Da die DSGVO jetzt vollstreckt wird und die meisten Online-Unternehmen in der EU nach vielen Schwierigkeiten jetzt mit dem neuen Datenschutzgesetz konform sind. Um den Prestashop-Ladenbesitzern zu helfen, die DSGVO-Konformität zu erreichen,
Wir beginnen mit dem Modul Prestashop GDPR Compliance von Knowband, Prestashop GDPR Modul behandelt die folgenden Rechte der Kunden: 1) Recht auf Zugang 2) Recht auf Datenübertragbarkeit 3) Recht auf Berichtigung 4) Recht auf Löschung von 5) Rechte im Zusammenhang mit der automatisierte Entscheidungsfindung 6) Recht, die Verarbeitung einzuschränken
Weitere Funktionen des Prestashop-DSD-Compliance-Addons: 1) Cookies-Zustimmungsleiste und Cookie-Blocker 2) Den Gastnutzern Zugriff auf die DSD-Rechte gewähren 3) Kundendaten aus dem Back-Office herunterladen 4) Kundendaten aus dem Back-Office löschen 5) Advance Einstellungen für die Datenlöschung 6) Datenanonymisierung 7) Kompatibilität mit dem anderen DSGV-Compliance-Modul 8) Benutzerzustimmung (Checkboxen) beim Registrierungs- und Kontaktformular Für weitere Details zum Prestashop-DSGVO-Modul Klicken Sie hier.
Wie wir unsere geschätzten Kunden durch den Newsletter informiert haben, hat Prestashop 4-Arten von Haken eingeführt, um die Prestashop-Module (die die persönlichen Daten der Kunden sammeln) mit der DSGVO konform zu machen. Um die Prestashop-Module mit dem offiziellen GDPR-Modul kompatibel zu machen, müssen Entwickler diese Hooks in das Modul integrieren. Nach der Integration dieser Hooks kann der Kunde die vom jeweiligen Modul erfassten Daten exportieren. Ebenso werden bei der Datenlöschanforderung die Kundendaten aus den Modulen gelöscht. Einzelheiten dazu, wie Sie Ihr Modul mit dem DSGVO-Modul in Einklang bringen können, finden Sie hier Klicken Sie hier.
Um die nativen Module von Prodashop nach GDPR zu erstellen, hat Prestashop auch die neuen 2 Versionen von Prestashop – 1.7.3.3 und 1.6.1.19 veröffentlicht. Bitte Klicken Sie hier für die Details.
Express-Checkout ist der beste Weg, um die Conversion-Rate Ihres Shops zu verbessern. Das einseitige Checkout-Modul ermöglicht Ihnen, Rechnungsadresse, Lieferadresse, Zahlungs- und Versandoptionen auf derselben Seite anzuzeigen und die Zeit des Benutzers zu sparen, um die Bestellung abzuschließen. Sie können das Ein-Schritt-Checkout für die Gastbenutzer aktivieren, und neue Benutzer können auch ganz einfach ein Konto erstellen. Die Social Login-Option ist eine der besten Funktionen des One Page Checkout-Moduls. One Page Checkout Modul von Knowband unterstützt mehrere Versand- und Zahlungsmethoden. Das Prestashop One Page Checkout-Modul ist jetzt nach der DSGVO zertifiziert.Klicken Sie hier um Ihr One Page Checkout-Modul zu aktualisieren. Hinweis: Wenn Sie benutzerdefinierte Änderungen am Modul vorgenommen haben, empfehlen wir Ihnen, sich an unser Support-Team zu wenden, um die Änderungen zu speichern. Bitte Klicken Sie hier um mit dem Helpdesk-Team in Kontakt zu treten.
Mit dem Prestashop Marketplace-Modul kann der Store-Administrator seinen Prestashop-Store in einen Marktplatz wie Amazon, Walmart, Etsy usw. umwandeln, sodass mehrere Verkäufer ihre Artikel auf dem Marktplatz auflisten können. Wenn Sie Ihr Geschäft in einen Marktplatz umwandeln, können Sie den Kunden mehr Produkte und Dienstleistungen zu einem besseren Preis anbieten. Sie können Provision von den Verkäufern erhalten, die auf dem Marktplatz aufgeführt sind. Das Prestashop-DSGVO-Modul ist jetzt nach DSGVO-konform. Klicken Sie hier um die Details zu überprüfen.
Hinweis: Wenn Sie benutzerdefinierte Änderungen am Modul vorgenommen haben, empfehlen wir Ihnen, sich an unser Support-Team zu wenden, um die Änderungen zu speichern. Bitte Klicken Sie hier um mit dem Helpdesk-Team in Kontakt zu treten.
Das Popup-Modul “Spin and Win” ist eine der besten Methoden zum Sammeln der Leads. Das Gamed Popup-Design des Moduls ermöglicht es dem Kunden, das Rad zu drehen, um den verlockenden Rabatt auf den Kauf zu erhalten. Prestashop Spin and Win Popup-Modul ist jetzt GDPR-konform. Klicken Sie hier für die Details.
Das Prestashop Wishlist-Modul ermöglicht es den Kunden, die Produkte ihrer Wahl auf der Wunschliste zu speichern, so dass sie später ihre Bestellung für diese Produkte einsehen und platzieren können. Dies spart Zeit für die Kunden und verbessert das Kundenerlebnis in Ihrem Geschäft. Das Wishlist-Modul hilft auch dem Store-Administrator, das Kundenverhalten zu verstehen. Der Administrator kann die Statistiken der in der Wunschliste gespeicherten Produkte überprüfen. Das Advance-WishList-Modul ist jetzt nach GDPR-Standard. Klicken Sie hier?for the details.
Das Return-Manager-Modul ist eine der Must-Have-Erweiterungen für die Prestashop-Ladenbesitzer. Wenn Sie sich in der EU befinden, kann Ihnen dieses Modul helfen, die EU-Gesetze einzuhalten. Gemäß EU-Recht haben Kunden die 14-Tage, in denen sie das Produkt zurückgeben können. Mit dem Return Manager Addon können Sie dem Kunden einen problemlosen Rückgabeprozess ermöglichen. Das Return Manager Module hilft den Verkäufern auch, die Retouren effektiv zu verwalten, und Sie können auch alle zurückgegebenen Artikel verfolgen. Das Prestashop Return Manager Modul ist jetzt nach dem DSGV-Standard zertifiziert. Klicken Sie hier für die Details.
Das Prestashop Abandoned Cart-Modul ist eine effektive Möglichkeit, die Aufgabe des Einkaufswagens zu reduzieren und die Kunden zurückzugewinnen. Sie können die Serienerinnerungen an die Kunden senden, um den Kauf abzuschließen. Klicken Sie hier für die Details.
Das Gift Card Manager Addon hilft Ihnen, den Umsatz zu steigern. Mit dem Geschenkkartenmodul können Sie Geschenkkarten in Ihrem Geschäft erstellen und verkaufen. Die Kunden können die Geschenkkarten kaufen und sie mit ihren Freunden teilen. Prestashop Gift Card Manager Addon ist jetzt nach GDPR-Standard zertifiziert. Bitte Klicken Sie hier für die Details.
Prestashop Reward Points Addon ermöglicht es den Verkäufern, ihre Kunden nach Abschluss ihres Kaufs zu belohnen. Die Belohnungspunkte helfen dem Geschäftsinhaber, die Kunden zu behalten, damit sie den Laden weiterhin besuchen können, um die Belohnungspunkte zu verwenden. Das Prestashop Reward Points-Modul ist jetzt nach GDPR-Standard zertifiziert.Klicken Sie hier für die Details.
Mit dem Prestashop Geburtstagskupon-Modul kann der Shop-Administrator die Geburtstagswünsche an die Kunden senden. Der Administrator kann den Kunden an ihrem Geburtstag einen Sonderrabatt anbieten. Das Prestashop Geburtstagskupon-Modul ist jetzt nach dem DSGVO-Standard zertifiziert. Klicken Sie hier für die Details.
Produktbewertungen sind das Muss, um das Vertrauen der Kunden zu gewinnen. Sie können nach den Rezensionen für die Kunden fragen, die Ihre Geschäftsprodukte gekauft haben. Sie können den Kunden auch zusätzlichen Rabatt anbieten, um ihre Bewertungen zu veröffentlichen. Das Prestashop Review Incentive Module ist jetzt nach dem DSGVO-Standard zertifiziert.Klicken Sie hier für die Details.
Mit Prestashop Order Custom Field Module kann der Geschäftsadministrator die zusätzlichen Details auf der Checkout-Seite hinzufügen. Durch Hinzufügen der benutzerdefinierten Felder auf der Checkout-Seite kann der Administrator die zusätzlichen Details von den Kunden sammeln. Diese Information kann für das effektive Marketing verwendet werden. Das Prestashop Order Custom Field Modul ist jetzt nach GDPR-Standard.Klicken Sie hier für die Details.
Um die Kundenbindung im Geschäft zu erhöhen, kann der Administrator den Kunden erlauben, die Warnung für den Rückgang des Produktpreises zu setzen. Im Falle eines Rückgangs des Produktpreises erhält der Kunde die E-Mail-Benachrichtigung mit dem Produktlink. Prestashop Price Alert Modul ist jetzt nach GDPR-Standard. Bitte Klicken Sie hier für die Details.
Anstatt die vergriffenen Produkte zu deaktivieren, kann der Administrator des Prestashop-Shops das Modul “Zurück im Bestand” verwenden, um die Besucher in die Kunden zu konvertieren. Kunden können die Warnmeldung für die Wiederauffüllung einstellen, so dass der Kunde die E-Mail-Benachrichtigung erhält, sobald das Produkt wieder aufgestockt wird. Das Modul Prestashop Back-in-Stock-Notification ist jetzt nach GDPR-Standard. Bitte Klicken Sie hier für die Details.
Das Prestashop-Produktupdatbenachrichtigungsmodul ermöglicht es den Kunden, die Warnung für die Produkte festzulegen. Wenn Sie sich für den Preisalarm entscheiden, erhält der Kunde den Alarm für die Bestandswarnung und Preisänderung. Das Prestashop-Modul zur Produktaktualisierung ist jetzt nach dem DSGVO-Standard zertifiziert. Bitte Klicken Sie hier für die Details. Wir werden diesen Beitrag für die mehr DSGVO-konformen Module weiter aktualisieren. Sie können auch mögen …
Die OpenCart-DSGVO-Modul von Knowband bietet den Inhabern von OpenCart-Geschäften ein Werkzeug, um die Anforderungen des Europäischen Parlaments an die DSGVO zu erfüllen. Die DSGVO-Richtlinien bieten den EU-Bürgern mehr Rechte zum Schutz ihrer personenbezogenen Daten.
Neue Datenschutzrechte nach DSGVO:
1) Auskunftsrecht der betroffenen Person 2) Recht auf Berichtigung 3) Recht auf Löschung (“Recht auf Vergessenwerden”) 4) Recht auf Einschränkung der Verarbeitung 5) Benachrichtigungspflicht hinsichtlich der Berichtigung oder Löschung personenbezogener Daten oder Einschränkung der Verarbeitung 6 ) Recht auf Datenübertragbarkeit 7) Recht auf Einspruch 8) Automatisierte individuelle Entscheidungsfindung einschließlich Profiling
Die DSPD-Erweiterung für die OpenCart-Plattform hilft dem Filialisten, den Kunden eine Schnittstelle zur Verfügung zu stellen, damit sie die DSGVO-Anforderungen erfüllen können.
Wie kann Ihnen das OpenCart GDDR-Modul helfen?
Das OpenCart-DSGVO-Modul von Knowband hilft den Verkäufern, die DSGVO-Richtlinien ohne zusätzliche Anstrengungen einzuhalten. Durch die Installation des OpenCart GDPR-Compliance-Moduls kann der Administrator auf der Seite “Account-Details” im Front-End des Kunden die Option “GDPR-Tools” anzeigen oder der Administrator hat die Option, die DSGVO-Rechte für die Gastbenutzer zu aktivieren. Die OpenCart-GDPR-Erweiterung behandelt die folgenden Anforderungen:
1) Cookies Zustimmung Bar 2)
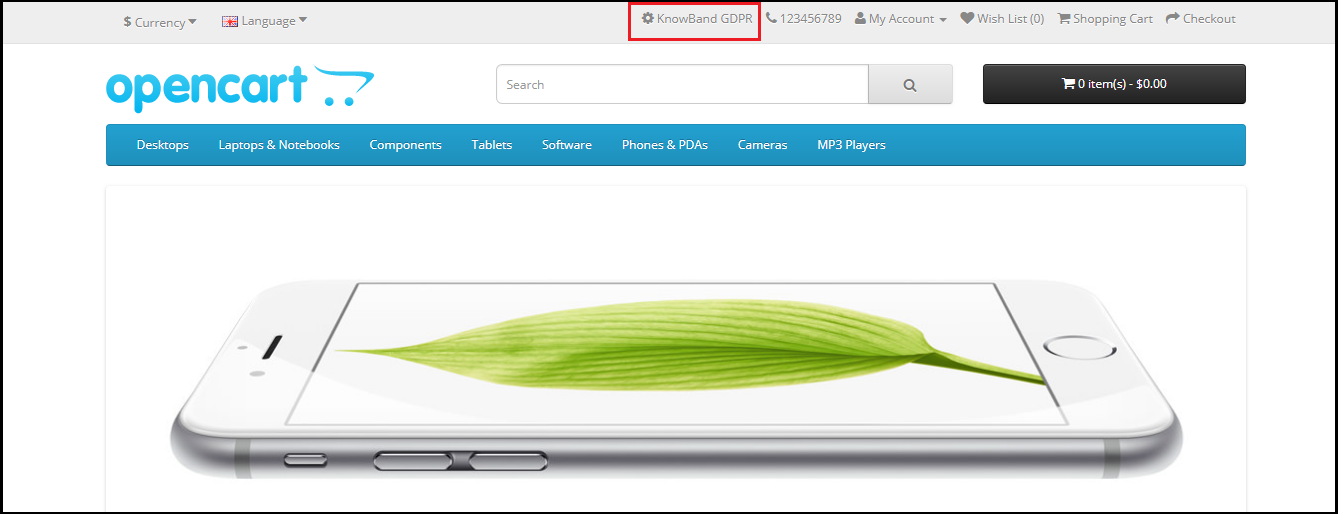
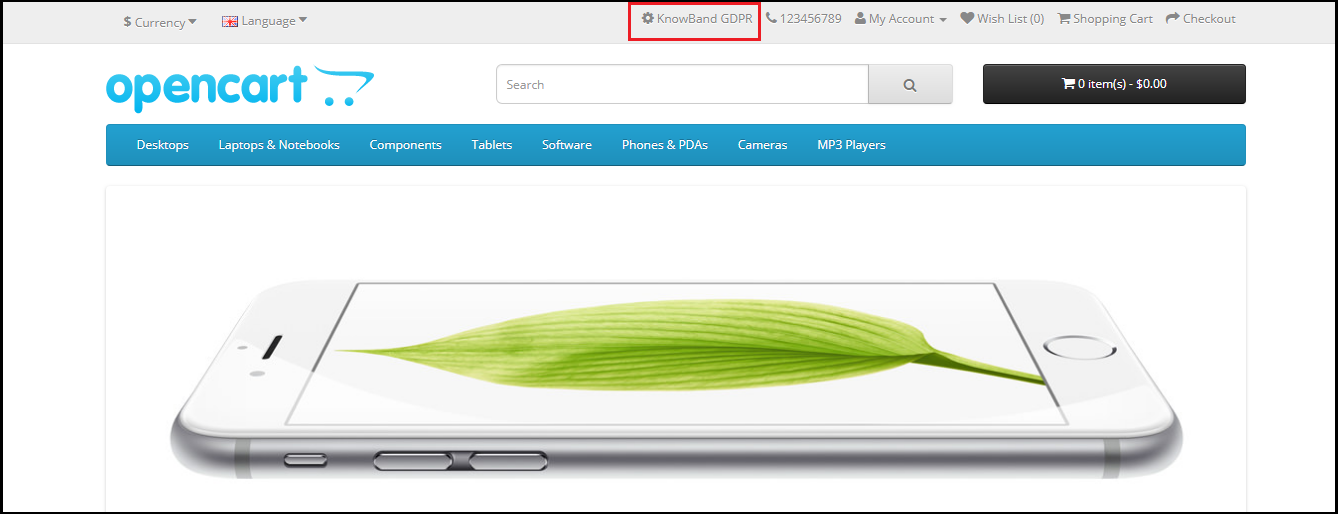
Wenn die DSGVO-Rechte für den Gastbenutzer aktiviert sind, wird der DSGVO-Rechte-Text oben auf der Startseite angezeigt. Je nach Bedarf kann der Administrator den Text ändern.
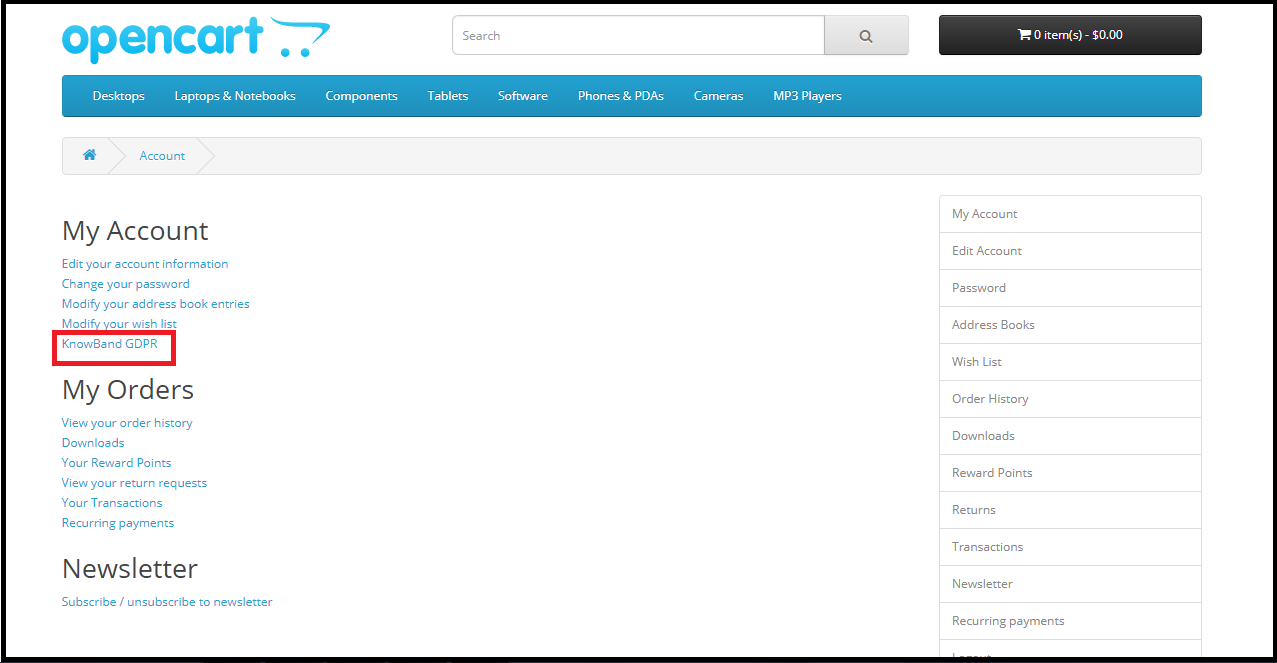
Wenn die DSGVO-Rechte nur für die registrierten Benutzer aktiviert werden, können die Kunden nach der Anmeldung auf ihrem Konto auf die DSGVO-Rechte zugreifen. Unter Mein Konto gibt es eine Option, um auf die DDR-Rechte zuzugreifen. Bitte beachten Sie den angehängten Screenshot:
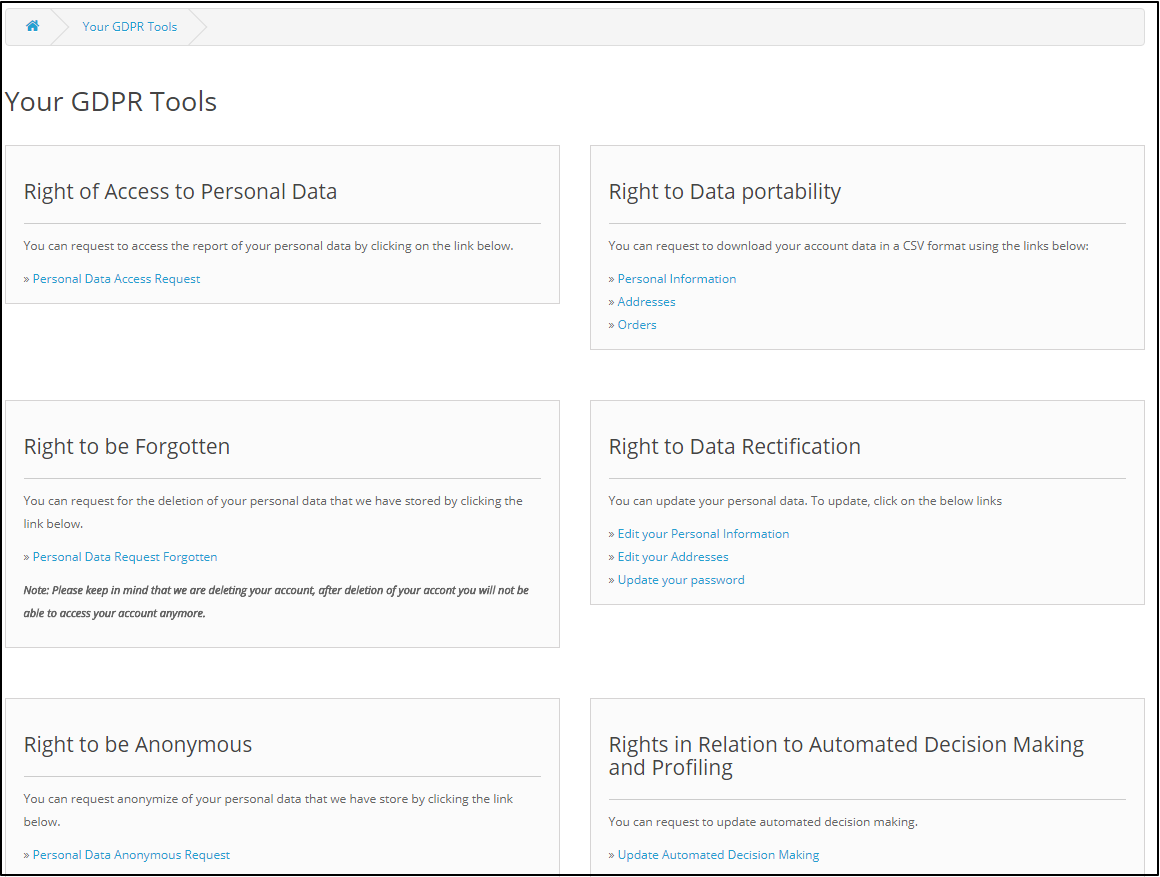
Wenn Sie auf den Tab “Einstellungen” klicken, wird der Kunde auf eine neue Seite weitergeleitet.
Gemäß der Anforderung hat der Administrator die Wahl, eines dieser Rechte zu aktivieren / deaktivieren.
2.0 Installation des OpenCart GDPR-Moduls:
Nach der Bestellung für das OpenCart GDPR Plugin können Sie die Zip-Datei des Moduls herunterladen. Diese Zip-Datei enthält:
1) OC_GDPR_v1.0.0.zip (Quellcode des Moduls) 2) Benutzerhandbuch Um die Erweiterung in Ihrem OpenCart Store zu installieren folgen Sie den unten angegebenen Schritten: 1) Entpacken Sie die Zip-Datei. 2. Kopieren Sie alle Dateien und Ordner der Zip-Datei im Root-Verzeichnis des OpenCart-Setups über den FTP-Manager. 3. Das OpenCart GDDR-Modul ist jetzt installiert und kann verwendet werden. Gehe zu Admin -> Hauptmenü -> Erweiterungen
3.0 Admin Schnittstelle des OpenCart GDPR Plugin:
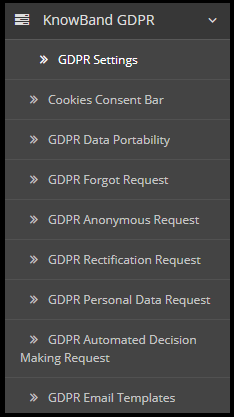
Im Admin-Bereich des Moduls OpenCart DSPR Kundenrechte sind folgende Optionen verfügbar:
GDPR-Einstellungen
Cookies Einverständniserklärung
GDPR-Datenübertragbarkeit
DSGVR-Anfrage
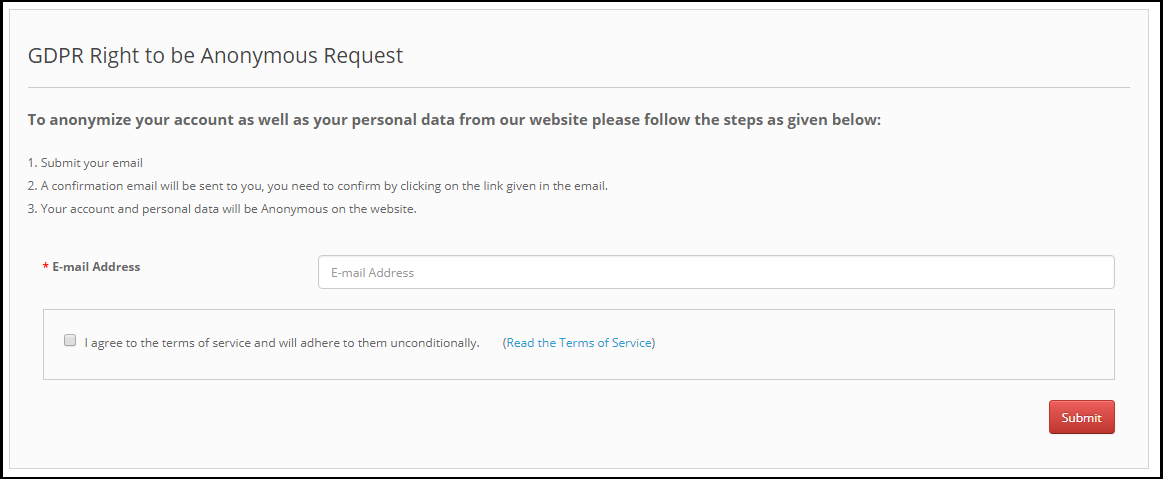
DSGVO Anonyme Anfrage
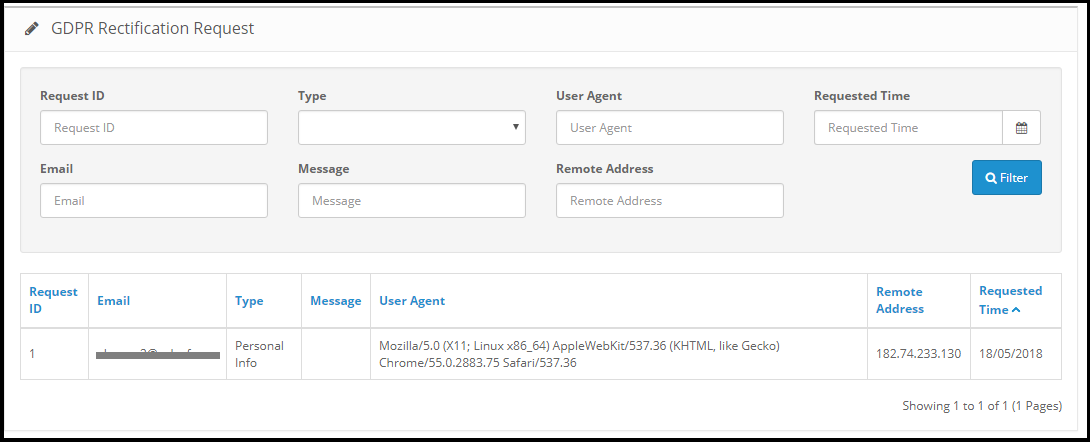
DSGVO-Rektifikationsantrag
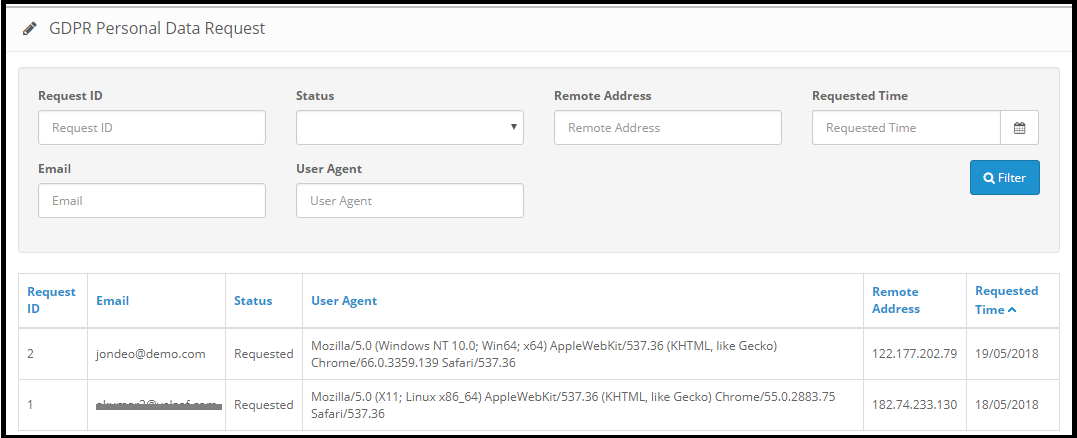
DSGVO Persönliche Datenanfrage
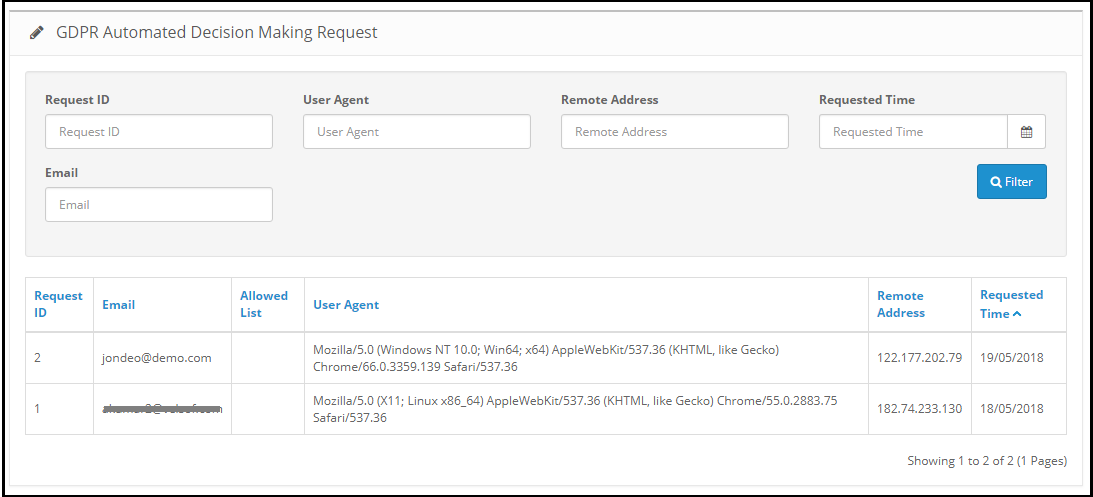
GDPR Automated Decision Making Request
GDPR E-Mail-Vorlagen
3.1 GDPR-Einstellungen:
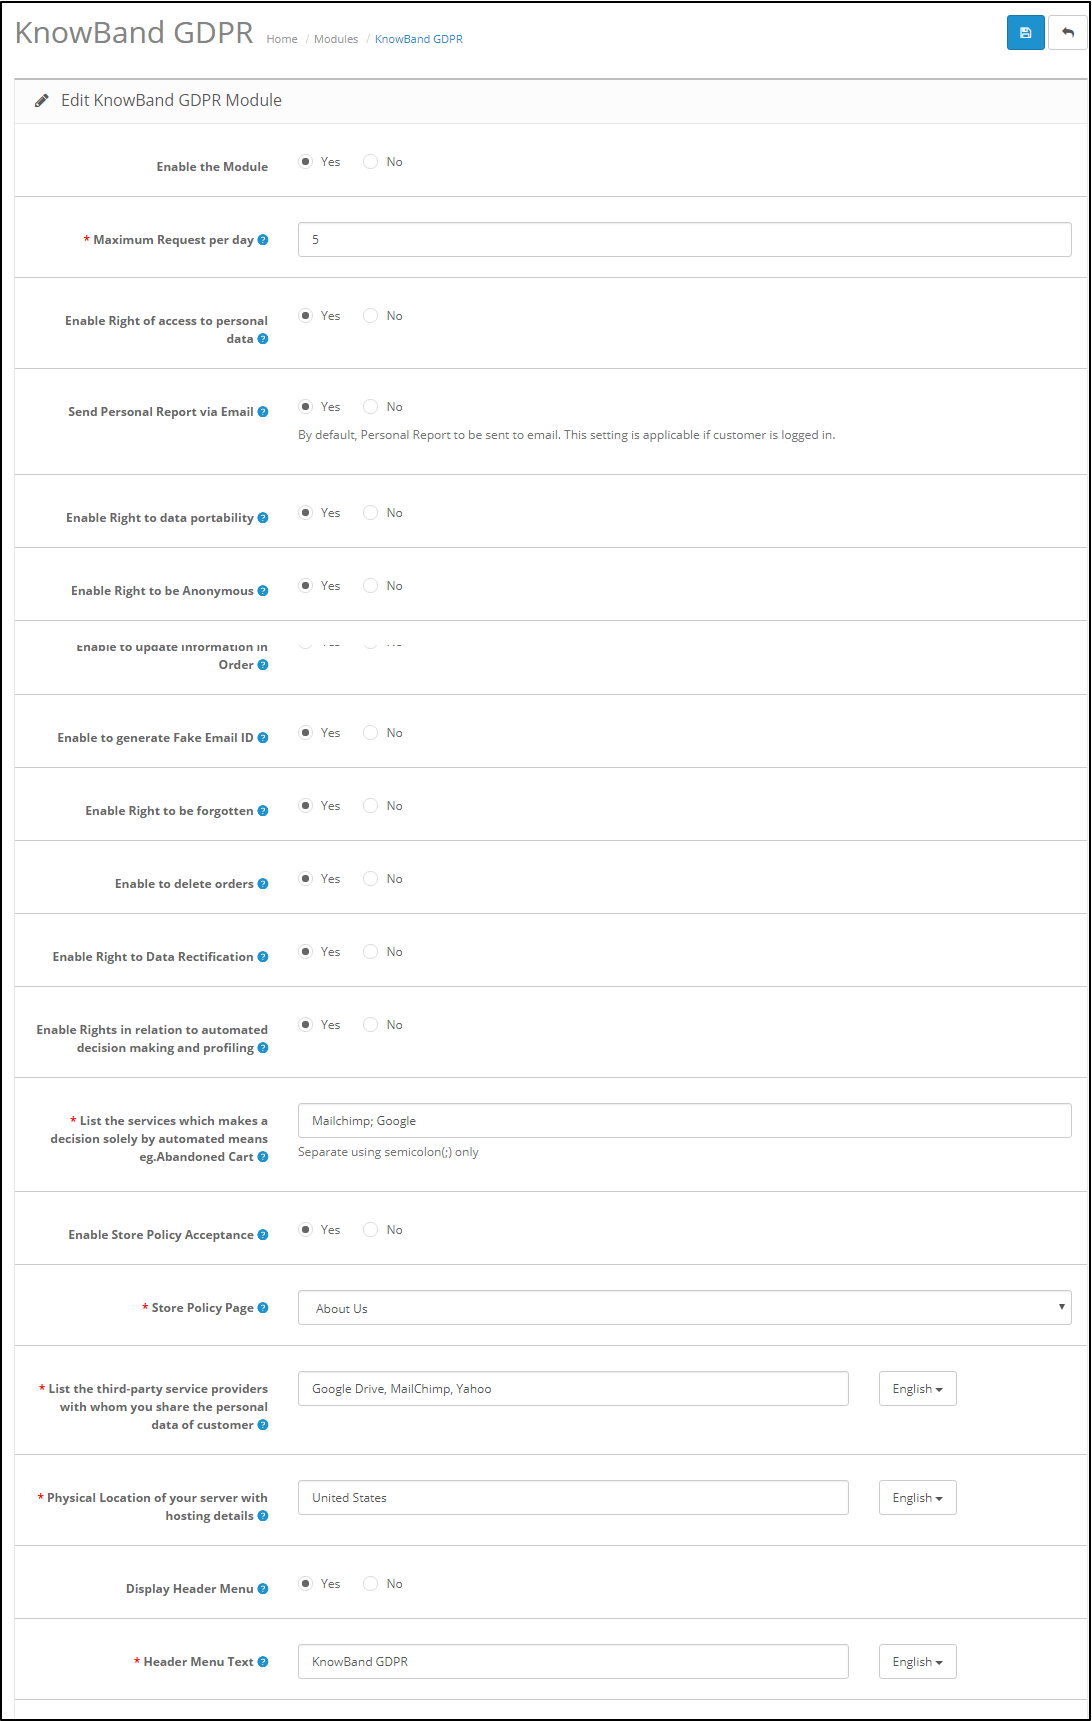
Auf der Registerkarte “DSPD-Einstellungen” des Moduls “DSP-Rechte für Einzelpersonen” von OpenCart kann der Geschäftsadministrator die Rechte des Kunden je nach Bedarf aktivieren / deaktivieren. Gemäß den Einstellungen, die vom Administrator aktiviert wurden, kann der Kunde auf die Rechte von seinem Konto zugreifen. Bitte beachten Sie den beigefügten Screenshot:
Aktivieren Sie das Modul:? As per the requirement, admin can Enable/Disable the OpenCart GDPR Compliance Module.
Maximale Anfrage pro Tag:? Customers have the right to make request for the GDPR rights. Admin can set the limit for the requests on daily basis. It will be recommended to set the maximum requests per day to a minimum number to avoid the spam requests.
Aktivieren Sie das Recht auf Zugang zu persönlichen Daten: Das Recht auf Zugriff auf personenbezogene Daten ermöglicht es den Kunden, ihre persönlichen Daten anzufordern, die sie mit dem Datenverantwortlichen geteilt haben.
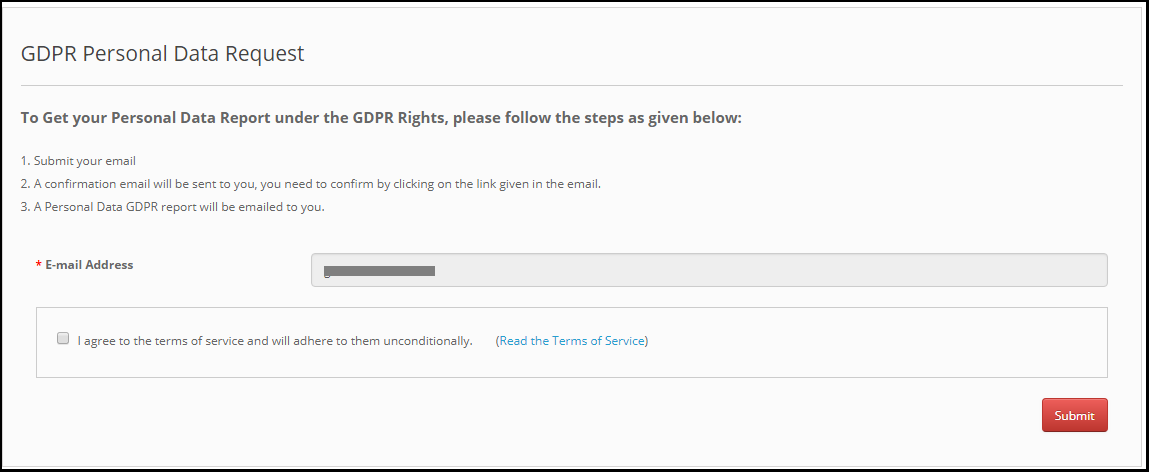
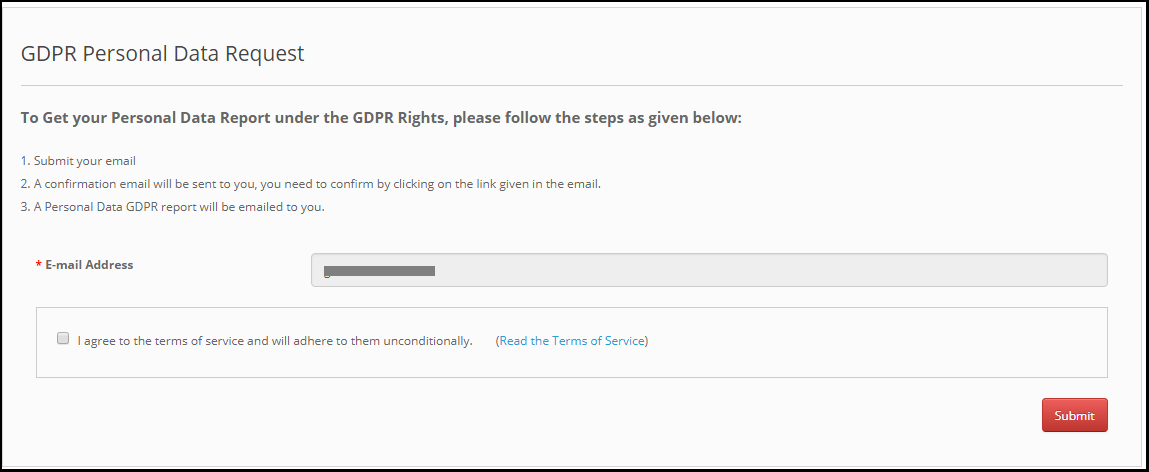
Wenn diese Einstellung nur von der Admin-Schnittstelle des OpenCart GDPR-Plugins aus aktiviert wird, können Kunden ihre persönlichen Daten überprüfen, indem sie sich in ihr Konto einloggen. Der Screenshot des Kundenendes wurde unten angehängt:
Schritt-1 – Anfrage für den DSGVO-Bericht
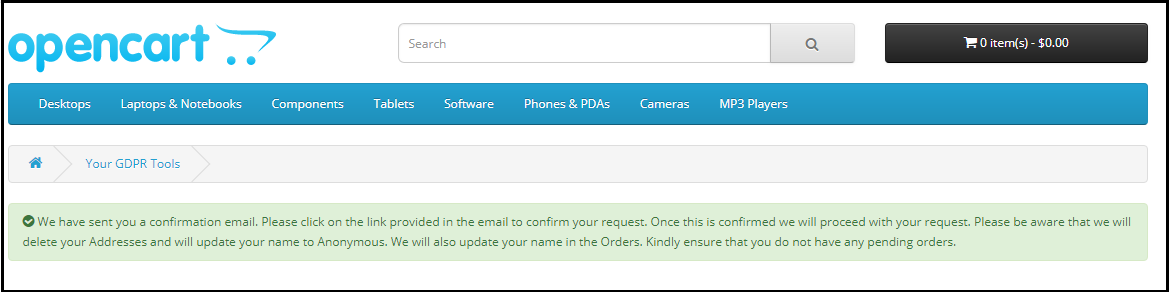
Schritt: 2 – Bestätigen Sie die DSGVO-Anfrage
Schritt: 3 – Sobald der Kunde die DSPD-Datenanforderung bestätigt, wird eine E-Mail mit den Kundendaten an den Kunden gesendet.
Schritt: 4 – Senden Sie einen persönlichen Bericht per E-Mail:
Der Administrator hat die Wahl, die Kundendaten im Frontend anzuzeigen oder den Bericht an die eingegebene E-Mail-Adresse zu senden. Diese Einstellung gilt nur für die angemeldeten Kunden.
Schritt: 5 – Rechte zur Datenportabilität aktivieren:
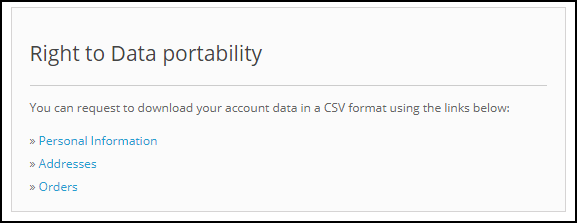
Das Recht auf Datenübertragbarkeit erlaubt dem Kunden, seine persönlichen Daten herunterzuladen, so dass er auf diese Daten zugreifen und sie wiederverwenden kann.
Wenn diese Einstellung nur über die Admin-Schnittstelle des OpenCart DSPD-Moduls aktiviert wird, kann der Kunde seine persönlichen Daten im CSV-Format herunterladen. Ab sofort ermöglicht das OpenCart GDPR-Modul den Kunden, ihre persönlichen Daten wie herunterladen
Konto-Informationen
Adressdaten
Bestellangaben
Der Screenshot der Schnittstelle auf Kundenseite wurde unten angehängt:
Aktivieren Sie die Daten Anonymisierungseinstellungen:
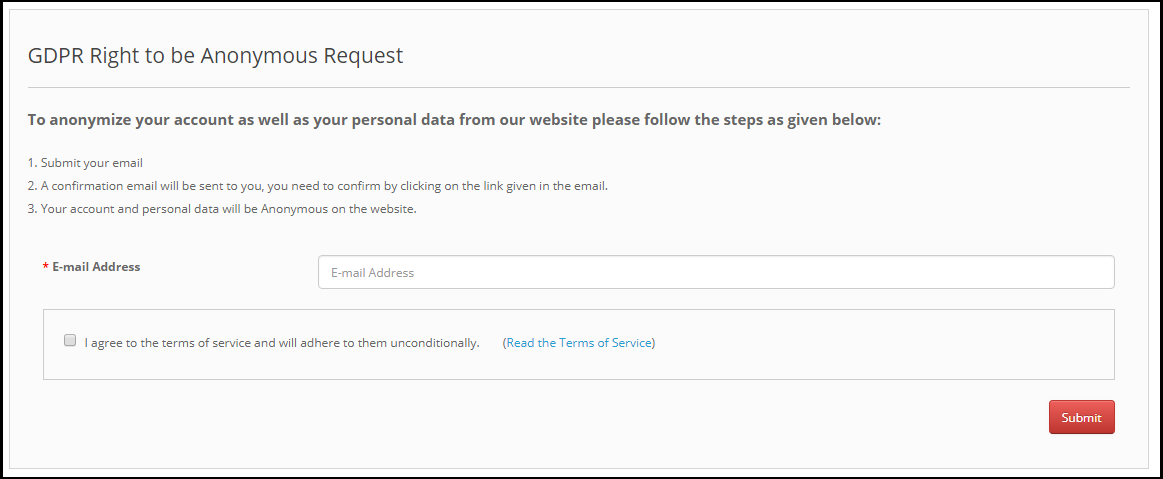
Wenn die Einstellungen zur Anonymisierung von Daten über die Admin-Oberfläche des OpenCart-DSG-Compliance-Moduls aktiviert werden, kann der Kunde die Daten anonymisieren. In diesem Fall wird nur der Kundenname durch den zufälligen Namen ersetzt.
Hinweis: Wenn Sie die Dienste von Drittanbietern verwenden und die Kundendaten mit Drittanbietern teilen, müssen Sie die erforderlichen Änderungen gemäß der Vorgehensweise des Dienstanbieters vornehmen. Dieses DSGVO-Modul anonymisiert die Daten, die Sie nur in Ihrer Datenbank gespeichert haben.
Schritt: 7 – Aktivieren, um Informationen in der Reihenfolge zu aktualisieren:
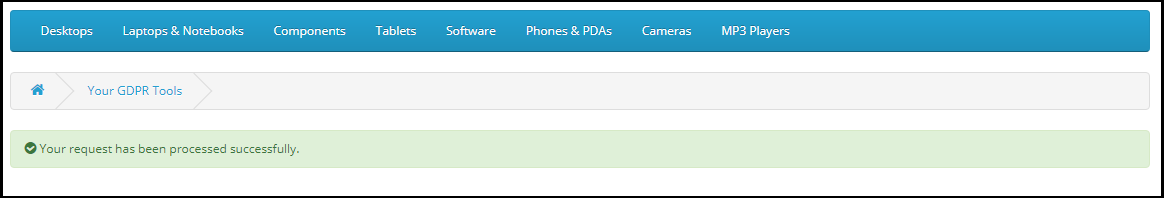
Wenn der Kunde anfordert, seine Informationen anonym zu machen, kann der Administrator die Option zum Aktivieren / Deaktivieren der Änderungen der vorherigen Bestellungen auswählen. Wenn diese Einstellung über die Admin-Oberfläche des OpenCart-GDPR-Moduls aktiviert ist, werden auch die vorherigen Bestelldetails geändert und Versand- und Rechnungsdaten gelöscht.
Schritt: 8 – Aktivieren, um gefälschte E-Mail-ID zu generieren:
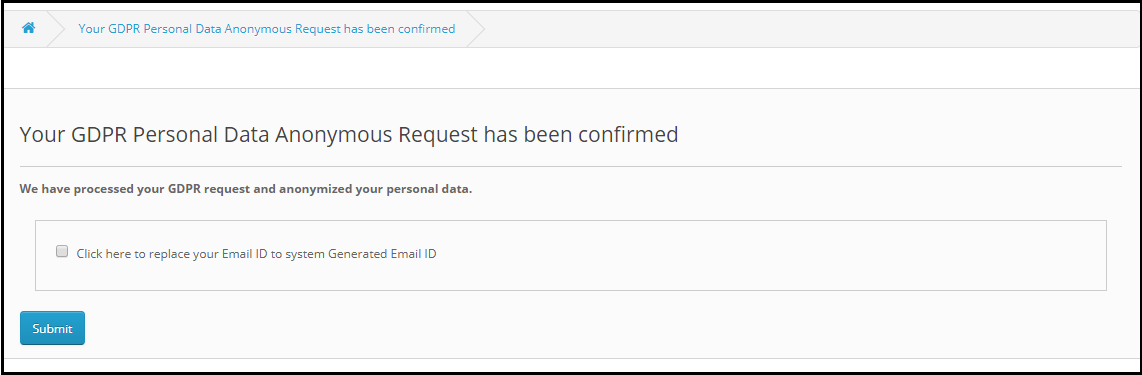
Der Administrator kann die Option zum Ersetzen der E-Mail-ID des Kunden durch eine falsche E-Mail-ID auswählen. Wenn die Einstellung vom Administrator aktiviert ist, wird der Kunde nach der Anforderung der Datenanonymisierung aufgefordert, die Anonymisierung der E-Mail-Adresse zu bestätigen. Bitte beachten Sie den beigefügten Screenshot:
Wenn der Kunde eine E-Mail-Anonymisierung beantragt, wird die E-Mail-Adresse des Kunden durch die vom System generierte E-Mail-Adresse ersetzt. Bitte beachten Sie den beigefügten Screenshot.
Schritt: 9 – Aktiviere das Recht, vergessen zu werden:
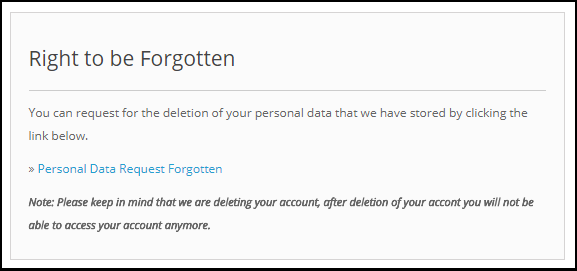
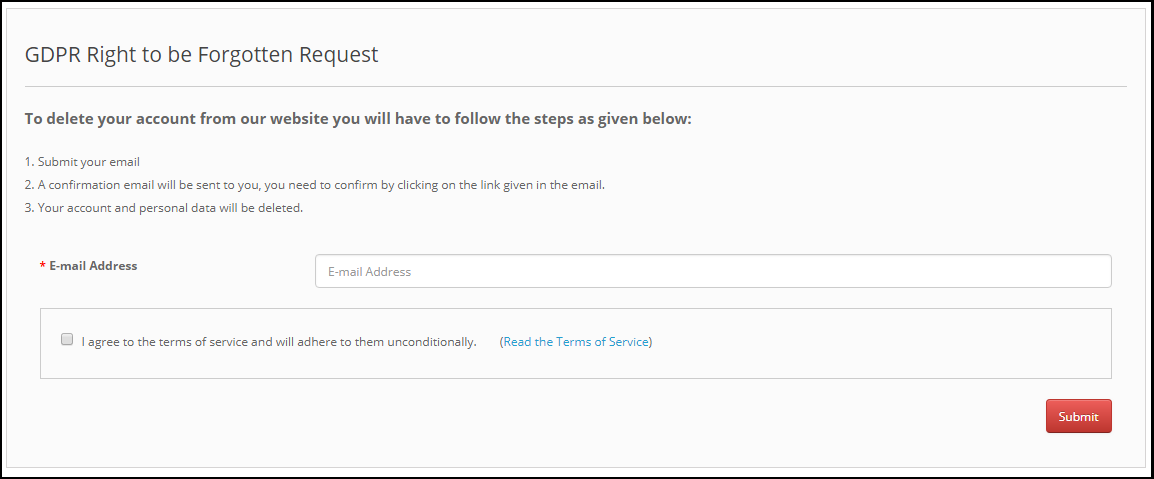
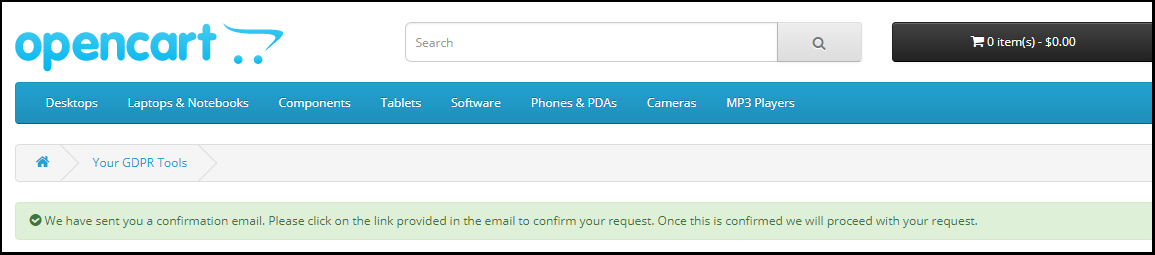
Gemäß den neuen DSGVO-Richtlinien hat der Kunde das Recht, die Löschung der personenbezogenen Daten zu beantragen. Das Compliance-Modul von OpenCart DSPR erlaubt es dem Kunden, die Löschung seiner Daten durch Zugriff auf sein Konto zu beantragen. Nach Erhalt der Anfrage des Kunden wird eine Bestätigungs-E-Mail an den Kunden gesendet und nach Zustimmung des Kunden werden alle Details des Kunden aus der Datenbank gelöscht.
Die Berichtanforderungsschnittstelle für den Kunden lautet wie folgt:
Hinweis: 1) Es wird empfohlen, sich vor der Aktivierung dieser Einstellung mit Ihrem Rechtsteam zu beraten. Nach dem Löschen der persönlichen Daten des Kunden kann dieser nicht abgerufen werden. Der Administrator hat die Möglichkeit, die Löschreihenfolge zu aktivieren, die im nächsten Abschnitt erläutert wurde. 2) Wenn Sie die Kundendaten mit Drittanbietern teilen, müssen Sie die Kundendaten manuell löschen. Ab sofort unterstützt dieses Modul nicht die Funktion zum Löschen der Daten, die von Drittanbietern zur Verfügung gestellt werden. Beispiel: Wenn Sie MailChimp zum Senden von Werbe-E-Mails verwenden, müssen Sie die Kundendetails manuell aus der MailChimp-Liste löschen.
Schritt: 10 – Aktivieren zum Löschen von Bestellungen:
Wenn ein Kunde die Anforderung zum Löschen von Daten gemäß der DSGVO angefordert hat, hat der Administrator die Wahl, die persönlichen Daten des Kunden zusammen mit den vorherigen Bestelldetails zu löschen. Wenn diese Einstellung nicht über die Verwaltungsschnittstelle des GDPR-Moduls aktiviert wird, werden nur persönliche Daten gelöscht und die Bestellinformationen bleiben unverändert.
Hinweis: Es wird empfohlen, sich vor der Aktivierung der Löscheinstellungen für die Bestellung mit Ihrem Rechtsteam zu beraten. Die Auftragsdetails, die aus dem System gelöscht wurden, können nicht abgerufen werden.
Schritt: 10 –
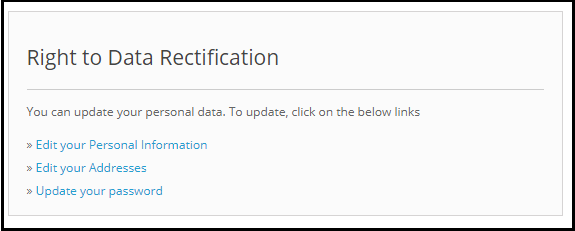
Ein Kunde hat das Recht, die inkorrekten persönlichen Daten zu aktualisieren. Das OpenCart GDPR Kundenrechte-Modul ermöglicht es dem Filialleiter, den Kunden die persönlichen Daten wie persönliche Daten, Adresse usw. ändern zu lassen.
Schritt: 11 – Aktivieren Sie das Recht auf Datenkorrektur:
Ein Kunde hat das Recht, die inkorrekten persönlichen Daten zu aktualisieren. Das OpenCart GDPR Kundenrechte-Modul ermöglicht es dem Filialleiter, den Kunden die persönlichen Daten wie persönliche Daten, Adresse usw. ändern zu lassen.
Schritt: 12 – Rechte in Bezug auf automatisierte Entscheidungsfindung und Profilerstellung aktivieren:
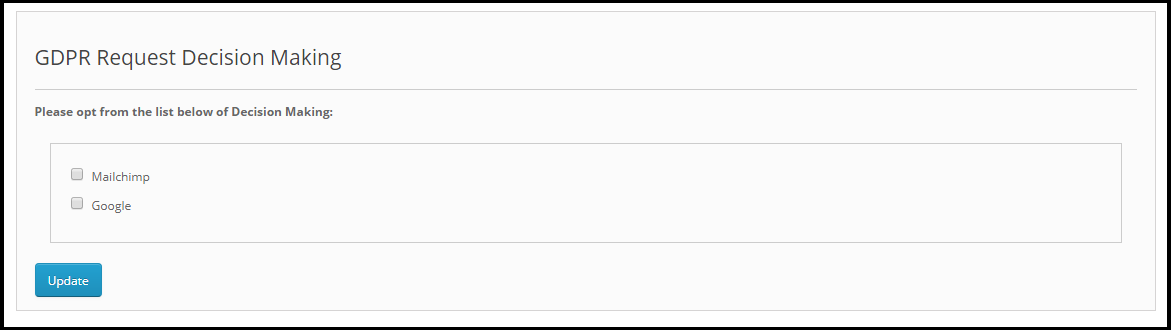
Wenn diese Einstellung im Admin-Panel des OpenCart-GDPR-Compliance-Moduls aktiviert ist, kann der Geschäftsadministrator die Dienste auflisten, die eine Entscheidung auf automatisierte Weise treffen.
Admin kann alle diese Dienste auf die unter dem auflisten Listen Sie die Dienste auf, die eine Entscheidung ausschließlich auf automatisierte Weise treffen.
Schritt: 13 – Store Policy Acceptance aktivieren:
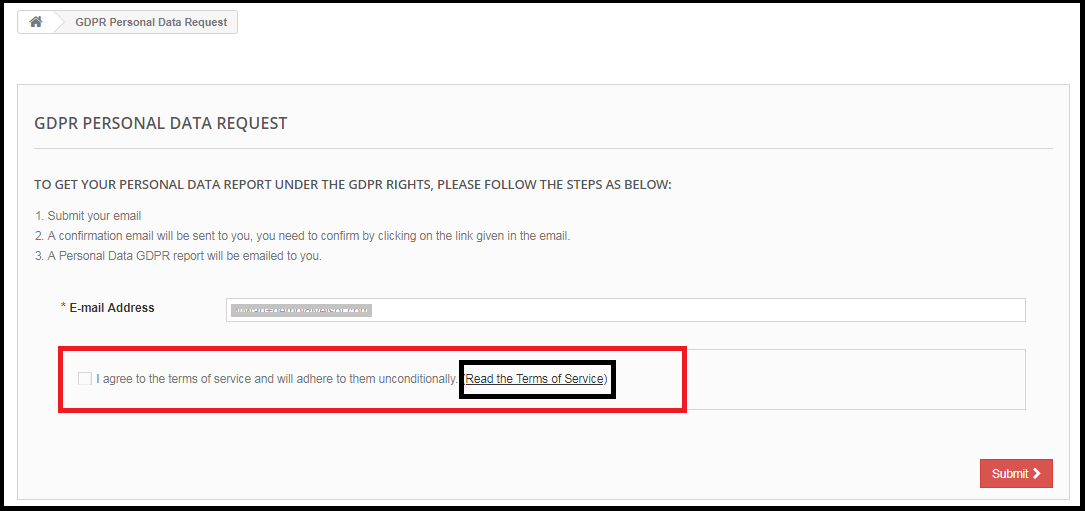
Über die Admin-Schnittstelle des OpenCart Data Protection Regulation Plugins kann der Store-Administrator die Einstellung aktivieren, so dass dem Kunden vor der Anforderung der DSGVO-Meldungen ein Ankreuzfeld mit der Option zur Annahme der AGB angezeigt wird.
Schritt: 14 – Geschäftsrichtlinienseite:
Der Administrator kann die URL der Seite hinzufügen, auf der alle allgemeinen Geschäftsbedingungen aufgeführt sind. Der Kunde kann die Allgemeinen Geschäftsbedingungen einsehen, indem er auf den Link klickt, auf den sich die Nachricht zum Zeitpunkt der Anfrage bezieht.
Schritt: 15 – Services / Andere Orte, an denen Sie Kundendaten speichern:
Die Drittanbieterdienste, die die Kundendaten wie MailChimp verarbeiten oder Sie haben die Kundendaten an verschiedenen Orten wie Google Drive gespeichert, dann können Sie die Details der Drittanbieterdienste auflisten, die die Kundendaten verwenden.
Schritt: 16 – Physische Standorte von Servern, auf denen Sie Ihre Website und andere Daten hosten:
Sie können hier den Serverstandort angeben, in dem Sie die Kundendaten speichern.
Schritt: 17 – Kopfmenü anzeigen
Mit der Menüoption “Kopfzeile anzeigen” des OpenCart-GDPR-Compliance-Plugins kann der Geschäftsadministrator die DSGVO-Option im Kopfbereich der Website anzeigen. Durch Aktivieren der “Display Header Menu” -Einstellung des OpenCart-GDPR-Plugins kann der Store-Administrator den Gastbenutzern erlauben, auf die DSGVO-Rechte zuzugreifen.
Schritt: 18 – Kopfmenü Text
Der Administrator kann den Text für das Kopfmenü definieren.
3.2-Cookie-Zustimmungsleiste:
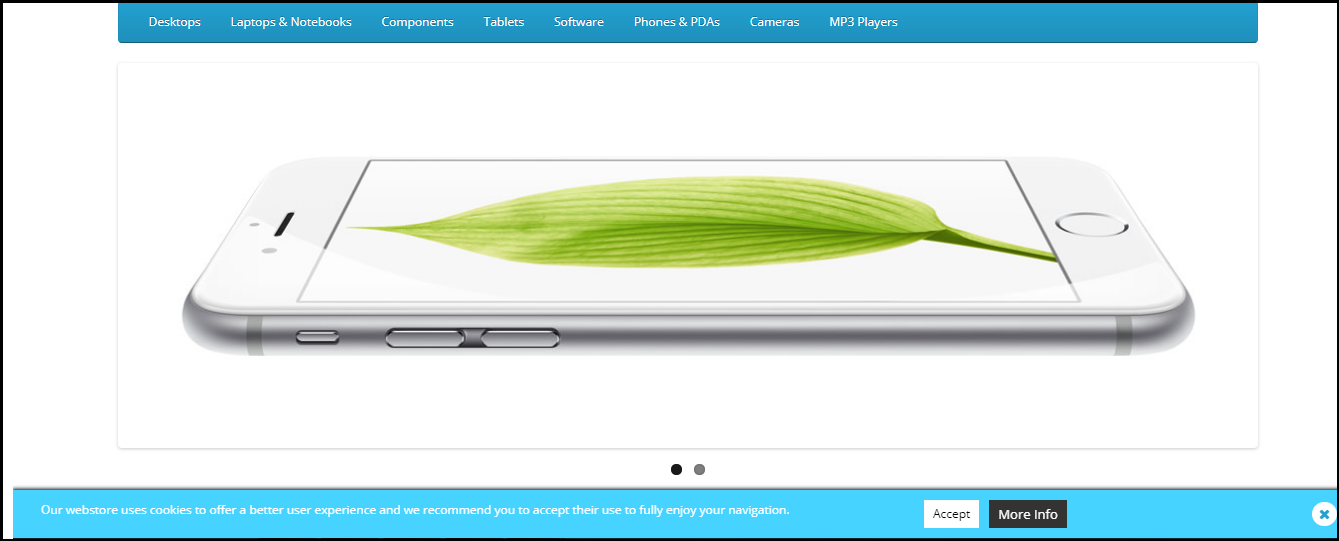
Das OpenCart-DSM-Modul ermöglicht dem Geschäftsadministrator, die Cookie-Zustimmungsleiste am Frontend mit der Option anzuzeigen, den Cookie zu akzeptieren oder die Nachricht zu verwerfen. Der Administrator kann die Darstellungseinstellungen sowie die Nachricht in der Cookie-Leiste ganz einfach anpassen.
Das
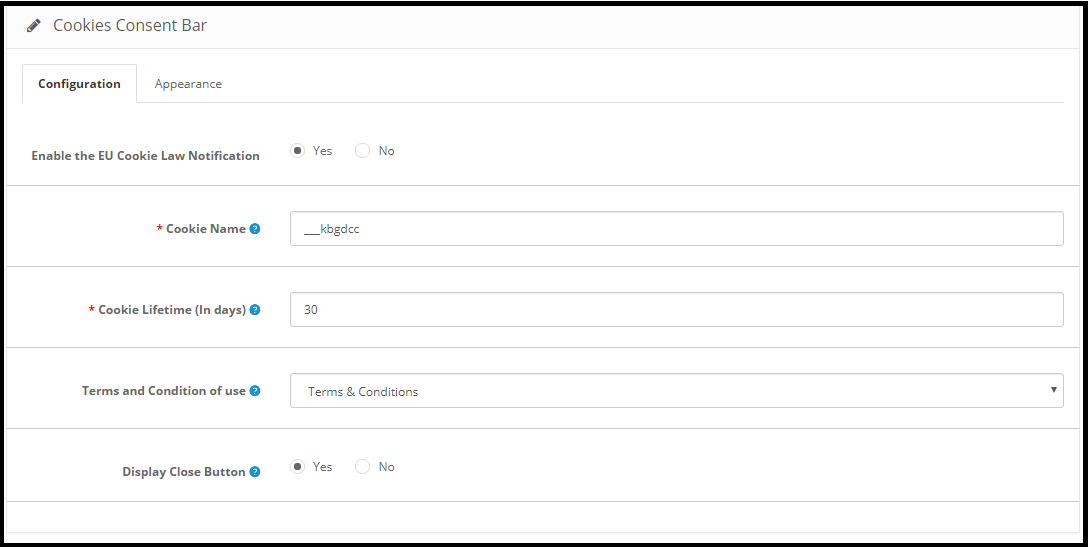
1) Konfiguration: Der Administrator verfügt über folgende Optionen zum Einrichten der Cookie-Zustimmungsleiste.
Aktivieren Sie die EU-Cookie Law Notification: Der Administrator kann die Cookie-Nachricht auf der Website aktivieren oder deaktivieren.
Cookie Name: In diesem Abschnitt definieren Sie den Namen des Cookies, um die Zustimmung des Benutzers zu erhalten. Bitte verwenden Sie das Leerzeichen nicht zum Cookie-Namen.
Lebensdauer des Cookies: Cookie Lifetime ermöglicht dem Store-Administrator, die Dauer des Cookies so festzulegen, wie lange der Cookie auf dem Gerät des Nutzers gespeichert wird.
Nutzungsbedingungen und Nutzungsbedingungen: Der Administrator kann die Cookie-Details auf einer Cookie-Richtlinienseite auflisten und den Link zur Seite der Nachricht hinzufügen, die dem Benutzer angezeigt wird.
Schaltfläche “Schließen” anzeigen: Der Administrator hat die Möglichkeit, die Schaltfläche Schließen aus der Cookie-Zustimmungsleiste zu entfernen.
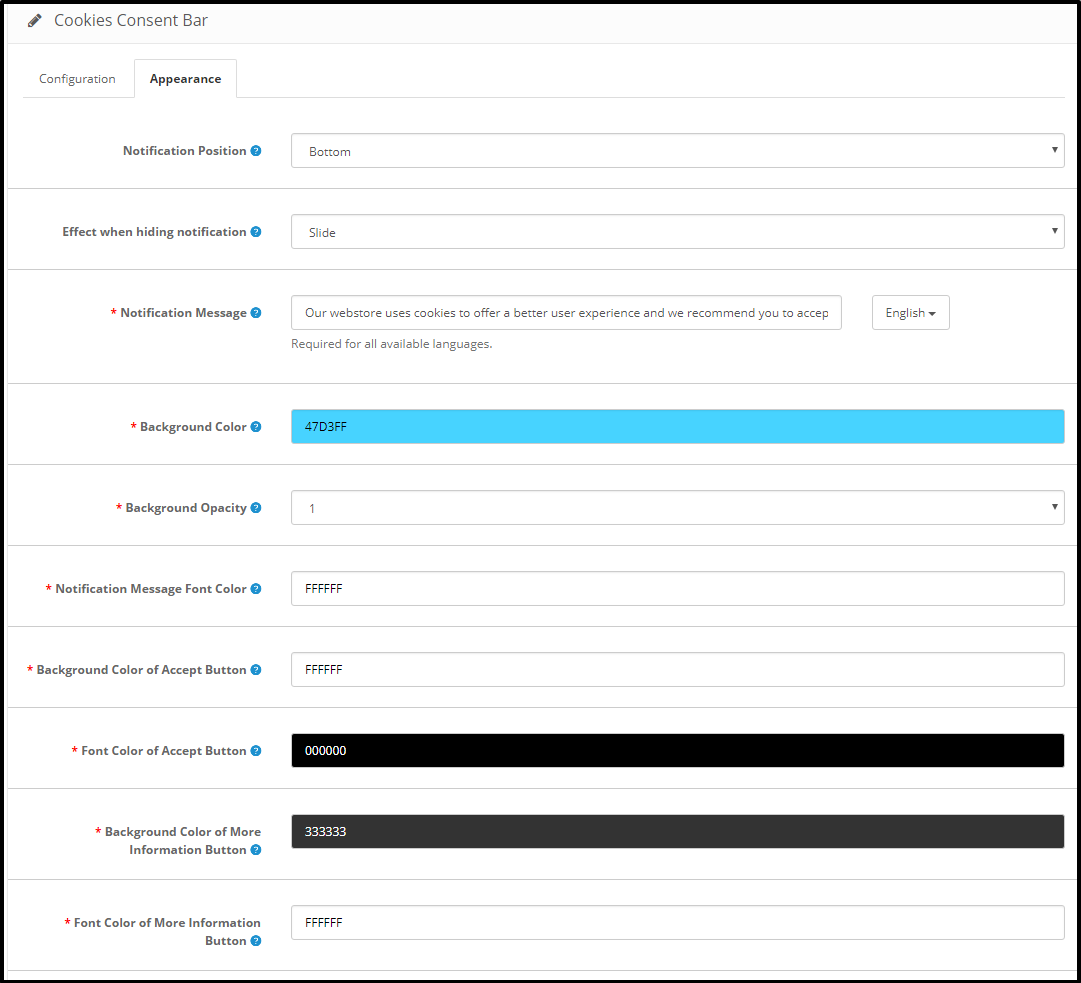
2) Aussehen Einstellungen:
Der Administrator kann die folgenden Optionen für die Cookie-Zustimmungsleiste problemlos steuern.
Benachrichtigungsposition: Der Administrator kann die Position der Cookie-Benachrichtigung unten auf der Seite oder oben auswählen.
Wirkung beim Ausblenden der Benachrichtigung: Der Administrator kann die Optionen wie Ausblenden, Ausblenden oder Ausblenden aus der Dropdown-Liste auswählen.
Benachrichtigungsnachricht: Der Administrator kann die Benachrichtigungsnachricht gemäß den Anforderungen problemlos aktualisieren.
Hintergrundfarbe
Hintergrundopazität
Benachrichtigungs-Schriftfarbe
Benachrichtigungs-Schriftfarbe
Hintergrundfarbe der Schaltfläche “Akzeptieren”
Schriftfarbe der Schaltfläche Akzeptieren
Hintergrundfarbe der Schaltfläche Weitere Informationen
Schriftfarbe der Schaltfläche Weitere Informationen
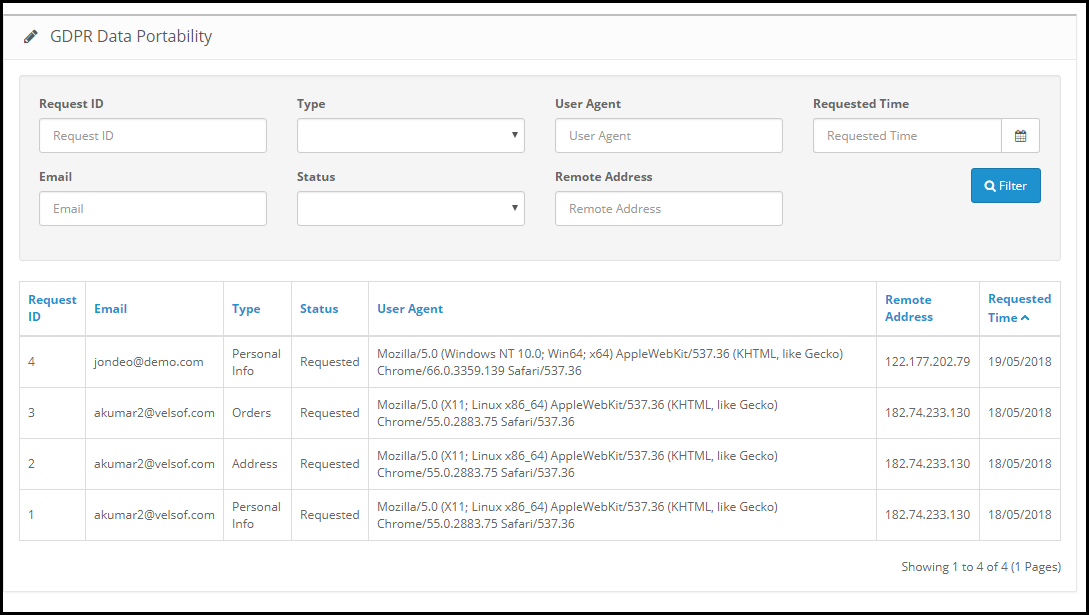
3.3 GDPR Datenportabilität:
Im Abschnitt zur Datenportabilität der GDPR-Daten des OpenCart-GDPR-Moduls kann der Administrator das Protokoll der Datenübertragungsanforderungen vom Back-End überprüfen.
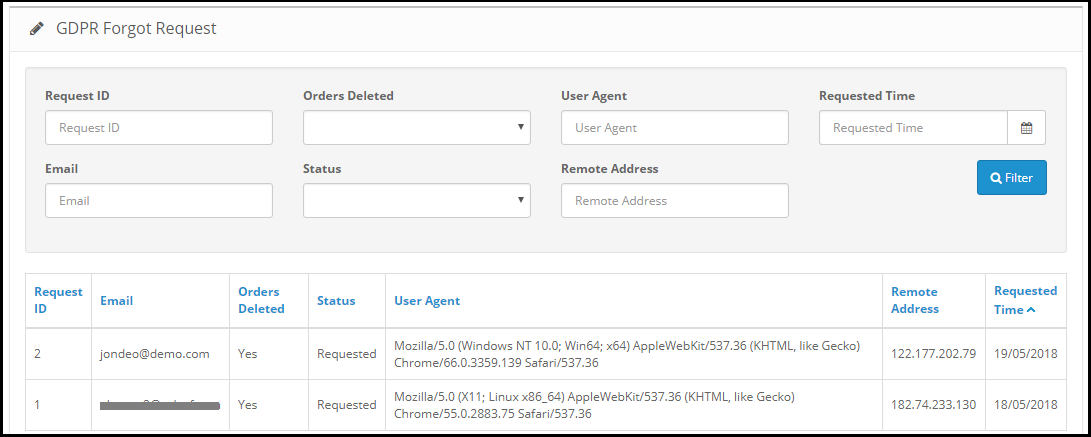
3.4 DSPRG-Anfrage:
OpenCart-GDPR-Erweiterung speichert das Protokoll der Datenlöschanforderungen. Der Administrator kann diese Informationen verwenden, um die Kundendaten von den Drittanbieterdiensten zu entfernen.
Hinweis:
1. Sobald ein Kunde die Löschung seiner Daten wünscht, wird eine Bestätigungs-E-Mail an den Kunden gesendet. Gemäß der Bestätigung des Kunden werden die Details des Kunden aus dem System gelöscht.
2. Das OpenCart-DSGVO-Modul ermöglicht es dem Administrator, die früheren Bestellungen auszuschließen, so dass nur die persönlichen Daten des Kunden gelöscht werden, die Bestelldaten jedoch für die zukünftige Referenz gespeichert werden. Bitte verwenden Sie diese Einstellung sorgfältig, da die einmal gelöschten Daten nicht abgerufen werden können. Es wird dringend empfohlen, sich mit Ihrem Rechtsteam zu beraten, um sicherzustellen, wie diese Einstellung verwendet wird.
3. Das OpenCart GDPR-Modul löscht nur die Kundendaten aus der Filialdatenbank. Wenn Sie die Kundendaten mit den Drittanbietern (zB MailChimp) teilen oder auf einer Drittplattform (zB Google Drive) speichern, müssen Sie die Kundendaten manuell von diesen Plattformen löschen.
3.5 DSPR Anonyme Anfrage
Die OpenCart-GDPR-Erweiterung speichert das Protokoll der Datenanonymisierungsanforderungen. Der Administrator kann diese Informationen verwenden, um die Kundendaten von den Drittanbieterdiensten zu entfernen.
3.6-DSG-Rektifikationsanfrage
Die OpenCart-GDPR-Erweiterung speichert das Protokoll der Datenberichtigungsanforderungen. Der Administrator kann diese Informationen verwenden, um die Kundendaten der Drittanbieterdienste zu ändern.
3.7 DSGP Personal Data Report Request
OpenCart-GDPR-Plugin führt das Protokoll aller persönlichen Datenanforderungen.
Hinweis: Ab sofort ermöglicht das OpenCart GDPR-Modul von Knowband dem Filialleiter, Details wie persönliche Informationen, Adressdetails, Newsletter-Abonnement, Warenkorb-Inhalt, Bestelldetails, zu teilen. Der Administrator kann auch alle Details zu den Drittanbieter-Anbietern und den physischen Standort auflisten des Servers zusammen mit den Details des Hosting-Unternehmens.
3.9 GDPR Automated Decision Making Request
3.10 GDPR E-Mail-Vorlagen:
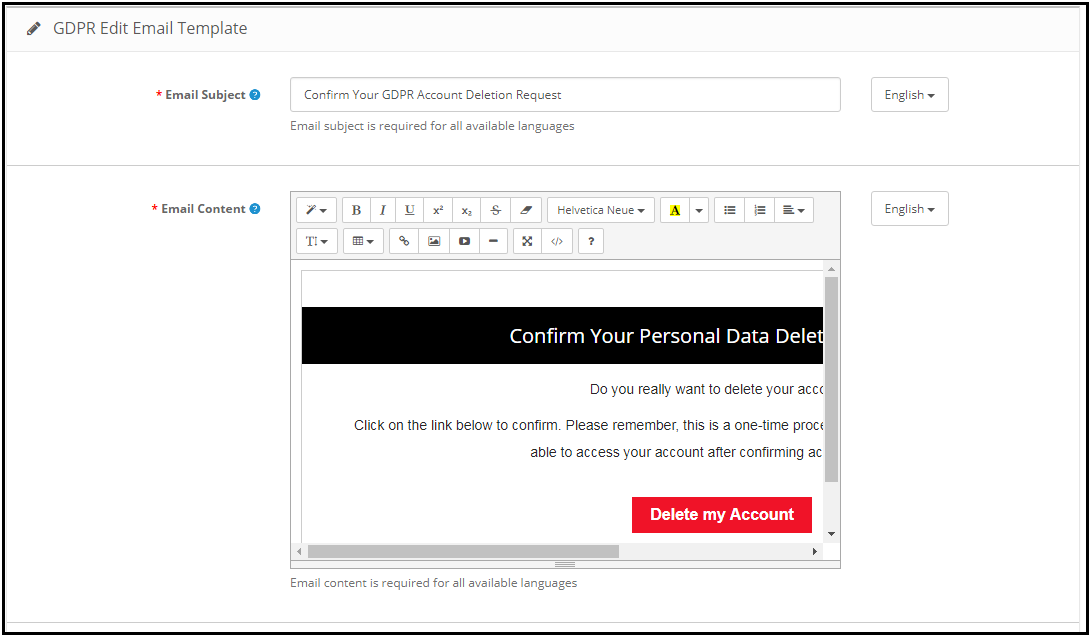
Das OpenCart-GDPR-Plugin von Knowband ermöglicht es dem Administrator, folgende E-Mails an den Kunden zu senden:
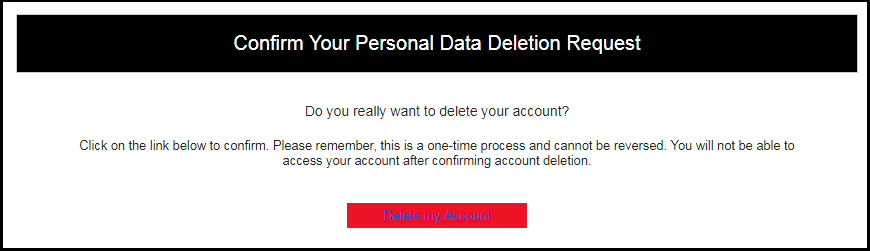
Bestätigen Sie Ihre Anforderung zum Löschen der DSPR-Konten
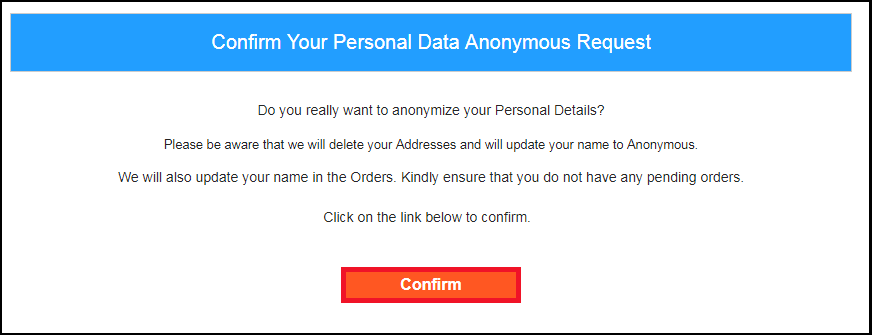
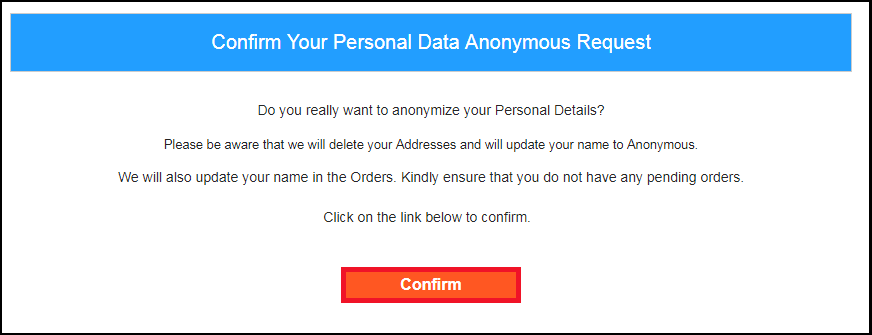
Bestätigen Sie Ihre personenbezogenen Daten der DSGVO anonyme Anfrage
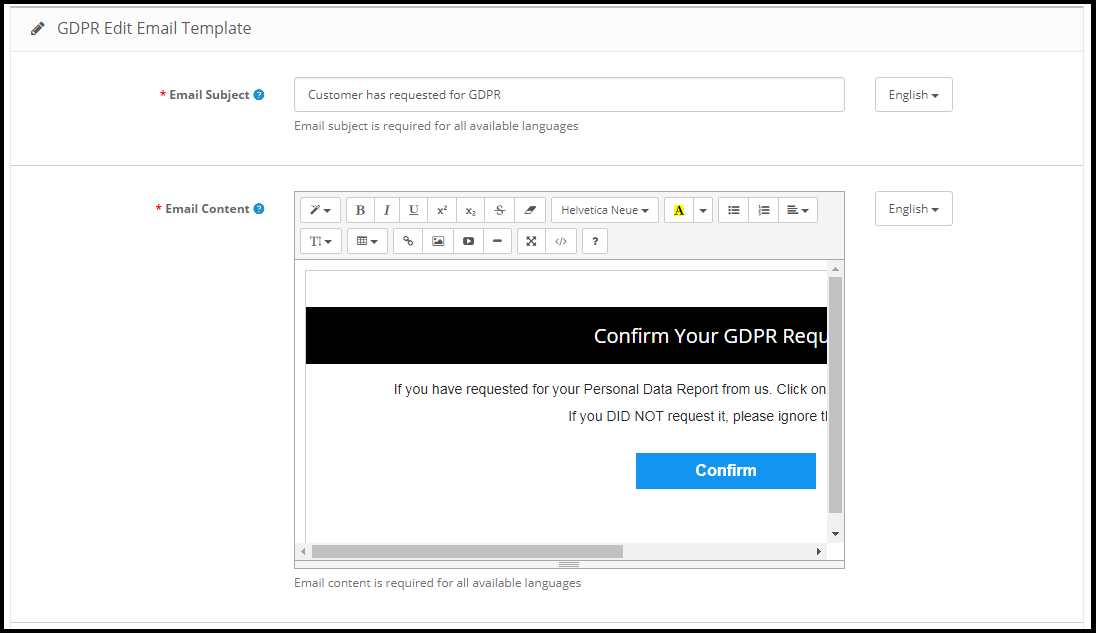
Kunde hat um DSGVO ersucht
Ihr DSDP-Bericht zu personenbezogenen Daten
Der Kunde hat die DSGVO-Anfrage bestätigt
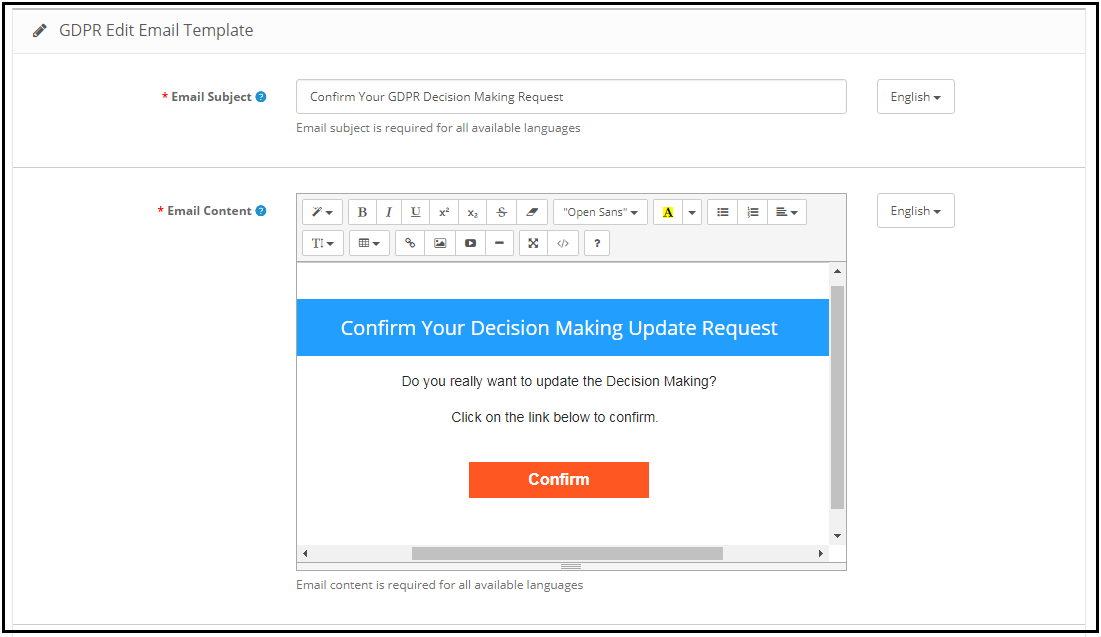
Bestätigen Sie Ihre DSGVO-Entscheidung
Bestätigen Sie Ihre Anfrage zur persönlichen Datenübertragbarkeit von DSPD
Bestätigen Sie Ihre Anfrage zur Löschung des DSPR-Kontos:
Der Administrator kann die Betreffzeile und den E-Mail-Text aktualisieren, indem er die Einstellungen für die GDPR-E-Mail-Vorlage verwendet.
Standard
Bestätigen Sie Ihre personenbezogenen Daten der DSGVO Anonymous Request:
Der Administrator kann die Betreffzeile und den E-Mail-Text aktualisieren, indem er die Einstellungen für die GDPR-E-Mail-Vorlage verwendet.
Das Standardformat der E-Mail-Vorlage ist wie folgt:
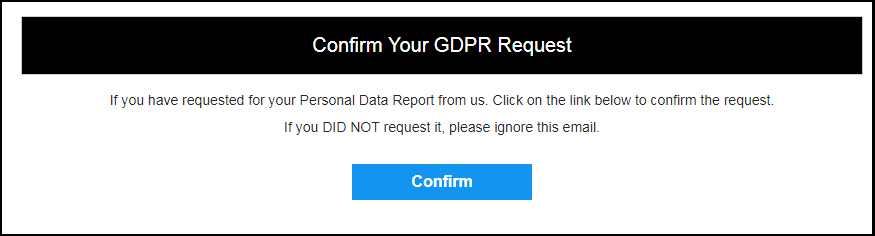
Kunde hat um DSGVO ersucht
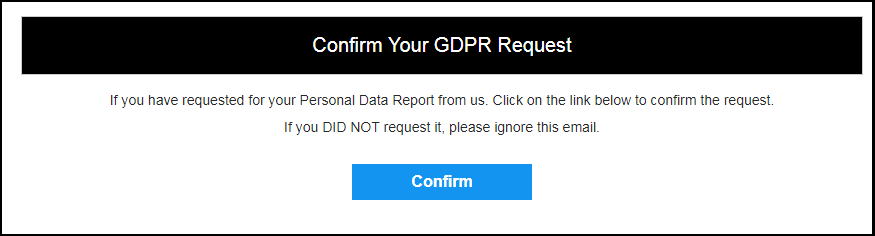
Diese E-Mail-Vorlage wird verwendet, um eine Bestätigungsnachricht an den Kunden zu senden, wenn der Kunde den Bericht “Persönliche Daten” angefordert hat.
Die E-Mail am Kundenende wird wie folgt aussehen:
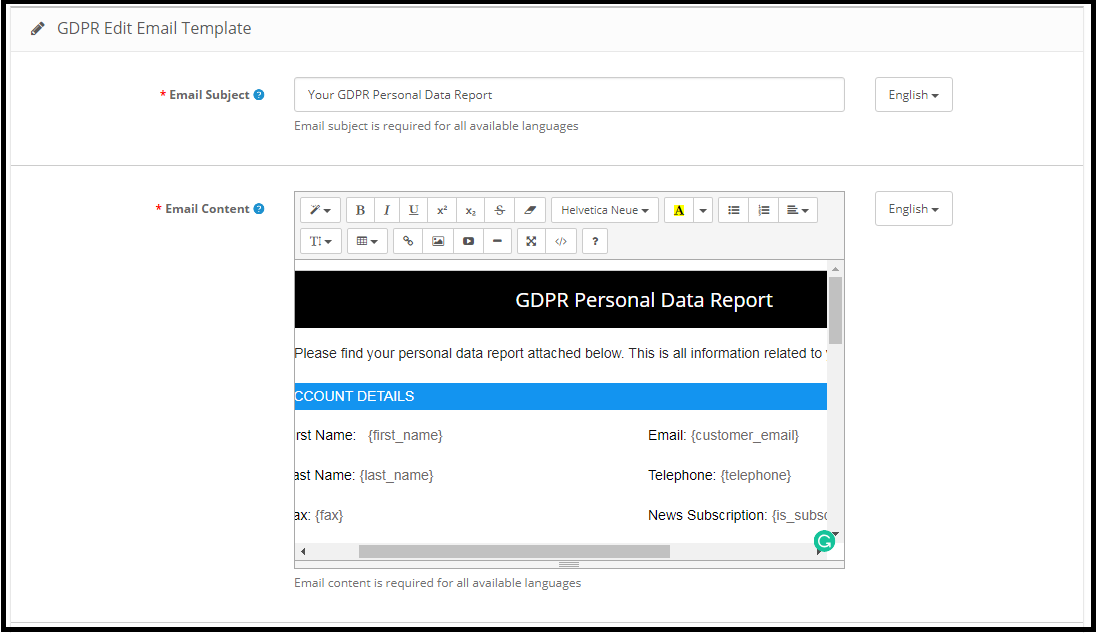
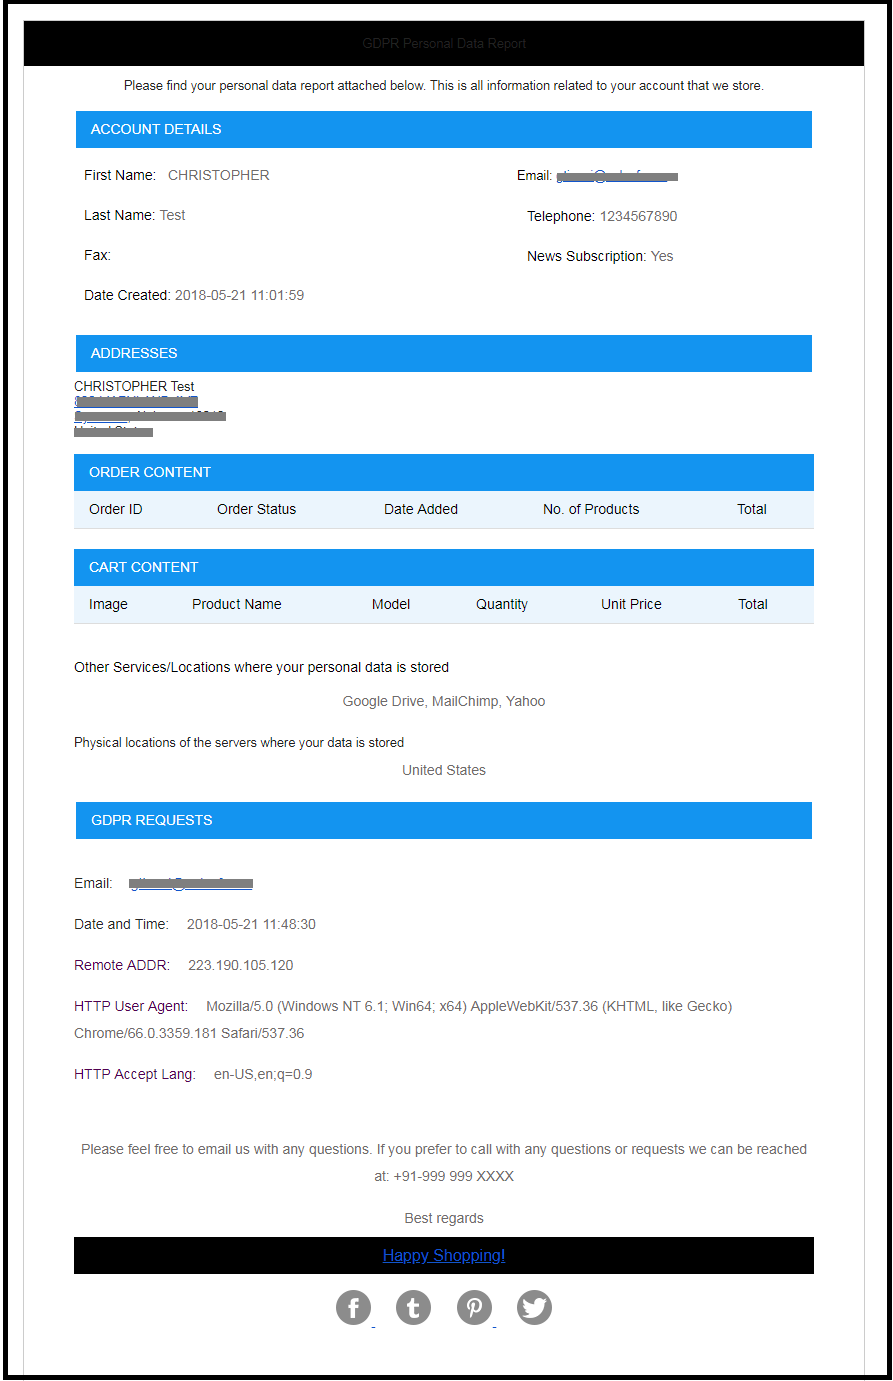
Ihr DSDP-Bericht zu personenbezogenen Daten
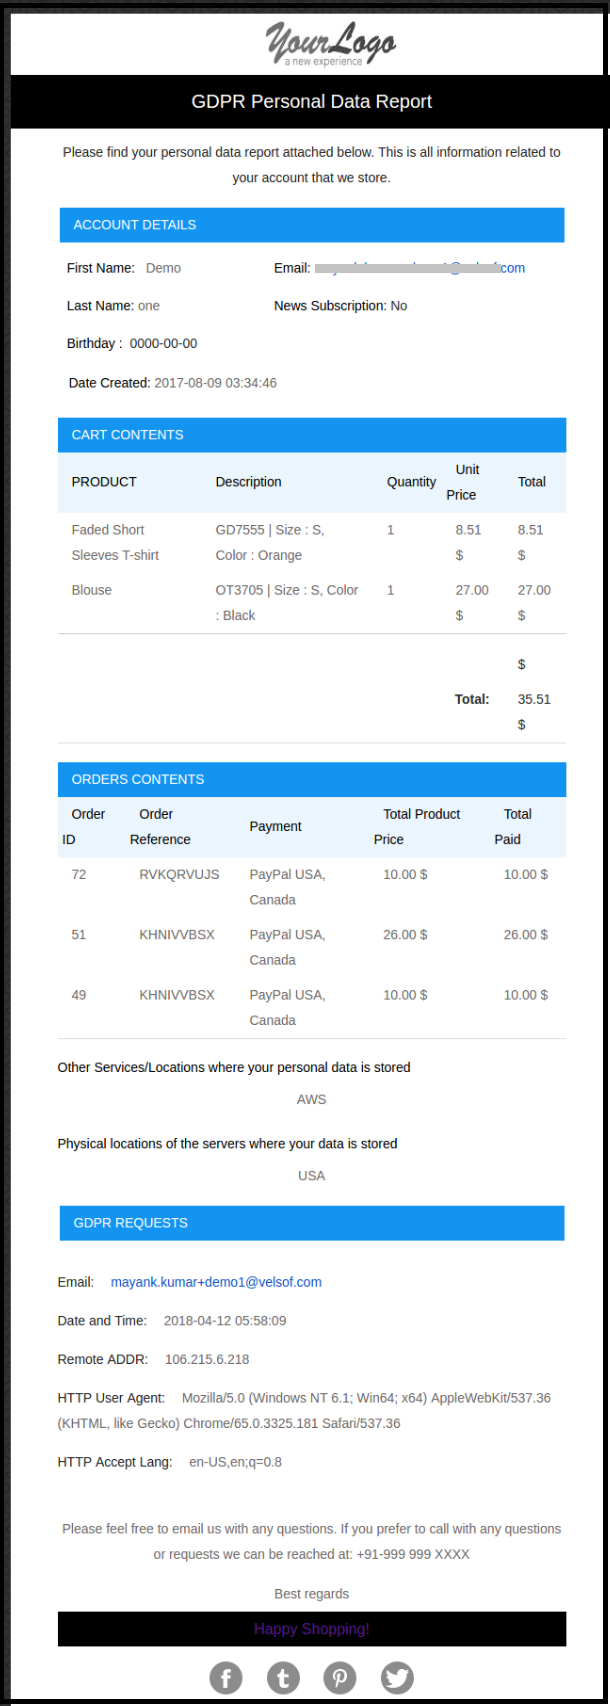
Diese E-Mail-Vorlage wird verwendet, um die persönlichen Daten des Kunden, die gemäß der DSGVO angefordert werden, an den Zugriff auf die persönlichen Daten zu senden.
Am Kundenende wird das E-Mail-Design wie folgt aussehen:
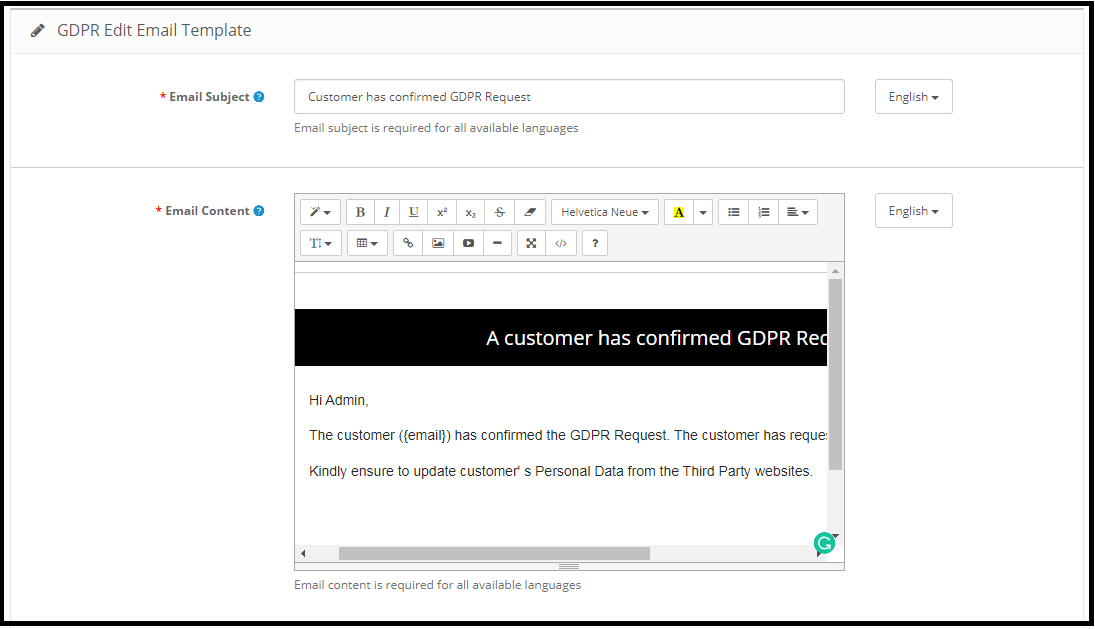
Der Kunde hat die DSGVO-Anfrage bestätigt
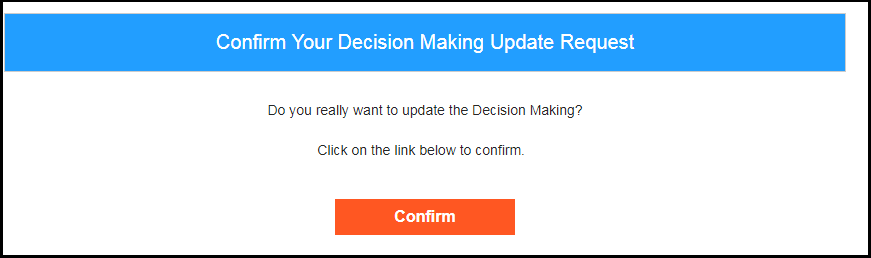
Bestätigen Sie Ihre DSGVO-Entscheidung
Diese E-Mail-Vorlage wird verwendet
E-Mail am Kundenende:
Hinweis: Der Zweck dieser Funktionen ist es, Ihnen zu helfen, die DSGVO-Anforderungen zu erfüllen. Durch die Installation dieses Moduls wird nicht garantiert, dass Händler die neuen Anforderungen der DSGVO erfüllen. Es liegt in Ihrer Verantwortung, alle notwendigen Maßnahmen zu ergreifen, um sicherzustellen, dass Sie die Anforderungen erfüllen.