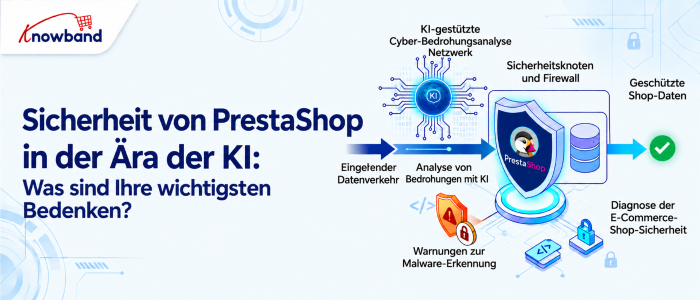
PrestaShop-Sicherheit im Zeitalter der KI: Was sind Ihre Bedenken?

Einen PrestaShop-Shop zu betreiben bedeutet, mehr als nur eine Website zu schützen. Ihr Shop speichert Kundenkonten, Bestellhistorien, Adressen, Administratorzugangsdaten sowie alle von Ihnen eingebundenen Zahlungs-, Versand-, Marketing- und Analysedienste. Daher ist die Sicherheit von PrestaShop keine bloße technische Angelegenheit, sondern ein existenzielles Geschäftsrisiko.

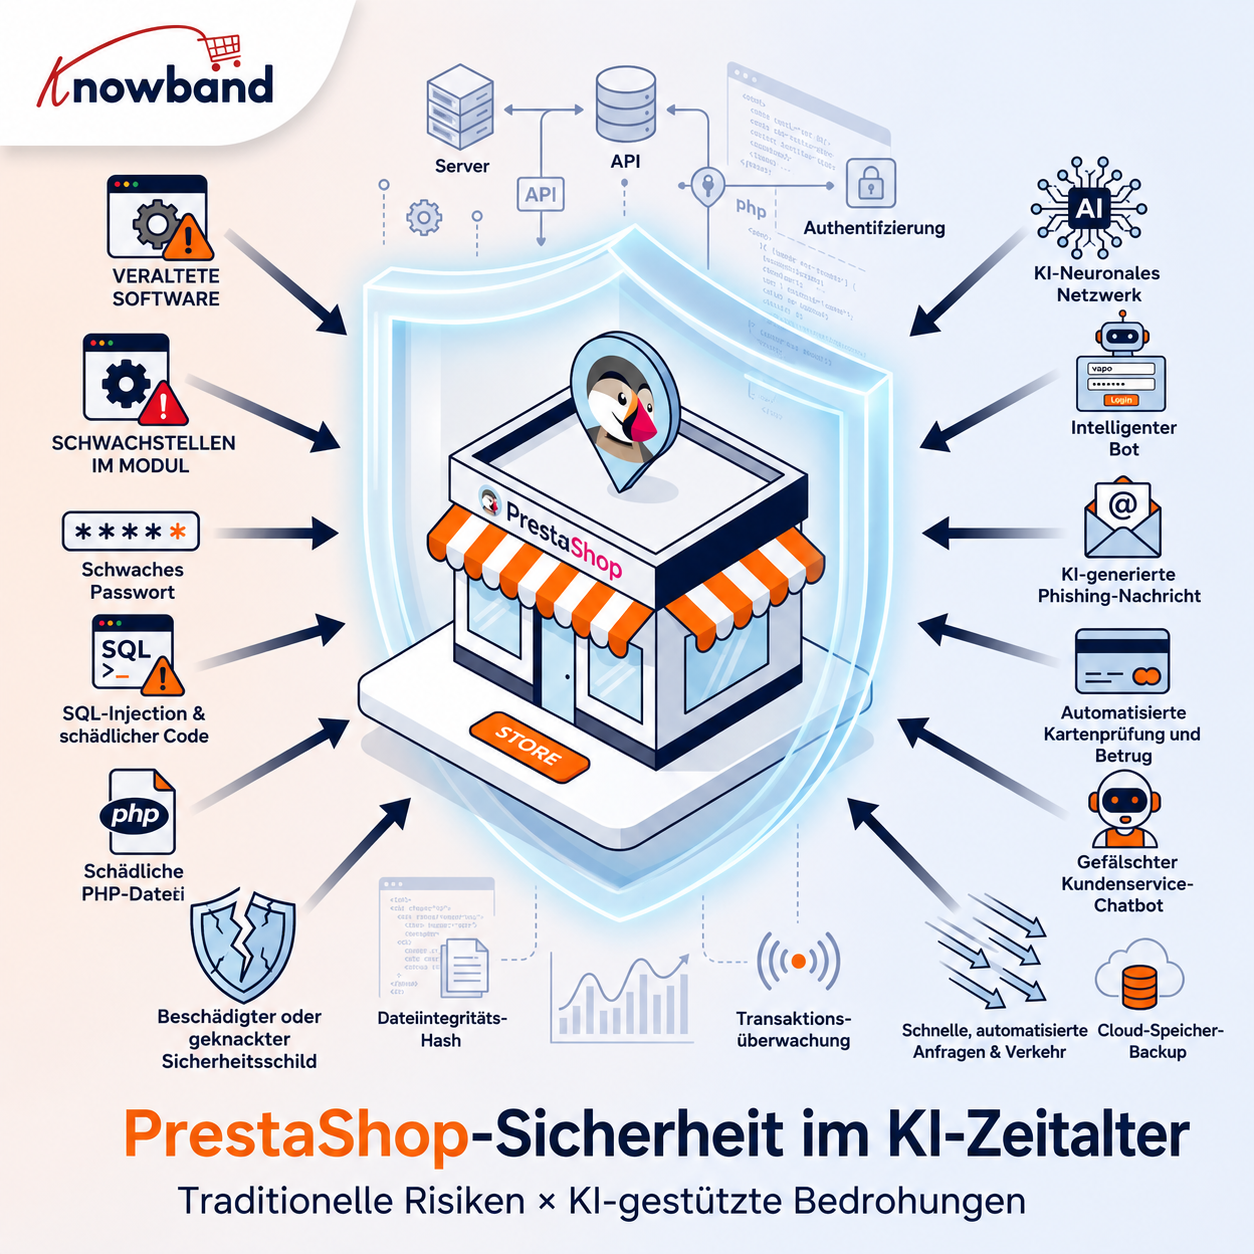
Künstliche Intelligenz hat die Sicherheitsbedrohungen nicht so sehr verändert, sondern lediglich beschleunigt. Phishing-E-Mails weisen nicht mehr die fehlerhafte Grammatik und die seltsamen Formulierungen von früher auf; sie lesen sich wie Nachrichten von Kollegen. Das Scannen eines Geschäfts nach veralteten, anfälligen Modulen erforderte früher viel Zeit und Mühe. Heute ist es automatisiert und nahezu in Echtzeit erledigt. Dasselbe gilt für Credential Stuffing: Was früher mühsame Handarbeit erforderte, kann heute in einem Ausmaß durchgeführt werden, das ein einzelner Angreifer vor wenigen Jahren noch nicht hätte bewältigen können.

Ob KI für die Sicherheit „gut“ oder „schlecht“ ist, ist ohnehin die falsche Debatte. Die für einen Ladenbesitzer wirklich relevante Frage ist viel einfacher: Ist Ihre aktuelle IT-Infrastruktur darauf ausgelegt, Angriffe abzuwehren, die schneller und heftiger sind als die, mit denen Sie vor zwei oder drei Jahren zu tun hatten?

Letztendlich kommt es auf die Grundlagen an, die korrekt umgesetzt werden müssen. Eine veraltete PrestaShop-Core- und Modulversion ist nach wie vor die häufigste Ursache für Sicherheitslücken in Onlineshops. Kontrollieren Sie den Zugriff auf Administratorkonten und deren Berechtigungen. Authentifizieren Sie sich ordnungsgemäß und nicht nur mit einem Passwort. Achten Sie auf ungewöhnliche Aktivitäten, anstatt sich in falscher Sicherheit zu wiegen. Führen Sie regelmäßig Malware-Scans durch. Prüfen Sie Drittanbieterintegrationen sorgfältig, bevor Sie sie installieren. Und halten Sie einen echten, getesteten Wiederherstellungsplan bereit, nicht nur eine Annahme, denn irgendwann gelingt es einem Sicherheitsvorfall, ob mit KI-Unterstützung oder nicht.

1.0 Warum sich die Sicherheitsbedenken bei PrestaShop ändern
Checkliste für das PrestaShop-Sicherheitsaudit & Dashboard für den Sicherheitsstatus | Knowband

Sicherheitsprobleme sind nicht erst durch KI völlig neu geworden. SQL-Injection, XSS, gestohlene Passwörter, Malware, anfällige Module, bösartige Dateiänderungen und Angriffe auf Zahlungsseiten existieren schon seit Jahren.

Der Unterschied liegt darin, wie schnell und in welcher Zahl diese Schwachstellen von den Angreifern gefunden werden können.

Mithilfe von KI können sie ihre Aufklärungsaktivitäten automatisieren, glaubwürdiges Phishing-Material erstellen, Schwachstellen aufdecken und die Anzahl der Angriffe auf Zugangsdaten vervielfachen.

Für einen Webshop bedeutet dies, dass eine ansonsten unentdeckte Sicherheitslücke viel früher entdeckt werden kann.

Ein typischer PrestaShop-Shop kann Folgendes umfassen:

  • PrestaShop-Kern
  • Zahlungsmodule
  • Versandintegrationen
  • Analyse- und Werbeskripte
  • Benutzerdefinierte Module
  • Themen von Drittanbietern
  • Server-Software
  • CDN- oder WAF-Dienste
  • APIs und Webhooks
  • Administratorkonten
  • Kundenkonten

Jedes zusätzliche Modul/Skript erzeugt eine weitere Abhängigkeit, die verwaltet werden muss. 

Das heißt nicht, dass Sie Integrationen vermeiden sollten. Es bedeutet, dass Sie Einblick benötigen, was installiert ist, was Zugriff auf Ihren Shop hat und was passiert, wenn eine Komponente angreifbar wird.

2.0 Die größten Sicherheitsbedenken von PrestaShop für Shop-Betreiber

1. Veralteter PrestaShop-Kern und Module

Eine der grundlegendsten Sicherheitsmaßnahmen wird dennoch am leichtesten vernachlässigt: die Aktualisierung der Software.

PrestaShop unterhält einen Prozess zur Bereitstellung von Sicherheitshinweisen, und in seiner aktuellen Sicherheitsrichtlinie ist festgelegt, dass Sicherheitsupdates in der Regel auf die neueste Version angewendet werden.

Dies ist besonders wichtig, wenn eine Sicherheitslücke eine ältere Version oder eine Komponente eines Drittanbieters betrifft.

Das Schließen einer Sicherheitslücke und die Bereinigung einer kompromittierten Website sind zwei unterschiedliche Aufgaben.

Wenn Sie verdächtige PHP-Dateien, unerwartetes JavaScript, veränderte Vorlagen, unbekannte Administratorkonten oder unerklärliche Weiterleitungen entdecken, gehen Sie nicht davon aus, dass ein Upgrade von PrestaShop allein den Angreifer entfernt hat.

Untersuchen Sie den Laden zunächst genauer.

2. Administratorkonten sind wertvolle Ziele.

Ihr PrestaShop-Backend verdient denselben Schutz wie Ihr Shop. Ein kompromittiertes Administratorkonto kann Angreifern Zugriff auf sensible Einstellungen, Kundendaten, Module und Shop-Inhalte ermöglichen. Mit ausreichenden Berechtigungen könnten sie sogar Änderungen vornehmen, die Schadcode einschleusen oder Teile des Einkaufserlebnisses manipulieren.

Deshalb lässt sich die alleinige Authentifizierung mit Passwörtern für privilegierte Konten zunehmend nur noch schwer rechtfertigen.

Arbeiten jederzeit weiterbearbeiten können. Jede Präsentation und jeder KI-Avatar, die/der Sie von Grund auf neu erstellen oder hochladen, MFA/2FA für Administratoren, wo immer möglich. Prüfen Sie außerdem, welche Mitarbeiter tatsächlich Administratorrechte benötigen, und löschen Sie inaktive Konten.

Das Prinzip ist einfach: Jeder Person sollten nur die Berechtigungen erteilt werden, die zur Ausübung ihrer Tätigkeit erforderlich sind.

Zusätzliche Kontrollmechanismen können ebenfalls hilfreich sein. Je nach Ihrer Umgebung können Sie den Backoffice-Zugriff über vertrauenswürdige IP-Adressen, VPN-Zugang, Firewall-Regeln oder zusätzliche Authentifizierungsebenen einschränken.

Das Verbergen einer Administrator-URL kann die Gefährdung durch automatisierte Scans verringern, sollte aber nicht als Ersatz für Authentifizierung, Autorisierung oder Patching angesehen werden.

3. Credential Stuffing und automatisierte Anmeldeangriffe

Credential Stuffing ist insbesondere für den E-Commerce relevant.

Das Erraten von Passwörtern ist für Angreifer nicht immer notwendig; sie können gestohlene Benutzernamen/Passwort-Paare aus völlig anderen Datenlecks verwenden und diese auf anderen Websites ausprobieren.

Falls der Kunde das Passwort wiederverwendet, könnte der Angreifer Ihren Shop als nächstes Opfer ins Visier nehmen.

Dasselbe gilt für Administratorkonten, und in diesem Fall ist die Situation noch viel schlimmer.

Ratenbegrenzung, Schutz vor Brute-Force-Angriffen, starke Passwörter, MFA, Erkennung verdächtiger Anmeldeversuche und angemessene Kontokontrollen sollten in Kombination eingesetzt werden.

KI und Automatisierung verstärken diese Problematik, da Angreifer so in großem Umfang agieren können. Leitlinien zur Cybersicherheit im Zusammenhang mit KI identifizieren zudem Credential Stuffing und Passwortangriffe als Bereiche, in denen Automatisierung die Bedrohung erhöhen kann.

4. Schadsoftware und unerwartete Dateiänderungen

Ein kompromittierter PrestaShop-Shop sieht nicht immer kaputt aus.

Der Shop kann weiterhin normal geladen werden, während sich bösartiger Code in einem Theme, einem Modul, einer PHP-Datei, einer JavaScript-Datei oder einem anderen Teil der Anwendung befindet.

Deshalb sind Malware-Scans und die Überwachung von Dateiänderungen so wichtig.

Ein besonders schwerwiegendes Szenario ist die Manipulation von Zahlungsseiten. PrestaShop veröffentlichte im Februar 2026 eine Sicherheitswarnung, in der ein digitaler Skimmer beschrieben wurde, der legitime Zahlungsbuttons durch Betrügerische ersetzen konnte. Das Schadprogramm wurde über eine modifizierte Theme-Datei geladen.

Für einen Händler ist dies eine nützliche Erinnerung daran, dass „die Website funktioniert“ nicht bedeutet, dass „die Website sicher ist“.

Regelmäßige Scans sollten mit der Untersuchung unerwarteter Änderungen kombiniert werden. Wenn sich eine wichtige Datei unerwartet ändert, müssen Sie Folgendes wissen:

  1. Was hat sich geändert?
  2. Wann hat es sich geändert?
  3. Wer oder was hat das geändert?
  4. War die Änderung rechtmäßig?
  5. Welche anderen Dateien oder Konten sollten untersucht werden?

5. Drittanbietermodule und benutzerdefinierter Code

Die Erweiterbarkeit von PrestaShop ist eine seiner Stärken, aber jedes Modul und jede Anpassung vergrößern die Angriffsfläche.

Sicherheitstests sollten daher mehr als nur den PrestaShop-Kern berücksichtigen.

Ein Sicherheitsaudit kann die Kernanwendung, Themes, Add-ons, benutzerdefinierten Code, Integrationen, Authentifizierungskontrollen und die Serverkonfiguration untersuchen. Auch die PrestaShop-Audit-Richtlinien von Astra betonen die Bedeutung der Untersuchung der gesamten Anwendung, anstatt die Kernplattform als alleinige Sicherheitsgrenze zu betrachten.

Dies ist besonders wichtig für Geschäfte, die bereits seit mehreren Jahren bestehen.

Ein vor fünf Jahren installiertes Modul kann noch aktiv sein, obwohl sich niemand mehr an den Installationsgrund erinnert. Eine benutzerdefinierte Überschreibung kann auch nach dem Ausscheiden des ursprünglichen Entwicklers bestehen bleiben. Eine verwaiste Integration kann noch API-Zugangsdaten enthalten.

Eine sinnvolle Wartungsmaßnahme ist die Erstellung eines Inventars von:

  • Installierte Module
  • Aktive Designs
  • Benutzerdefinierte Überschreibungen
  • Externe APIs
  • Webhooks
  • Zeitgesteuerte Aufgaben
  • Administratorkonten
  • Serverdienste
  • DNS-/CDN-/Sicherheitsdienste

Entfernen Sie, was Sie nicht mehr benötigen.

3.0 Was ändert KI tatsächlich für die Sicherheit von PrestaShop?

KI ist kein Ersatz für eine sichere PrestaShop-Installation. Betrachten Sie KI vielmehr als Beschleuniger auf beiden Seiten.

3.1 Angreifer können mehr automatisieren

Die größte Sorge für Online-Shops ist die Geschwindigkeit. Angreifer müssen nicht mehr jeden Schritt manuell ausführen. Automatisierte und KI-gestützte Tools unterstützen die Zielrecherche, Phishing-Angriffe, das Testen gestohlener Zugangsdaten und groß angelegte Bot-Aktivitäten. Für E-Commerce-Unternehmen kann dies zu mehr Versuchen der Kontoübernahme, des Zahlungsbetrugs, des Credential Stuffings und des Web-Scrapings führen.

3.2 Verteidiger können mehr analysieren

Dieselbe grundlegende Fähigkeit kann auch Verteidigern helfen.

Sicherheitssysteme können Anmeldeaktivitäten, Anfragemuster, IP-Reputation, API-Aktivitäten, Verkehrsanomalien und andere Ereignisse viel schneller analysieren als eine Person, die Rohdaten manuell durchsieht.

Ein Manager meldet sich beispielsweise üblicherweise während der Bürozeiten von seinem gewohnten Land aus im System an. Anschließend treten zahlreiche Anmeldefehler auf, gefolgt von einer erfolgreichen Anmeldung von einem ungewöhnlichen Standort. Kann das System Verhaltensanalysen durchführen, lässt sich ein solches Ereignis deutlich schneller erkennen als durch die Analyse der Zugriffsprotokolle vom Vortag.

KI kann auch bei der Priorisierung von Warnmeldungen helfen. Das ist nützlich, da ein Geschäft, das Tausende von Anfragen pro Minute generiert, realistischerweise nicht jedes Ereignis von einer Person überprüfen lassen kann.

4.0 PrestaShop-Sicherheits-Best Practices: Ein praktischer, mehrschichtiger Ansatz
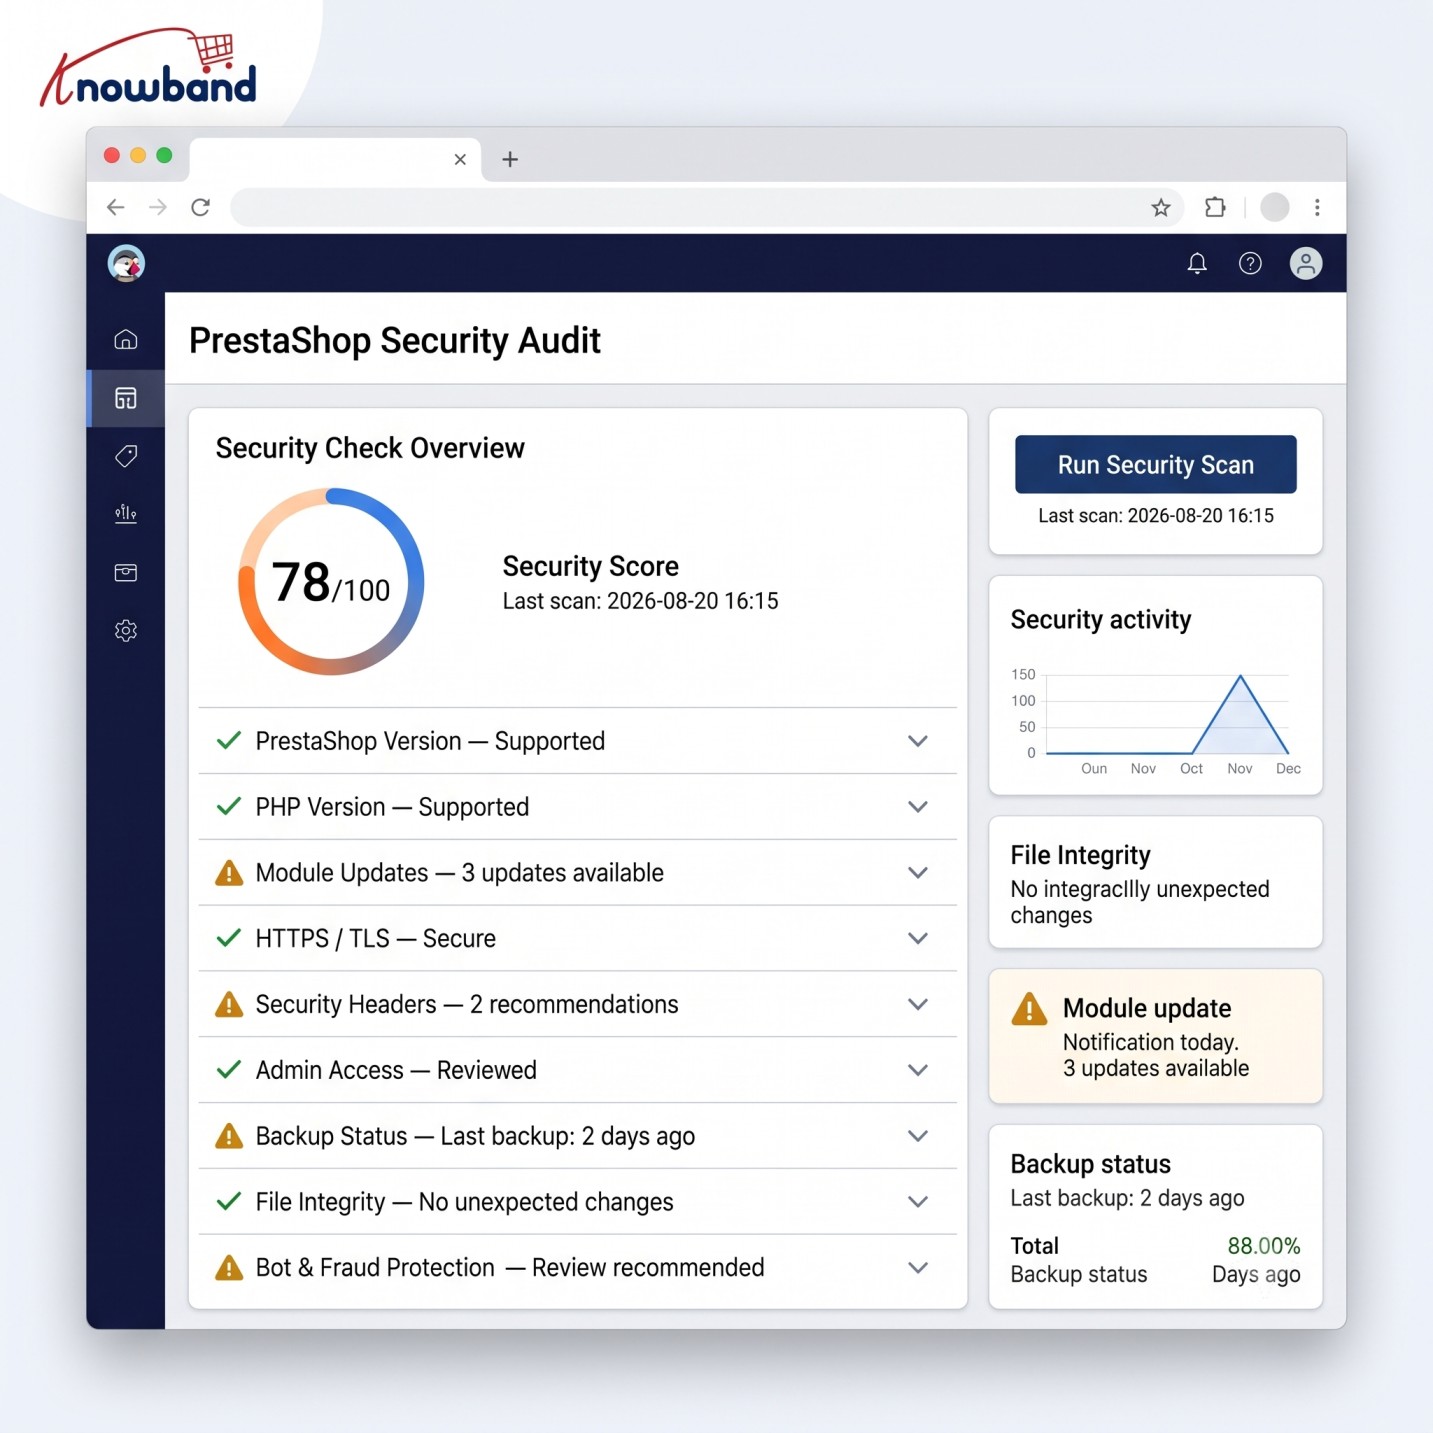
Sicherheit funktioniert als mehrschichtiges System besser als einzelnes „Sicherheits-Plugin“.

Ein praktischer Aufbau für einen PrestaShop-Shop sollte mehrere Ebenen umfassen.

Ebene 1: Halten Sie die Anwendung aktuell

Unterstützte Versionen von Folgendem beibehalten:

  • PrestaShop
  • PHP
  • Server-Software
  • Themen
  • Module
  • Bibliotheken

Testen Sie Updates in einer Testumgebung, in der der Shop umfangreiche Anpassungen aufweist.

Verschieben Sie Sicherheitsupdates nicht auf unbestimmte Zeit, nur weil ein normales Funktionsupdate unpraktisch ist.

Schicht 2: Schutz privilegierter Zugriffe

Für Administratorkonten:

  • MFA/2FA aktivieren.
  • Verwenden Sie individuelle Passwörter.
  • Nicht benötigte Mitarbeiter entfernen.
  • Berechtigungen nach dem Prinzip der minimalen Rechtevergabe anwenden.
  • Beachten Sie die IP/VPN-Beschränkungen für sensible Umgebungen.
  • Überwachen Sie erfolgreiche und fehlgeschlagene Anmeldevorgänge.

Ebene 3: Die Anwendung schützen

Eine Web Application Firewall (WAF) kann schädliche HTTP-Anfragen filtern, bevor diese die Anwendung erreichen. Sicherheitsheader bieten zusätzlichen Schutz auf Browserebene. CAPTCHAs oder Bot-Kontrollen können den automatisierten Missbrauch öffentlicher Formulare reduzieren.

Diese Kontrollmechanismen beseitigen keine Schwachstellen in der Anwendung selbst, sondern fügen eine zusätzliche Schutzebene hinzu.

Schicht 4: Überwachen Sie das Dateisystem

Regelmäßige Malware-Scans und die Überwachung von Dateiänderungen können helfen, Sicherheitslücken aufzudecken, die von der Shop-Oberfläche aus nicht sichtbar sind.

Achten Sie besonders auf:

  • Themendateien
  • PHP-Dateien
  • JavaScript
  • Konfigurationsdateien
  • Upload-Verzeichnisse
  • Modulverzeichnisse

Unerwartete Änderungen bedürfen einer Untersuchung.

Schicht 5: Überwachung der Infrastruktur

Die PrestaShop-Anwendung ist nicht das Einzige, das Schutz benötigt.

Bewertung:

  • SSH-Zugang
  • Firewall-Regeln
  • Datenbankverfügbarkeit
  • Serverbenutzer
  • Dateiberechtigungen
  • Zeitgesteuerte Aufgaben
  • SSL/TLS-Konfiguration
  • Backup-Zugriff
  • Cloud-Zugangsdaten
  • CDN/WAF-Konfiguration

Eine als sicher geltende Anwendung auf einem ungeschützten oder schlecht gewarteten Server ist dennoch angreifbar.

5.0 Wo ein PrestaShop Security Manager passen kann

Ladenbesitzer greifen häufig auf verschiedene, voneinander unabhängige Tools zurück, um ihre Sicherheitskontrollen zusammenzustellen. Dies kann wiederum eigene Wartungsprobleme verursachen: unterschiedliche Einstellungen, Aktualisierungszeitpläne, Protokolle, Kompatibilitätsprobleme und Konfigurationsschnittstellen.

Das Wissensband Prestashop Advanced Security Manager ist eine Option, die im Rahmen eines mehrstufigen Sicherheitskonzepts für PrestaShop geprüft werden sollte. Die aktuelle Produktdokumentation listet Kontrollfunktionen wie Zwei-Faktor-Authentifizierung (2FA), Schutz vor Brute-Force-Angriffen, IP-Beschränkungen für Administratoren, eine Web Application Firewall (WAF), Sicherheitsheader, CAPTCHA, Login-Überwachung und geplante Malware-Scans auf. Laut Herstellerangaben unterstützt es PrestaShop 1.7, 8 und 9.

Wichtig ist, dass man ein Sicherheitsmodul nicht als vollständige Sicherheitsstrategie betrachtet.

Ein Modul kann die Abwehrmechanismen auf Anwendungsebene verstärken, aber es ersetzt sie nicht:

  • Sichere Serverkonfiguration
  • Rechtzeitiges Patchen
  • Sichere Entwicklungspraktiken
  • Backups
  • Reaktion auf Vorfälle
  • Schwachstellenanalyse
  • Sichere Integrationen von Drittanbietern

6.0 Backups und Wiederherstellung in Prestashop nicht vergessen!

Ladenbesitzer brauchen einen verlässlichen Notfallplan, falls etwas schiefgeht.

Ein Backup ist dann nützlich, wenn es verfügbar, geschützt und wiederherstellbar ist. Idealerweise sollten Backups getrennt von der Produktionsumgebung aufbewahrt und die Wiederherstellung regelmäßig getestet werden.

Sie sollten zuverlässige Sicherungskopien folgender Daten haben:

  • Datenbank 
  • Produktbilder und andere Shop-Dateien 
  • Kunden- und Bestelldaten 
  • Konfiguration 
  • Themen 
  • Benutzerdefinierte Module 
  • Kritische Serverdateien 

Für Ladenbesitzer, die den gesamten Prozess automatisieren möchten, ist eines der besten Backup-Module Folgendes: Prestashop Backup- und Wiederherstellungsmodul. Dies kann berücksichtigt werden. Diese Software ermöglicht es Benutzern, geplante Backups ihrer Datenbanken und Dateien zu erstellen und bietet Funktionen für externe Speicherung, Verschlüsselung, Aufbewahrung und Wiederherstellung.

7.0 Wann sollten Sie ein Sicherheitsaudit in Betracht ziehen?

Automatisierte Scans sind zwar nützlich, aber nicht dasselbe wie ein Sicherheitsaudit oder ein Penetrationstest.

Die Schwachstellensuche findet bekannte Fehler an der Oberfläche und informiert darüber, was kaputt ist, kann aber nicht sagen, wie tief ein Hacker eindringen kann.

Penetrationstests: Sie simulieren einen realen Angriff. Dabei werden kleine Schwachstellen miteinander verknüpft, um tief in Ihre Systeme einzudringen und die Geschäftslogik zu testen.

Für ein etabliertes oder umsatzstarkes Geschäft sollten Sie regelmäßige Sicherheitsüberprüfungen in Betracht ziehen, insbesondere nach:

  • Ein großes PrestaShop-Upgrade
  • Ein großes kundenspezifisches Entwicklungsprojekt
  • Eine neue Zahlungsintegration
  • Eine große Modulinstallation
  • Eine Servermigration
  • Ein Sicherheitsvorfall
  • Wesentliche Infrastrukturänderungen

Eine sachgerechte Beurteilung sollte sowohl den Antrag als auch das Umfeld umfassen und sich nicht ausschließlich auf das Ladenlokal konzentrieren.

8.0 Sicherheitscheckliste für Ladenbesitzer

Bevor Sie Ihre PrestaShop-Website als sicher betrachten, überprüfen Sie die Grundlagen:

  • PrestaShop verwendet eine unterstützte/aktuelle Version, die für Ihre Umgebung geeignet ist.
  • Module und Themes werden gepflegt und aktualisiert.
  • Nicht verwendete Module und Konten wurden entfernt.
  • Administratorkonten verwenden MFA/2FA.
  • Administratorrechte werden nach dem Prinzip der minimalen Berechtigung vergeben.
  • Fehlgeschlagene und erfolgreiche Administratoranmeldungen werden überwacht.
  • Der Schutz vor Brute-Force-Angriffen ist aktiviert.
  • Eine WAF oder eine gleichwertige Schutzschicht wird gegebenenfalls konfiguriert.
  • Die Sicherheitsheader sind korrekt konfiguriert.
  • Öffentliche Formulare verfügen über einen angemessenen Bot-/Spamschutz.
  • Es werden regelmäßig Malware-Scans durchgeführt.
  • Unerwartete Dateiänderungen können erkannt werden.
  • Der Serverzugriff ist beschränkt und wird überwacht.
  • Die Backups sind vom Produktivsystem isoliert und die Wiederherstellung wurde getestet.
  • Zahlungsabwicklung und Integrationen von Drittanbietern werden überprüft.
  • Es gibt ein dokumentiertes Verfahren zur Reaktion auf Zwischenfälle.
  • Ein Sicherheitsaudit oder Penetrationstest wird durchgeführt, wenn das Risiko des Geschäfts dies rechtfertigt.

9.0 Die eigentliche Herausforderung: Angriffsgeschwindigkeit versus Reaktionsgeschwindigkeit

Die größte Veränderung, die KI mit sich bringt, ist nicht, dass jeder PrestaShop-Shop plötzlich mit einer völlig neuen Kategorie von Schwachstellen konfrontiert ist.

Es ist die Kluft zwischen Eine Schwäche wird sichtbar und jemand nutzt sie aus können kleiner werden.

Das verändert die Art und Weise, wie Ladenbesitzer über Sicherheit denken sollten.

Auf die Meldung eines Kunden über eine verdächtige Checkout-Seite zu warten, ist keine Überwachung. Die Entdeckung eines kompromittierten Administratorkontos nach betrügerischen Bestellungen ist keine Erkennung. Die Installation eines Sicherheitstools ohne dessen Warnmeldungen ist kein Sicherheitsprozess.

Ein sicherer PrestaShop-Shop benötigt mehrere Sicherheitsebenen, die vor, während und nach einem Angriff funktionieren: Patches zur Reduzierung von Sicherheitslücken, Authentifizierung zum Schutz von Konten, Anwendungskontrollen zum Filtern von schädlichem Datenverkehr, Überwachung zur Erkennung abnormaler Aktivitäten, Malware-/Datei-Scanning zur Identifizierung von Kompromittierungen und getestete Backups zur Unterstützung der Wiederherstellung.

Künstliche Intelligenz kann Verteidigungssysteme schneller und leistungsfähiger machen, aber die Grundlage bleibt dieselbe: Verringern Sie die Angriffsfläche, kontrollieren Sie den Zugriff, überwachen Sie die Änderungen und seien Sie auf die Wiederherstellung vorbereitet.

Für Shopbetreiber, die den Schutz ihrer Anwendung verstärken möchten, kann eine Lösung wie Knowband Prestashop Advanced Security Manager als ein Baustein dieses mehrstufigen Sicherheitskonzepts in Betracht gezogen werden. Die richtige Wahl hängt von Ihrer PrestaShop-Version, Ihrer Hosting-Umgebung, Ihrer bestehenden Sicherheitsarchitektur und Ihren betrieblichen Anforderungen ab.

Der beste Zeitpunkt, eine Sicherheitslücke zu entdecken, ist, bevor ein Angreifer sie entdeckt.

Verwaltung von Datenbankänderungen bei Modulaktualisierungen in PrestaShop

Es gibt eine bestimmte Supportanfrage, die mir mittlerweile richtig Angst macht. Ein Händler aktualisiert ein Modul; die Aktualisierung scheint zunächst erfolgreich zu verlaufen, doch dann funktioniert irgendetwas nicht mehr. Nie der gesamte Shop. Eine einzelne Seite des PrestaShop-Controllers verhält sich fehlerhaft, ein Konfigurationswert lässt sich nicht speichern oder eine Spalte in einer Produktliste ist plötzlich leer. Bei genauerer Betrachtung ist der Modulcode auf dem neuesten Stand, die zugrundeliegende Datenbank jedoch noch auf der alten Version.

Genau diese Lücke ist Gegenstand dieses Artikels. Ein PrestaShop-Modul besteht nicht nur aus dem ausgelieferten PHP-Code, sondern aus diesem PHP-Code plus den Tabellen und Spalten, die dieser erwartet. Fehlt das PrestaShop-Datenbank-Update, das normalerweise mit einer Code-Veröffentlichung ausgeliefert wird, erhält man ein Modul, das zwar installiert ist und scheinbar funktioniert, aber dennoch einen Fehler enthält.

Das ist mir selbst schon mehr als einmal passiert. Im Folgenden beschreibe ich, was ich dabei gelernt habe. Aktualisierungen der PrestaShop-Moduldatenbank, auf die harte Tour.

1.0 Wie PrestaShop-Modulaktualisierungen die Datenbank tatsächlich verarbeiten

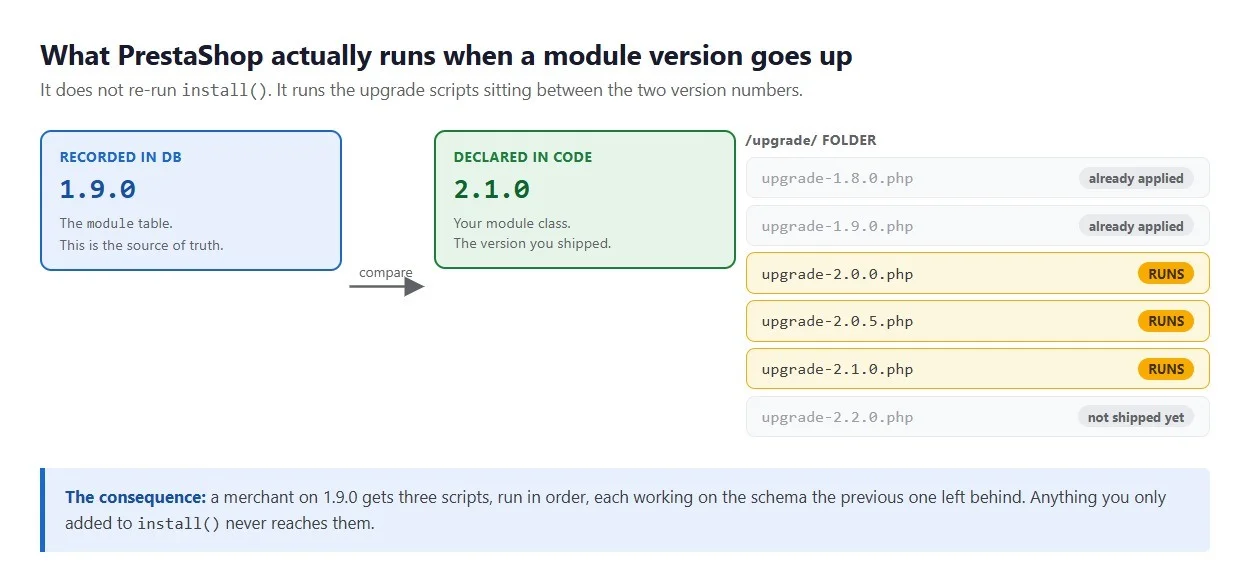
[Caption id = “attachment_840862” align = “Aligncenter” width = “1237”] Beim Update-Sprung von Version 1.9.0 auf 2.1.0 werden keine Aktualisierungen übersprungen, sondern alle dazwischenliegenden Aktualisierungsskripte der Reihe nach ausgeführt.

Hier kursieren viele Annahmen, und einige davon sind falsch.

Füge eine neue Version hinzu in /modules/ Ihre Installationsroutine wird nicht erneut ausgeführt. Tabellen bleiben unberührt. Stattdessen passiert Folgendes: PrestaShop liest die Modul-Konfiguration. Aktualisierung / Ordner, findet die Dateien mit dem Namen Upgrade .php Es befindet sich zwischen der aufgezeichneten Version und der Version, die Ihre Modulklasse deklariert, und führt diese der Reihe nach aus.

Ein Shop auf Version 1.9.0, der Version 2.1.0 empfängt, führt drei Skripte nacheinander aus.

Daraus ergeben sich drei Dinge, und alle drei sind wichtig für Änderungen an der PrestaShop-Datenbank.

Die Version in der `module`-Tabelle ist die maßgebliche Quelle. Nicht die in Ihrer Hauptklassendatei. PrestaShop liest beide. Ausschlaggebend ist die gespeicherte Datei, die bestimmt, wie viele Aktualisierungsskripte ausgeführt werden.

Ihre `install()`-Methode ist nur für Neuinstallationen gedacht. Angenommen, Version 2.0 benötigt eine neue Tabelle. Fügen Sie sie ein. installieren() Wer auf Version 2.0 umsteigt, ist abgesichert. Der Nutzer von Version 1.9 erhält nichts, da die Installation vor einem Jahr abgeschlossen wurde und nicht mehr aktualisiert wird.

Ein einziger Fehler legt alles lahm. Return falsch Wenn eine Upgrade-Funktion ausgeführt wird, passieren drei Dinge: PrestaShop hält an, speichert die betroffene Version und deaktiviert das Modul. Der nächste Skriptvorgang wird nicht ausgeführt. Dies ist beabsichtigt, bedeutet aber, dass eine unvollständig angewendete Schemaänderung zwar die Funktionalität einschränkt, aber nicht vollständig zum Absturz führt.

Das Automatische Aktualisierung für Module aktivieren Auf dieser Seite sind die Regeln für die Dateibenennung festgelegt. Lesen Sie sie sich einmal gründlich durch, anstatt sie aus dem Gedächtnis abzurufen.

Die Namensfalle der Upgrade-Funktion

Das hat mich einen Nachmittag gekostet. Upgrade-Modul 201 or upgradeModule201 Es dient als Funktionsname, und PrestaShop sucht nach beiden. Bevor Ihre Datei eingebunden wird, prüft PrestaShop außerdem, ob einer dieser Namen bereits existiert. Wird er gefunden, wird die Datei als Duplikat markiert und übersprungen.

Das Kopieren eines alten Upgrade-Skripts als Vorlage ist genau der Grund, warum viele in diese Situation geraten. Der Name im Skript wird nie geändert. Es findet kein Upgrade statt, und die Fehlermeldung ist wenig aussagekräftig.

2.0 PrestaShop-Datenbankmigration: Was läuft in realen Shops schief?

Das alles passierte in Läden, in denen ich gearbeitet habe.

PrestaShop-Datenbankschemaänderungen, die zwischen verschiedenen Installationen abweichen

Version 2.0 benötigt eine neue Spalte, daher aktualisieren Sie bitte. installieren() und ein Upgrade-Skript schreiben. Beides korrekt. Drei Versionen später benennt jemand den Modulordner um oder ein Händler installiert das Modul neu. Bei manchen Installationen erstellte `install()` diese Spalte, bei anderen der Upgrade-Pfad. Zwei Definitionen, die sich auseinanderentwickeln, und eine einzige Versionsnummer deckt nun beide ab.

Die Definition befindet sich also in einer einzigen Methode, die von beiden Pfaden aufgerufen wird. Änderungen am PrestaShop-Datenbankschema können nicht voneinander abweichen, wenn es nur eine einzige Definition gibt.

Upgrade-Skripte, die einen sauberen Ausgangspunkt voraussetzen

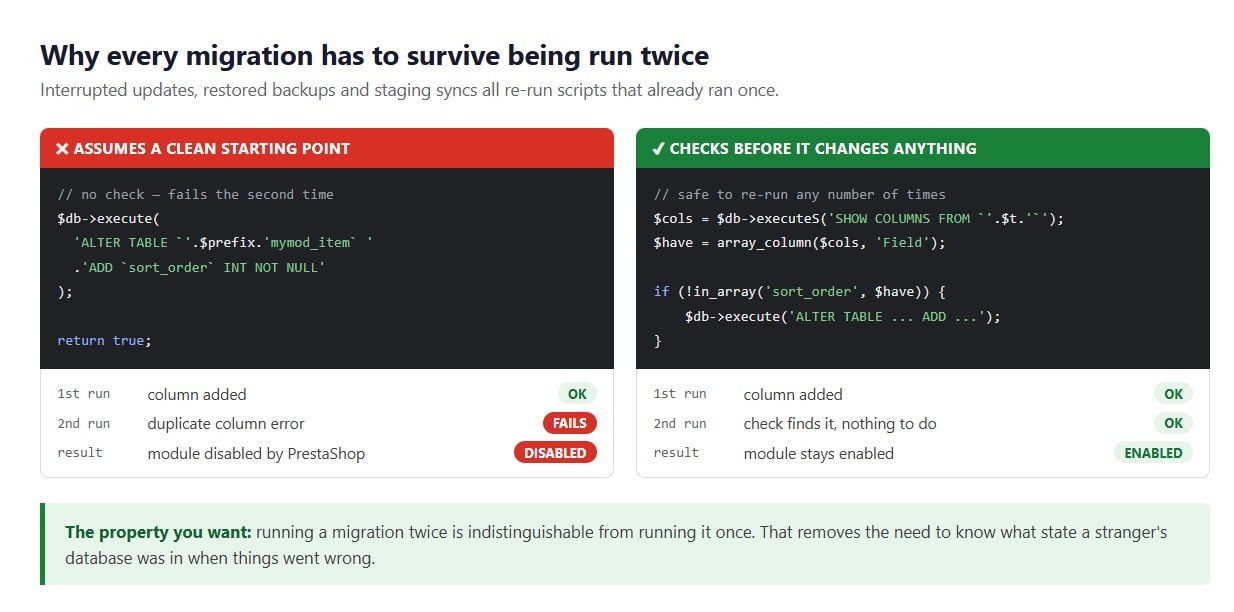
ALTER TABLE … ADD COLUMN Wenn eine Spalte bereits existiert, wird ein Fehler ausgelöst, Ihre Funktion gibt „false“ zurück, und das Modul wird deaktiviert. Unterbrechen Sie eine vorherige Aktualisierung, stellen Sie eine Teilsicherung wieder her oder synchronisieren Sie zweimal vom Staging-Bereich: Eine dieser Möglichkeiten führt zum selben Ergebnis.

Jede Schemaänderung, die ich jetzt vornehme, prüft zuerst etwas. Das Hinzufügen einer Spalte bedeutet … SPALTEN ANZEIGEN Das vorherige Erstellen einer Tabelle bedeutet TISCHE ANZEIGEN, ein Index bedeutet INHALTSVERZEICHNIS ANZEIGENEin paar Zeilen, und das Skript übersteht einen zweiten Durchlauf. Das ist wichtig, denn die Datenbank eines Fremden kann sich in jedem beliebigen Zustand befinden. WENN NICHT EXISTIERT in beiden MySQL und MariaDBAllerdings nur bei einigen Operationen, daher ist die explizite Prüfung besser geeignet.

Multistore: Konfigurationszeilen, die nur für einen Shop geschrieben wurden

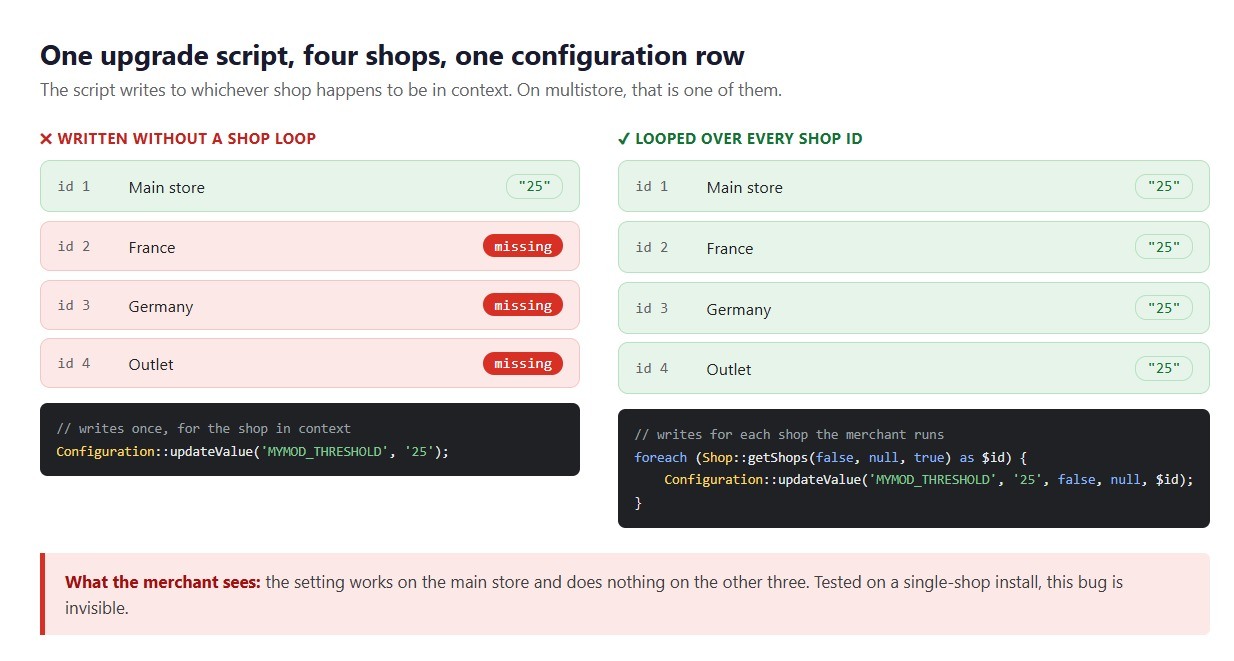
Diese Version ist still und heimtückisch. Es gibt jetzt eine Shop-spezifische Einstellung. Die Standardzeile wurde vom Upgrade-Skript erstellt und vom Entwickler getestet – alles scheint in Ordnung. Allerdings wurde nur eine Zeile für den jeweiligen Shop geschrieben, und der Händler betreibt vier Shops.

Drei Shops weisen diese Angabe nun nicht mehr auf. Je nachdem, wie Ihr Code dies interpretiert, erhalten Sie entweder eine PHP-Warnung, einen leeren Wert, der als gültige Einstellung behandelt wird, oder eine leere Stelle, an der eigentlich ein Preis stehen sollte. Dokumentation für mehrere Filialen Umfasst die Kontextregeln. Durchläuft jede Shop-ID bei jedem Upgrade, das die Konfiguration oder die Daten pro Shop betrifft.

Bei einer Installation in einem einzelnen Shop ist dieser Fehler nicht sichtbar.

ALTER TABLE-Sperren auf großen Katalogtabellen

Das Hinzufügen einer Spalte zu einer Tabelle mit 400,000 Zeilen erfolgt nicht sofort. Je nach Vorgang, MySQL-Version und Speichermodul kann es erforderlich sein, die gesamte Tabelle zu kopieren. Im laufenden Betrieb während der Öffnungszeiten dauert diese Sperre lange genug, damit Kunden sie bemerken.

Deshalb prüfe ich die Tabellengröße, bevor ich die Migration schreibe. Ist sie groß, nutze ich ein Wartungsfenster oder strukturiere die Tabelle um, um einen erneuten Aufbau zu vermeiden.

Der Konfigurationsschlüssel ohne Standardwert

Die Variante, die ich am häufigsten in den Modulen anderer Leute sehe, und dabei wird keine Tabelle verwendet.

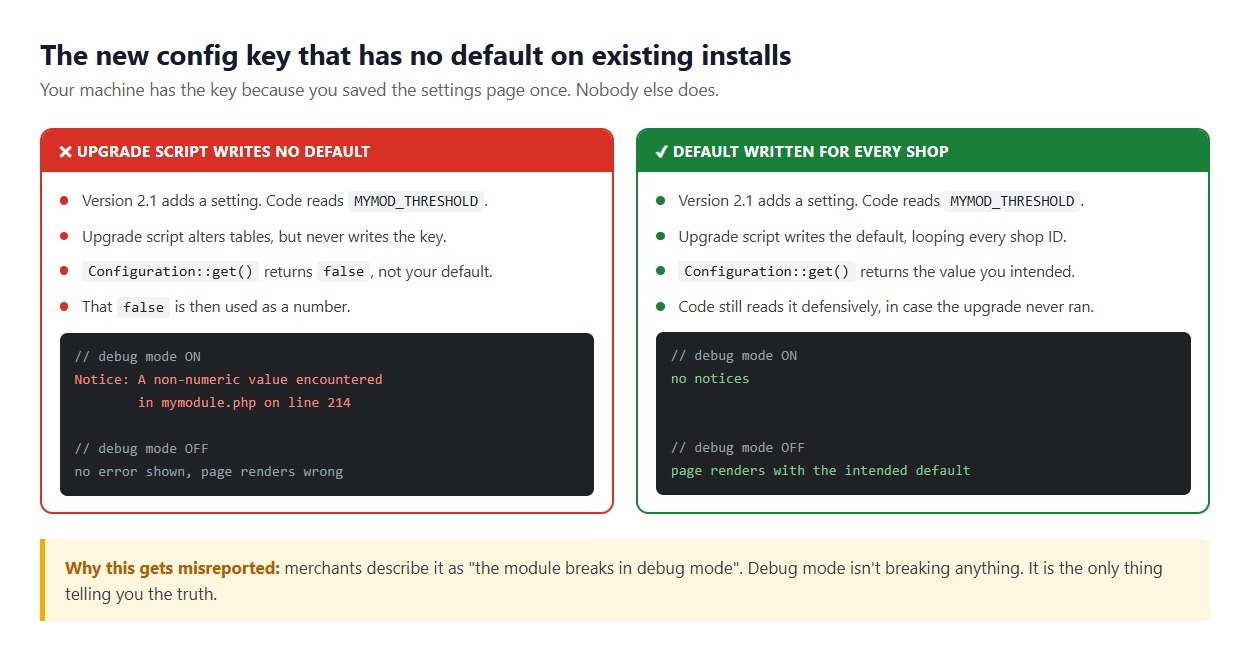
Sie fügen eine Einstellung in der neuen Version hinzu. Das Admin-Formular liest diese. Ebenso der Front-Controller. Beide wurden auf einem Rechner entwickelt, auf dem die Einstellungsseite bereits mindestens einmal gespeichert wurde. Der Schlüssel ist also vorhanden und alles scheint korrekt zu sein. Veröffentlichen Sie das, und jede bestehende Installation liest die Einstellung. Konfiguration Schlüssel, den nie jemand geschrieben hat.

Was zurückkommt, ist falschIhr Standardwert taucht nie auf, auch keine leere Zeichenkette, die Sie zumindest prüfen könnten. Stattdessen wird sie als Zahl verwendet oder an eine Funktion übergeben, die eine Zeichenkette erwartet. Ist der Debug-Modus deaktiviert, kommt man oft ungeschoren davon: Der Händler sieht eine leicht fehlerhafte Seite und denkt sich nichts dabei. Ist der Debug-Modus aktiviert, wird der Fehler als Warnmeldung oder Typfehler angezeigt. So kommt es, dass Sie die Meldung „Das Modul funktioniert im Debug-Modus nicht“ erhalten, obwohl nur der Debug-Modus selbst korrekt arbeitet.

Derselbe Code, einmal mit und einmal ohne Angabe des Standardwerts.

Die Lösung ist umständlich. Jeder neue Konfigurationsschlüssel erhält seinen Standardwert im Upgrade-Skript für jeden Shop, inklusive des Codes zum Auslesen. Lesen Sie das Skript daher unbedingt mit Vorsicht, da Sie nicht sicher sein können, dass das Upgrade erfolgreich war.

PrestaShop-Moduldatenbankmigration versus Schemaänderung

Schemaänderungen sind der einfache Teil. Der schwierige Teil besteht darin, die Bedeutung vorhandener Daten zu ändern: eine Spalte in zwei Teile aufzuteilen, ein CSV-Feld in eine verknüpfte Tabelle zu verschieben, einen Status neu zu kodieren.

Dort habe ich den größten Schaden gesehen. Ein verpfuschter ALTER TABELLE Ein Fehler schlägt lautstark fehl; eine misslungene Datentransformation gelingt zwar, erzeugt aber unverständliche Daten. Bei einer Datenbankmigration eines PrestaShop-Moduls, die Daten verschiebt, muss die Anzahl der Daten vor und nach der Migration ermittelt und anschließend verglichen werden. Dies sollte besser im Upgrade-Skript selbst entdeckt werden als von einem Händler drei Wochen später.

Best Practices für das PrestaShop-Modul-Upgrade 3.0, die ich tatsächlich verteidigen würde

Diejenigen, die mich gerettet haben:

Jede Migration sollte idempotent sein

Beim zweiten Durchlauf sollte sich nichts ändern, was beim ersten Durchlauf nicht bereits berücksichtigt wurde. Sobald diese Eigenschaft verfügbar ist, verschwindet eine ganze Kategorie von Supportproblemen, da der Zustand der Datenbank nicht mehr zuerst ermittelt werden muss. Bevor Sie rohes SQL auf die Kerntabellen von PrestaShop anwenden, sollten Sie Folgendes beachten: Datenbankebenen-Notizen sind eine Stunde wert.

Die geschützte Version übersteht einen zweiten Durchlauf.

Protokolliere jeden Fehler, anstatt stillschweigend „false“ zurückzugeben.

Ein nackter return false Das reicht PrestaShop, um das Modul zu stoppen und zu deaktivieren. Für Sie reicht es nicht. Daher sollten Sie den Vorgang protokollieren. Fangen Sie alle Ausgaben ab und übergeben Sie diese zusammen mit Modulname und -version an PrestaShopLogger. Andernfalls meldet ein Händler ein fehlgeschlagenes Update, und Sie tappen im Dunkeln.

Bei PHP 7 und höher, catch Fehler und auch die ExceptionWenn in Ihrem eigenen Migrationscode ein Typfehler auftritt, wird dieser als ein FehlerEin Handler überwacht also nur Folgendes: Exception lässt es durch.

Unterstützen Sie jede Version, die Sie jemals ausgeliefert haben.

Ein Händler kann jede beliebige Version verwenden, die Sie veröffentlicht haben. Jemand, der von Version 1.4 auf 3.0 aktualisiert, führt alle dazwischenliegenden Skripte der Reihe nach aus, sodass jedes Skript mit dem Schema des vorherigen Skripts arbeiten muss. Deshalb verbleiben alte Upgrade-Dateien im Modul. Jemand, der zwei Jahre zurückliegt, hat keine andere Möglichkeit, fortzufahren.

Testen Sie auf der Staging-Umgebung, nicht auf einer sauberen lokalen Installation.

Eine Neuinstallation der neuen Version sagt nichts über das Upgrade aus. Stattdessen sollten Sie die alte Version installieren, realistische Daten eingeben und dann das Upgrade durchführen. Dies gilt auch für Multistore-Systeme, sofern diese unterstützt werden.

Noch besser: Nehmen Sie eine Kopie eines echten Shops und führen Sie das Upgrade darüber durch. Ihre lokale Installation verfügt über saubere Daten und vier Produkte, weshalb keine Ergebnisse angezeigt werden. Ein echter Shop hingegen enthält unvollständige Importe, Zeilen, die von einem vor zwei Jahren deinstallierten Modul übrig geblieben sind, Spalten, die ein vorheriger Entwickler manuell hinzugefügt hat, und einen so großen Katalog, dass… ALTER TABELLE dauert eine Weile.

Und dann kommt es auf den Zeitpunkt an. Ein Upgrade, das laut realen Daten sechs Minuten dauern soll, lässt sich besser bei der Buchung eines Wartungsfensters herausfinden als freitags um elf Uhr.

Erstellen Sie vor Schemaänderungen ein Backup und geben Sie dies an.

Vor einem Modul-Upgrade wird kein Snapshot Ihrer Tabellen erstellt. Weder von PrestaShop noch von irgendeinem anderen System. Wenn der Händler also kein Backup hat und die Migration mitten in der Datentransformation abbricht, sind diese Daten verloren. Weisen Sie im Changelog darauf hin, anstatt dies gemeinsam festzustellen.

Wiederherstellung eines fehlgeschlagenen PrestaShop-Datenbankupdates

Ein Update im Live-Shop ist fehlgeschlagen; das Modul wurde deaktiviert. Ungefähr in dieser Reihenfolge:

Ermitteln Sie, welche Version fehlgeschlagen ist. Das wird protokolliert, und falls Sie eine Log-Nachricht verfasst haben, wird diese ebenfalls dort gespeichert. Dadurch wissen Sie, welches Skript Sie öffnen müssen und welche Änderungen vor dem Abbruch vorgenommen wurden.

Prüfen Sie das tatsächliche Schema, nicht die Versionsnummer. Um so Modulen Die Tabelle gibt an, was das letzte erfolgreiche Upgrade geschrieben hat. Die eigentlichen Tabellen liefern die Antwort; sie werden mit dem verglichen, was das fehlgeschlagene Skript versucht hat.

Nach vorne blicken, nicht nach hinten. Das Zurücksetzen der Versionsnummer ist zwar verlockend, aber meist falsch, da die älteren Skripte bereits ausgeführt wurden und deren erneute Ausführung mit einem teilweise geänderten Schema ein Problem in ein dreifaches verwandelt. Schreiben Sie eine Korrekturmigration vom aktuellen Schema zum Soll-Schema.

Anschließend muss herausgefunden werden, warum die Migration nicht idempotent war. Das ist der eigentliche Fehler.

Eine kurze Checkliste vor dem Versand eines Modul-Updates

Die Liste, die ich führe:

  1. Hauptklassenversion, höchste upgrade-*.php Datei: Stimmen die Dateien überein?
  2. Jede Upgrade-Funktion ist nach der Version ihrer jeweiligen Datei benannt?
  3. Bei jeder Schemaänderung zuerst prüfen, ob sie bereits angewendet wurde?
  4. Jede Konfigurationsschleife durchläuft alle Shops?
  5. Jedem neuen Konfigurationsschlüssel wird ein Standardwert für bestehende Installationen zugewiesen?
  6. Haben Sie schon einmal gegen eine Simulation eines echten Ladens gespielt?
  7. Alte Version installiert, Daten hinzugefügt und dann aktualisiert?
  8. Gleicher Pfad bei Multistore?
  9. Etwas Nützliches wurde vor jedem Protokolleintrag hinzugefügt. return false?
  10. Fang Fehler und auch die Exception?
  11. Sind für Händler, die mehrere Versionen zurückliegen, noch alte Upgrade-Dateien vorhanden?
  12. Änderungsprotokoll mit der Aufforderung an Händler, Daten zu sichern?
  13. Auf einem großen Tisch, wie lang ist das? ALTER Ein Schloss in der Hand?

Die Punkte 6 und 7 werden oft übersprungen, aber zusammen erfassen sie den größten Teil davon.

Fazit

PrestaShop-Modul-Upgrade Probleme sind aus einem Grund unangenehm: Sie werden nirgends angekündigt. Das Modul meldet seine neue Version problemlos. Die Admin-Seite lädt. Keine Protokolle, es sei denn, man hat sie selbst geschrieben. Währenddessen erwartet der Code das eine, die Datenbank das andere, und das bleibt unberührt, bis jemand die eine Funktion nutzt, die dazwischen liegt.

Behandeln Sie das Schema als Teil des Releases. Schreiben Sie Migrationen, die auch nach einem zweiten Durchlauf bestehen. Protokollieren Sie alle Vorgänge. Testen Sie die Migration in der Staging-Umgebung, bevor sie von Händlern verwendet wird. Auf Framework-Seite: PrestaShop Modulentwicklungsdokumentation ist der Anfang.

Wenn Sie Fragen zur Performance oder Migration Ihrer Website haben oder Unterstützung benötigen, helfen Ihnen unsere Experten gerne weiter. Kontaktieren Sie das Knowband-Team unter [E-Mail geschützt] Heute noch auf der Suche nach zuverlässigen E-Commerce-Plugins, die auf Ihre E-Commerce-Anforderungen zugeschnitten sind.

Effektive Nutzung von PrestaShop-Hooks in Ihrer Modulentwicklung

Wenn Sie wirklich Zeit damit verbracht haben, etwas aufzubauen PrestaShop-ModuleHooks sind wahrscheinlich der Ort, an dem die meisten Ihrer Kämpfe ausgetragen wurden. Sie sind die Schnittstelle zwischen Ihrem Modul und dem Kern – sie ermöglichen es Ihnen, Funktionen einzubinden, ohne jemals eine Datei zu öffnen, die Sie nicht anfassen sollten. Zu wissen, dass es sie gibt, ist das eine. Sie zu nutzen, ohne sich selbst zu schaden, ist etwas ganz anderes.

Was ein Haken eigentlich ist

Vereinfacht ausgedrückt ist ein Hook ein Moment in der PrestaShop-Ausführung, in dem das Programm pausiert und prüft, ob jemand darauf reagiert. Wenn Ihr Modul für diesen Hook registriert ist, erhält es die Möglichkeit zu antworten.

Es gibt zwei Arten von Hooks, die man unterscheiden sollte: Action-Hooks und Display-Hooks. Action-Hooks führen Logik aus, die an ein Ereignis gebunden ist, beispielsweise eine Bestellung oder das Speichern eines Produkts. Display-Hooks hingegen fügen HTML-Code an bestimmten Stellen im Shop oder Backend ein. Diese Unterscheidung beeinflusst die Art und Weise, wie Sie die Methode schreiben. Action-Hooks verarbeiten Daten und geben in der Regel keinen aussagekräftigen Wert zurück. Display-Hooks hingegen liefern gerenderten HTML-Code, den PrestaShop in die Seite einfügt.

Wo Entwickler bei der Registrierung Fehler machen

Der häufigste Anfängerfehler ist die Registrierung von Hooks an der falschen Stelle oder auf unstrukturierte Weise. Die Registrierung gehört in die Konfiguration Ihres Moduls. installieren() Methode über $this->registerHook()Sie können ein Array von Hook-Namen in einem einzigen Aufruf übergeben – das ist wesentlich übersichtlicher als die Verkettung wiederholter Aufrufe.

Genauso wichtig: Melden Sie sie ab in uninstall()Man kann diesen Schritt leicht überspringen und es später bereuen. Verwaiste Hook-Registrierungen, die nach dem Entfernen eines Moduls in der Datenbank verbleiben, können später zu wirklich verwirrendem Verhalten führen. Ein sauberes Muster sieht in etwa so aus:

Öffentlichkeit Funktion installieren()

{

    Rückkehr Elternteil::installieren()

        && $ This->Registerhaken(['displayHeader',

           'actionOrderStatusUpdate',

           'displayFooterProduct']);

}


Die Methodennamen richtig vergeben

PrestaShop löst Hook-Methoden gemäß Konvention auf: hookHookName(), wobei der Hook-Name in CamelCase geschrieben ist. Also Anzeigekopfzeile Karten zu hookDisplayHeader()Wenn Sie die Groß-/Kleinschreibung verwechseln, überspringt PrestaShop Ihre Methode stillschweigend – keine Fehlermeldung, kein Logeintrag, nichts. 

Es ist einer jener Fehler, bei denen man peinlich viel Zeit mit der Fehlersuche verbringen muss, bevor man ihn entdeckt.

Jede Hook-Methode erhält eine $params Array. Der Inhalt hängt vollständig davon ab, welcher Hook ihn ausgelöst hat. Während der Entwicklung: Dump $params Bevor Sie die eigentliche Logik implementieren, sollten Sie die Dokumentation einmal lesen. Sie ist zwar ein guter Ausgangspunkt, spiegelt aber nicht immer genau das wider, was tatsächlich übergeben wird.


Richtige Handhabung von Präsentationshaken

Für Display-Hooks besteht der Standardansatz darin, Variablen Smarty zuzuweisen und die Ausgabe zurückzugeben. $this->display() zeigend auf ein .tpl Datei. Bewahren Sie Ihre Vorlagen in folgender Datei auf: views/templates/hook/ Innerhalb Ihres Moduls entspricht dies der herkömmlichen Struktur und erleichtert die Navigation bei zunehmender Größe des Moduls.

Ein Detail, das es hervorzuheben gilt: immer Rückkehr Gib die Ausgabe niemals direkt aus. Das Hook-System sammelt Rückgabewerte und platziert sie an der entsprechenden Stelle im Layout. Wenn du sie direkt ausgibst, landet die Ausgabe immer am Seitenanfang, unabhängig davon, wo sich der Hook tatsächlich befindet.

Wenn eingebaute Haken nicht ausreichen

Die nativen Hooks von PrestaShop decken zwar viele Bereiche ab, aber es gibt Situationen – insbesondere beim Erstellen von Modulen, die erweiterbar sein sollen –, in denen eine gezieltere Lösung erforderlich ist. Sie können einen benutzerdefinierten Hook registrieren mit Hook::register() und feuern Sie es ab mit Hook::exec() von überall in Ihrem Quellcode.

Benutzerdefinierte Hooks sind besonders in Projekten mit mehreren Modulen nützlich. Anstatt dass Module sich direkt gegenseitig aufrufen, wird ein Hook bereitgestellt, auf den andere Module unabhängig reagieren können. Dies sorgt für eine übersichtliche Architektur und vereinfacht zukünftige Änderungen erheblich.

Ignorieren Sie nicht die Leistungsseite.

Man unterschätzt leicht, wie viel Schaden eine schlecht optimierte Hakenmethode anrichten kann. Haken wie Anzeigekopfzeile Bei nahezu jedem Seitenaufruf wird ein Fehler ausgelöst. Wenn Ihre Methode auf die Datenbank zugreift oder eine externe API ohne Zwischenspeicherung aufruft, leidet die Seitenladezeit erheblich – und Ihre Kunden werden es bemerken, bevor Sie es selbst tun.

Ein paar Gewohnheiten helfen. Speichern Sie alles im Cache, was sich zwischen Anfragen nicht ändert. Nutzen Sie den integrierten Cache von PrestaShop, wo es sinnvoll ist. Und wenn Ihre Hook-Logik nur unter bestimmten Bedingungen greift, prüfen Sie diese Bedingungen am Anfang der Methode und brechen Sie die Methode frühzeitig ab, falls sie nicht erfüllt sind. Das hält den Code übersichtlich und den Overhead gering.

Wenn der Haken nicht auslöst

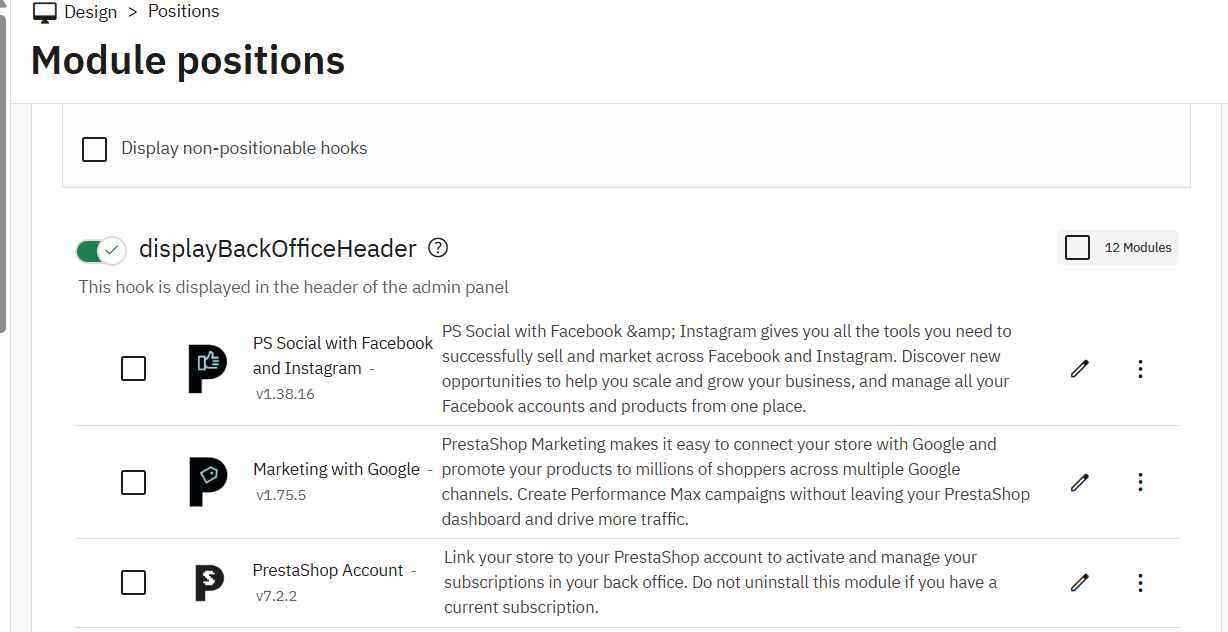
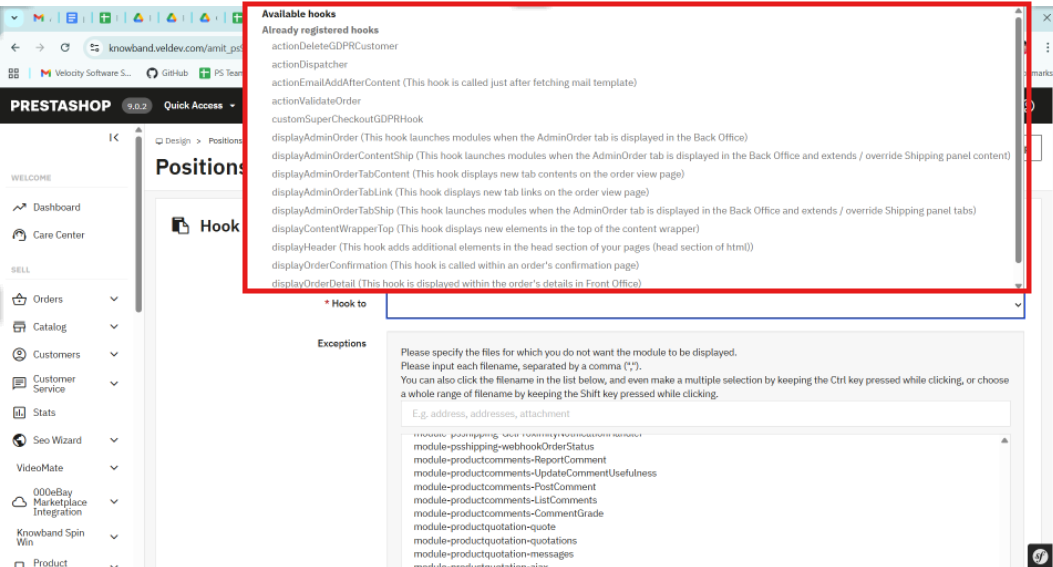
Wenn etwas nicht wie erwartet funktioniert, prüfen Sie zunächst, ob das Modul tatsächlich mit dem Hook verknüpft ist. Gehen Sie dazu im Backend zu „Module > Positionen“ oder sehen Sie direkt in der Datenbank in der Hook-Tabelle nach. Es kann vorkommen, dass ein Modul installiert wird, obwohl die Hook-Registrierung während der Einrichtung stillschweigend fehlgeschlagen ist.

Kundenspezifische Entwicklungsdienste

Maßgeschneiderte Lösungen von Knowband für Ihren E-Commerce-Erfolg

Suchen Sie nach leistungsstarken und skalierbaren Lösungen? Knowband bietet Ihnen professionelle, maßgeschneiderte Entwicklungsdienstleistungen, mit denen Sie mühelos leistungsstarke E-Commerce-Funktionen entwickeln können.

✔ Entwicklung kundenspezifischer Module
✔ E-Commerce-Plugins
✔ API-Integration
✔ Leistungsoptimierung
✔ Integration von Drittanbietern

Ebenfalls zu beachten ist die Ausführungsreihenfolge. Wenn ein Modul weiter oben in der Kette eine unbehandelte Ausnahme auslöst, kann PrestaShop die Verarbeitung aller weiteren Module an diesem Hook stoppen. Im Panel „Positionen“ lässt sich die Reihenfolge anpassen, und manchmal reicht das schon aus, um ein scheinbar mysteriöses Verschwinden eines Hooks zu beheben.

Der Imbiss

Haken sind es, die ausmachen PrestaShop-Module Tatsächlich modular. Richtig eingesetzt, ermöglichen sie die Entwicklung sauberer Integrationen, die weder den Kern noch andere Module beeinträchtigen. Die Grundlagen sind nicht kompliziert: Registrieren Sie sich in installieren()Benennen Sie Ihre Methoden präzise, ​​kehren Sie von Display-Hooks zurück, speichern Sie Daten bei stark frequentierten Hooks im Cache und greifen Sie auf benutzerdefinierte Hooks zurück, wenn die integrierten nicht ausreichen.

Sobald das zur Gewohnheit geworden ist, verläuft der Entwicklungsprozess deutlich reibungsloser, und Ihre Codebasis bleibt etwas, das Sie später auch wirklich gerne wieder ansehen möchten.

At WissensbandUnser Entwicklungsteam arbeitet regelmäßig mit komplexen PrestaShop-Modularchitekturen, bei denen die effiziente Nutzung von Hooks entscheidend für Leistung und Skalierbarkeit ist. Wenn Sie die Entwicklung beschleunigen oder erweiterte Funktionen implementieren möchten, können professionell entwickelte Module und Lösungen Ihnen viel Zeit und Aufwand ersparen.

Einseitiger Super-Checkout: Eine einfache Möglichkeit, Abbruchraten zu senken und den Umsatz zu steigern

Viele OpenCart- und PrestaShop-Shops verlieren Kunden beim Bezahlvorgang. Der Grund dafür ist, dass dieser in der Regel zu viele Schritte und auszufüllende Felder umfasst. Studien zeigen, dass über 65 % der Online-Käufer den Kaufvorgang abbrechen, wenn er ihnen zu zeitaufwendig oder zu kompliziert erscheint. Frustration führt dazu, dass Kunden den Kauf abbrechen und dem Shop ein potenzieller Umsatz entgeht.

Daher ist die einfachste Lösung für dieses Problem die Verwendung von OpenCart One Page Super Checkout Von Knowband. Dieses Add-on integriert alle Elemente des Bestellvorgangs, einschließlich Warenkorbdetails, Adresse, Versand, Zahlung und Bestellübersicht, auf einer einzigen Seite. So können Kunden Bestellungen innerhalb von Sekunden abschließen, ohne zwischen mehreren Seiten wechseln zu müssen.

Dieses reibungslose und schnelle Erlebnis reduziert Kaufabbrüche und erhöht die Konversionsrate. Mit diesem Add-on können Shop-Betreiber ihren Kunden endlich einen Checkout anbieten, der ihnen Freude bereitet.

Vorteile der OpenCart-Einseiten-Checkout-Erweiterung

Schneller Checkout, höhere Konversionsraten.

Das OpenCart One Page Supercheckout Plugin von Knowband bündelt alle Funktionen auf einer einzigen Seite. Kunden können ihre Daten schnell eingeben und den Kauf unkompliziert abschließen. Durch den schnelleren Checkout-Prozess steigt die Conversion-Rate automatisch.

Unterer Warenkorbabbruch

Darüber hinaus PrestaShop Quick Checkout-Modul Eliminiert alle unnötigen Schritte, die Kunden frustrieren. Kein Laden neuer Seiten mehr. Keine langen Formulare mehr. Diese einfache und übersichtliche Oberfläche sorgt dafür, dass Kunden direkt zum Ziel gelangen und die Abbruchrate sinkt.
Besseres mobiles Einkaufserlebnis

Die meisten Nutzer tätigen heutzutage ihre Einkäufe über Mobiltelefone. Das responsive One-Page-Checkout-Plugin für OpenCart ist mit allen Bildschirmgrößen kompatibel, einschließlich Mobiltelefonen, Tablets und Desktop-Computern. Daher können Kunden ihre Bestellungen problemlos aufgeben, unabhängig vom verwendeten Gerät.
Schnelle Bestellungen mit Gastbestellung

Wenn Kunden beim Bezahlvorgang zur Kontoerstellung gezwungen werden, brechen sie den Kauf in der Regel sofort ab. Mit dem Knowband Prestashop One Step Checkout Add-on können Kunden problemlos als Gäste bezahlen. 
Einfache Einrichtung ohne Programmierung

Das OpenCart Simplified Checkout Plugin erfordert keine technischen Kenntnisse. Shopbetreiber können die Erweiterung problemlos installieren und innerhalb weniger Minuten konfigurieren.

Integrieren Sie Ihren PrestaShop-Shop mit KI-Chat-Support

Steigern Sie Engagement und Konversionsraten mit sofortigen KI-Antworten, mehrsprachigem Support und Echtzeit-Bestellaktualisierungen.


Jetzt Shoppen

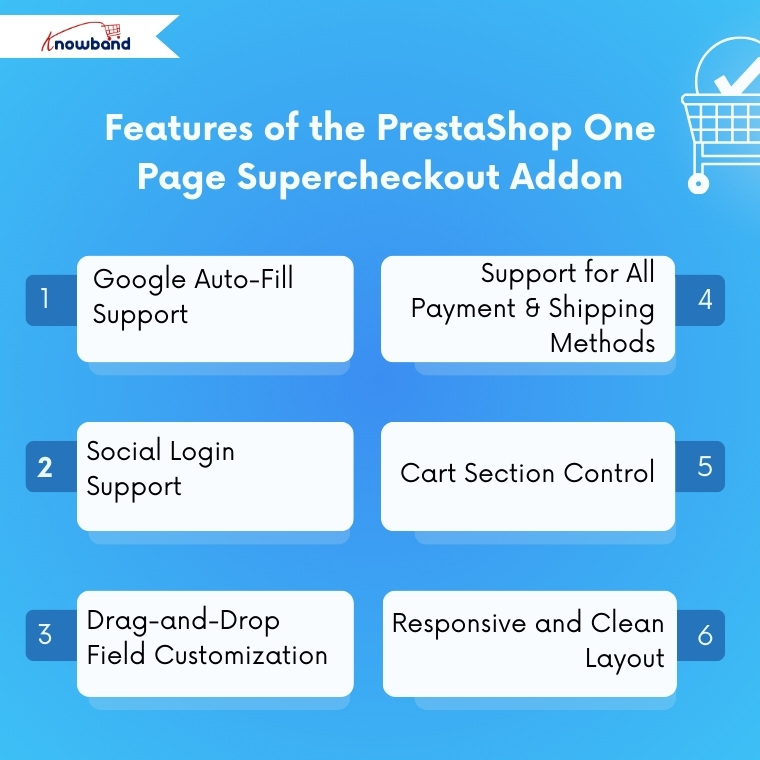
Merkmale der PrestaShop One Page Supercheckout Addon

Google AutoFill-Unterstützung

Das Bestellformular verfügt über eine Auto-Fill-Funktion, die es Kunden ermöglicht, ihre Adresse schneller einzugeben. Dadurch wird die Tippzeit verkürzt und Fehler werden vermieden, was zu einem reibungsloseren Kaufprozess führt.

Unterstützung für Social-Login

Mit dem PrestaShop One Page Checkout Module von Knowband können Kunden sich zudem über Facebook, PayPal und Google anmelden. Dadurch entfällt für sie die Erstellung neuer Konten und der Kaufprozess wird beschleunigt.

Drag-and-Drop-Feldanpassung

Shopbetreiber können das Layout des Checkouts vollständig anpassen. Die OpenCart-Erweiterung für schnellen Checkout ermöglicht das Hinzufügen, Entfernen und Neuanordnen von Feldern per Drag & Drop. So können Sie Ihre Checkout-Seite optimal an die Bedürfnisse Ihres Shops anpassen.

Unterstützung für alle Zahlungs- und Versandmethoden

Das Plugin funktioniert reibungslos mit allen im Shop hinterlegten Zahlungs- und Versandmethoden. Administratoren können zudem die Darstellung dieser Methoden individuell anpassen, indem sie Logos und Kurzbeschreibungen hinzufügen.

Wagenbereichssteuerung

Darüber hinaus können Shopbetreiber festlegen, welche Inhalte im Warenkorb auf der Checkout-Seite angezeigt werden. Beispielsweise können sie Lagerbestandsdetails oder Preisinformationen nur registrierten Nutzern anzeigen und diese für Gastnutzer ausblenden.

Responsives und übersichtliches Layout

Nicht zuletzt bietet die OpenCart-Erweiterung für den One-Step-Checkout von Knowband ein übersichtliches und leicht verständliches Layout. Dies hilft Kunden, ihre Bestellung schneller und unkompliziert abzuschließen.

Fazit

Knowband hat das PrestaShop One Page Super Checkout Module entwickelt, eines der leistungsstärksten Upgrades, die OpenCart- und PrestaShop-Shops 2026 vornehmen können. Das Modul beschleunigt und vereinfacht den Checkout-Prozess erheblich und macht ihn kundenfreundlich. Es bietet großartige Funktionen wie Social Login, Gastbestellung, automatisches Ausfüllen von Feldern, Drag-and-Drop-Anpassung und vieles mehr.

Dieses verbesserte Kundenerlebnis führt zu weniger unvollständigen Bestellungen, mehr erfolgreichen Bestellungen und einer höheren Kundenzufriedenheit. OpenCart One Page Supercheckout-Erweiterung ist die beste Option, in die Sie investieren können, wenn Sie Ihren OpenCart- und PrestaShop-Shop erweitern möchten, indem Sie die Reibungsverluste beim Bezahlvorgang reduzieren und den Umsatz beschleunigen.

Weitere Informationen finden Sie im https://www.onepagesupercheckout.com/Hier finden Sie detaillierte Informationen zum One Page Supercheckout von Knowband, das für Prestashop, Opencart und Magento 2 verfügbar ist.

Muss Man Lesen

Gear Up for 2026 with the Next-Gen Knowband AI Content Generator Plugin

Erfahren Sie, wie das Startup OrderFast seine voll funktionsfähige mobile App in nur einer Woche auf den Markt gebracht hat. WooCommerce Mobile App Builder


Prestashop Advance Wishlist Add-on – Jetzt vor 2026 sichern!

Das ist ein sehr häufiges Szenario, das jedem Ladenbesitzer bekannt ist. Ein Kunde schaut sich im Geschäft um, legt Produkte in den Warenkorb, kauft sie aber letztendlich nicht. Das ist beim Online-Shopping üblich, und meistens liegt es nicht daran, dass er das Produkt nicht kaufen möchte. Er möchte einfach später einkaufen oder Angebote vergleichen und dann eine Entscheidung treffen.

Wir stellen vor: PrestaShop-Add-on „Später speichern“ Knowband bietet Kunden genau diese Möglichkeit. Darüber hinaus ermöglicht dieses praktische Add-on, Produkte, die ihnen gefallen, zu speichern und sie jederzeit wieder aufzurufen, wenn sie den gewünschten Artikel kaufen möchten. Dieses kleine Detail hat einen großen Einfluss auf den Shop, da es die Anzahl abgebrochener Warenkörbe reduziert und den Käufern das Gefühl gibt, dass der Shop näher an ihnen dran ist.

Warum das PrestaShop Advanced Wishlist Addon für Shop-Betreiber wichtig ist

Im Online-Handel ist das Timing entscheidend. Viele Käufer lassen sich viel Zeit für einen Kauf, und wenn sie die Produkte nicht wiederfinden, vergessen sie sie meist für immer. So gehen potenzielle Umsätze verloren.

Das PrestaShop-Modul „Erweiterte Wunschliste“ sorgt dafür, dass dies nicht der Fall ist. Dank der Möglichkeit, Artikel für später zu speichern, bleibt Ihr Shop bei den Kunden stets präsent. Kunden können jederzeit einsehen, was sie gespeichert haben, und es kaufen, sobald sie bereit sind.

Dieses Modul verbessert nicht nur das Benutzererlebnis, sondern steigert auch den Umsatz und schafft langfristige Kundenbindung.

Folgendes hilft den Ladenbesitzern:

  • Es minimiert Warenkorbabbrüche, indem es die Kunden auch nach Verlassen der Website weiterhin einbindet.
  • Darüber hinaus erinnert das Modul die Kunden bei jedem Besuch der Website ständig an ihre Auswahlmöglichkeiten.
  • Es steigert die Kundenbindung, da es zeigt, dass Ihrem Geschäft Kundenkomfort wichtig ist.
  • Darüber hinaus bietet es Administratoren auch eine Analyse der Kundengeschmäcker und -präferenzen.

Daher ist das PrestaShop Wishlist Addon von Knowband nicht nur eine nette Funktion, sondern eine Strategie, die Sie Ihren Kunden näherbringt.

Hauptmerkmale des PrestaShop-Wunschlistenmoduls

Das PrestaShop Save For Later Addon ist eine benutzerfreundliche Lösung mit zahlreichen Funktionen, die den Einkaufs- und Verwaltungsprozess erleichtern.

Das Modul funktioniert reibungslos auf allen Geräten, wie Desktop-Computern, Mobilgeräten und vielen mehr. Egal, ob Ihre Kunden ein Mobilgerät, einen Desktop-Computer oder sogar ein Tablet nutzen – die Wunschlistenfunktion funktioniert auf allen Geräten gleich.

Dieses PrestaShop Advanced Wunschlisten-Add-on bietet benutzerfreundliche Konfigurationen, die Shopbetreiber ohne Vorkenntnisse nutzen können. Es umfasst die Funktionen „Für später speichern“, „Zuletzt angesehen“ und „Empfohlene Produkte“. Darüber hinaus können Shop-Administratoren Farben, Schriftarten und vieles mehr anpassen.

Darüber hinaus können Shop-Administratoren jetzt ganz einfach die Option zum Teilen in sozialen Netzwerken anbieten, mit der Kunden ihre gespeicherten Produkte über WhatsApp, Facebook oder Twitter mit Freunden teilen können.

Schließlich erhalten Ladenbesitzer mit diesem Modul nützliche Analysen. Sie können auswerten, welche Produkte am häufigsten gespeichert werden, welche Interessen die Kunden haben und welche Produkte letztendlich verkauft wurden. Diese Daten helfen somit bei der Strategieentwicklung für Marketingkampagnen und der Optimierung des Lagerbestands.

Und das Beste daran? Das PrestaShop-Addon „Favoritenproduktliste“ von Knowband ist sehr einfach zu installieren und erfordert keinerlei technische Kenntnisse oder Programmierkenntnisse.

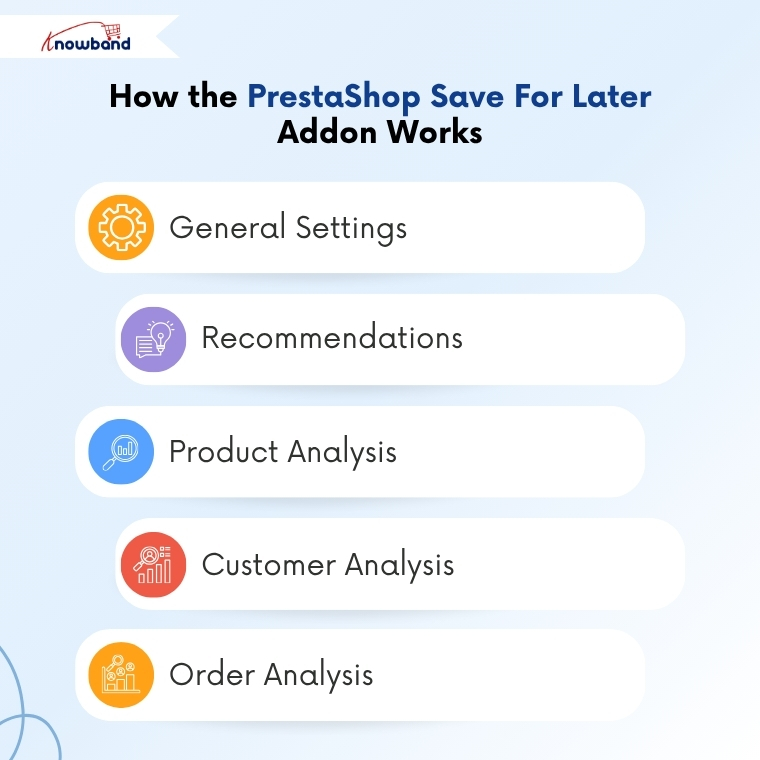
So funktioniert das PrestaShop-Add-on „Später speichern“

Allgemeine Einstellungen

Zunächst können die Administratoren die Funktion aktivieren/deaktivieren. Prestashop für späteres Addon speichern Mit einem Klick. Anschließend können sie die Kompatibilität mit dem PrestaShop-DSGVO-Schalter aktivieren/deaktivieren. Administratoren haben die Möglichkeit, die Rahmenfarbe anzupassen, die Farbe des Kaufbuttons zu ändern, den Hintergrund der Leiste zu ändern und die Seitennummerierung zu begrenzen. Darüber hinaus können Administratoren auch den Text und die Sichtbarkeit der Bereiche „Für später speichern“, „Zuletzt angesehen“ und „Empfehlungen“ anpassen. Schließlich kann in den allgemeinen Einstellungen das Teilen in sozialen Netzwerken wie Facebook, WhatsApp und Twitter aktiviert/deaktiviert werden.

Empfehlungen

Hier können Administratoren auswählen, welche Produkte in den Empfehlungen im Frontend angezeigt werden sollen. Zunächst können sie „Banner“ auswählen und ein Banner, einen Titel und eine URL hinzufügen, die im Frontend erscheinen. Anschließend können sie die ähnlichen Produkte auswählen, die im Empfehlungsbereich angezeigt werden sollen.

Produktanalyse

Hier können Administratoren die von Kunden zur Merkliste hinzugefügten Produkte filtern. Sie können die Anzahl der Produkte aus den jeweiligen Kategorien tabellarisch und grafisch einsehen. Darüber hinaus können Administratoren Produktlisten im CSV-Format herunterladen, um sie einfach zu verwalten und zu dokumentieren.

Kundenanalyse

Hier können Administratoren die Produktdaten der Kunden aus der Liste „Später speichern“ einsehen. Sie sehen die Anzahl der von den Kunden hinzugefügten Produkte, den Zeitpunkt der Hinzufügung und ob ein Kauf getätigt wurde. Außerdem können sie die Kunden filtern und eine CSV-Datei exportieren.

Auftragsanalyse

Im Bereich „Auftragsanalyse“ können Administratoren den Bestellstatus der von Kunden ausgewählten Produkte analysieren. Auch hier lassen sich die Daten filtern und als CSV-Datei exportieren.

Daher gibt das Knowband PrestaShop Advanced Wishlist Addon den Shop-Betreibern die volle Kontrolle darüber, wie sie ihre Kunden besser kennenlernen und ihre Verkaufsprozesse optimieren können.

Opencart Erweiterte Wunschlisten-Erweiterung

Integrieren Sie eine Wunschlistenfunktion in Ihren Shop

Jetzt integrieren!

Fazit

Die PrestaShop-Add-on „Später speichern“ Knowband ist eine benutzerfreundliche und dennoch leistungsstarke Lösung, die Händlern hilft, das Interesse ihrer Kunden auch dann aufrechtzuerhalten, wenn diese noch nicht zum Kauf bereit sind. Sie schafft Vertrauen, verbessert das Kundenerlebnis und liefert Shopbetreibern wertvolle Informationen über die Vorlieben und Abneigungen ihrer Kunden.

In der heutigen wettbewerbsintensiven E-Commerce-Welt zählt jede noch so kleine Verbesserung. Mit diesem Modul können Kunden Artikel speichern, später wieder aufrufen und ihre Einkäufe bequem tätigen, wann immer sie bereit sind. Dadurch erzielen Shopbetreiber höhere Konversionsraten und verbessern die Kundeninteraktion.

Um Warenkorbabbrüche zu minimieren und sicherzustellen, dass Ihre Kunden Ihren Shop erneut besuchen, ist das PrestaShop Wishlist Add-on von Knowband die richtige Lösung. Es ist einfach, effektiv und darauf ausgelegt, Ihr Geschäft intelligent auszubauen..

Mehr durchsuchen PrestaShop-Erweiterungen und bringen Sie Ihren Shop auf die nächste Stufe – wenn Sie Hilfe benötigen, senden Sie uns eine E-Mail an support@knowband.com


Checkliste zur Upgrade-Vorbereitung für Knowband PrestaShop-Addons

Die Installation eines Moduls erfordert das Umschreiben der Übersetzungen?

Problem/Motivation
Beim Aktualisieren eines Moduls hat der Benutzer in PrestaShop häufig Probleme mit der Sprachübersetzung. Um die Benutzererfahrung in ihrem Geschäft zu verbessern und es den Kunden leicht zu machen, die Anweisungen und den Ablauf der Kaufabwicklung zu verstehen, übersetzen Händler die Moduldateien, aber beim Aktualisieren des Moduls gehen die Änderungen verloren. Nach dem Upgrade des Moduls zeigt das Modul nur den Standardinhalt an. Wir erhalten viele solcher Anfragen im Zusammenhang mit Sprachübersetzungs- und Übersetzungsdatei-Importproblemen, wenn Kunden das Modul aktualisieren.

Vorgeschlagene Auflösung

Wenn Sie die Standardübersetzungen in Ihrem Shop zunächst für eine bessere Übersetzung geändert haben, gehen die Übersetzungsänderungen nach der Aktualisierung oder Aktualisierung des Moduls verloren. Um also alles wie gewohnt zu halten und den Aufwand zu minimieren, müssen Sie vor dem Upgrade des Moduls einige Änderungen vornehmen. Bitte befolgen Sie die folgenden Schritte, um das Backup zu erstellen:

  1. Laden Sie an Ihrer Seite die unten genannte Datei herunter: /modules/{module_name}/translations/{iso_code}.php Wobei {module_name} => Name des Modulordners, den Sie aktualisieren möchten und {iso_code} => ISO-Code von die Sprache, die Sie sichern möchten.
  2. Nachdem Sie die Sicherung der obigen Datei erstellt haben, können Sie das Modul in Ihrem Geschäft aktualisieren.
  3. Dann müssen Sie die unten genannte Datei: /modules/{module_name}/translations/{iso_code}.php durch die Backup-Datei ersetzen.

Nachdem Sie das Backup erstellt und die Übersetzungsdatei aktualisiert haben, können Sie die neue Version mit der älteren Version vergleichen, um die Änderungen herauszufinden. Jetzt müssen Sie nur noch die Abschnitte hinzufügen oder übersetzen, die in der aktualisierten Version neu sind.

Verlängern Sie den Supportplan für die PrestaShop-Module, wenn er abläuft

Verwenden Sie bereits die PrestaShop-Module von KnowBand? Knowband bietet drei Monate kostenlosen Modulsupport. Wenn Ihr kostenloser Supportplan abgelaufen ist und Sie Hilfe von unserem technischen Team benötigen, um das Modul zu konfigurieren, führen Sie die folgenden Schritte aus, um den Supportzeitraum zu verlängern:

  1. Melden Sie sich bei Ihrem PrestaShop-Konto an
  2. Gehen Sie zum Downloads unter der Registerkarte Meine Bestellungen
  3. Hier finden Sie eine Option zur Verlängerung des Supportzeitraums. Klicken Sie auf den gewünschten Zeitraum für den Support. Sie können den Support um 3 Monate, 6 Monate oder 12 Monate verlängern.

Voila, Sie haben Ihren Supportplan für das Knowband-Modul erfolgreich aktualisiert.

KnowBand hat viel zu bieten – eCommerce-Trends und Innovationen

Als E-Commerce-Besitzer ist es von größter Bedeutung, dass Sie mit den sich ändernden Technologietrends Schritt halten. Nach dem Ausbruch von Covid-19 hat sich vieles verändert und auch in den kommenden Tagen wird es Übergänge geben. Mehrere Einzelhandelsunternehmen haben jetzt ihre Online-Shops und bieten Hauslieferdienste an. Marktplätze erleben einen neuen Aufschwung in der E-Commerce-Branche, wodurch kleine Unternehmen große Chancen durch den Multi-Channel-Verkauf erhalten. KnowBand hilft Menschen seit einem Jahrzehnt, ihre E-Commerce-Anforderungen zu erfüllen. Wir haben E-Commerce-Plugins für fast jede Funktion, die Sie Ihrem Shop hinzufügen möchten, von Homepage Dekoration ein optimierte Checkout-Seite kostenlose Sprach- und Videotelefonie über das Internet Marktintegration zu einen Marktplatz schaffen allein. Außerdem helfen wir Unternehmen bei der Erstellung mobiler responsiver Websites mit PWA und AMP-Builder. Darüber hinaus gehört unser Mobile App Builder Plugin zu den Bestseller-Plugins. Hier ist das Portfolio als Referenz!

Lesen Sie diese Blogs, um mehr über die E-Commerce-Dienste von KnowBand zu erfahren:

PrestaShop Website-Entwicklungsdienste – PrestaShop Partner Agency

Erstellen Sie eine E-Commerce-Website – wir entwickeln, was Sie träumen!

Wie kopiere ich den Warenkorb in einen anderen Warenkorb, um den id_cart zu ändern?

Ziele des Blogs

Nach dem Lesen dieses Blogs können wir den Warenkorb in einen anderen Warenkorb kopieren, um die Warenkorb-ID zu ändern.

Anforderung

Wir müssen die folgende Datei ändern, um das Problem zu beheben. Wir werden für dieselbe Änderung in der Core-Datei vornehmen.

Wurzelverzeichnis \ classes \ PaymentModule.php

Verfahren

Wir müssen die Funktion validate order in der PaymentModule-Klassendatei ändern. Da diese Funktion nur einmal während des Bestellvorgangs aufgerufen wird. Wir haben also den Code im selben hinzugefügt, um die Erstellung mehrerer Wagen zu vermeiden.

if (self :: DEBUG_MODE) {PrestaShopLogger :: addLog ('PaymentModule :: validateOrder - Funktion aufgerufen', 1, null, 'Cart', (int) $ id_cart, true); } if (! isset ($ this-> context)) {$ this-> context = Kontext :: getContext (); } $ this-> context-> cart = neuer Warenkorb ((int) $ id_cart);

Der nachstehende Code muss in der Funktion zum Bestätigen der Reihenfolge nach den obigen Zeilen hinzugefügt werden.

// Änderungen gestartet // Um ​​den sicheren Schlüssel der aktuellen Warenkorb-ID zu speichern und ihn dem neuen Warenkorb erneut zuzuweisen. $ old_cart_secure_key = $ this-> context-> cart-> secure_key; // Um ​​die Kundennummer der aktuellen Warenkorb-ID zu speichern und sie dem neuen Warenkorb erneut zuzuweisen. $ Old_cart_customer_id = (int) $ this-> context-> cart-> id_customer; // So entfernen Sie den Kunden aus dem alten Warenkorb $ this-> context-> cart-> id_customer = 0; // Um ​​den Einkaufswagen zu aktualisieren, $ this-> context-> cart-> save (); // Abrufen der aktuellen Warenkorbprodukte $ cart_products = $ this-> context-> cart-> getProducts (); // Neues Einkaufswagenobjekt erstellen $ this-> context-> cart = new Cart (); $ this-> context-> cart-> id_lang = $ this-> context-> language-> id; $ this-> context-> cart-> id_currency = $ this-> context-> currency-> id; // um einen neuen Einkaufswagen hinzuzufügen $ this-> context-> cart-> add (); // um den neuen Warenkorb zu aktualisieren ($ cart_products als $ product) {$ this-> context-> cart-> updateQty ((int) $ product ['Quantity'], (int) $ product ['id_product']), (int) $ product ['id_product_attribute']); } if ($ this-> context-> cookie-> id_guest) {$ guest = neuer Gast ($ this-> context-> cookie-> id_guest); $ this-> context-> cart-> mobile_theme = $ guest-> mobile_theme; } // um den neuen Einkaufswagen mit dem Kunden $ this-> context-> cart-> id_customer = $ old_cart_customer_id abzubilden; // um den neuen Warenkorb zu speichern $ this-> context-> cart-> save (); if ($ this-> context-> cart-> id) {$ this-> context-> cookie-> id_cart = (int) $ this-> context-> cart-> id; $ this-> context-> cookie-> write (); } // um den $ id_cart mit dem des neuen cart zu aktualisieren $ id_cart = (int) $ this-> context-> cart-> id; $ this-> context-> cart-> secure_key = $ old_cart_secure_key; // wechselt um

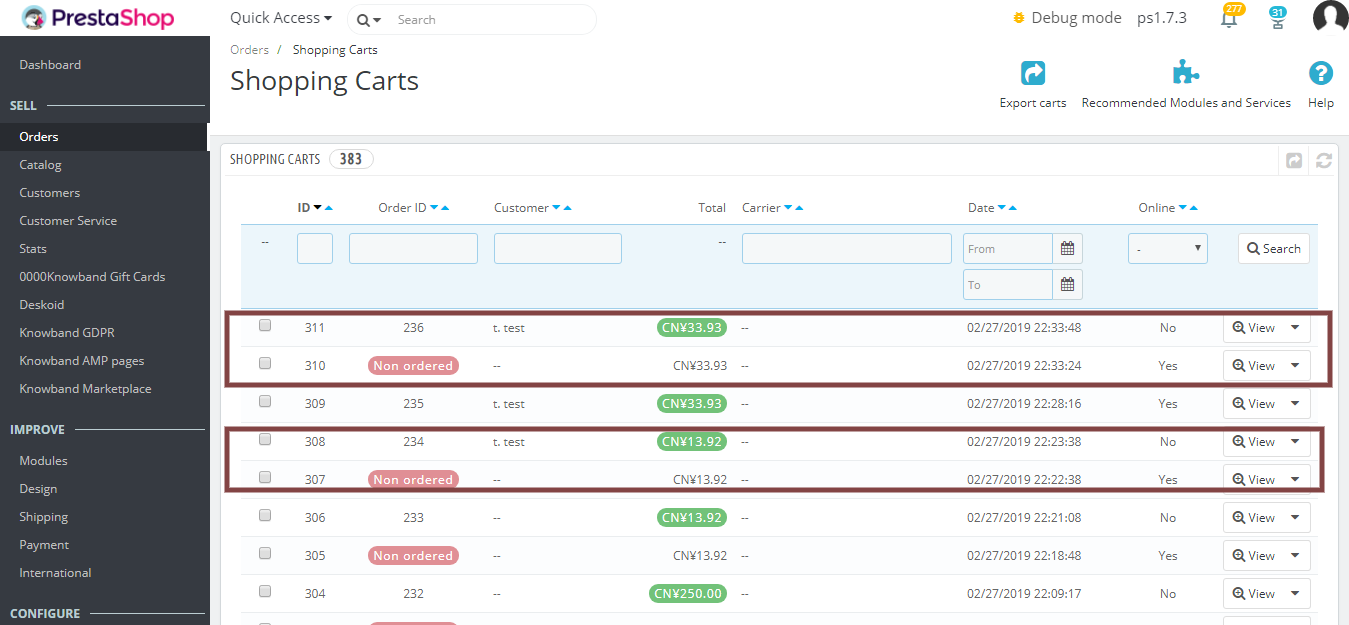
Nach dem oben beschriebenen Verfahren sieht die Warenkorbliste folgendermaßen aus, dh sie hat einen doppelten Wagen mit den gleichen Daten wie der Wagen, mit dem die Bestellung aufgegeben wurde.

Zusammenfassung

Nach dem oben beschriebenen Verfahren können Sie den Warenkorb in einen anderen Warenkorb kopieren, um den id_cart zu ändern.


So erstellen Sie Breadcrumb in PrestaShop 1.7

Einführung

Der Breadcrumb ermöglicht es einem Benutzer, den Ort auf den Websites zu verwalten. Man kann leicht den Breadcrumb auf dem Prestashop erstellen. Wenn Sie ein Modul mit einer separaten Seite auf der Vorderseite erstellen, erstellen Sie einen Front-Controller, indem Sie die ModuleFrontController-Datei erweitern. Diese ModuleFrontController-Datei erweitert FrontController, die die folgende Funktion hat:

geschützte Funktion getBreadcrumbLinks () {$ breadcrumb = array (); $ breadcrumb ['links'] [] = array ('title' => $ this-> getTranslator () -> trans ('Home', array (), 'Shop.Theme.Global'), 'url' => $ this-> context-> link-> getPageLink ('index', true),); return $ breadcrumb; }

Wie man hinzufügen?

Um den Breadcrumb für Ihre Seite zu erstellen, müssen Sie lediglich die gleiche Funktion in Ihrem Front-Controller erstellen (die Sie durch Erweitern des ModuleFrontControllers erstellt haben müssen) und Ihren Breadcrumb-Titel mit dem übergeordneten Breadcrumb anhängen. Bitte schauen Sie in den folgenden Code, um es besser zu verstehen:

geschützte Funktion getBreadcrumbLinks () {$ breadcrumb = parent :: getBreadcrumbLinks (); / * Holen Sie sich das Breadcrumb-Array von der übergeordneten Funktion, die sich in der FrontController.php befindet. * / $ Breadcrumb ['links'] [] = array ('title' => $ this-> module-> l ('level1', 'Current_controller_name'), / * Titel, den Sie an den Speicherort vergeben möchten * / 'url' => $ this-> context-> link-> getModuleLink ('module_name', 'Current_controller_name', array (), (bool)) Konfiguration :: get ('PS_SSL_ENABLED')), / * URL, die Sie für einen Ort angeben möchten * /); $ breadcrumb ['links'] [] = array ('title' => $ this-> module-> l ('level2', 'Current_controller_name'), / * Titel, den Sie der URL * / 'location angeben möchten '=> $ this-> context-> link-> getModuleLink (' module_name ',' Current_controller_name ', array (), (bool) Configuration :: get (' PS_SSL_ENABLED ')) / * URL, die Sie angeben möchten ein Ort */ ); $ breadcrumb ['links'] [] = array ('title' => $ this-> module-> l ('level3', 'Current_controller_name'), / * Titel, den Sie der URL * / 'location angeben möchten '=> $ this-> context-> link-> getModuleLink (' module_name ',' Current_controller_name ', array (), (bool) Configuration :: get (' PS_SSL_ENABLED ')) / * URL, die Sie angeben möchten ein Ort */ ); return $ breadcrumb; }

Wie wird es auf Ihrer Seite aussehen?

Sie müssen die oben genannte Funktion in den von Ihnen erstellten Frontcontroller einfügen. Nachdem Sie den obigen Code in den Front Controller eingefügt haben, wird der Breadcrumb auf der Startseite wie in der Abbildung unten gezeigt angezeigt:

Bonus-Tipp:

Wenn Sie einige Änderungen (wie Entfernen) in den Breadcrumbs vornehmen möchten, können Sie dies mit der folgenden Datei tun:
/themes/classic/templates/_partials/breadcrumb.tpl


Wie erstelle ich eine eBay-Anwendung, um erforderliche API-Schlüssel und Benutzer-Token zu erhalten?

Um mit dem Verkauf auf dem eBay-Marktplatz mit einem Marketplace Connector zu beginnen, benötigen wir einige obligatorische eBay-API-Schlüssel und -Token, um mit der eBay-API zu kommunizieren. Um diese Schlüssel und Token zu erhalten, benötigen wir also eine eBay-Anwendung. Somit ist es eine Voraussetzung für jeden eBay-E-Commerce-Connector. Darüber hinaus führen wir Sie in diesem Artikel Schritt für Schritt durch die Einrichtung einer eBay-Anwendung und den Erhalt der erforderlichen eBay-Schlüssel und -Token.

Schritt-für-Schritt-Verfahren zum Einrichten einer eBay-Anwendung

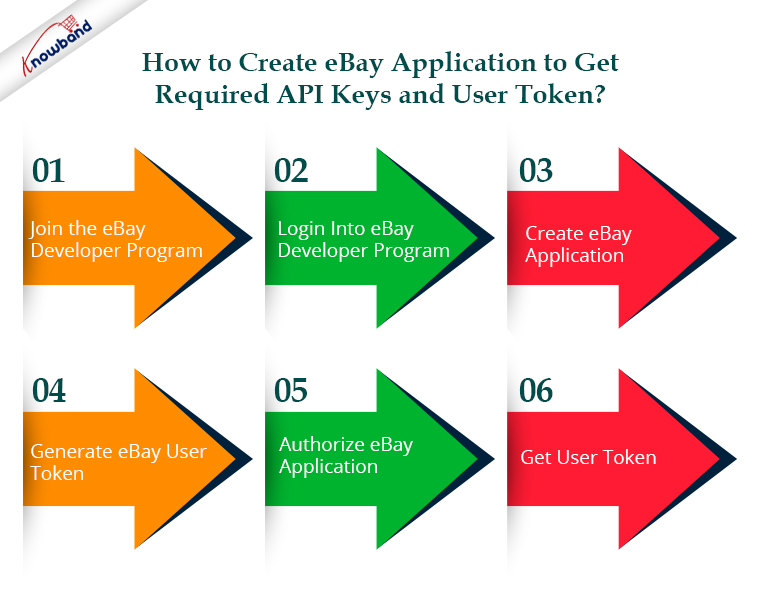
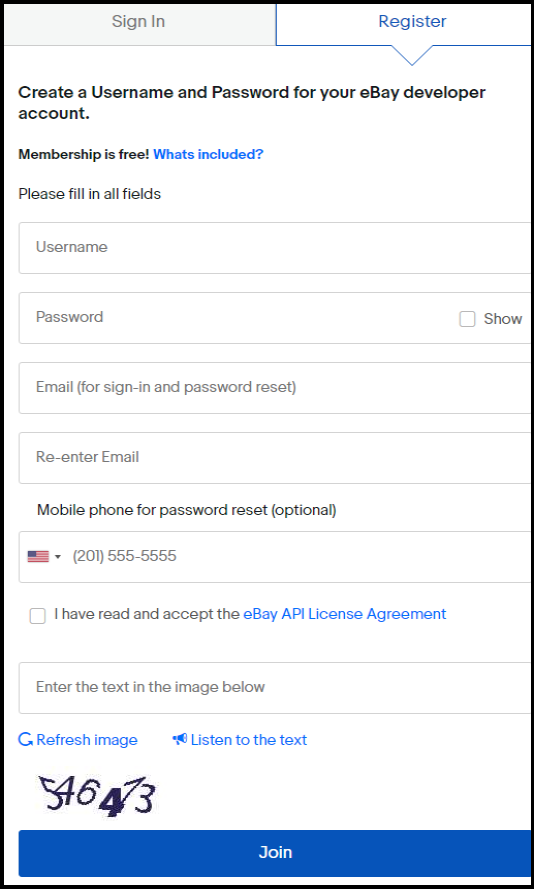
SCHRITT 1:- Treten Sie dem eBay-Entwicklerprogramm bei

Um auf die eBay-APIs zuzugreifen, sollten Sie zunächst ein eBay-Entwicklerkonto erstellen. Besuche https://developer.ebay.com/signin� �und geben Sie alle erforderlichen Details ein, um ein neues eBay-Entwicklerkonto zu registrieren.

Überspringen Sie diesen Schritt und melden Sie sich bei Ihrem eBay-Entwicklerkonto an, wenn Sie bereits Entwicklerkonten haben.

Empfohlen zu lesen: ,warWie starte ich einen Marktplatz wie Etsy und Ebay?

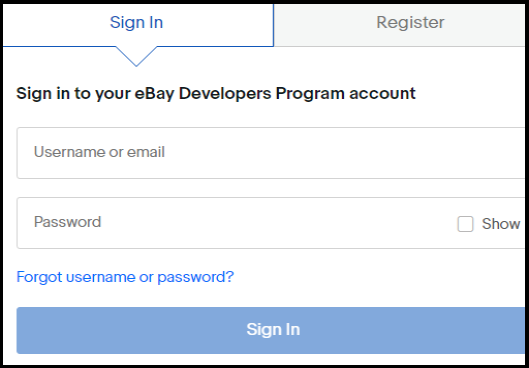
SCHRITT 2:- Melden Sie sich beim eBay-Entwicklerprogramm an

Melden Sie sich mit den Anmeldeinformationen, die Sie im ersten Schritt angegeben haben, beim eBay-Entwicklerkonto an, nachdem das eBay-Konto erstellt wurde.

SCHRITT 3:- Erstellen Sie eine eBay-Anwendung

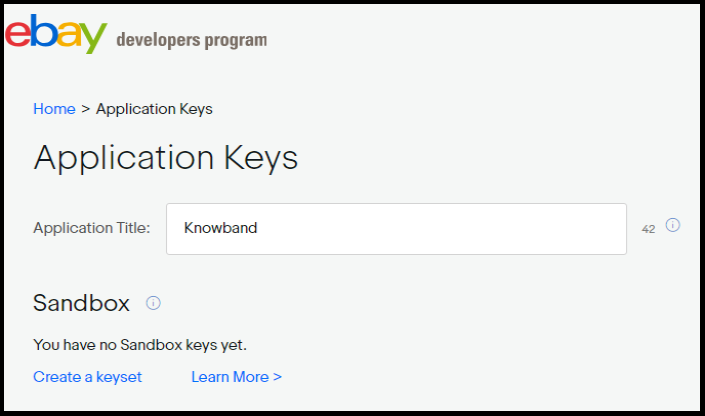
Sobald Sie sich beim eBay-Entwicklerkonto angemeldet haben, werden Sie aufgefordert, den eBay-Anwendungsnamen einzurichten. Geben Sie als Nächstes einen gültigen Anwendungsnamen ein. Hier werden Ihnen zwei Optionen angezeigt: –

  • Sandkasten
  • Produktion

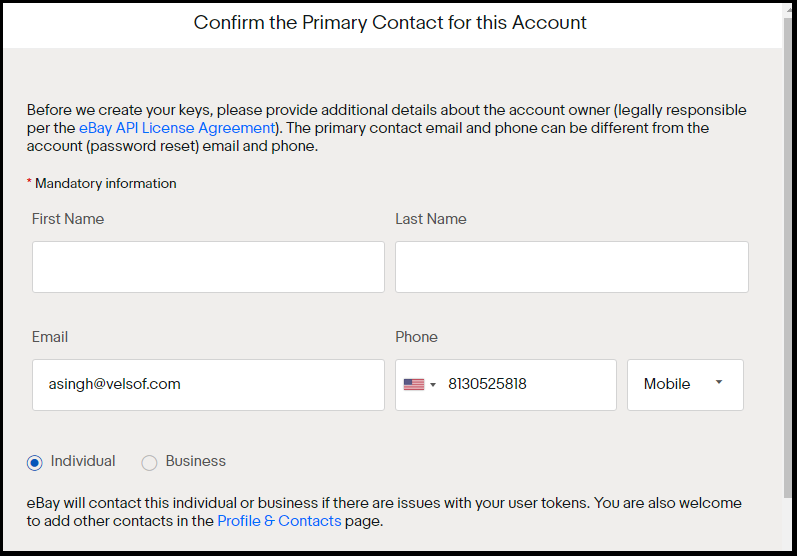
Klicken Sie auf „Keyset erstellen“ des Modus, aus dem Sie Daten abrufen möchten. Wenn Sie auf „Keyset erstellen“ klicken, wird ein neues Formular wie gezeigt geöffnet.

Empfohlen zu lesen: ,warWie können Sie einen höheren Rang einnehmen und Ihre Angebote in der eBay-Suche sehen?

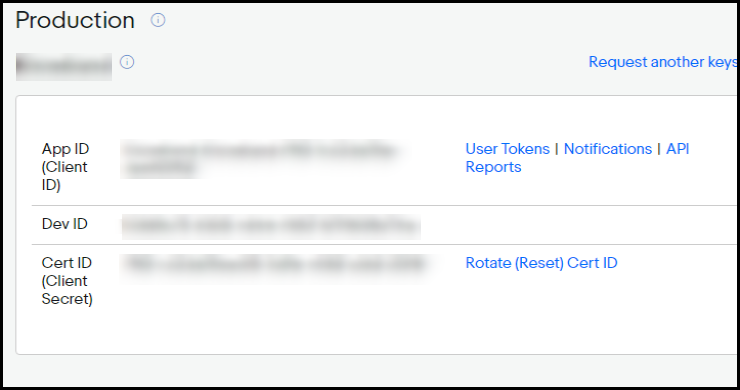
Geben Sie die gültigen Details ein und klicken Sie auf „Weiter zum Erstellen von Schlüsseln“, um Schlüssel für diese Anwendung zu generieren. Die Anwendungsschlüssel werden auf dem nächsten Bildschirm angezeigt. Hier erhalten Sie drei Schlüssel:-

  • DevID – Eindeutige Kennung für das Konto des Entwicklers (oder Unternehmens).
  • AppID – Eindeutiger Bezeichner für die Anwendung.
  • CertID- Zertifikat, das die Anwendung bei API-Aufrufen authentifiziert. Nicht zu verwechseln mit Authentifizierungstoken auf Benutzerebene

SCHRITT 4:- eBay-Benutzertoken generieren

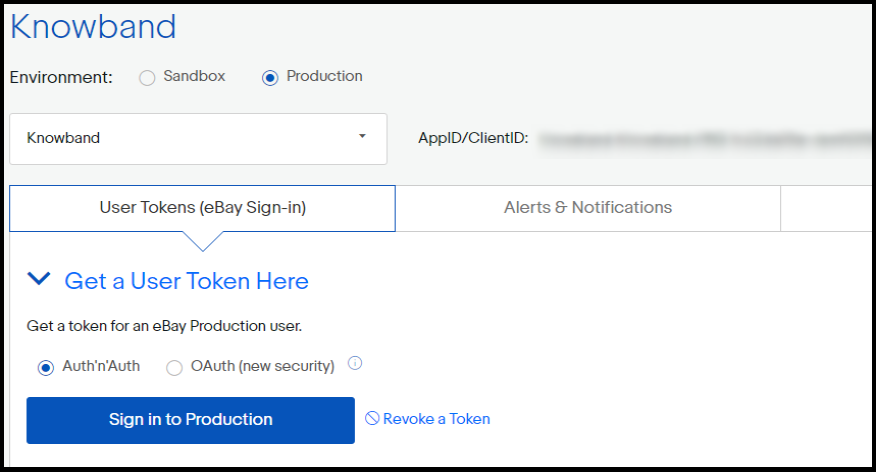
Um ein eBay-Benutzer-Token zu generieren, klicken Sie auf „Benutzer-Token“, das dem App-ID-Schlüssel entspricht, wie im obigen Bild gezeigt. Nachdem Sie auf „Benutzer-Token“ geklickt haben, sehen Sie den folgenden Bildschirm:-

Klicken Sie auf die im Bild gezeigte Schaltfläche Anmelden. Es leitet Sie zum entsprechenden (Produktions-/Sandbox-) eBay-Konto weiter.

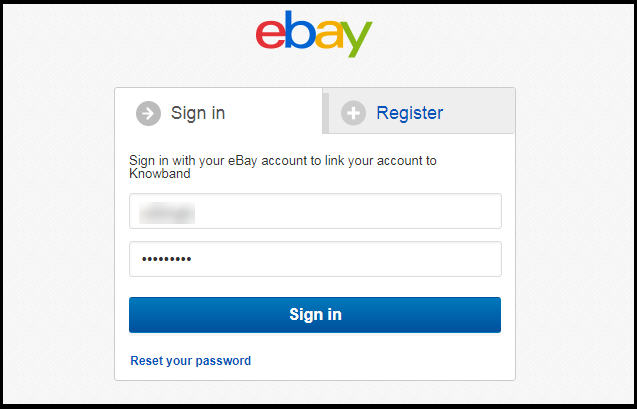
Melden Sie sich jetzt hier mit gültigen eBay-Benutzerdaten an, für die Sie Token generieren möchten.

Empfohlene Lektüre: 4 ultimative Tipps zur Umsatzsteigerung bei eBay

SCHRITT 5:- Autorisieren Sie die eBay-Anwendung

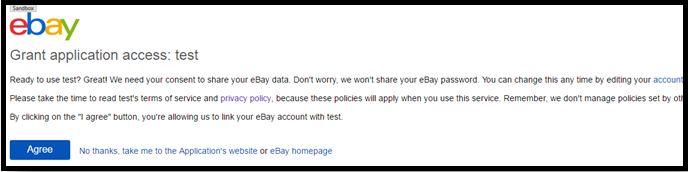
Melden Sie sich bei Ihrem eBay-Konto an und klicken Sie dann auf die Schaltfläche „Zustimmen“. Darüber hinaus ermöglicht es jeder Ihrer Clientanwendungen, das Token zu verwenden, während HTTP-Verbindungen hergestellt werden.

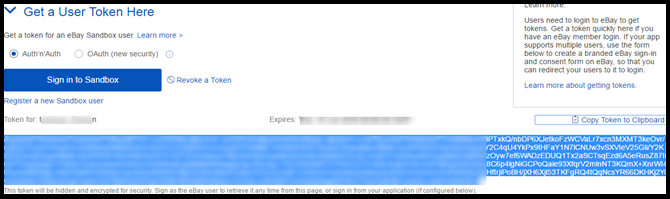
SCHRITT 6:- Holen Sie sich ein Benutzertoken

Der Vorgang zum Erstellen des Benutzertokens ist nun abgeschlossen. Ihr Browser verlinkt Sie zu einer Seite, die Ihr Benutzertoken auflistet. Kopieren Sie einfach das neu generierte Token und verwenden Sie es bei Bedarf.

Bitte beachten Sie, dass dieses Token nach 18 Monaten abläuft. Daher müssen Sie es möglicherweise nach dieser Zeit regenerieren.

Empfohlene Lektüre: Wie erstelle ich ein eBay-Sandbox-Konto?

Schlussendlich:

Prestashop, Opencart, Magento 2 und WooComerce sind alle mit KnowBand kompatibel eBay Marketplace-Integrator. Diese clevere Methode ermöglicht es Verkäufern, schnell mit dem Verkauf auf dem eBay-Marktplatz zu beginnen. Darüber hinaus bietet KnowBand drei Monate kostenlosen Service für diese Integrationsmodule. Sie können jedoch das passende Integratormodul für Ihr Geschäft auswählen. WooCommerce eBay Marketplace Integrator,

Opencart eBay Marketplace Integrator,

Magento 2 eBay und

Prestashop eBay Marketplace Integrator.