Mit der Einführung der Datenschutz-Grundverordnung (DSGVO) durch die Europäische Union müssen Unternehmen weltweit strenge Richtlinien einhalten, um die Privatsphäre und Rechte des Einzelnen zu schützen. Für E-Commerce-Unternehmen, die Prestashop verwenden, kann die Einhaltung der DSGVO eine große Herausforderung darstellen, muss es aber nicht sein. Knowbands Prestashop-Add-on „DSGVO-Rechte des Einzelnen“ vereinfacht den Prozess und hilft Ihrem Shop, alle erforderlichen gesetzlichen Anforderungen zu erfüllen.
Die DSGVO und ihre Bedeutung verstehen:
Die DSGVO ist am 25. Mai 2018 in Kraft getreten und stellt eines der umfassendsten Datenschutzgesetze der Welt dar. Darüber hinaus besteht ihr Hauptziel darin, den EU-Bürgern mehr Kontrolle über ihre persönlichen Daten zu geben und sicherzustellen, dass Unternehmen verantwortungsvoll mit diesen Daten umgehen. Daher gilt die Verordnung für alle Unternehmen, unabhängig von ihrem Standort, die personenbezogene Daten von EU-Bürgern verarbeiten. Die Nichteinhaltung der DSGVO kann zu hohen Geldstrafen, Reputationsschäden und einem Verlust des Kundenvertrauens führen.
Für E-Commerce-Unternehmen bedeutet die Einhaltung der DSGVO, dass sie Maßnahmen umsetzen müssen, die es Kunden ermöglichen, ihre Daten zu kontrollieren, einschließlich des Zugriffs, der Änderung oder Löschung auf Anfrage. Dieses Maß an Transparenz und Kontrolle ist entscheidend, um Vertrauen bei Ihren Kunden aufzubauen und aufrechtzuerhalten.
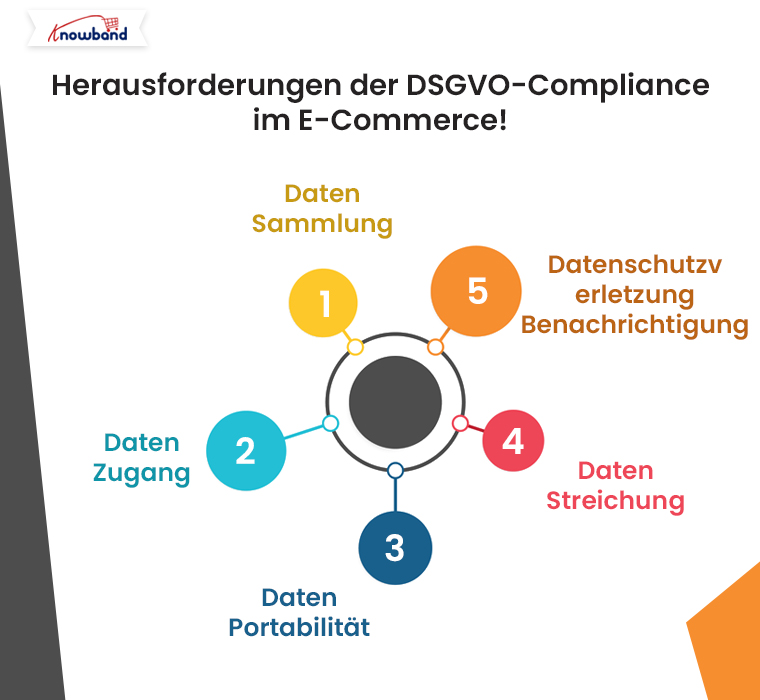
Herausforderungen der DSGVO-Konformität im E-Commerce!
Die Einhaltung der DSGVO in einer E-Commerce-Umgebung stellt besondere Herausforderungen dar. Online-Shops sammeln große Mengen personenbezogener Daten, von Kundennamen und -adressen bis hin zu Zahlungsinformationen und Surfverhalten. Daher kann es komplex sein, sicherzustellen, dass diese Daten DSGVO-konform verarbeitet, gespeichert und verwendet werden. Zu den wichtigsten Herausforderungen zählen:
Datensammlung: Einholen der ausdrücklichen Zustimmung des Kunden vor der Erfassung seiner Daten.
Datenzugriff: Ermöglichen Sie Ihren Kunden einen einfachen Zugriff auf ihre persönlichen Daten.
Datenportabilität: Ermöglicht Kunden, ihre Daten auf einen anderen Dienst zu übertragen.
Daten löschen: Sicherstellen, dass Kunden die Löschung ihrer Daten verlangen können.
Benachrichtigung über Datenschutzverletzungen: Benachrichtigen Sie Kunden umgehend, wenn es zu einer Datenpanne kommt.
Die manuelle Verwaltung dieser Aufgaben kann zeitaufwändig und fehleranfällig sein, insbesondere für kleine und mittlere Unternehmen mit begrenzten Ressourcen. Hier kommt unser GDPR Addon für Prestashop ins Spiel kommt.
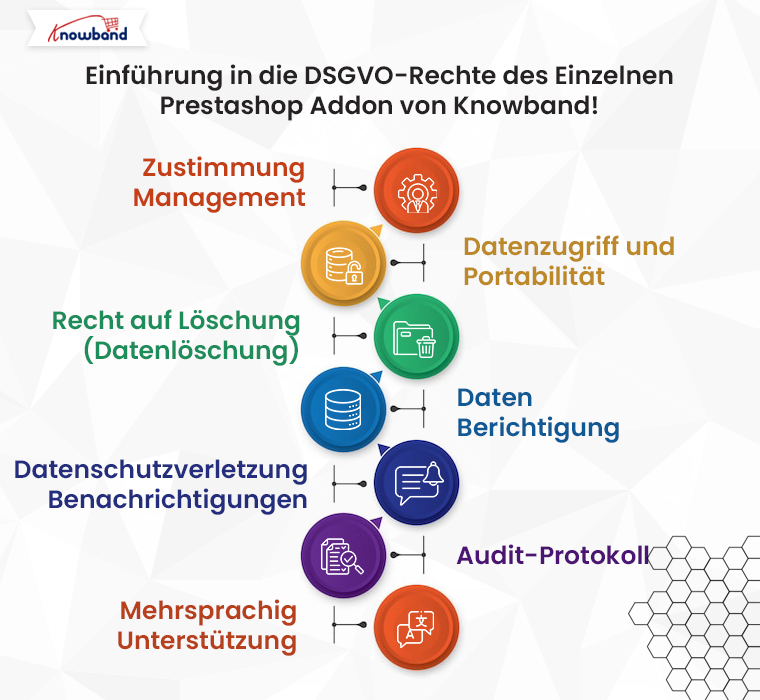
Einführung in das DSGVO-Rechte-des-Einzelpersonen-Prestashop-Add-on von Knowband!
Unser Add-on „DSGVO-Rechte des Einzelnen“ wurde entwickelt, um den Prozess der Erreichung und Aufrechterhaltung der DSGVO-Konformität für Prestashop-Shops zu optimieren. Es automatisiert viele der von der Verordnung geforderten Aufgaben, sodass Sie sich leichter auf die Führung Ihres Unternehmens konzentrieren können und gleichzeitig sicherstellen können, dass die Daten Ihrer Kunden geschützt sind.
Hauptmerkmale
Einwilligungsmanagement:
Die Prestashop DSGVO-Add-on bietet eine einfache und transparente Möglichkeit, die Zustimmung des Kunden zu verwalten. Sie können Zustimmungs-Kontrollkästchen zu verschiedenen Formularen auf Ihrer Website hinzufügen und so sicherstellen, dass die Kunden umfassend über die Verwendung ihrer Daten informiert sind, bevor sie diese angeben.
Datenzugriff und Portabilität:
Kunden können über eine benutzerfreundliche Oberfläche ganz einfach Zugriff auf ihre persönlichen Daten anfordern. Darüber hinaus generiert das Add-on zur Datenschutz-Grundverordnung einen umfassenden Bericht über die von Ihnen über den Kunden gespeicherten Daten, der in einem portablen Format (z. B. CSV) heruntergeladen und problemlos auf einen anderen Dienst übertragen werden kann.
Recht auf Löschung (Datenlöschung):
Das Add-on ermöglicht es Kunden, die Löschung ihrer Daten direkt von ihren Konten aus anzufordern. Sobald eine Anfrage gestellt wird, verarbeitet das Add-on die Löschung automatisch und stellt sicher, dass die Daten des Kunden DSGVO-konform aus Ihrem System entfernt werden.
Datenberichtigung:
Kunden haben das Recht, ungenaue oder unvollständige Daten zu korrigieren. Das Add-on bietet Kunden eine unkomplizierte Möglichkeit, Korrekturanfragen einzureichen, die Sie dann überprüfen und genehmigen können.
Benachrichtigungen zu Datenpannen:
Im unglücklichen Fall einer Datenpanne hilft Ihnen das Add-on dabei, betroffene Kunden schnell zu benachrichtigen, wie es die DSGVO vorschreibt. Diese Funktion ist entscheidend, um die Auswirkungen einer Verletzung zu minimieren und das Kundenvertrauen aufrechtzuerhalten.
Audit-Log:
Das Add-on führt ein detailliertes Protokoll aller DSGVO-bezogenen Aktivitäten, einschließlich erteilter Einwilligungen, Datenzugriffsanfragen und Löschanfragen. Dieses Prüfprotokoll ist für den Nachweis der Konformität während eines DSGVO-Audits unerlässlich.
Mehrsprachige Unterstützung:
Das Add-on ist vollständig mit mehreren Sprachen kompatibel und stellt sicher, dass Ihre internationalen Kunden ihre DSGVO-Rechte in ihrer bevorzugten Sprache ausüben können.
Knowbands Prestashop DSGVO-Add-on
Stellen Sie mit dem PrestaShop GDPR Addon mühelos sicher, dass Ihr Geschäft die GDPR-Vorschriften einhält. Es bietet Funktionen wie Cookie-Zustimmung, Datenzugriffsanfragen und Datenschutzrichtlinienverwaltung.
Vorteile der Nutzung der DSGVO-Rechte des individuellen Add-ons!
Durch die Integration von Knowbands Prestashop DSGVO-Modul in Ihrem Geschäft gewährleisten Sie nicht nur die Einhaltung der DSGVO, sondern verbessern auch das allgemeine Kundenerlebnis. Hier sind einige der wichtigsten Vorteile:
Baut Vertrauen auf:Indem Sie Ihr Engagement für den Schutz von Kundendaten zeigen, können Sie Vertrauen aufbauen und aufrechterhalten, was wiederum zu einer höheren Kundentreue und -bindung führt.
Reduziert das Risiko: Durch die Automatisierung der DSGVO-Compliance-Aufgaben verringern Sie das Risiko menschlicher Fehler und stellen sicher, dass Sie alle gesetzlichen Anforderungen erfüllen und mögliche Bußgelder vermeiden.
Spart Zeit und Ressourcen: Das Add-on vereinfacht komplexe Compliance-Aufgaben und gibt Ihnen Zeit und Ressourcen frei, um sich auf andere Aspekte Ihres Geschäfts zu konzentrieren.
Verbessert die Transparenz:Indem Sie Ihren Kunden Kontrolle über ihre Daten geben, erhöhen Sie die Transparenz, die ein zentraler Aspekt der DSGVO ist.
Fazit!
Die Einhaltung der DSGVO ist nicht nur eine gesetzliche Verpflichtung, sondern auch eine Gelegenheit, Ihre Beziehung zu Kunden zu stärken, indem Sie zeigen, dass Sie deren Privatsphäre respektieren. Unsere DSGVO-Rechte der Individuelles Prestashop-Addon vereinfacht den Prozess, sodass Sie alle gesetzlichen Anforderungen problemlos erfüllen und gleichzeitig das Vertrauen und die Zufriedenheit Ihrer Kunden steigern können. Warten Sie nicht, bis es zu spät ist – integrieren Sie unser Add-on noch heute in Ihren Prestashop-Shop und machen Sie den ersten Schritt zur vollständigen Einhaltung der DSGVO.
Das Datum der Durchsetzung der DSGVO nähert sich. Aber die meisten Unternehmen
Neue Funktionen des Prestashop GDPR-Moduls
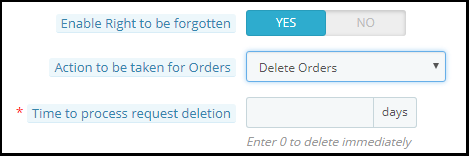
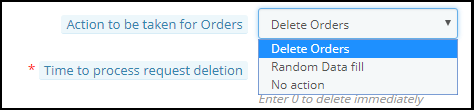
Der Zweck dieser Funktionen besteht darin, dem Prestashop-Store-Administrator zusätzliche Kontrolle zu geben, damit er den DSGVO-Richtlinien entspricht. Nachfolgend finden Sie die Details zu den neuen Funktionen:Das Recht, vergessen zu werdenDer Administrator verfügt über erweiterte Optionen zum Verarbeiten der Anforderung zum Löschen von Daten.Jetzt kann der Administrator die Optionen "Reihenfolge löschen", "Zufällige Daten füllen" oder "Keine Aktion" auswählen.Bestellung löschen: Wenn die Option Auftrag löschen ausgewählt ist, werden die Bestelldetails gelöscht, wenn Sie die Datenlöschung anfordern.Zufällige Füllung: Wenn die Option Zufällige Daten ausfüllen ausgewählt ist, werden die persönlichen Daten des Kunden anonymisiert, wenn die Daten gelöscht werden. Es wird dem Filialleiter helfen, die Statistiken der Bestellung und des Produktverkaufs zu behalten.Keine Aktion: Wenn die Option No action ausgewählt ist, bleiben die vorherigen Bestelldetails bei der Anforderung der Datenlöschung unberührt.Zeit zum Löschen der Anfrage: Der Administrator kann die Option auswählen, um die Kundendaten sofort oder nach einigen Tagen zu löschen. Wenn der Administrator die Kundendaten nach einigen Tagen löschen möchte, muss der Administrator die Anzahl der Tage angeben. (Stellen Sie sicher, dass Sie die Kundendaten innerhalb von 30 Tagen der Anfrage löschen)Löschen der Kundendaten aus dem Back-Office: Um die Datenlöschungsanforderungen zu bearbeiten, die über andere Quellen wie E-Mail empfangen wurden, bietet das Prestashop GDDR-Modul eine Schnittstelle zum Administrator, um die Kundendaten zu löschen. Führen Sie die folgenden Schritte aus, um die Datenlöschaktion abzuschließen:
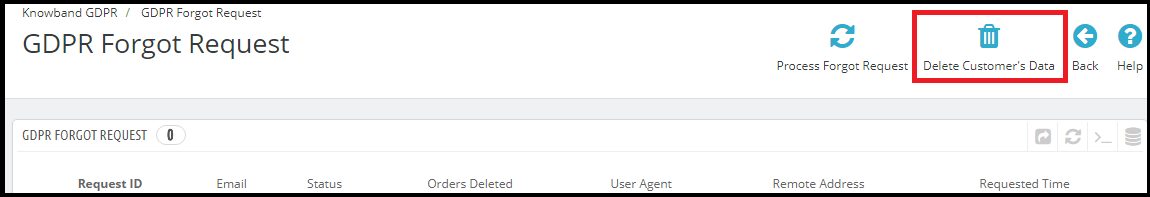
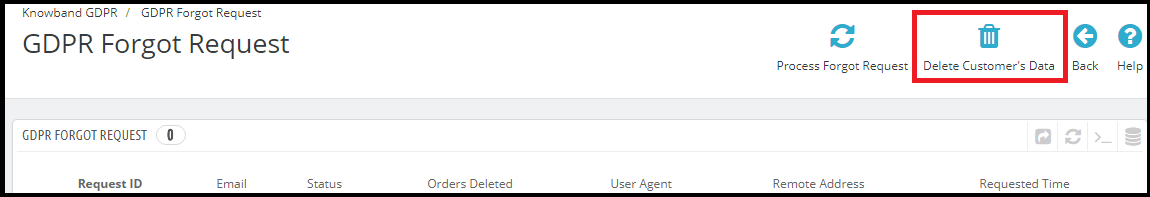
Gehen Sie zur Registerkarte Forgotten Request der GDPR
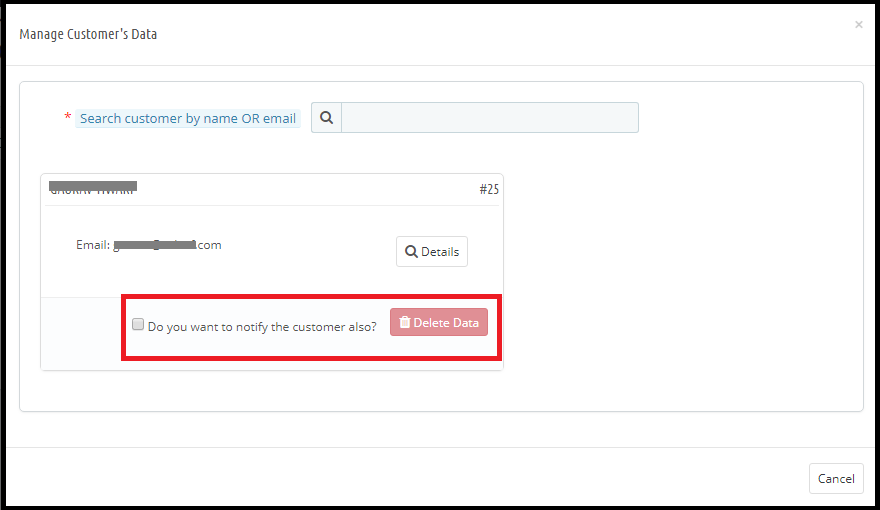
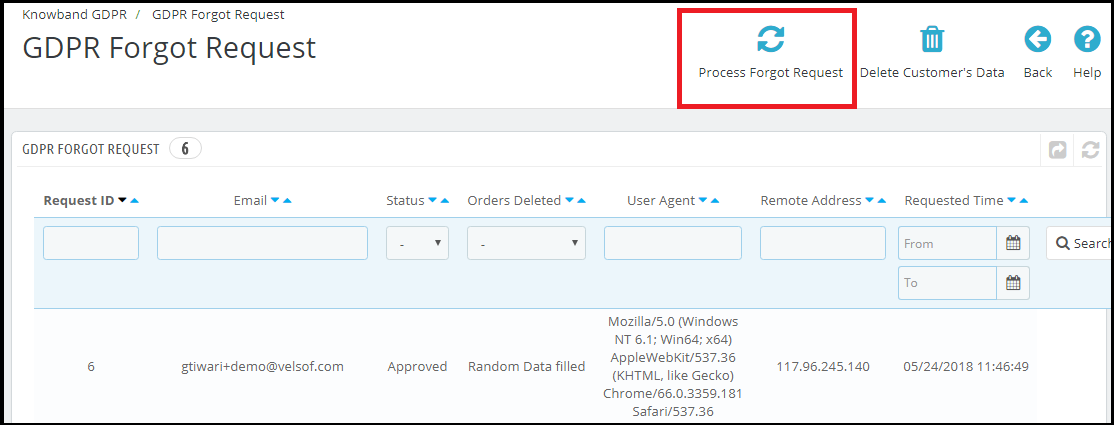
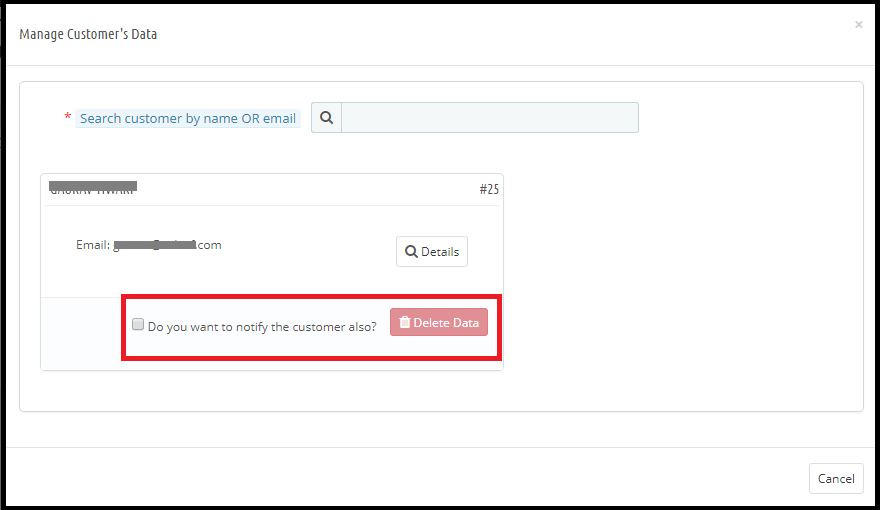
Klicken Sie auf die Option Kundendaten löschen, wie im Screenshot hervorgehoben
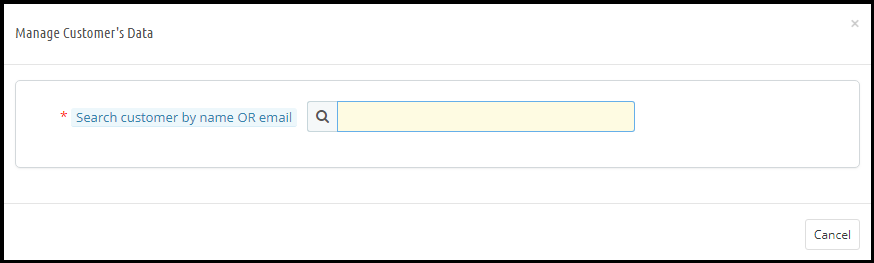
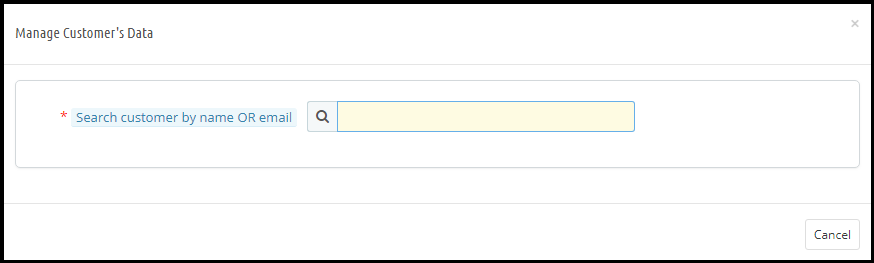
Wenn Sie auf Kundendaten löschen klicken, öffnet sich eine neue Registerkarte. Bitte beachten Sie den beigefügten Screenshot.
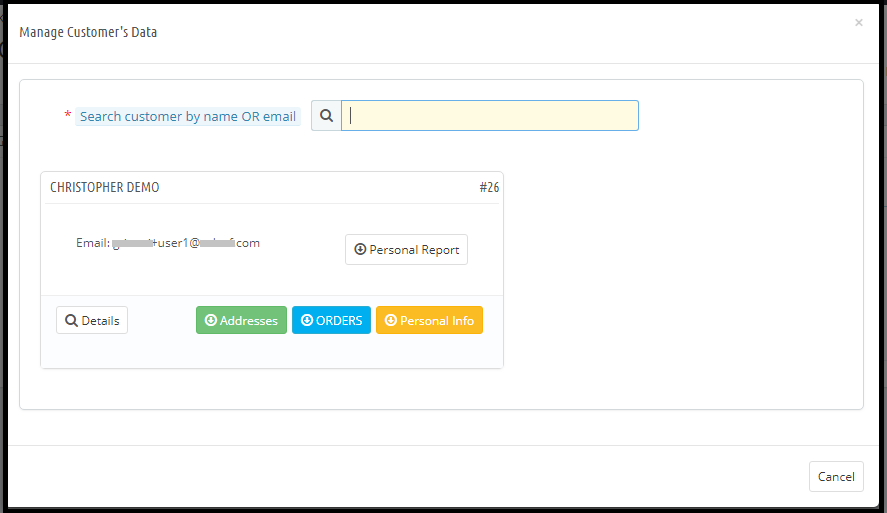
Der Administrator muss den Kundennamen oder die E-Mail-ID eingeben, um die Kundendetails zu finden. Die Details werden wie angezeigt.
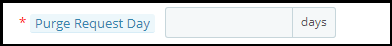
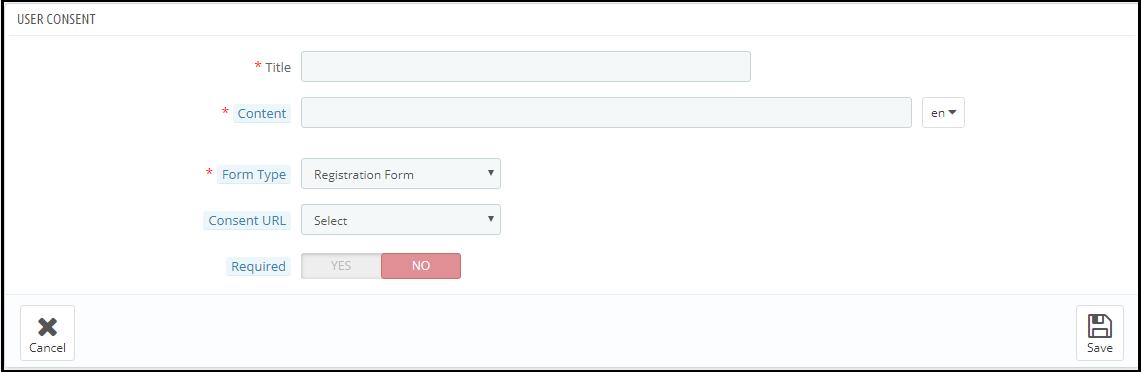
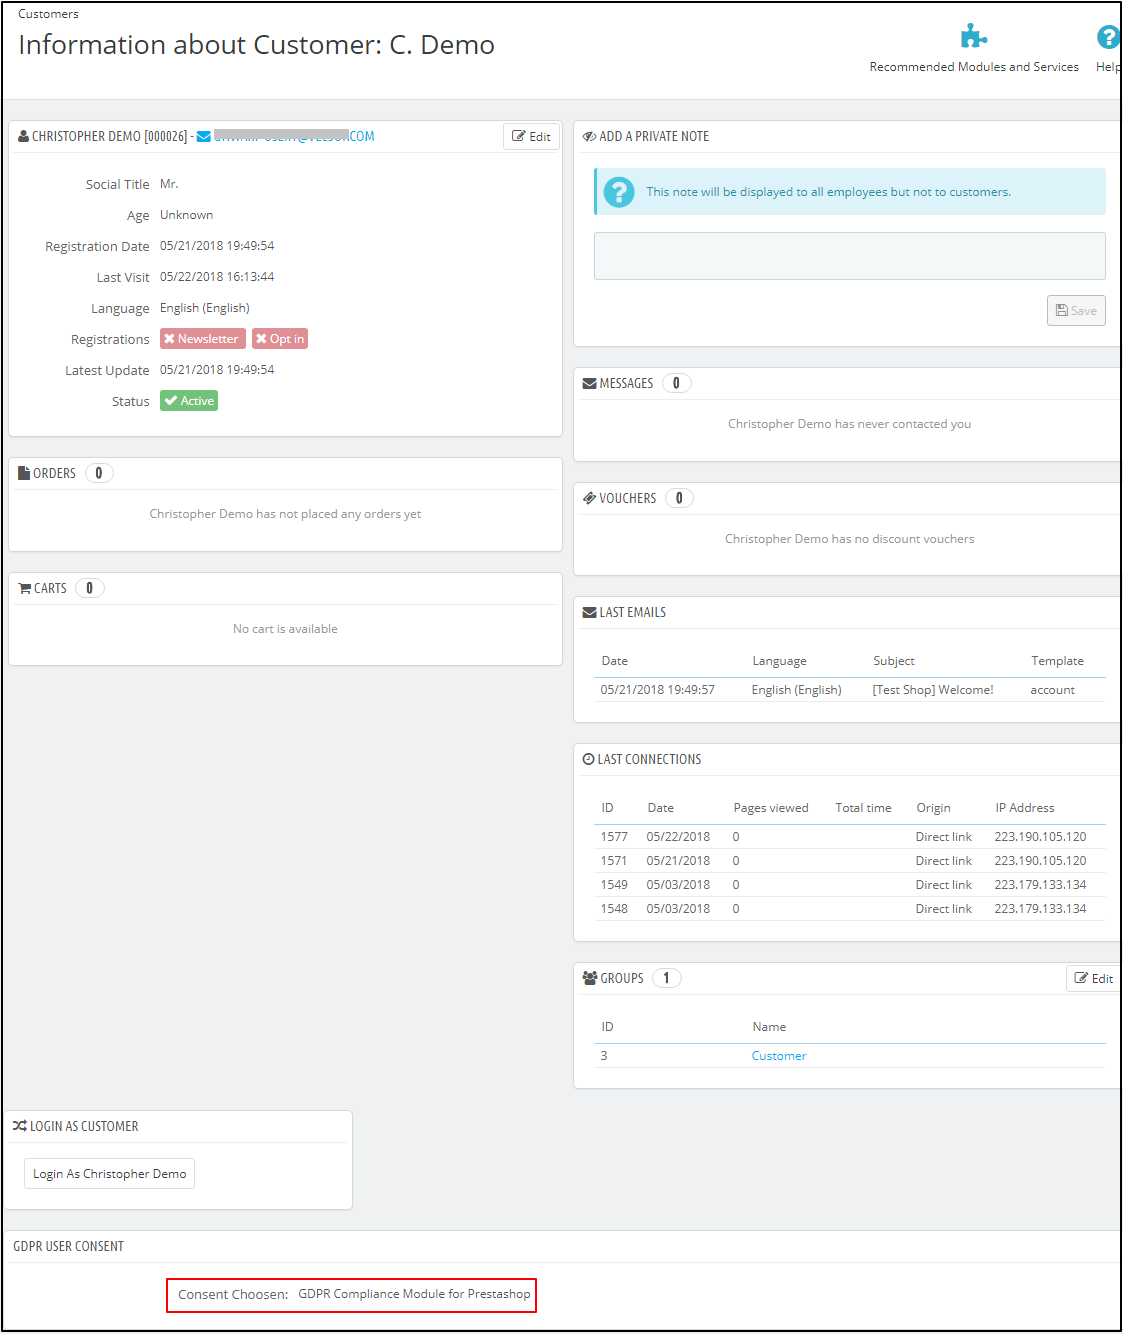
Von hier aus kann der Administrator die Kundendetails prüfen und auch die Option zum Löschen der Kundendaten auswählen. Der Administrator kann den Kunden auch über die Löschung der Daten per E-Mail informieren.Hinweis: Ab sofort hält das Prestashop-DSG-Compliance-Modul von Knowband das Protokoll der Datenlöschungsanforderungen, die vom Back-Office verarbeitet werden, nicht vor.Löschanforderungstag: Mit dieser Option kann der Geschäftsadministrator die Datenaufbewahrungsfrist für die DSGVO-Anforderungen definieren. Je nach der Anzahl der Tage, die vom Admin-GDPR definiert sind, wird das Anforderungsprotokoll automatisch gelöscht (cron setup für das Löschen der Daten).Cron-Setup: Um die Option zum Löschen der Kundendaten nach einem bestimmten Tag und dem Löschanforderungstag zu aktivieren, hat der Administrator die Möglichkeit, den Cron einzurichten.Benutzerzustimmung: Die Benutzerzustimmungsoption ermöglicht es dem Geschäftsadministrator, die Kontrollkästchen im Anmelde- und Kontaktformular anzuzeigen.Bitte beachten Sie den beigefügten Screenshot:Titel: Dies ist für den internen Gebrauch. Der Titel der Zustimmungsbox wird in den Back-Office-Details angezeigt.Inhalt: Der hier eingegebene Text wird dem Benutzer am Frontend angezeigt.Formulartyp: Der Administrator kann das Registrierungsformular oder das Kontaktformular auswählen, um die zusätzlichen Informationen anzuzeigen.Einwilligung URL: Der Administrator kann den Link zur Datenschutzseite oder zu den Nutzungsbedingungen hinzufügen.Erforderlich: Der Administrator hat die Wahl, das Feld zu einem Pflichtfeld zu machen. Nach dem Aktivieren der Kontrollkästchen auf dem Registrierungsformular kann der Geschäftsadministrator die Kundenberechtigung aufzeichnen. Um die Kundenerlaubnis zu überprüfen, muss der Kunde zum Abschnitt Kunden gehen. Hier unten auf der Seite unter der DSGVO-Zustimmung Tipps zum Aktualisieren der Modul-URL:Um die SEO-freundliche URL für jede Modulseite eines Drittanbieters zu generieren. Bitte folgen Sie den folgenden Schritten:
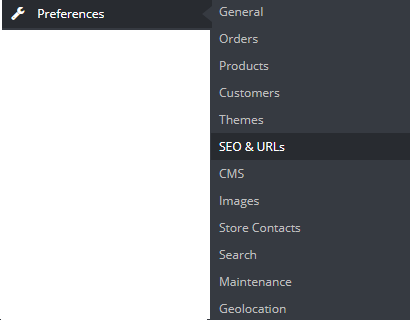
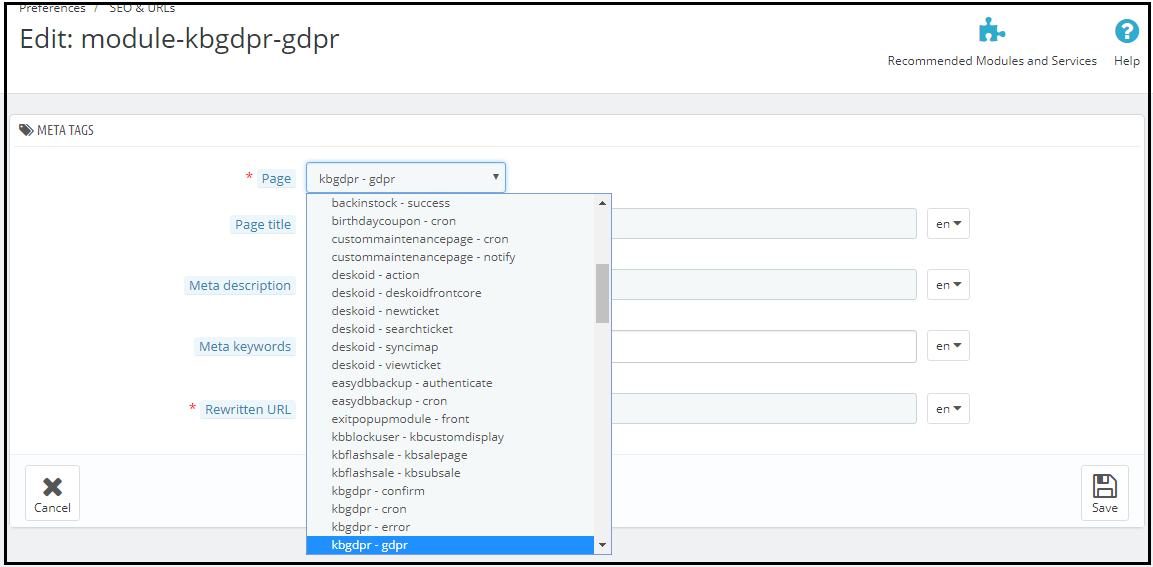
Navigieren Sie zu den Einstellungen >> SEO & URLs
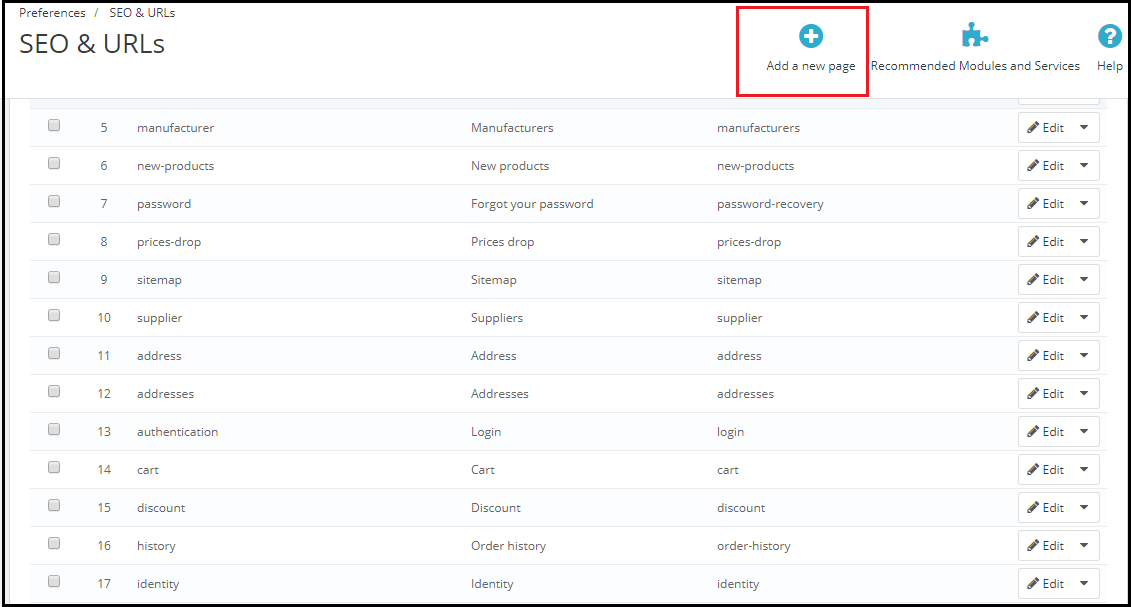
Klicken Sie auf die neue Seite hinzufügen.
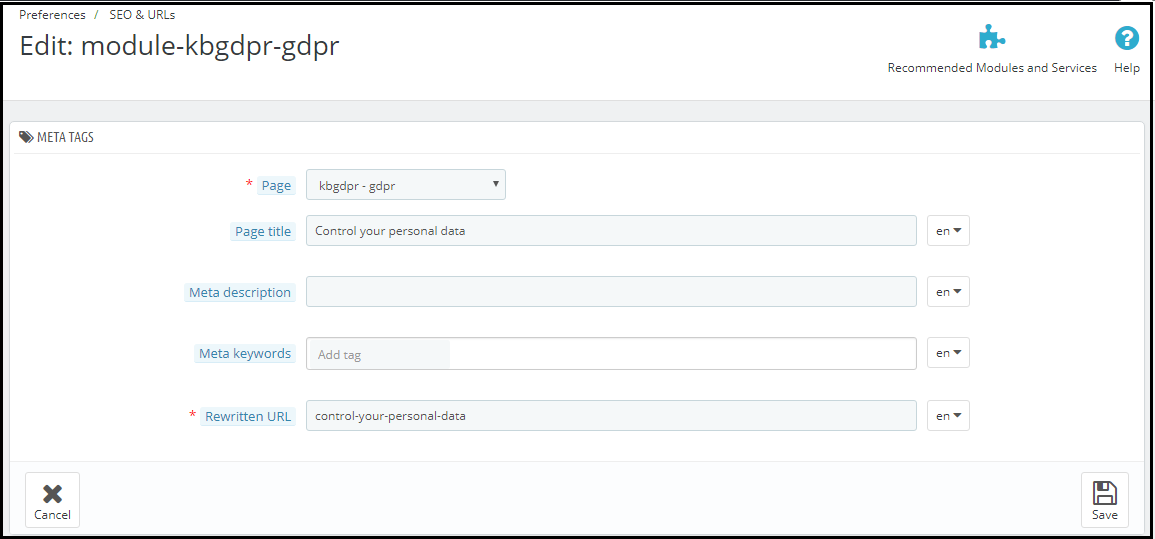
Wählen Sie die "Modules-Seite" aus dem Drop-Down-Menü aus (im Falle von Knowband-GDPR-Modul wählen Sie das kbgdpr – gdpr)
Geben Sie nun alle erforderlichen Details ein und speichern Sie die Änderungen.
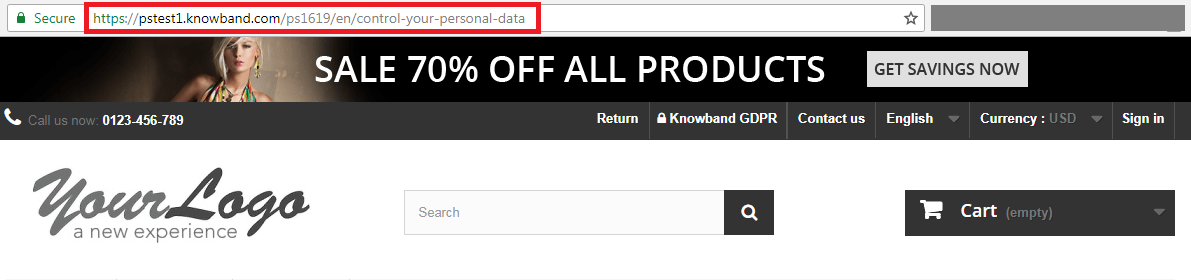
5) Hier ist Ihre aktualisierte URL der Seite.5 muss über Prestashop-Erweiterungen verfügen, um den durchschnittlichen Bestellwert zu erhöhen.
Ein Gefühl der Dringlichkeit durch die Anzeige der Countdown-Zeit, um das Angebot in Anspruch zu nehmen, ist einer der beliebtesten Tricks, die von Online-Unternehmen verwendet werden. Dies ermutigt den Kunden, ihre zu platzierenBestellungen?to get the advantage of the offer. The flash sale timer addon is the best way to achieve the same. By using this module admin can display the countdown timer on the selected product or category. Klicken Sie hier um dieses Addon zu bekommen.
Gemäß den Geschäftsanforderungen ist manchmal eine COD-Option auf der Website erforderlich. Um dieses Ziel zu erreichen, kann der Shop-Administrator das Nachnahme-Addon mit Gebühren verwenden. Durch die Verwendung dieses Addon-Geschäfts kann der Administrator dem Kunden eine COD-Zahlungsoption anbieten und eine minimale Gebühr für den Service hinzufügen. Klicken Sie hier um dieses Addon zu bekommen.
Cross-Selling und Upselling sind die wichtigen Faktoren, um diedurchschnittlich?Auftrag?value. By showing the similar products at a higher price or related products you can encourage the customer to buy more. The automatic related products addon allows the store admin to display the related products based on the multiple criteria like manufacturer, color etc. Klicken Sie hier um dieses Addon zu bekommen.
Die Option "Gratisversand" wirkt sich psychologisch auf den Kunden aus. eCommerce Store bietet den kostenlosen Versand über einen festen Warenkorbwert an. ImAuftrag?to get the free shipping customer will buy more products and it will help you to increase the revenue. Klicken Sie hier um dieses Addon zu bekommen.
Wie vom Prestashop-Team bezüglich der Anpassung der neuen Hooks zur Anpassung der Prestashop-Module an das offizielle GDPR-Modul vorgeschlagen, freuen wir uns, die Veröffentlichung unseres ersten Moduls mit den vom Prestashop-Team eingeführten Hooks bekannt zu geben. (Klicken Sie hier die Details bezüglich des Prestashop-Hooks kennen, um ein Prestashop-Addon zu erstellen, das mit dem offiziellen Prestashop-GDPR-Modul kompatibel ist). Das Popup-Fenster "Spin and Win", das als Willkommens- oder Exit-Intent-Popup verwendet werden kann, entspricht jetzt der DSGVO. Die GDPR-konforme Version des Spin and Win Popup-Moduls wird am Montag, Mai 21st, 2018 veröffentlicht.
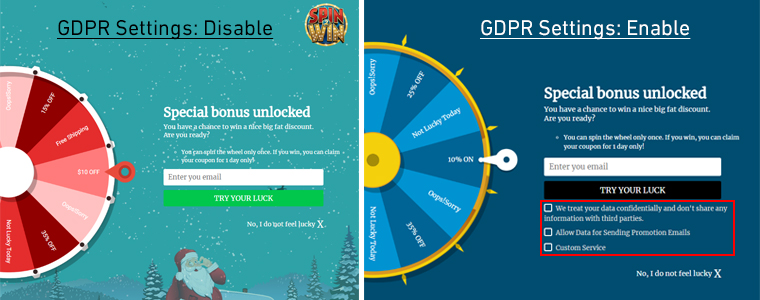
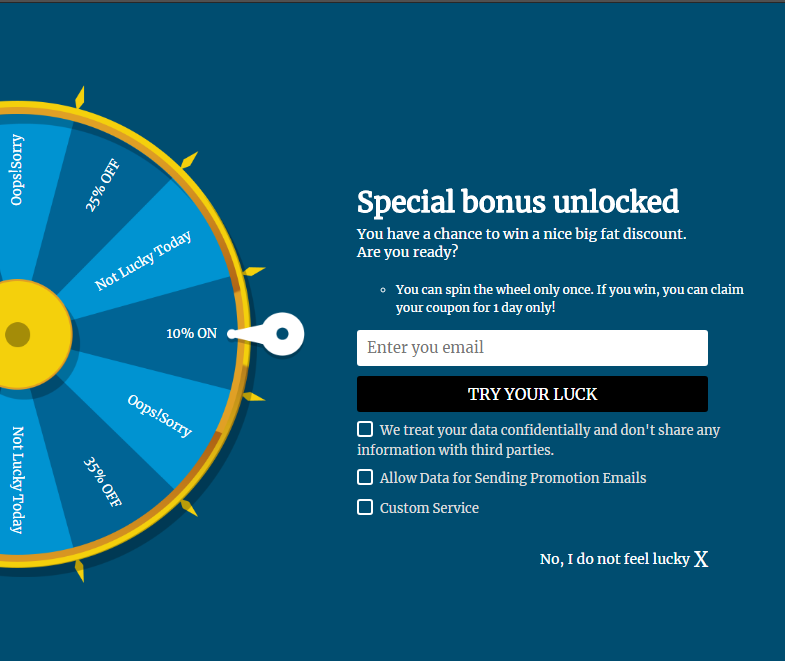
Das Popup-Modul "Spin and Win" ist ein interaktives Gamify-Popup, mit dem der Administrator des Prestashop-Shops ein individuelles Rad mit den verschiedenen Rabattoptionen im Frontend anzeigen kann. Admin hat so viele Optionen, um das Erscheinungsbild des Pop-ups anzupassen. Kunden mögen auch dieses Willkommens-Pop-up, denn wenn sie nur ein Rad drehen, erhalten sie tolle Rabatte, um ihren Kauf zu tätigen. Um das Rad zu drehen, ist es erforderlich, die E-Mail-ID einzugeben. Gemäß den Einstellungen, die vom Filialadministrator aktiviert wurden, wird der Gutscheincode dem Kunden angezeigt. Der Administrator hat die Wahl, den Gutscheincode per E-Mail zu senden. Da dieses Popup-Modul die persönlichen Daten des Besuchers erfasst, haben wir die erforderlichen Änderungen im Modul vorgenommen, damit es mit der DSGVO konform ist. Bitte beachten Sie die beigefügten Screenshots:
Hier sind die Details des Moduls Spin and Win mit den neuen Änderungen.
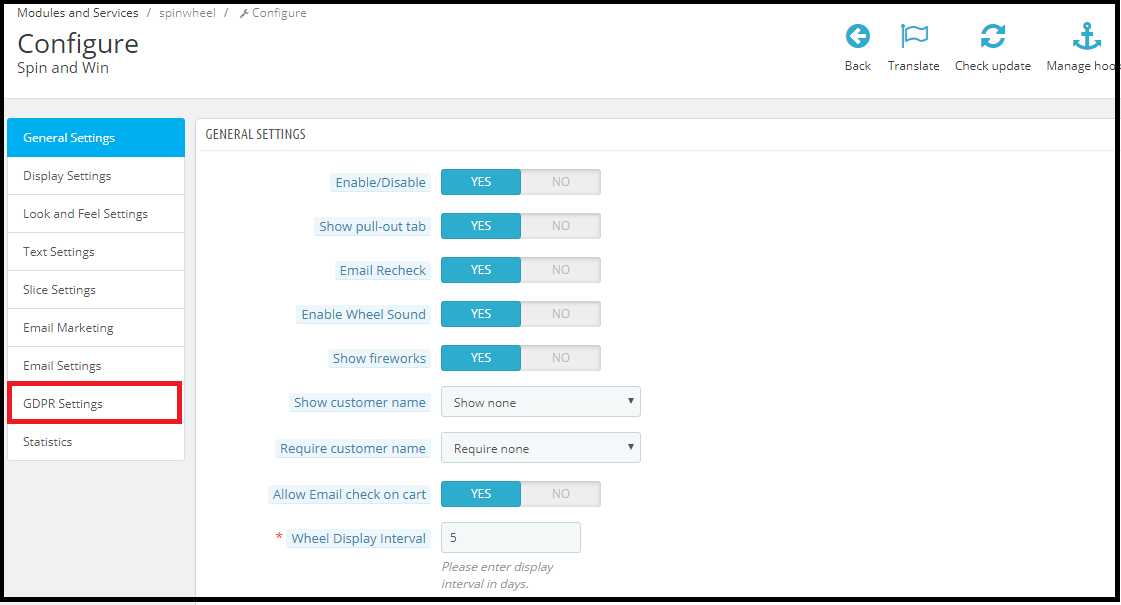
Registerkarte "GDPR-Einstellungen": Im Konfigurationsbereich des Prestashop Spin and Win-Moduls wurde ein neuer Reiter DSGVO hinzugefügt. Die EU-Händler können die DSGVO-Einstellungen über diese Registerkarte aktivieren. Bitte sehen Sie sich den beigefügten Screenshot an, in dem wir die Registerkarte "GDPR-Einstellungen" markiert haben.
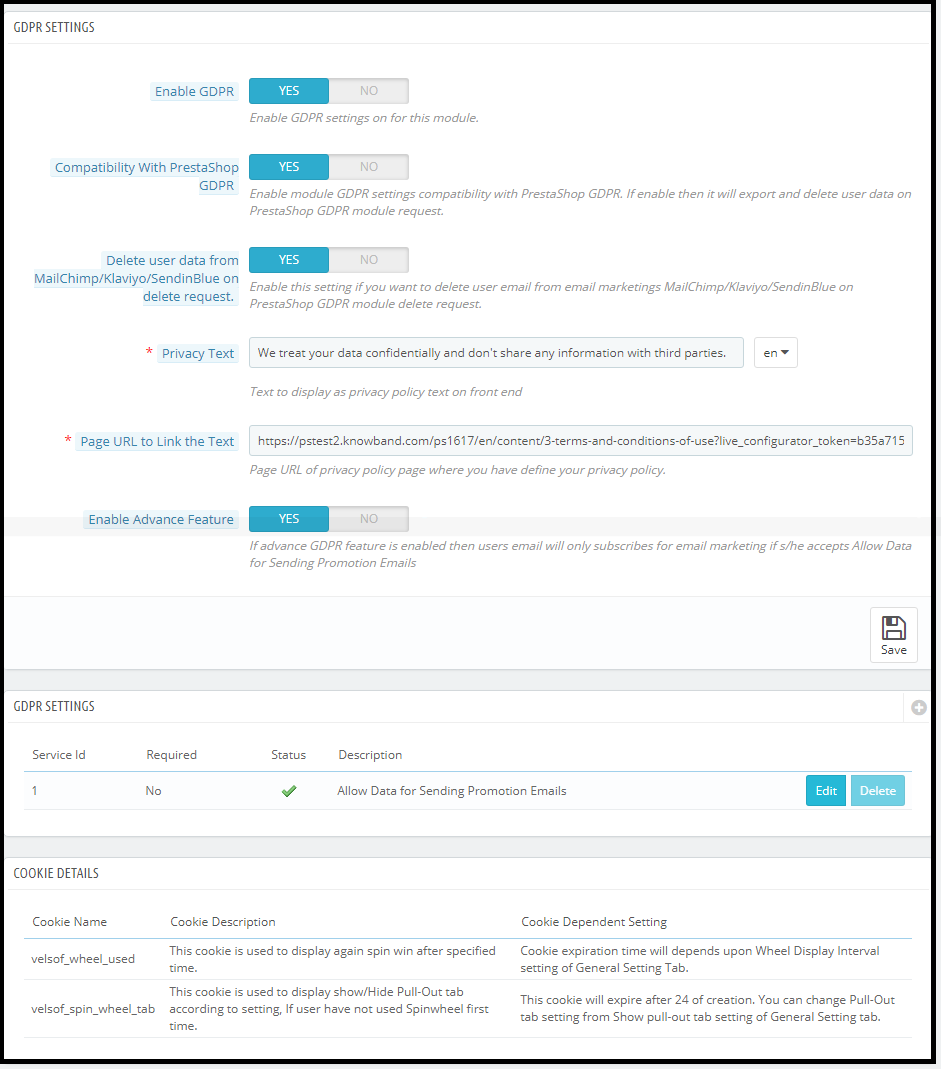
2) Die Registerkarte GDPR-Einstellungen bietet die Möglichkeit, die DSGVO-Optionen zu aktivieren oder zu deaktivieren. Es gibt folgende Optionen auf der Registerkarte "GDPR-Einstellungen" für die Händler, damit das Popup-Modul der DSGVO entspricht.
a)DSPR aktivieren: Mit der Option "GDPR aktivieren" kann der Geschäftsadministrator die GDPR-Einstellungen aktivieren / deaktivieren. Standardmäßig bleiben die DSGD-Einstellungen deaktiviert, und der Geschäftsadministrator muss diese gemäß den Geschäftsanforderungen aktivieren.
b) Kompatibilität mit Prestashop DSGVO: Der Administrator kann diese Funktion aktivieren / deaktivieren. Wenn Sie das offizielle GDPR-Modul verwenden, müssen Sie diese Einstellung aktivieren. Der Hauptzweck dieser Funktion ist der Export und das Löschen von Benutzerdaten auf PrestaShop-DSD-Modulanforderung. Es ist auch kompatibel mit Prestashop GDPR-Modul entwickelt von Knowband. Klicken Sie hier um die Details zu überprüfen.
Hinweis: Vorteile der Verwendung von Prestashop GDPR Module von Knowband:
Kostenlose 3 Monate Unterstützung
Erweiterte Funktionen
Automatisierter Prozess
c) Löschen Sie Benutzerdaten von MailChimp / Klaviyo / SendinBlue auf Löschanforderung: Da das Popup-Fenster "Spin and Win" die erfassten E-Mail-IDs mit den E-Mail-Dienstanbietern MailChimp / Klaviyo / SendinBlue (Drittanbieter-Dienstanbieter) synchronisiert, wenn diese Einstellung aktiviert ist und Sie die Dienste eines dieser E-Mail-Dienstanbieter verwenden Dann werden bei der Datenlöschanforderung die Teilnehmerdetails automatisch gelöscht.
d) Datenschutztext: Das Modul fügt dem Popup-Design ein Kontrollkästchen mit dem Datenschutztext hinzu. Dieser Text wird für den Front-End-Benutzer zum Zeitpunkt der Eingabe der E-Mail-ID im E-Mail-Feld sichtbar.
e)?Page URL to Link the Text: Der Administrator kann den Link zu "Datenschutzrichtlinie" oder eine andere Seite mit dieser Nachricht hinzufügen.
f) Aktivieren Sie das erweiterte Feature: Mit dieser Option kann der Geschäftsadministrator dem Popup-Design weitere Markierrechte für Marketinggenehmigungen oder andere Berechtigungen wie die Altersverifizierung hinzufügen (Alter sollte 16 + sein). (Zum Modul Altersverifikation – hier klicken). Wenn die Funktion Erweiterte Funktionen aktiviert ist, kann der Administrator auf die zusätzliche Option zur Einstellung der Kontrollkästchen zugreifen. Je nach Bedarf kann der Administrator mehrere Kontrollkästchen hinzufügen.
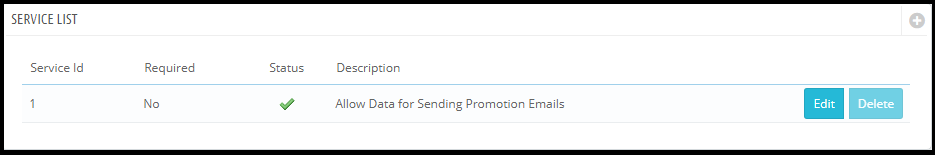
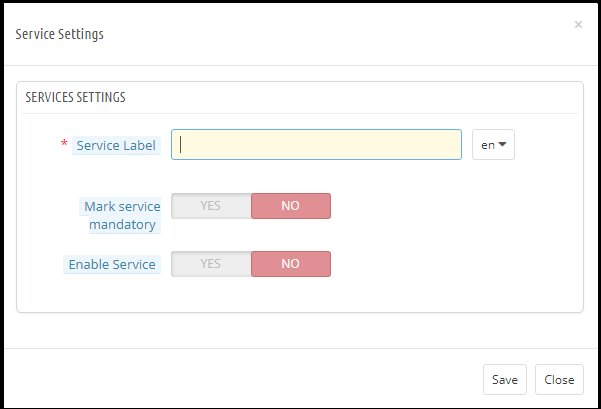
i) Serviceeinstellungen: Alle zusätzlichen Kontrollkästchen, die vom Administrator hinzugefügt wurden, werden unter den Serviceeinstellungen aufgelistet. Der Administrator kann die verschiedenen Kontrollkästchen leicht hinzufügen.
So fügen Sie ein neues Kontrollkästchen hinzu:
Klicken Sie auf das (+) Zeichen, um ein neues Kontrollkästchen hinzuzufügen.
Hinweis: Standardmäßig wird ein Dienst aufgelistet
Service-Etikett: Dies ist ein Texteingabefeld. Der hier eingegebene Text ist für den Frontend-Benutzer sichtbar.
Machen Sie den Service obligatorisch: Dies ist eine Umschalttaste. Wenn dies auf "Ja" gesetzt ist, wird dieses Feld als "Obligatorisch" markiert und ohne Bestätigung der Checkbox können Besucher das Angebot nicht erhalten.
Dienst aktivieren: Der Administrator hat die Wahl, einen Dienst jederzeit zu aktivieren / deaktivieren.
Cookie-Details:
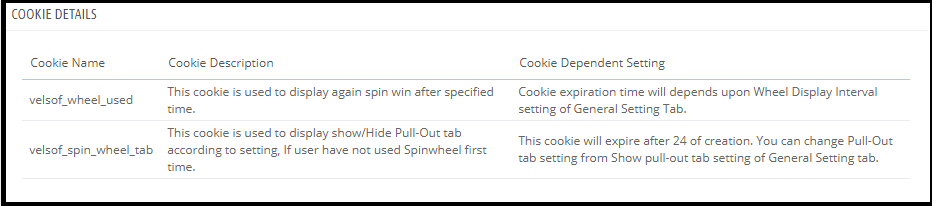
Da das Modul "Drehen und Gewinnen" die Cookies verwendet, wurden die Beschreibung und die Verwendung dieser Cookies im Abschnitt aufgelistet, damit der Administrator diese Informationen auf der Cookie-Richtlinie oder auf der Seite mit den Datenschutzrichtlinien ablegen kann.
Einverständniserklärung:
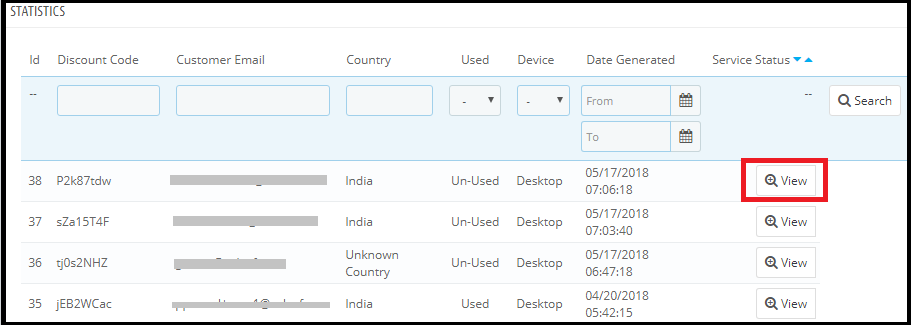
Sobald sich der Benutzer für die Aktion und das Drehen und das Rad entscheidet, erhalten Sie den Rabatt-Gutscheincode. Das Popup-Modul "Spin and Win" behält den Nachweis des Opt-In, wie er für die rechtmäßige Verarbeitung der erfassten Daten erforderlich ist. Da der einzigartige Gutscheincode jedes Mal generiert wird, zeichnet die Registerkarte "Statistik" des DSP- und Win-GDPR-kompatiblen Moduls auch die Berechtigungen der Benutzer auf. Bitte beachten Sie den beigefügten Screenshot.
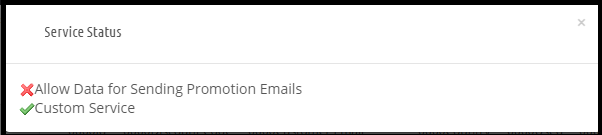
Beim Klicken auf die Ansicht-Schaltfläche kann admin die Berechtigung des Benutzers prüfen.
Die GDPR-konforme Version des Spin and Win-Moduls wird ab Montag, Mai 21st, 2018 in unserem Store verfügbar sein. Nach dem Aktivieren der DSGD-Einstellungen sieht das Popup-Fenster "Spin and Win" folgendermaßen aus:
Knowband hat mehr als 70 + Prestashop Module entwickelt, die auch im Addons Store erhältlich sind. Bitte Klicken Sie hier um den Prestashop Addon Store zu durchsuchen.
5 Muss Prestashop haben Addons um die Conversion-Rate zu verbessern.
Eine Seite auschecken:Einseitiges Checkout-Addon reduziert die zusätzlichen Anstrengungen, um den Auftrag und die Angebote abzuschließen Ein Klick-Checkout-Modul für dein Geschäft.
?Abandoned Cart Module:?Das verlassene Einkaufswagen-Modul hilft dem Admin, den Weg des Einkaufswagens zu verfolgen. Der Administrator kann die Erinnerungs-E-Mails an die Kunden senden, um sie zu ermutigen, die Bestellung abzuschließen. Bekommen das Prestashop verlassene Warenkorb-Modul für dein Geschäft.
Rückkehr-Manager-Modul: Kundenbindung und besserer Kundenservice sind der Schlüssel zum Erfolg im eCommerce. Um die besseren Return-Management-Services anzubieten, ist die Prestashop RMA-Erweiterung die beste Lösung. Das Return Manager-Addon von Knowband ermöglicht es dem Filialleiter, den Kunden die Rückgabe- / Rückerstattungs- oder Shop-Erstattungsoptionen anzubieten. Das Return Manager-Addon automatisiert den Rückerstattungsvorgang und erleichtert auch die Verarbeitung der Rücksendeanforderungen. Bekommen das Prestashop Return-Manager-Addon für dein Geschäft.
Vorankündigung Addon:Wishlist Addon ermöglicht es den Kunden, die Produkte ihrer Wahl in einer Liste zu speichern, damit sie später ihren Kauf abschließen können. Das Prestashop-Wunschlisten-Modul hilft auch dem Laden-Administrator, die beliebtesten Produkte des Ladens zu analysieren. Bekommen das Prestashop Advance Wunschzettel Modul für dein Geschäft.
Kostenlos Ship Manager Addon: Die Option "Gratisversand" wirkt sich psychologisch auf den Kunden aus. eCommerce Store bietet den kostenlosen Versand über einen festen Warenkorbwert an. Um das freie Verschiffen zu erhalten, kauft Kunde mehr Produkte und es hilft Ihnen, die Einnahmen zu erhöhen. Bekommen das Prestashop Kostenloser Versand Modul für dein Geschäft.
Die Datenschutz-Grundverordnung (DSGVO) ersetzt die Datenschutzrichtlinie der Europäischen Union, die ab Mai 25, 2018, durchgesetzt wird. Die neuen Richtlinien wurden entsprechend den neuen Technologien und Geschäftsfortschritten verabschiedet; Ein neuer Ansatz für den Schutz personenbezogener Daten wurde eingeführt. Die DSGVO bietet den Kunden mehr Kontrolle über ihre personenbezogenen Daten. Der Kunde hat das Recht, die Löschung der Daten zu verlangen. Der Store-Administrator muss die Kundenanfrage innerhalb von 30 Tagen einhalten. Das Prestashop GDDR Addon Prestashop GDPR Addon – Rechte des Einzelnen, ermöglicht dieses Modul, die Kundenrechte mit Leichtigkeit zu behandeln. Klicken Sie hier für die Details. Die Kundenend-Schnittstelle des Prestashop GDPR-Moduls –
Gemäß der Anforderung hat der Administrator die Wahl, alle diese Rechte zu aktivieren / deaktivieren.
Installation des Prestashop GDPR-Moduls
Nachdem Sie Ihre Bestellung für das Prestashop GDDR-Modul aufgegeben haben, können Sie die ZIP-Datei des Moduls herunterladen. Diese Zip-Datei enthält: 1) GDPR.zip (Quellcode des Moduls) 2) Benutzerhandbuch Um die Erweiterung in Ihrem Prestashop-Shop zu installieren, folgen Sie den unten angegebenen Schritten: 1) Entpacken Sie die Datei gdpr.zip. 2) Kopieren Sie den gesamten Inhalt, dh die Dateien und Ordner des entpackten Ordners. Fügen Sie das Gleiche in den Ordner "Module" Ihres Geschäftsverzeichnisses ein. Folgen Sie dem unten angegebenen Adresspfad
Admin-Schnittstelle von Prestashop GDPR Addon
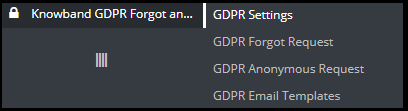
Im Abschnitt "Admin" des Prestashop-GDPR-Moduls "Kundenrechte" stehen folgende Optionen zur Verfügung: 1) DSGVO-Einstellungen 2) DSGVO-Anforderung für das Forgotten 3) DSGVO anonyme Anfrage 4) DSPR-E-Mail-Vorlagen
GDPR-Einstellungen
Auf der Registerkarte "GDPR-Einstellungen" des Prestashop-GDPR-Addons kann der Geschäftsadministrator die Rechte des Kunden aktivieren. Die Registerkarte "Einstellungen" des Prestashop-GDPR-Moduls enthält die folgenden Optionen: 1) Aktiviere das Plugin:
Gemäß der Anforderung kann der Administrator die Datenlöschungs- und Datenanonymisierungsoption für den Kunden aktivieren / deaktivieren.
2) Maximale Anfrage pro Tag:
Der Kunde kann die Löschung der Daten verlangen, der Administrator kann das Limit für die Anfragen von jedem Benutzer auf täglicher Basis festlegen. Es wird empfohlen, die maximalen Anfragen pro Tag auf eine minimale Anzahl zu setzen, um Spam-Anfragen zu vermeiden.
3) Datenanonymisierungsanfrage:
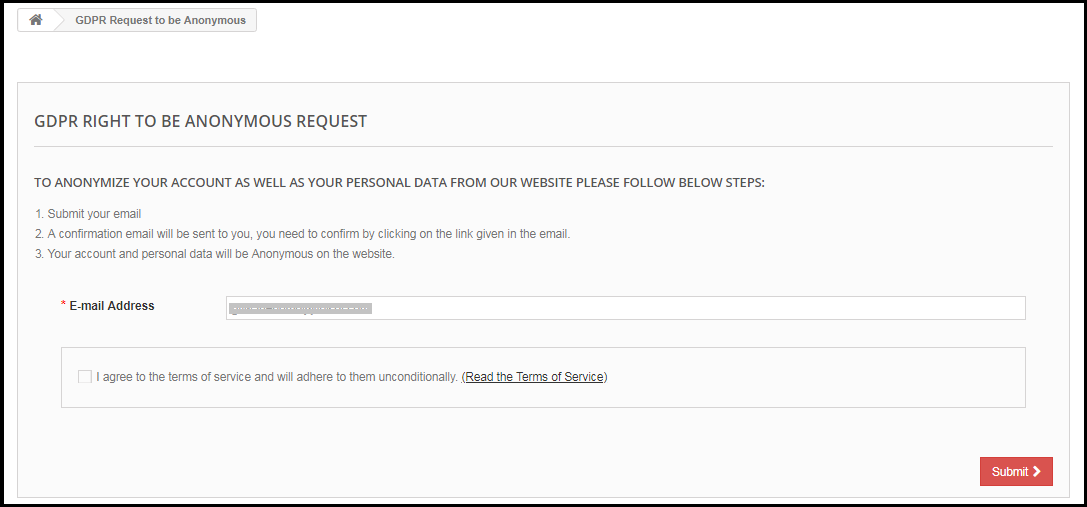
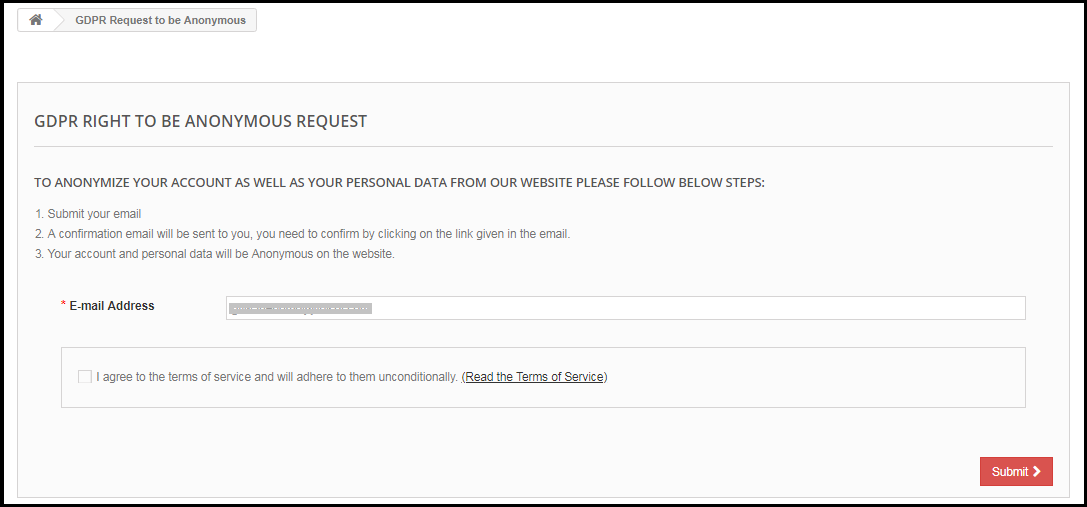
Wenn die Einstellung für das Recht, Anonym zu sein, über das Admin-Panel des Add-ons Prestashop-GDPR aktiviert ist
Aktivieren Sie die Daten Anonymisierungseinstellungen:
Wenn die Einstellungen zur Anonymisierung von Daten über die Admin-Oberfläche des Prestashop-GDPR-Moduls aktiviert werden, kann der Kunde die Daten anonymisieren. In diesem Fall wird nur der Kundenname durch den zufälligen Namen ersetzt.
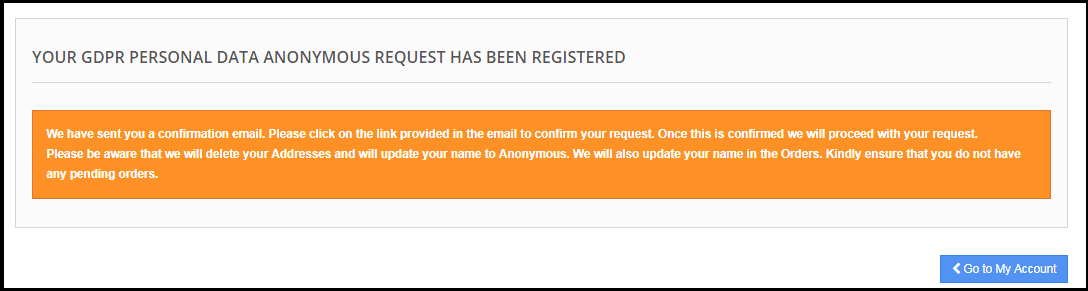
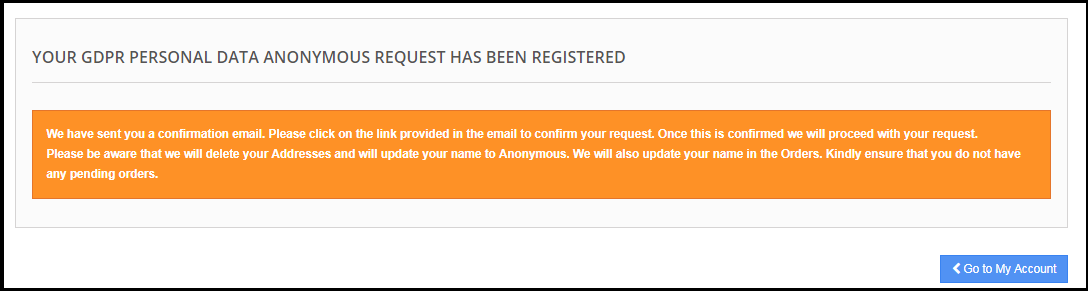
Wenn ein Kunde die Daten anfordertAnonymisierung, Anschließend wird eine Bestätigungs-E-Mail an die registrierte E-Mail-Adresse gesendet und der Kunde wird aufgefordert, die Anfrage zu bestätigen.
Email Bestätigung:
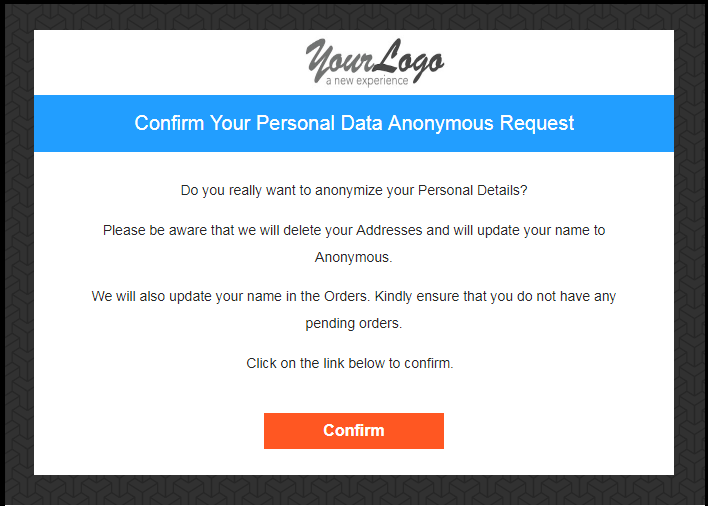
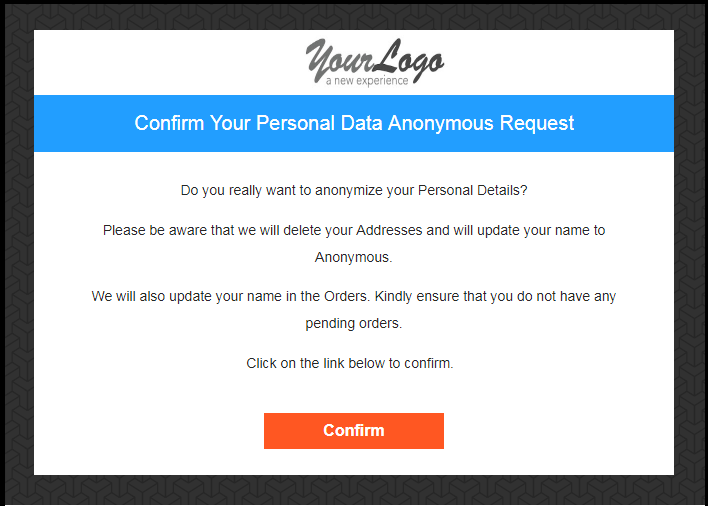
Nach Anforderung der Datenanonymisierung erhält der Kunde eine E-Mail mit der Bitte um Bestätigung der Datenanonymisierungsanfrage.
Hinweis:
Wenn Sie die Dienste von Drittanbietern verwenden und die Kundendaten mit Drittanbietern teilen, müssen Sie die erforderlichen Änderungen gemäß dem Verfahren vornehmen, das vom Dienstanbieter ausgeführt wird. Dieses DSGVO-Modul anonymisiert die Daten, die Sie nur in Ihrer Datenbank gespeichert haben. Der Datenanonymisierungsprozess ist genauso wie die Datenlöschanforderung.
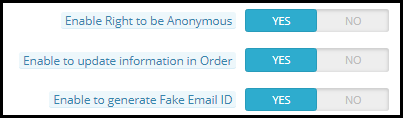
4) Aktivieren, um Informationen in Reihenfolge zu aktualisieren:
Wenn ein Kunde anfordert, seine Informationen anonym zu machen, kann der Administrator die Option aktivieren, um die Änderungen der vorherigen Bestellungen zu aktivieren / deaktivieren. Wenn diese Einstellung über die Admin-Oberfläche des Prestashop GDDR-Add-Ons aktiviert wird, werden die vorherigen Bestelldetails außer Kraft gesetzt.
5) Aktivieren, um gefälschte E-Mail-ID zu generieren:
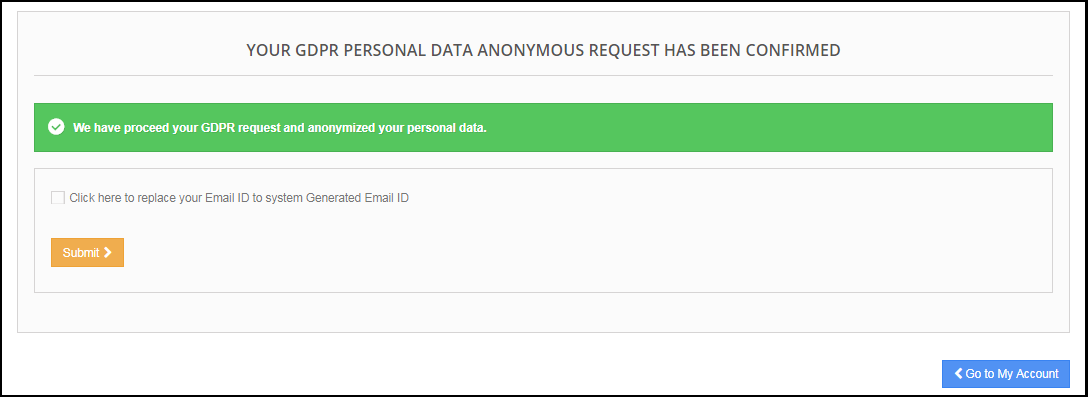
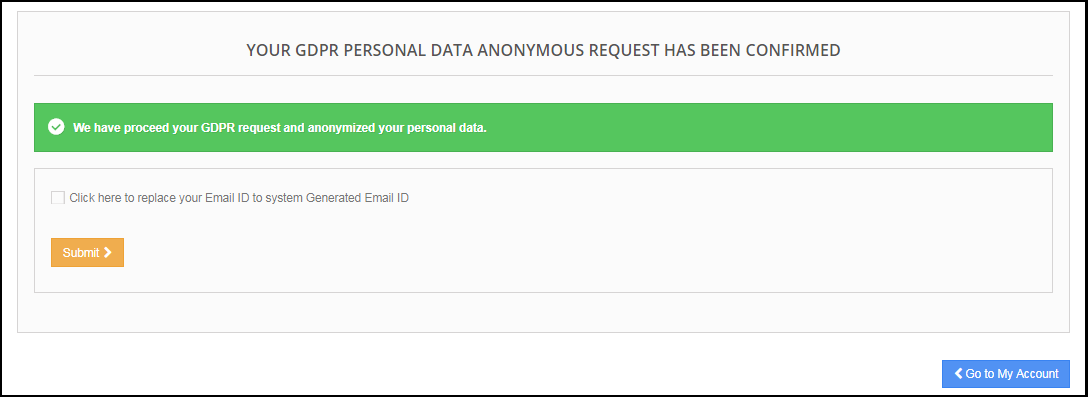
Der Administrator kann festlegen, dass die E-Mail-ID des Kunden durch die vom System generierte E-Mail-ID ersetzt wird. Wenn der Kunde seine E-Mail-ID anonymisieren möchte, kann er die Anfrage zur Anonymisierung der E-Mail-Adresse einreichen.
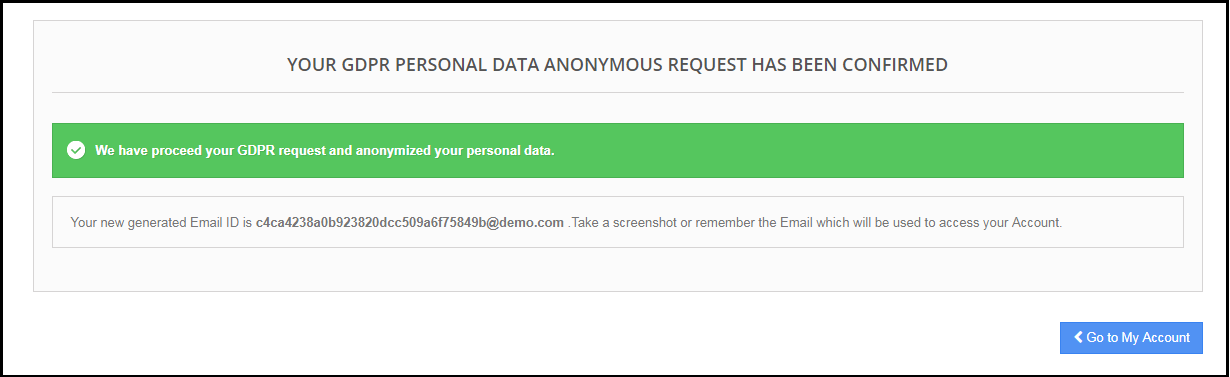
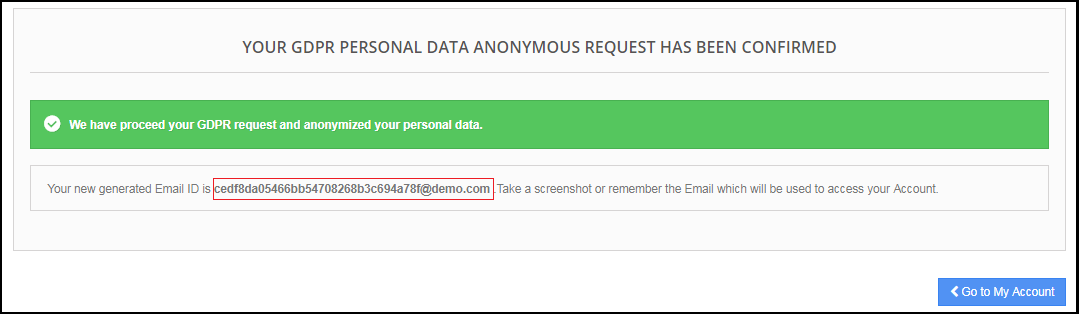
Wenn der Kunde die Anfrage zur Anonymisierung der E-Mail-ID auch einreicht. Dann wird die Kunden-E-Mail-ID durch eine vom System generierte E-Mail ersetzt.
Der Kunde kann die vom System generierte E-Mail-ID speichern, um auf sein Konto zuzugreifen.
6) Aktiviere das Recht, vergessen zu werden:
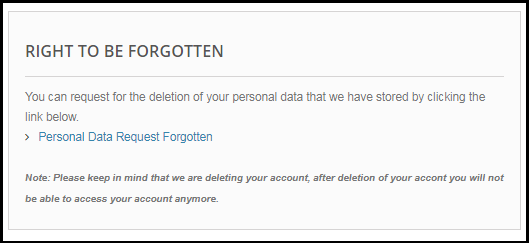
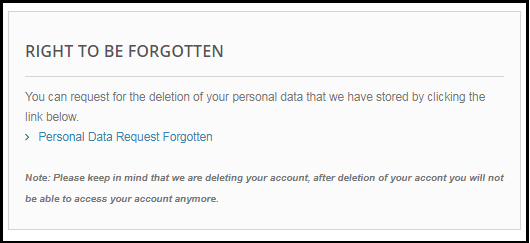
Die neuen DSGVO-Richtlinien erlauben dem Kunden, seine persönlichen Daten zu löschen. Mit Hilfe des Moduls Prestashop GDDR Addon von Knowband kann der Administrator den Kunden eine Schnittstelle zur Verfügung stellen, um Anfragen zur Löschung der Daten zu stellen.
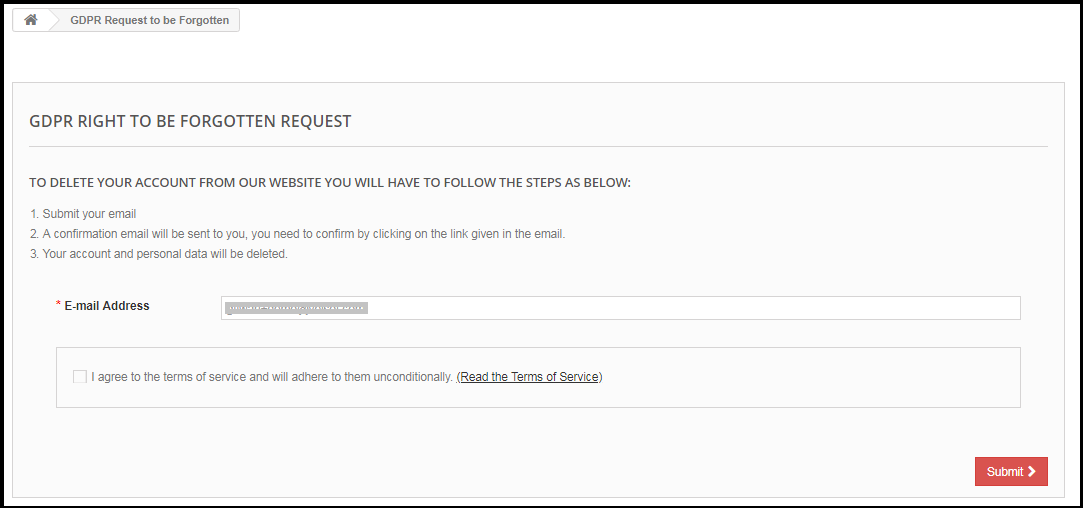
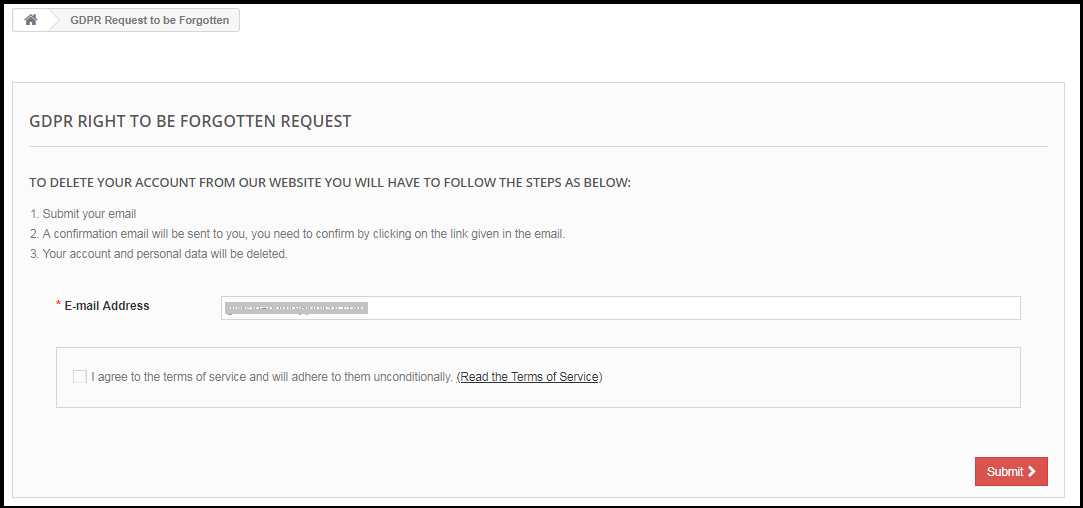
Die Datenlöschbericht-Anforderungsschnittstelle für den Kunden lautet wie folgt:
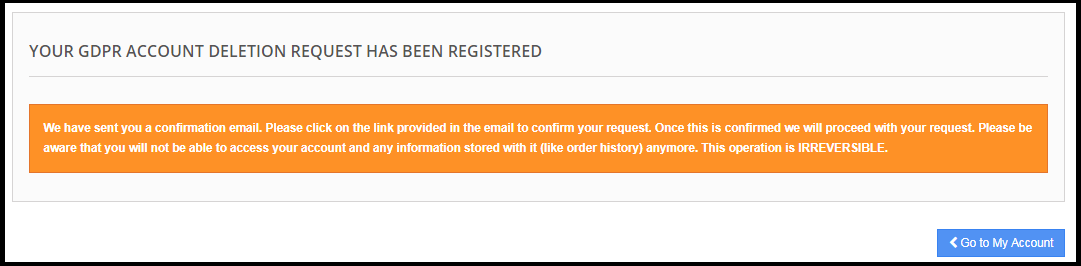
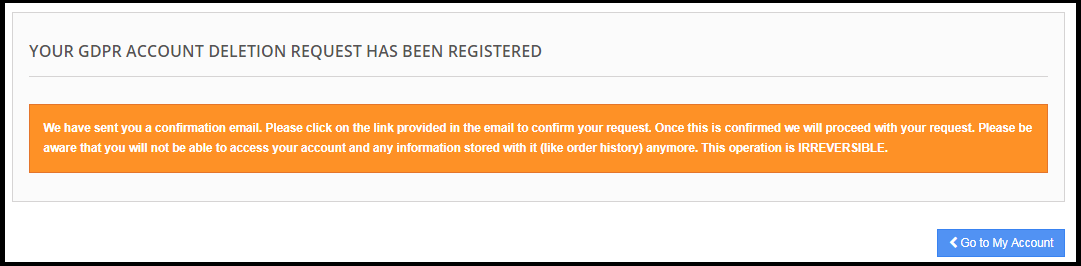
Nach der Anforderung der Löschung des Kontos wird der Kunde benachrichtigt, dass eine E-Mail mit der Bestätigungsanfrage an die registrierte E-Mail-ID gesendet wurde.
Hinweis:
1) Es wird empfohlen, sich vor der Aktivierung dieser Einstellung mit Ihrem Rechtsteam zu beraten. Nach dem Löschen der persönlichen Daten des Kunden kann diese nicht abgerufen werden. Der Administrator hat die Möglichkeit, die Löschreihenfolge zu aktivieren, die im nächsten Abschnitt erläutert wurde. 2) Wenn Sie die Kundendaten mit Drittanbietern teilen, müssen Sie die Kundendaten manuell löschen. Ab sofort unterstützt dieses Modul nicht die Funktion zum Löschen der Daten, die von Drittanbietern zur Verfügung gestellt werden. Beispiel: Wenn Sie MailChimp zum Senden von Werbe-E-Mails verwenden, müssen Sie die Kundendetails manuell aus der MailChimp-Liste löschen.
9) Aktivieren zum Löschen von Bestellungen:
Wenn ein Kunde die Anforderung zum Löschen von Daten gemäß der DSGVO angefordert hat, hat der Administrator die Wahl, die persönlichen Daten des Kunden zusammen mit den vorherigen Bestelldetails zu löschen. Wenn diese Einstellung nicht über die Verwaltungsschnittstelle des GDPR-Moduls aktiviert wird, werden nur persönliche Daten gelöscht und die Bestellinformationen bleiben unverändert.
Hinweis:
Es wird empfohlen, sich vor der Aktivierung der Löscheinstellungen für die Bestellung mit Ihrem Rechtsteam zu beraten. Die Auftragsdetails, die aus dem System gelöscht wurden, können nicht abgerufen werden.
8) Aktivieren Sie die Akzeptanz von Store-Richtlinien:
Wenn ein Kunde eine Anfrage nach den DSGVO-Rechten stellen möchte, kann der Administrator die Bedingung hinzufügen, um den Datenschutzlink zu akzeptieren, bevor er um Löschung des Kontos oder Anonymisierung der Daten gebeten wird. Die Admin-Schnittstelle des Prestashop-Add-ons für die allgemeine Datenschutzregulierung ermöglicht es dem Geschäftsadministrator, die Einstellung so zu aktivieren, dass der Kunde für jede Anfrage die Bedingungen und Richtlinien akzeptieren muss.
9) Geschäftsrichtlinienseite:
Der Administrator kann die URL der Seite hinzufügen, auf der alle allgemeinen Geschäftsbedingungen aufgeführt sind. Der Kunde kann die Allgemeinen Geschäftsbedingungen einsehen, indem er auf den Link klickt, auf den sich die Nachricht zum Zeitpunkt der Anfrage bezieht.
10) Kopfmenü anzeigen
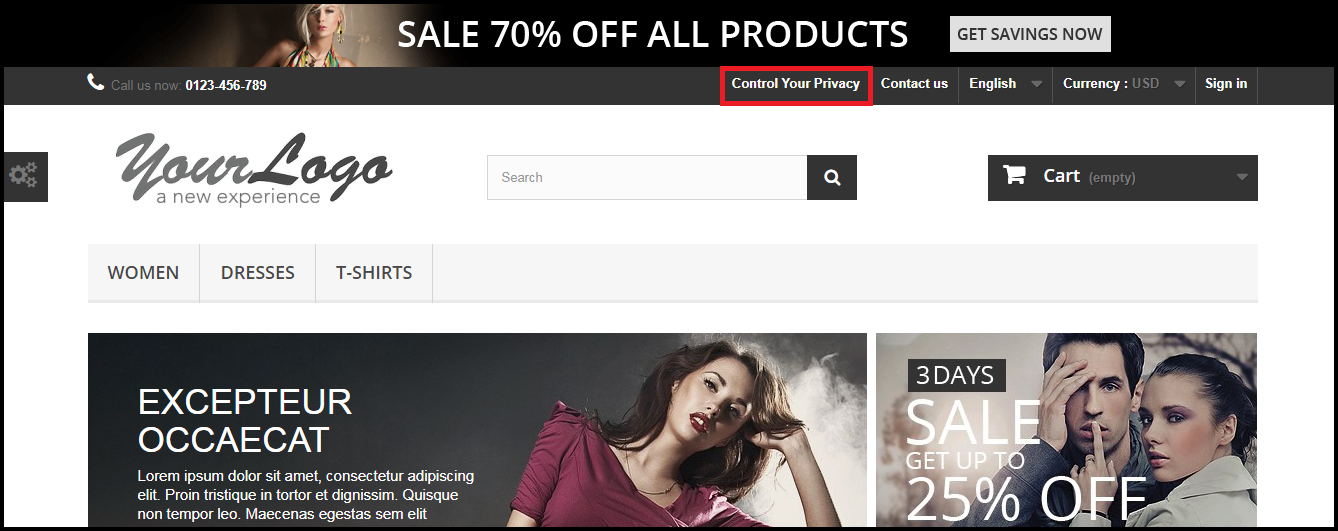
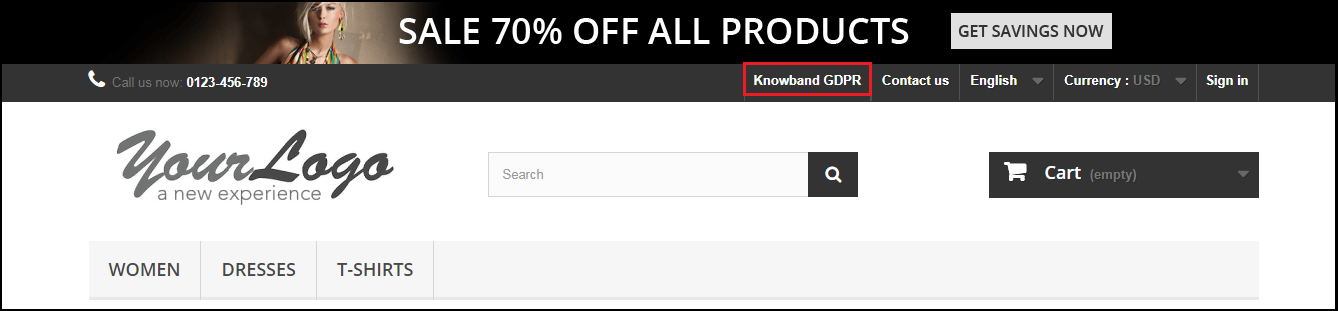
Mit der Menüoption "Display Header" des Pradashop-Add-ons für die Einhaltung der GDPR-Richtlinien kann der Geschäftsadministrator die DSGVO-Option im Kopfbereich der Website anzeigen. Durch Aktivieren der "Display Header Menu" -Einstellung des Prestashop GDDR-Addons kann der Store-Administrator den Gastbenutzern den Zugriff auf die DSGVO-Rechte ermöglichen.
11) Kopfmenütext
Der Administrator kann den Text für das Kopfmenü definieren.
DSGVR-Anfrage
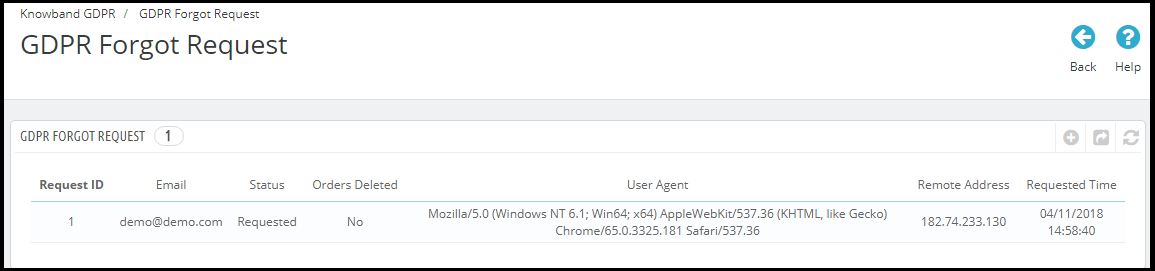
Das Prestashop-GDDR-Addon führt das Protokoll aller Datenlöschanforderungen. Dieses Protokoll ist hilfreich, damit der Administrator überprüfen kann, ob die Kundendetails gelöscht wurden oder nicht. Der Administrator kann dieses Protokoll auch verwenden, um die Kundendaten von den Drittanbieter-Dienstanbietern zu entfernen.
Hinweis:
Sobald ein Kunde seine Löschung wünscht, wird eine Bestätigungs-E-Mail an den Kunden gesendet. Gemäß der Bestätigung des Kunden werden die Details des Kunden aus dem System gelöscht. Das Prestashop GDPR-Modul ermöglicht es dem Administrator, die vorherigen Bestellungen auszuschließen, so dass nur die persönlichen Daten des Kunden gelöscht werden, die Bestelldaten jedoch für die zukünftige Referenz gespeichert werden. Bitte verwenden Sie diese Einstellung sorgfältig, da die einmal gelöschten Daten nicht abgerufen werden können. Es wird dringend empfohlen, sich mit Ihrem Rechtsteam zu beraten, um sicherzustellen, wie diese Einstellung verwendet wird. Das Prestashop-GDPR-Modul löscht nur die Kundendaten aus der Geschäftsdatenbank. Wenn Sie die Kundendaten mit den Drittdienstleistern (zB MailChimp) teilen oder auf der Drittplattform (zB Google Drive) speichern, müssen Sie die Kundendaten manuell von diesen Plattformen löschen.
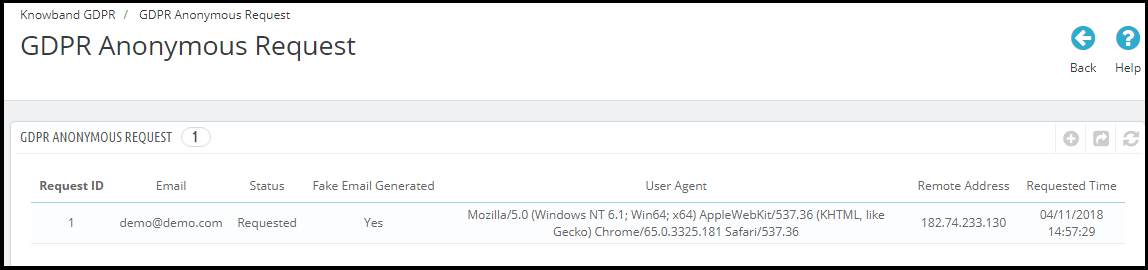
DSGVO Anonyme Anfrage
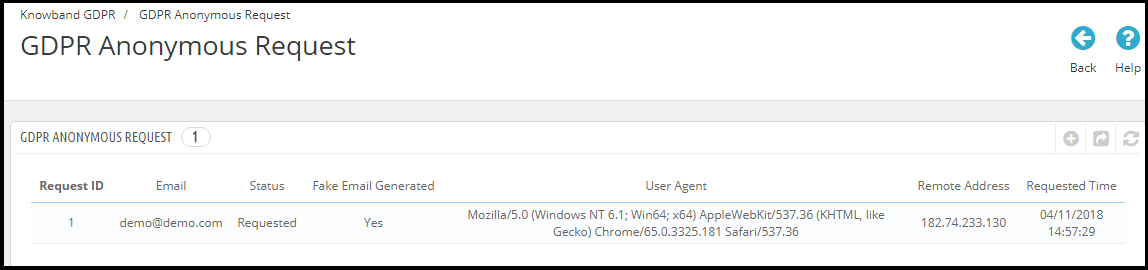
Das Prestashop-GDPR-Addon behält das Protokoll der Datenanonymisierungsanforderungen bei. Der Administrator kann dieses Protokoll verwenden, um den Status der Datenanonymisierungsanforderungen zu überprüfen.
GDPR E-Mail-Vorlagen
Das Prestashop-GDPR-Addon von Knowband ermöglicht es dem Administrator, folgende E-Mails an den Kunden zu senden, wenn er eine Anfrage nach der DSGVO einreicht.
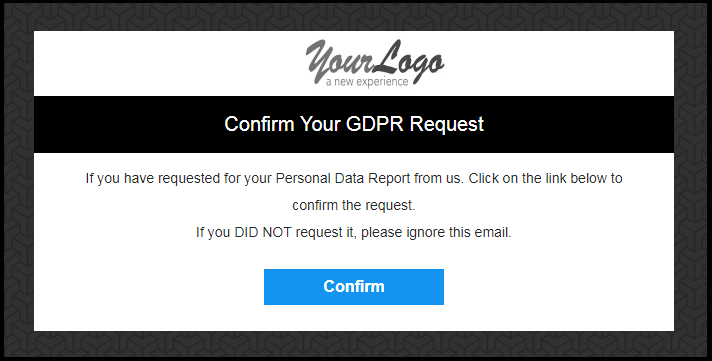
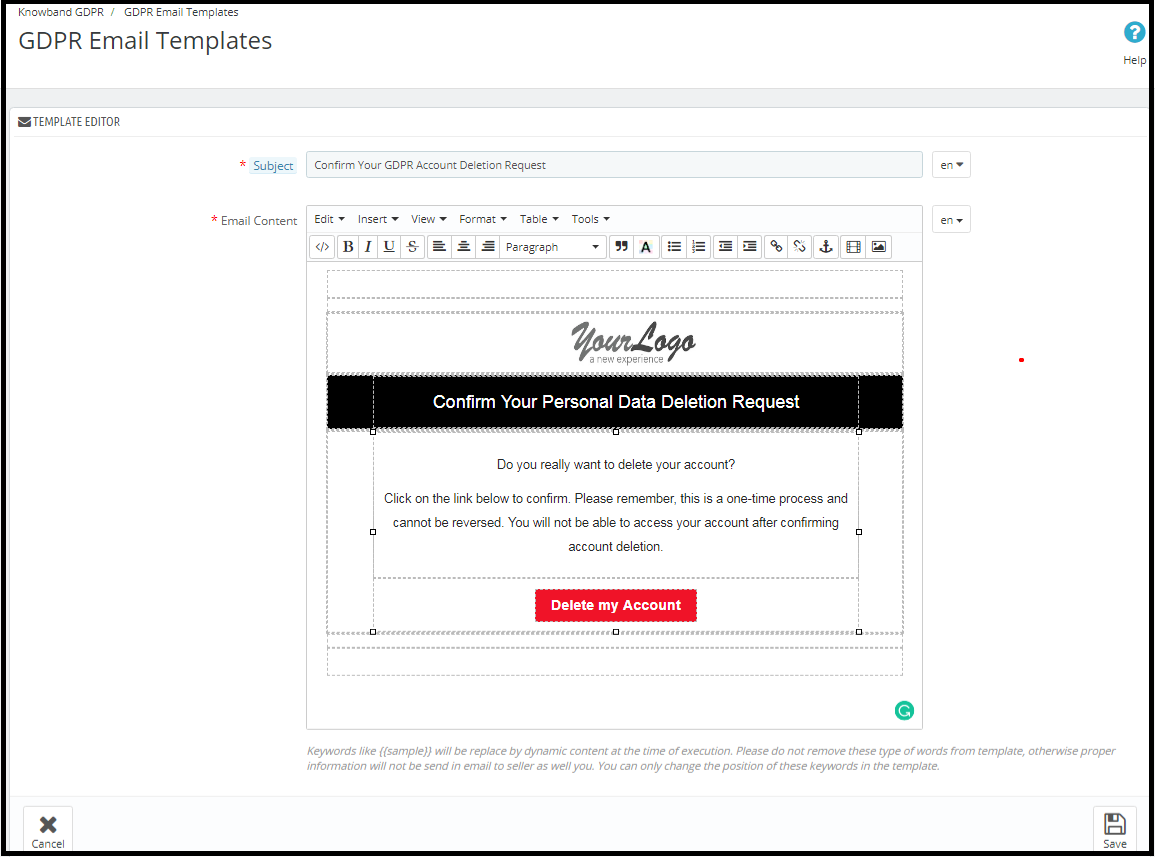
Bestätigen Sie Ihre Anforderung zum Löschen der DSPR-Konten
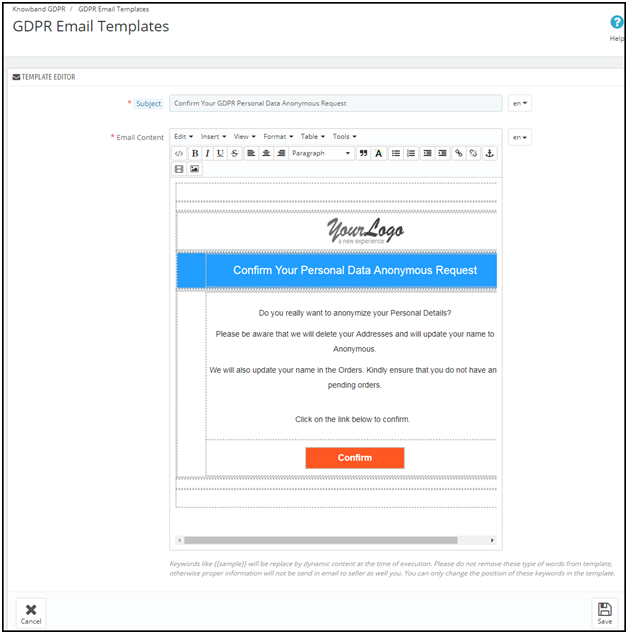
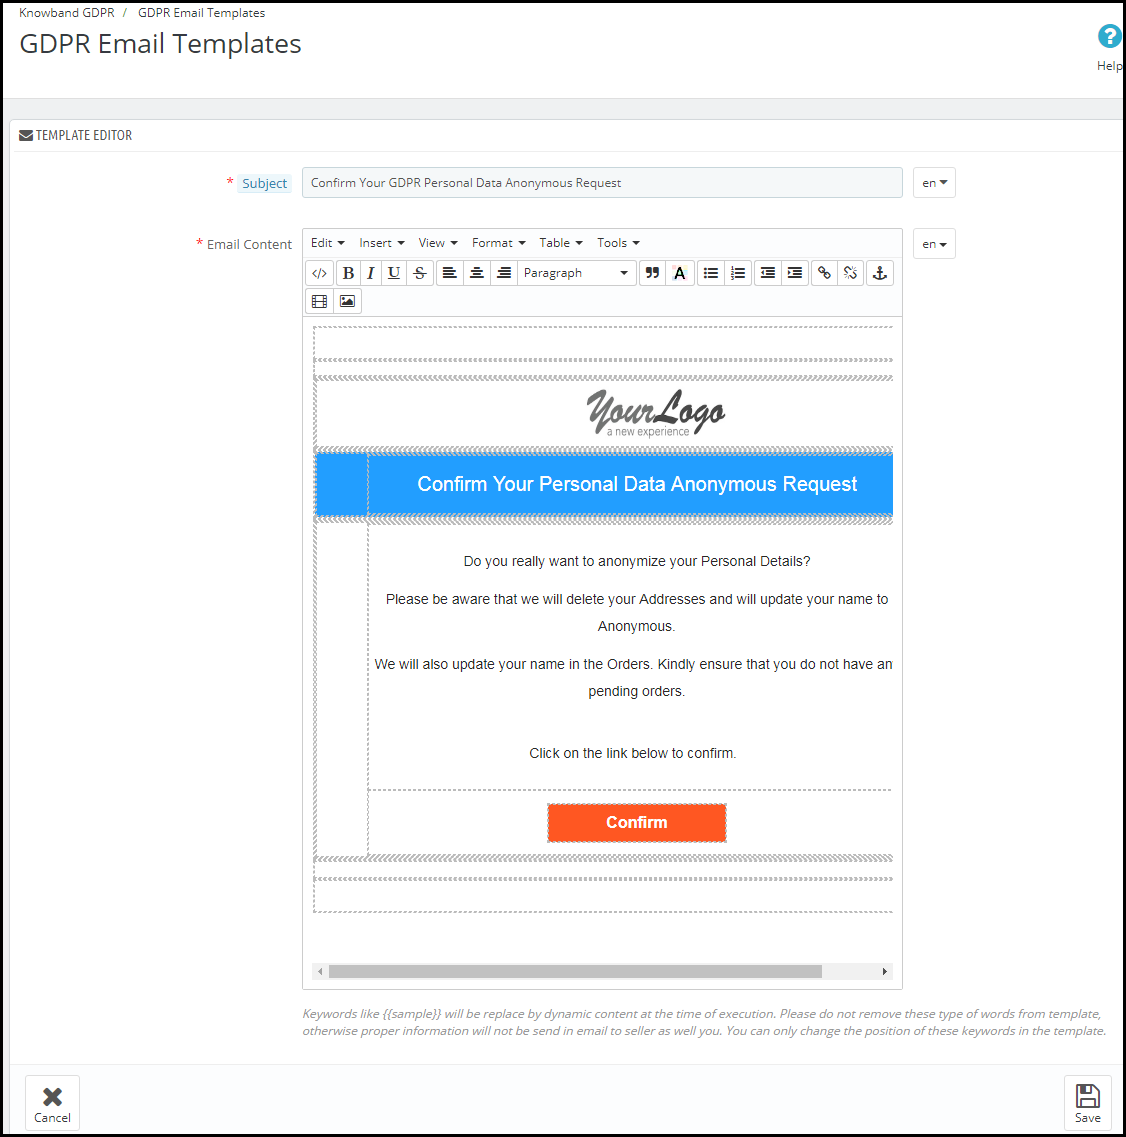
Bestätigen Sie Ihre personenbezogenen Daten der DSGVO anonyme Anfrage
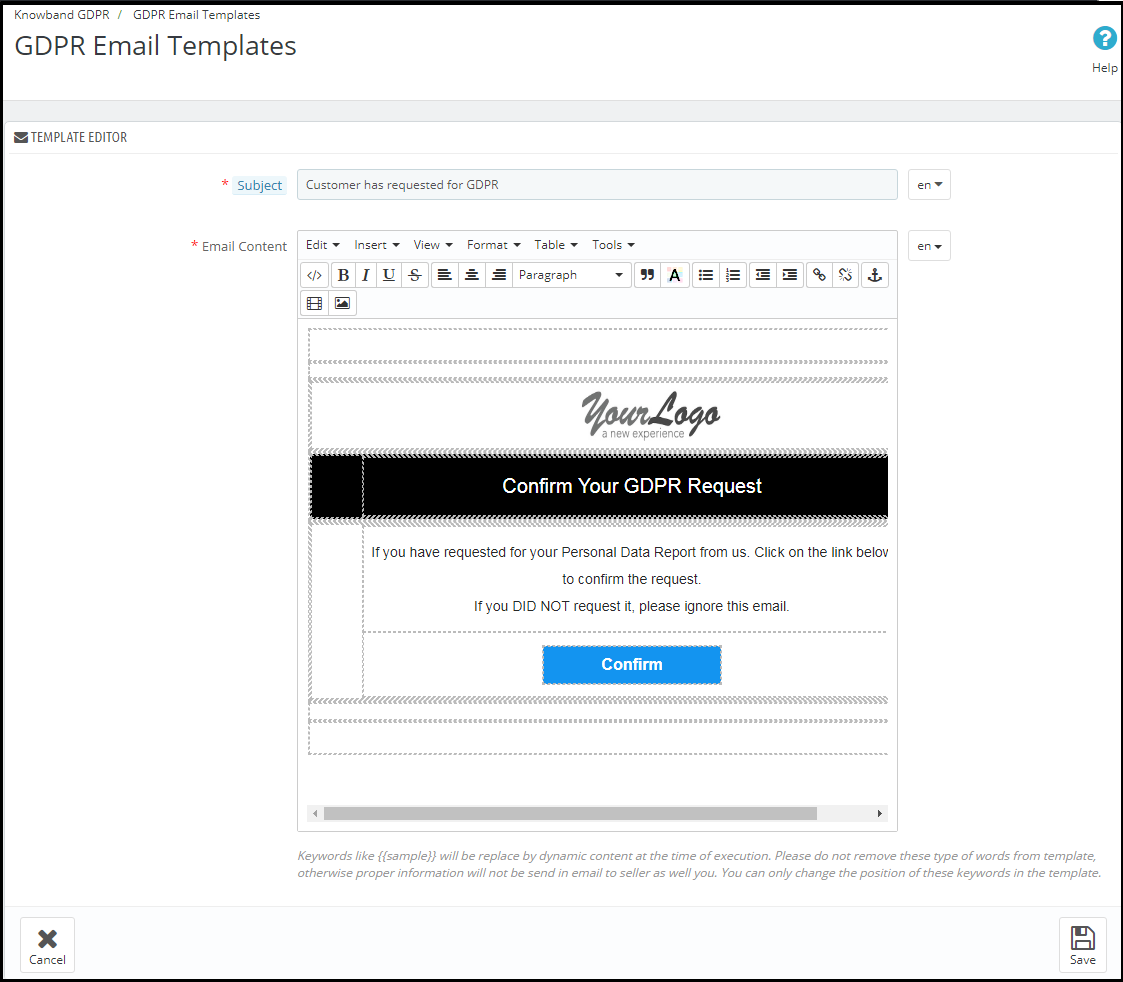
Der Kunde hat die DSGVO-Anfrage bestätigt
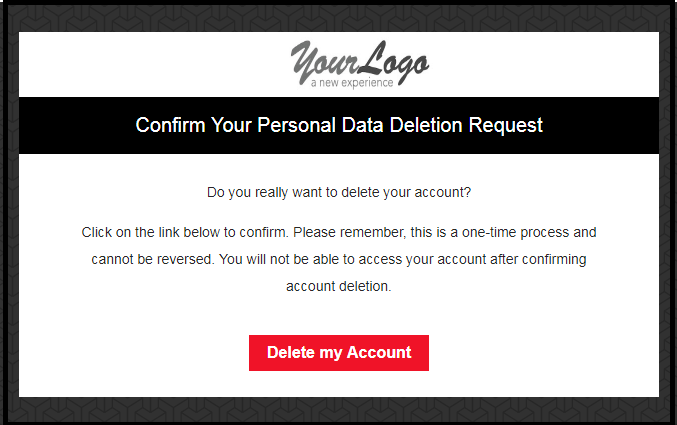
Bestätigen Sie Ihre Anforderung zum Löschen der DSPR-Konten
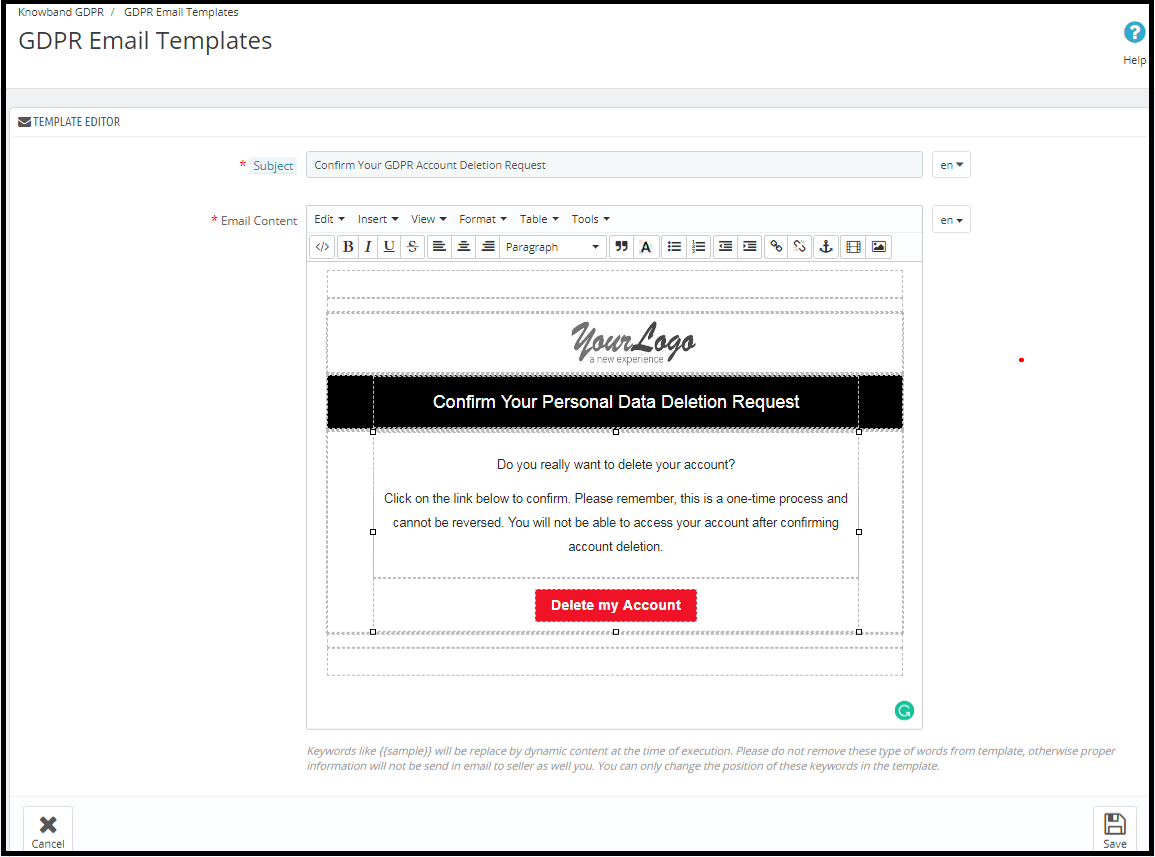
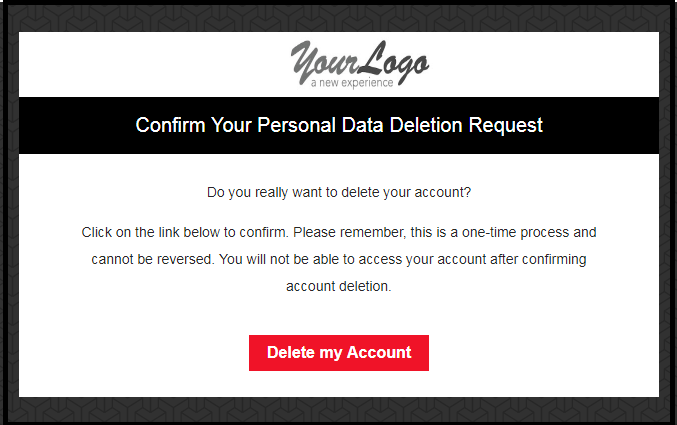
Der Administrator kann die Betreffzeile und den E-Mail-Text aktualisieren, indem er die Einstellungen für die GDPR-E-Mail-Vorlage verwendet.
Das Standardformat der E-Mail-Vorlage ist wie folgt:
Bestätigen Sie Ihre personenbezogenen Daten der DSGVO anonyme Anfrage
Der Administrator kann die Betreffzeile und den E-Mail-Text aktualisieren, indem er die Einstellungen für die GDPR-E-Mail-Vorlage verwendet.
Das Standardformat der E-Mail-Vorlage ist wie folgt:
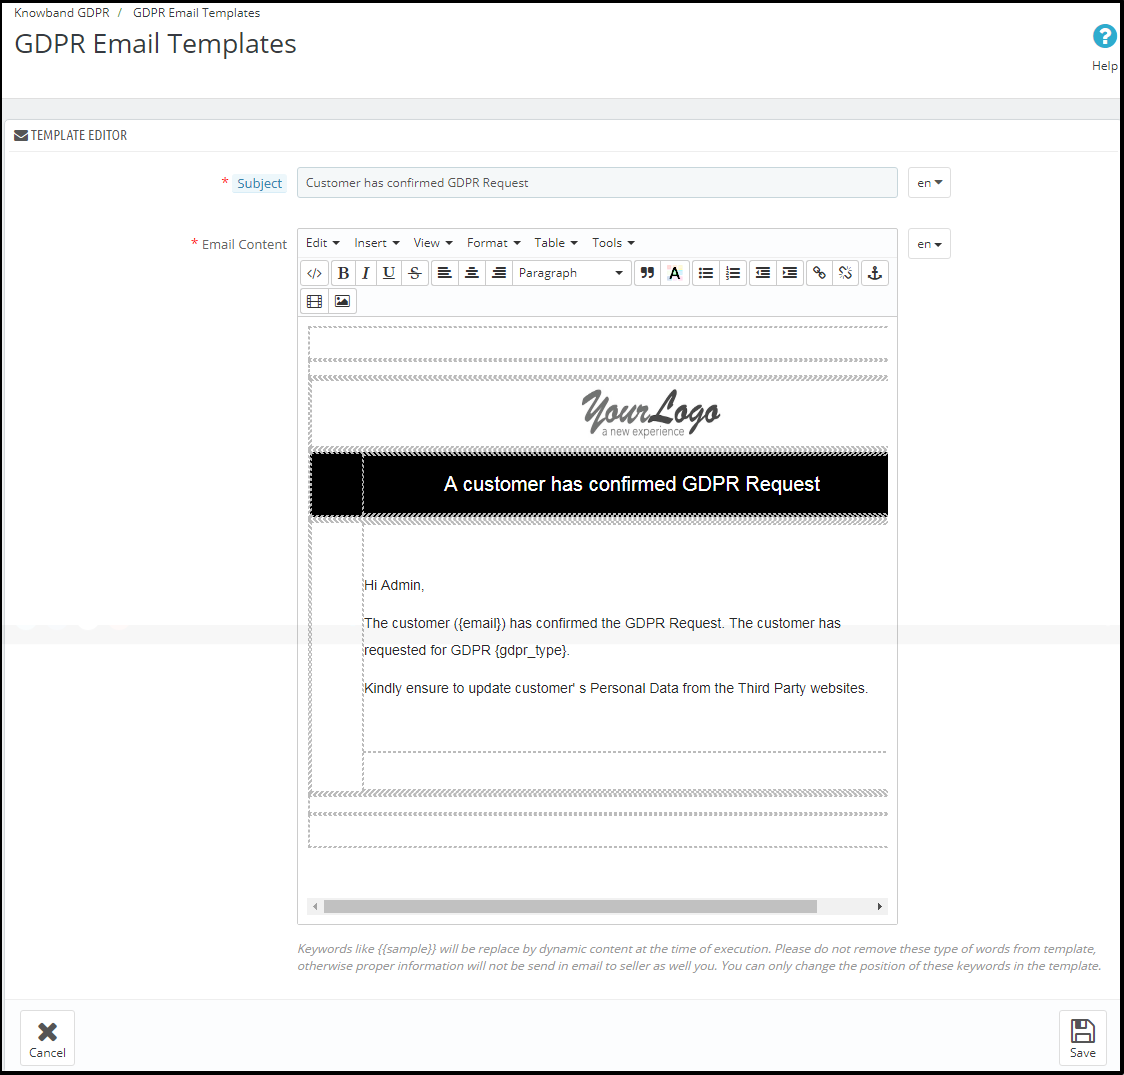
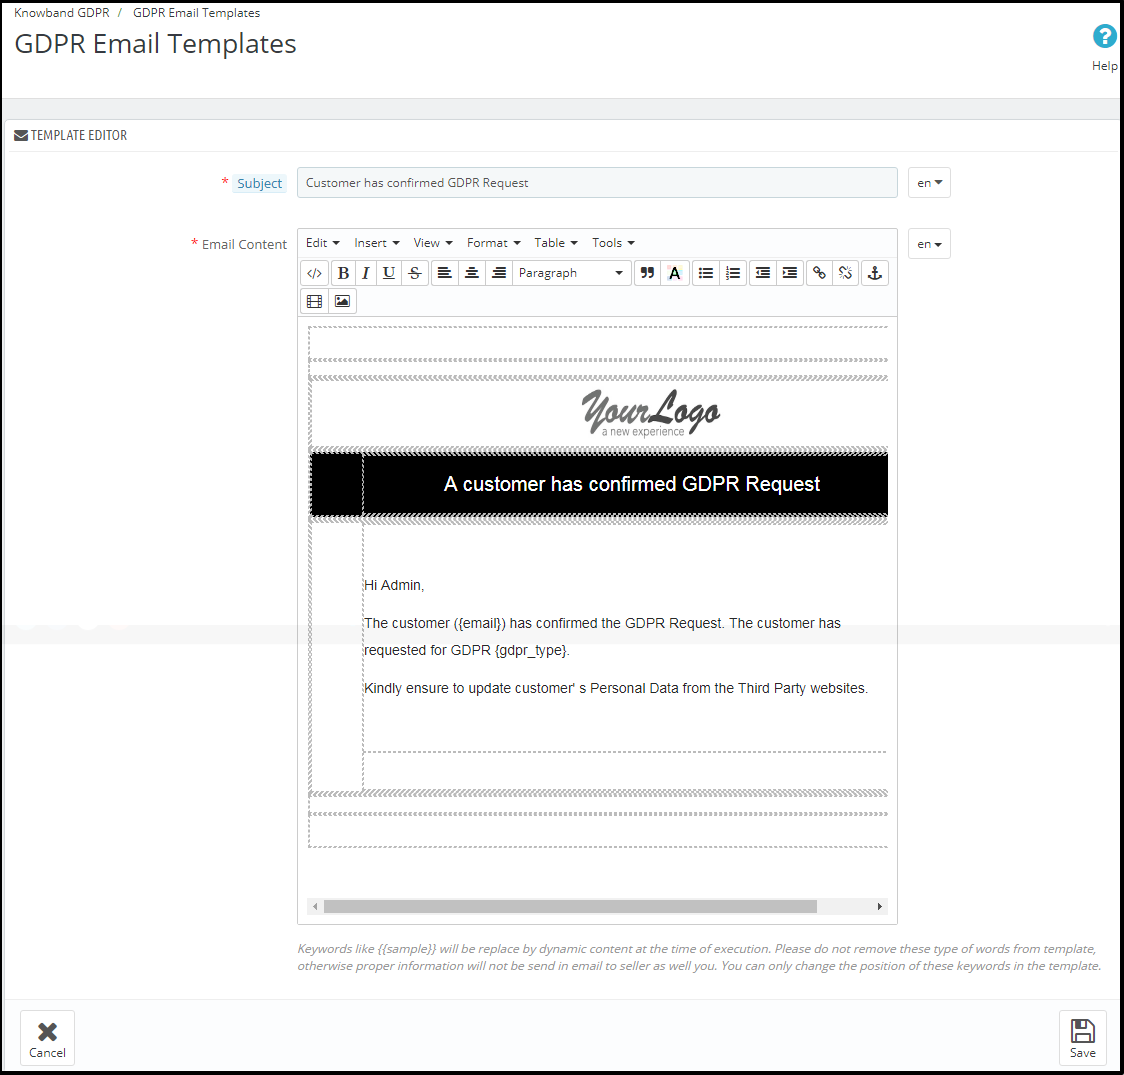
Der Kunde hat die DSGVO-Anfrage bestätigt
Hinweis: Der Zweck dieser Funktionen ist es, Ihnen zu helfen, die DSGVO-Anforderungen zu erfüllen. Durch die Installation dieses Moduls wird nicht garantiert, dass Händler die neuen Anforderungen der DSGVO erfüllen. Es liegt in Ihrer Verantwortung, alle notwendigen Maßnahmen zu ergreifen, um sicherzustellen, dass Sie die Anforderungen erfüllen.
Die Datenschutz-Grundverordnung (DSGVO) ersetzt die Datenschutzrichtlinie der Europäischen Union, die ab Mai 25, 2018, durchgesetzt wird. Die neuen Richtlinien wurden entsprechend den neuen Technologien und Geschäftsfortschritten verabschiedet; Ein neuer Ansatz für den Schutz personenbezogener Daten wurde eingeführt. Das Prestashop-GDPR-Modul Prestashop GDPR-Modul Dies hilft dem Filialleiter, den Kunden mehr Rechte zu gewähren, wie in den DSGVO-Richtlinien erwähnt. Bitte Klicken Sie hier um die Details zu überprüfen.
1.1.0 Installation des Prestashop GDPR Moduls:
Um die DSGVO-Rechte für die Kunden zu aktivieren, laden Sie die ZIP-Datei des Moduls im Abschnitt Downloads Ihres Knowband-Kontos herunter. 1) GDPR.zip (Quellcode des Moduls) 2) Benutzerhandbuch Um die Erweiterung in Ihrem Prestashop Store zu installieren folgen Sie den unten angegebenen Schritten: 1) Entpacken Sie die Datei gdpr.zip. 2) Kopieren Sie den gesamten Inhalt, dh die Dateien und Ordner des entpackten Ordners. Fügen Sie das Gleiche in den Ordner "Module" Ihres Geschäftsverzeichnisses ein. Folgen Sie dem unten angegebenen Adresspfad
1.2.0
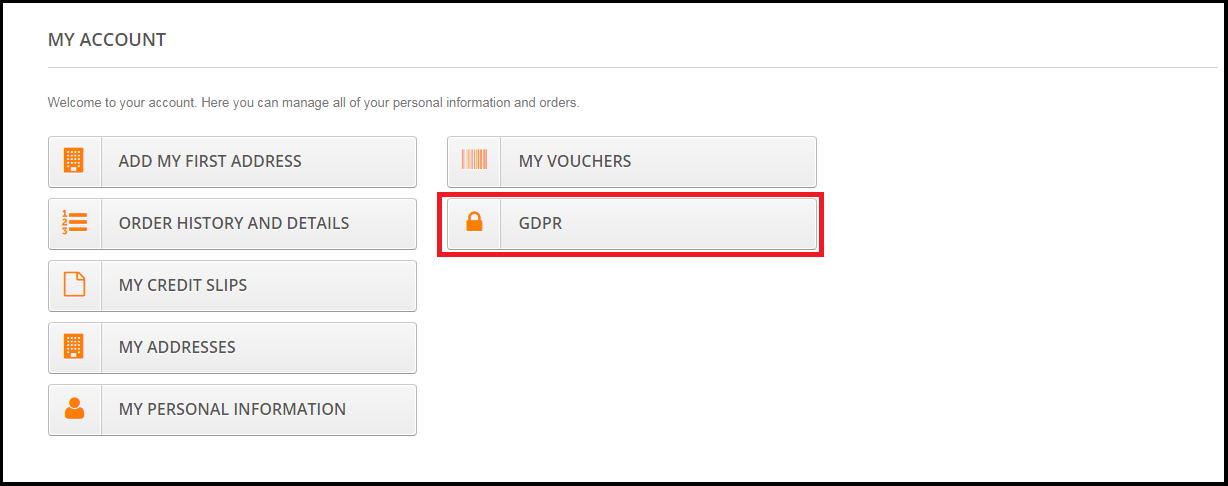
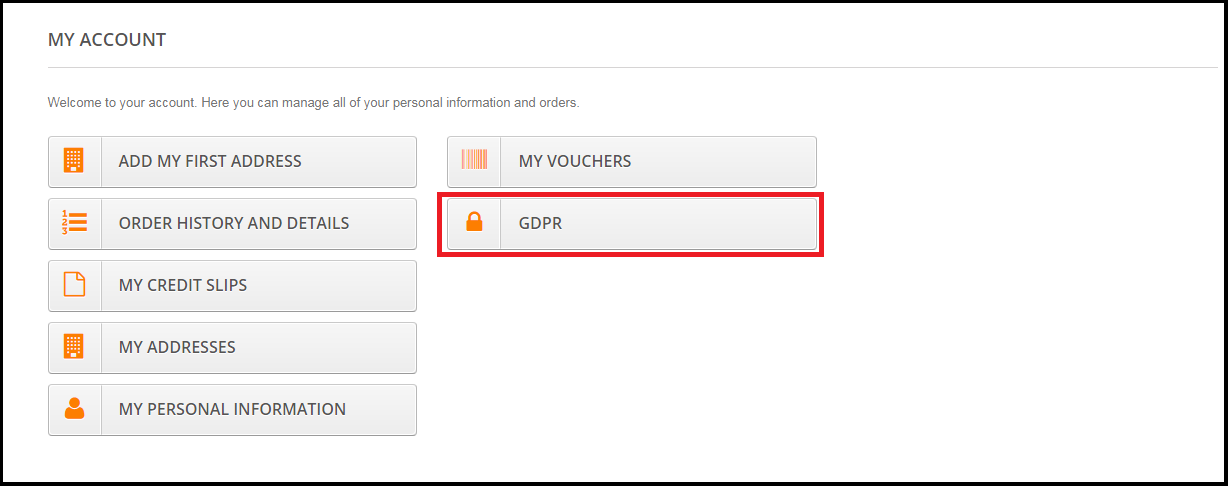
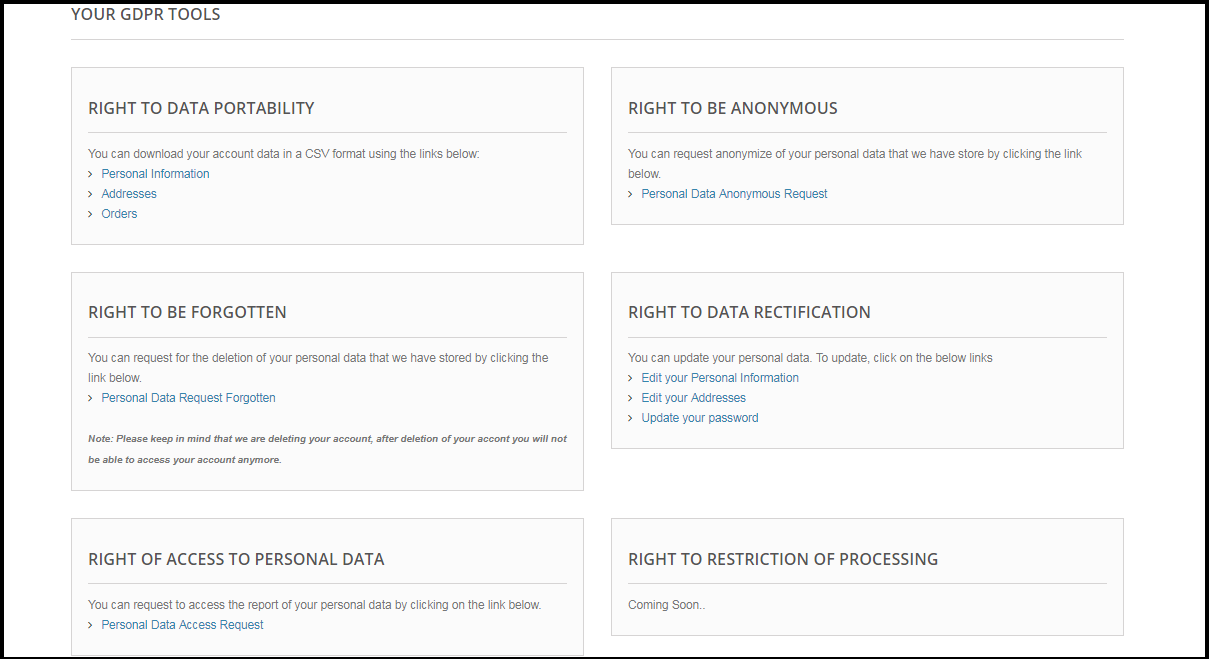
Kunden können auf die DSGVO-Rechte zugreifen, indem sie zum Abschnitt Mein Konto navigieren. Hier wird ein separater Reiter DSGVO für die Kunden sichtbar sein. Auf der Registerkarte "DSGVO" können Kunden auf ihre DSGVO-Rechte zugreifen
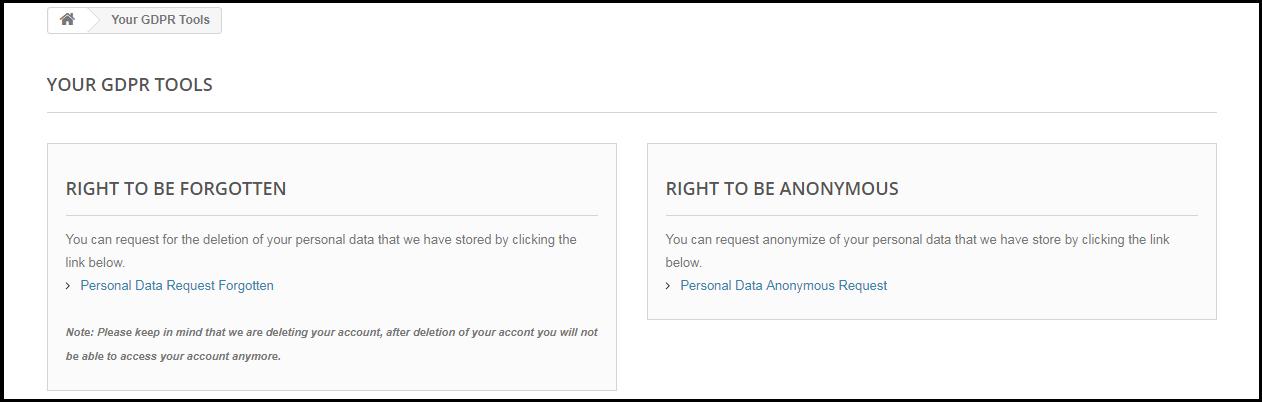
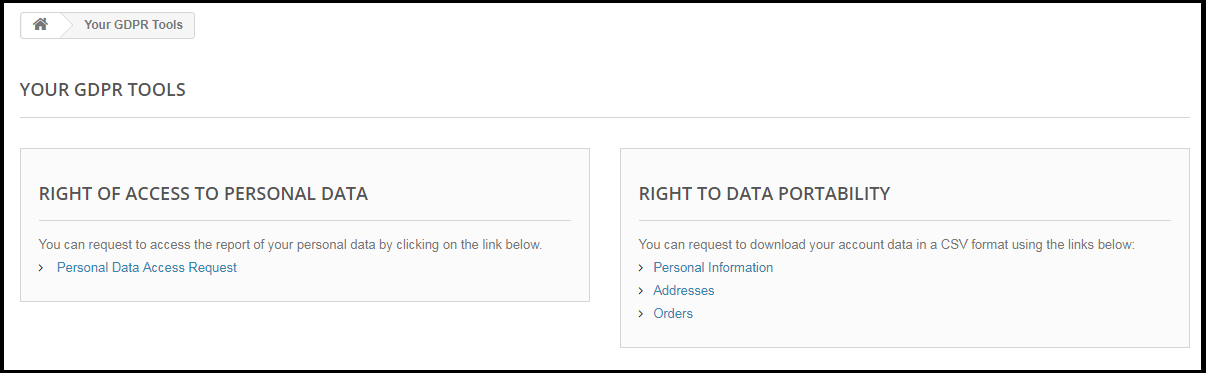
Wenn Sie auf die Registerkarte "DSGVO" klicken, wird der Kunde auf die Seite "DSGVO-Tools" weitergeleitet, von wo aus der Kunde seine persönlichen Daten anfordern und seine persönlichen Daten wie persönliche Daten, Adressen und Bestellungen herunterladen kann.
Das Prestashop-GDPR-Modul
1.3.0Admin-Schnittstelle von Prestashop GDPR Addon
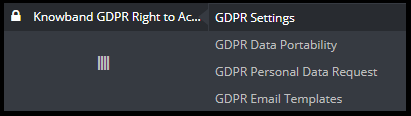
Der Abschnitt "admin" des Prestashop-Add-ons "GDPR" hat die folgenden Optionen: 1) DSGVO-Einstellungen 2) DSGVO-Datenübertragbarkeit 3) DSGVO Persönliche Datenanforderung 4) DSGVO-E-Mail-Vorlagen
1.3.1GDPR-Einstellungen:
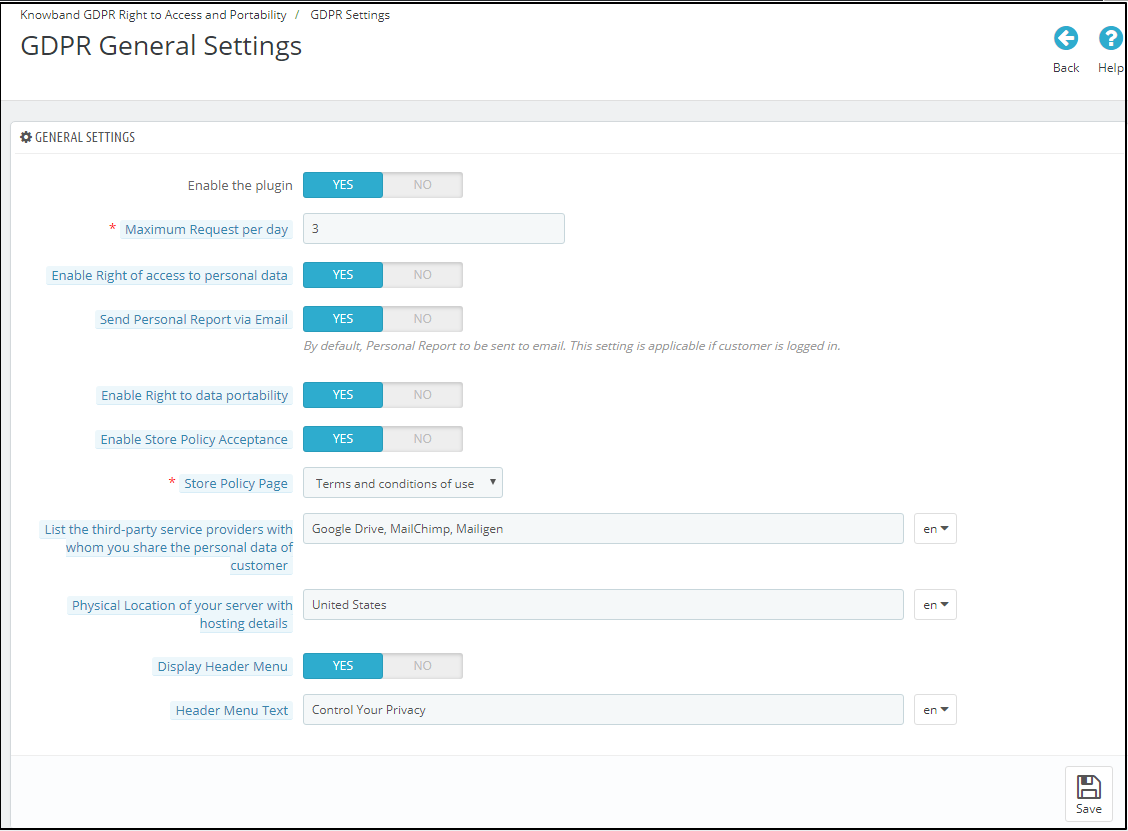
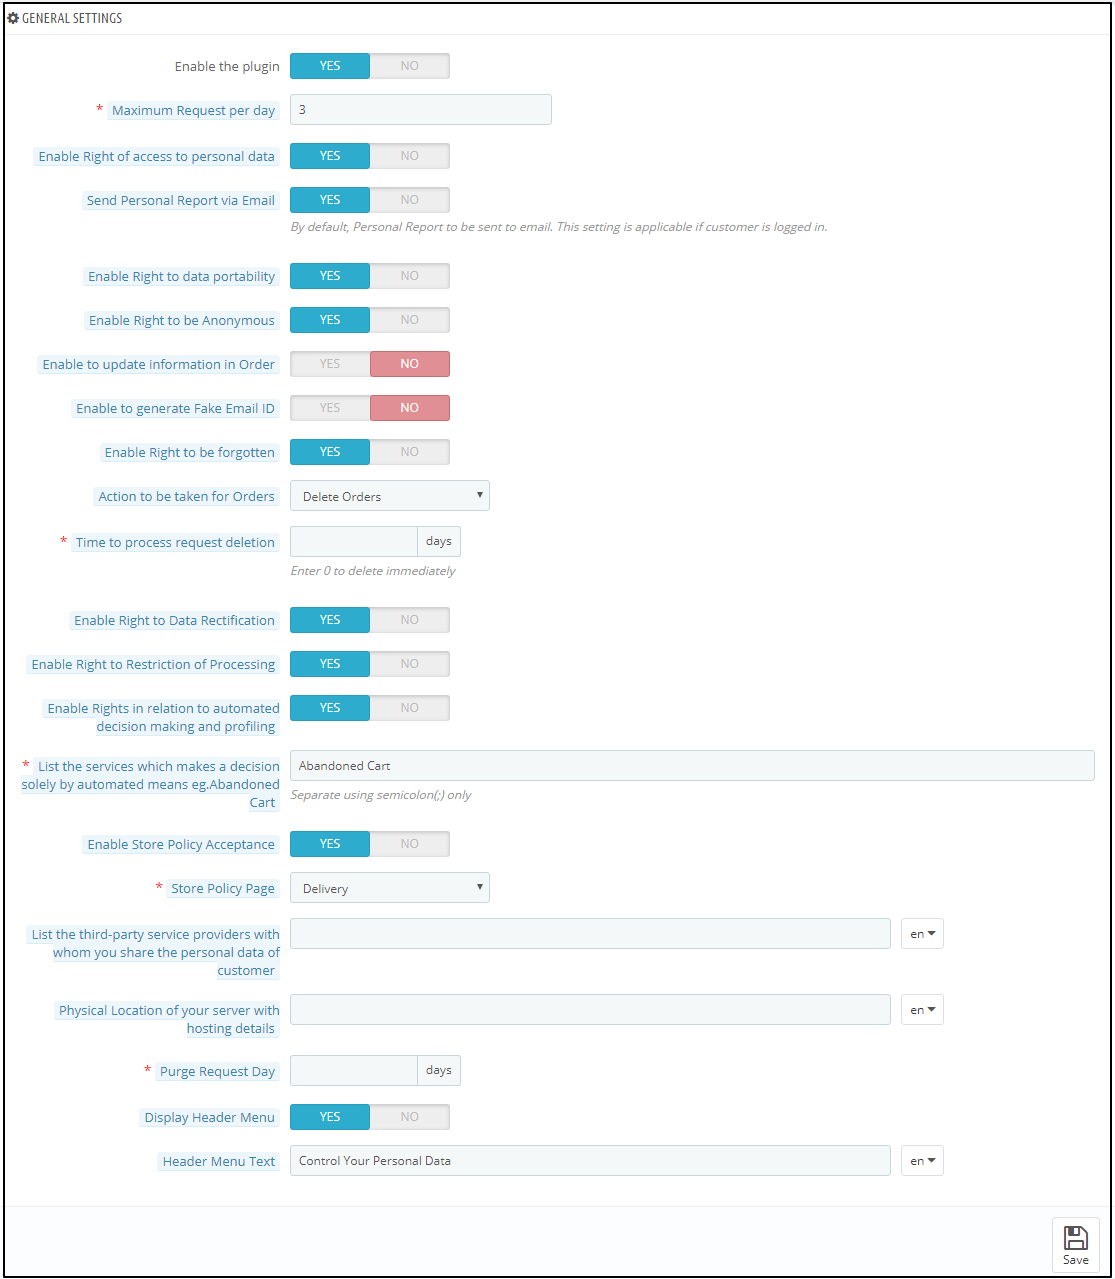
Die Registerkarte "GDPR-Einstellungen" des Prestashop-GDPR-Addons
a)?Aktiviere das Plugin:
Der Administrator kann die Kundenrechte aktivieren, indem er die Schaltfläche "Plug-in aktivieren" verwendet.
b)?Maximum request per day:
Der Administrator hat die Möglichkeit, das maximale Limit für die Anforderung personenbezogener Daten festzulegen.
c)?Enable Right of access to personal data:
Das Recht auf Zugang zu persönlichen Daten erlaubt den Kunden, die persönlichen Daten anzufordern. Der Administrator hat die Möglichkeit, den Bericht sofort anzuzeigen, oder der Administrator kann die Einstellung aktivieren, um den DSPD-Bericht über persönliche Daten per E-Mail zu senden.
d)?Send Personal report via email:
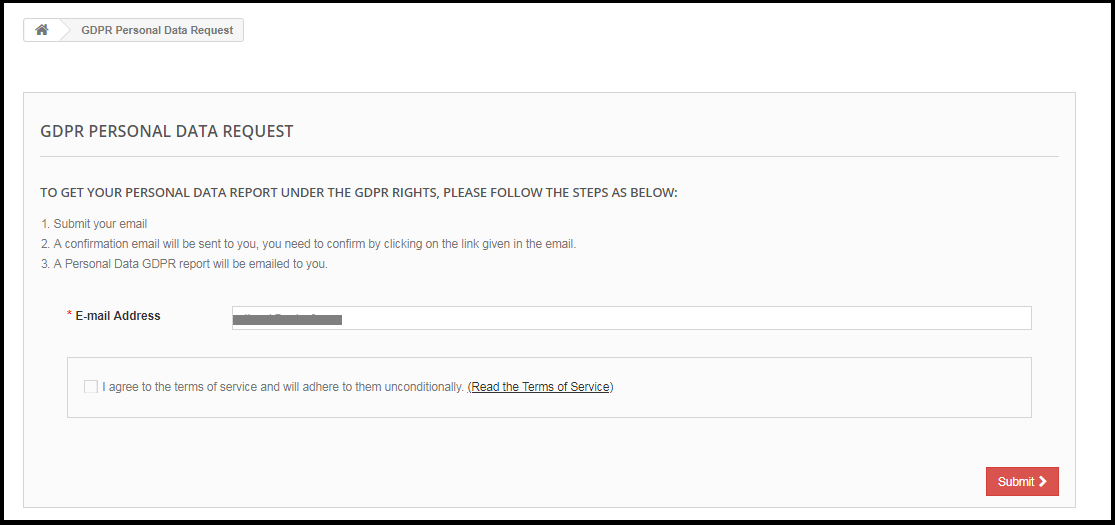
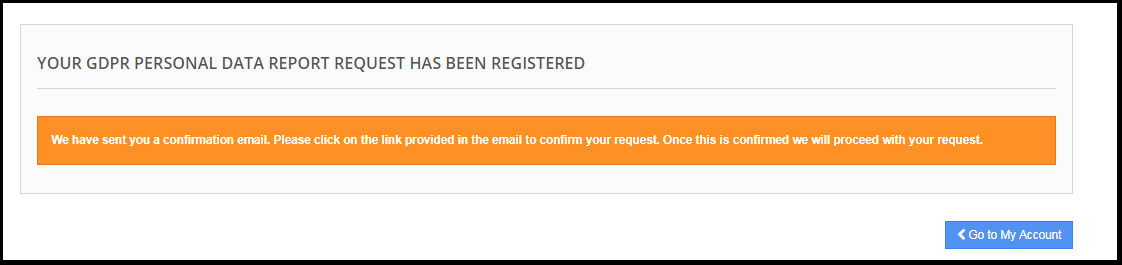
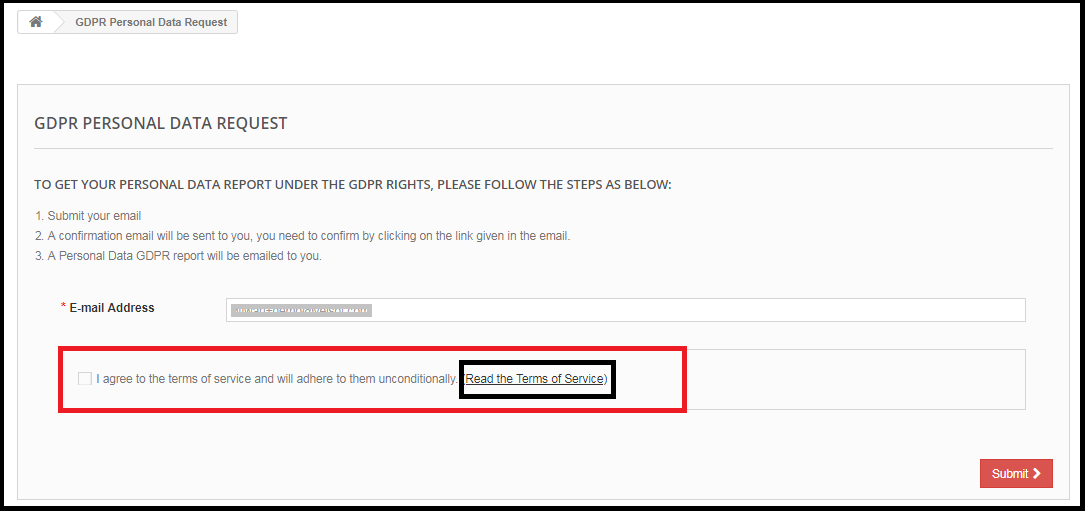
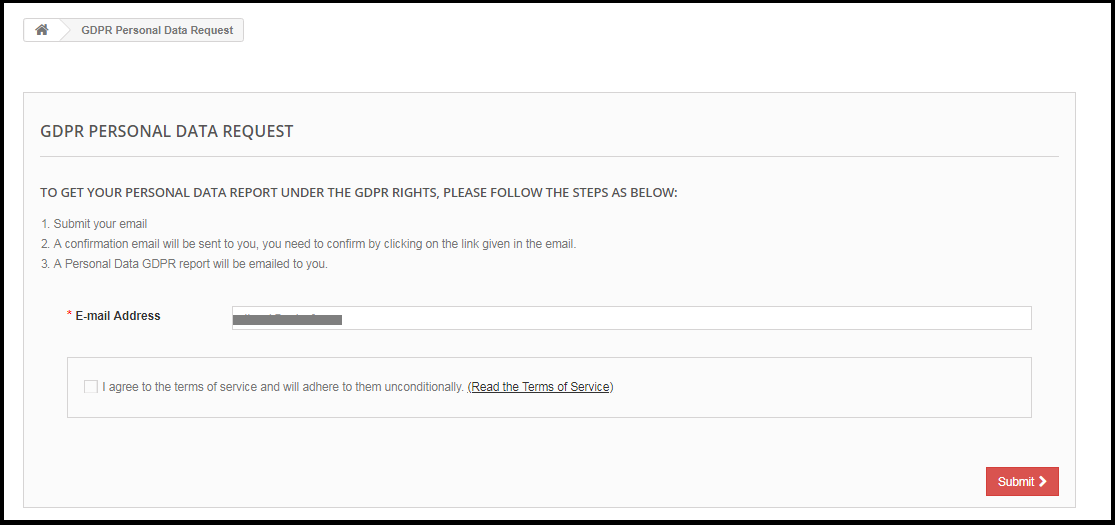
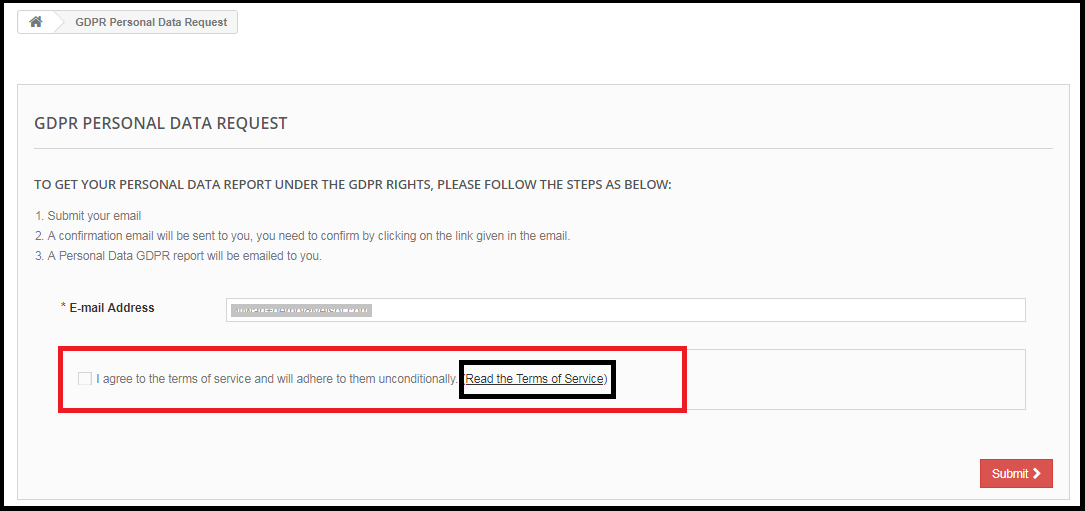
Wenn diese Einstellung aktiviert ist, wird der persönliche Datenbericht über die E-Mail gesendet. Schritte für die Anfrage nach den persönlichen Daten sind unten aufgeführt:
Schritt-1:
Anfrage für den DSGVO-Bericht
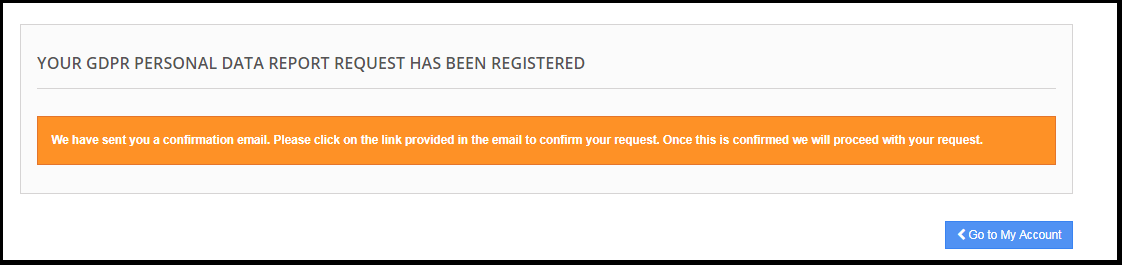
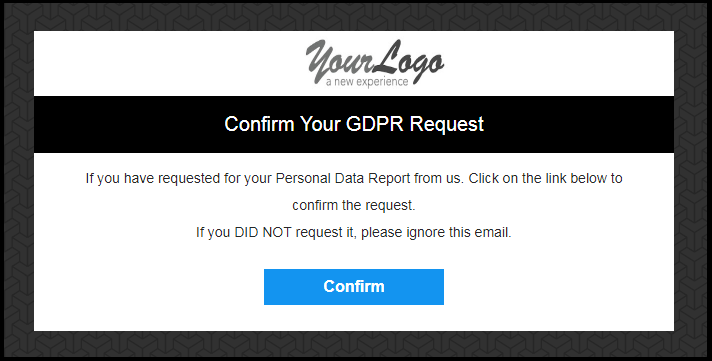
Schritt: 2
Bestätigen Sie die DSGVO-Anfrage.
Schritt: 3
Sobald der Kunde die DSD-Anfrage bestätigt, wird eine E-Mail mit den Kundendaten an den Kunden gesendet.
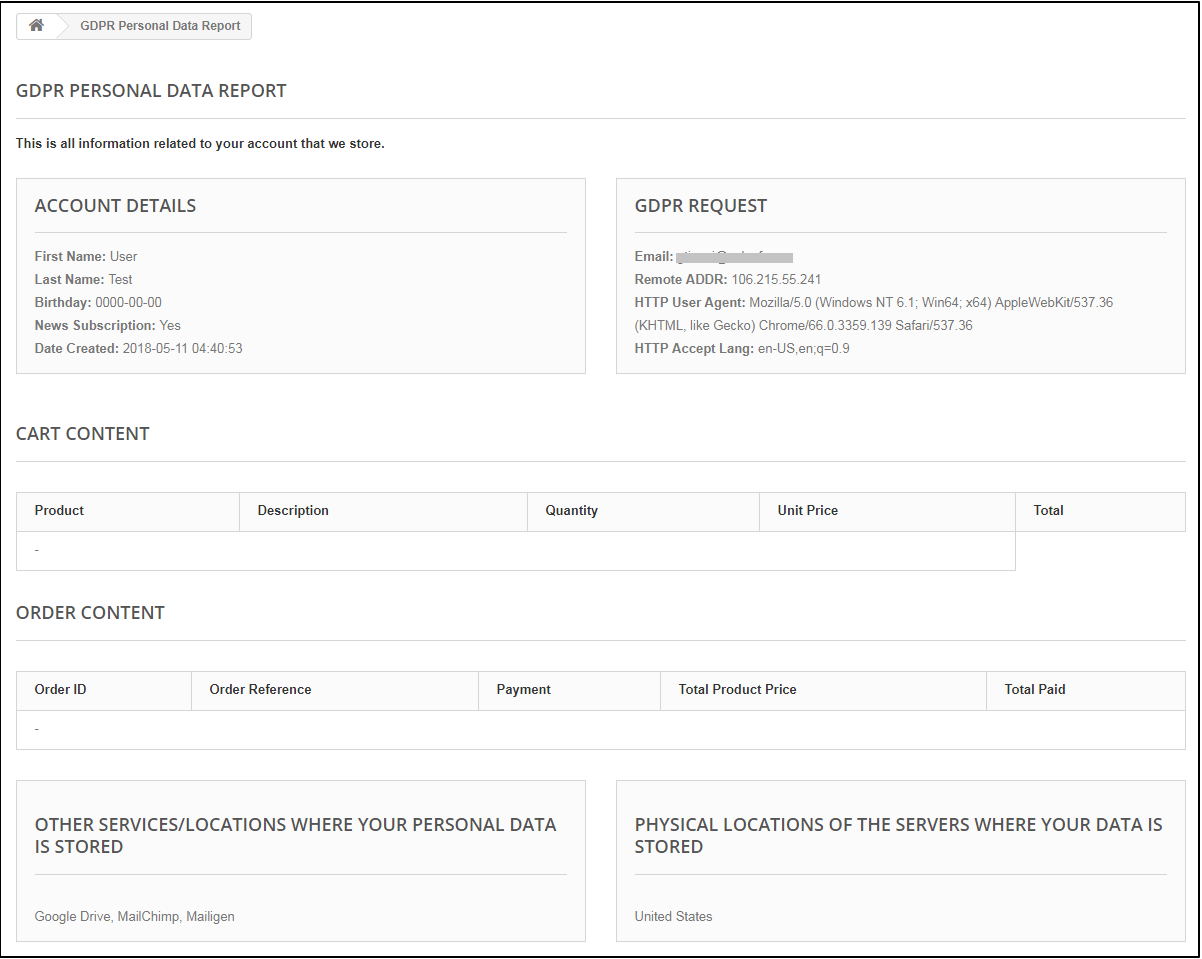
Wenn die Einstellung Persönlichen Bericht per E-Mail senden deaktiviert ist, wird der persönliche Datenbericht sofort angezeigt. Bitte beachten Sie den beigefügten Screenshot.
e)?Enable Right to Data Portability:
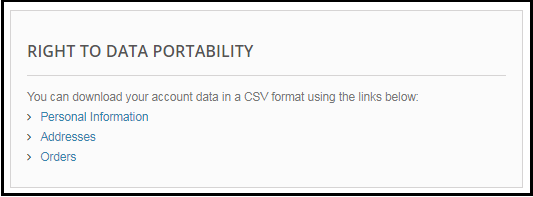
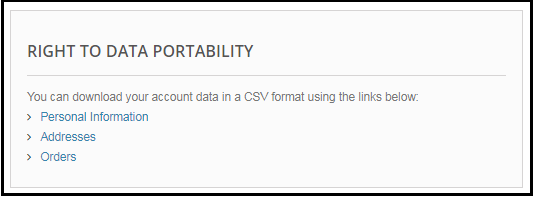
Das Recht auf Datenübertragbarkeit ermöglicht es den Kunden, ihre persönlichen Informationen, die sie dem Datenverantwortlichen zur Verfügung gestellt haben, herunterzuladen. Das Prestashop GDDR Addon
Persönliches Informationsbericht Beispiel:
f) Aktivieren Sie die Store-Richtlinienakzeptanz:
Wenn ein Kunde eine Anfrage nach den DSGVO-Rechten stellen möchte, kann der Administrator die Bedingung hinzufügen, um die Allgemeinen Geschäftsbedingungen zu akzeptieren, bevor er die DSGVO-Anfrage für die personenbezogenen Daten anfordert. Über die Admin-Oberfläche des Add-ons Prestashop GDPR kann der Store-Administrator die Einstellung aktivieren, sodass der Kunde für jede Anfrage die Bedingungen und Richtlinien akzeptieren muss.
g) Geschäftsrichtlinienseite:
Der Administrator kann die URL der Seite hinzufügen, auf der alle allgemeinen Geschäftsbedingungen aufgeführt sind.
h) Dienstleistungen / Andere Orte, an denen Sie Kundendaten speichern:
Der Administrator kann alle Details des Drittanbieters auflisten, um die Details mit dem Kunden zu teilen.
i) Physische Standorte von Servern, auf denen Sie Ihre Website und andere Daten hosten:
Der Administrator kann den physischen Serverstandort des Servers festlegen, auf dem die Daten gespeichert wurden.
j) Kopfmenü anzeigen:
Wenn der Administrator die DSGVO-Rechte für die Gastbenutzer aktivieren möchte, kann der Administrator die Einstellung des Kopfzeilenmenüs aktivieren. Der Administrator hat die Möglichkeit, den Text für die DSGVO-Rechte zu aktualisieren. Dieser Text wird im Kopfbereich der Website angezeigt, und Kunden können über diese Schnittstelle auf ihre Rechte zugreifen.
k) Kopfmenü Text:
Der Administrator kann den Text für das Kopfmenü definieren.
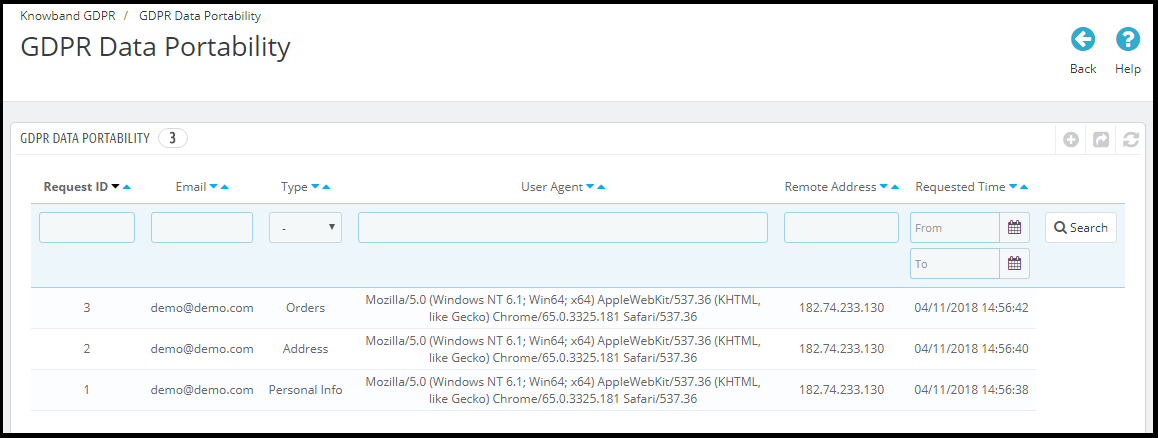
1.3.2GDPR-Datenübertragbarkeit
Das Prestashop-GDPR-Modul
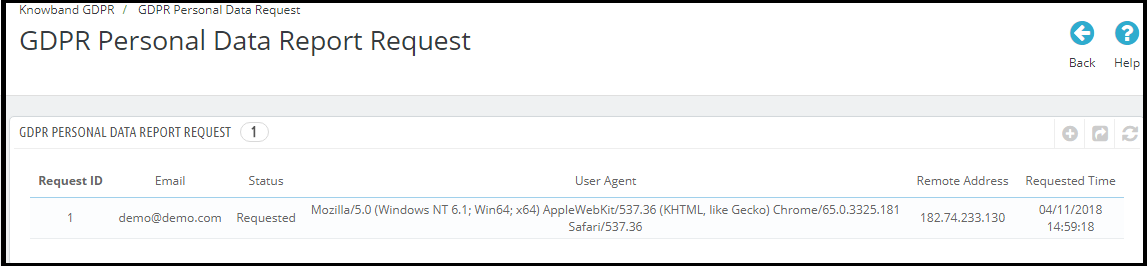
1.3.3DSD-Anfrage für personenbezogene Daten
Das Prestashop-GDPR-Addon
1.3.4 GDPR E-Mail-Vorlagen
Das Prestashop-GDPR-Addon von Knowband ermöglicht es dem Administrator, folgende E-Mails an den Kunden zu senden, wenn er eine Anfrage nach der DSGVO einreicht.
Kunde hat um DSGVO ersucht
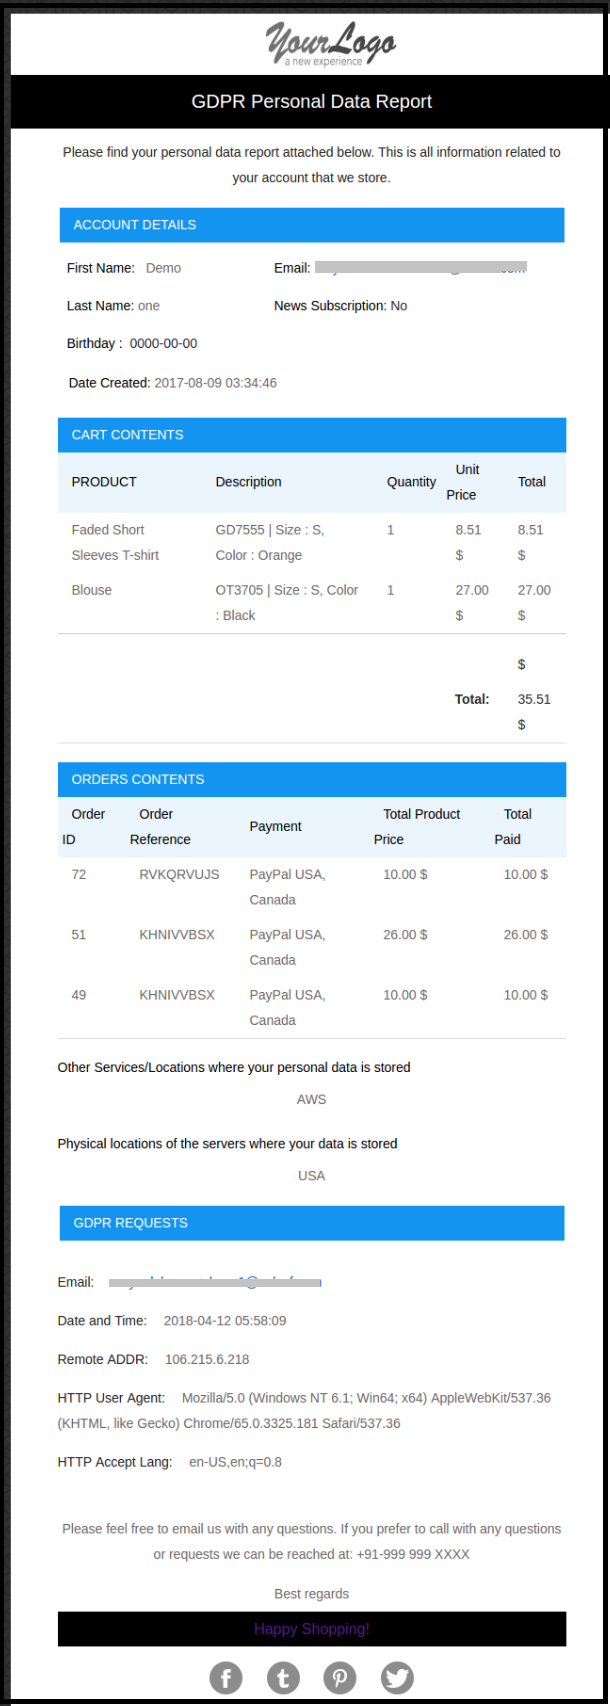
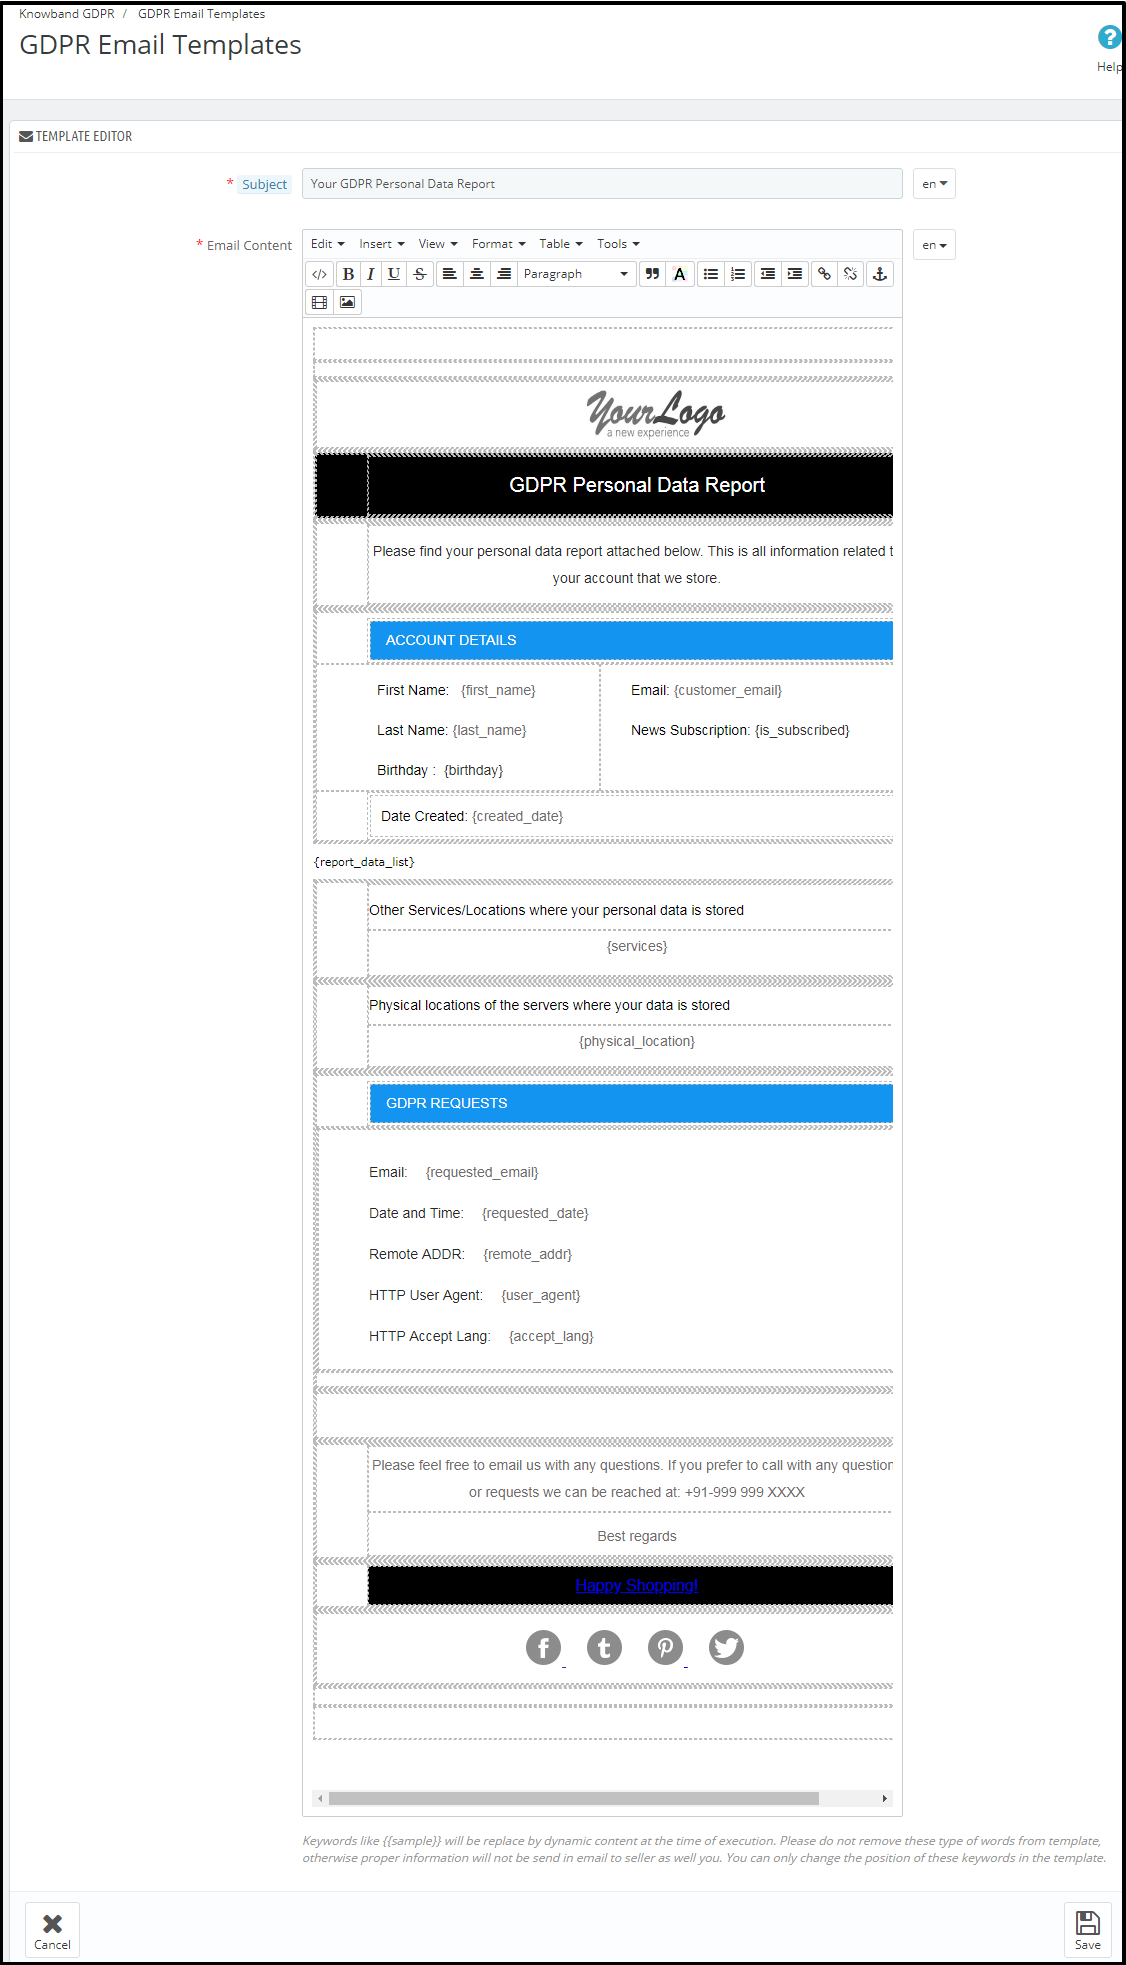
Ihr DSDP-Bericht zu personenbezogenen Daten
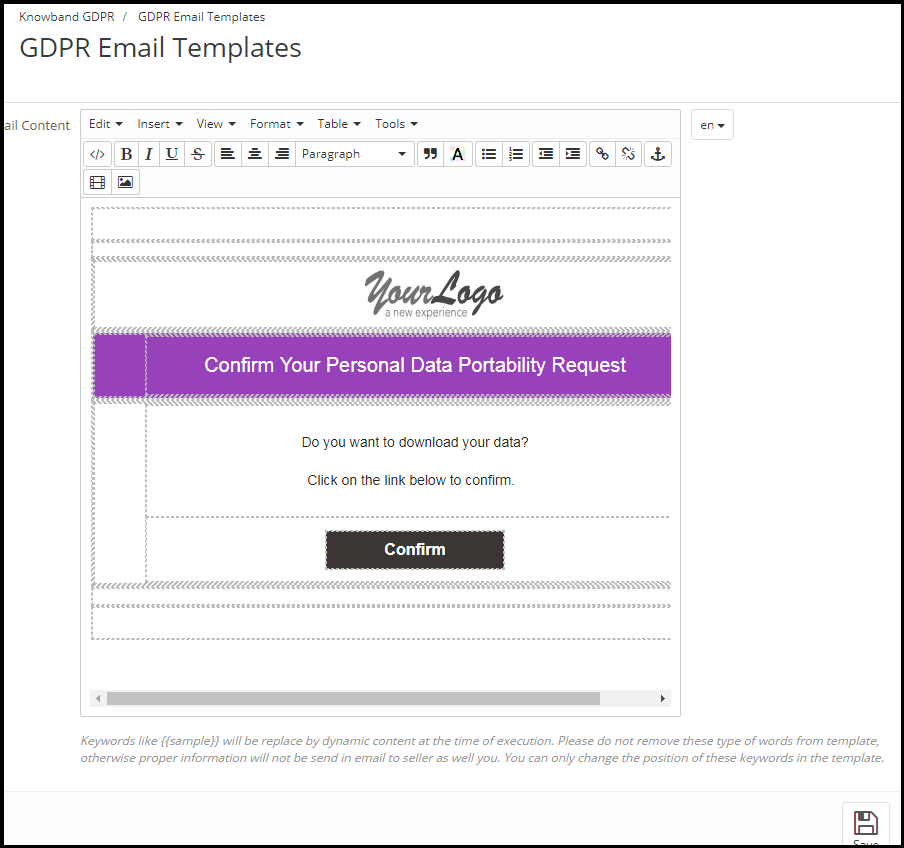
Bestätigen Sie Ihre Anfrage zur persönlichen Datenübertragbarkeit von DSPD
Der Kunde hat die DSGVO-Anfrage bestätigt
Hinweis: Der Zweck dieser Funktionen besteht darin, Ihnen zu helfen, die DSGVO-Anforderungen zu erfüllen. Durch die Installation dieses Moduls wird nicht garantiert, dass Händler die neuen Anforderungen der DSGVO erfüllen. Es liegt in Ihrer Verantwortung, alle notwendigen Maßnahmen zu ergreifen, um sicherzustellen, dass Sie die Anforderungen erfüllen.
Die Datenschutz-Grundverordnung (DSGVO) ersetzt die Datenschutzrichtlinie der Europäischen Union, die ab Mai 25, 2018, durchgesetzt wird. Die neuen Richtlinien wurden entsprechend den neuen Technologien und Geschäftsfortschritten verabschiedet; Ein neuer Ansatz für den Schutz personenbezogener Daten wurde eingeführt.
1.1 Neue Datenschutzrechte nach DSGVO:
1) Transparente Informationen, Kommunikation und Modalitäten für die Ausübung der Rechte der betroffenen Person 2) Bei der Erhebung personenbezogener Daten von der betroffenen Person bereitzustellende Informationen 3) Das Recht auf Auskunft der betroffenen Person 4) Recht auf Berichtigung 5 ) Recht auf Löschung ("Recht auf Vergessenwerden") 6) Recht auf Einschränkung der Verarbeitung 7) Benachrichtigungspflicht hinsichtlich der Berichtigung oder Löschung personenbezogener Daten oder Einschränkung der Verarbeitung 8) Recht auf Datenübertragbarkeit 9) Recht auf Einspruch 10) Automatisierte individuelle Entscheidung Herstellung, einschließlich Profilierung
Im Rahmen der DSGVO ist es für die Geschäftsinhaber obligatorisch, umfassend darüber zu informieren, wie die personenbezogenen Daten der Kunden verarbeitet werden. Diese Informationen können auf der Datenschutzrichtlinie erwähnt werden. Die Informationen auf der Seite "Datenschutz" sollten kurz und klar, verständlich und leicht zugänglich sein, in klarer und verständlicher Sprache, kostenlos.
1.2 Wie Prestashop GDPR-Modul von Knowband hilft den Verkäufern, DSGVO zu erfüllen?
Das DSGVO-Modul von Knowband hilft den Verkäufern, die DSGVO-Richtlinien einzuhalten, ohne zusätzliche Anstrengungen zu unternehmen. Durch die Installation des GDPR-Moduls kann der Administrator die Option "GDPR-Tools" auf der Seite mit den Kontoinformationen im Frontend des Kunden anzeigen. Das DSGVO-Modul behandelt folgende Anfragen:
1) Cookies Einverständniserklärung
2)
3) Recht auf Datenübertragbarkeit
4) Recht, anonym zu sein
5) Das Recht, vergessen zu werden
6) Recht auf Berichtigung der Daten
7) Recht auf Einschränkung der Verarbeitung (in Kürze)
8) Rechte im Zusammenhang mit der automatisierten Entscheidungsfindung
Zusätzliche Funktionen des Prestashop GDPR-Moduls:
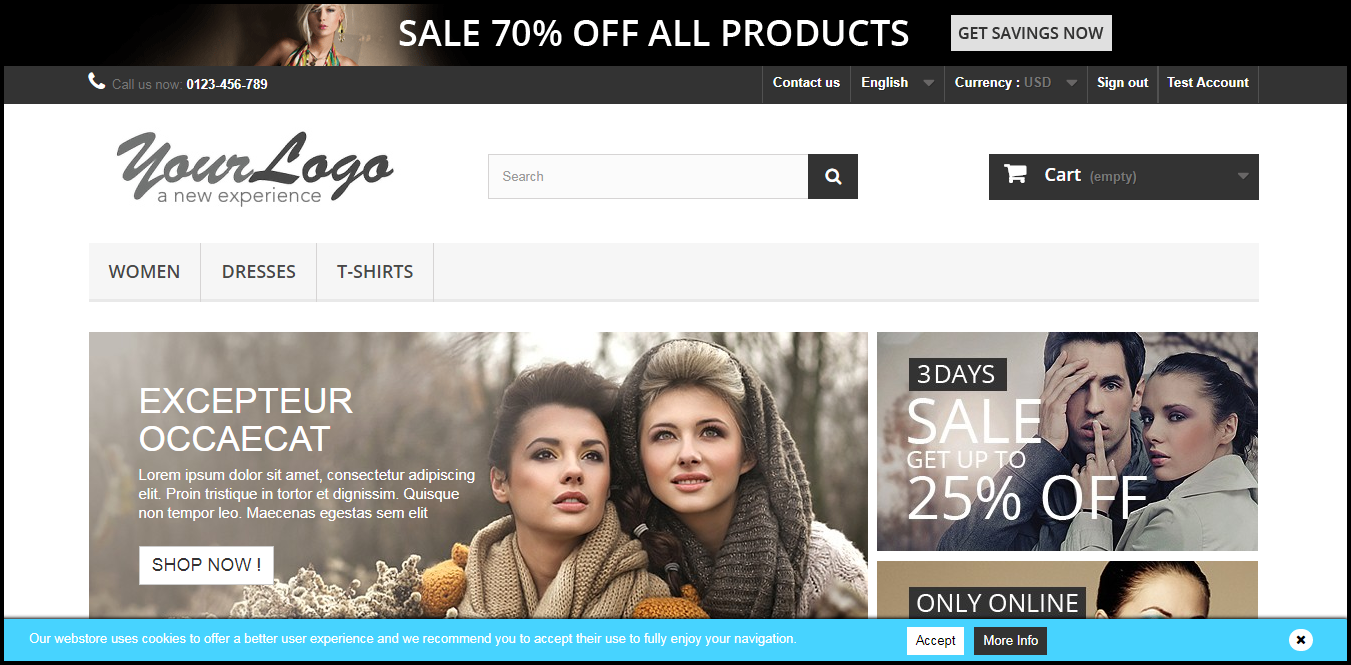
Cookie zustimmung bar: Der Administrator kann die Cookie-Zustimmungsleiste auf der Website anzeigen. Die Cookie-Option blockiert auch die von den Drittanbieter-Modulen verwendeten Cookies.
Checkboxes für den Benutzer Zustimmung auf der Registrierung und Kontaktformular: Das Prestashop GDDR-Addon ermöglicht es dem Geschäftsadministrator, die zusätzlichen Kontrollkästchen im Registrierungs- und Kontaktformular anzuzeigen.
Datendownload vom Admin: Der Administrator kann die persönlichen Daten des Kunden im CSV-Format herunterladen, so dass er mit dem Kunden geteilt werden kann.
Datenlöschoption: Der Administrator kann die Kundendaten aus dem Back-Office löschen.
DSP-Anforderungsprotokoll: Das Prestashop-GDPR-Modul führt das Protokoll der DSGVO-Anfragen als Nachweis für die Bearbeitung der Anfragen.
Antrag auf Vorratsdatenspeicherung Der Administrator kann die Aufbewahrungsfrist für die erhaltenen DSPR-Anfragen festlegen. Nach der festgelegten Dauer werden die Daten der DSGVO-Anfrage gelöscht.
E-Mail-Vorlagen: Das Prestashop-GDRR-Modul bietet so viele E-Mail-Vorlagen, die den Prozess automatisieren.
Gastbenutzer: Gastbenutzer können ihre persönlichen Daten auch problemlos anfordern.
Kundenschnittstelle des Prestashop GDPR-Moduls
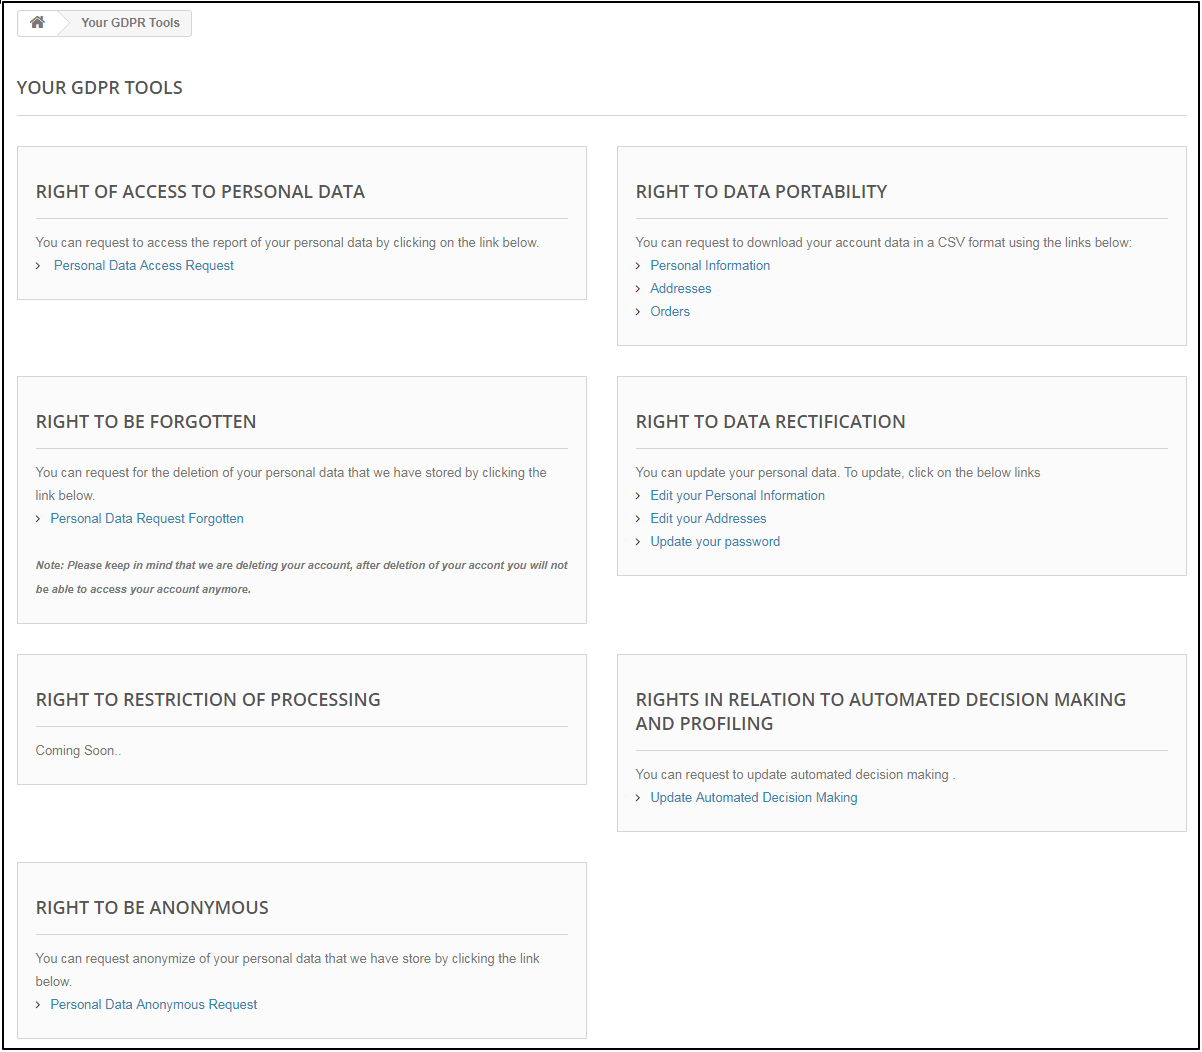
Ein angemeldeter Kunde kann über den Abschnitt "Mein Konto" auf die DSGVO-Rechte zugreifen. Hier wird eine separate Registerkarte, GDPR, für den Benutzer sichtbar sein, indem auf diese DSG zugegriffen wird, damit der angemeldete Benutzer auf die DSGVO-Rechte zugreifen kann. Bitte beachten Sie den beigefügten Screenshot:
Wenn Sie auf die Registerkarte "GDPR" klicken, wird eine neue Seite geöffnet. Hier werden alle vom Verbraucher freigeschalteten Rechte des Verbraucherschutzgesetzes aufgelistet und der Kunde kann leicht auf diese Rechte zugreifen.
Gemäß der Anforderung hat der Administrator die Wahl, alle diese Rechte zu aktivieren / deaktivieren.
1.3Installation des Prestashop GDPR-Moduls:
Nachdem Sie Ihre Bestellung für das Prestashop GDDR-Modul aufgegeben haben, können Sie die ZIP-Datei des Moduls herunterladen. Diese Zip-Datei enthält:
1) GDPR.zip (Quellcode des Moduls)
2) Benutzerhandbuch
Folgen Sie den unten aufgeführten Schritten, um die Erweiterung in Ihrem Prestashop Store zu installieren:
1) Entpacken Sie die Datei gdpr.zip.
2) Kopieren Sie den gesamten Inhalt, dh die Dateien und Ordner des entpackten Ordners. Fügen Sie das Gleiche in den Ordner "Module" Ihres Geschäftsverzeichnisses ein. Folgen Sie dem unten angegebenen Adresspfad
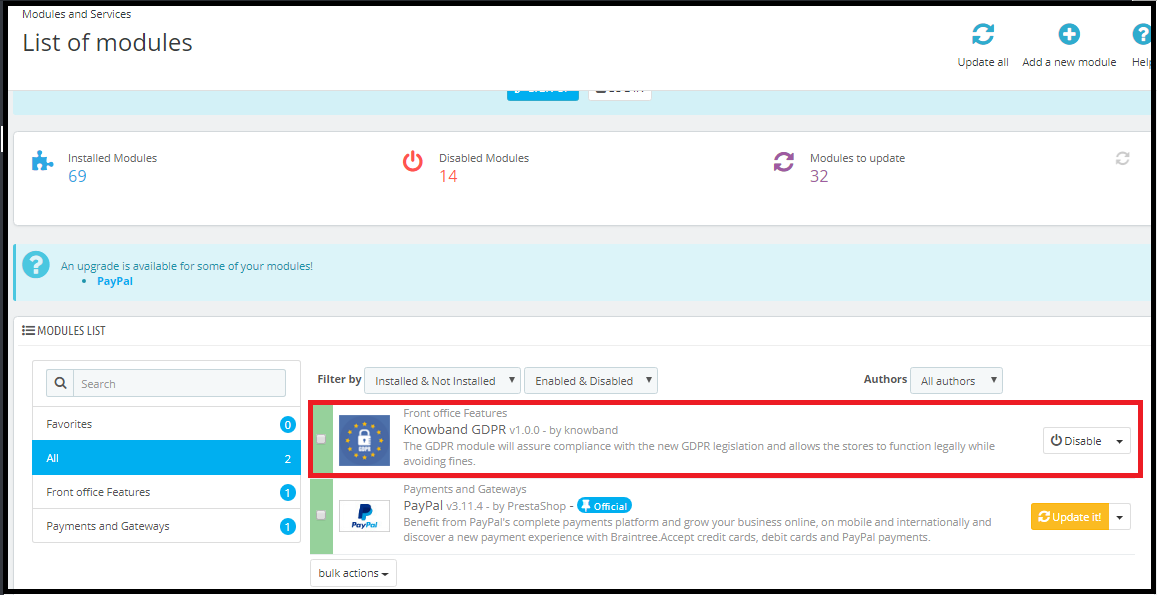
3) Das Prestashop GDPR-Plugin ist so eingestellt, dass es im Laden installiert werden kann. Gehen Sie zum Store Admin und dann zu 'Module and Services'.
4) Klicken Sie auf die Schaltfläche "Installieren" neben Ihrem Modul. Es würde ein Pop-up für Ihre Bestätigung angezeigt. Klicken Sie auf "Mit der Installation fortfahren" Option. In diesem Schritt wird das Modul installiert und Benachrichtigungen angezeigt
5) Sobald die Installation abgeschlossen ist, erhalten Sie Zugriff auf die Admin-Oberfläche des Moduls, indem Sie auf die Schaltfläche "Konfigurieren" klicken.
1.4Admin-Schnittstelle von Prestashop GDDR Addon:
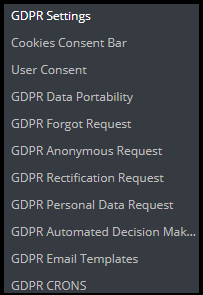
Im Abschnitt "Admin" des Prestashop-GDPR-Moduls "Kundenrechte" stehen folgende Optionen zur Verfügung:
1) GDPR-Einstellungen
2) EU-Cookie-Gesetz
3) Zustimmung des Benutzers
4) GDPR-Datenübertragbarkeit
5) DSGVO-Anforderung für das Vergessen
6) DSGVO Anonyme Anfrage
7) DSGVO-Rektifikationsanfrage
8) DSGVO Persönliche Datenanfrage
9) GDPR Automatische Entscheidungsfindung
10) GDPR-E-Mail-Vorlagen
11) DSGVO Cron
1.5 GDPR-Einstellungen
Auf der Registerkarte "GSPR-Einstellungen" des Moduls "Prodashop DSPR-Kundenrechte" kann der Geschäftsadministrator die Rechte des Kunden aktivieren / deaktivieren. Gemäß den Einstellungen, die vom Administrator aktiviert wurden, kann der Kunde auf die Rechte von seinem Konto zugreifen. Bitte beachten Sie den beigefügten Screenshot:
Die Registerkarte Einstellungen des GDPR-Moduls hat folgende Optionen:
1.5.1 Aktiviere das Plugin
Gemäß der Anforderung kann der Administrator das Prestashop-DSD-Compliance-Plugin aktivieren / deaktivieren. Wenn die Einstellung für das Plugin aktiviert ist, funktioniert dieses Modul nur.
1.5.2 Maximale Anfrage pro Tag
Kunden haben das Recht, die personenbezogenen Daten anzufordern. Der Administrator kann das Limit für die Anfragen täglich festlegen. Es wird empfohlen, die maximalen Anfragen pro Tag auf eine minimale Anzahl zu setzen, um Spam-Anfragen zu vermeiden.
1.5.3 Enable Recht auf Zugang zu persönlichen Daten
Das Recht auf Zugriff auf personenbezogene Daten ermöglicht es den Kunden, ihre persönlichen Daten, die sie mit dem Datenverantwortlichen geteilt haben, zu überprüfen.
Wenn diese Einstellung nur über die Admin-Oberfläche des Add-ons Prestashop GDPR aktiviert wird, können Kunden ihre persönlichen Daten überprüfen, indem sie sich in ihr Konto einloggen. Der Screenshot des Kundenendes wurde unten angehängt:
Schritt-1:
Anfrage für den DSGVO-Bericht
Sobald der Kunde die personenbezogenen Daten der DSGVO anfordert, wird der Kunde darüber informiert, dass eine E-Mail mit dem Bestätigungslink an die angegebene E-Mail-Adresse gesendet wurde.
Schritt: 2
Bestätigen Sie die DSGVO-Anfrage.
Schritt: 3
Sobald der Kunde die DSD-Anfrage bestätigt, wird eine E-Mail mit den Kundendaten an den Kunden gesendet.
1.5.4 Aktivieren Sie die Berechtigung zur Datenportabilität
Das Recht auf Datenübertragbarkeit erlaubt es dem Kunden, seine persönlichen Daten herunterzuladen, so dass er / sie diese Daten mit anderen Datenkontrollern teilen kann.
Wenn diese Einstellung nur über die Admin-Oberfläche des Prestashop GDPR-Moduls aktiviert wird, kann der Kunde seine persönlichen Daten im CSV-Format herunterladen. Ab sofort erlaubt das Prestashop GDDR-Modul den Kunden, ihre persönlichen Daten wie – Kontoinformationen, Adressdetails, Bestelldetails herunterzuladen. Der Screenshot der Schnittstelle auf Kundenseite wurde unten angehängt:
Persönlicher Informationsbericht:
1.5.5 Aktiviere das Recht, anonym zu sein
Wenn die Einstellung für das Recht Anonymer Benutzer im Verwaltungsbereich des Add-ons Prestashop GDDR aktiviert wurde, kann der Kunde eine Anforderung zur Datenanonymisierung stellen. Sobald der Kunde die Daten anonymisiert, wird eine Bestätigungs-E-Mail an den Kunden gesendet. Wenn der Kunde die Datenanonymisierungsanfrage bestätigt, werden gemäß den Einstellungen, die vom Administrator aktiviert wurden, persönliche Daten wie Name, E-Mail-ID durch zufällige Details ersetzt. Um die Datenanonymisierungsanfrage zu bearbeiten, hat der Prestashop Admin die folgende Option:
? Enable Right to be Anonymous: Wenn diese Einstellung vom Administrator aktiviert wird, kann der Kunde die Anonymisierung der Daten anfordern, aber in diesem Fall wird nur der Name des Kunden anonymisiert.
Sobald ein Kunde die Anonymisierungsanfrage registriert hat
Email Bestätigung:
Auf Wunsch zur Datenanonymisierung erhält der Kunde die E-Mail
Hinweis:
Wenn Sie die Dienste von Drittanbietern verwenden und die Kundendaten mit Drittanbietern teilen, müssen Sie die erforderlichen Änderungen gemäß dem Verfahren vornehmen, das vom Dienstanbieter ausgeführt wird. Dieses DSGVO-Modul anonymisiert die Daten, die Sie nur in Ihrer Datenbank gespeichert haben.
1.5.6 Aktivieren, um Informationen in Bestellung zu aktualisieren
Wenn der Kunde anfordert, seine Informationen anonym zu machen, kann der Administrator die Option zum Aktivieren / Deaktivieren der Änderungen der vorherigen Bestellungen auswählen. Wenn diese Einstellung über die Admin-Oberfläche des Prestashop GDDR-Addons aktiviert wird, werden auch die vorherigen Bestelldetails ersetzt.
1.5.7 Aktivieren, um eine gefälschte E-Mail-ID zu generieren
Wenn ein Kunde eine Anfrage für die Datenanonymisierung stellt, kann der Administrator die Option wählen, die E-Mail-ID des Kunden durch eine falsche E-Mail-ID zu ersetzen. Bitte beachten Sie den beigefügten Screenshot:
Wenn der Kunde die Anfrage zur Anonymisierung der E-Mail-ID auch einreicht. Dann wird die Kunden-E-Mail-ID durch eine vom System generierte E-Mail-ID ersetzt.
Der Kunde kann die vom System generierte E-Mail-ID für den Zugriff auf das Konto verwenden.
1.5.8 Aktiviere das Recht, vergessen zu werden
Gemäß den neuen DSGVO-Richtlinien hat der Kunde das Recht, vergessen zu werden. Wenn diese Einstellung über die Admin-Oberfläche des Prestashop DSD-Compliance-Moduls aktiviert wird, kann der Kunde die Löschung seiner Daten beantragen, indem er auf sein Konto zugreift. Nach Erhalt der Anfrage des Kunden wird eine Bestätigungs-E-Mail an den Kunden gesendet und nach Zustimmung des Kunden werden alle Details des Kunden aus der Datenbank gelöscht.
Die vergessene Anfrage-Schnittstelle für den Kunden wird wie folgt sein:
Der Kunde wird darüber informiert, dass eine E-Mail mit der Bestätigungsanfrage an die registrierte E-Mail-ID gesendet wurde.
Um die Datenlöschoption zu verwalten, hat der Administrator folgende Optionen vom Back-Office:
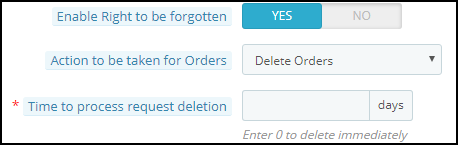
Aktiviere das Recht, vergessen zu werden: Der Administrator kann das Recht für die Kunden aktivieren. Wenn diese Option nur aktiviert ist, können Kunden die Datenlöschung anfordern.
Aktion für Bestellungen: Um die Datenlöschanforderungen bearbeiten zu können, hat der Administrator die Möglichkeit, die Aktion für die vorherigen Aufträge auszuwählen. Der Administrator kann die Optionen "Aufträge löschen", "Zufällige Daten füllen" oder "Keine Aktion für Aufträge" auswählen. Wenn die Option "Bestellung löschen" ausgewählt wurde, wird die Bestellung gelöscht. Bei einer zufälligen Füllung werden die persönlichen Daten des Kunden durch die Zufallsdaten ersetzt, aber die Bestell- und Produktdetails bleiben erhalten. Dies hilft dem Administrator, die Statistiken der Bestellungen und des Produktverkaufs zu verwalten. Im Falle von "Keine Aktion" bleiben die vorherigen Bestelldetails unverändert.
Zeit zum Löschen der Anfrage: Der Administrator kann festlegen, dass die Kundendaten sofort oder nach einiger Zeit gelöscht werden. Das Prestashop GDDR Addon ermöglicht das Löschen der Kundendaten nach einem festen Zeitintervall und der Administrator kann den Cron einrichten, um den Prozess zu automatisieren.
Um die Datenlöschungsanfrage zu vervollständigen, gehen Sie zum Tab "Daten vergessen" des Prestashop GDDR Addon-Moduls und klicken Sie auf "Request Forgotten".
Der Administrator kann auch den Cron-Job einrichten, um den Prozess zu automatisieren.
Hinweis:
1) Es wird empfohlen, sich mit Ihrer Rechtsabteilung zu beraten, bevor Sie die Einstellungen zum Löschen von Daten aktivieren. Nach dem Löschen der persönlichen Daten des Kunden kann dieser nicht abgerufen werden. Der Administrator hat die Möglichkeit, die Löschreihenfolge zu aktivieren, die im nächsten Abschnitt erläutert wurde.
2) Wenn Sie die Kundendaten mit Drittanbietern teilen, müssen Sie die Kundendaten manuell löschen. Ab sofort unterstützt dieses Modul nicht die Funktion zum Löschen der Daten, die von Drittanbietern zur Verfügung gestellt werden.
Beispiel: Wenn Sie MailChimp zum Senden von Werbe-E-Mails verwenden, müssen Sie die Kundendetails manuell aus der MailChimp-Liste löschen.
1.5.9 Aktiviert das Recht auf Datenkorrektur
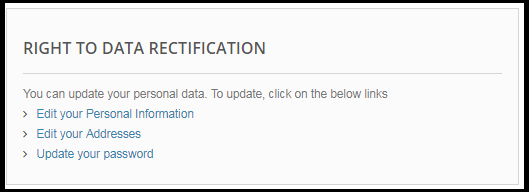
Ein Kunde hat das Recht, die inkorrekten persönlichen Daten zu aktualisieren. Das Prestashop-DSD-Kundenrechte-Modul erlaubt es dem Kundenadministrator, den Kunden persönliche Daten wie persönliche Daten, Adresse usw. ändern zu lassen.
1.5.10 Aktiviere das Recht auf Verarbeitungsbeschränkung
Diese Funktion wird in Kürze aktualisiert.
1.5.11Rechte in Bezug auf automatisierte Entscheidungsfindung und Profilerstellung aktivieren
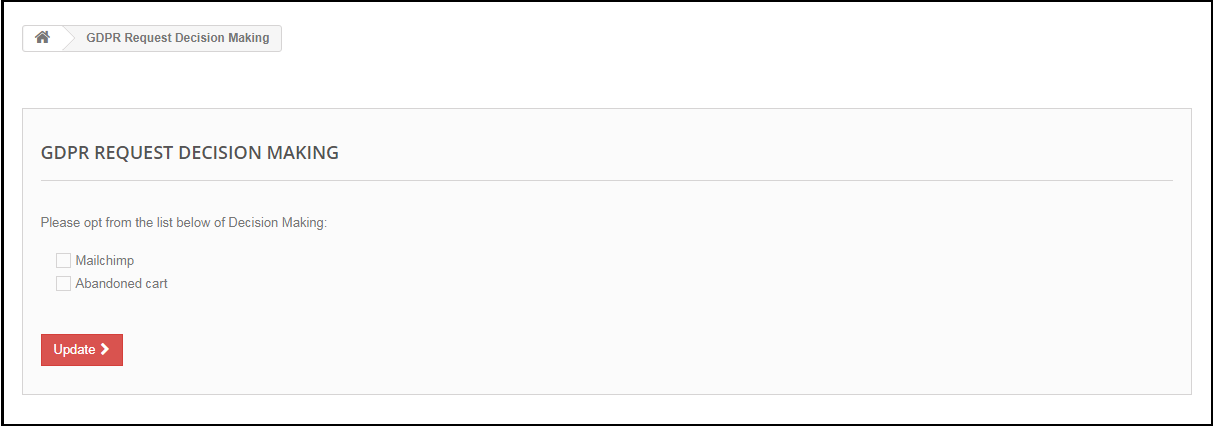
Wenn diese Einstellung über das Admin-Panel des Prestashop-GDPR-Compliance-Moduls aktiviert wird, kann der Geschäftsadministrator die Dienste auflisten, die eine Entscheidung auf automatisierte Weise treffen.
1.5.12 ermöglicht die Akzeptanz von Store-Richtlinien
Wenn ein Kunde eine Anfrage nach den DSGVO-Rechten stellen möchte, kann der Administrator die Bedingungen für die Annahme der AGB hinzufügen, bevor er die DSGVO-Anfrage für die personenbezogenen Daten, die Löschung des Kontos oder die Anonymisierung der Daten anfordert.
1.5.13 Store-Richtlinienseite
Der Administrator kann die URL der Seite hinzufügen, auf der alle allgemeinen Geschäftsbedingungen aufgeführt sind. Der Kunde kann die Allgemeinen Geschäftsbedingungen einsehen, indem er auf den Link klickt, auf den sich die Nachricht zum Zeitpunkt der Anfrage bezieht.
1.5.14 Services / Andere Standorte, an denen Sie Kundendaten speichern
Wenn Sie die Drittanbieterdienste verwenden und die Kundendaten mit ihnen teilen, listen Sie hier alle Drittanbieter auf. Diese Information wird an den Kunden gesendet, wenn er die persönlichen Daten anfordert.
1.5.15 Physische Standorte von Servern, auf denen Sie Ihre Website und andere Daten hosten
Sie können hier den Serverstandort angeben, in dem Sie die Kundendaten speichern.
1.5.16Tag der Löschanforderung
Mit dieser Option kann der Geschäftsadministrator den Aufbewahrungszeitraum für die DSGVO-Anforderungen festlegen. Je nach der Anzahl der Tage, die vom Store-Administrator eingegeben wurden, werden die Daten der GDPR-Anfrage aus der Datenbank gelöscht. Cron-Setup ist verfügbar, um den Prozess zu automatisieren.
?1.5.17?Kopfmenü anzeigen
Mit der Menüoption "Display Header" des Pradashop-Add-ons für die Einhaltung der GDPR-Richtlinien kann der Geschäftsadministrator die DSGVO-Option im Kopfbereich der Website anzeigen. Durch Aktivieren der "Display Header Menu" -Einstellung des Prestashop GDDR-Addons kann der Store-Administrator den Gastbenutzern den Zugriff auf die DSGVO-Rechte ermöglichen.
1.5.18Kopfmenü Text
Der Administrator kann den Text für das Kopfmenü definieren.
1.6 Cookie-Zustimmungsleiste
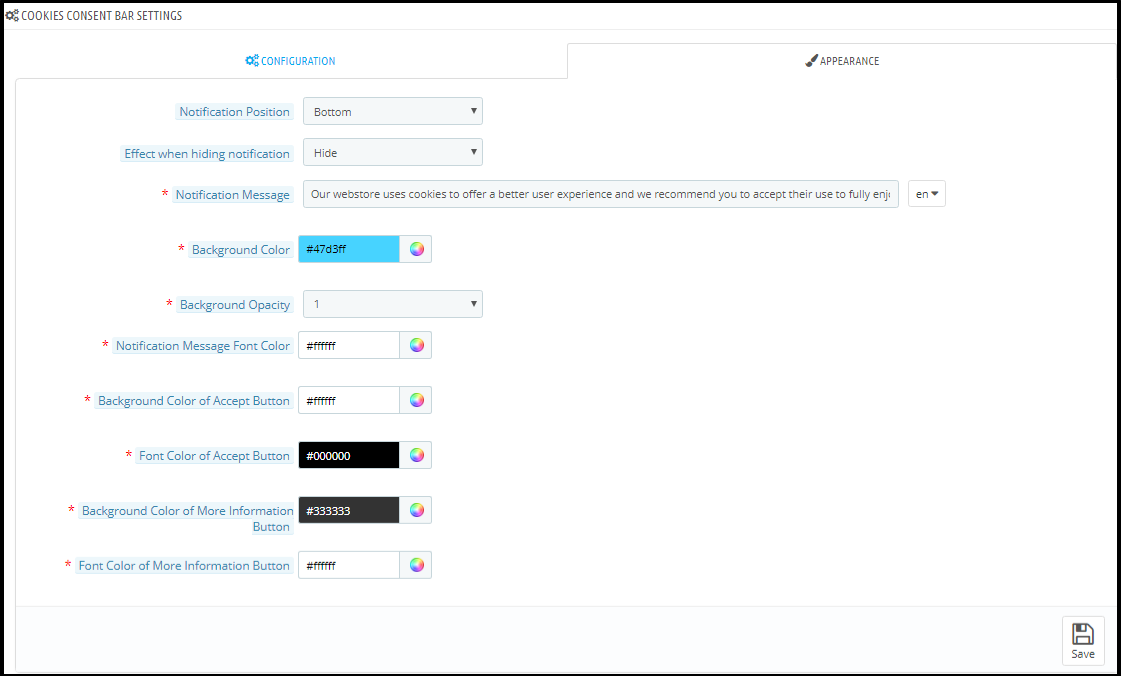
Die Besitzer des Online-Shops müssen die Meldung anzeigen, dass die Website die Cookies verwendet (wenn Sie Cookies für eine bessere Kundenerfahrung verwenden), mit der Option, die Annahme des Cookies zu akzeptieren oder zu verwerfen. Das Prestashop GDPR-Modul ermöglicht es dem Geschäftsadministrator, die Cookie-Zustimmungsleiste am Frontend mit der Option anzuzeigen, den Cookie zu akzeptieren oder die Nachricht zu verwerfen. Der Administrator kann die Darstellungseinstellungen sowie die Nachricht in der Cookie-Leiste ganz einfach anpassen.
Die Registerkarte "Cookie-Zustimmungsleiste" hat folgende Einstellungen:
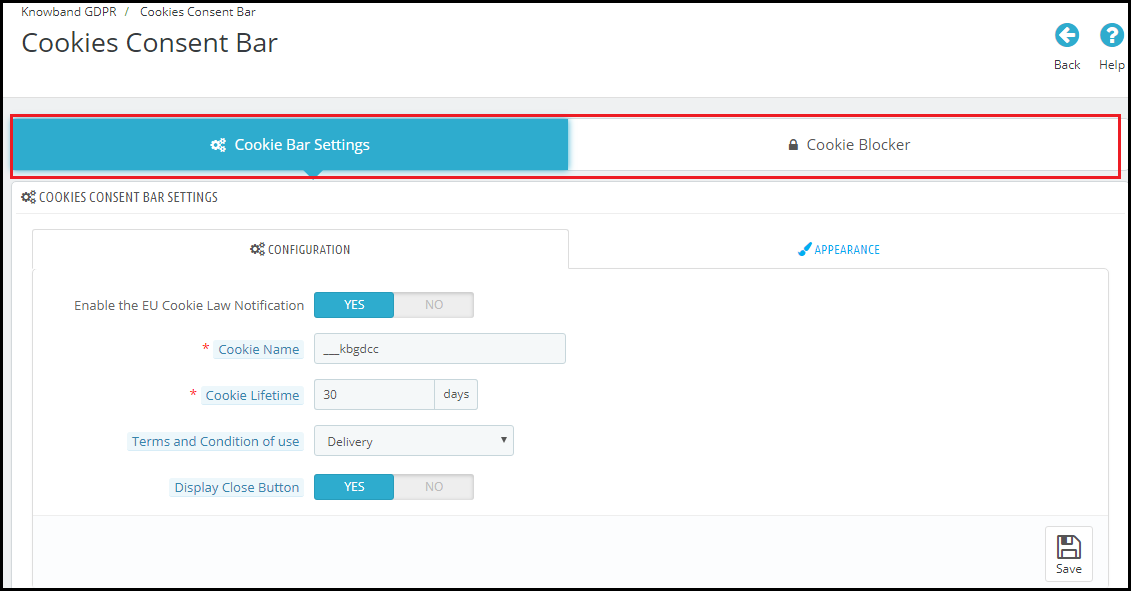
In der neuen Version des Prestashop GDPR-Moduls wurde die Option zum Blockieren von Cookies vom Drittanbieter-Modul hinzugefügt. Die neue Admin-Oberfläche des Moduls bietet die Möglichkeit, die Cookie-Bar-Einstellungen und die Cookie-Blocker-Option einzurichten. Bitte beachten Sie den beigefügten Screenshot:
Einstellungen für die Cookie-Leiste:
Die Registerkarte für die Einstellung der Cookie-Leiste enthält die 2-Optionen Konfiguration und Darstellung.
1.6.1-Konfiguration
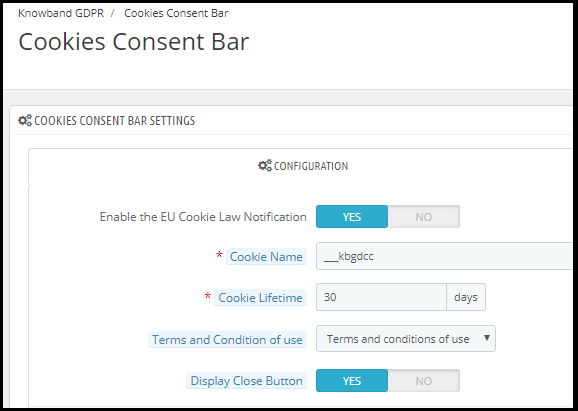
Der Administrator verfügt über folgende Optionen zum Einrichten der Cookie-Zustimmungsleiste.
1.6.2 Aktivieren Sie die Cookies Consent Bar
Der Administrator kann die Cookie-Nachricht auf der Website aktivieren oder deaktivieren.
1.6.3 Cookie Name
In diesem Abschnitt definieren Sie den Namen des Cookies, um die Zustimmung des Benutzers zu erhalten. Bitte verwenden Sie das Leerzeichen nicht zum Cookie-Namen.
Lebensdauer des 1.6.4-Cookies:
Cookie Lifetime ermöglicht dem Store-Administrator, die Dauer des Cookies so festzulegen, wie lange der Cookie auf dem Gerät des Nutzers gespeichert wird.
1.6.4 Allgemeine Geschäftsbedingungen
Der Administrator kann die Cookie-Details auf einer Cookie-Richtlinienseite auflisten und den Link zur Seite der Nachricht hinzufügen, die dem Benutzer angezeigt wird.
1.6.5-Anzeige Schließen-Schaltfläche
Der Administrator hat die Möglichkeit, die Schaltfläche Schließen aus der Cookie-Zustimmungsleiste zu entfernen.
1.6.6 Aussehen Einstellungen
Der Administrator kann die folgenden Optionen für die Cookie-Zustimmungsleiste problemlos steuern.
1.6.7-Benachrichtigungsposition
Der Administrator kann die Position der Cookie-Benachrichtigung unten auf der Seite oder oben auswählen.
1.6.8 Effekt beim Ausblenden der Benachrichtigung
Der Administrator kann die Optionen wie Ausblenden, Ausblenden oder Ausblenden aus der Dropdown-Liste auswählen.
1.6.9-Benachrichtigungsnachricht
Der Administrator kann die Benachrichtigung gemäß den Anforderungen problemlos aktualisieren.
1.6.10 Hintergrundfarbe
Der Administrator kann die Hintergrundfarbe der Cookie-Leiste anpassen.
1.6.11 Hintergrund-Deckkraft
Der Administrator kann die Deckkraft der Cookie-Zustimmungsleiste festlegen.
1.6.12-Benachrichtigungs-Schriftfarbe
Admin kann die Schriftfarbe der Benachrichtigungsmeldung festlegen.
1.6.13 Hintergrundfarbe der Schaltfläche "Akzeptieren"
Der Administrator kann die Hintergrundfarbe für die Schaltfläche Akzeptieren festlegen.
1.6.14 Schriftfarbe der Schaltfläche Akzeptieren
Admin kann die Schriftfarbe der Schaltfläche Akzeptieren festlegen.
1.6.15 Hintergrundfarbe der Schaltfläche Weitere Informationen
Die Hintergrundfarbe der Schaltfläche für weitere Informationen kann geändert werden, um sie dem Webseitenthema anzupassen.
1.6.16-Schriftfarbe der Schaltfläche Weitere Informationen
Der Administrator kann die Schriftfarbe auswählen, die mit dem Webseitenthema übereinstimmt.
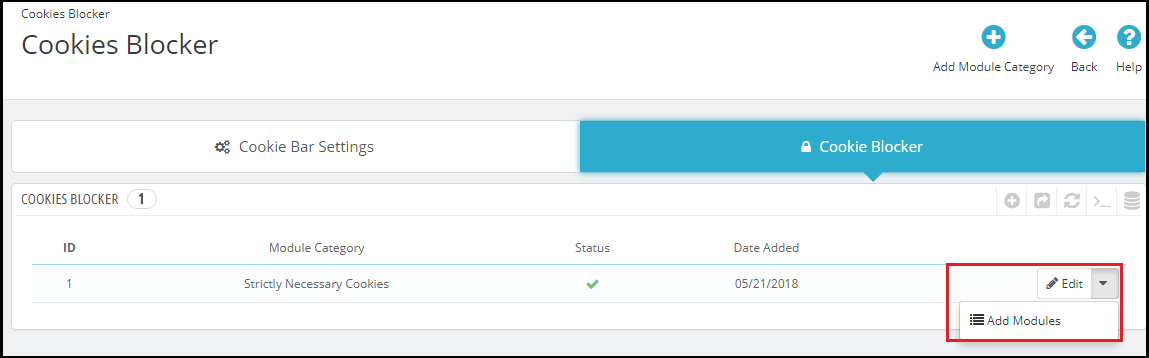
Cookie-Blocker
Die Cookie-Blocker-Oberfläche besteht aus den Details der Cookies. Der Administrator kann die Kategorie "Module" hinzufügen. Zum Beispiel, unbedingt notwendige Cookies
Wie ordnen Sie die Module der Modulkategorie zu?
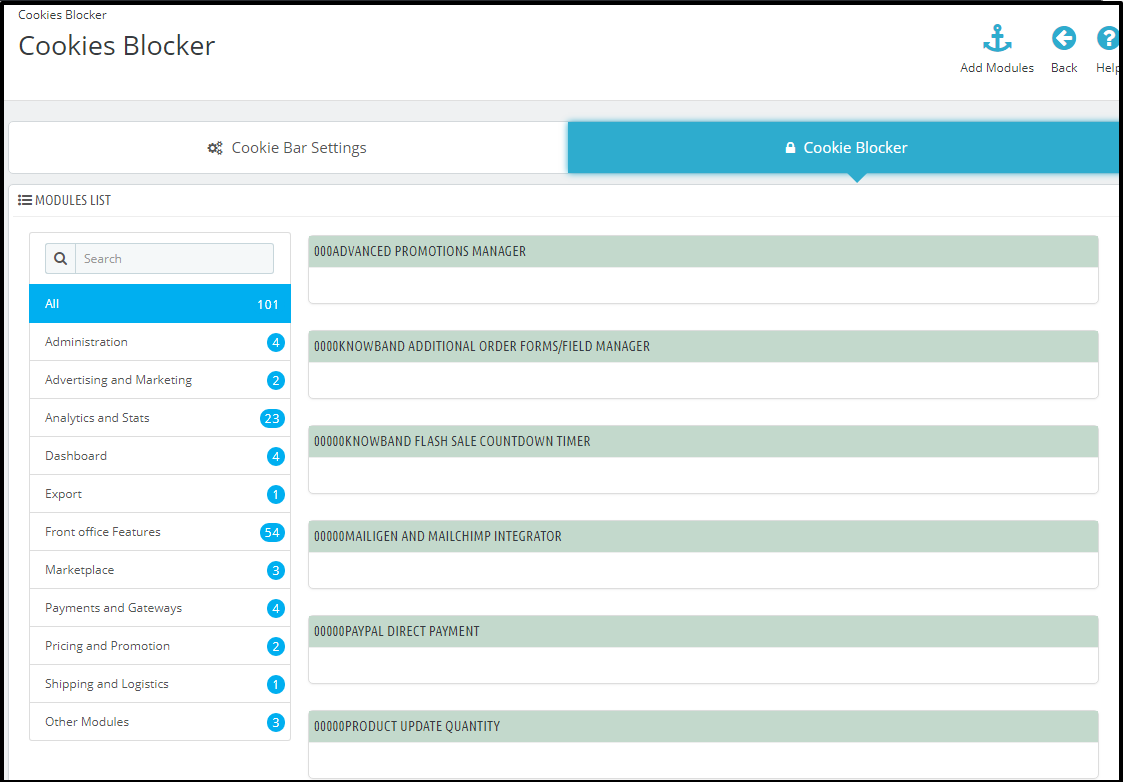
Um die Module von Drittanbietern, die Cookies verwenden, zuzuordnen, müssen Sie auf die Dropdown-Option klicken und dann auf die Option Module hinzufügen klicken. Dies öffnet eine neue Seite mit der Option, die Module auszuwählen. Bitte beachten Sie den Screenshot.
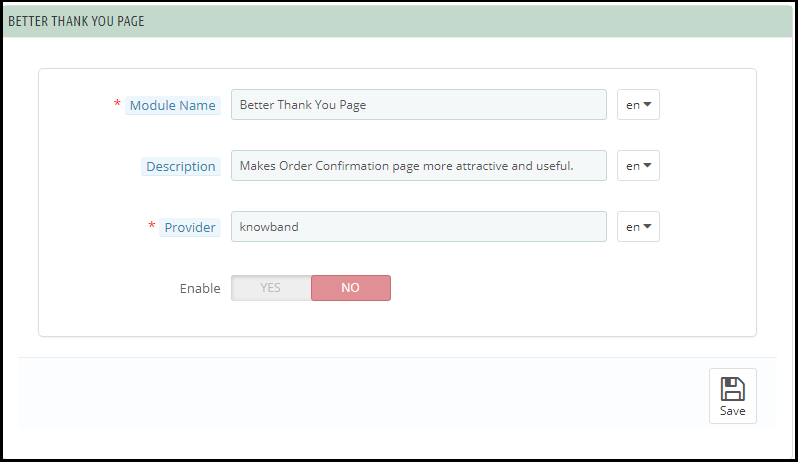
Suchen Sie nun das Modul, das Sie zuordnen möchten, mit der Modulkategorie und klicken Sie auf den Modulnamen. Wenn Sie auf die Option Modulname klicken, werden Details zum Cookie angezeigt. Bitte beachten Sie den beigefügten Screenshot:
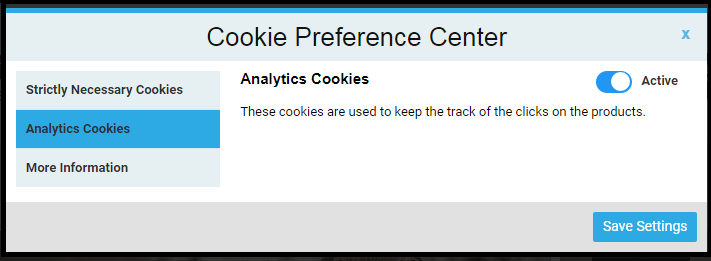
Der Administrator kann die verschiedenen Modulkategorien hinzufügen und die Module problemlos diesen Kategorien zuordnen. Wenn der Benutzer am Frontend auf die Option Cookie Settings klickt, kann er die Cookies seiner Wahl aktivieren. Bitte beachten Sie den beigefügten Screenshot:
Hinweis: Strictly Necessary Cookies werden standardmäßig aktiviert. Alle anderen Modul-Cookies können vom Kunden kontrolliert werden.
1.7-Benutzerzustimmung
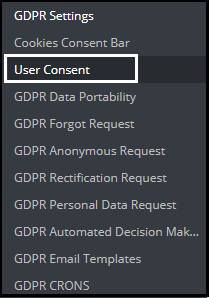
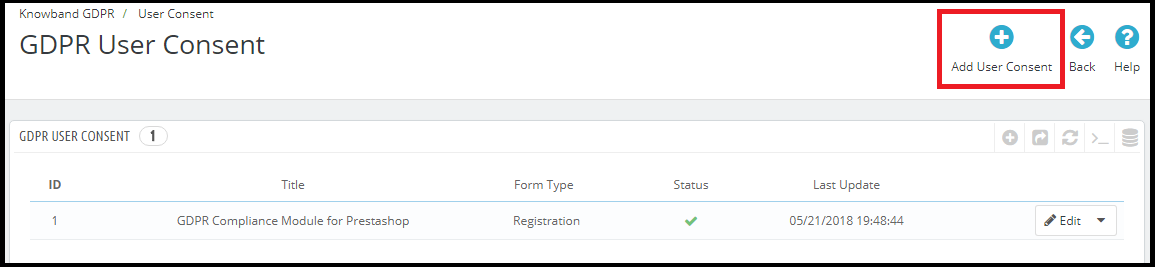
Die Benutzerzustimmungsoption ermöglicht es dem Geschäftsadministrator, die Kontrollkästchen im Anmelde- und Kontaktformular anzuzeigen. Um die Kontrollkästchen im Registrierungs- und Kontaktformular-Administrator hinzuzufügen, klicken Sie auf die Option Benutzereinwilligung. Bitte beachten Sie den beigefügten Screenshot:
Wenn Sie auf die Option Benutzereinwilligung klicken, wird ein neues Fenster mit der Option zum Hinzufügen der Kontrollkästchen im Registrierungs- und Kontaktformular geöffnet. Bitte beachten Sie den beigefügten Screenshot:
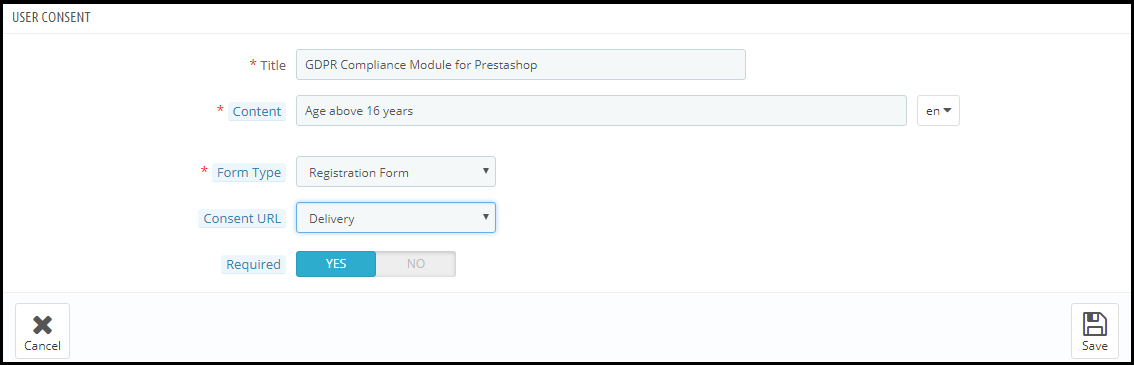
Um ein neues Checkbox-Admin hinzuzufügen, klicken Sie auf das + -Symbol wie im obigen Screenshot hervorgehoben. Ein Klick auf das + Symbol öffnet ein neues Formular, um die Details zu füllen. Bitte beachten Sie den beigefügten Screenshot:
Titel:Dies ist für den internen Gebrauch. Der Titel der Zustimmungsbox wird in den Back-Office-Details angezeigt.
Inhalt:Der hier eingegebene Text wird dem Benutzer am Frontend angezeigt.
Formulartyp:Der Administrator kann das Registrierungsformular oder das Kontaktformular auswählen, um die zusätzlichen Informationen anzuzeigen.
Einwilligung URL:Der Administrator kann den Link zur Datenschutzseite oder zu den Nutzungsbedingungen hinzufügen.
Erforderlich:Der Administrator hat die Wahl, das Feld zu einem Pflichtfeld zu machen.
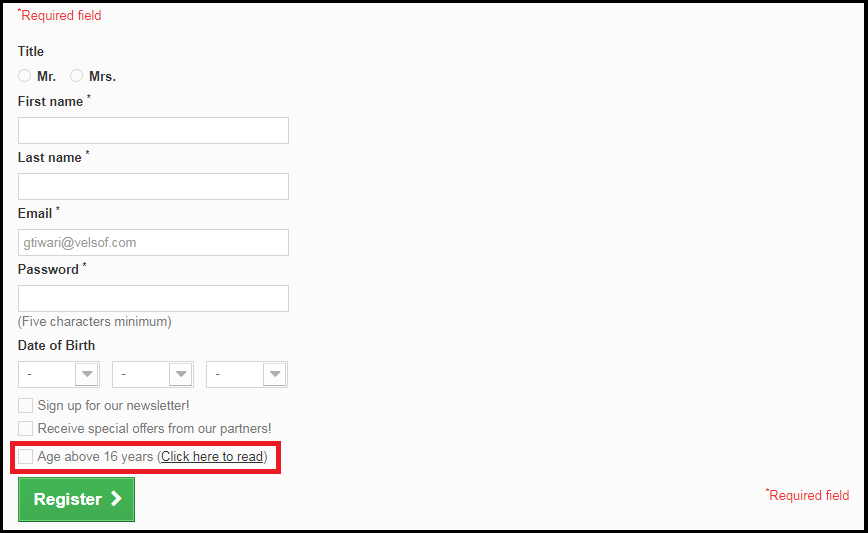
Am Frontend erscheint das Kontrollkästchen wie folgt:
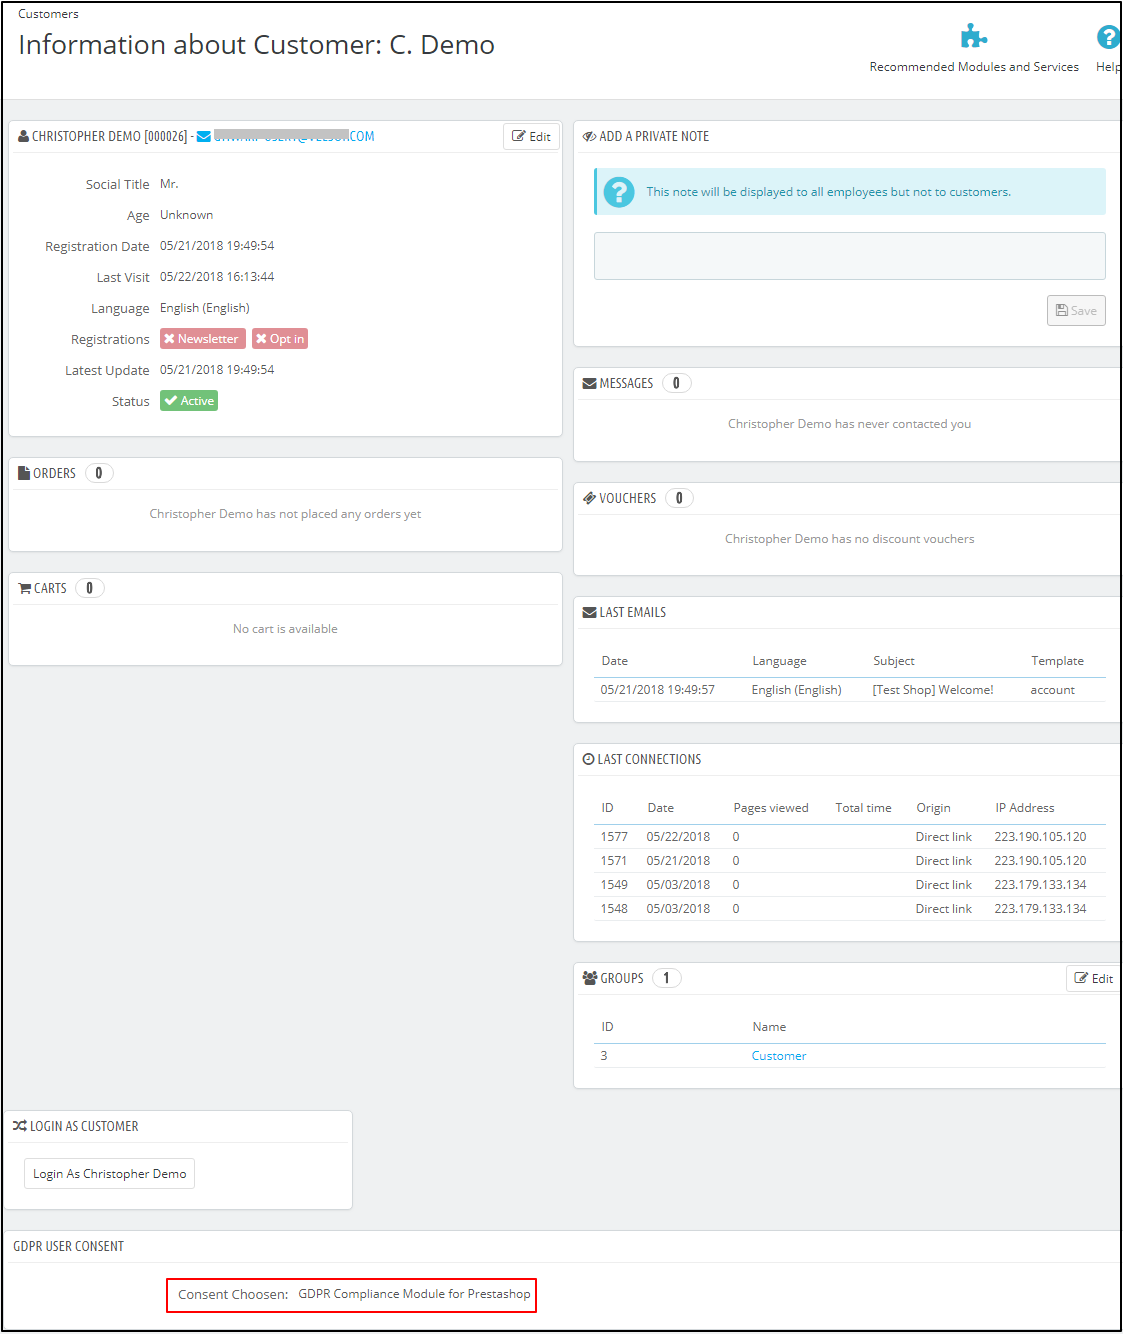
Das Prestashop GDDR Addon von Knowband zeichnet auch die Zustimmung des Benutzers auf. Um die Zustimmung des Kunden zu überprüfen, müssen Sie zum Abschnitt "Kunden" navigieren. Bitte beachten Sie den beigefügten Screenshot:
1.8 GDPR Datenportabilität
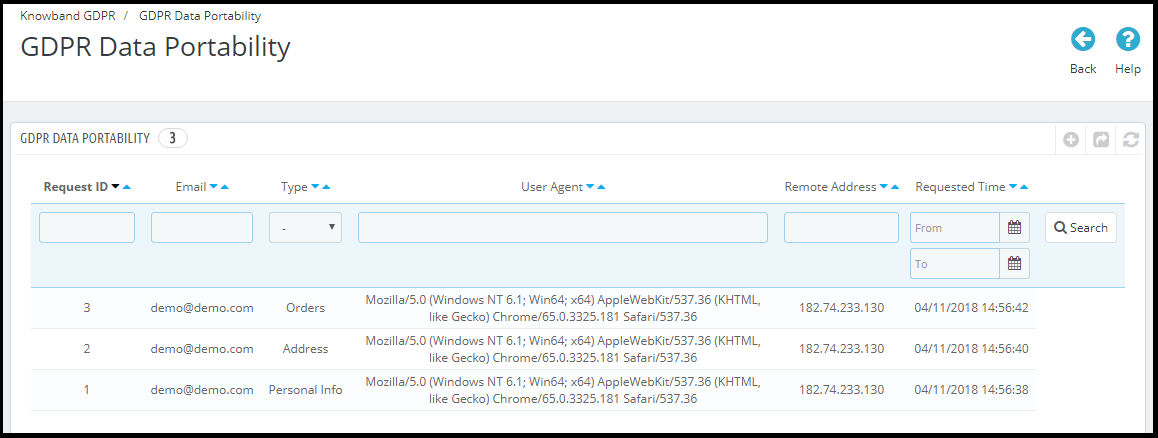
Im Abschnitt zur Datenportabilität der GDPR-Daten des Prodashop-GDPR-Moduls kann der Administrator den Status der Datenübertragungsanforderungen überprüfen, die von den Kunden erhoben werden. Kunden können die persönlichen Daten wie Persönliche Daten, Adressen und Bestellungen im CSV-Format herunterladen. Der Administrator kann die Berichte der heruntergeladenen Daten in diesem Abschnitt überprüfen.
Neue Funktion:
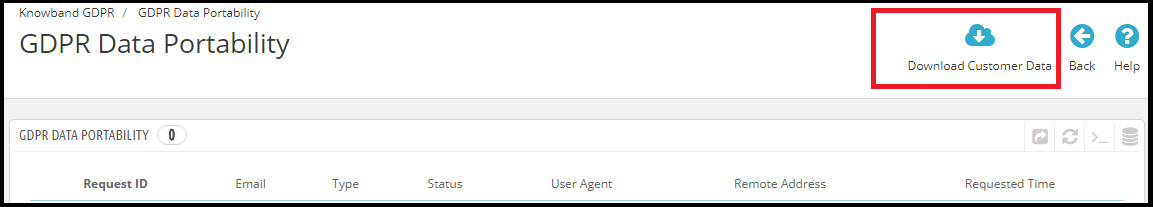
Die neue Version des Prestashop-GDPR-Moduls ermöglicht dem Store-Administrator, die Kundendaten aus dem Back-Office herunterzuladen. Diese Funktion hilft dem Geschäftsadministrator, die Kundendaten zu teilen, wenn Daten von einem anderen Kommunikationskanal wie E-Mail angefordert wurden, anstatt die Website zu verwenden. Gehen Sie zum Herunterladen der Kundendaten wie folgt vor:
Gehen Sie zur Registerkarte Datenprotokolle der GDPR
Klicken Sie auf die Option Download Kundendaten, wie im Screenshot hervorgehoben
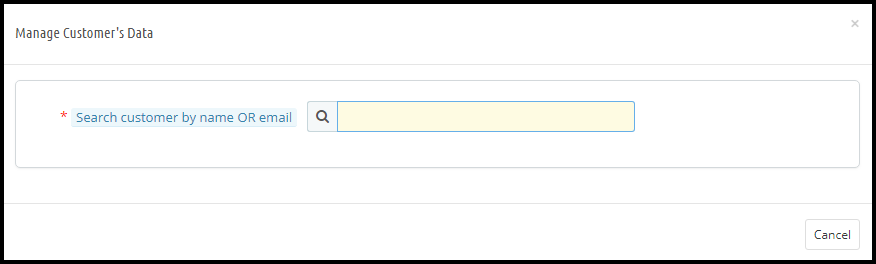
Wenn Sie auf Kundendaten herunterladen klicken, öffnet sich ein neuer Tab. Bitte beachten Sie den beigefügten Screenshot.
Bei der Suche nach den Kundendaten nach E-Mail-ID des Kunden oder des Kunden erscheinen die Details des Kunden mit den Optionen zum Herunterladen der Details des Kunden. Bitte beachten Sie den beigefügten Screenshot:
Von hier aus kann der Administrator die Kundendetails herunterladen. Die heruntergeladenen Daten werden im CSV-Format vorliegen.
1.9 DSPG Forgot Anfrage
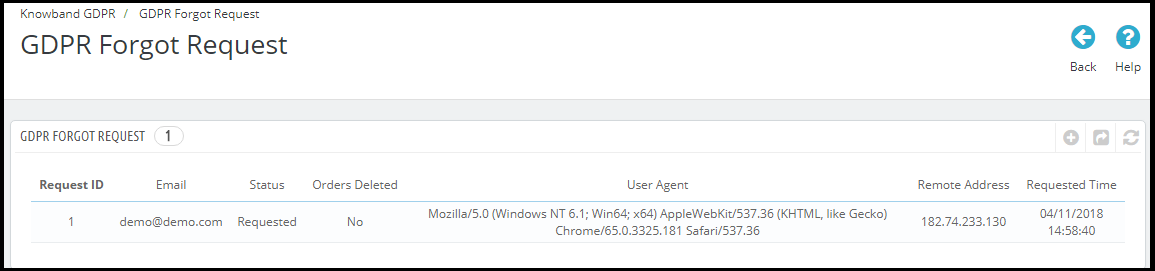
Gemäß dem Recht, von der DSGVO vergessen zu werden, kann der Kunde die Löschung seiner / ihrer persönlichen Daten verlangen. Alle Anträge, die unter "Right to Forgotten" registriert sind, werden auf der Registerkarte "Request Request" der GDPR aufgeführt. Gemäß den Einstellungen, die für das Löschen der Bestellung aktiviert / deaktiviert sind, werden Bestelldetails gespeichert oder gelöscht.
Hinweis:
Sobald ein Kunde seine Löschung wünscht, wird eine Bestätigungs-E-Mail an den Kunden gesendet. Gemäß der Bestätigung des Kunden werden die Details des Kunden aus dem System gelöscht.
Das Prestashop-GDPR-Modul löscht nur die Kundendaten aus der Geschäftsdatenbank. Wenn Sie die Kundendaten mit den Drittdienstleistern (zB MailChimp) teilen oder auf der Drittplattform (zB Google Drive) speichern, müssen Sie die Kundendaten manuell von diesen Plattformen löschen.
Neue Funktion:
Die neue Version des Prestashop-GDPR-Moduls ermöglicht es dem Geschäftsadministrator, die Kundendaten aus dem Back-Office zu löschen. Diese Funktion hilft dem Geschäftsadministrator, die Kundendaten zu löschen, wenn die Datenlöschungsanfrage von einem anderen Kommunikationskanal wie E-Mail generiert wurde, anstatt die Website zu verwenden. Um die Kundendaten zu löschen, folgen Sie den folgenden Schritten:
Gehen Sie zur Registerkarte Forgotten Request der GDPR
Klicken Sie auf die Option Kundendaten löschen, wie im Screenshot hervorgehoben
Wenn Sie auf Kundendaten löschen klicken, öffnet sich eine neue Registerkarte. Bitte beachten Sie den beigefügten Screenshot.
Der Administrator muss den Kundennamen oder die E-Mail-ID eingeben, um die Kundendetails zu finden. Die Details werden wie angezeigt.
Von hier aus kann der Administrator die Kundendetails prüfen und auch die Option zum Löschen der Kundendaten auswählen. Der Administrator kann den Kunden auch über die Löschung der Daten per E-Mail informieren. Wie in den Allgemeinen Einstellungen für die Datenlöschungsanforderungen aktiviert, werden die Bestelldetails in ähnlicher Weise behandelt.
Hinweis:
1) Wenn ein Drittanbietermodul die Prestashop-Hooks verwendet (gemäß den Richtlinien des Prestashop, um die Prestashop-Module nach GDPR zu gestalten), erlaubt das Prestashop-GDPR-Modul von Knowband dem Geschäftsadministrator, die Kundendaten auch von diesem Modul zu löschen.
2) Ab sofort hält das Prestashop-DSG-Compliance-Modul von Knowband das Protokoll der Datenlöschungsanforderungen, die vom Back-Office verarbeitet werden, nicht vor.
1.9 DSPR Anonyme Anfrage
Wenn der Kunde seine Daten anonymisieren möchte, so dass niemand den Benutzer anhand der persönlichen Daten identifizieren kann, kann der Kunde eine Anonymisierung der Daten beantragen. In diesem Fall werden die persönlichen Daten des Kunden durch gefälschte Details und gemäß den Einstellungen ersetzt, die auf der Registerkarte "GDPR-Einstellungen" des Prestashop-GDPR-Compliance-Moduls aktiviert sind. Eine falsche E-Mail-ID kann ebenfalls generiert werden. Wenn der Kunde wünscht, dass er / sie weiterhin die Dienste nutzen kann, indem er die falsche E-Mail-ID verwendet, um auf seine Kontodaten zuzugreifen. Der Administrator kann die Daten der anonymen Datenanforderung unter der Registerkarte Anonyme Anforderung von DSPD des Prestashop-DSG-Konformitätsmoduls prüfen.
1.10-DSG-Rektifikationsanfrage
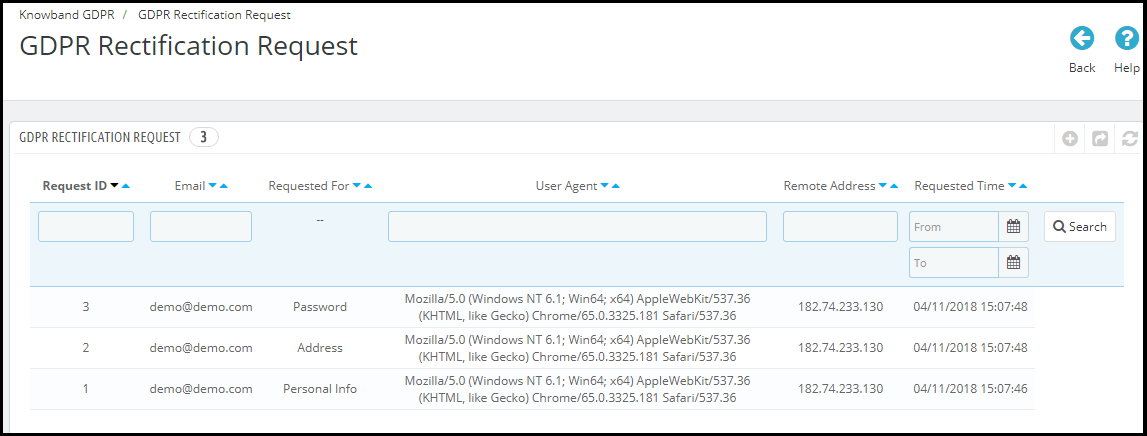
Der Kunde hat das Recht, die ungenaue Information zu ändern. Das Prestashop-GDPR-Modul ermöglicht es dem Kunden, die Details wie persönliche Informationen, Adresse und Passwort usw. zu ändern. Der Administrator kann den Status des Status der von den Kunden im Rahmen der GDRR-Rektifikationsanfrage vorgenommenen Änderung prüfen.
1.11 DSGP Personal Data Report Request
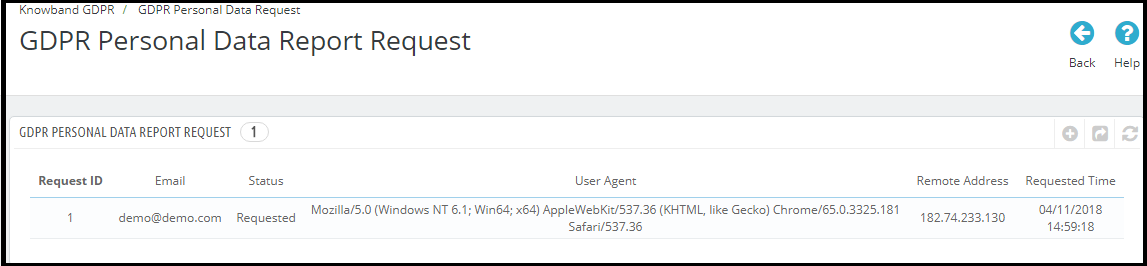
Gemäß den DSGVO-Rechten kann der Kunde verlangen, dass die persönlichen Daten, die vom Filialleiter erfasst wurden, detailliert angegeben werden, wie die persönlichen Daten verwendet wurden und welche anderen Dienste die Daten des Kunden nutzen. Der Frontend-Kunde erhält eine Schnittstelle zur Abfrage der persönlichen Daten im Bereich Mein Konto. Sobald der Benutzer die persönlichen Daten anfordert, wird eine E-Mail zur Bestätigung an den Benutzer an die registrierte E-Mail-Adresse gesendet. Gemäß der Bestätigung des Benutzers werden persönliche Daten an den Benutzer gesendet. Der Administrator kann den Status und die Details des Status für personenbezogene Daten im Rahmen der DSP-Anfrage für persönliche Daten prüfen.
Hinweis:
Ab sofort erlaubt das Prestashop GDRR Modul von Knowband dem Filialleiter, Details wie persönliche Informationen, Adressdetails, Newsletter-Abonnement, Geburtsdatum, Warenkorb, Bestelldetails, zu teilen. Der Administrator kann auch alle Details zu den Drittanbieter-Dienstanbietern auflisten physischer Standort des Servers zusammen mit den Details des Hosting-Unternehmens.
1.12 GDPR E-Mail-Vorlagen
Das GDPR-Modul von Knowband ermöglicht es dem Administrator, folgende E-Mails an den Kunden zu senden, wenn er eine Anfrage im Rahmen der DSGVO einreicht.
Bestätigen Sie Ihre Anforderung zum Löschen der DSPR-Konten
Bestätigen Sie Ihre personenbezogenen Daten der DSGVO anonyme Anfrage
Kunde hat um DSGVO ersucht
Ihr DSDP-Bericht zu personenbezogenen Daten
Der Kunde hat die DSGVO-Anfrage bestätigt
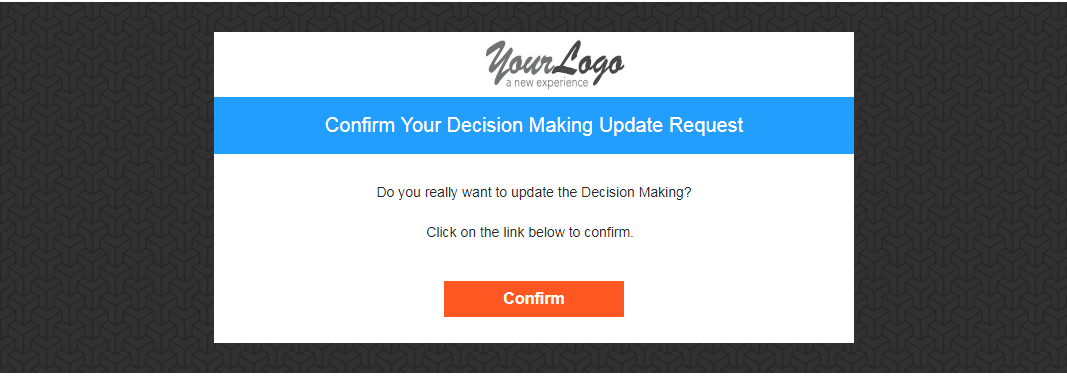
Bestätigen Sie Ihre DSGVO-Entscheidung
Bestätigen Sie Ihre Anfrage zur persönlichen Datenübertragbarkeit von DSPD
1.12.1 Bestätigen Sie Ihre Anforderung zum Löschen der DSPR-Konten
Der Administrator kann die Betreffzeile und den E-Mail-Text aktualisieren, indem er die Einstellungen für die GDPR-E-Mail-Vorlage verwendet.
Das Standardformat der E-Mail-Vorlage ist wie folgt:
1.12.2 Bestätigen Sie Ihre personenbezogenen Daten der DSGVO Anonymous Anfrage
Der Administrator kann die Betreffzeile und den E-Mail-Text aktualisieren, indem er die Einstellungen für die GDPR-E-Mail-Vorlage verwendet.
Das Standardformat der E-Mail-Vorlage ist wie folgt:
1.12.3-Kunde hat um DSGVO ersucht
Diese E-Mail-Vorlage wird verwendet, um eine Bestätigungs-E-Mail an den Kunden zu senden, wenn ein Kunde den Bericht "Persönliche Daten" angefordert hat.
Die E-Mail am Kundenende wird wie folgt aussehen:
1.12.4 Ihr DSDP-Bericht für persönliche Daten
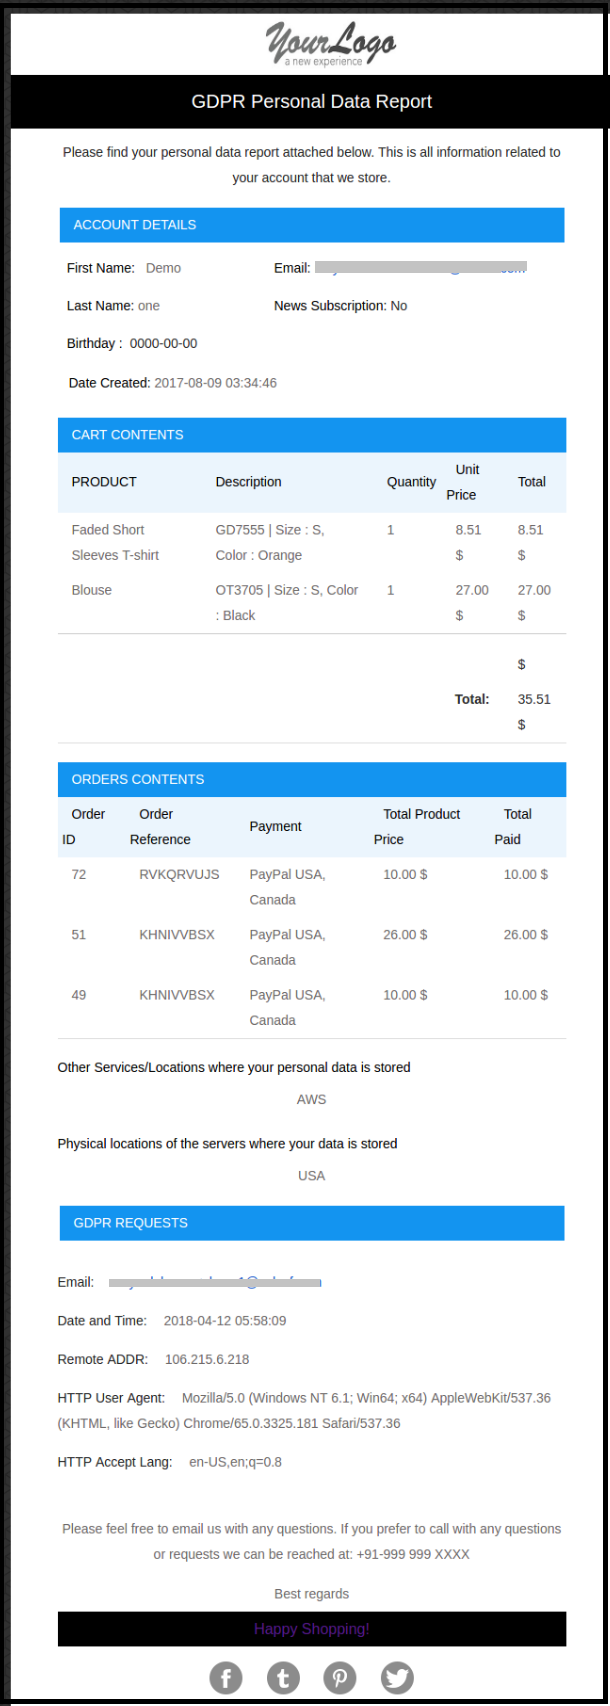
Diese E-Mail-Vorlage wird verwendet, um die persönlichen Daten des Kunden, die gemäß der DSGVO angefordert werden, an den Zugriff auf die persönlichen Daten zu senden.
Am Kundenende wird das E-Mail-Design wie folgt aussehen:
Der 1.12.5-Kunde hat die DSGVO-Anfrage bestätigt
1.12.6
Diese E-Mail-Vorlage wird verwendet
E-Mail am Kundenende.
DSGVO CRONS
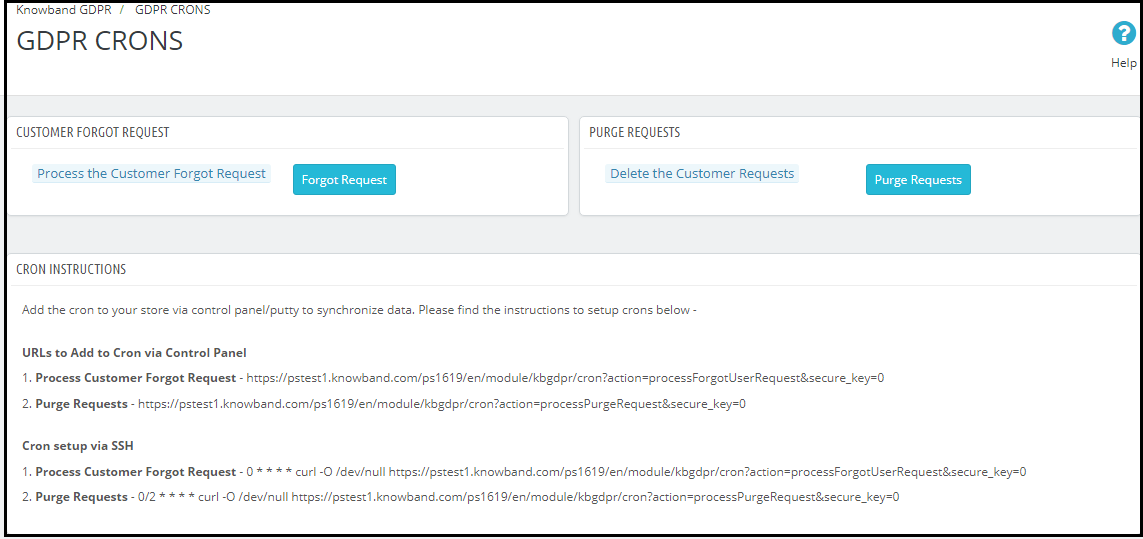
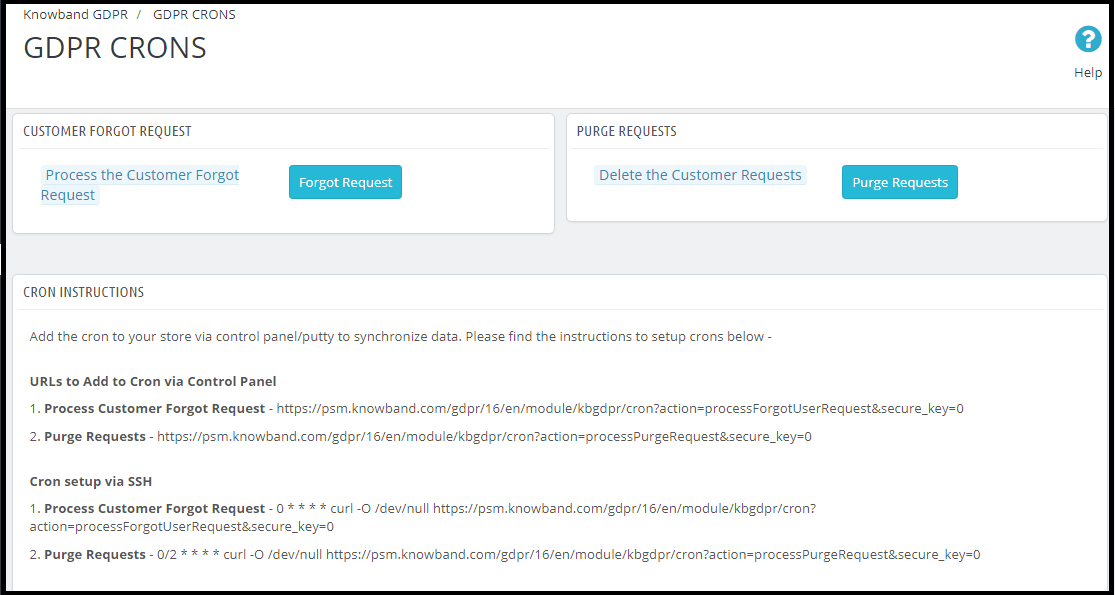
Um dem Geschäftsadministrator zu helfen, die Datenlöschungs- und Löschungsanforderung zu automatisieren, sind Cron-Einstellungen im Prestashop-GDPR-Modul verfügbar. Bitte beachten Sie den beigefügten Screenshot.
Der Administrator kann die Datenlöschungs- und Löschungsanforderungen durch Klicken auf die Schaltfläche "Request vergessen" und "Löschanforderungen" abschließen oder den Cron einrichten
Hinweis: Der Zweck dieser Funktionen besteht darin, Ihnen zu helfen, die DSGVO-Anforderungen zu erfüllen. Durch die Installation dieses Moduls wird nicht garantiert, dass Händler die neuen Anforderungen der DSGVO erfüllen. Es liegt in Ihrer Verantwortung, alle notwendigen Maßnahmen zu ergreifen, um sicherzustellen, dass Sie die Anforderungen erfüllen.
Mit Hilfe dieses Prestashop-GDPR-Plugins kann der Administrator die DSGVO-Anfragen problemlos bearbeiten und den Kunden ermöglichen, ihre individuellen Daten zu aktualisieren, zu löschen oder herunterzuladen. Das Modul "Allgemeine Datenschutzbestimmungen" bietet eine benutzerfreundliche Oberfläche und müheloses Arbeiten. Das GDPR-Modul für das Prestashop-Addon ist in hohem Maße anpassbar. Für das Senden der E-Mail stehen E-Mail-Vorlagen zur Verfügung. Sie haben die Wahl, sich für Cookies zu entscheiden.
Für weitere Informationen zu diesem Prestashop Addon besuchen Sie bitte: