Come stai preparando il tuo negozio PrestaShop per la ricerca tramite intelligenza artificiale (ChatGPT, Gemini e Perplexity)?

Una quota crescente di acquirenti ora pone domande sui prodotti a ChatGPT, Gemini o Perplexity invece di utilizzare la ricerca Google. Il monitoraggio del traffico di riferimento AI di Similarweb mostra la quota di ChatGPT a livello mondiale. Il traffico web generato dall’IA è effettivamente diminuito da circa il 76% a circa il 53%. Nell’ultimo anno, non perché la domanda di ChatGPT sia in calo, ma perché molti utenti stanno passando anche a Gemini e Claude. Per i proprietari di negozi, il modulo generatore llms.txt di PrestaShop rappresenta una risposta pratica a questo cambiamento, ma ha senso solo se si comprende cosa comporta effettivamente. Questo tipo di preparazione non è più un problema futuro da pianificare in un secondo momento. Sta già accadendo e la maggior parte dei negozi non è pronta ad affrontarlo.

Questo articolo spiega cosa significa “pronto per la ricerca AI” per un negozio PrestaShop ed esplora come strumenti come un componente aggiuntivo per la generazione di file llms.txt per PrestaShop. Può supportare una strategia di ottimizzazione della ricerca basata sull’intelligenza artificiale più ampia.

1.0 Perché un modulo generatore LLMs.txt di PrestaShop da solo non è sufficiente per la ricerca basata sull’intelligenza artificiale

Il crawler di Google indicizza una pagina e la classifica rispetto a milioni di altre. Un motore di risposta basato sull’intelligenza artificiale funziona in modo diverso. Quando qualcuno chiede a ChatGPT un consiglio su un prodotto, il modello accede ai dati appresi in precedenza oppure recupera i contenuti in tempo reale tramite uno strumento di ricerca integrato o, sempre più spesso, entrambi. Quindi, invece di fornire semplicemente un elenco di link, formula una risposta.

Questo cambiamento ha un impatto sulla visibilità di un negozio in due modi distinti. In primo luogo, riguarda la capacità dei crawler basati sull’intelligenza artificiale di accedere e analizzare correttamente le pagine relative a prodotti, categorie e politiche. In secondo luogo, riguarda la struttura delle informazioni contenute in tali pagine, che deve essere sufficientemente chiara da consentire a un modello di ricavare dati accurati, come prezzo, disponibilità, condizioni di spedizione, ecc., senza dover ricorrere a supposizioni o interpretazioni errate.

I dati di ricerca di Similarweb mostrano anche un dato interessante: la percentuale di risposte che rimandano a fonti citate è aumentata da quasi l’1,6% a metà del 2025 a circa il 6,8% a maggio 2026. È ancora una minoranza, ma in crescita, e questo significa che essere citabili sta iniziando ad avere un impatto concreto.

ChatGPT, Gemini e PerplexityBot: tutte e tre le piattaforme si comportano in modo diverso. ChatGPT integra sempre più le conoscenze acquisite durante l’addestramento con il recupero in tempo reale tramite GPTBot e strumenti di ricerca connessi, e il suo comportamento di riferimento alla homepage è cambiato drasticamente dopo un aggiornamento del prodotto di maggio 2026. Gemini si basa su Google Extended, un crawler separato dal Googlebot standard, e sull’indice di ricerca esistente di Google, quindi una pagina che si posiziona già bene organicamente ha un vantaggio iniziale. Perplexity è costruito attorno al recupero web in tempo reale e genera risposte utilizzando informazioni raccolte da fonti online aggiornate. Questo rende particolarmente importanti l’accesso al crawler e contenuti di pagina chiari e aggiornati.

Un file llms.txt fornisce ai sistemi di intelligenza artificiale un riepilogo chiaro e organizzato del contenuto del tuo sito, consentendo loro di trovare e consultare i prodotti e le pagine giuste più velocemente rispetto a una scansione completa da zero. Ciò che non può fare è risolvere i problemi relativi al contenuto sottostante: non permetterà a un bot di superare un blocco robots.txt e non potrà correggere una pagina prodotto con prezzi obsoleti o una politica di reso nascosta in un PDF. Consideralo come un indice che semplifica la consultazione del tuo negozio, non come un sostituto di pagine accurate e accessibili. Il modulo PrestaShop LLMs.txt Generator è una parte utile della configurazione, ma non può sostituire contenuti accurati, accessibili e ben strutturati del tuo negozio.

2.0 Cosa significa realmente “Accesso al crawler AI” per il tuo negozio

Le piattaforme di intelligenza artificiale utilizzano i propri bot, distinti da Googlebot, per raccogliere contenuti. GPTBot raccoglie dati per i modelli di OpenAI. PerplexityBot recupera contenuti web aggiornati per generare risposte basate su citazioni. Google-Extended è un crawler distinto dal normale Googlebot, utilizzato specificamente per l’addestramento e la messa a punto di Gemini. Anthropic-AI svolge la stessa funzione per Claude.

Nessuno di questi bot viene bloccato automaticamente, ma nessuno viene nemmeno automaticamente accolto. Il file robots.txt di un negozio controlla quali di questi crawler sono autorizzati ad accedere, e un numero sorprendente di negozi PrestaShop ha regole robots.txt risalenti ad anni di modifiche accumulate che nessuno ha più rivisto. Se GPTBot o PerplexityBot sono bloccati da qualche parte in quel file, ChatGPT e Perplexity semplicemente non possono visualizzare il tuo catalogo, indipendentemente da quanto siano ben fatte le tue pagine prodotto.

È qui che un modulo dedicato all’indicizzazione tramite crawler AI per PrestaShop fa risparmiare tempo. Invece di modificare manualmente il file robots.txt e consultare la documentazione del crawler ogni volta che una nuova piattaforma AI lancia un bot, un modulo creato appositamente gestisce i permessi del crawler come impostazione configurabile, senza bisogno di modifiche manuali ai file. La maggior parte dei negozi che saltano questo passaggio lo fanno perché non lo ritengono abbastanza importante da affrontare. Ma lo è. Un buon modulo di indicizzazione tramite crawler AI per PrestaShop può fare la differenza tra un catalogo visibile a ChatGPT e Perplexity e uno invisibile.

3.0 Comprendere il ruolo di llms.txt nella ricerca basata sull’intelligenza artificiale 

lms.txt è un formato di file proposto, introdotto da Jeremy Howard di Answer.AI nel 2024, che si trova nella directory principale di un sito e fornisce ai sistemi di intelligenza artificiale un riepilogo curato, in formato Markdown, dei contenuti più importanti del sito. L’idea si ispira a robots.txt e sitemap.xml, ma ha uno scopo diverso: invece di controllare i permessi di scansione o elencare ogni URL, fornisce a un modello un breve indice, scritto da un essere umano, di ciò che il sito effettivamente contiene.

È fondamentale conoscere lo stato attuale delle prove. Un’analisi indipendente del traffico dei crawler basati sull’IA, inclusa una revisione di oltre 500 milioni di richieste di bot da parte della società di analisi Limy, ha rilevato che la percentuale di richieste che effettivamente utilizzano il file /llms.txt di un sito è trascurabile rispetto al traffico proveniente da GPTBot, PerplexityBot e crawler simili che visitano le pagine normali. In parole semplici, la maggior parte dei crawler basati sull’IA oggi legge ancora il contenuto HTML normale molto più spesso del file llms.txt. Questo non significa che llms.txt sia inutile, ma significa che nessuno dovrebbe considerarlo una leva di ranking garantita all’interno di ChatGPT o Gemini.

Un buon componente aggiuntivo per l’ottimizzazione dei motori di ricerca basato sull’intelligenza artificiale per PrestaShop offre una struttura e un controllo più affidabili. Un file llms.txt ben strutturato fornisce un unico punto di riferimento per definire quali prodotti, categorie e pagine CMS si desidera che i sistemi di intelligenza artificiale utilizzino come riferimento, e per aggiungere brevi informazioni di contesto, come ad esempio quali categorie sono stagionali o quali pagine CMS contengono la politica di reso effettiva rispetto a un semplice segnaposto. Si tratta di una funzionalità reale e utile, anche se non è ancora il fattore di ranking che alcuni fornitori lasciano intendere.

4.0 Le basi della ricerca basata sull’IA: dati di prodotto accurati e strutturati

Affinché un modello di intelligenza artificiale possa descrivere accuratamente un prodotto, consigliare una taglia o indicare un prezzo, tali informazioni devono essere inequivocabili sulla pagina stessa. È qui che risiede la maggior parte del lavoro, che si sovrappone in larga misura alle pratiche che gli sviluppatori PrestaShop già conoscono grazie alla SEO tecnica.

Alcuni dettagli da verificare in un negozio PrestaShop:

  • Schema del prodotto corretto e aggiornato (Prodotto, Offerta, Valutazione aggregata, se pertinente) compilato e aggiornato correttamente, poiché un prodotto con dati strutturati obsoleti potrà affermare con sicurezza un prezzo errato.
  • Linguaggio chiaro e semplice su Pagine CMS per spedizioni, resi e taglie (non all’interno di un PDF o di un’immagine), poiché i sistemi di intelligenza artificiale hanno molte più probabilità di interpretare il testo rispetto ai documenti scansionati.
  • Descrizioni dei prodotti e delle categorie che si limitino a esporre i fatti anziché essere totalmente orientate al marketing, perché un riassunto che scrivi sulla tua pagina per un acquirente deve sapere cosa dire, non solo come dirlo.
  • URL canonici mantenuti puliti in modo che un crawler basato sull’IA non indicizzi tre versioni duplicate dello stesso prodotto con parametri di filtro diversi.

Niente di tutto ciò è una novità. Si tratta della stessa disciplina che è sempre stata fondamentale per una buona SEO nell’e-commerce, solo che ora viene letta da un diverso tipo di visitatore.

5.0 Perché l’ottimizzazione per i motori di ricerca basata sull’intelligenza artificiale è importante per il tuo negozio oggi 

I dati specifici dell’e-commerce confermano l’urgenza, anche se sono ancora in una fase iniziale e in rapida evoluzione. Come riportato da eMarketer tramite dati incentrati sul commercio al dettaglio di Adobe Digital Insights, A marzo 2026, il traffico generato dall’intelligenza artificiale ha registrato un tasso di conversione superiore del 42% rispetto al traffico non generato dall’IA., un’inversione di tendenza significativa rispetto a solo un anno prima, quando si era riscontrato che il traffico generato da questo canale era inferiore alla media. I visitatori provenienti da fonti generate dall’IA, invece, hanno trascorso più tempo sul sito e guadagnato di più per visita rispetto a un acquirente medio, secondo gli stessi dati.

Ciò non dimostra che una singola tattica garantisca risultati. Dimostra piuttosto che gli acquirenti che attualmente accedono alle piattaforme basate sull’intelligenza artificiale tendono ad essere in una fase più avanzata del processo decisionale e che essere visibili e rappresentati accuratamente su tali piattaforme ha un reale peso commerciale, non solo un valore di novità.

6.0 Una pratica checklist di preparazione all’IA per i negozi PrestaShop
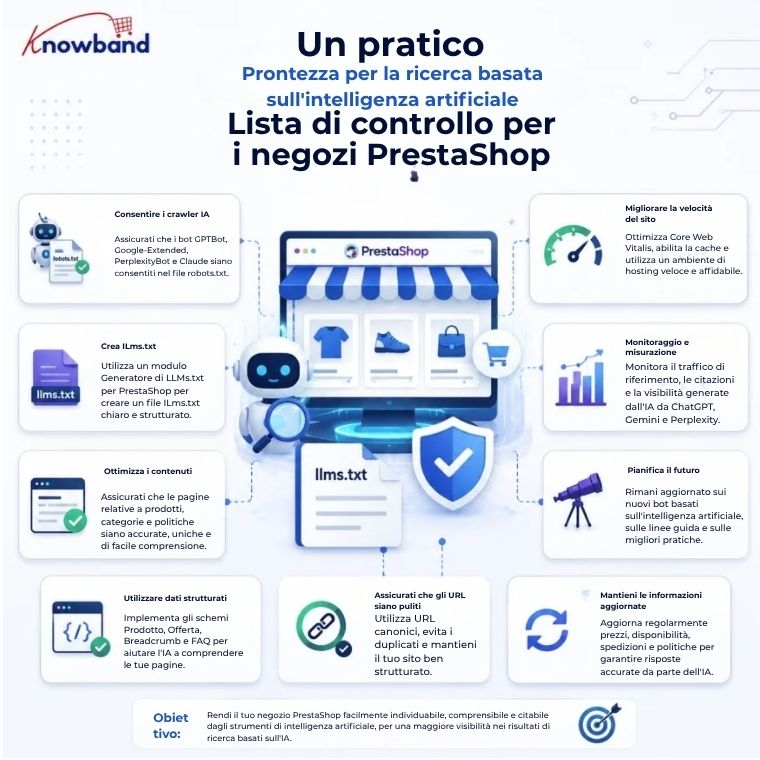
Anziché seguire ogni nuova tendenza nella ricerca basata sull’intelligenza artificiale, i rivenditori possono concentrarsi su alcuni accorgimenti pratici per preparare i propri negozi:

  1. Controlla il file robots.txt e assicurati che GPTBot, PerplexityBot, Google-Extended e Anthropic-AI non siano bloccati accidentalmente.
  2. Controlla le pagine dei prodotti per assicurarti che lo schema sia accurato e aggiornato, in particolare per quanto riguarda prezzo e disponibilità.
  3. Riscrivi le pagine chiave del CMS (spedizioni, resi, taglie) utilizzando testo semplice anziché immagini o PDF.
  4. Pubblica un file llms.txt utilizzando un componente aggiuntivo per la generazione di file llms.txt di PrestaShop che punti alla struttura effettiva del tuo catalogo e alle pagine delle policy, considerandolo come uno strumento di struttura e controllo piuttosto che come una garanzia di aumento della visibilità.
  5. Ricontrolla questo elenco trimestralmente, poiché il comportamento dei crawler e le capacità delle piattaforme di intelligenza artificiale sono in continua e rapida evoluzione.

Il quarto passaggio è quello in cui uno strumento dedicato fa risparmiare tempo prezioso. Il modulo PrestaShop LLMs.txt Generator di Knowband genera e aggiorna automaticamente questo file a partire dai dati del negozio, consentendo all’amministratore di scegliere quali crawler basati sull’IA (GPTBot, PerplexityBot, Anthropic-AI, Google-Extended, DeepSeekBot, ecc.) utilizzare, filtrare i prodotti, le categorie e le pagine CMS da includere e aggiungere un contesto personalizzato a ciascuna sezione, senza dover modificare manualmente un file Markdown ogni volta che i dati del negozio cambiano. Gestisce la parte meccanica del quarto passaggio, permettendo così di concentrarsi sul lavoro effettivo relativo al prodotto e ai contenuti nei passaggi due e tre.

Ottimizzazione della ricerca tramite intelligenza artificiale per PrestaShop: punti chiave e prossimi passi

Un modulo generatore di llms.txt per PrestaShop è una piccola parte di una configurazione più ampia. Preparare un negozio per la ricerca AI inizia dalle basi: consentire ai crawler AI di accedere al sito, mantenere dati strutturati accurati e fornire informazioni chiare e di facile lettura su prodotti e politiche. Un file llms.txt può integrare questi sforzi fornendo ai sistemi AI una panoramica strutturata del negozio. Poiché la ricerca AI continua ad evolversi, mantenere questi elementi fondamentali accurati e aggiornati rimarrà essenziale. Se mantenere manualmente un file llms.txt accurato non è pratico per le dimensioni del catalogo, il componente aggiuntivo per l’ottimizzazione del motore di risposta AI di PrestaShop. Vale la pena dare un’occhiata a questo metodo per mantenere aggiornato il file llms.txt senza aggiungerlo al carico di lavoro manuale del team.

Se hai domande o hai bisogno di assistenza per le prestazioni o la migrazione del tuo sito web, i nostri esperti sono qui per aiutarti. Contatta il team di Knowband all’indirizzo [email protected]. Oggi stesso potrete usufruire di plugin per e-commerce affidabili e personalizzati in base alle vostre esigenze.

👉 Scopri il modulo con la nostra guida video

Sicurezza di PrestaShop nell’era dell’IA: quali sono le vostre preoccupazioni?

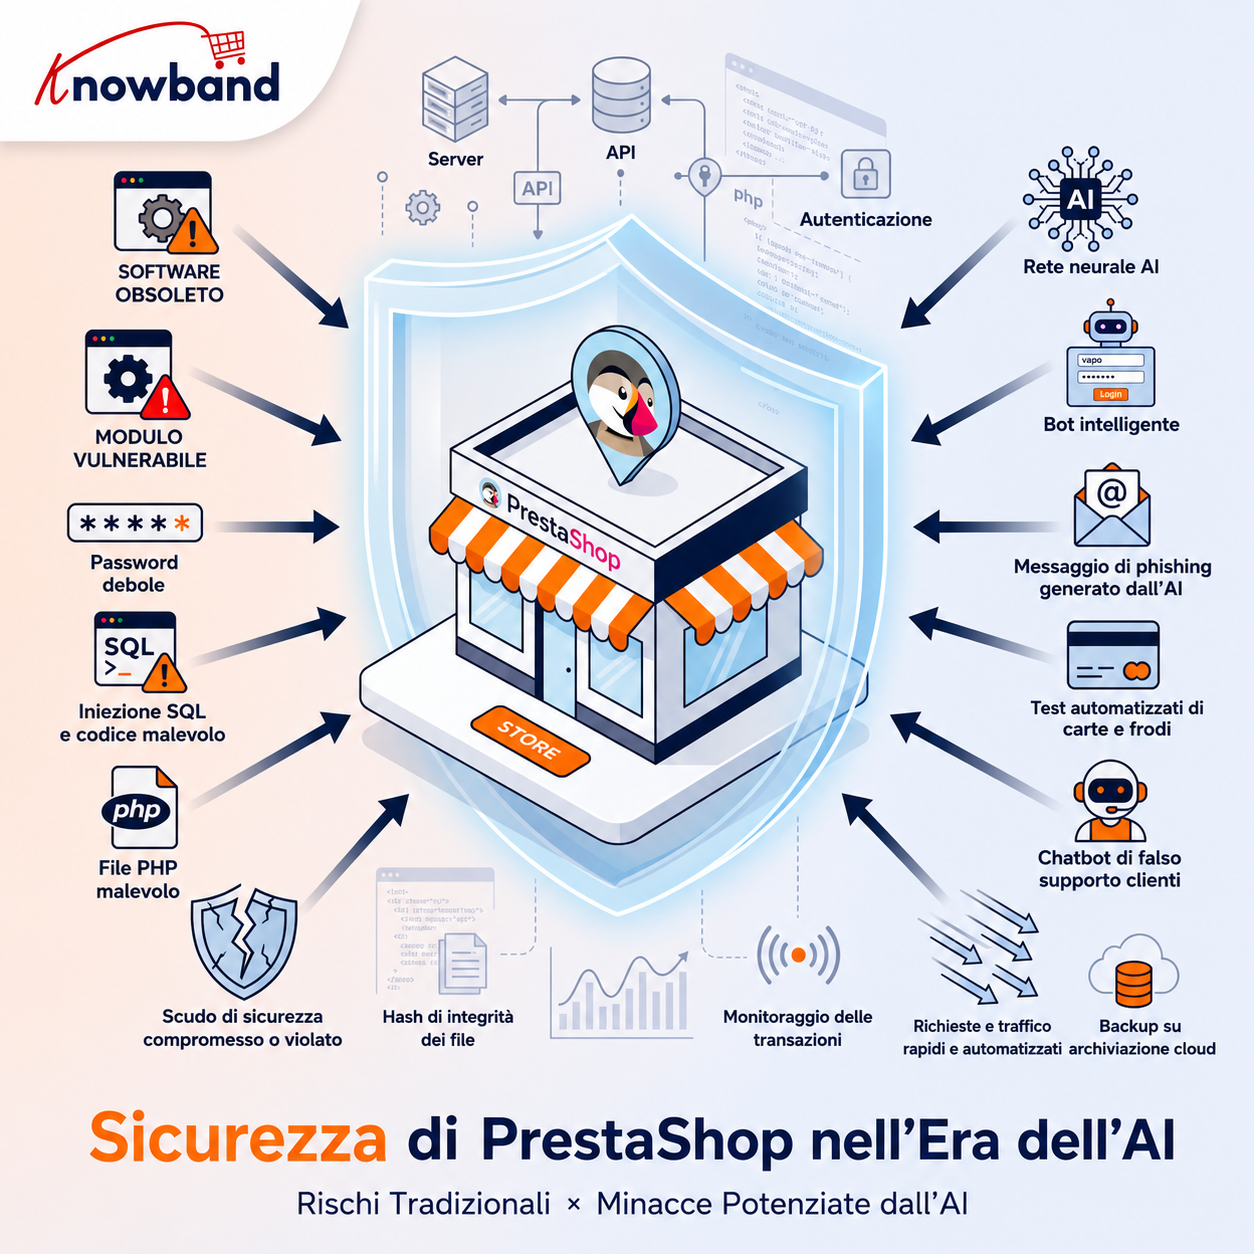
Gestire un negozio PrestaShop significa proteggere molto più di un semplice sito web. Il tuo negozio contiene account cliente, cronologia degli ordini, indirizzi, credenziali di amministratore, oltre a tutti i servizi di pagamento, spedizione, marketing e analisi che hai integrato. Pertanto, la sicurezza di PrestaShop non è una semplice formalità tecnica, ma un rischio aziendale a tutti gli effetti.

L’intelligenza artificiale non ha tanto cambiato le minacce alla sicurezza quanto le ha accelerate. Le email di phishing non presentano più la grammatica scorretta e le frasi bizzarre di un tempo; ora sembrano scritte da un collega. La scansione di un negozio alla ricerca di moduli obsoleti e vulnerabili richiedeva tempo e impegno da parte di una persona. Ora è automatizzata e quasi istantanea. Lo stesso vale per il credential stuffing: ciò che prima richiedeva un lavoro manuale meticoloso ora può essere eseguito su una scala che un singolo attaccante non avrebbe mai potuto raggiungere qualche anno fa.

Discutere se l’IA sia “buona” o “cattiva” per la sicurezza è comunque un dibattito fuorviante. La domanda che conta davvero per un commerciante è più semplice: la tua attuale infrastruttura è progettata per gestire attacchi più rapidi e incisivi rispetto a quelli che dovevi affrontare due o tre anni fa?

Tutto si riduce alle basi, fatte correttamente. Una versione obsoleta del core di PrestaShop e dei moduli rimane la causa più comune di compromissione dei negozi online. Controlla l’accesso agli account amministratore e i relativi privilegi. Autenticati correttamente e non solo tramite password. Monitora eventuali attività insolite invece di presumere che il silenzio sia sinonimo di sicurezza. Esegui regolarmente scansioni antimalware. Verifica le integrazioni di terze parti prima di installarle. E predisponi un piano di ripristino effettivo, testato e non solo ipotizzato, perché prima o poi qualcosa riuscirà a penetrare, con o senza l’ausilio dell’intelligenza artificiale.

1.0 Perché le preoccupazioni relative alla sicurezza di PrestaShop stanno cambiando

I problemi di sicurezza non sono diventati improvvisamente del tutto nuovi a causa dell’intelligenza artificiale. Iniezioni SQL, XSS, furto di password, malware, moduli vulnerabili, modifiche dannose ai file e attacchi alle pagine di pagamento esistono da anni.

La differenza sta nella rapidità e nella quantità con cui gli aggressori possono individuare queste vulnerabilità.

Grazie all’intelligenza artificiale, possono automatizzare le loro attività di ricognizione, produrre materiale di phishing credibile, individuare vulnerabilità e moltiplicare il numero di attacchi alle credenziali.

Per un negozio online, ciò significa che una vulnerabilità altrimenti inosservata può essere scoperta molto prima.

Un tipico negozio PrestaShop può includere:

  • Core di PrestaShop
  • Moduli di pagamento
  • Integrazioni di spedizione
  • Analisi e script pubblicitari
  • Moduli personalizzati
  • Temi di terze parti
  • Software server
  • Servizi CDN o WAF
  • API e webhook
  • Account amministratori
  • Account del cliente

Ogni modulo/script aggiuntivo crea un’ulteriore dipendenza che deve essere gestita. 

Questo non significa che dobbiate evitare le integrazioni. Significa che avete bisogno di visibilità su ciò che è installato, su ciò che ha accesso al vostro negozio e su cosa succede quando un componente diventa vulnerabile.

2.0 Le principali problematiche di sicurezza di PrestaShop per i proprietari di negozi

1. Core e moduli di PrestaShop obsoleti

Uno dei controlli di sicurezza più elementari è anche uno dei più facili da trascurare: mantenere il software aggiornato.

PrestaShop mantiene un processo di consulenza sulla sicurezza e la sua attuale politica di sicurezza stabilisce che gli aggiornamenti di sicurezza vengono generalmente applicati all’ultima versione.

Ciò diventa particolarmente importante quando una vulnerabilità interessa una versione precedente o un componente di terze parti.

Correggere una vulnerabilità e ripulire un sito web compromesso sono due cose diverse.

Se scoprite file PHP sospetti, codice JavaScript inatteso, template modificati, account amministratore sconosciuti o reindirizzamenti inspiegabili, non date per scontato che il solo aggiornamento di PrestaShop abbia eliminato l’attaccante.

Prima di tutto, ispeziona il negozio.

2. Gli account amministratore sono obiettivi di alto valore

Il back office di PrestaShop merita lo stesso livello di protezione del tuo negozio online. Un account amministratore compromesso può consentire a un malintenzionato di accedere a impostazioni sensibili, dati dei clienti, moduli e contenuti del negozio. Con autorizzazioni sufficienti, potrebbe persino apportare modifiche che introducono codice dannoso o reindirizzano parti dell’esperienza di acquisto.

Ecco perché l’autenticazione basata esclusivamente su password è sempre più difficile da giustificare per gli account privilegiati.

Usa il AMF/2FA per gli amministratori, ove possibile. Inoltre, verifica quali dipendenti necessitano effettivamente dell’accesso amministrativo e rimuovi gli account inattivi.

Il principio è semplice: Concedi a ciascuna persona solo le autorizzazioni necessarie per svolgere il proprio lavoro.

Anche i controlli aggiuntivi possono essere utili. A seconda del tuo ambiente, potresti limitare l’accesso al back-office tramite indirizzi IP attendibili, accesso VPN, regole firewall o ulteriori livelli di autenticazione.

Nascondere l’URL di amministrazione può ridurre l’esposizione ad alcuni tipi di scansione automatizzata, ma non deve essere considerato un sostituto dell’autenticazione, dell’autorizzazione o dell’applicazione di patch.

3. Attacchi di credential stuffing e di accesso automatizzato

Il furto di credenziali è particolarmente rilevante nel commercio elettronico.

Indovinare le password non è sempre necessario per gli hacker; possono utilizzare coppie nome utente/password rubate da violazioni di dati completamente diverse e provarle su altri siti.

Nel caso in cui il cliente riutilizzasse la password, l’aggressore potrebbe utilizzare il tuo negozio come prossima vittima.

Lo stesso vale anche per gli account amministratore, e in quel caso la situazione è decisamente peggiore.

È opportuno utilizzare congiuntamente misure quali la limitazione della frequenza delle richieste, la prevenzione degli attacchi brute-force, password complesse, l’autenticazione a più fattori (MFA), il rilevamento di accessi sospetti e controlli adeguati degli account.

L’intelligenza artificiale e l’automazione rendono questo aspetto ancora più rilevante, poiché gli aggressori possono operare su larga scala. Le linee guida sulla sicurezza informatica relative all’IA individuano inoltre il credential stuffing e gli attacchi alle password come aree in cui l’automazione può aumentare la minaccia.

4. Malware e modifiche impreviste ai file

Un negozio PrestaShop compromesso non sempre appare danneggiato.

Il negozio online potrebbe continuare a caricarsi normalmente anche se del codice dannoso è presente all’interno di un tema, un modulo, un file PHP, un file JavaScript o un’altra parte dell’applicazione.

Ecco perché la scansione antimalware e il monitoraggio delle modifiche ai file sono importanti.

Uno scenario particolarmente grave è la manipolazione della pagina di pagamento. PrestaShop ha emesso un avviso di sicurezza nel febbraio 2026 descrivendo uno skimmer digitale in grado di sostituire i pulsanti di pagamento legittimi con pulsanti fraudolenti. Lo script dannoso veniva caricato tramite un file del tema modificato.

Per un commerciante, questo è un utile promemoria del fatto che “il sito web funziona” non significa “il sito web è sicuro”.

È opportuno affiancare alla scansione periodica l’analisi di eventuali modifiche inattese. Se un file critico subisce modifiche impreviste, è necessario sapere:

  1. Che cosa è cambiato?
  2. Quando è avvenuto il cambiamento?
  3. Chi o cosa l’ha cambiato?
  4. Il cambiamento era legittimo?
  5. Quali altri file o account dovrebbero essere esaminati?

5. Moduli di terze parti e codice personalizzato

L’estensibilità di PrestaShop è uno dei suoi punti di forza, ma ogni modulo e personalizzazione amplia la superficie di attacco.

I test di sicurezza dovrebbero quindi prendere in considerazione più del semplice core di PrestaShop.

Un audit di sicurezza può esaminare l’applicazione principale, i temi, i componenti aggiuntivi, il codice personalizzato, le integrazioni, i controlli di autenticazione e la configurazione del server. Anche le linee guida di Astra per gli audit di PrestaShop sottolineano l’importanza di esaminare l’applicazione nel suo complesso, piuttosto che considerare la piattaforma principale come l’intero perimetro di sicurezza.

Questo è particolarmente importante per i negozi che esistono da diversi anni.

Un modulo installato cinque anni fa potrebbe essere ancora attivo anche se nessuno ricorda il motivo della sua installazione. Una personalizzazione potrebbe rimanere attiva anche dopo che lo sviluppatore originale ha lasciato il progetto. Un’integrazione abbandonata potrebbe conservare ancora le credenziali API.

Un utile esercizio di manutenzione consiste nel creare un inventario di:

  • Moduli installati
  • Temi attivi
  • Sovrascritture personalizzate
  • API esterne
  • Webhooks
  • Cron jobs
  • Account amministratori
  • Servizi server
  • Servizi DNS/CDN/sicurezza

Rimuovi ciò che non ti serve più.

3.0 Cosa cambia concretamente l’intelligenza artificiale per la sicurezza di PrestaShop?

L’intelligenza artificiale non sostituisce un’installazione sicura di PrestaShop. Pensate all’IA come a un acceleratore per entrambi i lati.

3.1 Gli aggressori possono automatizzare di più

La preoccupazione maggiore per un negozio online è la velocità. Un attaccante non ha più bisogno di eseguire ogni passaggio manualmente. Gli strumenti automatizzati e assistiti dall’IA possono aiutare con la ricerca dei target, il phishing, il test delle credenziali rubate e l’attività di bot su larga scala. Per le aziende di e-commerce, questo può tradursi in più tentativi di acquisizione dell’account, frode sui pagamenti, credential stuffing e scraping,

3.2 I difensori possono analizzare di più

La stessa capacità di base può essere d’aiuto ai difensori.

I sistemi di sicurezza possono analizzare l’attività di accesso, i modelli di richiesta, la reputazione IP, l’attività API, le anomalie di traffico e altri eventi molto più velocemente di una persona che esamina manualmente i log grezzi.

Ad esempio, un manager di solito accede al sistema dal suo solito paese durante l’orario di lavoro. Successivamente, si verificano numerosi tentativi di accesso falliti, seguiti da un accesso riuscito da una posizione insolita. Se il sistema è in grado di eseguire un’analisi comportamentale, un evento del genere può essere rilevato molto più rapidamente rispetto all’analisi dei registri di accesso del giorno precedente.

L’intelligenza artificiale può anche aiutare a dare priorità agli avvisi. Questo è utile perché un negozio che genera migliaia di richieste al minuto non può realisticamente avere una persona che esamini ogni singolo evento.

4.0 Migliori pratiche di sicurezza per PrestaShop: un approccio pratico a più livelli

La sicurezza funziona meglio se applicata a più livelli piuttosto che come un singolo “plugin di sicurezza”.

Una configurazione pratica per un negozio PrestaShop dovrebbe includere diversi livelli.

Livello 1: Mantenere l’applicazione aggiornata

Mantenere le versioni supportate di:

  • PrestaShop
  • PHP
  • Software server
  • Temi
  • moduli
  • Biblioteche

Testa gli aggiornamenti in un ambiente di staging in cui il negozio presenta personalizzazioni sostanziali.

Non rimandate indefinitamente gli aggiornamenti di sicurezza solo perché un normale aggiornamento delle funzionalità risulta scomodo.

Livello 2: Proteggere l’accesso privilegiato

Per gli account amministratore:

  • Abilitare l’autenticazione a più fattori (MFA) e l’autenticazione a due fattori (2FA).
  • Utilizza password univoche.
  • Rimuovere i dipendenti non utilizzati.
  • Applicare le autorizzazioni con il minimo privilegio.
  • Valutare la possibilità di limitare l’utilizzo di IP/VPN in ambienti sensibili.
  • Monitorare gli accessi riusciti e non riusciti.

Livello 3: Proteggere l’applicazione

Un WAF può aiutare a filtrare le richieste HTTP dannose prima che raggiungano l’applicazione. Le intestazioni di sicurezza possono aggiungere protezioni a livello di browser. I CAPTCHA o i controlli anti-bot possono ridurre l’abuso automatizzato dei moduli pubblici.

Questi controlli non eliminano le vulnerabilità dell’applicazione stessa, bensì aggiungono un livello di protezione.

Livello 4: Monitorare il filesystem

Eseguire regolarmente scansioni antivirus e monitorare le modifiche ai file può aiutare a individuare le compromissioni non visibili dal sito web del negozio.

Prestare particolare attenzione a:

  • File dei temi
  • File PHP
  • JavaScript
  • File di configurazione
  • Cartelle di caricamento
  • Directory dei moduli

Le modifiche inattese meritano di essere esaminate.

Livello 5: Monitorare l’infrastruttura

L’applicazione PrestaShop non è l’unica cosa che necessita di protezione.

Revisione:

  • Accesso SSH
  • Regole del firewall
  • Esposizione ai manga
  • Utenti del server
  • Autorizzazioni per i file
  • Cron jobs
  • Configurazione SSL/TLS
  • Accesso di backup
  • Credenziali cloud
  • Configurazione CDN/WAF

Un’applicazione sicura su un server esposto o mal gestito rimane comunque vulnerabile.

5.0 Dove può essere utile PrestaShop Security Manager

Spesso i proprietari dei negozi si ritrovano ad assemblare controlli di sicurezza utilizzando diversi strumenti indipendenti. Questo può creare a sua volta problemi di manutenzione: impostazioni diverse, pianificazioni di aggiornamento, registri, problemi di compatibilità e interfacce di configurazione differenti.

Migliori Knowband PrestaShop Advanced Security Manager è un’opzione da valutare nell’ambito di una configurazione di sicurezza a più livelli per PrestaShop. La documentazione attuale del prodotto elenca controlli quali autenticazione a due fattori (2FA), protezione dagli attacchi brute-force, restrizioni IP per gli amministratori, un WAF, intestazioni di sicurezza, CAPTCHA, monitoraggio degli accessi e scansione antimalware programmata. È compatibile con PrestaShop 1.7, 8 e 9, secondo la documentazione del fornitore.

Il punto fondamentale è non considerare un modulo di sicurezza come una strategia di sicurezza completa.

Un modulo può rafforzare le difese a livello di applicazione, ma non le sostituisce:

  • Configurazione sicura del server
  • Patching tempestivo
  • Pratiche di sviluppo sicure
  • I backup
  • Risposta agli incidenti
  • Valutazione di vulnerabilità
  • Integrazioni sicure con terze parti

6.0 Non dimenticare i backup e il ripristino in Prestashop

I proprietari dei negozi devono avere un piano di recupero affidabile nel caso in cui qualcosa vada storto.

Un backup è utile quando è disponibile, protetto e ripristinabile. Idealmente, è consigliabile tenere i backup separati dall’ambiente di produzione ed eseguire periodicamente dei test di ripristino.

È necessario disporre di backup affidabili di:

  • Banca Dati 
  • Immagini dei prodotti e altri file del negozio 
  • Dati del cliente e dell’ordine 
  • Configurazione 
  • Temi 
  • Moduli personalizzati 
  • File critici del server 

Nel caso in cui i proprietari di negozi vogliano automatizzare l’intero processo, uno dei migliori moduli di backup è Modulo di backup e ripristino per PrestaShop può essere preso in considerazione. Questo software consente agli utenti di effettuare backup programmati dei propri database e file, offre archiviazione offsite, crittografia, conservazione e funzionalità di ripristino.

7.0 Quando è opportuno valutare un audit di sicurezza?

La scansione automatizzata è utile, ma non è la stessa cosa di un audit di sicurezza o di un penetration test.

La scansione delle vulnerabilità individua i bug noti in superficie e segnala cosa non funziona, ma non può dire quanto in profondità un hacker può spingersi.

Test di penetrazione Simula un attacco reale. Collega piccole falle per penetrare in profondità nei sistemi e testa la logica aziendale.

Per un negozio consolidato o con un elevato fatturato, è consigliabile effettuare valutazioni periodiche della sicurezza, in particolare dopo:

  • Un importante aggiornamento di PrestaShop
  • Un grande progetto di sviluppo personalizzato
  • Una nuova integrazione di pagamento
  • Installazione di un modulo principale
  • Migrazione del server
  • Un incidente di sicurezza
  • Cambiamenti infrastrutturali significativi

Una valutazione adeguata dovrebbe considerare sia l’applicazione che l’ambiente circostante, anziché concentrarsi esclusivamente sulla vetrina.

8.0 Lista di controllo per la sicurezza del proprietario di un negozio

Prima di considerare sicuro il tuo sito web PrestaShop, verifica gli aspetti fondamentali:

  • PrestaShop utilizza una versione supportata/attuale, appropriata al tuo ambiente.
  • I moduli e i temi vengono mantenuti e aggiornati.
  • I moduli e gli account non utilizzati sono stati rimossi.
  • Gli account amministratore utilizzano l’autenticazione a più fattori (MFA) e l’autenticazione a due fattori (2FA).
  • I privilegi di amministratore seguono il principio del minimo privilegio.
  • Vengono monitorati sia gli accessi amministrativi riusciti che quelli non riusciti.
  • La protezione contro gli attacchi di forza bruta è attiva.
  • Ove opportuno, viene configurato un WAF o una protezione equivalente a livello applicativo.
  • Le intestazioni di sicurezza sono configurate correttamente.
  • I moduli pubblici dispongono di un’adeguata protezione contro bot e spam.
  • La scansione antimalware viene eseguita regolarmente.
  • È possibile rilevare modifiche inattese ai file.
  • L’accesso al server è limitato e monitorato.
  • I backup sono isolati dall’ambiente di produzione e il ripristino è stato testato.
  • Vengono esaminati i sistemi di pagamento e le integrazioni con terze parti.
  • Esiste una procedura documentata per la gestione degli incidenti.
  • Un audit di sicurezza o un penetration test vengono eseguiti quando il rischio per il negozio lo giustifica.

9.0 La vera preoccupazione: velocità di attacco contro velocità di risposta

Il cambiamento più significativo portato dall’intelligenza artificiale non è che ogni negozio PrestaShop si trovi improvvisamente ad affrontare una categoria di vulnerabilità completamente nuova.

È che il divario tra si crea una debolezza e qualcuno la sfrutta può diventare più piccolo.

Questo cambia il modo in cui i proprietari dei negozi dovrebbero considerare la sicurezza.

Aspettare che un cliente segnali una pagina di pagamento anomala non è monitoraggio. Scoprire un account amministratore compromesso dopo che sono stati effettuati ordini fraudolenti non è rilevamento. Installare uno strumento di sicurezza senza mai esaminarne gli avvisi non è un processo di sicurezza.

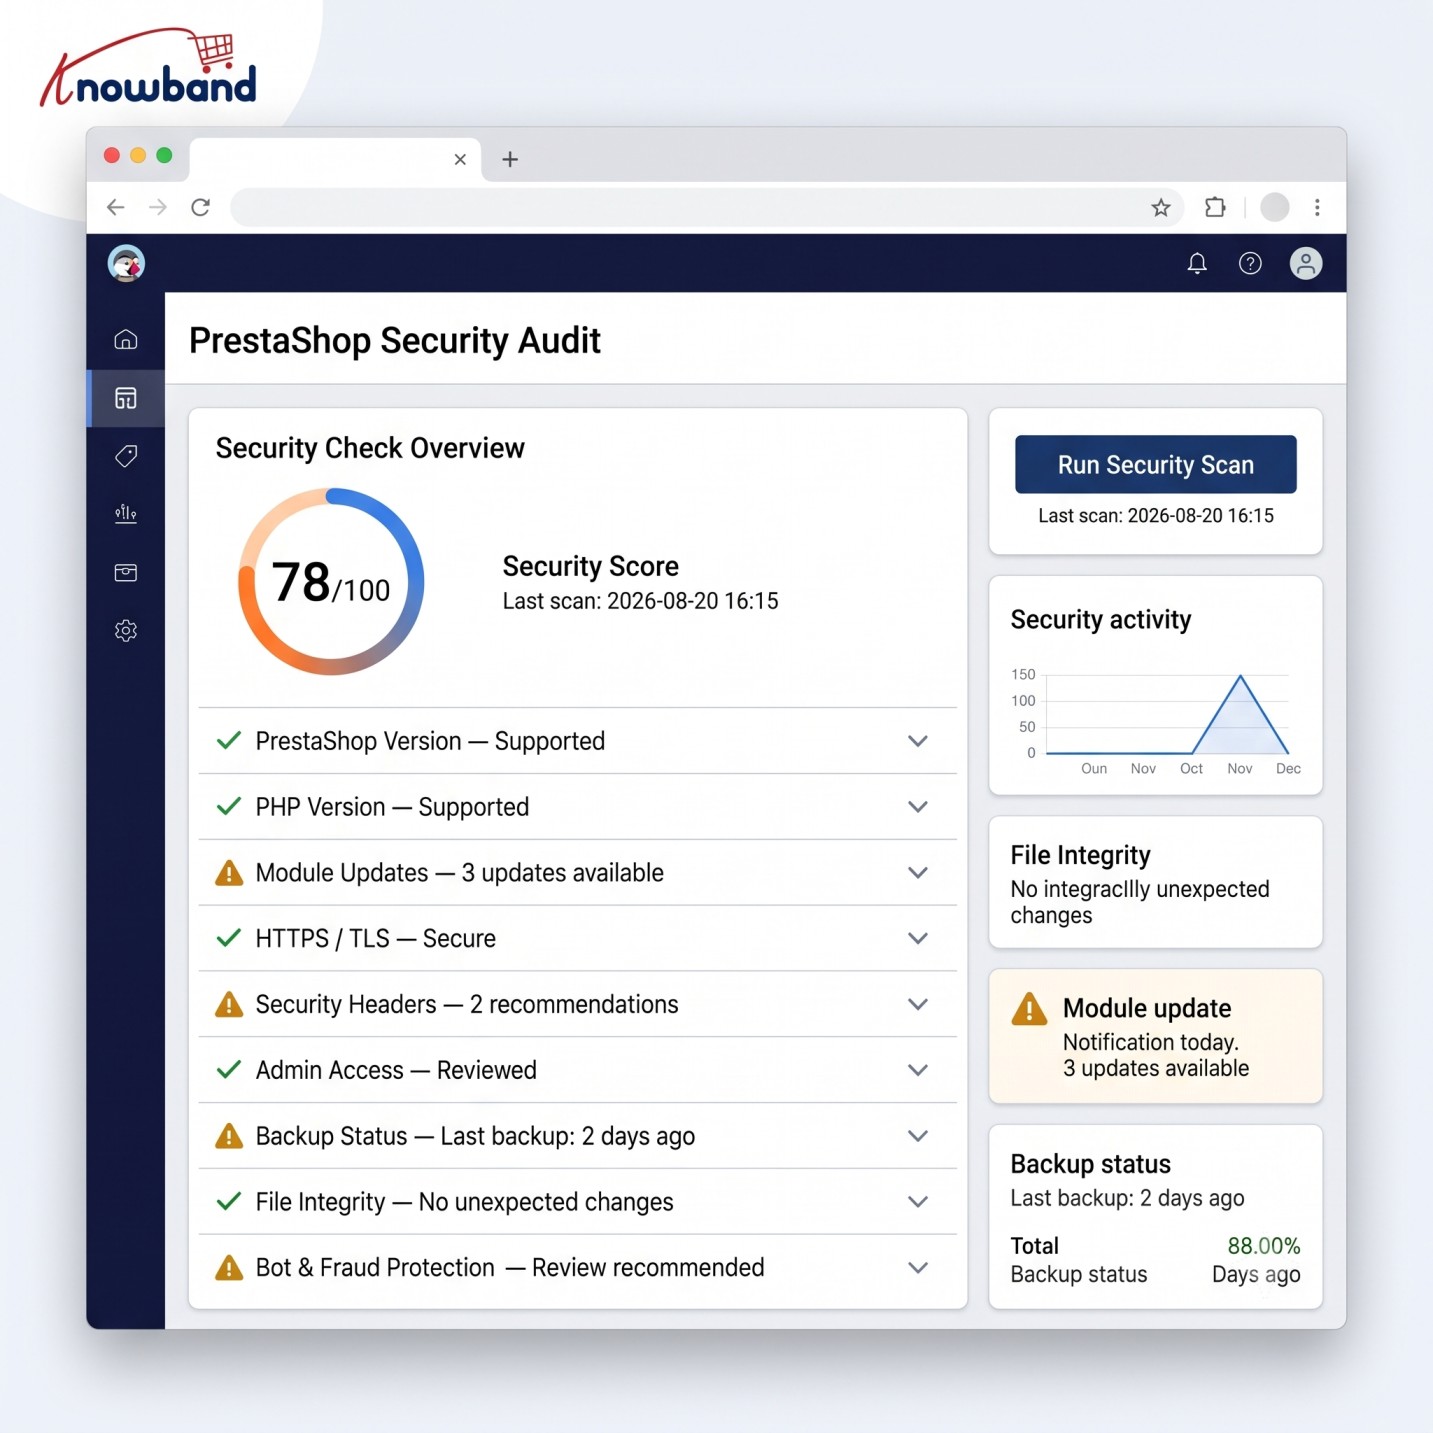
Un negozio PrestaShop sicuro necessita di diversi livelli di protezione che operino prima, durante e dopo un attacco: patch per ridurre le vulnerabilità, autenticazione per proteggere gli account, controlli applicativi per filtrare il traffico dannoso, monitoraggio per rilevare attività anomale, scansione di malware/file per identificare eventuali compromissioni e backup testati per supportare il ripristino.

L’intelligenza artificiale può rendere i sistemi di difesa più veloci e più efficienti, ma il principio di base rimane lo stesso: Riduci la superficie di attacco, controlla gli accessi, monitora i cambiamenti e preparati al ripristino.

Per i proprietari di negozi che desiderano rafforzare la protezione a livello di applicazione, una soluzione come Knowband Prestashop Advanced Security Manager può essere considerata un componente di un approccio multilivello. La scelta giusta dipende dalla versione di PrestaShop, dall’ambiente di hosting, dallo stack di sicurezza esistente e dai requisiti operativi.

Il momento migliore per scoprire una falla di sicurezza è prima che lo faccia un malintenzionato.

Gestione delle modifiche al database durante gli aggiornamenti dei moduli in PrestaShop

C’è un tipo di richiesta di assistenza che ho imparato a temere. Un commerciante aggiorna un modulo; l’aggiornamento sembra andare a buon fine, poi qualcosa smette di funzionare. Mai l’intero negozio. Una pagina del controller di PrestaShop che non funziona correttamente, o un valore di configurazione che non viene salvato, o una colonna di un elenco prodotti che si è svuotata. Quando controllo, il codice del modulo è aggiornato alla nuova versione, ma il database sottostante è ancora quello vecchio.

Questo articolo si propone di affrontare proprio questa lacuna. Un modulo PrestaShop non è solo il codice PHP che hai distribuito, ma include anche le tabelle e le colonne che il codice PHP si aspetta di trovare. Se si salta l’aggiornamento del database di PrestaShop, che dovrebbe essere incluso in ogni nuova versione del codice, si ottiene un modulo installato, apparentemente funzionante, ma in realtà errato.

L’ho fatto a me stesso più di una volta. Quello che segue è ciò che ho imparato a riguardo aggiornamenti del database del modulo PrestaShop, nel modo più difficile.

1.0 Come gli aggiornamenti dei moduli PrestaShop gestiscono effettivamente il database

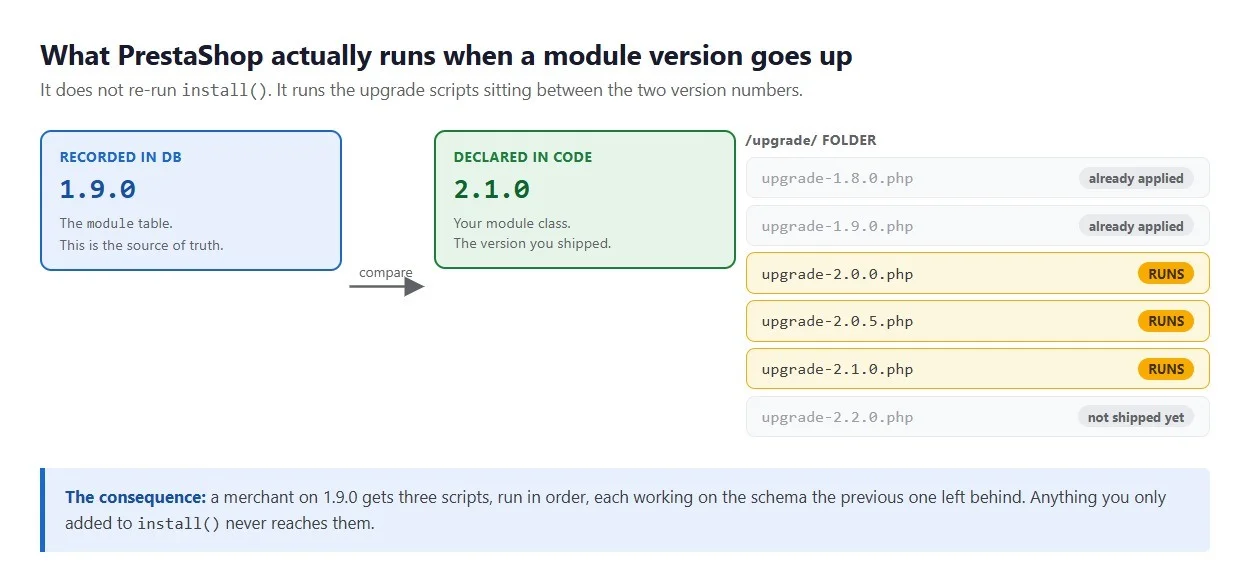
Il passaggio del negozio dall’aggiornamento 1.9.0 al 2.1.0 non salta alcun passaggio, ma esegue tutti gli script di aggiornamento intermedi, in ordine.

Qui circolano molte supposizioni, e alcune sono errate.

Inserisci una nuova versione in /moduli/ e la tua routine di installazione non viene eseguita di nuovo. Tabelle intatte. Cosa succede invece: PrestaShop legge il modulo aggiornamento / cartella, trova i file denominati aggiornamento- .php si posiziona tra la versione registrata e quella dichiarata dalla classe del tuo modulo, ed esegue entrambe in sequenza.

Un negozio con versione 1.9.0 che riceve la versione 2.1.0 esegue tre script, in sequenza.

Da ciò derivano tre cose, e tutte e tre sono importanti per modifiche al database di PrestaShop.

La versione presente nella tabella `module` è la fonte di verità. Non quello presente nel file di classe principale. PrestaShop li legge entrambi. Agisce su quello registrato, ed è quello che determina quanti script di aggiornamento verranno eseguiti.

Il tuo metodo `install()` è valido solo per le nuove installazioni. Diciamo che la versione 2.0 ha bisogno di una nuova tabella. Inseriscila in installare() Chiunque passi alla versione 2.0 da zero è coperto. Il negozio che ha la versione 1.9 non riceve nulla, perché l’installazione è stata eseguita un anno fa e non verrà più eseguita.

Un singolo errore blocca tutto. Rientro falso Quando si esegue un aggiornamento, accadono tre cose: PrestaShop si blocca, registra la versione che ha causato l’errore e disabilita il modulo. Non è possibile passare allo script successivo. Questo comportamento è intenzionale, anche se significa che una modifica dello schema applicata solo parzialmente non risolve completamente il problema, ma lo disabilita.

Migliori attivazione dell’aggiornamento automatico per i moduli Questa pagina illustra le regole per la denominazione dei file. Leggetela attentamente una volta, anziché cercarla a memoria.

La trappola di denominazione della funzione di aggiornamento

Questo mi è costato un pomeriggio. modulo_di_aggiornamento_2_0_1 or modulo di aggiornamento201 funziona come nome di funzione e PrestaShop cerca entrambi. Inoltre, prima di includere il file, verifica se uno di questi nomi esiste già. Se lo trova, il file viene contrassegnato come duplicato e ignorato.

Copiare un vecchio script di aggiornamento come modello è esattamente il modo in cui le persone arrivano a questo punto. Il nome al suo interno non viene mai modificato. Non viene eseguito alcun aggiornamento e il messaggio di errore non fornisce molte informazioni.

2.0 Migrazione del database di PrestaShop: cosa va storto nei negozi reali

Tutto ciò è accaduto nei negozi in cui ho lavorato.

Modifiche allo schema del database di PrestaShop che si spostano tra le installazioni

La versione 2.0 necessita di una nuova colonna, quindi si aggiorna installare() e scrivere uno script di aggiornamento. Entrambe le opzioni sono corrette. Dopo tre versioni, qualcuno rinomina la cartella del modulo o un rivenditore reinstalla. In alcune installazioni, install() ha creato quella colonna. In altre, l’ha fatto il percorso di aggiornamento. Due definizioni, che si discostano, e ora un singolo numero di versione le copre entrambe.

Quindi la definizione risiede in un singolo metodo chiamato da entrambi i percorsi. Le modifiche allo schema del database di PrestaShop non possono derivare se ce n’è solo uno.

Script di aggiornamento che presuppongono un punto di partenza pulito

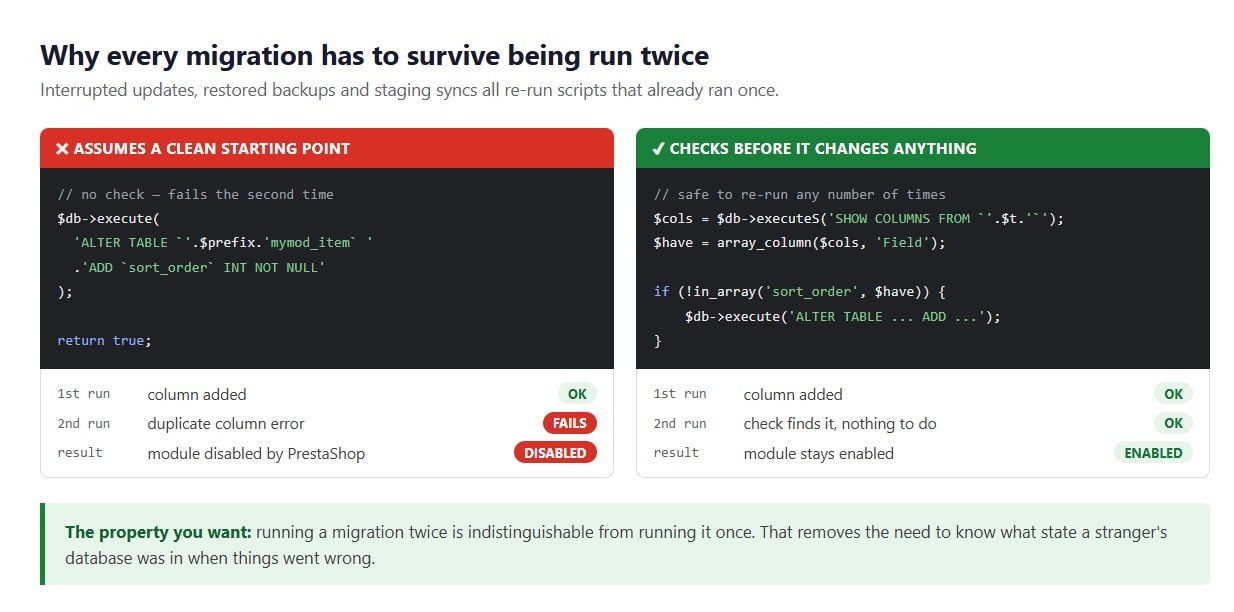
ALTER TABLE … ADD COLUMN Se si verifica un errore su una colonna già esistente, la funzione restituisce false e il modulo viene disabilitato. Se si interrompe un aggiornamento precedente, si ripristina un backup parziale o si sincronizza due volte dall’area di staging, si finisce nel problema.

Ogni modifica dello schema che scrivo ora controlla prima. L’aggiunta di una colonna significa un MOSTRA COLONNE prima, creare una tabella significa MOSTRA LE TABELLE, un indice significa MOSTRA INDICE. Poche righe e lo script sopravvive a una seconda esecuzione. Questo è importante, perché il database di uno sconosciuto può trovarsi in qualsiasi stato. C’è SE NON ESISTE in entrambi MySQL e MariaDBma solo su alcune operazioni, quindi il controllo esplicito funziona meglio.

Multistore: righe di configurazione scritte solo per un singolo negozio

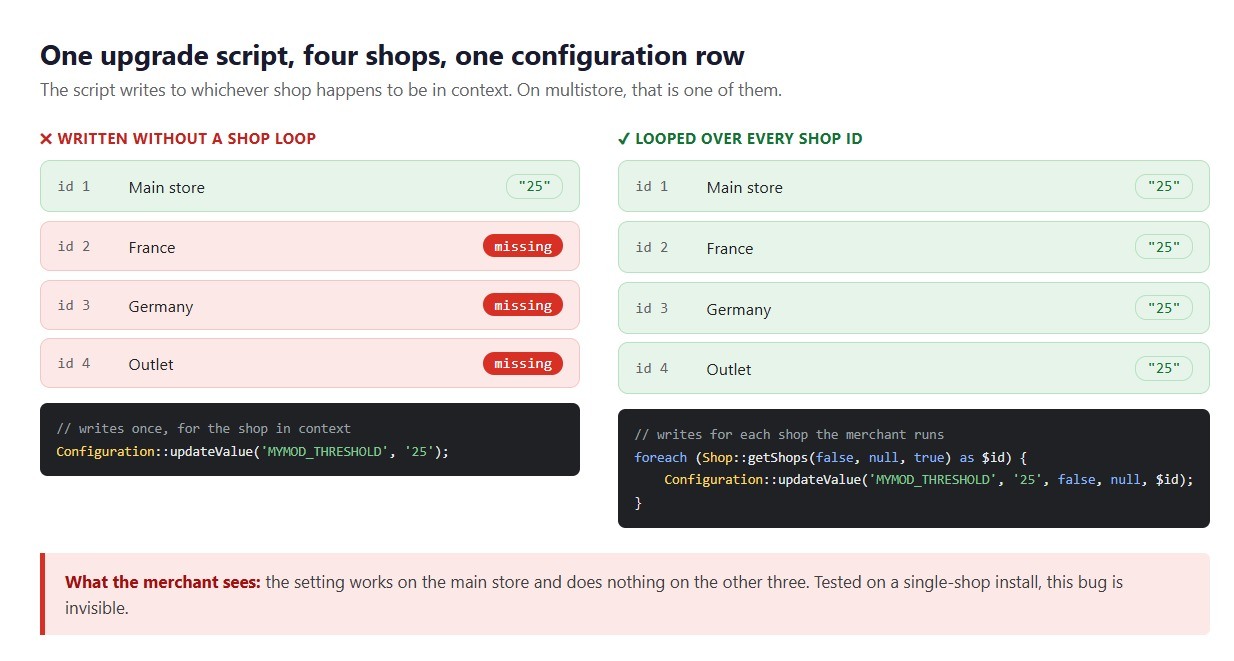
Silenzioso e insidioso, questo. Nella nuova versione è arrivata un’impostazione per singolo negozio. Riga predefinita creata dallo script di aggiornamento, testata dallo sviluppatore, tutto sembra a posto. Ma è stata scritta una riga, per il negozio in questione, e il commerciante ne gestisce quattro.

Ora mancano tre negozi. A seconda di come il tuo codice lo interpreta, ricevi un avviso PHP, un valore vuoto trattato come un’impostazione reale o uno spazio vuoto dove dovrebbe esserci un prezzo. documentazione multi-negozio copre le regole di contesto. Esegui un ciclo su ogni ID negozio in qualsiasi aggiornamento che coinvolga la configurazione o i dati specifici del negozio.

In un’installazione a negozio singolo, questo bug è invisibile.

ALTER TABLE blocca le grandi tabelle dei cataloghi

L’aggiunta di una colonna a una tabella di 400,000 righe non è mai istantanea. A seconda dell’operazione, della versione di MySQL e del motore di archiviazione, potrebbe essere necessario copiare l’intera tabella. In un negozio online attivo, durante l’orario di negoziazione, questo blocco dura abbastanza a lungo da essere notato dai clienti.

Quindi, prima di scrivere la migrazione, verifico le dimensioni della tabella. Se è grande: finestra di manutenzione, oppure ristrutturazione per evitare la ricostruzione.

La chiave di configurazione senza valore predefinito

Quello che vedo più spesso nei moduli di altri, e non prevede l’uso di tabelle.

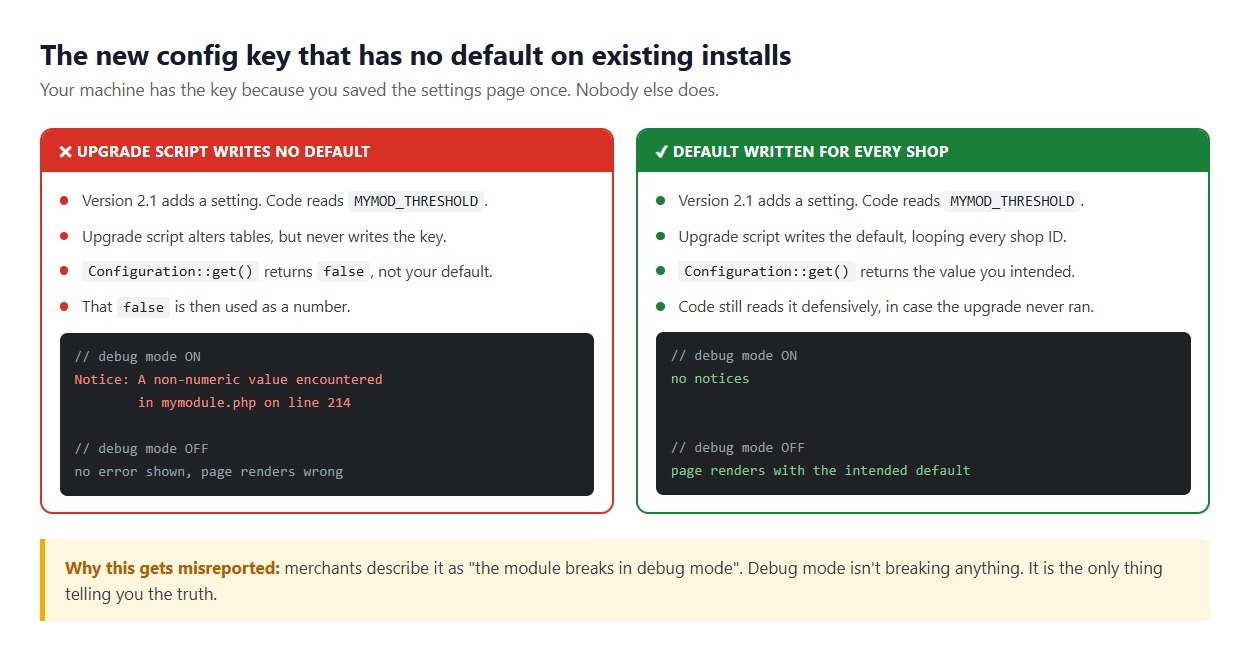
Aggiungi un’impostazione nella nuova versione. Il modulo di amministrazione la legge. Così come il front controller. Entrambi sono stati scritti su una macchina in cui la pagina delle impostazioni era già stata salvata almeno una volta. Quindi la chiave esiste e tutto sembra a posto. Distribuiscila e ogni installazione esistente sta leggendo un Configurazione chiave che nessuno ha mai scritto.

Ciò che ritorna è falsoIl tuo valore predefinito non viene mai visualizzato, né una stringa vuota che potresti almeno verificare. Da lì viene utilizzato come numero o passato a una funzione che richiedeva una stringa. Con la modalità di debug disattivata, spesso te la cavi: il commerciante vede una pagina leggermente errata e non ci pensa due volte. Con la modalità di debug attivata, l’errore si manifesta come una notifica o un errore di tipo. Ed è così che ti arriva la notizia che “il modulo si blocca in modalità di debug”, quando in realtà solo la modalità di debug è effettivamente coinvolta.

Lo stesso codice, con e senza l’impostazione predefinita.

La soluzione è banale. Ogni nuova chiave di configurazione ha il suo valore predefinito scritto nello script di aggiornamento, per ogni negozio, distribuito insieme al codice che lo legge. Leggetelo con attenzione, perché non potete essere certi che l’aggiornamento sia andato a buon fine.

Migrazione del database del modulo PrestaShop rispetto alla modifica dello schema.

Le modifiche allo schema sono la parte più semplice. La parte difficile inizia quando cambia il significato dei dati esistenti: dividere una colonna in due, spostare un campo CSV in una tabella correlata, ricodificare uno stato.

È lì che ho visto i danni maggiori. Un lavoro mal riuscito ALTER TABLE Fallisce rumorosamente; una trasformazione dei dati mal riuscita ha successo e scrive cose senza senso. Una migrazione del database di un modulo PrestaShop che sposta i dati richiede un conteggio prima e dopo, quindi un confronto. Meglio scoprirlo all’interno dello script di aggiornamento che da un commerciante tre settimane dopo.

Migliori pratiche per l’aggiornamento del modulo PrestaShop 3.0 che difenderei senza esitazione

Coloro che mi hanno salvato:

Rendere ogni migrazione idempotente

Nulla dovrebbe cambiare nella seconda esecuzione che la prima esecuzione non abbia già gestito. Ottieni quella proprietà e un’intera categoria di problemi di supporto scompare, perché lo stato del database smette di essere qualcosa che devi stabilire prima. Prima di scrivere SQL grezzo sulle tabelle principali, PrestaShop note sui livelli del database valgono un’ora.

La versione protetta sopravvive a una seconda esecuzione.

Registra ogni errore invece di restituire automaticamente false

Un nudo restituire false Questo è sufficiente perché PrestaShop si fermi e disabiliti il ​​modulo. Non è sufficiente per te. Quindi, completa il lavoro. Cattura tutto ciò che ne deriva e passalo a PrestaShopLogger con il nome e la versione del modulo allegati. Altrimenti, un commerciante segnala un aggiornamento fallito e tu vai a tentoni.

Su PHP 7 e versioni successive, cattura Errore così come Eccezione. Ricevi un errore di tipo nel tuo codice di migrazione e arriva come un Errore, quindi un gestore che guarda solo per Eccezione lo lascia passare.

Supporta ogni versione che hai mai rilasciato

Un commerciante può utilizzare qualsiasi versione rilasciata. Chi passa dalla versione 1.4 alla 3.0 esegue tutti gli script intermedi, in ordine, quindi ognuno deve funzionare con lo schema lasciato in eredità dal precedente. Ecco perché i vecchi file di aggiornamento rimangono nel modulo. Chi è rimasto indietro di due anni non ha altra via d’uscita.

Eseguire il test sull’ambiente di staging, non su un’installazione locale pulita.

Una nuova installazione della nuova versione non dimostra nulla riguardo all’aggiornamento. Quello che dovresti fare invece è: installare la vecchia versione, inserire dati realistici e poi aggiornare. Anche su più store, se lo supporti.

Meglio ancora: prendi una copia di un negozio reale e passa l’aggiornamento attraverso quello. La tua installazione locale ha dati puliti e quattro prodotti, ecco perché non mostra nulla. Un negozio reale ha importazioni incomplete, righe lasciate da un modulo disinstallato due anni fa, colonne aggiunte a mano da un precedente sviluppatore, un catalogo abbastanza grande da ALTER TABLE ci vuole un po’ di tempo.

Poi c’è la questione dei tempi. È più facile capire se un aggiornamento richiede sei minuti, basandosi su dati reali, quando si prenota una finestra di manutenzione, piuttosto che alle undici di venerdì.

Eseguite un backup prima di apportare modifiche allo schema e comunicatelo.

Prima di un aggiornamento di un modulo, non viene creata alcuna istantanea delle tabelle. Né da PrestaShop, né da nessun altro sistema. Quindi, se il commerciante non ha un backup e la migrazione si interrompe a metà della trasformazione dei dati, quei dati andranno persi. È meglio specificarlo nel registro delle modifiche, piuttosto che scoprirlo insieme.

Recupero di un aggiornamento del database di PrestaShop non riuscito

Aggiornamento non riuscito su un negozio online; modulo disabilitato. All’incirca in quest’ordine:

Scopri quale versione ha fallito. Questa operazione viene registrata e, se hai scritto un messaggio di log, sarà presente anche quello. Insieme, saprai quale script aprire e quali modifiche sono state applicate prima dell’interruzione.

Verifica lo schema effettivo, non il numero di versione. Tutto l’ modulo La tabella conosce ciò che l’ultimo aggiornamento riuscito ha scritto. Le tabelle reali sono dove si trova la risposta, confrontate con qualunque cosa lo script fallito stesse cercando di fare.

Puntare in avanti, non indietro. Ripristinare la versione precedente è allettante, ma di solito sbagliato, perché gli script precedenti sono già stati eseguiti e rieseguirli su uno schema parzialmente modificato trasforma un problema in tre. Scrivi una migrazione correttiva dallo schema attuale a quello corretto.

Quindi bisogna capire perché la migrazione non è stata idempotente. Questo è il vero bug.

Una breve lista di controllo prima di rilasciare un aggiornamento del modulo

Ecco la lista che gestisco:

  1. Versione principale della classe, la più alta aggiornamento-*.php file: corrispondono?
  2. Ogni funzione di aggiornamento prende il nome dalla versione del proprio file?
  3. Ogni modifica allo schema verifica prima se è già stata applicata.
  4. Ogni configurazione viene scritta ciclicamente su tutti i negozi?
  5. Ogni nuova chiave di configurazione riceve un valore predefinito per le installazioni esistenti?
  6. Hai già effettuato una prova su una riproduzione di un negozio reale?
  7. È stata installata la vecchia versione, sono stati aggiunti i dati e poi è stato effettuato l’aggiornamento?
  8. Stesso percorso su più negozi?
  9. Qualcosa di utile registrato prima di ogni restituire false?
  10. attraente Errore così come Eccezione?
  11. Vecchi file di aggiornamento sono ancora presenti per i commercianti con versioni precedenti di diverse settimane?
  12. Registro delle modifiche che invita i commercianti a fare un backup?
  13. Su un tavolo grande, quanto è lungo? ETÀ stai tenendo un lucchetto?

Gli elementi 6 e 7 sono quelli che le persone saltano, e insieme riescono a cogliere la maggior parte del problema.

Conclusione

Aggiornamento del modulo PrestaShop I problemi sono scomodi per un motivo: non c’è alcun preavviso. Il modulo segnala la sua nuova versione senza problemi. La pagina di amministrazione si carica. Nessun log, a meno che non li abbiate scritti voi. Nel frattempo, il vostro codice si aspetta una cosa, il database ne contiene un’altra, e quest’ultima rimane invariata finché qualcuno non utilizza la funzionalità che si trova nel mezzo.

Tratta lo schema come parte della release. Scrivi migrazioni che sopravvivano a una seconda esecuzione. Registra cosa è successo. Mettilo in staging prima che lo faccia qualsiasi commerciante. Lato framework, PrestaShop documentazione per lo sviluppo del modulo è il punto di partenza.

Se hai domande o hai bisogno di assistenza per le prestazioni o la migrazione del tuo sito web, i nostri esperti sono qui per aiutarti. Contatta il team di Knowband all’indirizzo [email protected] Oggi stesso potrete usufruire di plugin per e-commerce affidabili e personalizzati in base alle vostre esigenze.

Come automatizzare la pubblicazione sui social media per il tuo negozio PrestaShop con l’intelligenza artificiale: un flusso di lavoro completo

Il lancio di un nuovo prodotto è solo metà del lavoro. Se non viene condiviso sui social media al momento giusto, si rischia di perdere l’ondata iniziale di attenzione che può generare traffico, coinvolgimento e vendite. In molti negozi, i prodotti vengono messi online per primi, mentre l’annuncio sui social media viene ritardato o completamente dimenticato. Quando qualcuno si ricorda di pubblicare un post, la migliore opportunità per raggiungere i potenziali clienti è già passata. È qui che entra in gioco il Modulo PrestaShop AI per la generazione di post sui social media Knowband può fare davvero la differenza. Ma generare solo didascalie non basta. Una soluzione veramente efficace dovrebbe automatizzare l’intero flusso di lavoro, dal rilevamento di un prodotto appena pubblicato e dalla creazione di contenuti specifici per ogni piattaforma, fino alla programmazione o alla pubblicazione automatica dei post. Altrimenti, gli amministratori del negozio dovranno comunque generare manualmente i contenuti, scegliere le piattaforme social più adatte e pubblicare ogni singolo post, con conseguenti ritardi e opportunità perse.

Perché un modulo di PrestaShop basato sull’intelligenza artificiale per la generazione di post sui social media necessita di un flusso di lavoro

Secondo il rapporto AI Trends 2026 di HubSpot, i marketer che utilizzano strumenti di generazione di contenuti basati sull’intelligenza artificiale risparmiano in media 6.1 ore a settimana su attività legate ai contenuti, con i professionisti più esperti che arrivano a risparmiare dalle 8 alle 10 ore. Questo dato è valido solo se la soluzione utilizzata elimina effettivamente dei passaggi dal processo, e non si limita a sostituire una casella di testo vuota con una generata dall’IA che deve comunque essere notata e pubblicata da qualcuno.

La vera sfida nella pubblicazione manuale sui social media non è scrivere il post. È ricordarsi di promuovere ogni nuovo prodotto, decidere cosa dire e trovare il momento giusto per pubblicarlo.

Una configurazione basata su flussi di lavoro elimina tutte e tre le decisioni dall’elenco quotidiano dell’amministratore, non solo la parte di scrittura. Questa è la vera differenza tra un generatore di sottotitoli e una vera automazione.

Il flusso di lavoro dal trigger alla pubblicazione: come si muove realmente il contenuto social automatizzato

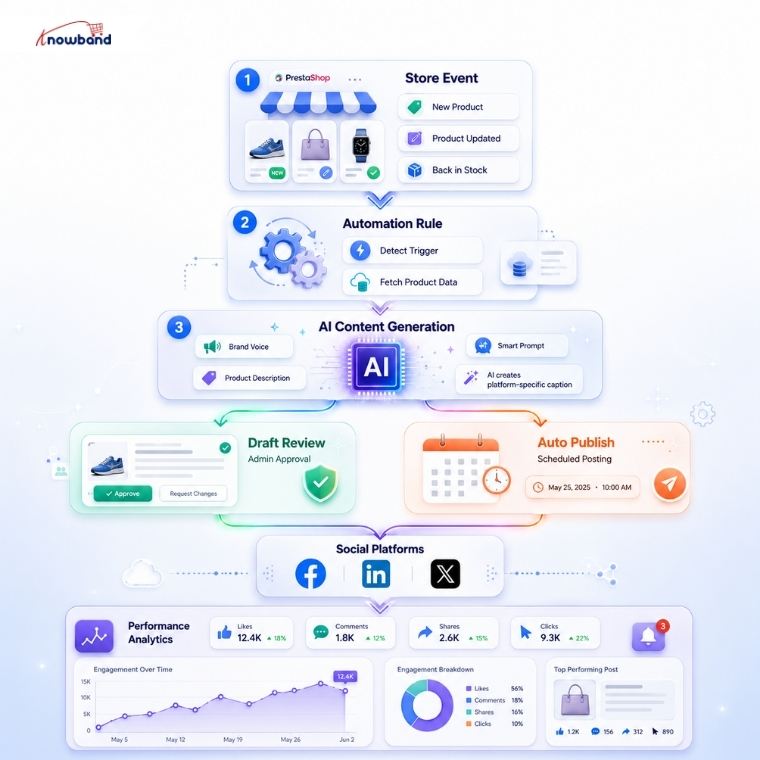
L’automazione basata su trigger inizia con un evento del negozio, non con una richiesta vuota. Ecco il ciclo completo che una configurazione corretta esegue, dal momento in cui lo stato di un prodotto cambia fino a quando un amministratore esamina l’accaduto e modifica il sistema.

Ogni evento relativo al prodotto segue lo stesso ciclo: si attiva un trigger, la regola recupera i dati del prodotto, l’IA genera il testo e il post attende l’intervento umano oppure viene pubblicato direttamente, prima che i dati sulle prestazioni vengano utilizzati per il ciclo successivo di richieste.

Creare una strategia di prompt per evitare che i post sembrino didascalie generiche generate dall’IA

La differenza di qualità tra i post social generati dall’IA dipende quasi sempre dal contenuto effettivo del prompt, non dal modello di IA che lo ha generato. Un prompt basato solo sul nome e sul prezzo di un prodotto produce lo stesso testo generico che ogni strumento di IA scrive quando non ha altri elementi da utilizzare.

La brand voice colma gran parte di questo divario in modo autonomo. Fornendo all’IA un tono definito, che sia professionale, giocoso o urgente, insieme al contesto effettivo del settore, le si forniscono gli elementi necessari per scrivere testi che rispecchiano l’identità di un negozio specifico, anziché un modello predefinito.

Anche il contenuto del catalogo prodotti è fondamentale. Un prompt creato combinando nome, descrizione, prezzo e URL del prodotto genera didascalie notevolmente più specifiche rispetto a uno creato utilizzando solo il nome, poiché l’IA ha a disposizione dettagli reali a cui fare riferimento, anziché riempire gli spazi vuoti con frasi generiche.

Una lista nera di parole e frasi di invito all’azione (CTA) specifiche per ogni piattaforma completano la strategia. Bloccare i nomi dei concorrenti o i riferimenti a prodotti fuori produzione evita imbarazzanti incongruenze, e una frase di chiusura definita per ogni piattaforma mantiene la CTA coerente con il marchio, invece di lasciare che l’IA ne inventi una ogni volta.

Scegliere tra revisione bozze e pubblicazione automatica con un componente aggiuntivo di PrestaShop per la pianificazione dei post sui social media.

La pubblicazione immediata funziona bene una volta che una regola si è dimostrata efficace, ma non è il punto di partenza ideale per una nuova regola. Eseguire prima una nuova regola in modalità bozza consente a un amministratore di verificarne il tono, l’accuratezza e la formulazione delle call to action su alcuni prodotti reali prima di autorizzarne la pubblicazione automatica.

Un componente aggiuntivo per PrestaShop dedicato alla pianificazione dei post sui social media offre un’opzione intermedia molto utile una volta che la regola è stata consolidata: la pubblicazione programmata entro un intervallo di tempo predefinito, anziché immediata o completamente manuale. Distribuire un gruppo di cinquanta post di prodotto su più giorni, invece di pubblicarli tutti e cinquanta non appena viene creata una regola, fa sì che il feed appaia come un’attività continua e non come una semplice pubblicazione automatica.

I limiti al numero di post giornalieri e al numero di post giornalieri per prodotto esistono proprio per evitare questo effetto di “scarica” ​​di contenuti. Limitare un singolo prodotto a un solo post al giorno, anche se una regola tecnicamente lo autorizzerebbe a pubblicarne di più, impedisce che lo stesso articolo appaia contemporaneamente su tutte le piattaforme collegate, dando l’impressione che si tratti di contenuti preimpostati.

Dove si colloca un modulo di automazione dei social media di PrestaShop nel quadro generale

Revisione delle bozze, definizione della strategia e pianificazione: tutte queste funzioni risolvono in parte lo stesso problema, ma funzionano in sinergia solo se un unico sistema le coordina. Un modulo di automazione dei social media per PrestaShop deve interporsi tra gli eventi di prodotto del negozio e le piattaforme social stesse, traducendo automaticamente le informazioni da una all’altra.

È proprio questo coordinamento a distinguere un flusso di lavoro autentico da una serie di impostazioni separate che un amministratore deve gestire manualmente. La cronologia dei post, che mostra stato, piattaforma, motore utilizzato e fonte, è ciò che rende un modulo di automazione dei social media per PrestaShop verificabile, anziché una scatola nera una volta che è in esecuzione senza supervisione.

Come SocialAI Pro di Knowband gestisce l’intero flusso di lavoro

Il modulo Knowband SocialAI Pro PrestaShop AI Social Media Post Generator gestisce ogni fase di questo flusso di lavoro da un unico pannello di amministrazione. Le regole gestiscono la logica di attivazione (Nuovo prodotto, Di nuovo disponibile o Manuale); il motore AI (OpenAI ChatGPT, Google Gemini o Anthropic Claude) genera contenuti nativi per le piattaforme Facebook, LinkedIn e X, e la cronologia dei post registra ogni risultato con il relativo motore, la fonte e lo stato.

I campi relativi alla voce del brand, inclusi tono, contesto di settore, elenco di parole da escludere e frasi CTA specifiche per ogni piattaforma, alimentano direttamente il prompt per ogni post generato. La finestra di ritardo programmata distribuisce i post in blocco su un intervallo di giorni configurabile e i limiti di pubblicazione giornalieri per regola e per prodotto impediscono che lo stesso elemento inondi tutti i canali contemporaneamente.

Mettere in pratica il flusso di lavoro del modulo PrestaShop AI Social Media Post Generator.

Un modulo di PrestaShop basato sull’intelligenza artificiale per la generazione di post sui social media si distingue per la sua capacità di gestire l’intero ciclo, dall’attivazione alla pubblicazione fino alla verifica delle prestazioni, anziché limitarsi a scrivere una didascalia alla volta su richiesta. La sequenza che funziona davvero prevede di iniziare con nuove regole in modalità bozza, perfezionare il prompt una volta ottenuti i risultati effettivi e solo successivamente passare alla pubblicazione immediata o programmata.

Gli amministratori del negozio che lo assemblano ancora manualmente, un post alla volta, stanno spendendo ore a settimana su qualcosa che è configurato correttamente Modulo di automazione dei social media per PrestaShop gestisce già l’intero processo. Il flusso di lavoro descritto sopra rappresenta la differenza tra un’IA che scrive didascalie e un’IA che gestisce un sistema.


11 modi efficaci per proteggere il tuo negozio PrestaShop [2026]

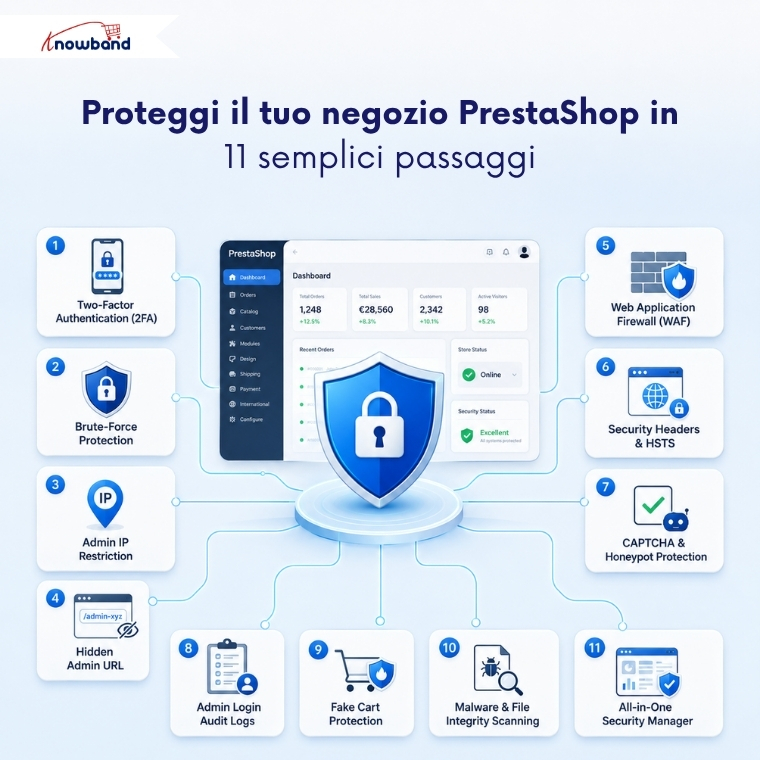
Un negozio PrestaShop raramente viene compromesso da un singolo attacco evidente. Al contrario, gli incidenti di sicurezza si sviluppano in genere gradualmente, con segnali di allarme sottili come un aumento delle registrazioni fraudolente, accessi all’area amministrativa più lenti del normale o modifiche inaspettate a file critici. Sebbene queste anomalie possano sembrare insignificanti prese singolarmente, spesso indicano un problema di sicurezza più profondo. Quando i segnali diventano impossibili da ignorare, gli aggressori hanno spesso già trovato un punto d’appoggio all’interno del sistema. La buona notizia è che la maggior parte di questi incidenti condivide le stesse poche cause principali e ognuno di essi ha una soluzione pratica nota. Una configurazione adeguata della sicurezza di PrestaShop, come il modulo di sicurezza PrestaShop di Knowband, risolve quasi tutti questi problemi prima ancora che raggiungano i tuoi clienti o il tuo team di amministrazione.

Di seguito sono riportate undici misure pratiche per colmare queste lacune, a cominciare da quella che la maggior parte dei negozi trascura per prima: l’accesso amministrativo stesso.

1. Attiva l’autenticazione a due fattori per gli accessi degli amministratori.

Una password rubata o riutilizzata non dovrebbe essere sufficiente per accedere al back office. L’autenticazione a due fattori richiede un codice temporaneo fornito da un’app di autenticazione, oltre alla password, quindi una credenziale compromessa da sola non può garantire l’accesso, anche se è stata esposta in una violazione di dati non correlata.

Implementate inizialmente l’autenticazione a due fattori in modalità facoltativa (opt-in). Una volta che tutti gli utenti si saranno registrati con successo, rendetela obbligatoria per l’intero negozio. Durante l’implementazione, mantenete almeno un indirizzo IP attendibile nella whitelist e verificate che il link di ripristino di emergenza funzioni prima di attivarlo, poiché un’implementazione forzata dell’autenticazione a due fattori senza un meccanismo di fallback è il modo in cui i team rischiano di precludersi l’accesso al proprio negozio.

2. Blocca automaticamente i tentativi di accesso tramite attacchi di forza bruta

Gli script automatizzati non indovinano le password una alla volta manualmente. Tentano decine di volte al minuto di accedere alle tue credenziali di amministratore, sperando che una di queste vada a buon fine. Questo è esattamente il tipo di attacco che un modulo di sicurezza di PrestaShop è progettato per bloccare prima che abbia successo.

La protezione contro gli attacchi brute-force blocca un indirizzo IP dopo che questo ha superato un determinato numero di tentativi falliti entro un intervallo di tempo prestabilito, senza necessità di monitoraggio manuale. Se uno script di un malintenzionato tenta cinquanta combinazioni di password contro le tue credenziali di amministratore in meno di un minuto, il blocco si attiva automaticamente e si disattiva allo scadere del periodo di blocco, senza bisogno di alcuna operazione manuale da parte tua.

3. Limitare l’accesso al back-office tramite indirizzo IP

Se il tuo team effettua l’accesso da una serie di posizioni note, non c’è motivo di lasciare l’accesso amministrativo aperto a tutto Internet. Limitare l’accesso a specifici indirizzi IP blocca tutti gli altri visitatori prima ancora che visualizzino il modulo di accesso.

Questo è uno dei controlli singoli più efficaci contro i tentativi di attacco esterni, poiché avviene prima ancora che vengano verificate le credenziali. È necessario inserire il proprio indirizzo IP corrente nella whitelist nel momento stesso in cui si attiva la restrizione, per evitare di bloccare accidentalmente l’accesso.

4. Nascondi l’URL di amministrazione dagli scanner automatici

I bot cercano i percorsi comuni delle cartelle di amministrazione nello stesso modo in cui i ladri controllano le porte non chiuse a chiave in una strada. Rinominare la cartella di amministrazione con un URL privato e imprevedibile rimuove completamente il tuo negozio da questa lista di scansione.

Chi non conosce il nuovo indirizzo si imbatte in una pagina di errore 404, non in una schermata di accesso. È un passaggio semplice che permette di escludere il tuo negozio dai sistemi di scansione automatizzati, i quali non si preoccupano nemmeno di distinguere tra un piccolo negozio e uno grande.

5. Aggiungere un firewall per applicazioni web

Gli attacchi di SQL injection e cross-site scripting prendono di mira il codice sorgente del tuo negozio online, non la pagina di accesso. Un modulo firewall per PrestaShop analizza le richieste in entrata alla ricerca di questi schemi di attacco noti e blocca le corrispondenze prima che raggiungano la tua installazione di PrestaShop.

Questo singolo livello di sicurezza intercetta una grande quantità di tentativi di sfruttamento automatizzati che non arrivano nemmeno all’attenzione umana, ed è un elemento fondamentale di qualsiasi modulo di sicurezza PrestaShop che valga la pena installare.

6. Rafforzare le intestazioni di sicurezza HTTP per prevenire gli attacchi basati sul browser

Le intestazioni di sicurezza indicano ai browser dei visitatori come gestire il tuo sito in modo sicuro, ad esempio bloccando i tentativi di clickjacking e impedendo il caricamento del tuo negozio all’interno di un frame nascosto su un’altra pagina. Queste impostazioni sono invisibili agli acquirenti e, una volta configurate, non comportano alcun inconveniente.

Sono inoltre spesso richiesti per la conformità PCI e per gli audit di sicurezza, quindi questo passaggio ha una doppia funzione per qualsiasi negozio che utilizzi un modulo di sicurezza PrestaShop insieme alla sua configurazione di hosting esistente. L’abilitazione della navigazione solo HTTPS (HSTS) insieme a queste intestazioni garantisce che ogni visitatore si connetta tramite una connessione crittografata per impostazione predefinita, anziché dover fare affidamento sul fatto che noti l’assenza dell’icona del lucchetto.

7. Blocca lo spam e la creazione di account falsi con il CAPTCHA

I moduli di contatto e le pagine di registrazione sono un terreno fertile per lo spam automatico e la creazione fraudolenta di account. L’aggiunta della verifica CAPTCHA, tramite Cloudflare Turnstile, Google reCAPTCHA o hCaptcha, filtra i bot prima che possano inviare qualsiasi dato.

Anche in questo caso, un campo honeypot aggiunge un secondo livello invisibile: i visitatori reali non lo vedono mai, ma i bot che riempiono tutti i campi vengono individuati all’istante.

8. Conservare un registro di controllo di ogni accesso amministrativo.

Bloccare gli attacchi è importante, ma sapere cosa è già successo lo è altrettanto. Un registro scaricabile di ogni tentativo di accesso, riuscito o fallito, con indirizzo IP, data e ora e account coinvolto, trasforma un vago sospetto in qualcosa di concreto su cui indagare.

Abbinando questa funzione a un avviso via email per ogni accesso amministrativo andato a buon fine, saprai in pochi minuti se qualcuno effettua l’accesso da una posizione sconosciuta, ben prima che eventuali danni si aggravino e diventino più difficili da risolvere.

Guida rapida alla protezione dalle minacce per PrestaShop

Minaccia Marchio
Tentativo di indovinare la password / furto di credenziali Protezione contro gli attacchi di forza bruta + autenticazione a due fattori (2FA)
Bot in fase di scansione alla ricerca dell’URL di amministrazione Cartella amministrativa nascosta
Iniezione SQL / XSS Firewall per applicazioni web
Iscrizioni false e moduli spam CAPTCHA + honeypot
Accessi amministrativi non rilevati o sospetti Monitoraggio degli accessi + registro di controllo
Manipolazione del carrello tramite bot Protezione contro i carrelli falsi
Modifiche ai file non rilevate Scansione antivirus programmata

9. Manipolazione del carrello tramite robot a blocchi

Non tutti i bot prendono di mira la pagina di accesso. Alcuni scansionano il tuo negozio utilizzando parametri URL per precaricare i carrelli senza un effettivo clic su “aggiungi al carrello”, falsificando così i dati di inventario e le analisi.

Bloccare queste richieste di manipolazione del carrello basate sul metodo GET mantiene i dati del carrello puliti e riflette il comportamento reale dell’acquirente anziché un rumore generato da script, un dettaglio che la maggior parte dei plugin di sicurezza generici al di fuori di un modulo di sicurezza dedicato per PrestaShop tende a trascurare completamente.

10. Eseguire scansioni pianificate dell’integrità dei file

Un negozio compromesso non sempre si rivela immediatamente. Codice iniettato o un file di sistema modificato possono rimanere inosservati per settimane prima di comparire sulla vetrina del negozio.

La scansione antimalware programmata confronta la tua installazione con una baseline nota e sicura e segnala i file nuovi o modificati, spesso individuando una compromissione molto prima che i clienti se ne accorgano. Knowband integra questa scansione direttamente nel suo Modulo di sicurezza avanzato per PrestaShop piuttosto che considerarlo un componente aggiuntivo separato.

11. Riunire queste protezioni in un unico modulo

Gestire ciascuno dei dieci punti sopra elencati con un plugin separato significa avere dieci schermate di impostazioni diverse, dieci set di notifiche di aggiornamento e dieci potenziali conflitti di compatibilità. È qui che PrestaShop Advanced Security Manager si guadagna un posto in questa lista, anziché essere considerato un ripensamento.

Il modulo di Knowband integra autenticazione a due fattori (2FA), protezione dagli attacchi brute-force, restrizione IP per gli amministratori, firewall, intestazioni di sicurezza, CAPTCHA con honeypot, protezione dai carrelli falsi e scansione antimalware in un’unica schermata di back-office. Come modulo di sicurezza avanzato per PrestaShop, include anche una dashboard di sicurezza centralizzata che mostra a colpo d’occhio i tentativi di accesso, i ban attivi e gli indirizzi IP segnalati, evitando di dover ricostruire i dati di sicurezza del negozio da dieci log separati.

Integrare queste undici protezioni in una configurazione funzionante

Nessuna di queste undici misure funziona bene da sola. Un firewall senza monitoraggio degli accessi lascia comunque un account amministratore compromesso non rilevato, e l’autenticazione a due fattori senza un URL di recupero può bloccare l’accesso al tuo stesso team durante un’implementazione.

Un modulo di sicurezza PrestaShop che copre insieme la protezione dell’amministratore, la difesa del frontend e la scansione del malware elimina completamente il problema del coordinamento. I proprietari di negozi che valutano un Modulo firewall di PrestaShop Come punto di partenza, di solito è meglio verificare se copre anche le altre dieci funzionalità di questo elenco prima di installare qualsiasi cosa.


7 casi d’uso comprovati di LLM nell’e-commerce che incrementeranno le vendite nel 2026


L’intelligenza artificiale nell’e-commerce si è evoluta da una fase sperimentale a uno strumento pratico per le operazioni quotidiane e la generazione di entrate. Il traffico generato dall’IA verso i siti di vendita al dettaglio statunitensi è cresciuto del 393% su base annua nel primo trimestre del 2026 e, entro marzo 2026, tale traffico generato dall’IA si convertiva il 42% meglio rispetto al traffico non generato dall’IA, secondo Adobe Analytics. Gli acquirenti che arrivano da ChatGPT, Perplexity e Gemini sono già ben avviati nel processo decisionale e stanno acquistando. Per i commercianti online, la questione pratica non è più se l’IA debba essere presente nel negozio, ma quali applicazioni offrano effettivamente un ritorno sull’investimento superiore ai costi di installazione. Alcune migliorano direttamente l’esperienza del cliente in negozio, grazie a risposte più rapide e una migliore individuazione dei prodotti. Altre operano silenziosamente in background, mantenendo il catalogo visibile ai motori di ricerca basati sull’IA o trasformando i dati del negozio in decisioni che il commerciante può prendere in giornata. I seguenti sette casi d’uso di LLM dimostrano come l’IA apporti valore nell’e-commerce e come i commercianti PrestaShop possano implementarli concretamente.

Perché i casi d’uso di LLM nell’e-commerce sono passati dalla fase sperimentale a quella di generazione di ricavi nel 2026

I clienti hanno iniziato a fare sempre più affidamento sulle piattaforme di intelligenza artificiale per le loro decisioni quotidiane. Quando un cliente cerca di capire cosa acquistare all’interno di una chat con intelligenza artificiale, si reca nel tuo negozio con l’intento di acquistare, ed è per questo che le sessioni con intelligenza artificiale convertono di più rispetto ai canali tradizionali e generano maggiori ricavi per visita.

Poiché l’intelligenza artificiale è diventata una componente sempre più importante dell’e-commerce, i commercianti che ottimizzano i propri negozi per la visibilità dell’IA, le interazioni con i clienti basate sull’IA e la creazione più rapida di contenuti ottengono un vantaggio competitivo.

1. Assistenti virtuali basati sull’intelligenza artificiale conversazionale che rispondono agli acquirenti in tempo reale.

Il commercio conversazionale sta ridefinendo il modo in cui i clienti interagiscono con i negozi online. I bot hanno trasformato la semplice, ma dispendiosa, attività di risposta alle domande in un sofisticato assistente virtuale, che guida i clienti durante tutto il percorso d’acquisto, essendo presente 24 ore su 24, 7 giorni su 7. Questo cambiamento è fondamentale per le conversioni, perché la maggior parte dei carrelli abbandonati non è dovuta al prezzo, bensì a domande rimaste senza risposta. Un assistente che risponde alla domanda mentre l’interesse all’acquisto è ancora vivo, genera fatturato.

Per i negozi PrestaShop, un buon chatbot AI per PrestaShop gestisce questo aspetto senza dover assumere personale di supporto. Il chatbot AI per PrestaShop offre agli amministratori del negozio diverse opzioni di modello: ChatGPT, Claude, Gemini, DeepSeek, ed è addestrato sul catalogo e sulle FAQ, in modo da rispondere a domande su prodotti e ordini e suggerire articoli pertinenti in modo accurato. Poiché il Chatbot basato su AI Grazie ai dati in tempo reale del negozio, le sue risposte rimangono accurate anche al variare del catalogo e un chatbot basato sull’intelligenza artificiale per PrestaShop, se ben configurato, riduce silenziosamente il carico di lavoro dell’assistenza clienti che prima richiedeva settimane.

2. Contenuti di prodotto generati dall’intelligenza artificiale e cataloghi multilingue

Le descrizioni dei prodotti sono alla base delle inserzioni di e-commerce. Tuttavia, creare manualmente descrizioni uniche in diverse lingue per migliaia di prodotti è un’operazione estremamente complessa. Allo stesso tempo, le descrizioni devono essere sufficientemente convincenti da indurre un utente all’acquisto e ottimizzate per essere indicizzate da Google e dai crawler basati sull’intelligenza artificiale. Descrizioni scarne e incomplete non raggiungono nessuno dei due obiettivi.

È qui che i modelli linguistici si guadagnano davvero il loro posto. Redigono descrizioni, titoli e meta campi con un tono coerente in tutto il catalogo, quindi traducono anche in modo da poter vendere in un nuovo paese senza assumere un traduttore. Il generatore di contenuti e traduttore AI di PrestaShop porta entrambe le attività nel back office. Il modulo funziona con diversi provider, Gemini, ChatGPT, Claude e DeepSeek, scrive testi e meta SEO in blocco, traducendo anche il catalogo in più lingue per i clienti internazionali. Per i negozi in crescita, un Modulo di generazione e traduzione di contenuti basato sull’intelligenza artificiale Consente di mantenere facilmente aggiornate le informazioni sui prodotti, preservando al contempo una voce del marchio coerente in diverse lingue.

3. Generazione di recensioni tramite intelligenza artificiale e autentica riprova sociale

Le recensioni sono uno dei fattori di conversione più efficaci. La maggior parte degli acquirenti le legge prima di procedere all’acquisto e una pagina prodotto con feedback onesti e specifici converte molto meglio di una pagina senza recensioni. La difficoltà raramente risiede nel valore delle recensioni, ma nel raccoglierne un numero sufficiente affinché i clienti inizino a fidarsi e ad acquistare senza pensarci due volte.

L’IA può generare contenuti in stile recensione: valutazioni a stelle, titoli e testo del prodotto scritti per prodotti specifici, pubblicati tramite il modulo nativo Commenti prodotto. Generatore di recensioni basato sull’IA per PrestaShop Fa esattamente questo, e il modulo di generazione di recensioni basato sull’IA per l’e-commerce offre ai commercianti un controllo granulare su tono, linguaggio, distribuzione delle valutazioni e tempistica di pubblicazione.

Il modulo genera bozze di recensioni basate sull’intelligenza artificiale su richiesta o secondo una pianificazione predefinita, aiutando i venditori a mantenere le pagine dei prodotti sempre aggiornate. Gli amministratori mantengono il pieno controllo grazie a regole di pubblicazione configurabili, pubblicazione programmata e opzioni di approvazione manuale, garantendo che sul negozio online vengano visualizzate solo le recensioni appropriate.

4. Contenuti per i social media e il marketing generati dall’intelligenza artificiale

Mantenere aggiornati i canali social con pubblicazioni regolari è il punto debole della maggior parte dei piccoli team. Creare manualmente post per ogni lancio, promozione o evento stagionale richiede tempo che i commercianti raramente hanno a disposizione. L’intelligenza artificiale generativa può creare contenuti per i social media per un’intera settimana utilizzando i prodotti del negozio, adattando il tono a ciascuna piattaforma e mantenendo la coerenza del calendario di pubblicazione.

SocialAI Pro è la soluzione PrestaShop per sfruttare appieno questa potenzialità. Come componente aggiuntivo per PrestaShop che genera contenuti di marketing basati sull’intelligenza artificiale, legge i dati dei tuoi prodotti e crea post, didascalie e hashtag che puoi programmare e pianificare con facilità. Per i negozi che si affidano ai social media ma non hanno il tempo di creare contenuti in modo costante, Componente aggiuntivo PrestaShop per la generazione di contenuti di marketing tramite intelligenza artificiale Genera automaticamente post accurati e in linea con il tuo marchio direttamente dal catalogo prodotti.

5. Video di prodotto assistiti dall’intelligenza artificiale in tutta la vetrina virtuale.

I video vendono perché rispondono a domande che una foto non può trasmettere. Guardando un prodotto in movimento, se ne comprendono le dimensioni, la vestibilità e il funzionamento molto più rapidamente di quanto possa fare qualsiasi immagine statica, e questa comprensione si traduce in conversioni. Ma creare video per migliaia di prodotti non solo richiede molto tempo, ma è anche molto costoso. L’intelligenza artificiale elimina questo ostacolo, realizzando brevi video di prodotto in meno tempo e a costi inferiori, semplicemente seguendo un suggerimento.

VideoMate offre la soluzione ideale per i proprietari di negozi PrestaShop. I commercianti che cercano un generatore di video basato sull’intelligenza artificiale per PrestaShop desiderano solitamente aggiungere video di prodotto in tempo reale senza dover ricorrere a uno sviluppatore. PrestaShop VideoMate di Knowband permette di generare video utilizzando l’IA e di aggiungerli alla home page, alle pagine prodotto, alle pagine di categoria e alle pagine dei prodotti più venduti direttamente dal pannello di amministrazione con pochi clic. Migliori Generatore di video basato sull’IA per PrestaShop Garantisce che i video di prodotto generati dall’IA vengano effettivamente visualizzati sulle pagine dei prodotti, dove possono influenzare le decisioni di acquisto, anziché rimanere inutilizzati.

6. Ottenere che il tuo negozio venga consigliato dai motori di ricerca basati sull’intelligenza artificiale

Gli assistenti virtuali basati sull’intelligenza artificiale possono consigliare solo i negozi che sono in grado di interpretare, e Adobe ha scoperto che molti siti di vendita al dettaglio non sono ancora sufficientemente leggibili dalle macchine per consentire ai sistemi di intelligenza artificiale di interpretarli correttamente. Se ChatGPT o Perplexity non riescono ad analizzare il tuo catalogo e le tue politiche, risulterai invisibile nei risultati di ricerca da cui partono i potenziali acquirenti più interessati.

Un file llms.txt risolve questo problema. Fornisce ai crawler basati sull’intelligenza artificiale un riepilogo chiaro e strutturato di ciò che vendi e di come operi, nel formato che questi modelli effettivamente leggono.

Il generatore LLMs.txt produce quel file dal tuo catalogo esistente. Un modulo generatore llms.txt di PrestaShop ti consente di filtrare i prodotti attivi o in evidenza, includere le pagine CMS che rispondono alle domande di acquisto come spedizione e resi e attivare/disattivare singoli crawler come GPTBot, PerplexityBot e Google-Extended. Per le configurazioni multi-store, un componente aggiuntivo di PrestaShop llms.txt Genera un file separato per ogni negozio e un cron script mantiene ciascuno di essi aggiornato man mano che il catalogo si evolve. Se configurato correttamente, un modulo generatore di llms.txt per PrestaShop è il modo in cui un negozio inizia a diventare una fonte affidabile per i motori di intelligenza artificiale.

👉 Scopri il modulo con la nostra guida video

7. Analisi back-office basate sull’intelligenza artificiale che affinano ogni decisione di vendita

Ogni chiamata relativa a rifornimento, promozione e fidelizzazione dipende dalla conoscenza dei dati in tempo reale, e un flusso di lavoro di reporting manuale fornisce queste informazioni troppo lentamente per poter agire di conseguenza.

I modelli linguistici di grandi dimensioni riducono tale divario. Gli amministratori possono porre domande in un linguaggio semplice, ottenere i dati all’istante e scoprire tendenze e opportunità che i report tradizionali spesso non riescono a rivelare.

Migliori PrestaShop Smart AI Admin Assistant Questa funzionalità viene integrata direttamente nel back office. Il livello PrestaShop Back Office Analytics combina un’interfaccia di query in linguaggio naturale con una dashboard completa di widget configurabili che mostrano andamenti delle entrate, prodotti più venduti, articoli a bassa rotazione, avvisi di scorte in esaurimento e suggerimenti per il riordino, il tutto tramite accesso al database in sola lettura, in modo che nulla nel negozio possa essere modificato tramite la chat. Il controllo degli accessi basato sui ruoli consente al personale operativo di visualizzare i dati pertinenti al proprio ruolo senza esporre informazioni finanziarie o dati dei clienti all’intero team.

La differenza tra sapere che le vendite di un prodotto stanno rallentando e saperlo tre settimane prima che le scorte si esauriscano è la differenza tra una decisione proattiva e la necessità di limitare i danni. Un solido sistema di analisi del back office di PrestaShop è ciò che colma questo divario, non alla fine del mese, quando viene generato il report, ma nel momento stesso in cui qualcuno pensa di chiedere.

👉 Scopri il modulo con la nostra guida video
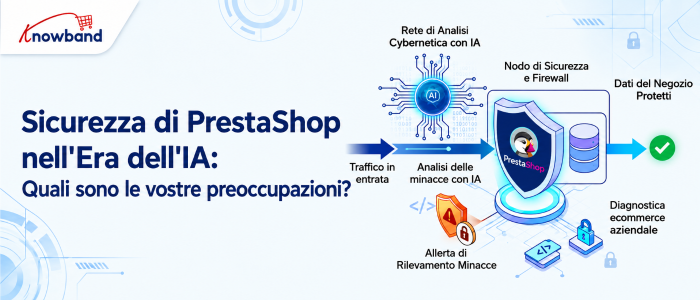
Dove lasceranno il tuo negozio nel 2026 questi casi d’uso di LLM nell’e-commerce.

Il filo conduttore che lega tutti e sette i casi è semplice. L’intelligenza artificiale ora influenza sia il modo in cui i clienti trovano il tuo negozio, sia l’efficienza con cui lo gestisci, e i negozi che la considerano un canale efficace stanno facendo progressi. Non è necessario implementare tutti i casi d’uso contemporaneamente; concentrati invece su quello che più si avvicina al tuo obiettivo attuale, che si tratti di rispondere a domande senza risposta, di ridurre i contenuti o di renderti invisibile nei risultati di ricerca basati sull’IA, e parti da lì.

Ciò che rende questa soluzione particolarmente utile per i commercianti PrestaShop è che la maggior parte di queste funzionalità esiste già come moduli installabili nell’area amministrativa che utilizzate quotidianamente, molti dei quali forniti da Knowband. Iniziate con il caso d’uso che al momento vi sta facendo perdere vendite e aggiungete gli altri man mano che il canale cresce.

Utilizzare efficacemente i PrestaShop Hooks nello sviluppo dei moduli.

Se hai dedicato del tempo reale alla costruzione Moduli PrestaShopProbabilmente, la maggior parte delle vostre battaglie si è combattuta con gli hook. Sono il modo in cui il vostro modulo comunica con il nucleo del programma, il modo in cui integrate funzionalità senza mai aprire un file che non dovreste toccare. Sapere che esistono è una cosa, usarli senza commettere errori è tutt’altra.
Cos’è realmente un gancio

In parole semplici, un hook è un momento nell’esecuzione di PrestaShop in cui il sistema si mette in pausa e verifica se qualcuno è in ascolto. Se il tuo modulo è registrato per quell’hook, ha la possibilità di rispondere.

Esistono due tipi di hook che vale la pena distinguere: gli hook di azione e gli hook di visualizzazione. Gli hook di azione servono per eseguire la logica legata a un evento, come ad esempio l’inserimento di un ordine, il salvataggio di un prodotto e simili. Gli hook di visualizzazione servono per inserire codice HTML in punti specifici del sito o del back-office. La distinzione influenza il modo in cui si scrive il metodo. Gli hook di azione elaborano qualcosa e di solito non restituiscono nulla di significativo. Gli hook di visualizzazione restituiscono codice HTML renderizzato che PrestaShop inserisce nella pagina.

Dove gli sviluppatori sbagliano con la registrazione

L’errore iniziale più comune è registrare gli hook nel posto sbagliato o in modo disorganizzato. La registrazione appartiene al tuo modulo installare() metodo tramite $this->registerHook()È possibile passare un array di nomi di hook in una singola chiamata, il che è molto più ordinato rispetto a concatenare chiamate ripetute.

Altrettanto importante: annulla la loro registrazione in disinstallare()È facile trascurare questo aspetto, ma è altrettanto facile pentirsene. Le registrazioni di hook orfane che rimangono nel database dopo la rimozione di un modulo possono causare comportamenti davvero confusionari in futuro. Uno schema corretto si presenta più o meno così:

la percezione funzione install()

{

    ritorno genitore::install()

        && $ This->RegisterHook(['displayHeader',

           'actionOrderStatusUpdate',

           'displayFooterProduct'])?

}


Utilizzare i nomi dei metodi corretti

PrestaShop risolve i metodi hook per convenzione: hookHookName(), con il nome dell’hook in camelCase. Quindi visualizzazioneintestazione mappe a hookDisplayHeader()Se sbagli le maiuscole/minuscole, PrestaShop salta silenziosamente il tuo metodo, senza alcun errore, senza alcuna voce di registro, niente di niente. 

È uno di quei bug che possono richiedere una quantità imbarazzante di tempo di debug prima che tu riesca a individuarlo.

Ogni metodo di aggancio riceve un $param array. Il contenuto dipende interamente da quale hook lo ha attivato. Durante lo sviluppo, dump $param Prima di scrivere la logica vera e propria, è consigliabile consultare la documentazione. È un buon punto di partenza, ma non sempre rispecchia fedelmente ciò che viene effettivamente passato come parametro.


Gestione corretta dei ganci espositivi

Per i hook di visualizzazione, l’approccio standard è quello di assegnare variabili a Smarty e restituire l’output di $this->display() indicando un .tpl file. Mantieni i tuoi modelli in viste/modelli/hook/ All’interno del modulo, la struttura è convenzionale e semplifica la navigazione man mano che il modulo si espande.

Un dettaglio che vale la pena sottolineare: sempre ritorno L’output, non visualizzarlo mai. Il sistema hook raccoglie i valori di ritorno e li posiziona dove devono nel layout. Se si visualizza direttamente, l’output finisce nella parte superiore della pagina indipendentemente da dove si trovi effettivamente l’hook.

Quando i ganci integrati non bastano

Gli hook nativi di PrestaShop coprono un’ampia gamma di funzionalità, ma ci sono situazioni, soprattutto quando si creano moduli destinati ad essere estesi, in cui è necessario qualcosa di più mirato. È possibile registrare un hook personalizzato con Hook::register() e spararlo usando Hook::exec() da qualsiasi punto del tuo codice sorgente.

Gli hook personalizzati sono particolarmente utili nei progetti multi-modulo. Invece di far sì che i moduli si richiamino direttamente, si espone un hook e si permette agli altri moduli di rispondere in modo indipendente. Questo mantiene l’architettura pulita e semplifica notevolmente le modifiche future.

Non trascurare l’aspetto prestazionale

È facile sottovalutare quanti danni può causare un metodo di aggancio mal ottimizzato. Ganci come visualizzazioneintestazione Il caricamento della pagina avviene quasi ad ogni accesso. Se il metodo utilizzato accede al database o chiama un’API esterna senza alcuna cache, la velocità di caricamento della pagina ne risente notevolmente, e i tuoi clienti se ne accorgeranno prima di te.

Alcuni accorgimenti possono essere utili. Memorizza nella cache tutto ciò che non cambia tra una richiesta e l’altra. Utilizza la cache integrata di PrestaShop quando possibile. E se la logica del tuo hook si applica solo in determinate condizioni, verifica tali condizioni all’inizio del metodo e interrompi l’esecuzione se non sono soddisfatte. In questo modo si riduce il sovraccarico e si mantiene il codice leggibile.

Quando il gancio non spara

Quando qualcosa non funziona come previsto, la prima cosa da verificare è se il modulo è effettivamente collegato all’hook. Vai su Moduli > Posizioni nel back office oppure controlla direttamente la tabella degli hook nel database. Un modulo può essere installato anche se la registrazione di un hook non è andata a buon fine durante la configurazione.

Servizi di sviluppo personalizzato

Soluzioni personalizzate Knowband per il successo del tuo e-commerce

Cerchi soluzioni potenti e scalabili? Knowband offre servizi di sviluppo personalizzati e professionali per aiutarti a creare con facilità funzionalità di e-commerce ad alte prestazioni.

✔ Sviluppo di moduli personalizzati
✔ Plugin per l’e-commerce
✔ Integrazione API
✔ Ottimizzazione delle prestazioni
✔ Integrazione con terze parti

Da considerare anche l’ordine di esecuzione. Se un modulo precedente nella catena genera un’eccezione non gestita, PrestaShop può interrompere l’elaborazione di tutto il resto collegato a quell’hook. Il pannello Posizioni consente di modificare l’ordine e a volte è sufficiente per risolvere quello che sembra un hook misteriosamente scomparso.

Il Takeaway

I ganci sono ciò che fa Moduli PrestaShop In realtà modulari. Usati bene, consentono di creare integrazioni pulite che non interferiscono con il core o con altri moduli. I principi fondamentali non sono complicati: registrarsi in installare()Assegna nomi precisi ai tuoi metodi, restituisci risultati dagli hook di visualizzazione, memorizza nella cache gli hook ad alto traffico e ricorri agli hook personalizzati quando quelli predefiniti non sono sufficienti.

Una volta che questa pratica diventa un’abitudine, il processo di sviluppo risulta molto più fluido e il codice sorgente rimane qualcosa che si ha effettivamente voglia di rivedere in seguito.

At KnowbandIl nostro team di sviluppo lavora regolarmente con architetture di moduli PrestaShop complesse, dove un utilizzo efficiente degli hook diventa fondamentale per prestazioni e scalabilità. Se desideri velocizzare lo sviluppo o implementare funzionalità avanzate, esplorare moduli e soluzioni realizzati da professionisti può farti risparmiare tempo e fatica preziosi.

One Page Super Checkout: un modo semplice per ridurre l’abbandono e aumentare le vendite

Molti negozi OpenCart e Prestashop perdono clienti al momento del pagamento. Il motivo è che il processo di pagamento generale prevede un numero eccessivo di passaggi e numerosi campi da compilare. Le ricerche indicano che oltre il 65% dei clienti online abbandona il sito durante il processo di pagamento perché lo trova dispendioso in termini di tempo o difficile da comprendere. Quando i clienti si innervosiscono, smettono di acquistare e il negozio perde una vendita facile.

Pertanto, il modo più semplice per risolvere questo problema è utilizzare il Super Checkout di una pagina di OpenCart di Knowband. Questo componente aggiuntivo integra tutti gli elementi del checkout, inclusi i dettagli del carrello, l’indirizzo, la spedizione, il pagamento e il riepilogo dell’ordine, in un’unica pagina. In questo modo, i clienti possono effettuare ordini in pochi secondi, senza dover cambiare pagina.

Questa esperienza fluida e veloce riduce il numero di abbandoni e aumenta le conversioni. Con questo componente aggiuntivo, i proprietari di negozi possono finalmente offrire un checkout che i clienti apprezzano.

Vantaggi dell’estensione One Page Checkout di OpenCart

Pagamento rapido, aumento delle conversioni.

Il plugin OpenCart One Page Supercheckout di Knowband offre tutto in un’unica pagina. I clienti possono compilare i dati in breve tempo e completare l’acquisto senza perdersi. Pertanto, una volta completato il checkout più velocemente, il tasso di conversione aumenta automaticamente.

Abbandono carrello inferiore

Inoltre, Modulo di pagamento rapido PrestaShop Elimina tutti quei passaggi inutili che frustrano i clienti. Niente più caricamento di nuove pagine. Niente più lunghi moduli. Questa schermata semplice e intuitiva aiuta i clienti a rimanere concentrati e riduce il numero di abbandoni.

Migliore esperienza di acquisto su dispositivi mobili

Oggi la maggior parte degli utenti effettua acquisti tramite dispositivi mobili. Il plugin Responsive One Page Checkout per OpenCart è compatibile con tutti gli schermi, inclusi cellulari, tablet e desktop. Pertanto, i clienti possono effettuare i loro ordini con facilità, indipendentemente dal dispositivo utilizzato.

Ordini rapidi con il pagamento ospite

In genere, quando gli utenti sono costretti a creare un account durante il checkout, abbandonano immediatamente il sito. Utilizzando il componente aggiuntivo Knowband Prestashop One Step Checkout, i clienti possono facilmente completare il checkout come ospiti. 

Configurazione semplice senza codifica

Il plugin OpenCart Simplified Checkout non richiede competenze tecniche. L’estensione può essere facilmente installata dai proprietari di negozi, che possono configurarla completamente in pochi minuti.

Integra il tuo negozio PrestaShop con il supporto AI Chat

Aumenta il coinvolgimento e le conversioni con risposte AI istantanee, supporto multilingue e aggiornamenti degli ordini in tempo reale.


ACQUISTA ORA

Caratteristiche della Addon Supercheckout di una pagina PrestaShop

Supporto per la compilazione automatica di Google

Il modulo di pagamento include la funzione di compilazione automatica per aiutare i clienti a inserire più velocemente il proprio indirizzo. In questo modo, si riducono i tempi di digitazione e si evitano errori, rendendo il processo di acquisto più fluido.

Supporto per l’accesso social

Inoltre, con il modulo PrestaShop One Page Checkout di Knowband, i clienti possono accedere tramite Facebook, PayPal e Google. In questo modo, evitano di dover creare nuovi account e velocizzano il processo di acquisto.

Personalizzazione dei campi tramite trascinamento della selezione

I proprietari di negozi possono personalizzare completamente il layout del checkout. L’estensione di checkout rapido di OpenCart consente di aggiungere, rimuovere e riorganizzare i campi con semplici opzioni di trascinamento della selezione. In questo modo, puoi modellare la pagina di checkout in base alle esigenze del tuo negozio.

Supporto per tutti i metodi di pagamento e spedizione

Il plugin funziona perfettamente con tutti i metodi di pagamento o spedizione aggiunti allo store. Inoltre, gli amministratori possono personalizzare l’aspetto di questi metodi aggiungendo loghi e brevi descrizioni.

Controllo della sezione carrello

Inoltre, i proprietari dei negozi possono scegliere cosa mostrare nella sezione carrello nella pagina di pagamento. Ad esempio, possono mostrare i dettagli delle scorte o le informazioni sui prezzi solo agli utenti registrati, nascondendoli agli utenti ospiti.

Layout reattivo e pulito

Infine, ma non meno importante, l’estensione OpenCart per il checkout in un unico passaggio di Knowband offre un layout pulito e organizzato, facile da comprendere. Questo aiuta i clienti a completare l’ordine più velocemente, senza confusione.

Conclusione

Knowband ha sviluppato il modulo Prestashop One Page Super Checkout, uno degli aggiornamenti più potenti che qualsiasi negozio OpenCart e PrestaShop possa apportare nel 2026. Il modulo semplifica e velocizza il processo di checkout, rendendolo più intuitivo e intuitivo per il cliente. Questo modulo offre funzionalità avanzate come il login tramite social network, il checkout come ospite, il riempimento automatico, la personalizzazione tramite trascinamento della selezione e molto altro.

Questa esperienza migliorata si traduce in una riduzione del numero di ordini incompiuti, un aumento degli ordini andati a buon fine e un miglioramento della soddisfazione del cliente. Pertanto, Knowband Estensione Supercheckout di una pagina OpenCart è la migliore opzione su cui puoi investire se vuoi espandere il tuo negozio OpenCart e PrestaShop riducendo l’attrito del checkout e velocizzando le vendite.

Per ulteriori informazioni, è possibile fare riferimento al https://www.onepagesupercheckout.com/, qui puoi trovare informazioni dettagliate su One Page Supercheckout di Knowband, disponibile per Prestashop, Opencart e Magento 2.

Devi leggere

Gear Up for 2026 with the Next-Gen Knowband AI Content Generator Plugin

Scopri come la startup OrderFast ha lanciato la sua app mobile completa in una sola settimana con WooCommerce Mobile App Builder


Componente aggiuntivo Prestashop Advance Wishlist: scaricalo prima del 2026

Questo è uno scenario molto comune a cui ogni negoziante è abituato. Un cliente si guarda intorno nel negozio, aggiunge prodotti al carrello, ma non effettua l’acquisto. Questo accade solitamente nello shopping online e, il più delle volte, non perché non voglia acquistare il prodotto. Vuole solo acquistare in un secondo momento o confrontare i prodotti con altri e poi fare una scelta.

Vi presentiamo Componente aggiuntivo PrestaShop Salva per dopo di Knowband, che offre ai clienti proprio questa opportunità. Non solo, questo interessante componente aggiuntivo consente ai clienti di salvare i prodotti che preferiscono e di visitarlo in qualsiasi momento in cui desiderano acquistarlo. Questo piccolo dettaglio ha un impatto significativo sul negozio, poiché riduce il numero di carrelli abbandonati e fa sì che gli acquirenti percepiscano il negozio più vicino a loro.

Perché il componente aggiuntivo PrestaShop Advanced Wishlist è importante per i proprietari di negozi

Il tempismo è fondamentale in un’attività online. Molti acquirenti impiegano molto tempo per effettuare acquisti e, quando non riescono più a trovare i prodotti, di solito li dimenticano per sempre. È così che si perdono potenziali vendite.

Il modulo PrestaShop Advanced Wishlist garantisce che questo non accada. Grazie alla possibilità di salvare per dopo, il tuo negozio sarà sempre al centro dell’attenzione dei clienti. I clienti potranno vedere in qualsiasi momento cosa hanno salvato e acquistare quando lo desiderano.

Questo modulo non solo migliora l’esperienza dell’utente, ma incrementa anche le vendite e crea fedeltà a lungo termine.

Ecco come aiuta i proprietari dei negozi:

  • Riduce al minimo l’abbandono del carrello mantenendo gli acquirenti coinvolti anche dopo aver abbandonato il sito.
  • Inoltre, ogni volta che un cliente visita il sito, il modulo gli ricorda costantemente le sue scelte.
  • Aumenta la fedeltà perché dimostra che la comodità del cliente è importante per il tuo negozio.
  • Inoltre, fornisce agli amministratori un’analisi dei gusti e delle preferenze dei clienti.

Pertanto, il componente aggiuntivo PrestaShop Wishlist di Knowband non è solo una bella funzionalità, ma è una strategia che ti aiuterà ad avvicinarti ai tuoi clienti.

Caratteristiche principali del modulo Wishlist di PrestaShop

Il componente aggiuntivo PrestaShop Save For Later è una soluzione facile da usare con molteplici funzionalità che semplificano lo shopping e il processo di gestione.

Il modulo funziona senza problemi su tutti i dispositivi, come desktop, mobile e molti altri. Quindi, che i tuoi clienti utilizzino dispositivi mobili, desktop o persino tablet, questa funzionalità della lista dei desideri funzionerà allo stesso modo su tutti i dispositivi.

Questo componente aggiuntivo Prestashop Advanced Wishlist offre configurazioni semplici da usare, che il proprietario del negozio può utilizzare anche senza particolari conoscenze. Inoltre, offre tre funzionalità, tra cui “Salva per dopo”, “Visualizzati di recente” e “Prodotti consigliati”. Non solo, gli amministratori del negozio hanno anche la possibilità di modificare colori o font e molto altro.

Inoltre, gli amministratori del negozio possono ora fornire facilmente l’opzione di condivisione sui social, grazie alla quale i clienti possono condividere i prodotti salvati con gli amici tramite WhatsApp, Facebook o Twitter.

Infine, i proprietari di negozi possono ottenere utili analisi con questo modulo. Possono analizzare quale prodotto viene più venduto, gli interessi dei clienti e quale prodotto si è poi trasformato in vendita. Questi dati aiutano quindi a definire strategie di marketing e a garantire una migliore gestione delle scorte.

E la parte migliore? Il componente aggiuntivo PrestaShop Favourite Product List di Knowband è molto semplice da installare e non richiede competenze tecniche o di programmazione.

Come funziona il componente aggiuntivo PrestaShop Salva per dopo

Impostazioni generali

Innanzitutto, gli amministratori possono abilitare/disabilitare il Salva Prestashop per un successivo addon Con un solo clic. Possono quindi abilitare/disabilitare la compatibilità con il pulsante GDPR di PrestaShop. Gli amministratori hanno la possibilità di regolare la tonalità del bordo, modificare il colore del pulsante “Acquista”, cambiare lo sfondo della barra e impostare il limite di paginazione. Inoltre, gli amministratori possono anche personalizzare il testo e la visibilità delle sezioni “Salva per dopo”, “Visualizzati di recente” e “Consigli”. Infine, nelle impostazioni generali, è possibile abilitare/disabilitare la condivisione social per Facebook, WhatsApp e Twitter.

raccomandazioni

Qui, gli amministratori possono scegliere quali prodotti visualizzare nei suggerimenti nel frontend. La prima opzione è “Banner”, dove possono aggiungere un banner, un titolo e un URL che apparirà nel frontend. Successivamente, è possibile scegliere i prodotti correlati da visualizzare nella sezione dei suggerimenti.

Analisi del prodotto

Qui, gli amministratori possono filtrare i prodotti aggiunti all’elenco “Salva per dopo” in base ai clienti. Possono controllare il numero di prodotti da cui le categorie vengono selezionate in forma tabellare e grafica. Inoltre, gli amministratori possono scaricare le schede prodotto in formato CSV, che possono gestire e archiviare facilmente.

Analisi del cliente

Qui, gli amministratori possono esaminare i dati dei prodotti dall’elenco dei clienti “Salva per dopo”. Possono visualizzare il numero di prodotti aggiunti dai clienti, quando li hanno aggiunti e se hanno effettuato un acquisto o meno. Inoltre, possono anche filtrare i clienti ed esportare il loro file CSV.

Analisi degli ordini

Allo stesso modo, nella sezione di analisi degli ordini, gli amministratori possono analizzare lo stato degli ordini dei prodotti selezionati dai clienti. Anche in questo caso, è possibile filtrare ed esportare i dati in formato CSV.

Pertanto, il componente aggiuntivo PrestaShop Advanced Wishlist di Knowband offre ai proprietari dei negozi la piena autorità di conoscere meglio i propri clienti e migliorare il processo di vendita.

Estensione della lista dei desideri avanzata di Opencart

Integra la funzionalità della lista dei desideri nel tuo negozio

Integra oggi stesso!

Conclusione

. Componente aggiuntivo PrestaShop Salva per dopo di Knowband è una soluzione semplice da usare ma potente che aiuta i commercianti a mantenere vivo l’interesse dei clienti anche quando non sono ancora pronti all’acquisto. Crea fiducia, migliora l’esperienza del cliente e fornisce ai proprietari dei negozi informazioni preziose sui gusti e le preferenze dei clienti.

Ogni piccolo miglioramento è importante nell’attuale mondo competitivo dell’e-commerce. Grazie a questo modulo, gli acquirenti possono salvare gli articoli, rivederli e procedere all’acquisto facilmente ogni volta che lo desiderano. In questo modo, i proprietari dei negozi aumentano le conversioni e migliorano le interazioni.

Pertanto, per ridurre al minimo l’abbandono del carrello e garantire che i clienti tornino a visitare il tuo negozio, l’add-on PrestaShop Wishlist di Knowband è la soluzione giusta. È semplice, efficace e progettato per espandere la tua attività in modo intelligente..

Naviga di più Componenti aggiuntivi di PrestaShop e porta il tuo negozio al livello successivo: se hai bisogno di assistenza, inviaci un’e-mail a support@knowband.com


Elenco di controllo per la preparazione dell’aggiornamento per i componenti aggiuntivi di Knowband PrestaShop

L’installazione di un modulo richiede la riscrittura delle traduzioni?

Problema/motivazione
Durante l’aggiornamento di un modulo, l’utente affronta spesso problemi di traduzione linguistica in PrestaShop. Per migliorare l’esperienza dell’utente nel proprio negozio e rendere più semplice per i clienti comprendere le istruzioni e il flusso di checkout, i commercianti traducono i file del modulo ma, aggiornando il modulo, le modifiche vengono perse. Dopo aver aggiornato il modulo, il modulo mostrerà solo il contenuto predefinito. Riceviamo molte di queste domande relative alla traduzione della lingua e ai problemi di importazione dei file di traduzione quando i clienti aggiornano il modulo.

Proposta di risoluzione

Se inizialmente hai modificato le traduzioni predefinite sul tuo negozio per una traduzione migliore, dopo aver aggiornato o aggiornato il modulo, le modifiche alla traduzione andranno perse. Pertanto, per mantenere le cose come al solito e ridurre al minimo gli sforzi, è necessario apportare alcune modifiche prima di aggiornare il modulo. Si prega di seguire i passaggi seguenti per eseguire il backup:

  1. Scarica alla fine il file indicato di seguito: /modules/{module_name}/translations/{iso_code}.php Dove, {module_name} => Nome della cartella del modulo che vuoi aggiornare e {iso_code} => Codice ISO di la lingua di cui vuoi fare il backup.
  2. Dopo aver eseguito il backup del file di cui sopra, puoi aggiornare il modulo sul tuo negozio.
  3. Quindi è necessario sostituire il file indicato di seguito: /modules/{nome_modulo}/translations/{codice_iso}.php con il file di backup.

Dopo aver eseguito il backup e aver aggiornato il file di traduzione, puoi confrontare la nuova versione con la versione precedente per capire le modifiche. Ora devi solo aggiungere o tradurre le sezioni che sono nuove nella versione aggiornata.

Estendi il piano di supporto per i moduli PrestaShop se in scadenza

Stai già utilizzando i moduli PrestaShop di KnowBand? Knowband offre tre mesi di supporto gratuito per i moduli. Se il tuo piano di supporto gratuito è scaduto e hai bisogno di aiuto dal nostro team tecnico per configurare il modulo, segui i passaggi indicati di seguito per estendere il periodo di supporto:

  1. Accedi al tuo account PrestaShop
  2. Vai Download nella scheda I miei ordini
  3. Qui troverai un’opzione per estendere il periodo di supporto. Fare clic sul periodo di tempo desiderato per il supporto. Puoi estendere il supporto per 3 mesi, 6 mesi o 12 mesi.

Voilà, hai aggiornato con successo il tuo piano di supporto del modulo Knowband.

KnowBand ha molto da offrire: tendenze e innovazione dell’eCommerce

In qualità di proprietario di un e-commerce, è di primaria importanza essere al passo con le mutevoli tendenze tecnologiche. Dopo l’epidemia di Covid-19, molte cose sono cambiate e ci saranno transizioni anche nei prossimi giorni. Diverse aziende al dettaglio stanno ora aprendo i loro negozi online e offrendo servizi di consegna a domicilio. I mercati stanno assistendo a un nuovo aumento nel settore dell’e-commerce, con il fatto che le piccole imprese stanno ottenendo grandi opportunità dalla vendita multicanale. KnowBand sta aiutando le persone a soddisfare i loro requisiti di e-commerce per un decennio. Abbiamo plug-in di e-commerce per quasi tutte le funzionalità che desideri aggiungere al tuo negozio, da decorazione della home page a un pagina di pagamento ottimizzata e di integrazione del mercato a creare un mercato per conto proprio. Inoltre, aiutiamo le aziende a creare siti web responsive per dispositivi mobili con PWA e costruttori di AMP. Inoltre, il nostro plug-in per la creazione di app per dispositivi mobili è tra i plug-in più venduti. Qui è il portafoglio per riferimento!

Leggi questi blog per saperne di più sui servizi di eCommerce di KnowBand:

Servizi di sviluppo di siti Web PrestaShop – Agenzia partner di PrestaShop

Crea un sito di e-commerce: sviluppiamo ciò che sogni!