11 modi efficaci per proteggere il tuo negozio PrestaShop [2026]
10 metodi pratici per proteggere il tuo negozio PrestaShop nel 2026 – dalla 2FA e i firewall alla scansione malware – grazie a un modulo di sicurezza PrestaShop che copre tutti questi aspetti.
Un negozio PrestaShop raramente viene compromesso da un singolo attacco evidente. Al contrario, gli incidenti di sicurezza si sviluppano in genere gradualmente, con segnali di allarme sottili come un aumento delle registrazioni fraudolente, accessi all’area amministrativa più lenti del normale o modifiche inaspettate a file critici. Sebbene queste anomalie possano sembrare insignificanti prese singolarmente, spesso indicano un problema di sicurezza più profondo. Quando i segnali diventano impossibili da ignorare, gli aggressori hanno spesso già trovato un punto d’appoggio all’interno del sistema. La buona notizia è che la maggior parte di questi incidenti condivide le stesse poche cause principali e ognuno di essi ha una soluzione pratica nota. Una configurazione adeguata della sicurezza di PrestaShop, come il modulo di sicurezza PrestaShop di Knowband, risolve quasi tutti questi problemi prima ancora che raggiungano i tuoi clienti o il tuo team di amministrazione.
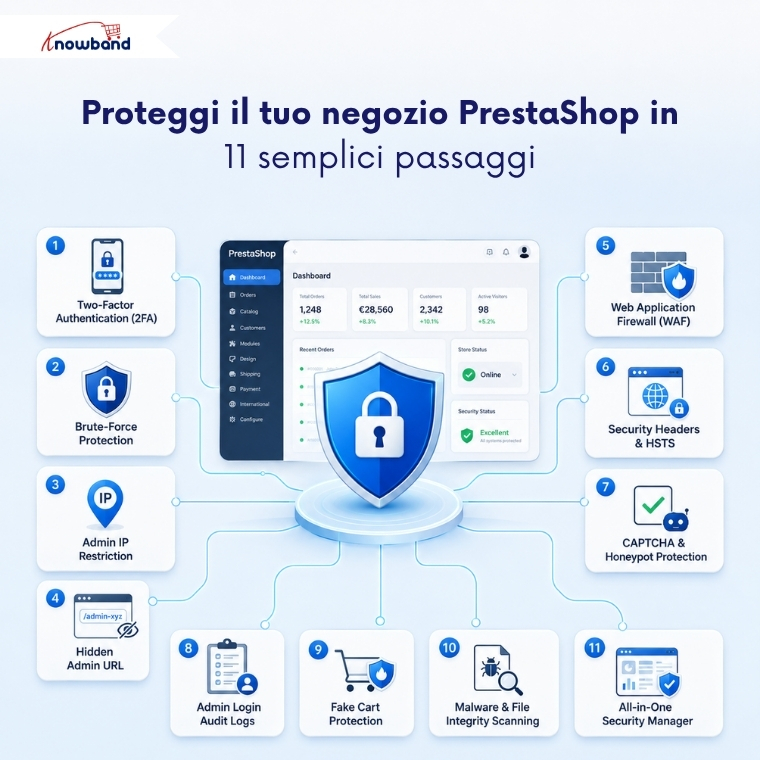
Di seguito sono riportate undici misure pratiche per colmare queste lacune, a cominciare da quella che la maggior parte dei negozi trascura per prima: l’accesso amministrativo stesso.
1. Attiva l’autenticazione a due fattori per gli accessi degli amministratori.
Una password rubata o riutilizzata non dovrebbe essere sufficiente per accedere al back office. L’autenticazione a due fattori richiede un codice temporaneo fornito da un’app di autenticazione, oltre alla password, quindi una credenziale compromessa da sola non può garantire l’accesso, anche se è stata esposta in una violazione di dati non correlata.
Implementate inizialmente l’autenticazione a due fattori in modalità facoltativa (opt-in). Una volta che tutti gli utenti si saranno registrati con successo, rendetela obbligatoria per l’intero negozio. Durante l’implementazione, mantenete almeno un indirizzo IP attendibile nella whitelist e verificate che il link di ripristino di emergenza funzioni prima di attivarlo, poiché un’implementazione forzata dell’autenticazione a due fattori senza un meccanismo di fallback è il modo in cui i team rischiano di precludersi l’accesso al proprio negozio.
2. Blocca automaticamente i tentativi di accesso tramite attacchi di forza bruta
Gli script automatizzati non indovinano le password una alla volta manualmente. Tentano decine di volte al minuto di accedere alle tue credenziali di amministratore, sperando che una di queste vada a buon fine. Questo è esattamente il tipo di attacco che un modulo di sicurezza di PrestaShop è progettato per bloccare prima che abbia successo.
La protezione contro gli attacchi brute-force blocca un indirizzo IP dopo che questo ha superato un determinato numero di tentativi falliti entro un intervallo di tempo prestabilito, senza necessità di monitoraggio manuale. Se uno script di un malintenzionato tenta cinquanta combinazioni di password contro le tue credenziali di amministratore in meno di un minuto, il blocco si attiva automaticamente e si disattiva allo scadere del periodo di blocco, senza bisogno di alcuna operazione manuale da parte tua.
3. Limitare l’accesso al back-office tramite indirizzo IP
Se il tuo team effettua l’accesso da una serie di posizioni note, non c’è motivo di lasciare l’accesso amministrativo aperto a tutto Internet. Limitare l’accesso a specifici indirizzi IP blocca tutti gli altri visitatori prima ancora che visualizzino il modulo di accesso.
Questo è uno dei controlli singoli più efficaci contro i tentativi di attacco esterni, poiché avviene prima ancora che vengano verificate le credenziali. È necessario inserire il proprio indirizzo IP corrente nella whitelist nel momento stesso in cui si attiva la restrizione, per evitare di bloccare accidentalmente l’accesso.
4. Nascondi l’URL di amministrazione dagli scanner automatici
I bot cercano i percorsi comuni delle cartelle di amministrazione nello stesso modo in cui i ladri controllano le porte non chiuse a chiave in una strada. Rinominare la cartella di amministrazione con un URL privato e imprevedibile rimuove completamente il tuo negozio da questa lista di scansione.
Chi non conosce il nuovo indirizzo si imbatte in una pagina di errore 404, non in una schermata di accesso. È un passaggio semplice che permette di escludere il tuo negozio dai sistemi di scansione automatizzati, i quali non si preoccupano nemmeno di distinguere tra un piccolo negozio e uno grande.
5. Aggiungere un firewall per applicazioni web
Gli attacchi di SQL injection e cross-site scripting prendono di mira il codice sorgente del tuo negozio online, non la pagina di accesso. Un modulo firewall per PrestaShop analizza le richieste in entrata alla ricerca di questi schemi di attacco noti e blocca le corrispondenze prima che raggiungano la tua installazione di PrestaShop.
Questo singolo livello di sicurezza intercetta una grande quantità di tentativi di sfruttamento automatizzati che non arrivano nemmeno all’attenzione umana, ed è un elemento fondamentale di qualsiasi modulo di sicurezza PrestaShop che valga la pena installare.
6. Rafforzare le intestazioni di sicurezza HTTP per prevenire gli attacchi basati sul browser
Le intestazioni di sicurezza indicano ai browser dei visitatori come gestire il tuo sito in modo sicuro, ad esempio bloccando i tentativi di clickjacking e impedendo il caricamento del tuo negozio all’interno di un frame nascosto su un’altra pagina. Queste impostazioni sono invisibili agli acquirenti e, una volta configurate, non comportano alcun inconveniente.
Sono inoltre spesso richiesti per la conformità PCI e per gli audit di sicurezza, quindi questo passaggio ha una doppia funzione per qualsiasi negozio che utilizzi un modulo di sicurezza PrestaShop insieme alla sua configurazione di hosting esistente. L’abilitazione della navigazione solo HTTPS (HSTS) insieme a queste intestazioni garantisce che ogni visitatore si connetta tramite una connessione crittografata per impostazione predefinita, anziché dover fare affidamento sul fatto che noti l’assenza dell’icona del lucchetto.
7. Blocca lo spam e la creazione di account falsi con il CAPTCHA
I moduli di contatto e le pagine di registrazione sono un terreno fertile per lo spam automatico e la creazione fraudolenta di account. L’aggiunta della verifica CAPTCHA, tramite Cloudflare Turnstile, Google reCAPTCHA o hCaptcha, filtra i bot prima che possano inviare qualsiasi dato.
Anche in questo caso, un campo honeypot aggiunge un secondo livello invisibile: i visitatori reali non lo vedono mai, ma i bot che riempiono tutti i campi vengono individuati all’istante.
8. Conservare un registro di controllo di ogni accesso amministrativo.
Bloccare gli attacchi è importante, ma sapere cosa è già successo lo è altrettanto. Un registro scaricabile di ogni tentativo di accesso, riuscito o fallito, con indirizzo IP, data e ora e account coinvolto, trasforma un vago sospetto in qualcosa di concreto su cui indagare.
Abbinando questa funzione a un avviso via email per ogni accesso amministrativo andato a buon fine, saprai in pochi minuti se qualcuno effettua l’accesso da una posizione sconosciuta, ben prima che eventuali danni si aggravino e diventino più difficili da risolvere.
Guida rapida alla protezione dalle minacce per PrestaShop
| Minaccia | Marchio |
| Tentativo di indovinare la password / furto di credenziali | Protezione contro gli attacchi di forza bruta + autenticazione a due fattori (2FA) |
| Bot in fase di scansione alla ricerca dell’URL di amministrazione | Cartella amministrativa nascosta |
| Iniezione SQL / XSS | Firewall per applicazioni web |
| Iscrizioni false e moduli spam | CAPTCHA + honeypot |
| Accessi amministrativi non rilevati o sospetti | Monitoraggio degli accessi + registro di controllo |
| Manipolazione del carrello tramite bot | Protezione contro i carrelli falsi |
| Modifiche ai file non rilevate | Scansione antivirus programmata |
9. Manipolazione del carrello tramite robot a blocchi
Non tutti i bot prendono di mira la pagina di accesso. Alcuni scansionano il tuo negozio utilizzando parametri URL per precaricare i carrelli senza un effettivo clic su “aggiungi al carrello”, falsificando così i dati di inventario e le analisi.
Bloccare queste richieste di manipolazione del carrello basate sul metodo GET mantiene i dati del carrello puliti e riflette il comportamento reale dell’acquirente anziché un rumore generato da script, un dettaglio che la maggior parte dei plugin di sicurezza generici al di fuori di un modulo di sicurezza dedicato per PrestaShop tende a trascurare completamente.
10. Eseguire scansioni pianificate dell’integrità dei file
Un negozio compromesso non sempre si rivela immediatamente. Codice iniettato o un file di sistema modificato possono rimanere inosservati per settimane prima di comparire sulla vetrina del negozio.
La scansione antimalware programmata confronta la tua installazione con una baseline nota e sicura e segnala i file nuovi o modificati, spesso individuando una compromissione molto prima che i clienti se ne accorgano. Knowband integra questa scansione direttamente nel suo Modulo di sicurezza avanzato per PrestaShop piuttosto che considerarlo un componente aggiuntivo separato.
11. Riunire queste protezioni in un unico modulo
Gestire ciascuno dei dieci punti sopra elencati con un plugin separato significa avere dieci schermate di impostazioni diverse, dieci set di notifiche di aggiornamento e dieci potenziali conflitti di compatibilità. È qui che PrestaShop Advanced Security Manager si guadagna un posto in questa lista, anziché essere considerato un ripensamento.
Il modulo di Knowband integra autenticazione a due fattori (2FA), protezione dagli attacchi brute-force, restrizione IP per gli amministratori, firewall, intestazioni di sicurezza, CAPTCHA con honeypot, protezione dai carrelli falsi e scansione antimalware in un’unica schermata di back-office. Come modulo di sicurezza avanzato per PrestaShop, include anche una dashboard di sicurezza centralizzata che mostra a colpo d’occhio i tentativi di accesso, i ban attivi e gli indirizzi IP segnalati, evitando di dover ricostruire i dati di sicurezza del negozio da dieci log separati.
Integrare queste undici protezioni in una configurazione funzionante
Nessuna di queste undici misure funziona bene da sola. Un firewall senza monitoraggio degli accessi lascia comunque un account amministratore compromesso non rilevato, e l’autenticazione a due fattori senza un URL di recupero può bloccare l’accesso al tuo stesso team durante un’implementazione.
Un modulo di sicurezza PrestaShop che copre insieme la protezione dell’amministratore, la difesa del frontend e la scansione del malware elimina completamente il problema del coordinamento. I proprietari di negozi che valutano un Modulo firewall di PrestaShop Come punto di partenza, di solito è meglio verificare se copre anche le altre dieci funzionalità di questo elenco prima di installare qualsiasi cosa.
- I migliori moduli SEO per PrestaShop: 10 funzionalità indispensabili per migliorare il posizionamento nei motori di ricerca
- Come creare un blog SEO-friendly su PrestaShop: una guida pratica a contenuti, SEO e ricerca basata sull’intelligenza artificiale
- 7 problemi comuni dell’e-commerce e come risolverli entro il 2026
- Modulo Blog di PrestaShop: Come i proprietari di negozi online generano traffico organico direttamente dal proprio negozio senza un CMS di terze parti
- Perché un’app mobile personalizzata sta diventando il canale di crescita predefinito per i negozi PrestaShop nel 2026