Jak przygotowujesz swój sklep PrestaShop do obsługi wyszukiwania AI (ChatGPT, Gemini i Perplexity)?

Coraz większa liczba kupujących zadaje teraz pytania o produkty ChatGPT, Gemini lub Perplexity zamiast korzystać z wyszukiwarki Google. Śledzenie ruchu polecającego AI przez Similarweb pokazuje, że udział ChatGPT w globalnym generatywnym ruchu sieciowym AI spadł z około 76% do około 53% w ciągu ostatniego roku, nie dlatego, że popyt na ChatGPT maleje, ale dlatego, że ludzie przechodzą również na Gemini i Claude. Dla właścicieli sklepów moduł generatora PrestaShop llms.txt to praktyczna odpowiedź na tę zmianę, ale ma to sens dopiero po zrozumieniu, na czym ona polega. Tego rodzaju przygotowania nie są już problemem, który trzeba będzie uwzględnić w przyszłości. To już się dzieje, a większość sklepów nie jest na to przygotowana.

W tym artykule wyjaśniono, co oznacza „gotowość na wyszukiwanie AI” w sklepie PrestaShop i opisano, jak narzędzia takie jak Dodatek generatora PrestaShop llms.txt mogą wspierać szerszą strategię optymalizacji wyszukiwania AI.

1.0 Dlaczego sam moduł generatora plików PrestaShop LLMs.txt nie wystarczy do wyszukiwania AI

Robot Google indeksuje stronę i porównuje ją z milionami innych. Mechanizm odpowiedzi oparty na sztucznej inteligencji działa inaczej. Gdy ktoś pyta ChatGPT o rekomendację produktu, model albo korzysta z wcześniej poznanych danych, albo pobiera treść na żywo za pomocą zintegrowanego narzędzia wyszukiwania, albo, coraz częściej, wykonuje obie te czynności. Następnie zamiast po prostu podać listę linków, łączy odpowiedź.

Ta zmiana ma znaczenie dla widoczności sklepu z dwóch różnych powodów. Po pierwsze, czy roboty indeksujące AI w ogóle mogą uzyskać dostęp do stron produktów, kategorii i regulaminu i poprawnie je przeanalizować?Po drugie, czy informacje na tych stronach są wystarczająco ustrukturyzowane, aby model mógł uzyskać dokładne informacje, takie jak cena, stan magazynowy, warunki wysyłki itp., a nie zgadywać ich ani improwizować?

Dane badawcze Similarweb pokazują również coś interesującego: odsetek odpowiedzi linkujących do źródeł w oparciu o cytowanie wzrósł z prawie 1,6% w połowie 2025 r. do około 6,8% w maju 2026 r. Nadal jest to mniejszość, ale odsetek ten rośnie, a to oznacza, że ​​cytowanie zaczyna przynosić wymierne korzyści.

ChatGPT, Gemini i PerplexityBot: wszystkie trzy platformy zachowują się inaczej. ChatGPT coraz częściej łączy swoją wiedzę szkoleniową z wyszukiwaniem na żywo za pomocą GPTBot i połączonych narzędzi wyszukiwania, a jego zachowanie w zakresie odsyłania na stronę główną uległo gwałtownej zmianie po aktualizacji produktu z maja 2026 roku. Gemini opiera się na Google-Extended, robotach indeksujących niezależnych od standardowego Googlebota oraz na istniejącym indeksie wyszukiwania Google, więc strona, która już dobrze radzi sobie w organicznych wynikach wyszukiwania, ma przewagę. Perplexity opiera się na wyszukiwaniu na żywo i generuje odpowiedzi na podstawie informacji zebranych z aktualnych źródeł online. To sprawia, że ​​dostęp robotów indeksujących i przejrzysta, aktualna treść strony są szczególnie ważne.

Plik llms.txt zapewnia systemom sztucznej inteligencji przejrzyste, uporządkowane podsumowanie zawartości witryny, dzięki czemu mogą one szybciej znaleźć i odwołać się do odpowiednich produktów i stron niż w przypadku indeksowania wszystkiego od podstaw. Nie potrafi jednak rozwiązać problemów z podstawową treścią: nie pozwoli botowi ominąć blokady w pliku robots.txt ani poprawić strony produktu z nieaktualnymi cenami lub polityką zwrotów ukrytą w pliku PDF. Pomyśl o nim jak o indeksie, który ułatwia dostęp do Twojego sklepu, a nie jak o zastępstwie dokładnych i dostępnych stron pod nim. Moduł generatora plików LLMs.txt PrestaShop jest przydatnym elementem konfiguracji, ale nie zastąpi dokładnej, dostępnej i dobrze ustrukturyzowanej treści w Twoim sklepie.

2.0 Co tak naprawdę oznacza „dostęp do robota AI” dla Twojego sklepu

Platformy AI uruchamiają własne boty, niezależne od Google Bota, do gromadzenia treści. GPTBot gromadzi dane dla modeli OpenAI. PerplexityBot pobiera aktualne treści internetowe, aby generować cytowane odpowiedzi. Google-Extended to robot indeksujący inny niż zwykły Googlebot, używany specjalnie do szkolenia i uziemiania Gemini. Anthropic-AI pełni tę samą funkcję dla Claude’a.

Żaden z tych botów nie jest automatycznie blokowany, ale żaden też nie jest automatycznie mile widziany. Plik robots.txt sklepu kontroluje, które z tych robotów są dozwolone, a zaskakująco wiele sklepów PrestaShop ma reguły w pliku robots.txt, które pozostały po latach nagromadzonych poprawek, których nikt od tamtej pory nie sprawdził. Jeśli GPTBot lub PerplexityBot jest zablokowany w którymś miejscu tego pliku, ChatGPT i Perplexity po prostu nie widzą Twojego katalogu, niezależnie od tego, jak dobre są Twoje strony produktów.

W tym miejscu dedykowany moduł indeksowania robotów PrestaShop AI pozwala zaoszczędzić czas. Zamiast ręcznie edytować plik robots.txt i odsyłać do dokumentacji robota za każdym razem, gdy nowa platforma AI uruchamia bota, moduł stworzony do tego celu zarządza uprawnieniami robota jako konfigurowalnymi ustawieniami, bez konieczności ręcznej edycji plików. Większość sklepów pomija ten krok, ponieważ nie uznała go za wystarczająco ważny, aby się tym zająć. Ale tak jest. Dobry moduł indeksowania robotów PrestaShop AI to różnica między tym, czy Twój katalog będzie widoczny dla ChatGPT, czy też niewidoczny dla Perplexity.

3.0 Zrozumienie roli pliku llms.txt w wyszukiwaniu AI 

lms.txt to proponowany format pliku, wprowadzony w 2024 roku przez Jeremy’ego Howarda z Answer.AI. Znajduje się on w katalogu głównym witryny i dostarcza systemom sztucznej inteligencji wyselekcjonowane podsumowanie najważniejszych treści witryny w formacie Markdown. Pomysł ten zapożyczono z plików robots.txt i sitemap.xml, ale służy innemu celowi: zamiast kontrolować uprawnienia indeksowania lub wyświetlać wszystkie adresy URL, przekazuje modelowi krótki, napisany przez człowieka indeks faktycznej zawartości witryny.

Bardzo ważne jest, aby znać aktualny stan dowodów. Niezależna analiza ruchu robotów indeksujących AI, w tym przegląd ponad 500 milionów żądań botów, przeprowadzona przez firmę analityczną Limy, wykazała, że ​​odsetek żądań faktycznie wykorzystujących plik /llms.txt witryny był znikomy w porównaniu z ruchem generowanym przez roboty GPTBot, PerplexityBot i podobne, trafiające na zwykłe strony. Mówiąc prościej, większość robotów indeksujących AI nadal czyta standardową zawartość HTML znacznie częściej niż plik llms.txt. Nie oznacza to, że plik llms.txt jest bezużyteczny, ale oznacza to, że nikt nie powinien traktować go jako gwarantowanego czynnika rankingowego w ChatGPT lub Gemini.

Dobry dodatek do optymalizacji silnika odpowiedzi AI w PrestaShop jest bardziej niezawodny pod względem struktury i kontroli. Dobrze skonstruowany plik llms.txt pozwala w jednym miejscu zdefiniować, do których produktów, kategorii i stron CMS mają odwoływać się systemy AI, a także dodać krótki kontekst redakcyjny, np. który rodzaj kategorii jest sezonowy, a który zawiera faktyczną politykę zwrotów, a który symbol zastępczy. To prawdziwa, przydatna funkcja, nawet jeśli nie jest jeszcze sygnałem rankingowym, jak sugerują niektórzy dostawcy.

4.0 Podstawy wyszukiwania AI: dokładne i ustrukturyzowane dane o produktach

Aby model sztucznej inteligencji mógł dokładnie opisać produkt, zarekomendować rozmiar lub podać cenę, informacje te muszą być jednoznaczne na samej stronie. To właśnie na tym polega większość faktycznej pracy i w dużej mierze pokrywa się to z praktykami, które programiści PrestaShop znają już z technicznego SEO.

Kilka szczegółów, które warto sprawdzić w sklepie PrestaShop:

  • Prawidłowy i aktualny schemat produktu (Produkt, Oferta, Ocena Łączna, jeśli dotyczy) jest poprawnie wypełniony i zaktualizowany, ponieważ produkt z nieaktualnymi danymi strukturalnymi z pewnością poda nieprawidłową cenę.
  • Jasny, prosty język strony CMS do wysyłki, zwrotów i określania rozmiarów (nie w ramach pliku PDF ani obrazu), ponieważ systemy sztucznej inteligencji znacznie lepiej radzą sobie z interpretacją tekstu niż zeskanowanych dokumentów.
  • Opisy produktów i kategorii, które przedstawiają fakty, a nie są całkowicie zorientowane na marketing, ponieważ podsumowanie, które piszesz o swojej stronie dla kupującego, musi zawierać informacje o tym, co powiedzieć, a nie tylko jak to powiedzieć.
  • Kanoniczne adresy URL utrzymywane w czystości, tak aby robot AI nie indeksował trzech zduplikowanych wersji tego samego produktu przy użyciu różnych parametrów filtra.

Nic z tego nie jest nowe. To ta sama dyscyplina, która zawsze miała znaczenie dla dobrego SEO w e-commerce, tyle że teraz jest dostrzegana przez inny rodzaj odwiedzających.

5.0 Dlaczego optymalizacja wyszukiwania AI ma znaczenie dla Twojego sklepu już dziś 

Dane dotyczące e-commerce potwierdzają pilną potrzebę, nawet jeśli są jeszcze wczesne i szybko się zmieniają. Jak podaje eMarketer, korzystając z danych Adobe Digital Insights dotyczących handlu detalicznego, ruch kierowany przez sztuczną inteligencję (AI) konwertował o 42% lepiej niż ruch kierowany przez inną firmę (stan na marzec 2026 r.), co stanowi znaczącą zmianę w porównaniu z zaledwie rokiem poprzednim, kiedy to stwierdzono, że konwersja była niższa niż przeciętny ruch. Tymczasem odwiedzający poleceni przez sztuczną inteligencję spędzali na stronie więcej czasu i zarabiali więcej pieniędzy na wizytę niż przeciętny kupujący, co wynika z tych samych danych.

To nie dowodzi, że jakakolwiek pojedyncza taktyka gwarantuje rezultaty. To dowód na to, że klienci trafiający obecnie za pośrednictwem platform AI są zazwyczaj na bardziej zaawansowanym etapie decyzyjnym, a widoczność i rzetelna prezentacja na tych platformach mają realną wartość komercyjną, a nie tylko wartość nowości.

6.0 Praktyczna lista kontrolna gotowości do wyszukiwania w sklepach PrestaShop pod kątem sztucznej inteligencji

Zamiast podążać za każdym nowym trendem w wyszukiwaniu opartym na sztucznej inteligencji, sprzedawcy detaliczni mogą skupić się na kilku praktycznych krokach, aby przygotować swoje sklepy:

  1. Sprawdź plik robots.txt i upewnij się, że GPTBot, PerplexityBot, Google-Extended i Anthropic-AI nie są przypadkowo blokowane.
  2. Sprawdź strony produktów pod kątem dokładności i aktualności schematów, zwłaszcza cen i dostępności.
  3. Przepisz kluczowe strony CMS (wysyłka, zwroty, rozmiary) w postaci zwykłego tekstu, a nie obrazów lub plików PDF.
  4. Opublikuj plik llms.txt za pomocą dodatku do generowania plików llms.txt w PrestaShop, który wskazuje na rzeczywistą strukturę katalogu i strony z zasadami. Pamiętaj, że jest to narzędzie do tworzenia struktury i kontroli, a nie gwarancja zwiększenia widoczności.
  5. Sprawdzaj tę listę co kwartał, ponieważ zachowanie robotów indeksujących i możliwości platformy AI wciąż szybko się zmieniają.

W czwartym kroku dedykowane narzędzie oszczędza czas. Moduł generatora plików PrestaShop LLMs.txt firmy Knowband automatycznie generuje i aktualizuje ten plik na podstawie danych sklepu, umożliwiając administratorowi wybór robotów indeksujących AI (GPTBot, PerplexityBot, Anthropic-AI, Google-Extended, DeepSeekBot itp.) do uwzględnienia, filtrowanie produktów, kategorii i stron CMS oraz dodawanie niestandardowego kontekstu do każdej sekcji bez konieczności ręcznej edycji pliku Markdown za każdym razem, gdy dane sklepu ulegają zmianie. Moduł zajmuje się mechaniczną częścią kroku czwartego, dzięki czemu faktyczne działania związane z produktami i treścią w krokach drugim i trzecim otrzymują należną uwagę.

Optymalizacja wyszukiwania PrestaShop AI: najważniejsze wnioski i dalsze kroki

Moduł generatora pliku llms.txt w PrestaShop to niewielki element szerszej konfiguracji. Przygotowanie sklepu do wyszukiwania AI zaczyna się od podstaw: umożliwienia robotom indeksującym AI dostępu do witryny, utrzymania dokładnych, ustrukturyzowanych danych oraz zapewnienia przejrzystych i łatwych do odczytania informacji o produktach i regulaminie. Plik llms.txt może uzupełnić te działania, zapewniając systemom AI ustrukturyzowany przegląd Twojego sklepu. Wraz z rozwojem wyszukiwania AI utrzymanie dokładności i aktualności tych kluczowych elementów pozostanie kluczowe. Jeśli ręczne utrzymywanie dokładnego pliku llms.txt jest niepraktyczne ze względu na rozmiar Twojego katalogu, Dodatek do optymalizacji mechanizmu odpowiedzi AI PrestaShop warto przyjrzeć się temu sposobowi, aby zachować aktualność pliku llms.txt bez dodawania go do ręcznego obciążenia pracą zespołu.

Jeśli masz pytania lub potrzebujesz pomocy w zakresie wydajności lub migracji witryny, nasi eksperci są do Twojej dyspozycji. Skontaktuj się z zespołem Knowband pod adresem [email chroniony] już dziś. Skorzystaj z niezawodnych wtyczek e-commerce dostosowanych do Twoich potrzeb w zakresie e-commerce.

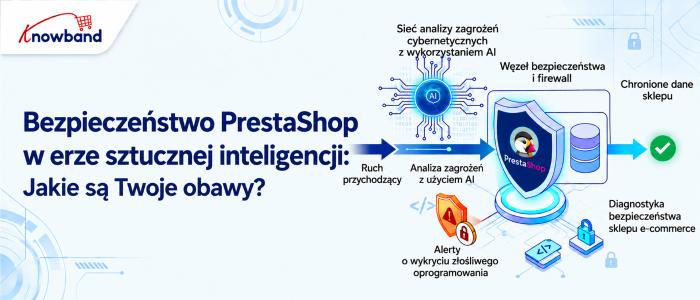
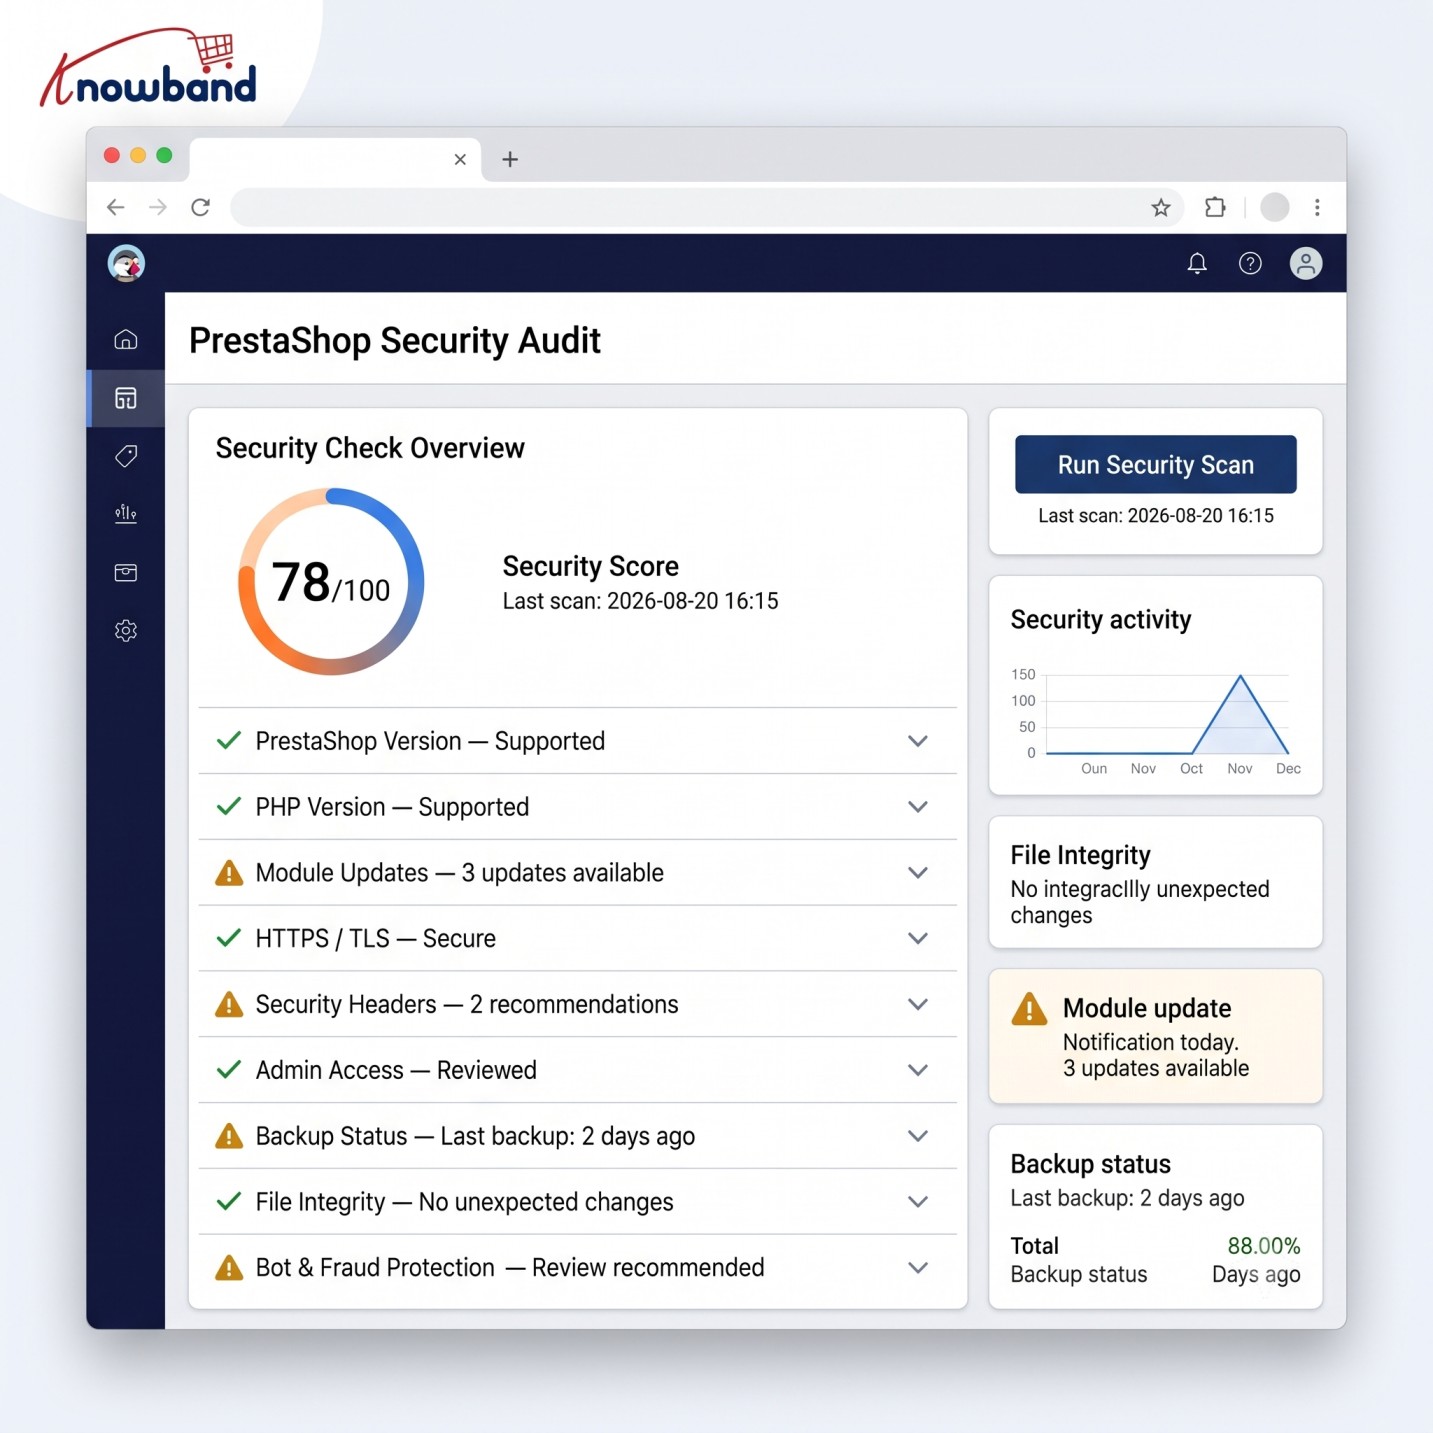
Bezpieczeństwo PrestaShop w erze sztucznej inteligencji: jakie są Twoje obawy?

Prowadzenie sklepu PrestaShop oznacza ochronę czegoś więcej niż tylko witryny internetowej. Twój sklep przechowuje konta klientów, historie zamówień, adresy, dane logowania administratora oraz wszelkie podłączone usługi płatności, wysyłki, marketingu i analityki. Bezpieczeństwo PrestaShop nie jest więc kwestią techniczną. To ryzyko biznesowe i kropka.

Sztuczna inteligencja nie tyle zmieniła zagrożenia dla bezpieczeństwa, ile je przyspieszyła. Wiadomości phishingowe nie zawierają błędów gramatycznych ani dziwacznych sformułowań jak kiedyś; czytają się jak wiadomość od współpracownika. Przeskanowanie sklepu w poszukiwaniu przestarzałych, podatnych na ataki modułów zajmowało kiedyś mnóstwo czasu i wysiłku. Teraz jest zautomatyzowane i niemal natychmiastowe. To samo dotyczy upychania danych uwierzytelniających: to, co kiedyś wymagało ręcznego dopracowania, teraz może być realizowane na skalę, której jeden atakujący nie byłby w stanie osiągnąć kilka lat temu.

To, czy sztuczna inteligencja jest „dobra” czy „zła” dla bezpieczeństwa, jest w zasadzie nietrafioną debatą. Pytanie, które naprawdę ma znaczenie dla właściciela sklepu, jest prostsze: czy obecna konfiguracja jest przygotowana na ataki, które są szybsze i silniejsze niż te, z którymi miał do czynienia dwa lub trzy lata temu?

Sprowadza się to do prawidłowego wykonania. Nieaktualna wersja rdzenia i modułu PrestaShop nadal jest najczęstszym źródłem włamań do sklepu. Kontroluj dostęp do kont administratorów i ich uprawnień. Uwierzytelniaj się prawidłowo, a nie tylko za pomocą hasła. Uważaj na nietypowe działania, zamiast zakładać, że milczenie oznacza bezpieczeństwo. Regularnie skanuj systemy w poszukiwaniu złośliwego oprogramowania. Sprawdź integracje firm trzecich przed ich instalacją. I miej rzeczywisty plan odzyskiwania, przetestowany, a nie tylko zakładany, ponieważ w końcu coś się przedostanie, niezależnie od tego, czy będzie wspomagane przez sztuczną inteligencję, czy nie.

1.0 Dlaczego obawy dotyczące bezpieczeństwa PrestaShop się zmieniają

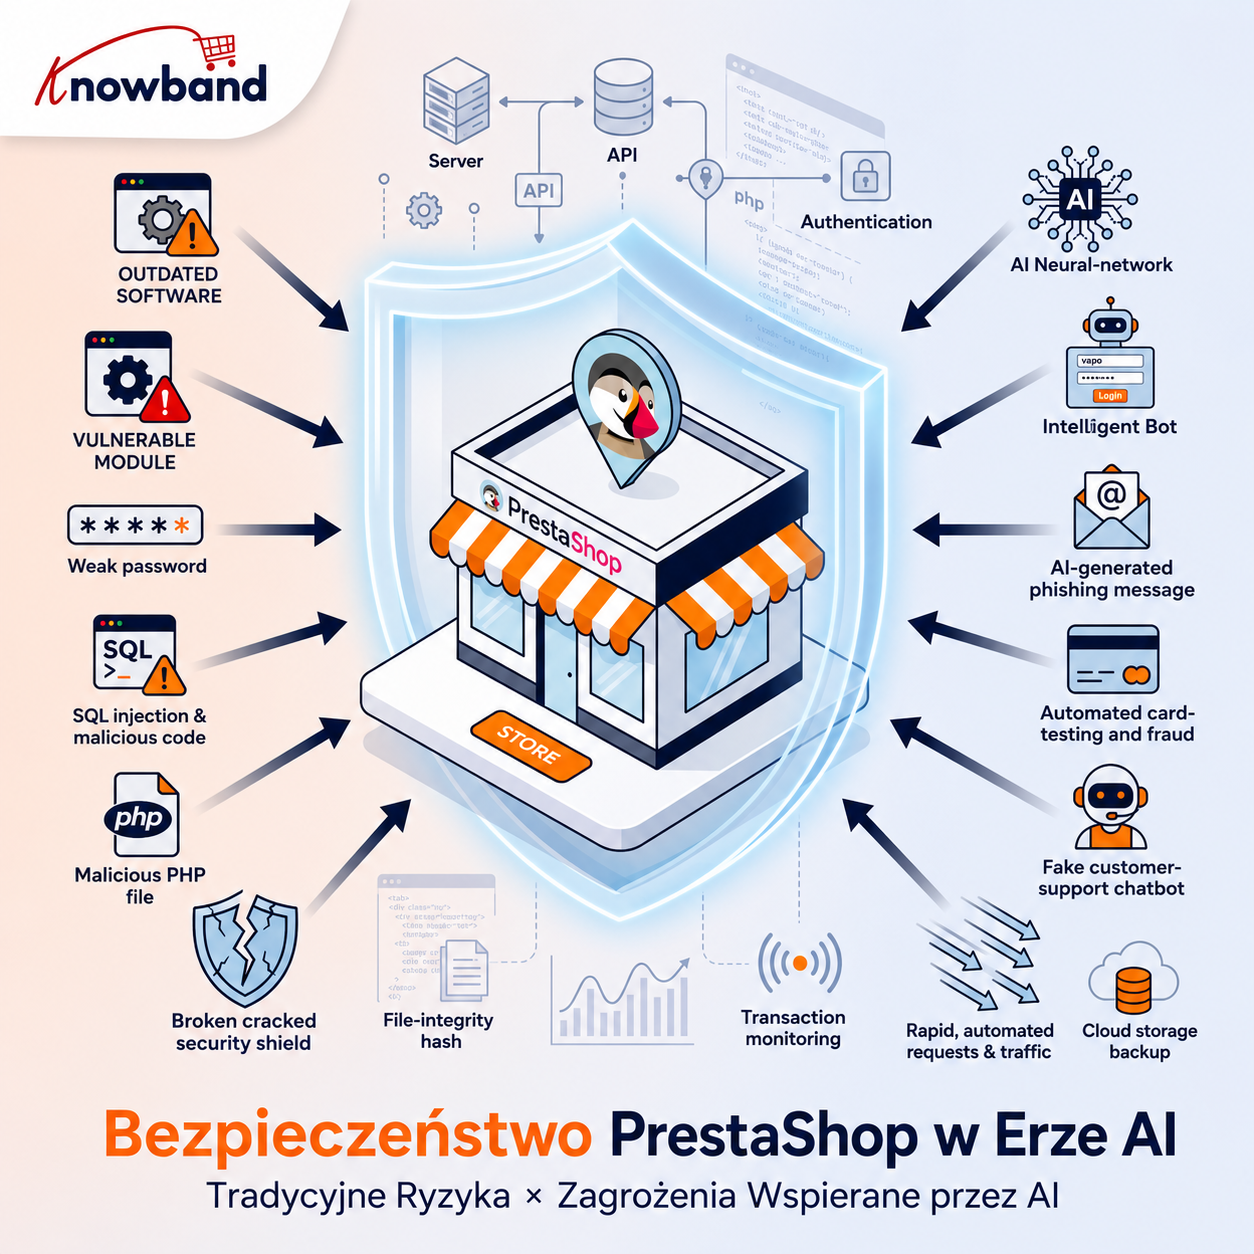
Problemy bezpieczeństwa nie stały się nagle czymś zupełnie nowym z powodu sztucznej inteligencji. Ataki typu SQL injection, XSS, kradzież haseł, złośliwe oprogramowanie, podatne moduły, złośliwe zmiany plików i ataki na strony płatności istnieją od lat.

Różnica polega na tym, jak szybko atakujący potrafią wykryć te luki i w jakiej liczbie.

Dzięki sztucznej inteligencji mogą zautomatyzować swoje działania rozpoznawcze, tworzyć wiarygodne materiały phishingowe, wykrywać luki w zabezpieczeniach i zwiększać liczbę ataków na dane uwierzytelniające.

W przypadku sklepu internetowego oznacza to, że luka, która w innym przypadku nie zostałaby zauważona, może zostać odkryta znacznie szybciej.

Typowy sklep PrestaShop może obejmować:

  • Rdzeń PrestaShop
  • Moduły płatności
  • Integracje wysyłkowe
  • Analityka i skrypty reklamowe
  • Moduły niestandardowe
  • Motywy innych firm
  • Oprogramowanie serwerowe
  • Usługi CDN lub WAF
  • API i webhooki
  • Konta administratorów
  • Rachunki klientów

Każdy dodatkowy moduł/skrypt tworzy kolejną zależność, którą trzeba utrzymywać. 

Nie oznacza to, że należy unikać integracji. Oznacza to, że potrzebujesz wglądu w to, co jest zainstalowane, co ma dostęp do Twojego sklepu i co się stanie, gdy jeden z komponentów stanie się podatny na ataki.

2.0 Największe obawy dotyczące bezpieczeństwa PrestaShop dla właścicieli sklepów

1. Przestarzałe jądro i moduły PrestaShop

Jedno z najbardziej podstawowych zabezpieczeń, o którym najłatwiej zapomnieć, to regularna aktualizacja oprogramowania.

PrestaShop stosuje procedurę doradczą w zakresie bezpieczeństwa, a zgodnie z aktualną polityką bezpieczeństwa aktualizacje zabezpieczeń są zazwyczaj instalowane w najnowszej wersji.

Staje się to szczególnie istotne, gdy luka dotyczy starszej wersji lub komponentu innej firmy.

Naprawa luk w zabezpieczeniach i czyszczenie zainfekowanej witryny internetowej to dwa różne zadania.

Jeśli odkryjesz podejrzane pliki PHP, nieoczekiwany kod JavaScript, zmodyfikowane szablony, nieznane konta administratorów lub niewyjaśnione przekierowania, nie zakładaj, że sama aktualizacja PrestaShop usunęła atakującego.

Najpierw sprawdź sklep.

2. Konta administratorów są celami o dużej wartości

Twój back-office PrestaShop zasługuje na taki sam poziom ochrony jak Twój sklep internetowy. Zhakowane konto administratora może dać atakującemu dostęp do poufnych ustawień, danych klientów, modułów i zawartości sklepu. Przy odpowiednich uprawnieniach mógłby nawet wprowadzić zmiany, które wprowadzą złośliwy kod lub przekierują elementy procesu zakupowego.

Dlatego coraz trudniej uzasadnić uwierzytelnianie wyłącznie za pomocą hasła w przypadku kont uprzywilejowanych.

Zastosowanie MSZ/2FA dla administratorów, gdzie to możliwe. Sprawdź również, którzy pracownicy faktycznie potrzebują dostępu administracyjnego i usuń nieaktywne konta.

Zasada jest prosta: udzielać każdej osobie tylko uprawnień niezbędnych do wykonywania jej obowiązków.

Dodatkowe mechanizmy kontroli również mogą się przydać. W zależności od środowiska możesz ograniczyć dostęp do zaplecza poprzez zaufane adresy IP, dostęp VPN, reguły zapory sieciowej lub dodatkowe warstwy uwierzytelniania.

Ukrycie adresu URL administratora może ograniczyć narażenie na niektóre automatyczne skanowanie, jednak nie należy traktować tej funkcji jako zamiennika uwierzytelniania, autoryzacji lub stosowania poprawek.

3. Wypełnianie danych uwierzytelniających i ataki polegające na automatycznym logowaniu

Wypełnianie danych uwierzytelniających jest szczególnie istotne w przypadku handlu elektronicznego.

Atakujący nie zawsze muszą odgadywać hasła. Mogą wykorzystać pary nazwa użytkownika/hasło skradzione w wyniku zupełnie innych włamań i wypróbować je na innych stronach.

Gdyby klient użył tego samego hasła ponownie, atakujący mógłby wybrać Twój sklep jako kolejną ofiarę.

Podobnie jest w przypadku kont administracyjnych i w tym przypadku sytuacja jest o wiele gorsza.

Należy stosować łącznie ograniczenia przepustowości, zabezpieczenia przed atakami siłowymi, silne hasła, uwierzytelnianie wieloskładnikowe, wykrywanie podejrzanych logowań i odpowiednie kontrole kont.

Sztuczna inteligencja i automatyzacja zwiększają istotność tego zjawiska, ponieważ atakujący mogą działać na dużą skalę. Wskazówki dotyczące cyberbezpieczeństwa w kontekście sztucznej inteligencji wskazują również na ataki typu credential stuffing (wypychanie danych uwierzytelniających) i ataki z wykorzystaniem haseł jako obszary, w których automatyzacja może zwiększyć zagrożenie.

4. Złośliwe oprogramowanie i nieoczekiwane zmiany plików

Sklep PrestaShop, który uległ uszkodzeniu, nie zawsze wygląda na zepsuty.

Witryna sklepowa może nadal ładować się normalnie, podczas gdy w motywie, module, pliku PHP, pliku JavaScript lub innej części aplikacji znajduje się złośliwy kod.

Dlatego skanowanie w poszukiwaniu złośliwego oprogramowania i monitorowanie zmian w plikach są tak ważne.

Szczególnie poważnym scenariuszem jest manipulacja stroną płatności. W lutym 2026 roku PrestaShop opublikował alert bezpieczeństwa, opisując cyfrowy skimmer, który mógł zastąpić legalne przyciski płatności fałszywymi. Złośliwy skrypt został załadowany za pośrednictwem zmodyfikowanego pliku motywu.

Dla sprzedawcy jest to przydatne przypomnienie, że „strona internetowa działa” nie oznacza, że ​​„strona internetowa jest bezpieczna”.

Regularne skanowanie powinno być połączone z badaniem nieoczekiwanych zmian. Jeśli krytyczny plik ulegnie nieoczekiwanej zmianie, musisz wiedzieć:

  1. Co się zmieniło?
  2. Kiedy nastąpiła zmiana?
  3. Kto lub co to zmieniło?
  4. Czy zmiana była uzasadniona?
  5. Jakie inne pliki lub konta należy zbadać?

5. Moduły innych firm i kod niestandardowy

Jedną z zalet PrestaShop jest jego rozszerzalność, jednak każdy moduł i każde dostosowanie zwiększają powierzchnię ataku.

Testy bezpieczeństwa powinny zatem obejmować więcej niż tylko rdzeń PrestaShop.

Audyt bezpieczeństwa może obejmować podstawową aplikację, motywy, dodatki, kod niestandardowy, integracje, mechanizmy uwierzytelniania i konfigurację serwera. Wytyczne Astry dotyczące audytu PrestaShop również kładą nacisk na badanie szerszej aplikacji, a nie na traktowanie platformy głównej jako całościowej granicy bezpieczeństwa.

Ma to szczególne znaczenie w przypadku sklepów, które istnieją już od kilku lat.

Moduł zainstalowany pięć lat temu może być nadal aktywny, mimo że nikt nie pamięta, dlaczego został zainstalowany. Niestandardowe nadpisanie może pozostać po odejściu pierwotnego programisty. Porzucona integracja może nadal zawierać dane uwierzytelniające API.

Przydatnym ćwiczeniem konserwacyjnym jest stworzenie inwentarza:

  • Zainstalowane moduły
  • Aktywne motywy
  • Niestandardowe nadpisania
  • Zewnętrzne interfejsy API
  • webhook
  • Prace Cron
  • Konta administratorów
  • Usługi serwerowe
  • Usługi DNS/CDN/bezpieczeństwa

Usuń to, czego już nie potrzebujesz.

3.0 Co tak naprawdę zmienia sztuczna inteligencja w zakresie bezpieczeństwa PrestaShop?

Sztuczna inteligencja nie zastąpi bezpiecznej instalacji PrestaShop. Pomyśl o sztucznej inteligencji jak o akceleratorze dla obu stron.

3.1 Atakujący mogą zautomatyzować więcej

Większym problemem dla sklepu internetowego jest szybkość. Atakujący nie musi już wykonywać każdego kroku ręcznie. Zautomatyzowane i wspomagane sztuczną inteligencją narzędzia mogą pomóc w badaniu celów, phishingu, testowaniu skradzionych danych uwierzytelniających i zwalczaniu botów na dużą skalę. W przypadku firm e-commerce może to oznaczać więcej prób przejęcia kont, oszustw płatniczych, wyłudzania danych uwierzytelniających i scrapingu.

3.2 Obrońcy mogą analizować więcej

Ta sama podstawowa umiejętność może pomóc obrońcom.

Systemy bezpieczeństwa potrafią analizować aktywność logowania, wzorce żądań, reputację adresów IP, aktywność interfejsu API, anomalie ruchu i inne zdarzenia znacznie szybciej niż gdyby człowiek ręcznie przeglądał surowe logi.

Na przykład menedżer zazwyczaj loguje się do systemu z kraju, z którego korzysta w godzinach pracy. Następnie dochodzi do wielu nieudanych logowań, po których następuje pomyślne logowanie z nietypowej lokalizacji. Jeśli system potrafi przeprowadzić analizę behawioralną, takie zdarzenie można wykryć znacznie szybciej niż analizując wczorajsze logi dostępu.

Sztuczna inteligencja może również pomóc w priorytetyzowaniu alertów. Jest to przydatne, ponieważ sklep generujący tysiące żądań na minutę nie może realistycznie pozwolić osobie na kontrolę każdego zdarzenia.

4.0 Najlepsze praktyki bezpieczeństwa PrestaShop: Praktyczne podejście wielowarstwowe

Bezpieczeństwo działa lepiej w formie warstw niż jako pojedyncza „wtyczka zabezpieczająca”.

Praktyczna konfiguracja sklepu PrestaShop powinna obejmować kilka poziomów.

Warstwa 1: Utrzymuj aktualność aplikacji

Utrzymuj obsługiwane wersje:

  • PrestaShop
  • PHP
  • Oprogramowanie serwerowe
  • Tematy
  • Moduły
  • biblioteki

Testuj aktualizacje w środowisku testowym, w którym sklep ma wprowadzone znaczące zmiany.

Nie odkładaj aktualizacji zabezpieczeń na czas nieokreślony, ponieważ standardowa aktualizacja funkcji jest niewygodna.

Warstwa 2: Chroń uprzywilejowany dostęp

W przypadku kont administratorów:

  • Włącz MFA/2FA.
  • Używaj unikalnych haseł.
  • Usuń nieużywanych pracowników.
  • Zastosuj uprawnienia o najmniejszych uprawnieniach.
  • Należy wziąć pod uwagę ograniczenia IP/VPN w przypadku środowisk wrażliwych.
  • Monitoruj udane i nieudane logowania.

Warstwa 3: Chroń aplikację

Zapora sieciowa WAF może pomóc filtrować złośliwe żądania HTTP, zanim dotrą do aplikacji. Nagłówki bezpieczeństwa mogą dodawać zabezpieczenia na poziomie przeglądarki. CAPTCHA lub kontrolki botów mogą ograniczyć automatyczne nadużycia w formularzach publicznych.

Kontrole te nie eliminują luk w zabezpieczeniach samej aplikacji, lecz raczej dodają warstwę obronną.

Warstwa 4: Monitorowanie systemu plików

Regularne skanowanie w poszukiwaniu złośliwego oprogramowania i monitorowanie zmian plików mogą pomóc w wykrywaniu zagrożeń niewidocznych z poziomu witryny sklepowej.

Zwróć szczególną uwagę na:

  • Pliki motywów
  • Pliki PHP
  • JAVASCRIPT
  • Pliki konfiguracyjne
  • Prześlij katalogi
  • Katalogi modułów

Nieoczekiwane modyfikacje wymagają zbadania.

Warstwa 5: Monitorowanie infrastruktury

Aplikacja PrestaShop to nie jedyna rzecz, która potrzebuje ochrony.

Review:

  • Dostęp SSH
  • Reguły zapory
  • Ujawnienie bazy danych
  • Użytkownicy serwera
  • Uprawnienia do plików
  • Prace Cron
  • Konfiguracja SSL/TLS
  • Dostęp do kopii zapasowej
  • Poświadczenia w chmurze
  • Konfiguracja CDN/WAF

Bezpieczna aplikacja na odsłoniętym lub źle utrzymywanym serwerze nadal jest podatna na ataki.

5.0 Gdzie zmieści się menedżer bezpieczeństwa PrestaShop

Właściciele sklepów często decydują się na tworzenie mechanizmów bezpieczeństwa z kilku niezależnych narzędzi. Może to prowadzić do problemów z konserwacją: różnych ustawień, harmonogramów aktualizacji, logów, problemów ze zgodnością i interfejsów konfiguracyjnych.

Knowband Menedżer zaawansowanych zabezpieczeń Prestashop to jedna z opcji wartych rozważenia w ramach wielowarstwowej konfiguracji zabezpieczeń PrestaShop. Aktualna dokumentacja produktu wymienia takie mechanizmy kontroli jak uwierzytelnianie dwuskładnikowe (2FA), ochrona przed atakami bruteforce, ograniczenia adresów IP administratora, WAF, nagłówki bezpieczeństwa, CAPTCHA, monitorowanie logowania i zaplanowane skanowanie w poszukiwaniu złośliwego oprogramowania. Według aktualnej dokumentacji dostawcy obsługuje PrestaShop 1.7, 8 i 9.

Ważne jest, aby nie traktować modułu bezpieczeństwa jako kompletnej strategii bezpieczeństwa.

Moduł może wzmocnić obronę na poziomie aplikacji, ale nie zastępuje:

  • Bezpieczna konfiguracja serwera
  • Terminowe łatanie
  • Bezpieczne praktyki rozwojowe
  • Kopie zapasowe
  • Reagowania na incydenty
  • Ocena podatności
  • Bezpieczne integracje z rozwiązaniami innych firm

6.0 Nie zapomnij o kopiach zapasowych i odzyskiwaniu danych w Prestashop

Właściciele sklepów muszą mieć niezawodny plan działania na wypadek awarii.

Kopia zapasowa jest przydatna, gdy jest dostępna, chroniona i można ją przywrócić. Najlepiej przechowywać kopie zapasowe oddzielnie od środowiska produkcyjnego i okresowo testować przywracanie danych.

Powinieneś posiadać niezawodne kopie zapasowe:

  • Baza danych 
  • Zdjęcia produktów i inne pliki sklepu 
  • Dane klientów i zamówień 
  • Konfiguracja 
  • Tematy 
  • Moduły niestandardowe 
  • Krytyczne pliki serwera 

W przypadku właścicieli sklepów, którzy chcą zautomatyzować cały proces, jednym z najlepszych modułów zapasowych jest moduł kopii zapasowej i przywracania Prestashop. Można to uwzględnić. To oprogramowanie umożliwia użytkownikom tworzenie zaplanowanych kopii zapasowych baz danych i plików, a także zapewnia możliwość przechowywania danych poza siedzibą firmy, szyfrowania, przechowywania i przywracania.

7.0 Kiedy należy rozważyć przeprowadzenie audytu bezpieczeństwa?

Automatyczne skanowanie jest przydatne, ale nie jest tym samym co audyt bezpieczeństwa czy test penetracyjny.

Skanowanie luk w zabezpieczeniach pozwala na wykrywanie znanych błędów i informowanie o tym, co jest uszkodzone, ale nie pozwala określić, jak głęboko haker może sięgnąć.

Testy penetracyjne symulują prawdziwy atak. Łączy drobne błędy, aby włamać się głęboko do systemów i przetestować logikę biznesową.

W przypadku dojrzałego sklepu lub sklepu o wysokich przychodach należy rozważyć okresowe przeprowadzanie ocen bezpieczeństwa, szczególnie po:

  • Główna aktualizacja PrestaShop
  • Duży projekt rozwoju niestandardowego
  • Nowa integracja płatności
  • Instalacja głównego modułu
  • Migracja serwera
  • Incydent bezpieczeństwa
  • Istotne zmiany w infrastrukturze

Prawidłowa ocena powinna obejmować aplikację i otoczenie, a nie koncentrować się wyłącznie na witrynie sklepowej.

8.0 Lista kontrolna bezpieczeństwa właściciela sklepu

Zanim uznasz, że Twoja witryna PrestaShop jest bezpieczna, sprawdź podstawowe kwestie:

  • PrestaShop korzysta z aktualnej wersji obsługiwanej przez system, odpowiedniej dla Twojego środowiska.
  • Moduły i motywy są utrzymywane i aktualizowane.
  • Usunięto nieużywane moduły i konta.
  • Konta administratorów korzystają z MFA/2FA.
  • Uprawnienia administratora są przyznawane w kolejności odpowiadającej najmniejszym uprawnieniom.
  • Monitorowane są udane i nieudane logowania administratora.
  • Włączona jest ochrona przed atakami siłowymi.
  • W razie potrzeby konfiguruje się zaporę WAF lub równoważną ochronę warstwy aplikacji.
  • Nagłówki zabezpieczeń są poprawnie skonfigurowane.
  • Formularze publiczne mają odpowiednią ochronę przed botami i spamem.
  • Skanowanie w poszukiwaniu złośliwego oprogramowania jest przeprowadzane regularnie.
  • Można wykryć nieoczekiwane zmiany plików.
  • Dostęp do serwera jest ograniczony i monitorowany.
  • Kopie zapasowe są odizolowane od środowiska produkcyjnego, a możliwość ich odzyskiwania została przetestowana.
  • Przeanalizowano integracje płatności i usług stron trzecich.
  • Istnieje udokumentowana procedura reagowania na incydenty.
  • Audyt bezpieczeństwa lub test penetracyjny przeprowadza się wtedy, gdy ryzyko dla sklepu to uzasadnia.

9.0 Prawdziwy problem: szybkość ataku a szybkość reakcji

Największą zmianą, jaką przynosi sztuczna inteligencja, nie jest to, że każdy sklep PrestaShop nagle będzie musiał stawić czoła zupełnie nowej kategorii podatności.

Chodzi o to, że różnica między słabością, która staje się dostępna i którą ktoś wykorzystuje, może stać się mniejsza.

To zmienia sposób, w jaki właściciele sklepów powinni myśleć o bezpieczeństwie.

Czekanie, aż klient zgłosi podejrzaną stronę płatności, to nie monitorowanie. Odkrycie naruszonego konta administratora po złożeniu oszukańczego zamówienia to nie wykrycie. Zainstalowanie narzędzia zabezpieczającego, ale nieprzeglądanie jego alertów to nie proces bezpieczeństwa.

Bezpieczny sklep PrestaShop potrzebuje warstw, które działają przed, w trakcie i po ataku: poprawek w celu ograniczenia podatności na ataki, uwierzytelniania w celu ochrony kont, kontroli aplikacji w celu filtrowania złośliwego ruchu, monitorowania w celu wykrywania nietypowej aktywności, skanowania plików/złośliwego oprogramowania w celu identyfikacji zagrożeń oraz przetestowanych kopii zapasowych w celu wsparcia odzyskiwania danych.

Sztuczna inteligencja może sprawić, że systemy obronne będą szybsze i skuteczniejsze, ale fundament pozostaje ten sam: zmniejsz powierzchnię ataku, kontroluj dostęp, monitoruj zmiany i bądź przygotowany na odzyskiwanie danych.

Właściciele sklepów, którzy chcą wzmocnić ochronę na poziomie aplikacji, mogą rozważyć rozwiązanie takie jak Knowband PrestaShop Advanced Security Manager jako jeden z elementów tego wielowarstwowego podejścia. Właściwy wybór zależy od wersji PrestaShop, środowiska hostingowego, istniejącego stosu zabezpieczeń oraz wymagań operacyjnych.

Najlepszy moment na odkrycie słabości zabezpieczeń to ten, zanim zrobi to atakujący.

Zarządzanie zmianami w bazie danych podczas aktualizacji modułów w PrestaShop

Jest pewien konkretny bilet wsparcia, którego nauczyłem się obawiać. Sprzedawca aktualizuje moduł; wydaje się, że przechodzi, a potem coś przestaje działać. Nigdy cały sklep. Jedna strona kontrolera PrestaShop nie działa, albo wartość konfiguracji nie chce się zapisać, albo kolumna z listą produktów sama się opróżnia. Kiedy sprawdzam, kod modułu jest w nowej wersji, a baza danych pod spodem nadal w starej.

O tej luce jest mowa w tym artykule. Moduł PrestaShop to nie tylko dostarczony kod PHP, ale także ten kod PHP wraz z tabelami i kolumnami, których PHP oczekuje. Pomiń aktualizację bazy danych PrestaShop, która powinna zostać dodana wraz z wydaniem kodu, a otrzymasz zainstalowany, pozornie działający moduł, który jednak działa nieprawidłowo.

Zrobiłem to sobie nie raz. Poniżej znajdziesz informacje, których się dowiedziałem. Aktualizacje bazy danych modułu PrestaShop, w trudny sposób.

1.0 W jaki sposób aktualizacje modułów PrestaShop faktycznie obsługują bazę danych

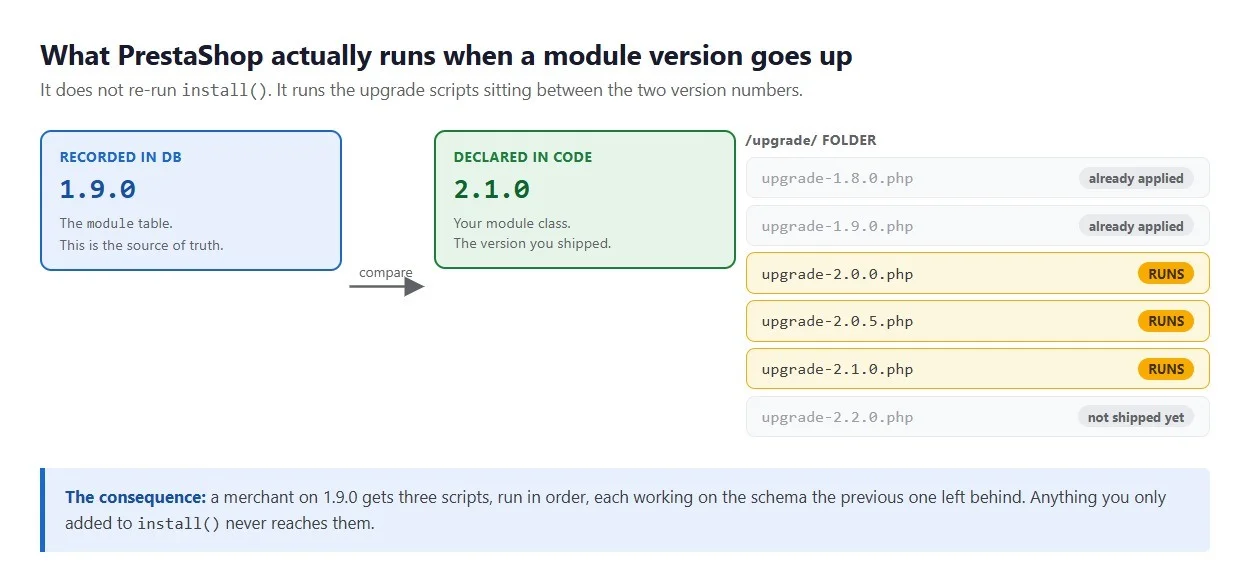
Przejście ze sklepu z aktualizacji 1.9.0 do 2.1.0 nie pomija żadnych kroków, lecz uruchamia wszystkie skrypty aktualizacji po kolei.

W tym kontekście krąży wiele założeń, z których niektóre są błędne.

Upuść nową wersję do /moduły/ a procedura instalacji nie uruchamia się ponownie. Tabele pozostają nietknięte. Co się dzieje zamiast tego: PrestaShop odczytuje moduł Aktualizacja / folder, wyszukuje pliki o nazwie aktualizacja- .php siedząc pomiędzy wersją nagraną i tą zadeklarowaną przez klasę modułu, i uruchamiając je po kolei.

Sklep o wersji 1.9.0 otrzymujący wersję 2.1.0 uruchamia kolejno trzy skrypty.

Z tego wynikają trzy rzeczy i wszystkie trzy mają znaczenie Zmiany w bazie danych PrestaShop.

Wersja w tabeli `module` jest źródłem prawdy. Nie ten z pliku klasy głównej. PrestaShop odczytuje oba. Działa na podstawie tego, który został zarejestrowany i to on decyduje o liczbie skryptów aktualizacji, które zamierzasz uruchomić.

Metoda `install()` jest przeznaczona wyłącznie dla nowych instalacji. Załóżmy, że wersja 2.0 potrzebuje nowej tabeli. Umieść ją w zainstalować() A każdy, kto od razu przejdzie na wersję 2.0, jest objęty ubezpieczeniem. Sklep, który korzysta z wersji 1.9, nie otrzyma niczego, ponieważ jego instalacja działała rok temu i już nigdy nie działa.

Jedna porażka zatrzymuje wszystko. Powrót fałszywy Z funkcji aktualizacji dzieją się trzy rzeczy: PrestaShop zatrzymuje się, rejestruje, która wersja się zepsuła i wyłącza moduł. Nie ma możliwości przejścia do następnego skryptu. To celowe, ale oznacza, że ​​połowicznie wprowadzona zmiana schematu powoduje wyłączenie, a nie uszkodzenie.

włączanie automatycznej aktualizacji modułów Strona określa zasady nazewnictwa plików. Przeczytaj ją raz, poprawnie, a nie z pamięci.

Pułapka nazewnictwa funkcji aktualizacji

To kosztowało mnie popołudnie. Albo moduł_aktualizacji_2_0_1 or upgradeModule201 Działa jako nazwa funkcji, a PrestaShop sprawdza obie. Przed dołączeniem pliku sprawdza również, czy któraś z tych nazw już istnieje. Po jej znalezieniu plik zostaje oznaczony jako duplikat i pominięty.

Ludzie kopiują stary skrypt aktualizacji jako szablon i właśnie tak się tu dostają. Nazwa w nim zawarta nigdy się nie zmienia. Nic się nie aktualizuje, a komunikat o błędzie niewiele powie.

Migracja bazy danych PrestaShop 2.0: co idzie nie tak w prawdziwych sklepach

Wszystko to wydarzyło się w sklepach, w których pracowałam.

Zmiany schematu bazy danych PrestaShop, które zmieniają się pomiędzy instalacjami

Wersja 2.0 wymaga nowej kolumny, więc należy dokonać aktualizacji zainstalować() i napisz skrypt aktualizacji. Oba poprawne. Po trzech wersjach ktoś zmienia nazwę folderu modułu lub sprzedawca ponownie instaluje. W niektórych instalacjach install() utworzył tę kolumnę. W innych ścieżka aktualizacji tak. Dwie definicje, różniące się od siebie, teraz obejmują obie.

Definicja znajduje się zatem w jednej metodzie, którą wywołują obie ścieżki. Zmiany schematu bazy danych PrestaShop nie mogą się zmieniać, jeśli istnieje tylko jedna metoda.

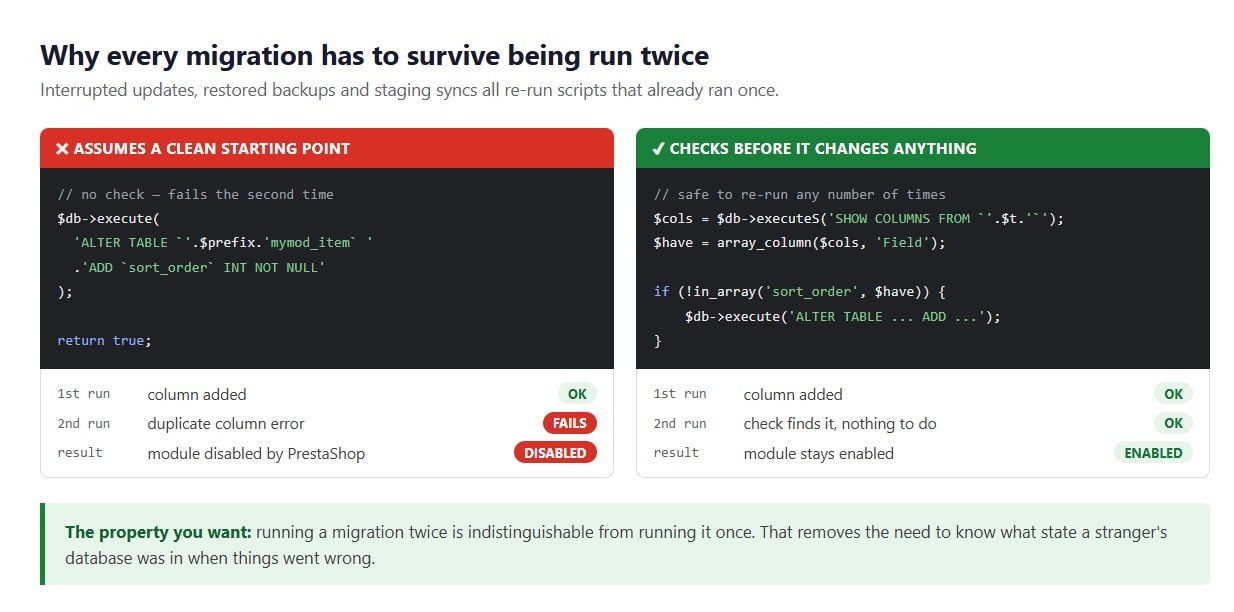
Uaktualnij skrypty, które zakładają czysty punkt początkowy

ZMIEŃ TABELĘ … DODAJ KOLUMNĘ W przypadku kolumny, która już istnieje, zgłaszany jest błąd, funkcja zwraca wartość false, a moduł zostaje wyłączony. Przerwij poprzednią aktualizację, przywróć częściową kopię zapasową, dwukrotnie zsynchronizuj z serwerem przejściowym: wykonaj dowolną z tych czynności i jesteś na miejscu.

Każda zmiana schematu, którą teraz wprowadzam, jest najpierw sprawdzana. Dodanie kolumny oznacza POKAŻ KOLUMNY wcześniej, utworzenie tabeli oznacza POKAŻ TABELE, indeks oznacza POKAŻ INDEKSKilka linijek i skrypt przetrwa drugie uruchomienie. To ważne, bo baza danych obcej osoby może znajdować się w dowolnym stanie. Jest… JEŚLI NIE ISTNIEJE zarówno MySQL i MariaDB, ale tylko w przypadku niektórych operacji, więc jawne sprawdzenie jest skuteczniejsze.

Multistore: wiersze konfiguracji napisane tylko dla jednego sklepu

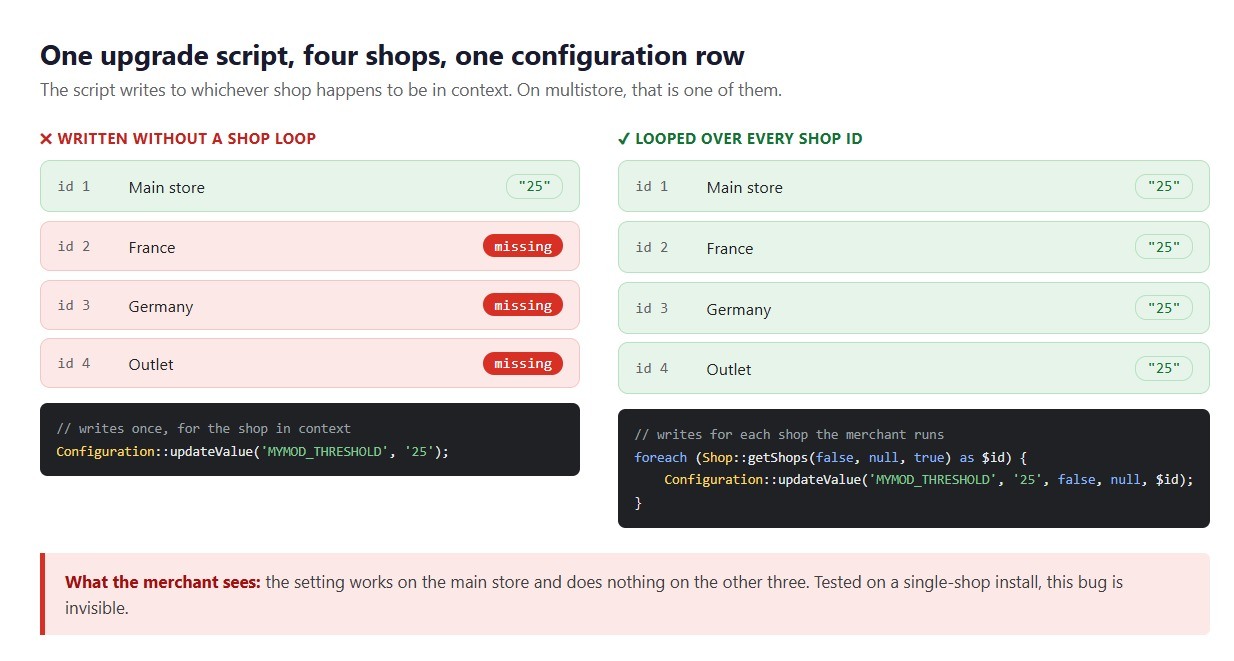
Cichy i nieprzyjemny, ten. W nowej wersji pojawia się ustawienie dla każdego sklepu. Domyślny wiersz został utworzony przez skrypt aktualizacji, przetestowany przez programistę i wszystko wygląda dobrze. Ale jeden wiersz został napisany, niezależnie od tego, który sklep był w kontekście, a sprzedawca uruchamia cztery.

W trzech sklepach brakuje tego elementu. W zależności od tego, jak kod to odczyta, otrzymasz powiadomienie PHP, pustą wartość traktowaną jako rzeczywiste ustawienie lub puste miejsce w miejscu, gdzie powinna być cena. dokumentacja multistore Obejmuje reguły kontekstowe. Zapętla każdy identyfikator sklepu w dowolnej aktualizacji dotyczącej konfiguracji lub danych dla konkretnego sklepu.

W przypadku instalacji w pojedynczym sklepie błąd ten jest niewidoczny.

Blokady ALTER TABLE w dużych tabelach katalogowych

Dodanie kolumny do tabeli zawierającej 400 000 wierszy nie jest natychmiastowe. W zależności od operacji, wersji MySQL i silnika bazy danych, cała tabela może zostać skopiowana. W działającym sklepie, w godzinach handlowych, blokada ta działa na tyle długo, że klienci mogą to zauważyć.

Dlatego sprawdzam rozmiar tabeli przed napisaniem migracji. Jeśli jest duży: okno konserwacji lub restrukturyzacja, aby uniknąć przebudowy.

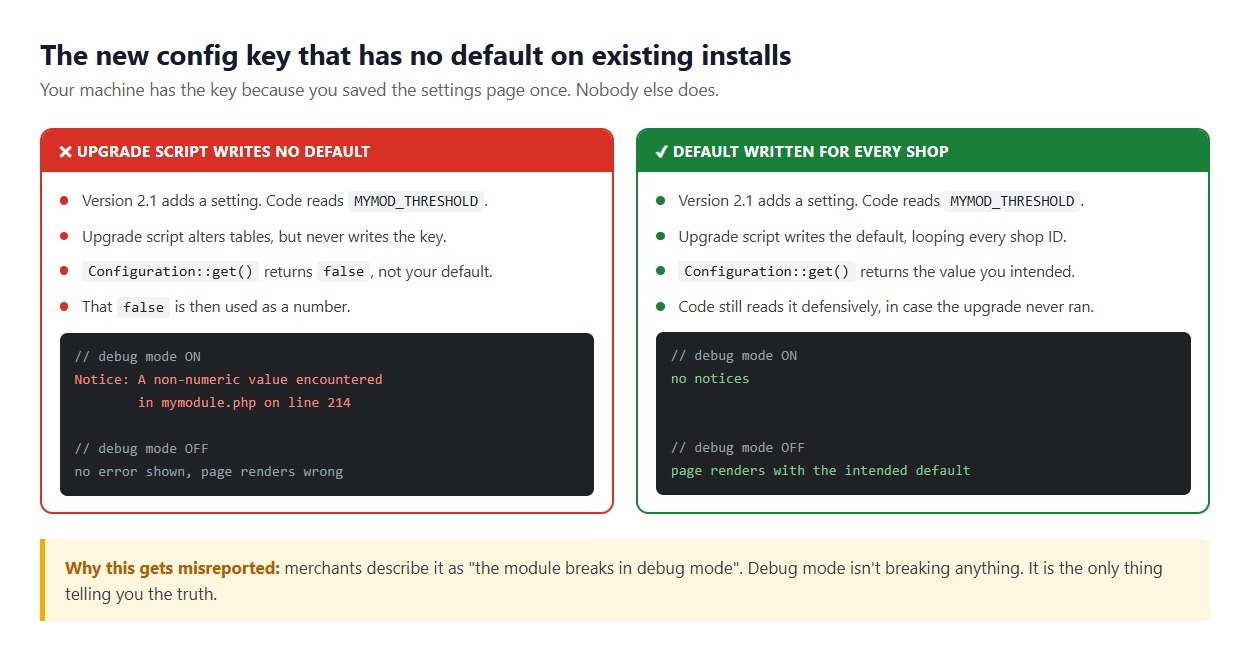
Klucz konfiguracyjny bez wartości domyślnej

Ten, który widzę najczęściej w modułach innych osób, i nie ma w nim żadnej tabeli.

Dodajesz ustawienie w nowej wersji. Formularz administratora je odczytuje. Podobnie kontroler frontowy. Oba zostały napisane na komputerze, na którym strona ustawień została już co najmniej raz zapisana. Klucz istnieje i wszystko wygląda poprawnie. Wprowadź to, a każda istniejąca instalacja będzie odczytywać ustawienia. Konfiguracja klucz, którego nikt nigdy nie napisał.

To co wraca to fałszywy. Twoja wartość domyślna nigdy się nie pojawia, ani pusty ciąg znaków, który można by przynajmniej sprawdzić. Stamtąd jest on używany jako liczba lub przekazywany do funkcji, która wymaga ciągu znaków. Tryb debugowania jest wyłączony i często uchodzi to na sucho: sprzedawca widzi stronę, która jest lekko błędna i nie zwraca na to uwagi. Tryb debugowania jest włączony i pojawia się jako powiadomienie lub błąd typu. Właśnie dlatego do ciebie dociera komunikat „moduł psuje się w trybie debugowania”, podczas gdy tryb debugowania jest jedyną uczciwą stroną zaangażowaną w ten proces.

Ten sam kod, z wpisanymi wartościami domyślnymi i bez nich.

Rozwiązanie jest nudne. Każdy nowy klucz konfiguracyjny ma zapisany swój domyślny klucz w skrypcie aktualizacji, dla każdego sklepu, wraz z kodem, który go odczytuje. Należy go również traktować z dystansem, ponieważ nie można mieć pewności, że aktualizacja się uruchomiła.

Migracja bazy danych modułu PrestaShop a zmiana schematu

Zmiany schematu to łatwa połowa. Trudniejsza połowa to zmiana znaczenia istniejących danych: podzielenie kolumny na dwie, przeniesienie pola CSV do powiązanej tabeli, ponowne zakodowanie statusu.

To właśnie tam widziałem największe zniszczenia. Nieudolna ALTER TABLE Zawodzi głośno; nieudana transformacja danych kończy się sukcesem i generuje nonsens. Migracja bazy danych modułu PrestaShop, która przenosi dane, wymaga zliczenia przed i po, a następnie porównania. Lepiej znaleźć ją w skrypcie aktualizacji niż znaleźć sprzedawcę trzy tygodnie później.

3.0 Najlepsze praktyki aktualizacji modułu PrestaShop, których właściwie broniłbym

Ci, którzy mnie uratowali:

Uczyń każdą migrację idempotentną

Nic nie powinno się zmienić w drugim uruchomieniu, czego nie udało się obsłużyć w pierwszym. Wystarczy pobrać tę właściwość, a cała kategoria problemów z obsługą zniknie, ponieważ stan bazy danych przestaje być czymś, co trzeba najpierw ustalić. Przed zapisaniem surowego kodu SQL do tabel głównych, PrestaShop… notatki dotyczące warstwy bazy danych są warte godziny.

Ostrożna wersja przetrwała drugie przejście.

Rejestruj każdą awarię zamiast bezgłośnie zwracać fałsz

Nagi zwróć fałsz To wystarczy, żeby PrestaShop zatrzymał i wyłączył moduł. Tobie to nie wystarczy. Więc zakończ pracę. Przechwyć to, co się pojawi, i przekaż to do PrestaShopLoggera z dołączoną nazwą i wersją modułu. W przeciwnym razie sprzedawca zgłosi nieudaną aktualizację, a ty będziesz zgadywać.

W PHP 7 i nowszych, złap Błąd jak również Wyjątek. Otrzymasz błąd typu w swoim własnym kodzie migracji i zostanie on dostarczony jako Błąd, więc opiekun obserwuje tylko Wyjątek pozwala mu przejść.

Wspieraj każdą wersję, którą kiedykolwiek wydałeś

Sprzedawca może korzystać z dowolnej wydanej przez Ciebie wersji. Ktoś, kto przechodzi z wersji 1.4 na 3.0, uruchamia wszystkie skrypty pomiędzy nimi, po kolei, więc każdy musi pracować na schemacie, który pozostawił poprzedni. Dlatego stare pliki aktualizacji pozostają w module. Ktoś, kto jest dwa lata do tyłu, nie ma innej drogi naprzód.

Przetestuj na środowisku testowym, a nie na czystej instalacji lokalnej

Nowa instalacja nowej wersji nie dowodzi niczego w kwestii aktualizacji. Zamiast tego: zainstaluj starą wersję, wprowadź realistyczne dane, a następnie zaktualizuj. Również w przypadku multistore, jeśli to obsługujesz.

Jeszcze lepiej: weź kopię prawdziwego sklepu i przeprowadź aktualizację właśnie przez niego. Twoja lokalna instalacja ma czyste dane i cztery produkty, dlatego nic się nie wyświetla. Prawdziwy sklep zawiera niedokończone importy, wiersze pozostawione przez moduł odinstalowany dwa lata temu, kolumny dodane ręcznie przez poprzedniego programistę, katalog na tyle duży, że… ALTER TABLE Trwa chwilę.

Potem czas. Aktualizacja, która wymaga sześciu minut w stosunku do rzeczywistych danych, jest lepiej znana podczas rezerwacji okna konserwacyjnego niż o jedenastej w piątek.

Zrób kopię zapasową przed zmianami schematu i powiedz o tym

Żadna migawka tabel nie jest wykonywana przed aktualizacją modułu. Ani przez PrestaShop, ani przez nic innego. Jeśli więc sprzedawca nie ma kopii zapasowej, a migracja zatrzymuje się w połowie transformacji danych, dane te znikają. Należy to zgłosić w dzienniku zmian, zamiast odkrywać to na bieżąco.

Odzyskiwanie nieudanej aktualizacji bazy danych PrestaShop

Aktualizacja nie powiodła się w działającym sklepie; moduł został wyłączony. W przybliżeniu taka kolejność:

Dowiedz się, która wersja nie powiodła się. To się zapisuje i jeśli napisałeś komunikat w dzienniku, on też tam będzie. Dzięki temu będziesz wiedział, który skrypt otworzyć i jakie zmiany zostały wprowadzone przed jego zatrzymaniem.

Sprawdź rzeczywisty schemat, a nie numer wersji. Wszystko moduł Tabela wie, co zapisał ostatni udany upgrade. Prawdziwe tabele to te, w których znajduje się odpowiedź, porównywane z tym, co próbował zrobić nieudany skrypt.

Naprawiaj do przodu, nie do tyłu. Cofnięcie numeru wersji jest kuszące i zazwyczaj błędne, ponieważ wcześniejsze skrypty zostały już uruchomione, a ich ponowne uruchomienie w przypadku częściowo zmienionego schematu zmienia jeden problem w trzy. Napisz migrację korekcyjną z miejsca, w którym schemat się znajduje, do miejsca, w którym powinien się znajdować.

Następnie określ, dlaczego migracja nie była idempotentna. To jest prawdziwy problem.

Krótka lista kontrolna przed wysłaniem aktualizacji modułu

Lista, którą prowadzę:

  1. Wersja klasy głównej, najwyższa uaktualnij-*.php plik: czy one pasują?
  2. Czy każda funkcja aktualizacji ma nazwę odpowiadającą wersji pliku, do którego jest przypisana?
  3. Czy przy każdej zmianie schematu sprawdzasz najpierw, czy została już zastosowana?
  4. Czy każda konfiguracja zapisuje pętlę po wszystkich sklepach?
  5. Czy każdemu nowemu kluczowi konfiguracyjnemu przypisywany jest domyślny klucz dla istniejących instalacji?
  6. Czy porównywałeś już kopię rzeczywistego sklepu?
  7. Zainstalowano starą wersję, dodano dane, a następnie zaktualizowano?
  8. Ta sama ścieżka w przypadku multistore?
  9. Coś przydatnego logowane przed każdym zwróć fałsz?
  10. zaraźliwy Błąd jak również Wyjątek?
  11. Stare pliki aktualizacji są nadal dostępne dla sprzedawców, którzy mają kilka wersji opóźnienia?
  12. Rejestr zmian nakazujący sprzedawcom tworzenie kopii zapasowych?
  13. Na dużym stole, jak długo to jest? ZMIANA trzymasz zamek?

Punkty 6 i 7 są tymi, które ludzie pomijają i na nich wyłapują najwięcej.

Wniosek

Aktualizacja modułu PrestaShop Problemy są kłopotliwe z jednego powodu: nic ich nie zapowiada. Moduł bez problemu zgłasza nową wersję. Strona administracyjna ładuje się. Żadnych logów, chyba że sam je stworzyłeś. Tymczasem Twój kod oczekuje jednej rzeczy, baza danych przechowuje inną, która pozostaje nietknięta, dopóki ktoś nie użyje tej jednej funkcji, która znajduje się pomiędzy.

Traktuj schemat jako część wydania. Twórz migracje, które przetrwają drugie uruchomienie. Rejestruj zdarzenia. Przeprowadź migrację przez etap przygotowawczy, zanim zrobi to jakikolwiek sprzedawca. Po stronie frameworka, PrestaShop dokumentacja rozwoju modułu jest miejscem, od którego należy zacząć.

Jeśli masz pytania lub potrzebujesz pomocy w zakresie wydajności lub migracji witryny, nasi eksperci są do Twojej dyspozycji. Skontaktuj się z zespołem Knowband pod adresem [email chroniony] już dziś skorzystaj z niezawodnych wtyczek e-commerce dostosowanych do Twoich potrzeb w zakresie e-commerce.
11 najlepszych sposobów na ochronę sklepu PrestaShop [2026]

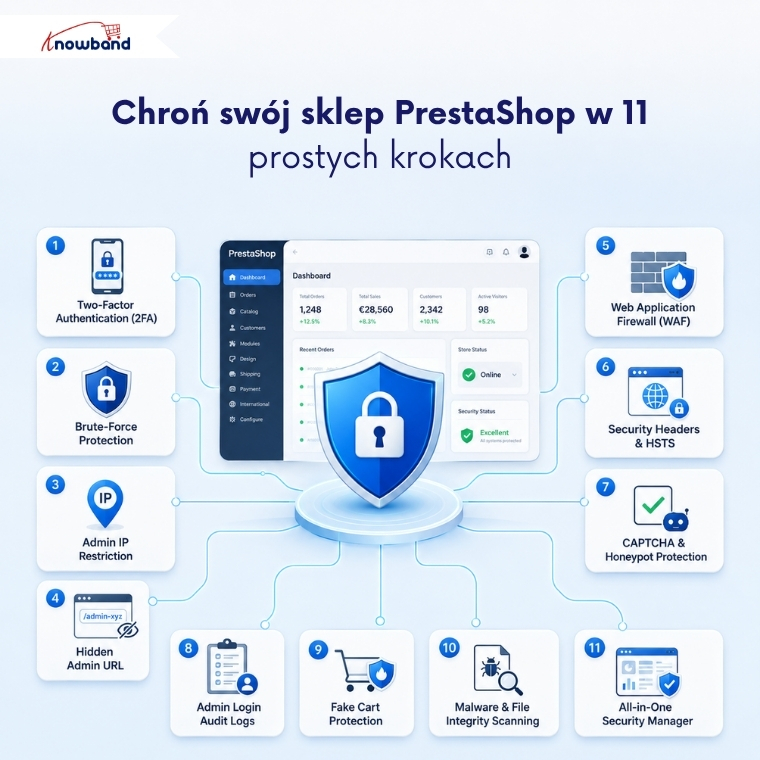
Sklep PrestaShop rzadko zostaje naruszony w wyniku pojedynczego, oczywistego ataku. Incydenty bezpieczeństwa zazwyczaj rozwijają się stopniowo, z subtelnymi sygnałami ostrzegawczymi, takimi jak wzrost liczby fałszywych rejestracji, wolniejsze niż zwykle logowanie administratora czy nieoczekiwane zmiany w krytycznych plikach. Chociaż te anomalie mogą wydawać się nieistotne, często wskazują na poważniejszy problem z bezpieczeństwem. Zanim sygnały staną się nie do zignorowania, atakujący często zdobędą już dostęp do systemu. Dobra wiadomość jest taka, że ​​większość tych incydentów ma te same, podstawowe przyczyny i każdy z nich ma znane, praktyczne rozwiązanie. Prawidłowo skonfigurowany Konfiguracja zabezpieczeń PrestaShoptakie jak moduł bezpieczeństwa PrestaShop firmy Knowband, rozwiązują niemal wszystkie te problemy, zanim dotrą one do klientów lub zespołu administracyjnego.

Poniżej przedstawiamy jedenaście praktycznych środków, które można zastosować, aby zniwelować te różnice. Zacznijmy od tego, na co większość sklepów zwraca uwagę: samego logowania administratora.

1. Włącz uwierzytelnianie dwuskładnikowe dla logowań administratora

Skradzione lub ponownie użyte hasło nie powinno wystarczyć, aby uzyskać dostęp do zaplecza. Uwierzytelnianie dwuskładnikowe wymaga podania kodu czasowego z aplikacji uwierzytelniającej, oprócz hasła, więc samo wykradzione dane uwierzytelniające nie zapewnią dostępu, nawet jeśli zostały ujawnione w innym, niezwiązanym z tym włamaniu.

Najpierw wdroż uwierzytelnianie dwuskładnikowe w trybie opcjonalnym (opcjonalnym). Po pomyślnej rejestracji wszystkich użytkowników, wprowadź je jako obowiązkowe w całym sklepie. Podczas wdrażania należy umieścić na białej liście co najmniej jeden zaufany adres IP i przed jego włączeniem upewnić się, że link odzyskiwania awaryjnego działa, ponieważ wymuszona implementacja uwierzytelniania dwuskładnikowego bez możliwości powrotu do poprzedniego stanu to sposób, w jaki zespoły blokują sobie dostęp do własnego sklepu.

2. Automatycznie blokuj próby logowania metodą brute-force

Zautomatyzowane skrypty nie odgadują haseł ręcznie pojedynczo. Podejmują dziesiątki prób na minutę, próbując zalogować się do administratora, licząc na to, że któraś z nich się powiedzie. To właśnie taki rodzaj ataku, który moduł bezpieczeństwa PrestaShop ma na celu powstrzymać, zanim się powiedzie.

Ochrona przed atakiem siłowym blokuje adres IP po przekroczeniu określonej liczby nieudanych prób w określonym przedziale czasowym, bez konieczności ręcznego monitorowania. Jeśli skrypt atakującego wypróbuje pięćdziesiąt kombinacji haseł na Twoim koncie administratora w czasie krótszym niż minuta, blokada zostanie aktywowana automatycznie i zniknie po upływie okresu blokady, bez konieczności ręcznego odblokowywania.

3. Ogranicz dostęp do zaplecza za pomocą adresu IP

Jeśli Twój zespół loguje się ze znanych lokalizacji, nie ma powodu, aby pozostawiać dostęp administratora dla całego internetu. Ograniczenie dostępu do określonych adresów IP blokuje dostęp wszystkich innych użytkowników, zanim jeszcze zobaczą formularz logowania.

To jedna z najsilniejszych pojedynczych metod ochrony przed atakami z zewnątrz, ponieważ ma miejsce jeszcze przed sprawdzeniem jakichkolwiek danych uwierzytelniających. Musisz dodać swój obecny adres IP do białej listy w momencie włączenia ograniczenia, aby przypadkowo nie zablokować sobie dostępu podczas jego włączania.

4. Ukryj adres URL administratora przed automatycznymi skanerami

Boty skanują popularne ścieżki do folderów administracyjnych w ten sam sposób, w jaki włamywacze sprawdzają otwarte drzwi na ulicy. Zmiana nazwy folderu administracyjnego na prywatny, nieprzewidywalny adres URL całkowicie usuwa Twój sklep z listy skanów.

Każdy, kto nie zna nowego adresu, wyświetla błąd 404, a nie ekran logowania. To prosty krok, który eliminuje Twój sklep z automatycznych skanów, które nie rozróżniają małych witryn sklepowych od dużych.

5. Dodaj zaporę sieciową aplikacji internetowej

Ataki typu SQL injection i cross-site scripting celują w kod witryny sklepowej, a nie w stronę logowania. Moduł zapory sieciowej PrestaShop sprawdza przychodzące żądania pod kątem znanych wzorców ataków i blokuje je, zanim dotrą do instalacji PrestaShop.

Ta pojedyncza warstwa wychwytuje znaczną liczbę zautomatyzowanych prób wykorzystania luk w zabezpieczeniach, które nigdy nie docierają do ludzkiej świadomości. Jest ona kluczowym elementem każdego modułu zabezpieczającego PrestaShop, który warto zainstalować.

6. Wzmocnij nagłówki zabezpieczeń HTTP, aby zapobiec atakom opartym na przeglądarce

Nagłówki bezpieczeństwa informują przeglądarki odwiedzające witrynę, jak bezpiecznie obsługiwać witrynę, na przykład blokując próby przechwytywania kliknięć i uniemożliwiając załadowanie sklepu w ukrytej ramce na innej stronie. Ustawienia te są niewidoczne dla kupujących i po skonfigurowaniu nie powodują żadnych problemów.

Są one również często wymagane do zgodności ze standardem PCI i audytów bezpieczeństwa, więc ten krok ma podwójne znaczenie dla każdego sklepu z modułem bezpieczeństwa PrestaShop i istniejącą konfiguracją hostingową. Włączenie przeglądania tylko przez HTTPS (HSTS) wraz z tymi nagłówkami gwarantuje, że każdy odwiedzający domyślnie łączy się przez szyfrowane połączenie, zamiast polegać na braku ikony kłódki.

7. Zatrzymaj spam i fałszywe tworzenie kont za pomocą CAPTCHA

Formularze kontaktowe i strony rejestracyjne to magnesy na automatyczny spam i próby oszustwa przy zakładaniu kont. Dodanie weryfikacji CAPTCHA, czy to za pośrednictwem Cloudflare Turnstile, Google reCAPTCHA, czy hCaptcha, odfiltrowuje boty, zanim cokolwiek wyślą.

Pole honeypot dodaje tutaj drugą, niewidoczną warstwę: prawdziwi użytkownicy nigdy jej nie widzą, ale boty wypełniające wszystkie pola są natychmiast wykrywane.

8. Prowadź dziennik audytu każdego logowania administratora

Blokowanie ataków ma znaczenie, ale równie ważna jest wiedza o tym, co już się wydarzyło. Możliwość pobrania dziennika każdej próby logowania, udanej lub nieudanej, wraz z adresem IP, znacznikiem czasu i kontem, które jej dotyczy, zamienia mgliste podejrzenie w coś, co można faktycznie zbadać.

W połączeniu z alertem e-mailowym o każdym udanym logowaniu administratora oznacza to, że w ciągu kilku minut dowiesz się, czy ktoś loguje się z nieznanej lokalizacji, na długo zanim szkody przerodzą się w coś trudniejszego do odwrócenia.

Szybki przewodnik po zagrożeniach dla ochrony w PrestaShop

Groźba ochrona
Zgadywanie hasła / wypełnianie danych uwierzytelniających Ochrona przed siłami natury + 2FA
Boty skanujące adres URL administratora Ukryty folder administracyjny
Wstrzyknięcie SQL / XSS Zapora aplikacji internetowej
Fałszywe rejestracje i formularze spamowe CAPTCHA + pułapka na miód
Niezauważone lub podejrzane logowania administratora Monitorowanie logowania + dziennik audytu
Manipulacja koszykiem za pomocą botów Ochrona przed fałszywymi koszykami
Niewykryte zmiany plików Zaplanowane skanowanie w poszukiwaniu złośliwego oprogramowania

9. Blokuj manipulację koszykiem przez boty

Nie każdy bot atakuje stronę logowania. Niektóre z nich przeszukują Twój sklep, używając parametrów URL, aby wstępnie załadować koszyki bez kliknięcia „Dodaj do koszyka”, zniekształcając w ten sposób dane o stanie magazynowym i analizy.

Blokowanie żądań manipulacji koszykiem opartych na GET sprawia, że ​​dane koszyka są czyste i odzwierciedlają rzeczywiste zachowanie kupującego, a nie wymuszony szum — szczegół, którego większość ogólnych wtyczek zabezpieczających innych niż dedykowany moduł bezpieczeństwa PrestaShop ma tendencję do całkowitego pomijania.

10. Uruchom zaplanowane skanowanie integralności plików

Zainfekowany sklep nie zawsze od razu się ujawnia. Wstrzyknięty kod lub zmodyfikowany plik rdzeniowy mogą pozostać niezauważone przez tygodnie, zanim pojawią się w witrynie sklepu.

Zaplanowane skanowanie antywirusowe porównuje instalację z dobrze znaną, dobrą bazą i sygnalizuje nowe lub zmienione pliki, często wykrywając zagrożenie na długo przed klientami. Knowband wbudowuje to skanowanie bezpośrednio w swój system. Moduł PrestaShop Advanced Security zamiast traktować go jako osobny dodatek.

11. Połącz te zabezpieczenia w jednym module

Obsługa każdego z dziesięciu powyższych punktów za pomocą osobnej wtyczki oznacza dziesięć różnych ekranów ustawień, dziesięć zestawów powiadomień o aktualizacjach i dziesięć potencjalnych konfliktów zgodności. To właśnie tutaj PrestaShop Advanced Security Manager zasługuje na miejsce na tej liście, a nie jest jedynie dodatkiem.

Moduł Knowband oferuje uwierzytelnianie dwuskładnikowe (2FA), ochronę przed atakami bruteforce, ograniczenie adresów IP administratora, zaporę sieciową, nagłówki bezpieczeństwa, CAPTCHA z honeypotem, ochronę przed fałszywymi koszykami i skanowanie złośliwego oprogramowania na jednym ekranie back-office. Jako zaawansowany moduł bezpieczeństwa PrestaShop, zawiera również scentralizowany panel bezpieczeństwa, pokazujący na pierwszy rzut oka próby logowania, aktywne bany i oznaczone adresy IP, dzięki czemu nie musisz łączyć danych bezpieczeństwa sklepu z dziesięciu oddzielnych logów.

Budowanie działającej konfiguracji tych jedenastu zabezpieczeń

Żadna z tych jedenastu metod nie działa dobrze w izolacji. Zapora sieciowa bez monitorowania logowania nadal pozostawia naruszone konto administratora niewykryte, a uwierzytelnianie dwuskładnikowe bez adresu URL odzyskiwania może zablokować dostęp do własnego zespołu podczas wdrażania.

Moduł bezpieczeństwa PrestaShop, który obejmuje ochronę administratora, obronę frontendu i skanowanie w poszukiwaniu złośliwego oprogramowania, całkowicie eliminuje problem koordynacji. Właściciele sklepów oceniający Moduł zapory PrestaShop Na początek lepiej jest sprawdzić, czy program obejmuje również pozostałe dziesięć funkcji z tej listy, zanim zainstalujesz cokolwiek.

7 sprawdzonych przypadków wykorzystania LLM w e-commerce, które zwiększą sprzedaż w 2026 roku


Sztuczna inteligencja w e-commerce ewoluowała od etapu eksperymentalnego do praktycznego narzędzia do codziennych operacji i generowania przychodów. Ruch kierowany przez sztuczną inteligencję do amerykańskich sklepów detalicznych wzrósł o 393% rok do roku w pierwszym kwartale 2026 roku, a do marca 2026 roku ten ruch oparty na sztucznej inteligencji konwertował o 42% lepiej niż ruch niezwiązany ze sztuczną inteligencją, według danych. Analityka AdobeKlienci, którzy przychodzą teraz z ChatGPT, Perplexity i Gemini, są już głęboko przekonani o swojej decyzji i dokonują zakupu. Dla sprzedawców e-commerce praktyczne pytanie nie brzmi już, czy sztuczna inteligencja powinna znaleźć się w sklepie, ale które aplikacje faktycznie przynoszą więcej, niż kosztują wdrożenia. Niektóre bezpośrednio poprawiają doświadczenia klientów w sklepie, poprzez szybsze odpowiedzi i lepsze wyszukiwanie produktów. Inne działają dyskretnie w tle, utrzymując katalog widocznym dla wyszukiwarek opartych na sztucznej inteligencji lub przekształcając dane ze sklepu w decyzje, które sprzedawca może podjąć jeszcze tego samego dnia. Poniższe siedem przypadków użycia LLM pokazuje, jak sztuczna inteligencja generuje wartość w e-commerce i jak sprzedawcy PrestaShop mogą wdrożyć każdy z nich w praktyce.

Dlaczego przypadki użycia LLM w e-commerce przesunęły się z eksperymentów na przychody w 2026 r.

Klienci zaczęli w coraz większym stopniu polegać na platformach AI w podejmowaniu codziennych decyzji. Kiedy klient próbuje dowiedzieć się, co kupić w czacie AI, przychodzi do sklepu z zamiarem dokonania zakupu. Właśnie dlatego sesje AI generują większą konwersję niż tradycyjne kanały i generują większe przychody z każdej wizyty.

W miarę jak sztuczna inteligencja staje się coraz ważniejszą częścią handlu elektronicznego, sprzedawcy optymalizujący swoje sklepy pod kątem widoczności dzięki sztucznej inteligencji, interakcji z klientami opartych na sztucznej inteligencji i szybszego tworzenia treści zyskują przewagę konkurencyjną.

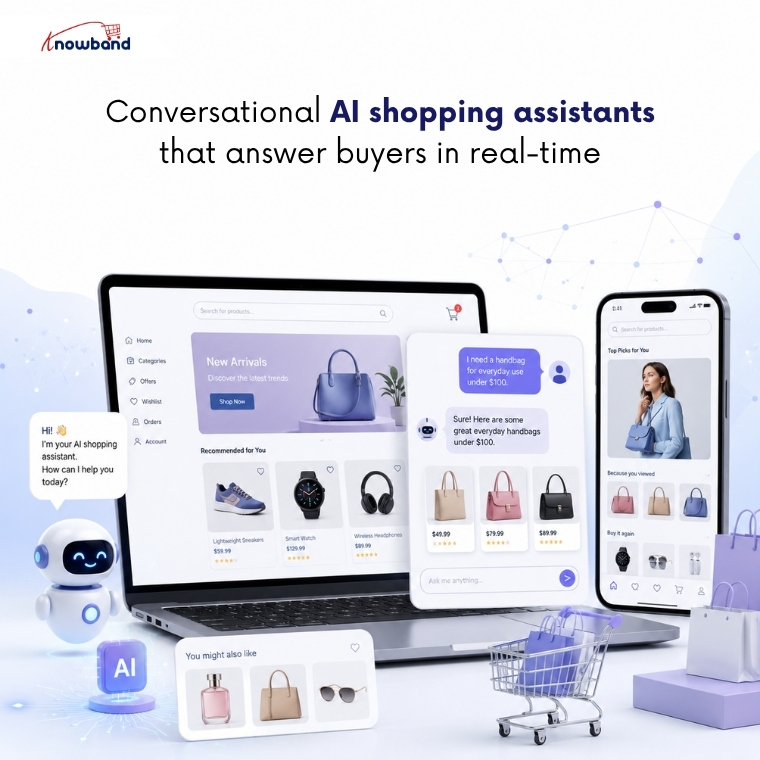
1. Asystenci zakupowi z konwersacyjną sztuczną inteligencją, którzy odpowiadają kupującym w czasie rzeczywistym

Handel konwersacyjny zmienia sposób, w jaki klienci wchodzą w interakcje ze sklepami internetowymi. Boty przekształciły proste, ale czasochłonne odpowiadanie na pytania w wyrafinowane narzędzie do towarzyszenia klientom w zakupach, prowadząc ich przez całą drogę, będąc obecnymi 24/7. Ta zmiana ma znaczenie dla konwersji, ponieważ większość porzuconych koszyków nie wynika z ceny. Dzieje się tak z powodu pytań bez odpowiedzi. Asystent, który odpowiada na pytanie, gdy intencja jest jeszcze gorąca, generuje przychód.

W przypadku sklepów PrestaShop dobry chatbot PrestaShop AI poradzi sobie z tym bez konieczności zatrudniania personelu wsparcia. Chatbot PrestaShop AI oferuje administratorom sklepu wiele opcji wyboru modeli: ChatGPT, Claude, Gemini, DeepSeek, a także jest przeszkolony w zakresie Twojego katalogu i FAQ, dzięki czemu odpowiada na pytania dotyczące produktów i zamówień oraz precyzyjnie sugeruje odpowiednie produkty. Ponieważ Chatbot oparty na sztucznej inteligencji pobiera dane z bieżącego sklepu, jego odpowiedzi pozostają aktualne nawet po wprowadzeniu zmian w katalogu, a dobrze skonfigurowany PrestaShop AI Chatbot dyskretnie zmniejsza obciążenie działu wsparcia, które wcześniej trwało tygodniami.

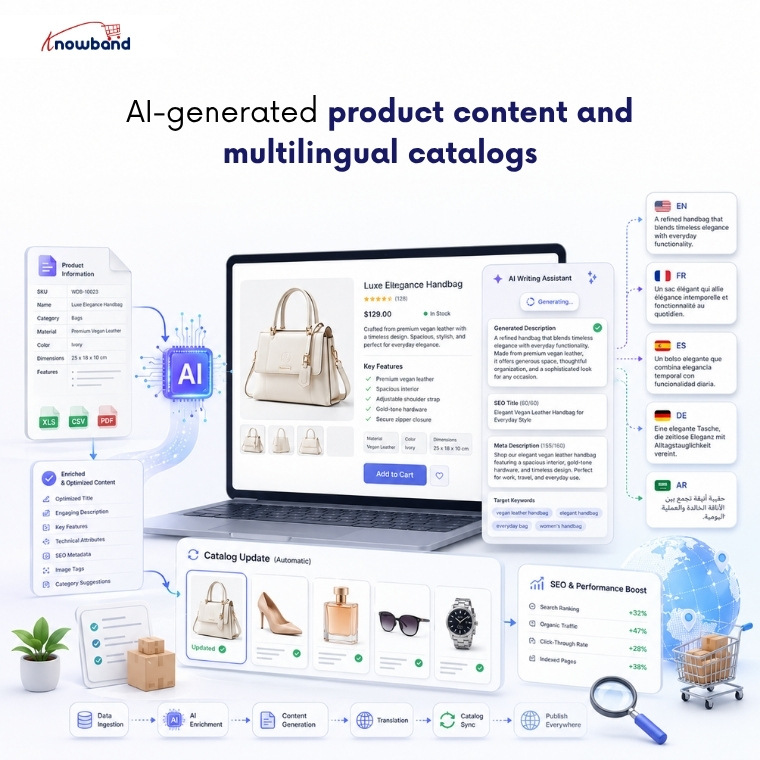
2. Treści produktowe generowane przez sztuczną inteligencję i katalogi wielojęzyczne

Opisy produktów stanowią podstawę ofert e-commerce. Jednak ręczne tworzenie unikalnych opisów produktów w wielu językach dla tysięcy produktów to bardzo żmudne zadanie. Jednocześnie muszą być one wystarczająco przekonujące, aby zachęcić użytkownika do zakupu, i odpowiednio zoptymalizowane, aby mogły zostać przeszukane przez roboty Google i AI. Cienkie, niedopracowane opisy nie spełniają obu tych kryteriów.

To właśnie tutaj modele językowe naprawdę zasługują na swoje miejsce. Tworzą opisy, tytuły i metadane w spójnym stylu dla całego katalogu, a następnie je tłumaczą, dzięki czemu możesz sprzedawać w nowym kraju bez konieczności zatrudniania tłumacza. Generator treści PrestaShop AI i tłumacz przenoszą oba te zadania do zaplecza. Moduł działa u kilku dostawców, takich jak Gemini, ChatGPT, Claude i DeepSeek, tworzy treści i metadane SEO hurtowo, a także tłumaczy katalog na wiele języków dla klientów międzynarodowych. Dla rozwijających się sklepów, Generator treści AI i moduł tłumaczeń ułatwia aktualizowanie informacji o produktach przy jednoczesnym zachowaniu spójnego przekazu marki w wielu językach.

3. Generowanie recenzji wspomagane sztuczną inteligencją i autentyczny dowód społeczny

Recenzje są jednym z najsilniejszych czynników konwersji. Większość kupujących czyta je przed podjęciem decyzji, a strona produktu zawierająca szczere i konkretne opinie generuje znacznie lepszą konwersję niż taka, która nie zawiera żadnych. Problem rzadko leży w wartości recenzji. Problemem jest zebranie ich na tyle dużo, aby klienci zaczęli ufać i dokonywać zakupów bez wahania.

Sztuczna inteligencja może generować treści w stylu recenzji: oceny gwiazdkowe, tytuły i teksty pisane dla konkretnych produktów, publikowane za pośrednictwem natywnego modułu komentarzy do produktów. Generator recenzji PrestaShop AI robi dokładnie to, a moduł generujący recenzje e-commerce AI daje sprzedawcom szczegółową kontrolę nad tonem, językiem, dystrybucją ocen i harmonogramem publikacji.

Moduł generuje wersje robocze recenzji oparte na sztucznej inteligencji na żądanie lub zgodnie z predefiniowanym harmonogramem, pomagając sprzedawcom w utrzymaniu aktywności stron produktów i dostarczaniu im aktualnych treści. Administratorzy zachowują pełną kontrolę dzięki konfigurowalnym regułom publikacji, planowaniu publikacji i opcjom ręcznego zatwierdzania, gwarantując, że w witrynie sklepowej pojawiają się tylko odpowiednie recenzje.

4. Treści do mediów społecznościowych i marketingu tworzone przez sztuczną inteligencję

Regularne aktualizowanie kanałów społecznościowych to problem, z którym większość małych zespołów ma problemy. Ręczne tworzenie postów na każdą premierę, promocję czy sezonową promocję pochłania czas, który sprzedawcy rzadko mają. Generatywna sztuczna inteligencja potrafi stworzyć tygodniowy materiał do mediów społecznościowych, wykorzystując produkty ze sklepu, dostosowując ton do każdej platformy, zachowując jednocześnie spójny harmonogram publikacji.

SocialAI Pro to sposób PrestaShop na osiągnięcie tego celu. Jako dodatek do generatora treści marketingowych AI w PrestaShop, odczytuje dane produktów i generuje posty, podpisy i hashtagi, które można łatwo uporządkować i zaplanować. W przypadku sklepów, które korzystają z mediów społecznościowych, ale nie mają czasu na regularne tworzenie treści, Dodatek do generatora treści marketingowych AI PrestaShop automatycznie generuje dokładne, zgodne z marką posty bezpośrednio z Twojego katalogu produktów.

5. Filmy o produktach wspomagane sztuczną inteligencją w całej witrynie sklepowej

Wideo sprzedaje, ponieważ odpowiada na to, czego nie potrafi zdjęcie. Obserwując produkt w ruchu, zrozumiesz jego rozmiar, dopasowanie i sposób użytkowania znacznie szybciej, niż pokazuje to jakikolwiek nieruchomy obraz, a to zrozumienie przełoży się na konwersję. Jednak tworzenie filmów dla tysięcy produktów jest nie tylko czasochłonne, ale i bardzo kosztowne. Sztuczna inteligencja eliminuje tę przeszkodę, tworząc krótkie filmy produktowe w krótszym czasie i przy niższych kosztach, korzystając jedynie z podpowiedzi.

VideoMate to idealne rozwiązanie dla właścicieli sklepów PrestaShop. Sprzedawcy poszukujący generatora filmów PrestaShop AI zazwyczaj chcą dodać film prezentujący produkt na żywo bez angażowania programisty. PrestaShop VideoMate firmy Knowband pomaga generować filmy za pomocą sztucznej inteligencji i dodawać je do strony głównej, stron produktów, stron kategorii i stron bestsellerów z poziomu panelu administracyjnego za pomocą zaledwie kilku kliknięć. Generator wideo Prestashop AI dba o to, aby filmy produktowe generowane przez sztuczną inteligencję były faktycznie wyświetlane na stronach produktów, dzięki czemu mogą wpływać na decyzje zakupowe, zamiast pozostawać niewykorzystane.

6. Uzyskaj rekomendacje swojego sklepu od wyszukiwarek opartych na sztucznej inteligencji

Asystenci AI mogą jedynie polecić sklep, który potrafią odczytać, a firma Adobe odkryła, że ​​wiele witryn handlowych nie jest jeszcze wystarczająco czytelnych dla maszyn, aby systemy AI mogły je poprawnie interpretować. Jeśli ChatGPT lub Perplexity nie potrafią przeanalizować Twojego katalogu i regulaminu, nie będziesz widoczny w odpowiedziach, do których teraz zwracają się klienci z dużym zamiarem dokonania zakupu.

Plik llms.txt rozwiązuje ten problem. Zapewnia on robotom indeksującym AI przejrzyste, uporządkowane podsumowanie tego, co sprzedajesz i jak działasz, w formacie, który faktycznie odczytują te modele.

Generator LLMs.txt generuje ten plik z istniejącego katalogu. Moduł generatora PrestaShop llms.txt pozwala filtrować wyniki do aktywnych lub polecanych produktów, uwzględniać strony CMS z odpowiedziami na pytania dotyczące zakupów, takie jak wysyłka i zwroty, a także przełączać poszczególne roboty indeksujące, takie jak GPTBot, PerplexityBot i Google-Extended. W przypadku konfiguracji multistore, dodatek PrestaShop llms.txt Generuje osobny plik dla każdego sklepu, a cron aktualizuje każdy z nich w miarę przenoszenia katalogu. Dobrze skonfigurowany moduł generatora PrestaShop llms.txt sprawia, że ​​sklep staje się źródłem zaufania dla silników sztucznej inteligencji.

7. Analityka zaplecza oparta na sztucznej inteligencji, która usprawnia każdą decyzję sprzedażową

Każde uzupełnienie zapasów, promocja i utrzymanie klientów zależą od znajomości aktualnych danych, a ręczny obieg raportowania dostarcza odpowiedzi zbyt wolno, aby można było podjąć działania.

Duże modele językowe niwelują tę lukę. Administratorzy mogą zadawać pytania prostym językiem, natychmiast otrzymywać dane i odkrywać trendy oraz możliwości, których tradycyjne raporty często nie uwzględniają.

Asystent administratora PrestaShop Smart AI Przenosi tę funkcję bezpośrednio do zaplecza. Warstwa PrestaShop Back Office Analytics łączy interfejs zapytań w języku naturalnym z pełnym pulpitem nawigacyjnym z konfigurowalnymi widżetami obejmującymi trendy przychodów, bestsellery, produkty o niskiej rotacji, alerty o niskim stanie magazynowym i sugestie ponownego zamówienia. Wszystko to za pośrednictwem dostępu do bazy danych w trybie tylko do odczytu, dzięki czemu niczego w sklepie nie można zmienić za pośrednictwem czatu. Kontrola dostępu oparta na rolach oznacza, że ​​pracownicy operacyjni widzą dane istotne dla ich roli, bez ujawniania danych finansowych lub danych klientów całemu zespołowi.

Różnica między świadomością, że produkt jest w fazie spowolnienia, a świadomością tego na trzy tygodnie przed wyczerpaniem zapasów, to różnica między proaktywną decyzją a kontrolą szkód. Zaawansowane narzędzia analityczne PrestaShop Back Office pozwalają zniwelować tę różnicę, nie pod koniec miesiąca, kiedy generowany jest raport, ale w momencie, gdy ktoś pomyśli o zadaniu pytania.

Gdzie te przypadki użycia LLM w e-commerce opuszczą Twój sklep w 2026 roku

Łączy je prosta linia. Sztuczna inteligencja kształtuje teraz zarówno sposób, w jaki klienci znajdują Twój sklep, jak i efektywność jego prowadzenia, a sklepy, które traktują ją jako kanał, robią postępy. Nie musisz wdrażać każdego przypadku użycia naraz; zamiast tego skup się na tym, który jest najbliższy realizacji Twojego obecnego celu, niezależnie od tego, czy chodzi o pytania bez odpowiedzi, treści o małej wartości, czy też brak widoczności w wynikach wyszukiwania AI, i rozwijaj się od tego punktu.

To, co czyni to praktycznym, szczególnie dla sprzedawców PrestaShop, to fakt, że większość tych funkcji istnieje już jako moduły instalujące się w panelu administracyjnym, z którego korzystasz na co dzień, a kilka z nich pochodzi z Knowband. Zacznij od przypadku użycia, który obecnie generuje sprzedaż, a resztę dostosuj do rozwoju kanału.

Efektywne wykorzystanie haków PrestaShop w rozwoju modułów

Jeśli poświęciłeś trochę czasu na budowanie Moduły PrestaShopHooki to prawdopodobnie miejsce, w którym stoczyłeś większość swoich bitew. To sposób, w jaki Twój moduł komunikuje się z rdzeniem – sposób, w jaki podłączasz funkcjonalność bez otwierania pliku, którego nie powinieneś otwierać. Wiedza o ich istnieniu to jedno. Korzystanie z nich bez strzelania sobie w stopę to drugie.

Czym właściwie jest haczyk

Najprościej rzecz ujmując, hook to moment w działaniu PrestaShop, w którym zatrzymuje się i sprawdza, czy ktoś słucha. Jeśli Twój moduł jest zarejestrowany dla tego hooka, ma on szansę na odpowiedź.

Istnieją dwa typy, które warto rozróżnić: haki akcji i haki wyświetlania. Haki akcji służą do uruchamiania logiki powiązanej ze zdarzeniem, złożeniem zamówienia, zapisaniem produktu i tym podobnymi. Haki wyświetlania służą do wstrzykiwania kodu HTML w określone miejsca w witrynie sklepowej lub zapleczu. To rozróżnienie wpływa na sposób pisania metody. Haki akcji przetwarzają coś i zazwyczaj nie zwracają niczego znaczącego. Haki wyświetlania zwracają wyrenderowany kod HTML, który PrestaShop umieszcza na stronie.

Gdzie programiści popełniają błędy w rejestracji

Najczęstszym błędem na początku jest rejestrowanie haków w niewłaściwym miejscu lub w sposób nieuporządkowany. Rejestracja powinna być wpisana w ustawieniach modułu. zainstalować() metoda poprzez $this->registerHook()Możesz przekazać tablicę nazw haków w jednym wywołaniu — jest to o wiele bardziej przejrzyste niż łączenie powtarzających się wywołań.

Równie ważne: wyrejestruj ich z odinstaluj()Łatwo to pominąć i łatwo żałować. Osieroconych rejestracji hooków, które pozostały w bazie danych po usunięciu modułu, może w przyszłości prowadzić do naprawdę mylącego zachowania. Czysty wzorzec wygląda mniej więcej tak:

publiczny funkcjonować zainstalować()

{

    powrót roślina mateczna::zainstalować()

        && $to->rejestracja Hook(['displayHeader',

           'actionOrderStatusUpdate',

           'wyświetlProduktStopki']);

}


Podaj prawidłowe nazwy metod

PrestaShop rozwiązuje metody hooków zgodnie z konwencją: hookHookName(), z nazwą haka w formacie camelCase. Więc wyświetlNagłówek mapy do hookDisplayHeader(). Zepsuj wielkość liter, a PrestaShop po prostu pominie Twoją metodę, bez błędu, bez wpisu w dzienniku, bez niczego. 

To jeden z tych błędów, którego znalezienie może zająć zatrważająco dużo czasu na debugowaniu.

Każda metoda haka otrzymuje $paramy Tablica. To, co się w niej znajduje, zależy wyłącznie od tego, który hak ją uruchomił. Podczas tworzenia, zrzuć $paramy raz, zanim napiszesz jakąkolwiek prawdziwą logikę. Dokumentacja stanowi dobry punkt wyjścia, ale nie zawsze odzwierciedla to, co faktycznie jest przekazywane.


Prawidłowe obchodzenie się z hakami ekspozycyjnymi

W przypadku haków wyświetlania standardowym podejściem jest przypisanie zmiennych do Smarty i zwrócenie danych wyjściowych $this->display() wskazując na .tpl plik. Zachowaj swoje szablony w widoki/szablony/hak/ wewnątrz modułu obowiązuje konwencjonalna struktura, dzięki której nawigacja staje się łatwiejsza w miarę rozrastania się modułu.

Warto podkreślić jeden szczegół: zawsze powrót Nigdy nie powtarzaj danych wyjściowych. System hooków zbiera wartości zwracane i umieszcza je w odpowiednim miejscu w układzie. Jeśli użyjesz bezpośredniego powtórzenia, dane wyjściowe pojawią się na górze strony, niezależnie od tego, gdzie faktycznie znajduje się hook.

Kiedy wbudowane haki nie wystarczają

Natywne hooki PrestaShop obejmują wiele obszarów, ale zdarzają się sytuacje — zwłaszcza podczas tworzenia modułów przeznaczonych do rozbudowy — w których potrzebujesz czegoś bardziej ukierunkowanego. Możesz zarejestrować niestandardowy hook za pomocą Hook::register() i wystrzel go używając Hook::exec() z dowolnego miejsca w bazie kodu.

Niestandardowe hooki są szczególnie przydatne w projektach wielomodułowych. Zamiast modułów wywołujących się bezpośrednio, udostępniasz hook i pozwalasz innym modułom reagować niezależnie. Dzięki temu architektura pozostaje przejrzysta, a przyszłe zmiany są znacznie mniej uciążliwe.

Nie ignoruj ​​strony wydajnościowej

Łatwo jest niedoszacować, jak wielkie szkody może wyrządzić źle zoptymalizowana metoda haka. Haki takie jak wyświetlNagłówek uruchamiają się przy niemal każdym załadowaniu strony. Jeśli Twoja metoda korzysta z bazy danych lub wywołuje zewnętrzne API bez buforowania, szybkość ładowania strony znacznie spada — a Twoi klienci zauważą to wcześniej niż Ty.

Kilka nawyków może się przydać. Buforuj wszystko, co nie zmienia się między żądaniami. Używaj wbudowanej warstwy pamięci podręcznej PrestaShop tam, gdzie to konieczne. A jeśli logika hooka działa tylko w określonych warunkach, sprawdź te warunki na początku metody i wróć wcześniej, jeśli nie są spełnione. To utrzymuje narzut na niskim poziomie, a kod jest czytelny.

Kiedy hak nie działa

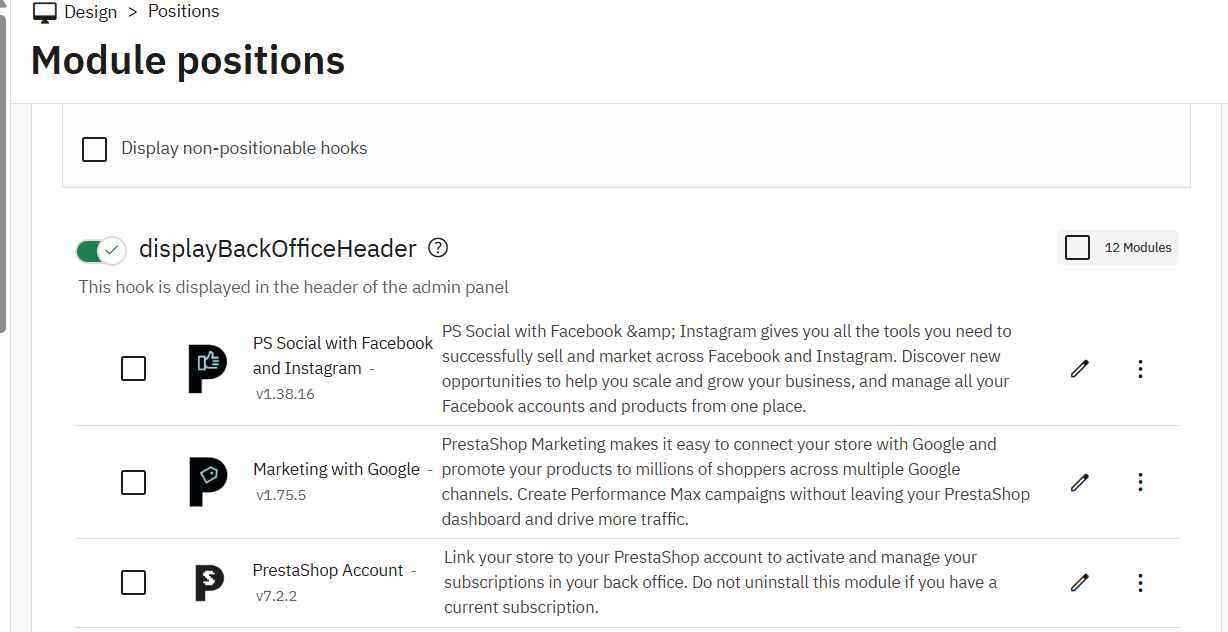
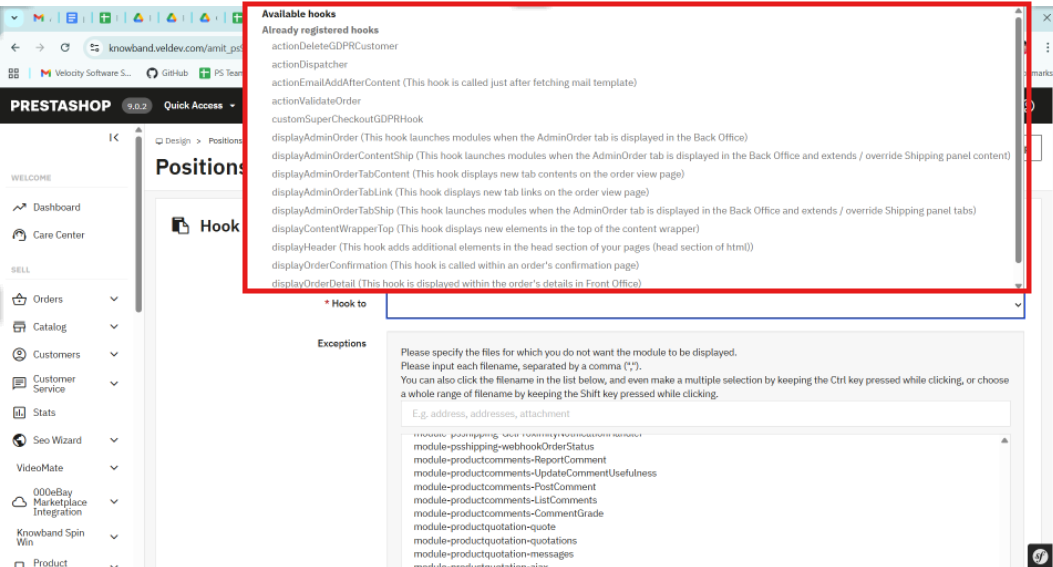
Gdy coś nie działa zgodnie z oczekiwaniami, pierwszą rzeczą, którą należy sprawdzić, jest to, czy moduł jest rzeczywiście podłączony do haka. Przejdź do sekcji Moduły > Pozycje w zapleczu lub sprawdź bezpośrednio tabelę haków w bazie danych. Moduł może zostać zainstalowany, mimo że rejestracja haka nie powiodła się podczas konfiguracji.

Niestandardowe usługi programistyczne

Rozwiązania dostosowane do Twoich potrzeb od Knowband dla sukcesu Twojego eCommerce

Szukasz wydajnych i skalowalnych rozwiązań? Knowband oferuje profesjonalne usługi programistyczne, które pomogą Ci z łatwością tworzyć wydajne funkcje eCommerce.

✔ Tworzenie niestandardowych modułów
✔ Wtyczki eCommerce
✔ Integracja API
✔ Optymalizacja wydajności
✔ Integracja z rozwiązaniami innych firm

Warto również wziąć pod uwagę: kolejność wykonywania. Jeśli moduł we wcześniejszym etapie łańcucha zgłosi nieobsłużony wyjątek, PrestaShop może zatrzymać przetwarzanie wszystkich innych elementów w tym haku. Panel Pozycje pozwala dostosować kolejność, a czasami to wystarczy, aby naprawić coś, co wygląda na tajemniczo znikający hak.

Jedzenie na wynos

Haki to jest to, co tworzy Moduły PrestaShop Właściwie modułowe. Dobrze wykorzystane, pozwalają budować czyste integracje, które nie naruszają rdzenia ani innych modułów. Podstawy nie są skomplikowane: zarejestruj się w zainstalować(), precyzyjnie nazywaj swoje metody, wracaj z haków wyświetlania, buforuj haki o dużym natężeniu ruchu i sięgaj po niestandardowe haki, gdy wbudowany zestaw okaże się niewystarczający.

Gdy stanie się to nawykiem, proces rozwoju stanie się o wiele płynniejszy, a baza kodu pozostanie czymś, do czego będziesz chciał później wracać

At KnowbandNasz zespół programistów regularnie pracuje ze złożonymi architekturami modułów PrestaShop, gdzie efektywne wykorzystanie hooków ma kluczowe znaczenie dla wydajności i skalowalności. Jeśli chcesz przyspieszyć rozwój lub wdrożyć zaawansowane funkcje, skorzystanie z profesjonalnie zaprojektowanych modułów i rozwiązań może zaoszczędzić Ci czasu i wysiłku.

Jednostronicowa super kasa: prosty sposób na zmniejszenie liczby porzuconych zamówień i zwiększenie sprzedaży

Wiele sklepów OpenCart i Prestashop traci klientów podczas finalizacji zamówienia. Powodem tego jest nadmierna liczba kroków i pól do wypełnienia. Badania wskazują, że ponad 65% klientów online opuszcza stronę podczas finalizacji zamówienia, ponieważ uważają ją za czasochłonną lub trudną do zrozumienia. Frustracja klientów prowadzi do rezygnacji z zakupów, a sklep traci szansę na łatwą transakcję.

Dlatego najłatwiej rozwiązać ten problem, korzystając z OpenCart One Page Super Checkout od Knowband. Ten dodatek integruje wszystkie elementy procesu realizacji zamówienia, w tym szczegóły koszyka, adres, dane wysyłki, płatności i podsumowanie zamówienia, na jednej stronie. Dzięki temu klienci mogą składać zamówienia w ciągu kilku sekund, bez konieczności przełączania się między stronami.

To płynne i szybkie doświadczenie zmniejsza liczbę porzuconych zakupów i zwiększa konwersję. Dzięki temu dodatkowi właściciele sklepów mogą wreszcie zaoferować klientom kasę, z której chętnie korzystają.

Korzyści z rozszerzenia OpenCart One Page Checkout

Szybka płatność, większa konwersja.

Wtyczka OpenCart One Page Supercheckout firmy Knowband oferuje wszystko na jednej stronie. Klienci mogą szybko uzupełnić dane i sfinalizować zakup bez obaw o zgubienie się. Dzięki temu, im szybciej przejdziesz do płatności, tym szybciej wzrośnie współczynnik konwersji.

Dolne porzucenie koszyka

Ponadto, Moduł PrestaShop Quick Checkout Eliminuje wszystkie zbędne kroki, które frustrują klientów. Koniec z ładowaniem nowych stron. Koniec z długimi formularzami. Ten prosty i przejrzysty ekran pomaga klientom śledzić proces zakupowy i zmniejsza liczbę porzuconych zamówień.

Lepsze wrażenia z zakupów mobilnych

Większość użytkowników robi dziś zakupy na telefonach komórkowych. Wtyczka Responsive One Page Checkout dla OpenCart jest kompatybilna ze wszystkimi ekranami, w tym telefonami komórkowymi, tabletami i komputerami stacjonarnymi. Dzięki temu klienci mogą z łatwością składać zamówienia, niezależnie od używanego urządzenia.

Szybkie zamówienia z opcją płatności dla gości

Zazwyczaj, gdy klienci są zmuszani do założenia konta podczas finalizacji zamówienia, natychmiast rezygnują. Dzięki dodatkowi Knowband Prestashop One Step Checkout, klienci mogą łatwo dokonać zakupu jako goście. 

Łatwa konfiguracja bez kodowania

Wtyczka OpenCart Simplified Checkout nie wymaga umiejętności technicznych. Rozszerzenie może być łatwo zainstalowane przez właścicieli sklepów i skonfigurowane w ciągu kilku minut.

Zintegruj swój sklep PrestaShop z obsługą czatu AI

Zwiększ zaangażowanie i konwersję dzięki natychmiastowym odpowiedziom sztucznej inteligencji, obsłudze wielojęzycznej i aktualizacjom zamówień w czasie rzeczywistym.


KUP TERAZ

Charakterystyka Dodatek PrestaShop One Page Supercheckout

Obsługa automatycznego uzupełniania Google

Formularz płatności zawiera funkcję automatycznego uzupełniania, która pomaga klientom szybciej wpisać adres. Dzięki temu skraca się czas wpisywania i unika się błędów, co przekłada się na płynniejszy proces zakupów.

Wsparcie logowania społecznościowego

Co więcej, dzięki modułowi PrestaShop One Page Checkout firmy Knowband klienci mogą logować się za pomocą Facebooka, PayPala i Google. Dzięki temu nie muszą zakładać nowych kont i przyspieszają proces zakupu.

Dostosowywanie pól metodą „przeciągnij i upuść”

Właściciele sklepów mogą w pełni dostosować układ strony płatności. Rozszerzenie OpenCart Fast Checkout umożliwia dodawanie, usuwanie i zmianę kolejności pól za pomocą prostych opcji „przeciągnij i upuść”. Dzięki temu możesz dostosować stronę płatności do potrzeb swojego sklepu.

Obsługa wszystkich metod płatności i wysyłki

Wtyczka działa płynnie ze wszystkimi metodami płatności i wysyłki dodanymi do sklepu. Dodatkowo, administratorzy mogą dostosować wygląd tych metod, dodając logo i krótkie opisy.

Kontrola sekcji koszyka

Co więcej, właściciele sklepów mogą wybrać, co ma być wyświetlane w sekcji koszyka na stronie finalizacji zamówienia. Na przykład, mogą wyświetlać informacje o stanie magazynowym lub cenach tylko zarejestrowanym użytkownikom, ukrywając je przed gośćmi.

Responsywny i przejrzysty układ

Na koniec, rozszerzenie do płatności OpenCart One-Key od Knowband oferuje przejrzysty i uporządkowany układ, który jest łatwy do zrozumienia. Dzięki temu klienci mogą szybciej i bez obaw złożyć zamówienie.

Podsumowanie

Knowband opracował moduł PrestaShop One Page Super Checkout, który jest jedną z najmocniejszych aktualizacji, jakie może wprowadzić sklep OpenCart i PrestaShop w 2026 roku. Moduł ten sprawia, że ​​powolny, wieloetapowy proces realizacji zamówienia jest szybki i przyjazny dla klienta. Moduł ten oferuje wiele przydatnych funkcji, takich jak logowanie przez media społecznościowe, dokonywanie płatności jako gość, automatyczne uzupełnianie, personalizacja metodą „przeciągnij i upuść” i wiele innych.

To ulepszone doświadczenie przekłada się na zmniejszenie liczby niedokończonych zamówień, wzrost liczby zrealizowanych zamówień i poprawę satysfakcji klienta. W ten sposób Knowband Rozszerzenie OpenCart One Page Supercheckout jest najlepszą opcją, w którą możesz zainwestować, jeśli chcesz rozszerzyć swój sklep OpenCart i PrestaShop, zmniejszając tarcie przy realizacji transakcji i przyspieszając sprzedaż.

Więcej informacji można znaleźć w https://www.onepagesupercheckout.com/Tutaj znajdziesz szczegółowe informacje na temat One Page Supercheckout firmy Knowband, dostępnego dla Prestashop, Opencart i Magento 2.

Musisz przeczytać

Gear Up for 2026 with the Next-Gen Knowband AI Content Generator Plugin

Dowiedz się, jak startup OrderFast w ciągu zaledwie jednego tygodnia uruchomił swoją w pełni funkcjonalną aplikację mobilną WooCommerce Mobile App Builder


Dodatek do listy życzeń Prestashop Advance – pobierz przed 2026 rokiem

To bardzo częsty scenariusz, do którego przyzwyczajony jest każdy właściciel sklepu. Klient rozgląda się po sklepie, dodaje produkty do koszyka, ale nie dokonuje zakupu. Zazwyczaj tak się dzieje w przypadku zakupów online i zazwyczaj nie wynika to z niechęci do zakupu. Po prostu chce dokonać zakupów później lub porównać oferty z innymi, a następnie dokonać wyboru.

Przedstawiamy Dodatek PrestaShop „Zapisz na później” Knowband, który oferuje klientom właśnie taką możliwość. Co więcej, ten interesujący dodatek pozwala klientom zapisywać produkty, które im się podobają i odwiedzać sklep w dowolnym momencie, gdy są gotowi je kupić. Ten drobny szczegół ma znaczący wpływ na sklep, ponieważ zmniejsza liczbę porzuconych koszyków i sprawia, że ​​kupujący czują, że sklep jest bliżej nich.

Dlaczego dodatek PrestaShop Advanced Wishlist jest ważny dla właścicieli sklepów

W biznesie online czas ma kluczowe znaczenie. Wielu kupujących potrzebuje dużo czasu na dokonanie zakupu, a kiedy nie mogą znaleźć produktów, zazwyczaj zapominają o nich na zawsze. W ten sposób traci się potencjalną sprzedaż.

Moduł PrestaShop Advanced Wishlist gwarantuje, że tak się nie stanie. Dzięki opcji zapisywania na później, Twój sklep zawsze będzie w pamięci klientów. Klienci mogą w każdej chwili sprawdzić, co zaoszczędzili i dokonać zakupu, kiedy tylko będą gotowi.

Moduł ten nie tylko poprawia doświadczenia użytkownika, ale także zwiększa sprzedaż i buduje długoterminową lojalność.

Oto w jaki sposób pomaga właścicielom sklepów:

  • Minimalizuje liczbę porzuconych koszyków, angażując kupujących nawet po opuszczeniu witryny.
  • Co więcej, za każdym razem, gdy klient odwiedza witrynę, moduł stale przypomina mu o dokonanych wyborach.
  • Zwiększa lojalność, pokazując, że wygoda klienta jest dla Twojego sklepu ważna.
  • Ponadto zapewnia administratorom analizę gustów i preferencji klientów.

Dlatego dodatek PrestaShop Wishlist od Knowband to nie tylko fajna funkcja, ale także strategia, która pozwoli Ci zbliżyć się do swoich klientów.

Główne cechy modułu listy życzeń PrestaShop

Dodatek PrestaShop Save For Later to łatwe w użyciu rozwiązanie z wieloma funkcjami, które ułatwiają zakupy i proces zarządzania nimi.

Moduł działa płynnie na wszystkich urządzeniach, takich jak komputery stacjonarne, telefony komórkowe i wiele innych. Niezależnie od tego, czy Twoi klienci korzystają z urządzeń mobilnych, komputerów stacjonarnych, czy nawet tabletów, funkcja listy życzeń będzie działać tak samo na wszystkich urządzeniach.

Ten dodatek do PrestaShop Advanced wishlist oferuje łatwe w użyciu konfiguracje, z których właściciel sklepu może korzystać bez konieczności posiadania dodatkowej wiedzy. Ponadto oferuje trzy funkcje, w tym zapisywanie na później, ostatnio przeglądane i polecane produkty. Co więcej, administratorzy sklepu mają uprawnienia do zmiany koloru lub czcionki i wiele innych.

Ponadto administratorzy sklepu mogą teraz łatwo udostępnić opcję udostępniania w mediach społecznościowych, dzięki której klienci mogą udostępniać zapisane produkty znajomym za pośrednictwem WhatsApp, Facebooka lub Twittera.

Wreszcie, dzięki temu modułowi właściciele sklepów mogą uzyskać przydatne analizy. Mogą analizować, który produkt jest najczęściej zapisywany, jakie jest zainteresowanie klientów i który produkt ostatecznie przełożył się na sprzedaż. Dzięki temu dane te pomagają w opracowywaniu strategii kampanii marketingowych i lepszym zarządzaniu zapasami.

A co najlepsze? Dodatek Knowband do listy ulubionych produktów PrestaShop jest bardzo prosty w instalacji i nie wymaga żadnych umiejętności technicznych ani kodowania.

Jak działa dodatek PrestaShop „Zapisz na później”

Ustawienia ogólne

Po pierwsze, administratorzy mogą włączać/wyłączać Prestashop zapisz do późniejszego dodatku Jednym kliknięciem. Następnie mogą włączyć/wyłączyć zgodność z przełącznikiem RODO w PrestaShop. Administratorzy mają możliwość dostosowania odcienia obramowania, modyfikacji koloru przycisku „Kup”, zmiany tła paska i ustawienia limitu paginacji. Ponadto administratorzy mogą dostosować tekst i widoczność sekcji „Zapisz na później”, „Ostatnio przeglądane” i „Rekomendacje”. Wreszcie, w ustawieniach ogólnych można włączyć/wyłączyć udostępnianie w mediach społecznościowych na Facebooku, WhatsAppie i Twitterze.

Zalecenia

W tym miejscu administratorzy mogą wybrać, które produkty mają być wyświetlane w rekomendacjach w interfejsie. Pierwsza opcja to Baner, gdzie mogą dodać baner, tytuł i adres URL, które będą widoczne w interfejsie. Następnie można wybrać Produkty powiązane, które mają być wyświetlane w sekcji rekomendacji.

Analiza produktów

Tutaj administratorzy mogą filtrować produkty dodane do listy „Zapisz na później” według klientów. Mogą sprawdzić liczbę produktów, z których kategorie są dodawane do listy, w formie tabelarycznej i graficznej. Ponadto administratorzy mogą pobierać oferty produktów w formacie CSV, którymi mogą łatwo zarządzać i przechowywać dokumentację.

Analiza klienta

Tutaj administratorzy mogą przeglądać dane produktów z listy klientów zapisanych na później. Mogą oni sprawdzić liczbę produktów dodanych przez klientów, datę ich dodania oraz informację o tym, czy dokonali zakupu. Ponadto mogą również filtrować klientów i eksportować ich pliki CSV.

Analiza zamówień

Podobnie, w sekcji analizy zamówień, administratorzy mogą analizować status zamówień produktów wybranych przez klientów. Tutaj również można filtrować i eksportować dane do pliku CSV.

Dzięki dodatkowi Knowband PrestaShop Advanced Wishlist Addon właściciele sklepów mają pełną swobodę lepszego poznania swoich klientów i udoskonalenia procesu sprzedaży.

Rozszerzenie listy życzeń Opencart Advance

Zintegruj funkcję listy życzeń w swoim sklepie

Zintegruj się już dziś!

Podsumowanie

Dodatek PrestaShop „Zapisz na później” Knowband to łatwe w użyciu, ale potężne rozwiązanie, które pomaga sprzedawcom utrzymać zainteresowanie klientów, nawet gdy nie są oni gotowi na zakup. Buduje zaufanie, poprawia doświadczenia klientów, a także dostarcza właścicielom sklepów cennych informacji o tym, co klienci lubią, a czego nie.

Każda, nawet najmniejsza poprawa, jest ważna w dzisiejszym, konkurencyjnym świecie e-commerce. Dzięki temu modułowi klienci mogą zapisywać produkty, przeglądać je ponownie i łatwo dokonywać zakupów, kiedy tylko będą gotowi. Dzięki temu właściciele sklepów generują więcej konwersji i zwiększają interakcje.
Aby zminimalizować liczbę porzuconych koszyków i zapewnić klientom ponowną wizytę w Twoim sklepie, dodatek Knowband do PrestaShop Wishlist Addon to idealne rozwiązanie. Jest prosty, skuteczny i zaprojektowany z myślą o inteligentnym rozwoju Twojego biznesu..
Przeglądaj więcej Dodatki PrestaShop i przenieś swój sklep na wyższy poziom — jeśli potrzebujesz pomocy, napisz do nas na adres support@knowband.com


Lista kontrolna przygotowania aktualizacji dla dodatków Knowband PrestaShop

Zainstalowanie modułu prosi o przepisanie tłumaczeń?

Problem/motywacja
Podczas aktualizacji modułu użytkownik często napotyka problemy z tłumaczeniem języka w PrestaShop. Aby poprawić wrażenia użytkownika w swoim sklepie i ułatwić klientom zrozumienie instrukcji i przepływu transakcji, sprzedawcy tłumaczą pliki modułów, ale po aktualizacji modułu zmiany zostają utracone. Po zaktualizowaniu modułu moduł pokaże tylko domyślną zawartość. Otrzymujemy wiele takich zapytań związanych z tłumaczeniem języka i problemami z importem plików tłumaczeniowych, gdy klienci aktualizują moduł.

Proponowane rozwiązanie

Jeśli początkowo zmodyfikowałeś domyślne tłumaczenia w swoim sklepie, aby uzyskać lepsze tłumaczenie, po aktualizacji lub uaktualnieniu modułu zmiany w tłumaczeniu zostaną utracone. Tak więc, aby wszystko pozostało jak zwykle i zminimalizować wysiłek, musisz wprowadzić kilka zmian przed aktualizacją modułu. Wykonaj poniższe czynności, aby wykonać kopię zapasową:

  1. Pobierz poniższy plik na swój koniec: /modules/{nazwa_modułu}/translations/{iso_code}.php Gdzie, {nazwa_modułu} => Nazwa folderu modułu, który chcesz zaktualizować oraz {iso_code} => Kod ISO język, w którym chcesz wykonać kopię zapasową.
  2. Po wykonaniu kopii zapasowej powyższego pliku możesz zaktualizować moduł w swoim sklepie.
  3. Następnie należy zastąpić poniższy plik: /modules/{nazwa_modułu}/translations/{iso_code}.php plikiem kopii zapasowej.

Po wykonaniu kopii zapasowej i zaktualizowaniu pliku tłumaczenia możesz porównać nową wersję ze starszą wersją, aby ustalić zmiany. Teraz wystarczy dodać lub przetłumaczyć sekcje, które są nowe w zaktualizowanej wersji.

Przedłuż plan wsparcia dla modułów PrestaShop, jeśli wygasa

Czy korzystasz już z modułów PrestaShop KnowBand? Knowband oferuje trzymiesięczną bezpłatną obsługę modułów. Jeśli Twój bezpłatny plan pomocy technicznej wygasł i potrzebujesz pomocy naszego zespołu technicznego w skonfigurowaniu modułu, wykonaj poniższe czynności, aby przedłużyć okres wsparcia:

  1. Zaloguj się do swojego konta PrestaShop
  2. Idź do Pliki do pobrania w zakładce Moje zamówienia
  3. Tutaj znajdziesz opcję przedłużenia okresu wsparcia. Kliknij żądany okres wsparcia. Wsparcie możesz przedłużyć o 3 miesiące, 6 miesięcy lub 12 miesięcy.

Voila, pomyślnie zaktualizowałeś swój plan wsparcia dla modułu Knowband.

KnowBand ma wiele do zaoferowania – trendy i innowacje w eCommerce

Jako właściciel eCommerce bardzo ważne jest, aby nadążać za zmieniającymi się trendami technologicznymi. Po wybuchu epidemii Covid-19 wiele się zmieniło i w nadchodzących dniach nastąpią również zmiany. Kilka firm detalicznych ma teraz swoje sklepy internetowe i oferuje usługi dostawy do domu. Rynki dostrzegają nowy wzrost w branży eCommerce, dzięki czemu małe firmy zyskują ogromne możliwości dzięki sprzedaży wielokanałowej. KnowBand od dziesięciu lat pomaga ludziom w spełnianiu ich wymagań dotyczących handlu elektronicznego. Mamy wtyczki eCommerce dla prawie każdej funkcji, którą chcesz dodać do swojego sklepu, od dekoracja strony głównej do zoptymalizowana strona kasy i od integracja z rynkiem do tworzenie rynku samemu. Pomagamy również firmom tworzyć responsywne strony internetowe z PWA i kreatory AMP. Ponadto nasza wtyczka do tworzenia aplikacji mobilnych jest jedną z najlepiej sprzedających się wtyczek. Tutaj jest portfolio na przykład!

Przeczytaj te blogi, aby dowiedzieć się więcej o usługach eCommerce KnowBand:

Usługi tworzenia stron internetowych PrestaShop- Agencja partnerska PrestaShop

Utwórz witrynę eCommerce – rozwijamy to, o czym marzysz!

Jak skopiować wózek na inny wózek, aby zmienić identyfikator id_cart?

Cele bloga

Po przeczytaniu tego bloga będziemy mogli skopiować wózek na inny koszyk, aby zmienić identyfikator koszyka.

Wymaganie

Musimy zmodyfikować poniższy plik, aby naprawić to samo. Będziemy wprowadzać zmiany w pliku Core dla tego samego.

Katalog główny \ classes \ PaymentModule.php

Procedura

Musimy zmodyfikować funkcję sprawdzania poprawności w pliku klasy PaymentModule. Ponieważ ta funkcja jest wywoływana tylko raz podczas wypełniania zamówienia. Dodaliśmy kod w ten sam sposób, aby uniknąć tworzenia wielu koszyków.

if (self :: DEBUG_MODE) {PrestaShopLogger :: addLog ('PaymentModule :: validateOrder - funkcja o nazwie', 1, null, 'Cart', (int) $ id_cart, true); } if (! isset ($ this-> context)) {$ this-> context = Context :: getContext (); } $ this-> context-> cart = new Koszyk ((int) $ id_cart);

Poniższy kod należy dodać w funkcji sprawdzania poprawności po powyższych liniach.

// rozpoczęte zmiany // Aby zapisać bezpieczny klucz z bieżącym identyfikatorem koszyka i ponownie przypisać go do nowego koszyka $ old_cart_secure_key = $ this-> context-> cart-> secure_key; // Aby zapisać identyfikator klienta o aktualnym identyfikatorze koszyka i ponownie przypisać go do nowego koszyka $ old_cart_customer_id = (int) $ this-> context-> cart-> id_customer; // Odmówienie klienta ze starego koszyka $ this-> context-> cart-> id_customer = 0; // Aby zaktualizować koszyk $ this-> context-> cart-> save (); // Aby pobrać aktualne produkty koszyka $ cart_products = $ this-> context-> cart-> getProducts (); // Tworzenie nowego obiektu koszyka $ this-> context-> cart = new Cart (); $ this-> context-> cart-> id_lang = $ this-> context-> language-> id; $ this-> context-> cart-> id_currency = $ this-> context-> currency-> id; // aby dodać nowy koszyk $ this-> context-> cart-> add (); // aby zaktualizować nowy foreach koszyka ($ cart_products jako $ product) {$ this-> context-> cart-> updateQty ((int) $ product ['quantity'], (int) $ product ['id_product'], (int) $ product ['id_product_attribute']); } if ($ this-> context-> cookie-> id_guest) {$ guest = new Guest ($ this-> context-> cookie-> id_guest); $ this-> context-> cart-> mobile_theme = $ guest-> mobile_theme; } // aby zmapować nowy koszyk z klientem $ this-> context-> cart-> id_customer = $ old_cart_customer_id; // aby zapisać nowy koszyk $ this-> context-> cart-> save (); if ($ this-> context-> cart-> id) {$ this-> context-> cookie-> id_cart = (int) $ this-> context-> cart-> id; $ this-> context-> cookie-> write (); } //, aby zaktualizować identyfikator $ id_cart do nowego koszyka $ id_cart = (int) $ this-> context-> cart-> id; $ this-> context-> cart-> secure_key = $ old_cart_secure_key; // zmienia się

Po wykonaniu powyższej procedury lista zakupów będzie wyglądać tak, np. Mając duplikat koszyka z tymi samymi danymi, co koszyk, z którym zostało złożone zamówienie.

Podsumowanie

Po wykonaniu powyższej procedury będziesz mógł skopiować wózek na inny wózek w celu zmiany id_cart.