11 façons optimales de protéger votre boutique PrestaShop [2026]
10 moyens pratiques de protéger votre boutique PrestaShop en 2026 — de l'authentification à deux facteurs (2FA) et des pare-feux à l'analyse des logiciels malveillants — grâce à un module de sécurité PrestaShop couvrant l'ensemble de ces aspects.
Une boutique PrestaShop est rarement compromise par une seule attaque flagrante. Les incidents de sécurité se développent généralement progressivement, avec des signes avant-coureurs subtils tels qu’une augmentation des inscriptions frauduleuses, des connexions administrateur anormalement lentes ou des modifications inattendues de fichiers critiques. Si ces anomalies peuvent paraître insignifiantes prises isolément, elles révèlent souvent un problème de sécurité plus profond. Lorsque les signes deviennent impossibles à ignorer, les attaquants ont généralement déjà infiltré le système. La bonne nouvelle, c’est que la plupart de ces incidents partagent les mêmes causes profondes, et que chacun d’eux a une solution pratique connue. Une configuration correcte de la sécurité PrestaShop, comme le module de sécurité PrestaShop de Knowband, résout la quasi-totalité de ces problèmes avant même qu’ils n’atteignent vos clients ou votre équipe d’administration.
Vous trouverez ci-dessous onze mesures pratiques pour combler ces lacunes, à commencer par celle que la plupart des magasins négligent en premier : la connexion administrateur elle-même.
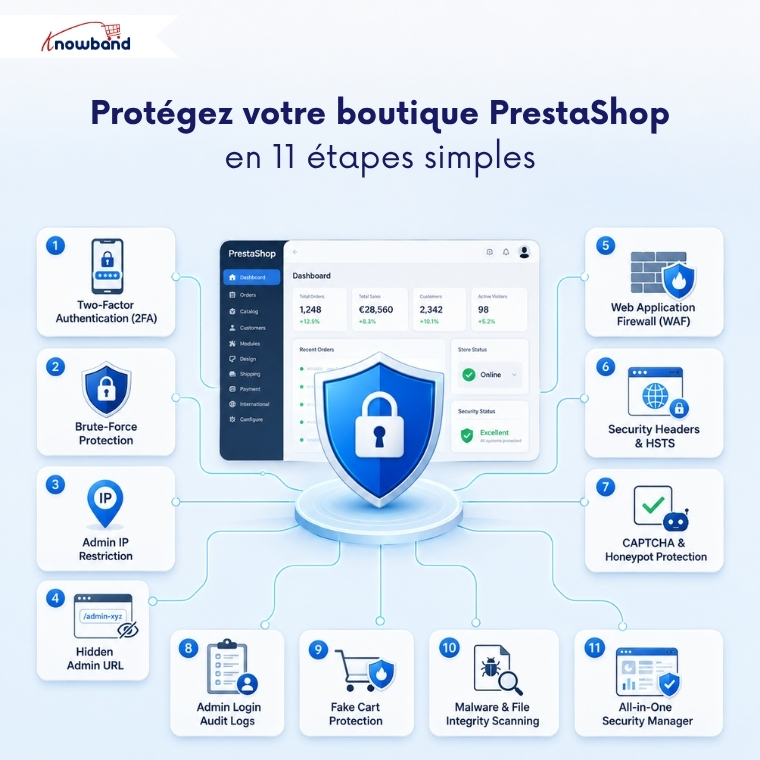
1. Activez l’authentification à deux facteurs pour les connexions d’administrateur
Un mot de passe volé ou réutilisé ne devrait pas suffire pour accéder à votre espace personnel. L’authentification à deux facteurs exige un code temporel généré par une application d’authentification en plus du mot de passe ; par conséquent, un identifiant divulgué à lui seul ne peut pas donner accès, même s’il a été compromis lors d’une autre fuite de données.
Mettez en place l’authentification à deux facteurs en mode optionnel (inscription volontaire). Une fois tous les utilisateurs inscrits, rendez-la obligatoire pour l’ensemble de la boutique. Conservez au moins une adresse IP de confiance sur la liste blanche pendant la mise en œuvre et vérifiez le bon fonctionnement de votre lien de récupération d’urgence avant de l’activer. En effet, une authentification à deux facteurs imposée sans solution de repli peut entraîner le blocage de l’accès à votre propre boutique.
2. Bloquer automatiquement les tentatives de connexion par force brute
Les scripts automatisés ne devinent pas les mots de passe un par un manuellement. Ils effectuent des dizaines de tentatives par minute sur votre compte administrateur, dans l’espoir d’en trouver une qui aboutisse. C’est précisément ce type d’attaque qu’un module de sécurité PrestaShop est conçu pour bloquer avant qu’elle ne réussisse.
La protection contre les attaques par force brute bloque une adresse IP après un certain nombre de tentatives infructueuses dans un laps de temps défini, sans intervention manuelle. Si un script malveillant teste cinquante combinaisons de mots de passe sur votre compte administrateur en moins d’une minute, le blocage s’applique automatiquement et est levé une fois la période de blocage écoulée ; aucune action de votre part n’est requise.
3. Restreindre l’accès au back-office par adresse IP
Si votre équipe se connecte depuis des emplacements géographiques connus, il est inutile de laisser l’accès administrateur ouvert à tous sur Internet. Limiter l’accès à des adresses IP spécifiques bloque tous les autres visiteurs avant même qu’ils ne voient le formulaire de connexion.
Il s’agit de l’une des mesures de protection les plus efficaces contre les attaques externes, car elle intervient avant toute vérification d’identifiants. Vous devez ajouter votre adresse IP actuelle à la liste blanche dès l’activation de la restriction afin d’éviter de vous bloquer l’accès par inadvertance.
4. Masquez votre URL d’administration aux scanners automatisés
Les robots analysent les chemins d’accès courants aux dossiers d’administration de la même manière que les cambrioleurs vérifient les portes non verrouillées dans une rue. Renommer votre dossier d’administration avec une URL privée et imprévisible permet de retirer complètement votre boutique de cette liste d’analyse.
Toute personne ne connaissant pas la nouvelle adresse se retrouve face à une erreur 404, et non à une page de connexion. Cette simple démarche permet de soustraire votre magasin aux analyses automatisées qui ne font jamais la distinction entre une petite boutique et une grande.
5. Ajouter un pare-feu d’application Web
Les attaques par injection SQL et cross-site scripting ciblent le code de votre boutique en ligne, et non la page de connexion. Un module pare-feu PrestaShop analyse les requêtes entrantes à la recherche de ces schémas d’attaque connus et bloque les correspondances avant qu’elles n’atteignent votre installation PrestaShop.
Cette simple couche de sécurité permet de détecter une grande partie des tentatives d’exploitation automatisées qui n’arrivent même jamais à l’attention d’un humain, et elle constitue un élément essentiel de tout module de sécurité PrestaShop qui mérite d’être installé.
6. Renforcer les en-têtes de sécurité HTTP pour prévenir les attaques basées sur le navigateur
Les en-têtes de sécurité indiquent aux navigateurs comment gérer votre site en toute sécurité, notamment en bloquant les tentatives de détournement de clic et en refusant de charger votre boutique dans une fenêtre cachée sur une autre page. Ces paramètres sont invisibles pour les acheteurs et n’ont aucun inconvénient une fois configurés.
Ces en-têtes sont également souvent requis pour la conformité PCI et les audits de sécurité. Cette étape est donc doublement importante pour toute boutique utilisant un module de sécurité PrestaShop en complément de son hébergement existant. Activer la navigation HTTPS uniquement (HSTS) avec ces en-têtes garantit que chaque visiteur se connecte par défaut via une connexion chiffrée, sans qu’il soit nécessaire qu’il remarque l’absence d’un cadenas.
7. Bloquez le spam et la création de faux comptes grâce au CAPTCHA
Les formulaires de contact et les pages d’inscription attirent les spams automatisés et la création de comptes frauduleux. L’ajout d’une vérification CAPTCHA, via Cloudflare Turnstile, Google reCAPTCHA ou hCaptcha, permet de bloquer les robots avant même qu’ils ne soumettent quoi que ce soit.
Un champ honeypot ajoute ici aussi une deuxième couche invisible : les vrais visiteurs ne le voient jamais, mais les bots qui remplissent tous les champs sont repérés instantanément.
8. Conservez un journal d’audit de chaque connexion d’administrateur.
Bloquer les attaques est important, mais savoir ce qui s’est déjà passé l’est tout autant. Un journal téléchargeable de chaque tentative de connexion, réussie ou non, avec l’adresse IP, l’horodatage et le compte concerné, transforme un vague soupçon en une piste concrète à explorer.
Associer cela à une alerte par e-mail à chaque connexion administrateur réussie signifie que vous saurez en quelques minutes si quelqu’un se connecte depuis un emplacement inhabituel, bien avant que les dégâts ne s’aggravent et ne deviennent plus difficiles à réparer.
Guide rapide de protection contre les menaces dans PrestaShop
| Menace | Protection |
| Deviner les mots de passe / bourrage d’identifiants | Protection contre les attaques par force brute + authentification à deux facteurs |
| Des robots recherchent l’URL d’administration | Dossier d’administration caché |
| Injection SQL / XSS | Firewall d’applications Web |
| Inscriptions frauduleuses et formulaires de spam | CAPTCHA + pot de miel |
| Connexions d’administrateur non remarquées ou suspectes | Surveillance des connexions + journal d’audit |
| Manipulation de chariot par bot | Protection contre les faux chariots |
| Modifications de fichiers non détectées | Analyse planifiée des logiciels malveillants |
9. Blocage de la manipulation des chariots par des bots
Tous les robots ne ciblent pas votre page de connexion. Certains explorent votre boutique en utilisant des paramètres d’URL pour précharger les paniers sans véritable clic d’ajout au panier, faussant ainsi les données d’inventaire et les analyses.
Le blocage de ces requêtes de manipulation de panier basées sur la méthode GET permet de conserver des données de panier propres et de refléter le comportement réel des acheteurs plutôt que des interférences scriptées, un détail que la plupart des plugins de sécurité génériques en dehors d’un module de sécurité PrestaShop dédié ont tendance à complètement ignorer.
10. Exécuter les analyses d’intégrité des fichiers planifiées
Une boutique compromise ne se manifeste pas toujours immédiatement. Du code injecté ou un fichier système modifié peuvent rester indétectés pendant des semaines avant d’apparaître sur la boutique.
L’analyse anti-malware planifiée compare votre installation à une configuration de référence saine et signale les fichiers nouveaux ou modifiés, détectant souvent une compromission bien avant les utilisateurs. Knowband intègre cette analyse directement dans son logiciel. Module de sécurité avancé PrestaShop plutôt que de le traiter comme un module complémentaire séparé.
11. Regrouper ces protections dans un seul module
Gérer chacun des dix points ci-dessus avec un plugin distinct impliquerait dix écrans de configuration différents, dix séries de notifications de mise à jour et dix conflits de compatibilité potentiels. C’est pourquoi PrestaShop Advanced Security Manager mérite sa place dans cette liste, et non pas d’être une simple option.
Le module Knowband intègre l’authentification à deux facteurs (2FA), la protection contre les attaques par force brute, la restriction de l’accès administrateur par IP, un pare-feu, des en-têtes de sécurité, un CAPTCHA avec honeypot, la protection contre les faux paniers et l’analyse des logiciels malveillants, le tout depuis une interface unique d’administration. En tant que module de sécurité avancé pour PrestaShop, il inclut également un tableau de bord de sécurité centralisé affichant en un coup d’œil les tentatives de connexion, les blocages actifs et les adresses IP signalées, vous évitant ainsi de devoir reconstituer les données de sécurité de votre boutique à partir de dix journaux distincts.
Intégrer ces onze protections dans une configuration fonctionnelle
Aucune de ces onze mesures n’est efficace prise isolément. Un pare-feu sans surveillance des connexions ne détecte pas la compromission d’un compte administrateur, et l’authentification à deux facteurs sans URL de récupération peut bloquer l’accès à votre propre équipe lors d’un déploiement.
Un module de sécurité PrestaShop qui regroupe la protection de l’administration, la défense du front-end et l’analyse des logiciels malveillants élimine complètement le problème de coordination. Les propriétaires de boutiques qui évaluent un Module pare-feu PrestaShop Pour commencer, il est généralement préférable de vérifier si le logiciel couvre également les dix autres fonctionnalités de cette liste avant d’installer quoi que ce soit.
- Meilleur module SEO pour PrestaShop : 10 fonctionnalités indispensables pour améliorer votre référencement
- Manuel d’utilisation de l’extension d’import-export de catalogue Opencart
- Comment réaliser un sondage post-achat OpenCart sans écrire une seule ligne de code
- Comment synchroniser automatiquement les produits PrestaShop avec eBay sans téléchargement manuel ?
- Module de chatbot IA PrestaShop par Knowband : Tout ce que vous devez savoir sur les dernières mises à jour