Manuel d’utilisation du module Gestionnaire de sécurité avancée PrestaShop
Le module PrestaShop Advanced Security Manager de Knowband est l'un des meilleurs modules de sécurité pour PrestaShop ; il assure la sécurité tant du panneau d'administration que de la partie publique (frontend) du site grâce à des fonctionnalités telles que l'authentification à deux facteurs (2FA), la protection contre les attaques par force brute, la protection anti-malware, la prévention du scraping de contenu, et bien plus encore.
PrestaShop Security Manager est un module de sécurité PrestaShop complet, conçu pour remplacer les plugins spécialisés que la plupart des marchands installent individuellement : un plugin d’authentification à deux facteurs, un plugin CAPTCHA, une extension de pare-feu externe. Ce module centralise la protection côté administration, la sécurité côté client et l’analyse d’intégrité des fichiers dans une seule interface de configuration de votre back-office PrestaShop.
Si vous recherchez une solution complète Module 2FA PrestaShop Module pare-feu PrestaShop Module de protection contre les attaques par force brute pour PrestaShop, ou simplement un moyen de verrouiller votre à sécuriser le backend sans jongler avec ces cinq extensions différentes, ceci Gestionnaire de sécurité avancé Prestashop couvre tout.
Ce module est organisé en trois zones fonctionnelles, chacune avec son propre ensemble d’onglets :
- Sécurité de l’administrateur : La sécurité de l’administrateur comprend l’authentification à deux facteurs (2FA), la protection contre les attaques par force brute, la protection de l’adresse IP de l’administrateur, le renommage des dossiers (URL d’administration cachée), l’authentification HTTP et la surveillance de l’activité de connexion.
- Sécurité du frontend : Cela inclut le pare-feu d’applications Web, les en-têtes de sécurité HTTP, la protection contre le spam (CAPTCHA), la protection contre les faux paniers, la protection du contenu et l’authentification HTTP de la boutique en ligne.
- Anti-Malware : Analyses planifiées, détection des menaces et rapports d’analyse historiques.
Chacune de ces zones est documentée en détail plus loin dans ce manuel, chaque champ étant expliqué en langage clair afin que vous sachiez toujours exactement ce que vous activez avant de le faire.
Mise à jour (8 juillet 2026) : Nouvelles fonctionnalités ajoutées au module de sécurité PrestaShop v1.0.1
La dernière mise à jour de Knowband Module de sécurité PrestaShop Cette mise à jour intègre un tableau de bord et une fonctionnalité de sécurité frontale, un Honeypot intégré à un projet de protection anti-spam. Ces ajouts offrent aux commerçants une visibilité accrue sur la sécurité de leur boutique et une protection renforcée contre les attaques automatisées, le tout sans aucune complexité technique.
1. Nouveau tableau de bord de sécurité
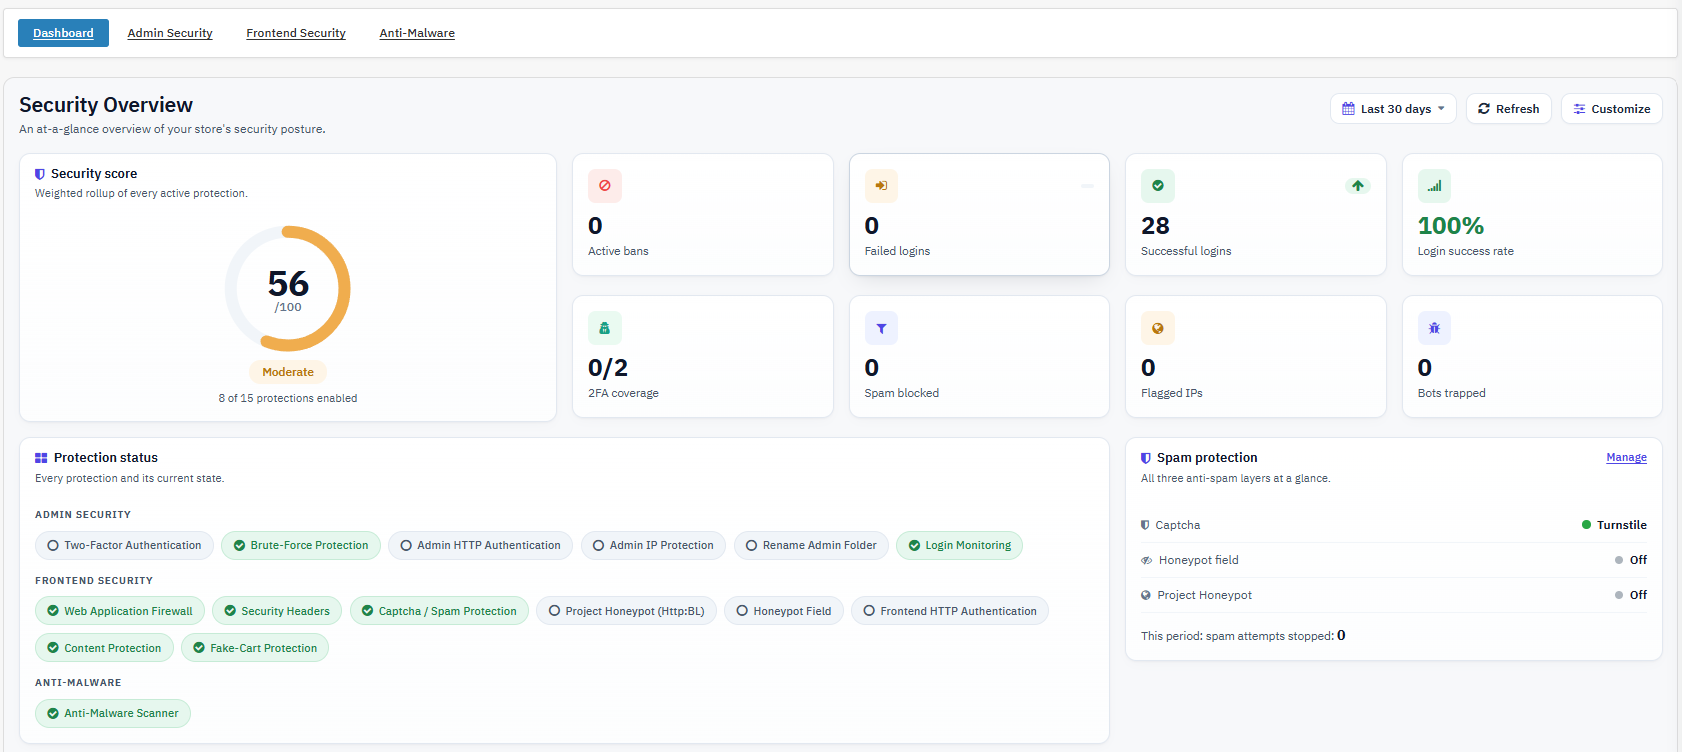
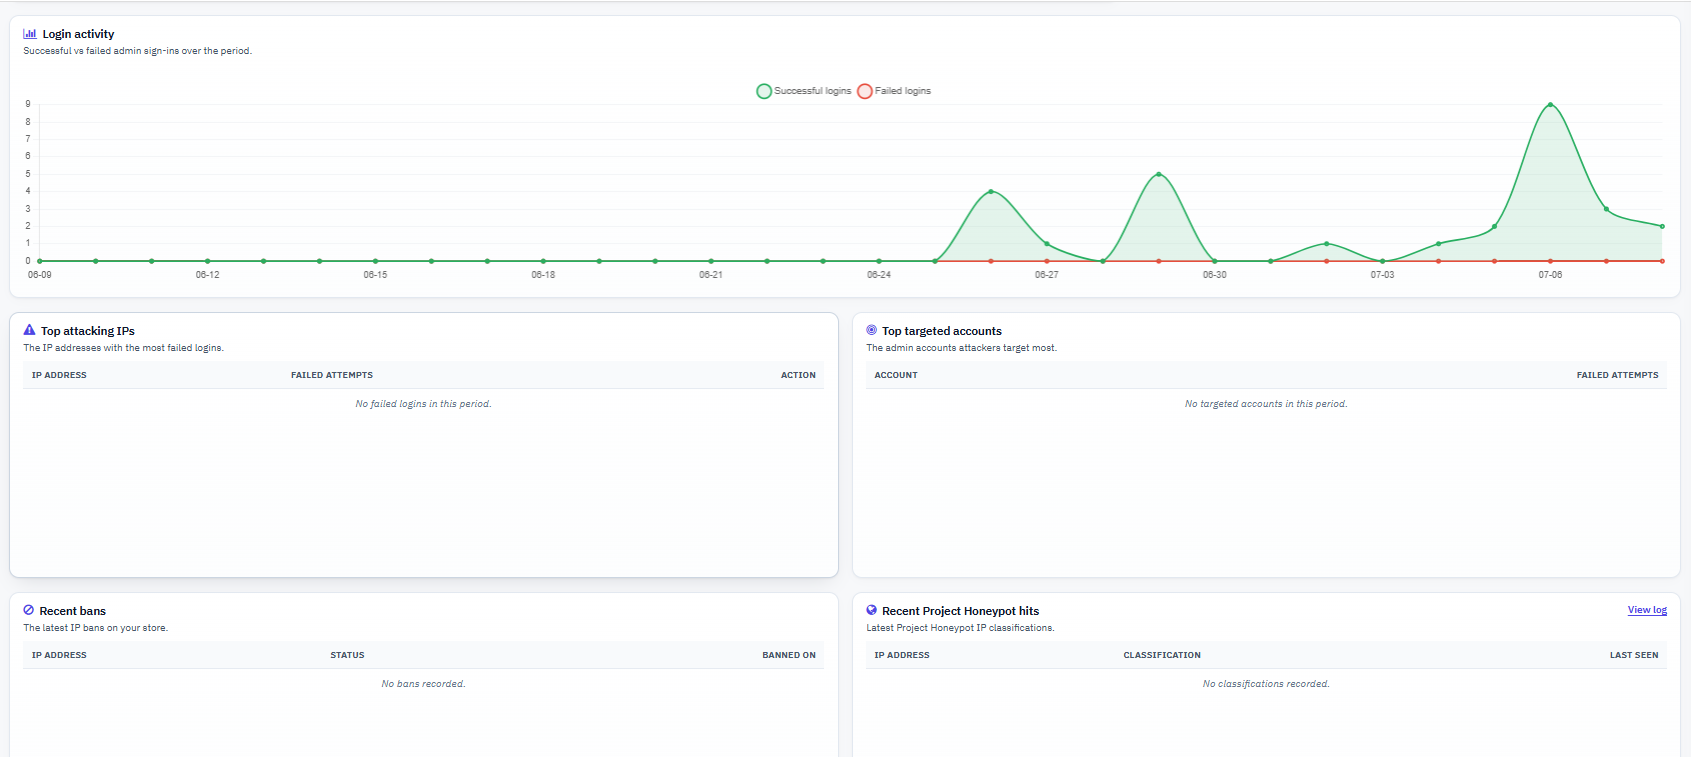
Un tableau de bord de sécurité centralisé a été ajouté afin que les administrateurs de la boutique puissent consulter l’état de sécurité complet de leur boutique depuis un seul écran.
Le tableau de bord affiche des informations clés telles que :
- Note de sécurité
- Protections de sécurité actives
- Tentatives de connexion réussies et infructueuses
- Taux de réussite de connexion
- Couverture de l’authentification à deux facteurs
- Bannissements d’adresse IP actifs
- Statistiques de protection contre le spam
- Adresses IP signalées
- Activité de piégeage de bots
- Classifications récentes des projets Honeypot
- Principales adresses IP d’attaque
- Principaux comptes d’administrateurs ciblés
Cette nouvelle fonctionnalité permet aux commerçants de surveiller facilement les événements de sécurité en temps réel et de repérer les problèmes avant qu’ils ne s’aggravent.
2. Protection contre les pots de miel
Une nouvelle fonctionnalité Honeypot ajoute une première ligne de défense invisible contre les bots. Elle fonctionne en plaçant un champ caché dans certains formulaires de la boutique en ligne ; les visiteurs légitimes ne le remarquent jamais, mais les bots qui remplissent tous les champs sont automatiquement détectés.
- Protège les formulaires d’inscription, de connexion, de contact, d’abonnement à la newsletter et de commentaires sur les produits
- Fonctionne sans modifier le thème de votre boutique
- Ne nécessite aucun service tiers
- Reste invisible aux véritables visiteurs
- Réduit le nombre de spams et de fausses inscriptions.
Pour des résultats encore plus performants, Honeypot fonctionne bien en association avec Module Captcha PrestaShop pour stopper les bots plus sophistiqués.
3. Intégration du projet Honeypot
Cette mise à jour connecte également le module à Project Honeypot, un service mondial de confiance qui reconnaît les spammeurs connus et les adresses IP malveillantes.
Contrairement à la protection basée uniquement sur les formulaires, Project Honeypot vérifie la réputation d’un visiteur avant même qu’il n’accède à vos formulaires.
Les principaux points forts sont les suivants :
- Vérifications de réputation IP en temps réel via le service Http-bl
- Mode observateur pour surveiller les visiteurs suspects sans les bloquer.
- Mode d’action pour bannir automatiquement les adresses IP signalées
- Paramètres personnalisés de durée de bannissement
- Prise en charge des listes blanches d’adresses IP pour les utilisateurs de confiance, les réseaux d’entreprise et les services CDN
- Des journaux clairs indiquant la réputation des visiteurs et les mesures prises.
2. Principales caractéristiques de Gestionnaire de sécurité avancé PrestaShop
Authentification à deux facteurs (2FA)
Exige que les administrateurs confirment leur identité à l’aide d’un code unique et temporaire généré par une application d’authentification, en plus de leur mot de passe. Ceci empêche la prise de contrôle du compte même en cas de fuite, de devinette ou de réutilisation d’un mot de passe piraté.
Protection contre la force brute
Bloque temporairement une adresse IP qui accumule trop de tentatives de connexion administrateur infructueuses dans un laps de temps défini, neutralisant ainsi les scripts automatisés de bourrage d’identifiants et de devinette de mot de passe sans nécessiter d’intervention manuelle.
Si le script d’un attaquant tente 50 combinaisons de mots de passe contre l’identifiant d’administrateur en moins d’une minute, l’adresse IP est automatiquement bannie après la limite de tentatives configurée, pour la période de bannissement configurée.
Protection de la propriété intellectuelle de l’administrateur
L’accès au back-office est limité à une liste définie d’adresses IP ; toute autre tentative est bloquée avant même d’atteindre la page de connexion. Il s’agit du contrôle le plus efficace contre les tentatives d’accès administrateur externes, car la requête est bloquée avant toute vérification d’identité.
Renommer le dossier (URL d’administration cachée)
Ce module permet de masquer le véritable dossier d’administration derrière une URL virtuelle secrète. Ainsi, le chemin d’accès réel au back-office renvoie une erreur 404 à toute personne ne connaissant pas le nom virtuel. Votre boutique est ainsi exclue de l’indexation par les robots d’exploration qui recherchent les noms de dossiers d’administration courants.
Authentification HTTP (Administration et Interface utilisateur)
Ce module permet d’ajouter une invite de connexion supplémentaire (nom d’utilisateur et mot de passe) au niveau du navigateur, avant même le chargement de la page de connexion de PrestaShop, que ce soit pour accéder à l’interface d’administration, à la boutique en ligne ou aux deux. Il s’agit d’une seconde couche d’authentification, totalement indépendante de l’application, utile pour les environnements de test, les boutiques en pré-lancement ou comme barrière d’administration supplémentaire.
Pare-feu d’application Web (WAF)
Ce système analyse les données entrantes (GET, POST et cookies) afin de détecter les attaques par injection SQL, cross-site scripting (XSS) et traversée de répertoire, et bloque les tentatives d’accès non sécurisées (réponse HTTP 403). Il permet ainsi de contrer une grande partie des tentatives d’exploitation automatisées avant même qu’elles n’atteignent le code source de PrestaShop.
En-têtes de sécurité HTTP
Ajoute des en-têtes de réponse (HSTS, protection contre le détournement de clic, protection contre l’écoute du contenu, politique de référent, politique d’autorisations) qui indiquent aux navigateurs d’appliquer des mesures de sécurité supplémentaires. C’est une méthode sans inconvénient pour renforcer la sécurité de votre site web et elle est souvent exigée par les audits de sécurité et la conformité PCI.
Protection contre le spam (CAPTCHA)
Ajoute la vérification CAPTCHA (Cloudflare Turnstile, Google reCAPTCHA ou hCaptcha) au formulaire de contact et au formulaire d’inscription client, réduisant ainsi les soumissions de spam et la création de comptes frauduleux sans nécessiter de modifications du thème.
Protection contre les contrefaçons
Bloque les requêtes de manipulation de panier basées sur la méthode GET, une technique courante utilisée par les bots pour explorer et précharger les paniers via les paramètres d’URL plutôt que par de véritables ajouts au panier. Ceci permet de préserver la qualité des données relatives aux paniers et aux stocks, en évitant les interférences générées par les bots et en préservant l’intégrité des clients.
Protection du contenu
Décourage la copie occasionnelle de contenu grâce au blocage des clics droits, des copier-coller, de l’affichage du code source et des combinaisons de touches des outils de développement, augmentant ainsi l’effort requis pour l’extraction occasionnelle de descriptions et d’images de produits.
Analyse anti-malware
Effectue des analyses régulières d’intégrité des fichiers de votre installation PrestaShop, en comparant les fichiers à une base de référence fiable et en signalant les fichiers nouveaux ou modifiés comme des menaces potentielles. Ceci permet de détecter les signes d’une compromission, tels que du code injecté, des fichiers principaux modifiés ou de nouveaux fichiers inattendus, souvent bien avant qu’ils ne soient visibles sur la boutique en ligne.
3. Installation du module Gestionnaire de sécurité PrestaShop
Téléchargement du module
- Connectez-vous à l’interface d’administration de PrestaShop avec un compte administrateur.
- Accédez à Modules > Gestionnaire de modules.
- Cliquez à nouveau Télécharger un module dans le coin supérieur droit.
- Sélectionnez le fichier ZIP du module que vous avez téléchargé après l’achat.
- Attendez que la barre de progression du chargement soit complète. Ne quittez pas la page pendant cette étape, car cela pourrait interrompre le transfert de fichiers sur les connexions lentes.
4. Aperçu du panneau d’administration Gestionnaire de sécurité avancé PrestaShop
Ce module ajoute une nouvelle entrée à votre menu d’administration, généralement sous vos modules installés ou sous un élément de menu dédié à la sécurité, selon votre thème PrestaShop. En l’ouvrant, vous accédez à un écran de configuration organisé en trois zones principales, chacune divisée en onglets :
- Sécurité de l’administrateur : contrôles qui s’appliquent à vos sessions de connexion et d’administration back-office, notamment l’authentification à deux facteurs (2FA), la protection contre les attaques par force brute, la protection de l’adresse IP de l’administrateur, le renommage de dossiers, l’authentification HTTP et la surveillance des connexions, qui comprend la sous-vue Employés pour la gestion des inscriptions individuelles à l’authentification à deux facteurs.
- Sécurité du frontend : contrôles qui s’appliquent au trafic destiné aux clients, notamment le pare-feu d’applications Web, les en-têtes de sécurité HTTP, la protection contre le spam, la protection contre les faux paniers, la protection du contenu et l’authentification HTTP de la boutique en ligne.
- Anti-Malware : Configuration d’analyse et rapports d’analyse historiques, y compris l’URL CRON utilisée pour l’analyse planifiée et un journal consultable et filtrable des analyses passées.
En haut de la page de configuration, quel que soit l’onglet sur lequel vous vous trouvez, vous trouverez le URL de récupération d’urgence, un lien permanent qui désactive les fonctionnalités restrictives du module en un seul clic si jamais vous vous retrouvez bloqué.
Important : Il s’agit de l’information la plus importante de ce module dans ce manuel d’utilisation. Vous pouvez la copier dès maintenant, avant toute autre configuration, et la conserver en dehors du panneau d’administration, où vous pourrez y accéder.
5. Sécurité de l’administrateur
La sécurité des administrateurs est au cœur de ce système. Module de sécurité d’administration PrestaShopL’ensemble des contrôles protégeant l’accès à l’interface d’administration constitue la cible la plus précieuse pour toute boutique en ligne. Un compte administrateur compromis offre à un attaquant un champ d’action bien plus vaste qu’une vulnérabilité côté client ; cette section mérite donc une attention toute particulière lors de la configuration initiale.
Authentification à deux facteurs (2FA)
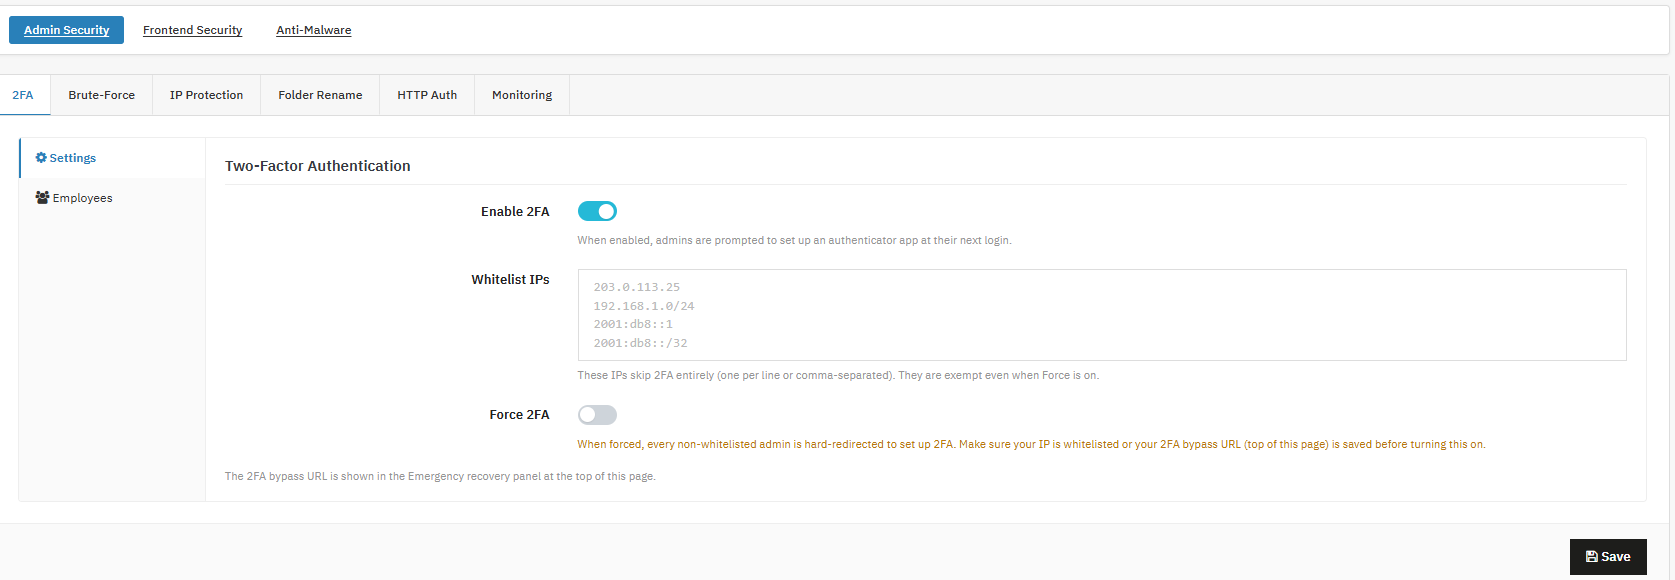
Les administrateurs de la boutique peuvent utiliser ceci Module d’authentification à deux facteurs PrestaShop exiger un code à usage unique basé sur le temps, provenant d’une application d’authentification, en plus du mot de passe habituel, fermant ainsi le
Activer 2FAActive la prise en charge de l’authentification à deux facteurs à l’aide du bouton bascule ; les administrateurs sont redirigés vers la configuration d’une application d’authentification lors de leur prochaine connexion.
Activer pour tous les magasins, même si ce n’est pas encore obligatoire.
Adresses IP à ajouter à la liste blanche : Les administrateurs de la boutique disposant d’adresses IP ajoutées qui ignorent complètement l’authentification à deux facteurs (2FA), une par ligne ou séparées par des virgules ; exemptés même lorsque l’option Forcer est activée.
Il est recommandé d’ajouter votre bureau ou votre domicile comme filet de sécurité avant d’imposer l’authentification à deux facteurs.
Forcer l’authentification à deux facteurs : Vous pouvez rediriger tous les administrateurs non autorisés vers la configuration de l’authentification à deux facteurs avant qu’ils puissent continuer.
N’activez cette fonction qu’après avoir ajouté une adresse IP de confiance à la liste blanche ou confirmé votre URL de récupération.
b) Les employés
ID: Identifie le compte de l’employé.
Statut de l’authentification à deux facteurs : Indique si l’authentification à deux facteurs (2FA) est actuellement configurée pour cet employé ou non, via l’onglet « Statut 2FA ».
Il est recommandé de vérifier périodiquement, notamment après des changements de personnel.
Actes: Réinitialise (désactive) une inscription à l’authentification à deux facteurs perdue afin que l’employé puisse la configurer à nouveau.
À utiliser immédiatement si un employé perd son dispositif d’authentification.
Il est recommandé d’activer d’abord l’authentification à deux facteurs (2FA) en mode optionnel, puis de la rendre obligatoire une fois que tous les utilisateurs ont eu le temps de s’inscrire. Cette méthode empêche la prise de contrôle des comptes suite à des fuites, des devinettes ou des réutilisations de mots de passe, car un mot de passe volé ne suffit plus pour se connecter. C’est particulièrement important pour les magasins disposant d’un accès distant ou externalisé, pour les espaces de stockage partagés par plusieurs employés, ou pour tout magasin ayant déjà subi une compromission de compte.
Important: N’imposez jamais l’authentification à deux facteurs (2FA) à l’ensemble du site sans avoir préalablement autorisé au moins une adresse IP de confiance ou vérifié le bon fonctionnement de l’URL de récupération d’urgence. Veillez à ce que la liste des adresses IP autorisées soit courte et régulièrement mise à jour, car ces adresses peuvent contourner complètement la 2FA. L’onglet « Employés » vous permet de récupérer l’accès au compte d’un collaborateur sans désactiver la 2FA pour l’ensemble du magasin. Cette fonctionnalité est particulièrement utile en cas de perte ou de remplacement de téléphone, de réinstallation d’application ou de départ d’un employé. Il est donc judicieux d’ajouter la réinitialisation du statut 2FA à votre procédure de départ standard à chaque fois qu’un employé quitte l’entreprise.
2. Protection contre les attaques par force brute
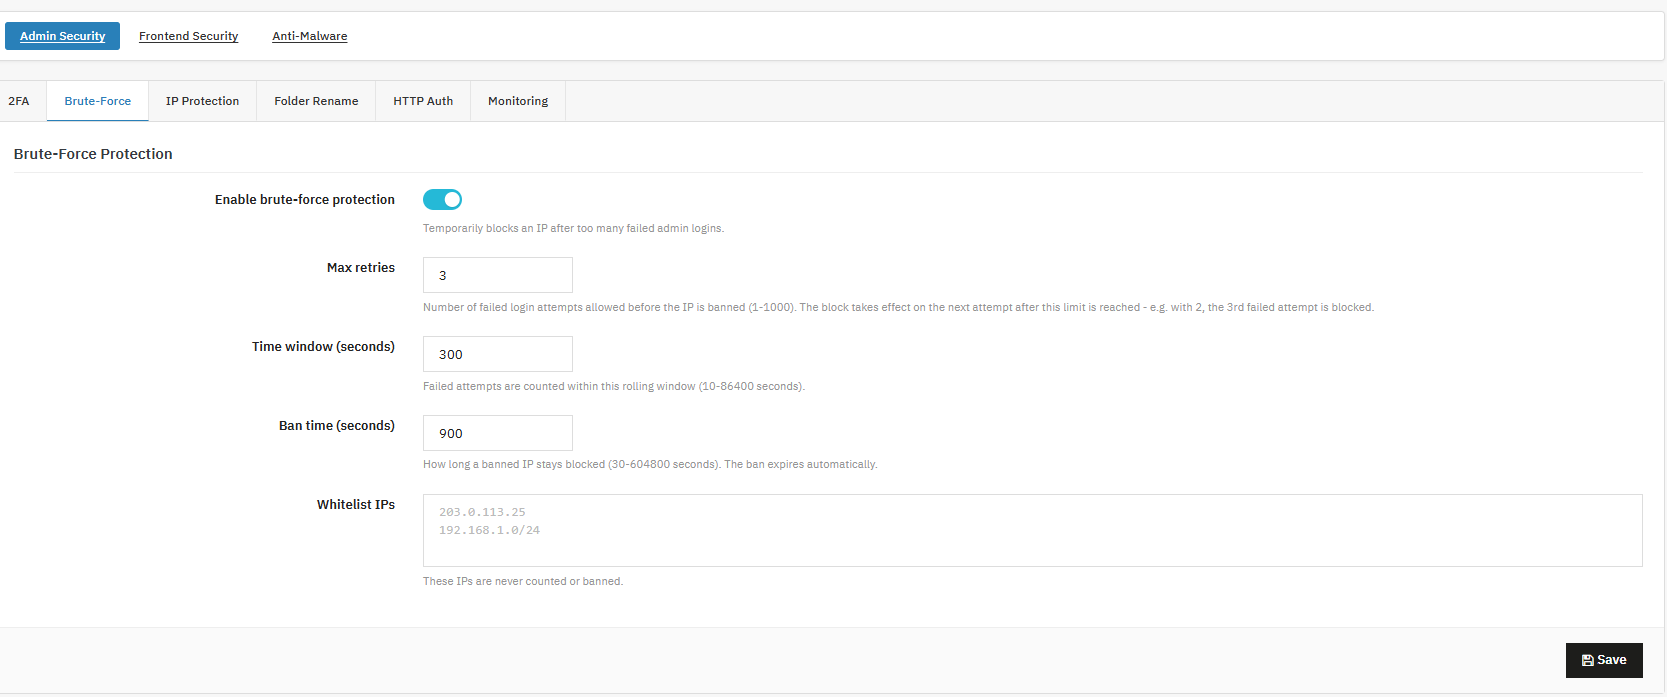
Les administrateurs de la boutique peuvent utiliser ceci Module de protection contre les attaques par force brute pour PrestaShop bloquer automatiquement les adresses IP qui dépassent un nombre défini de tentatives de connexion infructueuses, empêchant ainsi les scripts de bourrage d’identifiants sans surveillance manuelle.
Activer la protection contre les attaques par force bruteCette fonctionnalité bloque temporairement une adresse IP après un trop grand nombre de tentatives de connexion administrateur infructueuses. Il est recommandé d’activer la protection contre les attaques par force brute sur votre boutique en production.
Nombre maximal de tentatives : Le nombre maximal de tentatives correspond au nombre de tentatives infructueuses autorisées avant qu’une interdiction ne soit déclenchée à la prochaine tentative après avoir atteint cette limite.
Vous pouvez ajouter la valeur de 5 tentatives, car il s’agit d’une valeur par défaut raisonnable.
Fenêtre temporelle (secondes) : Cette fenêtre glissante est la période pendant laquelle les tentatives infructueuses sont comptabilisées.
Durée de la suspension (secondes) : Cette durée de bannissement indique combien de temps une adresse IP bannie reste bloquée dans le système ; elle expire également automatiquement.
Adresses IP à ajouter à la liste blanche : Ajoutez les adresses IP qui n’ont jamais été comptabilisées ni bannies, ainsi que les adresses IP de bureau/VPN de confiance.
Commencez par des valeurs modérées, consultez votre journal des tentatives de connexion après une semaine et renforcez les paramètres si vous constatez toujours des schémas d’attaques répétés provenant d’adresses IP différentes. C’est le principe de base. Module de force brute PrestaShop Fonctionnalités : ce système neutralise directement les attaques par force brute, sans nécessiter de surveillance des journaux en temps réel. Il est préférable de l’associer à l’authentification à deux facteurs (2FA) plutôt que de se fier uniquement à la protection contre les attaques par force brute, car cette dernière ralentit les attaquants tandis que la 2FA les bloque complètement, même si un mot de passe est finalement trouvé. Les bannissements sont automatiques et temporaires ; il n’est donc pas nécessaire de débloquer manuellement une adresse IP : le bannissement est levé automatiquement une fois la période écoulée.
3. Protection de l’adresse IP de l’administrateur
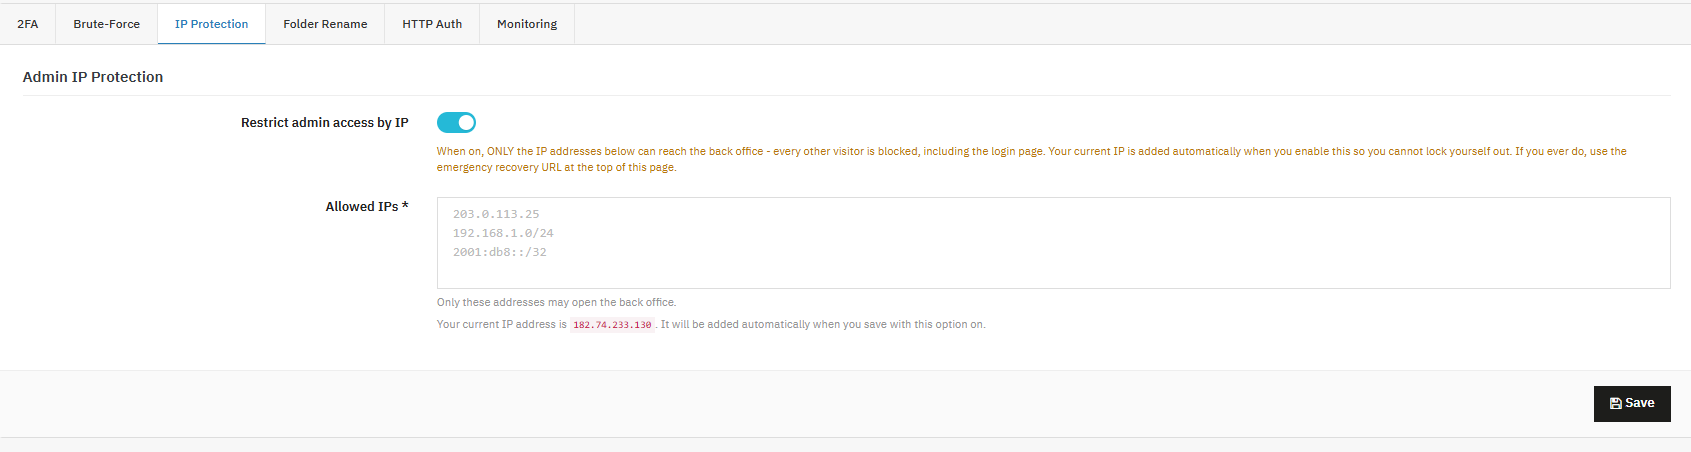
Les administrateurs de la boutique peuvent utiliser ceci Module de restriction d’adresse IP pour PrestaShophttps://www.knowband.com/fr/prestashop-security-manager afin de limiter l’accès au back-office à une liste fixe d’adresses IP de confiance, en bloquant tous les autres visiteurs, y compris les robots qui n’accèdent même jamais à la page de connexion.
Restreindre l’accès administrateur par adresse IP : Cette fonctionnalité vous permet de limiter l’accès au Back Office à une liste spécifique d’adresses IP de confiance.
Comment ça marche:
Lorsque cette option est activée, seules les adresses IP listées ci-dessous pourront accéder à votre Back Office ; tout autre visiteur, y compris toute personne tentant d’accéder à la page de connexion, sera bloqué.
Pour votre sécurité, votre adresse IP actuelle est automatiquement ajoutée à la liste des adresses autorisées dès que vous activez cette option, afin que vous ne vous bloquiez pas accidentellement l’accès.
Adresses IP autorisées (obligatoire) : Seules les adresses IP saisies ici seront autorisées à accéder au Back Office.
4. Renommer le dossier Admin
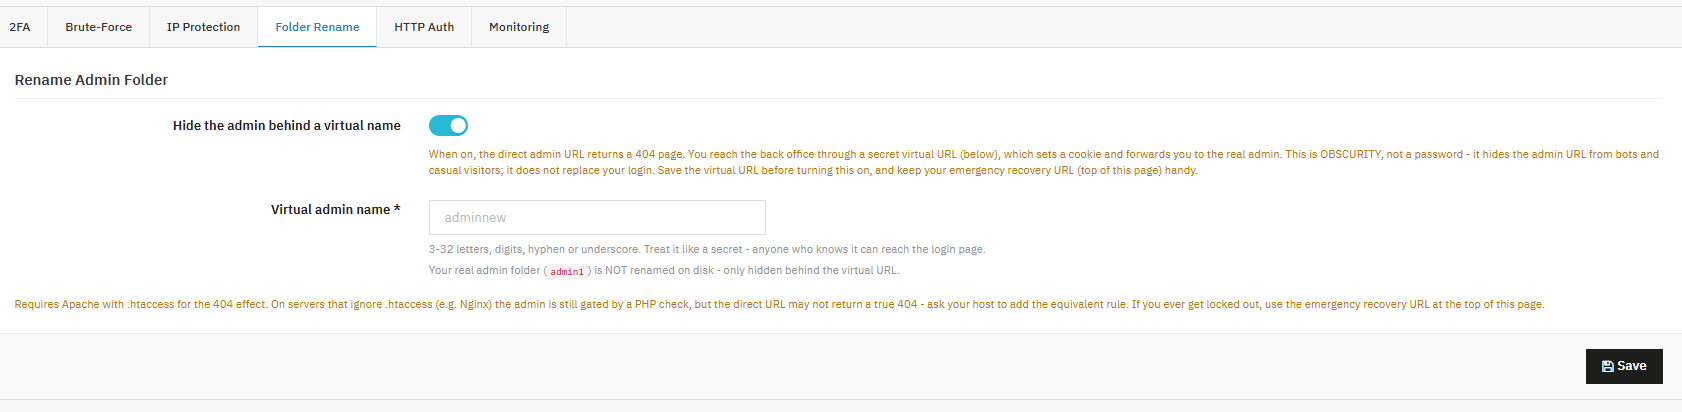
Masquer le nom du dossier Admin : Les administrateurs de boutique peuvent utiliser cette fonctionnalité, intégrée au module de sécurité de PrestaShop, pour masquer l’URL réelle du back-office derrière une adresse virtuelle secrète. Ainsi, votre boutique n’est pas répertoriée par les scanners automatisés qui devinent les noms courants des dossiers d’administration.
Masquer l’administrateur derrière un nom virtuel : Lorsque cette option est activée, l’URL d’administration directe renvoie une erreur 404 et le back-office n’est accessible que via l’URL virtuelle que vous définissez ci-dessous. Nom d’administrateur virtuel : Saisissez un nom composé de 3 à 32 caractères (lettres, chiffres, tirets ou traits de soulignement). Utilisez ce nom comme un secret, à l’instar d’un mot de passe.
5. Authentification HTTP (Administrateur)
Les administrateurs de la boutique peuvent utiliser cette fonctionnalité pour ajouter une invite de nom d’utilisateur et de mot de passe au niveau du navigateur, en plus de la connexion d’administration PrestaShop normale, comme barrière supplémentaire.
Activer l’authentification HTTP pour l’administrateur
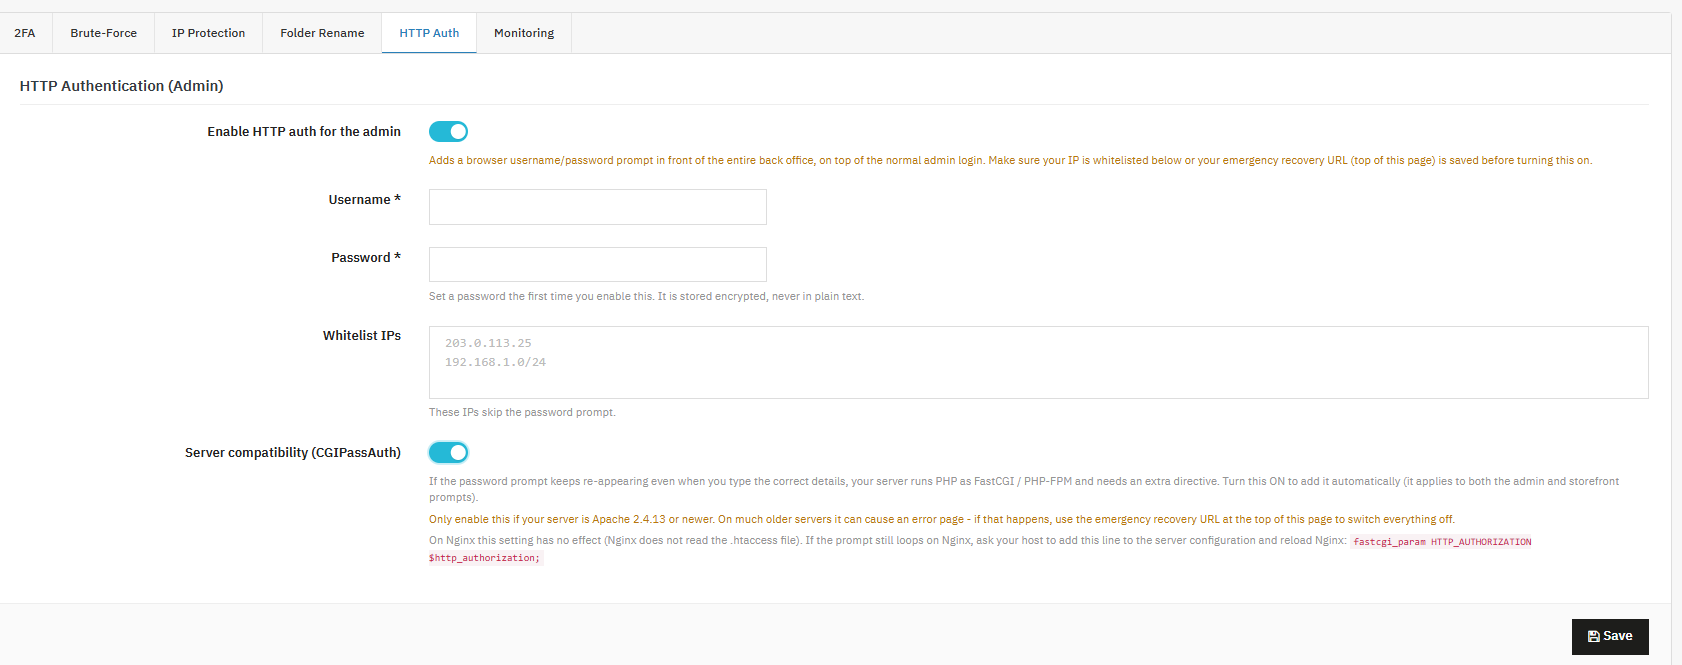
Cette fonctionnalité fait partie du module de sécurité de PrestaShop. Cette option ajoute une invite de nom d’utilisateur et de mot de passe avant même le chargement de l’écran de connexion administrateur, vous offrant ainsi une couche de sécurité supplémentaire en plus de vos identifiants d’administrateur habituels.
Activer l’authentification HTTP pour l’administrateurLorsque cette option est activée, les visiteurs doivent saisir un nom d’utilisateur et un mot de passe dans une invite au niveau du navigateur avant même de pouvoir voir l’écran de connexion de l’administrateur.
Nom d’utilisateur / Mot de passe : Voici les identifiants requis pour l’authentification HTTP. Le mot de passe est stocké de manière chiffrée et n’est jamais enregistré en clair.
Adresses IP à ajouter à la liste blanche : Les adresses IP listées ici ne nécessiteront aucune invite de mot de passe.
Compatibilité serveur (CGIPassauth) : Cela ajoute une directive nécessaire sur les serveurs exécutant PHP en tant que FastCGI/PHP-FPM, où l’en-tête d’authentification n’est sinon pas transmis correctement.
6. Surveillance des connexions
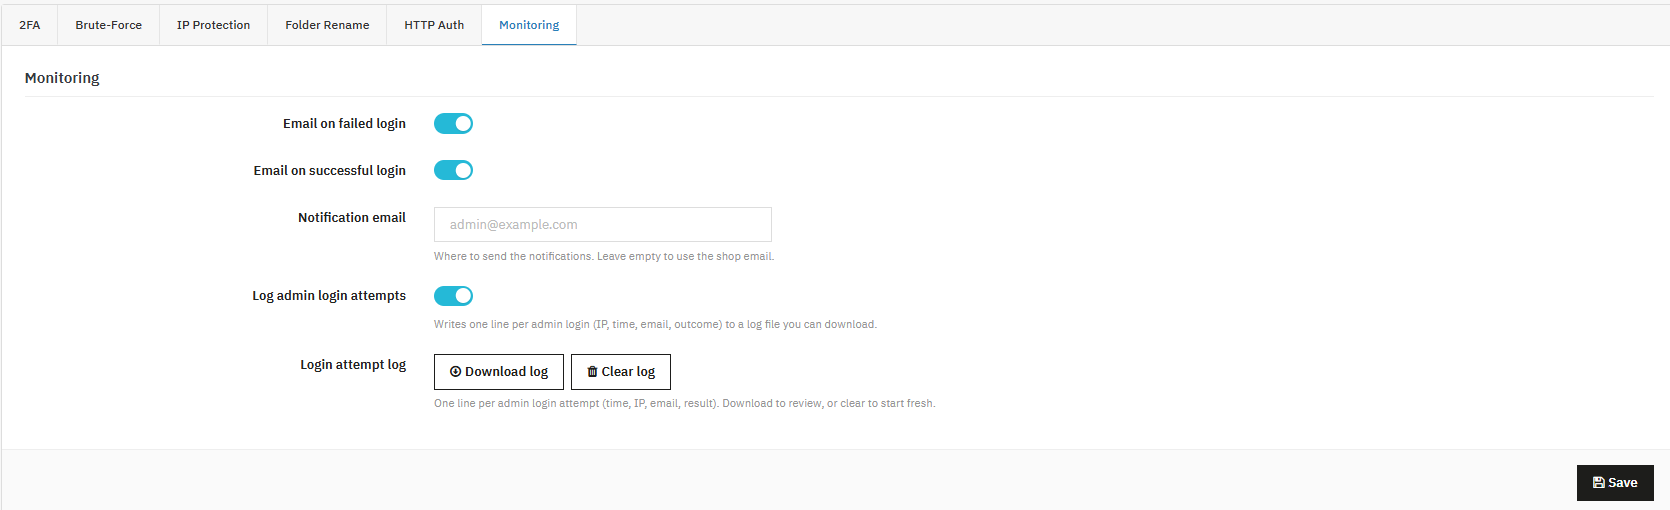
Les administrateurs de la boutique peuvent utiliser ceci Module de sécurité de connexion PrestaShop Fonctionnalité permettant de recevoir des alertes en cas de connexion réussie et de conserver un journal d’audit téléchargeable de chaque tentative de connexion administrateur.
Notifications de connexion et journal d’audit
Courriel de confirmation de connexion réussie : Cette option envoie un e-mail de notification chaque fois qu’un administrateur se connecte avec succès à l’interface d’administration.
Courriel de notification : C’est à cette adresse que les alertes de connexion sont envoyées. Si ce champ est laissé vide, l’adresse e-mail de votre boutique sera utilisée par défaut.
Journal des tentatives de connexion de l’administrateur : Cette option enregistre une ligne par tentative de connexion, comprenant l’adresse IP, l’heure, l’adresse e-mail et le résultat, dans un fichier journal téléchargeable.
Journal des tentatives de connexion : Voici le journal lui-même. Les boutons de téléchargement deviennent actifs une fois les entrées créées.
6. Protection de l’avant
La sécurité frontale protège votre boutique en ligne, la partie de votre site avec laquelle chaque client et chaque robot interagit directement. C’est là qu’intervient la sécurité frontale. Module pare-feu PrestaShop Module captcha PrestaShopEt un Module d’en-têtes de sécurité PrestaShop Toutes ces fonctionnalités fonctionnent en parallèle, chacune répondant à une catégorie différente de menaces pesant sur le client.
Pare-feu d’applications Web
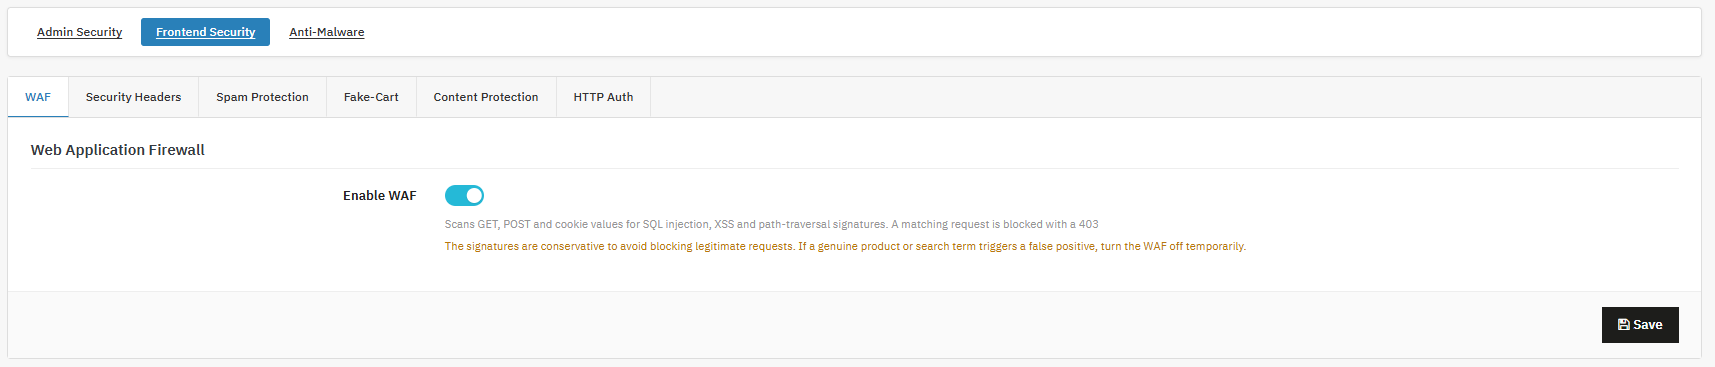
Les administrateurs de la boutique peuvent utiliser ceci Module WAF PrestaShop bloquer automatiquement les requêtes contenant des schémas connus d’injection SQL, de script intersite et de traversée de répertoire avant qu’elles n’atteignent le code propre de la boutique en ligne.
En-têtes de sécurité HTTP
Les administrateurs de la boutique peuvent utiliser ceci Module d’en-têtes de sécurité PrestaShop pour indiquer aux navigateurs des visiteurs d’appliquer automatiquement des protections supplémentaires, sans modification visible de la boutique en ligne elle-même.
En-têtes de sécurité
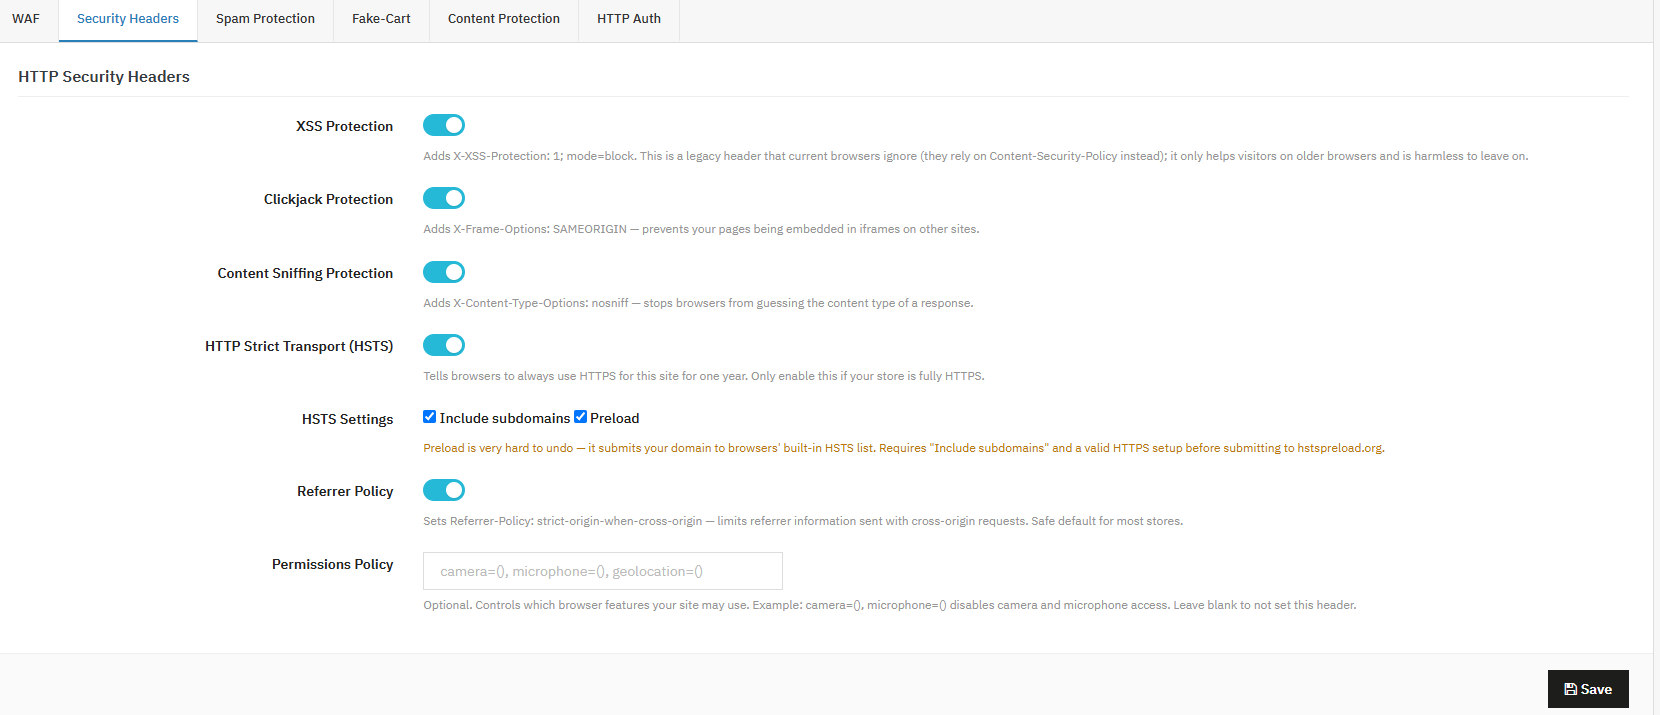
Ces paramètres ajoutent de petites instructions invisibles qui indiquent aux navigateurs web comment gérer votre boutique en toute sécurité. Leur utilisation ne requiert aucune compétence technique ; la plupart sont activées sans risque et vous pouvez les oublier.
Protection contre les attaques XSS
Il s’agit d’une ancienne fonctionnalité de sécurité qui permet de bloquer un certain type d’attaque. La plupart des navigateurs modernes intègrent désormais une meilleure protection, mais l’activer ne présente aucun risque ; considérez-la comme une sécurité supplémentaire pour les navigateurs plus anciens.
Protection contre le détournement de clic
Cela empêche d’autres sites web d’afficher secrètement votre boutique dans un cadre caché sur leur propre page, une astuce parfois utilisée pour tromper les visiteurs et les inciter à cliquer sur des éléments qu’ils ne souhaitaient pas sélectionner.
Protection contre l’espionnage de contenu
Les navigateurs tentent parfois de deviner le type de fichier qu’ils examinent, ce qui peut être exploité par des attaquants. Ce paramètre indique aux navigateurs de se fier au type de fichier spécifié par votre boutique, au lieu de le deviner.
Navigation HTTPS uniquement (HSTS)
Cela indique aux navigateurs de toujours se connecter à votre boutique en utilisant la version sécurisée et chiffrée de votre site (HTTPS), et jamais la version non sécurisée.
Inclure les sous-domaines / Précharger
Cela étend cette même règle de connexion sécurisée à tous les sous-domaines que vous utilisez (comme blog.votreboutique.com), et peut éventuellement enregistrer votre boutique sur une liste globale que les navigateurs vérifient automatiquement.
Politique de référencement
Lorsqu’un internaute clique sur un lien de votre boutique vers un autre site, son navigateur partage généralement des informations sur la provenance du visiteur. Ce paramètre permet de limiter la quantité d’informations partagées.
Politique d’autorisation
Ce paramètre vous permet de contrôler quelles fonctionnalités de l’appareil, comme la caméra ou le microphone, les pages de votre boutique sont autorisées à utiliser dans le navigateur d’un visiteur.
Protection contre les spams
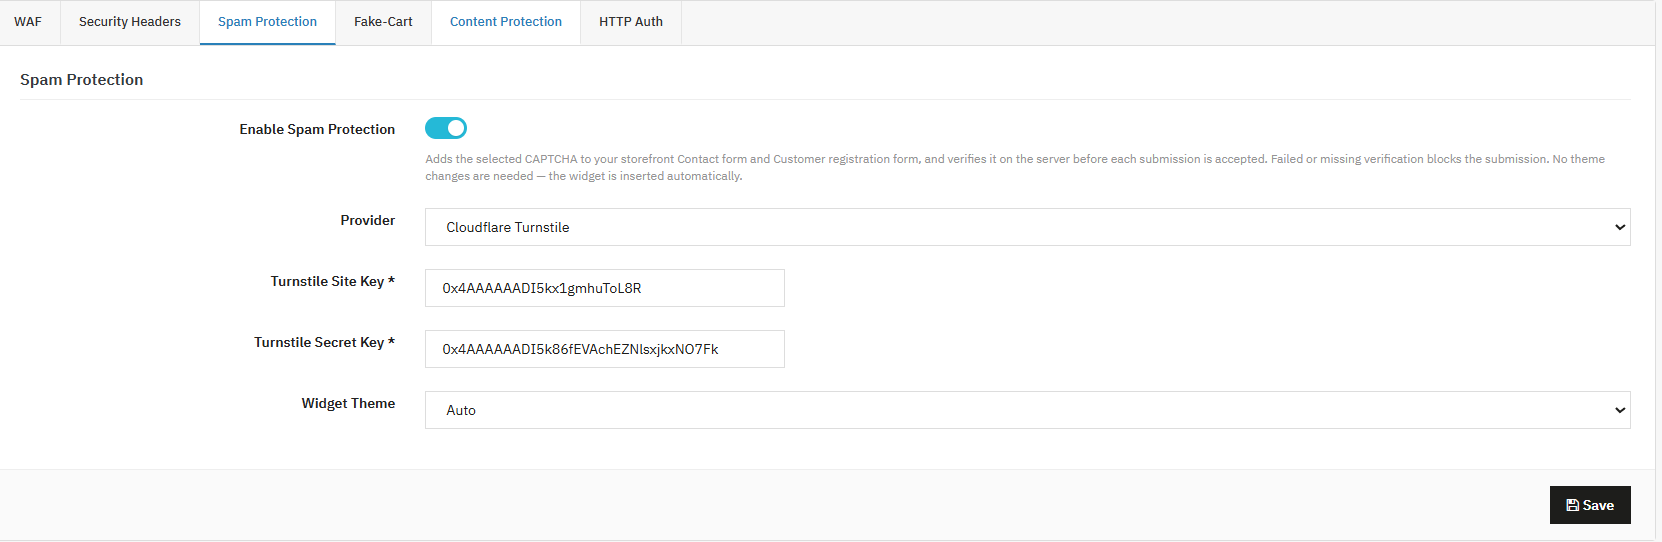
Les administrateurs de la boutique peuvent utiliser ceci Module de protection anti-spam PrestaShop et Module captcha PrestaShop Fonctionnalité permettant d’ajouter automatiquement la vérification CAPTCHA aux formulaires de contact et d’inscription client.
1. Protection contre le spam (CAPTCHA)
Cette fonctionnalité fait partie de la Module de sécurité PrestaShop, contribuant ainsi à empêcher les robots et les spammeurs d’inonder vos formulaires de contact et d’inscription de soumissions indésirables. En tant que fonctionnalité intégrée Module anti-spam PrestaShop et Module captcha PrestaShop, il fonctionne en parallèle avec d’autres outils comme un Module reCAPTCHA PrestaShop, Module de tourniquet Cloudflare pour PrestaShop et Module hCaptcha PrestaShop, le tout conçu pour vérifier qu’un véritable visiteur, et non un robot, soumet vos formulaires.
Activer la protection anti-spam
Une fois activée, cette option ajoute un contrôle CAPTCHA à vos formulaires de contact et d’inscription. Ce contrôle s’effectue sur le serveur avant la validation du formulaire, il est donc impossible de le contourner.
Provider
C’est ici que vous choisissez le service CAPTCHA à utiliser : Cloudflare Turnstile, Google reCAPTCHA ou hCaptcha. Chacun fonctionne légèrement différemment, mais tous ont le même objectif : bloquer les spams automatisés.
Clé du site / Clé secrète
Ce sont des codes spéciaux fournis par le service CAPTCHA que vous avez choisi, qui connectent votre boutique à ce service de manière sécurisée.
Thème Widget
Cela détermine l’apparence de la boîte CAPTCHA, par exemple Auto, Clair ou Sombre.
2. [Nouveau] Champ de pots de miel
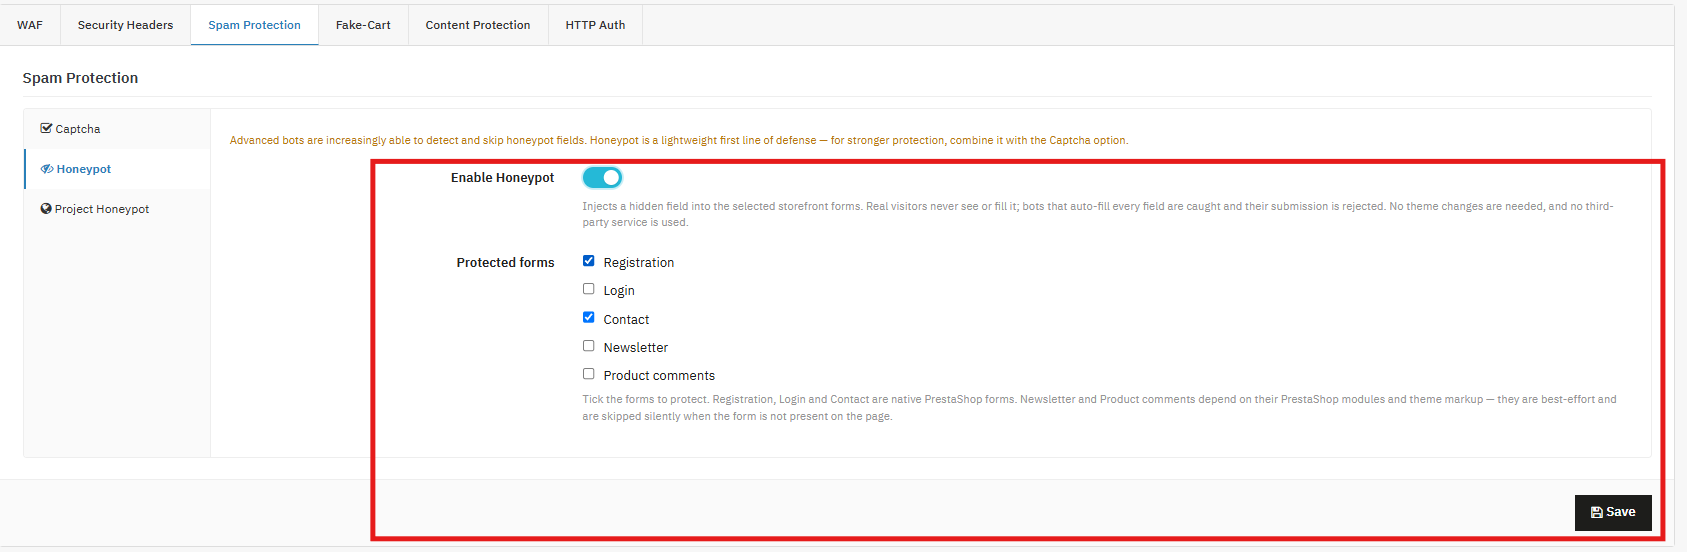
Honeypot renforce la protection anti-spam de votre site en intégrant des champs invisibles dans certains formulaires. Ces champs restent invisibles pour les visiteurs et clients légitimes, mais les robots automatisés qui tentent de les remplir sont détectés et bloqués. Cette protection simple et légère réduit le spam, les faux comptes et les connexions automatisées, tout en garantissant une expérience d’achat optimale pour vos clients.
Activer le pot de mielActivez cette option pour activer la protection Honeypot sur votre boutique. Une fois activée, le module ajoute discrètement un champ caché aux formulaires sélectionnés. Si un robot remplit ce champ, sa soumission est signalée comme suspecte et bloquée avant même d’être traitée.
Formulaires protégésChoisissez les formulaires à protéger par le Honeypot. Ce module prend en charge :
Inscription – Empêche la création automatisée de comptes et les fausses inscriptions.
Se connecter– Bloque les tentatives de connexion automatisées et les attaques par bots.
Contact Protège votre boîte de réception des spams et des demandes automatisées.
Bulletin– Empêche les inscriptions frauduleuses ou automatisées à la newsletter. Remarque : cela dépend de la configuration de votre module de newsletter et de votre thème. Si le formulaire est absent d’une page, la protection est automatiquement désactivée.
Commentaires sur le produit– Protège les formulaires d’avis et de commentaires contre le spam et les saisies automatisées. Remarque : cela dépend du module « Commentaires sur les produits » et de la configuration du thème. Si le formulaire n’est pas disponible, la protection est désactivée.
Projets HoneyPot 3.0
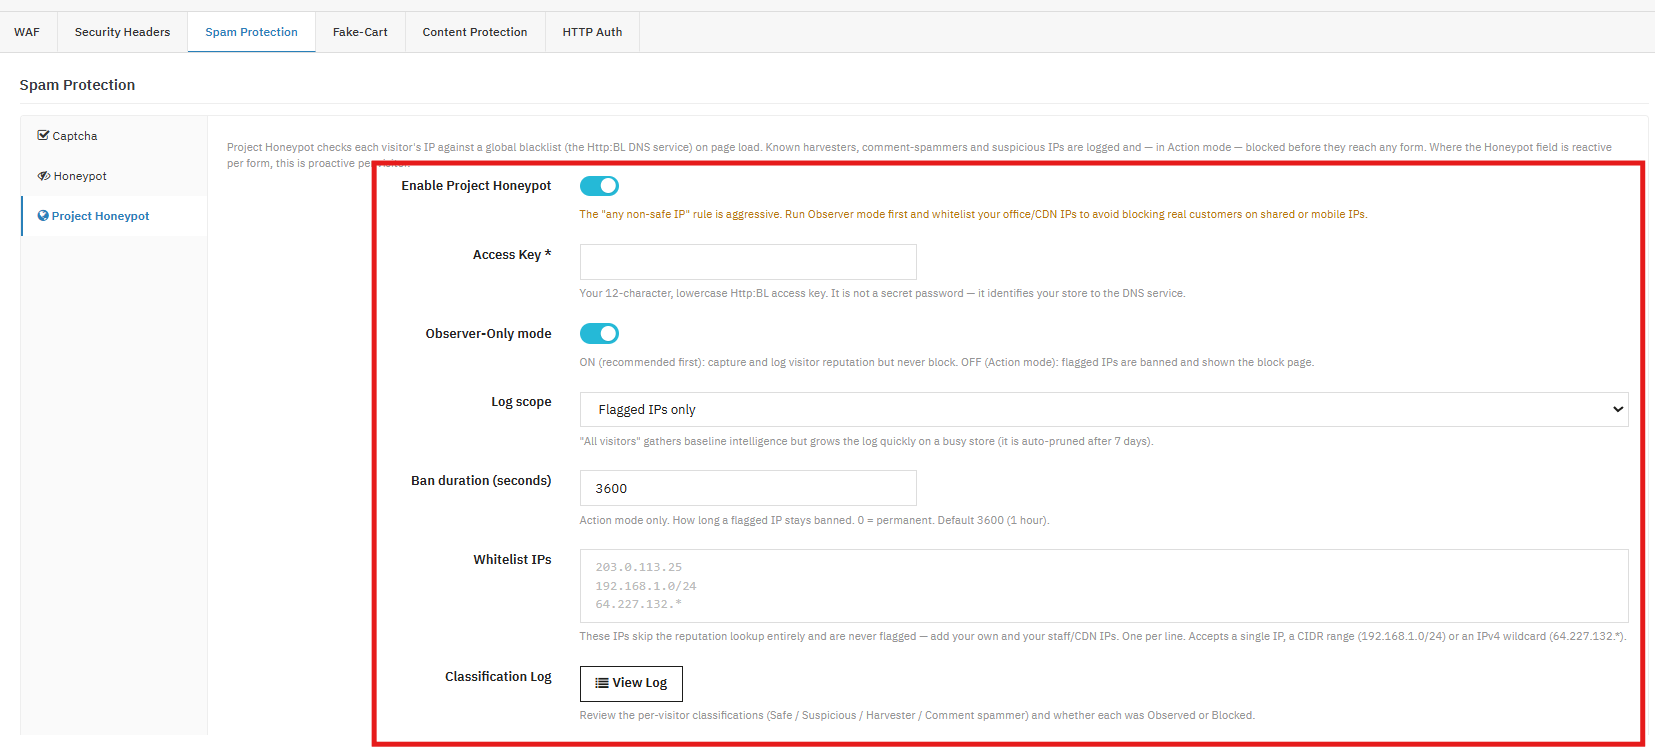
Activer le projet HoneypotActivez ou désactivez l’onglet pour gérer l’ensemble de la fonctionnalité. Lorsqu’elle est activée, l’adresse IP de chaque visiteur est vérifiée par rapport à la liste noire DNS de Project Honeypot (Http:BL) dès le chargement de la page. C’est ce qui la rend « proactive », contrairement à un champ de formulaire honeypot qui ne réagit que lorsqu’un formulaire est effectivement soumis.
Clef d’accèsLa clé d’accès est un identifiant de 12 caractères minuscules fourni par Project Honeypot qui associe vos requêtes HTTP:BL à votre compte. Il ne s’agit pas d’un identifiant secret (elle ne donne accès à aucune ressource), mais elle indique simplement au service DNS quel site effectue la requête, à l’instar d’une clé API utilisée pour l’attribution et la limitation du débit, et non pour l’authentification.
Mode observateur uniquementLes adresses IP sont recherchées et classées, et tout est enregistré, mais personne n’est bloqué. Il s’agit d’une phase de collecte de données.
Portée du journal: Le paramètre « Log Scope » du module de sécurité PrestaShop contrôle la quantité d’informations écrites dans le journal de classification.
Adresses IP signalées uniquement: plus léger, il n’enregistre que les visiteurs que Http:BL considère comme risqués.
Tous les visiteursCe système enregistre la classification de chaque visiteur, y compris les visiteurs « sûrs », ce qui est utile pour établir une base de référence sur la réputation globale de votre trafic. Les données s’accumulent rapidement ; elles sont donc automatiquement supprimées après 7 jours.
Durée de la suspension (secondes) : Pertinent uniquement en mode Action (IP signalée). Définit la durée de blocage d’une IP avant qu’elle ne soit autorisée à réessayer.
Liste blanche des adresses IP Vous pouvez autoriser les adresses IP afin qu’elles ne soient jamais bloquées. Journal de classification : ce journal affiche l’adresse IP de chaque visiteur, sa classification (Sûre, Suspecte, Collecteur de données ou Spamateur de commentaires) et indique si le système l’a simplement observée ou l’a bloquée. C’est ce journal que vous consultez pendant la phase d’observation pour détecter les faux positifs avant de passer en mode Action.
Protection contre les contrefaçons
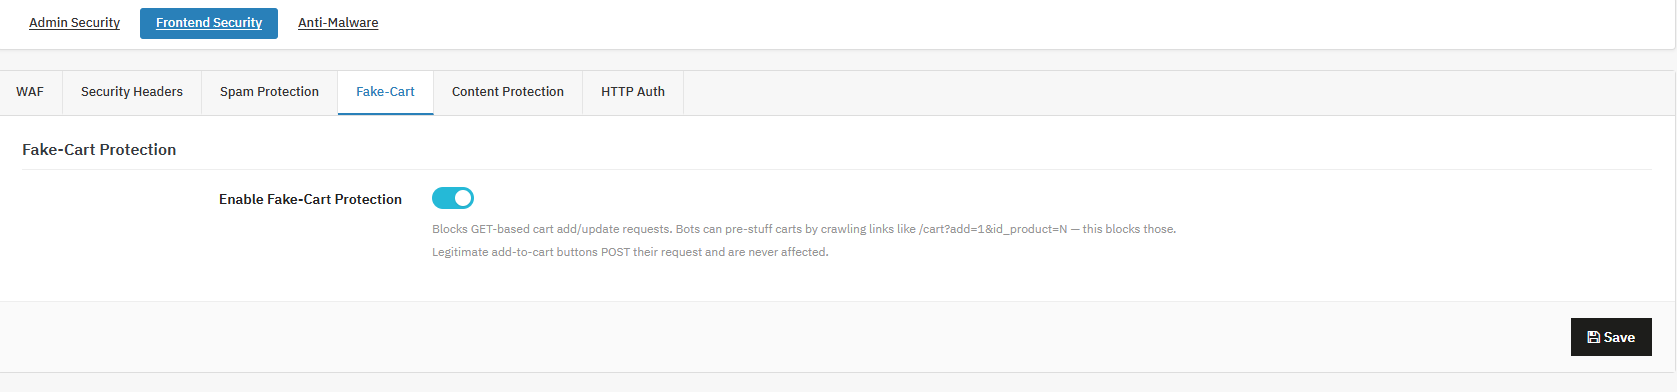
Protection contre la manipulation des chariots
Cette fonctionnalité permet de bloquer la manipulation automatisée du panier via la requête GET, une technique courante utilisant des scripts et qui se distingue des véritables ajouts au panier effectués par les clients. Les administrateurs de la boutique peuvent s’appuyer sur cette fonctionnalité. Groupe de connaissances Cette fonctionnalité permet de protéger leur boutique contre les robots ou les scripts qui tentent d’ajouter des articles à un panier en manipulant directement une URL, plutôt qu’en cliquant normalement sur la boutique en ligne.
Protection du contenu
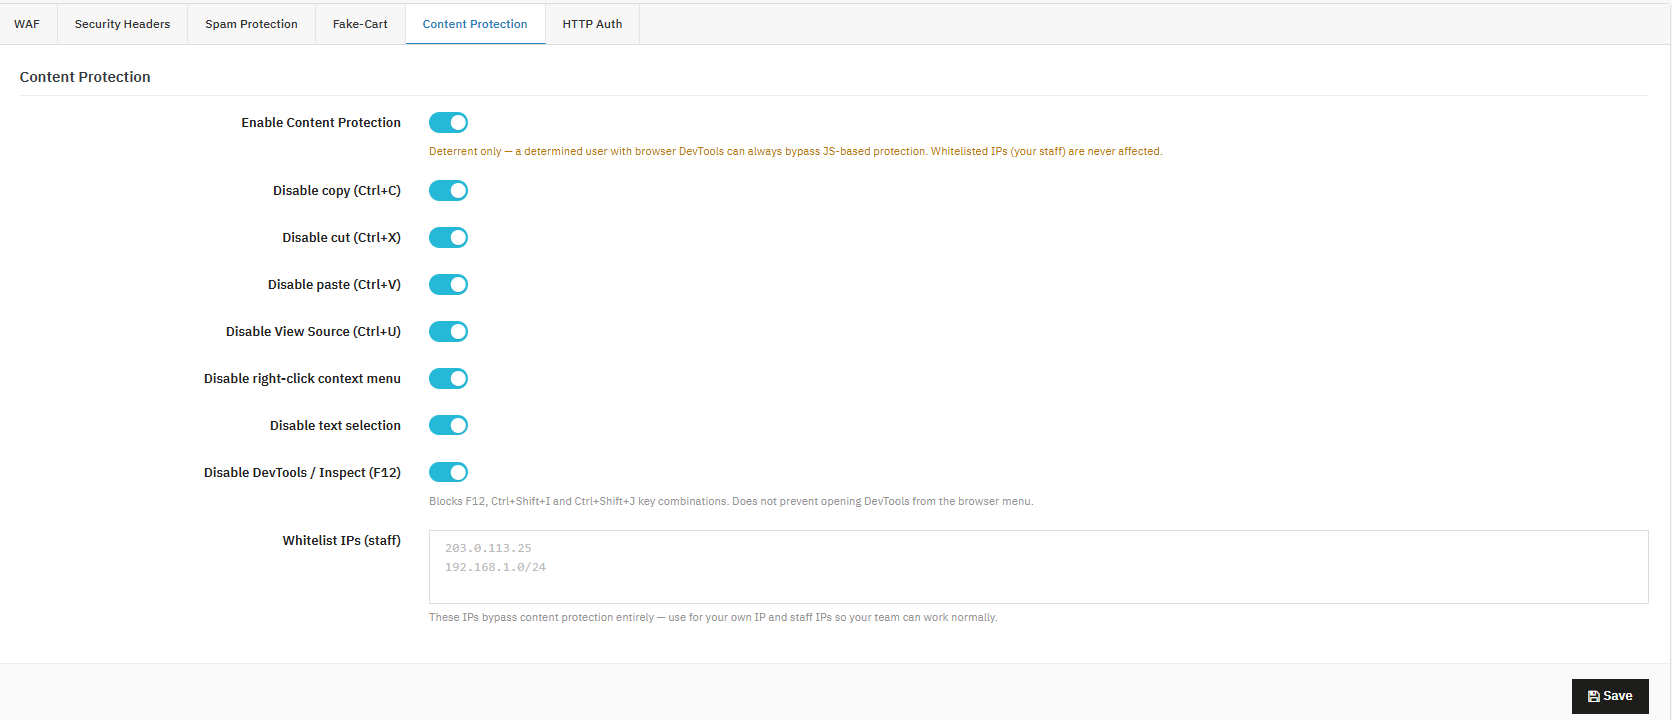
Les administrateurs de boutiques peuvent utiliser ce module de protection de contenu PrestaShop pour dissuader la copie occasionnelle des textes et des images de la boutique en ligne.
Activer la protection du contenu
Cette fonctionnalité sert de bouton principal pour activer ou désactiver la protection du contenu. Attention : elle n’a qu’un effet dissuasif ; un utilisateur déterminé peut toujours la contourner à l’aide des outils de développement de son navigateur.
Désactiver Copier/Couper/Coller
Cette fonctionnalité permet de bloquer les raccourcis clavier que les visiteurs utilisent normalement pour copier, couper ou coller du contenu depuis vos pages.
Désactiver l’affichage du code source (Ctrl+U)
Cette fonctionnalité permet de bloquer le raccourci du navigateur qui permet aux visiteurs de consulter le code source de votre page.
Désactiver le menu contextuel (clic droit)
Cette fonctionnalité permet de supprimer le menu contextuel (accessible par clic droit), afin que les visiteurs ne puissent pas l’utiliser pour enregistrer des images ou copier du contenu.
Désactiver la sélection de texte
Cette fonctionnalité permet d’empêcher les visiteurs de surligner ou de sélectionner du texte sur la page.
Désactiver les outils de développement / Inspecter (F12)
Cette fonctionnalité permet de bloquer les raccourcis F12, Ctrl+Maj+I et Ctrl+Maj+J. Notez qu’elle n’empêche pas l’ouverture des outils de développement via le menu du navigateur.
Liste blanche des adresses IP (personnel)
Les administrateurs de la boutique peuvent utiliser ce champ pour répertorier les adresses IP qui contournent toutes les restrictions de protection du contenu.
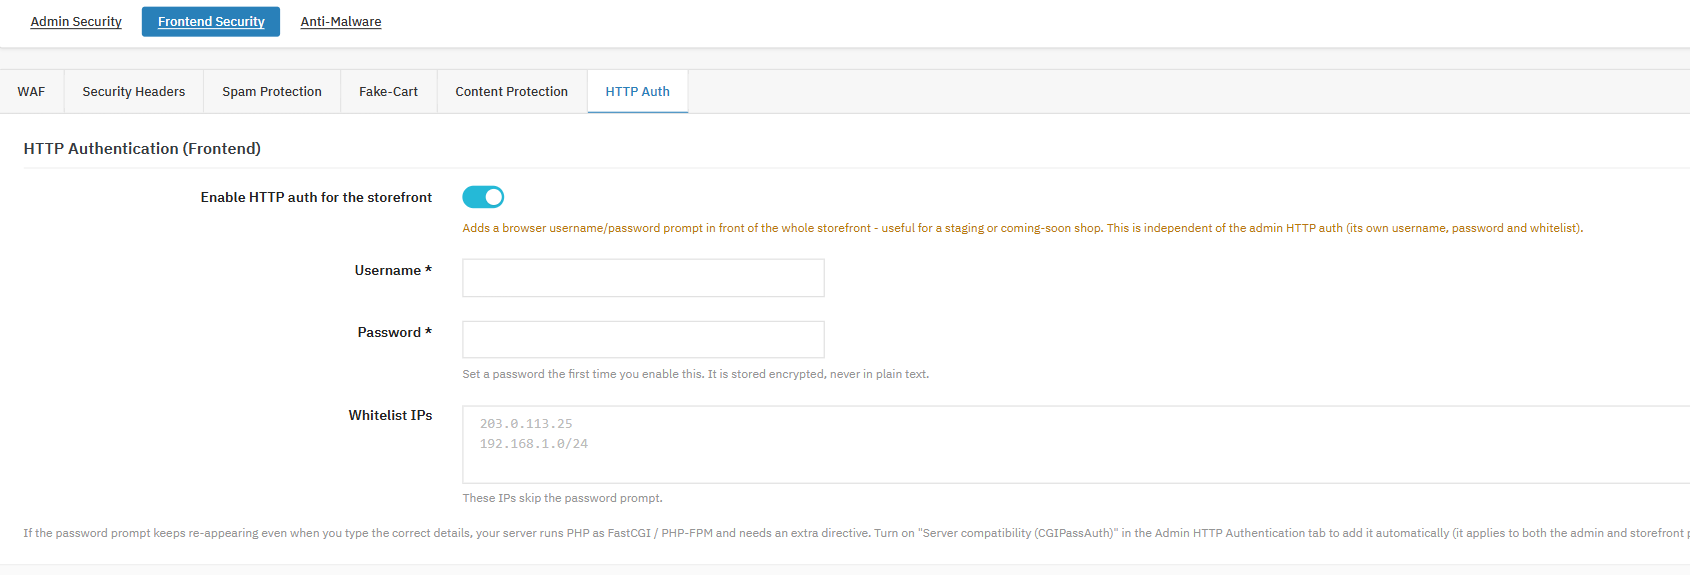
Authentification HTTP (Frontend)
Les administrateurs de la boutique peuvent utiliser ceci Groupe de connaissances Module de protection par mot de passe pour PrestaShop permettant de restreindre l’accès à la boutique en ligne à une authentification par nom d’utilisateur et mot de passe au niveau du navigateur. Ce système est distinct de l’authentification HTTP de l’administrateur, abordée dans la section 7.
Activer l’authentification HTTP pour la boutique en ligne
Cette fonctionnalité permet d’ajouter une invite de mot de passe en haut de la boutique en ligne, avant qu’une page puisse être consultée.
Nom d’utilisateur / Mot de passe
Les administrateurs de la boutique peuvent utiliser ce champ pour définir des identifiants spécifiques à la boutique en ligne, stockés de manière cryptée.
IP de la liste blanche
Les administrateurs de la boutique peuvent utiliser ce champ pour répertorier les adresses IP qui ignorent complètement l’invite de mot de passe de la boutique en ligne.
Cette fonctionnalité permet de protéger une boutique en phase de pré-lancement ou de test contre les moteurs de recherche et les visiteurs occasionnels. Cette restriction est intentionnelle : ce paramètre vise à bloquer complètement l’accès, et non à fonctionner de manière invisible en arrière-plan.
Si l’invite de mot de passe continue de s’afficher en boucle même après une saisie correcte sur un serveur exécutant FastCGI/PHP-FPM, les administrateurs de la boutique peuvent activer le paramètre CGIPassAuth sous Authentification HTTP d’administration dans la section 7, onglet 5. Ce paramètre s’applique à la fois aux invites d’administration et de la boutique en ligne.
7. Protection contre les logiciels malveillants
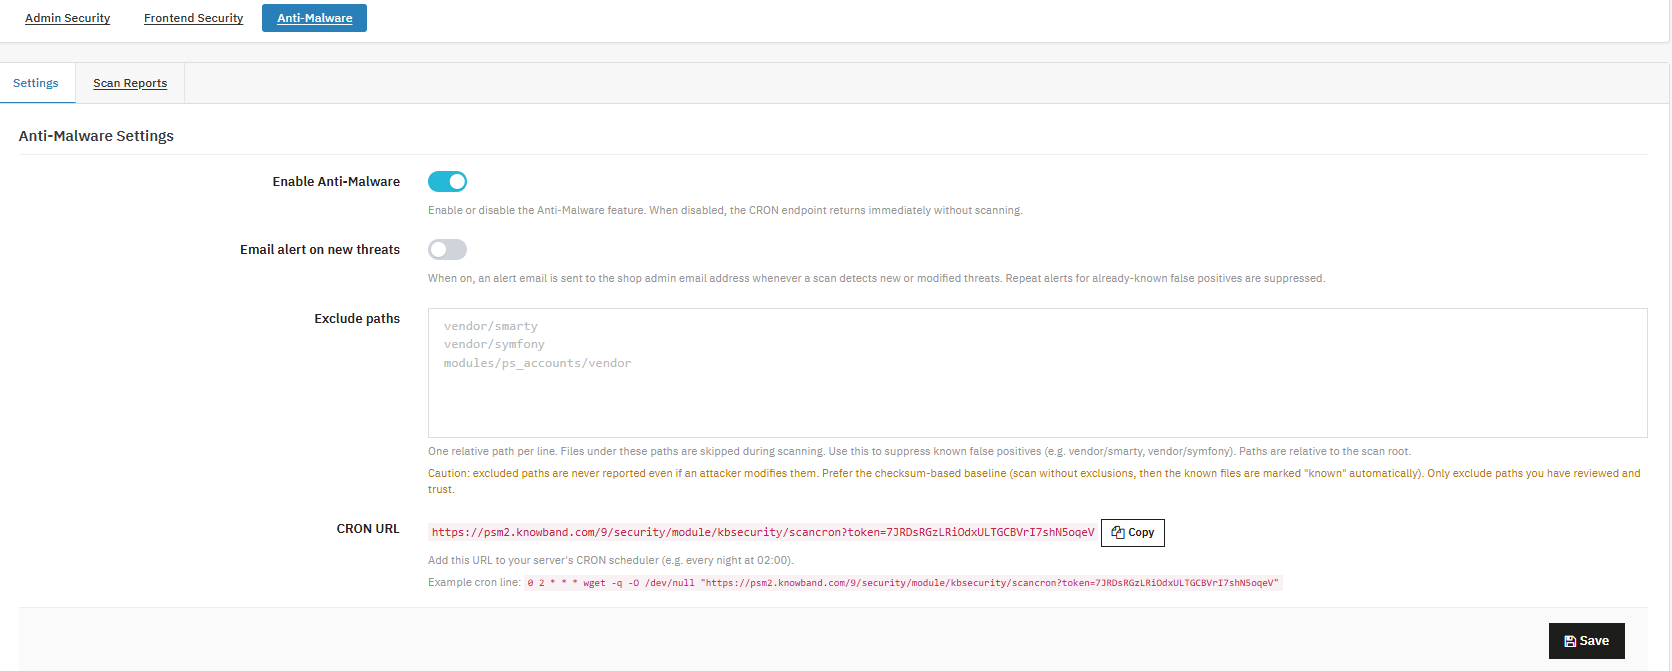
La protection anti-malware complète le module avec une analyse programmée de l’intégrité des fichiers, une couche qui fonctionne indépendamment de la sécurité de connexion et de la protection de la boutique en ligne, entièrement axée sur la détection des modifications non autorisées apportées aux fichiers de votre installation.
Paramètres
Activer l’antimalware
Cette fonctionnalité sert d’interrupteur principal pour l’analyse anti-malware. Lorsqu’elle est désactivée, le processus d’analyse se termine immédiatement sans effectuer de recherche.
Alerte par courriel sur les nouvelles menaces
Cette fonctionnalité permet d’envoyer une alerte à l’adresse e-mail de l’administrateur de la boutique dès qu’une analyse détecte des menaces nouvelles ou modifiées. Les alertes répétées concernant des faux positifs connus sont automatiquement supprimées ; vous ne serez donc pas notifié deux fois pour le même élément.
Exclure les chemins
Les administrateurs de la boutique peuvent utiliser ce champ pour lister, un par ligne, les chemins relatifs à ignorer lors de l’analyse. Ceci est utile pour supprimer les faux positifs connus, tels que les répertoires de fournisseurs.
URL CRON
Cette fonctionnalité permet de fournir une URL unique, protégée par un jeton, qui déclenche une analyse chaque fois qu’elle est demandée par le planificateur de votre serveur.
Pour une configuration optimale, activez la fonctionnalité, activez les alertes par e-mail et ajoutez l’URL CRON aux tâches planifiées de votre panneau de contrôle d’hébergement (ou directement à la crontab de votre serveur si vous la gérez vous-même). La planification se fait généralement en dehors des heures de pointe, par exemple à 2 h du matin. Les alertes ne sont déclenchées que pour les menaces réellement nouvelles ou modifiées. Une fois qu’un fichier a été identifié et soit exclu, soit validé, les alertes répétées concernant ce même élément connu sont désactivées, afin d’éviter d’inonder votre boîte de réception avec la même alerte nuit après nuit.
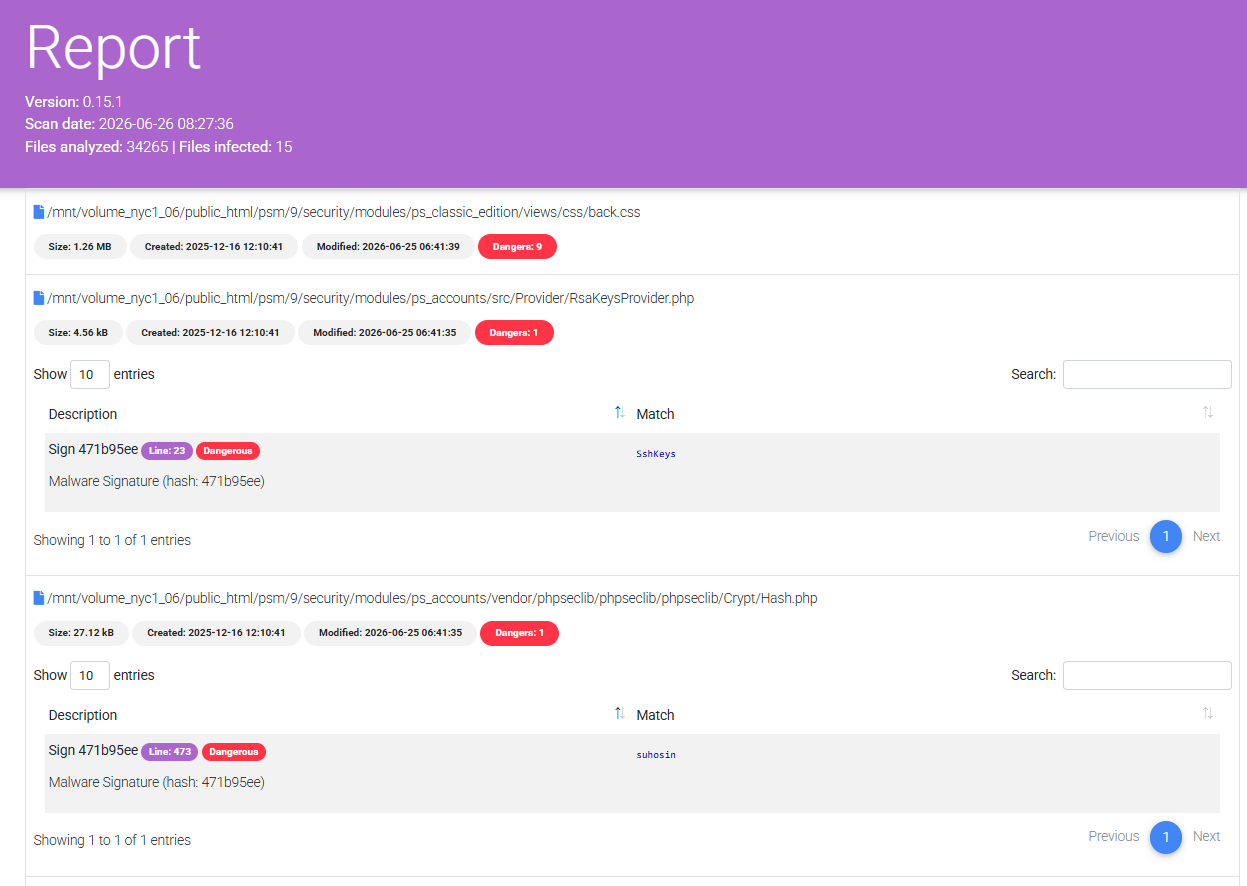
Rapports d’analyse
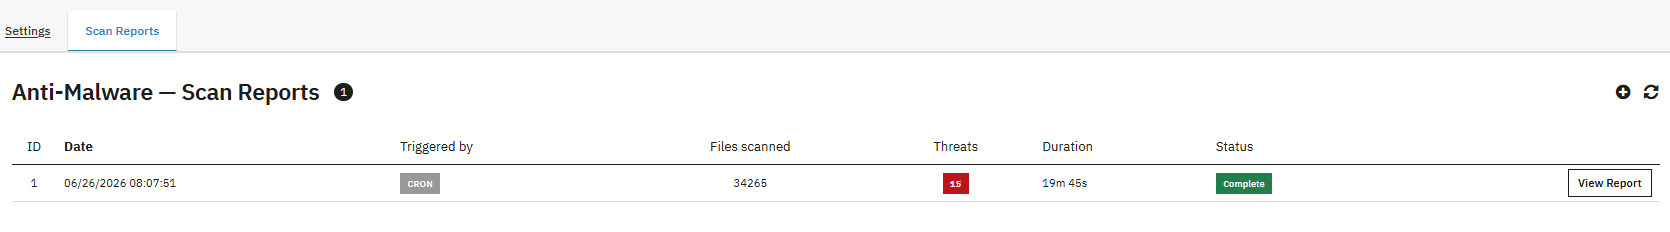
ID
Cette fonctionnalité permet d’attribuer un identifiant séquentiel à chaque analyse, facilitant ainsi la consultation des analyses individuelles.
Date
Cette fonctionnalité permet d’enregistrer la date et l’heure d’exécution de chaque analyse.
Déclenché par
Cette fonctionnalité permet d’indiquer si une analyse a été effectuée manuellement ou par la tâche CRON planifiée.
Fichiers scannés
Cette fonctionnalité permet d’afficher le nombre total de fichiers vérifiés lors de cette analyse.
Menaces
Cette fonctionnalité permet d’afficher le nombre de fichiers nouveaux ou modifiés signalés lors de l’analyse.
Durée
Cette fonction permet d’enregistrer la durée de l’analyse.
Statut
Cette fonction permet d’indiquer l’état d’avancement de l’analyse.
Voir le rapport
Les administrateurs de la boutique peuvent utiliser cette option pour accéder aux résultats détaillés de cette analyse spécifique.
8. Conclusion
PrestaShop Security Manager regroupe les protections dont la plupart des boutiques finissent par avoir besoin, notamment : Module 2FA PrestaShop Module de force brute PrestaShop Module pare-feu PrestaShop Module captcha PrestaShopet l’analyse anti-malware d’intégrité des fichiers, dans une seule configuration centralisée Backend sécurisé PrestaShopConfigurée avec soin, en commençant par la surveillance des connexions et l’URL de récupération d’urgence avant d’ajouter des contrôles plus restrictifs, elle réduit considérablement les vecteurs d’attaque les plus courants ciblant les boutiques PrestaShop sans ajouter de frictions pour les clients légitimes ni pour votre propre équipe.
- AuctionX – Manuel d’utilisation complet du module d’enchères PrestaShop
- Manuel d’utilisation du module Point de vente Prestashop
- OpenCart SEO Audit Manager User Manual
- Module d’audit SEO Prestashop : Manuel d’utilisation complet
- Extension de sauvegarde et de restauration OpenCart : Manuel d’utilisation complet