Rozszerzenie OpenCart Advanced Security Manager – kompletny podręcznik użytkownika
Zabezpiecz swój sklep OpenCart za pomocą Advanced Security Manager: zyskaj uwierzytelnianie dwuskładnikowe (2FA) oraz ochronę przed złośliwym oprogramowaniem i atakami typu brute-force. Łatwa konfiguracja i ochrona w czasie rzeczywistym. Wypróbuj już teraz!
Większość właścicieli sklepów OpenCart zabezpiecza swoją witrynę w trudny sposób: jedno rozszerzenie do dwuetapowej weryfikacji logowania, drugie do blokowania botów spamujących, trzecie do CAPTCHA i ewentualnie zgłoszenie do pomocy technicznej dotyczące zapory sieciowej. Menedżer bezpieczeństwa OpenCart został opracowany, aby wyeliminować te problemy. Ten moduł łączy ochronę po stronie administratora, ochronę witryny sklepowej i monitorowanie integralności plików w jednym oknie ustawień w panelu administracyjnym OpenCart.
Niezależnie od tego, czy szukasz rozszerzenia uwierzytelniania dwuskładnikowego OpenCart, rozszerzenia zapory OpenCart, ochrony przed siłowym logowaniem lub sposobu na ukrycie katalogu administratora bez konieczności instalowania pięciu oddzielnych dodatków, to pojedyncze rozszerzenie spełni wszystkie Twoje oczekiwania.
Rozszerzenie OpenCart Advanced Security Manager jest podzielony na trzy sekcje, z których każda podzielona jest na własny zestaw zakładek:
Ochrona administratora: Dwuetapowa weryfikacja, ograniczanie prób logowania, ograniczony dostęp administratora za pomocą adresu IP, maskowanie katalogu administratora, monit o logowanie na poziomie serwera i śledzenie aktywności logowania.
Ochrona witryny sklepowej: Zapora sieciowa aplikacji internetowych, nagłówki odpowiedzi zabezpieczeń, filtrowanie spamu w formularzach (CAPTCHA), zabezpieczenia przed kopiowaniem/zbieraniem danych oraz monit o dostęp do całej witryny sklepowej.
Monitorowanie integralności plików:Planowane skanowania, oznaczanie zagrożeń i rejestr historii skanowania.
Każdy obszar zostanie omówiony pole po polu w dalszej części dokumentu, dzięki czemu zawsze będziesz wiedział, co robi dane ustawienie, zanim je włączysz.
Atakujący, atakując sklepy OpenCart, zazwyczaj wykorzystują te same słabe punkty: łatwe do odgadnięcia hasła administratora, próby logowania oparte na skryptach, katalog administratora znajdujący się w domyślnej ścieżce, niezabezpieczone formularze kontaktowe/rejestracyjne oraz potajemnie zmodyfikowane pliki główne. To rozszerzenie ma na celu zamknięcie tych konkretnych drzwi bez konieczności angażowania konsultanta ds. bezpieczeństwa lub instalowania wielu niepowiązanych ze sobą dodatków.
Ochrona realizowana jest w niezależnych warstwach, a każda warstwa obejmuje inną powierzchnię — ekran logowania administratora, formularze widoczne w witrynie sklepowej, nagłówki wysyłane przez serwer do przeglądarek oraz pliki na dysku.
Ryzyko w prostych słowach: OpenCart, będąc szeroko stosowanym i otwartym oprogramowaniem, jest rutynowym celem automatycznego skanowania. Boty badają domyślne ścieżki administracyjne, atakują formularze logowania listami danych uwierzytelniających i zalewają formularze kontaktowe spamem. Jedno zhakowane logowanie administratora może prowadzić do kradzieży danych klientów, wstrzyknięcia kodu lub uszkodzenia witryny sklepowej – a to z kolei wiąże się z kosztami znacznie większymi w usuwaniu błędów i utratą zaufania niż czas potrzebny na konfigurację tego rozszerzenia.
Kluczowe funkcje Rozszerzenie OpenCart Security Manager
Weryfikacja dwuetapowa (2FA)
Wymaga od administratora podania, oprócz hasła, sześciocyfrowego, zmieniającego się kodu z aplikacji uwierzytelniającej. Blokuje to przejęcie konta nawet w przypadku wycieku hasła, jego odgadnięcia lub ponownego użycia w wyniku innego włamania.
Przykład: Sklep z trzema użytkownikami administracyjnymi może wymagać uwierzytelniania dwuskładnikowego (2FA) dla wszystkich z wyjątkiem stałego adresu IP biura wykonawcy, który jest zwolniony z tego obowiązku. Wskazówka: przed włączeniem egzekwowania w całej witrynie dodaj do białej listy swoje niezawodne adresy IP, aby nigdy nie zostać poproszonym o rejestrację z połączenia, z którego nie możesz skorzystać.
Ograniczanie prób logowania
Tymczasowo blokuje adres IP, gdy w określonym przedziale czasowym wystąpi zbyt wiele nieudanych logowań administratora — nie jest wymagane ręczne monitorowanie.
Przykład: jeśli skrypt uruchomi 50 prób odgadnięcia hasła podczas logowania administratora w niecałą minutę, źródłowy adres IP zostanie automatycznie zablokowany po osiągnięciu limitu prób. Wskazówka: połącz umiarkowany limit prób (5–10 prób) z banem na tyle długim, aby zniechęcić do ponawiania prób (15–30 minut), i wyłącz adres IP swojego biura lub VPN, aby literówka nie zablokowała dostępu do Twojego zespołu.
Dostęp administratora z ograniczeniem IP
Ogranicza dostęp do panelu administracyjnego do zdefiniowanej listy adresów – każdy inny użytkownik jest blokowany jeszcze przed załadowaniem formularza logowania. Jest to najsilniejsza kontrola dostępu administratora z zewnątrz, ponieważ blokada następuje przed sprawdzeniem jakichkolwiek danych uwierzytelniających.
Maskowanie katalogu administracyjnego
Ta funkcja ukrywa prawdziwą ścieżkę administratora pod tajnym, alternatywnym adresem URL; prawdziwa ścieżka zwraca błąd 404 każdemu, kto nie zna alternatywnej nazwy. Dzięki temu Twój sklep nie będzie trafiał do puli wyszukiwanej przez boty, które skanują popularne nazwy folderów administratora.
Monit logowania na poziomie serwera (uwierzytelnianie HTTP)
Dodaje natywny dla przeglądarki monit o podanie nazwy użytkownika i hasła przed panelem administracyjnym, sklepem lub oboma – przed załadowaniem ekranu logowania OpenCart. Działa on całkowicie poza aplikacją, co jest przydatne w przypadku witryn testowych, sklepów przedpremierowych lub jako dodatkowa bramka administracyjna.
Zapora aplikacji sieci Web (WAF)
Sprawdza przychodzące dane GET/POST oraz pliki cookie pod kątem znanych wzorców wstrzykiwania kodu SQL, ataków typu cross-site scripting i przechodzenia ścieżek, a następnie blokuje dopasowania za pomocą błędu HTTP 403 zanim dotrą one do kodu OpenCart.
Nagłówki odpowiedzi bezpieczeństwa
Dodaje nagłówki (HSTS, ochrona przed przechwytywaniem kliknięć, ochrona przed podsłuchiwaniem MIME, zasady dotyczące stron odsyłających, zasady dotyczące uprawnień), które nakazują przeglądarkom stosowanie dodatkowych zabezpieczeń. To mało ryzykowny sposób na wzmocnienie sposobu, w jaki przeglądarki traktują Twoją witrynę, często wymagany na listach kontrolnych PCI i audytów bezpieczeństwa.
Filtrowanie spamu w formularzach (CAPTCHA)
Dodaje weryfikację CAPTCHA — Cloudflare Turnstile, Google reCAPTCHA lub hCaptcha — do formularza kontaktowego i rejestracyjnego, eliminując spam i fałszywe rejestracje, bez konieczności edytowania motywu.
Odstraszacze kopiowania/skrobania
Zniechęca do przypadkowego kopiowania treści poprzez wyłączenie skrótów klawiaturowych: prawego przycisku myszy, kopiuj/wklej, podglądu kodu źródłowego i narzędzi programistycznych, co zwiększa nakład pracy potrzebny do przypadkowego kopiowania tekstu i obrazów produktów.
Monitorowanie integralności plików
Uruchamia zaplanowane skanowania, w ramach których porównuje instalację OpenCart ze znaną, dobrą wersją bazową, oznaczając nowe lub zmienione pliki jako potencjalne zagrożenia. Często udaje się wykryć zagrożenie jeszcze przed jego pojawieniem się w sklepie.
Szczegółowy przegląd rozszerzenia bezpieczeństwa OpenCart
Ochrona administratora – Obejmuje logowanie administratora i sesje: uwierzytelnianie dwuskładnikowe (2FA), ograniczanie logowania, ograniczanie adresów IP, maskowanie katalogów, monit o logowanie na poziomie serwera i monitorowanie logowania (w tym podwidok Użytkownicy do zarządzania indywidualnymi rejestracjami uwierzytelniania dwuskładnikowego).
Ochrona witryny sklepowej – obejmuje ruch skierowany do klientów: zaporę sieciową, nagłówki odpowiedzi, filtrowanie spamu, blokowanie botów koszykowych, zabezpieczenia przed kopiowaniem i monit logowania w całym sklepie.
Monitorowanie integralności plików – ustawienia i historia skanowania, w tym adres URL cron używany do planowania oraz przeszukiwalny dziennik poprzednich skanów.
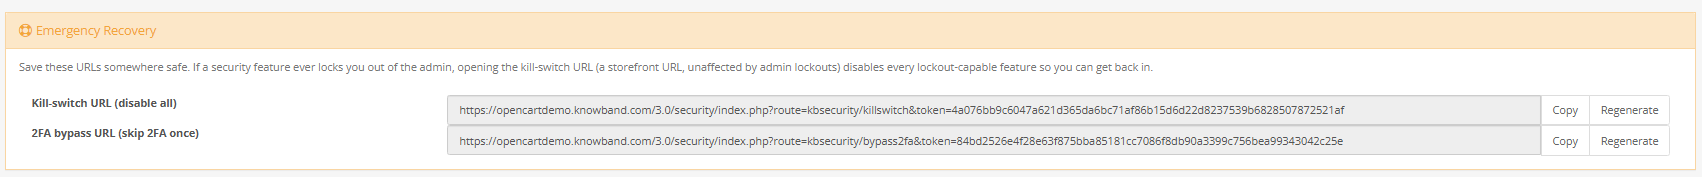
Na górze każdej zakładki znajduje się link do awaryjnego odzyskiwania – stały adres URL, który jednym kliknięciem wyłączy restrykcyjne funkcje rozszerzenia, jeśli kiedykolwiek zostaniesz zablokowany. To najważniejszy szczegół w tej instrukcji: znajdź go teraz, zanim zmienisz jakiekolwiek inne ustawienia, i zapisz gdzieś poza panelem administracyjnym. To ważna informacja, o której powinien wiedzieć właściciel konta administratora.
Widok Użytkownicy w obszarze Ochrona administratora zawiera listę wszystkich kont administratora (identyfikator, imię i nazwisko, adres e-mail, aktualny status uwierzytelniania dwuskładnikowego) i umożliwia zresetowanie zgubionego lub naruszonego uwierzytelniacza, tak aby dana osoba mogła zarejestrować nowy uwierzytelniacz przy następnym logowaniu.
Raportowanie odbywa się w dwóch miejscach: w dzienniku prób logowania w ramach ochrony administratora (adres IP, znacznik czasu, adres e-mail i wynik każdej próby logowania administratora po włączeniu rejestrowania) oraz w tabeli historii skanowania w ramach monitorowania integralności plików (każde skanowanie, ręczne lub zaplanowane, z liczbą plików, liczbą zagrożeń, czasem trwania i linkiem do pełnego raportu).
Jak właściwie działa każda funkcja
Weryfikacja dwuetapowa
Wykorzystuje standardowy protokół TOTP (Time-based One-Time Password) – ten sam, który jest wykorzystywany w aplikacjach Google Authenticator, Authy i podobnych. Gdy administrator włącza uwierzytelnianie dwuskładnikowe (2FA) lub jest do tego zobowiązany przez system egzekwowania w całej witrynie, skanuje kod QR do aplikacji uwierzytelniającej, która następnie generuje nowy sześciocyfrowy kod co 30 sekund. Kod ten jest wprowadzany wraz ze standardowym hasłem przy każdym logowaniu.
Ograniczanie prób logowania
Każde nieudane logowanie administratora jest rejestrowane z adresu IP, z którego pochodziło. Gdy liczba nieudanych logowań z jednego adresu IP przekroczy skonfigurowany limit w skonfigurowanym oknie, adres ten zostanie zablokowany i nie będzie mógł się logować do czasu upłynięcia okresu blokady.
Dostęp administratora z ograniczeniem IP
Po włączeniu, każde żądanie do panelu administracyjnego jest sprawdzane pod kątem listy dozwolonych, zanim routing OpenCart zostanie uruchomiony. Każdy, kto nie znajduje się na liście, jest blokowany – nigdy nie dociera do formularza logowania.
Maskowanie katalogu administracyjnego
Rozszerzenie przechwytuje żądania skierowane do prawdziwej ścieżki administracyjnej i zwraca kod 404, chyba że użytkownik dotarł już do tajnego aliasu adresu URL. W takim przypadku ustawiany jest plik cookie, który po cichu przekierowuje użytkownika do prawdziwej lokalizacji.
Monit logowania na poziomie serwera
Dodaje oddzielny, natywny dla przeglądarki monit — renderowany przez samą przeglądarkę, a nie przez formularz OpenCart — wyświetlany przed panelem administracyjnym, witryną sklepową lub obydwoma, wymuszany na poziomie serwera internetowego przed uruchomieniem jakiejkolwiek logiki PHP.
Zapora aplikacji WWW
WAF sprawdza przychodzące parametry zapytania, pola POST i pliki cookie pod kątem biblioteki znanych wzorców wstrzykiwania, ataków XSS i przechodzenia ścieżki. Dopasowanie wyzwala natychmiastowy błąd 403, zanim żądanie dotrze do kontrolerów OpenCart.
Nagłówki odpowiedzi bezpieczeństwa
Każdy przełącznik w tym miejscu dodaje jeden konkretny nagłówek, który nakazuje przeglądarce odwiedzającego wymusić określone zachowanie — odmowę renderowania strony w ramce iframe, odmowę zgadywania typów plików, wymuszenie protokołu HTTPS itd.
Filtrowanie spamu w formularzach
Po włączeniu rozszerzenie automatycznie wstrzykuje wybrany widget CAPTCHA do formularzy kontaktowych i rejestracyjnych witryny sklepowej bez konieczności edytowania motywu i weryfikuje odpowiedź po stronie serwera przed zaakceptowaniem zgłoszenia.
Odstraszacze kopiowania/skrobania
Zestaw ograniczeń po stronie klienta — wyłączenie kopiowania/wycinania/wklejania, klikania prawym przyciskiem myszy, zaznaczania tekstu, wyświetlania kodu źródłowego i skrótów DevTools — zastosowany w całym sklepie, z białą listą adresów IP dla personelu, który musi korzystać ze standardowej przeglądarki.
Monitorowanie integralności plików
Zaplanowane zadanie, uruchamiane przez harmonogram cron Twojego serwera, który trafia na unikalny, chroniony tokenem adres URL, skanuje każdy plik w Twojej instalacji, porównuje go z utrzymywaną bazą znanych, dobrych plików jądra OpenCart i typowych plików rozszerzeń, a także oznacza wszystko, co jest nowe, brakujące lub zmodyfikowane.
1.0.0 Ochrona administratora
Weryfikacja dwuetapowa
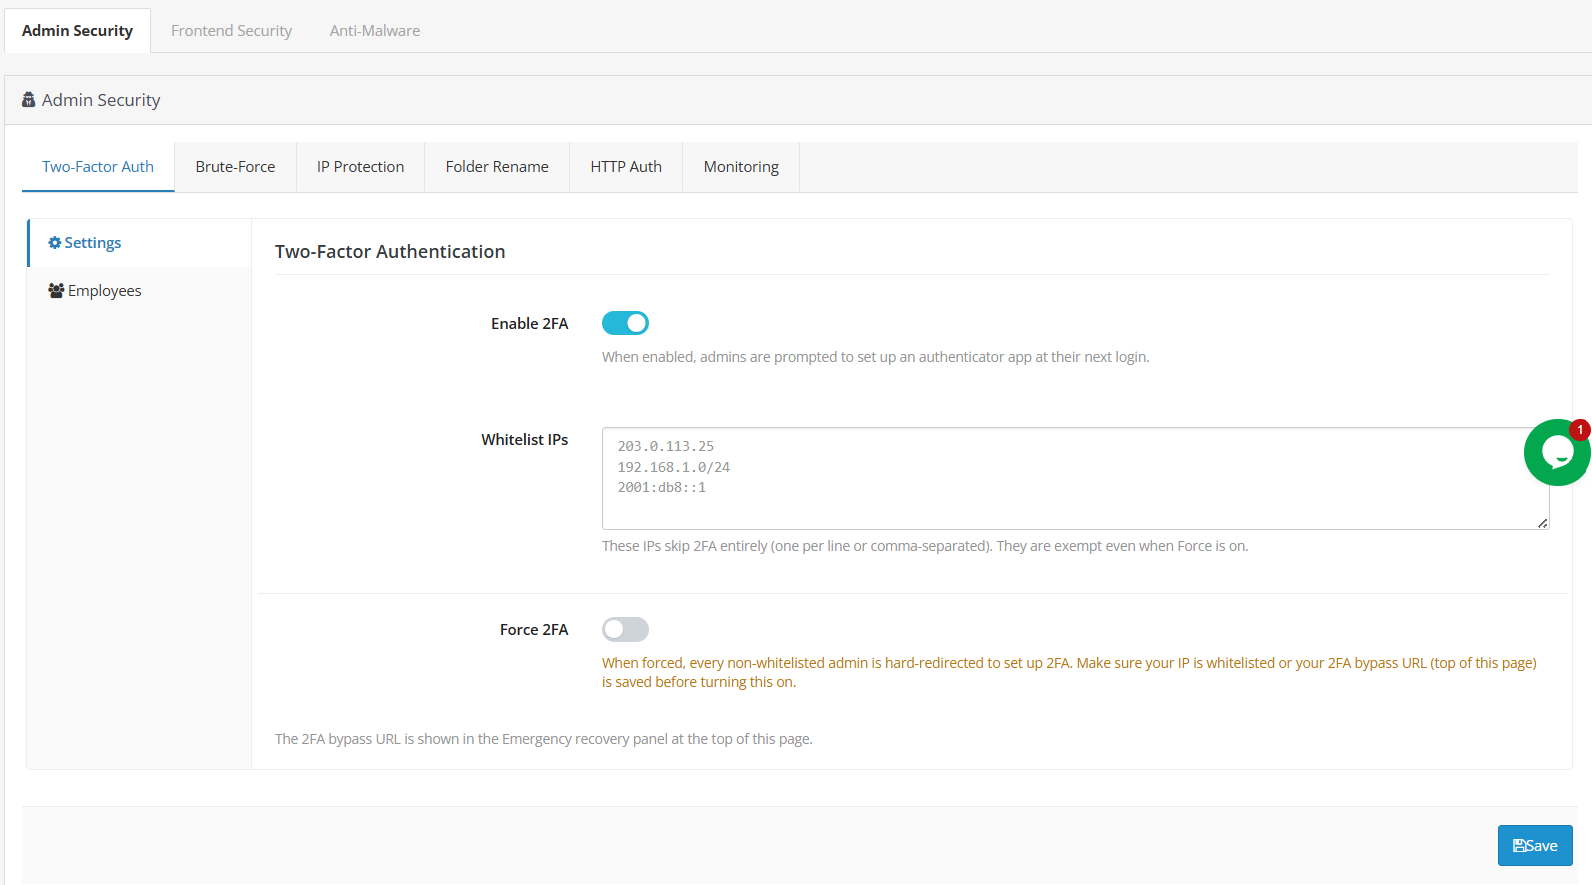
Włącz uwierzytelnianie dwuskładnikowe (2FA) — włącza obsługę uwierzytelniania dwuskładnikowego. Administratorzy zostaną poinstruowani, jak skonfigurować aplikację uwierzytelniającą przy następnym logowaniu.
Biała lista adresów IP – adresy, które całkowicie pomijają uwierzytelnianie dwuskładnikowe, nawet gdy wymuszanie jest włączone. Dodaj sieć biurową lub domową jako zabezpieczenie przed wymuszeniem.
Wymuś 2FA – wymaga od każdego administratora spoza białej listy skonfigurowania uwierzytelniania dwuskładnikowego (2FA) przed kontynuacją. Włącz tylko po dodaniu zaufanego adresu IP do białej listy lub potwierdzeniu działania linku odzyskiwania.
ID – identyfikuje konto administratora.
Status 2FA – pokazuje, czy dane konto ma obecnie włączoną funkcję uwierzytelniania dwuskładnikowego (2FA). Warto to okresowo sprawdzać, zwłaszcza po zmianach w składzie.
Akcje – resetuje utraconą rejestrację 2FA, aby użytkownik mógł zarejestrować nowe urządzenie. Użyj natychmiast, jeśli ktoś zgubi telefon z uwierzytelniaczem.
Wdrożenie uwierzytelniania dwuskładnikowego jako opcjonalnego na początku, a następnie przejście na wymuszone po zarejestrowaniu się wszystkich użytkowników, to zalecana ścieżka – zapobiega przejęciu konta z powodu wycieku, odgadnięcia lub ponownego użycia hasła, ponieważ samo hasło już nie wystarcza. Nigdy nie wymuszaj uwierzytelniania dwuskładnikowego (2FA) w całej witrynie bez uprzedniego umieszczenia na białej liście co najmniej jednego zaufanego adresu IP lub potwierdzenia działania linku odzyskiwania. Pamiętaj, aby ta biała lista była krótka i regularnie sprawdzana, ponieważ adresy te całkowicie omijają uwierzytelnianie dwuskładnikowe. Dodaj opcję „resetuj uwierzytelnianie dwuskładnikowe” do listy kontrolnej dla odchodzących pracowników.
Ochrona przed brutalną siłą
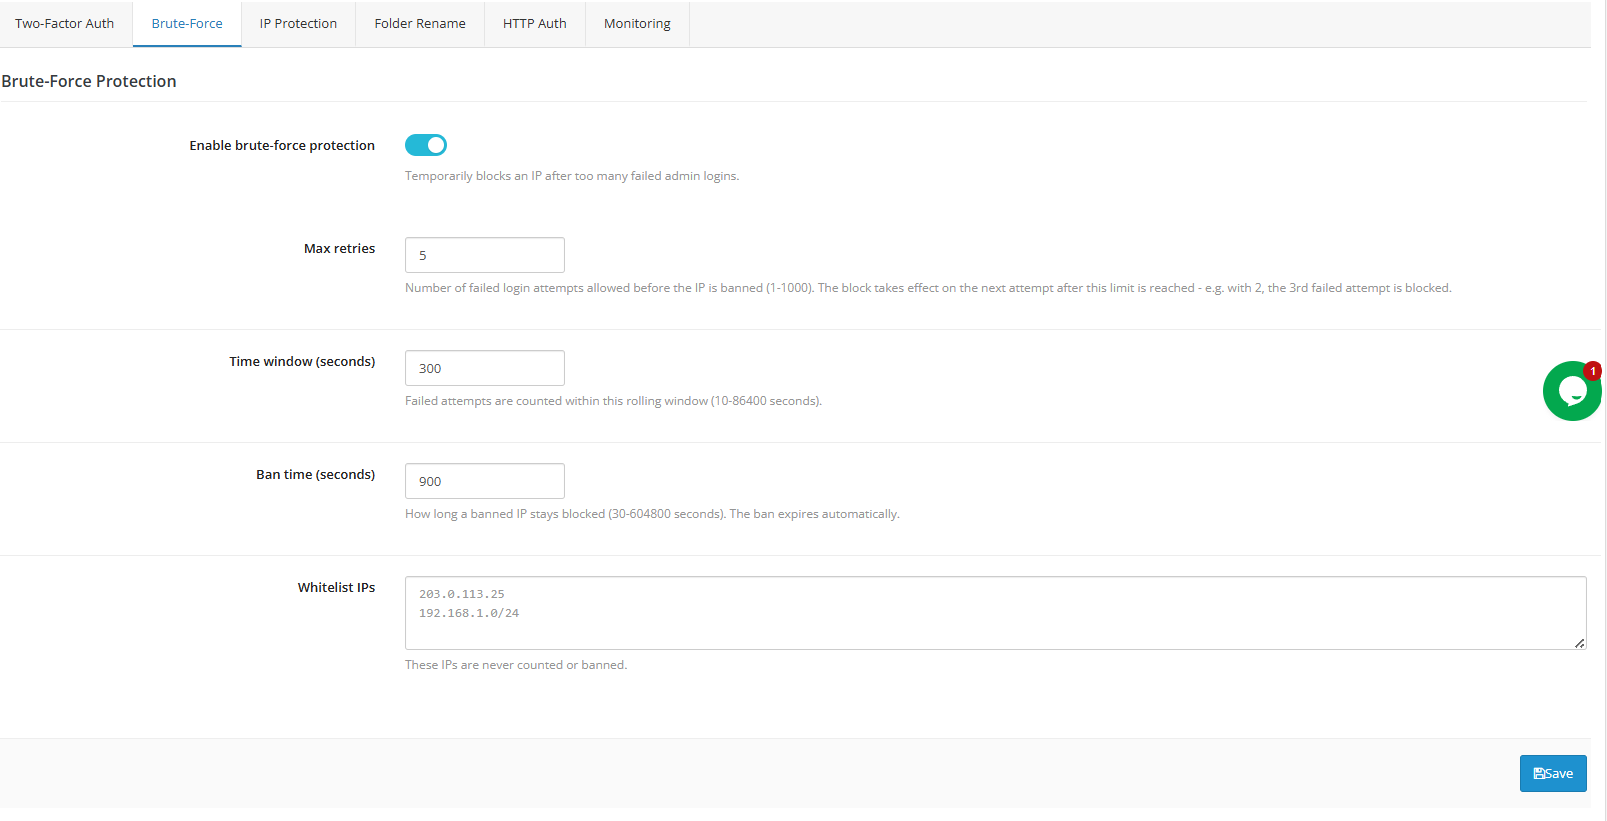
Włącz ograniczanie przepustowości – tymczasowo blokuje adres IP po zbyt wielu nieudanych logowaniach administratora. Zalecane w każdym sklepie na żywo.
Maks ponawia próbę – liczba nieudanych prób przed nałożeniem bana. Rozsądną wartością domyślną jest 5.
Okno czasowe (sekundy) – okno czasowe, w którym zliczane są awarie. W przypadku większości sklepów wystarcza 300 sekund (5 minut).
Czas bana (sekundy)) – jak długo zablokowany adres IP pozostaje zablokowany; wygasa automatycznie.
Biała lista adresów IP – adresy nigdy nie były wliczane do limitu ani blokowane.
Zacznij od umiarkowanych wartości, sprawdź logowanie po tygodniu i zaostrz, jeśli powtarzające się schematy ataków z różnych adresów IP nadal się pojawiają. Najlepiej działa to w połączeniu z uwierzytelnianiem dwuskładnikowym (2FA) niż samodzielnie – ograniczanie ruchu spowalnia atakujących, a uwierzytelnianie dwuskładnikowe zatrzymuje ich całkowicie, nawet jeśli hasło zostanie w końcu odgadnięte. Bany znikają same po upływie limitu czasu; nie ma potrzeby ręcznego odbanowywania kogokolwiek.
Dostęp administratora z ograniczeniem IP
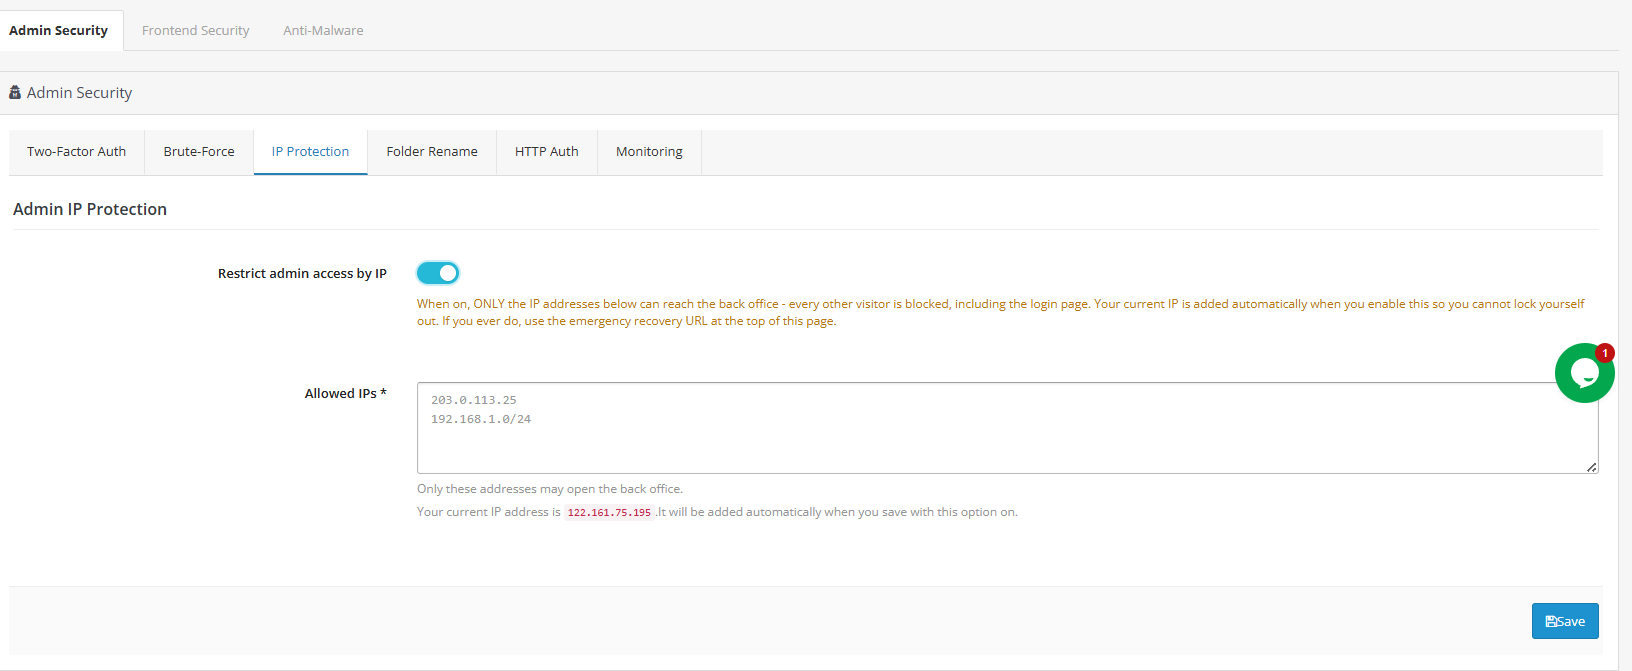
- Ogranicz dostęp administratora według adresu IP:Ogranicza dostęp do panelu administracyjnego do określonej listy zaufanych adresów.
- Jak to działaPo włączeniu, dostęp do panelu administracyjnego będą miały tylko adresy IP z listy; wszyscy pozostali użytkownicy zostaną zablokowani, w tym osoby próbujące dostać się na stronę logowania. Twój aktualny adres IP zostanie automatycznie dodany w momencie włączenia tej opcji, więc nie zostaniesz zablokowany.
- Dozwolone adresy IP (wymagane):Dopuszczone są tylko adresy podane w tym miejscu.
Maskowanie katalogu administracyjnego
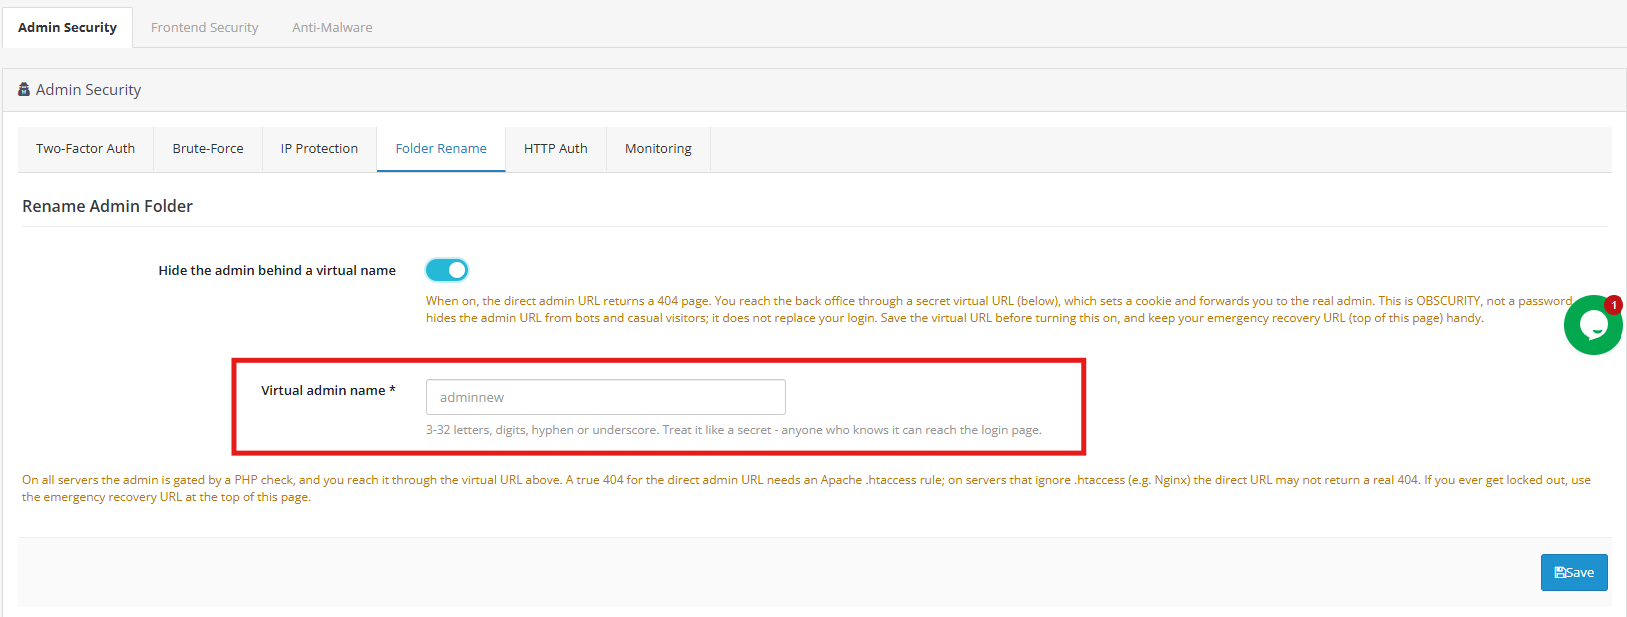
- Ukryj nazwę katalogu administracyjnego: Zastępuje prawdziwy adres URL zaplecza tajnym aliasem, usuwając Twój sklep z puli witryn, które automatyczne skanery wyszukują na podstawie typowych ścieżek administracyjnych.
- Jak to działa:Po włączeniu tej opcji bezpośredni adres URL administratora zwraca odpowiedź 404, a do panelu można uzyskać dostęp wyłącznie za pośrednictwem aliasu skonfigurowanego poniżej.
- Pseudonim:Od 3 do 32 liter, cyfr, myślników lub podkreśleń. Traktuj to jako tajemnicę, tak samo jak hasło.
Monit logowania na poziomie serwera (administrator)
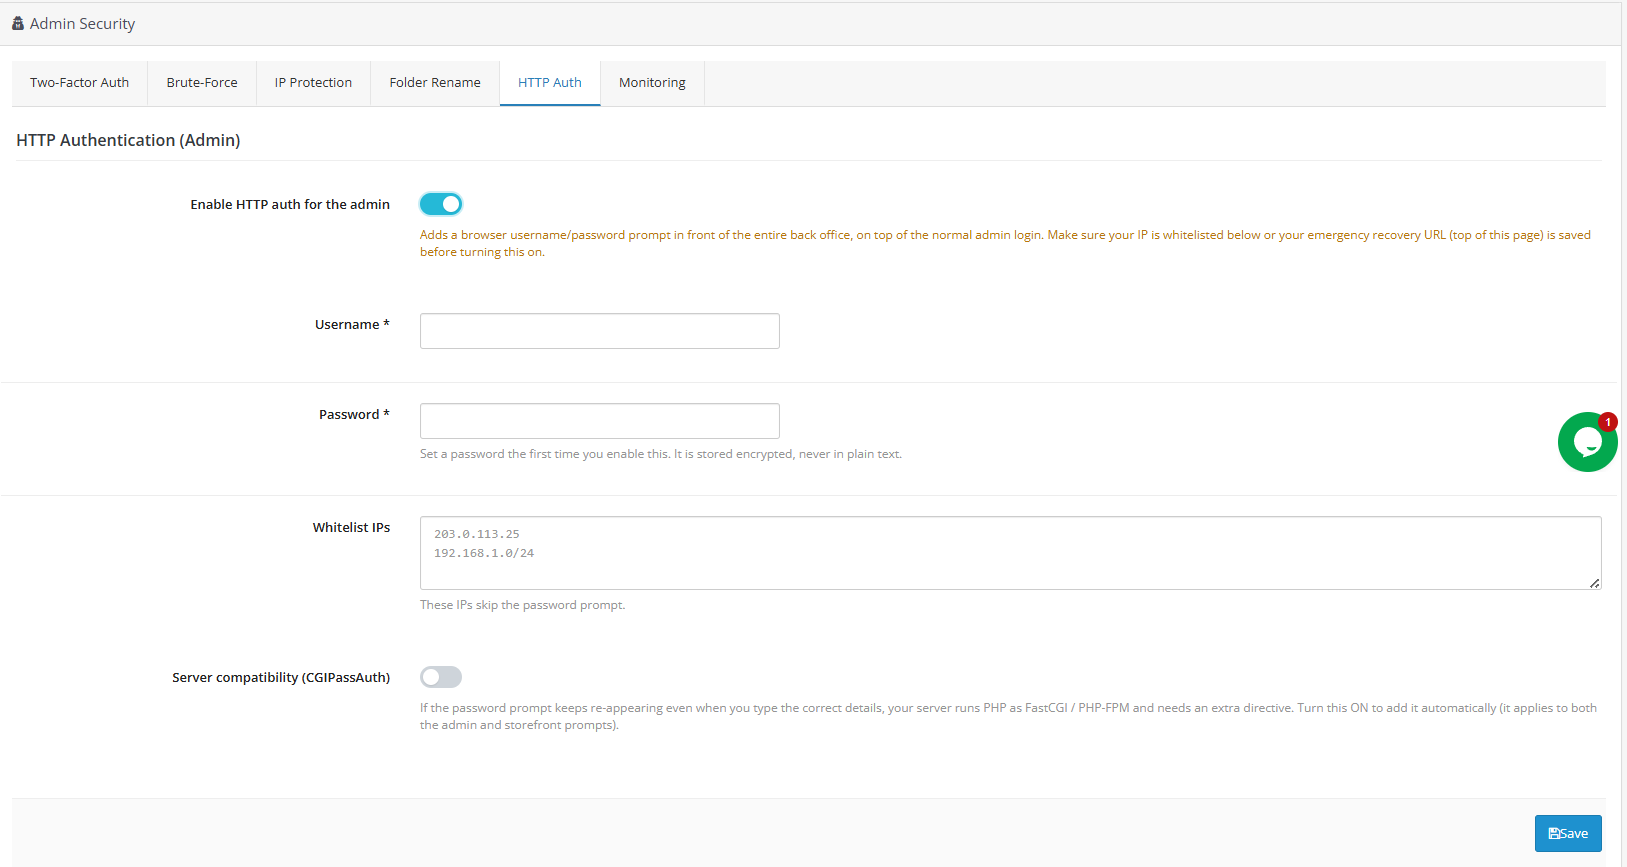
Część Wtyczka do ochrony hasłem OpenCart funkcjonalność wbudowana w to rozszerzenie, funkcja ta dodaje natywną dla przeglądarki warstwę uwierzytelniania przed samym panelem administracyjnym.
- Włącz uwierzytelnianie HTTP dla administratora:Dodaje monit o podanie nazwy użytkownika i hasła jeszcze przed załadowaniem ekranu logowania administratora.
- Nazwa użytkownika Hasło:Dane uwierzytelniające dla monitu; hasło jest przechowywane w postaci zaszyfrowanej i nigdy nie jest zapisywane w postaci zwykłego tekstu.
- Biała lista adresów IP:Adresy całkowicie pomijające monit.
- Zgodność z serwerem (PHP-FPM/FastCGI):Dodaje dyrektywę potrzebną na serwerach, gdzie nagłówek uwierzytelniania nie jest w inny sposób poprawnie przekazywany.
Monitorowanie logowania
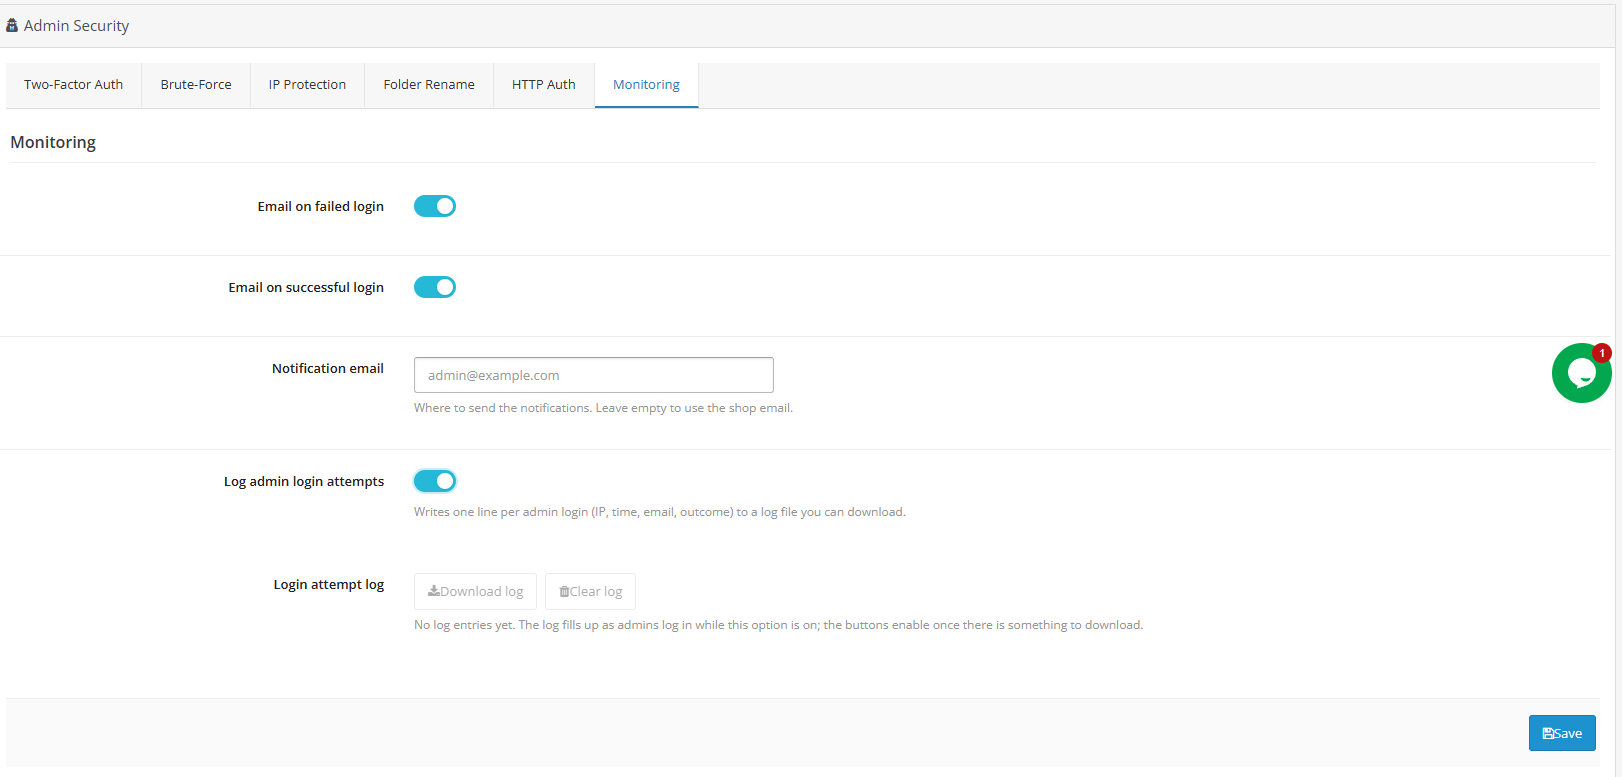
Podstawową cechą tego Wtyczka zabezpieczająca logowanie OpenCart, ta zakładka umożliwia wgląd w każdą próbę logowania administratora do Twojego sklepu.
- E-mail po pomyślnym zalogowaniu: Wysyła powiadomienie za każdym razem, gdy administrator zaloguje się pomyślnie.
- E-mail z powiadomieniem: Miejsce, gdzie wysyłane są alerty. Jeśli pole pozostanie puste, domyślnie będzie to adres e-mail Twojego sklepu.
- Rejestruj próby logowania administratora: Rejestruje adres IP, czas, adres e-mail i wynik każdej próby logowania w dzienniku możliwym do pobrania.
- Rejestr prób logowania:Sam dziennik; przyciski pobierania są aktywowane po pojawieniu się wpisów.
2.0.0 Ochrona witryny sklepowej
Ochrona witryny sklepowej obejmuje wszystko, z czym klient lub bot wchodzi w bezpośrednią interakcję. To właśnie tutaj zapora sieciowa, CAPTCHA i funkcjonalność nagłówka bezpieczeństwa tej usługi… Rozszerzenie bezpieczeństwa OpenCart wszystkie działają równolegle, a każdy z nich jest przeznaczony do przeciwdziałania innemu zagrożeniu dla klientów.
Zapora aplikacji WWW
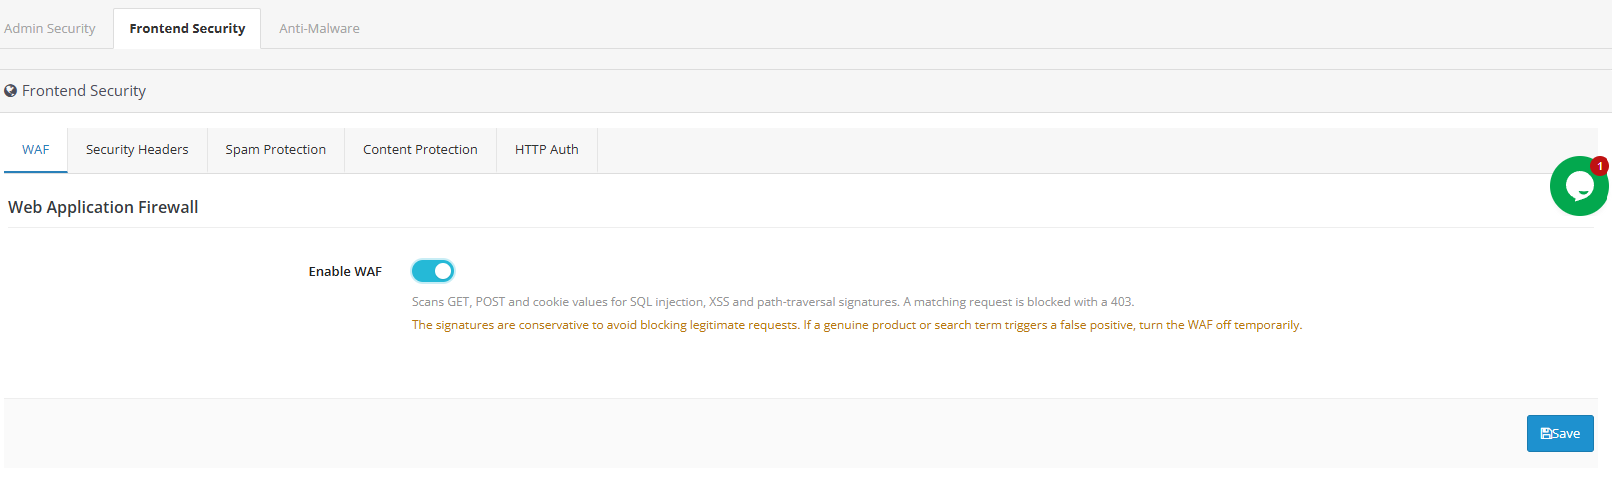
Pełniąc funkcję dedykowanego Rozszerzenie zapory OpenCartTa funkcja automatycznie blokuje żądania zawierające znane wzorce SQL injection, cross-site scripting lub pathtraversal, zanim dotrą one do kodu witryny sklepowej. Nie jest wymagana żadna konfiguracja poza jej włączeniem.
Nagłówki odpowiedzi bezpieczeństwa
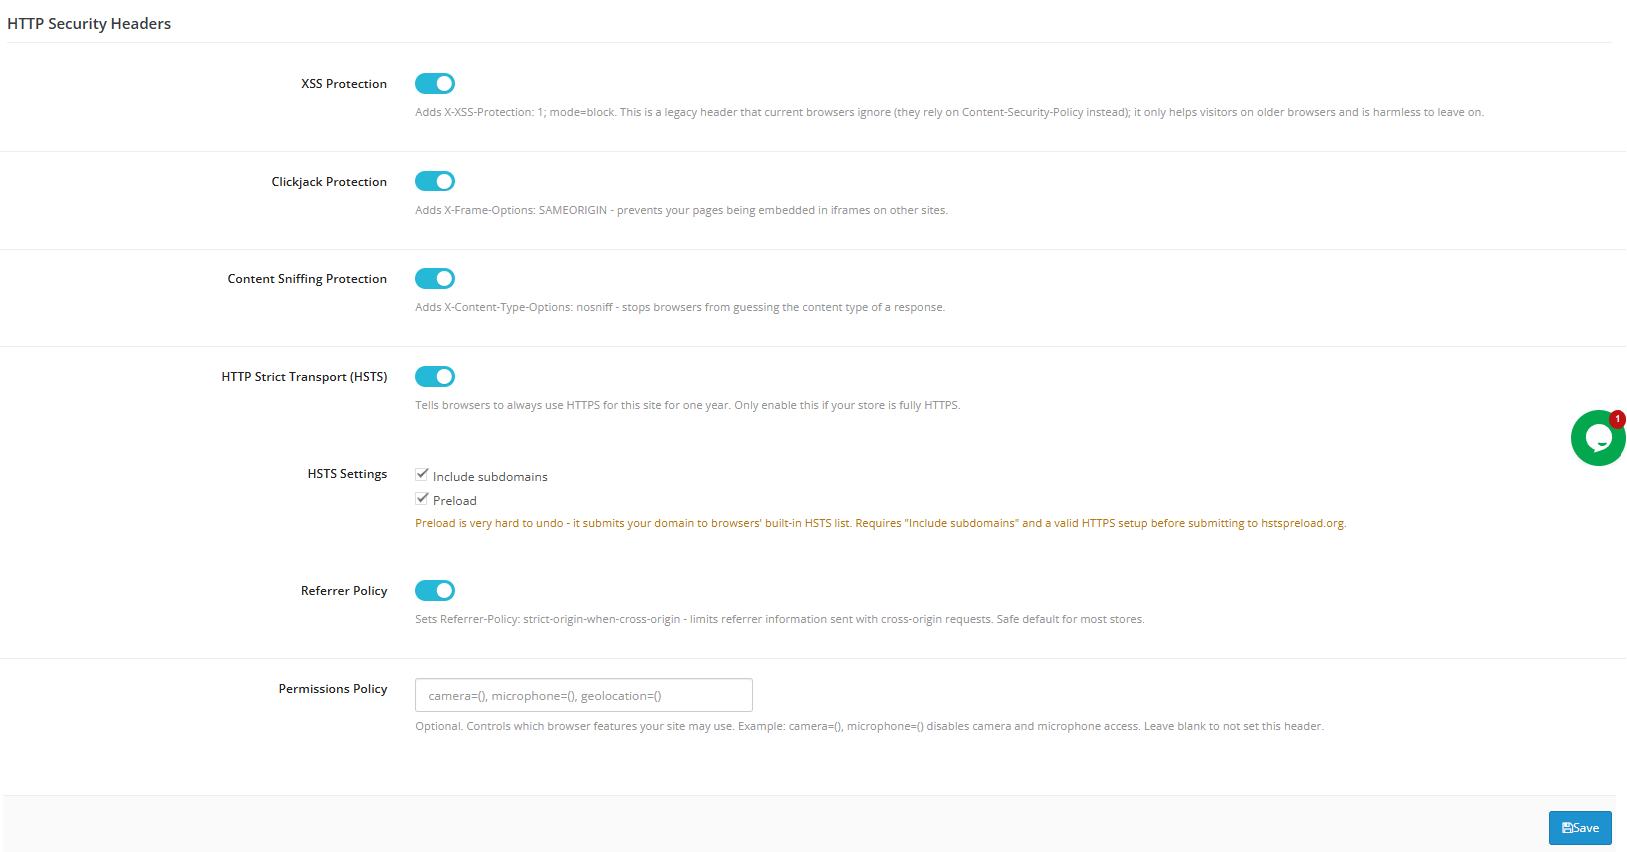
Te ustawienia dodają małe, niewidoczne instrukcje, które informują przeglądarki, jak bezpiecznie obsługiwać Twój sklep. Większość z nich można bezpiecznie włączyć i pozostawić w spokoju.
- Ochrona XSS:Starsze zabezpieczenie przed określonym typem ataku. Nowoczesne przeglądarki mają lepszą wbudowaną ochronę, ale pozostawienie jej włączonej nie zaszkodzi; potraktuj ją jako zabezpieczenie zapasowe dla starszych przeglądarek.
- Ochrona przed kliknięciami:Uniemożliwia innym witrynom dyskretne wyświetlanie Twojego sklepu w ukrytej ramce – sztuczka stosowana czasami w celu oszukania odwiedzających i skłonienia ich do kliknięcia w strony, których nie chcieli kliknąć.
- Ochrona przed podsłuchiwaniem treści: Informuje przeglądarki, aby zaufały typowi pliku deklarowanemu w sklepie, zamiast zgadywać, zamykając ścieżkę, którą atakujący czasami wykorzystują.
- Przeglądanie tylko HTTPS (HSTS):Informuje przeglądarkę, że zawsze należy używać bezpiecznej, szyfrowanej wersji witryny, a nigdy niezabezpieczonej.
- Uwzględnij subdomeny / Wstępne ładowanie:Rozszerza tę regułę na wszystkie używane przez Ciebie subdomeny i opcjonalnie może zarejestrować Twój sklep na globalnej liście sprawdzanej automatycznie przez przeglądarki.
- Polityka polecających:Ogranicza ilość informacji udostępnianych przez przeglądarki na temat źródła pochodzenia użytkownika, gdy kliknie on link poza Twoim sklepem.
- Polityka uprawnień: Kontroluje, o jakie funkcje urządzenia (kamerę, mikrofon itp.) strony Twojego sklepu mogą prosić w przeglądarce odwiedzającego.
Filtrowanie spamu w formularzach
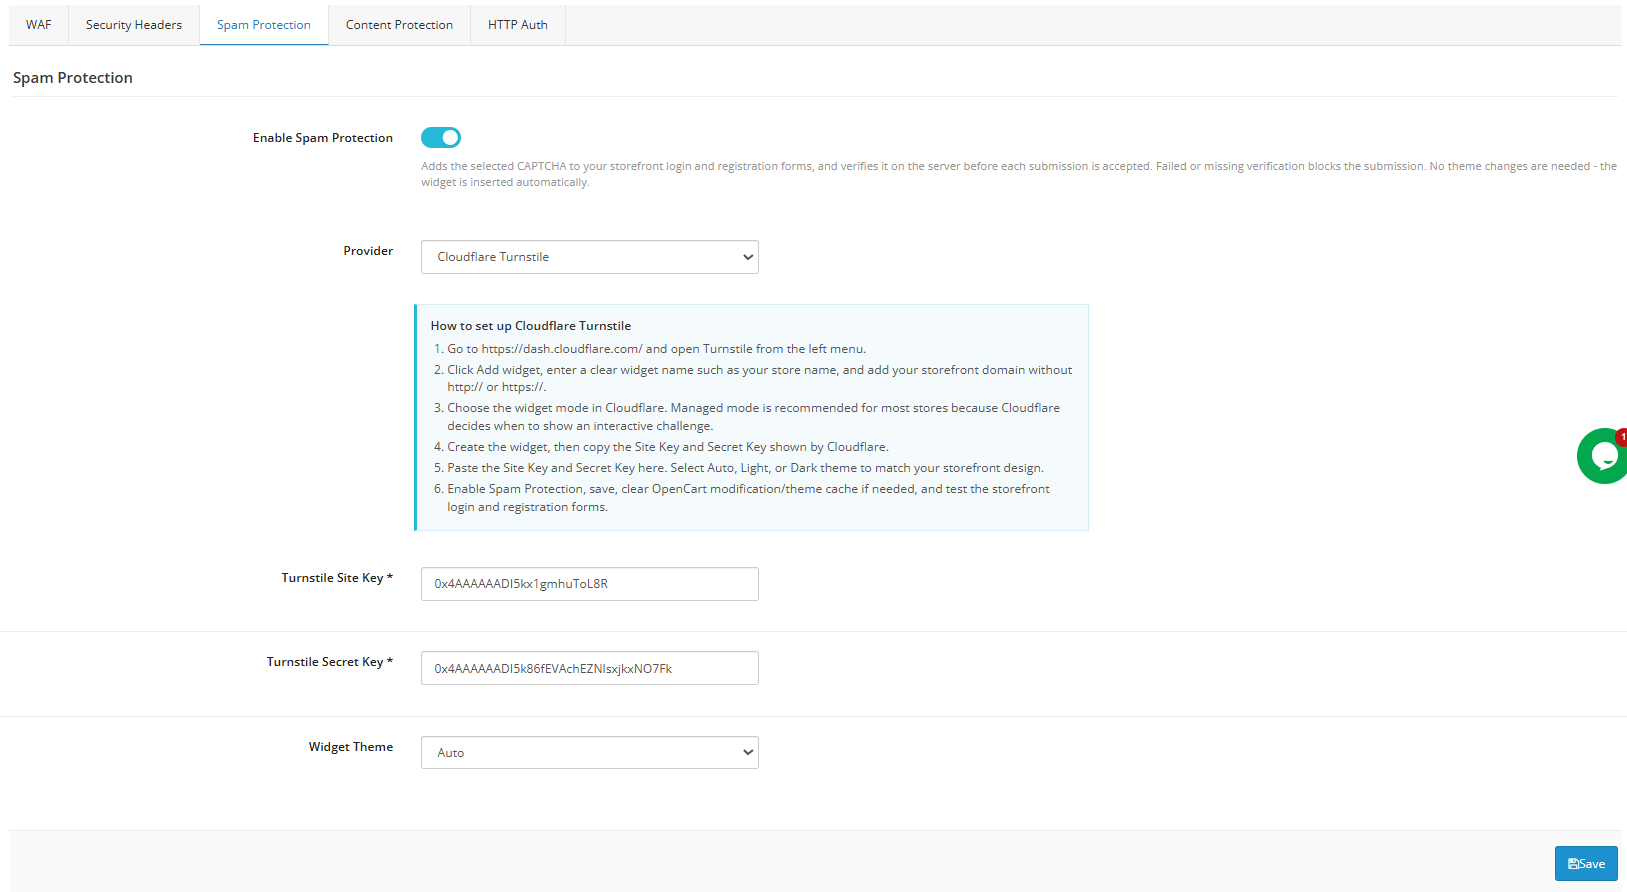
Jako wbudowany Rozszerzenie ochrony przed spamem OpenCart oraz Rozszerzenie captcha OpenCartTa funkcja zapobiega zalewaniu formularzy kontaktowych i rejestracyjnych niechcianymi wiadomościami przez boty i spamerów. Współpracuje z dostawcami, takimi jak Cloudflare Turnstile, Google reCAPTCHA i hCaptcha, z których każdy weryfikuje, czy formularz jest przesyłany przez prawdziwego użytkownika, a nie przez bota.
- Włącz ochronę przed spamem:Dodaje kontrolę CAPTCHA do formularzy kontaktowych i rejestracyjnych, weryfikowaną po stronie serwera, więc nie da się jej ominąć.
- Provider: Wybierz Turnstile, reCAPTCHA lub hCaptcha; każda z nich działa trochę inaczej, ale wszystkie blokują automatyczny spam.
- Klucz witryny / klucz tajny:Kody od wybranego dostawcy, które bezpiecznie połączą Twój sklep.
- Motyw widżetu: Steruje wyglądem pola CAPTCHA (automatycznie, jasno lub ciemno).
Ochrona zawartości
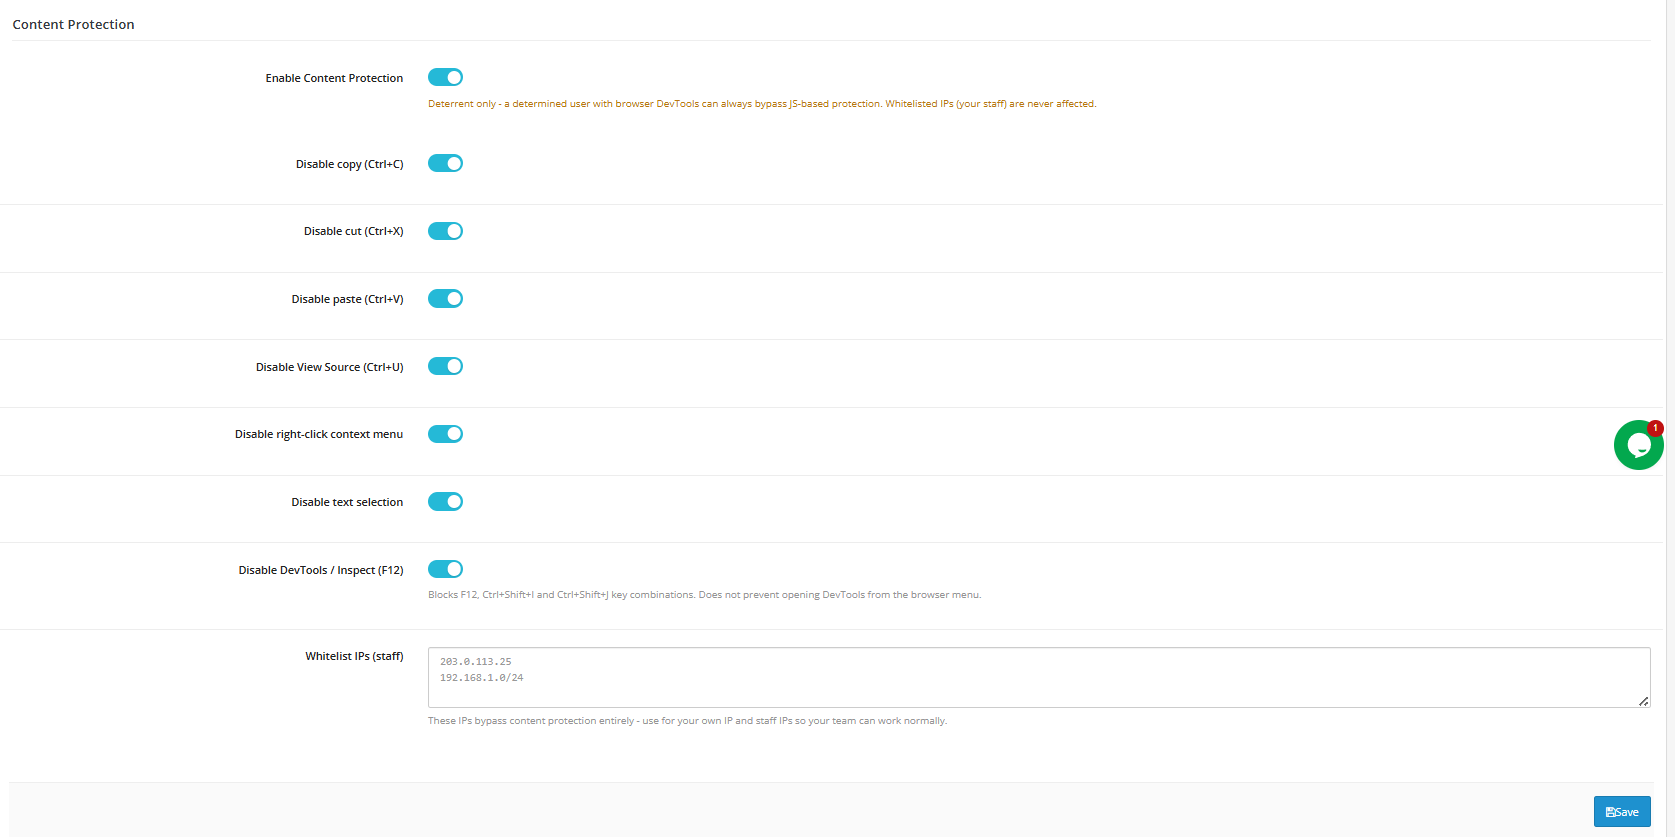
- Włącz ochronę treści:Przełącznik główny. Działa on jedynie odstraszająco; zdeterminowany użytkownik nadal może go ominąć, korzystając z narzędzi programistycznych w swojej przeglądarce.
- Wyłącz kopiowanie/wycinanie/wklejanie: Blokuje skróty klawiaturowe, których użytkownicy używają do kopiowania i wklejania zawartości strony.
- Wyłącz wyświetlanie źródła (Ctrl+U): Blokuje skrót umożliwiający przeglądanie kodu źródłowego strony.
- Wyłącz menu prawego przycisku myszy:Usuwa menu kontekstowe, z którego odwiedzający mogli korzystać w celu zapisywania obrazów lub kopiowania treści.
- Wyłącz zaznaczanie tekstu: Zapobiega wyróżnianiu lub zaznaczaniu tekstu na stronie.
- Wyłącz narzędzia deweloperskie/Inspect (F12): Blokuje skróty klawiszowe F12, Ctrl+Shift+I i Ctrl+Shift+J. Nie uniemożliwia jednak otwarcia Narzędzi Deweloperskich za pośrednictwem menu przeglądarki.
- Biała lista adresów IP (pracownicy):Adresy, które omijają wszelkie ograniczenia ochrony treści.
Monit logowania w całej witrynie sklepowej
Kolejna warstwa tego Wtyczka do ochrony hasłem OpenCartFunkcja ta blokuje dostęp do całego sklepu za pomocą monitu o podanie nazwy użytkownika i hasła na poziomie przeglądarki, niezależnie od monitu po stronie administratora opisanego w rozdziale 6.
- Włącz uwierzytelnianie HTTP dla witryny sklepowej:Dodaje monit o podanie hasła przed wyświetleniem dowolnej strony sklepu.
- Nazwa użytkownika Hasło: Dane uwierzytelniające specyficzne dla danego sklepu, przechowywane w postaci zaszyfrowanej.
- Biała lista adresów IP:Adresy całkowicie pomijające monit dotyczący witryny sklepowej.
Ma to na celu ochronę sklepu przed uruchomieniem lub testowego przed wyszukiwarkami i przypadkowymi użytkownikami. To ograniczenie jest celowe, w przeciwieństwie do monitu po stronie administratora. Jeśli monit nadal się zapętla, nawet przy prawidłowych danych logowania na serwerze PHP-FPM/FastCGI, należy włączyć ustawienie zgodności w Ochronie administratora, aby rozwiązać ten problem; ustawienie to dotyczy zarówno monitu administratora, jak i witryny sklepowej.
3.0.0 Monitorowanie integralności plików
Ustawienia
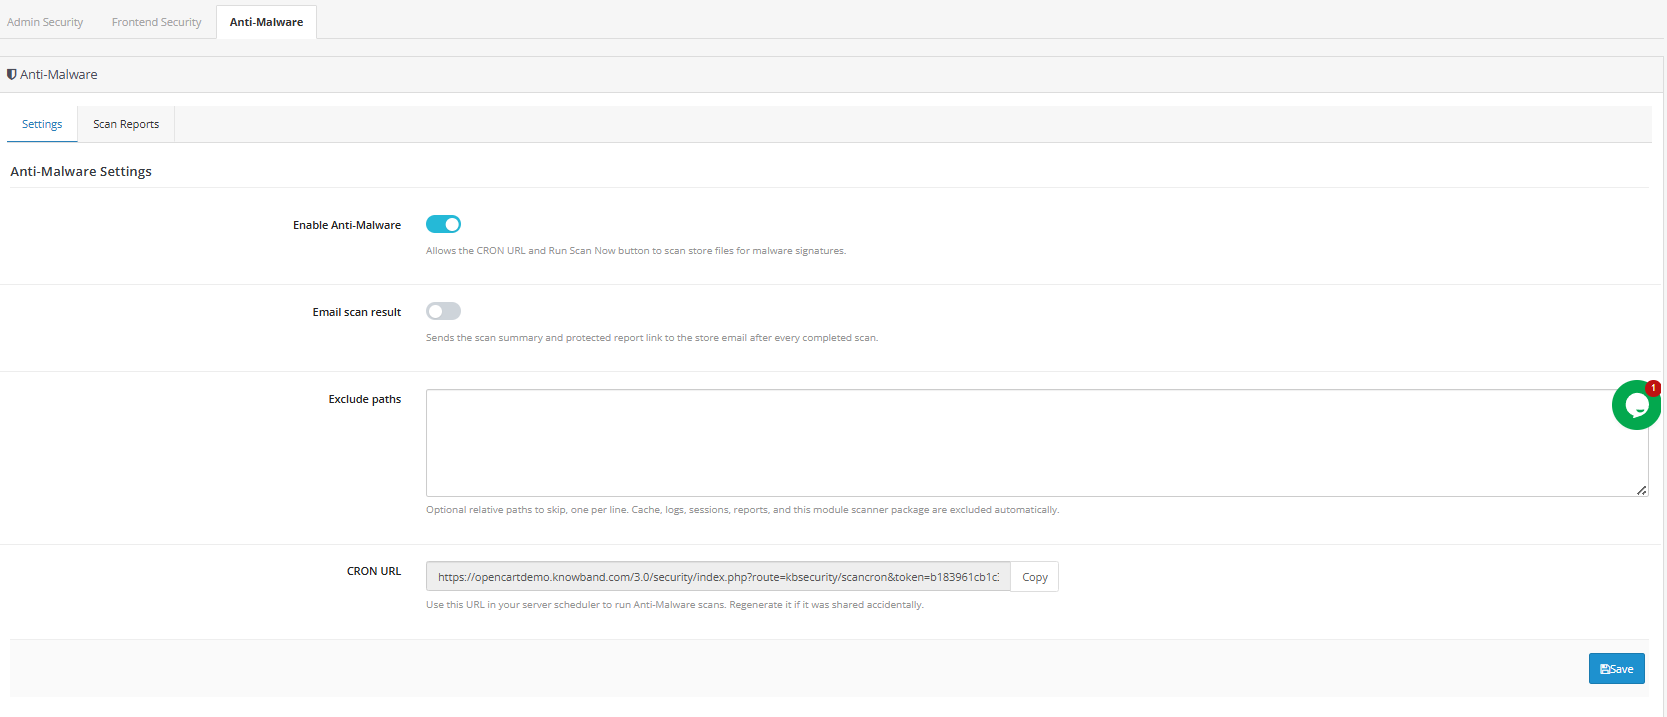
- Włącz monitorowanie integralności plików:Przełącznik główny; po wyłączeniu punkt końcowy skanowania powraca natychmiast, nie skanując niczego.
- Alert e-mailowy o nowych zagrożeniach: Wysyła alert na adres e-mail administratora za każdym razem, gdy skanowanie wykryje coś nowego lub zmodyfikowanego. Powtarzające się alerty dotyczące znanych fałszywych alarmów są automatycznie blokowane.
- Wyklucz ścieżki: Ścieżki względne, jedna na wiersz, które należy pominąć podczas skanowania, przydatne do eliminowania znanych fałszywych alarmów, takich jak katalogi dostawców.
- Adres URL crona:Unikalny, chroniony tokenem adres URL, który uruchamia skanowanie za każdym razem, gdy żąda tego harmonogram.
Aby skonfigurować to poprawnie: włącz tę funkcję, włącz alerty e-mail i dodaj adres URL cron do zaplanowanych zadań w panelu sterowania hostingiem (lub do własnego crontab), zazwyczaj zaplanowanych poza godzinami szczytu, np. o 2 w nocy. Alerty są wysyłane tylko w przypadku nowych lub zmienionych zagrożeń. Po wykryciu pliku i wykluczeniu go lub potwierdzeniu, powtarzające się alerty dla tego elementu są blokowane.
Historia skanowania
- ID: Sekwencyjny identyfikator każdego przebiegu skanowania.
- Data:Kiedy skanowanie zostało wykonane.
- Wywołane przez: Ręcznie lub zgodnie z harmonogramem (cron).
- Przeskanowane pliki:Łączna liczba plików sprawdzonych w tym przebiegu.
- Zagrożenia:Liczba nowych lub zmodyfikowanych plików oznaczonych flagą.
- Czas trwania::Jak długo trwało skanowanie.
- Status:Stan ukończenia.
- Zobacz raport:Otwiera szczegółowe wyniki skanowania.
Ta zakładka jest czysto historyczna i można ją filtrować według zakresu dat. Nie wymaga konfiguracji. Przejrzyj raporty po kilku pierwszych zaplanowanych skanach, aby dowiedzieć się, co jest „normalne” dla Twojego sklepu, ponieważ większość witryn widzi kilka oznaczonych plików powiązanych z rutynowymi aktualizacjami motywu lub rozszerzeń. Po ustaleniu tej linii bazowej, naprawdę nietypowe odkrycia będą bardziej widoczne. Zbadaj każde skanowanie, w którym liczba zagrożeń znacznie przekracza linię bazową, nawet jeśli poszczególne pliki na pierwszy rzut oka nie wyglądają na ewidentnie złośliwe. Często właśnie tak wygląda wczesny etap naruszenia bezpieczeństwa.
Wniosek
Menedżer zaawansowanych zabezpieczeń OpenCart Łączy w sobie zabezpieczenia, których większość sklepów potrzebuje fragmentarycznie – weryfikację dwuetapową, ograniczanie logowania, zaporę sieciową, CAPTCHA i skanowanie integralności plików – w jednym centralnie skonfigurowanym ekranie. Przemyślana konfiguracja, zaczynając od monitorowania logowania i łącza odzyskiwania awaryjnego, a następnie nakładając bardziej restrykcyjne kontrole, znacząco ogranicza najczęstsze ścieżki ataków na sklepy OpenCart, nie stwarzając problemów ani dla prawdziwych klientów, ani dla Twojego zespołu.
Menedżer zabezpieczeń OpenCart Advanced Security Manager jest również dostępny w OpenCart Marketplace, a właściciele sklepów mogą uzyskać do niego dostęp, klikając przycisk w tym miejscu
- AuctionX – Moduł aukcyjny PrestaShop – Kompletny podręcznik użytkownika
- Instrukcja obsługi modułu punktu sprzedaży Prestashop
- OpenCart SEO Audit Manager User Manual
- Moduł audytu SEO Prestashop: Kompletny podręcznik użytkownika
- Rozszerzenie OpenCart Backup and Restore: Kompletny podręcznik użytkownika