Une boutique PrestaShop en pleine croissance peut accumuler des problèmes de référencement (SEO) plus vite que vous ne vous en apercevez. Métadonnées manquantes, URL dupliquées, liens brisés, contenu produit de faible qualité, problèmes d’indexation et pages lentes peuvent passer inaperçus pendant que votre équipe se concentre sur les produits et les ventes.
Trouver un Module SEO PrestaShop qui offre de nombreuses fonctionnalités. L’essentiel est de trouver une solution qui vous aidera à identifier votre problème, à en comprendre l’essence, à le résoudre et à suivre votre progression vers sa résolution.
Commencez par la visibilité SEO au niveau de la page
Vérifier manuellement chaque produit et chaque page de votre vaste catalogue ne sera guère envisageable.
Une utile Analyseur SEO PrestaShop Il devrait vous permettre d’inspecter les produits, les catégories, les pages du CMS, les fabricants et les fournisseurs individuellement. Plus important encore, l’audit devrait expliquer les problèmes rencontrés au lieu de se contenter d’afficher une note.
Par exemple, une page produit peut présenter une méta-description manquante, un placement des mots-clés inefficace, un contenu insuffisant ou un texte alternatif d’image absent. Identifier précisément le problème permet à votre équipe de cibler des actions concrètes.
Le module d’audit SEO de PrestaShop fournit des scores distincts pour le référencement naturel et la lisibilité, et affiche les règles individuelles avec le résultat actuel, l’objectif et les recommandations. Ce module permet d’auditer les produits, les catégories, les pages d’information, les fabricants et les fournisseurs.
Ne négligez pas les problèmes techniques de référencement.
Même si l’optimisation du contenu est importante pour beaucoup, ne négligez pas les aspects techniques du référencement.
Prenons l’exemple d’une ancienne URL de produit qui renvoie une erreur 404. Ou encore de deux pages qui utilisent par erreur la même URL conviviale. Si ces problèmes ne sont pas surveillés, les pages deviendront plus difficiles d’accès et, simultanément, votre équipe ne sera pas informée du problème.
Lors de l’analyse d’un Optimiseur SEO PrestaShop, vous devriez prendre en compte des fonctionnalités telles que :
Surveillance des URL 404
Détection d’URL dupliquées
Gestion des redirections
Contrôles d’URL optimisés pour le référencement naturel
Gestion du plan de site XML
Gestion du fichier robots.txt
Il ne s’agit pas de tâches isolées. Elles font partie intégrante du maintien d’une organisation technique efficace pour un site e-commerce en pleine croissance. Le module SEO de PrestaShop centralise ces vérifications SEO techniques et d’URL, évitant ainsi aux marchands de devoir gérer chaque problème séparément. Vous trouverez ce module sur [lien manquant]. Modules complémentaires SEO pour PrestaShop.
Quels sont les critères à prendre en compte pour choisir un module SEO PrestaShop ?
Toutes ces fonctionnalités vous aideront à identifier les problèmes susceptibles d’affecter négativement vos pages importantes et à corriger les erreurs nécessaires.
Les principaux aspects auxquels vous devriez prêter attention sont les suivants :
Analyse SEO page par page : Cette fonctionnalité vous permettra d’examiner séparément les pages de vos produits, catégories, CMS, fabricants et fournisseurs, sans vous fier uniquement à l’analyse SEO de l’ensemble de la boutique.
Identification des problèmes techniques : Cette fonctionnalité devrait permettre d’identifier des problèmes techniques de référencement tels que l’absence de métadonnées, les URL 404 cassées, les URL dupliquées, les problèmes d’indexation et autres problèmes de référencement sur la page.
Analyse du contenu et de la lisibilité : Le référencement naturel ne se limite pas aux mots-clés. Le contenu doit également être analysé selon des critères tels que la longueur du texte, la structure des phrases, l’utilisation des titres, le placement des mots-clés et la lisibilité.
Gestion des URL et du plan du site : Il est important pour les commerçants de disposer d’un moyen efficace de contrôler les redirections et les URL dupliquées, ainsi que de gérer leurs sitemaps XML et leur fichier robots.txt.
Données de performance SEO et de recherche : L’intégration des contrôles SEO avec Google Search Console, Google Analytics 4 et les informations PageSpeed fournira aux commerçants un contexte supplémentaire concernant le trafic, la visibilité dans les résultats de recherche et les performances.
Suivi de progression : Les améliorations en matière de référencement doivent être mesurées dans le temps. L’historique du score et les tendances liées aux problèmes rencontrés permettent d’identifier les éventuelles améliorations apportées par la boutique.
Cela inclut le référencement au niveau de la page, la lisibilité et le référencement technique, qui comprend un vérificateur d’URL, un vérificateur d’erreurs 404, les redirections, le sitemap/robots, Google Analytics 4, Google Search Console, PageSpeed Insights, l’historique des scores et l’optimisation du contenu par l’IA dans PrestaShop.
La principale caractéristique d’un module SEO fiable pour PrestaShop est qu’il identifie non seulement les problèmes de référencement, mais explique également leurs causes et propose des solutions concrètes. Ce guide explique comment réaliser un audit SEO efficace pour votre boutique PrestaShop.
Au-delà des métadonnées : peut-on mesurer les performances SEO ?
Un audit SEO vous indique les points à améliorer. Les données de performance vous aident à comprendre ce qui se passe après que les internautes ont recherché votre boutique.
Supposons que vous amélioriez les métadonnées de 100 pages produits. Que se passe-t-il ensuite ? Les impressions augmentent-elles ? Les clics progressent-ils ? Quelles requêtes de recherche génèrent des visiteurs ? Le trafic a-t-il évolué après l’optimisation ?
Une pratique Module SEO PrestaShop Des outils comme celui de Knowband devraient faciliter la réponse à ces questions.
L’intégration de Google Analytics 4, Google Search Console et PageSpeed Insights dans le tableau de bord PrestaShop permet de disposer de toutes les données nécessaires en matière de trafic, de visibilité, de requêtes et de performances à des fins de référencement (SEO).
Et c’est important, car le référencement naturel n’est pas une simple liste de tâches à cocher une fois terminées. L’objectif principal est de déterminer si votre activité a un impact sur les performances organiques de votre boutique.
Suivre facilement les progrès du référencement
Les modifications SEO sont rarement effectuées simultanément. Les descriptions de produits sont mises à jour, les URL modifiées, des redirections ajoutées, les problèmes techniques résolus et de nouvelles pages publiées chaque semaine.
Sans données historiques, il devient difficile de comprendre si le magasin dans son ensemble s’améliore ou si un changement récent a introduit de nouveaux problèmes.
Recherchez un outil capable de conserver des instantanés SEO et d’afficher les changements au fil du temps. Le module « Score History » de Knowband pour PrestaShop SEO Checker suit les scores SEO de la boutique, les tendances des problèmes et les améliorations ou les baisses au niveau des pages, tout en permettant des comparaisons entre les instantanés.
Cela donne aux commerçants une question plus utile à se poser que « Quel est mon score SEO ? »
La meilleure question est : « Qu’est-ce qui a changé, et cela a-t-il amélioré le magasin ? »
L’optimisation du contenu ne doit pas devenir un goulot d’étranglement.
Lorsqu’elles gèrent des centaines ou des milliers d’articles, les équipes e-commerce peuvent passer beaucoup de temps à rédiger et à mettre à jour manuellement les métadonnées.
Un outil SEO peut s’avérer plus utile s’il permet de déceler les lacunes en matière de contenu et facilite les processus d’optimisation de routine sans éliminer la vérification humaine.
Le gestionnaire d’audit SEO Knowband pour PrestaShop intègre un assistant basé sur ChatGPT permettant de générer des champs SEO tels que les balises titres et descriptions méta. Le contenu généré est inséré dans les champs sélectionnés pour vérification au lieu d’être publié automatiquement.
Il s’agit d’un point essentiel à prendre en compte. Bien que l’intelligence artificielle puisse contribuer à la création de contenu, c’est le commerçant qui décide de ce qui doit figurer sur le site web.
Choisir la bonne solution SEO pour votre boutique
Lorsqu’on compare un Module SEO PrestaShopÉvitez de choisir uniquement en fonction du nombre de fonctionnalités listées sur la page produit. Demandez-vous plutôt si la solution couvre l’intégralité du flux de travail :
Découvrir le problème → comprendre ses implications → apporter la solution → évaluer l’effet.
À tout le moins, cela implique de rechercher des analyses SEO au niveau de la page, de trouver les problèmes techniques, de gérer les URL et les redirections, de contrôler les fichiers sitemap et robots.txt, d’obtenir des statistiques de performance et de suivre l’historique.
Des fonctionnalités supplémentaires, telles que la création de contenu à l’aide de l’intelligence artificielle, peuvent s’avérer utiles lorsque le magasin dispose d’un catalogue de produits étendu et de peu de temps pour l’optimisation.
Un flux de travail SEO pratique pour les boutiques PrestaShop
Pour les marchands qui souhaitent que leurs activités de référencement soient plus proches de l’interface d’administration de PrestaShop,Gestionnaire d’audit SEO PrestaShop Cette solution centralise ces activités dans un environnement unique. Elle permet d’auditer les produits, les catégories, les pages CMS, les fabricants et les fournisseurs, tout en combinant l’analyse SEO et de lisibilité avec l’optimisation des URL, la gestion du sitemap, Google Analytics 4, Google Search Console, PageSpeed Insights, l’historique des scores et l’optimisation de contenu assistée par l’IA.
Il faut une approche du flux de travail qui simplifie la détection des problèmes, la priorisation des tâches, l’apport d’améliorations et le suivi de leurs effets.
Pour une boutique PrestaShop en pleine expansion, c’est cette compétence qui est la plus précieuse : transformer le référencement en un processus d’amélioration continue plutôt qu’en un ensemble de tâches isolées.
Un client ajoute trois produits à son panier, puis disparaît. Dans le contexte d’une boutique PrestaShop, un panier abandonné peut indiquer des ventes potentielles qui ont failli être finalisées.
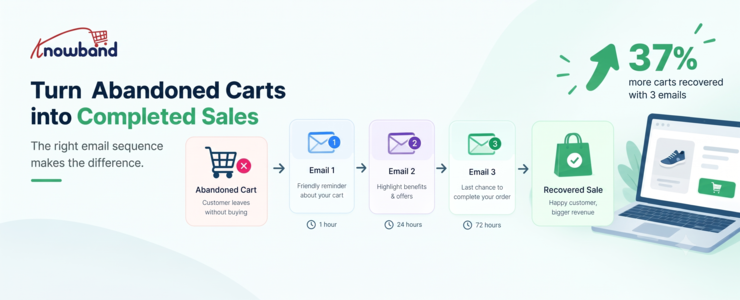
L’intérêt d’un module de paniers abandonnés structuré pour PrestaShop est évident : ne considérez pas chaque panier abandonné comme un client perdu. Selon une étude comparative de Marketing LTB publiée en 2026, l’envoi de trois e-mails de relance permet de récupérer 37 % de paniers supplémentaires par rapport à l’envoi d’un seul. Ce chiffre ne doit pas être interprété comme une vérité absolue pour toutes les boutiques, mais il met en lumière un point intéressant : un simple rappel ne doit pas nécessairement nuire à la demande.
Dans le cadre de la récupération des paniers abandonnés sur une boutique PrestaShop, il est recommandé de mettre en place un processus où chaque relance a un objectif précis : le premier est un rappel, le deuxième vise à lever les hésitations et le dernier offre une raison d’acheter. Un système dédiéModule complémentaire de récupération de panier PrestaShop rend pratique l’exécution automatique de cette séquence.
Pourquoi un seul e-mail de panier abandonné ne suffit souvent pas
L’abandon de panier n’est pas toujours lié à un problème lors du paiement. Les clients comparent les prix, vérifient les frais de livraison, enregistrent des produits pour plus tard ou sont distraits.
Cette distinction change la façon dont les courriels de récupération doivent être rédigés.
Un client qui abandonne sa commande à cause de frais de livraison apparus soudainement mérite un message différent de celui qui ferme simplement son navigateur en pleine transaction. Utiliser le même message, proposant une réduction importante, pour les deux clients réduira vos marges et donnera une image de marque trop promotionnelle.
Un flux de messages approprié offre de multiples occasions au visiteur de revenir sur les lieux en fonction du contexte.
La séquence de trois e-mails à tester en premier
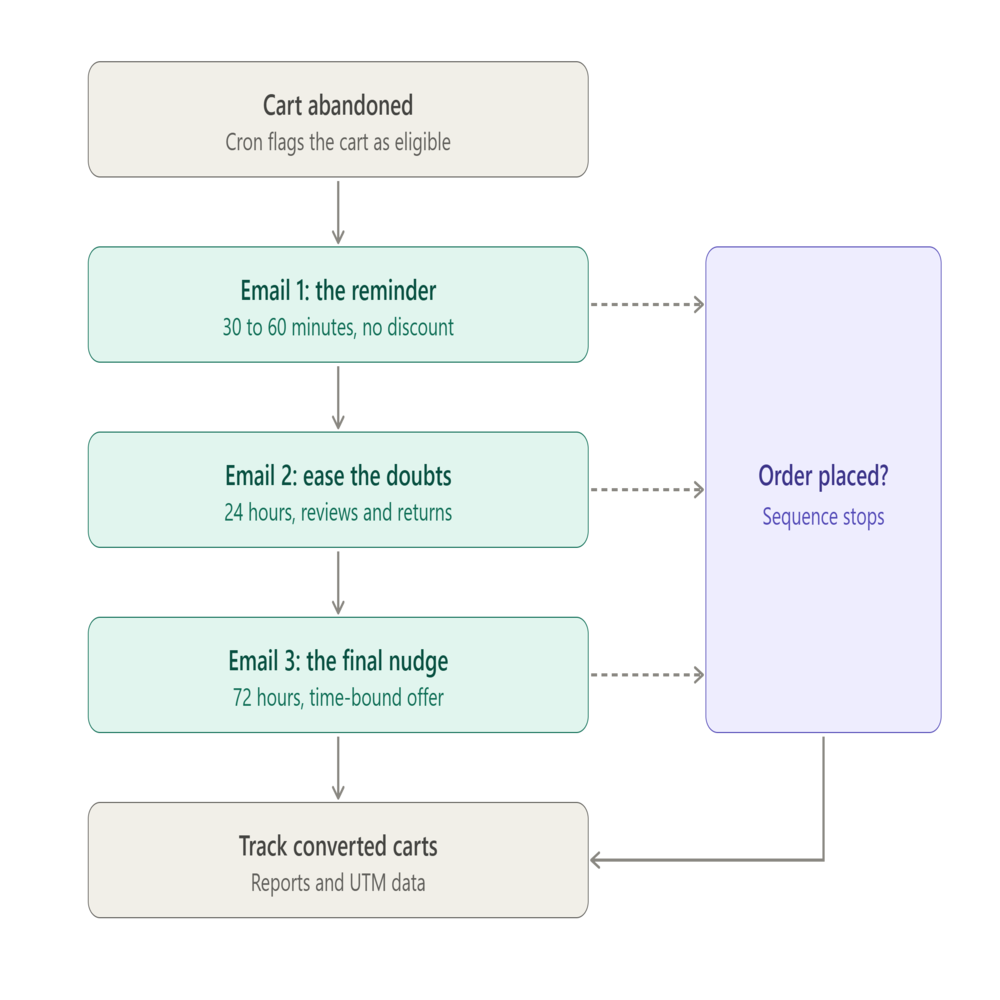
[Caption id = “attachment_842103” align = largeur “de AlignCenter” = “1000”] Une séquence de relance par e-mail en trois étapes pour PrestaShop : chaque rappel a un objectif différent, et le flux s’arrête dès que le client passe commande.
Un bon point de départ consiste à mettre en place une séquence de trois messages répartis sur environ trois jours. Omnisend recommande d’envoyer le premier e-mail entre 30 et 60 minutes après l’abandon du panier, puis des messages de relance à 24 et 72 heures. Il est important d’adapter ces délais à votre audience et à votre processus d’achat.
Courriel 1 : Reprendre la session d’achat interrompue
Envoyez le premier e-mail de relance tant que l’intention d’achat initiale du client est encore fraîche dans les esprits.
Simplifiez votre message. Affichez les produits abandonnés, conservez leurs noms et prix reconnaissables, et indiquez clairement comment revenir à la page de paiement. Ne présumez pas automatiquement que le client a besoin d’une réduction.
Un détaillant de mode peut envoyer un e-mail avec pour objet « Votre panier est toujours en attente » et inclure la liste des articles abandonnés dans le message. L’appel à l’action peut simplement permettre au client de retourner à son panier.
L’objectif n’est pas ici de lever toutes les objections possibles, mais de renouer le contact avec le client et de le ramener vers un achat qu’il avait peut-être l’intention de finaliser.
Courriel 2 : Expliquez la raison de leur hésitation.
Le deuxième message laisse plus de place pour répondre aux doutes.
Avis clients, informations sur la livraison, conditions de retour, avantages du produit ou rappel de son utilité : tout cela trouve sa place ici. Si un client compare différentes options, cet e-mail vous permet de mettre en avant la valeur ajoutée de votre offre sans pour autant baisser immédiatement le prix.
C’est là aussi que les connaissances spécifiques à chaque magasin prennent toute leur importance. Un commerçant vendant des meubles haut de gamme devra sans doute insister sur les informations relatives à la livraison et aux retours, tandis qu’un magasin de cosmétiques mettra davantage l’accent sur les avantages des produits ou les avis des clients.
Ne jugez pas cet e-mail uniquement à son taux d’ouverture. La question pertinente est de savoir si le message génère des visites supplémentaires sur le panier et des commandes finalisées de la part des personnes qui ont ignoré le premier contact.
Courriel 3 : Donnez le dernier coup de pouce
Le troisième message peut contenir un appel à l’action sous forme d’offre lorsque cela se justifie économiquement.
Il peut s’agir d’un code de réduction à usage unique, de la livraison gratuite ou de toute autre forme d’avantage temporaire pour vos clients. Veillez à ce que l’offre soit clairement définie, notamment en ce qui concerne le montant minimum du panier et sa durée de validité.
L’objectif n’est pas d’accorder une réduction à chaque commande abandonnée. Si les clients constatent qu’abandonner leur panier leur permet automatiquement de bénéficier d’une réduction plus importante, votre stratégie de récupération risque d’influencer négativement leur comportement.
La séquence devrait également s’arrêter une fois l’achat effectué. Envoyer un autre message de panier abandonné après la validation de la commande nuit à l’expérience client et donne une impression de négligence.
Le défi pratique ne consiste pas à rédiger trois e-mails. Il s’agit de s’assurer que la boutique sait quand le panier est validé, quel rappel envoyer, si l’utilisateur a finalisé sa commande et si l’automatisation a été appliquée. Module de panier abandonné PrestaShop configuration avec une configuration Rappel de panier abandonné PrestaShop C’est la planification qui rend cela possible sans intervention manuelle.
Le module de paniers abandonnés de Knowband pour PrestaShop propose des relances automatisées et manuelles par e-mail, la configuration du délai de rappel, des modèles avec et sans réduction, le suivi des clients invités et enregistrés, ainsi que des rapports comparant les paniers abandonnés et les paniers convertis. À ce jour, la page produit indique une compatibilité avec PrestaShop 9.x.
La documentation fournie confirme que le module utilise des rappels séquentiels avec et sans réduction. Les délais des rappels sont configurables, et les réductions peuvent inclure un type de réduction, un montant minimum de panier, des coupons, une période de validité et la livraison gratuite.
Cela donne aux commerçants suffisamment de contrôle pour construire une séquence plutôt que d’envoyer sans cesse le même message.
Par exemple :
Rappel 1 : vous pouvez utiliser une adresse e-mail sans réduction.
Le rappel n°2 peut renforcer la valeur du produit sans offre.
Le rappel 3 peut utiliser un modèle de réduction avec une date d’expiration définie.
Le module comprend 20 modèles d’e-mails prêts à l’emploi, répartis entre modèles à prix réduit et modèles sans réduction, tandis que les administrateurs peuvent créer et personnaliser des modèles supplémentaires.
Le délai dépend du magasin, pas seulement de la référence.
Un premier échange de courriels d’une durée de 30 minutes ou d’une heure est un test judicieux, pas une obligation.
L’étude d’Omnisend de 2026 recommande l’envoi d’un premier message de panier abandonné environ 30 à 60 minutes après l’achat, suivi de messages supplémentaires environ 24 et 72 heures plus tard. Elle recommande également de tenir compte des disponibilités locales du client, car un e-mail envoyé tard dans la nuit peut avoir un impact différent de celui envoyé pendant les heures d’achat.
Un magasin vendant des produits bon marché et fréquemment achetés peut se redresser rapidement. Une entreprise vendant du matériel haut de gamme pourrait avoir besoin de plus de temps, car les clients peuvent se renseigner sur les caractéristiques techniques, comparer les prix ou discuter de leur achat avant de revenir.
Surveillez le taux d’abandon de panier ainsi que les performances de récupération. Un taux d’abandon élevé n’indique pas automatiquement un dysfonctionnement du processus de récupération, surtout si vos produits incitent naturellement à comparer les prix.
Le meilleur test consiste à évaluer les performances incrémentales : combien de paniers sont récupérés après chaque message, quel est le montant des revenus générés par les commandes récupérées et si les remises sont réellement nécessaires.
Ne faites pas des remises l’unique stratégie.
Les remises sont faciles à mettre en place et difficiles à annuler.
Si le premier courriel propose systématiquement une réduction de 15 %, les clients sont peu incités à finaliser leur achat immédiatement. Certains pourraient même considérer l’abandon de panier comme une étape normale du processus d’achat.
Une meilleure approche consiste à laisser le client revenir au prix fort avant de lui proposer une offre promotionnelle. Si le dernier rappel inclut un code promo, précisez son objectif et sa durée de validité.
La documentation Knowband prend en charge les remises en pourcentage et les remises fixes, les valeurs minimales de panier, les périodes de validité des coupons et les options de livraison gratuite pour les rappels en série.
Cela permet de mieux protéger les marges. Par exemple, un magasin pourrait réserver une réduction aux paniers dépassant un certain montant plutôt que d’appliquer une offre à chaque panier abandonné.
La couche technique est plus importante que le contenu de l’e-mail.
Même un excellent texte d’e-mail ne peut pas récupérer un panier si l’automatisation ne s’exécute pas.
Le fonctionnement du module repose sur des processus cron qui mettent à jour les paniers abandonnés et envoient des e-mails de rappel. Le manuel fourni explique que ces processus s’exécutent toutes les heures, leur fréquence déterminant quels paniers sont inclus dans chaque fenêtre de traitement.
Cela signifie que les développeurs et les responsables de boutiques doivent tester l’automatisation avant d’évaluer les performances de la campagne.
Le module propose un mode test et un journal cron, permettant aux administrateurs de vérifier le comportement et de s’assurer que les processus planifiés se sont exécutés avec succès.
Plusieurs problèmes d’implémentation peuvent empêcher la réception d’un e-mail pour un panier pourtant éligible. La documentation mentionne notamment les adresses e-mail manquantes pour les clients invités, les montants minimums de panier, les délais de rappel non encore atteints, les paniers vides et les tâches cron mal configurées.
Pour un développeur, il s’agit d’une liste de vérification essentielle pour le dépannage. Inutile de modifier le modèle d’e-mail si le problème vient du fait que la tâche de rappel n’a jamais été exécutée.
Suivez les paniers récupérés, pas seulement l’engagement par e-mail.
Le taux d’ouverture indique si l’objet de l’e-mail a attiré l’attention, mais pas si l’e-mail a généré une vente.
D’après le rapport d’analyse comparative des paniers abandonnés d’Omnisend pour 2025, le taux d’ouverture était de 35.75 %, le taux de clics jusqu’à l’envoi de 3.84 %, le taux de conversion de 1.51 % et le taux de clics jusqu’à la conversion de 39.46 % parmi ses utilisateurs. Ces données fournissent des informations utiles ; toutefois, différents facteurs peuvent influencer les résultats dans votre boutique.
Le module Knowband assure également le suivi des paniers abandonnés et convertis, ainsi que des analyses comparatives entre les deux. Sa documentation définit un panier converti comme un panier pour lequel le client passe commande après avoir reçu un e-mail de rappel.
Cette distinction est importante.
Supposons que l’e-mail 1 génère de nombreux clics mais peu d’achats. Le problème pourrait venir des difficultés rencontrées lors du paiement plutôt que du contenu de l’e-mail. Si l’e-mail 3 génère la majeure partie du chiffre d’affaires récupéré, mais nécessite des remises importantes, il serait judicieux de tester une proposition de valeur plus convaincante plus tôt dans le processus.
Utilisez les paramètres UTM comme couche de mesure supplémentaire. Le module permet d’ajouter des paramètres UTM à ses liens afin de suivre les performances des e-mails dans Google Analytics.
N’oubliez pas les clients qui reviennent sur le site.
Le courriel ne doit pas nécessairement véhiculer l’intégralité de la stratégie de récupération.
Un client régulier peut également voir apparaître une fenêtre contextuelle de rappel affichant les produits qu’il a précédemment laissés dans son panier. Le module prend en charge des modèles de fenêtres contextuelles configurables et des délais de rappel, y compris des versions avec et sans réduction.
Le module prend également en charge un canal de notifications push pour les rappels de panier via navigateur. Les administrateurs peuvent configurer et suivre les rappels web indépendamment des e-mails.
Ces options sont pertinentes lorsque l’email seul ne permet pas de joindre le client au moment opportun. Elles ne doivent pas servir de prétexte pour envoyer systématiquement tous les messages possibles à chaque client. L’objectif est une expérience de fidélisation cohérente, et non un volume maximal de messages.
Construisez le scénario autour des véritables raisons d’abandon.
Une stratégie de reconquête efficace commence par identifier les raisons pour lesquelles les clients partent.
Les conclusions de Baymard indiquent qu’il y a des abandons de panier dus à des problèmes au moment du paiement, et aussi des cas de personnes qui abandonnent leur panier alors qu’elles ne font que naviguer sur le site et n’ont aucune intention d’acheter.
Cela suggère un cadre de décision pratique :
Si le client était distrait : utilisez un rappel direct.
Si le client a des doutes : insistez sur la valeur du produit, les avis, la livraison ou les retours.
Si le prix semble être l’obstacle : tester une incitation plus tard dans le processus.
Si le processus de paiement lui-même est la cause de l’abandon de panier : corrigez-le plutôt que de miser sur l’envoi de davantage d’e-mails.
Il ne faut pas négliger cette dernière remarque, car l’automatisation du recouvrement doit servir à prévenir les pertes de revenus, mais ne doit pas se substituer à la résolution concrète des problèmes liés aux paiements, aux formulaires de paiement difficiles à comprendre, aux informations d’expédition manquantes ou au manque d’ergonomie mobile.
Où le module de suivi par e-mail de PrestaShop trouve sa place
Pour les marchands qui souhaitent mettre en place cette séquence sans avoir à créer la logique d’automatisation de A à Z, le module de suivi par e-mail de PrestaShop fournit les éléments opérationnels nécessaires pour gérer les rappels en série, les modèles, l’envoi automatisé et le suivi des conversions de panier.
La documentation confirme également la prise en charge des demandes de suppression de données client liées au RGPD, du mode test, du suivi des clients invités et enregistrés, et des analyses.
Un détail de mise en œuvre mérite d’être souligné : la récupération des paniers abandonnés dépend de la disponibilité d’une adresse e-mail. Un site marchand peut avoir un grand nombre de paniers abandonnés anonymes, mais ces paniers ne peuvent recevoir de rappel par e-mail sans adresse e-mail identifiable.
C’est pourquoi la conception des caisses et l’automatisation des récupérations doivent être considérées comme des systèmes connectés.
Une configuration pratique pour une boutique PrestaShop
Une première version sensée n’a pas besoin d’une douzaine de règles.
Commencez par définir à quel moment le panier est considéré comme abandonné. Créez ensuite trois rappels ayant des objectifs différents plutôt que trois versions du même e-mail. Rappel de panier abandonné PrestaShop Elle devrait gagner sa place en répondant à un besoin différent de la clientèle.
L’extension PrestaShop Cart Abandoned Addon prend en charge les délais de rappel configurables et les rappels en série avec ou sans réduction, permettant ainsi aux marchands de créer cette progression directement dans le module.
Avant d’activer le flux, testez le chemin complet :
Ajouter un produit à un panier d’essai.
Confirmez que le panier devient éligible après le délai d’abandon configuré.
Vérifiez que le premier rappel a bien été déclenché.
Vérifiez que les rappels suivants respectent leurs délais.
Passez une commande et confirmez que le client est considéré comme converti.
Consultez le journal cron si une étape échoue.
Vérifiez les données UTM dans les outils d’analyse.
Tester les e-mails sur des appareils mobiles.
Cela permet de détecter les problèmes techniques avant que les clients réels n’entrent en contact avec le processus.
Que signifie concrètement le chiffre de 37 % pour un commerçant ?
L’amélioration de 37 % constatée ne doit pas devenir un objectif que chaque boutique PrestaShop est censée atteindre.
Marketing LTB indique que trois e-mails de relance permettent de récupérer 37 % de paniers de plus qu’un seul, tandis que d’autres études soulignent la forte performance des messages automatisés déclenchés par le comportement en général.
La leçon la plus utile est que la conception de séquences crée des opportunités supplémentaires pour récupérer les clients qui n’étaient pas prêts à acheter après le premier rappel.
Établissez votre propre point de référence. Comparez un e-mail à trois, suivez les commandes récupérées plutôt que les simples clics et examinez le chiffre d’affaires généré après application des réductions. Si le troisième message augmente les conversions sans créer de dépendance excessive aux réductions ni de plaintes, il aura toute sa place.
Conclusion : Élaborez une séquence de récupération, puis améliorez-la.
Une stratégie efficace pour le module de panier abandonné de PrestaShop ne consiste pas à envoyer un maximum de messages. Il s’agit plutôt de contacter le client au bon moment et de lui fournir un message pertinent expliquant pourquoi il a pu abandonner son panier.
Voici trois bons exemples d’e-mails pour vous aider à démarrer. L’amélioration de 37 % constatée grâce à ces trois e-mails de récupération constitue un point de repère utile à analyser, mais ne garantit pas une reproduction à l’identique.
À partir de là, le vrai travail consiste à mesurer les performances. Il faut vérifier les paniers convertis, tester les délais, suivre l’utilisation des remises, contrôler l’exécution des tâches planifiées et corriger les points de friction lors du paiement que les e-mails de relance ne peuvent pas résoudre.
Pour les magasins qui souhaitent mettre cette approche en pratique,Module complémentaire PrestaShop Panier abandonné fournit les rappels en série, les modèles d’e-mails, l’envoi automatisé, le suivi, les analyses et les outils de récupération nécessaires à la création et au test du flux de travail. Également disponible sur le Add-ons Prestashop.
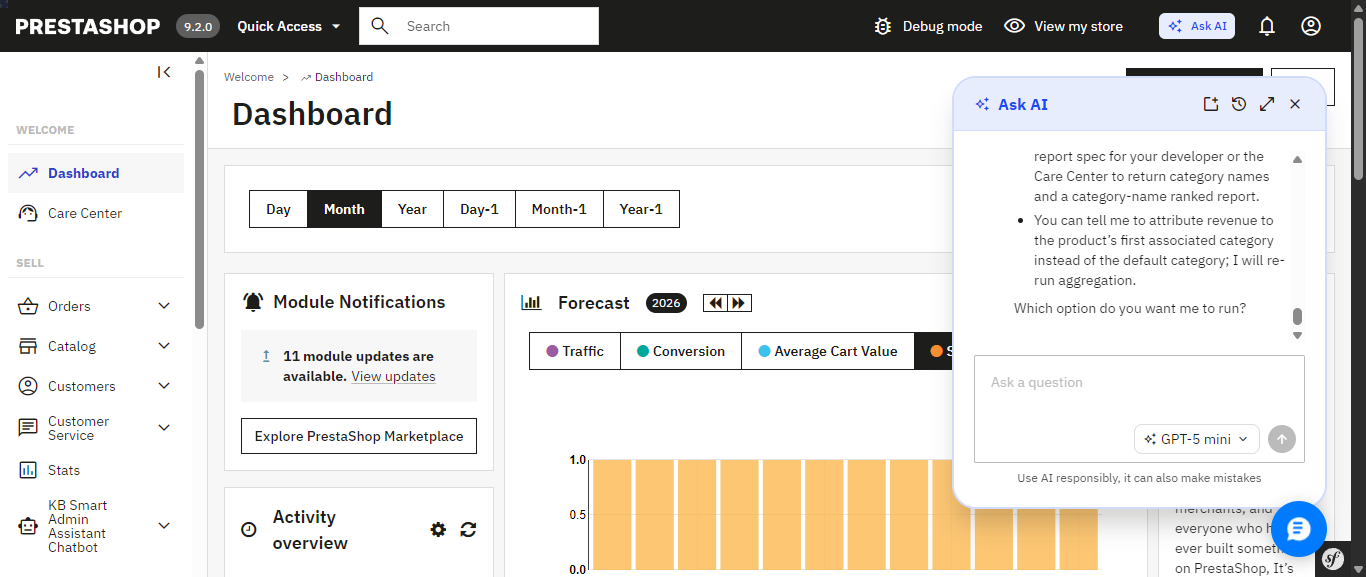
Le nouvel Ask AI de PrestaShop, introduit avec PrestaShop 9.2, est un signe prometteur de la direction que prend la plateforme : un assistant natif, intégré directement au back-office, qui permet d’interroger sa boutique en langage naturel. Il est lié spécifiquement à PrestaShop 9.2 et s’appuie sur deux modules complémentaires, le serveur MCP PrestaShop et MCP Tools, qui doivent être installés et configurés avec lui avant qu’il puisse accéder aux données de votre boutique.
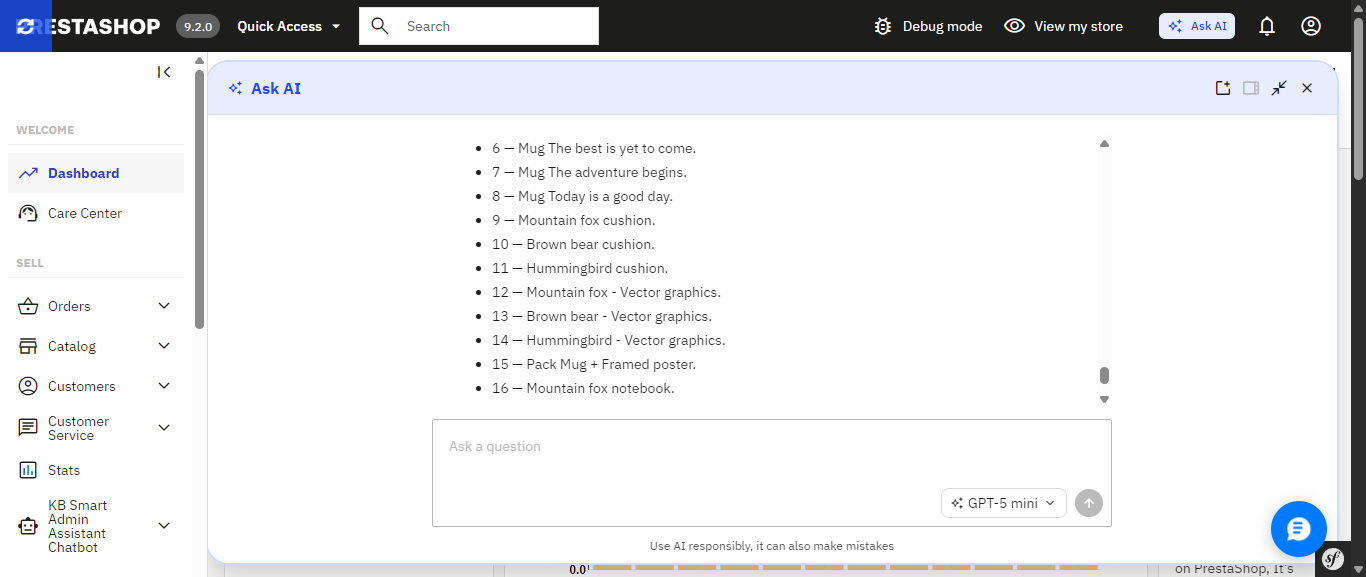
Concrètement, l’ouverture d’Ask AI affiche un panneau de discussion dans un coin de la page d’administration où vous vous trouvez, et il se souvient de votre conversation précédente à la réouverture. Posez une question comme « Quels produits sont actuellement en rupture de stock ? » et il ne répond pas en silence en arrière-plan : il montre son travail, avec l’outil MCP précis qu’il s’apprête à appeler, une étape de confirmation « Tool approved », un objectif énoncé et son raisonnement, avant de renvoyer la réponse sous forme de liste mise en forme. C’est un vrai gage de confiance, même si la contrepartie est l’absence de SQL visible : vous voyez l’appel d’outil et l’objectif, pas la requête sous-jacente.
Le panneau Ask AI natif de PrestaShop, ouvert depuis la barre d’administration supérieure ; il conserve la conversation précédente d’une session à l’autre.
Ask AI montre son travail : l’outil MCP appelé, une étape d’approbation de l’outil et son raisonnement avant de répondre.
La réponse finale, affichée en pleine largeur : une simple liste des produits en rupture de stock, avec un champ de question complémentaire prêt à l’emploi.
Si vous préférez éviter cette configuration, ou si vous utilisez une version antérieure de PrestaShop où Ask AI n’est tout simplement pas disponible, il existe un module que vous pouvez installer dès aujourd’hui : il offre déjà un assistant IA en langage naturel et développe autour de lui bien plus de fonctionnalités, dont beaucoup ne figurent pas encore dans Ask AI. Il s’appelle Smart AI Admin Assistant.
Le panneau Ask AI natif de PrestaShop, ouvert depuis la barre d’administration supérieure ; il conserve la conversation précédente d’une session à l’autre.La réponse finale, affichée en pleine largeur : une simple liste des produits en rupture de stock, avec un champ de question complémentaire prêt à l’emploi.
PrestaShop Ask AI vs Knowband Smart AI Admin Assistant
Fonctionnalité
PrestaShop Ask AI
Knowband Smart AI Admin Assistant
Versions de PrestaShop prises en charge
9.2
1.7.x à 9.x.x
Prérequis d’installation
Nécessite les modules distincts PrestaShop MCP Server et MCP Tools
Installez le module, ajoutez votre clé API et commencez à poser vos questions
Accès aux données
Via le serveur MCP PrestaShop, avec des appels d’outils définis
Langage naturel vers SQL, sur des vues de base de données sélectionnées et en lecture seule
Actions sur la boutique
Peut exécuter des actions avec confirmation explicite obligatoire
Lecture seule ; bloque DELETE, DROP, UPDATE, INSERT et TRUNCATE
Transparence des requêtes
Appels d’outils MCP ; le SQL n’est pas directement visible
✓ Consultez, modifiez et relancez le SQL généré
Tableau de bord d’analyse intégré
Non disponible
✓ 44 widgets : chiffre d’affaires, commandes, stock, meilleures ventes et plus
Export des données
Non disponible
✓ Exports Excel et CSV, y compris des jeux de données complets
Saisie vocale
Non disponible
✓ Reconnaissance vocale via le navigateur
Raccourcis d’accès rapide
Suggestions contextuelles sur les pages Produit, Commande et Client
✓ Puces de requêtes rapides modifiables pour les questions courantes
Contrôle d’accès des employés
Non disponible
✓ Configuration par rôle et par employé
Journal d’audit
Historique de conversation de 30 jours par utilisateur ; aucun journal du SQL ou des actions
✓ Journal d’audit horodaté des requêtes, y compris le SQL exécuté
La confirmation avant toute action et l’intégration native au cœur de PrestaShop sont de vraies forces d’Ask AI, à surveiller de près. Mais l’essentiel de ce qui fait de Smart AI Admin Assistant une boîte à outils complète (le tableau de bord, les exports, le contrôle d’accès, le journal d’audit, la saisie vocale) est un terrain qu’Ask AI n’a pas encore investi.
Le problème que résout un assistant IA
Tout propriétaire de boutique PrestaShop connaît cette routine : consulter le chiffre d’affaires d’hier, parcourir les commandes à la recherche de celles qui sont bloquées, vérifier quels produits sont bientôt en rupture, peut-être exporter quelque chose pour l’envoyer à un partenaire. Rien de tout cela n’est difficile. Tout est répétitif, et tout grignote les heures que vous préféreriez consacrer aux aspects de l’activité qui demandent vraiment votre jugement.
Smart AI Admin Assistant remplace cette routine par une conversation. Vous tapez ou dictez une question comme vous la poseriez à un collègue, et vous obtenez une réponse précise et à jour, tirée directement de la base de données de votre boutique. Pas de tableaux de bord à parcourir. Pas de générateur de rapports. Pas de SQL. Juste une question et une réponse, en quelques secondes.
Posez n’importe quelle question, obtenez une vraie réponse
C’est sur cela que repose tout le module : un moteur qui comprend les questions sur les commandes, les clients, les produits, les ventes, le stock et les coupons, sans aucune connaissance technique. Pas de formulaires à remplir ni de menus déroulants à parcourir : il suffit de demander :
« Combien de commandes ont été passées aujourd’hui ? »
« Montre-moi les produits à faible stock. »
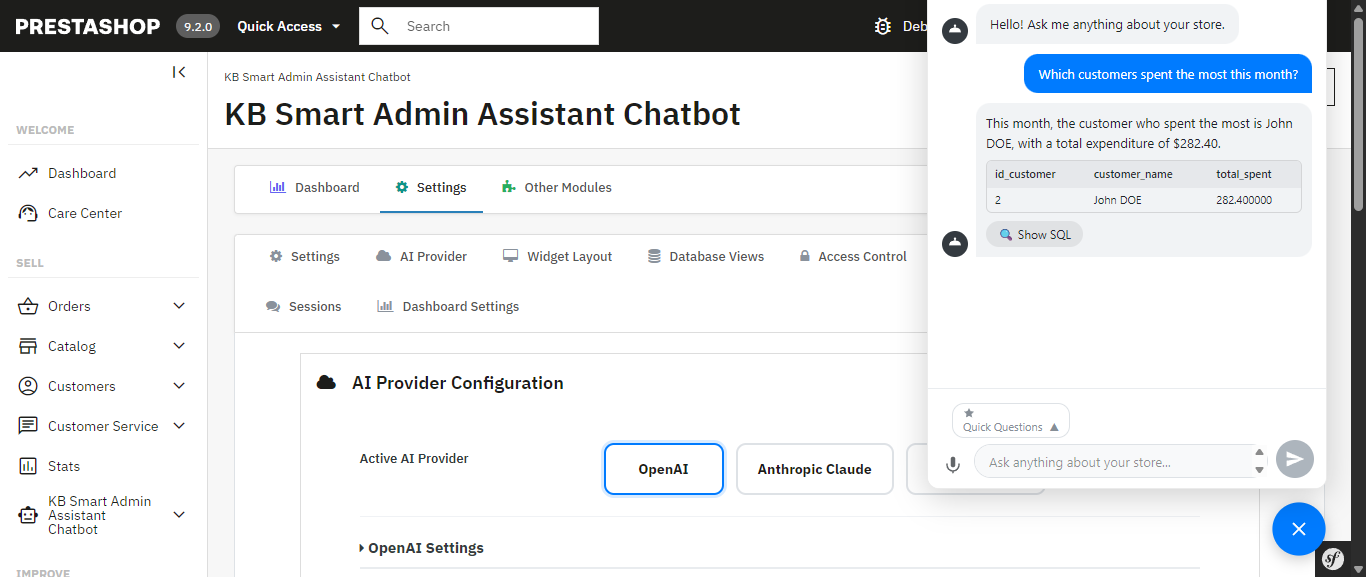
« Quels clients ont le plus dépensé ce mois-ci ? »
« Quel est mon chiffre d’affaires cette semaine par rapport à la semaine dernière ? »
« Quels produits n’ont pas de description ou d’image ? »
« Quels sont mes 10 produits les plus vendus ce trimestre ? »
Ask AI comme Smart AI Admin Assistant vous permettent de poser ce type de question en langage courant : cela n’a rien d’exclusif. La différence apparaît dans tout ce qui est construit autour, à commencer par la façon dont chacun accède réellement à vos données.
Choisissez le modèle d’IA adapté à la question : Ask AI n’offre pas ce niveau de contrôle
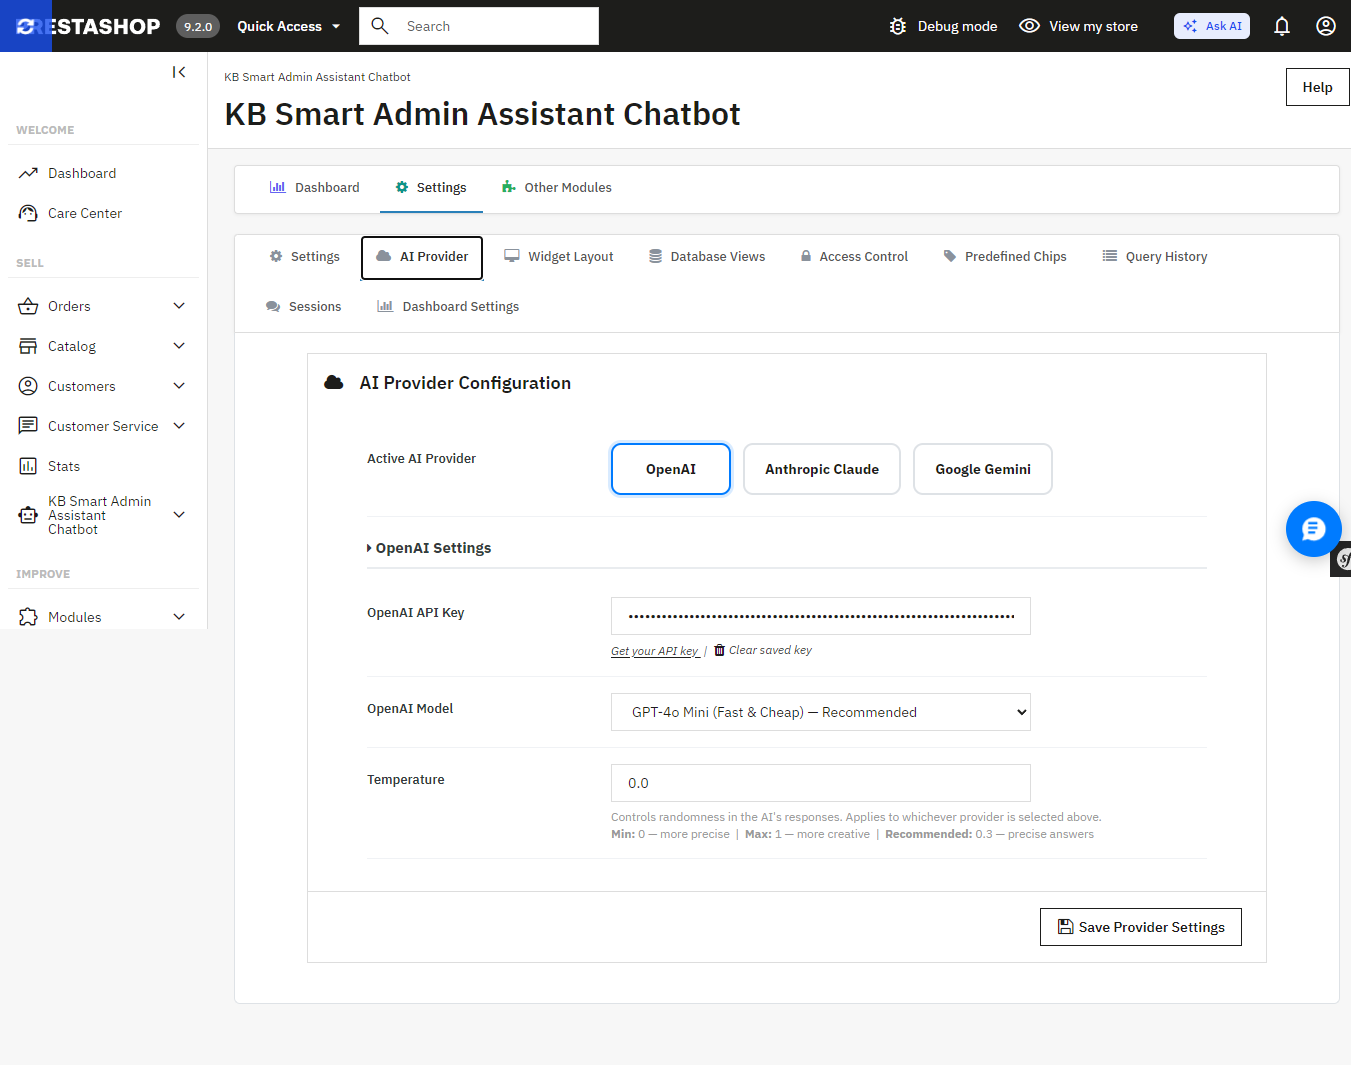
Smart AI Admin Assistant offre un véritable choix de fournisseurs et de niveaux de modèles, sans modifier le code, depuis un seul panneau de réglages :
OpenAI: GPT-4o Mini, GPT-4o, GPT-5.5
Anthropic Claude: Haiku 4.5, Sonnet 4.6, Opus 4.7
Google Gemini: 3.5 Flash, 3.1 Flash-Lite
Vous voulez des réponses rapides et peu coûteuses pour les vérifications quotidiennes ? Optez pour un modèle plus léger. Vous voulez l’analyse la plus approfondie possible d’un mois de ventes difficile ? Passez à un modèle haut de gamme pour cette seule requête. Ask AI, à l’inverse, se connecte à la seule clé de fournisseur que vous avez configurée : il ne propose pas ce type de bascule entre niveaux depuis l’assistant lui-même.
Les réglages « AI Provider » de Smart AI Admin Assistant permettent de basculer entre OpenAI, Anthropic Claude et Google Gemini, et de choisir un niveau de modèle pour chacun.
Une réponse, pas seulement un tableau de chiffres
Chaque requête renvoie plus que des données brutes : l’assistant génère un résumé en langage clair qui met en avant la tendance ou le chiffre qui compte vraiment. Interrogez-le sur votre stock et vous n’obtenez pas qu’un tableau : on vous indique quels produits vont bientôt poser problème.
Smart AI Admin Assistant pour PrestaShop répond à la question « Quels clients ont le plus dépensé ce mois-ci ? » avec un résumé en langage clair et les données sous-jacentes.
Un tableau de bord d’analyse complet intégré : une fonction qu’Ask AI n’a pas
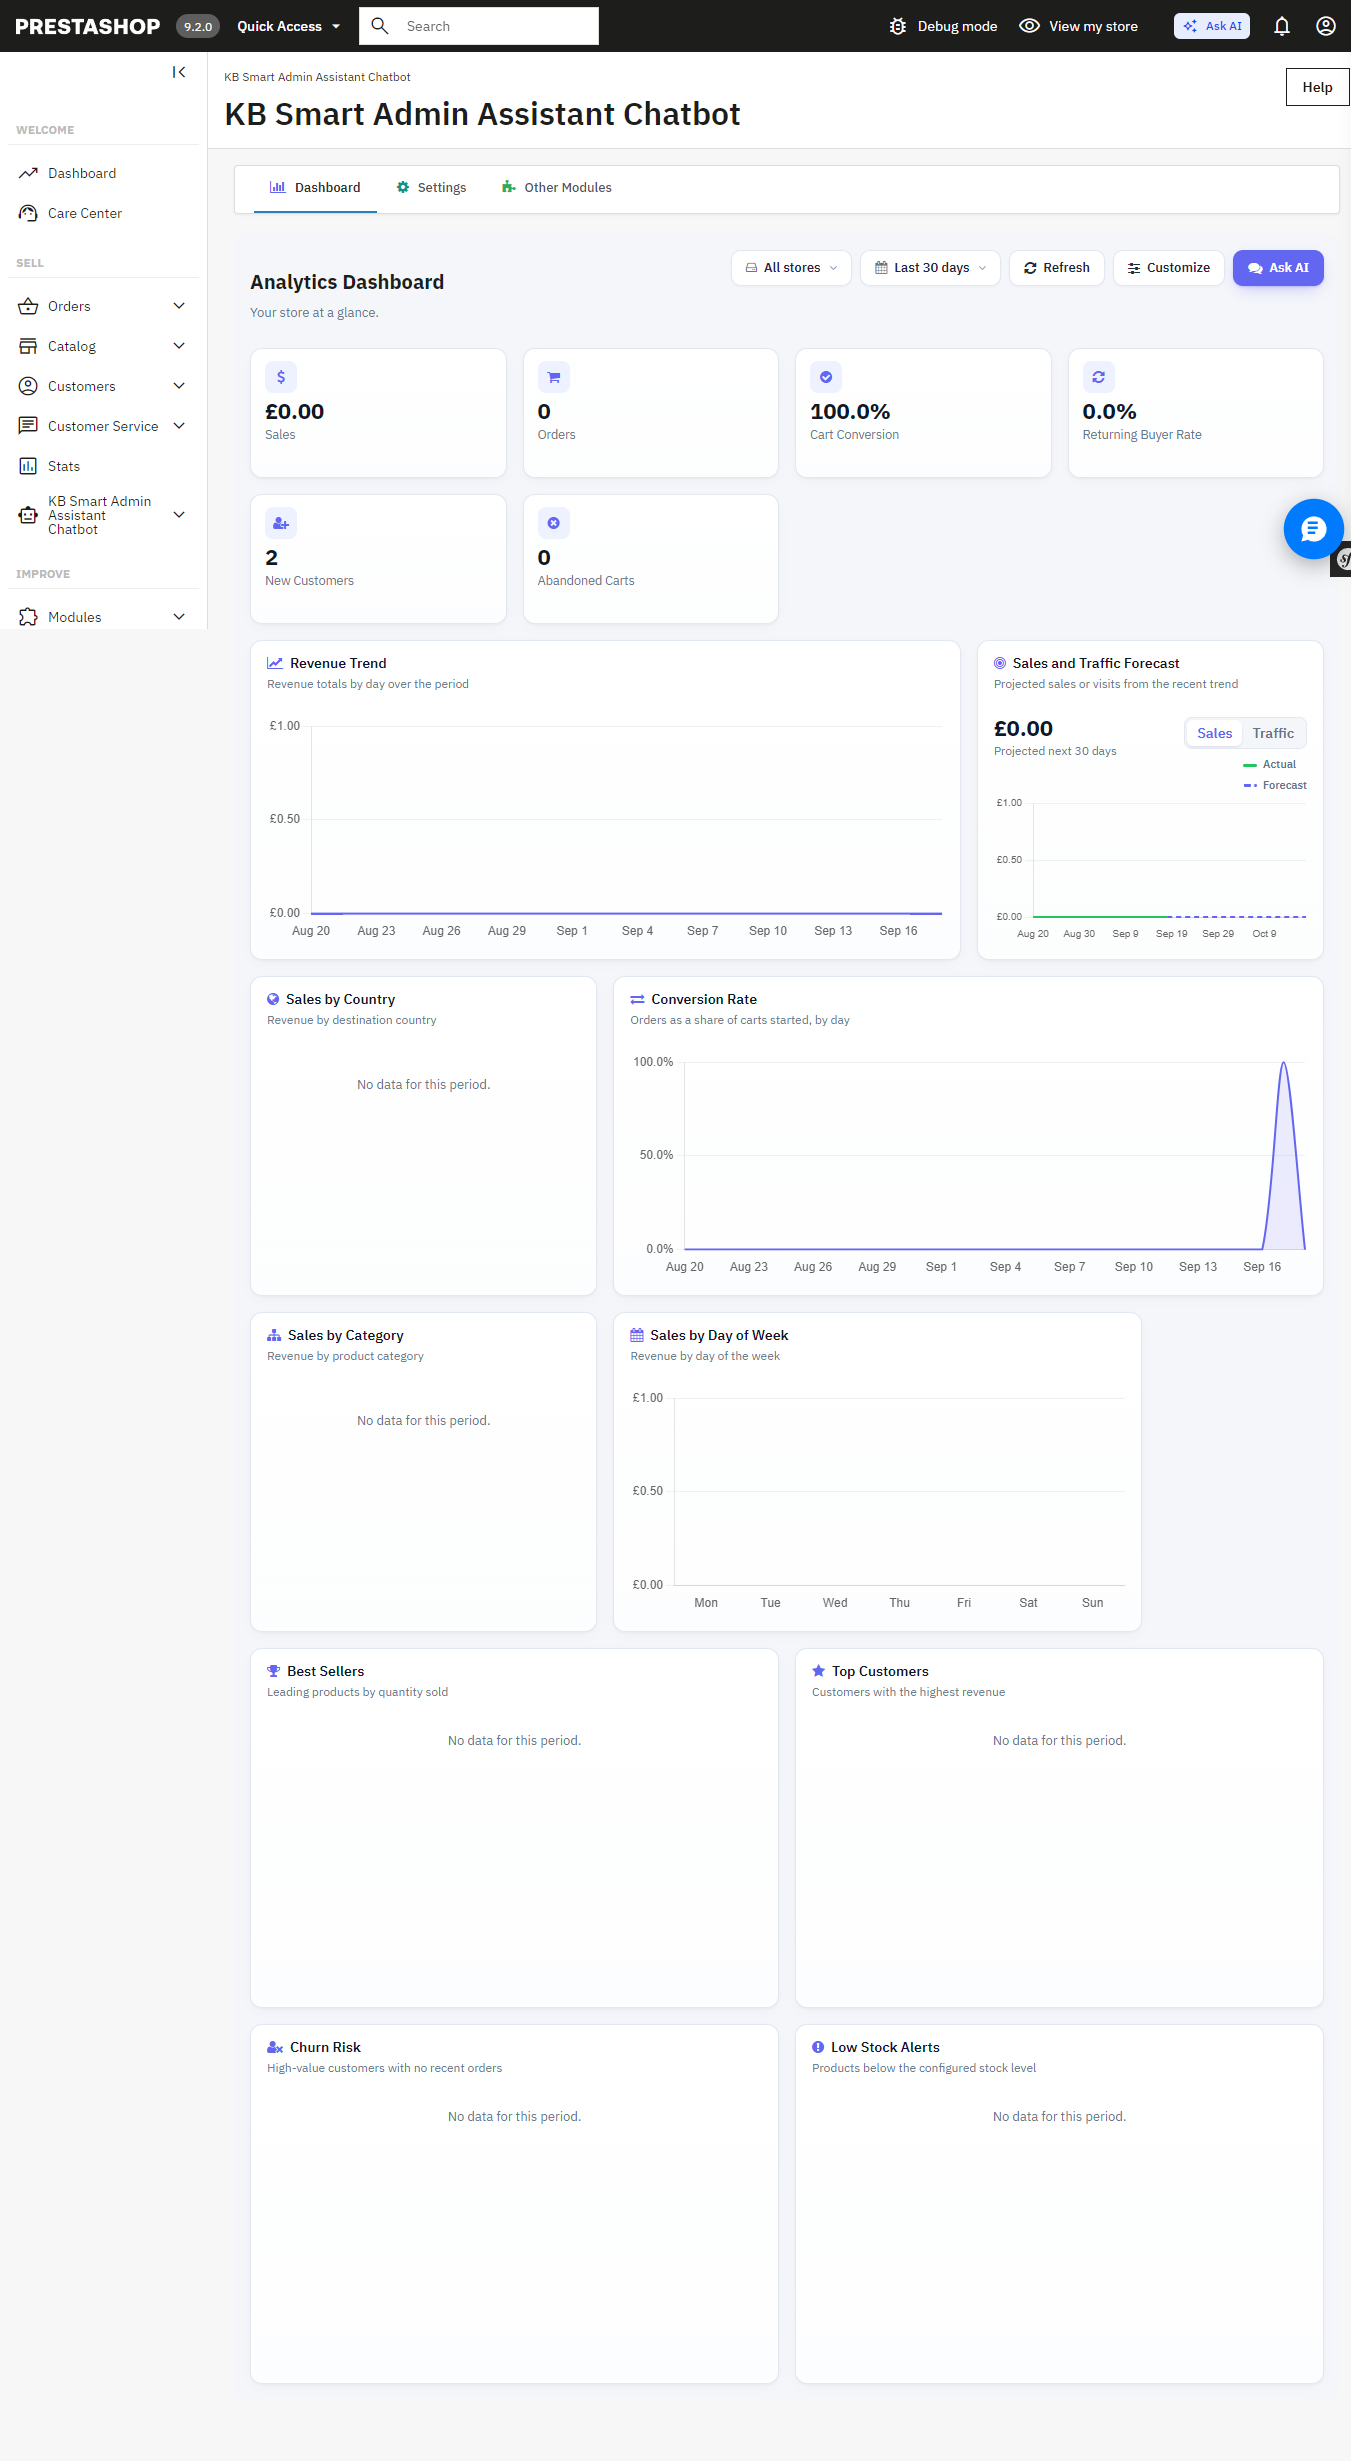
Le tableau de bord d’analyse intégré : chiffre d’affaires, commandes, conversion des paniers et plus, le tout sur une seule page.
Sous l’interface de discussion se trouve un tableau de bord d’analyse complet pour le back-office, avec 34 widgets : analyse du chiffre d’affaires, nombre de commandes, taux de conversion des paniers, taux de fidélisation des clients, alertes de stock par produit, meilleures ventes, taux d’attrition, ventes par pays, catégorie, mode de paiement, tranche horaire, etc. Chaque widget peut être activé ou réordonné pour composer la vue idéale. Il peut aussi servir de page d’accueil de votre back-office PrestaShop.
Des réponses que l’on peut exporter, partager et vérifier : indisponible dans Ask AI
Un résultat à transmettre ? Exportez-le instantanément vers Excel ou CSV : des jeux de données complets, pas seulement les lignes visibles à l’écran. Ask AI n’a aucune fonction d’export ; les données qu’il affiche restent dans la conversation.
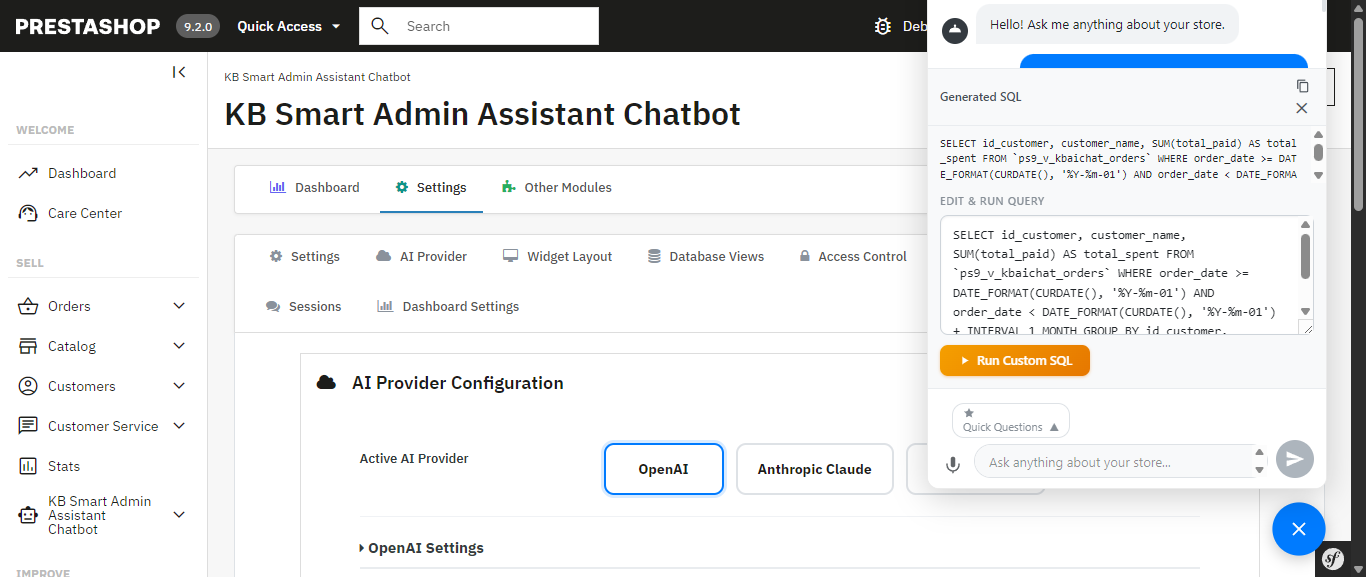
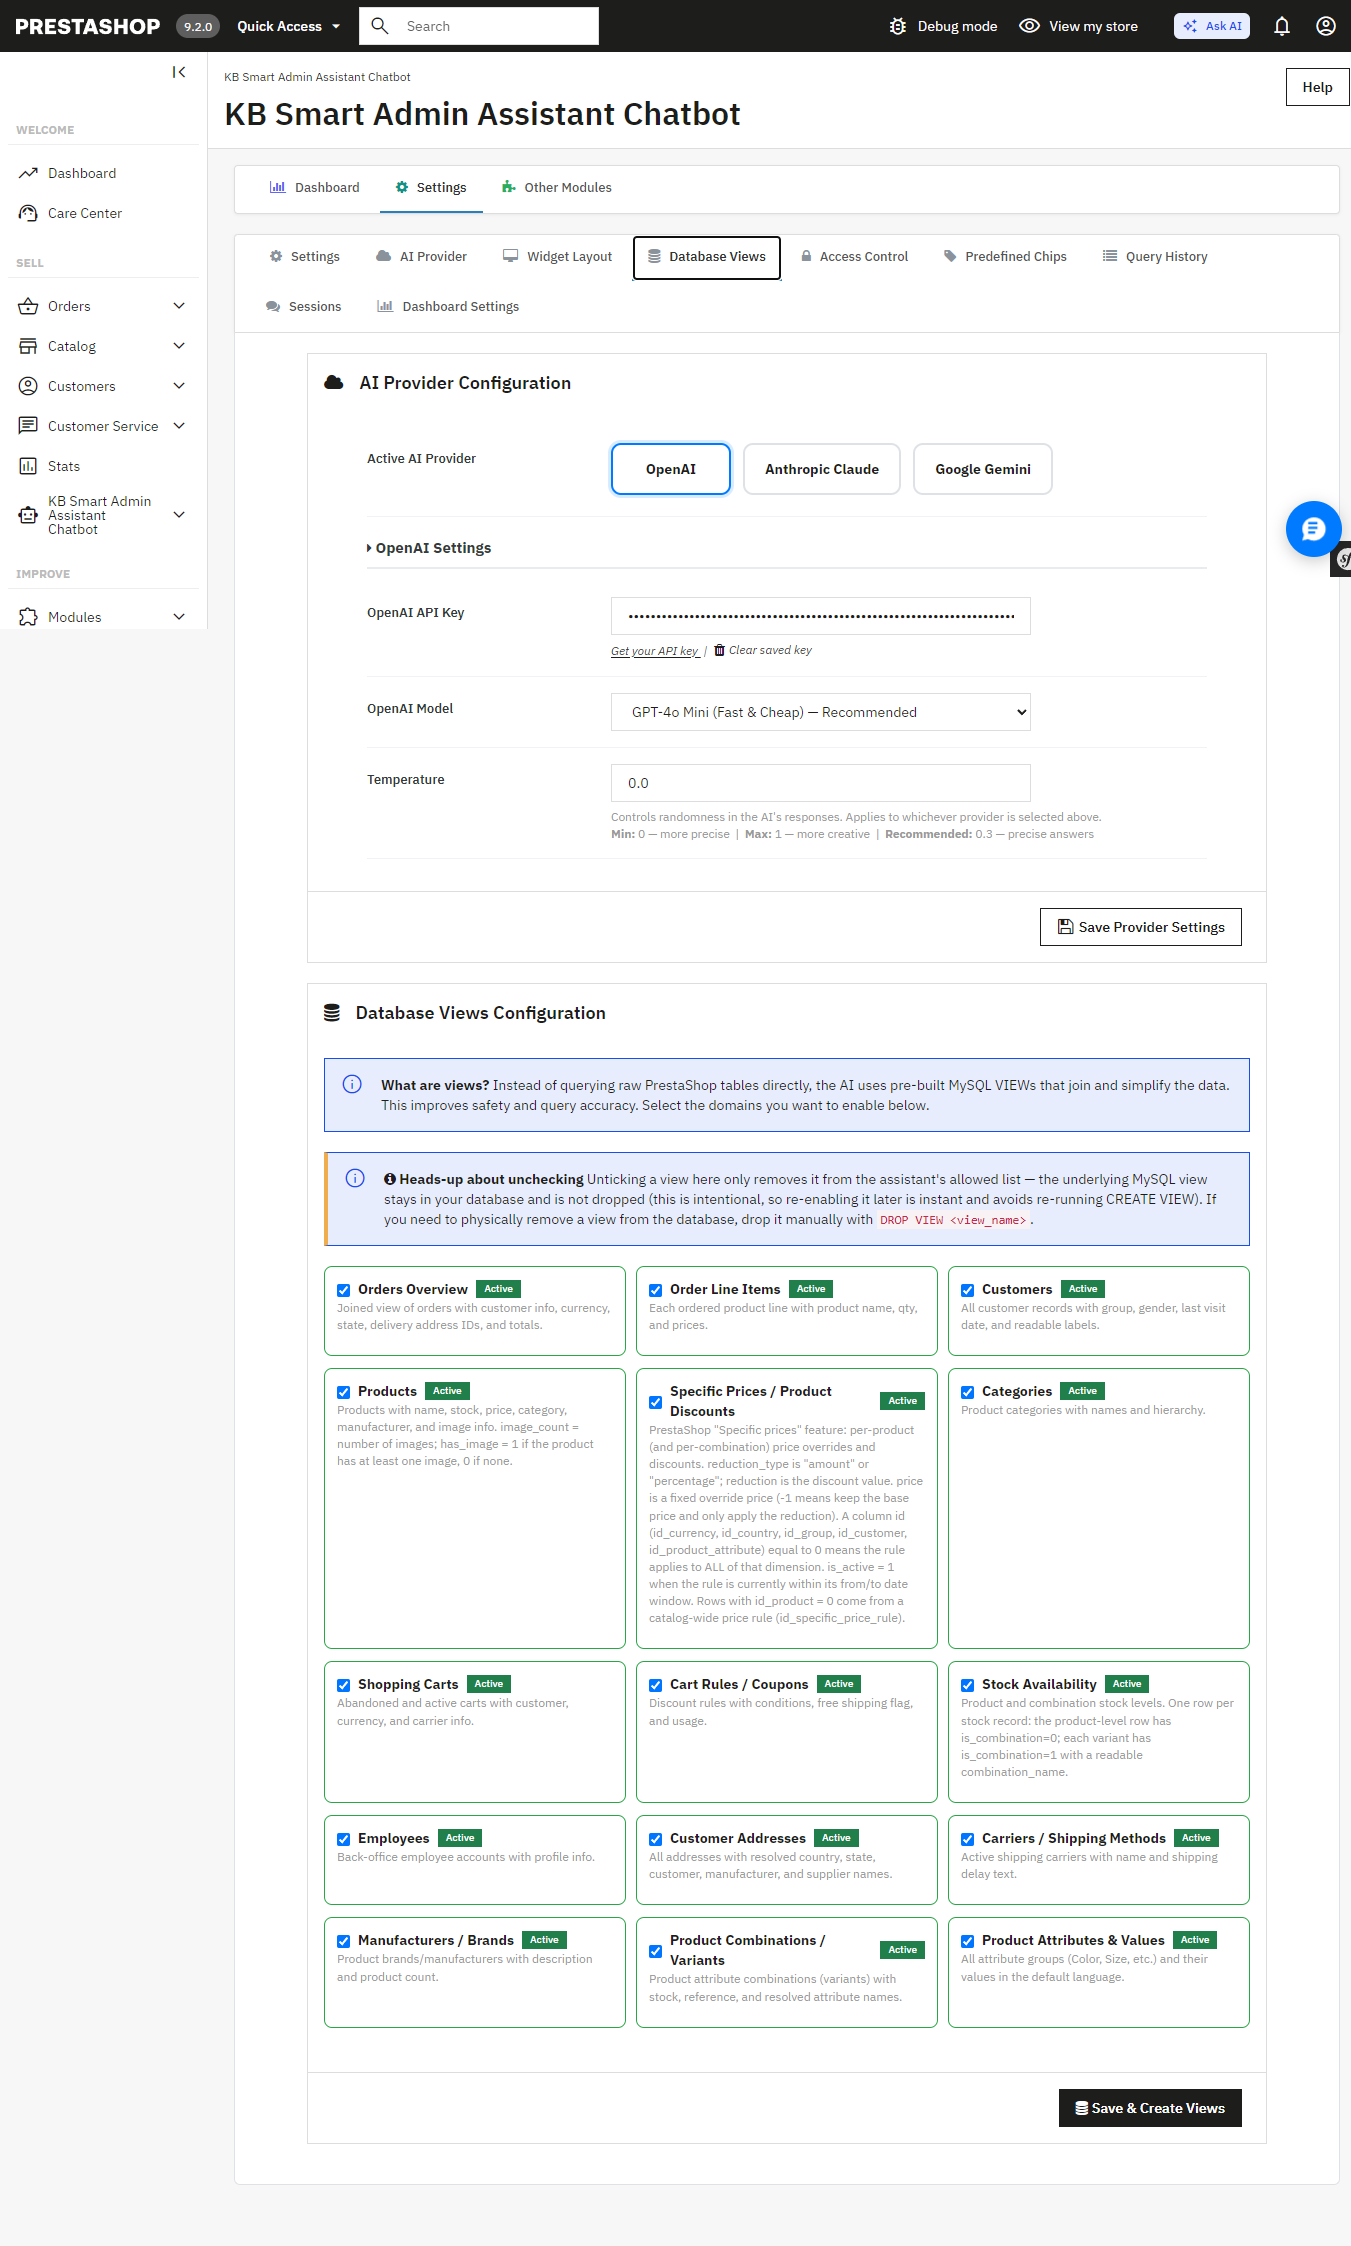
Donner à un assistant l’accès à votre base de données demande réflexion, et le module a été conçu en ce sens : de strictes restrictions sur DELETE, DROP, UPDATE, INSERT et TRUNCATE garantissent que l’assistant ne peut que lire vos informations, jamais y écrire. L’exécution de plusieurs instructions est bloquée et les schémas d’injection SQL sont filtrés automatiquement. Et contrairement à Ask AI, qui passe par des appels d’outils MCP sans rien à inspecter, vous pouvez consulter, modifier et relancer vous-même le SQL exact généré par Smart AI Admin Assistant. Rien ne s’exécute dans une boîte noire.
Le SQL généré est visible, modifiable et relançable : rien n’est une boîte noire.Configuration des vues de base de données : l’IA interroge des vues MySQL sélectionnées et en lecture seule plutôt que les tables brutes.
Conçu pour les équipes, pas seulement pour les propriétaires solo : Ask AI n’a pas d’équivalent
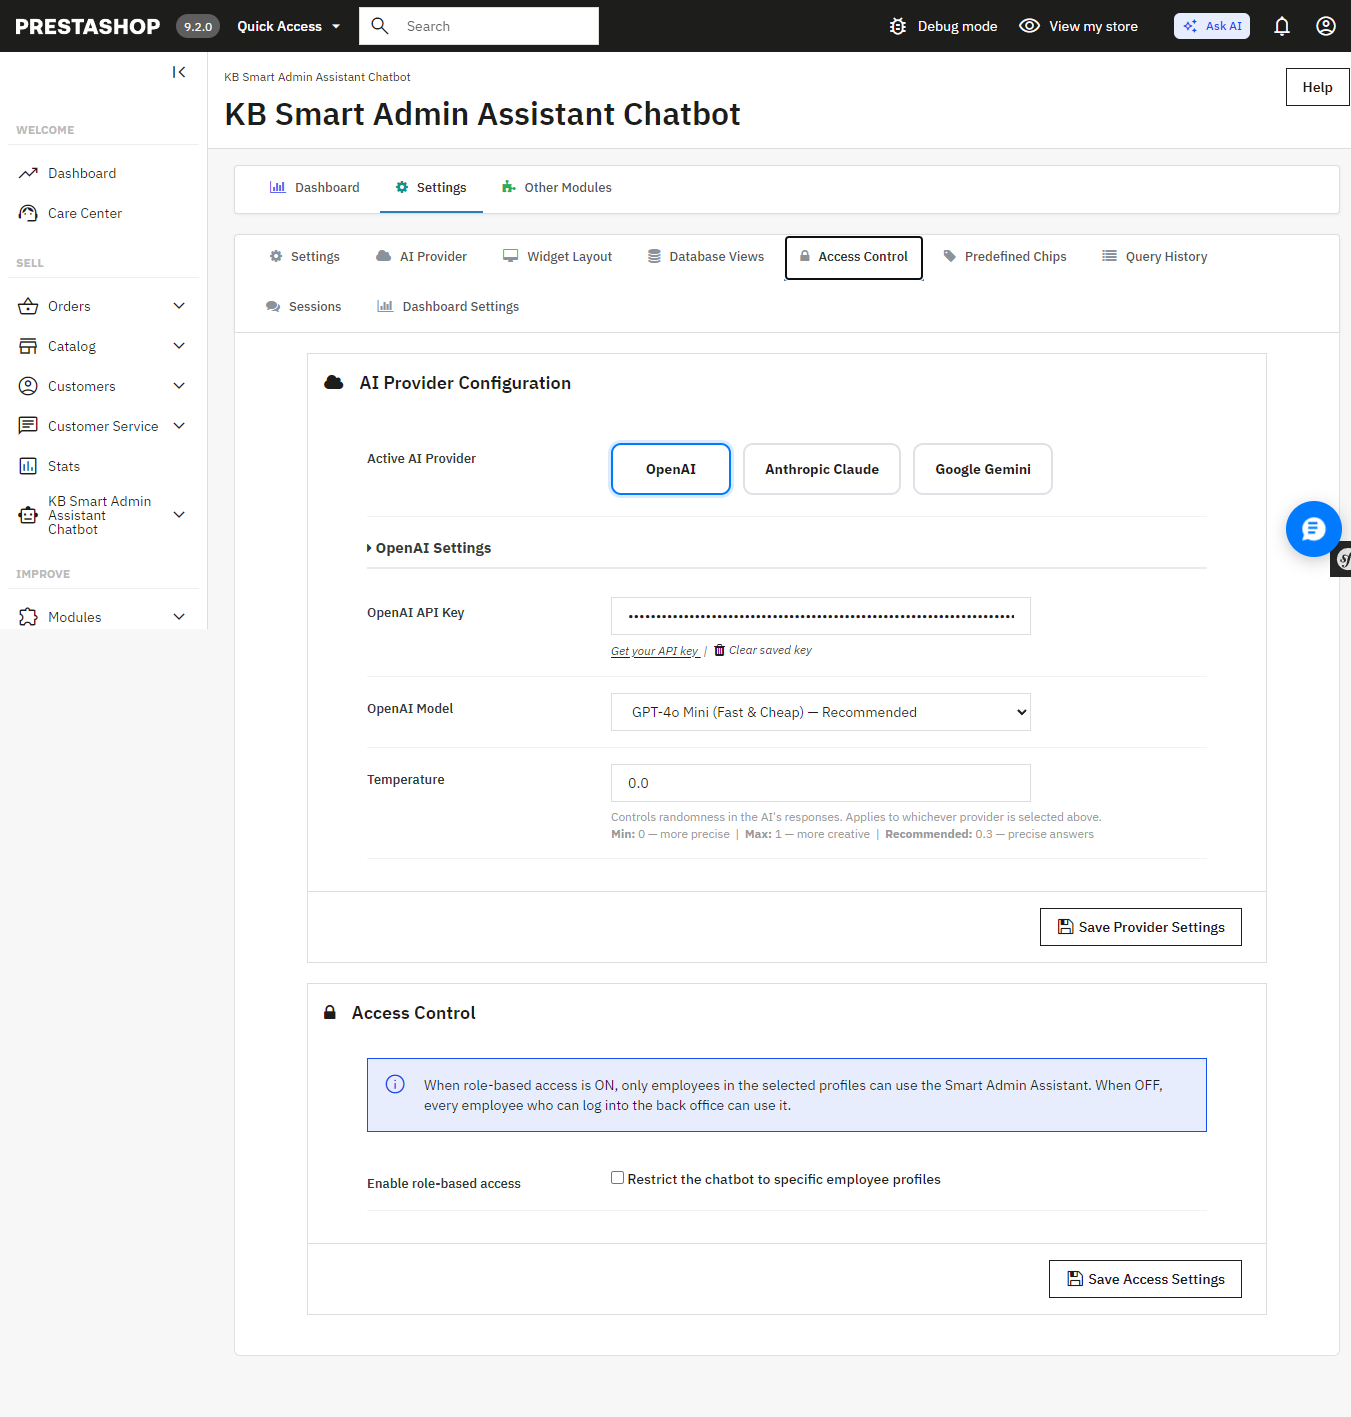
Si votre boutique compte plusieurs administrateurs, ou si vous gérez des boutiques pour des clients en agence, le module propose un contrôle d’accès des employés par rôle : vous décidez précisément quels employés peuvent utiliser l’assistant et ce qu’ils peuvent demander. Chaque requête est horodatée et enregistrée, ce qui vous donne une piste d’audit complète. Ask AI conserve 30 jours d’historique de discussion par utilisateur, mais n’offre ni autorisations par utilisateur ni piste d’audit par requête.
Le contrôle d’accès limite l’assistant à certains profils d’employés.
Historique des requêtes : un journal d’audit complet et horodaté de chaque question posée, y compris le SQL généré.
Parlez au lieu de taper : Ask AI ne gère pas la saisie vocale
La saisie vocale, fondée sur la reconnaissance vocale native du navigateur, vous permet de poser votre question à voix haute plutôt que de la taper : pratique dans un entrepôt, pendant une matinée chargée de traitement des commandes, ou chaque fois que vos mains sont occupées. Ask AI fonctionne uniquement par texte.
Des raccourcis pour les questions de tous les jours : plus flexibles que les suggestions d’Ask AI
Prestashop AI Admin Assistant propose des « puces de requêtes rapides » prêtes à l’emploi : Total des commandes du jour, Chiffre d’affaires du mois, Produits à faible stock, Paniers abandonnés (30 derniers jours), Meilleurs clients par chiffre d’affaires, et bien d’autres, entièrement modifiables et personnalisables. Ask AI propose des suggestions contextuelles sur les pages Produit, Commande et Client, mais vous ne pouvez ni les modifier ni en ajouter.
Pour commencer
Si vous êtes prêt à arrêter de fouiller dans les écrans d’administration pour simplement demander à votre boutique ce que vous voulez savoir, Smart AI Admin Assistant est disponible, avec des démos en ligne du back-office et du front-office et un manuel d’utilisation complet pour voir exactement ce que vous achetez :
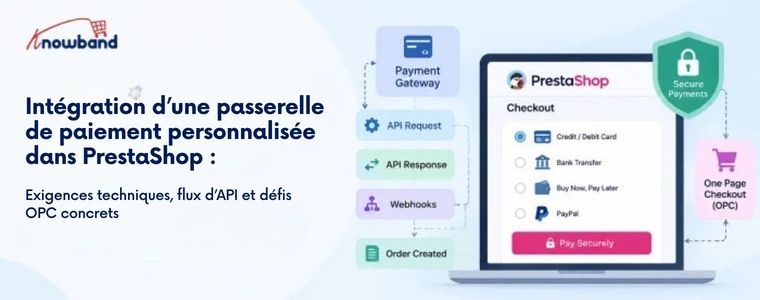
L’intégration d’une passerelle de paiement dans PrestaShop peut sembler simple sur le papier.
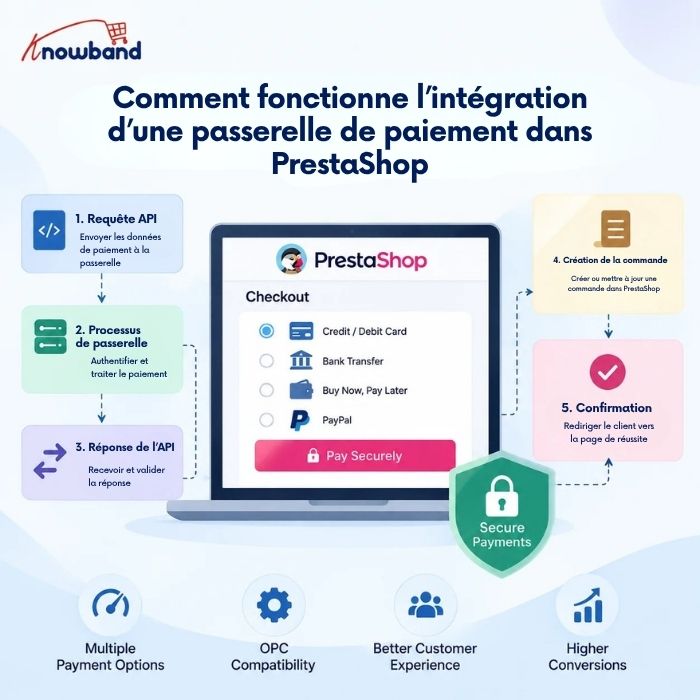
La passerelle fournit la documentation API, les identifiants de test, les clés d’authentification, les URL de rappel et quelques points de terminaison. Le module PrestaShop envoie ensuite la requête de paiement, reçoit la réponse, crée la commande et redirige le client vers la page de confirmation.
Dans une véritable boutique PrestaShop, cependant, la passerelle de paiement fonctionne rarement seule.
Dès qu’un magasin utilise un module de paiement en une seule page (OPC) tel que SuperCheckout, plusieurs modules de paiement, flux de paiement personnalisés, iframes, méthodes de paiement basées sur JavaScript et personnalisations supplémentaires du processus de paiement peuvent tous interagir entre eux.
C’est là que de nombreuses intégrations de paiement se compliquent.
Lors de nos travaux sur la compatibilité des passerelles de paiement, nous avons constaté des cas où un mode de paiement fonctionnait parfaitement avec le processus de paiement par défaut de PrestaShop, mais se comportait différemment dans OPC. Par exemple, un fournisseur de paiement pouvait s’afficher correctement sur le processus de paiement standard, tandis que des options telles que BLIK, la sélection bancaire ou BNPL disparaissaient dans SuperCheckout.
La leçon essentielle à retenir est que l’intégration d’une passerelle de paiement ne se limite pas à la simple validation de l’appel API. Il s’agit d’assurer le bon fonctionnement de l’intégralité du cycle de paiement au sein de la page de paiement PrestaShop.
1.0 De quoi une passerelle de paiement personnalisée a-t-elle réellement besoin ?
De manière générale, une intégration de paiement PrestaShop doit gérer cinq éléments :
Afficher le mode de paiement lors du passage à la caisse.
Transmettez les données client ou de paiement à la passerelle.
Recevoir et valider la réponse de la passerelle.
Créez ou mettez à jour correctement la commande PrestaShop.
Ramener le client à la page de confirmation ou d’erreur appropriée.
Un module de paiement typique étend plutôt que la classe de base.
Le module de paiement fonctionne normalement avec des hooks tels que :
Le module d’accroche permet de rendre le mode de paiement disponible à la caisse.
Le module d’accroche gère ce que le client voit après son retour du processus de paiement.
Par exemple :
public function hookPaymentOptions($params) { if (!$this->active || !$this->checkCurrency($params['cart'])) { return []; } $paymentOption = new PaymentOption(); $paymentOption ->setCallToActionText($this->l('Payer par carte')) ->setAction( $this->context->link->getModuleLink( $this->name, 'redirect', [], true ) ); return [$paymentOption]; }
L’important est que ce hook ne présuppose pas que le mode de paiement puisse toujours être affiché.
La devise, le pays, l’opérateur, l’état du client, le montant du panier, la configuration du module et la disponibilité de la passerelle de paiement peuvent tous influencer l’affichage du mode de paiement.
2.0 La pièce qui change tout : OPC
Le processus de paiement par défaut de PrestaShop et un module OPC ne traitent pas nécessairement les méthodes de paiement exactement de la même manière.
Ce fut l’une des leçons les plus importantes tirées de l’utilisation de plusieurs modules de paiement.
Avec le processus de paiement par défaut, un module de paiement contrôle généralement lui-même l’affichage des options de paiement et le flux de paiement.
Avec un OPC (Optical Payment Control), le module de paiement devient une couche supplémentaire entre le module de paiement et le client. Cela signifie que les éléments suivants peuvent interagir :
Le client↓OPC / SuperCheckout↓Options de paiement↓Module de paiement↓API de passerelle↓Réponse de la passerelle↓Module de paiement↓OPC / PrestaShop↓Confirmation de commande
Un module de paiement peut donc être parfaitement correct du point de vue de l’API et pourtant ne pas fonctionner correctement au sein d’un OPC.
C’est pourquoi les tests de compatibilité des paiements doivent toujours inclure les deux :
Processus de paiement par défaut de PrestaShop
Le code OPC réellement utilisé par le magasin
Tester uniquement la procédure de paiement par défaut peut donner l’impression erronée que l’intégration est terminée.
3.0 Un exemple concret : les options PayU sont absentes de l’OPC
L’un des problèmes pratiques que nous avons rencontrés concernait les options de paiement PayU.
Sur la page de paiement standard de PrestaShop, PayU affichait correctement ses modes de paiement disponibles. Cependant, sur SuperCheckout, certaines options de paiement étaient manquantes.
Par exemple, selon la configuration et le panier :
BLIK n’était pas visible de manière constante.
La liste de sélection des banques ne s’est pas affichée correctement.
Certaines lignes BNPL/paiement étaient manquantes.
Dans certains cas, BLIK est apparu puis a disparu.
À première vue, cela ressemblait à un problème d’API PayU. Ce n’en était pas un.
L’étape diagnostique importante consistait à comparer le flux de paiement entre la page de paiement par défaut et SuperCheckout.
Lorsque le même module de paiement fonctionne sur la page de paiement par défaut mais échoue dans OPC, l’enquête doit s’étendre au-delà de l’API de la passerelle.
Nous devons vérifier comment l’OPC construit les méthodes de paiement et quelles informations il transmet aux modules de paiement.
4.0 Le montant du paiement peut affecter la visibilité du mode de paiement
Un aspect particulièrement important de cette enquête concernait le montant du panier. Les plateformes de paiement imposent souvent des limites minimales et maximales aux transactions. Par exemple :
Mode de paiement↓Vérifier le montant du panier↓Montant minimum ? Montant maximum ?↓Admissible / Non admissible
Lors de l’enquête de compatibilité avec PayU, nous avons constaté que la logique de filtrage des méthodes de paiement était liée au fait que le montant du panier était transmis lors des vérifications des méthodes de paiement.
Le flux concerné impliquait le calcul du panier et le filtrage des méthodes de paiement de PrestaShop, y compris la logique relative à :
Panier::LES DEUX
et :
PayMethodsCache::checkMinMax
C’est important car une option de paiement peut disparaître de la page de paiement sans que l’API elle-même ne renvoie d’erreur.
Il se peut tout simplement que la passerelle soit considérée comme inéligible pour le montant reçu par le module de paiement. Cela nous fournit une règle de débogage importante :
Si une option de paiement disparaît d’une page de paiement en ligne, ne concluez pas immédiatement à une défaillance de l’API de paiement. Vérifiez d’abord le montant du panier, la devise, les limites minimales et maximales, ainsi que les valeurs correspondant aux critères d’éligibilité du mode de paiement.
Cela devient encore plus important lorsque des remises, des frais de livraison, des taxes, des bons d’achat ou des calculs personnalisés sont impliqués.
5.0 Pourquoi certains modes de paiement fonctionnent lors du paiement par défaut mais pas lors du SuperCheckout
Une méthode utile pour étudier ces problèmes consiste à comparer les deux environnements de caisse.
5.1 Processus de paiement par défaut de PrestaShop
Panier↓Recherche d'options de paiement↓hooks paymentOptions↓Modules de paiement↓Options de paiement
5.2 Paiement OPC
Panier↓SuperCheckout↓Modes de paiement↓Modules de paiement↓Traitement OPC supplémentaire↓Interface utilisateur de paiement rendue
Le second flux comporte des pièces mobiles supplémentaires.
Par conséquent, lors du débogage d’un problème de paiement, nous ne nous contentons pas de vérifier : « Le module de paiement fonctionne-t-il ? »
Nous vérifions: « Le module de paiement fonctionne-t-il correctement lorsque sa sortie est consommée et affichée par cette implémentation de paiement spécifique ? »
Cette distinction a permis de gagner un temps considérable lors du débogage.
6.0 L’option de paiement ne représente qu’une partie de l’intégration.
À partir de PrestaShop 1.7, les modules de paiement utilisent généralement la génération de code HTML de paiement via l’ancienne méthode de hook de paiement.
Une option de paiement peut contenir des informations telles que :
$option de paiement->setCallToActionText(...)->setAction(...)->setInputs(...)->setAdditionalInformation(...)
Le client clique sur le mode de paiement et est redirigé vers la passerelle de paiement.
Paiement↓Option de paiement↓Contrôleur de module↓Réseau
6.2 Formulaire de paiement intégré
Les champs de paiement sont affichés directement lors du passage à la caisse.
Paiement↓Option de paiement↓Formulaire de carte/paiement↓API de passerelle
6.3 Paiement via iframe
L’interface de la passerelle est intégrée au processus de paiement.
Paiement↓Option de paiement↓Iframe↓Réseau
Les deux dernières approches nécessitent une attention particulière car JavaScript, la manipulation du DOM, le chargement des iframes et les actualisations OPC peuvent affecter l’interface de paiement.
JavaScript 7.0 devient essentiel avec OPC
C’est un aspect que les guides génériques d’intégration des paiements négligent souvent.
Un OPC peut actualiser dynamiquement certaines parties du processus de paiement lorsque le client change :
adresse de livraison
Pays
porteur
mode de paiement
détails de facturation
Méthode d’envoi
Dans ce cas, le code HTML relatif aux paiements peut être remplacé.
Un événement JavaScript qui fonctionnait lors du chargement initial de la page peut donc cesser de fonctionner après une actualisation AJAX.
Par exemple :
Chargement initial de la caisse↓Paiement JS initialisé↓Le client modifie les informations de paiement/livraison↓OPC met à jour sa section paiement↓DOM d'origine remplacé↓Paiement JS non associé
Cela peut engendrer des symptômes déroutants.
Le mode de paiement peut s’afficher initialement, mais cliquer dessus ne produit aucun effet. Une iframe peut disparaître.
La liste des banques peut cesser de s’allonger.
Une option de paiement peut apparaître et disparaître après la modification d’un autre champ du formulaire de paiement.
Par conséquent, les travaux de compatibilité nécessitent souvent des modifications non seulement dans PHP, mais aussi dans le JavaScript du module de paiement.
8.0 Un exemple concret : SimplyLease + SuperCheckout
Un autre exemple concerne l’intégration de SimplyLease avec SuperCheckout. Le problème ne se limitait pas à l’API de la passerelle.
Certaines informations et certains éléments de calcul de SimplyLease faisaient partie de la présentation de paiement et devaient fonctionner correctement dans le flux SuperCheckout.
Les modifications de compatibilité concernaient à la fois les modèles de modules et l’intégration JavaScript côté SuperCheckout. Les fichiers concernés étaient les suivants :
Ceci illustre bien pourquoi la compatibilité des paiements nécessite parfois des modifications en dehors du module de passerelle de paiement lui-même.
Le prestataire de paiement peut fournir les données correctes, mais la page de paiement doit tout de même :
Rendu.
Conservez-le lors des actualisations de la page de paiement.
Initialisez le JavaScript requis.
Veuillez synchroniser les informations de paiement avec le panier actuel.
9.0 Autre problème courant : le mode de paiement n’apparaît pas
Nous avons également rencontré des cas où un mode de paiement tel que Comfino n’apparaissait pas dans SuperCheckout même si le module de paiement lui-même était installé et configuré.
Ce type de problème devrait faire l’objet d’une enquête systématique.
Vérifier:
9.1 Le module est-il actif ?
$this->actif
9.2 La devise est-elle prise en charge ?
$this->checkCurrency($params['cart'])
9.3 Le pays est-il soutenu ?
Certaines plateformes de paiement limitent les modes de paiement en fonction du pays du client.
9.4 Le total du panier est-il inférieur aux limites de la passerelle de paiement ?
Les valeurs minimales et maximales des transactions peuvent empêcher l’affichage d’une méthode.
9.5 L’opérateur est-il pris en charge ?
Certains modules de paiement limitent les modes de paiement en fonction de l’opérateur.
9.6 Le filtrage OPC est-il la méthode ?
Le module de paiement peut renvoyer des méthodes valides qui sont collectées, filtrées ou affichées. Mais le COP peut encore modifier les modalités de paiement
9.7 JavaScript masque-t-il ou remplace-t-il l’élément ?
Un moyen de paiement peut techniquement être renvoyé par PHP sans pour autant être visible lors du passage à la caisse.
C’est pourquoi les outils de développement du navigateur sont aussi importants que les journaux PHP lors du débogage des intégrations de paiement.
10.0 Crochets auxquels nous devons réellement prêter attention
Une intégration de paiement personnalisée ne doit pas être traitée comme une implémentation à point d’ancrage unique.
Les points d’ancrage exacts dépendent de l’architecture de la passerelle et du processus de paiement, mais certains sont particulièrement importants.
10.1 Options de paiement
Il s’agit du principal moyen d’afficher le mode de paiement lors du passage en caisse.
Il est responsable du retour Options de paiement objets.
Les contrôles habituels comprennent :
if (!$this->active) { return [];}if (!$this->checkCurrency($params['cart'])) { return [];}
Des restrictions supplémentaires spécifiques à la passerelle peuvent alors être appliquées.
10.2 Paiement et retours
Ceci est utilisé une fois que le client a finalisé son paiement ou est revenu à la suite du processus. Cela peut afficher :
référence de commande
statut de paiement
instructions de paiement supplémentaires
informations spécifiques à la passerelle
10.3 actionPresentPaymentOptions
Ce mécanisme devient particulièrement intéressant lorsque plusieurs modules de paiement et un OPC sont impliqués.
Il fonctionne avec les options de paiement rassemblées et peut s’avérer utile lorsque la caisse doit inspecter ou modifier l’ensemble des options de paiement disponibles.
Cela diffère de la mise en œuvre des options de paiement d’une seule passerelle.crochet.
Cette distinction est importante :
options de paiement↓Chaque module de paiement apporte son optionactionPrésentOptionsDePaiement↓Les options de paiement sélectionnées peuvent être traitées.
Lors du débogage de la compatibilité OPC, comprendre où les options de paiement sont collectées par rapport à l’endroit où elles sont finalement présentées peut faire la différence entre trouver rapidement le problème et passer des heures à l’intérieur du module de passerelle.
11.0 Création de commande : Ne jamais faire confiance au navigateur
Une fois le paiement reçu par la passerelle de paiement, l’étape cruciale suivante est la création de la commande. La méthode PrestaShop la plus importante à ce stade est :
Trois valeurs méritent une attention particulière :
11.1 ID du panier
Le panier doit appartenir au client/à la session prévue et doit être valide.
11.2 Montant du paiement
Ne pas utiliser aveuglément :
$cart->getOrderTotal()
comme preuve que la passerelle a bien reçu ce montant.
Le montant doit être validé par rapport à la réponse de la passerelle.
11.3 Clé de sécurité
Le consommateur doit être correctement associé au flux panier/commande.
12.0 Les webhooks doivent être idempotents
Une passerelle de paiement peut envoyer le même webhook plusieurs fois. Par exemple :
Réseau↓Webhook↓Votre serveur↓Réponse 200
Si la réponse est perdue :
Réseau↓Webhook↓Votre serveur↓Réponse perdue↓nouvelles tentatives de passerelle
Si l’intégration crée une commande à chaque réception d’un webhook, des commandes en double sont possibles. Par conséquent, la fonction de rappel doit vérifier si le panier contient déjà une commande avant d’en créer une autre. Conceptuellement :
si ($cart->OrderExists()) {// Déjà traité// Retourner une réponse positive}
Le gestionnaire de webhook doit être conçu pour traiter en toute sécurité les notifications répétées.
13.0 Paiement synchrone vs asynchrone
Toutes les plateformes de paiement ne confirment pas le paiement immédiatement.
13.1 Synchrone
La passerelle confirme immédiatement la transaction.
Le client↓Réseau↓Paiement approuvé↓validerOrder()↓PAIEMENT PS_OS↓Confirmation
13.2 Asynchrone
Le client peut retourner le produit avant la réception de la confirmation de paiement finale.
Le client↓Réseau↓Retour au magasin↓Commande en cours↓Webhook↓Vérifier le paiement↓État de l'ordre de modification↓Paiement accepté
Pour les passerelles asynchrones, l’utilisation d’un état de commande en attente dédié est souvent plus sûre que de marquer immédiatement la commande comme payée.
Une fois que le webhook confirme le paiement :
$history = new OrderHistory();$history->id_order = (int) $order->id;$history->changeIdOrderState( Configuration::get('PS_OS_PAYMENT'),$commande);$history->addWithemail(true);
Cela garantit que la transition d’état de la commande passe par le mécanisme d’historique des commandes de PrestaShop au lieu de simplement modifier la valeur dans la base de données.
14.0 L’une des techniques de débogage les plus utiles : comparer les flux de vérification
Lorsqu’un mode de paiement fonctionne dans la procédure de paiement par défaut mais pas dans OPC, nous recommandons de comparer le flux complet.
Étape 1 : Vérifier le PHP
Est-ce que hookPaymentOptions() exécuté?
Étape 2 : Examiner les options renvoyées
Le module de paiement renvoie-t-il effectivement un option de paiement?
Étape 3 : Vérifier le panier
Comparez:
la totalité de votre cycle de coaching doit être payée avant votre dernière session.
monnaie
des clients
Pays
porteur
remises
impôts
frais de livraison
Étape 4 : Vérifiez le navigateur
Chercher:
Erreurs JavaScript
Éléments DOM manquants
Requêtes AJAX
requêtes échouées
erreurs iframe
Étape 5 : Vérifier l’OPC
Déterminez si SuperCheckout est :
filtrer l’option de paiement
en remplaçant son HTML
actualiser la section paiement
modifier le panier avant l’exécution du module de paiement
Étape 6 : Vérifier la passerelle
Ce n’est qu’après confirmation du processus de caisse local que l’enquête devrait s’approfondir sur :
Authentification API
charge utile de requête
Signature
à un besoin identifié
Webhook
journaux de passerelle
Cette approche par couches est beaucoup plus rapide que de commencer systématiquement par l’API de passerelle.
15.0 Problèmes courants d’intégration des paiements que nous avons constatés
Les tests de compatibilité en conditions réelles révèlent généralement des problèmes qui ne sont pas évidents à partir de la documentation de la passerelle.
15.1 L’option de paiement disparaît
Causes possibles:
devise non prise en charge
restriction du pays
Le montant du panier dépasse les limites de la passerelle.
restriction de l’opérateur
Filtrage OPC
configuration du module de paiement
JavaScript masquant la méthode
15.2 BLIK ou une autre option de paiement apparaît et disparaît
Causes possibles:
consulter la mise à jour AJAX
rendu de l’option de paiement
Initialisation JavaScript
total du panier en cours
L’éligibilité au portail est en cours de recalcul.
15.3 La liste des banques ne s’élargit pas.
Enquêter souvent :
Erreurs JavaScript
éléments DOM remplacés dynamiquement
gestionnaires d’événements attachés avant l’actualisation OPC
Initialisation JavaScript du fournisseur de paiement
15.4 L’iframe disparaît
Enquêter:
actualiser la page de paiement
Initialisation de l’iframe
Remplacement DOM
Exécution de JavaScript après les mises à jour AJAX
15.5 Le paiement a été effectué avec succès, mais la commande reste en attente.
Vérifier:
URL du webhook
livraison par webhook
vérification de la signature
Recherche de panier/commande
transition ordre-état
authentification par rappel
15.6 Le mode de paiement fonctionne lors du passage en caisse par défaut, mais pas lors du passage en caisse classique.
Cela indique fortement que le problème pourrait provenir de l’interaction entre le module de paiement et l’OPC plutôt que de l’API de la passerelle elle-même.
16.0 Exigences de sécurité pour un module de paiement
Les modules de paiement gèrent des opérations sensibles ; la sécurité ne peut donc pas être considérée comme une amélioration optionnelle. Au minimum :
Valider les signatures des fonctions de rappel.
Valider la relation panier/client.
Utilisez HTTPS.
Valider les certificats TLS.
Ne vous fiez jamais uniquement aux informations de paiement fournies par votre navigateur.
Ne stockez jamais les informations brutes des cartes bancaires, sauf si l’architecture et les exigences de conformité le permettent explicitement.
Ne pas enregistrer les informations de paiement sensibles.
Évitez les fonctions serialize() et unserialize(). / pour les données externes non fiables.
Valider et convertir les valeurs entrantes.
Protéger les points de terminaison AJAX et de rappel personnalisés.
Utilisez des jetons sécurisés lorsque cela est approprié.
Rendre le traitement des webhooks idempotent.
Une page de confirmation de paiement ne constitue pas une preuve de paiement.
C’est la réponse vérifiée du serveur de la passerelle qui devrait déterminer si la commande est considérée comme payée.
17.0 Quels changements surviennent lors de la prise en charge de plusieurs modules de paiement ?
Une autre leçon tirée des travaux sur la compatibilité OPC est que l’ajout d’un deuxième ou d’un troisième module de paiement peut révéler des problèmes qui n’étaient pas visibles lorsqu’il n’existait qu’un seul moyen de paiement.
Par exemple :
PayPal PayUComfinoSimplyLeaseVirement bancaire
Tous ces moyens de paiement peuvent être proposés sur la même page de paiement. Celle-ci doit donc gérer différents types de paiements :
Structures HTML
JavaScript
exigences relatives aux iframes
redirections
Flux d’API
règles d’éligibilité
montants minimum/maximum
rappels asynchrones
Une modification apportée à un mode de paiement peut affecter accidentellement un autre. C’est pourquoi les correctifs de compatibilité des paiements doivent être limités à des cas précis.
Par exemple, au lieu de modifier globalement toute la logique de traitement des options de paiement, identifiez le mode de paiement spécifique et appliquez la gestion de compatibilité uniquement lorsque cela est nécessaire.
18.0 Les tests doivent inclure des scénarios de panier réels
Tester une passerelle de paiement avec un simple produit à 10 € ne suffit pas. Une matrice de test adéquate doit inclure :
Scénario
Ce qu’il faut vérifier
produit unique
L’option de paiement apparaît
Produits multiples
Le montant correct atteint la passerelle
La remise
Le montant final à payer est correct.
Frais de port
Gateway reçoit le total correct
Fiscalité
Le montant de la passerelle correspond à la commande
Montant minimum de la passerelle
La méthode apparaît/disparaît correctement
Montant maximal de la passerelle
La méthode apparaît/disparaît correctement
Devise non prise en charge
La méthode est cachée
Pays non pris en charge
La méthode est cachée
Paiement par défaut
Le paiement fonctionne
OPC
Le paiement fonctionne
Paiement mobile
L’interface utilisateur fonctionne
Paiement échoué
État correct de la commande/du paiement
Paiement réussi
La commande a été correctement créée.
nouvelle tentative de webhook
Pas de commande en double
Abandon de clients
Aucune commande payée incorrectement
Délai d’attente de la passerelle dépassé
Gestion correcte des requêtes en attente/erreurs
Pour les intégrations OPC, testez également l’actualisation de la page de paiement. Modifiez :
propos
porteur
Pays
mode de paiement
Quantité
réduction
et vérifiez que les options de paiement restent correctes après chaque actualisation.
19.0 Une approche pratique du développement
Compte tenu des problèmes qui surviennent fréquemment lors des intégrations réelles, un ordre de développement plus sûr est le suivant :
19.1 Configurer la passerelle de paiement pour qu’elle fonctionne avec le module de paiement par défaut de PrestaShop
Il faut d’abord établir que :
Option de paiement↓Requête de passerelle↓Réponse de la passerelle↓validerOrder()↓Confirmation
fonctionne correctement.
19.2 Ajout du traitement des rappels/webhooks
Ne laissez pas la confirmation asynchrone pour la fin.
19.3 Ajouter une gestion appropriée de l’état de l’ordre
Tester:
succès
échec
En attente
temps mort
19.4 Test avec des chariots réalistes
Utilisez les remises, les frais de port, les taxes, les différentes devises et les totaux différents.
19.5 Intégration avec OPC
Ce n’est qu’une fois le flux de passerelle de base stabilisé que vous devriez étudier la compatibilité avec SuperCheckout.
19.6 Test JavaScript et actualisations dynamiques
Ceci est particulièrement important pour les formulaires de paiement intégrés, les iframes, les interfaces BLIK/de sélection bancaire et autres composants de paiement interactifs.
19.7 Testez tous les modes de paiement simultanément
Un système de paiement prenant en charge cinq modes de paiement doit être testé comme un système global, et non comme cinq modules isolés.
20.0 Faut-il créer une passerelle personnalisée ou utiliser un module existant ?
Toutes les passerelles ne justifient pas une intégration personnalisée. Un module personnalisé est pertinent lorsque :
La passerelle est régionale ou de niche.
Il n’existe aucun module PrestaShop maintenu
La passerelle nécessite une logique métier personnalisée
Vous avez besoin d’un abonnement ou d’un flux de règlement spécifique.
Vous avez besoin de fonctionnalités que les modules existants ne peuvent pas fournir.
Mais la mise en place d’une intégration de paiement implique également d’en assumer la responsabilité de la maintenance. PrestaShop évolue.
Évolution de PHP. Évolution des API de passerelle.
Les exigences de sécurité évoluent. Les modules de paiement évoluent.
Et finalement, le prestataire de paiement modifie quelque chose qui perturbe une intégration qui était par ailleurs stable.
Pour les passerelles de paiement courantes, un module établi et maintenu peut donc s’avérer nettement moins coûteux que la maintenance d’un code de paiement personnalisé pendant plusieurs années.
21.0 La leçon principale de l’intégration des paiements PrestaShop
La principale leçon à tirer de l’utilisation des passerelles de paiement est que l’API n’est souvent pas la partie la plus difficile. Envoi :
Requête API → Réponse de l'API
c’est généralement simple.
Le plus difficile, c’est tout ce qui l’entoure :
┌── Règles monétaires├── Règles du pays├── Montant du panier├── Restrictions du transporteur├── OPC├── JavaScript├── Iframes├── Rafraîchissements AJAX├── Crochets Web ├── États de l'ordre└── Notifications en double↓Le client → Paiement → Module de paiement → Réseau↓Création de commande↓Confirmation de commande
L’intégration d’un système de paiement n’est réussie que si l’ensemble de la chaîne fonctionne de manière cohérente.
C’est également pourquoi un problème tel que « BLIK est manquant » ou « la liste des banques ne s’ouvre pas » ne doit pas être immédiatement traité comme un problème d’API de passerelle.
La cause réelle pourrait être un calcul du total du panier, une vérification d’éligibilité du mode de paiement, le rendu OPC, l’initialisation JavaScript ou une actualisation AJAX remplaçant l’interface de paiement.
22.0 Liste de vérification finale pour une passerelle de paiement PrestaShop personnalisée
Avant de considérer l’intégration comme terminée, vérifiez :
Le module de paiement étendModule de paiement.
Options de paiement est correctement implémenté.
retour de paiement est mis en œuvre là où cela est nécessaire.
Les options de paiement sont utilisées Options de paiement.
Les restrictions de change sont vérifiées.
Les restrictions liées au pays et à l’opérateur sont vérifiées le cas échéant.
Le total du panier est validé.
Les réponses de la passerelle sont vérifiées.
Les signatures des fonctions de rappel sont validées.
Valider l’ordre() Cet appel n’est effectué qu’après vérification réussie du paiement.
Le montant utilisé pour la commande est validé par rapport à la réponse de la passerelle.
Les webhooks sont idempotents.
Les notifications en double ne créent pas de commandes en double.
L’ordre correct des états est utilisé.
Les paiements échoués et les paiements en attente sont traités séparément.
Les données de paiement sensibles ne sont jamais enregistrées ni stockées inutilement.
Le protocole HTTPS est obligatoire.
La page de paiement par défaut de PrestaShop a été testée.
L’OPC a été testé séparément.
JavaScript a été testé après les actualisations de la page de paiement AJAX.
Les iframes et les éléments de paiement interactifs ont été testés.
Plusieurs modules de paiement ont été testés simultanément.
Des paniers d’achat réalistes avec réductions et frais de livraison ont été testés.
Conclusion
Une passerelle de paiement personnalisée dans PrestaShop est bien plus qu’une simple intégration API.
L’API ne représente qu’une partie de l’implémentation. Le véritable défi technique commence lorsque le module de paiement doit coexister avec le système de paiement de PrestaShop, un OPC tel que SuperCheckout, d’autres modules de paiement, du JavaScript dynamique, le recalcul du panier et les rappels asynchrones de la passerelle de paiement.
Notre expérience en matière de problèmes de compatibilité des paiements a renforcé une approche importante : toujours isoler l’origine du problème avant de modifier le code.
Si PHP ne renvoie pas le mode de paiement, examinez le module de paiement et ses critères d’éligibilité. Si PHP le renvoie mais que le client ne le voit pas, examinez l’OPC et le rendu côté client. Si l’interface utilisateur s’affiche mais ne répond pas, examinez JavaScript et les actualisations AJAX. Si le paiement réussit mais que la commande reste en attente, examinez le flux de rappel et d’état de la commande.
Cette approche est bien plus fiable que de supposer que chaque problème de paiement est un problème d’API.
Pour les développeurs travaillant sur l’intégration des paiements PrestaShop, l’objectif ne doit pas se limiter à permettre à une passerelle d’accepter une transaction. Il s’agit de garantir la fiabilité de l’ensemble du cycle de vie du paiement, de l’affichage initial de la page de paiement à la validation finale de la commande, même en présence de plusieurs moyens de paiement et d’un code OPC personnalisé.
Si vous avez des questions ou besoin d’aide concernant les performances ou la migration de votre site web, nos experts sont là pour vous accompagner. Contactez l’équipe Knowband à l’adresse suivante : [email protected] Découvrez dès aujourd’hui des plugins e-commerce fiables et adaptés à vos besoins.
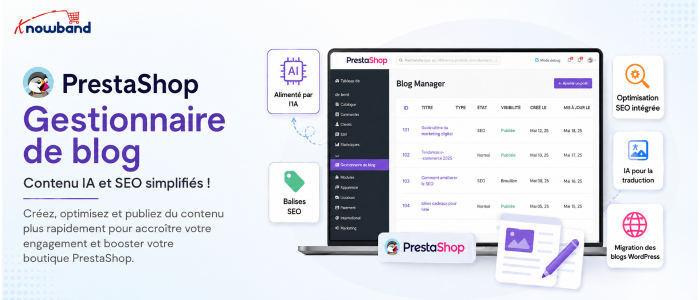
Trouver le juste équilibre entre le temps consacré à la création de contenu et celui consacré à la gestion d’une boutique en ligne est difficile pour de nombreux commerçants. Avec la nouvelleGestionnaire de blog PrestaShop Grâce à Knowband, le processus devient plus facile à gérer car les marchands peuvent publier des articles, travailler avec l’IA et gérer le référencement depuis leur compte PrestaShop.
Il convient donc d’examiner ce développement sous deux angles. Le premier est d’ordre pratique : quelle part de la gestion du contenu les administrateurs de la boutique peuvent-ils gérer eux-mêmes ? Le second est d’ordre stratégique : où l’IA intervient-elle et où l’intervention humaine reste-t-elle indispensable ?
Pourquoi le blogging assisté par l’IA est-il important pour les boutiques PrestaShop ?
Chaque boutique en ligne dispose de suffisamment d’informations sur ses produits sur son site web, mais cela ne suffit pas toujours à satisfaire les besoins des clients potentiels qui effectuent des recherches pour obtenir des informations avant d’acheter.
Par exemple, si une personne recherche une machine à café, elle peut poser des questions à Google concernant différents aspects tels que les méthodes d’infusion, les conseils de nettoyage, les réglages de mouture, etc. Il est ainsi possible de préparer un contenu informatif pertinent pour capter l’attention du client.
L’IA dynamise la création de contenu informationnel, ce qui explique son intégration réussie dans les processus de production de contenu. Une étude récente menée par Ahrefs a démontré que 74.2 % des 900 000 nouvelles pages web en anglais découvertes en avril 2025 avaient été au moins partiellement produites grâce à l’IA. La plupart de ces pages ne peuvent toutefois pas être considérées comme entièrement générées par l’IA, car elles combinent contenu généré par cette dernière et contenu créé par des humains.
Toutefois, cela ne signifie pas que le rôle humain a été entièrement remplacé par l’IA. Il est possible d’optimiser le processus de travail en éliminant les tâches répétitives et en confiant à des personnes la sélection des sujets, l’expertise produit, la vérification des faits et la relecture finale.
Nouveautés du gestionnaire de blog PrestaShop
Le Gestionnaire de blog PrestaShop Ce plugin, intégré au back-office de la boutique, sert d’espace blog. Après son installation, l’administrateur peut gérer les articles, les catégories, les tags, les auteurs, les commentaires, les images, le référencement (SEO), le sitemap, la configuration de l’IA et l’importation de contenu, le tout depuis une interface unique. Il révolutionne le flux de travail de l’équipe.
Le gestionnaire de contenu n’a pas besoin de rédiger l’article ailleurs et de le télécharger manuellement sur PrestaShop. Les articles peuvent être créés, modifiés, programmés, catégorisés et associés aux produits correspondants de la boutique.
La fonctionnalité d’IA du module enrichit ce flux de travail. D’après le manuel d’utilisation, les administrateurs peuvent se connecter à ChatGPT d’OpenAI ou à Google Gemini et utiliser les outils configurés depuis l’éditeur de texte. L’objectif n’est pas tant de remplacer un rédacteur que de raccourcir le délai entre une idée et une première ébauche exploitable.
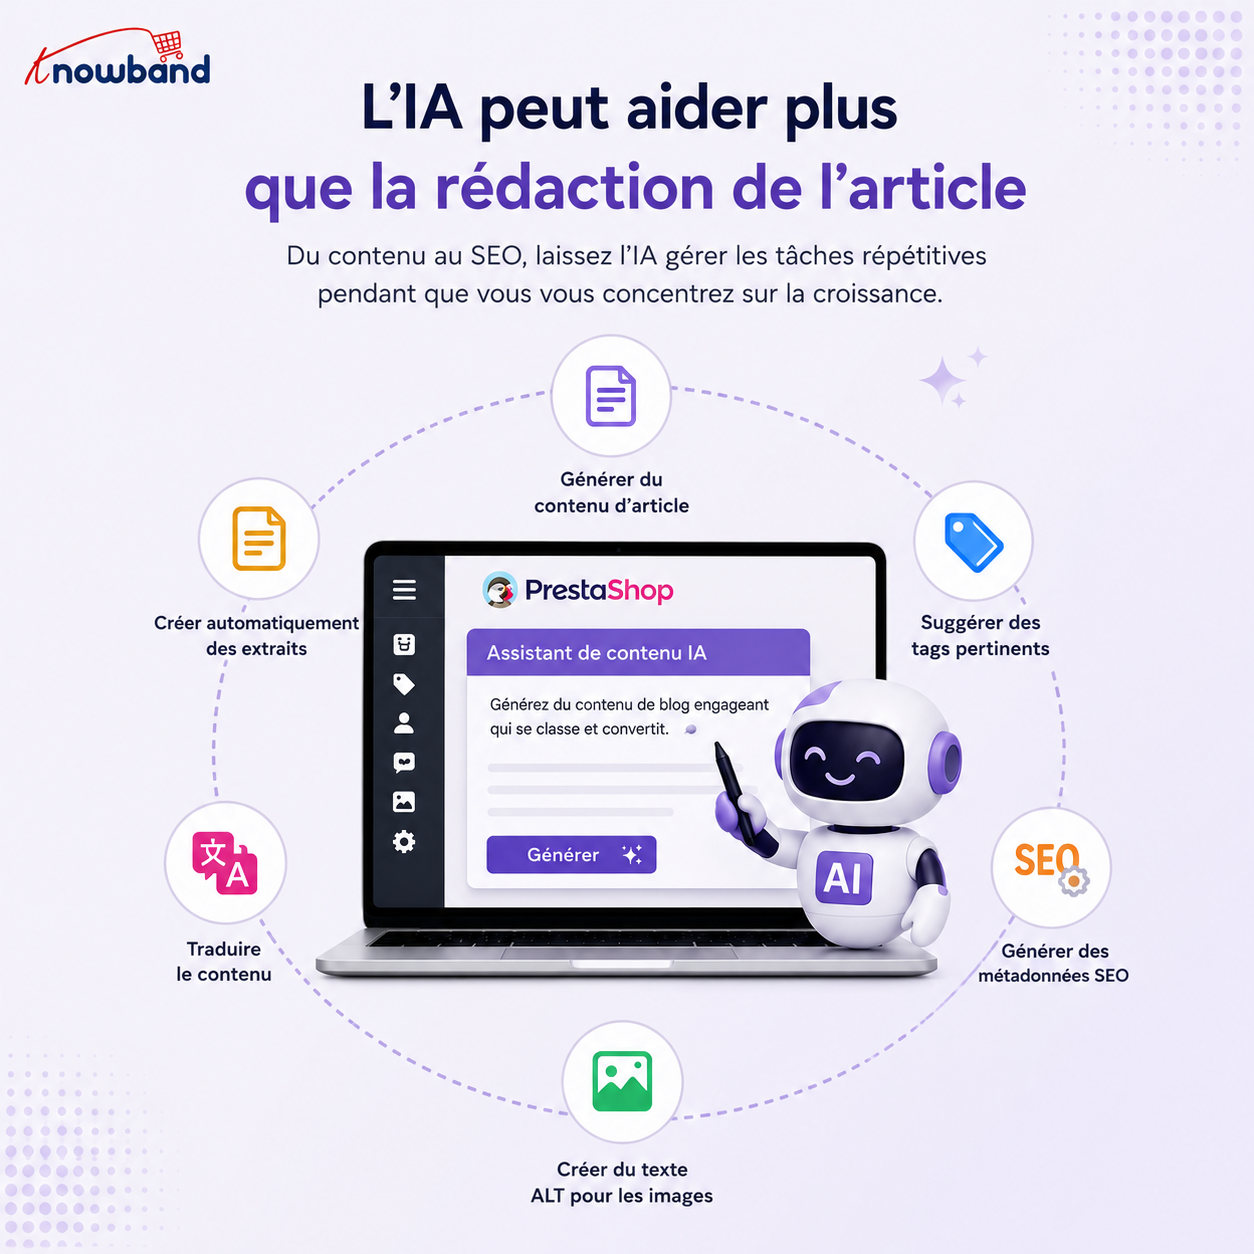
L’IA peut aider à bien plus que la simple rédaction d’articles.
On suppose souvent qu’une fonctionnalité d’IA se contente de générer un bloc de texte. Le flux de travail disponible est en réalité plus vaste.
Une fois le fournisseur d’IA configuré, l’éditeur peut fournir des outils pour :
Générer le contenu principal de l’article
Création d’un extrait à partir d’un contenu existant
Traduire du contenu dans une autre langue
Suggestion de balises pertinentes
Générer des métadonnées SEO
Création d’un texte alternatif pour l’image mise en avant
Ces fonctionnalités sont documentées dans le manuel du module.
C’est important car une grande partie du travail lié à la publication d’un article ne concerne pas l’article lui-même. Un rédacteur doit encore préparer l’extrait, les métadonnées, les balises, les informations sur les images et les versions traduites lorsqu’une boutique opère sur plusieurs marchés. Automatiser certaines de ces tâches répétitives peut accroître la productivité d’une petite équipe e-commerce.
Par ailleurs, il ne faut pas considérer les métadonnées générées comme étant automatiquement exactes. L’IA doit disposer de suffisamment de contexte pour comprendre l’article, mais l’équipe du magasin connaît mieux ses produits, ses clients, sa terminologie et ses besoins commerciaux.
Comment le module s’intègre au flux de travail existant de la boutique
L’utilisation d’une plateforme de blog distincte est très efficace, mais elle complexifie la gestion d’un système supplémentaire. Des problèmes peuvent survenir, tels que la migration du contenu, la gestion des rôles utilisateurs, l’homogénéité du design, les liens entre les articles et les produits, ainsi que le décalage opérationnel entre le blog et la plateforme e-commerce.
Le Module Blog PrestaShop Ce module rapproche le processus de publication du catalogue. Les articles peuvent contenir des liens vers des produits associés, et il est possible d’afficher le contenu du blog sur les pages produits.
Prenons l’exemple d’un magasin de matériel de jardinage. Dans un article expliquant comment préparer sa pelouse pour l’été (préparation du sol, arrosage, tonte et choix du matériel), les produits pertinents peuvent être intégrés à l’article sans que chaque section ne devienne une publicité.
Cette relation est particulièrement utile pour le e-commerce, car le contenu informatif et les pages commerciales ont des objectifs différents. L’article répond à la question du client, tandis que la page produit facilite la décision d’achat.
Les contrôles SEO font partie du processus de publication
L’intégration de l’IA à un blog n’optimise pas automatiquement son contenu pour les moteurs de recherche. Cela dépend de la pertinence des informations fournies par les internautes, du traitement adéquat du sujet, de l’utilisation de titres de page pertinents et d’une expérience utilisateur de qualité.
Le module Knowband propose des URL optimisées pour le référencement (SEO) ainsi que des champs méta titre, description et mots-clés modifiables au niveau de l’article. Les images mises en avant peuvent également comporter un texte alternatif (ALT).
Cela signifie que le référencement naturel n’a pas besoin d’être effectué après la publication, comme une tâche totalement distincte. Un gestionnaire de contenu peut optimiser le titre et la description méta dès la préparation de l’article. Le même principe s’applique aux titres et à la structure. Un article long peut utiliser une table des matières générée automatiquement à partir des titres H2 et H3, facilitant ainsi la navigation des lecteurs.
Les outils de contrôle SEO sont utiles, mais ils ne remplacent pas le jugement SEO. Un champ de métadonnées parfaitement rempli ne peut compenser un article qui ne répond pas à la question réelle de l’internaute.
Que disent les recherches actuelles en IA sur les performances de recherche ?
L’utilisation croissante de l’IA a suscité une préoccupation légitime chez les commerçants : le contenu optimisé par l’IA peut-il être performant dans les résultats de recherche ?
La question de savoir si l’IA remplacera les êtres humains est bien plus complexe qu’un simple « oui » ou « non ». En 2026, Semrush a analysé 42 000 articles de blog positionnés sur 20 000 mots-clés. D’après leurs résultats, seulement 9 % des articles rédigés par une IA pure occupaient la première position, contre 80 % pour ceux rédigés par des humains. L’étude a également montré que 64 % des professionnels du référencement interrogés utilisaient une approche combinant expertise humaine et assistance par l’IA.
Ces résultats suggèrent une approche pratique pour les équipes e-commerce. L’IA peut certes accélérer le processus, mais l’article publié doit aller au-delà d’un simple texte généré automatiquement. Il peut s’agir d’une connaissance approfondie du produit, d’une expérience concrète, d’exemples originaux, d’informations spécifiques à la boutique, de commentaires d’experts ou d’une explication plus claire d’un problème rencontré par les clients.
Ahrefs est parvenu à une conclusion similaire dans ses recommandations de recherche et de processus : l’IA fonctionne mieux lorsqu’elle soutient la recherche, l’idéation, la structuration et la rédaction, tandis que les humains apportent la réflexion originale qui rend le contenu utile.
Un flux de travail optimisé pour l’utilisation de l’IA dans votre blog PrestaShop
La manière la plus simple de mal utiliser l’IA est de l’utiliser à partir d’une invite vierge et de publier le résultat obtenu. Un processus de travail plus rigoureux commence avant même d’ouvrir l’outil d’IA.
Choisissez le sujet parmi les questions de vos clients
Consultez les avis, les FAQ, les résultats de recherche et les objections avant d’acheter. Par exemple, une boutique en ligne vendant des purificateurs d’air pourrait constater que des clients potentiels se demandent si un purificateur particulier convient à une chambre. Cette question peut faire l’objet d’un article ciblé plutôt que d’un énième billet générique sur la « qualité de l’air à la maison ».
Donnez à l’IA une tâche bien définie
L’IA sera plus utile si la requête est clairement définie. Plutôt que de commander « un article de blog sur les purificateurs d’air », il est préférable d’expliquer à l’IA le sujet précis, le public cible, les produits associés, les points clés, le ton et les faits incontournables à aborder. L’IA pourra ainsi contribuer à la rédaction d’une première version plutôt que de définir l’intégralité de la stratégie éditoriale.
Examiner le projet au regard des connaissances réelles du magasin
Vérifiez les spécifications, les noms des produits, les informations de compatibilité, les dimensions, les garanties et les allégations. Un article généré automatiquement peut sembler convaincant tout en comportant une petite erreur technique. Ces erreurs sont particulièrement préjudiciables dans le commerce électronique, car les lecteurs peuvent se baser sur ces informations pour prendre leur décision d’achat.
Optimisez l’article avant publication
Examinez l’URL, les titres, les métadonnées, le texte alternatif des images, les liens et les produits associés. Module complémentaire de blog pour PrestaShop Il faudrait rendre ces tâches de publication accessibles depuis le même environnement d’administration au lieu d’exiger un travail technique distinct.
Utiliser les données après publication
La publication n’est que la première étape. Une fois que les articles commencent à attirer des visiteurs, les équipes de la boutique doivent analyser les sujets qui suscitent l’intérêt et vérifier si ces visiteurs entreprennent ensuite des actions utiles.
Google Search Console affiche les requêtes de recherche, les clics, les impressions, les pages et d’autres indicateurs de performance. Ces rapports permettent d’identifier les articles qui apparaissent dans les résultats de recherche pertinents, mais qui pourraient bénéficier de titres plus percutants ou d’un contenu plus cohérent.
Un autre outil d’analyse vous permettra d’étudier le comportement des visiteurs une fois qu’ils accèdent à ces pages. Google Analytics 4 est utile pour analyser l’activité sur le site et les actions des utilisateurs dès leur arrivée sur une page. Ces deux sources de données abordent différents aspects d’un même problème. Les données de recherche expliquent comment les internautes trouvent le contenu. Les données Analytics, quant à elles, permettent de comprendre ce qui se passe après le début de la visite.
Pour un commerçant, cela peut révéler quelque chose de plus précieux que le simple trafic. Un article avec un trafic organique modeste peut attirer des visiteurs très qualifiés qui consultent ensuite les pages produits, tandis qu’un article à fort trafic peut attirer des personnes ayant peu d’intention d’achat.
Ne laissez pas le contenu de votre blog ralentir votre magasin.
L’ajout de contenu supplémentaire inclut également des images, des scripts, des éléments intégrés et des éléments de page. Une page de blog contenant plusieurs images volumineuses ou des vidéos intégrées peut se comporter très différemment d’une simple page produit. C’est pourquoi il est important de vérifier les performances sur des articles publiés plutôt que de se fier à la page d’accueil.
PageSpeed Insights peut aider à identifier les problèmes de performance et fournit des informations à la fois en laboratoire et auprès des utilisateurs réels lorsque des données de terrain sont disponibles.
Analysez les indicateurs clés de performance web (Core Web Vitals) de votre site web, mais ne cherchez pas la perfection à tout prix. Une page extrêmement rapide, mais au contenu médiocre, ne satisfera pas les internautes effectuant une recherche, et inversement. L’optimisation des images est également essentielle. Grâce à ce module, les administrateurs peuvent définir la taille des images pour les articles, les catégories et les auteurs, et régénérer les vignettes en cas de modification des dimensions.
Organisez le contenu généré par l’IA avant qu’il ne devienne un désordre.
L’IA facilite la création de brouillons. Cela engendre un autre problème : un excès de brouillons et un manque de direction éditoriale. Définissez clairement le rôle des catégories et des étiquettes. Veillez à ce que les catégories restent suffisamment générales pour être utiles à mesure que le blog se développe, tandis que les étiquettes peuvent décrire des sujets plus spécifiques.
Ce module prend en charge les catégories imbriquées, les étiquettes, les profils d’auteurs, la programmation des articles et les articles associés. Un calendrier éditorial simple permet ensuite de répartir le contenu en groupes pratiques tels que les guides d’achat, les formations produits, les tutoriels, les informations sectorielles et les sujets saisonniers.
C’est là qu’intervient une intelligence artificielle Créateur de blog PrestaShop entre en jeu. Cet outil gérera l’infrastructure du processus de publication, tandis que la décision concernant le contenu à publier sera laissée à l’équipe éditoriale.
L’IA doit améliorer le processus, mais pas remplacer l’éditeur.
Il est tentant de mesurer la productivité de l’IA à sa vitesse de production de 2 000 mots. Pourtant, ce n’est pas le bon critère. La question pertinente est plutôt de savoir combien de temps cette technologie permet de gagner entre l’identification d’un sujet intéressant et la publication d’un article réellement utile.
D’après une étude Semrush menée en 2026, 70 % des spécialistes SEO interrogés considéraient l’IA comme le principal avantage de la rapidité de création de contenu, tandis que seulement 19 % estimaient qu’elle contribuait à améliorer la qualité du contenu. Cet écart est significatif. Une production plus rapide n’a d’intérêt que si le niveau éditorial reste élevé.
Pour un marchand PrestaShop, l’IA peut prendre en charge les tâches de rédaction répétitives, tandis que l’équipe de la boutique se charge des détails qui rendent un article intéressant. C’est particulièrement important pour le contenu produit, où les informations génériques sont faciles à générer, mais où l’expertise pointue est plus difficile à reproduire.
Configuration pratique du contenu pour les propriétaires de boutiques
Lors de votre première utilisation d’un blogue assisté par l’IA, veillez à ce que le processus reste gérable. Limitez le nombre de thèmes à quelques sujets liés aux produits phares de votre entreprise. Attribuez à chaque article une intention de recherche et un objectif de lecture clairs.
Ensuite, structurez la page autour de cet objectif :
Choisissez un sujet précis
Créez un plan utile
Générer ou rédiger des sections avec l’IA le cas échéant
Ajoutez des compétences et des exemples spécifiques au magasin
Vérifiez chaque allégation factuelle concernant le produit
Examinez les champs SEO
Ajouter des produits pertinents et des liens contextuels
Optimisation des images
Publier ou programmer l’article
Surveillez ses performances en matière de recherche et d’engagement
Le Créateur de blog PrestaShop Cette fonctionnalité est plus utile lorsque ces activités forment un flux de travail répétable plutôt qu’une collection de tâches déconnectées.
Là où le nouveau gestionnaire de blog PrestaShop fait toute la différence
Le cas d’utilisation le plus pertinent ne concerne probablement pas un commerçant souhaitant des centaines d’articles générés automatiquement, mais plutôt l’équipe en charge de la boutique qui sait déjà avoir besoin de contenu utile sans pour autant vouloir que sa production devienne un projet technique.
Avec le module Knowband, la gestion administrative du blog reste intégrée à PrestaShop. Les outils d’IA facilitent la rédaction et l’optimisation, tandis que l’équipe de la boutique conserve le contrôle de la publication, de la structure, des métadonnées, des liens produits et de la validation finale. Ce flux de travail permet également d’intégrer du contenu existant. Le module prend en charge l’importation de fichiers WordPress et RSS, ce qui est particulièrement utile pour les boutiques souhaitant transférer un blog existant vers leur environnement PrestaShop.
Il en résulte une configuration de publication plus pratique pour les équipes qui souhaitent créer un canal de contenu sans avoir à gérer un système entièrement séparé.
Conclusion : Utilisez l’IA pour créer un contenu de meilleure qualité, et non pas simplement en augmenter la quantité.
Le Gestionnaire de blog PrestaShop intègre plusieurs fonctions liées au blog : de la rédaction d’articles à l’optimisation SEO, en passant par la gestion des publications, la connexion aux produits et le travail avec l’IA.
Ce qui compte vraiment, ce n’est pas seulement la capacité à générer des articles plus rapidement. L’utilité d’un blog réside dans sa capacité à servir de plateforme supplémentaire pour répondre aux questions des clients et promouvoir la gamme de produits.
Lorsqu’il s’agit d’utiliser l’IA comme technologie d’assistance, n’oubliez pas que le contenu généré n’est que le point de départ. Relisez-le, apportez votre expertise sur vos produits, optimisez sa structure, vérifiez les informations et observez les résultats après publication.
Pour les marchands qui souhaitent ce flux de travail au sein de PrestaShop,Module Blog PrestaShop fournit les outils de publication et d’IA nécessaires pour gérer le processus depuis le back-office du magasin. Module complémentaire de blog pour PrestaShop peut constituer une option pratique lorsque l’objectif est de maintenir la création de contenu au plus près des opérations de commerce électronique plutôt que de construire un autre système de publication déconnecté.
De plus en plus de consommateurs posent désormais leurs questions sur un produit à ChatGPT, Gemini ou Perplexity plutôt que d’utiliser Google. Le suivi du trafic issu de l’IA réalisé par Similarweb révèle la part de marché mondiale de ChatGPT. Le trafic web lié à l’IA générative a en fait chuté d’environ 76 % à environ 53 %. Au cours de l’année écoulée, le nombre de boutiques PrestaShop utilisant ChatGPT a augmenté, non pas en raison d’une baisse de la demande, mais parce que de plus en plus d’utilisateurs se tournent vers Gemini et Claude. Pour les e-commerçants, le module générateur de fichiers llms.txt pour PrestaShop constitue une solution pratique à ce changement, mais son utilité n’est pleinement comprise qu’après en avoir saisi les implications. Ce type de préparation n’est plus une question d’anticipation : le changement est déjà une réalité, et la plupart des boutiques ne sont pas préparées.
Cet article explique ce que signifie « prêt pour la recherche IA » pour une boutique PrestaShop et explore comment des outils tels que… Le module complémentaire générateur de fichiers llms.txt pour PrestaShop peut soutenir une stratégie d’optimisation de la recherche par IA plus large.
1.0 Pourquoi un module générateur de fichiers LLMs.txt pour PrestaShop ne suffit pas à lui seul pour la recherche par IA
Le robot d’exploration de Google indexe une page et la classe par rapport à des millions d’autres. Un moteur de réponse basé sur l’IA fonctionne différemment. Lorsqu’un utilisateur demande à ChatGPT une recommandation de produit, le modèle accède soit à des données préalablement apprises, soit récupère du contenu en direct via un outil de recherche intégré, voire, de plus en plus souvent, les deux. Ensuite, au lieu de simplement fournir une liste de liens, il compose une réponse.
Ce changement a des conséquences importantes sur la visibilité d’une boutique, et ce, de deux manières distinctes. Premièrement, il détermine si les robots d’exploration IA peuvent accéder à vos pages produits, catégories et conditions générales et les analyser correctement. Deuxièmement, il est essentiel que les informations contenues sur ces pages soient suffisamment structurées pour qu’un modèle puisse obtenir des données précises, telles que le prix, la disponibilité des produits, les conditions de livraison, etc., sans avoir à les deviner ou à les interpréter de manière erronée.
Les données de recherche de Similarweb montrent également quelque chose d’intéressant : la proportion de réponses renvoyant à des sources citées a augmenté, passant de près de 1.6 % mi-2025 à environ 6.8 % en mai 2026. Encore minoritaire, certes, mais en hausse ; cela signifie qu’être citable commence à porter ses fruits.
ChatGPT, Gemini et PerplexityBot : ces trois plateformes fonctionnent différemment. ChatGPT combine de plus en plus ses connaissances d’entraînement avec la récupération de données en temps réel via GPTBot et des outils de recherche connectés. Son comportement concernant les pages d’accueil a d’ailleurs radicalement changé après une mise à jour en mai 2026. Gemini s’appuie sur Google-Extended, un robot d’exploration distinct de Googlebot, et sur l’index de recherche existant de Google. Une page déjà bien référencée organiquement bénéficie donc d’un avantage certain. Perplexity, quant à lui, est conçu autour de la récupération de données web en temps réel et génère des réponses à partir d’informations collectées auprès de sources en ligne actuelles. L’accès au robot d’exploration et un contenu de page clair et à jour sont donc particulièrement importants.
Un fichier llms.txt offre aux systèmes d’IA un résumé clair et organisé du contenu de votre site, leur permettant de trouver et de référencer les produits et pages pertinents plus rapidement qu’en explorant l’intégralité du site depuis le début. En revanche, il ne peut pas résoudre les problèmes liés au contenu sous-jacent : il ne permettra pas à un robot de contourner un blocage robots.txt et ne pourra pas corriger une page produit dont le prix est obsolète ou une politique de retour noyée dans un PDF. Considérez-le comme un index facilitant la consultation de votre boutique, et non comme un substitut à des pages web précises et accessibles. Le module générateur de fichiers llms.txt pour PrestaShop est un élément utile de la configuration, mais il ne peut remplacer un contenu précis, accessible et bien structuré sur votre boutique.
2.0 Ce que signifie réellement l’« accès par robot d’exploration IA » pour votre magasin
Les plateformes d’IA utilisent leurs propres robots, distincts de Googlebot, pour collecter du contenu. GPTBot collecte des données pour les modèles d’OpenAI. PerplexityBot récupère le contenu web actuel pour générer des réponses citées. Google-Extended est un robot d’exploration différent de Googlebot, utilisé spécifiquement pour l’entraînement et l’initialisation de Gemini. Anthropic-AI remplit la même fonction pour Claude.
Aucun de ces robots n’est bloqué automatiquement, mais aucun n’est non plus autorisé. Le fichier robots.txt d’une boutique détermine quels robots d’exploration sont autorisés à y accéder, et un nombre surprenant de boutiques PrestaShop conservent des règles robots.txt héritées d’années de modifications successives, jamais vérifiées depuis. Si GPTBot ou PerplexityBot est interdit dans ce fichier, ChatGPT et Perplexity ne pourront tout simplement pas accéder à votre catalogue, aussi bien conçues soient vos pages produits.
C’est là qu’un module d’indexation IA dédié à PrestaShop s’avère précieux. Plutôt que de modifier manuellement le fichier robots.txt et de consulter la documentation des robots d’exploration à chaque lancement d’un nouveau bot par une plateforme d’IA, un module conçu à cet effet gère les autorisations des robots d’exploration via une configuration simple, sans aucune modification manuelle des fichiers. La plupart des boutiques qui négligent cette étape le font par manque d’importance. Or, elle est cruciale. Un bon module d’indexation IA pour PrestaShop fait toute la différence : votre catalogue sera visible par ChatGPT et Perplexity, ou invisible.
3.0 Comprendre le rôle du fichier llms.txt dans la recherche par IA
lms.txt est un format de fichier proposé, introduit par Jeremy Howard d’Answer.AI en 2024, qui se place à la racine d’un site et fournit aux systèmes d’IA un résumé Markdown, organisé et pertinent, du contenu le plus important du site. Ce concept s’inspire de robots.txt et sitemap.xml, mais poursuit un objectif différent : au lieu de contrôler les autorisations d’exploration ou de lister chaque URL, il propose au modèle un index concis, rédigé par un humain, du contenu réel du site.
Il est crucial de connaître l’état actuel des connaissances. Une analyse indépendante du trafic des robots d’exploration IA, incluant l’examen de plus de 500 millions de requêtes de bots par la société d’analyse Limy, a révélé que la part des requêtes exploitant le fichier /llms.txt d’un site était négligeable comparée au trafic généré par GPTBot, PerplexityBot et d’autres robots similaires ciblant des pages web classiques. En clair, la plupart des robots d’exploration IA actuels privilégient encore largement la lecture du contenu HTML classique plutôt que celle du fichier llms.txt. Cela ne signifie pas que ce fichier est inutile, mais plutôt qu’il ne faut pas le considérer comme un levier de classement garanti sur ChatGPT ou Gemini.
Ce qui rend un bon module complémentaire d’optimisation pour les moteurs de recherche (SEO) basé sur l’IA pour PrestaShop efficace, c’est sa structure et son contrôle. Un fichier llms.txt bien conçu permet de définir en un seul endroit les produits, catégories et pages CMS que les systèmes d’IA doivent référencer, et d’ajouter un bref contexte éditorial : par exemple, quelles catégories sont saisonnières ou quelles pages CMS contiennent votre politique de retour (et non une page générique). C’est une fonctionnalité réellement utile, même si elle ne constitue pas encore le critère de classement que certains fournisseurs laissent entendre.
4.0 Les fondements de la recherche par IA : des données produits précises et structurées
Pour qu’un modèle d’IA puisse décrire un produit avec précision, recommander une taille ou indiquer un prix, ces informations doivent être clairement affichées sur la page. C’est là que réside l’essentiel du travail, et cela recoupe largement les pratiques de référencement technique que les développeurs PrestaShop connaissent déjà.
Quelques points spécifiques à vérifier sur une boutique PrestaShop :
Schéma produit correct et à jour (Produit, Offre, Note globale le cas échéant) correctement renseignés et mis à jour, car un produit dont les données structurées sont obsolètes affichera sans aucun doute un prix erroné.
Un langage clair et simple sur Pages CMS pour l’expédition, les retours et le dimensionnement (hors PDF ou image), car les systèmes d’IA sont beaucoup plus susceptibles d’interpréter du texte que des documents numérisés.
Descriptions des produits et des catégories qui énoncent les faits au lieu d’être totalement axées sur le marketing, car un résumé que vous rédigez pour un acheteur doit savoir quoi dire, et pas seulement comment le dire.
URL canoniques maintenues propres afin qu’un robot d’exploration IA n’indexe pas trois versions dupliquées du même produit sous différents paramètres de filtrage.
Rien de tout cela n’est nouveau. Il s’agit de la même discipline qui a toujours été essentielle pour un bon référencement e-commerce, simplement appliquée aujourd’hui à un type de visiteur différent.
5.0 Pourquoi l’optimisation pour les moteurs de recherche (SEO) par l’IA est importante pour votre boutique aujourd’hui
Les chiffres spécifiques au e-commerce confirment l’urgence, même s’il est encore trop tôt pour tirer des conclusions définitives, et que la situation évolue rapidement. Selon un rapport d’eMarketer basé sur les données d’Adobe Digital Insights axées sur le commerce de détail, en mars 2026, le trafic généré par l’IA convertissait 42 % mieux que le trafic non généré par l’IA.Cela représente un revirement significatif par rapport à l’année précédente, où le taux de conversion était inférieur à la moyenne. Les visiteurs provenant du système d’IA, quant à eux, ont passé plus de temps sur le site et ont dépensé davantage par visite qu’un visiteur moyen, selon les mêmes données.
Cela ne prouve pas qu’une tactique, quelle qu’elle soit, garantisse des résultats. Cela démontre simplement que les consommateurs qui arrivent via les plateformes d’IA sont généralement plus avancés dans leur décision, et qu’être visible et représenté avec précision sur ces plateformes a un réel impact commercial, bien au-delà de la simple nouveauté.
6.0 Checklist pratique de préparation à la recherche par IA pour les boutiques PrestaShop
Au lieu de suivre toutes les nouvelles tendances en matière de recherche par IA, les détaillants peuvent se concentrer sur quelques mesures pratiques pour préparer leurs magasins :
Vérifiez le fichier robots.txt et assurez-vous que GPTBot, PerplexityBot, Google-Extended et Anthropic-AI ne sont pas bloqués par erreur.
Consultez les pages produits pour obtenir des informations précises et à jour, notamment sur le prix et la disponibilité.
Réécrivez les pages clés du CMS (livraison, retours, tailles) en texte brut plutôt qu’en images ou en PDF.
Publiez un fichier llms.txt à l’aide d’un module complémentaire de génération de fichiers llms.txt pour PrestaShop, qui pointe vers la structure réelle de votre catalogue et vos pages de politique, en le considérant comme un outil de structure et de contrôle plutôt que comme un moyen garanti d’augmenter votre visibilité.
Revérifiez cette liste tous les trimestres, car le comportement des robots d’exploration et les capacités des plateformes d’IA évoluent encore rapidement.
C’est à cette quatrième étape qu’un outil dédié permet de gagner un temps précieux. Le module générateur de fichiers LLMs.txt pour PrestaShop de Knowband crée et met à jour automatiquement ce fichier à partir des données de la boutique. L’administrateur peut ainsi choisir les robots d’exploration IA (GPTBot, PerplexityBot, Anthropic-AI, Google-Extended, DeepSeekBot, etc.) à utiliser, filtrer les produits, catégories et pages CMS inclus, et ajouter un contexte personnalisé à chaque section, sans avoir à modifier manuellement un fichier Markdown à chaque mise à jour des données. Cet outil prend en charge la partie technique de l’étape quatre, permettant ainsi de se concentrer pleinement sur le travail relatif aux produits et au contenu des étapes deux et trois.
Optimisation de la recherche par l’IA dans PrestaShop : Principaux enseignements et prochaines étapes
Un module générateur de fichier llms.txt pour PrestaShop n’est qu’un élément d’une configuration plus globale. Préparer une boutique pour la recherche par IA commence par les fondamentaux : autoriser les robots d’exploration à accéder à votre site, maintenir des données structurées et précises, et fournir des informations claires et faciles à lire sur les produits et les politiques. Un fichier llms.txt peut compléter ces efforts en offrant aux systèmes d’IA une vue d’ensemble structurée de votre boutique. À mesure que la recherche par IA évolue, il restera essentiel de maintenir ces éléments clés précis et à jour. Si la mise à jour manuelle d’un fichier llms.txt précis n’est pas envisageable compte tenu de la taille de votre catalogue, le module complémentaire d’optimisation du moteur de réponse IA pour PrestaShop vaut la peine d’y jeter un œil pour maintenir votre fichier llms.txt à jour sans alourdir la charge de travail manuelle de votre équipe.
Si vous avez des questions ou besoin d’aide concernant les performances ou la migration de votre site web, nos experts sont là pour vous accompagner. Contactez l’équipe Knowband à l’adresse suivante : [email protected]. Découvrez dès aujourd’hui des plugins e-commerce fiables et adaptés à vos besoins.
Gérer une boutique PrestaShop, c’est protéger bien plus qu’un simple site web. Votre boutique héberge les comptes clients, l’historique des commandes, les adresses, les identifiants d’administrateur, ainsi que tous les services de paiement, de livraison, de marketing et d’analyse que vous avez intégrés. La sécurité de PrestaShop n’est donc pas une simple formalité technique. C’est un risque majeur pour votre entreprise, tout simplement.
L’IA n’a pas tant transformé les menaces de sécurité qu’elle ne les a accélérées. Les e-mails d’hameçonnage ne présentent plus les fautes de grammaire et les formulations étranges d’antan ; ils ressemblent désormais à ce qu’un collègue pourrait envoyer. Auparavant, l’analyse d’un magasin à la recherche de modules obsolètes et vulnérables exigeait du temps et des efforts considérables. Aujourd’hui, ce processus est automatisé et quasi instantané. Même constat pour le bourrage d’identifiants : ce qui nécessitait autrefois un traitement manuel intensif peut désormais être réalisé à une échelle qu’un seul attaquant n’aurait jamais pu atteindre il y a quelques années.
La question de savoir si l’IA est « bonne » ou « mauvaise » pour la sécurité est de toute façon un faux débat. Pour un commerçant, la question qui compte vraiment est plus simple : votre système actuel est-il conçu pour faire face à des attaques plus rapides et plus dévastatrices qu’il y a deux ou trois ans ?
En résumé, il s’agit de maîtriser les fondamentaux. Une version obsolète du noyau et des modules PrestaShop reste la principale source de piratage. Contrôlez l’accès aux comptes administrateurs et leurs privilèges. Utilisez une authentification robuste et pas seulement un mot de passe. Soyez vigilant face à toute activité inhabituelle : l’absence de sécurité ne signifie pas forcément le silence. Effectuez régulièrement des analyses antivirus. Vérifiez la fiabilité des intégrations tierces avant de les installer. Enfin, mettez en place un plan de reprise d’activité concret et testé, car une faille de sécurité finira toujours par se produire, qu’elle soit exploitée par l’IA ou non.
1.0 Pourquoi les préoccupations en matière de sécurité de PrestaShop évoluent
Checklist d’audit de sécurité PrestaShop et tableau de bord de l’état de santé | Knowband
Les problèmes de sécurité ne sont pas apparus soudainement avec l’IA. Les injections SQL, les attaques XSS, le vol de mots de passe, les logiciels malveillants, les modules vulnérables, les modifications de fichiers malveillantes et les attaques sur les pages de paiement existent depuis des années.
La différence réside dans la rapidité avec laquelle les attaquants peuvent découvrir ces vulnérabilités et dans leur nombre.
Grâce à l’IA, ils peuvent automatiser leurs activités de reconnaissance, produire du matériel d’hameçonnage crédible, détecter les vulnérabilités et multiplier le nombre d’attaques par usurpation d’identifiants.
Pour une boutique en ligne, cela signifie qu’une vulnérabilité autrement inobservée peut être découverte beaucoup plus tôt.
Une boutique PrestaShop typique peut inclure :
Noyau PrestaShop
Modules de paiement
Intégrations d’expédition
Scripts d’analyse et de publicité
Modules personnalisés
Thèmes tiers
Logiciel serveur
Services CDN ou WAF
API et webhooks
Comptes administrateur
Compte client
Chaque module/script supplémentaire crée une dépendance supplémentaire qui doit être maintenue.
Cela ne signifie pas qu’il faille éviter les intégrations. Cela signifie qu’il est essentiel de savoir ce qui est installé, qui a accès à votre boutique et ce qui se passe lorsqu’un composant devient vulnérable.
2.0 Les principales préoccupations en matière de sécurité PrestaShop pour les propriétaires de boutiques
1. Noyau et modules PrestaShop obsolètes
L’un des contrôles de sécurité les plus élémentaires est aussi l’un des plus faciles à négliger : la mise à jour des logiciels.
PrestaShop dispose d’un processus de conseil en matière de sécurité, et sa politique de sécurité actuelle stipule que les mises à jour de sécurité sont généralement appliquées à la dernière version.
Cela devient particulièrement important lorsqu’une vulnérabilité affecte une version plus ancienne ou un composant tiers.
Corriger une vulnérabilité et nettoyer un site web compromis sont deux tâches différentes.
Si vous découvrez des fichiers PHP suspects, du JavaScript inattendu, des modèles modifiés, des comptes d’administrateur inconnus ou des redirections inexpliquées, ne présumez pas que la mise à jour de PrestaShop a à elle seule éliminé l’attaquant.
Renseignez-vous d’abord sur le magasin.
2. Les comptes d’administrateur sont des cibles de grande valeur.
L’interface d’administration de votre PrestaShop mérite le même niveau de protection que votre boutique en ligne. Un compte administrateur compromis peut donner à un attaquant l’accès à des paramètres sensibles, aux données clients, aux modules et au contenu de la boutique. Avec des autorisations suffisantes, il pourrait même y introduire du code malveillant ou perturber l’expérience d’achat.
C’est pourquoi l’authentification par mot de passe uniquement est de plus en plus difficile à justifier pour les comptes privilégiés.
Utilisez le MFA/2FA pour les administrateurs, dans la mesure du possible. Vérifiez également quels employés ont réellement besoin d’un accès administrateur et supprimez les comptes inactifs.
Le principe est simple: N’accordez à chaque personne que les autorisations nécessaires à l’exercice de ses fonctions.
Des contrôles supplémentaires peuvent également s’avérer utiles. Selon votre environnement, vous pouvez limiter l’accès au back-office via des adresses IP de confiance, un VPN, des règles de pare-feu ou des couches d’authentification supplémentaires.
Masquer l’URL d’administration peut réduire l’exposition à certains scans automatisés, mais cela ne doit pas être considéré comme un substitut à l’authentification, à l’autorisation ou à la mise à jour des correctifs.
3. Bourrage d’identifiants et attaques de connexion automatisées
Le bourrage d’identifiants est particulièrement pertinent dans le domaine du commerce électronique.
Les attaquants n’ont pas toujours besoin de deviner les mots de passe ; ils peuvent utiliser des paires nom d’utilisateur/mot de passe volées lors de violations de données complètement différentes et les essayer sur d’autres sites.
Si le client réutilise le mot de passe, l’attaquant pourrait cibler votre magasin comme prochaine victime.
C’est également le cas pour les comptes administrateurs, et la situation est bien pire dans ce cas.
La limitation du débit, la prévention des attaques par force brute, les mots de passe forts, l’authentification multifacteur, la détection des connexions suspectes et des contrôles de compte appropriés doivent être utilisés conjointement.
L’IA et l’automatisation rendent ce phénomène d’autant plus pertinent que les attaquants peuvent agir à grande échelle. Les recommandations en matière de cybersécurité liées à l’IA identifient également le bourrage d’identifiants et les attaques par mot de passe comme des domaines où l’automatisation peut accroître la menace.
4. Logiciels malveillants et modifications de fichiers inattendues
Une boutique PrestaShop compromis n’a pas toujours l’air défectueuse.
La boutique en ligne peut continuer à se charger normalement même si un code malveillant se trouve dans un thème, un module, un fichier PHP, un fichier JavaScript ou une autre partie de l’application.
C’est pourquoi l’analyse des logiciels malveillants et la surveillance des modifications de fichiers sont importantes.
Un scénario particulièrement grave est la manipulation des pages de paiement. PrestaShop a émis une alerte de sécurité en février 2026 concernant un dispositif de skimming numérique capable de remplacer les boutons de paiement légitimes par des boutons frauduleux. Le script malveillant était chargé via un fichier de thème modifié.
Pour un commerçant, cela rappelle utilement que « le site web fonctionne » ne signifie pas « le site web est sécurisé ».
Il convient de combiner une analyse régulière avec une investigation des modifications inattendues. Si un fichier critique subit une modification inattendue, vous devez en être informé :
QQu’est-cequi a changé?
Quand a-t-il changé ?
Qui ou quoi a changé cela ?
Ce changement était-il légitime ?
Quels autres fichiers ou comptes devraient faire l’objet d’une enquête ?
5. Modules tiers et code personnalisé
L’extensibilité de PrestaShop est l’un de ses points forts, mais chaque module et chaque personnalisation augmentent la surface d’attaque.
Les tests de sécurité doivent donc prendre en compte plus que le noyau de PrestaShop.
Un audit de sécurité peut examiner l’application principale, les thèmes, les extensions, le code personnalisé, les intégrations, les contrôles d’authentification et la configuration du serveur. De même, les recommandations d’Astra concernant l’audit PrestaShop insistent sur l’importance d’examiner l’application dans son ensemble plutôt que de considérer la plateforme principale comme l’unique rempart de sécurité.
Cela est particulièrement important pour les magasins qui existent depuis plusieurs années.
Un module installé il y a cinq ans peut encore être actif, même si personne ne se souvient pourquoi il a été installé. Une personnalisation peut subsister après le départ du développeur d’origine. Une intégration abandonnée peut encore posséder des identifiants API.
Un exercice de maintenance utile consiste à dresser un inventaire de :
Modules installés
Thèmes actifs
remplacements personnalisés
API externes
Crochets Web
Cron emplois
Comptes administrateur
Services serveur
Services DNS/CDN/sécurité
Supprimez ce dont vous n’avez plus besoin.
3.0 Que change réellement l’IA pour la sécurité de PrestaShop ?
L’IA ne remplace pas une installation PrestaShop sécurisée. Considérez-la plutôt comme un accélérateur pour les deux parties.
3.1 Les attaquants peuvent automatiser davantage de tâches
Pour une boutique en ligne, la rapidité est devenue primordiale. Un attaquant n’a plus besoin d’effectuer chaque étape manuellement. Les outils automatisés et basés sur l’IA facilitent la recherche de cibles, le phishing, les tests d’identifiants volés et les attaques de bots à grande échelle. Pour les entreprises d’e-commerce, cela peut se traduire par une augmentation des tentatives de prise de contrôle de comptes, de fraudes aux paiements, de bourrage d’identifiants et de web scraping.
3.2 Les défenseurs peuvent analyser davantage
Cette même capacité de base peut aider les défenseurs.
Les systèmes de sécurité peuvent analyser l’activité de connexion, les modèles de requêtes, la réputation des adresses IP, l’activité des API, les anomalies de trafic et d’autres événements beaucoup plus rapidement qu’une personne examinant manuellement les journaux bruts.
Par exemple, un responsable se connecte généralement au système depuis son pays habituel pendant les heures de bureau. Ensuite, de nombreuses tentatives de connexion infructueuses surviennent, suivies d’une connexion réussie depuis un lieu inhabituel. Si le système est capable d’effectuer une analyse comportementale, un tel événement peut être détecté beaucoup plus rapidement qu’en analysant les journaux d’accès de la veille.
L’IA peut également aider à prioriser les alertes. C’est utile car dans un magasin générant des milliers de requêtes par minute, il est impossible qu’une personne examine chaque événement.
4.0 Bonnes pratiques de sécurité pour PrestaShop : une approche pratique et multicouche
La sécurité fonctionne mieux par couches successives que par un simple « plugin de sécurité ».
Une configuration pratique pour une boutique PrestaShop devrait comprendre plusieurs niveaux.
Couche 1 : Maintenir l’application à jour
Maintenir les versions prises en charge de :
PrestaShop
PHP
Logiciel serveur
Thèmes
Modules
Bibliothèques
Effectuez les mises à jour de test dans un environnement de préproduction où la boutique présente des personnalisations importantes.
Ne reportez pas indéfiniment les mises à jour de sécurité sous prétexte qu’une mise à jour fonctionnelle classique est contraignante.
Couche 2 : Protéger l’accès privilégié
Pour les comptes d’administrateur :
Activer l’authentification multifacteur/à deux facteurs.
Utilisez des mots de passe uniques.
Supprimer les employés inutilisés.
Appliquer le principe du moindre privilège.
Envisagez des restrictions IP/VPN pour les environnements sensibles.
Surveiller les connexions réussies et échouées.
Couche 3 : Protéger l’application
Un pare-feu applicatif web (WAF) peut filtrer les requêtes HTTP malveillantes avant qu’elles n’atteignent l’application. Les en-têtes de sécurité peuvent renforcer la protection au niveau du navigateur. Les systèmes CAPTCHA ou de contrôle des robots peuvent limiter l’utilisation abusive des formulaires publics.
Ces contrôles n’éliminent pas les vulnérabilités de l’application elle-même ;ils ajoutent plutôt une couche de défense.
Couche 4 : Surveiller le système de fichiers
Des analyses régulières de logiciels malveillants et une surveillance des modifications de fichiers peuvent aider à détecter les compromissions qui ne sont pas visibles depuis la plateforme de vente.
Portez une attention particulière à :
Fichiers de thème
Fichiers PHP
JavaScript
Fichiers de configuration
Répertoires de téléchargement
Répertoires de modules
Ces modifications inattendues méritent une enquête.
Couche 5 : Surveiller l’infrastructure
L’application PrestaShop n’est pas la seule chose qui a besoin d’être protégée.
Review:
Accès SSH
Règles de pare-feu
Exposition de la base de données
Utilisateurs du serveur
Les autorisations de fichier
Cron emplois
Configuration SSL/TLS
Accès de sauvegarde
Identifiants cloud
Configuration CDN/WAF
Une application sécurisée hébergée sur un serveur exposé ou mal entretenu reste vulnérable.
5.0 Où un gestionnaire de sécurité PrestaShop peut s’intégrer
Les commerçants finissent souvent par assembler leurs systèmes de sécurité à partir de plusieurs outils indépendants. Cela peut engendrer des problèmes de maintenance : paramètres différents, calendriers de mise à jour, journaux, problèmes de compatibilité et interfaces de configuration.
Le Groupe de connaissances Gestionnaire de sécurité avancé Prestashop Cette solution mérite d’être évaluée dans le cadre d’une configuration de sécurité multicouche pour PrestaShop. Sa documentation produit actuelle mentionne des contrôles tels que l’authentification à deux facteurs (2FA), la protection contre les attaques par force brute, les restrictions d’accès à l’adresse IP de l’administrateur, un pare-feu applicatif web (WAF), les en-têtes de sécurité, un CAPTCHA, la surveillance des connexions et l’analyse régulière des logiciels malveillants. D’après la documentation du fournisseur, elle est compatible avec PrestaShop 1.7, 8 et 9.
L’important est de ne pas considérer un module de sécurité comme une stratégie de sécurité complète.
Un module peut renforcer les défenses au niveau de l’application, mais il ne remplace pas :
Configuration du serveur sécurisé
Correctifs en temps opportun
pratiques de développement sûres
sauvegardes
Réponse aux incidents
Évaluation de la vulnérabilité
Intégrations tierces sécurisées
6.0 N’oubliez pas les sauvegardes et la restauration dans PrestaShop
Les commerçants doivent disposer d’un plan de reprise fiable en cas de problème.
Une sauvegarde est utile lorsqu’elle est disponible, protégée et restaurable. Idéalement, conservez vos sauvegardes séparément de l’environnement de production et testez régulièrement la restauration.
Vous devriez disposer de sauvegardes fiables de :
Base de données
Images de produits et autres fichiers de la boutique
Données client et commande
Configuration
Thèmes
Modules personnalisés
Fichiers critiques du serveur
Dans le cas des commerçants qui cherchent à automatiser l’ensemble du processus, l’un des meilleurs modules de sauvegarde est le module de sauvegarde et de restauration Prestashop.Il convient d’en tenir compte. Ce logiciel permet aux utilisateurs d’effectuer des sauvegardes programmées de leurs bases de données et fichiers, et offre des services de stockage hors site, de chiffrement, de conservation et de restauration.
7.0 Quand devriez-vous envisager un audit de sécurité ?
L’analyse automatisée est utile, mais elle ne remplace pas un audit de sécurité ou un test d’intrusion.
L’analyse des vulnérabilités détecte les bugs connus en surface et indique ce qui ne fonctionne pas, mais ne peut pas vous dire jusqu’où un pirate informatique peut aller.
Tests de pénétration: ils simulent une véritable attaque. Il exploite de petites failles pour s’introduire profondément dans vos systèmes et tester la logique métier.
Pour un magasin établi ou à fort chiffre d’affaires, envisagez des évaluations de sécurité périodiques, notamment après :
Une mise à jour majeure de PrestaShop
Un important projet de développement sur mesure
Une nouvelle intégration de paiement
Installation d’un module majeur
Migration de serveur
Un incident de sécurité
Changements importants dans les infrastructures
Une évaluation appropriée devrait couvrir l’application et son environnement plutôt que de se concentrer exclusivement sur la façade du magasin.
8.0 Liste de contrôle de sécurité pour un propriétaire de magasin
Avant de considérer votre site web PrestaShop comme sécurisé, vérifiez les points essentiels :
PrestaShop utilise une version prise en charge/actuelle adaptée à votre environnement.
Les modules et les thèmes sont maintenus et mis à jour.
Les modules et comptes inutilisés ont été supprimés.
Les comptes administrateurs utilisent l’authentification multifacteur/à deux facteurs.
Les privilèges d’administrateur sont soumis au principe du moindre privilège.
Les tentatives de connexion administrateur, réussies ou non, sont surveillées.
La protection contre les attaques par force brute est activée.
Un pare-feu applicatif web (WAF) ou une protection équivalente au niveau de la couche application est configuré le cas échéant.
Les en-têtes de sécurité sont correctement configurés.
Les formulaires publics disposent d’une protection adéquate contre les robots et les spams.
Une analyse régulière des logiciels malveillants est effectuée.
Des modifications de fichiers inattendues peuvent être détectées.
L’accès au serveur est restreint et surveillé.
Les sauvegardes sont isolées de la production et la restauration a été testée.
Les systèmes de paiement et les intégrations tierces sont examinés.
Il existe une procédure documentée de réponse aux incidents.
Un audit de sécurité ou un test d’intrusion est réalisé lorsque le niveau de risque du magasin le justifie.
9.0 Le véritable enjeu : rapidité d’attaque contre rapidité de réaction
Le plus grand changement apporté par l’IA n’est pas que chaque boutique PrestaShop soit soudainement confrontée à une toute nouvelle catégorie de vulnérabilité.
C’est l’écart où une faille de sécurité est exploitée. Peut devenir plus petit.
Cela change la façon dont les commerçants doivent envisager la sécurité.
Attendre qu’un client signale une page de paiement suspecte ne constitue pas une surveillance. Découvrir un compte administrateur compromis après la passation de commandes frauduleuses ne constitue pas une détection. Installer un outil de sécurité sans jamais consulter ses alertes ne constitue pas une démarche de sécurité.
Une boutique PrestaShop sécurisée nécessite plusieurs niveaux de protection qui fonctionnent avant, pendant et après une attaque : des correctifs pour réduire les vulnérabilités, l’authentification pour protéger les comptes, des contrôles d’application pour filtrer le trafic malveillant, une surveillance pour détecter les activités anormales, une analyse des logiciels malveillants et des fichiers pour identifier les compromissions, et des sauvegardes testées pour faciliter la récupération.
L’IA peut rendre les systèmes de défense plus rapides et plus performants, mais les fondements restent les mêmes : réduisez la surface d’attaque, contrôlez les accès, surveillez les changements et soyez prêt à rétablir le système.
Pour les e-commerçants souhaitant renforcer la sécurité de leurs applications, une solution comme Knowband Prestashop Advanced Security Manager peut constituer un élément de leur stratégie de sécurité multicouche. Le choix de la solution la plus adaptée dépend de votre version de PrestaShop, de votre environnement d’hébergement, de votre infrastructure de sécurité existante et de vos besoins opérationnels.
Le meilleur moment pour découvrir une faille de sécurité, c’est avant qu’un attaquant ne la découvre.
Il y a un ticket d’assistance en particulier que je redoute par-dessus tout. Un marchand met à jour un module ; la mise à jour semble se dérouler sans problème, puis quelque chose dysfonctionne. Jamais toute la boutique. Une page du contrôleur PrestaShop qui dysfonctionne, une valeur de configuration qui refuse de s’enregistrer, ou une colonne de liste qui se vide. Lorsque je vérifie, le code du module est bien à jour, mais la base de données sous-jacente est toujours à jour.
Cet article traite précisément de cette lacune. Un module PrestaShop ne se limite pas au code PHP que vous avez déployé ; il inclut également les tables et colonnes nécessaires à son fonctionnement. Si vous omettez la mise à jour de la base de données PrestaShop, normalement incluse lors de chaque nouvelle version, vous vous retrouvez avec un module installé, apparemment fonctionnel, mais en réalité défectueux.
Je me suis fait ça à moi-même plus d’une fois. Voici ce que j’en ai appris. Mises à jour de la base de données des modules PrestaShop, de manière difficile.
1.0 Comment les mises à jour des modules PrestaShop gèrent la base de données
[Caption id = “attachment_840862” align = largeur “de AlignCenter” = “1237”] Le passage de la mise à jour de la version 1.9.0 à la version 2.1.0 ne se fait pas en zappant, mais en exécutant chaque script de mise à niveau intermédiaire, dans l’ordre.
De nombreuses suppositions circulent ici, et certaines sont fausses.
Déposez une nouvelle version dans /modules/ et votre routine d’installation ne se relance pas. Les tables restent intactes. Ce qui se passe à la place : PrestaShop lit le module améliorer/dossier, trouve les fichiers nommés mise à niveau- .php .Il se place entre la version enregistrée et celle déclarée par votre classe de module, et les exécute dans l’ordre.
Un magasin sur 1.9.0 recevant 2.1.0 exécute trois scripts, dans l’ordre.
Il en découle trois choses, et toutes trois sont importantes pour les modifications de la base de données PrestaShop.
La version figurant dans la table `module` fait foi. Il ne s’agit pas de celui de votre fichier de classe principal. PrestaShop lit les deux. C’est celui qui est enregistré qui détermine le nombre de scripts de mise à jour à exécuter.
Votre méthode `install()` est réservée aux nouvelles installations. Supposons que la version 2.0 nécessite un nouveau tableau. Placez-le dans installer(). Toute personne passant à la version 2.0 est prise en charge. Le magasin utilisant encore la version 1.9 ne reçoit rien, car son installation date d’il y a un an et ne sera plus jamais réinstallée.
Une seule défaillance peut tout arrêter. Retour non Lorsqu’une mise à jour est effectuée, trois choses se produisent : PrestaShop s’arrête, enregistre la version défaillante et désactive le module. Impossible de passer au script suivant. Ce comportement est intentionnel, mais cela signifie qu’une modification de schéma partiellement appliquée vous laisse inactif plutôt que complètement hors service.
Le piège de dénomination de la fonction de mise à niveau
Ça m’a coûté un après-midi. Soit module_mise_à_jour_2_0_1 ,soit module de mise à niveau 201 : PrestaShop recherche les deux, que ce soit le nom de la fonction ou le nom de la fonction. Avant d’inclure votre fichier, il vérifie également si l’un de ces noms existe déjà. Si c’est le cas, le fichier est considéré comme un doublon et ignoré.
Copier un ancien script de mise à jour comme modèle est la méthode classique pour se retrouver dans cette situation. Le nom à l’intérieur du script reste inchangé. Aucune mise à jour ne se fait et le message d’erreur est peu informatif.
Migration de base de données PrestaShop 2.0 : les problèmes rencontrés sur les boutiques en ligne.
Tous ces incidents se sont produits dans des magasins où j’ai travaillé.
Modifications du schéma de base de données PrestaShop qui se déplacent d’une installation à l’autre
La version 2.0 nécessite une nouvelle colonne ; vous devez donc mettre à jour Installer() et écrire un script de mise à jour. Les deux sont corrects. Trois versions plus tard, quelqu’un renomme le dossier du module ou un commerçant réinstalle le logiciel. Sur certaines installations, la fonction `install()` a créé cette colonne. Sur d’autres, c’est le chemin de mise à jour qui l’a fait. Deux définitions qui divergent, et un seul numéro de version les englobe désormais toutes les deux.
La définition se trouve donc dans une seule méthode appelée par les deux chemins. Les modifications du schéma de la base de données PrestaShop ne peuvent pas entraîner de désynchronisation s’il n’y en a qu’une seule.
Scripts de mise à niveau qui supposent un point de départ propre
ALTER TABLE … ADD COLUMN Une erreur se produit lors de l’ajout d’une colonne existante ; votre fonction renvoie faux et le module est désactivé. Interrompre une mise à jour précédente, restaurer une sauvegarde partielle, synchroniser deux fois avec l’environnement de test : l’une de ces actions provoque cette erreur.
Chaque modification de schéma que j’écris fait désormais l’objet d’une vérification préalable. L’ajout d’une colonne implique une vérification. AFFICHER LES COLONNES. Créer un tableau au préalable signifie MONTRER LES TABLES ; un indice signifie AFFICHER L’INDEX. Quelques lignes de code supplémentaires suffisent pour que le script résiste à une seconde exécution. C’est important, car la base de données d’un inconnu peut se trouver dans n’importe quel état. S’IL N’EXISTE PAS à la fois MySQL et MariaDB, mais seulement pour certaines opérations, la vérification explicite est plus efficace.
Multistore : lignes de configuration écrites pour un seul magasin
C’est un bug discret mais sournois. La nouvelle version introduit un paramètre par boutique. La ligne par défaut créée par le script de mise à jour, testée par le développeur, semblait fonctionner correctement. Mais une seule ligne a été créée, quelle que soit la boutique concernée, alors que le commerçant en gère quatre.
Il manque désormais cette information dans trois magasins. Selon la façon dont votre code interprète cela, vous obtenez une notification PHP, une valeur vide traitée comme un paramètre réel, ou un espace vide à l’endroit où devrait figurer un prix. La documentation multistore couvre les règles de contexte. Parcourt chaque ID de magasin dans toute mise à jour modifiant la configuration ou les données par magasin.
Lors d’une installation sur un seul magasin, ce bug est invisible.
Verrous de table d’autel sur les grandes tables de catalogue
L’ajout d’une colonne à une table de 400 000 lignes n’est jamais instantané. Selon l’opération, la version de MySQL et le moteur de stockage, la table entière peut être copiée. Sur un site web en activité, pendant les heures d’ouverture, ce délai est suffisamment long pour que les clients s’en aperçoivent.
Je vérifie donc la taille de la table avant d’écrire la migration. Si elle est volumineuse : soit je prévois une fenêtre de maintenance, soit je la restructure pour éviter une reconstruction.
La clé de configuration sans valeur par défaut
Celui que je vois le plus souvent dans les modules d’autres personnes ne contient aucun tableau.
Vous ajoutez un paramètre dans la nouvelle version. Le formulaire d’administration le prend en compte, tout comme l’interface utilisateur. Les deux ont été développés sur une machine où la page des paramètres avait déjà été enregistrée au moins une fois. La clé existe donc et tout semble correct. Déployez cette version et chaque installation existante lira un nouveau paramètre. Configuration clé que personne n’a jamais écrite.
Ce qui revient, c’est non : votre valeur par défaut n’apparaît jamais, pas même une chaîne vide que vous pourriez au moins vérifier. Elle est ensuite utilisée comme un nombre ou transmise à une fonction qui attend une chaîne. En mode débogage désactivé, l’erreur passe souvent inaperçue : le commerçant voit une page légèrement incorrecte et n’y prête pas attention. En mode débogage activé, l’erreur se manifeste par un avertissement ou une erreur de type. C’est ainsi que vous recevez le message « le module plante en mode débogage », alors que seul le mode débogage est légitime.
Le même code, avec et sans la valeur par défaut.
La solution est simple. Chaque nouvelle clé de configuration voit sa valeur par défaut inscrite dans le script de mise à jour, pour chaque boutique, et ce script est fourni avec le code qui la lit. Lisez-la attentivement, car vous ne pouvez pas être certain que la mise à jour a bien été effectuée.
Migration de la base de données du module PrestaShop versus modification du schéma
Les modifications de schéma sont la partie facile. La partie difficile survient lorsque la signification des données existantes change : scinder une colonne en deux, déplacer un champ CSV dans une table associée, réencoder un statut.
C’est là que j’ai constaté le plus de dégâts. Un ratage complet ALTER TABLE : l’échec est retentissant ; une transformation de données bâclée réussit et produit des résultats incohérents. La migration d’une base de données pour un module PrestaShop nécessite un comptage des données avant et après, puis une comparaison. Mieux vaut détecter ces erreurs dans le script de mise à jour plutôt que trois semaines plus tard, par un commerçant.
Meilleures pratiques de mise à niveau du module PrestaShop 3.0 que je défendrais sans hésiter
Ceux qui m’ont sauvé :
Rendre chaque migration idempotente
Rien ne doit changer lors de la seconde exécution ce que la première a déjà géré. Obtenez cette propriété et toute une catégorie de problèmes de support disparaît, car l’état de la base de données n’est plus une chose que vous devez établir au préalable. Avant d’écrire du SQL brut sur les tables principales, les notes de PrestaShop sur la couche de base de données valent bien une heure.
La version protégée survit à une seconde tentative.
Consignez chaque échec au lieu de renvoyer silencieusement la valeur « faux ».
Un nu retourner faux Cela suffit pour que PrestaShop arrête et désactive le module. Ce n’est pas suffisant pour vous. Il est donc important d’encapsuler l’opération. Récupérez les données de sortie et transmettez-les à PrestaShopLogger en y incluant le nom et la version du module. Sinon, un marchand signalera un échec de mise à jour et vous devrez faire des suppositions.
Sur PHP 7 et versions ultérieures, attraper Erreur ainsi que Exception. Vous obtenez une erreur de type dans votre propre code de migration et elle se présente sous la forme d’une erreur, donc un gestionnaire ne surveille que l’Exception et laisse passer.
Assurez-vous de prendre en charge toutes les versions que vous avez jamais livrées.
Un commerçant peut utiliser n’importe quelle version que vous avez publiée. Lors d’une mise à jour de la version 1.4 à la version 3.0, tous les scripts intermédiaires sont exécutés séquentiellement ; chaque script doit donc fonctionner sur le schéma laissé par le précédent. C’est pourquoi les anciens fichiers de mise à niveau restent dans le module. Un utilisateur ayant deux ans de retard n’a pas d’autre solution.
Effectuer le test sur un environnement de test, et non sur une installation locale propre.
Une nouvelle installation de la version actuelle ne prouve en rien la validité de la mise à niveau. La meilleure solution : installer l’ancienne version, y insérer des données réalistes, puis effectuer la mise à niveau. Ceci est également valable pour les environnements multi-magasins, si votre système le prend en charge.
Mieux encore : prenez une copie d’une vraie boutique et effectuez la mise à jour via celle-ci. Votre installation locale contient des données propres et quatre produits, ce qui explique pourquoi elle n’affiche rien. Une vraie boutique contient des importations incomplètes, des lignes laissées par un module désinstallé il y a deux ans, des colonnes ajoutées manuellement par un développeur précédent, un catalogue suffisamment volumineux pour… ALTER TABLE ça prend du temps.
Ensuite, il y a le timing. Une mise à jour nécessitant six minutes par rapport aux données réelles s’apprend mieux lors de la planification d’une fenêtre de maintenance que le vendredi à 11 heures.
Effectuez une sauvegarde avant toute modification du schéma et ssignalez-la
Aucune sauvegarde de vos tables n’est effectuée avant la mise à jour d’un module. Ni par PrestaShop ni par aucun autre outil. Par conséquent, si le marchand ne dispose d’aucune sauvegarde et que la migration s’interrompt en cours de transformation des données, ces données sont perdues. Il est préférable de l’indiquer dans le journal des modifications plutôt que de le découvrir par vous-même.
Récupération après une mise à jour de base de données PrestaShop ayant échoué
Une mise à jour a échoué sur une boutique en ligne ; le module est désactivé. Voici approximativement l’ordre des événements :
Identifiez la version qui a échoué. Cela est enregistré, et si vous avez écrit un message de journalisation, il y sera également consigné. Grâce à ces informations, vous savez quel script ouvrir et quelles modifications ont été prises en compte avant l’arrêt.
Vérifiez le schéma lui-même, et non le numéro de version. Tous les modules.La table contient les données écrites par la dernière mise à jour réussie. La réponse se trouve dans les tables réelles, confrontées à l’action du script ayant échoué.
Réparer en avant, pas en arrière. Il est tentant de revenir à une version antérieure, mais généralement erroné, car les scripts précédents ont déjà été exécutés et les réexécuter sur un schéma partiellement modifié ne fait qu’en créer trois. Il est préférable d’écrire une migration corrective depuis l’emplacement actuel du schéma vers l’emplacement souhaité.
Déterminez ensuite pourquoi la migration n’était pas idempotente. Voilà le vrai problème.
Liste de vérification rapide avant de déployer une mise à jour de module
La liste que j’utilise :
Version dde laclasse principale, l le fichiermise à niveau-*.php fle plus élevé: correspondent-ils ?
Chaque fonction de mise à niveau porte le nom de la version de son propre fichier ?
Chaque modification de schéma vérifie d’abord si elle a déjà été appliquée ?
Chaque configuration écrit en boucle sur tous les magasins ?
Chaque nouvelle clé de configuration se voit-elle attribuer une valeur par défaut pour les installations existantes ?
Avez-vous déjà testé une réplique d’un vrai magasin ?
Ancienne version installée, données ajoutées, puis mise à niveau ?
Même chemin dans plusieurs magasins ?
Un élément utile est consigné avant chaque retour faux
Erreurrcontagieuseinsi que exl’exception
Des fichiers de mise à niveau obsolètes sont-ils toujours en place pour les marchands ayant plusieurs versions de retard ?
Journal des modifications demandant aux marchands de faire marche arrière ?
Sur une grande table, quelle est la longueur de cela ? ALTER tenir un cadenas ?
Les questions 6 et 7 sont celles que les gens sautent, et c’est à elles deux qu’ils en saisissent la plus grande partie.
Conclusion
Mise à niveau du module PrestaShop Les problèmes sont gênants pour une raison simple : rien ne les annonce. Le module signale sa nouvelle version sans problème. La page d’administration se charge. Aucun journal d’erreurs, sauf si vous les avez créés. Pendant ce temps, votre code attend une chose, la base de données en contient une autre, et cette dernière reste inchangée jusqu’à ce que quelqu’un utilise la fonctionnalité en question.
Considérez le schéma comme faisant partie intégrante de la mise en production. Écrivez des migrations qui résistent à une seconde exécution. Consignez les événements. Testez-le en environnement de préproduction avant toute utilisation par les marchands. Côté framework, celui de PrestaShop… La documentation sur le développement de modules est le point de départ.
Si vous avez des questions ou besoin d’aide concernant les performances ou la migration de votre site web, nos experts sont là pour vous accompagner. Contactez l’équipe Knowband à l’adresse suivante : [email protected]. Découvrez dès aujourd’hui des plugins e-commerce fiables et adaptés à vos besoins.
Gérer une boutique en ligne comporte son lot de défis. Des données de mauvaise qualité peuvent nuire à la visibilité dans les moteurs de recherche, une faible visibilité peut limiter l’impact des efforts de conversion, et un service client lent peut transformer des acheteurs potentiels en clients perdus. Ces problèmes sont étroitement liés ; il est donc essentiel d’identifier celui qui coûte le plus cher à votre boutique et de le résoudre en priorité. Au final, même de petites lacunes dans ces domaines peuvent avoir un impact significatif sur le chiffre d’affaires.
Ce guide répartit ces difficultés en sept catégories. Chaque section explique la nature du problème, ses causes et sa solution. Vous pourrez ainsi utiliser ces informations pour éclairer vos décisions commerciales.
1. Problèmes de trafic et de découverte
Quels sont les problèmes de découverte en e-commerce ?
Des problèmes de visibilité surviennent lorsque les clients intéressés par votre produit n’accèdent jamais à votre boutique. Le classement chute, les pages de catégories ne sont plus indexées, ou le produit apparaît sur Google mais jamais dans les résultats de recherche générés par l’IA.
Pourquoi la découverte échoue
La recherche fonctionne désormais selon deux axes distincts, et la plupart des boutiques ne sont optimisées que pour l’un d’eux. Les résultats organiques traditionnels privilégient toujours l’indexation, le maillage interne et la richesse du contenu. La recherche basée sur l’IA, en revanche, repose sur des critères différents. Elle s’appuie sur des données de produits structurées et lisibles par machine, qu’un modèle peut extraire avec précision.
Une page produit peut donc figurer en première page et rester invisible dans les recommandations d’achat d’une IA. Le modèle n’ayant trouvé ni prix précis, ni disponibilité fiable, ni spécifications exploitables, il a recommandé un produit concurrent.
Comment résoudre les problèmes de découverte
Commencez par vérifier l’état d’indexation de votre site web dans Google Search Console. Identifiez les URL exclues par Google et corrigez la cause sous-jacente plutôt que de soumettre à nouveau le sitemap. Souvent, la navigation à facettes génère des milliers d’URL similaires qui se concurrencent. Les chemins de catégories dupliqués pointant vers le même produit constituent une autre cause fréquente de problèmes d’indexation.
Ensuite, concentrez-vous sur la simplification de vos données produit pour les moteurs de recherche et les systèmes d’IA. Chaque produit doit avoir un schéma Product valide, un prix lisible, un champ de disponibilité précis et des données de spécification dans des champs structurés plutôt que noyées dans le code HTML de la description. Un audit d’indexation et d’exploration par IA vous montrera ce que les machines récupèrent réellement. Un fichier llms.txt qui indique aux robots d’exploration IA où trouver les données de votre produit comble l’écart restant.
2. Problèmes liés aux données produits et au catalogue
Quels sont les produits de mauvaise qualité des données ?
Une mauvaise qualité des données produit signifie que les informations sont incomplètes, incohérentes d’un canal à l’autre, voire erronées. Les attributs manquants, les spécifications contradictoires, les références en double et les stocks obsolètes appartiennent tous à cette catégorie.
Pourquoi les données produit sont-elles corrompues ?
Les catalogues de produits deviennent naturellement obsolètes avec le temps, souvent sans que les commerçants ne s’en aperçoivent. Un fournisseur modifie une spécification sans préavis, une mise à jour groupée est exécutée sans validation, ou une variante de produit est dissociée de sa fiche produit principale. Comme ces problèmes provoquent rarement des erreurs immédiates, ils passent souvent inaperçus.
Le coût est documenté et important. Recherche Akeneo : Une étude révèle que 66 % des consommateurs ont abandonné un achat faute d’informations produit suffisantes ou inexactes, et que 43 % ont retourné un produit au cours de l’année écoulée car les informations préalables à l’achat étaient erronées. L’étude de consommation 2025 de Salsify indique par ailleurs que 54 % des acheteurs abandonnent leur panier lorsque les informations produit sont incohérentes d’un site web à l’autre.
Ces chiffres représentent les clients qui ont déjà trouvé votre boutique. Ils étaient intéressés par un achat, mais ont quitté le site car ils n’ont pas pu vérifier avec certitude les détails, la compatibilité ou l’adéquation du produit.
Comment résoudre les problèmes de données du catalogue
Au lieu de mesurer l’exhaustivité du catalogue par produit, mesurez-la par attributs individuels. Par exemple, un catalogue affichant un taux d’exhaustivité global de 95 % peut néanmoins ne contenir aucune donnée dans les catégories générant le plus de retours.
Il est toujours préférable de valider avant l’importation plutôt qu’après. Les transferts en masse exécutés sur des profils enregistrés avec un journal de transfert complet permettent de retracer chaque erreur jusqu’à une exécution spécifique, contrairement aux transferts manuels via CSV. Pour les boutiques effectuant des mises à jour en masse fréquentes, les profils d’importation réutilisables avec validation et les journaux de transfert détaillés contribuent à éviter que les mêmes erreurs ne se reproduisent.
3. Problèmes de conversion et de paiement
Qu’est-ce que l’abandon de panier?
L’abandon de panier se produit lorsqu’un client ajoute un produit à son panier et quitte le site sans finaliser son paiement. Selon la méta-analyse de 50 études de l’Institut Baymard, le taux moyen d’abandon de panier documenté est de 70.22 %, ce qui signifie qu’environ sept paniers sur dix ne se transforment jamais en commandes.
Pourquoi les clients abandonnent-ils leur panier ?
Les données de Baymard permettent de distinguer clairement les causes d’abandon de panier. Les frais supplémentaires imprévus, révélés tardivement, représentent 48 % des abandons, ce qui en fait de loin la principale cause. La création forcée d’un compte est responsable de 26 % des abandons, et un processus de paiement long ou complexe, de 22 % supplémentaires.
Aucun de ces trois éléments ne relève des conditions du marché ni de la concurrence. Il s’agit de choix de conception relevant du commerçant, ce qui explique les variations de prix lorsque les magasins les modifient.
Comment réduire l’abandon de panier
Affichez le prix total, frais de port et taxes inclus, avant que le client ne procède au paiement. Proposez le paiement en tant qu’invité et déplacez la création du compte à la confirmation d’achat, lorsque le client est satisfait et non impatient. Simplifiez le parcours d’achat afin que la progression et le total de la commande restent visibles sur une seule page : c’est l’argument principal en faveur d’un paiement en une seule page pour PrestaShop.
Baymard estime que les améliorations apportées à la conception des caisses pourraient à elles seules générer une augmentation moyenne du taux de conversion de 35.26 %, ce qui équivaut à environ 260 milliards de dollars de commandes récupérables aux États-Unis et dans l’UE.
4. Problèmes de communication et de fidélisation de la clientèle
Quels sont les problèmes de communication dans le commerce électronique ?
Des problèmes de communication surviennent lorsqu’un magasin ne peut pas répondre assez rapidement à un client pour conclure la vente, ou lorsqu’il est impossible de le recontacter après son départ. Les retards dans le traitement des demandes d’assistance, les courriels de relance restés sans réponse et les questions répétitives posées avant la vente relèvent tous de cette problématique.
Pourquoi la communication se rompt-elle ?
Le volume de demandes d’assistance augmente avec la taille du catalogue, tandis que le nombre d’employés reste souvent inchangé. Les mêmes questions reviennent sans cesse : délais de livraison, conditions de retour, tailles, compatibilité et dates de réapprovisionnement. Un conseiller répond à chacune d’elles, généralement plusieurs heures après la question du client et bien après que ce dernier a finalisé son achat.
Les messages de relance présentent un problème similaire. Les e-mails de panier abandonné affichent toujours un taux d’ouverture relativement bon, mais la concurrence dans les boîtes de réception fait que le rappel est souvent lu après que l’intention d’achat s’est estompée.
Comment résoudre les problèmes de communication
Automatisez d’abord les tâches répétitives. Un assistant IA répondant aux questions sur la livraison, les retours et les produits à partir des données en temps réel du magasin élimine les questions qui n’ont jamais nécessité d’intervention humaine, libérant ainsi l’équipe pour celles qui en requièrent une.
Pour relancer les clients, privilégiez un canal de communication plus rapide. C’est pourquoi les commerçants délaissent de plus en plus les e-mails au profit de WhatsApp : un message lu en quelques minutes est plus efficace qu’un message lu le lendemain.
5. Problèmes d’expansion des canaux
Quels sont les problèmes liés à la vente multicanale ?
Les problèmes liés à la vente multicanale surviennent lorsqu’un magasin est référencé sur des places de marché ou des flux de produits et ne parvient pas à assurer la cohérence de son catalogue, de ses prix et de ses stocks sur l’ensemble de ces plateformes. Il en résulte des surventes, des articles refusés par les flux et des incohérences de prix visibles.
Pourquoi les chaînes se séparent-elles ?
Chaque canal applique sa propre taxonomie, ses exigences en matière d’attributs et ses règles relatives aux images. Un produit validé sur votre boutique en ligne peut être refusé sur Google Shopping faute de GTIN, ou sur une marketplace en raison d’une erreur de catégorisation.
La saisie manuelle des prix entraîne inévitablement des dérives. Si un prix est mis à jour à un endroit et oublié ailleurs, le client qui compare les deux ne peut que constater le manque de rigueur de votre magasin.
Comment résoudre le problème de cohérence des canaux
Considérez votre catalogue en ligne comme la source unique de référence et diffusez les données à partir de celui-ci, jamais de manière horizontale entre différents canaux. La synchronisation automatisée des flux de produits garantit ainsi l’alignement des prix et des stocks selon un calendrier établi, sans avoir à se fier à la mémoire.
Considérez les rejets de flux comme un diagnostic gratuit. Lorsqu’un article est refusé par Google en raison d’un attribut manquant, ce même manque vous coûte généralement aussi des conversions sur votre propre site. Les marchands qui envisagent de se lancer sur un nouveau canal de vente trouveront dans les considérations pratiques d’Etsy un outil précieux avant de s’engager.
L’écart de conversion mobile décrit la différence entre le volume de trafic mobile et les revenus générés. Le mobile représente la grande majorité des sessions e-commerce, mais son taux de conversion est environ deux fois inférieur à celui des ordinateurs de bureau.
Pourquoi les performances mobiles sont-elles inférieures aux attentes ?
Les difficultés tolérées par un utilisateur d’ordinateur de bureau deviennent rédhibitoires sur un téléphone. Les formulaires longs, les zones tactiles conçues pour une souris, l’affichage lent des éléments les plus importants et les options de paiement limitées contribuent tous de manière significative au taux de conversion.
La conception adaptative a résolu les problèmes de mise en page sans résoudre ceux d’interaction. Un formulaire de paiement conçu pour ordinateur et redimensionné pour s’afficher sur téléphone exige toujours les mêmes quinze champs.
Comment combler le fossé numérique ?
Améliorez d’abord les indicateurs clés de performance web sur mobile, car c’est là que les problèmes se concentrent. Réduisez le nombre de champs à la validation de la commande, activez le remplissage automatique et ajoutez Apple Pay et Google Pay comme options de paiement.
Réduire le nombre d’étapes du processus de paiement sur OpenCart génère environ deux fois plus de gains sur mobile que sur ordinateur. Les boutiques affichant un taux de fidélisation élevé devraient également analyser comment leurs concurrents, qui privilégient l’application mobile, fidélisent leur clientèle, car une application dédiée fluidifie le parcours client plutôt que de le gérer.
7. Problèmes de sécurité, de spam et d’intégrité des données
Quels sont les problèmes de sécurité du commerce électronique ?
Les problèmes de sécurité du commerce électronique englobent l’accès non autorisé aux données des clients, la fraude aux paiements et les abus automatisés tels que les inscriptions de robots, les soumissions de formulaires de spam et le bourrage d’identifiants.
Pourquoi les magasins sont-ils ciblés ?
Les boutiques en ligne détiennent précisément ce que recherchent les pirates : informations de paiement, adresses et identifiants que les clients réutilisent ailleurs. Les petits commerçants attirent l’attention car leurs contrôles de sécurité sont moins rigoureux et moins fréquents.
Le spam est un problème quotidien de plus en plus fréquent. Les fausses inscriptions saturent la base de données clients, les formulaires indésirables monopolisent le temps du support et le trafic généré par les bots peut fausser les analyses qui éclairent les décisions stratégiques de l’entreprise.
Comment réduire l’exposition
Mettez à jour la plateforme et chaque extension installée de façon régulière plutôt qu’après un dysfonctionnement. Imposer le protocole HTTPS sur l’ensemble de la boutique, limiter l’accès administrateur par rôle et conserver des sauvegardes hors site que vous avez testées au moins une fois. Le module de sécurité dédié couvre les couches qui autrement tombent dans l’oubli.
Sécurisez également l’interface utilisateur. Bloquer les bots et les fausses inscriptions au niveau du formulaire protège à la fois la base de données clients et les rapports sur lesquels vous vous basez pour prendre des décisions. De plus, des formulaires bien conçus réduisent l’abandon sur les pages d’inscription et de contact.
Transformer les données du magasin en décisions
Chacun des problèmes mentionnés ci-dessus reste invisible tant qu’on ne le mesure pas. La plupart des commerçants exportent encore leurs données de commandes vers des tableurs, ce qui signifie que l’information n’arrive que des semaines après la perte et une fois que la tendance a déjà changé.
Interrogez directement votre magasin. Obtenir des réponses à partir de vos données sans écrire de requêtes SQL transforme vos rapports hebdomadaires en une simple question de deux minutes, et l’analyse intelligente de vos données vous permet d’identifier laquelle de ces sept catégories est la plus coûteuse actuellement.
Suivez quatre chiffres chaque semaine : le taux d’abandon ventilé par appareil, le nombre de rejets de flux, l’exhaustivité des attributs par catégorie et les tickets d’assistance regroupés par type de question.
Où commencer
Travaillez en fonction de l’ampleur des pertes plutôt que de leur visibilité.
Pour la plupart des boutiques, cela signifie privilégier le passage en caisse, puis les données du catalogue, et enfin la découverte du site. Les deux premiers permettent de convertir les visiteurs déjà acquis, ce qui en fait les gains les plus rentables. La découverte du site attire de nouveaux visiteurs, et tenter de combler un seau percé est rarement payant.
Knowband conçoit des modules couvrant les sept domaines pour PrestaShop, OpenCart, Magento et Shopify, notamment l’optimisation du processus de paiement, l’importation et l’exportation de catalogues, les intégrations de places de marché, les applications mobiles et l’engagement client.
Lancer un nouveau produit ne représente que la moitié du travail. Si l’information n’est pas partagée sur les réseaux sociaux au bon moment, vous risquez de manquer l’engouement initial qui peut générer du trafic, de l’engagement et des ventes. Dans de nombreux magasins, les produits sont mis en vente en premier, tandis que l’annonce sur les réseaux sociaux est retardée, voire oubliée. Lorsque quelqu’un se souvient enfin de publier à ce sujet, la meilleure opportunité d’atteindre des clients potentiels est déjà passée. C’est là que… Module de génération de publications pour les réseaux sociaux par IA pour PrestaShop. L’outil Knowband peut faire toute la différence. Mais la génération automatique de légendes ne suffit pas. Une solution vraiment efficace doit automatiser l’intégralité du processus, de la détection des nouveaux produits et la création de contenu adapté à chaque plateforme jusqu’à la planification et la publication automatiques des publications. Sans cela, les administrateurs de boutiques doivent encore générer manuellement le contenu, choisir les plateformes sociales appropriées et publier chaque message eux-mêmes, ce qui peut entraîner des retards et des opportunités manquées.
Pourquoi un module PrestaShop de génération de publications pour les réseaux sociaux par IA a besoin d’un workflow
D’après le rapport 2026 de HubSpot sur les tendances en IA, les spécialistes du marketing qui utilisent des outils de génération de contenu par IA économisent en moyenne 6.1 heures par semaine sur les tâches liées au contenu, et ce, jusqu’à 8 à 10 heures pour les plus expérimentés. Ce gain de temps est toutefois limité aux solutions qui simplifient réellement le processus, et non à celles qui se contentent de remplacer une légende vide par une légende générée par l’IA, laissant toujours à l’utilisateur le soin de la remarquer et de la publier.
Le véritable défi de la publication manuelle sur les réseaux sociaux n’est pas la rédaction du message, mais plutôt de se souvenir de promouvoir chaque nouveau produit, de décider du contenu et de trouver le moment idéal pour le publier.
Une configuration basée sur un flux de travail élimine les trois décisions de la liste quotidienne de l’administrateur, et pas seulement la rédaction. C’est là la véritable différence entre un générateur de légendes et une véritable automatisation.
Le flux de travail du déclencheur à la publication : comment le contenu social automatisé circule réellement
L’automatisation déclenchée par un événement en magasin commence par une action, et non par une simple invite. Voici le déroulement complet d’une configuration correcte, depuis le changement de statut d’un produit jusqu’à l’analyse de l’événement par un administrateur et la mise à jour du système.
Chaque événement produit suit le même cycle : un déclencheur s’active, la règle récupère les données du produit, l’IA génère le texte, et la publication attend une intervention humaine ou est directement publiée, avant que les données de performance ne soient réinjectées dans le cycle suivant d’invites.
Élaborer une stratégie de rédaction rapide pour que les publications ne ressemblent pas à des légendes génériques générées par une IA.
La différence de qualité entre les publications générées par l’IA sur les réseaux sociaux tient presque toujours au contenu de la consigne, et non au modèle d’IA qui l’a générée. Une consigne basée uniquement sur le nom et le prix d’un produit produit le même texte générique que tous les outils d’IA rédigent lorsqu’ils ne disposent d’aucune autre information.
Le ton de la marque comble en grande partie cet écart. En fournissant à l’IA un ton précis, qu’il soit professionnel, décontracté ou urgent, ainsi que le contexte sectoriel réel, on lui donne les éléments nécessaires pour rédiger des textes qui reflètent l’identité d’une boutique spécifique plutôt que de suivre un modèle préétabli.
Le contenu du catalogue produits est tout aussi important. Une requête construite à partir du nom, de la description, du prix et de l’URL du produit génère des légendes nettement plus précises qu’une requête basée uniquement sur le nom, car l’IA dispose de détails concrets au lieu de combler les lacunes avec des formulations génériques.
Une liste noire de mots et des phrases d’appel à l’action spécifiques à chaque plateforme complètent la stratégie. Bloquer les noms des concurrents ou les références à des produits abandonnés évite les incohérences embarrassantes, et une phrase de conclusion définie pour chaque plateforme garantit la cohérence de l’appel à l’action avec l’image de marque, au lieu de laisser l’IA en inventer une à chaque fois.
Choisir entre la révision des brouillons et la publication automatique avec une extension de planification des publications sociales pour PrestaShop
La publication immédiate est efficace une fois qu’une règle a fait ses preuves, mais ce n’est pas le point de départ idéal pour une nouvelle règle. Tester d’abord une nouvelle règle en mode brouillon permet à un administrateur de vérifier le ton, l’exactitude et le libellé de l’appel à l’action sur quelques produits réels avant de la publier automatiquement.
Un module complémentaire de planification des publications pour PrestaShop offre une option intermédiaire intéressante une fois la règle validée : la publication programmée dans un délai défini, plutôt qu’immédiate ou entièrement manuelle. Répartir une cinquantaine de publications de produits sur plusieurs jours, au lieu de les publier toutes dès la création de la règle, permet de conserver un aspect dynamique et continu, et non celui d’une publication automatisée.
Les limites imposées au nombre de publications par jour et par produit visent précisément à éviter la saturation des plateformes. Limiter un produit à une seule publication par jour, même si une règle autorise techniquement davantage de publications, empêche que le même article n’apparaisse simultanément sur toutes les plateformes connectées, ce qui donnerait l’impression d’un contenu automatisé.
Quelle est la place d’un module d’automatisation des médias sociaux pour PrestaShop dans une stratégie globale ?
La révision des ébauches, la stratégie de publication et la planification contribuent toutes à résoudre un même problème, mais elles ne fonctionnent ensemble que si un système unique les coordonne. Un module d’automatisation des médias sociaux pour PrestaShop doit faire l’interface entre les événements produits de la boutique et les plateformes sociales elles-mêmes, en assurant une conversion automatique de l’un à l’autre.
Cette coordination distingue un véritable flux de travail d’un ensemble de paramètres disparates qu’un administrateur doit gérer manuellement. L’historique des publications, indiquant leur statut, la plateforme, le moteur utilisé et la source, permet d’auditer un module d’automatisation des réseaux sociaux pour PrestaShop, au lieu de le transformer en boîte noire une fois lancé sans surveillance.
Comment SocialAI Pro de Knowband gère l’intégralité de ce flux de travail
Le module Knowband SocialAI Pro PrestaShop AI Social Media Post Generator automatise l’intégralité du processus depuis un panneau d’administration unique. Des règles gèrent la logique de déclenchement (Nouveau produit, Retour en stock ou Manuel) ; le moteur d’IA (OpenAI ChatGPT, Google Gemini ou Anthropic Claude) génère des contenus optimisés pour Facebook, LinkedIn et X, et l’historique des publications enregistre chaque résultat avec son moteur, sa source et son statut.
Les champs relatifs à la voix de la marque, tels que le ton, le contexte sectoriel, la liste de mots interdits et les phrases d’appel à l’action spécifiques à chaque plateforme, sont directement intégrés au texte de chaque publication générée. La fenêtre de publication programmée répartit les publications groupées sur une période configurable, et les limites de publication quotidiennes par règle et par produit empêchent la diffusion simultanée d’un même contenu sur tous les canaux.
Mise en pratique du workflow de votre module PrestaShop AI Social Media Post Generator
Un module PrestaShop de génération de publications pour les réseaux sociaux basé sur l’IA se distingue par sa capacité à gérer l’intégralité du processus, du déclenchement à la publication en passant par l’analyse des performances, et non par la rédaction de chaque légende individuellement. La méthode qui s’avère réellement efficace consiste à créer de nouvelles règles en mode brouillon, à affiner les consignes une fois les résultats obtenus, puis à passer à la publication immédiate ou programmée.
Les administrateurs de boutiques qui continuent de compiler cela manuellement, article par article, consacrent des heures par semaine à une tâche qui devrait être correctement configurée.Module d’automatisation des médias sociaux pour PrestaShop Elle gère déjà l’ensemble du processus. Le flux de travail décrit ci-dessus illustre la différence entre une IA qui rédige des légendes et une IA qui gère un système.