Einen Blog zu haben ist einfach. Die meisten E-Commerce-Unternehmen haben Schwierigkeiten damit, diesen Beitrag zum Wachstum des Geschäfts zu leisten. Artikel ohne klares Ziel mögen zwar Besucher anlocken, führen aber nicht automatisch zu Verkäufen. Entscheidend ist eine Content-Strategie, die Kunden dabei unterstützt, von ihrem Problem zur Lösung und schließlich zum Produkt zu gelangen.
Hier ist ein effektiver Arbeitsablauf für die Erstellung des OpenCart Blog-Erweiterung von Knowband – Ihre Vertriebslösung.
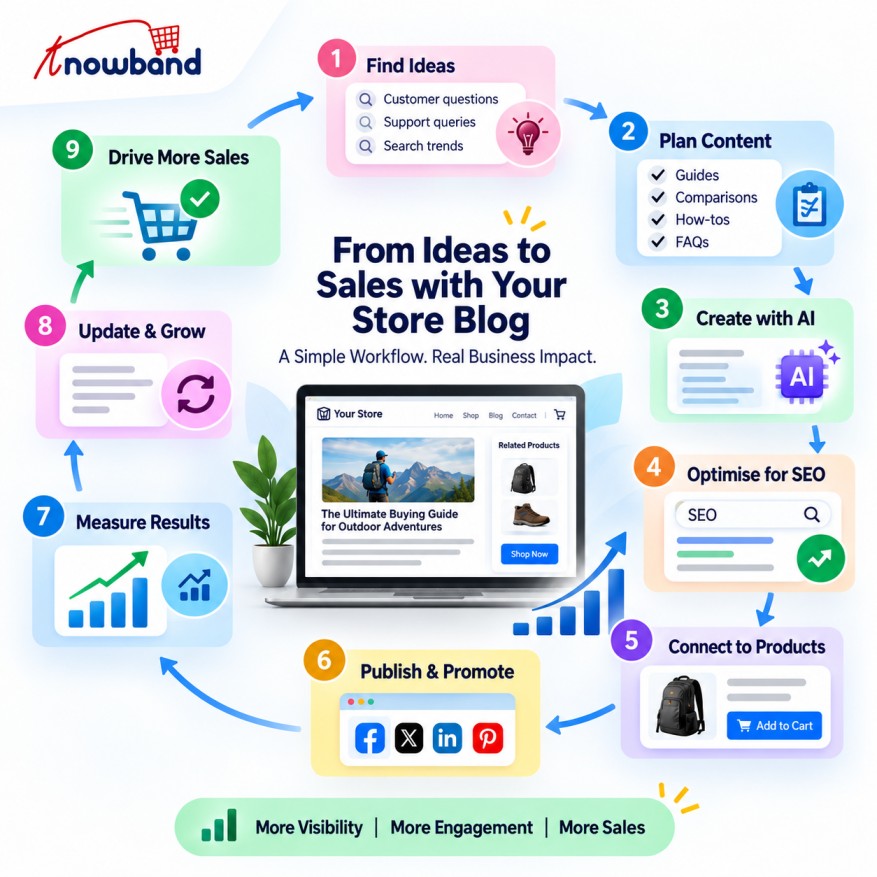
Schritt 1: Beginnen Sie mit den Bedürfnissen der Kunden
Identifizieren Sie die Fragen, die sich Menschen stellen, wenn sie über den Kauf eines bestimmten Produkts nachdenken.
Analysieren Sie Anfragen, Fragen, Rezensionen, Suchanfragen und Einwände und unterteilen Sie diese in die folgenden Themenbereiche: Kaufberatung, Vergleich, Aufklärung, Anwendungsfälle und Fehlerbehebung.
Implementierung: Erstellen Sie eine Liste mit Inhaltsideen, die auf den Bedürfnissen der Kunden basiert und nicht auf Ihren Vermutungen.
Erwartete Auswirkung: Sie erstellen Inhalte, die auf der tatsächlichen Suchintention basieren, und geben Ihrem Shop so mehr Möglichkeiten, potenzielle Kunden zu erreichen, bevor diese bereits Produkte vergleichen.
Schritt 2: Jedem Artikel eine spezifische Aufgabe zuweisen
Machen Sie nicht jeden Artikel dazu verantwortlich, „Traffic zu generieren“. Überlegen Sie stattdessen, was der Leser als Nächstes tun soll.
Ein Artikel zur Sensibilisierung für ein Problem kann dieses aufzeigen. Ein Kaufratgeber hilft beim Vergleich verschiedener Optionen. Ein produktorientierter Artikel beseitigt Zweifel vor dem Kauf. Ein Tutorial dient dazu, die Kundenerfahrung zu verbessern, indem es den Kunden einen Mehrwert aus dem Produkt bietet.
Implementierung: Weisen Sie jedem Artikel eine bestimmte Funktion zu – anziehen, informieren, vergleichen, konvertieren, unterstützen oder binden.
Zu erwartende Auswirkungen: Ihr Blog wird Teil der Customer-Journey-Strategie und nicht nur eine Ansammlung zufälliger Artikel sein.
Schritt 3: Inhalte für verschiedene Kaufabsichtsstufen erstellen
Sobald Sie den Zweck kennen, erstellen Sie Inhalte für verschiedene Stufen der Kaufabsicht.
Beispielsweise:
Bewusstsein: „Was Sie vor der Auswahl beachten sollten…“
Forschung: „Wie man das Richtige auswählt…“
Berücksichtigung: „[Option A] vs [Option B]“
Entscheidung: „Am besten geeignet für [Anwendungsfall]“
Nach Kauf: „Anleitung zur Einrichtung und Verwendung…“
An diesem Punkt wird ein OpenCart Blog-Builder Das kann für Sie von Vorteil sein. Es ermöglicht Ihnen, alle Arten von Inhalten nach Ihren Zwecken zu ordnen und entsprechend zu veröffentlichen.
Zu erwartende Auswirkungen: Die Kunden haben mehrere Möglichkeiten, im Kaufprozess auf Ihren Shop zu stoßen, und erhöhen die Wahrscheinlichkeit, dass sie von informativen Inhalten zur Entdeckung eines Produkts gelangen.
Schritt 4: Nützliche Inhalte mit relevanten Produkten verknüpfen
Es ist toll, wenn ein Kunde einen Artikel liest, aber es ist noch viel besser, wenn es für ihn eine Möglichkeit gibt, ein Produkt zu kaufen, das ihm wirklich bei der Lösung seines Problems hilft.
Angenommen, ein Artikel erklärt, wie man zwischen verschiedenen Produkttypen auswählt. Sobald der Leser weiß, worauf er achten muss, sollten relevante Produkte vorgestellt werden, die diesen Anforderungen entsprechen.
Verwandeln Sie den Artikel nicht in einen Katalog. Das Produkt sollte erscheinen weil es während des Entscheidungsprozesses des Kunden hilfreich ist.
Erwartete Auswirkung: Verringern Sie die Distanz zwischen organischem Traffic und Ihrem Katalog, indem Sie Besuchern, die sich nur informieren möchten, einen klaren Weg zu den Produkten bieten.
Knowband’s OpenCart Blog-Erweiterung kann diese Verbindung zwischen Informationsinhalten und der Produktfindung im Geschäft unterstützen.
Schritt 5: Inhalte erstellen, die auf Kundeneinwänden basieren
Einige der wertvollsten Content-Ideen befinden sich möglicherweise direkt in Ihrem Posteingang.
Wenn Sie von mehreren Personen gefragt werden, ob ein Produkt für eine bestimmte Anwendung geeignet ist, wie zwei Produkte im Vergleich abschneiden oder wie etwas funktioniert, müssen Sie eine dauerhafte Antwort geben.
Implementierung: Nutzen Sie häufig gestellte Fragen, um FAQ-Beiträge, Vergleichsartikel, Kaufberatungen, Anleitungen oder Artikel zu einem bestimmten Produkt zu erstellen.
Erwartetes Ergebnis: Sie gehen auf Einwände ein, bevor diese den Kauf verhindern, und erstellen gleichzeitig Inhalte, die Themen behandeln, die Ihren Kunden wichtig sind.
OpenCart Blog-Erweiterung Dieser Ansatz für das Blogmanagement kann Händlern helfen, diese Inhalte in den gleichen Shop-Workflow zu integrieren, anstatt einen separaten Veröffentlichungsprozess zu verwalten.
Schritt 6: Erstellen Sie einen Inhaltspfad anstelle isolierter Artikel
Ein nützlicher Artikel sollte ganz natürlich zum nächsten führen.
Ein allgemeiner Einkaufsratgeber könnte auf einen Produktvergleich verlinken. Dieser Vergleich könnte wiederum auf einen Artikel mit einem konkreten Anwendungsfall verweisen. In diesem Artikel könnten dann relevante Produkte vorgestellt werden.
Verwenden Sie verwandte Beiträge und interne Links, wenn diese dem Leser tatsächlich helfen, seine Recherche fortzusetzen.
Erwartete Auswirkung: Die Besucher haben mehr Gründe, Ihren Shop zu erkunden, während Ihre Inhalte stärkere Verbindungen zwischen verwandten Themen und wichtigen Produktseiten herstellen.
Dies ist eines der Gebiete, in denen die OpenCart Blog-Plugin von Knowband kann eine besser organisierte Inhaltsstruktur unterstützen.
Schritt 7: Optimieren Sie vor der Veröffentlichung, nicht erst Monate später.
Selbst ein guter Artikel muss sowohl für Suchmaschinen als auch für Kunden leicht lesbar sein.
Vor der Veröffentlichung sollten Sie die Suchintention, den Titel, die Beschreibung, die URL, die Überschriften, die Bilder, die internen Links, die Kategorien und jegliche Produktbezüge berücksichtigen.
Platzieren Sie Keywords nicht in jedem Absatz. Erstellen Sie zunächst eine übersichtliche Seite und fügen Sie dann SEO-Elemente hinzu, die deren Inhalt präzise beschreiben.
Erwartetes Ergebnis: Jeder einzelne Inhalt erhält mehr Chancen, gefunden und gelesen zu werden, anstatt erst im Nachhinein für Suchmaschinen optimiert zu werden.
Der OpenCart Blog Builder von Knowband vereint Content- und SEO-Management, sodass Händler diese Veröffentlichungsanforderungen innerhalb ihres OpenCart-Workflows erfüllen können.
Schritt 8: KI nutzen, um mehr Artikel zu erstellen, ohne den Fokus zu verlieren
Künstliche Intelligenz könnte die Content-Produktion beschleunigen, doch die Produktion von mehr Artikeln sollte nicht das Ziel sein.
Setzen Sie KI dort ein, wo sie Routinearbeiten ersetzt: beim Verfassen des ersten Entwurfs, der Weiterentwicklung des Konzepts, der Übersetzung von Inhalten oder der Optimierung von SEO-Maßnahmen. Die Strategie und die abschließende Prüfung sollten weiterhin von Ihrem Team durchgeführt werden.
Erwartetes Ergebnis: Ein kleines Marketingteam kann einen regelmäßigen Veröffentlichungsplan beibehalten, ohne seinen Blog in einen endlosen Strom generischer Artikel zu verwandeln.
Das OpenCart Blog-Plugin von Knowband bietet Unterstützung bei der Inhaltsgenerierung, Übersetzung, Entwicklung und Optimierung im Rahmen des Blog-Workflows.
Schritt 9: Messen Sie, was der Inhalt tatsächlich bewirkt
Beurteilen Sie den gesamten Blog nicht anhand der Seitenaufrufe.
Schau dir an, was passiert, nachdem jemand ankommt:
Erreichen die Besucher die Produktseiten?
Welche Artikel tragen zur Conversion-Rate bei?
Welche Themen ziehen relevante Besucher an?
Welche Beiträge regen die Nutzer zum Weiterlesen an?
Welche Artikel müssen aktualisiert werden?
Welche weiteren Kundenfragen sind noch unbeantwortet?
Erwartetes Ergebnis: Sie werden mehr Zeit für Inhalte aufwenden können, die Ihrem Unternehmen einen Mehrwert bieten, und weniger Zeit für Artikel mit geringem Wert, indem Sie OpenCart Blog-Erweiterung.
Verwandeln Sie Ihren Arbeitsablauf in einen sich wiederholenden Prozess
Ziel ist nicht, mehr zu veröffentlichen. Es geht darum, ein System zu schaffen, das sich mit jedem Zyklus verbessert:
Aktualisiert am 30. September 2026: Der OpenCart Blog Manager hilft Ihnen, Kategorien, Schlagwörter, Autoren, verwandte Beiträge und verlinkte Produkte direkt im Admin-Bereich Ihres Shops zu organisieren. Er bietet außerdem SEO-Felder, mehrsprachige Veröffentlichung, KI-gestützte Inhaltsgenerierung mit OpenAI und Google Gemini sowie eine automatisch aktualisierte XML-Sitemap für Ihre Blogbeiträge. In unserer Anleitung zur Organisation von OpenCart-Blogkategorien, Schlagwörtern, Autoren und verwandten Beiträgen finden Sie alle Informationen und Funktionen.
Mit einer OpenCart Blog-ErweiterungDieser Prozess kann Teil Ihres regulären E-Commerce-Workflows werden und muss kein separates Content-Projekt sein.
Der volle OpenCart Blog Manager – KI-gestützte Inhalts- und SEO-Optimierung by Knowband wurde entwickelt, um diese Art von Workflow zu unterstützen und Content-Management, SEO, Produktverknüpfungen, mehrsprachige Veröffentlichung, Importe und KI-gestützte Inhaltsbearbeitung in die OpenCart-Umgebung zu integrieren.
Das Wichtigste ist jedoch nicht die Anzahl der verfügbaren Werkzeuge, sondern was man damit macht.
Stelle die richtige Frage. Erstelle die passenden Inhalte. Verknüpfe sie mit dem richtigen Produkt. Miss den Erfolg. Und optimiere dann den nächsten Schritt.
So kann sich der Blog eines Geschäfts von einer reinen Artikelveröffentlichung zu einem nützlichen Kanal für Entdeckungen, Kaufentscheidungen und Gewinnmaximierung entwickeln.
Die Integration eines Zahlungsgateways in PrestaShop mag auf dem Papier unkompliziert erscheinen.
Das Gateway stellt API-Dokumentation, Sandbox-Zugangsdaten, Authentifizierungsschlüssel, Callback-URLs und einige Endpunkte bereit. Das PrestaShop-Modul sendet anschließend die Zahlungsanfrage, empfängt die Antwort, erstellt die Bestellung und leitet den Kunden zur Bestätigungsseite weiter.
In einem realen PrestaShop-Shop arbeitet das Zahlungsgateway jedoch selten allein.
Sobald ein Shop ein One Page Checkout (OPC)-Modul wie SuperCheckout verwendet, können mehrere Zahlungsmodule, benutzerdefinierte Zahlungsabläufe, iFrames, JavaScript-basierte Zahlungsmethoden und zusätzliche Checkout-Anpassungen miteinander interagieren.
Hier stoßen viele Zahlungsintegrationen auf Schwierigkeiten.
Im Rahmen der Kompatibilitätsarbeiten mit Zahlungsgateways sind wir auf Fälle gestoßen, in denen eine Zahlungsmethode im Standard-Checkout von PrestaShop einwandfrei funktionierte, sich aber innerhalb von OPC anders verhielt. Beispielsweise konnte ein Zahlungsanbieter im Standard-Checkout korrekt angezeigt werden, während Optionen wie BLIK, Bankauswahl oder BNPL in SuperCheckout nicht mehr verfügbar waren.
Die wichtigste Erkenntnis war, dass die Integration eines Zahlungs-Gateways nicht nur bedeutet, den API-Aufruf zum Laufen zu bringen. Es geht darum, den gesamten Zahlungszyklus innerhalb des PrestaShop-Checkouts korrekt abzuwickeln.
1.0 Was benötigt ein kundenspezifisches Zahlungsgateway tatsächlich?
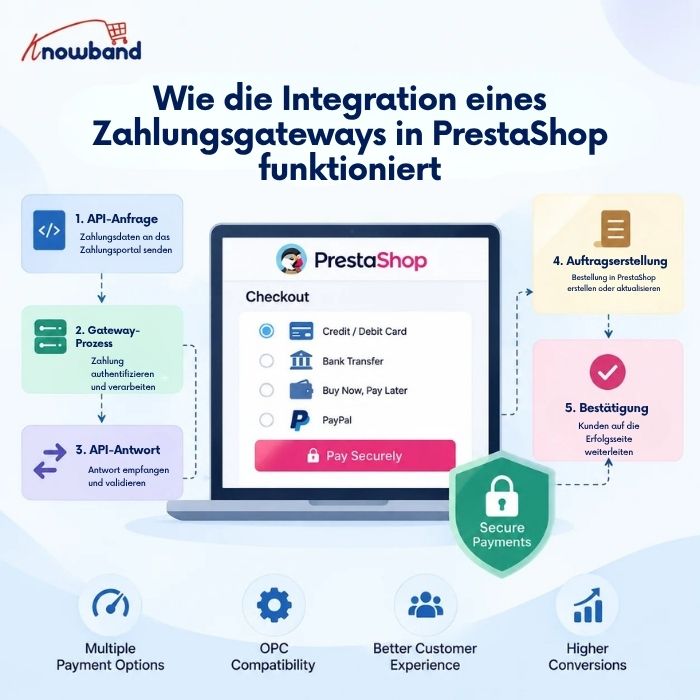
Im Wesentlichen muss eine PrestaShop-Zahlungsintegration fünf Dinge berücksichtigen:
Die Zahlungsmethode wird im Bestellvorgang angezeigt.
Senden Sie die Kunden- oder Zahlungsdaten an das Zahlungsportal.
Empfangen und validieren Sie die Gateway-Antwort.
Erstellen oder aktualisieren Sie die PrestaShop-Bestellung korrekt.
Leiten Sie den Kunden zur entsprechenden Bestätigungs- oder Fehlerseite zurück.
Ein typisches Zahlungsmodul erweitert die Basisklasse, anstatt sie zu erweitern.
Das Zahlungsmodul arbeitet normalerweise mit Hooks wie:
Der Hook sorgt dafür, dass die Zahlungsmethode im Checkout verfügbar ist.
Der Hook steuert, was der Kunde nach der Rückkehr vom Zahlungsvorgang sieht.
Beispielsweise:
public function hookPaymentOptions($params) { if (!$this->active || !$this->checkCurrency($params['cart'])) { return []; } $paymentOption = new PaymentOption(); $paymentOption ->setCallToActionText($this->l('Mit Karte bezahlen')) ->setAction( $this->context->link->getModuleLink( $this->name, 'redirect', [], true ) ); return [$paymentOption]; }
Wichtig ist, dass dieser Hook nicht einfach davon ausgehen sollte, dass die Zahlungsmethode immer angezeigt werden kann.
Währung, Land, Zahlungsdienstleister, Kundenstatus, Warenkorbwert, Modulkonfiguration und Verfügbarkeit des Zahlungsgateways können Einfluss darauf haben, ob die Zahlungsmethode angezeigt werden soll.
2.0 Der Teil, der alles verändert: OPC
Der standardmäßige PrestaShop-Checkout und ein OPC-Modul verarbeiten Zahlungsmethoden nicht unbedingt auf genau die gleiche Weise.
Dies war eine der wichtigsten Erkenntnisse aus der Arbeit mit verschiedenen Zahlungsmodulen.
Bei der Standard-Kasse steuert ein Zahlungsmodul im Allgemeinen die Darstellung seiner eigenen Zahlungsoptionen und den Zahlungsablauf.
Mit einem OPC wird das Checkout-Modul zu einer weiteren Schicht zwischen dem Zahlungsmodul und dem Kunden. Das bedeutet, dass folgende Komponenten interagieren können:
Durch den↓OPC / SuperCheckout↓Zahlungsmöglichkeiten↓Zahlungsmodul↓Gateway-API↓Gateway-Antwort↓Zahlungsmodul↓OPC / PrestaShop↓Auftragsbestätigung
Ein Zahlungsmodul kann daher aus API-Sicht völlig korrekt sein und dennoch innerhalb eines OPC nicht korrekt funktionieren.
Deshalb sollte die Prüfung der Zahlungskompatibilität immer beides umfassen:
PrestaShop Standard-Checkout
Der tatsächliche OPC, der vom Geschäft verwendet wird
Wenn man nur den Standard-Checkout testet, kann das fälschlicherweise den Eindruck erwecken, die Integration sei abgeschlossen.
3.0 Ein Beispiel aus der Praxis: Fehlende PayU-Optionen in OPC
Eines der praktischen Probleme, auf die wir stießen, betraf die Zahlungsoptionen von PayU.
Im Standard-Checkout von PrestaShop wurden die verfügbaren Zahlungsmethoden von PayU korrekt angezeigt. Im SuperCheckout fehlten jedoch einige Zahlungsoptionen.
Zum Beispiel abhängig von der Konfiguration und dem Warenkorb:
BLIK war nicht durchgehend sichtbar.
Die Bankauswahlliste wurde nicht korrekt erweitert.
Einige BNPL-/Zahlungszeilen fehlten.
In einigen Fällen erschien BLIK und verschwand dann wieder.
Auf den ersten Blick sah das nach einem Problem mit der PayU-API aus. War es aber nicht.
Der wichtigste Diagnoseschritt war der Vergleich des Zahlungsablaufs zwischen dem Standard-Checkout und SuperCheckout.
Wenn dasselbe Zahlungsmodul im Standard-Checkout funktioniert, aber innerhalb von OPC fehlschlägt, sollte die Untersuchung über die Gateway-API hinausgehen.
Wir müssen überprüfen, wie der OPC die Zahlungsmethoden erstellt und welche Informationen er an die Zahlungsmodule weitergibt.
4.0 Die Höhe des Zahlungsbetrags kann die Sichtbarkeit der Zahlungsmethode beeinflussen
Ein besonders wichtiger Aspekt dieser Untersuchung war der Warenkorbwert. Zahlungsanbieter haben häufig Mindest- und Höchstbeträge für Transaktionen. Zum Beispiel:
Bezahlverfahren↓Warenkorbbetrag prüfen↓Mindestbetrag? Höchstbetrag?↓Berechtigt / Nicht berechtigt
Im Rahmen der PayU-Kompatibilitätsuntersuchung konnten wir feststellen, dass die Logik zur Filterung der Zahlungsmethoden darin besteht, dass der Warenkorbbetrag die Prüfungen der Zahlungsmethoden durchläuft.
Der relevante Ablauf umfasste die Warenkorbberechnung und die Filterung der Zahlungsmethoden von PrestaShop, einschließlich der Logik rund um Folgendes:
Warenkorb::BEIDE
und:
PayMethodsCache::checkMinMax
Dies ist deshalb wichtig, weil eine Zahlungsoption im Bezahlvorgang verschwinden kann, ohne dass die API selbst einen Fehler zurückgibt.
Das Zahlungsgateway kann schlichtweg als nicht berechtigt für den vom Zahlungsmodul empfangenen Betrag angesehen werden. Daraus ergibt sich eine wichtige Regel für die Fehlersuche:
Wenn eine Zahlungsoption in einem OPC nicht mehr angezeigt wird, gehen Sie nicht sofort davon aus, dass die Zahlungs-API defekt ist. Überprüfen Sie zunächst den Warenkorbwert, die Währung, die Mindest- und Höchstbeträge sowie die Werte, die die Prüfungen zur Zahlungsberechtigung erfüllen.
Dies gewinnt noch mehr an Bedeutung, wenn Rabatte, Versandkosten, Steuern, Gutscheine oder individuelle Berechnungen im Bestellprozess ins Spiel kommen.
5.0 Warum Zahlungsmethoden im Standard-Checkout funktionieren, aber im SuperCheckout fehlschlagen
Eine hilfreiche Methode zur Untersuchung dieser Probleme ist der Vergleich der beiden Checkout-Umgebungen.
Der Kunde klickt auf die Zahlungsmethode und wird zum Zahlungsportal weitergeleitet.
Zur Kasse↓Zahlungsoption↓Modulsteuerung↓Gateway
6.2 Eingebettetes Zahlungsformular
Die Zahlungsfelder werden direkt im Checkout angezeigt.
Zur Kasse↓Zahlungsoption↓Karten-/Zahlungsformular↓Gateway-API
6.3 Iframe-basierte Zahlung
Die Schnittstelle des Zahlungsportals ist in den Bezahlvorgang integriert.
Zur Kasse↓Zahlungsoption↓Iframe↓Gateway
Die letzten beiden Ansätze erfordern besondere Aufmerksamkeit, da JavaScript, DOM-Manipulation, das Laden von iFrames und OPC-Aktualisierungen die Zahlungsschnittstelle beeinträchtigen können.
7.0 JavaScript wird mit OPC unerlässlich.
Dies ist ein Bereich, der in allgemeinen Leitfäden zur Zahlungsintegration oft vernachlässigt wird.
Ein OPC kann Teile des Checkouts dynamisch aktualisieren, wenn sich die Kundendaten ändern:
Lieferadresse
Land
Träger
Zahlungsmethode
Abrechnungsdaten
Versandart
Wenn das passiert, kann der zahlungsbezogene HTML-Code ersetzt werden.
Ein JavaScript-Ereignis, das beim ersten Laden der Seite noch funktionierte, kann daher nach einer AJAX-Aktualisierung möglicherweise nicht mehr funktionieren.
Beispielsweise:
Erster Checkout-Ladevorgang↓Payment JS initialisiert↓Kunde ändert Zahlungs-/Versandinformationen↓OPC aktualisiert den Zahlungsbereich↓Original DOM ersetzt↓Payment JS ist nicht mehr angehängt
Dies kann zu verwirrenden Symptomen führen.
Die Zahlungsmethode wird möglicherweise zunächst angezeigt, aber ein Klick darauf hat keine Auswirkung. Ein iFrame kann verschwinden.
Eine Bankenliste könnte nicht weiter erweitert werden.
Eine Zahlungsoption kann erscheinen und wieder verschwinden, nachdem sich ein anderes Feld im Bestellprozess geändert hat.
Daher erfordern Kompatibilitätsarbeiten oft Änderungen nicht nur im PHP-Code, sondern auch im JavaScript des Zahlungsmoduls.
8.0 Ein praktisches Beispiel: SimplyLease + SuperCheckout
Ein weiteres Beispiel betraf die Integration von SimplyLease mit SuperCheckout. Das Problem beschränkte sich nicht auf die Gateway-API.
Einige Informationen und Rechnerelemente von SimplyLease waren Teil der Checkout-/Zahlungsdarstellung und mussten innerhalb des SuperCheckout-Ablaufs korrekt funktionieren.
Die Kompatibilitätsänderungen betrafen sowohl Modulvorlagen als auch die JavaScript-Integration auf SuperCheckout-Seite. Zu den betroffenen Dateien gehörten:
Dies ist ein gutes Beispiel dafür, warum die Zahlungskompatibilität manchmal Änderungen außerhalb des Zahlungsgateway-Moduls selbst erfordert.
Der Zahlungsanbieter mag die korrekten Daten anzeigen, aber der Bezahlvorgang muss dennoch Folgendes leisten:
Rendere es.
Behalten Sie es bei Aktualisierungen des Bestellvorgangs bei.
Initialisieren Sie das benötigte JavaScript.
Halten Sie die Zahlungsinformationen mit dem aktuellen Warenkorb synchronisiert.
9.0 Ein weiteres häufiges Problem: Zahlungsmethode wird nicht angezeigt
Wir stießen auch auf Fälle, in denen eine Zahlungsmethode wie Comfino in SuperCheckout nicht angezeigt wurde, obwohl das Zahlungsmodul selbst installiert und konfiguriert war.
Diese Art von Problem sollte systematisch untersucht werden.
Prüfen:
9.1 Ist das Modul aktiv?
$this->active
9.2 Wird die Währung unterstützt?
$this->checkCurrency($params['cart'])
9.3 Wird das Land unterstützt?
Manche Zahlungsanbieter schränken die Zahlungsmethoden je nach Land des Kunden ein.
9.4 Liegt der Gesamtbetrag im Warenkorb innerhalb der vom Zahlungsanbieter festgelegten Grenzen?
Minimale und maximale Transaktionswerte können verhindern, dass eine Methode angezeigt wird.
9.5 Wird der Mobilfunkanbieter unterstützt?
Manche Zahlungsmodule beschränken die Zahlungsmethoden nach Anbieter.
9.6 Ist OPC-Filterung die Methode?
Das Zahlungsmodul kann gültige Zahlungsmethoden zurückgeben, die gesammelt, gefiltert oder gerendert werden. Die OPC kann aber weiterhin die Zahlungsweise ändern.
9.7 Wird das Element durch JavaScript ausgeblendet oder ersetzt?
Eine Zahlungsmethode kann technisch gesehen von PHP zurückgegeben werden, ist aber im endgültigen Bezahlvorgang trotzdem nicht sichtbar.
Aus diesem Grund sind Browser-Entwicklertools bei der Fehlersuche in Zahlungsintegrationen genauso wichtig wie PHP-Protokolle.
10.0 Haken, auf die wir tatsächlich achten müssen
Eine kundenspezifische Zahlungsintegration sollte nicht als Einzel-Hook-Implementierung behandelt werden.
Die genauen Schnittstellen hängen von der Architektur des Zahlungsportals und des Bezahlvorgangs ab, einige sind jedoch besonders wichtig.
10.1 Zahlungsoptionen
Dies ist der primäre Ansatzpunkt, um die Zahlungsmethode im Checkout-Prozess anzuzeigen.
Es ist für die Rückgabe verantwortlich Zahlungsoptionen Objekte.
Typische Prüfungen umfassen:
if (!$this->active) { return [];}if (!$this->checkCurrency($params['cart'])) { return [];}
Anschließend können zusätzliche gatewayspezifische Beschränkungen angewendet werden.
10.2 Zahlungsrückgaben
Dies wird verwendet, nachdem der Kunde den Zahlungsvorgang abgeschlossen oder abgebrochen hat. Es kann Folgendes anzeigen:
Bestellnummer
Zahlungsstatus
zusätzliche Zahlungsanweisungen
Gatewayspezifische Informationen
10.3 actionPresentPaymentOptions
Dieser Hook wird besonders interessant, wenn mehrere Zahlungsmodule und ein OPC involviert sind.
Es arbeitet mit den zusammengestellten Zahlungsoptionen und kann nützlich sein, wenn der Checkout die gesamte Sammlung an Zahlungsoptionen überprüfen oder ändern muss.
Dies unterscheidet sich von der Implementierung der Zahlungsoptionen eines einzelnen Zahlungsgateways.Haken.
Die Unterscheidung ist wichtig:
Zahlungsoptionen↓Jedes Zahlungsmodul trägt seine Option beiactionPresentPaymentOptions↓Die zusammengestellten Zahlungsoptionen können verarbeitet werden
Bei der Fehlersuche in Bezug auf die OPC-Kompatibilität kann das Verständnis dafür, wo Zahlungsoptionen erfasst und wo sie letztendlich angezeigt werden, den entscheidenden Unterschied ausmachen, ob man das Problem schnell findet oder stundenlang im Gateway-Modul verbringen muss.
11.0 Auftragserstellung: Vertrauen Sie niemals dem Browser
Sobald die Zahlung beim Zahlungsportal eingegangen ist, ist der nächste entscheidende Schritt die Erstellung der Bestellung. Die wichtigste PrestaShop-Methode hierfür ist:
Wenn die Integration bei jedem Webhook-Empfang eine Bestellung erstellt, können doppelte Bestellungen entstehen. Daher sollte der Callback prüfen, ob sich bereits eine Bestellung im Warenkorb befindet, bevor eine weitere erstellt wird. Konzeptionell:
if ($cart->OrderExists()) {// Bereits verarbeitet// Erfolgreiche Antwort zurückgeben}
Der Webhook-Handler sollte so konzipiert sein, dass er wiederholte Benachrichtigungen sicher verarbeiten kann.
13.0 Synchrone vs. asynchrone Zahlung
Nicht alle Zahlungsanbieter bestätigen die Zahlung sofort.
13.1 Synchron
Das Zahlungsportal bestätigt die Transaktion umgehend.
Durch den↓Gateway↓Zahlung genehmigt↓validateOrder()↓PS_OS_ZAHLUNG↓Bestätigung
13.2 Asynchron
Der Kunde kann vor Erhalt der endgültigen Zahlungsbestätigung zurückkehren.
Durch den↓Gateway↓Gehen Sie zum Speicher zurück↓Ausstehende Bestellung↓Webhook↓Zahlung prüfen↓Status der Auftragsänderung↓Zahlung akzeptiert
Bei asynchronen Zahlungsgateways ist die Verwendung eines dedizierten Status „Auftrag ausstehend“ oft sicherer als die sofortige Kennzeichnung des Auftrags als bezahlt.
Sobald der Webhook die Zahlung bestätigt hat:
$history = new OrderHistory();$history->id_order = (int) $order->id;$history->changeIdOrderState( Configuration::get('PS_OS_PAYMENT'),$Bestellung);$history->addWithemail(true);
Dadurch wird sichergestellt, dass der Bestellstatusübergang über den Bestellhistorienmechanismus von PrestaShop erfolgt und nicht einfach der Datenbankwert geändert wird.
14.0 Eine der nützlichsten Debugging-Techniken: Vergleich der Checkout-Abläufe
Wenn eine Zahlungsmethode im Standard-Checkout funktioniert, aber nicht im OPC-Checkout, empfehlen wir, den gesamten Ablauf zu vergleichen.
Schritt 1: PHP überprüfen
Ist hookPaymentOptions() ausgeführt?
Schritt 2: Überprüfen Sie die zurückgegebenen Optionen
Gibt das Zahlungsmodul tatsächlich einen Wert zurück? Zahlungsoption?
Schritt 3: Warenkorb überprüfen
Vergleichen Sie:
gesamt
Währung
Kunde
Land
Träger
exklusive Rabatte
Steuern
Versand
Schritt 4: Überprüfen Sie den Browser
Suchen:
JavaScript-Fehler
fehlende DOM-Elemente
AJAX-Anfragen
fehlgeschlagene Anfragen
iFrame-Fehler
Schritt 5: Überprüfen Sie den OPC
Ermitteln Sie, ob SuperCheckout Folgendes ist:
Filtern der Zahlungsoption
ersetzt dessen HTML
Aktualisierung des Zahlungsbereichs
Die Änderung des Warenkorbs erfolgt, bevor das Zahlungsmodul ausgeführt wird.
Schritt 6: Gateway überprüfen
Erst wenn der lokale Checkout-Prozess bestätigt ist, sollte die Untersuchung in folgende Bereiche vertieft werden:
API-Authentifizierung
Anfragenutzdaten
Stempel, Unterschrift
Antwort
Webhook
Gateway-Protokolle
Dieser mehrschichtige Ansatz ist wesentlich schneller, als jedes Mal mit der Gateway-API zu beginnen.
15.0 Häufige Probleme bei der Zahlungsintegration, die wir beobachtet haben
Kompatibilitätsprüfungen in der Praxis decken in der Regel Probleme auf, die aus der Gateway-Dokumentation nicht ersichtlich sind.
15.1 Die Zahlungsoption verschwindet
Mögliche Ursachen:
nicht unterstützte Währung
Länderbeschränkung
Warenkorbmenge außerhalb der Gateway-Limits
Beschränkung des Anbieters
OPC-Filterung
Konfiguration des Zahlungsmoduls
JavaScript, das die Methode ausblendet
15.2 BLIK oder eine andere Zahlungsoption erscheint und verschwindet
Mögliche Ursachen:
Checkout-AJAX-Aktualisierung
Zahlungsoption erneut rendern
JavaScript-Initialisierung
Warenkorbwert ändert sich
Die Zulassungsvoraussetzungen werden neu berechnet
15.3 Die Bankenliste wird nicht erweitert
Häufig untersuchen:
JavaScript-Fehler
dynamisch ersetzte DOM-Elemente
Ereignisbehandler wurden vor der OPC-Aktualisierung angehängt.
JavaScript-Initialisierung des Zahlungsanbieters
15.4 Iframe verschwindet
Untersuchen:
Aktualisierung des Kassenvorgangs
iFrame-Initialisierung
DOM-Ersatz
JavaScript-Ausführung nach AJAX-Aktualisierungen
15.5 Zahlung erfolgreich, Bestellung bleibt aber ausstehend
Prüfen:
Webhook-URL
Webhook-Zustellung
Signaturprüfung
Warenkorb-/Bestellabfrage
Ordnungszustandsübergang
Callback-Authentifizierung
15.6 Die Zahlungsmethode funktioniert im Standard-Checkout, aber nicht im OPC-Checkout.
Dies ist ein starkes Indiz dafür, dass das Problem eher in der Interaktion zwischen dem Zahlungsmodul und dem OPC als in der Gateway-API selbst liegt.
16.0 Sicherheitsanforderungen an ein Zahlungsmodul
Da Zahlungsmodule sensible Vorgänge verarbeiten, darf Sicherheit nicht als optionale Verbesserung betrachtet werden. Mindestens erforderlich:
Callback-Signaturen validieren.
Überprüfen Sie die Beziehung zwischen Warenkorb und Kunde.
Verwenden Sie HTTPS.
TLS-Zertifikate validieren.
Vertrauen Sie niemals ausschließlich dem Zahlungsstatus, der vom Browser angezeigt wird.
Speichern Sie niemals Rohdaten von Kartendaten, es sei denn, die Architektur und die Compliance-Anforderungen lassen dies ausdrücklich zu.
Sensible Zahlungsinformationen dürfen nicht protokolliert werden.
Vermeiden Sie serialize() und unserialize(). / für nicht vertrauenswürdige externe Daten.
Eingehende Werte prüfen und umwandeln.
Schützen Sie benutzerdefinierte AJAX- und Callback-Endpunkte.
Verwenden Sie gegebenenfalls sichere Token.
Die Webhook-Verarbeitung soll idempotent sein.
Eine Zahlungsbestätigungsseite ist kein Zahlungsnachweis.
Die vom Gateway verifizierte serverseitige Antwort sollte darüber entscheiden, ob die Bestellung als bezahlt gilt.
17.0 Was ändert sich bei der Unterstützung mehrerer Zahlungsmodule?
Eine weitere Erkenntnis aus der Arbeit zur OPC-Kompatibilität ist, dass das Hinzufügen eines zweiten oder dritten Zahlungsmoduls Probleme aufdecken kann, die nicht sichtbar waren, als nur eine Zahlungsmethode existierte.
Beispielsweise:
PayPal PayUComfinoSimplyLeaseBanküberweisung
Alle diese Zahlungsoptionen können zum selben Checkout beitragen. Der Checkout muss daher mit verschiedenen Zahlungsarten umgehen:
HTML-Strukturen
JavaScript
Anforderungen an iFrames
Umleitungen
API-Abläufe
Zulassungsregeln
Mindest-/Höchstbeträge
asynchrone Rückrufe
Eine Änderung an einer Zahlungsmethode kann versehentlich Auswirkungen auf andere haben. Deshalb sollten Korrekturen zur Verbesserung der Zahlungskompatibilität eng gefasst sein.
Anstatt beispielsweise die gesamte Logik der Zahlungsoptionenverarbeitung global zu ändern, sollte man die jeweilige Zahlungsmethode identifizieren und die Kompatibilitätsbehandlung nur dort anwenden, wo sie erforderlich ist.
18.0 Die Tests sollten reale Warenkorb-Szenarien umfassen.
Es genügt nicht, ein Zahlungsportal mit einem einfachen Produkt im Wert von 10 € zu testen. Eine ordnungsgemäße Testmatrix sollte Folgendes beinhalten:
Szenario
Was zu überprüfen ist
Einzelnes Produkt
Zahlungsoption wird angezeigt
Mehrere Produkte
Der korrekte Betrag erreicht das Gateway
Rabatt
Der endgültige Zahlungsbetrag ist korrekt.
Versandkosten
Das Gateway empfängt den korrekten Gesamtbetrag
Steuerrecht
Der Betrag am Gateway entspricht der Bestellung.
Mindestbetrag am Gateway
Die Methode wird korrekt angezeigt/verschwindet korrekt.
Maximaler Gateway-Betrag
Die Methode wird korrekt angezeigt/verschwindet korrekt.
Nicht unterstützte Währung
Die Methode ist verborgen.
Nicht unterstütztes Land
Die Methode ist verborgen.
Standard-Checkout
Zahlungsfunktionen
OPC
Zahlungsfunktionen
Mobile Kasse
Die Benutzeroberfläche funktioniert
Zahlung fehlgeschlagen
Korrekter Bestell-/Zahlungsstatus
Erfolgreiche Zahlung
Die Bestellung wurde korrekt erstellt.
Webhook-Wiederholungsversuch
Keine Doppelbestellung
Kundenabwanderung
Keine falsch bezahlte Bestellung
Gateway-Timeout
Korrekte Behandlung von ausstehenden/Fehlern
Testen Sie bei OPC-Integrationen auch die Aktualisierung des Checkouts. Ändern Sie Folgendes:
Adresse
Träger
Land
Zahlungsmethode
Menge
Rabatt
und überprüfen Sie, ob die Zahlungsoptionen nach jeder Aktualisierung noch korrekt sind.
19.0 Ein praktischer Entwicklungsansatz
Ausgehend von den Problemen, die häufig bei realen Integrationen auftreten, ist folgende Entwicklungsreihenfolge sicherer:
19.1 Das Gateway mit dem Standard-PrestaShop-Checkout kompatibel machen
19.2 Hinzufügen von Callback-/Webhook-Verarbeitung
Die asynchrone Bestätigung sollte nicht bis zum Schluss aufgeschoben werden.
19.3 Korrekte Auftragsstatusbehandlung hinzufügen
Test:
Erfolg
Fehler
schwebend
Timeout
19.4 Test mit realistischen Wagen
Nutzen Sie Rabatte, Versandkosten, Steuern, verschiedene Währungen und unterschiedliche Gesamtbeträge.
19.5 Integration mit OPC
Erst wenn der grundlegende Gateway-Ablauf stabil ist, sollten Sie die SuperCheckout-Kompatibilität untersuchen.
19.6 JavaScript und dynamische Aktualisierungen testen
Dies ist besonders wichtig für eingebettete Zahlungsformulare, iFrames, BLIK-/Bankauswahlschnittstellen und andere interaktive Zahlungskomponenten.
19.7 Testen Sie alle Zahlungsmethoden gleichzeitig
Ein Checkout-System, das fünf Zahlungsmethoden unterstützt, muss als Gesamtsystem getestet werden, nicht als fünf isolierte Module.
20.0 Sollten Sie ein benutzerdefiniertes Gateway entwickeln oder ein vorhandenes Modul verwenden?
Nicht jedes Gateway rechtfertigt eine individuelle Integration. Ein individuelles Modul ist sinnvoll, wenn:
Das Gateway ist regional oder Nischenprodukt.
Es gibt kein gepflegtes PrestaShop-Modul.
Das Gateway erfordert benutzerdefinierte Geschäftslogik
Sie benötigen einen bestimmten Abonnement- oder Abrechnungsablauf.
Sie benötigen Funktionen, die bestehende Module nicht bereitstellen können.
Die Entwicklung einer Zahlungsintegration bedeutet aber auch die Übernahme der Wartungsverantwortung. PrestaShop ändert sich.
PHP ändert sich. Gateway-APIs ändern sich.
Die Sicherheitsanforderungen ändern sich. Die Checkout-Module ändern sich.
Und schließlich ändert der Zahlungsanbieter etwas, was eine ansonsten stabile Integration beeinträchtigt.
Für gängige Zahlungsgateways kann ein etabliertes und gepflegtes Modul daher deutlich günstiger sein als die jahrelange Pflege eines individuellen Zahlungscodes.
21.0 Die wichtigste Erkenntnis aus der PrestaShop-Zahlungsintegration
Die wichtigste Erkenntnis aus der Arbeit mit Zahlungsportalen ist, dass die API oft nicht der schwierigste Teil ist. Senden:
API-Anfrage → API-Antwort
ist in der Regel unkompliziert.
Das Schwierige ist alles drumherum:
┌── Währungsregeln├── Landesregeln├── Warenkorbmenge├── Beschränkungen des Mobilfunkanbieters├── OPC├── JavaScript├── Iframes├── AJAX-Aktualisierungen├── Webhooks├── Die Anordnung besagt:└── Doppelte Benachrichtigungen↓Durch den → Zur Kasse → Zahlungsmodul → Gateway↓Auftragserstellung↓Auftragsbestätigung
Eine Zahlungsintegration ist nur dann erfolgreich, wenn sich die gesamte Kette einheitlich verhält.
Aus diesem Grund sollte ein Problem wie „BLIK fehlt“ oder „Die Bankenliste lässt sich nicht öffnen“ nicht sofort als Gateway-API-Problem behandelt werden.
Die eigentliche Ursache könnte eine Berechnung des Warenkorbwerts, eine Überprüfung der Berechtigung für die Zahlungsmethode, eine OPC-Darstellung, eine JavaScript-Initialisierung oder eine AJAX-Aktualisierung sein, die die Zahlungsschnittstelle ersetzt.
22.0 Abschließende Checkliste für ein benutzerdefiniertes PrestaShop-Zahlungsgateway
Bevor Sie die Integration als abgeschlossen betrachten, überprüfen Sie Folgendes:
Das Zahlungsmodul erweitertZahlungsmodul.
Zahlungsoptionen ist korrekt implementiert.
Zahlungsrückgabe wird bei Bedarf umgesetzt.
Zahlungsoptionen Zahlungsoptionen.
Währungsbeschränkungen werden geprüft.
Länderspezifische und Fluggesellschaftsbeschränkungen werden gegebenenfalls geprüft.
Die Warenkorbsummen wurden überprüft.
Die Gateway-Antworten werden überprüft.
Callback-Signaturen werden validiert.
Bestellung validieren() wird erst nach erfolgreicher Zahlungsbestätigung aufgerufen.
Der für die Bestellung verwendete Betrag wird anhand der Antwort des Zahlungsportals validiert.
Webhooks sind idempotent.
Doppelte Benachrichtigungen führen nicht zu doppelten Bestellungen.
Die korrekte Reihenfolge der Zustände wird verwendet.
Fehlgeschlagene und ausstehende Zahlungen werden separat behandelt.
Sensible Zahlungsdaten werden niemals unnötig protokolliert oder gespeichert.
HTTPS wird erzwungen.
Der Standard-Checkout von PrestaShop wurde getestet.
OPC wurde separat getestet.
JavaScript wurde nach Aktualisierungen des AJAX-Checkouts getestet.
Es wurden Iframes und interaktive Zahlungselemente getestet.
Es wurden mehrere Zahlungsmodule gemeinsam getestet.
Realistische Warenkörbe mit Rabatten und Versandkosten wurden getestet.
Fazit
Ein individuelles Zahlungsgateway in PrestaShop ist mehr als nur eine API-Integration.
Die API ist nur ein Teil der Implementierung. Die eigentliche technische Herausforderung beginnt, wenn das Zahlungsmodul mit dem PrestaShop-Checkout, einem OPC wie SuperCheckout, anderen Zahlungsmodulen, dynamischem JavaScript, Warenkorb-Neuberechnungen und asynchronen Gateway-Callbacks koexistieren muss.
Unsere Erfahrungen mit Kompatibilitätsproblemen bei Zahlungen haben uns einen wichtigen Ansatz verdeutlicht: Man muss immer zuerst herausfinden, wo der Fehler auftritt, bevor man den Code ändert.
Wird die Zahlungsmethode von PHP nicht zurückgegeben, überprüfen Sie das Zahlungsmodul und dessen Berechtigungsregeln. Gibt PHP die Zahlungsmethode zurück, der Kunde sieht sie aber nicht, überprüfen Sie OPC und Frontend-Rendering. Wird die Benutzeroberfläche angezeigt, reagiert aber nicht, überprüfen Sie JavaScript- und AJAX-Aktualisierungen. Ist die Zahlung erfolgreich, die Bestellung aber noch ausstehend, überprüfen Sie den Callback und den Bestellstatusablauf.
Dieser Ansatz ist wesentlich zuverlässiger als die Annahme, dass jedes Zahlungsproblem ein API-Problem ist.
Für Entwickler, die an PrestaShop-Zahlungsintegrationen arbeiten, sollte das Ziel nicht einfach darin bestehen, dass ein Zahlungsgateway eine Transaktion akzeptiert. Vielmehr geht es darum, den gesamten Zahlungszyklus zuverlässig zu gestalten – vom ersten Rendern des Checkouts bis zum endgültigen, bestätigten Bestellstatus –, selbst bei der Verwendung mehrerer Zahlungsmethoden und eines benutzerdefinierten OPC-Codes.
Wenn Sie Fragen zur Performance oder Migration Ihrer Website haben oder Unterstützung benötigen, helfen Ihnen unsere Experten gerne weiter. Kontaktieren Sie das Knowband-Team unter [E-Mail geschützt] Heute noch auf der Suche nach zuverlässigen E-Commerce-Plugins, die auf Ihre E-Commerce-Anforderungen zugeschnitten sind.
Die richtige Balance zwischen der Zeit für die Content-Erstellung und der Zeit für den Betrieb eines Onlineshops zu finden, ist für viele Händler schwierig. Mit dem neuenPrestaShop Blog Manager Durch Knowband wird der Prozess einfacher, da Händler Artikel veröffentlichen, mit KI arbeiten und die Suchmaschinenoptimierung von ihrem PrestaShop-Konto aus verwalten können.
Daher lohnt es sich, die Entwicklung aus zwei Perspektiven zu betrachten. Die erste ist praktischer Natur: Wie viel Inhaltsarbeit können die Speicheradministratoren selbst übernehmen? Der zweite Punkt betrifft die Strategie: Wo kann KI unterstützen und wo müssen Menschen die Verantwortung behalten?
Warum KI-gestütztes Bloggen für PrestaShop-Shops wichtig ist
Jeder Online-Shop verfügt über ausreichend Informationen zu seinen Produkten auf der Website, aber das reicht nicht immer aus, um die Bedürfnisse potenzieller Kunden zu befriedigen, die Suchanfragen stellen, um vor dem Kauf Informationen zu erhalten.
Wenn jemand beispielsweise nach einer Kaffeemaschine sucht, kann er bei Google Fragen zu verschiedenen Aspekten eingeben, etwa zu Brühmethoden, Reinigungstipps, Mahlgradeinstellungen usw. Dadurch bietet sich die Möglichkeit, relevante Informationen bereitzustellen, um die Aufmerksamkeit der Kunden zu gewinnen.
Künstliche Intelligenz (KI) beschleunigt die Erstellung informativer Inhalte und wird daher im Content-Workflow sehr geschätzt. Eine aktuelle Studie von Ahrefs zeigte, dass 74.2 % der 900,000 neu gefundenen englischsprachigen Webseiten im April 2025 zumindest teilweise mithilfe von KI erstellt wurden. Die meisten dieser Seiten lassen sich nicht als rein KI-generiert bezeichnen, da sie eine Kombination aus KI-generierten und von Menschen erstellten Inhalten darstellen.
Das bedeutet jedoch nicht, dass die menschliche Rolle vollständig durch KI ersetzt wurde. Es ist möglich, den Arbeitsprozess zu optimieren, indem sich wiederholende Schritte eliminieren und die Themenauswahl, das Produktwissen, die Faktenprüfung und die Endredaktion den Menschen anvertraut werden.
Was der neue PrestaShop Blog Manager hinzufügt
Das PrestaShop Blog Manager Es wurde als Blogbereich im Backoffice des Shops entwickelt. Nach der Installation des Plugins kann der Administrator Beiträge, Kategorien, Schlagwörter, Autoren, Kommentare, Bilder, SEO- und Sitemap-Einstellungen, KI-Konfiguration und den Content-Import zentral verwalten. Das revolutioniert den Workflow des Shop-Teams.
Der Content-Manager muss den Artikel nicht extern verfassen und ihn anschließend manuell in PrestaShop hochladen. Beiträge können erstellt, bearbeitet, geplant, kategorisiert und den entsprechenden Produkten im Shop zugeordnet werden.
Die KI-Funktionalität des Moduls erweitert diesen Workflow um eine weitere Ebene. Laut Benutzerhandbuch können Administratoren entweder OpenAI ChatGPT oder Google Gemini verbinden und die konfigurierten Tools im Beitragseditor nutzen. Das Ergebnis ist weniger die Ersetzung eines Autors, sondern vielmehr die Verkürzung des Weges von der Idee zum nutzbaren ersten Entwurf.
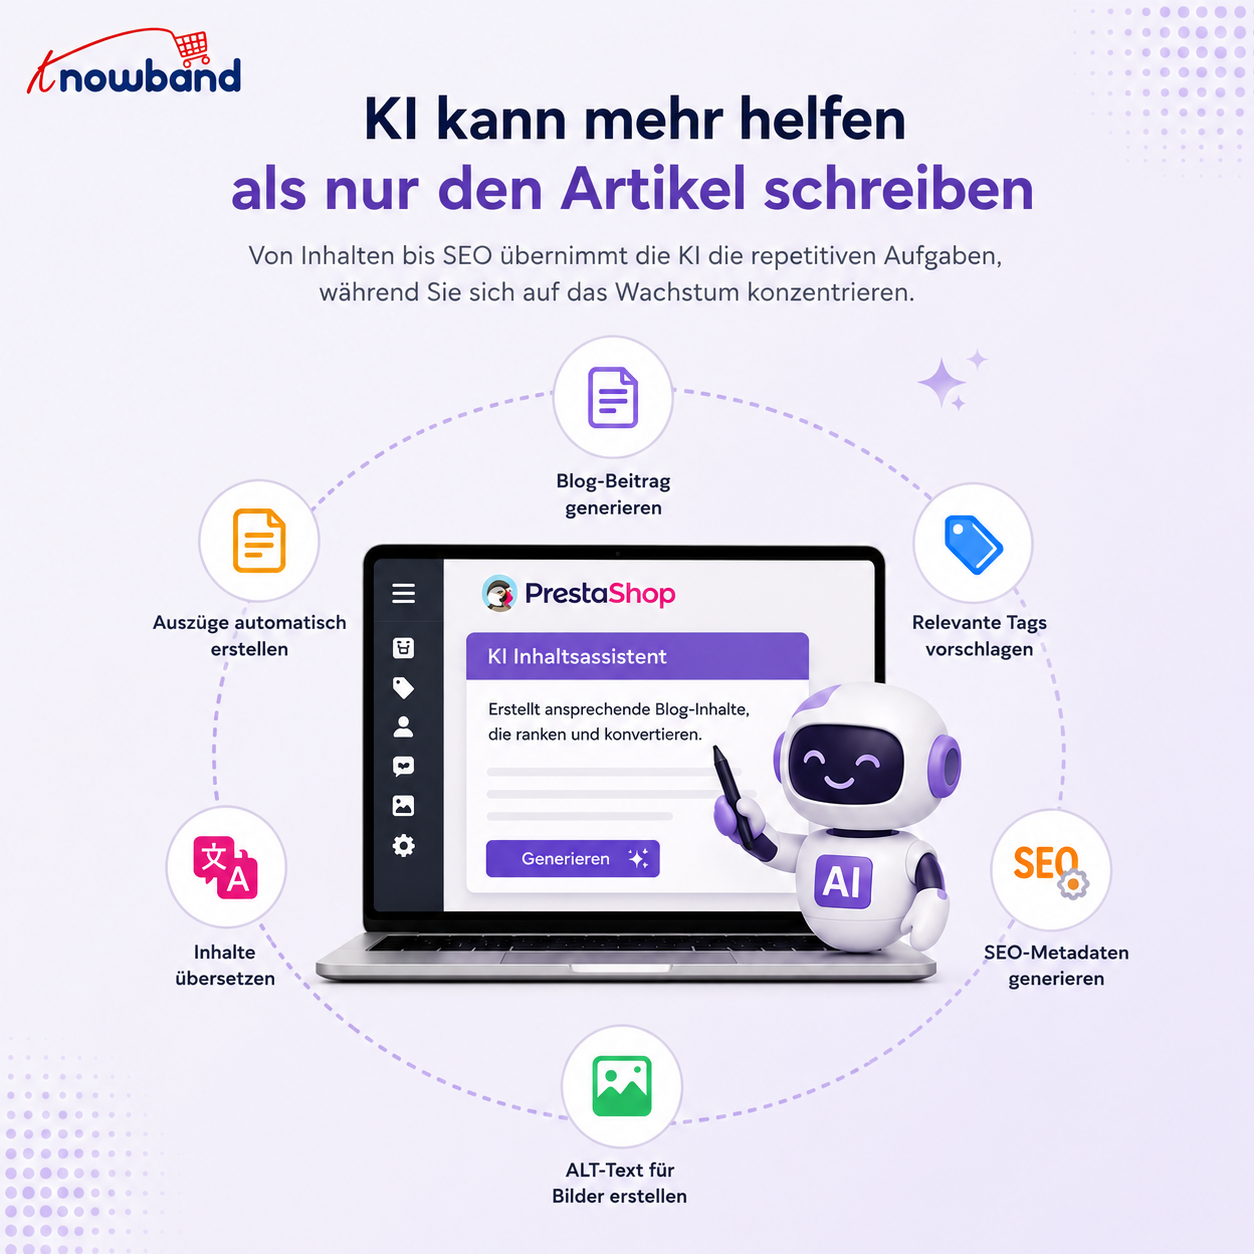
KI kann bei mehr helfen als nur beim Schreiben des Artikels
Eine weit verbreitete Annahme ist, dass eine KI-Funktion lediglich einen Textblock generiert. Der verfügbare Workflow ist jedoch umfassender.
Sobald ein KI-Anbieter konfiguriert ist, kann der Editor folgende Werkzeuge bereitstellen:
Generieren des Hauptinhalts
Einen Auszug aus bestehenden Inhalten erstellen
Inhalte in eine andere Sprache übersetzen
Vorschläge für relevante Schlagwörter
Generierung von SEO-Metadaten
Erstellen von ALT-Text für das Beitragsbild
Diese Funktionen sind im Modulhandbuch dokumentiert.
Das ist wichtig, weil ein Großteil der Arbeit beim Veröffentlichen eines Artikels nicht aus dem eigentlichen Artikel besteht. Ein Autor muss weiterhin den Auszug, die Metadaten, die Schlagwörter, die Bildinformationen und die Übersetzungen erstellen, wenn ein Shop in mehreren Märkten aktiv ist. Die Automatisierung einiger dieser wiederkehrenden Aufgaben kann die Produktivität eines kleinen E-Commerce-Teams deutlich steigern.
Gleichzeitig sollten generierte Metadaten nicht automatisch als korrekt betrachtet werden. Die KI benötigt zwar genügend Kontext, um den Artikel zu verstehen, doch das Shop-Team kennt seine Produkte, Kunden, Fachbegriffe und Geschäftsbedürfnisse besser.
Wie sich das Modul in den bestehenden Filialablauf einfügt
Die Nutzung einer separaten Blog-Plattform funktioniert zwar gut, bedeutet aber ein zusätzliches System, das verwaltet werden muss. Es gibt Probleme wie die Migration von Inhalten, Benutzerrollen, einheitliches Design, Verlinkungen von Artikeln zu Produkten und die mangelnde Abstimmung zwischen Blog und E-Commerce-Plattform.
Das PrestaShop Blog-Modul Der Veröffentlichungsprozess wird näher an den Katalog angeglichen. Beiträge können Links zu verwandten Produkten enthalten, und das Modul kann optional Blog-Inhalte auf Produktseiten anzeigen.
Nehmen wir ein Gartencenter als Beispiel. In einem Artikel über die Vorbereitung des Rasens auf den Sommer – Bodenbearbeitung, Bewässerung, Mähen und Geräteauswahl – können dann relevante Produkte angehängt werden, ohne dass jeder Abschnitt zu einer Werbung wird.
Diese Beziehung ist besonders im E-Commerce nützlich, da informative Inhalte und kommerzielle Seiten unterschiedlichen Zwecken dienen. Der Artikel beantwortet die Frage des Kunden. Die Produktseite unterstützt die Kaufentscheidung.
SEO-Kontrollen sind Teil des Veröffentlichungsprozesses
Die Integration von KI in einen Blog führt nicht automatisch zu einer Suchmaschinenoptimierung der Inhalte. Vielmehr kommt es darauf an, die Suchintention zu erfüllen, das Thema angemessen zu behandeln, aussagekräftige Seitentitel zu verwenden und eine positive Nutzererfahrung zu gewährleisten.
Im Knowband-Modul stehen auf Beitragsebene bearbeitbare SEO-URL-Slugs sowie Meta-Titel-, Beschreibungs- und Keyword-Felder zur Verfügung. Beitragsbilder können zudem mit einem ALT-Text versehen werden.
Das bedeutet, dass SEO-Maßnahmen nicht erst nach der Veröffentlichung als separate Aufgabe erfolgen müssen. Ein Content-Manager kann Meta-Titel und Meta-Beschreibung bereits bei der Artikelerstellung bearbeiten. Dasselbe Prinzip gilt für Überschriften und Struktur. Bei längeren Artikeln kann ein generiertes Inhaltsverzeichnis auf Basis von H2- und H3-Überschriften verwendet werden, um Lesern das Navigieren durch größere Textabschnitte zu erleichtern.
Die SEO-Steuerelemente sind zwar nützlich, ersetzen aber nicht das Urteilsvermögen im Bereich SEO. Ein perfekt ausgefülltes Metadatenfeld kann einen Artikel nicht wettmachen, der die eigentliche Frage des Suchenden nicht beantwortet.
Was die aktuelle KI-Forschung über die Suchleistung aussagt
Der zunehmende Einsatz von KI hat bei Ladenbesitzern eine berechtigte Sorge ausgelöst: Können KI-gestützte Inhalte bei der Suche gut abschneiden?
Die Frage, ob KI den Menschen ersetzen kann, lässt sich nicht einfach mit „Ja“ oder „Nein“ beantworten. Semrush analysierte 2026 42,000 Blogbeiträge, die für 20,000 Keywords rankten. Laut den Ergebnissen erreichten nur 9 % der rein KI-generierten Beiträge den ersten Platz, verglichen mit 80 % der von Menschen verfassten. Die Studie zeigte außerdem, dass 64 % der befragten SEO-Experten sowohl menschliche als auch KI-gestützte Methoden einsetzten.
Diese Erkenntnisse weisen auf einen praxisorientierten Ansatz für E-Commerce-Teams hin. KI kann die Veröffentlichungsgeschwindigkeit erhöhen, doch der veröffentlichte Artikel benötigt mehr als nur generische Texte. Dazu gehören beispielsweise fundiertes Produktwissen, eigene Erfahrungen, originelle Beispiele, fachspezifische Informationen, Expertenkommentare oder eine verständlichere Erläuterung eines Problems, mit dem Kunden tatsächlich konfrontiert sind.
Ahrefs kam in seinen Forschungs- und Prozessleitfäden zu einem ähnlichen Schluss: KI funktioniert am besten, wenn sie Recherche, Ideenfindung, Gliederung und Entwurf unterstützt, während Menschen das originelle Denken hinzufügen, das den Inhalt nützlich macht.
Ein besserer Workflow für die Nutzung von KI in Ihrem PrestaShop-Blog
Der einfachste Weg, KI zu missbrauchen, besteht darin, sie mit einer leeren Eingabeaufforderung zu verwenden und einfach die Ergebnisse zu veröffentlichen. Ein effizienterer Workflow beginnt jedoch bereits vor dem Öffnen des KI-Tools.
Wählen Sie das Thema aus den Fragen Ihrer Kunden.
Lesen Sie Rezensionen, FAQs, Suchergebnisse und Einwände, bevor Sie kaufen. Ein Online-Shop für Luftreiniger könnte beispielsweise feststellen, dass potenzielle Kunden fragen, ob ein bestimmter Luftreiniger für ein Schlafzimmer geeignet ist. Diese Frage kann Gegenstand eines eigenen Artikels sein, anstatt eines weiteren allgemeinen Beitrags zum Thema „Raumluftqualität“.
Gib der KI eine klar definierte Aufgabe.
Die KI wird hilfreicher, wenn die Anfrage einen klaren Zweck hat. Anstatt beispielsweise „einen Blog über Luftreiniger“ zu bestellen, ist es besser, der KI das spezifische Thema, die Zielgruppe, verwandte Produkte, die wichtigsten Aspekte, den gewünschten Tonfall und die unveränderlichen Fakten zu erläutern. Die KI kann dann einen Arbeitsentwurf erstellen, anstatt die gesamte redaktionelle Strategie von Grund auf neu festzulegen.
Überprüfen Sie den Entwurf anhand Ihrer Kenntnisse über die tatsächliche Geschäftslage.
Prüfen Sie Spezifikationen, Produktnamen, Kompatibilitätsinformationen, Maße, Garantien und Produktversprechen. Ein generierter Artikel kann überzeugend klingen, obwohl er ein kleines technisches Detail falsch darstellt. Solche Fehler sind im E-Commerce besonders schädlich, da Leser die Informationen für ihre Kaufentscheidung nutzen.
Optimieren Sie den Artikel vor der Veröffentlichung
Überprüfen Sie die URL, Überschriften, Metadaten, ALT-Texte der Bilder, Links und verwandte Produkte. Ein guter PrestaShop Blog-Addon Diese Veröffentlichungsaufgaben sollten über dieselbe Verwaltungsumgebung zugänglich sein, anstatt dass separate technische Arbeiten erforderlich sind.
Daten nach der Veröffentlichung nutzen
Die Veröffentlichung ist nur der Zwischenschritt. Sobald Artikel Besucher anziehen, sollten die Shop-Teams analysieren, welche Themen auf Interesse stoßen und ob die Besucher anschließend nützliche Aktionen durchführen.
Die Google Search Console zeigt Suchanfragen, Klicks, Impressionen, Seiten und weitere Kennzahlen zur Suchleistung an. Mithilfe dieser Berichte lassen sich Artikel identifizieren, die zwar bei relevanten Suchanfragen erscheinen, aber möglicherweise aussagekräftigere Titel oder thematisch passendere Inhalte benötigen.
Ein weiteres Analysetool hilft Ihnen, das Besucherverhalten auf den jeweiligen Seiten zu analysieren. Google Analytics 4 eignet sich hervorragend, um Aktivitäten auf der Website und das Verhalten der Nutzer nach dem Seitenaufruf zu untersuchen. Die beiden Datenquellen beleuchten unterschiedliche Aspekte desselben Problems. Suchdaten zeigen, wie Nutzer die Inhalte finden. Analysedaten helfen zu verstehen, was nach Beginn des Besuchs geschieht.
Für einen Shopbetreiber kann dies wertvollere Erkenntnisse liefern als reine Besucherzahlen. Ein Artikel mit mäßigem organischem Traffic kann hochrelevante Besucher anziehen, die anschließend die Produktseiten besuchen, während ein Artikel mit hohem Traffic möglicherweise Besucher anlockt, die wenig Kaufabsicht haben.
Lassen Sie Blog-Inhalte den Laden nicht verlangsamen
Durch das Hinzufügen weiterer Inhalte werden auch Bilder, Skripte, Einbettungen und Seitenelemente hinzugefügt. Eine Blogseite mit mehreren großen Bildern oder eingebetteten Videos kann sich deutlich anders verhalten als eine einfache Produktseite. Daher sollte die Performance anhand tatsächlich veröffentlichter Artikel überprüft werden, anstatt sie von der Startseite aus anzunehmen.
PageSpeed Insights kann dabei helfen, Leistungsprobleme zu identifizieren und liefert sowohl Labor- als auch Realbenutzerinformationen, sofern Felddaten verfügbar sind.
Betrachten Sie die Core Web Vitals im Rahmen Ihrer Website-Analyse, aber streben Sie dabei nicht nach Perfektion. Eine extrem schnelle Seite mit minderwertigen Inhalten wird Suchmaschinennutzer nicht zufriedenstellen – und umgekehrt. Auch die Bildoptimierung ist wichtig. Mit dem Modul können Administratoren Bildgrößen für Beiträge, Kategorien und Autoren festlegen und Vorschaubilder bei Größenänderungen neu generieren.
Organisieren Sie KI-gestützte Inhalte, bevor sie im Chaos enden.
KI erleichtert das Erstellen von Entwürfen. Das führt jedoch zu einem anderen Problem: zu viele Entwürfe und zu wenig redaktionelle Ausrichtung. Definieren Sie eine klare Rolle für Kategorien und Schlagwörter. Kategorien sollten so allgemein gehalten sein, dass sie auch mit dem Wachstum des Blogs nützlich bleiben, während Schlagwörter spezifischere Themen beschreiben können.
Das Modul unterstützt verschachtelte Kategorien, Schlagwörter, Autorenprofile, geplante Beiträge und verwandte Beiträge. Ein einfacher Redaktionskalender kann Inhalte in praktische Gruppen wie Kaufberatungen, Produktinformationen, Anleitungen, Brancheninformationen und saisonale Themen unterteilen.
Hier kommt eine KI-gestützte PrestaShop Blog-Builder kommt ins Spiel. Dieses Tool übernimmt die Infrastruktur des Veröffentlichungsprozesses, während die Entscheidung, welche Inhalte veröffentlicht werden, dem Redaktionsteam überlassen bleibt.
KI muss den Prozess verbessern, aber den Redakteur nicht ersetzen.
Es mag verlockend sein, die Produktivität von KI an der Geschwindigkeit zu messen, mit der sie 2,000 Wörter verfasst. Das ist jedoch der falsche Maßstab. Sinnvoller ist die Frage, wie viel Zeit die Technologie zwischen der Identifizierung eines geeigneten Themas und der Veröffentlichung eines wirklich nützlichen Artikels einspart.
Laut einer Semrush-Studie aus dem Jahr 2026 sahen 70 % der befragten SEO-Spezialisten den Hauptvorteil in der Geschwindigkeit der Content-Erstellung durch KI, während nur 19 % angaben, dass KI zur Verbesserung der Content-Qualität beigetragen habe. Diese Diskrepanz muss anerkannt werden. Eine schnellere Produktion ist nur dann von Wert, wenn der redaktionelle Standard hoch bleibt.
Für PrestaShop-Händler kann KI wiederkehrende Schreibaufgaben übernehmen, während das Shop-Team die Details liefert, die einen Artikel lesenswert machen. Das ist besonders wichtig für produktspezifische Inhalte, da allgemeine Informationen leicht zu generieren, nützliches Fachwissen jedoch schwerer zu ersetzen ist.
Ein praktischer Content-Plan für Shop-Betreiber
Wenn Sie KI-gestütztes Bloggen zum ersten Mal nutzen, achten Sie darauf, dass der Prozess überschaubar bleibt. Beschränken Sie die Anzahl der Themen auf wenige, mit den Kernprodukten Ihres Unternehmens zusammenhängende Bereiche. Geben Sie jedem Artikel eine klare Suchintention und ein eindeutiges Leserziel.
Dann gestalten Sie die Seite um diesen Zweck herum:
Wählen Sie ein bestimmtes Thema.
Erstellen Sie eine hilfreiche Gliederung
Generieren oder entwerfen Sie Abschnitte gegebenenfalls mithilfe von KI.
Fügen Sie filialbezogene Fachkenntnisse und Beispiele hinzu.
Überprüfen Sie jede sachliche Produktaussage.
Überprüfen Sie die SEO-Felder
Fügen Sie relevante Produkte und kontextbezogene Links hinzu.
Optimieren von Bildern
Artikel veröffentlichen oder terminieren
Überwachen Sie die Such- und Interaktionsleistung
Das PrestaShop Blog-Builder Die Funktionalität ist am nützlichsten, wenn diese Aktivitäten einen wiederholbaren Arbeitsablauf bilden und nicht eine Sammlung unzusammenhängender Aufgaben.
Wo der neue PrestaShop Blog Manager den größten Unterschied macht
Der wichtigste Anwendungsfall ist vermutlich nicht der eines Händlers, der Hunderte von automatisch generierten Artikeln benötigt. Vielmehr ist es das Shop-Team, das bereits weiß, dass es nützliche Inhalte braucht, aber die Content-Erstellung nicht zu einem technischen Projekt ausweiten möchte.
Mit dem Knowband-Modul bleibt die Blog-Administration direkt in PrestaShop integriert. KI-Tools unterstützen das Schreiben und Optimieren, während das Shop-Team die Kontrolle über Veröffentlichung, Struktur, Metadaten, Produktverknüpfungen und die finale Freigabe behält. Dieser Workflow ermöglicht zudem die Weiterverwendung bestehender Inhalte. Das Modul unterstützt WordPress- und RSS-Importe, was besonders für Shops nützlich ist, die einen etablierten Blog in ihre PrestaShop-Umgebung migrieren möchten.
Das Ergebnis ist ein praktischeres Publishing-Setup für Teams, die einen Content-Kanal aufbauen möchten, ohne ein komplett separates System zu unterhalten.
Fazit: KI sollte genutzt werden, um bessere Shop-Inhalte zu erstellen, nicht einfach nur mehr davon.
Das PrestaShop Blog Manager integriert verschiedene Funktionen im Zusammenhang mit dem Blog: vom Schreiben von Artikeln über die SEO-Optimierung und das Publikationsmanagement bis hin zur Produktverknüpfung und der Arbeit mit KI.
Entscheidend ist nicht nur die Fähigkeit, Artikel schneller zu erstellen. Der Blog ist vor allem deshalb hilfreich, weil er als zusätzliche Plattform genutzt werden kann, um Kundenfragen zu beantworten und das Produktsortiment zu bewerben.
Wenn es darum geht, KI als unterstützende Technologie einzusetzen, denken Sie daran, dass generierte Inhalte nur der Anfang sind. Überprüfen Sie sie, bringen Sie Ihr Fachwissen über Ihre Produkte ein, optimieren Sie die Struktur, verifizieren Sie die Informationen und beobachten Sie die Auswirkungen nach der Veröffentlichung.
Für Händler, die diesen Workflow innerhalb von PrestaShop nutzen möchten,PrestaShop Blog-Modul bietet die benötigten Publishing- und KI-Tools, um den Prozess vom Backoffice des Shops aus zu verwalten. PrestaShop Blog-Addon Dies kann eine praktische Option sein, wenn das Ziel darin besteht, die Content-Erstellung näher am E-Commerce-Betrieb zu halten, anstatt ein weiteres, davon unabhängiges Veröffentlichungssystem aufzubauen.
Immer mehr Verbraucher stellen Produktfragen an ChatGPT, Gemini oder Perplexity, anstatt die Google-Suche zu nutzen. Similarwebs Tracking des KI-gestützten Empfehlungsverkehrs zeigt den weltweiten Marktanteil von ChatGPT. Der Webverkehr durch generative KI ist tatsächlich von rund 76 % auf etwa 53 % gesunken. Im vergangenen Jahr hat sich die Nachfrage nach ChatGPT nicht etwa aufgrund sinkender Nachfrage, sondern auch aufgrund des Wechsels zu Gemini und Claude deutlich erhöht. Für Shopbetreiber bietet das PrestaShop-Modul zur Generierung der llms.txt-Datei eine praktische Lösung für diesen Wandel. Dessen Nutzen erschließt sich jedoch erst, wenn man die damit verbundenen Herausforderungen versteht. Diese Vorbereitung ist kein Thema mehr, das man irgendwann einmal angehen muss. Der Wandel findet bereits statt, und die meisten Shops sind darauf nicht vorbereitet.
Dieser Artikel erklärt, was „KI-Suchbereit“ für einen PrestaShop-Shop bedeutet und untersucht, wie Tools wie z. B. PrestaShop llms.txt Generator-Add-on kann eine umfassendere KI-Suchoptimierungsstrategie unterstützen.
1.0 Warum ein PrestaShop LLMs.txt-Generatormodul allein für die KI-Suche nicht ausreicht
Googles Crawler indexiert eine Seite und vergleicht sie mit Millionen anderer Seiten. Eine KI-gestützte Antwortmaschine funktioniert anders. Fragt jemand ChatGPT nach einer Produktempfehlung, greift das Modell entweder auf zuvor gespeicherte Daten zu oder ruft Inhalte live über eine integrierte Suchfunktion ab – oder zunehmend beides. Anstatt nur eine Liste von Links zu liefern, erstellt es dann eine individuelle Antwort.
Diese Umstellung ist für die Sichtbarkeit eines Shops in zweierlei Hinsicht relevant. Erstens, ob KI-Crawler überhaupt auf Ihre Produkt-, Kategorie- und Richtlinienseiten zugreifen und diese korrekt auswerten können. Zweitens, ob die zugrunde liegenden Informationen auf diesen Seiten ausreichend strukturiert sind, damit ein Modell genaue Informationen wie Preis, Lagerbestand, Versandbedingungen usw. abrufen kann und diese nicht errät oder fälschlicherweise annimmt.
Forschungsdaten von Similarweb zeigen ebenfalls etwas Interessantes: Der Anteil der Antworten, die aufgrund von Zitationen auf Quellen verlinken, ist von knapp 1,6 % Mitte 2025 auf etwa 6,8 % im Mai 2026 gestiegen. Noch immer eine Minderheit, aber steigend – und das bedeutet, dass Zitierbarkeit sich messbar auszahlt.
ChatGPT, Gemini und PerplexityBot: Alle drei Plattformen verhalten sich unterschiedlich. ChatGPT kombiniert zunehmend sein Trainingswissen mit Live-Abfragen über GPTBot und verbundene Suchtools. Das Verhalten der Homepage-Verweise hat sich nach einem Produktupdate im Mai 2026 deutlich verändert. Gemini nutzt Google-Extended, einen separaten Crawler, und den bestehenden Google-Suchindex. Seiten mit guten organischen Rankings haben dadurch einen Vorteil. Perplexity basiert auf Live-Webabfragen und generiert Antworten mithilfe von Informationen aus aktuellen Online-Quellen. Daher sind der Zugriff auf den Crawler und klare, aktuelle Seiteninhalte besonders wichtig.
Eine llms.txt-Datei bietet KI-Systemen eine übersichtliche Zusammenfassung der Inhalte Ihrer Website. So können sie die richtigen Produkte und Seiten schneller finden und darauf zugreifen, als wenn sie alles von Grund auf durchsuchen müssten. Sie kann jedoch keine Probleme mit den zugrunde liegenden Inhalten beheben: Sie kann Bots nicht durch eine robots.txt-Sperre führen und auch keine Produktseiten mit veralteten Preisen oder in einem PDF versteckten Rückgabebedingungen korrigieren. Betrachten Sie sie als Index, der die Navigation in Ihrem Shop erleichtert, nicht als Ersatz für korrekte und zugängliche Seiten. Das PrestaShop-Modul zur Generierung von llms.txt-Dateien ist ein nützlicher Bestandteil der Einrichtung, kann aber korrekte, zugängliche und gut strukturierte Inhalte in Ihrem Shop nicht ersetzen.
2.0 Was „KI-Crawler-Zugriff“ tatsächlich für Ihren Shop bedeutet
KI-Plattformen betreiben eigene Bots, unabhängig von Googlebot, um Inhalte zu sammeln. GPTBot sammelt Daten für die Modelle von OpenAI. PerplexityBot ruft aktuelle Webinhalte ab, um zitierte Antworten zu generieren. Google-Extended ist ein separater Crawler, der speziell für das Training und die Validierung von Gemini verwendet wird. Anthropic-AI erfüllt dieselbe Funktion für Claude.
Keiner dieser Bots wird automatisch blockiert, aber auch keiner wird automatisch zugelassen. Die robots.txt-Datei eines Shops steuert, welche dieser Crawler Zugriff erhalten. Erstaunlich viele PrestaShop-Shops verwenden robots.txt-Regeln, die aus jahrelangen Anpassungen stammen und seitdem niemand mehr überprüft hat. Wenn GPTBot oder PerplexityBot in dieser Datei gesperrt sind, können ChatGPT und Perplexity Ihren Katalog nicht sehen, egal wie gut Ihre Produktseiten sind.
Hier spart ein spezielles PrestaShop-KI-Crawler-Indexierungsmodul wertvolle Zeit. Anstatt die robots.txt-Datei manuell zu bearbeiten und die Crawler-Dokumentation jedes Mal zu konsultieren, wenn eine neue KI-Plattform einen Bot einsetzt, verwaltet ein solches Modul die Crawler-Berechtigungen als konfigurierbare Einstellung – ganz ohne manuelle Dateibearbeitung. Die meisten Shops, die diesen Schritt überspringen, tun dies, weil sie ihn nicht für wichtig genug halten. Doch er ist wichtig. Ein gutes PrestaShop-KI-Crawler-Indexierungsmodul entscheidet darüber, ob Ihr Katalog für ChatGPT und Perplexity sichtbar oder unsichtbar ist.
3.0 Die Rolle von llms.txt in der KI-Suche verstehen
lms.txt ist ein von Jeremy Howard (Answer.AI) im Jahr 2024 vorgeschlagenes Dateiformat. Es befindet sich im Stammverzeichnis einer Website und liefert KI-Systemen eine kuratierte Markdown-Zusammenfassung der wichtigsten Inhalte. Das Format ist an robots.txt und sitemap.xml angelehnt, verfolgt aber einen anderen Zweck: Anstatt Crawling-Berechtigungen zu steuern oder jede URL aufzulisten, stellt es einem Modell einen kurzen, von Menschen verfassten Index der tatsächlichen Website-Inhalte zur Verfügung.
Es ist sehr wichtig, den aktuellen Stand der Forschung zu kennen. Unabhängige Analysen des Datenverkehrs von KI-Crawlern, darunter eine Auswertung von über 500 Millionen Bot-Anfragen durch das Analyseunternehmen Limy, ergaben, dass der Anteil der Anfragen, die die /llms.txt-Datei einer Website tatsächlich nutzen, im Vergleich zum Datenverkehr von GPTBot, PerplexityBot und ähnlichen Crawlern, die normale Seiten aufrufen, vernachlässigbar gering ist. Vereinfacht gesagt: Die meisten KI-Crawler lesen heutzutage immer noch deutlich häufiger den regulären HTML-Inhalt als die llms.txt-Datei. Das bedeutet nicht, dass die llms.txt-Datei nutzlos ist, aber sie sollte nicht als Garant für ein besseres Ranking in ChatGPT oder Gemini angesehen werden.
Ein gutes PrestaShop-Add-on zur KI-gestützten Suchmaschinenoptimierung zeichnet sich vor allem durch seine Struktur und Kontrolle aus. Eine gut strukturierte llms.txt-Datei bietet Ihnen die Möglichkeit, zentral festzulegen, welche Produkte, Kategorien und CMS-Seiten von KI-Systemen referenziert werden sollen, und kurze redaktionelle Erläuterungen hinzuzufügen. So können Sie beispielsweise angeben, welche Kategorien saisonabhängig sind und welche CMS-Seiten Ihre tatsächlichen Rückgabebedingungen enthalten und welche nur Platzhalter sind. Das ist eine wirklich nützliche Funktion, auch wenn sie noch nicht den Ranking-Faktor darstellt, den manche Anbieter suggerieren.
4.0 Die Grundlage der KI-Suche: Genaue und strukturierte Produktdaten
Damit ein KI-Modell ein Produkt präzise beschreiben, eine Größe empfehlen oder einen Preis angeben kann, müssen diese Informationen auf der Produktseite selbst eindeutig sein. Hier liegt der größte Aufwand, und er überschneidet sich stark mit Praktiken, die PrestaShop-Entwickler bereits aus dem Bereich der technischen Suchmaschinenoptimierung kennen.
Einige Besonderheiten, die Sie bei einem PrestaShop-Shop überprüfen sollten:
Korrektes und aktuelles Produktschema (Produkt, Angebot, Gesamtbewertung, falls zutreffend) ist korrekt ausgefüllt und aktualisiert, da ein Produkt mit veralteten strukturierten Daten fälschlicherweise den falschen Preis behauptet.
Klare, einfache Sprache auf CMS-Seiten für Versand, Rücksendungen und Größenangaben (nicht innerhalb einer PDF-Datei oder eines Bildes), da KI-Systeme Text viel eher interpretieren als gescannte Dokumente.
Produkt- und Kategoriebeschreibungen, die Fakten darlegen, anstatt rein marketingorientiert zu sein, denn eine Zusammenfassung, die Sie für einen Käufer über Ihre Seite schreiben, muss wissen, was gesagt werden soll, nicht nur, wie es gesagt werden soll.
Kanonische URLs werden sauber gehalten, damit ein KI-Crawler nicht drei identische Versionen desselben Produkts unter verschiedenen Filterparametern indexiert.
Nichts davon ist neu. Es ist dieselbe Disziplin, die schon immer für gute E-Commerce-SEO wichtig war, nur dass sie jetzt von einer anderen Art von Besuchern gelesen wird.
5.0 Warum KI-gestützte Suchmaschinenoptimierung heute für Ihren Shop wichtig ist
Die Zahlen speziell für den E-Commerce unterstreichen die Dringlichkeit, auch wenn sie noch in den Anfängen stecken und sich schnell entwickeln. Wie eMarketer anhand von Einzelhandelsdaten von Adobe Digital Insights berichtet, erzielte der durch KI vermittelte Traffic im März 2026 eine um 42 % höhere Konversionsrate als der nicht durch KI vermittelte Traffic.Dies stellt eine deutliche Verbesserung gegenüber dem Vorjahr dar, als die Conversion-Rate des Traffics unter dem Durchschnitt lag. KI-gestützte Besucher hingegen verbrachten mehr Zeit auf der Website und erzielten pro Besuch höhere Umsätze als durchschnittliche Kunden – dieselben Daten belegen dies.
Das beweist nicht, dass eine einzelne Taktik garantiert zum Erfolg führt. Es belegt aber, dass die Käufer, die aktuell über KI-Plattformen auf die Plattform gelangen, in ihrer Kaufentscheidung tendenziell schon weiter fortgeschritten sind und dass eine sichtbare und korrekte Darstellung auf diesen Plattformen nicht nur einen Neuheitswert, sondern auch echten kommerziellen Wert besitzt.
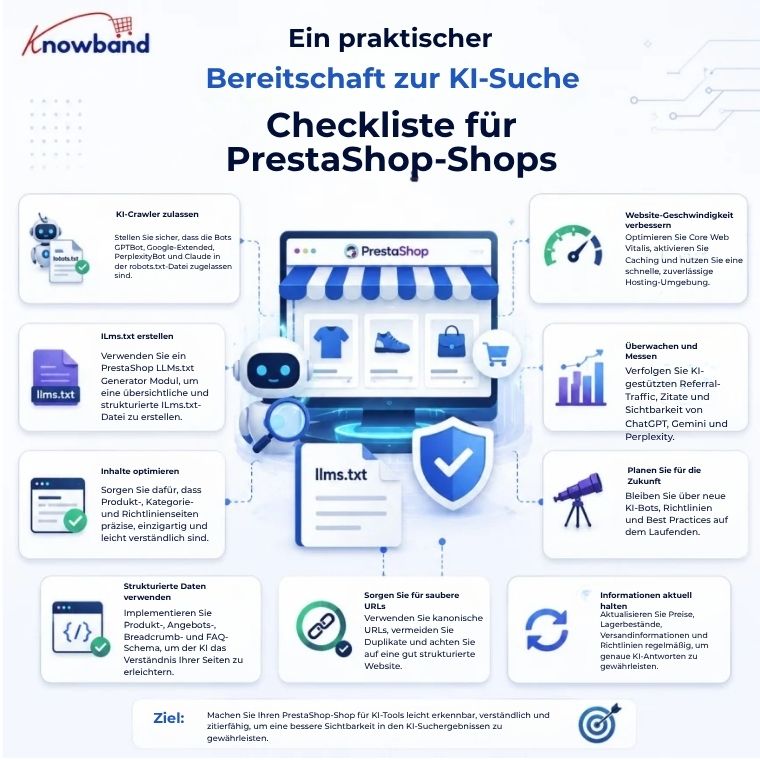
6.0 Eine praktische Checkliste zur Vorbereitung von PrestaShop-Shops auf die KI-Suche
Anstatt jedem neuen Trend im Bereich der KI-Suche zu folgen, können sich Einzelhändler auf einige wenige praktische Schritte konzentrieren, um ihre Geschäfte vorzubereiten:
Überprüfen Sie die robots.txt-Datei und stellen Sie sicher, dass GPTBot, PerplexityBot, Google-Extended und Anthropic-AI nicht versehentlich blockiert werden.
Prüfen Sie die Produktseiten auf korrekte und aktuelle Schema-Informationen, insbesondere hinsichtlich des Preises und der Verfügbarkeit.
Wichtige CMS-Seiten (Versand, Rücksendungen, Größenangaben) sollten in Klartext statt in Bildern oder PDFs umgewandelt werden.
Veröffentlichen Sie eine llms.txt-Datei mithilfe eines PrestaShop-llms.txt-Dateigenerator-Add-ons, das auf Ihre tatsächliche Katalogstruktur und Ihre Richtlinienseiten verweist, und verstehen Sie es als Struktur- und Kontrollinstrument und nicht als Garantie für eine Steigerung der Sichtbarkeit.
Überprüfen Sie diese Liste vierteljährlich erneut, da sich das Verhalten von Crawlern und die Fähigkeiten von KI-Plattformen ständig weiterentwickeln.
Im vierten Schritt spart ein spezielles Tool wertvolle Zeit. Das PrestaShop LLMs.txt Generator-Modul von Knowband erstellt und aktualisiert diese Datei automatisch anhand der Shop-Daten. So kann die Administration auswählen, welche KI-Crawler (GPTBot, PerplexityBot, Anthropic-AI, Google-Extended, DeepSeekBot usw.) verwendet werden, welche Produkte, Kategorien und CMS-Seiten einbezogen werden und jedem Abschnitt individueller Kontext hinzugefügt wird – ohne die Markdown-Datei bei jeder Datenänderung manuell bearbeiten zu müssen. Das Modul übernimmt den technischen Teil von Schritt vier, sodass die eigentliche Produkt- und Inhaltsbearbeitung aus den Schritten zwei und drei im Fokus steht.
PrestaShop KI-gestützte Suchmaschinenoptimierung: Wichtigste Erkenntnisse und nächste Schritte
Ein PrestaShop-Modul zur Generierung der llms.txt-Datei ist nur ein kleiner Teil einer umfassenderen Einrichtung. Die Vorbereitung eines Shops für die KI-Suche beginnt mit den Grundlagen: KI-Crawlern den Zugriff auf Ihre Website ermöglichen, korrekte strukturierte Daten pflegen und klare, leicht verständliche Produkt- und Richtlinieninformationen bereitstellen. Eine llms.txt-Datei kann diese Bemühungen ergänzen, indem sie KI-Systemen einen strukturierten Überblick über Ihren Shop bietet. Da sich die KI-Suche ständig weiterentwickelt, bleibt es unerlässlich, diese Kernelemente korrekt und aktuell zu halten. Wenn die manuelle Pflege einer korrekten llms.txt-Datei für die Größe Ihres Katalogs nicht praktikabel ist, … PrestaShop KI-Suchmaschinenoptimierungs-Add-on Es lohnt sich, einen Blick darauf zu werfen, um Ihre llms.txt-Datei auf dem neuesten Stand zu halten, ohne dies zur manuellen Arbeitsbelastung Ihres Teams hinzuzufügen.
Wenn Sie Fragen zur Performance oder Migration Ihrer Website haben oder Unterstützung benötigen, helfen Ihnen unsere Experten gerne weiter. Kontaktieren Sie das Knowband-Team unter [E-Mail geschützt] . Heute noch auf der Suche nach zuverlässigen E-Commerce-Plugins, die auf Ihre E-Commerce-Anforderungen zugeschnitten sind.
Einen PrestaShop-Shop zu betreiben bedeutet, mehr als nur eine Website zu schützen. Ihr Shop speichert Kundenkonten, Bestellhistorien, Adressen, Administratorzugangsdaten sowie alle von Ihnen eingebundenen Zahlungs-, Versand-, Marketing- und Analysedienste. Daher ist die Sicherheit von PrestaShop keine bloße technische Angelegenheit, sondern ein existenzielles Geschäftsrisiko.
Künstliche Intelligenz hat die Sicherheitsbedrohungen nicht so sehr verändert, sondern lediglich beschleunigt. Phishing-E-Mails weisen nicht mehr die fehlerhafte Grammatik und die seltsamen Formulierungen von früher auf; sie lesen sich wie Nachrichten von Kollegen. Das Scannen eines Geschäfts nach veralteten, anfälligen Modulen erforderte früher viel Zeit und Mühe. Heute ist es automatisiert und nahezu in Echtzeit erledigt. Dasselbe gilt für Credential Stuffing: Was früher mühsame Handarbeit erforderte, kann heute in einem Ausmaß durchgeführt werden, das ein einzelner Angreifer vor wenigen Jahren noch nicht hätte bewältigen können.
Ob KI für die Sicherheit „gut“ oder „schlecht“ ist, ist ohnehin die falsche Debatte. Die für einen Ladenbesitzer wirklich relevante Frage ist viel einfacher: Ist Ihre aktuelle IT-Infrastruktur darauf ausgelegt, Angriffe abzuwehren, die schneller und heftiger sind als die, mit denen Sie vor zwei oder drei Jahren zu tun hatten?
Letztendlich kommt es auf die Grundlagen an, die korrekt umgesetzt werden müssen. Eine veraltete PrestaShop-Core- und Modulversion ist nach wie vor die häufigste Ursache für Sicherheitslücken in Onlineshops. Kontrollieren Sie den Zugriff auf Administratorkonten und deren Berechtigungen. Authentifizieren Sie sich ordnungsgemäß und nicht nur mit einem Passwort. Achten Sie auf ungewöhnliche Aktivitäten, anstatt sich in falscher Sicherheit zu wiegen. Führen Sie regelmäßig Malware-Scans durch. Prüfen Sie Drittanbieterintegrationen sorgfältig, bevor Sie sie installieren. Und halten Sie einen echten, getesteten Wiederherstellungsplan bereit, nicht nur eine Annahme, denn irgendwann gelingt es einem Sicherheitsvorfall, ob mit KI-Unterstützung oder nicht.
1.0 Warum sich die Sicherheitsbedenken bei PrestaShop ändern
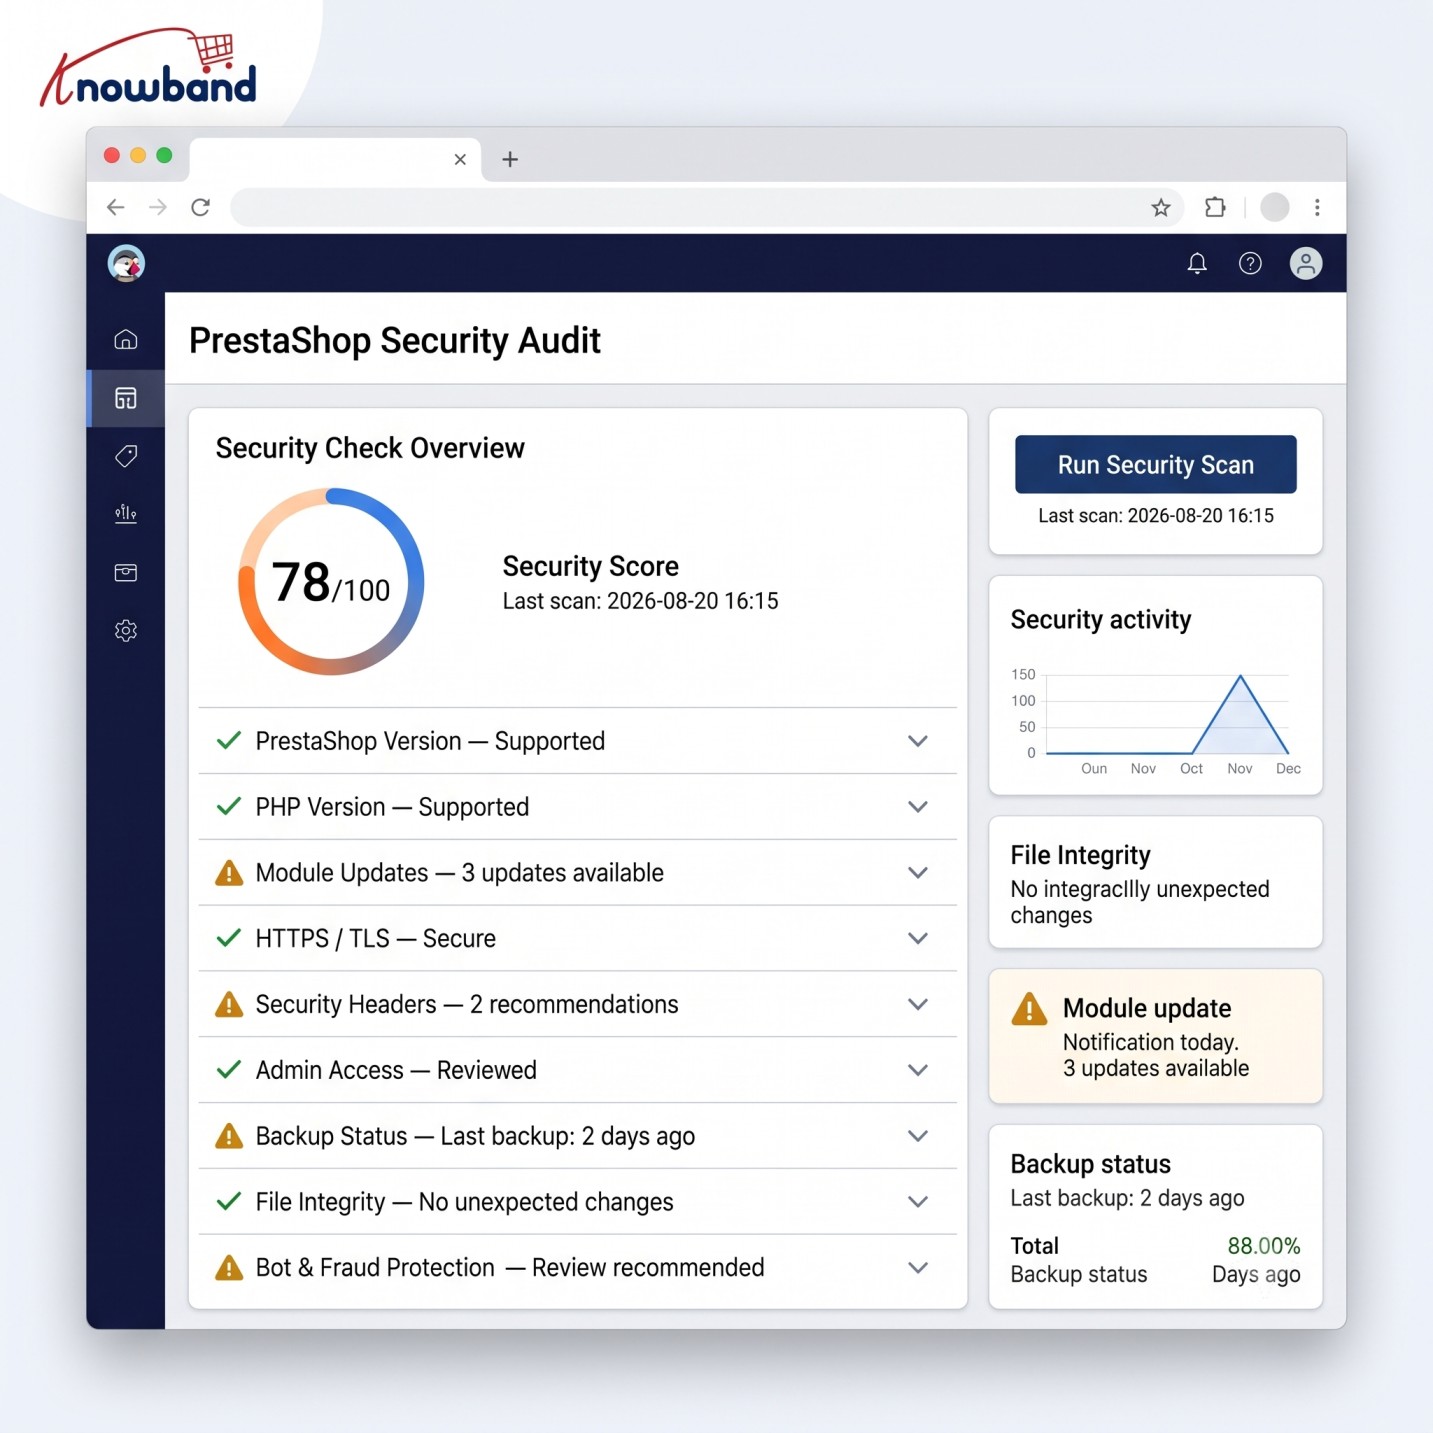
Checkliste für das PrestaShop-Sicherheitsaudit & Dashboard für den Sicherheitsstatus | Knowband
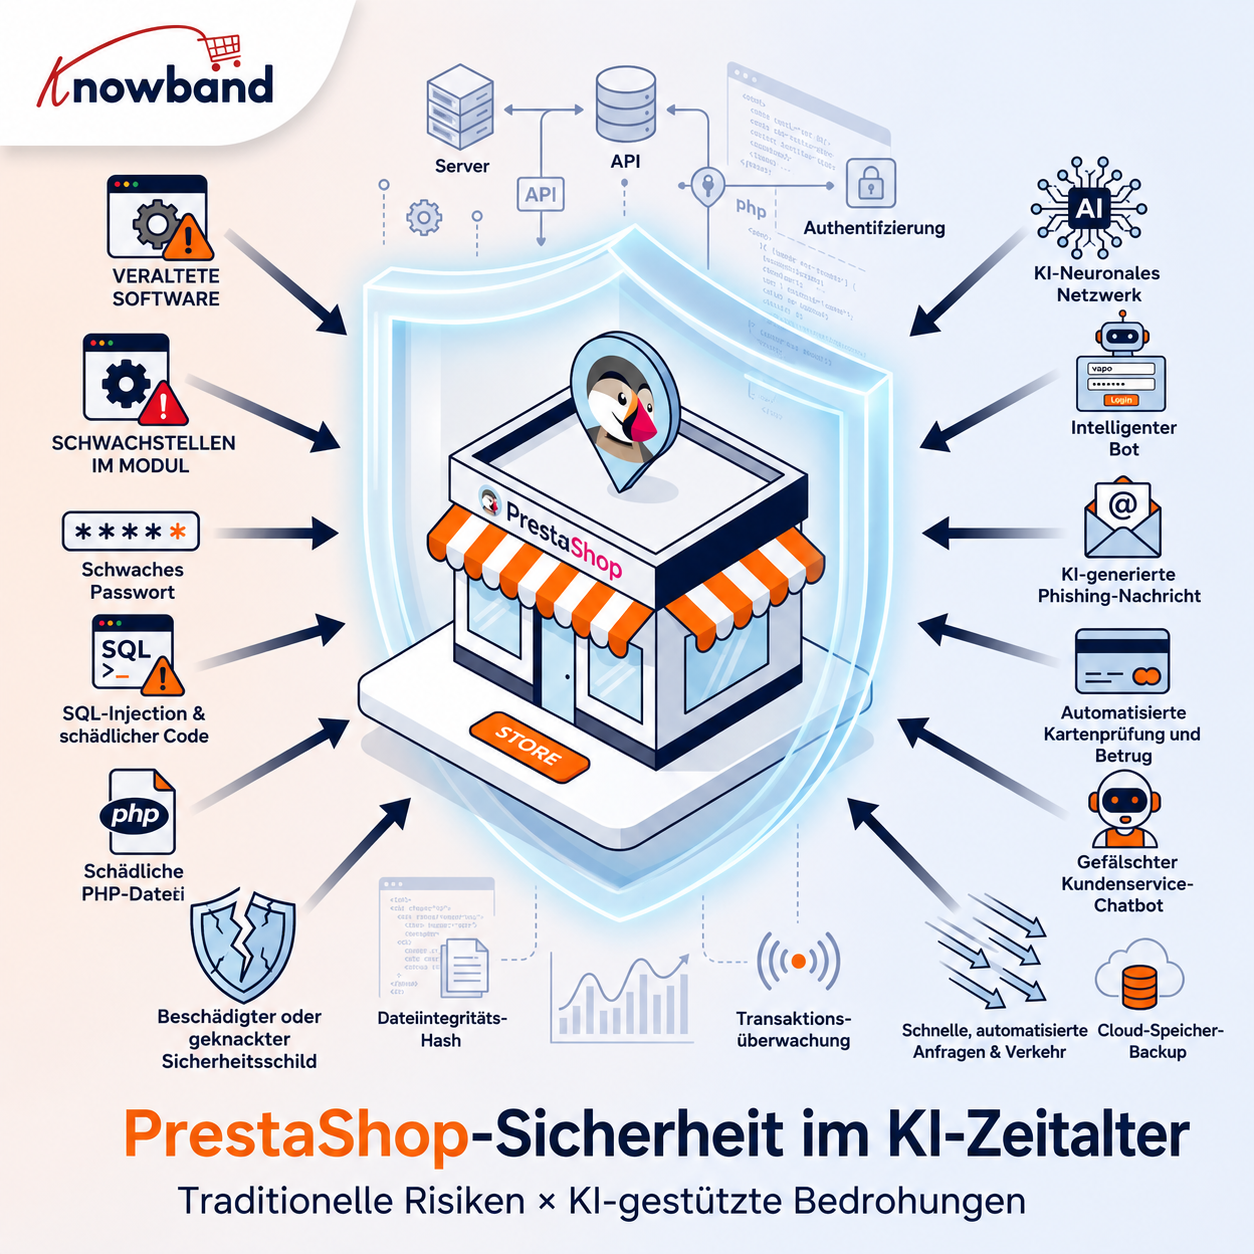
Sicherheitsprobleme sind nicht erst durch KI völlig neu geworden. SQL-Injection, XSS, gestohlene Passwörter, Malware, anfällige Module, bösartige Dateiänderungen und Angriffe auf Zahlungsseiten existieren schon seit Jahren.
Der Unterschied liegt darin, wie schnell und in welcher Zahl diese Schwachstellen von den Angreifern gefunden werden können.
Mithilfe von KI können sie ihre Aufklärungsaktivitäten automatisieren, glaubwürdiges Phishing-Material erstellen, Schwachstellen aufdecken und die Anzahl der Angriffe auf Zugangsdaten vervielfachen.
Für einen Webshop bedeutet dies, dass eine ansonsten unentdeckte Sicherheitslücke viel früher entdeckt werden kann.
Ein typischer PrestaShop-Shop kann Folgendes umfassen:
PrestaShop-Kern
Zahlungsmodule
Versandintegrationen
Analyse- und Werbeskripte
Benutzerdefinierte Module
Themen von Drittanbietern
Server-Software
CDN- oder WAF-Dienste
APIs und Webhooks
Administratorkonten
Kundenkonten
Jedes zusätzliche Modul/Skript erzeugt eine weitere Abhängigkeit, die verwaltet werden muss.
Das heißt nicht, dass Sie Integrationen vermeiden sollten. Es bedeutet, dass Sie Einblick benötigen, was installiert ist, was Zugriff auf Ihren Shop hat und was passiert, wenn eine Komponente angreifbar wird.
2.0 Die größten Sicherheitsbedenken von PrestaShop für Shop-Betreiber
1. Veralteter PrestaShop-Kern und Module
Eine der grundlegendsten Sicherheitsmaßnahmen wird dennoch am leichtesten vernachlässigt: die Aktualisierung der Software.
PrestaShop unterhält einen Prozess zur Bereitstellung von Sicherheitshinweisen, und in seiner aktuellen Sicherheitsrichtlinie ist festgelegt, dass Sicherheitsupdates in der Regel auf die neueste Version angewendet werden.
Dies ist besonders wichtig, wenn eine Sicherheitslücke eine ältere Version oder eine Komponente eines Drittanbieters betrifft.
Das Schließen einer Sicherheitslücke und die Bereinigung einer kompromittierten Website sind zwei unterschiedliche Aufgaben.
Wenn Sie verdächtige PHP-Dateien, unerwartetes JavaScript, veränderte Vorlagen, unbekannte Administratorkonten oder unerklärliche Weiterleitungen entdecken, gehen Sie nicht davon aus, dass ein Upgrade von PrestaShop allein den Angreifer entfernt hat.
Untersuchen Sie den Laden zunächst genauer.
2. Administratorkonten sind wertvolle Ziele.
Ihr PrestaShop-Backend verdient denselben Schutz wie Ihr Shop. Ein kompromittiertes Administratorkonto kann Angreifern Zugriff auf sensible Einstellungen, Kundendaten, Module und Shop-Inhalte ermöglichen. Mit ausreichenden Berechtigungen könnten sie sogar Änderungen vornehmen, die Schadcode einschleusen oder Teile des Einkaufserlebnisses manipulieren.
Deshalb lässt sich die alleinige Authentifizierung mit Passwörtern für privilegierte Konten zunehmend nur noch schwer rechtfertigen.
Arbeiten jederzeit weiterbearbeiten können. Jede Präsentation und jeder KI-Avatar, die/der Sie von Grund auf neu erstellen oder hochladen, MFA/2FA für Administratoren, wo immer möglich. Prüfen Sie außerdem, welche Mitarbeiter tatsächlich Administratorrechte benötigen, und löschen Sie inaktive Konten.
Das Prinzip ist einfach: Jeder Person sollten nur die Berechtigungen erteilt werden, die zur Ausübung ihrer Tätigkeit erforderlich sind.
Zusätzliche Kontrollmechanismen können ebenfalls hilfreich sein. Je nach Ihrer Umgebung können Sie den Backoffice-Zugriff über vertrauenswürdige IP-Adressen, VPN-Zugang, Firewall-Regeln oder zusätzliche Authentifizierungsebenen einschränken.
Das Verbergen einer Administrator-URL kann die Gefährdung durch automatisierte Scans verringern, sollte aber nicht als Ersatz für Authentifizierung, Autorisierung oder Patching angesehen werden.
3. Credential Stuffing und automatisierte Anmeldeangriffe
Credential Stuffing ist insbesondere für den E-Commerce relevant.
Das Erraten von Passwörtern ist für Angreifer nicht immer notwendig; sie können gestohlene Benutzernamen/Passwort-Paare aus völlig anderen Datenlecks verwenden und diese auf anderen Websites ausprobieren.
Falls der Kunde das Passwort wiederverwendet, könnte der Angreifer Ihren Shop als nächstes Opfer ins Visier nehmen.
Dasselbe gilt für Administratorkonten, und in diesem Fall ist die Situation noch viel schlimmer.
Ratenbegrenzung, Schutz vor Brute-Force-Angriffen, starke Passwörter, MFA, Erkennung verdächtiger Anmeldeversuche und angemessene Kontokontrollen sollten in Kombination eingesetzt werden.
KI und Automatisierung verstärken diese Problematik, da Angreifer so in großem Umfang agieren können. Leitlinien zur Cybersicherheit im Zusammenhang mit KI identifizieren zudem Credential Stuffing und Passwortangriffe als Bereiche, in denen Automatisierung die Bedrohung erhöhen kann.
4. Schadsoftware und unerwartete Dateiänderungen
Ein kompromittierter PrestaShop-Shop sieht nicht immer kaputt aus.
Der Shop kann weiterhin normal geladen werden, während sich bösartiger Code in einem Theme, einem Modul, einer PHP-Datei, einer JavaScript-Datei oder einem anderen Teil der Anwendung befindet.
Deshalb sind Malware-Scans und die Überwachung von Dateiänderungen so wichtig.
Ein besonders schwerwiegendes Szenario ist die Manipulation von Zahlungsseiten. PrestaShop veröffentlichte im Februar 2026 eine Sicherheitswarnung, in der ein digitaler Skimmer beschrieben wurde, der legitime Zahlungsbuttons durch Betrügerische ersetzen konnte. Das Schadprogramm wurde über eine modifizierte Theme-Datei geladen.
Für einen Händler ist dies eine nützliche Erinnerung daran, dass „die Website funktioniert“ nicht bedeutet, dass „die Website sicher ist“.
Regelmäßige Scans sollten mit der Untersuchung unerwarteter Änderungen kombiniert werden. Wenn sich eine wichtige Datei unerwartet ändert, müssen Sie Folgendes wissen:
Was hat sich geändert?
Wann hat es sich geändert?
Wer oder was hat das geändert?
War die Änderung rechtmäßig?
Welche anderen Dateien oder Konten sollten untersucht werden?
5. Drittanbietermodule und benutzerdefinierter Code
Die Erweiterbarkeit von PrestaShop ist eine seiner Stärken, aber jedes Modul und jede Anpassung vergrößern die Angriffsfläche.
Sicherheitstests sollten daher mehr als nur den PrestaShop-Kern berücksichtigen.
Ein Sicherheitsaudit kann die Kernanwendung, Themes, Add-ons, benutzerdefinierten Code, Integrationen, Authentifizierungskontrollen und die Serverkonfiguration untersuchen. Auch die PrestaShop-Audit-Richtlinien von Astra betonen die Bedeutung der Untersuchung der gesamten Anwendung, anstatt die Kernplattform als alleinige Sicherheitsgrenze zu betrachten.
Dies ist besonders wichtig für Geschäfte, die bereits seit mehreren Jahren bestehen.
Ein vor fünf Jahren installiertes Modul kann noch aktiv sein, obwohl sich niemand mehr an den Installationsgrund erinnert. Eine benutzerdefinierte Überschreibung kann auch nach dem Ausscheiden des ursprünglichen Entwicklers bestehen bleiben. Eine verwaiste Integration kann noch API-Zugangsdaten enthalten.
Eine sinnvolle Wartungsmaßnahme ist die Erstellung eines Inventars von:
Installierte Module
Aktive Designs
Benutzerdefinierte Überschreibungen
Externe APIs
Webhooks
Zeitgesteuerte Aufgaben
Administratorkonten
Serverdienste
DNS-/CDN-/Sicherheitsdienste
Entfernen Sie, was Sie nicht mehr benötigen.
3.0 Was ändert KI tatsächlich für die Sicherheit von PrestaShop?
KI ist kein Ersatz für eine sichere PrestaShop-Installation. Betrachten Sie KI vielmehr als Beschleuniger auf beiden Seiten.
3.1 Angreifer können mehr automatisieren
Die größte Sorge für Online-Shops ist die Geschwindigkeit. Angreifer müssen nicht mehr jeden Schritt manuell ausführen. Automatisierte und KI-gestützte Tools unterstützen die Zielrecherche, Phishing-Angriffe, das Testen gestohlener Zugangsdaten und groß angelegte Bot-Aktivitäten. Für E-Commerce-Unternehmen kann dies zu mehr Versuchen der Kontoübernahme, des Zahlungsbetrugs, des Credential Stuffings und des Web-Scrapings führen.
3.2 Verteidiger können mehr analysieren
Dieselbe grundlegende Fähigkeit kann auch Verteidigern helfen.
Sicherheitssysteme können Anmeldeaktivitäten, Anfragemuster, IP-Reputation, API-Aktivitäten, Verkehrsanomalien und andere Ereignisse viel schneller analysieren als eine Person, die Rohdaten manuell durchsieht.
Ein Manager meldet sich beispielsweise üblicherweise während der Bürozeiten von seinem gewohnten Land aus im System an. Anschließend treten zahlreiche Anmeldefehler auf, gefolgt von einer erfolgreichen Anmeldung von einem ungewöhnlichen Standort. Kann das System Verhaltensanalysen durchführen, lässt sich ein solches Ereignis deutlich schneller erkennen als durch die Analyse der Zugriffsprotokolle vom Vortag.
KI kann auch bei der Priorisierung von Warnmeldungen helfen. Das ist nützlich, da ein Geschäft, das Tausende von Anfragen pro Minute generiert, realistischerweise nicht jedes Ereignis von einer Person überprüfen lassen kann.
4.0 PrestaShop-Sicherheits-Best Practices: Ein praktischer, mehrschichtiger Ansatz
Sicherheit funktioniert als mehrschichtiges System besser als einzelnes „Sicherheits-Plugin“.
Ein praktischer Aufbau für einen PrestaShop-Shop sollte mehrere Ebenen umfassen.
Ebene 1: Halten Sie die Anwendung aktuell
Unterstützte Versionen von Folgendem beibehalten:
PrestaShop
PHP
Server-Software
Themen
Module
Bibliotheken
Testen Sie Updates in einer Testumgebung, in der der Shop umfangreiche Anpassungen aufweist.
Verschieben Sie Sicherheitsupdates nicht auf unbestimmte Zeit, nur weil ein normales Funktionsupdate unpraktisch ist.
Schicht 2: Schutz privilegierter Zugriffe
Für Administratorkonten:
MFA/2FA aktivieren.
Verwenden Sie individuelle Passwörter.
Nicht benötigte Mitarbeiter entfernen.
Berechtigungen nach dem Prinzip der minimalen Rechtevergabe anwenden.
Beachten Sie die IP/VPN-Beschränkungen für sensible Umgebungen.
Überwachen Sie erfolgreiche und fehlgeschlagene Anmeldevorgänge.
Ebene 3: Die Anwendung schützen
Eine Web Application Firewall (WAF) kann schädliche HTTP-Anfragen filtern, bevor diese die Anwendung erreichen. Sicherheitsheader bieten zusätzlichen Schutz auf Browserebene. CAPTCHAs oder Bot-Kontrollen können den automatisierten Missbrauch öffentlicher Formulare reduzieren.
Diese Kontrollmechanismen beseitigen keine Schwachstellen in der Anwendung selbst, sondern fügen eine zusätzliche Schutzebene hinzu.
Schicht 4: Überwachen Sie das Dateisystem
Regelmäßige Malware-Scans und die Überwachung von Dateiänderungen können helfen, Sicherheitslücken aufzudecken, die von der Shop-Oberfläche aus nicht sichtbar sind.
Achten Sie besonders auf:
Themendateien
PHP-Dateien
JavaScript
Konfigurationsdateien
Upload-Verzeichnisse
Modulverzeichnisse
Unerwartete Änderungen bedürfen einer Untersuchung.
Schicht 5: Überwachung der Infrastruktur
Die PrestaShop-Anwendung ist nicht das Einzige, das Schutz benötigt.
Bewertung:
SSH-Zugang
Firewall-Regeln
Datenbankverfügbarkeit
Serverbenutzer
Dateiberechtigungen
Zeitgesteuerte Aufgaben
SSL/TLS-Konfiguration
Backup-Zugriff
Cloud-Zugangsdaten
CDN/WAF-Konfiguration
Eine als sicher geltende Anwendung auf einem ungeschützten oder schlecht gewarteten Server ist dennoch angreifbar.
5.0 Wo ein PrestaShop Security Manager passen kann
Ladenbesitzer greifen häufig auf verschiedene, voneinander unabhängige Tools zurück, um ihre Sicherheitskontrollen zusammenzustellen. Dies kann wiederum eigene Wartungsprobleme verursachen: unterschiedliche Einstellungen, Aktualisierungszeitpläne, Protokolle, Kompatibilitätsprobleme und Konfigurationsschnittstellen.
Das Wissensband Prestashop Advanced Security Manager ist eine Option, die im Rahmen eines mehrstufigen Sicherheitskonzepts für PrestaShop geprüft werden sollte. Die aktuelle Produktdokumentation listet Kontrollfunktionen wie Zwei-Faktor-Authentifizierung (2FA), Schutz vor Brute-Force-Angriffen, IP-Beschränkungen für Administratoren, eine Web Application Firewall (WAF), Sicherheitsheader, CAPTCHA, Login-Überwachung und geplante Malware-Scans auf. Laut Herstellerangaben unterstützt es PrestaShop 1.7, 8 und 9.
Wichtig ist, dass man ein Sicherheitsmodul nicht als vollständige Sicherheitsstrategie betrachtet.
Ein Modul kann die Abwehrmechanismen auf Anwendungsebene verstärken, aber es ersetzt sie nicht:
Sichere Serverkonfiguration
Rechtzeitiges Patchen
Sichere Entwicklungspraktiken
Backups
Reaktion auf Vorfälle
Schwachstellenanalyse
Sichere Integrationen von Drittanbietern
6.0 Backups und Wiederherstellung in Prestashop nicht vergessen!
Ladenbesitzer brauchen einen verlässlichen Notfallplan, falls etwas schiefgeht.
Ein Backup ist dann nützlich, wenn es verfügbar, geschützt und wiederherstellbar ist. Idealerweise sollten Backups getrennt von der Produktionsumgebung aufbewahrt und die Wiederherstellung regelmäßig getestet werden.
Sie sollten zuverlässige Sicherungskopien folgender Daten haben:
Datenbank
Produktbilder und andere Shop-Dateien
Kunden- und Bestelldaten
Konfiguration
Themen
Benutzerdefinierte Module
Kritische Serverdateien
Für Ladenbesitzer, die den gesamten Prozess automatisieren möchten, ist eines der besten Backup-Module Folgendes: Prestashop Backup- und Wiederherstellungsmodul.Dies kann berücksichtigt werden. Diese Software ermöglicht es Benutzern, geplante Backups ihrer Datenbanken und Dateien zu erstellen und bietet Funktionen für externe Speicherung, Verschlüsselung, Aufbewahrung und Wiederherstellung.
7.0 Wann sollten Sie ein Sicherheitsaudit in Betracht ziehen?
Automatisierte Scans sind zwar nützlich, aber nicht dasselbe wie ein Sicherheitsaudit oder ein Penetrationstest.
Die Schwachstellensuche findet bekannte Fehler an der Oberfläche und informiert darüber, was kaputt ist, kann aber nicht sagen, wie tief ein Hacker eindringen kann.
Penetrationstests: Sie simulieren einen realen Angriff. Dabei werden kleine Schwachstellen miteinander verknüpft, um tief in Ihre Systeme einzudringen und die Geschäftslogik zu testen.
Für ein etabliertes oder umsatzstarkes Geschäft sollten Sie regelmäßige Sicherheitsüberprüfungen in Betracht ziehen, insbesondere nach:
Ein großes PrestaShop-Upgrade
Ein großes kundenspezifisches Entwicklungsprojekt
Eine neue Zahlungsintegration
Eine große Modulinstallation
Eine Servermigration
Ein Sicherheitsvorfall
Wesentliche Infrastrukturänderungen
Eine sachgerechte Beurteilung sollte sowohl den Antrag als auch das Umfeld umfassen und sich nicht ausschließlich auf das Ladenlokal konzentrieren.
8.0 Sicherheitscheckliste für Ladenbesitzer
Bevor Sie Ihre PrestaShop-Website als sicher betrachten, überprüfen Sie die Grundlagen:
PrestaShop verwendet eine unterstützte/aktuelle Version, die für Ihre Umgebung geeignet ist.
Module und Themes werden gepflegt und aktualisiert.
Nicht verwendete Module und Konten wurden entfernt.
Administratorkonten verwenden MFA/2FA.
Administratorrechte werden nach dem Prinzip der minimalen Berechtigung vergeben.
Fehlgeschlagene und erfolgreiche Administratoranmeldungen werden überwacht.
Der Schutz vor Brute-Force-Angriffen ist aktiviert.
Eine WAF oder eine gleichwertige Schutzschicht wird gegebenenfalls konfiguriert.
Die Sicherheitsheader sind korrekt konfiguriert.
Öffentliche Formulare verfügen über einen angemessenen Bot-/Spamschutz.
Es werden regelmäßig Malware-Scans durchgeführt.
Unerwartete Dateiänderungen können erkannt werden.
Der Serverzugriff ist beschränkt und wird überwacht.
Die Backups sind vom Produktivsystem isoliert und die Wiederherstellung wurde getestet.
Zahlungsabwicklung und Integrationen von Drittanbietern werden überprüft.
Es gibt ein dokumentiertes Verfahren zur Reaktion auf Zwischenfälle.
Ein Sicherheitsaudit oder Penetrationstest wird durchgeführt, wenn das Risiko des Geschäfts dies rechtfertigt.
9.0 Die eigentliche Herausforderung: Angriffsgeschwindigkeit versus Reaktionsgeschwindigkeit
Die größte Veränderung, die KI mit sich bringt, ist nicht, dass jeder PrestaShop-Shop plötzlich mit einer völlig neuen Kategorie von Schwachstellen konfrontiert ist.
Es ist die Kluft zwischen Eine Schwäche wird sichtbar und jemand nutzt sie aus können kleiner werden.
Das verändert die Art und Weise, wie Ladenbesitzer über Sicherheit denken sollten.
Auf die Meldung eines Kunden über eine verdächtige Checkout-Seite zu warten, ist keine Überwachung. Die Entdeckung eines kompromittierten Administratorkontos nach betrügerischen Bestellungen ist keine Erkennung. Die Installation eines Sicherheitstools ohne dessen Warnmeldungen ist kein Sicherheitsprozess.
Ein sicherer PrestaShop-Shop benötigt mehrere Sicherheitsebenen, die vor, während und nach einem Angriff funktionieren: Patches zur Reduzierung von Sicherheitslücken, Authentifizierung zum Schutz von Konten, Anwendungskontrollen zum Filtern von schädlichem Datenverkehr, Überwachung zur Erkennung abnormaler Aktivitäten, Malware-/Datei-Scanning zur Identifizierung von Kompromittierungen und getestete Backups zur Unterstützung der Wiederherstellung.
Künstliche Intelligenz kann Verteidigungssysteme schneller und leistungsfähiger machen, aber die Grundlage bleibt dieselbe: Verringern Sie die Angriffsfläche, kontrollieren Sie den Zugriff, überwachen Sie die Änderungen und seien Sie auf die Wiederherstellung vorbereitet.
Für Shopbetreiber, die den Schutz ihrer Anwendung verstärken möchten, kann eine Lösung wie Knowband Prestashop Advanced Security Manager als ein Baustein dieses mehrstufigen Sicherheitskonzepts in Betracht gezogen werden. Die richtige Wahl hängt von Ihrer PrestaShop-Version, Ihrer Hosting-Umgebung, Ihrer bestehenden Sicherheitsarchitektur und Ihren betrieblichen Anforderungen ab.
Der beste Zeitpunkt, eine Sicherheitslücke zu entdecken, ist, bevor ein Angreifer sie entdeckt.
Es gibt eine bestimmte Supportanfrage, die mir mittlerweile richtig Angst macht. Ein Händler aktualisiert ein Modul; die Aktualisierung scheint zunächst erfolgreich zu verlaufen, doch dann funktioniert irgendetwas nicht mehr. Nie der gesamte Shop. Eine einzelne Seite des PrestaShop-Controllers verhält sich fehlerhaft, ein Konfigurationswert lässt sich nicht speichern oder eine Spalte in einer Produktliste ist plötzlich leer. Bei genauerer Betrachtung ist der Modulcode auf dem neuesten Stand, die zugrundeliegende Datenbank jedoch noch auf der alten Version.
Genau diese Lücke ist Gegenstand dieses Artikels. Ein PrestaShop-Modul besteht nicht nur aus dem ausgelieferten PHP-Code, sondern aus diesem PHP-Code plus den Tabellen und Spalten, die dieser erwartet. Fehlt das PrestaShop-Datenbank-Update, das normalerweise mit einer Code-Veröffentlichung ausgeliefert wird, erhält man ein Modul, das zwar installiert ist und scheinbar funktioniert, aber dennoch einen Fehler enthält.
Das ist mir selbst schon mehr als einmal passiert. Im Folgenden beschreibe ich, was ich dabei gelernt habe. Aktualisierungen der PrestaShop-Moduldatenbank, auf die harte Tour.
1.0 Wie PrestaShop-Modulaktualisierungen die Datenbank tatsächlich verarbeiten
[Caption id = “attachment_840862” align = “Aligncenter” width = “1237”] Beim Update-Sprung von Version 1.9.0 auf 2.1.0 werden keine Aktualisierungen übersprungen, sondern alle dazwischenliegenden Aktualisierungsskripte der Reihe nach ausgeführt.
Hier kursieren viele Annahmen, und einige davon sind falsch.
Füge eine neue Version hinzu in /modules/ Ihre Installationsroutine wird nicht erneut ausgeführt. Tabellen bleiben unberührt. Stattdessen passiert Folgendes: PrestaShop liest die Modul-Konfiguration. Aktualisierung / Ordner, findet die Dateien mit dem Namen Upgrade .php Es befindet sich zwischen der aufgezeichneten Version und der Version, die Ihre Modulklasse deklariert, und führt diese der Reihe nach aus.
Ein Shop auf Version 1.9.0, der Version 2.1.0 empfängt, führt drei Skripte nacheinander aus.
Daraus ergeben sich drei Dinge, und alle drei sind wichtig für Änderungen an der PrestaShop-Datenbank.
Die Version in der `module`-Tabelle ist die maßgebliche Quelle. Nicht die in Ihrer Hauptklassendatei. PrestaShop liest beide. Ausschlaggebend ist die gespeicherte Datei, die bestimmt, wie viele Aktualisierungsskripte ausgeführt werden.
Ihre `install()`-Methode ist nur für Neuinstallationen gedacht. Angenommen, Version 2.0 benötigt eine neue Tabelle. Fügen Sie sie ein. installieren() Wer auf Version 2.0 umsteigt, ist abgesichert. Der Nutzer von Version 1.9 erhält nichts, da die Installation vor einem Jahr abgeschlossen wurde und nicht mehr aktualisiert wird.
Ein einziger Fehler legt alles lahm. Return falsch Wenn eine Upgrade-Funktion ausgeführt wird, passieren drei Dinge: PrestaShop hält an, speichert die betroffene Version und deaktiviert das Modul. Der nächste Skriptvorgang wird nicht ausgeführt. Dies ist beabsichtigt, bedeutet aber, dass eine unvollständig angewendete Schemaänderung zwar die Funktionalität einschränkt, aber nicht vollständig zum Absturz führt.
Das Automatische Aktualisierung für Module aktivieren Auf dieser Seite sind die Regeln für die Dateibenennung festgelegt. Lesen Sie sie sich einmal gründlich durch, anstatt sie aus dem Gedächtnis abzurufen.
Die Namensfalle der Upgrade-Funktion
Das hat mich einen Nachmittag gekostet. Upgrade-Modul 201 or upgradeModule201 Es dient als Funktionsname, und PrestaShop sucht nach beiden. Bevor Ihre Datei eingebunden wird, prüft PrestaShop außerdem, ob einer dieser Namen bereits existiert. Wird er gefunden, wird die Datei als Duplikat markiert und übersprungen.
Das Kopieren eines alten Upgrade-Skripts als Vorlage ist genau der Grund, warum viele in diese Situation geraten. Der Name im Skript wird nie geändert. Es findet kein Upgrade statt, und die Fehlermeldung ist wenig aussagekräftig.
2.0 PrestaShop-Datenbankmigration: Was läuft in realen Shops schief?
Das alles passierte in Läden, in denen ich gearbeitet habe.
PrestaShop-Datenbankschemaänderungen, die zwischen verschiedenen Installationen abweichen
Version 2.0 benötigt eine neue Spalte, daher aktualisieren Sie bitte. installieren() und ein Upgrade-Skript schreiben. Beides korrekt. Drei Versionen später benennt jemand den Modulordner um oder ein Händler installiert das Modul neu. Bei manchen Installationen erstellte `install()` diese Spalte, bei anderen der Upgrade-Pfad. Zwei Definitionen, die sich auseinanderentwickeln, und eine einzige Versionsnummer deckt nun beide ab.
Die Definition befindet sich also in einer einzigen Methode, die von beiden Pfaden aufgerufen wird. Änderungen am PrestaShop-Datenbankschema können nicht voneinander abweichen, wenn es nur eine einzige Definition gibt.
Upgrade-Skripte, die einen sauberen Ausgangspunkt voraussetzen
ALTER TABLE … ADD COLUMN Wenn eine Spalte bereits existiert, wird ein Fehler ausgelöst, Ihre Funktion gibt „false“ zurück, und das Modul wird deaktiviert. Unterbrechen Sie eine vorherige Aktualisierung, stellen Sie eine Teilsicherung wieder her oder synchronisieren Sie zweimal vom Staging-Bereich: Eine dieser Möglichkeiten führt zum selben Ergebnis.
Jede Schemaänderung, die ich jetzt vornehme, prüft zuerst etwas. Das Hinzufügen einer Spalte bedeutet … SPALTEN ANZEIGEN Das vorherige Erstellen einer Tabelle bedeutet TISCHE ANZEIGEN, ein Index bedeutet INHALTSVERZEICHNIS ANZEIGENEin paar Zeilen, und das Skript übersteht einen zweiten Durchlauf. Das ist wichtig, denn die Datenbank eines Fremden kann sich in jedem beliebigen Zustand befinden. WENN NICHT EXISTIERT in beiden MySQL und MariaDBAllerdings nur bei einigen Operationen, daher ist die explizite Prüfung besser geeignet.
Multistore: Konfigurationszeilen, die nur für einen Shop geschrieben wurden
Diese Version ist still und heimtückisch. Es gibt jetzt eine Shop-spezifische Einstellung. Die Standardzeile wurde vom Upgrade-Skript erstellt und vom Entwickler getestet – alles scheint in Ordnung. Allerdings wurde nur eine Zeile für den jeweiligen Shop geschrieben, und der Händler betreibt vier Shops.
Drei Shops weisen diese Angabe nun nicht mehr auf. Je nachdem, wie Ihr Code dies interpretiert, erhalten Sie entweder eine PHP-Warnung, einen leeren Wert, der als gültige Einstellung behandelt wird, oder eine leere Stelle, an der eigentlich ein Preis stehen sollte. Dokumentation für mehrere Filialen Umfasst die Kontextregeln. Durchläuft jede Shop-ID bei jedem Upgrade, das die Konfiguration oder die Daten pro Shop betrifft.
Bei einer Installation in einem einzelnen Shop ist dieser Fehler nicht sichtbar.
ALTER TABLE-Sperren auf großen Katalogtabellen
Das Hinzufügen einer Spalte zu einer Tabelle mit 400,000 Zeilen erfolgt nicht sofort. Je nach Vorgang, MySQL-Version und Speichermodul kann es erforderlich sein, die gesamte Tabelle zu kopieren. Im laufenden Betrieb während der Öffnungszeiten dauert diese Sperre lange genug, damit Kunden sie bemerken.
Deshalb prüfe ich die Tabellengröße, bevor ich die Migration schreibe. Ist sie groß, nutze ich ein Wartungsfenster oder strukturiere die Tabelle um, um einen erneuten Aufbau zu vermeiden.
Der Konfigurationsschlüssel ohne Standardwert
Die Variante, die ich am häufigsten in den Modulen anderer Leute sehe, und dabei wird keine Tabelle verwendet.
Sie fügen eine Einstellung in der neuen Version hinzu. Das Admin-Formular liest diese. Ebenso der Front-Controller. Beide wurden auf einem Rechner entwickelt, auf dem die Einstellungsseite bereits mindestens einmal gespeichert wurde. Der Schlüssel ist also vorhanden und alles scheint korrekt zu sein. Veröffentlichen Sie das, und jede bestehende Installation liest die Einstellung. Konfiguration Schlüssel, den nie jemand geschrieben hat.
Was zurückkommt, ist falschIhr Standardwert taucht nie auf, auch keine leere Zeichenkette, die Sie zumindest prüfen könnten. Stattdessen wird sie als Zahl verwendet oder an eine Funktion übergeben, die eine Zeichenkette erwartet. Ist der Debug-Modus deaktiviert, kommt man oft ungeschoren davon: Der Händler sieht eine leicht fehlerhafte Seite und denkt sich nichts dabei. Ist der Debug-Modus aktiviert, wird der Fehler als Warnmeldung oder Typfehler angezeigt. So kommt es, dass Sie die Meldung „Das Modul funktioniert im Debug-Modus nicht“ erhalten, obwohl nur der Debug-Modus selbst korrekt arbeitet.
Derselbe Code, einmal mit und einmal ohne Angabe des Standardwerts.
Die Lösung ist umständlich. Jeder neue Konfigurationsschlüssel erhält seinen Standardwert im Upgrade-Skript für jeden Shop, inklusive des Codes zum Auslesen. Lesen Sie das Skript daher unbedingt mit Vorsicht, da Sie nicht sicher sein können, dass das Upgrade erfolgreich war.
PrestaShop-Moduldatenbankmigration versus Schemaänderung
Schemaänderungen sind der einfache Teil. Der schwierige Teil besteht darin, die Bedeutung vorhandener Daten zu ändern: eine Spalte in zwei Teile aufzuteilen, ein CSV-Feld in eine verknüpfte Tabelle zu verschieben, einen Status neu zu kodieren.
Dort habe ich den größten Schaden gesehen. Ein verpfuschter ALTER TABELLE Ein Fehler schlägt lautstark fehl; eine misslungene Datentransformation gelingt zwar, erzeugt aber unverständliche Daten. Bei einer Datenbankmigration eines PrestaShop-Moduls, die Daten verschiebt, muss die Anzahl der Daten vor und nach der Migration ermittelt und anschließend verglichen werden. Dies sollte besser im Upgrade-Skript selbst entdeckt werden als von einem Händler drei Wochen später.
Best Practices für das PrestaShop-Modul-Upgrade 3.0, die ich tatsächlich verteidigen würde
Diejenigen, die mich gerettet haben:
Jede Migration sollte idempotent sein
Beim zweiten Durchlauf sollte sich nichts ändern, was beim ersten Durchlauf nicht bereits berücksichtigt wurde. Sobald diese Eigenschaft verfügbar ist, verschwindet eine ganze Kategorie von Supportproblemen, da der Zustand der Datenbank nicht mehr zuerst ermittelt werden muss. Bevor Sie rohes SQL auf die Kerntabellen von PrestaShop anwenden, sollten Sie Folgendes beachten: Datenbankebenen-Notizen sind eine Stunde wert.
Die geschützte Version übersteht einen zweiten Durchlauf.
Protokolliere jeden Fehler, anstatt stillschweigend „false“ zurückzugeben.
Ein nackter return false Das reicht PrestaShop, um das Modul zu stoppen und zu deaktivieren. Für Sie reicht es nicht. Daher sollten Sie den Vorgang protokollieren. Fangen Sie alle Ausgaben ab und übergeben Sie diese zusammen mit Modulname und -version an PrestaShopLogger. Andernfalls meldet ein Händler ein fehlgeschlagenes Update, und Sie tappen im Dunkeln.
Bei PHP 7 und höher, catch Fehler und auch die ExceptionWenn in Ihrem eigenen Migrationscode ein Typfehler auftritt, wird dieser als ein FehlerEin Handler überwacht also nur Folgendes: Exception lässt es durch.
Unterstützen Sie jede Version, die Sie jemals ausgeliefert haben.
Ein Händler kann jede beliebige Version verwenden, die Sie veröffentlicht haben. Jemand, der von Version 1.4 auf 3.0 aktualisiert, führt alle dazwischenliegenden Skripte der Reihe nach aus, sodass jedes Skript mit dem Schema des vorherigen Skripts arbeiten muss. Deshalb verbleiben alte Upgrade-Dateien im Modul. Jemand, der zwei Jahre zurückliegt, hat keine andere Möglichkeit, fortzufahren.
Testen Sie auf der Staging-Umgebung, nicht auf einer sauberen lokalen Installation.
Eine Neuinstallation der neuen Version sagt nichts über das Upgrade aus. Stattdessen sollten Sie die alte Version installieren, realistische Daten eingeben und dann das Upgrade durchführen. Dies gilt auch für Multistore-Systeme, sofern diese unterstützt werden.
Noch besser: Nehmen Sie eine Kopie eines echten Shops und führen Sie das Upgrade darüber durch. Ihre lokale Installation verfügt über saubere Daten und vier Produkte, weshalb keine Ergebnisse angezeigt werden. Ein echter Shop hingegen enthält unvollständige Importe, Zeilen, die von einem vor zwei Jahren deinstallierten Modul übrig geblieben sind, Spalten, die ein vorheriger Entwickler manuell hinzugefügt hat, und einen so großen Katalog, dass… ALTER TABELLE dauert eine Weile.
Und dann kommt es auf den Zeitpunkt an. Ein Upgrade, das laut realen Daten sechs Minuten dauern soll, lässt sich besser bei der Buchung eines Wartungsfensters herausfinden als freitags um elf Uhr.
Erstellen Sie vor Schemaänderungen ein Backup und geben Sie dies an.
Vor einem Modul-Upgrade wird kein Snapshot Ihrer Tabellen erstellt. Weder von PrestaShop noch von irgendeinem anderen System. Wenn der Händler also kein Backup hat und die Migration mitten in der Datentransformation abbricht, sind diese Daten verloren. Weisen Sie im Changelog darauf hin, anstatt dies gemeinsam festzustellen.
Wiederherstellung eines fehlgeschlagenen PrestaShop-Datenbankupdates
Ein Update im Live-Shop ist fehlgeschlagen; das Modul wurde deaktiviert. Ungefähr in dieser Reihenfolge:
Ermitteln Sie, welche Version fehlgeschlagen ist. Das wird protokolliert, und falls Sie eine Log-Nachricht verfasst haben, wird diese ebenfalls dort gespeichert. Dadurch wissen Sie, welches Skript Sie öffnen müssen und welche Änderungen vor dem Abbruch vorgenommen wurden.
Prüfen Sie das tatsächliche Schema, nicht die Versionsnummer. Um so Modulen Die Tabelle gibt an, was das letzte erfolgreiche Upgrade geschrieben hat. Die eigentlichen Tabellen liefern die Antwort; sie werden mit dem verglichen, was das fehlgeschlagene Skript versucht hat.
Nach vorne blicken, nicht nach hinten. Das Zurücksetzen der Versionsnummer ist zwar verlockend, aber meist falsch, da die älteren Skripte bereits ausgeführt wurden und deren erneute Ausführung mit einem teilweise geänderten Schema ein Problem in ein dreifaches verwandelt. Schreiben Sie eine Korrekturmigration vom aktuellen Schema zum Soll-Schema.
Anschließend muss herausgefunden werden, warum die Migration nicht idempotent war. Das ist der eigentliche Fehler.
Eine kurze Checkliste vor dem Versand eines Modul-Updates
Die Liste, die ich führe:
Hauptklassenversion, höchste upgrade-*.php Datei: Stimmen die Dateien überein?
Jede Upgrade-Funktion ist nach der Version ihrer jeweiligen Datei benannt?
Bei jeder Schemaänderung zuerst prüfen, ob sie bereits angewendet wurde?
Jede Konfigurationsschleife durchläuft alle Shops?
Jedem neuen Konfigurationsschlüssel wird ein Standardwert für bestehende Installationen zugewiesen?
Haben Sie schon einmal gegen eine Simulation eines echten Ladens gespielt?
Alte Version installiert, Daten hinzugefügt und dann aktualisiert?
Gleicher Pfad bei Multistore?
Etwas Nützliches wurde vor jedem Protokolleintrag hinzugefügt. return false?
Fang Fehler und auch die Exception?
Sind für Händler, die mehrere Versionen zurückliegen, noch alte Upgrade-Dateien vorhanden?
Änderungsprotokoll mit der Aufforderung an Händler, Daten zu sichern?
Auf einem großen Tisch, wie lang ist das? ALTER Ein Schloss in der Hand?
Die Punkte 6 und 7 werden oft übersprungen, aber zusammen erfassen sie den größten Teil davon.
Fazit
PrestaShop-Modul-Upgrade Probleme sind aus einem Grund unangenehm: Sie werden nirgends angekündigt. Das Modul meldet seine neue Version problemlos. Die Admin-Seite lädt. Keine Protokolle, es sei denn, man hat sie selbst geschrieben. Währenddessen erwartet der Code das eine, die Datenbank das andere, und das bleibt unberührt, bis jemand die eine Funktion nutzt, die dazwischen liegt.
Behandeln Sie das Schema als Teil des Releases. Schreiben Sie Migrationen, die auch nach einem zweiten Durchlauf bestehen. Protokollieren Sie alle Vorgänge. Testen Sie die Migration in der Staging-Umgebung, bevor sie von Händlern verwendet wird. Auf Framework-Seite: PrestaShop Modulentwicklungsdokumentation ist der Anfang.
Wenn Sie Fragen zur Performance oder Migration Ihrer Website haben oder Unterstützung benötigen, helfen Ihnen unsere Experten gerne weiter. Kontaktieren Sie das Knowband-Team unter [E-Mail geschützt] Heute noch auf der Suche nach zuverlässigen E-Commerce-Plugins, die auf Ihre E-Commerce-Anforderungen zugeschnitten sind.
Der Betrieb eines Onlineshops bringt vielfältige Herausforderungen mit sich. Mangelhafte Produktdaten können die Sichtbarkeit in den Suchergebnissen beeinträchtigen, eine schwache Auffindbarkeit kann die Conversion-Rate mindern und ein langsamer Support kann Interessenten zu verlorenen Kunden machen. Diese Probleme hängen eng zusammen. Daher ist es entscheidend, das kostenintensivste Problem zu identifizieren und es zuerst anzugehen. Selbst kleine Schwachstellen in diesen Bereichen können erhebliche Auswirkungen auf den Umsatz haben.
Dieser Leitfaden unterteilt diese Herausforderungen in sieben Kategorien. Jeder Abschnitt erläutert das Problem, seine Ursachen und Lösungsansätze. So können Sie diese Erkenntnisse für Ihre Geschäftsentscheidungen nutzen.
1. Verkehrs- und Entdeckungsprobleme
Was sind Probleme bei der E-Commerce-Auffindung?
Auffindbarkeitsprobleme entstehen, wenn potenzielle Käufer, die Ihr Produkt kaufen möchten, Ihren Shop nie erreichen. Die Platzierung in den Suchergebnissen sinkt, Kategorieseiten werden nicht mehr indexiert, oder das Produkt erscheint zwar bei Google, aber nie in den KI-generierten Suchergebnissen.
Warum Entdeckungen scheitern
Die Suche läuft heute auf zwei getrennten Ebenen, und die meisten Shops sind nur für eine optimiert. Traditionelle organische Suchergebnisse belohnen weiterhin Crawlbarkeit, interne Verlinkung und Inhaltstiefe. KI-gestützte Suche hingegen sucht nach etwas anderem. Sie basiert auf strukturierten, maschinenlesbaren Produktinformationen, die ein Modell zuverlässig wiedergeben kann.
Eine Produktseite kann daher auf der ersten Seite erscheinen und dennoch in den KI-gestützten Kaufempfehlungen unsichtbar bleiben. Da das Modell weder einen eindeutigen Preis noch verlässliche Verfügbarkeitsinformationen noch auswertbare Spezifikationen fand, empfahl es stattdessen ein Konkurrenzprodukt, dessen Daten es einsehen konnte.
Wie man Discovery-Probleme behebt
Prüfen Sie zunächst den Indexierungsstatus Ihrer Website in der Google Search Console. Ermitteln Sie, welche URLs Google ausgeschlossen hat, und beheben Sie die Ursache, anstatt die Sitemap erneut einzureichen. Facettennavigation erzeugt häufig Tausende ähnlicher URLs, die miteinander konkurrieren. Doppelte Kategoriepfade, die auf dasselbe Produkt verweisen, sind eine weitere häufige Ursache für Indexierungsprobleme.
Konzentrieren Sie sich als Nächstes darauf, Ihre Produktdaten für Suchmaschinen und KI-Systeme verständlicher zu machen. Jedes Produkt benötigt ein gültiges Produktschema, einen auflösbaren Preis, ein präzises Verfügbarkeitsfeld und Spezifikationsdaten in strukturierten Feldern, anstatt sie im HTML-Code der Beschreibung zu verstecken. Ein gründlicher Test mit einem KI-Crawler und eine Indexierungsprüfung zeigen Ihnen, was die Systeme tatsächlich abrufen. eine llms.txt-Datei, die KI-Crawler auf Ihre Produktdaten verweist. schließt die verbleibende Lücke.
2. Probleme mit Produktdaten und Katalog
Was versteht man unter mangelhafter Produktdatenqualität?
Mangelhafte Produktdatenqualität bedeutet, dass Produktinformationen unvollständig, kanalübergreifend inkonsistent oder sachlich falsch sind. Fehlende Attribute, widersprüchliche Spezifikationen, doppelte Artikelnummern und veraltete Lagerbestände gehören alle in diese Kategorie.
Warum Produktdaten fehlerhaft sind
Produktkataloge veralten mit der Zeit naturgemäß oft, ohne dass Händler es bemerken. Ein Lieferant ändert Spezifikationen ohne Vorwarnung, eine Massenaktualisierung wird ohne Validierung durchgeführt oder eine Produktvariante wird von ihrem übergeordneten Eintrag getrennt. Da diese Probleme selten sofortige Fehler auslösen, bleiben sie oft unbemerkt.
Die Kosten sind dokumentiert und hoch. Akeneo-Forschung: Eine Studie ergab, dass 66 % der Käufer einen Kauf abgebrochen haben, weil Produktinformationen fehlten oder fehlerhaft waren, und 43 % haben im vergangenen Jahr ein Produkt zurückgeschickt, weil sich die Informationen vor dem Kauf als falsch erwiesen. Laut einer Verbraucherstudie von Salsify aus dem Jahr 2025 brechen 54 % der Käufer den Kauf ab, wenn die Produktinformationen auf den verschiedenen Websites, die sie besuchen, inkonsistent sind.
Diese Zahlen repräsentieren Kunden, die Ihren Shop bereits gefunden haben. Sie waren am Kauf interessiert, haben den Kauf aber abgebrochen, weil sie die Produktdetails, die Kompatibilität oder die Eignung nicht sicher überprüfen konnten.
Wie man Katalogdatenprobleme behebt
Anstatt die Vollständigkeit des Katalogs anhand einzelner Produkte zu messen, sollte sie anhand der einzelnen Attribute bewertet werden. Beispielsweise kann ein Katalog, der insgesamt eine Vollständigkeit von 95 % aufweist, in den Kategorien, die die meisten Retouren generieren, dennoch Daten ohne Dimension enthalten.
Validieren Sie immer vor dem Import, nicht danach. Massenübertragungen, die mit gespeicherten Profilen und einem vollständigen Übertragungsprotokoll ausgeführt werden, ermöglichen die Rückverfolgung jedes Fehlers zu einem bestimmten Durchlauf, was bei manueller CSV-Bearbeitung nicht möglich ist. Für Shops, die häufige Massenaktualisierungen verarbeiten, wiederverwendbare Importprofile mit Validierung und detaillierten Übertragungsprotokollen helfen, zu verhindern, dass dieselben Fehler erneut auftreten.
3. Konversions- und Checkout-Probleme
Was ist ein abgebrochener Einkaufswagen?
Ein Warenkorbabbruch liegt vor, wenn ein Kunde ein Produkt in den Warenkorb legt und den Shop verlässt, ohne den Kauf abzuschließen. Metaanalyse des Baymard-Instituts von 50 Studien. Die dokumentierte durchschnittliche Abbruchrate von Warenkörben beträgt 70.22 %, was bedeutet, dass etwa sieben von zehn Warenkörben nie zu Bestellungen werden.
Warum Kunden den Bezahlvorgang abbrechen
Die Daten von Baymard trennen die Ursachen klar voneinander. Unerwartete Zusatzkosten, die erst spät im Kaufprozess auffallen, sind für 48 % der Abbrüche verantwortlich und damit mit Abstand die häufigste Ursache. Die erzwungene Kontoerstellung verursacht 26 % der Abbrüche, und ein langer oder komplizierter Bezahlvorgang weitere 22 %.
Keiner dieser drei Punkte ist auf Marktbedingungen oder ein Problem der Konkurrenz zurückzuführen. Jeder einzelne Punkt ist eine vom Händler getroffene Gestaltungsentscheidung, weshalb sich die Preise ändern, wenn Geschäfte darauf reagieren.
Wie man Warenkorbabbrüche reduziert
Zeigen Sie den Gesamtpreis inklusive Versandkosten und Steuern an, bevor der Kunde zur Kasse geht. Bieten Sie einen Gast-Checkout an und verschieben Sie die Kontoerstellung auf die Bestätigung nach dem Kauf, wenn der Kunde zufrieden und nicht ungeduldig ist. Vereinfachen Sie den Bestellvorgang, sodass Fortschritt und Gesamtbetrag in einer einzigen Ansicht sichtbar bleiben – das ist das Hauptargument für einen einseitigen Checkout in PrestaShop.
Baymard schätzt, dass allein Verbesserungen am Checkout-Design eine durchschnittliche Steigerung der Konversionsrate um 35.26 % bewirken könnten, was einem potenziellen Umsatz von rund 260 Milliarden Dollar in den USA und der EU entspricht.
4. Probleme in der Kundenkommunikation und -bindung
Welche Kommunikationsprobleme gibt es im E-Commerce?
Kommunikationsprobleme entstehen, wenn ein Geschäft einem Kunden nicht schnell genug antworten kann, um den Kauf abzuschließen, oder wenn ein Kunde nach dem Verlassen des Geschäfts nicht mehr erreichbar ist. Dazu gehören beispielsweise überlasteter Kundenservice, ignorierte Rückruf-E-Mails und sich wiederholende Fragen vor dem Kauf.
Warum die Kommunikation scheitert
Das Supportvolumen steigt mit der Kataloggröße, während die Anzahl der Supportmitarbeiter oft gleich bleibt. Immer wieder tauchen dieselben wenigen Fragen auf: Lieferzeiten, Rückgabefristen, Größen, Kompatibilität und Nachlieferungstermine. Jede Frage wird von einem Mitarbeiter beantwortet, meist erst Stunden nach der Anfrage und lange nachdem die Kaufentscheidung bereits gefallen ist.
Die Erinnerungs-E-Mails bergen ein damit zusammenhängendes Problem. E-Mails zu abgebrochenen Warenkörben erzielen zwar immer noch recht gute Öffnungsraten, doch die Konkurrenz im Posteingang führt dazu, dass die Erinnerung oft erst gelesen wird, nachdem das Kaufinteresse bereits verflogen ist.
Wie man Kommunikationsprobleme löst
Automatisieren Sie zunächst die sich wiederholenden Aufgaben. Ein KI-Assistent, der Anfragen zu Versand, Retouren und Produkten anhand von Echtzeit-Shopdaten beantwortet, beseitigt die Fragen, die nie eine menschliche Bearbeitung erforderten, und entlastet so das Team für die Aufgaben, die tatsächlich eine Person benötigen.
Um Warenkorb-Wiederherstellungen zu ermöglichen, sollten Sie auf einen Kanal mit schnellerer Lesegeschwindigkeit umsteigen. Händler verlagern die Warenkorb-Wiederherstellung aus diesem Grund zunehmend von E-Mail auf WhatsApp, da eine innerhalb weniger Minuten gelesene Nachricht eine deutlich höhere Erfolgsquote aufweist als eine, die erst am Folgetag gelesen wird.
5. Probleme der Kanalerweiterung
Welche Probleme treten im Multichannel-Vertrieb auf?
Probleme im Multichannel-Vertrieb entstehen, wenn ein Shop auf Marktplätzen oder Shopping-Feeds gelistet ist und Katalog, Preise und Lagerbestand nicht einheitlich gestalten kann. Überverkäufe, abgelehnte Artikel im Feed und sichtbare Preisunterschiede sind die Folge.
Warum Kanäle auseinanderdriften
Jeder Kanal verwendet seine eigene Taxonomie, Attributanforderungen und Bildrichtlinien. Ein Produkt, das in Ihrem eigenen Shop die Validierung besteht, scheitert bei Google Shopping aufgrund einer fehlenden GTIN oder auf einem Marktplatz, weil die Kategoriezuordnung fehlerhaft ist.
Manuelle Preisangaben führen unweigerlich zu Abweichungen. Sobald ein Preis an einer Stelle aktualisiert und an einer anderen vergessen wird, erfährt jeder Kunde, der die beiden Preise vergleicht, nur, dass Ihr Shop nachlässig ist.
Wie man die Kanalkonsistenz behebt
Behandeln Sie Ihren Shopkatalog als zentrale Datenquelle und übertragen Sie Daten ausschließlich von dort aus, niemals quer durch verschiedene Kanäle. Die automatisierte Produktfeed-Synchronisierung sorgt dann dafür, dass Preise und Lagerbestände regelmäßig aufeinander abgestimmt sind, anstatt sich auf das Gedächtnis zu verlassen.
Betrachten Sie abgelehnte Feeds als kostenlose Diagnose. Wenn Google einen Artikel aufgrund fehlender Attribute ablehnt, kostet Sie diese Lücke in der Regel auch Conversions auf Ihrer eigenen Website. Händler, die einen neuen Vertriebskanal in Betracht ziehen, finden in den praktischen Überlegungen vor dem Verkauf auf Etsy eine nützliche Orientierungshilfe.
Die mobile Conversion-Lücke beschreibt den Unterschied zwischen dem mobilen Traffic und dem daraus generierten Umsatz. Mobile Geräte generieren zwar den Großteil der E-Commerce-Sitzungen, die Conversion-Rate liegt jedoch nur bei etwa der Hälfte der Desktop-Conversion-Rate.
Warum mobile Geräte hinter den Erwartungen zurückbleiben
Was Desktop-Nutzer tolerieren, wird auf Smartphones zum Ausschlusskriterium. Lange Formulare, für den Mauszeiger optimierte Tippziele, langsame Darstellung des größten inhaltsreichen Bereichs und begrenzte Zahlungsoptionen führen jeweils zu einem messbaren Verlust an abgeschlossenen Transaktionen.
Responsives Design löste zwar das Layoutproblem, nicht aber die Interaktionsproblematik. Ein für Desktop-Computer optimierter und für Smartphones verkleinerter Checkout fragt weiterhin dieselben fünfzehn Felder ab.
Wie lässt sich die Mobilfunklücke schließen?
Beheben Sie die Core Web Vitals zuerst auf Mobilgeräten, da sich die Fehler dort konzentrieren. Reduzieren Sie die Anzahl der Felder im Checkout-Prozess, aktivieren Sie die Autofill-Funktion und fügen Sie Apple Pay und Google Pay als Zahlungsoptionen hinzu.
Die Reduzierung von Checkout-Schritten bei OpenCart bringt auf Mobilgeräten etwa doppelt so viel Gewinn wie auf Desktop-Computern. Shops mit einer hohen Wiederkaufsrate sollten zudem analysieren, wie App-basierte Wettbewerber Stammkunden gewinnen, denn eine dedizierte App beseitigt die Hürden, anstatt sie zu verwalten.
7. Sicherheits-, Spam- und Datenintegritätsprobleme
Welche Sicherheitsprobleme gibt es im E-Commerce?
Zu den Sicherheitsproblemen im E-Commerce zählen der unberechtigte Zugriff auf Kundendaten, Zahlungsbetrug und automatisierter Missbrauch wie Bot-Registrierungen, Spam-Formularübermittlungen und Credential Stuffing.
Warum Geschäfte ins Visier geraten
Online-Shops verfügen genau über das, was Angreifer suchen: Zahlungsdaten, Adressen und Zugangsdaten, die Kunden auch anderweitig verwenden. Kleinere Händler geraten ins Visier von Angreifern, da sie ihre Sicherheitsvorkehrungen weniger konsequent umsetzen und seltener überprüfen.
Spam ist das häufigere alltägliche Problem. Gefälschte Registrierungen füllen die Kundendatenbank, Spam-Formulareinsendungen beanspruchen Supportzeiten, und Bot-Traffic kann die Analysedaten verfälschen, die wichtige Geschäftsentscheidungen beeinflussen.
So reduzieren Sie die Exposition
Aktualisieren Sie die Plattform und alle installierten Erweiterungen regelmäßig, anstatt erst nach einem Fehler. Erzwingen Sie HTTPS im gesamten Store, beschränken Sie den Administratorzugriff rollenbasiert und erstellen Sie externe Backups, deren Wiederherstellung Sie mindestens einmal getestet haben. Das dedizierte Sicherheitsmodul umfasst die Schichten, die sonst in Vergessenheit geraten.
Sichern Sie auch das Frontend. Das Blockieren von Bots und gefälschten Registrierungen bereits auf Formularebene schützt sowohl die Kundendatenbank als auch die Berichte, auf deren Grundlage Sie Entscheidungen treffen. Gleichzeitig reduzieren gut gestaltete Formulare die Abbruchrate auf Registrierungs- und Kontaktseiten.
Umwandlung von Ladendaten in Entscheidungen
Alle oben genannten Probleme bleiben unsichtbar, bis man sie misst. Die meisten Händler exportieren Bestelldaten immer noch in Tabellenkalkulationen, was bedeutet, dass die Erkenntnisse erst Wochen nach dem Verlust und nachdem sich das Muster bereits verändert hat, eintreffen.
Fragen Sie stattdessen direkt im Geschäft nach. Antworten aus Ihren Geschäftsdaten zu erhalten, ohne SQL schreiben zu müssen, reduziert die wöchentliche Berichtserstellung auf eine zweiminütige Frage, und intelligente Geschäftsanalysen ermitteln, welche dieser sieben Kategorien aktuell die höchsten Kosten verursacht.
Erfassen Sie wöchentlich vier Kennzahlen: Abbruchrate aufgeschlüsselt nach Gerät, Anzahl der Feed-Ablehnungen, Vollständigkeit der Attribute nach Kategorie und Anzahl der Support-Tickets gruppiert nach Fragetyp.
Wo soll man anfangen
Arbeiten Sie in der Reihenfolge des messbaren Schadens und nicht in der Reihenfolge der Sichtbarkeit.
Für die meisten Shops bedeutet das: Checkout zuerst, Katalogdaten an zweiter Stelle und die Produktsuche an dritter Stelle. Die ersten beiden helfen, bereits gewonnene Besucher zu Kunden zu machen, was sie zu den kostengünstigsten Maßnahmen macht. Die Produktsuche bringt neue Besucher, und es ist selten von Vorteil, ein undichtes Gefäß zu füllen.
Knowband entwickelt Module für alle sieben Bereiche von PrestaShop, OpenCart, Magento und Shopify. Diese umfassen Checkout-Optimierung, Katalogimport und -export, Marktplatzintegrationen, mobile Apps und Kundenbindung.
Die Einführung eines neuen Produkts ist nur die halbe Miete. Wird es nicht zum richtigen Zeitpunkt in den sozialen Medien geteilt, riskiert man, den anfänglichen Aufmerksamkeitsschub zu verpassen, der Traffic, Interaktion und Umsatz ankurbeln kann. In vielen Geschäften gehen die Produkte zuerst online, während die Ankündigung in den sozialen Medien verzögert oder ganz vergessen wird. Bis sich jemand daran erinnert, darüber zu posten, ist die beste Gelegenheit, potenzielle Kunden zu erreichen, bereits verstrichen. Hier kommt die PrestaShop KI-Social-Media-Post-Generator-Modul Die Lösung von Knowband kann einen echten Unterschied machen. Doch das Generieren von Bildunterschriften allein reicht nicht aus. Eine wirklich effektive Lösung sollte den gesamten Workflow automatisieren – von der Erkennung neu veröffentlichter Produkte und der Erstellung plattformspezifischer Inhalte bis hin zur automatischen Planung und Veröffentlichung von Beiträgen. Andernfalls müssen Shop-Administratoren die Inhalte weiterhin manuell erstellen, die passenden Social-Media-Plattformen auswählen und jeden Beitrag selbst veröffentlichen, was zu Verzögerungen und verpassten Chancen führen kann.
Warum ein PrestaShop-KI-Modul zur Generierung von Social-Media-Beiträgen einen Workflow benötigt
Laut dem HubSpot AI Trends Report 2026 sparen Marketer, die KI-gestützte Content-Generierungstools einsetzen, durchschnittlich 6.1 Stunden pro Woche bei Content-bezogenen Aufgaben. Erfahrene Anwender sparen sogar 8 bis 10 Stunden. Diese Zahl ist jedoch nur dann relevant, wenn die eingesetzte Lösung tatsächlich Schritte im Prozess überflüssig macht und nicht nur ein leeres Textfeld durch einen KI-generierten Text ersetzt, der dann noch von einem Mitarbeiter bemerkt und veröffentlicht werden muss.
Die eigentliche Herausforderung beim manuellen Posten in sozialen Medien besteht nicht im Schreiben des Beitrags. Vielmehr geht es darum, daran zu denken, jedes neue Produkt zu bewerben, zu entscheiden, was man sagen möchte, und den richtigen Zeitpunkt für die Veröffentlichung zu finden.
Ein Workflow-basiertes System nimmt dem Administrator alle drei Entscheidungen aus der täglichen Aufgabenliste, nicht nur das Schreiben der Untertitel. Das ist der eigentliche Unterschied zwischen einem Untertitelgenerator und echter Automatisierung.
Der Trigger-to-Post-Workflow: Wie automatisierte Social-Media-Inhalte tatsächlich bewegt werden
Triggerbasierte Automatisierung beginnt mit einem Shop-Ereignis, nicht mit einer leeren Eingabeaufforderung. Hier ist der vollständige Ablauf einer korrekt konfigurierten Umgebung, vom Moment der Statusänderung eines Produkts bis zur Überprüfung und Systemanpassung durch einen Administrator.
Jedes Produktereignis durchläuft denselben Kreislauf: Ein Auslöser wird aktiviert, die Regel ruft die Produktdaten ab, die KI generiert den Text, und der Beitrag wartet entweder auf eine menschliche Bearbeitung oder wird direkt veröffentlicht, bevor Leistungsdaten in die nächste Runde von Eingabeaufforderungen zurückfließen.
Eine Strategie für prägnante Texte entwickeln, damit Beiträge nicht wie generische KI-Beschriftungen klingen
Der Qualitätsunterschied zwischen KI-generierten Social-Media-Beiträgen liegt fast immer am Inhalt der Eingabeaufforderung und nicht am verwendeten KI-Modell. Eine Eingabeaufforderung, die lediglich Produktname und Preis enthält, erzeugt denselben generischen Text, den jedes KI-Tool verfasst, wenn es keine weiteren Informationen erhält.
Die Markenstimme schließt diese Lücke größtenteils von selbst. Gibt man der KI einen definierten Tonfall vor – ob professionell, spielerisch oder dringlich – und den jeweiligen Branchenkontext, kann sie Texte verfassen, die sich wie ein bestimmtes Geschäft anhören und nicht wie eine Vorlage.
Der Inhalt des Produktkatalogs ist hier genauso wichtig. Eine Abfrage, die aus Produktname, Beschreibung, Preis und URL erstellt wird, liefert deutlich präzisere Bildunterschriften als eine, die nur auf dem Namen basiert, da die KI auf konkrete Details zurückgreifen kann, anstatt Lücken mit allgemeinen Formulierungen zu füllen.
Eine Liste mit gesperrten Wörtern und plattformspezifische CTA-Formulierungen runden die Strategie ab. Das Blockieren von Namen von Wettbewerbern oder Verweisen auf nicht mehr erhältliche Produkte verhindert peinliche Diskrepanzen, und eine definierte Schlusszeile pro Plattform sorgt dafür, dass der CTA markenkonform ist, anstatt ihn jedes Mal von der KI generieren zu lassen.
Auswahl zwischen Entwurfsprüfung und automatischer Veröffentlichung mit einem PrestaShop Social Post Scheduling Addon
Die sofortige Veröffentlichung funktioniert gut, sobald sich eine Regel bewährt hat, ist aber der falsche Ausgangspunkt für eine neue Regel. Wenn eine neue Regel zunächst im Entwurfsmodus ausgeführt wird, kann ein Administrator Tonfall, Genauigkeit und Formulierung des Handlungsaufrufs (CTA) anhand einiger realer Produkte überprüfen, bevor er sie automatisch veröffentlicht.
Ein PrestaShop-Add-on zur Planung von Social-Media-Beiträgen bietet eine sinnvolle Zwischenlösung, sobald eine Regel als vertrauenswürdig eingestuft wurde: die zeitgesteuerte Veröffentlichung innerhalb eines festgelegten Zeitfensters anstatt der sofortigen oder vollständig manuellen Veröffentlichung. Indem man beispielsweise 50 Produktbeiträge über mehrere Tage verteilt veröffentlicht, anstatt alle 50 sofort nach der Regelerstellung, wirkt der Feed wie ein kontinuierlicher Beitrag und nicht wie eine offensichtlich automatisierte Veröffentlichung.
Die Begrenzungen für Beiträge pro Tag und pro Produkt dienen speziell dazu, diesen „Post-Bumping-Effekt“ zu verhindern. Indem man ein einzelnes Produkt auf einen Beitrag pro Tag beschränkt, selbst wenn eine Regel technisch gesehen mehrere Beiträge zulassen würde, wird verhindert, dass derselbe Artikel gleichzeitig auf allen verbundenen Plattformen erscheint und dadurch geskriptet wirkt.
Wo ein PrestaShop Social Media Automatisierungsmodul ins Gesamtbild passt
Entwurfsprüfung, Strategieentwicklung und Terminplanung lösen zwar alle Teile desselben Problems, funktionieren aber nur zusammen, wenn ein System alle drei koordiniert. Ein PrestaShop Social-Media-Automatisierungsmodul muss zwischen den Produkt-Events des Shops und den Social-Media-Plattformen selbst fungieren und die Kommunikation automatisch zwischen ihnen übertragen.
Diese Koordination unterscheidet einen echten Workflow von einer Sammlung einzelner Einstellungen, die ein Administrator manuell verwalten muss. Die Beitragshistorie mit Status, Plattform, verwendetem System und Quelle macht ein PrestaShop Social Media Automation Modul überprüfbar und nicht zu einer Blackbox, sobald es unbeaufsichtigt läuft.
Wie Knowbands SocialAI Pro diesen gesamten Workflow steuert
Das Knowband SocialAI Pro PrestaShop KI-Social-Media-Post-Generator-Modul steuert jeden Schritt dieses Workflows über ein zentrales Backend-Panel. Regeln legen die Auslöselogik fest (Neues Produkt, Wieder auf Lager oder Manuell); die KI-Engine (OpenAI ChatGPT, Google Gemini oder Anthropic Claude) generiert plattformspezifische Texte für Facebook, LinkedIn und X, und der Beitragsverlauf protokolliert jedes Ergebnis mit zugehöriger Engine, Quelle und Status.
Die Markenstimme, einschließlich Tonfall, Branchenkontext, Sperrliste und plattformspezifische Handlungsaufforderungen, fließt direkt in die Anweisung für jeden generierten Beitrag ein. Das geplante Verzögerungsfenster verteilt die Massenbeiträge über einen konfigurierbaren Zeitraum, und tägliche Beitragslimits pro Regel und Produkt verhindern, dass derselbe Beitrag alle Kanäle gleichzeitig überflutet.
Umsetzung des Workflows Ihres PrestaShop AI Social Media Post Generator Moduls
Ein PrestaShop-Modul zur Generierung von Social-Media-Posts mit KI-Unterstützung überzeugt durch seine Fähigkeit, den gesamten Prozess von der Auslösung über die Veröffentlichung bis hin zur Leistungsanalyse abzudecken, anstatt einzelne Bildunterschriften auf Anfrage zu verfassen. Die Vorgehensweise, neue Regeln im Entwurfsmodus zu erstellen, die Eingabeaufforderung nach Erhalt der tatsächlichen Ergebnisse zu verfeinern und erst dann die sofortige oder geplante Veröffentlichung durchzuführen, ist die, die sich bewährt hat.
Shop-Administratoren, die dies immer noch manuell, Beitrag für Beitrag, zusammenstellen, verbringen wöchentlich Stunden mit etwas, das nicht ordnungsgemäß konfiguriert ist.PrestaShop Social Media Automatisierungsmodul Es deckt bereits den gesamten Prozess ab. Der oben beschriebene Workflow verdeutlicht den Unterschied zwischen einer KI, die Untertitel erstellt, und einer KI, die ein System steuert.
Ein PrestaShop-Shop wird selten durch einen einzigen, offensichtlichen Angriff kompromittiert. Stattdessen entwickeln sich Sicherheitsvorfälle typischerweise schleichend, erkennbar an subtilen Warnsignalen wie einer Zunahme betrügerischer Registrierungen, ungewöhnlich langsamen Admin-Logins oder unerwarteten Änderungen an kritischen Dateien. Auch wenn diese Anomalien isoliert betrachtet unbedeutend erscheinen mögen, deuten sie oft auf ein tieferliegendes Sicherheitsproblem hin. Bis die Anzeichen unübersehbar werden, haben Angreifer häufig bereits Zugriff auf das System erlangt. Die gute Nachricht ist, dass die meisten dieser Vorfälle dieselben wenigen Hauptursachen haben und für jeden eine bekannte, praktische Lösung existiert. Korrekt konfiguriertePrestaShop-Sicherheitseinstellungen und Lösungen wie das PrestaShop Security Module von Knowband beheben nahezu alle diese Probleme, bevor sie Ihre Kunden oder Ihr Admin-Team erreichen.
Nachfolgend finden Sie elf praktische Maßnahmen, um diese Lücken zu schließen, angefangen mit dem Punkt, den die meisten Shops zuerst übersehen: dem Admin-Login selbst.
1. Aktivieren Sie die Zwei-Faktor-Authentifizierung für Administratoranmeldungen
Ein gestohlenes oder wiederverwendetes Passwort reicht nicht aus, um Zugriff auf Ihr Backoffice zu erhalten. Die Zwei-Faktor-Authentifizierung erfordert zusätzlich zum Passwort einen zeitbasierten Code einer Authentifizierungs-App. Daher kann ein durchgesickertes Passwort allein keinen Zugriff gewähren, selbst wenn es bei einem anderen, damit nicht zusammenhängenden Datenleck offengelegt wurde.
Implementieren Sie die Zwei-Faktor-Authentifizierung zunächst optional (Opt-in). Sobald sich alle Nutzer erfolgreich registriert haben, machen Sie die Registrierung im gesamten Shop zur Pflicht. Halten Sie während der Implementierung mindestens eine vertrauenswürdige IP-Adresse auf der Whitelist und stellen Sie sicher, dass Ihr Notfallwiederherstellungslink funktioniert, bevor Sie die Zwei-Faktor-Authentifizierung aktivieren. Eine erzwungene Zwei-Faktor-Authentifizierung ohne Fallback kann dazu führen, dass sich Teams selbst aussperren.
2. Automatische Blockierung von Brute-Force-Anmeldeversuchen
Automatisierte Skripte erraten Passwörter nicht einzeln manuell. Sie versuchen dutzende Male pro Minute, sich in Ihrem Administrator-Login anzumelden, in der Hoffnung, dass einer der Versuche erfolgreich ist. Genau solche Angriffe soll ein PrestaShop-Sicherheitsmodul verhindern.
Der Brute-Force-Schutz sperrt eine IP-Adresse, sobald innerhalb eines bestimmten Zeitraums eine festgelegte Anzahl fehlgeschlagener Angriffsversuche überschritten wird. Eine manuelle Überwachung ist nicht erforderlich. Versucht ein Angreifer beispielsweise innerhalb einer Minute fünfzig Passwortkombinationen für Ihren Administratorzugang, wird die Sperre automatisch ausgelöst und nach Ablauf der Sperrfrist wieder aufgehoben. Sie müssen die Sperre nicht manuell aufheben.
3. Beschränken Sie den Backoffice-Zugriff nach IP-Adresse
Wenn sich Ihr Team von bestimmten Standorten aus anmeldet, gibt es keinen Grund, den Administratorzugang für das gesamte Internet freizugeben. Durch die Beschränkung des Zugriffs auf bestimmte IP-Adressen werden alle anderen Besucher blockiert, bevor sie überhaupt ein Anmeldeformular sehen.
Dies ist eine der wirksamsten Einzelmaßnahmen gegen externe Angriffe, da sie erfolgt, bevor überhaupt Anmeldeinformationen geprüft werden. Sie müssen Ihre aktuelle IP-Adresse sofort nach Aktivierung der Beschränkung auf die Whitelist setzen, damit Sie sich nicht versehentlich selbst aussperren.
4. Verbergen Sie Ihre Admin-URL vor automatisierten Scannern
Bots durchsuchen häufig genutzte Admin-Ordnerpfade, ähnlich wie Einbrecher unverschlossene Türen in einer Straße überprüfen. Durch die Umbenennung Ihres Admin-Ordners in eine private, unvorhersehbare URL wird Ihr Shop vollständig von dieser Scanliste entfernt.
Wer die neue Adresse nicht kennt, erhält eine 404-Fehlerseite, keine Anmeldeseite. Dieser einfache Schritt entfernt Ihr Geschäft aus den automatisierten Scans, die ohnehin nicht zwischen kleinen und großen Geschäften unterscheiden.
5. Fügen Sie eine Web Application Firewall hinzu.
SQL-Injection- und Cross-Site-Scripting-Angriffe zielen auf den Quellcode Ihres Shops ab, nicht auf die Anmeldeseite. Ein PrestaShop-Firewall-Modul prüft eingehende Anfragen auf diese bekannten Angriffsmuster und blockiert Treffer, bevor sie Ihre PrestaShop-Installation erreichen.
Diese einzelne Sicherheitsebene fängt einen Großteil der automatisierten Ausnutzungsversuche ab, die nie die Aufmerksamkeit eines Menschen erregen, und sie ist ein Kernbestandteil jedes PrestaShop-Sicherheitsmoduls, dessen Installation sich lohnt.
6. Stärkung der HTTP-Sicherheitsheader zur Verhinderung browserbasierter Angriffe
Sicherheitsheader weisen Besucherbrowser an, wie sie Ihre Website sicher handhaben sollen, beispielsweise durch das Blockieren von Clickjacking-Versuchen und das Verhindern des Ladens Ihres Shops in einem versteckten Frame auf einer anderen Seite. Diese Einstellungen sind für Käufer unsichtbar und haben nach der Konfiguration keinerlei Nachteile.
Sie werden außerdem häufig für PCI-Konformitätsprüfungen und Sicherheitsaudits benötigt, daher erfüllt dieser Schritt eine doppelte Funktion für jeden Shop, der neben seinem bestehenden Hosting-Setup ein PrestaShop-Sicherheitsmodul verwendet. Die Aktivierung von HTTPS-only-Browsing (HSTS) zusammen mit diesen Headern stellt sicher, dass jeder Besucher standardmäßig über eine verschlüsselte Verbindung verbunden wird, anstatt darauf angewiesen zu sein, dass er ein fehlendes Vorhängeschloss-Symbol bemerkt.
7. Spam und die Erstellung gefälschter Konten mit CAPTCHA verhindern
Kontaktformulare und Registrierungsseiten ziehen automatisierten Spam und betrügerische Kontoerstellungen magisch an. Die Hinzufügung einer CAPTCHA-Verifizierung, sei es über Cloudflare Turnstile, Google reCAPTCHA oder hCaptcha, filtert Bots heraus, bevor diese Daten absenden können.
Ein Honeypot-Feld fügt hier eine zweite, unsichtbare Ebene hinzu: Echte Besucher bekommen es nie zu Gesicht, aber Bots, die jedes Feld ausfüllen, werden sofort erwischt.
8. Führen Sie ein Protokoll aller Administratoranmeldungen.
Angriffe zu blockieren ist wichtig, aber genauso wichtig ist es zu wissen, was bereits geschehen ist. Ein herunterladbares Protokoll jedes Anmeldeversuchs – ob erfolgreich oder fehlgeschlagen – mit IP-Adresse, Zeitstempel und dem beteiligten Konto, macht aus einem vagen Verdacht etwas, das man tatsächlich untersuchen kann.
In Kombination mit einer E-Mail-Benachrichtigung bei jedem erfolgreichen Admin-Login erfahren Sie innerhalb von Minuten, ob sich jemand von einem unbekannten Ort aus anmeldet, lange bevor sich der Schaden zu etwas ausweitet, das schwerer rückgängig zu machen ist.
PrestaShop: Kurzübersicht – Bedrohungen und Schutzmaßnahmen
Bedrohung
Schutz
Passwort-Erraten / Credential Stuffing
Schutz vor Brute-Force-Angriffen + Zwei-Faktor-Authentifizierung
Bots suchen nach der Admin-URL
Versteckter Admin-Ordner
SQL-Injection / XSS
Webanwendungs-Firewall
Gefälschte Anmeldeformulare und Spam-Formulare
CAPTCHA + Honeypot
Unbemerkte oder verdächtige Administratoranmeldungen
Anmeldeüberwachung + Audit-Protokoll
Botgesteuerte Wagenmanipulation
Schutz vor gefälschten Warenkörben
Nicht erkannte Dateiänderungen
Geplante Malware-Scans
9. Blockierung der botgesteuerten Warenkorbmanipulation
Nicht jeder Bot zielt auf Ihre Anmeldeseite ab. Manche durchsuchen Ihren Shop mithilfe von URL-Parametern, um Warenkörbe vorzuladen, ohne dass tatsächlich Artikel in den Warenkorb gelegt werden. Dadurch werden Bestandsdaten und Analysen verfälscht.
Durch das Blockieren dieser GET-basierten Warenkorbmanipulationsanfragen bleiben die Warenkorbdaten sauber und spiegeln das tatsächliche Käuferverhalten wider anstatt programmierter Daten – ein Detail, das die meisten generischen Sicherheits-Plugins außerhalb eines dedizierten PrestaShop-Sicherheitsmoduls völlig außer Acht lassen.
10. Geplante Dateiintegritätsprüfungen ausführen
Ein kompromittierter Shop macht sich nicht immer sofort bemerkbar. Eingeschleuster Code oder eine veränderte Kerndatei können wochenlang unbemerkt bleiben, bevor sie im Shop sichtbar werden.
Die planmäßige Malware-Überprüfung vergleicht Ihre Installation mit einer bekannten, sicheren Referenzdatei und kennzeichnet neue oder geänderte Dateien. So wird eine Sicherheitslücke oft lange vor den Kunden erkannt. Knowband integriert diese Überprüfung direkt in seine Software. PrestaShop-Modul für erweiterte Sicherheit anstatt es als separates Add-on zu behandeln.
11. Diese Schutzmechanismen in einem Modul zusammenfassen
Die Behandlung jedes der zehn oben genannten Punkte mit einem separaten Plugin bedeutet zehn verschiedene Einstellungsbildschirme, zehn verschiedene Update-Benachrichtigungen und zehn potenzielle Kompatibilitätskonflikte. Genau deshalb verdient der PrestaShop Advanced Security Manager seinen Platz auf dieser Liste und nicht nur eine nachträgliche Überlegung.
Das Knowband-Modul vereint Zwei-Faktor-Authentifizierung, Schutz vor Brute-Force-Angriffen, IP-Beschränkung für Administratoren, Firewall, Sicherheits-Header, CAPTCHA mit Honeypot, Schutz vor gefälschten Warenkörben und Malware-Scanning in einer einzigen Backend-Oberfläche. Als PrestaShop Advanced Security Module bietet es zudem ein zentrales Sicherheits-Dashboard, das Anmeldeversuche, aktive Sperren und markierte IP-Adressen übersichtlich anzeigt. So müssen Sie die Sicherheitsdaten Ihres Shops nicht mehr aus zehn separaten Protokollen zusammensuchen.
Aufbau dieser elf Schutzmechanismen in ein funktionierendes System
Keine dieser elf Maßnahmen funktioniert isoliert betrachtet gut. Eine Firewall ohne Login-Überwachung lässt ein kompromittiertes Administratorkonto weiterhin unentdeckt, und 2FA ohne Wiederherstellungs-URL kann Ihr eigenes Team während einer Implementierung aussperren.
Ein PrestaShop-Sicherheitsmodul, das Administratorschutz, Frontend-Abwehr und Malware-Scanning vereint, beseitigt das Koordinationsproblem vollständig. Shopbetreiber, die ein solches Modul evaluieren, sollten Folgendes beachten:PrestaShop Firewall-Modul Als Ausgangspunkt empfiehlt es sich in der Regel, vor der Installation zu prüfen, ob auch die anderen zehn Funktionen auf dieser Liste abgedeckt sind.
Künstliche Intelligenz (KI) im E-Commerce hat sich von einem experimentellen Ansatz zu einem praktischen Werkzeug für den täglichen Betrieb und die Umsatzgenerierung entwickelt. Der KI-generierte Traffic auf US-amerikanischen Einzelhandelsseiten stieg im ersten Quartal 2026 im Vergleich zum Vorjahr um 393 %. Bis März 2026 erzielte dieser KI-Traffic eine um 42 % höhere Conversion-Rate als herkömmlicher Traffic.Adobe AnalyticsDie Käufer kommen jetzt von ChatGPT, Perplexity und Gemini und sind bereits weit in ihrer Kaufentscheidung fortgeschritten – und sie kaufen. Für Onlinehändler stellt sich nicht mehr die Frage, ob KI in den Shop gehört, sondern welche Anwendungen tatsächlich einen höheren Nutzen bringen als die Einrichtungskosten. Einige verbessern das Einkaufserlebnis direkt durch schnellere Reaktionszeiten und eine optimierte Produktfindung. Andere arbeiten unauffällig im Hintergrund, indem sie den Katalog für KI-Suchmaschinen sichtbar halten oder Shopdaten in Handlungsempfehlungen umwandeln, die Händler noch am selben Tag umsetzen können. Die folgenden sieben Anwendungsfälle von LLM zeigen, welchen Mehrwert KI im E-Commerce bietet und wie PrestaShop-Händler die einzelnen Anwendungen in der Praxis implementieren können.
Warum sich die Anwendungsfälle von LLM im E-Commerce bis 2026 von Experimenten zu Umsätzen verlagert haben
Kunden verlassen sich bei ihren alltäglichen Entscheidungen zunehmend auf KI-Plattformen. Wenn ein Kunde in einem KI-Chat nach einem Produkt sucht, kommt er mit der Absicht in Ihren Shop, etwas zu kaufen. Deshalb erzielen KI-Sitzungen höhere Konversionsraten als traditionelle Kanäle und generieren mehr Umsatz pro Besuch.
Da KI im E-Commerce eine immer größere Rolle spielt, verschaffen sich Händler, die ihre Shops für KI-gestützte Sichtbarkeit, KI-gestützte Kundeninteraktionen und eine schnellere Inhaltserstellung optimieren, einen Wettbewerbsvorteil.
1. Konversationelle KI-Einkaufsassistenten, die Käufern in Echtzeit antworten.
Der Dialoghandel revolutioniert die Interaktion von Kunden mit Online-Shops. Bots haben sich von einfachen, aber zeitaufwändigen Fragebeantwortern zu intelligenten Einkaufsbegleitern entwickelt, die Kunden rund um die Uhr durch ihren gesamten Einkauf begleiten. Diese Entwicklung ist entscheidend für die Conversion-Rate, da die meisten abgebrochenen Warenkörbe nicht auf den Preis zurückzuführen sind, sondern auf unbeantwortete Fragen. Ein Assistent, der die Frage beantwortet, solange das Kaufinteresse noch besteht, generiert Umsatz.
Für PrestaShop-Shops erledigt ein guter PrestaShop-KI-Chatbot diese Aufgabe, ohne dass Supportmitarbeiter benötigt werden. Der PrestaShop-KI-Chatbot bietet Shop-Administratoren verschiedene Modelloptionen: ChatGPT, Claude, Gemini und DeepSeek. Er wird anhand Ihres Katalogs und Ihrer FAQs trainiert, um Produkt- und Bestellfragen zu beantworten und passende Artikel vorzuschlagen. KI-gestützter Chatbot Es greift auf Live-Shopdaten zu, seine Antworten bleiben auch bei Änderungen Ihres Katalogs präzise, und ein gut konfigurierter PrestaShop KI-Chatbot reduziert unauffällig den Supportaufwand, der früher Wochen in Anspruch nahm.
2. KI-generierte Produktinhalte und mehrsprachige Kataloge
Produktbeschreibungen bilden die Grundlage für erfolgreiche E-Commerce-Angebote. Doch die manuelle Erstellung individueller Produktbeschreibungen in mehreren Sprachen für Tausende von Produkten ist äußerst aufwendig. Gleichzeitig müssen sie überzeugend genug sein, um Kunden zum Kauf zu animieren, und so optimiert, dass sie von Google und KI-gestützten Suchmaschinen erfasst werden. Unzureichende, unvollständige Beschreibungen erfüllen beide Kriterien nicht.
Hier spielen Sprachmodelle ihre Stärken voll aus. Sie erstellen Beschreibungen, Titel und Metadaten in einem einheitlichen Stil für Ihren gesamten Katalog und übersetzen diese anschließend, sodass Sie in einem neuen Land verkaufen können, ohne einen Übersetzer einstellen zu müssen. Der PrestaShop KI-Content-Generator und -Übersetzer übernimmt beide Aufgaben im Backend. Das Modul ist mit verschiedenen Anbietern wie Gemini, ChatGPT, Claude und DeepSeek kompatibel, generiert Texte und SEO-Metadaten in großen Mengen und übersetzt den Katalog für internationale Kunden in mehrere Sprachen. Für wachsende Shops ist ein KI-Inhaltsgenerator und Übersetzungsmodul Dadurch wird es einfach, Produktinformationen auf dem neuesten Stand zu halten und gleichzeitig eine einheitliche Markenbotschaft über mehrere Sprachen hinweg zu wahren.
3. KI-gestützte Bewertungsgenerierung und authentischer sozialer Beweis
Kundenbewertungen gehören zu den stärksten Kaufanreizen. Die meisten Käufer lesen sie, bevor sie sich entscheiden, und eine Produktseite mit ehrlichem, konkretem Feedback erzielt deutlich bessere Konversionsraten als eine ohne Bewertungen. Die Schwierigkeit liegt selten im Wert der Bewertungen selbst. Vielmehr geht es darum, genügend Bewertungen zu sammeln, damit Kunden ihnen vertrauen und bedenkenlos kaufen.
KI kann rezensionsähnliche Inhalte generieren: Sternebewertungen, Titel und Fließtext für spezifische Produkte, die über das integrierte Modul „Produktkommentare“ veröffentlicht werden. PrestaShop KI-Bewertungsgenerator Genau das leistet es, und das Modul zur Generierung von KI-Bewertungen im E-Commerce gibt Händlern detaillierte Kontrolle über Tonfall, Sprache, Bewertungsverteilung und Veröffentlichungsplan.
Das Modul generiert KI-gestützte Rezensionsentwürfe auf Abruf oder nach einem vordefinierten Zeitplan und hilft Händlern so, Produktseiten mit aktuellen Inhalten zu aktualisieren. Administratoren behalten dank konfigurierbarer Veröffentlichungsregeln, geplanter Veröffentlichung und manueller Genehmigungsoptionen die volle Kontrolle und stellen sicher, dass nur relevante Rezensionen im Shop erscheinen.
4. KI-generierte Social-Media- und Marketinginhalte
Die regelmäßige Aktualisierung der Social-Media-Kanäle ist für viele kleine Teams eine Herausforderung. Das manuelle Erstellen von Beiträgen für jede Produkteinführung, jede Werbeaktion und jede saisonale Kampagne kostet Zeit, die Händler selten haben. Generative KI kann Social-Media-Inhalte für eine ganze Woche erstellen, basierend auf den Produkten Ihres Shops, und den Tonfall an die jeweilige Plattform anpassen, während Ihr Veröffentlichungsplan konsistent bleibt.
SocialAI Pro ist der PrestaShop-Zugang dazu. Als PrestaShop-Add-on zur Generierung von KI-gestützten Marketinginhalten liest es Ihre Produktdaten und erstellt Beiträge, Bildunterschriften und Hashtags, die Sie einfach planen und terminieren können.Für Geschäfte, die auf soziale Medien setzen, aber nicht die Zeit haben, regelmäßig Inhalte zu erstellen, PrestaShop KI-Marketing-Content-Generator-Add-on Erstellt automatisch präzise, markenkonforme Beiträge direkt aus Ihrem Produktkatalog.
5. KI-gestützte Produktvideos im gesamten Schaufenster
Videos verkaufen sich besser, weil sie Fragen beantworten, die ein Foto nicht beantworten kann. Beobachtet man ein Produkt in Bewegung, erfasst man seine Größe, Passform und Verwendung viel schneller als jedes Standbild. Dieses Verständnis führt zu Verkäufen. Doch die Erstellung von Videos für Tausende von Produkten ist nicht nur zeitaufwendig, sondern auch sehr teuer. KI beseitigt dieses Problem, indem sie anhand einer einfachen Eingabeaufforderung kurze Produktvideos in kürzerer Zeit und zu geringeren Kosten erstellt.
VideoMate bietet die ideale Lösung für PrestaShop-Shopbetreiber. Händler, die einen KI-gestützten Videogenerator für PrestaShop suchen, möchten in der Regel Live-Produktvideos einbinden, ohne einen Entwickler beauftragen zu müssen. Knowbands PrestaShop VideoMate generiert mithilfe von KI Videos und fügt diese mit wenigen Klicks direkt vom Admin-Panel aus auf der Startseite, den Produktseiten, den Kategorieseiten und den Bestsellerseiten ein.Das Prestashop KI-Videogenerator stellt sicher, dass KI-generierte Produktvideos tatsächlich auf Ihren Produktseiten angezeigt werden, wo sie Kaufentscheidungen beeinflussen können, anstatt ungenutzt zu bleiben.
6. Lassen Sie Ihren Shop von KI-Suchmaschinen empfehlen.
KI-Assistenten können nur Geschäfte empfehlen, die sie lesen können. Adobe hat jedoch festgestellt, dass viele Einzelhandelsseiten noch nicht ausreichend maschinenlesbar sind, damit KI-Systeme sie problemlos interpretieren können. Wenn ChatGPT oder Perplexity Ihren Katalog und Ihre Richtlinien nicht auswerten können, sind Sie in den Suchergebnissen, die kaufbereite Kunden heute nutzen, nicht zu finden.
Eine llms.txt-Datei löst dieses Problem. Sie liefert KI-Crawlern eine übersichtliche, strukturierte Zusammenfassung Ihrer Produkte und Dienstleistungen sowie Ihrer Arbeitsweise – in dem Format, das diese Modelle tatsächlich lesen.
Der LLMs.txt-Generator erstellt diese Datei aus Ihrem bestehenden Katalog. Mit einem PrestaShop-Modul zur Erstellung von LLMs.txt-Dateien können Sie nach aktiven oder hervorgehobenen Produkten filtern, CMS-Seiten mit Antworten auf Fragen zum Kauf, wie Versand und Rückgabe, einbinden und einzelne Crawler wie GPTBot, PerplexityBot und Google-Extended aktivieren. Für Multishop-Setupsein PrestaShop llms.txt-Add-on Es wird für jeden Shop eine separate Datei generiert, die per Cronjob bei jeder Katalogänderung aktualisiert wird. Richtig konfiguriert, sorgt ein PrestaShop-Modul zur Generierung der llms.txt-Datei dafür, dass ein Shop von KI-Systemen als vertrauenswürdige Quelle eingestuft wird.
7. KI-gestützte Backoffice-Analysen, die jede Vertriebsentscheidung optimieren.
Bei jedem Anruf bezüglich Nachbestellungen, Werbeaktionen und Kundenbindungsmaßnahmen ist es wichtig zu wissen, was die Daten aktuell aussagen, und manuelle Berichtsprozesse liefern diese Antwort zu langsam, um darauf reagieren zu können.
Große Sprachmodelle verringern diese Lücke. Administratoren können Fragen in einfachem Englisch stellen, erhalten sofort die entsprechenden Zahlen und decken Trends und Chancen auf, die in herkömmlichen Berichten oft unentdeckt bleiben.
Das PrestaShop Intelligenter KI-Admin-Assistent Diese Funktion ist direkt im Backoffice integriert. Die PrestaShop Back Office Analytics-Ebene kombiniert eine Abfrageschnittstelle in natürlicher Sprache mit einem umfassenden Dashboard aus konfigurierbaren Widgets. Diese zeigen Umsatztrends, Bestseller, Ladenhüter, Warnmeldungen bei niedrigem Lagerbestand und Nachbestellungsvorschläge an – alles über einen schreibgeschützten Datenbankzugriff. So können keine Änderungen im Shop über den Chat vorgenommen werden. Die rollenbasierte Zugriffskontrolle stellt sicher, dass die Mitarbeiter im operativen Bereich nur die für ihre Rolle relevanten Daten sehen, ohne dass Finanzdaten oder Kundendaten für das gesamte Team offengelegt werden.
Der Unterschied zwischen dem Wissen um eine sich verlangsamende Produktnachfrage und der Erkenntnis drei Wochen vor einem drohenden Lieferengpass liegt in der Fähigkeit, proaktiv zu handeln und lediglich Schadensbegrenzung zu betreiben. Leistungsstarke PrestaShop-Backoffice-Analysen schließen diese Lücke – nicht erst am Monatsende mit der Berichtserstellung, sondern in dem Moment, in dem jemand daran denkt, danach zu fragen.
Wohin diese LLM-Anwendungsfälle im E-Commerce Ihren Shop im Jahr 2026 führen werden
Der rote Faden aller sieben Aspekte ist klar: KI beeinflusst sowohl die Art und Weise, wie Kunden Ihr Geschäft finden, als auch dessen Effizienz. Geschäfte, die KI als Vertriebskanal nutzen, sind im Vorteil. Sie müssen nicht alle Anwendungsfälle gleichzeitig umsetzen. Konzentrieren Sie sich stattdessen auf denjenigen, der Ihrem aktuellen Ziel am nächsten kommt – sei es die Beantwortung offener Fragen, die Verbesserung von Inhalten oder die Optimierung Ihrer Sichtbarkeit in der KI-Suche – und bauen Sie darauf auf.
Für PrestaShop-Händler ist dies besonders praktisch, da die meisten dieser Funktionen bereits als Module verfügbar sind, die sich in die täglich genutzte Administrationsoberfläche integrieren lassen – einige davon von Knowband. Konzentrieren Sie sich zunächst auf den Anwendungsfall, der Sie aktuell Umsätze kostet, und erweitern Sie die restlichen Funktionen mit dem Wachstum Ihres Vertriebskanals.