
Votre panier est vide!

Une extension de sécurité complète pour OpenCart qui protège la connexion à votre boutique, le panneau d'administration et le processus de commande contre les pirates, les bots et les attaques par force brute, sans ralentir votre équipe.
Points forts de l'extension OpenCart Advanced Security Manager
 Regarder la vidéo

Ce gestionnaire de sécurité avancé pour OpenCart, également connu sous le nom d'extension de sécurité OpenCart, protège à la fois l'interface d'administration et le site web d'une boutique OpenCart grâce à un ensemble de couches de sécurité, entièrement gérées via une seule page de paramètres. Il intègre un mécanisme de récupération spécialement conçu pour qu'une erreur de configuration ne vous empêche jamais d'accéder à votre tableau de bord.
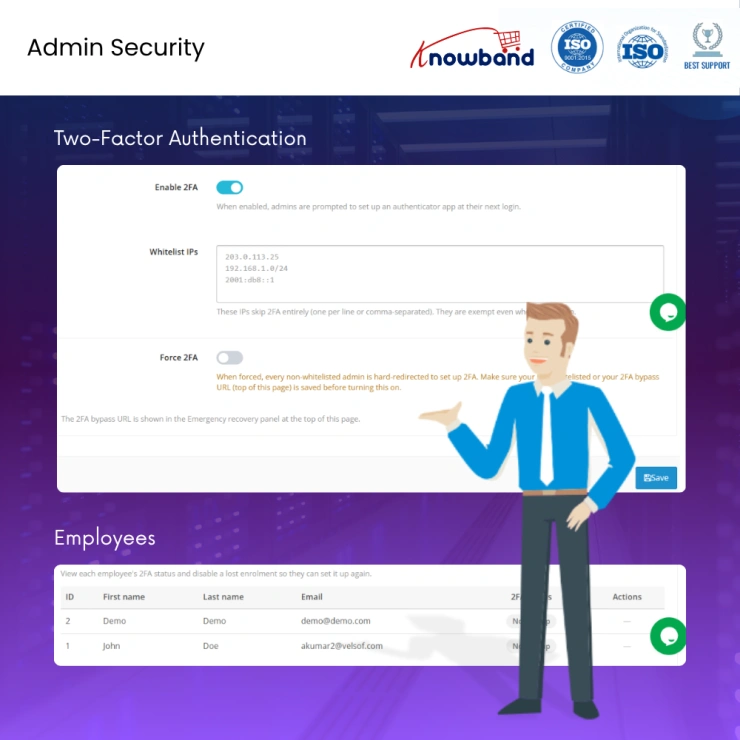
| 1 | Connexion à deux facteurs Une deuxième étape d'authentification intègre un mot de passe valide et un accès réel : un code à six chiffres, renouvelé régulièrement, généré par une application d'authentification comme Google Authenticator, Authy, Microsoft Authenticator, ou toute autre application utilisée par votre équipe. L'extension 2FA d'OpenCart permet de définir un nombre de secondes par utilisateur (copier une clé dans l'application, sans scan). Les propriétaires de boutiques peuvent activer l'authentification à deux facteurs pour l'ensemble de leur boutique, gérer une liste d'adresses IP autorisées à ignorer l'invite et consulter un tableau de bord Utilisateurs indiquant précisément qui a activé l'authentification. Il est possible de la réinitialiser instantanément en cas de changement de téléphone. |
| 2 |
Limitation du débit de connexion
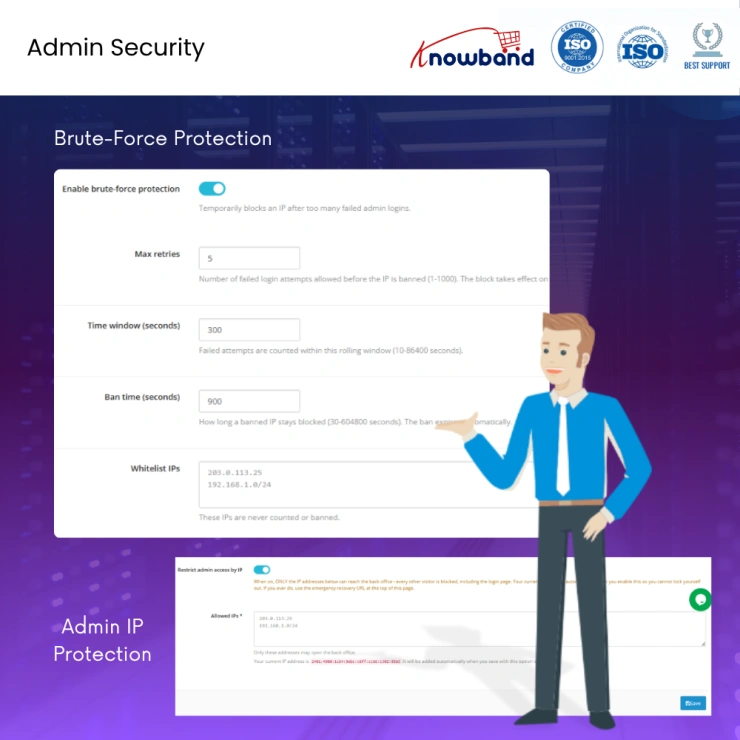
Des tentatives de connexion infructueuses répétées depuis la même adresse IP déclenchent un blocage automatique et temporaire via l'extension de sécurité de connexion Opencart dès qu'un seuil que vous définissez est franchi. Le blocage est levé automatiquement après un délai déterminé, et les adresses figurant sur votre liste de confiance ne sont jamais affectées ; ainsi, votre personnel n'est jamais compromis. |
| 3 | Restriction de l'accès administrateur par adresse IP Vous pouvez limiter la connexion administrateur à une courte liste d'adresses IP autorisées. Par exemple, votre bureau, un VPN, une connexion domestique et toutes les autres adresses IP ne pourront pas accéder à l'écran de connexion. Dès que cette option est activée, votre adresse IP actuelle est automatiquement ajoutée, ce qui élimine le moyen le plus courant de se bloquer accidentellement l'accès. |
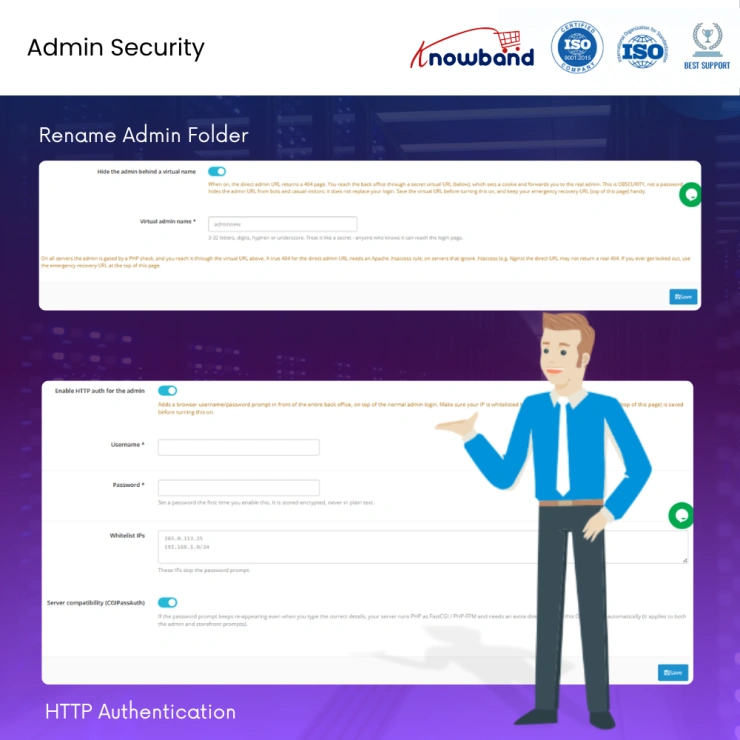
| 4 | Camouflage du chemin d'administration Vous pouvez déplacer l'écran de connexion vers une URL de votre choix grâce à l'extension de sécurité e-commerce. Ainsi, lorsqu'un utilisateur saisit /admin, une erreur 404 s'affiche. Les scanners et les robots à la recherche d'un chemin d'administration OpenCart standard ne trouveront donc rien. |
| 5 |
Un deuxième mur de connexion
Place une couche d'authentification indépendante (nom d'utilisateur et mot de passe) devant la connexion administrateur habituelle, ce qui constitue en réalité une seconde porte verrouillée avec ses propres exemptions d'adresse IP de confiance, distincte de vos identifiants habituels. |
| 6 |
Visibilité de l'activité de connexion
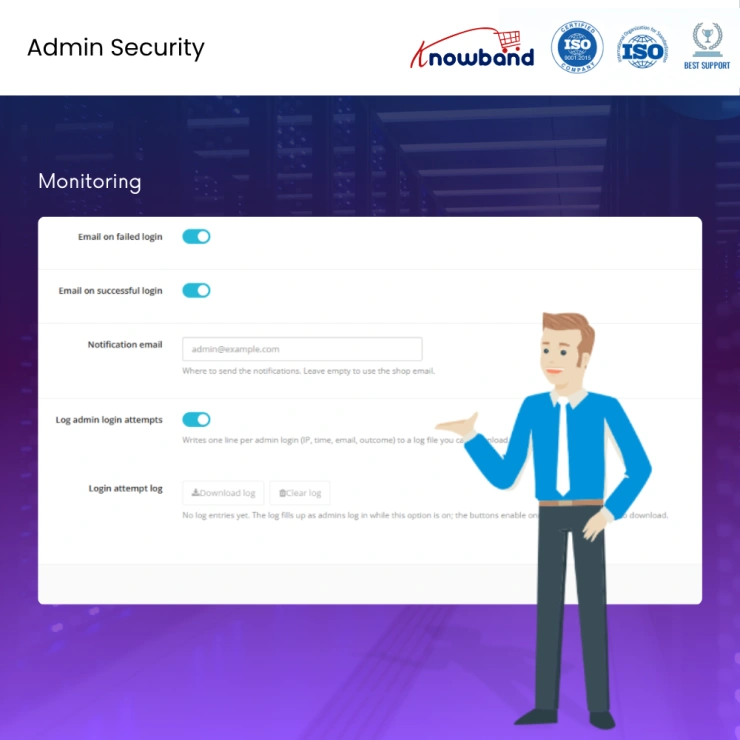
Grâce à l'extension de sécurité OpenCart, les administrateurs de la boutique peuvent être notifiés par e-mail des tentatives de connexion infructueuses, réussies ou les deux, et obtenir un enregistrement complet (horodatage, adresse IP, résultat) à tout moment pour consulter les personnes ayant tenté de se connecter. |
| 7 |
Analyse anti-malware
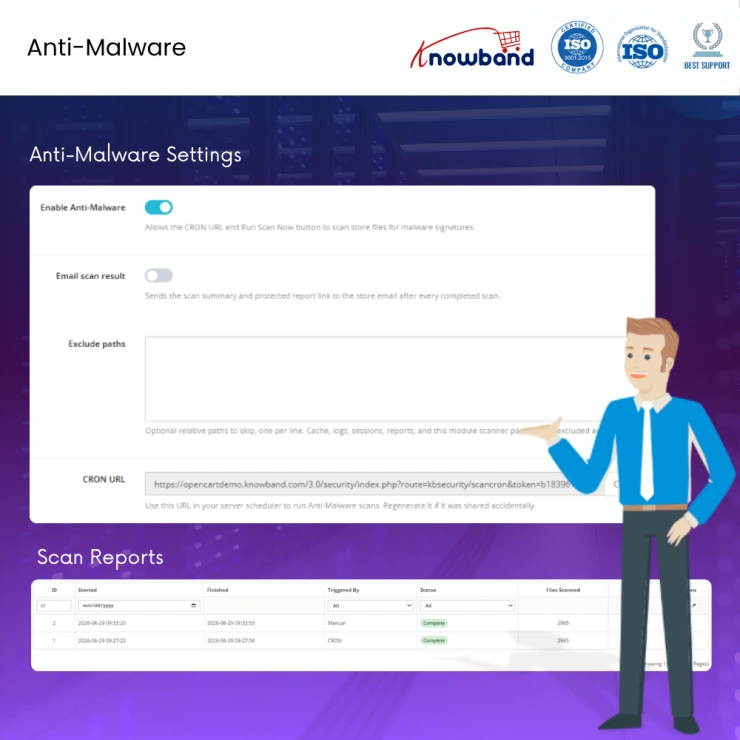
Une analyse planifiée s'exécute en arrière-plan, vérifiant la présence de fichiers nouveaux ou modifiés correspondant à des signatures de logiciels malveillants connus, avec des alertes par e-mail en cas de détection et une possibilité d'exclure des chemins spécifiques afin que les modifications légitimes de fichiers ne déclenchent pas de faux positifs. |
| 8 |
Filtrage des requêtes (Pare-feu / WAF)
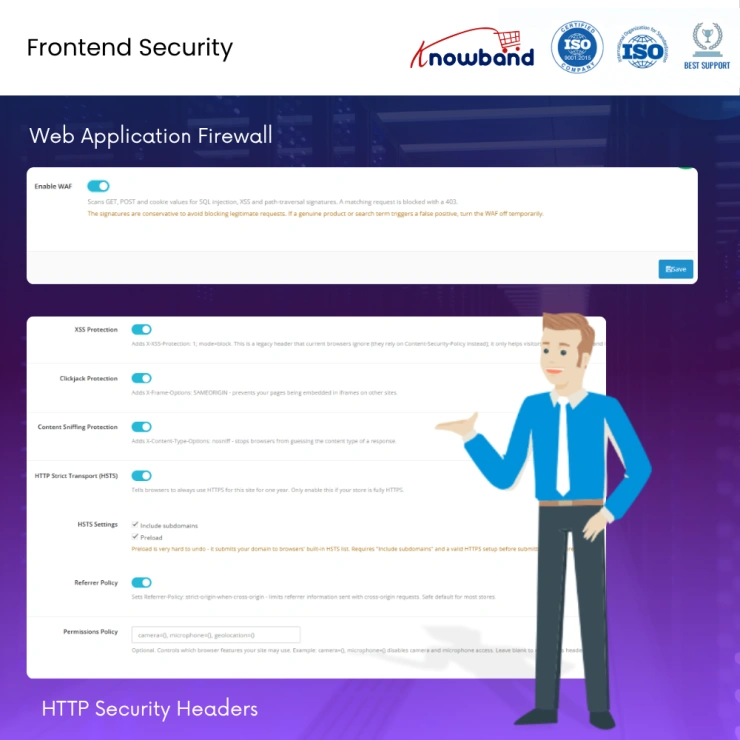
Le trafic entrant est analysé afin de détecter les signatures de requêtes malveillantes connues avant même d'atteindre le code de votre boutique. L'extension pare-feu OpenCart ne nécessite aucune configuration autre qu'un simple interrupteur marche/arrêt ; la protection fonctionne en continu en arrière-plan sans aucune maintenance. |
| 9 |
Injection d'en-tête de sécurité sans configuration
Les en-têtes de réponse renforcés sont appliqués en un seul clic ; aucun fichier de configuration serveur n'est requis. Cette extension de sécurité pour la boutique OpenCart inclut une protection anti-clickjacking, la vérification du type MIME et HSTS, des défenses au niveau du navigateur généralement réservées aux sites disposant d'une équipe DevOps dédiée. |
| 10 |
CAPTCHA dans les formulaires publics
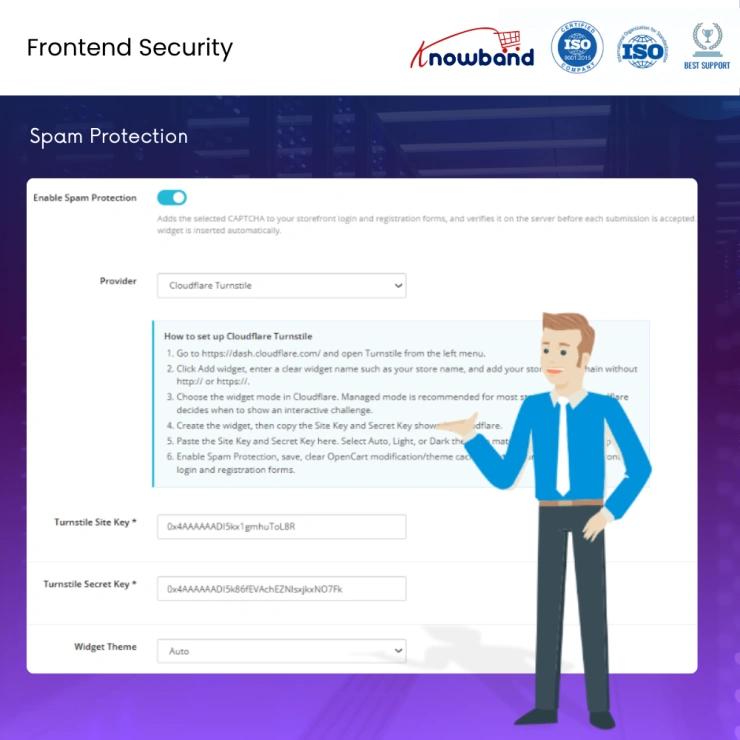
Les formulaires de connexion, d'inscription, de contact et autres formulaires destinés aux clients sont protégés par un test CAPTCHA. Cloudflare Turnstile est pris en charge nativement pour une expérience utilisateur rapide et quasi invisible, aux côtés de hCaptcha et Google reCAPTCHA dans le module Opencart ReCAPTCHA pour le frontend. Un outil intégré de « test des clés » vous permet de vérifier votre configuration avant sa mise en ligne. |
| 11 |
Dissuasion du scraping de contenu
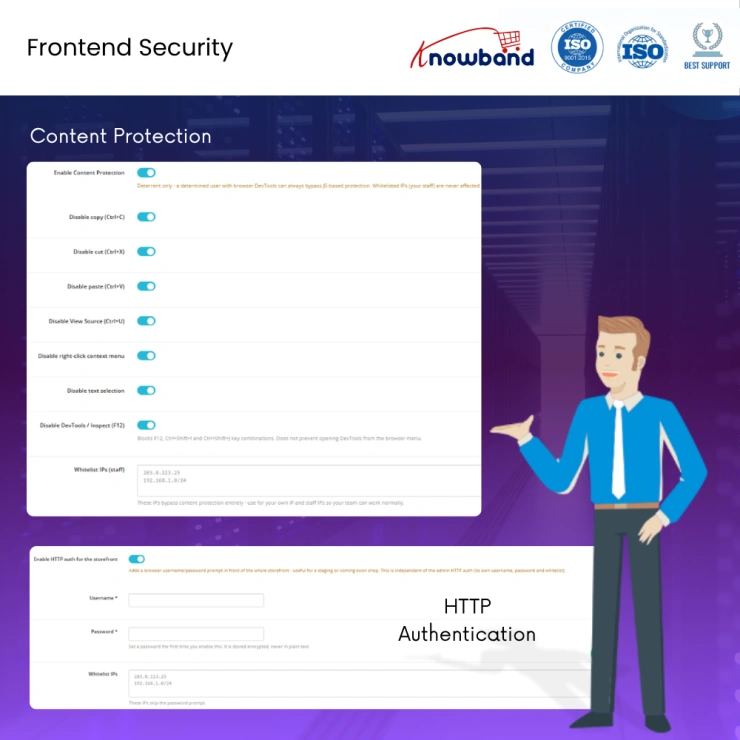
Le clic droit, le copier-coller et la sélection de texte peuvent être désactivés sur l'ensemble du site, empêchant ainsi le scraping de contenu provenant de trafic indésirable. Une liste d'adresses IP de confiance, grâce à l'extension Opencart Content Scraping Preventive Extension, garantit que le flux de travail de votre équipe n'est jamais affecté. |
| 12 | Protection par mot de passe de la boutique en ligne Un écran de connexion distinct, intégré à l'extension de sécurité OpenCart, peut être placé devant l'ensemble de la boutique en ligne, et non seulement devant le panneau d'administration. Cette solution est idéale pour les versions de pré-lancement, les environnements de test ou les boutiques privées. Elle utilise des identifiants indépendants et sa propre liste d'exemptions d'adresses IP. |
| 13 |
Récupération d'urgence en un clic
Un simple lien désactive instantanément toutes les protections actives sur l'ensemble des boutiques d'une installation multi-boutiques, vous offrant ainsi une solution immédiate en cas de mauvaise configuration de l'extension Opencart Advanced Security Manager. |
| 14 |
Prévention du verrouillage automatique
Votre adresse IP actuelle est autorisée dès que la restriction d'adresse IP est activée, et un lien de contournement est généré dès que l'authentification à deux facteurs est activée, éliminant ainsi le risque d'auto-blocage. |
| 15 |
Commandes entièrement réversibles
Chaque fonctionnalité fonctionne comme un interrupteur indépendant et peut être désactivée à tout moment, sans aucune dépendance entre les paramètres. |
Knowband, un nom de premier plan en tant que société de développement e-commerce fournit Opencart services de développement de plugins pour améliorer la fonctionnalité de vos boutiques eCommerce. Pour le développement de plugins OpenCart, nous avons recruté des développeurs OpenCart expérimentés qui travaillent avec dévouement pour vous offrir des services de développement et de support OpenCart. Si vous souhaitez une fonctionnalité pour votre site OpenCart, il y a de fortes chances qu'un plugin OpenCart vous permette de la mettre en œuvre. Si vous ne trouvez pas le plugin idéal, n'hésitez pas à nous contacter pour le développement de votre plugin personnalisé.
Le gestionnaire de sécurité OpenCart protège à la fois le panneau d'administration et l'interface publique de la boutique. Côté administration, il inclut l'authentification à deux facteurs, la limitation du nombre de connexions, la restriction d'adresse IP et un chemin d'accès masqué. Côté boutique, il gère le pare-feu, les en-têtes de sécurité, le CAPTCHA, le filtrage des faux paniers et les mesures anti-extraction de contenu.
Oui. Le gestionnaire de sécurité OpenCart de Knowband est compatible avec toutes les applications d'authentification TOTP, notamment Google Authenticator, Authy et Microsoft Authenticator. La configuration de l'authentification à deux facteurs est entièrement transparente.
Non. Chaque option de l'extension de sécurité est un bouton à bascule en langage clair conçu pour permettre aux propriétaires de magasins de gérer leurs propres paramètres ; aucun code n'est requis.
Les administrateurs de la boutique peuvent utiliser Cloudflare Turnstile, intégré nativement pour une expérience utilisateur rapide et fluide, ainsi que hCaptcha et Google reCAPTCHA. Un bouton « Tester les clés » permet de valider la configuration avant sa mise en ligne sur la boutique.
Oui. La fonctionnalité de mot de passe frontal met en place un système de connexion pour l'ensemble de la boutique, ce qui est pratique pour les environnements de test, les versions de pré-lancement ou les configurations privées/réservées aux membres.
Oui. L'extension est conçue pour les environnements multi-magasins, et le lien de récupération d'urgence permet de désactiver simultanément les protections dans tous les magasins de l'installation.
Non. Il s'agit d'une couche de configuration légère qui ajoute uniquement des scripts pour les fonctionnalités que vous activez (comme le CAPTCHA). Les en-têtes HSTS et de sécurité qu'elle active sont généralement considérés comme neutres, voire légèrement positifs pour le référencement naturel, et non nuisibles.
Oui. L'interface prend en charge plusieurs langues, ce qui en fait un choix pratique pour les magasins et agences internationaux qui gèrent des boutiques en ligne non anglophones.
 Sale
Getting mobile apps for OpenCart stores has never been so easy until t...
$159.99 $199.99
Sale
Générateur de contenu Opencart ChatGpt,DeepSeek, extension Claude po...
$55.99 $69.99
Sale
Créez sans effort du contenu unique et optimisé pour le référencem...
$39.99 $49.99
Sale
Améliorez l'engagement de vos clients avec l'extension OpenCart Whats...
$31.99 $39.99


