Gerir uma loja PrestaShop significa proteger mais do que apenas um website. A sua loja contém contas de clientes, históricos de encomendas, endereços, credenciais de administrador, além de todos os serviços de pagamento, envio, marketing e análise que tenha integrado. Portanto, a segurança do PrestaShop não é apenas uma questão técnica. É um risco para o negócio, ponto final.
A IA não mudou as ameaças à segurança, mas sim as acelerou. Os e-mails de phishing não têm mais a gramática falha e a linguagem estranha de antigamente; agora parecem algo que um colega realmente enviaria. A busca por módulos desatualizados e vulneráveis em uma loja costumava exigir tempo e esforço consideráveis de uma pessoa. Agora é automatizada e quase instantânea. O mesmo acontece com o credential stuffing: o que antes exigia trabalho manual árduo agora pode ser executado em uma escala que um único atacante jamais conseguiria alcançar há alguns anos.
Discutir se a IA é “boa” ou “ruim” para a segurança é, de certa forma, um debate irrelevante. A questão que realmente importa para o dono de uma loja é mais simples: sua infraestrutura atual está preparada para lidar com ataques mais rápidos e impactantes do que aqueles enfrentados há dois ou três anos?
Tudo se resume ao básico, feito corretamente. Uma versão desatualizada do núcleo e dos módulos do PrestaShop ainda é a causa mais comum de comprometimento de lojas. Controle o acesso às contas de administrador e seus privilégios. Autentique-se corretamente, e não apenas usando senhas. Fique atento a atividades incomuns, em vez de presumir que o silêncio significa segurança. Execute verificações de malware regularmente. Avalie as integrações de terceiros antes de instalá-las. E tenha um plano de recuperação real, testado, e não apenas presumido, porque eventualmente algo vai passar, com ou sem auxílio de IA.
1.0 Por que as preocupações com a segurança do PrestaShop estão mudando
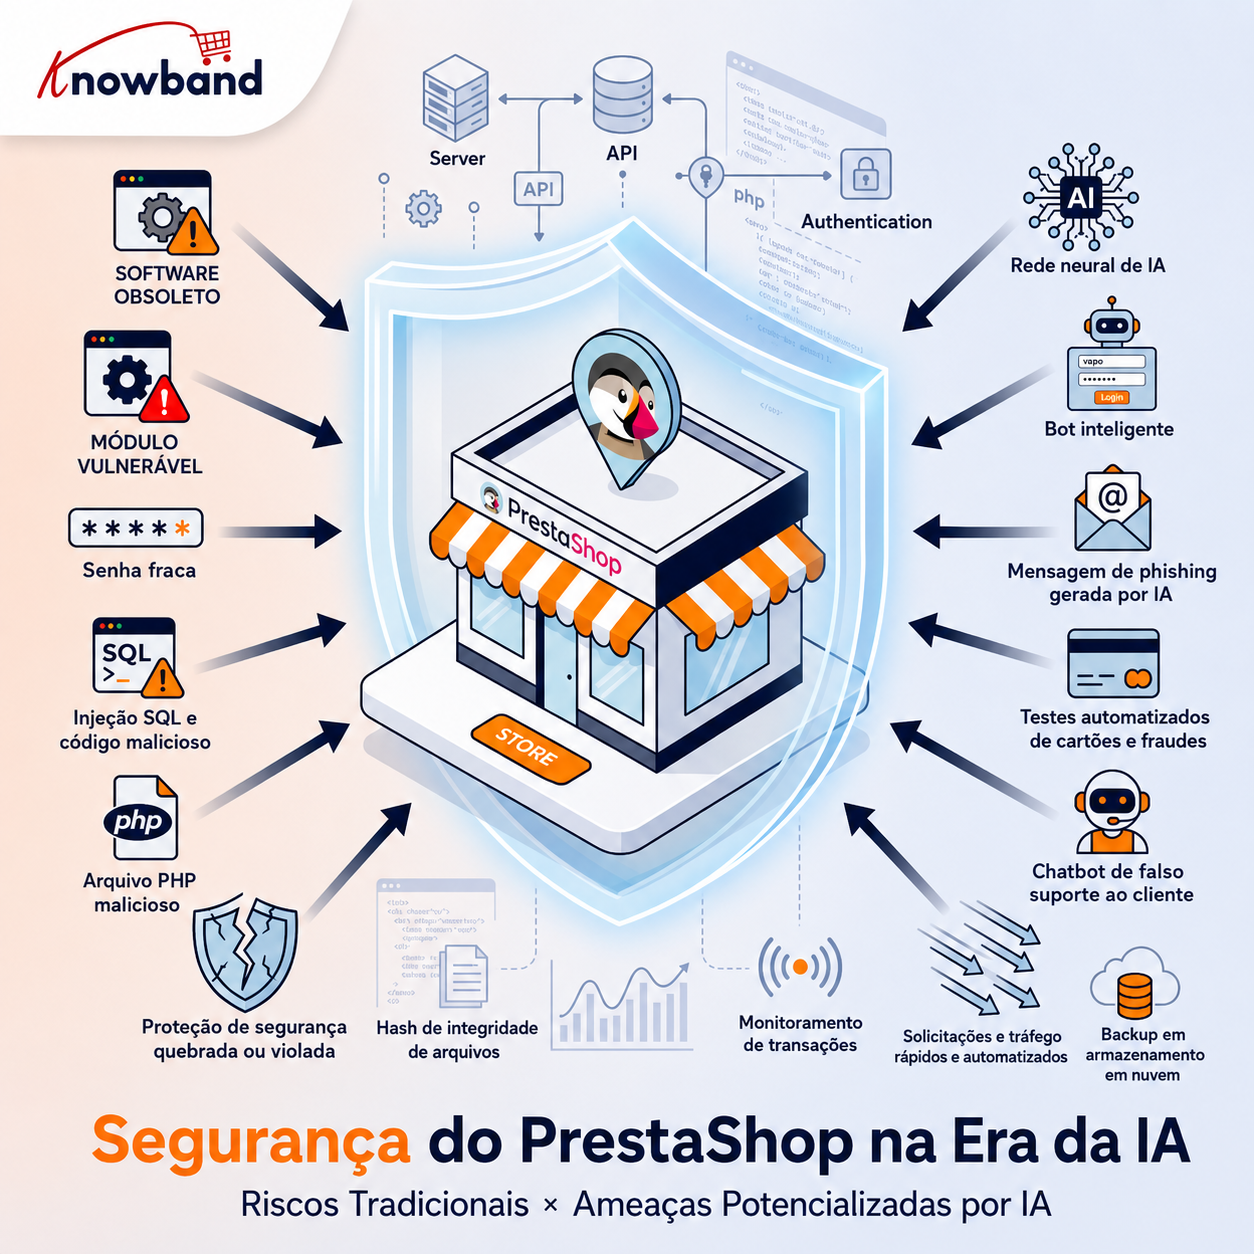
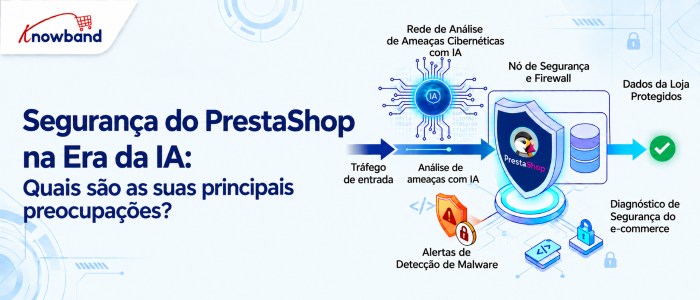
Os problemas de segurança não surgiram repentinamente por causa da IA. Injeção de SQL, XSS, senhas roubadas, malware, módulos vulneráveis, alterações maliciosas em arquivos e ataques a páginas de pagamento existem há anos.
A diferença reside na rapidez e na quantidade com que essas vulnerabilidades podem ser encontradas pelos atacantes.
Com a ajuda da IA, eles podem automatizar suas atividades de reconhecimento, produzir material de phishing convincente, detectar vulnerabilidades e multiplicar o número de ataques a credenciais.
Para uma loja virtual, isso significa que uma vulnerabilidade que passaria despercebida pode ser descoberta muito mais cedo.
Uma loja típica do PrestaShop pode incluir:
- Núcleo do PrestaShop
- Módulos de pagamento
- Integrações de remessa
- Scripts de análise e publicidade
- Módulos personalizados
- Temas de terceiros
- Software de servidor
- Serviços CDN ou WAF
- APIs e webhooks
- Contas de administrador
- Contas de clientes
Cada módulo/script adicional cria uma nova dependência que precisa ser mantida.
Isso não significa que você deva evitar integrações. Significa que você precisa ter visibilidade sobre o que está instalado, o que tem acesso à sua loja e o que acontece quando um componente se torna vulnerável.
2.0 As principais preocupações de segurança do PrestaShop para proprietários de lojas
1. Núcleo e módulos do PrestaShop desatualizados
Um dos controles de segurança mais básicos continua sendo um dos mais fáceis de negligenciar: manter o software atualizado.
A PrestaShop mantém um processo de avisos de segurança, e sua política de segurança atual afirma que as atualizações de segurança são normalmente aplicadas à versão mais recente.
Isso se torna particularmente importante quando uma vulnerabilidade afeta uma versão mais antiga ou um componente de terceiros.
Corrigir uma vulnerabilidade e limpar um site comprometido são duas tarefas diferentes.
Se você descobrir arquivos PHP suspeitos, JavaScript inesperado, modelos modificados, contas de administrador desconhecidas ou redirecionamentos inexplicáveis, não presuma que a atualização do PrestaShop por si só tenha removido o invasor.
Primeiro, investigue a loja.
2. Contas de administrador são alvos de alto valor
O painel administrativo do seu PrestaShop merece o mesmo nível de proteção que a sua loja virtual. Uma conta de administrador comprometida pode dar ao invasor acesso a configurações sensíveis, dados de clientes, módulos e conteúdo da loja. Com permissões suficientes, ele poderia até mesmo fazer alterações que introduzam código malicioso ou redirecionem partes da experiência de compra.
Por isso, a autenticação exclusivamente por senha está se tornando cada vez mais difícil de justificar para contas privilegiadas.
Uso MFA / 2FA Para administradores sempre que possível. Além disso, verifique quais funcionários realmente precisam de acesso administrativo e remova contas inativas.
O princípio é simples: Conceda a cada pessoa apenas as permissões necessárias para desempenhar sua função.
Controles adicionais também podem ajudar. Dependendo do seu ambiente, você pode restringir o acesso administrativo por meio de endereços IP confiáveis, acesso VPN, regras de firewall ou camadas adicionais de autenticação.
Ocultar um URL de administrador pode reduzir a exposição a algumas varreduras automatizadas, mas não deve ser considerado um substituto para autenticação, autorização ou aplicação de patches.
3. Ataques de preenchimento de credenciais e login automatizado
A prática de preenchimento de credenciais é particularmente relevante para o comércio eletrônico.
Os atacantes nem sempre precisam adivinhar senhas; eles podem usar pares de nome de usuário/senha roubados de violações completamente diferentes e testá-los em outros sites.
Caso o cliente reutilize a senha, o atacante poderá usar sua loja como a próxima vítima.
Isso também acontece com contas de administrador, e a situação é muito pior nesse caso.
Limitação de taxa de requisições, prevenção contra ataques de força bruta, senhas fortes, autenticação multifator (MFA), detecção de logins suspeitos e controles de conta adequados devem ser usados em conjunto.
A IA e a automação tornam isso ainda mais relevante, pois os atacantes podem operar em grande escala. As diretrizes de cibersegurança relacionadas à IA também identificam o preenchimento de credenciais e os ataques de senha como áreas em que a automação pode aumentar a ameaça.
4. Malware e alterações inesperadas em arquivos
Uma loja PrestaShop comprometida nem sempre parece estar quebrada.
A loja virtual pode continuar carregando normalmente mesmo com código malicioso presente em um tema, módulo, arquivo PHP, arquivo JavaScript ou outra parte do aplicativo.
Por isso, a verificação de malware e o monitoramento de alterações de arquivos são importantes.
Um cenário particularmente grave é a manipulação da página de pagamento. A PrestaShop emitiu um alerta de segurança em fevereiro de 2026 descrevendo um dispositivo de skimming digital que poderia substituir botões de pagamento legítimos por fraudulentos. O script malicioso era carregado por meio de um arquivo de tema modificado.
Para um comerciante, isso serve como um lembrete útil de que “o site está funcionando” não significa “o site é seguro”.
A verificação regular deve ser combinada com a investigação de alterações inesperadas. Se um arquivo crítico for alterado inesperadamente, você precisa saber:
- O que mudou?
- Quando mudou?
- Quem ou o quê mudou isso?
- A mudança foi legítima?
- Que outros arquivos ou contas devem ser investigados?
5. Módulos de terceiros e código personalizado
A extensibilidade do PrestaShop é um de seus pontos fortes, mas cada módulo e personalização aumenta a superfície de ataque.
Os testes de segurança devem, portanto, considerar mais do que apenas o núcleo do PrestaShop.
Uma auditoria de segurança pode examinar o aplicativo principal, temas, complementos, código personalizado, integrações, controles de autenticação e configuração do servidor. As diretrizes de auditoria da Astra para PrestaShop também enfatizam a análise do aplicativo como um todo, em vez de tratar a plataforma principal como o único limite de segurança.
Isso é especialmente importante para lojas que já existem há vários anos.
Um módulo instalado há cinco anos pode ainda estar ativo, mesmo que ninguém se lembre do motivo da instalação. Uma configuração personalizada pode permanecer ativa mesmo após a saída do desenvolvedor original. Uma integração abandonada pode ainda conter credenciais de API.
Um exercício útil de manutenção é criar um inventário de:
- Módulos instalados
- Temas ativos
- Substituições personalizadas
- APIs externas
- Webhooks
- Empregos de Cron
- Contas de administrador
- Serviços de servidor
- Serviços de DNS/CDN/segurança
Remova o que você não precisa mais.
3.0 O que a IA realmente muda para a segurança do PrestaShop?
A IA não substitui uma instalação segura do PrestaShop. Pense na IA como um acelerador em ambos os lados.
3.1 Os atacantes podem automatizar mais
A maior preocupação para uma loja online é a velocidade. Um atacante não precisa mais executar cada etapa manualmente. Ferramentas automatizadas e com auxílio de IA podem ajudar na pesquisa de alvos, phishing, testes de credenciais roubadas e atividades de bots em larga escala. Para empresas de e-commerce, isso pode se traduzir em mais tentativas de roubo de contas, fraude de pagamento, preenchimento de credenciais e coleta de dados.
3.2 Os defensores podem analisar mais
Essa mesma capacidade básica pode ajudar os defensores.
Os sistemas de segurança podem analisar atividades de login, padrões de requisição, reputação de IP, atividade de API, anomalias de tráfego e outros eventos muito mais rapidamente do que uma pessoa revisando manualmente os registros brutos.
Por exemplo, um gerente normalmente acessa o sistema de um país de origem durante o horário comercial. Em seguida, ocorrem várias tentativas de login malsucedidas, seguidas por um login bem-sucedido de um local incomum. Se o sistema puder realizar análises comportamentais, esse evento poderá ser detectado muito mais rapidamente do que analisando os registros de acesso do dia anterior.
A IA também pode ajudar a priorizar alertas. Isso é útil porque uma loja que gera milhares de solicitações por minuto não pode, realisticamente, ter uma pessoa inspecionando cada evento.
4.0 Melhores Práticas de Segurança do PrestaShop: Uma Abordagem Prática em Camadas
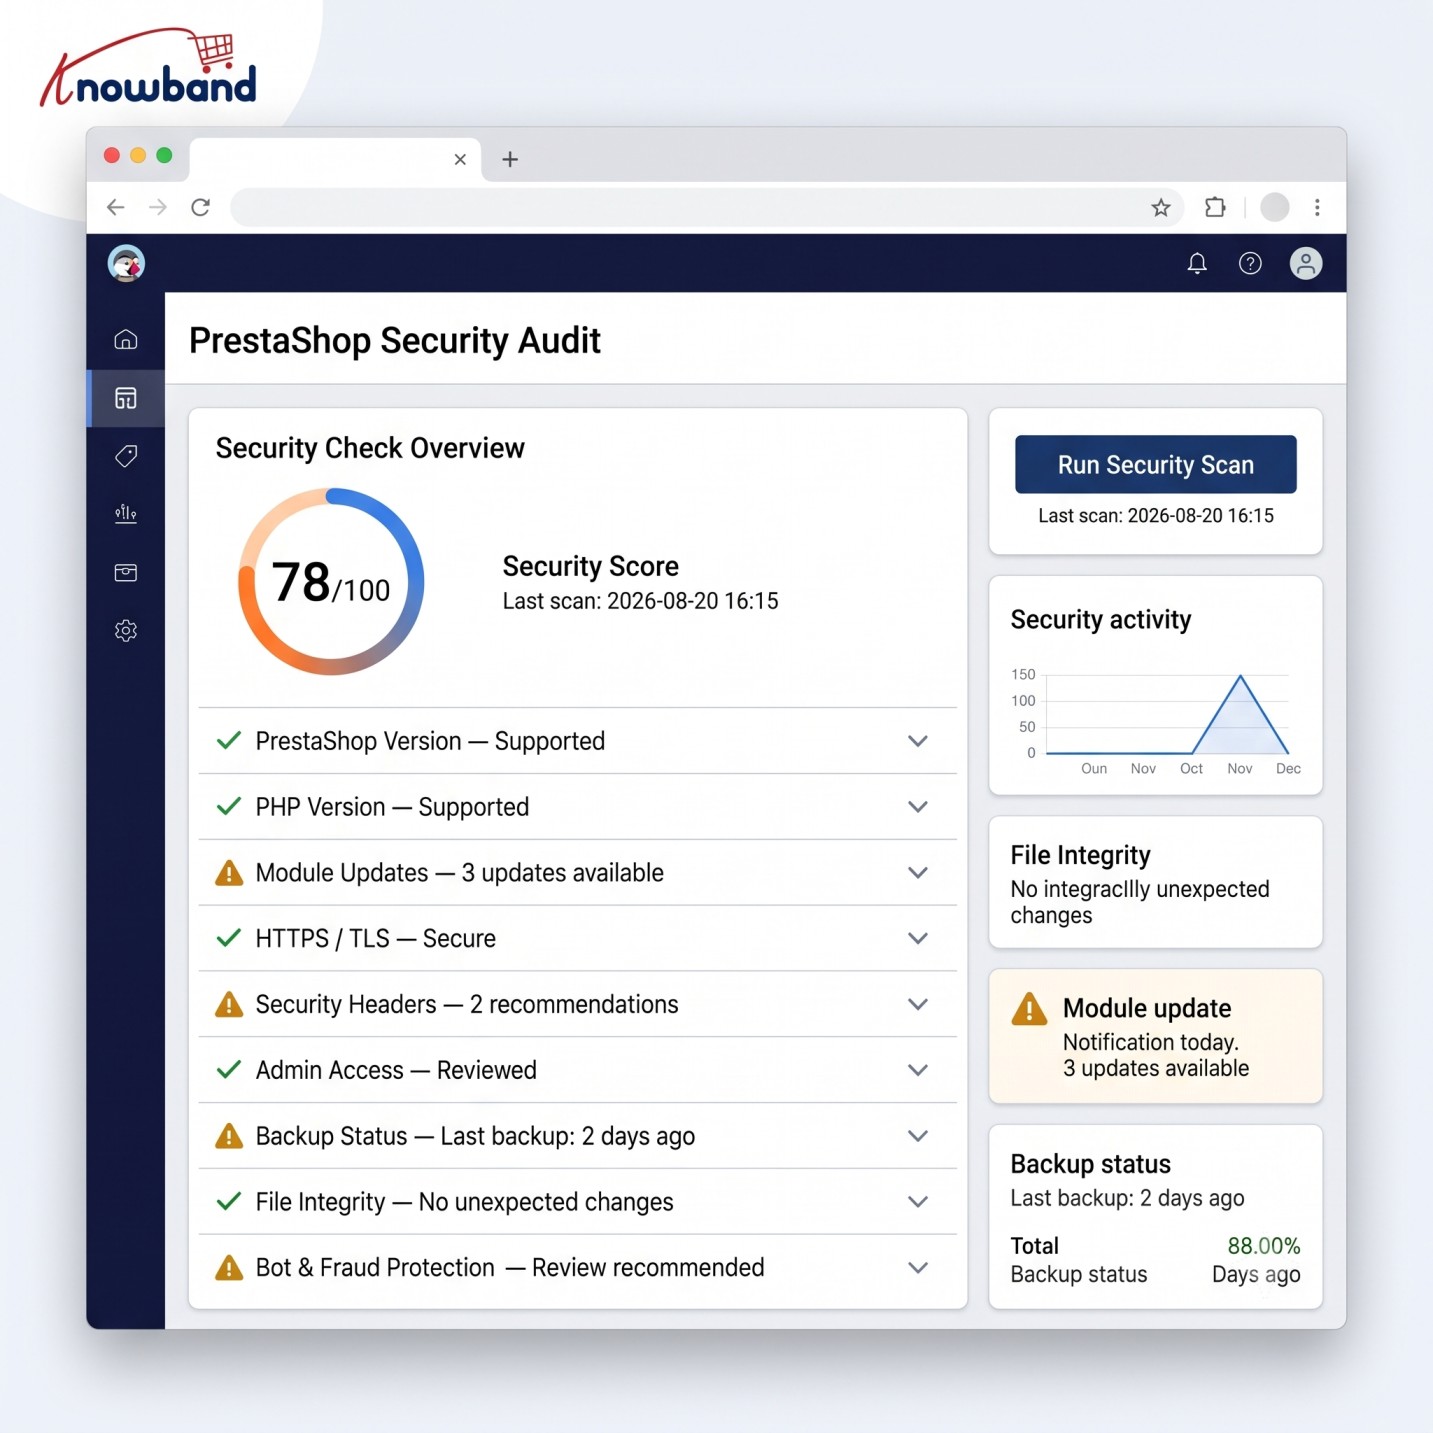
A segurança funciona melhor em camadas do que como um único “plugin de segurança”.
Uma configuração prática para uma loja PrestaShop deve incluir vários níveis.
Camada 1: Manter o aplicativo atualizado
Manter versões suportadas de:
- PrestaShop
- PHP
- Software de servidor
- Temas
- Módulos
- bibliotecas
Teste as atualizações em um ambiente de homologação onde a loja possui personalizações substanciais.
Não adie indefinidamente as atualizações de segurança só porque uma atualização normal de funcionalidades é inconveniente.
Camada 2: Proteger o acesso privilegiado
Para contas de administrador:
- Ativar MFA/2FA.
- Use senhas exclusivas.
- Remover funcionários não utilizados.
- Aplicar permissões com privilégios mínimos.
- Considere restrições de IP/VPN para ambientes sensíveis.
- Monitore os logins bem-sucedidos e os logins com falha.
Camada 3: Proteger a aplicação
Um WAF pode ajudar a filtrar solicitações HTTP maliciosas antes que elas cheguem ao aplicativo. Os cabeçalhos de segurança podem adicionar proteções em nível de navegador. CAPTCHAs ou controles de bots podem reduzir o abuso automatizado de formulários públicos.
Esses controles não eliminam as vulnerabilidades do próprio aplicativo, mas adicionam uma camada de defesa.
Camada 4: Monitorar o sistema de arquivos
A verificação regular de malware e o monitoramento de alterações de arquivos podem ajudar a detectar comprometimentos que não são visíveis na loja de aplicativos.
Preste especial atenção a:
- Arquivos de tema
- Arquivos PHP
- JavaScript
- Arquivos de configuração
- Carregar diretórios
- Diretórios de módulos
Modificações inesperadas merecem investigação.
Camada 5: Monitorar a infraestrutura
O aplicativo PrestaShop não é a única coisa que precisa de proteção.
revisão:
- Acesso SSH
- Regras de firewall
- Exposição de banco de dados
- Usuários do servidor
- Permissões de arquivo
- Empregos de Cron
- Configuração SSL/TLS
- Acesso de backup
- Credenciais da nuvem
- Configuração de CDN/WAF
Uma aplicação segura em um servidor exposto ou mal mantido continua vulnerável.
5.0 Onde um Gestor de Segurança do PrestaShop se encaixa
Muitas vezes, os proprietários de lojas acabam reunindo controles de segurança a partir de diversas ferramentas independentes. Isso pode gerar problemas de manutenção: configurações diferentes, cronogramas de atualização, registros, problemas de compatibilidade e interfaces de configuração distintas.
O Banda de conhecimento Gerenciador de segurança avançado do Prestashop é uma opção que vale a pena avaliar como parte de uma configuração de segurança em camadas para o PrestaShop. Sua documentação atual lista controles como autenticação de dois fatores (2FA), proteção contra ataques de força bruta, restrições de IP para administradores, um filtro de ambiente web (WAF), cabeçalhos de segurança, CAPTCHA, monitoramento de logins e verificação agendada de malware. De acordo com a documentação atual do fornecedor, é compatível com as versões 1.7, 8 e 9 do PrestaShop.
O importante é não tratar um módulo de segurança como uma estratégia de segurança completa.
Um módulo pode fortalecer as defesas em nível de aplicação, mas não substitui:
- Configuração segura do servidor
- Aplicação de patches em tempo hábil
- Práticas de desenvolvimento seguro
- backups
- Resposta ao incidente
- Avaliação de vulnerabilidade
- Integrações seguras com terceiros
6.0 Não se esqueça dos backups e da recuperação no Prestashop
Os donos de lojas precisam ter um plano de recuperação confiável para quando algo der errado.
Um backup é útil quando está disponível, protegido e pode ser restaurado. Idealmente, mantenha os backups separados do ambiente de produção e teste a restauração periodicamente.
Você deve ter backups confiáveis de:
- banco de dados
- Imagens de produtos e outros arquivos da loja
- Dados do cliente e do pedido
- Configuração
- Temas
- Módulos personalizados
- Arquivos críticos do servidor
Caso os proprietários de lojas desejem automatizar todo o processo, um dos melhores módulos de backup é o Módulo de Backup e Restauração do Prestashop Pode ser levado em consideração. Este software permite que os usuários façam backups programados de seus bancos de dados e arquivos, oferece armazenamento externo, criptografia, retenção e recursos de restauração.
7.0 Quando você deve considerar uma auditoria de segurança?
A varredura automatizada é útil, mas não substitui uma auditoria de segurança ou um teste de penetração.
A varredura de vulnerabilidades encontra falhas conhecidas na superfície e informa o que está quebrado, mas não consegue dizer até que ponto um hacker pode chegar.
Teste de penetração Simula um ataque real. Encadeia pequenas falhas para penetrar profundamente nos seus sistemas e testar a lógica de negócios.
Para lojas consolidadas ou com alto faturamento, considere avaliações de segurança periódicas, especialmente após:
- Uma grande atualização do PrestaShop
- Um grande projeto de desenvolvimento personalizado
- Uma nova integração de pagamentos
- Uma grande instalação de módulos
- Uma migração de servidor
- Um incidente de segurança
- Mudanças significativas na infraestrutura
Uma avaliação adequada deve abranger a aplicação e o ambiente circundante, em vez de se concentrar exclusivamente na fachada da loja.
8.0 Lista de verificação de segurança para proprietários de lojas
Antes de considerar seu site PrestaShop seguro, verifique o básico:
- O PrestaShop está executando uma versão suportada/atualizada e adequada ao seu ambiente.
- Os módulos e temas são mantidos e atualizados.
- Módulos e contas não utilizados foram removidos.
- As contas de administrador utilizam MFA/2FA.
- Os privilégios de administrador seguem o princípio do menor privilégio.
- Os logins de administrador, tanto os bem-sucedidos quanto os malsucedidos, são monitorados.
- A proteção contra ataques de força bruta está ativada.
- Um WAF ou proteção equivalente na camada de aplicação é configurado quando apropriado.
- Os cabeçalhos de segurança estão configurados corretamente.
- Os formulários públicos possuem proteção adequada contra bots/spam.
- A verificação de malware é realizada regularmente.
- É possível detectar alterações inesperadas nos arquivos.
- O acesso ao servidor é restrito e monitorado.
- Os backups são isolados da produção e a restauração foi testada.
- Os métodos de pagamento e as integrações com terceiros são analisados.
- Existe um procedimento documentado para resposta a incidentes.
- Uma auditoria de segurança ou teste de penetração é realizado quando o risco da loja o justifica.
9.0 A verdadeira preocupação: velocidade de ataque versus velocidade de resposta
A maior mudança trazida pela IA não é que todas as lojas PrestaShop de repente enfrentam uma categoria totalmente nova de vulnerabilidade.
É essa a lacuna entre uma vulnerabilidade que se torna exposta e alguém a explora. pode diminuir de tamanho.
Isso muda a forma como os donos de lojas devem pensar sobre segurança.
Aguardar que um cliente reporte uma página de finalização de compra estranha não é monitoramento. Descobrir uma conta de administrador comprometida após a realização de pedidos fraudulentos não é detecção. Instalar uma ferramenta de segurança, mas nunca revisar seus alertas, não é um processo de segurança.
Uma loja PrestaShop segura precisa de várias camadas de proteção que funcionem antes, durante e depois de um ataque: aplicação de patches para reduzir vulnerabilidades, autenticação para proteger contas, controles de aplicativos para filtrar tráfego malicioso, monitoramento para detectar atividades anormais, verificação de malware/arquivos para identificar comprometimentos e backups testados para dar suporte à recuperação.
A IA pode tornar os sistemas de defesa mais rápidos e mais eficazes, mas a base permanece a mesma: Reduzir a superfície de ataque, controlar o acesso, monitorar as alterações e estar preparado para a recuperação.
Para proprietários de lojas que buscam reforçar a proteção em nível de aplicativo, uma solução como o Knowband Prestashop Advanced Security Manager pode ser considerada um componente dessa abordagem em camadas. A escolha certa depende da sua versão do PrestaShop, ambiente de hospedagem, infraestrutura de segurança existente e requisitos operacionais.
A melhor altura para descobrir uma vulnerabilidade de segurança é antes que um atacante o faça.