Gerir uma loja de comércio eletrónico apresenta uma série de desafios. Dados de produto deficientes podem prejudicar a visibilidade nos resultados de pesquisa, uma descoberta fraca pode limitar o impacto dos esforços de conversão e um apoio lento pode transformar potenciais clientes em clientes perdidos. Estas questões estão intimamente ligadas, pelo que a chave é identificar qual delas está a prejudicar mais a sua loja e resolvê-la primeiro. Juntas, mesmo pequenas falhas nestas áreas podem ter um impacto significativo nos lucros.
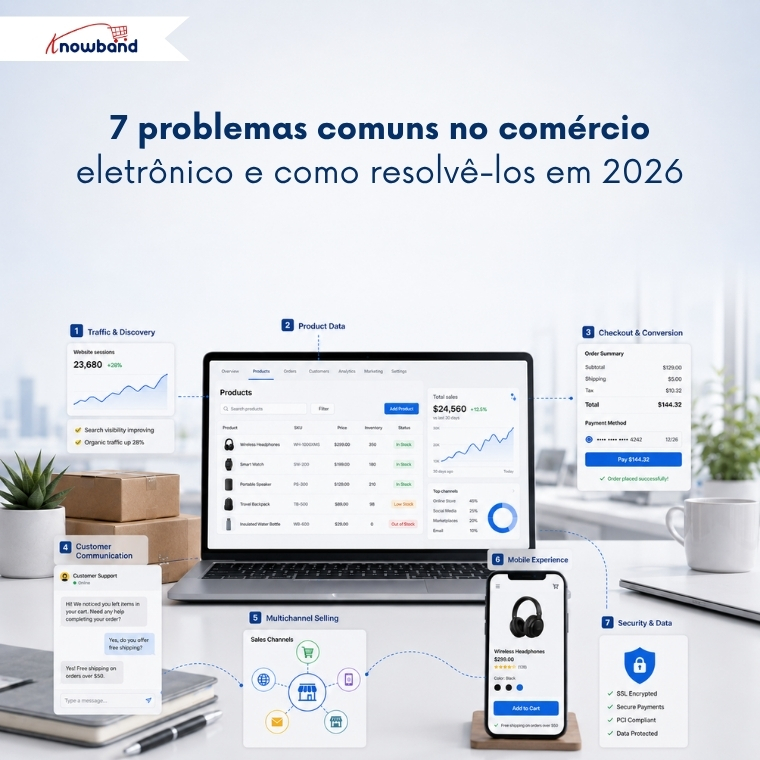
Este guia divide esses desafios em sete categorias. Cada seção explica qual é o problema, por que ele ocorre e como resolvê-lo. Assim, você pode usar essas informações para embasar suas decisões de negócios.
1. Problemas de tráfego e descoberta
Quais são os problemas de descoberta no comércio eletrônico?
Problemas de descoberta ocorrem quando os compradores que desejam seu produto nunca chegam à sua loja. Os rankings caem, as páginas de categoria param de ser indexadas ou o produto aparece no Google, mas nunca em uma resposta gerada por IA.
Por que a descoberta falha
A busca agora funciona em duas vias separadas, e a maioria das lojas está otimizada apenas para uma delas. Os resultados orgânicos tradicionais ainda priorizam a facilidade de indexação, os links internos e a profundidade do conteúdo. A busca com inteligência artificial, no entanto, procura algo diferente. Ela depende de informações estruturadas e legíveis por máquina sobre o produto, que um modelo possa citar com confiança.
Uma página de produto pode, portanto, aparecer na primeira página e permanecer invisível dentro de uma recomendação de compras feita por IA. O modelo não encontrou um preço claro, um status de disponibilidade confiável ou uma especificação extraível, então recomendou um concorrente que pudesse ler.
Como corrigir problemas de descoberta
Comece verificando o status de indexação do seu site no Google Search Console. Identifique quais URLs o Google excluiu e corrija a causa raiz em vez de reenviar o sitemap. Em muitos casos, a navegação facetada cria milhares de URLs semelhantes que competem entre si. Caminhos de categoria duplicados apontando para o mesmo produto são outra causa comum de problemas de indexação.
Em seguida, concentre-se em tornar os dados do seu produto mais fáceis de entender para mecanismos de busca e sistemas de IA. Todo produto precisa de um esquema de produto válido, um preço acessível, um campo de disponibilidade preciso e dados de especificação em campos estruturados, em vez de ocultos no HTML da descrição. Executar uma auditoria adequada de indexação e rastreamento por IA mostra o que as máquinas realmente recuperam e adicionam a essas informações. Um arquivo llms.txt que direciona os rastreadores de IA para os dados do seu produto. Fecha la lacuna restante.
2. Problemas com dados e catálogo de produtos
O que é baixa qualidade de dados de produto?
A baixa qualidade dos dados do produto significa que as informações estão incompletas, inconsistentes entre os canais ou factualmente incorretas. Atributos ausentes, especificações conflitantes, SKUs duplicados e estoque obsoleto se enquadram nessa categoria.
Por que os dados do produto falham
Os catálogos de produtos naturalmente se tornam obsoletos com o tempo, muitas vezes sem que os lojistas percebam. Um fornecedor altera uma especificação sem aviso prévio, uma atualização em massa é executada sem validação ou uma variante de produto se desconecta de seu anúncio principal. Como esses problemas raramente geram erros imediatos, muitas vezes passam despercebidos.
O custo está documentado e é elevado. Pesquisa Akeneo Uma pesquisa revelou que 66% dos compradores abandonaram uma compra porque as informações do produto estavam ausentes ou incorretas, e 43% devolveram um produto no último ano porque as informações pré-compra se mostraram incorretas. A pesquisa de consumo da Salsify, prevista para 2025, acrescenta que 54% dos compradores abandonam a compra quando as informações do produto são inconsistentes entre os sites consultados.
Esses números representam clientes que já encontraram sua loja. Eles estavam interessados em comprar, mas desistiram porque não conseguiram verificar com segurança os detalhes, a compatibilidade ou a adequação do produto.
Como corrigir problemas de dados de catálogo
Em vez de medir a completude do catálogo por produto, meça-a por atributos individuais. Por exemplo, um catálogo que apresenta 95% de completude geral ainda pode conter dados de dimensão zero nas categorias que geram o maior número de devoluções.
Valide sempre antes de importar, e não depois. Transferências em lote executadas em perfis salvos com um registro completo da transferência tornam cada erro rastreável a uma execução específica, algo que o trabalho manual com CSV nunca permite. Para lojas que lidam com atualizações em lote frequentes, perfis de importação reutilizáveis com validação e registros de transferência detalhados. Ajudar a evitar que os mesmos erros se repitam.
3. Problemas de conversão e finalização da compra
O que é o abandono do carrinho?
O abandono de carrinho ocorre quando um comprador adiciona um produto ao carrinho e sai sem concluir o pagamento. De acordo com A meta-análise do Baymard Institute analisou 50 estudos.A taxa média documentada de abandono de carrinho é de 70,22%, o que significa que aproximadamente sete em cada dez carrinhos nunca se transformam em pedidos.
Por que os compradores abandonam o caixa?
Os dados da Baymard separam as causas com clareza. Custos extras inesperados, revelados no final do processo, representam 48% do abandono, sendo a principal causa isolada por uma ampla margem. A criação forçada de conta causa 26% dos casos, e um processo de finalização de compra longo ou complicado, outros 22%.
Nenhuma dessas três questões é uma condição de mercado ou um problema da concorrência. Cada uma delas é uma decisão de projeto que o comerciante controla, e é por isso que a taxa varia quando as lojas as implementam.
Como reduzir o abandono de carrinho
Mostre o custo total, incluindo frete e impostos, antes que o cliente chegue à etapa de pagamento. Ofereça a opção de finalização de compra como visitante e transfira a criação da conta para a confirmação pós-compra, quando o cliente estiver satisfeito em vez de impaciente. Simplifique o fluxo para que o progresso e o total do pedido permaneçam visíveis em uma única tela, o que é o principal argumento a favor de um checkout em uma única página para o PrestaShop.
A Baymard estima que apenas as melhorias no design do processo de finalização da compra poderiam gerar um aumento médio na taxa de conversão de 35,26%, o equivalente a aproximadamente 260 bilhões de dólares em pedidos recuperáveis nos EUA e na UE.
4. Problemas de comunicação e retenção de clientes
Quais são os problemas de comunicação no comércio eletrônico?
Problemas de comunicação surgem quando uma loja não consegue responder a um cliente com rapidez suficiente para concretizar a venda, ou não consegue contatar um cliente novamente após ele sair da loja. Acúmulos de suporte, e-mails de recuperação ignorados e perguntas repetitivas antes da compra são exemplos disso.
Por que a comunicação falha
O volume de suporte aumenta com o tamanho do catálogo, enquanto o número de funcionários de suporte geralmente permanece o mesmo. As mesmas perguntas se repetem indefinidamente: prazos de entrega, prazos para devolução, tamanhos, compatibilidade e datas de reposição de estoque. Uma pessoa responde a cada uma delas, geralmente várias horas depois da pergunta do cliente e muito tempo depois da decisão de compra já ter sido tomada.
As mensagens de recuperação apresentam um problema semelhante. Os e-mails de carrinho abandonado ainda têm uma taxa de abertura razoavelmente boa, mas a concorrência na caixa de entrada faz com que o lembrete seja lido frequentemente depois que a intenção de compra já diminuiu.
Como resolver problemas de comunicação
Automatize primeiro a camada repetitiva. Um assistente de IA que responde a perguntas sobre envio, devolução e produtos com base em dados reais da loja elimina as questões que nunca precisaram de intervenção humana, liberando a equipe para se concentrar nas que realmente precisam.
Para recuperação de carrinhos abandonados, utilize um canal com taxa de leitura mais rápida. Lojistas têm migrado a recuperação de carrinhos abandonados do e-mail para o WhatsApp por esse motivo, já que uma mensagem lida em poucos minutos tem um desempenho melhor do que uma lida no dia seguinte.
5. Problemas de Expansão de Canal
Quais são os problemas da venda multicanal?
Os problemas de vendas multicanal surgem quando uma loja anuncia seus produtos em marketplaces ou feeds de compras e não consegue manter o catálogo, os preços e o estoque consistentes em todas as plataformas. Isso resulta em vendas acima da capacidade, itens rejeitados nos feeds e discrepâncias visíveis de preços.
Por que os canais se distanciam
Cada canal impõe sua própria taxonomia, requisitos de atributos e regras de imagem. Um produto que passa na validação em sua própria loja falha no Google Shopping por falta de um GTIN ou falha em um marketplace porque o mapeamento de categoria está incorreto.
A listagem manual torna a discrepância inevitável. Quando um preço é atualizado em um lugar e esquecido em outro, qualquer comprador que compare os dois descobre apenas que sua loja é descuidada.
Como corrigir a consistência do canal
Considere o catálogo da sua loja como a única fonte de informações confiáveis e distribua os dados a partir dele, nunca horizontalmente entre canais. A sincronização automática do feed de produtos mantém os preços e o estoque alinhados de acordo com um cronograma, em vez de depender da memória.
Considere as rejeições de feeds como diagnósticos gratuitos. Quando o Google rejeita um item por falta de um atributo, essa mesma lacuna geralmente também está afetando suas conversões no seu próprio site. Lojistas que estejam avaliando um novo canal de vendas encontrarão nas considerações práticas antes de vender no Etsy uma ferramenta útil para verificar se vale a pena investir.
6. Problemas de experiência em dispositivos móveis
Qual é a lacuna de conversão em dispositivos móveis?
A lacuna de conversão em dispositivos móveis descreve a diferença entre o volume de tráfego que chega por meio de dispositivos móveis e a receita gerada por eles. Os dispositivos móveis concentram a grande maioria das sessões de e-commerce, mas convertem a uma taxa aproximadamente metade da taxa de conversão em computadores.
Por que o desempenho em dispositivos móveis é inferior?
A fricção que um usuário de computador tolera torna-se um fator decisivo em um celular. Formulários longos, elementos clicáveis projetados para o ponteiro do mouse, renderização lenta do maior conteúdo possível e opções de pagamento limitadas impactam significativamente as taxas de conclusão de compras.
O design responsivo resolveu o problema do layout, mas não o da interação. Um processo de finalização de compra projetado para desktop e adaptado para um celular ainda solicita os mesmos quinze campos.
Como reduzir a lacuna no mercado de dispositivos móveis
Corrija as Core Web Vitals primeiro na versão para dispositivos móveis, já que é onde os problemas se concentram. Reduza os campos do checkout, habilite o preenchimento automático, adicione Apple Pay e Google Pay como opções de pagamento.
Reduzir as etapas de finalização de compra no OpenCart gera um ganho aproximadamente duas vezes maior em dispositivos móveis do que em computadores. Lojas com altas taxas de recompra também devem analisar como os concorrentes que priorizam seus aplicativos conquistam clientes recorrentes, pois um aplicativo dedicado elimina a fricção em vez de gerenciá-la.
7. Problemas de segurança, spam e integridade de dados
Quais são os problemas de segurança no comércio eletrônico?
Os problemas de segurança no comércio eletrônico abrangem o acesso não autorizado a dados de clientes, fraudes em pagamentos e abusos automatizados, como cadastros de bots, envio de formulários de spam e preenchimento de credenciais.
Por que as lojas são alvo de ataques?
As lojas online armazenam exatamente o que os atacantes desejam: dados de pagamento, endereços e credenciais que os clientes reutilizam em outros lugares. Os pequenos comerciantes chamam a atenção porque mantêm controles de segurança com menos consistência e os monitoram com menos frequência.
O spam é o problema diário mais comum. Cadastros falsos lotam a tabela de clientes, formulários indesejados consomem tempo da equipe de suporte e o tráfego de bots também pode distorcer as análises que embasam decisões importantes para os negócios.
Como reduzir a exposição
Atualize a plataforma e todas as extensões instaladas de forma programada, em vez de esperar que algo pare de funcionar. Imponha o uso de HTTPS em toda a loja, restrinja o acesso administrativo por função e mantenha backups externos que você tenha testado e restaurado pelo menos uma vez. Módulo de segurança dedicado abrange as camadas que, de outra forma, seriam esquecidas.
Proteja também a interface do usuário. Impedir bots e cadastros falsos na camada do formulário protege tanto o banco de dados de clientes quanto os relatórios que você utiliza para tomar decisões, e formulários bem projetados reduzem o abandono nas páginas de cadastro e contato.
Transformando dados da loja em decisões
Todos os problemas acima permanecem invisíveis até que sejam medidos. A maioria dos comerciantes ainda exporta dados de pedidos para planilhas, o que significa que a análise chega semanas após a perda e quando o padrão já mudou.
Em vez disso, consulte a loja diretamente. Obter respostas dos dados da sua loja sem escrever SQL transforma os relatórios semanais em uma questão de dois minutos, e a análise inteligente da loja identifica qual dessas sete categorias está gerando o maior custo no momento.
Acompanhe quatro números semanalmente: taxa de abandono por dispositivo, número de rejeições de feeds, completude de atributos por categoria e chamados de suporte agrupados por tipo de pergunta.
Onde começar
Trabalhe por ordem de perda mensurável, e não por ordem de visibilidade.
Para a maioria das lojas, isso significa que o checkout vem em primeiro lugar, os dados do catálogo em segundo e a descoberta em terceiro. Os dois primeiros ajudam a converter os visitantes que você já conquistou, o que os torna as opções mais baratas disponíveis. A descoberta atrai novos visitantes, e encher um balde furado raramente termina bem.
A Knowband desenvolve módulos em todas as sete áreas para PrestaShop, OpenCart, Magento e Shopify, abrangendo otimização de checkout, importação e exportação de catálogo, integrações com marketplaces, aplicativos móveis e engajamento do cliente.
Uma loja PrestaShop raramente é comprometida por um único ataque óbvio. Em vez disso, os incidentes de segurança geralmente se desenvolvem gradualmente, com sinais de alerta sutis, como um aumento em cadastros fraudulentos, logins de administrador mais lentos que o normal ou alterações inesperadas em arquivos críticos. Embora essas anomalias possam parecer insignificantes isoladamente, elas frequentemente indicam um problema de segurança mais profundo. Quando os sinais se tornam impossíveis de ignorar, os invasores geralmente já estabeleceram uma base dentro do sistema. A boa notícia é que a maioria desses incidentes compartilha as mesmas causas principais, e cada um deles possui uma solução prática conhecida. Uma configuração adequadaConfiguração de segurança do PrestaShopSoluções como o módulo de segurança PrestaShop da Knowband resolvem praticamente todos esses problemas antes mesmo que eles cheguem aos seus clientes ou à sua equipe administrativa.
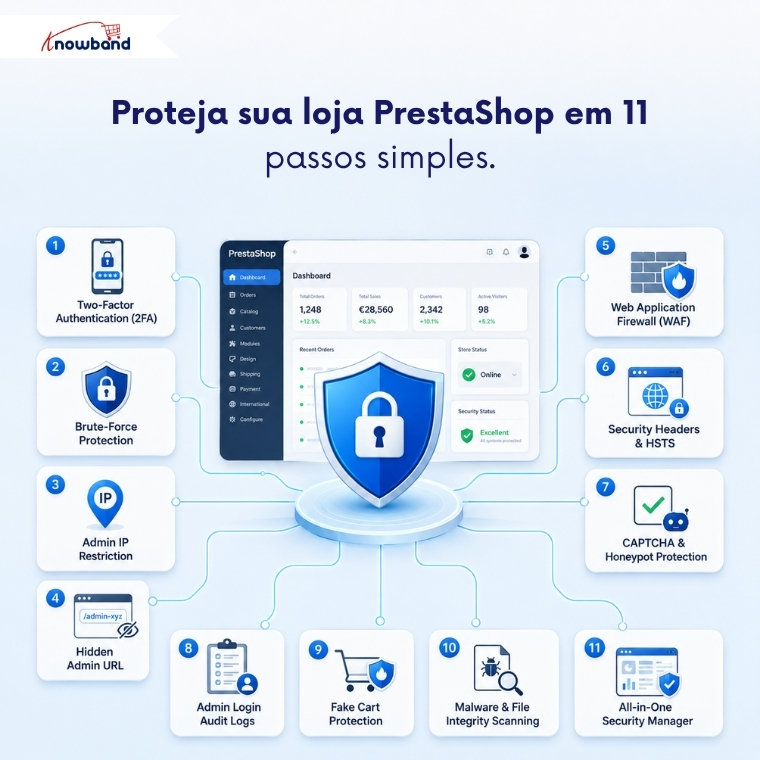
A seguir, apresentamos onze medidas práticas para sanar essas lacunas, começando pela que a maioria das lojas ignora: o próprio login de administrador.
1. Ative a autenticação de dois fatores para logins de administrador.
Uma senha roubada ou reutilizada não deve ser suficiente para acessar seu painel administrativo. A autenticação de dois fatores exige um código temporário de um aplicativo autenticador, além da senha. Portanto, uma credencial vazada por si só não concede acesso, mesmo que tenha sido exposta em uma violação de segurança não relacionada.
Implemente a autenticação de dois fatores inicialmente em modo opcional (adesão automática). Após todos os usuários se cadastrarem com sucesso, torne-a obrigatória em toda a loja. Mantenha pelo menos um endereço IP confiável na lista de permissões durante a implementação e confirme se o link de recuperação de emergência funciona antes de ativá-lo, pois a implementação forçada da autenticação de dois fatores sem um plano de contingência é o que leva as equipes a se bloquearem no próprio acesso à loja.
2. Bloquear automaticamente tentativas de login por força bruta
Scripts automatizados não tentam adivinhar senhas manualmente, uma a uma. Eles realizam dezenas de tentativas por minuto contra o seu login de administrador, na esperança de que uma delas funcione. Este é exatamente o tipo de ataque que um Módulo de Segurança do PrestaShop foi desenvolvido para impedir antes que ele seja bem-sucedido.
A proteção contra ataques de força bruta bloqueia um endereço IP após ele ultrapassar um número predefinido de tentativas falhas dentro de um determinado período, sem necessidade de monitoramento manual. Se um script de um invasor tentar cinquenta combinações de senha contra seu login de administrador em menos de um minuto, o bloqueio é acionado automaticamente e removido assim que o período de bloqueio expirar, sem necessidade de desbloqueio manual da sua parte.
3. Restringir o acesso ao back-office por endereço IP
Se sua equipe acessa o sistema a partir de locais conhecidos, não há motivo para deixar o login de administrador aberto para toda a internet. Restringir o acesso a endereços IP específicos bloqueia todos os outros visitantes antes mesmo que eles vejam o formulário de login.
Este é um dos controles individuais mais eficazes contra tentativas de ataque externo, pois ocorre antes mesmo da verificação de quaisquer credenciais. Você deve adicionar seu endereço IP atual à lista de permissões assim que ativar a restrição, para evitar o bloqueio acidental do seu próprio sistema durante o processo.
4. Oculte seu URL de administrador de scanners automatizados
Os bots procuram caminhos comuns de pastas administrativas da mesma forma que ladrões verificam portas destrancadas na rua. Renomear sua pasta administrativa para um URL privado e imprevisível remove completamente sua loja dessa lista de buscas.
Quem não souber o novo endereço se depara com um erro 404, não com uma tela de login. É uma medida simples que remove sua loja das varreduras automatizadas que nunca se preocupam em distinguir uma pequena loja de uma grande.
5. Adicione um firewall de aplicativos da Web
Ataques de injeção de SQL e cross-site scripting visam o código por trás da sua loja virtual, não a página de login. Um módulo de firewall para PrestaShop inspeciona as solicitações recebidas em busca desses padrões de ataque conhecidos e bloqueia as correspondências antes que elas cheguem à sua instalação do PrestaShop.
Essa única camada detecta grande parte das tentativas de exploração automatizadas que sequer chegam ao conhecimento de um ser humano, sendo um componente essencial de qualquer módulo de segurança do PrestaShop que valha a pena instalar.
6. Reforçar os cabeçalhos de segurança HTTP para prevenir ataques baseados em navegador.
Os cabeçalhos de segurança informam aos navegadores visitantes como lidar com seu site de forma segura, bloqueando tentativas de clickjacking e impedindo o carregamento da sua loja dentro de um frame oculto em outra página. Essas configurações são invisíveis para os compradores e não apresentam nenhuma desvantagem depois de configuradas.
Eles também são frequentemente exigidos para conformidade com o PCI e auditorias de segurança, portanto, essa etapa tem dupla função para qualquer loja que execute um Módulo de Segurança do PrestaShop juntamente com sua configuração de hospedagem existente. Habilitar a navegação somente HTTPS (HSTS) juntamente com esses cabeçalhos garante que todos os visitantes se conectem por meio de uma conexão criptografada por padrão, em vez de depender de que eles percebam a ausência de um ícone de cadeado.
7. Impeça o spam e a criação de contas falsas com CAPTCHA
Formulários de contato e páginas de cadastro são alvos fáceis para spam automatizado e criação de contas fraudulentas. Adicionar verificação CAPTCHA, seja por meio do Cloudflare Turnstile, Google reCAPTCHA ou hCaptcha, filtra os bots antes que eles enviem qualquer coisa.
Um campo honeypot adiciona uma segunda camada invisível aqui também: visitantes reais nunca o veem, mas bots que preenchem todos os campos são pegos instantaneamente.
8. Mantenha um registro de auditoria de todos os logins de administrador.
Bloquear ataques é importante, mas saber o que já aconteceu é igualmente crucial. Um registro para download de cada tentativa de login, bem-sucedida ou não, com o endereço IP, o horário e a conta envolvida, transforma uma vaga suspeita em algo que você pode de fato investigar.
Ao combinar isso com um alerta por e-mail a cada login de administrador bem-sucedido, você saberá em minutos se alguém fizer login de um local desconhecido, bem antes que qualquer dano se agrave e se torne algo mais difícil de reverter.
Guia de Referência Rápida de Ameaças à Proteção do PrestaShop
Ameaça
pós-colheita
Adivinhação de senhas / preenchimento de credenciais
Proteção contra ataques de força bruta + autenticação de dois fatores (2FA)
Bots estão procurando a URL de administração.
Pasta administrativa oculta
Injeção de SQL / XSS
Firewall de aplicativo da web
Cadastros falsos e formulários de spam
CAPTCHA + honeypot
Logins de administrador não detectados ou suspeitos
Monitoramento de login + registro de auditoria
Manipulação de carrinhos controlada por robôs
Proteção contra carrinhos falsificados
Alterações de arquivo não detectadas
Verificação agendada de malware
9. Bloqueie a manipulação de carrinhos por bots
Nem todos os bots têm como alvo sua página de login. Alguns rastreiam sua loja usando parâmetros de URL para pré-carregar carrinhos sem um clique real de “adicionar ao carrinho”, distorcendo os dados de estoque e as análises no processo.
Bloquear essas solicitações de manipulação de carrinho baseadas em GET mantém os dados do carrinho limpos e reflete o comportamento real do comprador, em vez de ruído programado, um detalhe que a maioria dos plugins de segurança genéricos fora de um módulo de segurança dedicado do PrestaShop tende a ignorar completamente.
10. Execute verificações agendadas de integridade de arquivos
Uma loja comprometida nem sempre se revela imediatamente. Código injetado ou um arquivo principal modificado podem passar despercebidos por semanas antes de aparecerem na loja virtual.
A verificação antimalware agendada compara sua instalação com uma base de referência confiável e sinaliza arquivos novos ou alterados, muitas vezes detectando uma vulnerabilidade muito antes que os clientes a percebam. A Knowband integra essa verificação diretamente em seu sistema. Módulo de segurança avançada do PrestaShop em vez de tratá-lo como um complemento separado.
11. Reunir essas proteções em um único módulo
Gerenciar cada um dos dez pontos acima com um plugin separado significa dez telas de configurações diferentes, dez conjuntos de notificações de atualização e dez potenciais conflitos de compatibilidade. É aqui que o PrestaShop Advanced Security Manager conquista um lugar nesta lista, e não apenas como uma solução de última hora.
O módulo da Knowband reúne autenticação de dois fatores (2FA), proteção contra ataques de força bruta, restrição de IPs de administrador, firewall, cabeçalhos de segurança, CAPTCHA com honeypot, proteção contra carrinhos falsos e verificação de malware em uma única tela do painel administrativo. Como um módulo de segurança avançado para PrestaShop, ele também inclui um painel de segurança centralizado que exibe tentativas de login, bloqueios ativos e endereços IP sinalizados de forma clara e concisa, evitando que você precise reunir os dados de segurança da loja a partir de dez registros diferentes.
Incorporando essas onze proteções em uma configuração funcional
Nenhuma dessas onze medidas funciona bem isoladamente. Um firewall sem monitoramento de logins ainda deixa uma conta de administrador comprometida sem ser detectada, e a autenticação de dois fatores (2FA) sem um URL de recuperação pode bloquear o acesso da sua própria equipe durante uma implementação.
Um módulo de segurança para PrestaShop que abrange proteção administrativa, defesa do usuário e verificação de malware em conjunto elimina completamente o problema de coordenação. Proprietários de lojas que avaliam uma solução para o problema de segurança podem se beneficiar deste módulo.Módulo de firewall PrestaShop Como ponto de partida, geralmente é melhor verificar se o pacote também inclui os outros dez recursos desta lista antes de instalar qualquer coisa.
O PrestaShop Security Manager é um módulo de segurança completo para PrestaShop, desenvolvido para substituir o trabalho de plugins de função única que a maioria dos lojistas acaba instalando um de cada vez: um plugin de autenticação de dois fatores, um plugin de CAPTCHA, uma extensão de firewall separada em algum lugar. Em vez disso, este módulo reúne proteção do lado do administrador, defesa do frontend e verificação de integridade de arquivos em uma única tela de configuração dentro do seu painel administrativo do PrestaShop.
Se você está procurando por um completo Módulo 2FA do PrestaShopMódulo de firewall PrestaShopMódulo de proteção contra ataques de força bruta do PrestaShopou simplesmente uma forma de bloquear o seu acesso. proteger o backend Sem precisar lidar com essas cinco extensões diferentes, isto Gerenciador de segurança avançado do Prestashop Abrange tudo.
Este módulo está organizado em três áreas funcionais, cada uma com seu próprio conjunto de abas:
Segurança administrativa: A segurança do administrador inclui autenticação de dois fatores (2FA), proteção contra ataques de força bruta, proteção do IP do administrador, renomeação de pastas (URL oculta do administrador), autenticação HTTP e monitoramento da atividade de login.
Segurança de front-end: Isso inclui Firewall de Aplicativos Web, Cabeçalhos de Segurança HTTP, Proteção contra Spam (CAPTCHA), Proteção contra Carrinhos Falsos, Proteção de Conteúdo e Autenticação HTTP da Loja Virtual.
Antimalware: Varreduras programadas, detecção de ameaças e geração de relatórios históricos de varreduras.
Cada uma dessas áreas está totalmente documentada mais adiante neste manual, com cada campo explicado em linguagem simples para que você sempre saiba exatamente o que está ativando antes de fazê-lo.
Atualização (8 de julho de 2026): Novos recursos adicionados ao módulo de segurança do PrestaShop v1.0.1
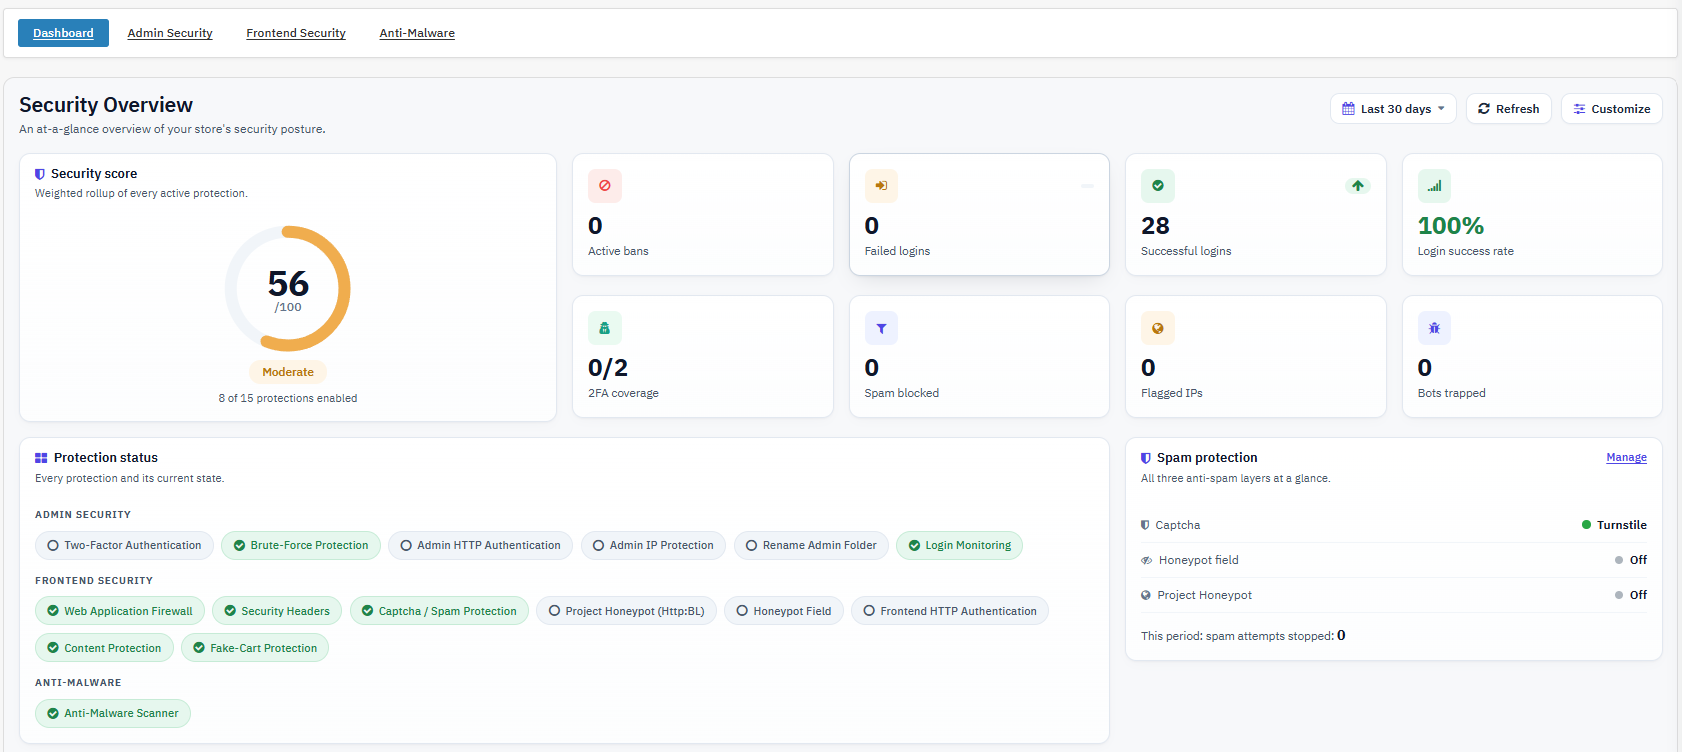
A atualização mais recente da Knowband Módulo de segurança do PrestaShop Apresenta um painel de controle e um recurso de segurança para a interface do usuário que funciona como um HoneyPot Field e Project na categoria de Proteção contra Spam. Essas adições oferecem aos proprietários de lojas uma visão mais clara da segurança de suas lojas e uma defesa mais robusta contra ataques automatizados, tudo isso sem complicações técnicas.
1. Novo Painel de Segurança
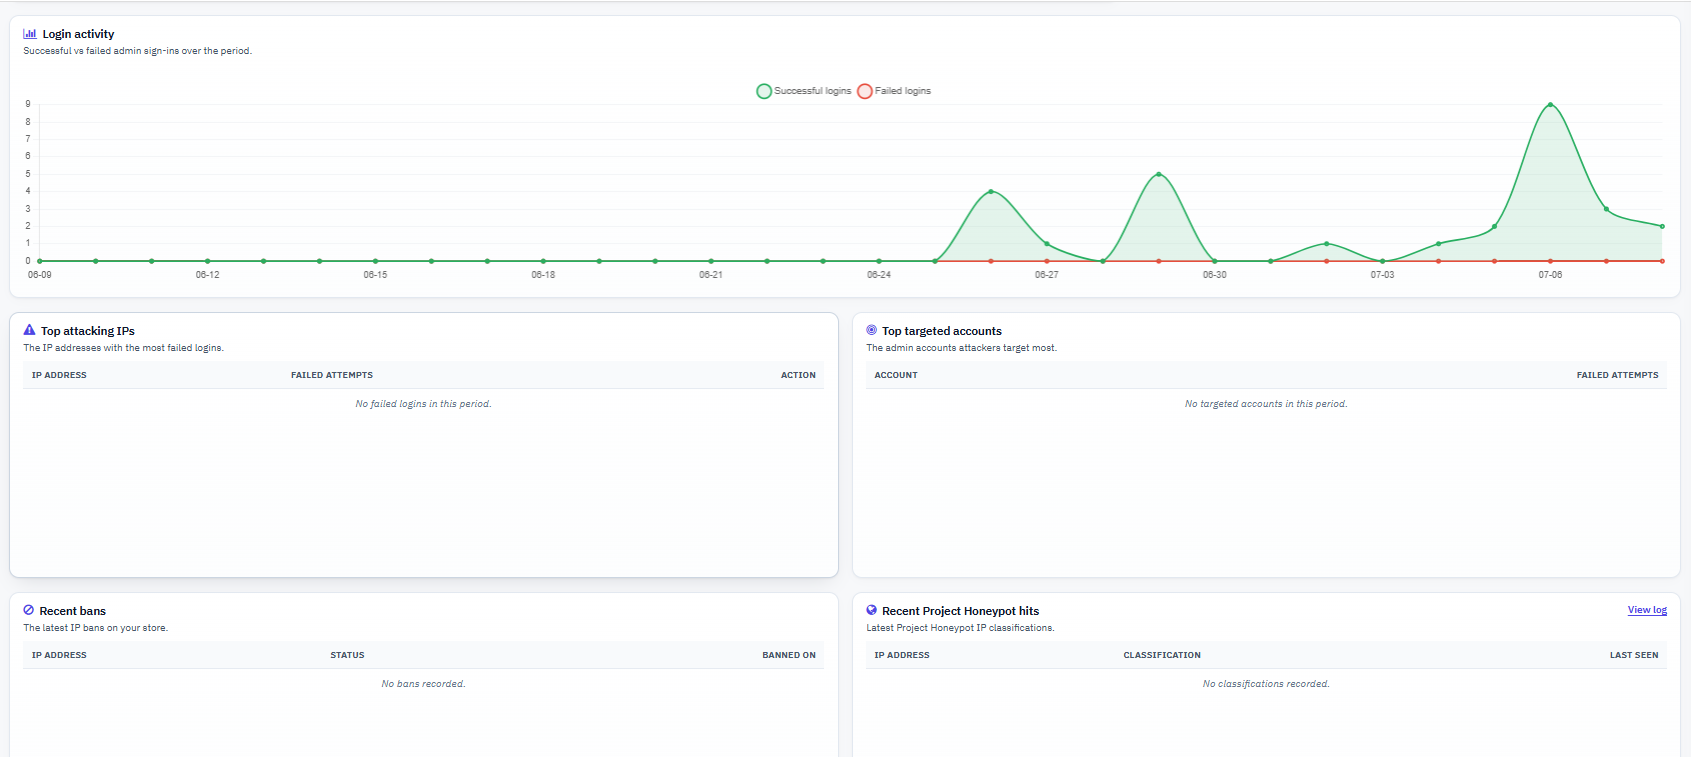
Foi adicionado um painel de segurança centralizado para que os administradores da loja possam visualizar o status completo de segurança da loja em uma única tela.
O painel de controle exibe detalhes importantes, como:
Pontuação de segurança
Proteções de segurança ativas
Tentativas de login bem-sucedidas e malsucedidas
Taxa de sucesso de login
Cobertura de autenticação de dois fatores
Bloqueios de IP ativos
Estatísticas de proteção contra spam
Endereços IP sinalizados
Atividade de captura de robôs
Classificações recentes de projetos Honeypot
Principais endereços IP de ataque
Principais contas de administrador visadas
Essa nova funcionalidade facilita para os comerciantes monitorar eventos de segurança em tempo real e identificar problemas antes que se agravem.
2. Proteção Honeypot
Um novo recurso Honeypot adiciona uma primeira camada de defesa invisível contra bots. Ele funciona inserindo um campo oculto em formulários selecionados da loja virtual; visitantes reais nunca o percebem, mas bots que preenchem todos os campos automaticamente são detectados imediatamente.
Protege os formulários de registro, login, contato, newsletter e comentários sobre produtos.
Funciona sem alterar o tema da sua loja.
Não necessita de serviço de terceiros.
Permanece invisível para visitantes reais.
Reduz o número de spams e cadastros falsos.
Para resultados ainda mais eficazes, o Honeypot funciona bem em conjunto com o Módulo Captcha do PrestaShop para impedir bots mais avançados.
3. Integração do Projeto Honeypot
Esta atualização também conecta o módulo ao Project Honeypot, um serviço global confiável que reconhece spammers conhecidos e endereços IP maliciosos.
Ao contrário da proteção baseada apenas em formulários, o Project Honeypot verifica a reputação do visitante antes mesmo que ele acesse seus formulários.
Os principais destaques incluem:
Verificações de reputação de IP em tempo real através do serviço Http-bl
Modo Observador para monitorar visitantes suspeitos sem bloqueá-los.
Modo de ação para bloquear automaticamente endereços IP sinalizados.
Configurações personalizadas de duração da proibição
Suporte a listas de permissão de IP para usuários confiáveis, redes de escritório e serviços de CDN.
Registros claros que mostram a reputação do visitante e as medidas tomadas.
Exige que os administradores confirmem sua identidade com um código único baseado em tempo, proveniente de um aplicativo autenticador, além da senha. Isso impede a apropriação indevida da conta, mesmo que a senha seja vazada, adivinhada ou reutilizada em outra violação de segurança.
Proteção de força bruta
Bloqueia temporariamente um endereço IP que acumula muitas tentativas de login de administrador falhas dentro de um período de tempo definido, neutralizando scripts automatizados de preenchimento de credenciais e adivinhação de senhas sem exigir qualquer intervenção manual.
Se o script de um atacante tentar 50 combinações de senha contra o login de administrador em menos de um minuto, o IP será bloqueado automaticamente após o limite de tentativas configurado, durante o período de bloqueio também configurado.
Proteção de IP do administrador
Restringe o acesso administrativo a uma lista definida de endereços IP; todos os outros são bloqueados antes mesmo de chegarem à página de login. Este é o controle individual mais eficaz contra tentativas de acesso administrativo externo, pois bloqueia a solicitação antes que quaisquer credenciais sejam verificadas.
Renomear pasta (URL administrativa oculta)
Este módulo oculta a pasta administrativa real por trás de uma URL virtual secreta, de forma que o caminho real do painel administrativo retorne um erro 404 para qualquer pessoa que não conheça o nome virtual. Isso remove sua loja do conjunto de sites que os bots encontram ao escanear por nomes de pastas administrativas comuns.
Autenticação HTTP (Administração e Frontend)
Com este módulo, você pode adicionar uma solicitação extra de nome de usuário e senha no nível do navegador, antes mesmo do carregamento da tela de login do PrestaShop, seja no painel administrativo, na loja virtual ou em ambos. Esta é uma segunda camada de autenticação que opera completamente fora do aplicativo, útil para ambientes de teste, lojas em fase de pré-lançamento ou como uma barreira administrativa adicional.
WAF (Web Application Firewall)
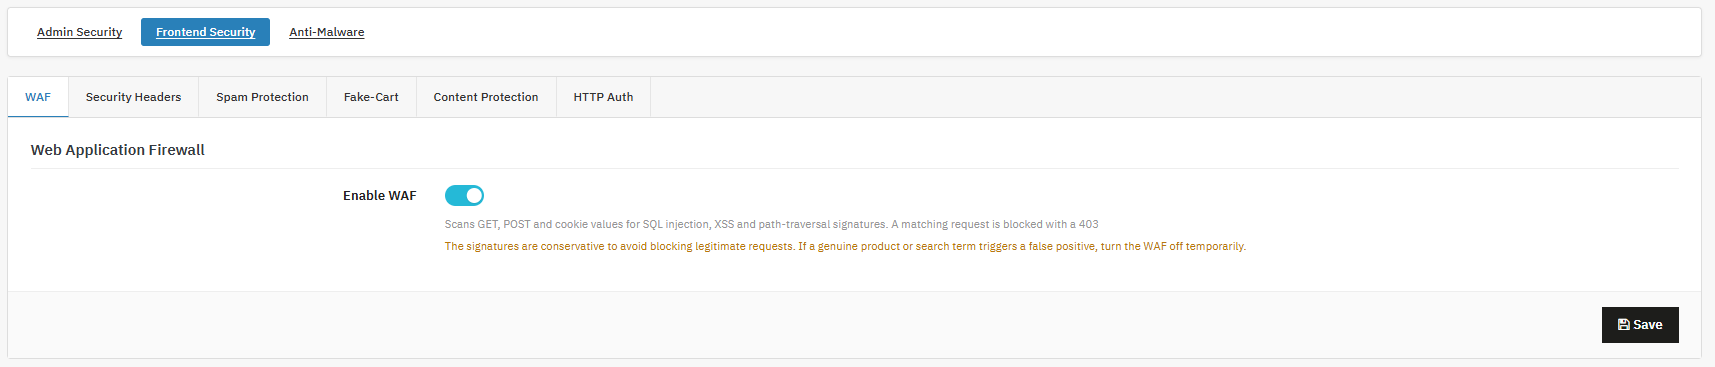
Inspeciona dados GET, POST e de cookies recebidos em busca de padrões conhecidos de injeção de SQL, cross-site scripting e ataques de path traversal, bloqueando as correspondências com uma resposta HTTP 403. Isso detecta uma grande parte das tentativas de exploração automatizadas antes mesmo que elas cheguem ao código do PrestaShop.
Cabeçalhos de segurança HTTP
Adiciona cabeçalhos de resposta (HSTS, proteção contra clickjacking, proteção contra captura de conteúdo, política de referenciador, política de permissões) que instruem os navegadores a impor comportamentos de segurança adicionais. Esta é uma forma segura de reforçar a maneira como os navegadores lidam com seu site e geralmente é um requisito para listas de verificação de PCI e auditorias de segurança.
Proteção contra spam (CAPTCHA)
Adiciona verificação CAPTCHA (Cloudflare Turnstile, Google reCAPTCHA ou hCaptcha) ao formulário de contato e ao formulário de cadastro de clientes, reduzindo o envio de spam e a criação de contas fraudulentas sem exigir alterações no tema.
Proteção contra carrinhos falsificados
Bloqueia solicitações de manipulação de carrinho baseadas em GET, uma técnica comum de bots que rastreia e pré-carrega carrinhos usando parâmetros de URL em vez de ações reais de adicionar itens ao carrinho. Isso mantém os dados do carrinho e do estoque livres de ruídos gerados por bots, sem afetar os clientes reais.
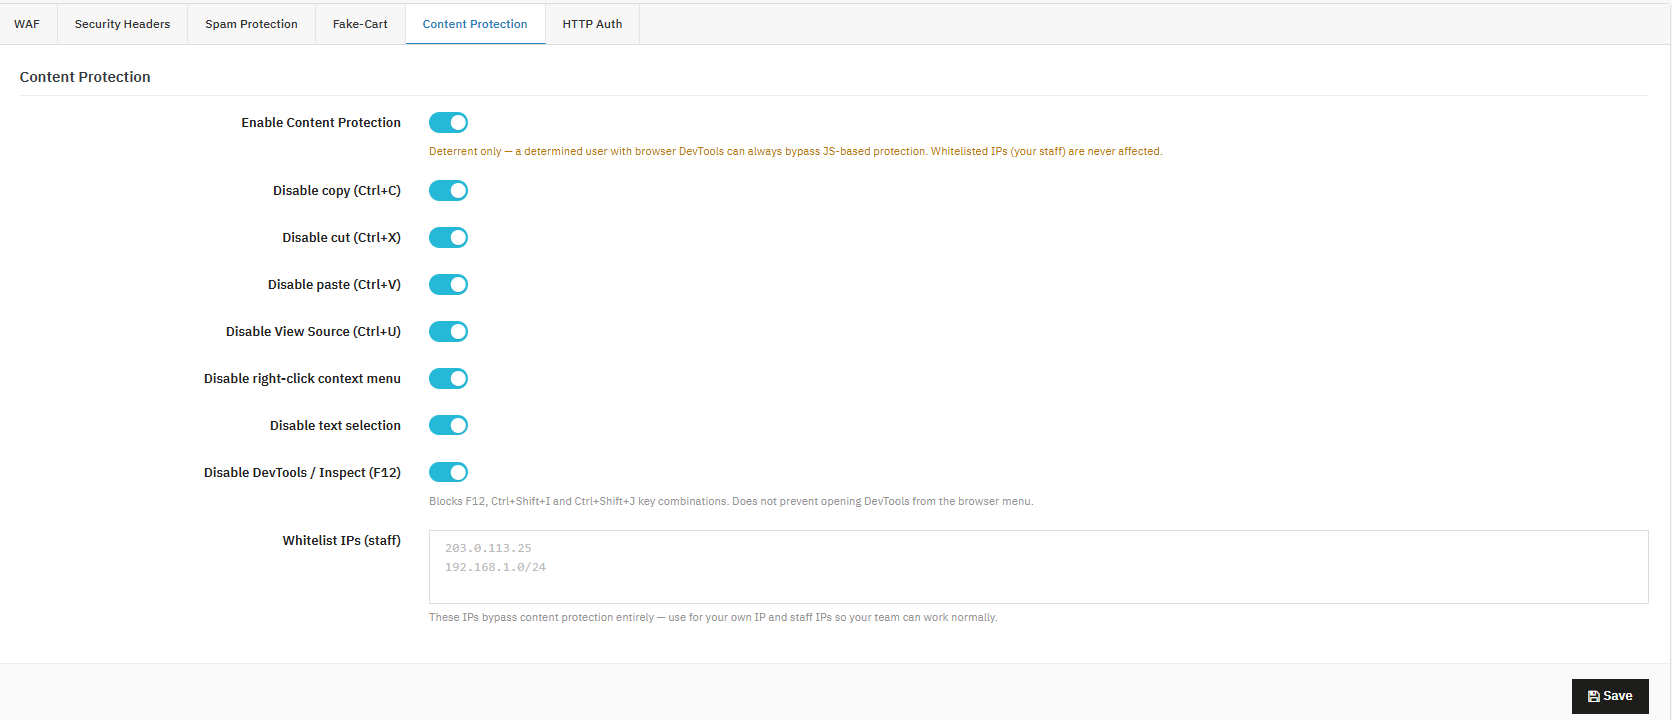
Proteção de Conteúdo
Desencoraja a cópia casual de conteúdo através do bloqueio de cliques com o botão direito do mouse, copiar e colar, visualizar código-fonte e combinações de teclas das Ferramentas de Desenvolvedor, aumentando o esforço necessário para a extração casual de descrições e imagens de produtos.
Verificação antimalware
Executa verificações agendadas de integridade de arquivos na sua instalação do PrestaShop, comparando os arquivos com uma base de referência confiável e sinalizando arquivos novos ou modificados como potenciais ameaças. Isso revela evidências de comprometimento, como código injetado, arquivos principais modificados ou novos arquivos inesperados, muitas vezes bem antes que se tornem visíveis na loja virtual.
3. Instalação do módulo PrestaShop Security Manager
Carregando o módulo
Faça login no painel administrativo do PrestaShop com uma conta de administrador.
Acessar Módulos> Gerenciador de Módulo.
Clique Carregar um módulo no canto superior direito.
Selecione o arquivo ZIP do módulo que você baixou após a compra.
Aguarde até que o indicador de progresso do upload seja concluído. Não saia da página durante esta etapa, pois isso pode interromper a transferência do arquivo em conexões mais lentas.
O módulo adiciona uma nova entrada ao menu do seu painel administrativo, geralmente na seção de módulos instalados ou em um item de menu específico de segurança, dependendo do seu tema do PrestaShop. Ao abri-lo, você acessa uma tela de configuração organizada em três áreas principais, cada uma dividida em suas próprias abas:
Segurança administrativa: Controles que se aplicam ao login e às sessões administrativas do seu back-office, incluindo autenticação de dois fatores (2FA), proteção contra ataques de força bruta, proteção de IP do administrador, renomeação de pastas, autenticação HTTP e monitoramento de logins, que inclui a subvisualização de funcionários para gerenciar inscrições individuais de 2FA.
Segurança de front-end: Controles que se aplicam ao tráfego voltado para o cliente, incluindo o Firewall de Aplicativos Web, Cabeçalhos de Segurança HTTP, Proteção contra Spam, Proteção contra Carrinhos Falsos, Proteção de Conteúdo e Autenticação HTTP da loja virtual.
Antimalware: Configuração de varredura e relatórios históricos de varreduras, incluindo a URL CRON usada para varreduras agendadas e um registro pesquisável e filtrável de varreduras anteriores.
Na parte superior da página de configuração, independentemente da aba em que você estiver, você encontrará o URL de recuperação de emergência, um link permanente que desativa as funcionalidades restritivas do módulo com um único clique, caso você se bloqueie acidentalmente.
Importante: Esta é a informação mais importante do módulo neste manual do usuário. Você pode copiá-la agora, antes de configurar qualquer outra coisa, e armazená-la fora do painel de administração, em um local onde possa acessar essa informação.
5. Segurança do administrador
A segurança administrativa é o núcleo disto. Módulo de segurança do administrador do PrestaShopO conjunto de controles que protege o login do painel administrativo é o alvo mais valioso em qualquer loja. Uma conta de administrador comprometida oferece ao invasor um alcance muito maior do que qualquer vulnerabilidade no front-end, portanto, esta seção merece atenção especial durante a configuração inicial.
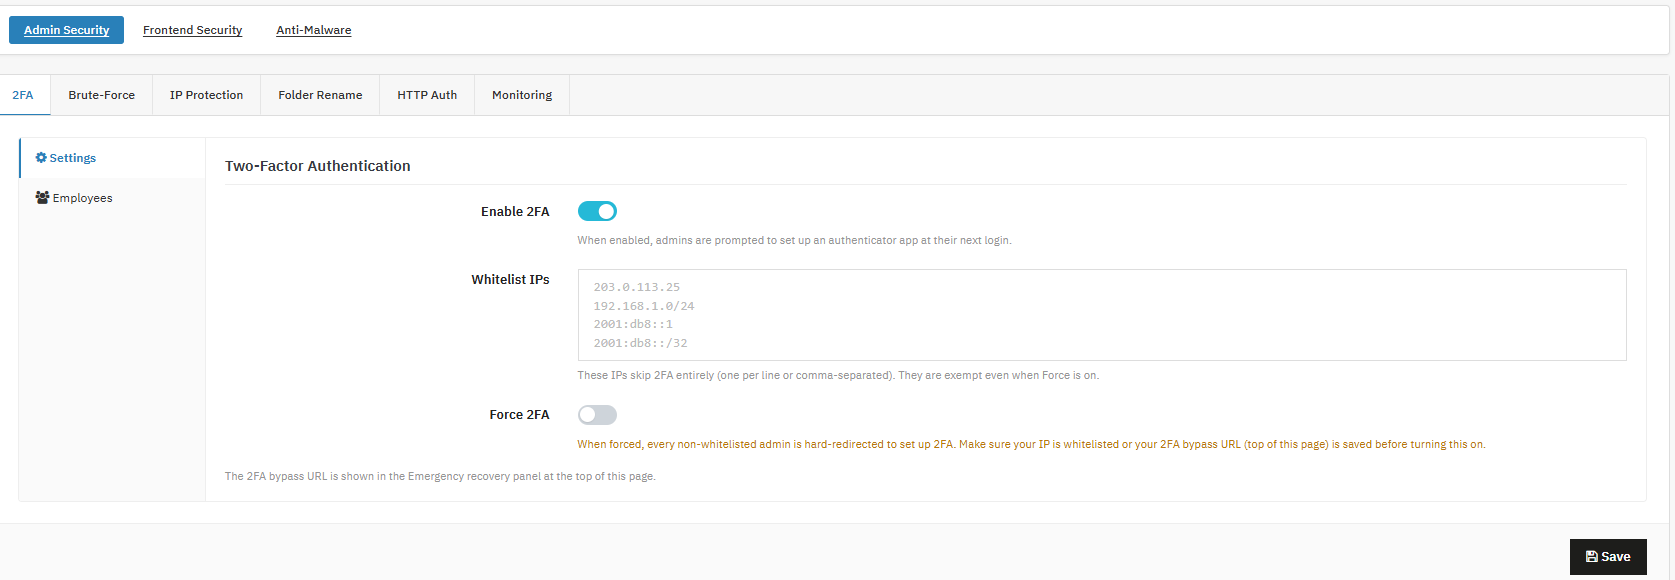
Autenticação de dois fatores (2FA)
Os administradores da loja podem usar isso. Módulo de autenticação de dois fatores do PrestaShop exigir um código único baseado em tempo de um aplicativo autenticador, além da senha normal, fechando o
Ativar 2FAAtiva o suporte à autenticação de dois fatores (2FA) usando a opção; os administradores serão redirecionados para configurar um aplicativo autenticador no próximo login.
Ative para todas as lojas, mesmo que ainda não esteja ativado.
Lista de IPs permitidos: Administradores de lojas com IPs adicionais que ignoram completamente a autenticação de dois fatores (2FA), um por linha ou separados por vírgula; isentos mesmo quando a opção “Forçar” está ativada.
É recomendável adicionar seu escritório ou residência como uma rede de segurança antes de forçar a autenticação de dois fatores (2FA).
Forçar 2FA: Você pode redirecionar todos os administradores que não estão na lista de permissões para configurar a autenticação de dois fatores (2FA) antes que possam prosseguir.
Além disso, habilite somente depois de adicionar um endereço IP confiável à lista de permissões ou confirmar seu URL de recuperação.
b) Funcionários
IDIdentifica a conta do funcionário.
Status da autenticação de dois fatores (2FA): Mostra se a autenticação de dois fatores (2FA) está configurada para esse funcionário ou não, usando a aba de status da 2FA.
Recomenda-se verificar periodicamente, especialmente após mudanças na equipe.
Ações: Redefine (desativa) uma autenticação de dois fatores perdida para que o funcionário possa configurá-la novamente.
Utilize imediatamente caso um funcionário perca seu dispositivo autenticador.
Habilitar a autenticação de dois fatores (2FA) primeiro no modo opcional e, em seguida, ativar a 2FA obrigatória depois que todos tiverem tido tempo para se cadastrar, é o caminho de implementação recomendado. Isso impede a invasão de contas por meio de senhas vazadas, adivinhadas ou reutilizadas, já que uma senha roubada por si só não é mais suficiente para fazer login. É especialmente valioso para lojas com acesso remoto ou terceirizado, escritórios administrativos com vários funcionários ou qualquer loja que já tenha sofrido uma violação de segurança de login.
Importante: Nunca force a autenticação de dois fatores (2FA) em todo o site sem antes adicionar pelo menos um IP confiável à lista de permissões ou confirmar se o URL de recuperação de emergência funciona. Além disso, mantenha a lista de IPs permitidos curta e revise-a regularmente, pois esses endereços ignoram completamente a 2FA. A aba “Funcionários” permite recuperar o acesso à conta de um colega sem desativar a proteção 2FA para toda a loja, o que é útil em casos de perda ou substituição de celulares, reinstalações de aplicativos e desligamento de funcionários. Redefinir o status da 2FA é um item importante a ser adicionado à sua lista de verificação padrão de desligamento sempre que um funcionário sair da empresa.
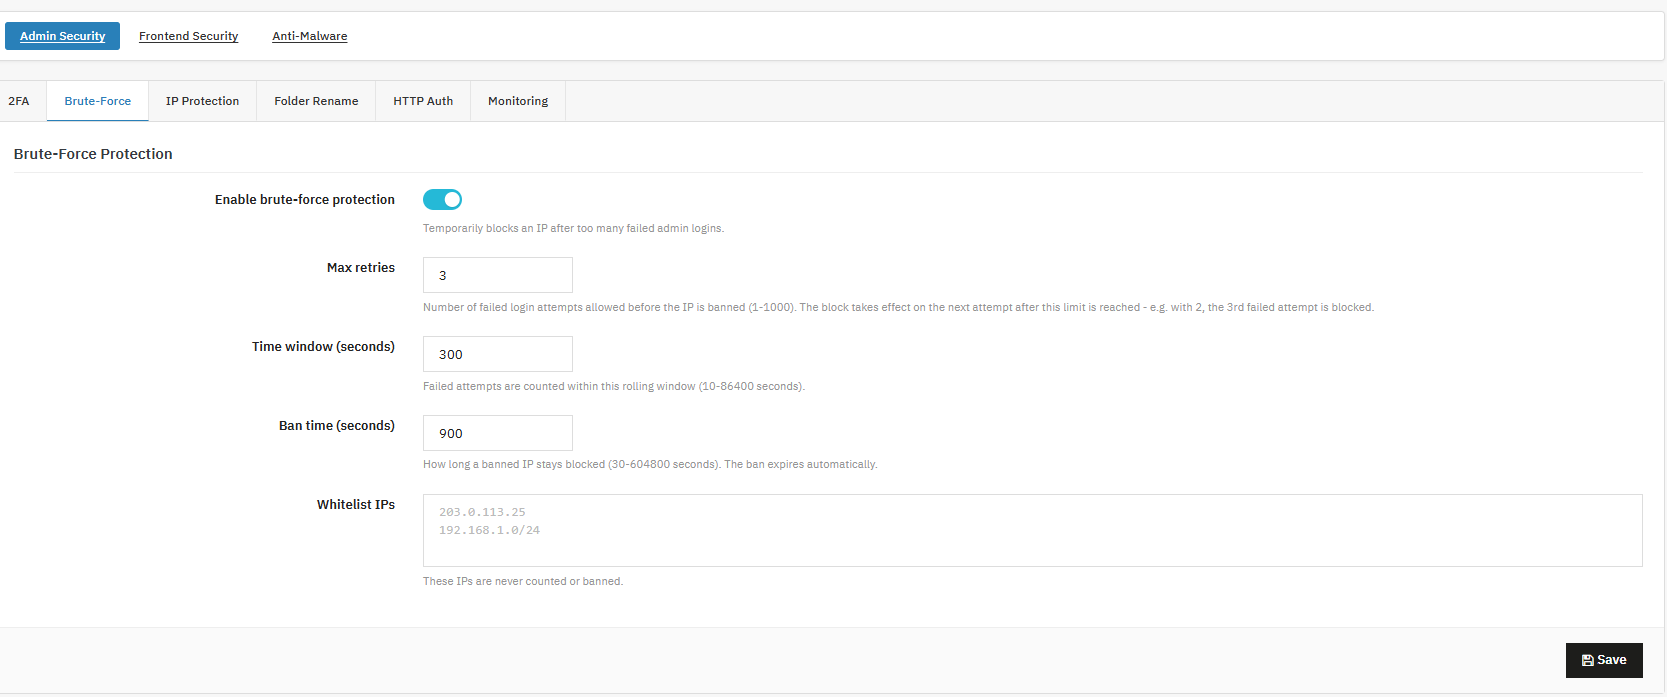
2. Proteção contra ataques de força bruta
Os administradores da loja podem usar isso. Módulo de proteção contra ataques de força bruta do PrestaShop Bloquear automaticamente endereços IP que excedam um número definido de tentativas de login falhas, interrompendo scripts de preenchimento de credenciais sem monitoramento manual.
Ativar proteção contra ataques de força brutaEsta funcionalidade bloqueia temporariamente um endereço IP após um número excessivo de tentativas de login de administrador falhadas. Recomenda-se ativar a proteção contra ataques de força bruta em sua loja de produção.
Número máximo de tentativas: O número máximo de tentativas é a quantidade de tentativas falhas permitidas antes que uma suspensão seja aplicada na próxima tentativa após esse limite.
Você pode adicionar o valor de 5 tentativas, pois é um valor padrão razoável.
Janela de tempo (segundos): Essa janela deslizante é o intervalo de tempo no qual as tentativas falhas são contabilizadas.
Tempo de banimento (segundos): Este tempo de banimento mostra por quanto tempo um endereço IP banido permanece bloqueado no sistema, e também expira automaticamente.
Lista de IPs permitidos: Adicione os IPs que nunca foram contabilizados ou banidos e adicione IPs confiáveis de escritórios/VPNs.
Comece com valores moderados, revise seu registro de tentativas de login após uma semana e ajuste as configurações caso ainda observe padrões de ataque repetidos de diferentes IPs. Este é o princípio básico da segurança. Módulo de força bruta do PrestaShop Funcionalidade: neutraliza diretamente a tentativa automática de adivinhação de senhas sem exigir que você monitore os registros em tempo real. Vale a pena combiná-lo com a autenticação de dois fatores (2FA) em vez de depender apenas da proteção contra ataques de força bruta, já que a proteção contra força bruta dificulta os ataques, enquanto a 2FA os impede completamente, mesmo que uma senha seja eventualmente descoberta. Os bloqueios são automáticos e têm duração limitada, portanto, não é necessário desbloquear um IP manualmente; ele é removido automaticamente após o término do período de bloqueio.
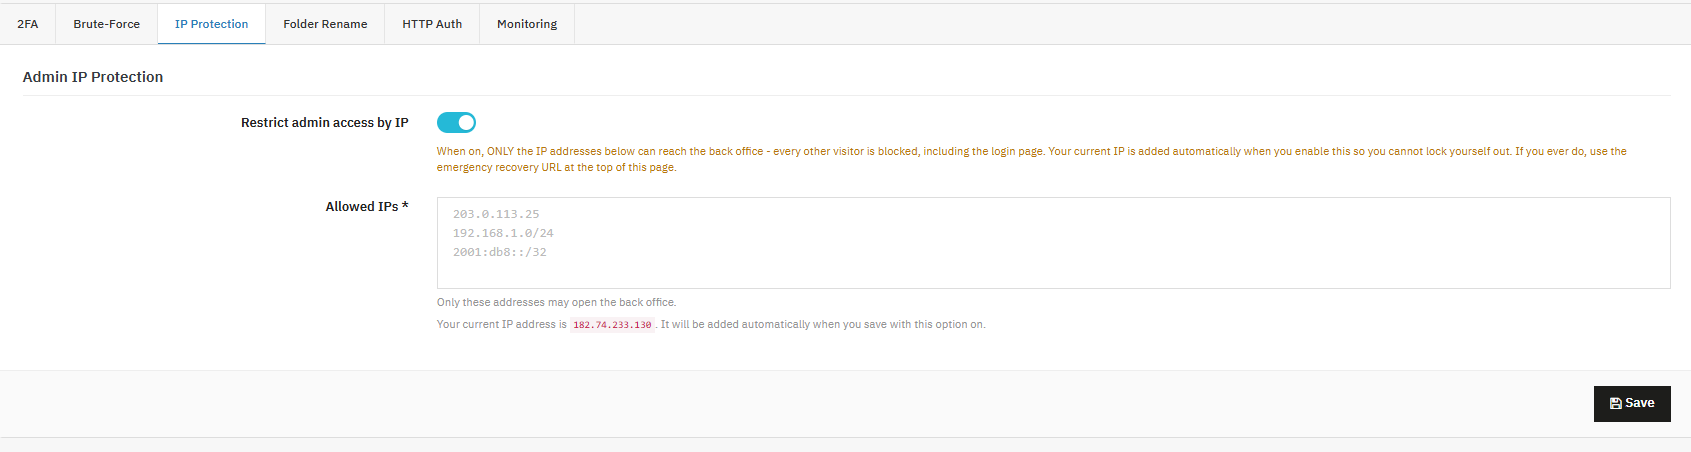
3. Proteção de IP do administrador
Os administradores da loja podem usar isso. Módulo de restrição de IP do PrestaShophttps://www.knowband.com/prestashop-security-manager Limitar o acesso ao painel administrativo a uma lista fixa de endereços IP confiáveis, bloqueando todos os outros visitantes, incluindo bots que sequer chegam a ver a página de login.
Restringir o acesso de administrador por IP: Essa funcionalidade permite limitar o acesso do Back Office a uma lista específica de endereços IP confiáveis.
Como funciona:
Quando esta opção estiver ativada, apenas os endereços IP listados abaixo poderão acessar seu Back Office. Todos os outros visitantes, incluindo qualquer pessoa que tente acessar a página de login, serão bloqueados.
Para sua segurança, seu endereço IP atual é adicionado automaticamente à lista de permitidos assim que você ativa esta opção, para que você não se bloqueie acidentalmente.
IPs permitidos (obrigatório): Somente os endereços IP inseridos aqui terão permissão para acessar o Back Office.
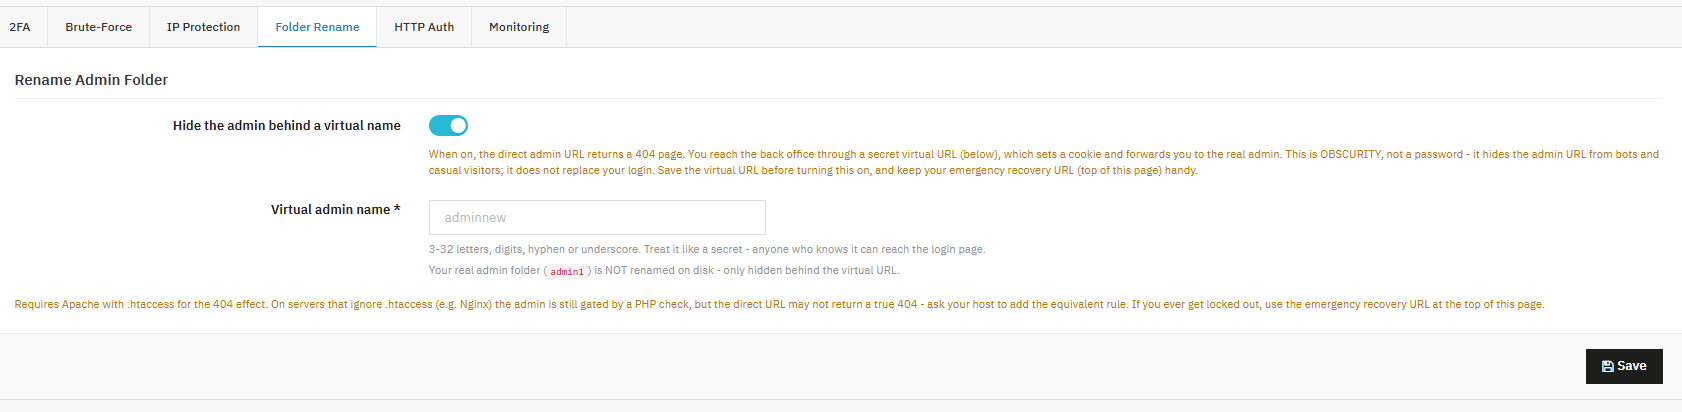
4. Renomeie a pasta de administração.
Ocultar nome da pasta de administração: Os administradores da loja podem usar esse recurso, parte do Módulo de Segurança do PrestaShop, para ocultar o URL real do painel administrativo por trás de um endereço virtual secreto. Isso remove sua loja do conjunto de sites que os scanners automatizados encontram ao tentar adivinhar nomes comuns de pastas administrativas.
Oculte o administrador por trás de um nome virtual: Quando esta opção está ativada, o URL de administração direta retorna um erro 404 e o painel administrativo só pode ser acessado através do URL virtual que você definir abaixo. Nome de administrador virtual: Insira um nome com 3 a 32 letras, dígitos, hífens ou sublinhados. Use este nome como um segredo, assim como uma senha.
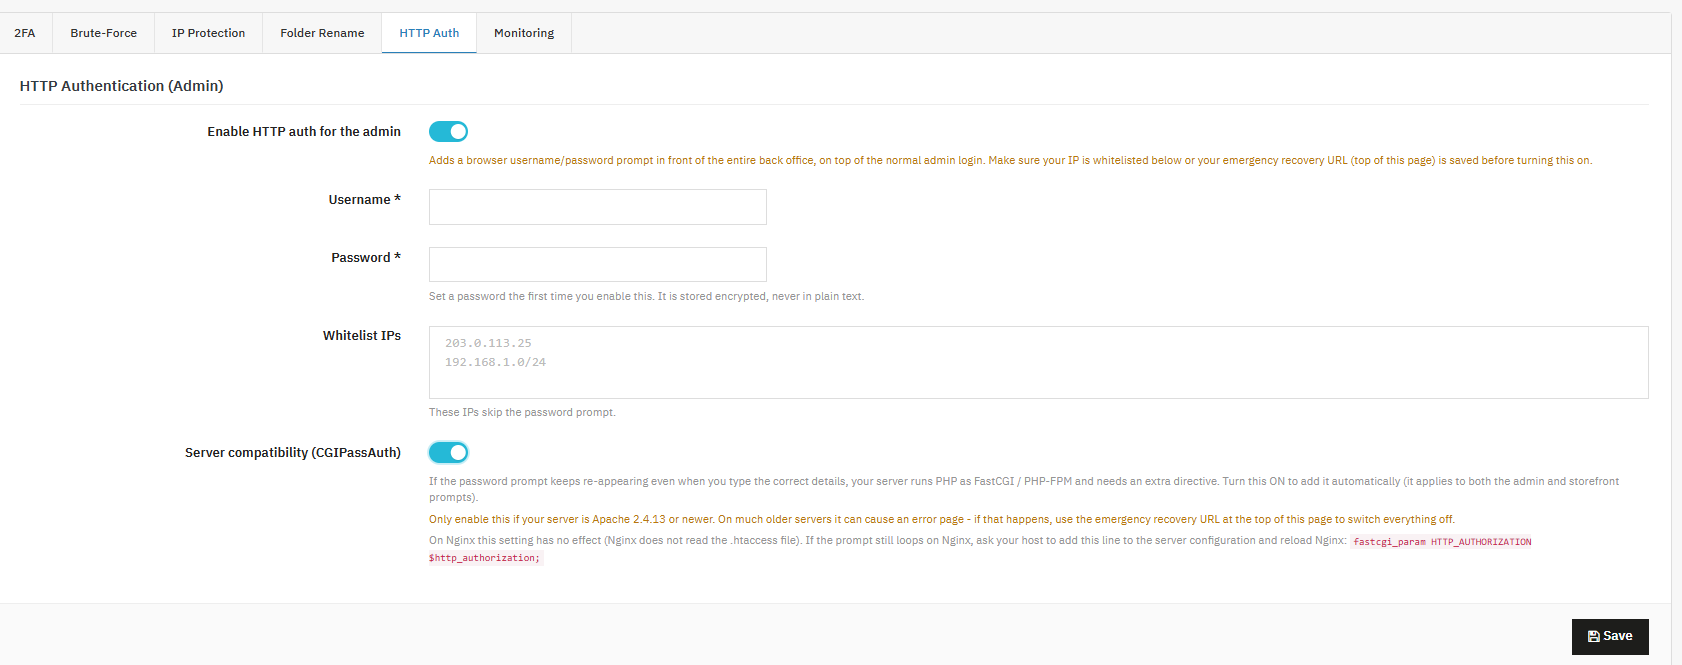
5. Autenticação HTTP (Administrador)
Os administradores da loja podem usar esse recurso para adicionar uma solicitação de nome de usuário e senha no nível do navegador, em frente a todo o painel administrativo, sobreposta ao login normal do administrador do PrestaShop, como uma barreira adicional.
Ative a autenticação HTTP para o administrador.
Essa funcionalidade faz parte do módulo de segurança do PrestaShop. Essa opção específica adiciona uma solicitação de nome de usuário/senha antes mesmo da tela de login do administrador ser carregada, oferecendo uma camada extra de segurança além das suas credenciais administrativas padrão.
Habilite a autenticação HTTP para o administrador.Quando essa opção está ativada, os visitantes precisam inserir um nome de usuário e uma senha em um campo exibido no navegador antes mesmo de visualizarem a tela de login do administrador.
Nome de usuário / Senha: Estas são as credenciais necessárias para a autenticação HTTP. A senha é armazenada criptografada e nunca é salva em texto simples.
Lista de IPs permitidos: Os endereços IP listados aqui irão ignorar completamente a solicitação de senha.
Compatibilidade do servidor (CGIPassAuth): Isso adiciona uma diretiva necessária em servidores que executam PHP como FastCGI/PHP-FPM, onde o cabeçalho de autenticação não é transmitido corretamente.
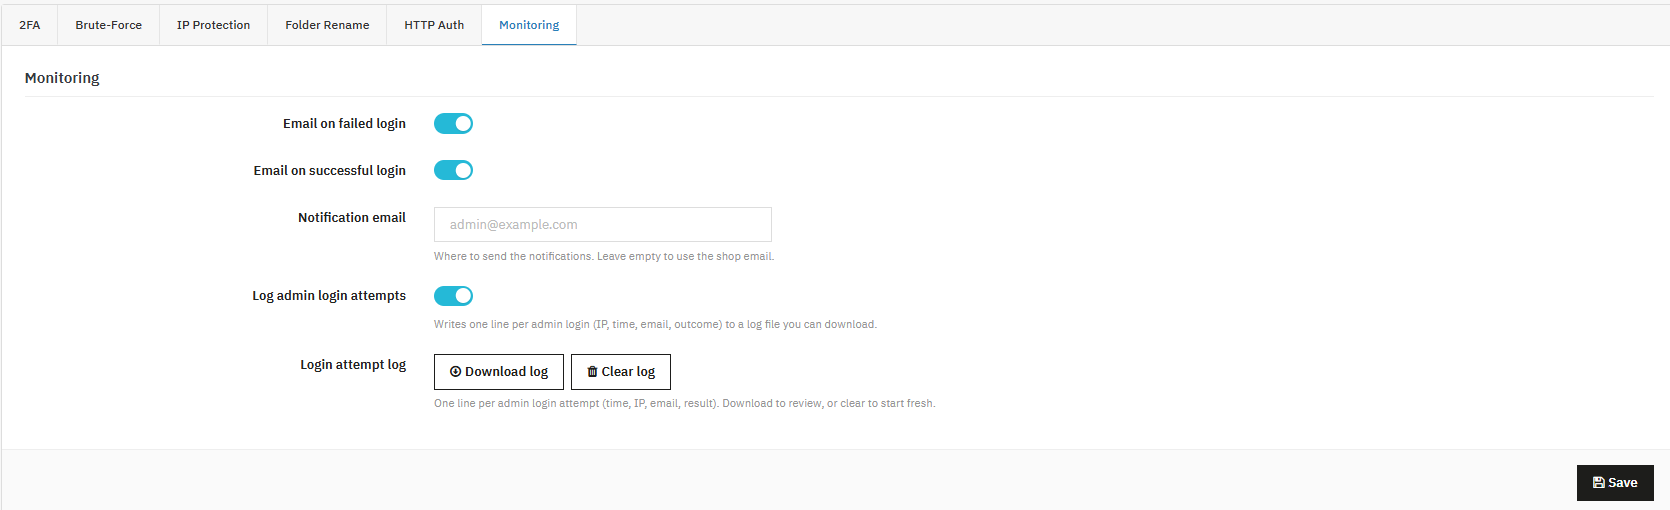
6. Monitoramento de login
Os administradores da loja podem usar isso. Módulo de segurança de login do PrestaShop Funcionalidade para receber alertas sobre logins bem-sucedidos e manter um registro de auditoria para download de cada tentativa de login de administrador.
Notificações de login e registro de auditoria
E-mail de confirmação de login bem-sucedido: Esta opção envia um e-mail de notificação sempre que um administrador inicia sessão com sucesso no painel de administração.
E-mail de notificação: Este é o endereço para onde os alertas de login são enviados. Se deixado em branco, será usado o endereço de e-mail da sua loja por padrão.
Registrar tentativas de login do administrador: Esta opção regista uma linha por tentativa de login, incluindo o endereço IP, a hora, o email e o resultado, num ficheiro de registo que pode ser descarregado.
Registro de tentativas de login: Este é o próprio registro. Os botões de download ficam ativos assim que houver entradas.
6. Proteção de Front-end
A segurança de front-end protege a sua loja virtual, a parte do seu site com a qual todos os clientes e bots interagem diretamente. É aqui que entra a segurança de front-end. Módulo de firewall PrestaShopMódulo captcha do PrestaShope um Módulo de cabeçalhos de segurança do PrestaShop Todas as funcionalidades coexistem, cada uma abordando uma categoria diferente de ameaça enfrentada pelo cliente.
Firewall de Aplicação Web
Os administradores da loja podem usar isso. Módulo WAF do PrestaShop Bloquear automaticamente solicitações que contenham padrões conhecidos de injeção de SQL, cross-site scripting e path traversal antes que elas cheguem ao código da loja virtual.
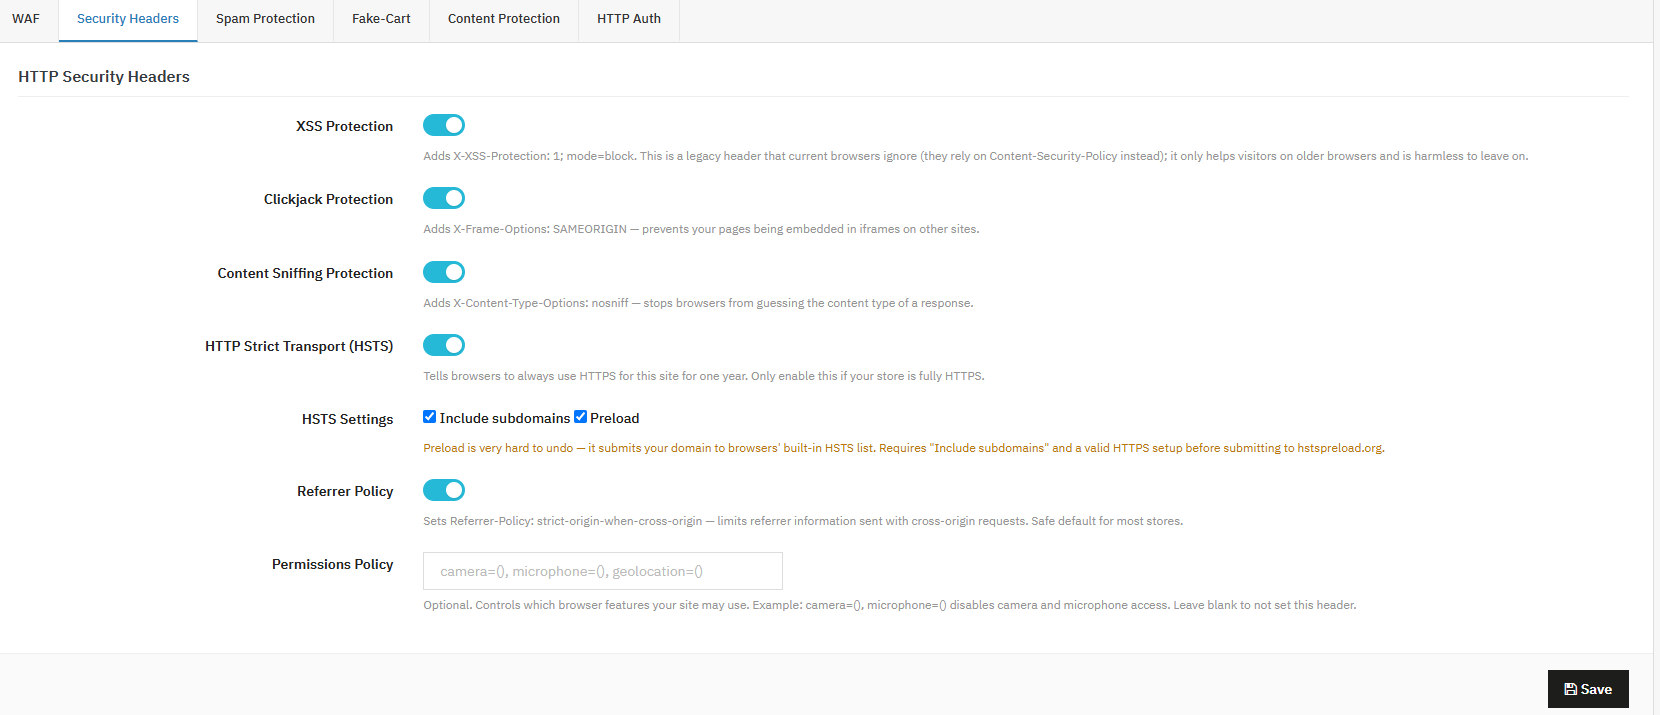
Cabeçalhos de segurança HTTP
Os administradores da loja podem usar isso. Módulo de cabeçalhos de segurança do PrestaShop instruir os navegadores dos visitantes a aplicar proteções adicionais automaticamente, sem qualquer alteração visível na própria loja virtual.
Cabeçalhos de segurança
Essas configurações adicionam pequenas instruções invisíveis que informam aos navegadores da web como lidar com sua loja de forma segura. Você não precisa ser um especialista em tecnologia para usá-las; a maioria pode ser ativada com segurança e esquecida.
Proteção XSS Essa é uma funcionalidade de segurança antiga que ajuda a bloquear um certo tipo de ataque. A maioria dos navegadores modernos já possui proteção integrada melhor, mas ativar essa opção não causa nenhum problema; considere-a como uma trava de segurança adicional para navegadores mais antigos.
Proteção contra Clickjack Isso impede que outros sites exibam secretamente sua loja dentro de um frame oculto em suas próprias páginas, um truque às vezes usado para enganar os visitantes e fazê-los clicar em coisas que não deveriam.
Proteção contra detecção de conteúdo Às vezes, os navegadores tentam “adivinhar” o tipo de arquivo que estão visualizando, o que pode ser explorado por atacantes. Essa configuração instrui os navegadores a confiarem no tipo de arquivo especificado pelo seu repositório, em vez de tentarem adivinhar.
Navegação somente HTTPS (HSTS) Isso instrui os navegadores a sempre se conectarem à sua loja usando a versão segura e criptografada do seu site (HTTPS), e nunca a versão não segura.
Incluir subdomínios / Pré-carregar Isso estende essa mesma regra de conexão segura a quaisquer subdomínios que você utilize (como blog.sualoja.com) e, opcionalmente, pode registrar sua loja em uma lista global que os navegadores verificam automaticamente.
Política de referência Quando alguém clica em um link da sua loja para outro site, os navegadores normalmente compartilham algumas informações sobre a origem do visitante. Essa configuração limita a quantidade de informações compartilhadas.
Política de permissões Essa configuração permite controlar quais recursos do dispositivo, como a câmera ou o microfone, as páginas da sua loja podem usar no navegador do visitante.
proteção contra spam
Os administradores da loja podem usar isso. Módulo de proteção contra spam do PrestaShop e Módulo captcha do PrestaShop Funcionalidade para adicionar verificação CAPTCHA automaticamente aos formulários de contato e cadastro de clientes.
1. Proteção contra spam (CAPTCHA)
Este recurso faz parte do Módulo de segurança do PrestaShop, ajudando a impedir que bots e spammers inundem seus formulários de contato e registro com envios indesejados. Como um recurso integrado Módulo anti-spam para PrestaShop e Módulo captcha do PrestaShopEle funciona em conjunto com outras ferramentas, como um Módulo reCAPTCHA do PrestaShop, Módulo PrestaShop Cloudflare Turnstile e Módulo hCaptcha do PrestaShopTudo isso foi projetado para verificar se um visitante real, e não um robô, está enviando seus formulários.
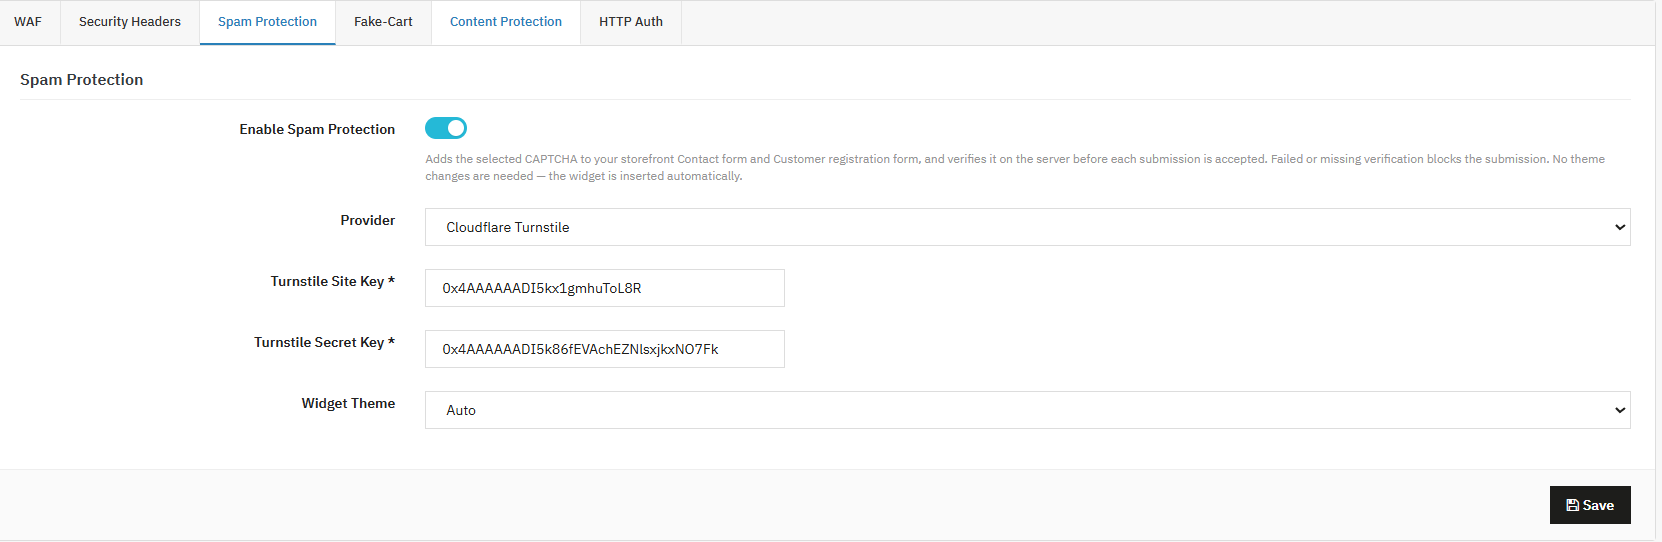
Ativar proteção contra spam Quando ativada, esta opção adiciona uma verificação CAPTCHA aos seus formulários de contato e cadastro. A verificação ocorre no servidor antes do formulário ser aceito, portanto, não pode ser burlada.
Provedor Aqui você escolhe qual serviço CAPTCHA usar: Cloudflare Turnstile, Google reCAPTCHA ou hCaptcha. Cada um funciona de uma maneira um pouco diferente, mas todos têm o mesmo propósito: bloquear spam automatizado.
Chave do site / Chave secreta Esses são códigos especiais fornecidos pelo serviço CAPTCHA escolhido, que conectam sua loja a esse serviço de forma segura.
Tema do widget Isso controla a aparência da caixa CAPTCHA, por exemplo, Automático, Claro ou Escuro.
2. [Novo] Campo de Honeypot
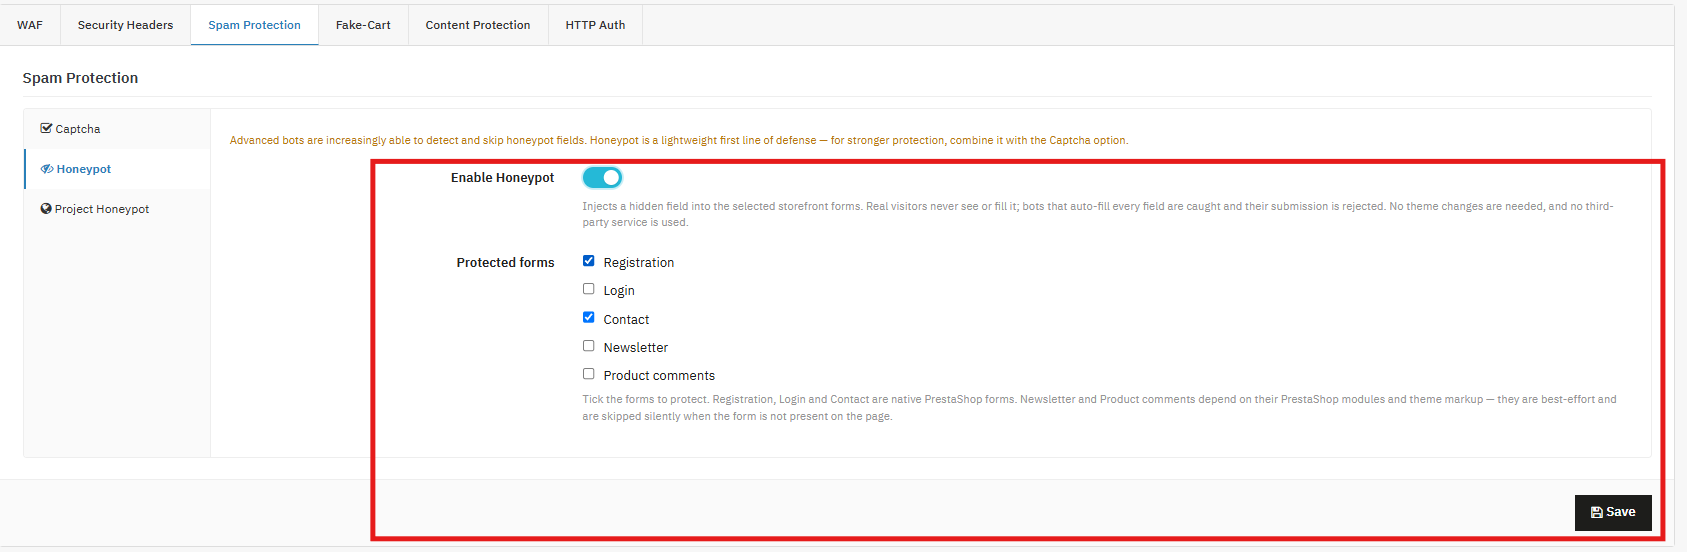
O Honeypot adiciona uma camada extra de proteção contra spam ao seu frontend, inserindo campos invisíveis em formulários selecionados. Visitantes ou clientes reais nunca veem esses campos, mas bots automatizados que tentam preencher todos os campos podem ser detectados e bloqueados. Essa proteção leve e simples reduz spam, contas falsas e logins automatizados, mantendo a experiência de compra tranquila para clientes reais.
Ativar HoneypotAtive esta configuração para habilitar a proteção Honeypot em sua loja. Uma vez ativada, o módulo adiciona silenciosamente um campo oculto aos formulários selecionados. Se um bot preencher esse campo oculto, o envio será marcado como suspeito e bloqueado antes mesmo de ser processado.
Formulários ProtegidosSelecione quais formulários devem ser protegidos pelo Honeypot. O módulo suporta:
Registro – Impede a criação automática de contas e cadastros falsos.
Entrar– Bloqueia tentativas de login automatizadas e ataques baseados em bots.
Contato Impede que mensagens de spam e consultas automatizadas cheguem à sua caixa de entrada.
Newsletter– Impede inscrições falsas ou automatizadas em newsletters. Observação: Isso depende do seu módulo de newsletter e da configuração do tema. Se o formulário não for encontrado na página, a proteção será ignorada automaticamente.
Comentários do produto– Protege os formulários de avaliação e comentários contra spam e entradas automatizadas. Observação: isso depende do módulo de Comentários do Produto e da configuração do tema. Se o formulário não estiver disponível, a proteção será ignorada automaticamente.
3.0 Projetos HoneyPot
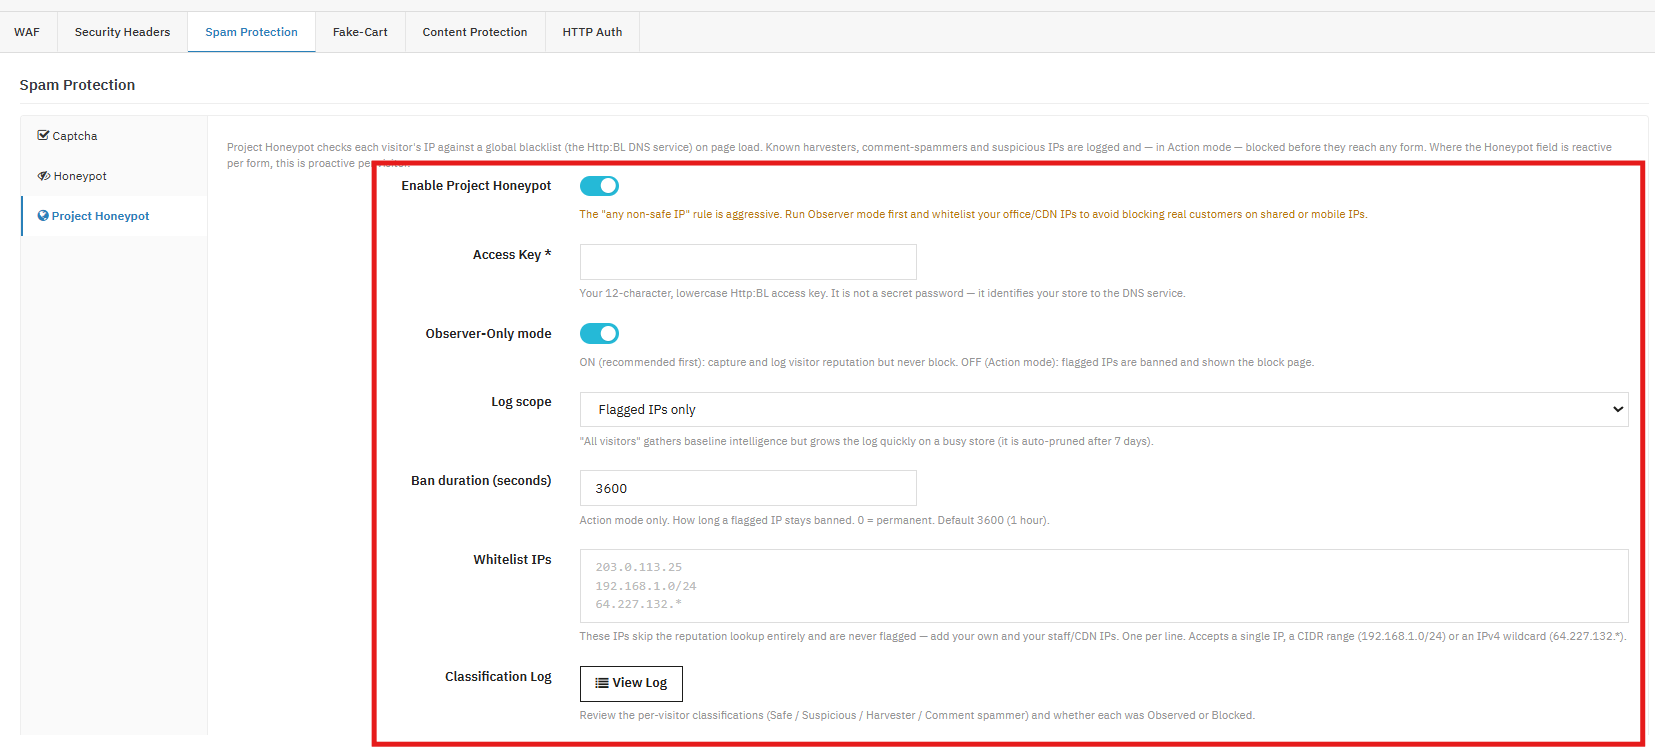
Ativar o Projeto HoneypotControle a aba para ativar/desativar toda a funcionalidade. Quando ativada, o IP de cada visitante é verificado em relação à lista negra Http:BL (lista negra baseada em DNS do Project Honeypot) assim que a página é carregada. É isso que a torna “proativa” em comparação com um campo de formulário honeypot, que só reage quando alguém envia um formulário. Chave de acessoA chave de acesso é um identificador de 12 caracteres em minúsculas, emitido pelo Project Honeypot, que vincula suas consultas HTTP:BL à sua conta. Não se trata de uma credencial secreta (não concede acesso a nada), apenas informa ao serviço DNS qual site está fazendo a consulta, de forma semelhante a uma chave de API usada para atribuição/limitação de taxa, e não para autenticação. Modo somente para observadoresOs endereços IP são pesquisados e classificados, e tudo é registrado, mas ninguém é bloqueado. Esta é uma fase de coleta de dados. Escopo de registroO escopo do registro (Log Scope) no módulo de segurança do PrestaShop controla a quantidade de dados que são gravados no registro de classificação. Somente IPs sinalizadosMais leve, registra apenas os visitantes que o Http:BL considera de risco. Todos os visitantesRegistra a classificação de cada visitante, incluindo os “Seguros”, o que é útil para criar uma visão geral da reputação do seu tráfego. Como cresce rapidamente, as entradas são removidas automaticamente após 7 dias.
Duração da proibição (segundos): Relevante apenas quando você estiver no Modo de Ação (IP sinalizado). Define por quanto tempo um IP bloqueado permanece banido antes de poder tentar novamente.
IPs permitidos – Você pode adicionar os IPs à lista de permissões para que eles nunca sejam bloqueados. Registro de Classificação: Este registro mostra o IP de cada visitante, sua classificação (Seguro, Suspeito, Coletor de dados ou Spammer de comentários) e se o sistema apenas o observou ou o bloqueou. É isso que você revisa durante a fase de Observação para verificar falsos positivos antes de passar para o modo de Ação.
Proteção contra carrinhos falsificados
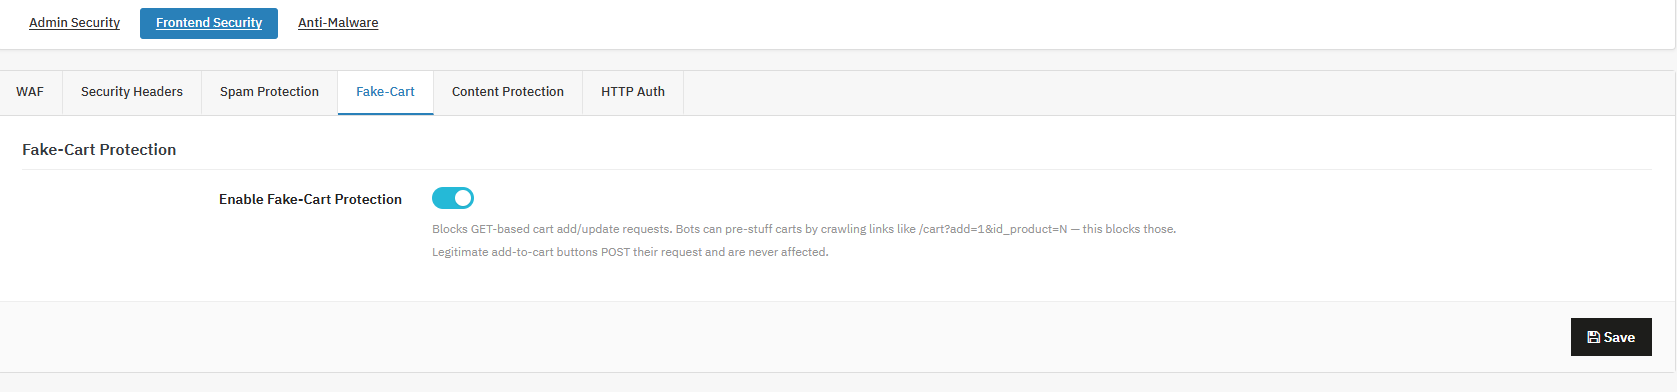
Proteção contra manipulação de carrinhos
Essa funcionalidade é usada para bloquear a manipulação automatizada de carrinhos de compras via requisição GET, uma técnica comum em scripts que se distingue das ações genuínas de adicionar itens ao carrinho realizadas por compradores reais. Os administradores da loja podem contar com essa funcionalidade. Banda de conhecimento recurso para proteger a loja contra bots ou scripts que tentam adicionar itens ao carrinho manipulando diretamente um URL, em vez de clicar normalmente na loja virtual.
Proteção de Conteúdo
Os administradores da loja podem usar este módulo de proteção de conteúdo do PrestaShop para desencorajar a cópia casual de textos e imagens da loja virtual.
Ativar proteção de conteúdo Essa funcionalidade serve como a chave principal para ativar/desativar a proteção de conteúdo. Lembre-se de que ela funciona apenas como uma medida de segurança; um usuário determinado ainda pode contorná-la usando as ferramentas de desenvolvedor do navegador.
Desativar copiar/recortar/colar Essa funcionalidade serve para bloquear os atalhos de teclado que os visitantes normalmente usariam para copiar, recortar ou colar conteúdo das suas páginas.
Desativar a visualização do código-fonte (Ctrl+U) Essa funcionalidade é usada para bloquear o atalho do navegador que permite aos visitantes visualizar o código-fonte da sua página.
Desativar o menu de contexto ao clicar com o botão direito do mouse Essa funcionalidade serve para remover o menu de contexto (clique com o botão direito do mouse), impedindo que os visitantes o utilizem para salvar imagens ou copiar conteúdo.
Desativar seleção de texto Essa funcionalidade serve para impedir que os visitantes destaquem ou selecionem texto na página.
Desativar DevTools / Inspecionar (F12) Essa funcionalidade é usada para bloquear os atalhos F12, Ctrl+Shift+I e Ctrl+Shift+J. Observe que ela não impede que alguém abra as Ferramentas de Desenvolvedor pelo menu do próprio navegador.
Lista de IPs permitidos (Equipe) Os administradores da loja podem usar este campo para listar os endereços IP que ignoram todas as restrições de proteção de conteúdo.
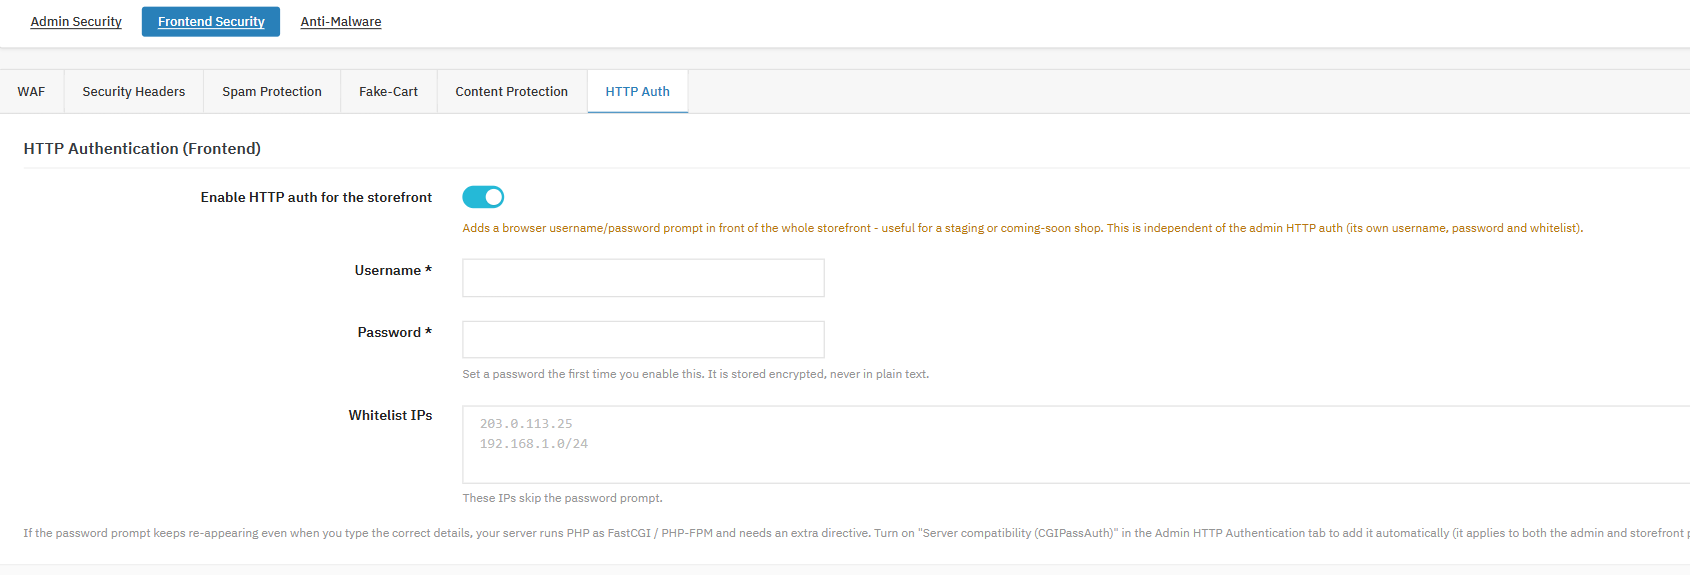
Autenticação HTTP (Frontend)
Os administradores da loja podem usar isso. Banda de conhecimento Módulo de proteção por senha do Prestashop para restringir o acesso a toda a loja virtual por meio de uma solicitação de nome de usuário e senha no nível do navegador. Isso é independente da autenticação HTTP administrativa abordada na Seção 7.
Ative a autenticação HTTP para a loja virtual. Essa funcionalidade é usada para adicionar uma solicitação de senha em frente a toda a loja virtual, antes que qualquer página possa ser visualizada.
Usuário senha Os administradores da loja podem usar este campo para definir credenciais específicas da loja virtual, que serão armazenadas de forma criptografada.
IPs da lista de permissões Os administradores da loja podem usar este campo para listar endereços IP que ignoram completamente a solicitação de senha da loja virtual.
Essa funcionalidade é usada para manter uma loja em fase de pré-lançamento ou de testes privada dos mecanismos de busca e visitantes casuais. A dificuldade de acesso é intencional; essa configuração visa restringir completamente o acesso, não funcionar de forma invisível em segundo plano.
Se a solicitação de senha continuar sendo exibida repetidamente mesmo após a inserção correta em um servidor executando FastCGI/PHP-FPM, os administradores da loja podem habilitar a configuração CGIPassAuth em Autenticação HTTP do Administrador, na Seção 7, Aba 5. Essa configuração se aplica tanto às solicitações do administrador quanto às da loja virtual.
7. Proteção Anti-Malware
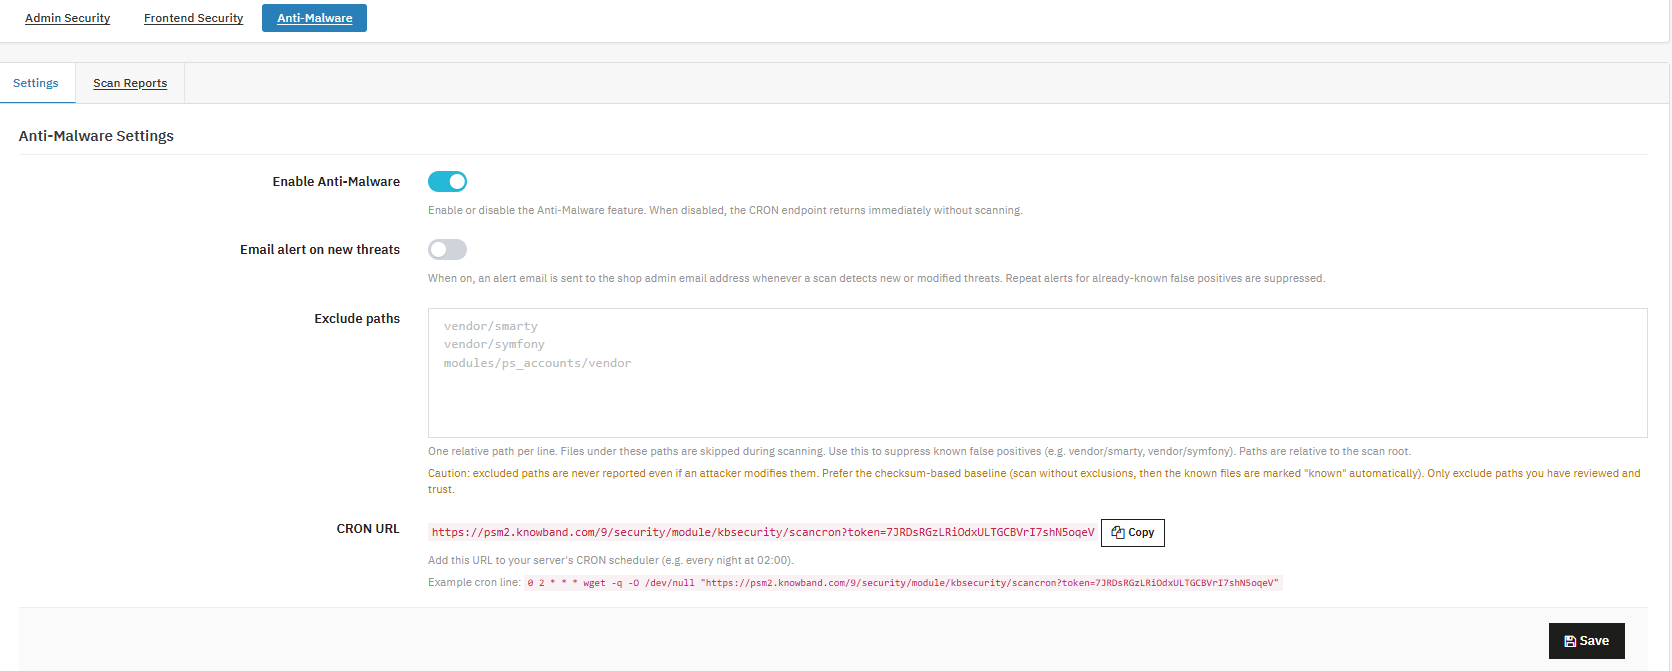
A Proteção Antimalware complementa o módulo com verificações agendadas de integridade de arquivos, uma camada que opera independentemente da segurança de login e da proteção da loja de aplicativos, focada inteiramente na detecção de alterações não autorizadas nos arquivos da sua instalação.
Configurações
Ativar Anti-Malware Essa funcionalidade serve como interruptor principal para o verificador antimalware. Quando desativada, o ponto de extremidade da verificação retorna imediatamente sem realmente verificar nada.
Alerta por e-mail sobre novas ameaças Essa funcionalidade é usada para enviar um alerta para o e-mail do administrador da loja sempre que uma verificação encontrar ameaças novas ou modificadas. Alertas repetidos para falsos positivos conhecidos são suprimidos automaticamente, para que você não seja notificado duas vezes sobre o mesmo item.
Excluir Caminhos Os administradores da loja podem usar este campo para listar caminhos relativos, um por linha, que devem ser ignorados durante a verificação. Isso é útil para suprimir falsos positivos conhecidos, como diretórios de fornecedores.
URL do CRON Essa funcionalidade é usada para fornecer uma URL exclusiva, protegida por token, que aciona uma verificação sempre que solicitada pelo agendador do seu servidor.
Para configurar tudo corretamente, habilite o recurso, ative os alertas por e-mail e adicione a URL do CRON às tarefas agendadas do seu painel de controle de hospedagem (ou diretamente ao crontab do seu servidor, caso você o gerencie), geralmente agendadas para horários de menor movimento, como 2h da manhã. Os alertas são disparados apenas para ameaças genuinamente novas ou modificadas; assim que um arquivo for detectado e excluído ou confirmado, os alertas repetidos para o mesmo item conhecido são suprimidos, para que sua caixa de entrada não seja inundada com a mesma descoberta noite após noite.
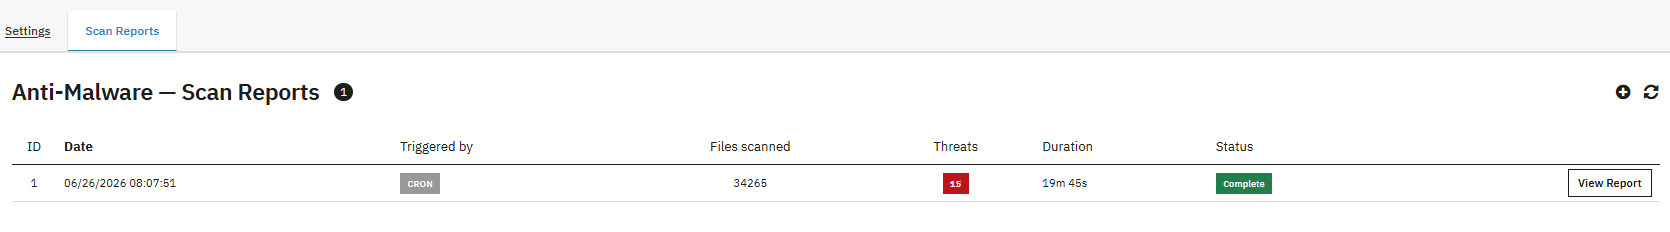
Relatórios de verificação
ID Essa funcionalidade é usada para atribuir um identificador sequencial a cada execução de varredura, facilitando a referência a varreduras individuais.
Data Essa funcionalidade é usada para registrar quando cada varredura foi executada.
Acionado por Essa funcionalidade é usada para mostrar se uma verificação foi executada manualmente ou por uma tarefa agendada pelo CRON.
Arquivos escaneados Essa funcionalidade é usada para exibir o número total de arquivos verificados durante a execução da verificação.
Ameaças Essa funcionalidade é usada para mostrar o número de arquivos novos ou modificados sinalizados durante a verificação.
Duração Essa função é usada para registrar quanto tempo a digitalização levou para ser concluída.
Status Essa função é usada para indicar o estado de conclusão da verificação.
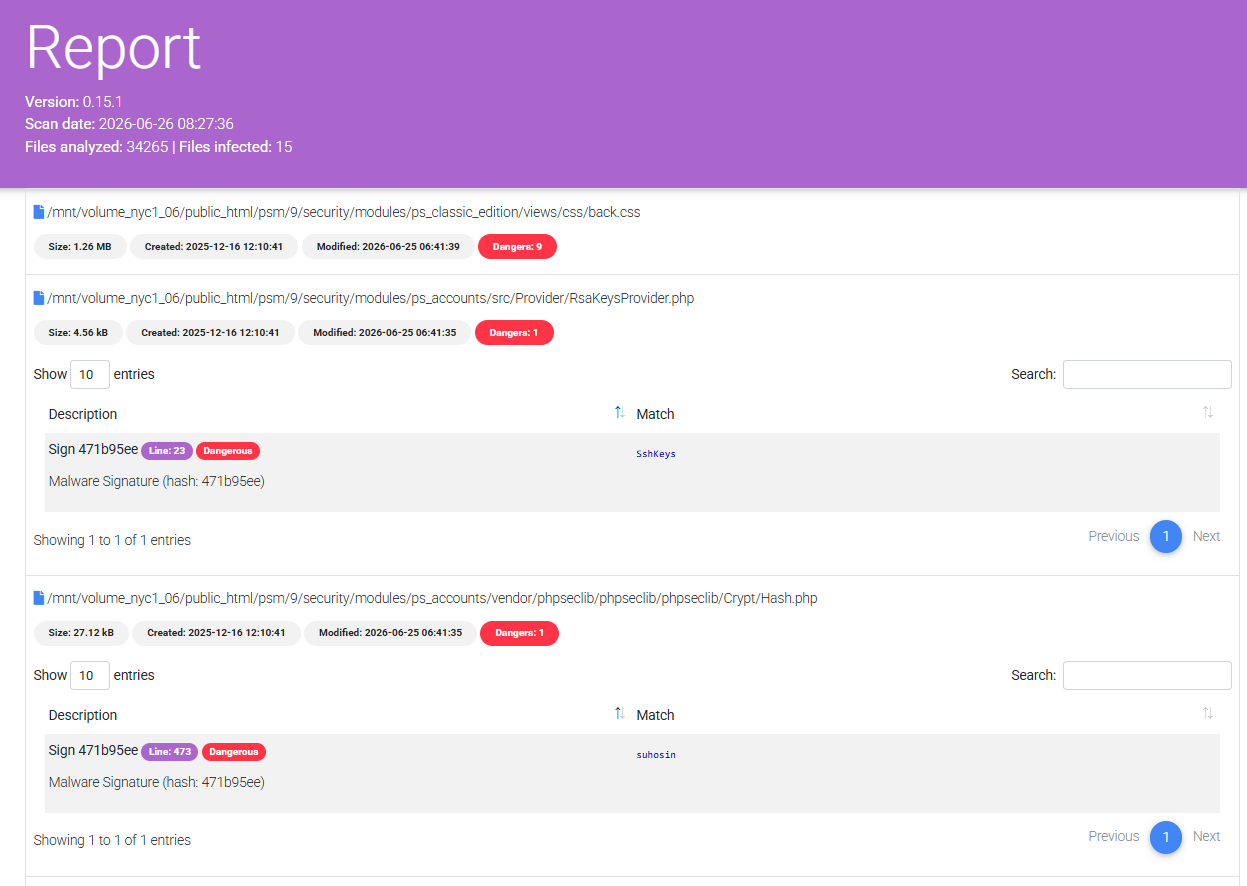
Visualizar relatório Os administradores da loja podem usar essa opção para abrir os resultados detalhados daquela verificação específica.
8. Conclusão
O PrestaShop Security Manager reúne as proteções que a maioria das lojas acaba precisando de forma fragmentada, incluindo um Módulo 2FA do PrestaShopMódulo de força bruta do PrestaShopMódulo de firewall PrestaShopMódulo captcha do PrestaShope verificação antimalware com verificação de integridade de arquivos, em uma única solução configurada centralmente. Painel administrativo seguro do PrestaShopConfigurado cuidadosamente, começando com o monitoramento de logins e a URL de recuperação de emergência antes de adicionar controles mais restritivos, ele reduz significativamente os caminhos de ataque mais comuns direcionados a lojas PrestaShop, sem adicionar atrito para clientes legítimos ou sua própria equipe.