
O PrestaShop fornece uma API de webservice abrangente que permite aos desenvolvedores gerenciar programaticamente aspectos críticos de uma loja de comércio eletrônico, incluindo produtos, pedidos, clientes e muito mais. Tradicionalmente, acessar a API do PrestaShop envolve anexar a chave do webservice como um parâmetro de consulta na URL. Embora esse método seja funcional, ele apresenta preocupações significativas de segurança devido à potencial exposição de informações confidenciais. Uma abordagem mais segura e profissional é transmitir a chave do webservice por meio do cabeçalho Authorization. Neste blog, nos aprofundamos nas razões para adotar essa abordagem, suas vantagens técnicas e um guia passo a passo para implementá-la em sua integração com o PrestaShop.
Por que usar o cabeçalho de autorização?
A transmissão de informações confidenciais, como a chave do serviço web, por meio do cabeçalho de autorização oferece vários benefícios técnicos em relação à sua incorporação na URL:
Mitigação de riscos de segurança:
Informações sensíveis incluídas em URLs são frequentemente registradas no histórico do navegador, logs do servidor e ferramentas de monitoramento. Isso aumenta o risco de acesso não autorizado e exposição de dados. Isso compromete a segurança geral de informações sensíveis. Ao usar o cabeçalho Authorization, você garante que a chave permaneça oculta desses logs.
Adesão às Normas de Segurança:
Diretrizes de segurança modernas e estruturas de conformidade desencorajam a colocação de dados sensíveis em sequências de consulta. Empregar o cabeçalho Authorization alinha-se com esses padrões e aprimora a postura geral de segurança de suas integrações de API.
Melhor legibilidade de URL:
Incorporar a chave do webservice na URL resulta em strings de consulta desorganizadas e difíceis de ler. Ao usar o cabeçalho Authorization, você mantém URLs limpas e profissionais, simplificando a solução de problemas e a depuração.
Escalabilidade e Interoperabilidade:
O cabeçalho Authorization é amplamente adotado em APIs e plataformas, garantindo compatibilidade e preparando sua implementação para o futuro.

Crie um aplicativo Android e iOS para sua loja Prestashop
Nenhuma habilidade de codificação necessária
Etapas para enviar a chave do Webservice no cabeçalho de autorização
Implementar o cabeçalho Authorization para suas solicitações de webservice PrestaShop envolve uma série de configurações técnicas. Abaixo estão as etapas detalhadas:
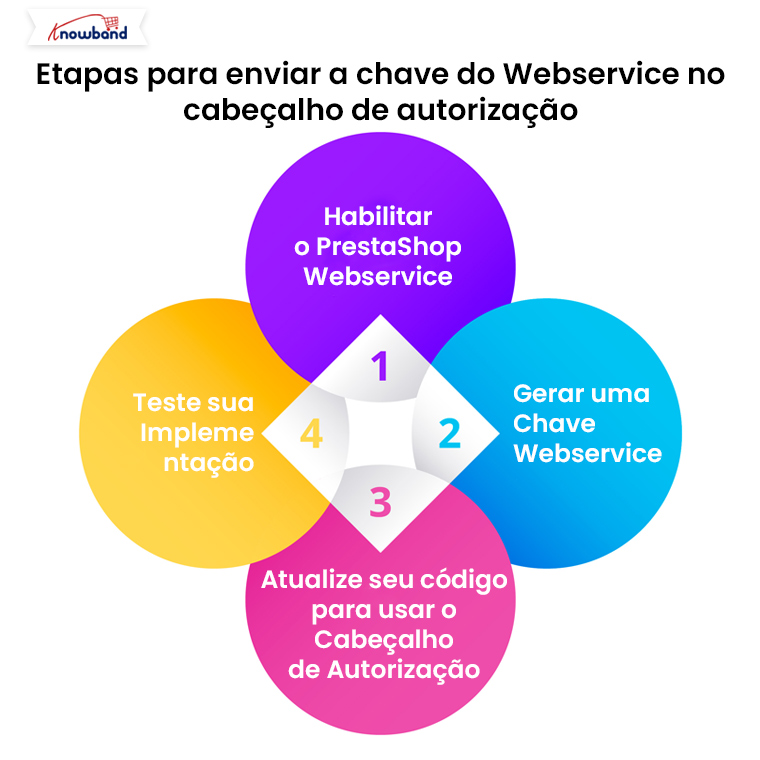

Etapa 1: habilitar o PrestaShop Webservice
Para começar, certifique-se de que a funcionalidade do webservice esteja habilitada na sua loja PrestaShop:
- Efetue login no Back Office da sua loja PrestaShop.
- Acessar Parâmetros avançados > Webservice.
- Alterne o botão para habilitar a funcionalidade do webservice.


Esta etapa garante que sua loja possa lidar com solicitações de API.
Etapa 2: Gerar uma chave de serviço da Web
Em seguida, crie uma chave de serviço web exclusiva com as permissões necessárias:
- Na seção Webservice, clique em Adicionar nova chave.
- Defina as principais permissões, como GET, POST, PUT e DELETE, com base nos seus requisitos de integração.
- Guarde a chave e guarde-a com segurança, pois ela será necessária para autorização.


Etapa 3: atualize seu código para usar o cabeçalho de autorização


Modifique seu código de integração de API para incluir a chave do webservice no cabeçalho de autorização em vez do URL.
Etapa 4: Teste sua implementação
Após integrar o cabeçalho Authorization, verifique sua funcionalidade testando solicitações de API. Os principais pontos a serem validados incluem:
- O servidor aceita o cabeçalho de autorização.
- A resposta contém os dados esperados.
- O tratamento de erros funciona conforme o esperado para chaves inválidas ou ausentes.
Os testes garantem integração e confiabilidade perfeitas em ambientes de produção.
Etapa 5: Atualizar configurações do servidor (opcional)
Em alguns casos, seu servidor PrestaShop pode verificar explicitamente a chave webservice na URL. Para habilitar o uso do cabeçalho Authorization, ajuste as configurações do servidor da seguinte forma:
- Modifique o arquivo .htaccess para ignorar verificações de chaves em strings de consulta.
- Ajuste as configurações do controlador de API no PrestaShop para priorizar os cabeçalhos de autorização.
Essas configurações garantem compatibilidade com versões anteriores e evitam interrupções.
Considerações Avançadas
Para desenvolvedores que lidam com integrações em larga escala, considere os seguintes aprimoramentos:
- Autenticação baseada em token: Substitua chaves de webservice estáticas por tokens gerados dinamicamente para maior segurança e controle.
- Limitação de taxa: Implemente a limitação de solicitações para evitar abusos e garantir o desempenho ideal da API.
- Aplicação de HTTPS: Sempre use HTTPS para criptografar a comunicação da API, protegendo dados confidenciais durante a transmissão.
- Registro de erros: Mantenha registros abrangentes de solicitações e respostas de API para facilitar a depuração e a auditoria.
Essas medidas fortalecem seu ecossistema de API e o preparam para escalabilidade futura.

Adicione URLs limpos e redirecionamento 301/302/303 em sua loja Prestashop
Conclusão
Enviar a chave do webservice no cabeçalho Authorization é uma atualização significativa para sua integração de API PrestaShop. Ao adotar essa abordagem, você atenua os riscos de segurança, adere às melhores práticas e prepara a infraestrutura da sua loja de comércio eletrônico para o futuro. Para implementar esse aprimoramento, siga as etapas descritas meticulosamente, teste rigorosamente e atualize as configurações conforme necessário. Complemente essa prática com medidas de segurança adicionais, como aplicação de HTTPS e autenticação baseada em token, para uma integração de API robusta. Se você tiver alguma dúvida ou insight, sinta-se à vontade para compartilhá-los na seção de comentários. Juntos, podemos construir soluções de comércio eletrônico seguras e eficientes. Boa codificação!
