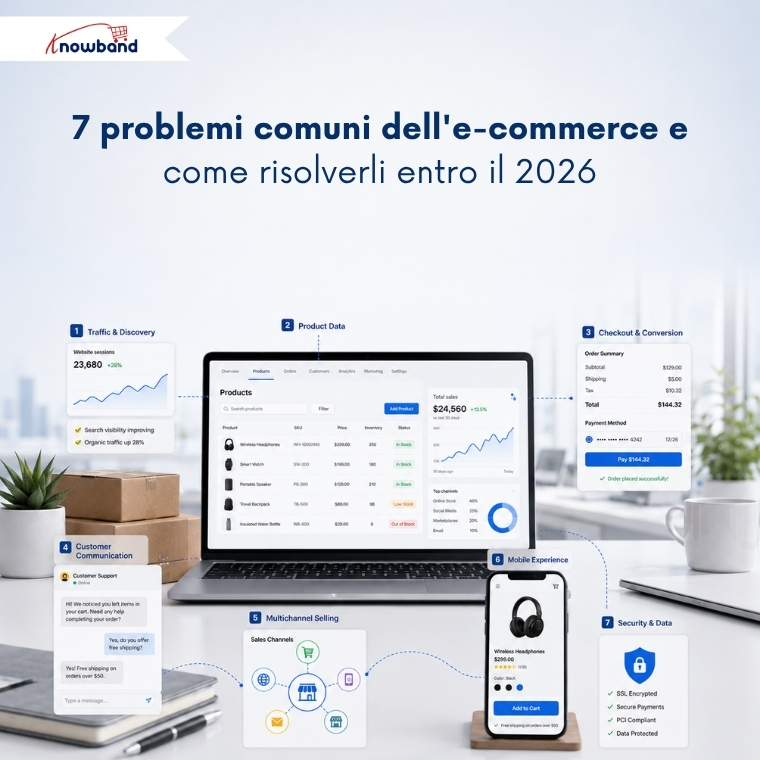
Gestire un negozio online comporta una vasta gamma di sfide. Dati di prodotto inadeguati possono compromettere la visibilità nei motori di ricerca, una scarsa reperibilità può limitare l’impatto delle strategie di conversione e un’assistenza clienti lenta può trasformare i potenziali acquirenti in clienti persi. Questi problemi sono strettamente interconnessi, quindi la chiave è identificare quale di essi incide maggiormente sul fatturato del tuo negozio e risolverlo per primo. Anche piccole lacune in queste aree possono avere un impatto significativo sulle entrate.
Questa guida suddivide queste sfide in sette categorie. Ogni sezione spiega qual è il problema, perché si verifica e come risolverlo. In questo modo, potrai utilizzare queste informazioni per supportare le decisioni aziendali.
1. Problemi di traffico e di rilevamento
Quali sono i problemi di visibilità nell’e-commerce?
I problemi di visibilità si verificano quando gli acquirenti interessati al tuo prodotto non riescono mai a raggiungere il tuo negozio. Il posizionamento nei risultati di ricerca cala, le pagine di categoria smettono di essere indicizzate oppure il prodotto compare su Google ma non appare mai in una risposta generata dall’intelligenza artificiale.
Perché la scoperta fallisce
Oggi la ricerca si svolge su due binari separati e la maggior parte dei negozi è ottimizzata solo per uno dei due. I risultati organici tradizionali premiano ancora la scansionabilità, i link interni e la ricchezza dei contenuti. La ricerca basata sull’intelligenza artificiale, tuttavia, cerca qualcosa di diverso. Si basa su informazioni di prodotto strutturate e leggibili dalle macchine, che un modello può citare con sicurezza.
Una pagina prodotto può quindi posizionarsi in prima pagina e rimanere invisibile all’interno di un sistema di raccomandazione acquisti basato sull’IA. Il modello non ha trovato un prezzo chiaro, uno stato di disponibilità affidabile e specifiche estraibili, quindi ha consigliato un prodotto di un concorrente che poteva consultare al suo posto.
Come risolvere i problemi di rilevamento
Inizia controllando lo stato di indicizzazione del tuo sito web in Google Search Console. Identifica gli URL esclusi da Google e risolvi la causa principale anziché inviare nuovamente la sitemap. In molti casi, la navigazione a faccette crea migliaia di URL simili che competono tra loro. Anche i percorsi di categoria duplicati che puntano allo stesso prodotto sono una causa comune di problemi di indicizzazione.
Successivamente, concentrati sul rendere i dati del tuo prodotto più facili da comprendere per i motori di ricerca e i sistemi di intelligenza artificiale. Ogni prodotto necessita di uno schema prodotto valido, un prezzo risolvibile, un campo di disponibilità accurato e dati di specifica in campi strutturati anziché nascosti nell’HTML della descrizione. Eseguire un corretto crawler AI e un audit di indicizzazione ti mostrano cosa le macchine effettivamente recuperano e aggiungere un file llms.txt che indirizza i crawler basati sull’intelligenza artificiale ai dati del tuo prodotto colma il divario rimanente.
2. Problemi relativi ai dati di prodotto e al catalogo
Che cos’è una scarsa qualità dei dati di prodotto?
Una scarsa qualità dei dati di prodotto significa che le informazioni sul prodotto sono incomplete, incoerenti tra i diversi canali o addirittura errate. Attributi mancanti, specifiche contraddittorie, SKU duplicati e inventario obsoleto rientrano tutti in questa categoria.
Perché i dati del prodotto si interrompono
I cataloghi di prodotti, con il passare del tempo, diventano naturalmente obsoleti, spesso senza che i venditori se ne accorgano. Un fornitore modifica una specifica senza preavviso, un aggiornamento in blocco viene eseguito senza convalida, oppure una variante di prodotto viene scollegata dalla sua scheda principale. Poiché questi problemi raramente causano errori immediati, spesso passano inosservati.
Il costo è documentato ed è elevato. Ricerca Akeneo: è emerso che il 66% degli acquirenti ha abbandonato un acquisto perché le informazioni sul prodotto erano mancanti o imprecise, e il 43% ha restituito un prodotto nell’ultimo anno perché le informazioni pre-acquisto si sono rivelate errate. La ricerca sui consumatori di Salsify del 2025 aggiunge che il 54% abbandona l’acquisto quando le informazioni sul prodotto sono incoerenti tra i vari siti web consultati.
Questi numeri rappresentano i clienti che hanno già trovato il tuo negozio. Erano interessati all’acquisto, ma hanno abbandonato il sito perché non sono riusciti a verificare con certezza i dettagli, la compatibilità o l’idoneità del prodotto.
Come risolvere i problemi relativi ai dati del catalogo
Anziché misurare la completezza del catalogo per singolo prodotto, è preferibile misurarla in base ai singoli attributi. Ad esempio, un catalogo che dichiara una completezza complessiva del 95% può comunque contenere dati a dimensione zero nelle categorie che generano il maggior numero di resi.
Esegui sempre la convalida prima dell’importazione, non dopo. I trasferimenti in blocco eseguiti su profili salvati con un registro di trasferimento completo consentono di ricondurre ogni errore a un’esecuzione specifica, cosa che il lavoro manuale con file CSV non fa mai. Per i negozi che gestiscono aggiornamenti in blocco frequenti, profili di importazione riutilizzabili con convalida e registri di trasferimento dettagliati aiutano a evitare che gli stessi errori si ripetano.
I dati di Baymard distinguono nettamente le cause. I costi aggiuntivi imprevisti, emersi nelle fasi finali del processo di acquisto, rappresentano il 48% degli abbandoni, risultando di gran lunga la causa principale. La creazione forzata di un account è responsabile del 26%, mentre un processo di pagamento lungo o complicato ne causa un ulteriore 22%.
Nessuna di queste tre è una condizione di mercato o un problema della concorrenza. Ognuna è una decisione di progettazione che il commerciante controlla, ed è per questo che la tariffa varia quando i negozi la prendono in considerazione.
Come ridurre l’abbandono del carrello
Mostra il costo totale, incluse spese di spedizione e tasse, prima che l’acquirente proceda al pagamento. Offri la possibilità di effettuare l’acquisto come ospite e sposta la creazione dell’account alla conferma post-acquisto, quando il cliente è soddisfatto anziché impaziente. Comprimi il flusso in modo che l’avanzamento e il totale dell’ordine rimangano visibili in un’unica schermata, che è l’argomento principale a favore di un checkout a pagina singola per PrestaShop.
Baymard stima che i soli miglioramenti al design del processo di pagamento potrebbero generare un incremento medio del tasso di conversione del 35.26%, equivalente a circa 260 miliardi di dollari di ordini recuperabili tra gli Stati Uniti e l’Unione europea.
4. Problemi di comunicazione e fidelizzazione dei clienti
Quali sono i problemi di comunicazione nell’e-commerce?
I problemi di comunicazione si verificano quando un negozio non riesce a rispondere a un cliente con la rapidità necessaria per concludere la vendita, o non riesce a ricontattarlo dopo che se n’è andato. Ritardi nell’assistenza clienti, email di recupero ignorate e domande pre-vendita ripetitive rientrano tutti in questa categoria.
Perché la comunicazione si interrompe
Il volume delle richieste di assistenza aumenta con le dimensioni del catalogo, mentre il numero di addetti all’assistenza clienti spesso rimane invariato. Le stesse domande si ripetono all’infinito: tempi di spedizione, periodi per i resi, taglie, compatibilità e date di riassortimento. A ciascuna domanda risponde una persona, di solito diverse ore dopo che il cliente l’ha posta e ben dopo che la decisione di acquisto è stata presa.
La messaggistica di recupero presenta un problema correlato. Le email per i carrelli abbandonati hanno ancora un tasso di apertura abbastanza buono, ma la concorrenza nella casella di posta fa sì che il promemoria venga spesso letto quando l’intento si è ormai affievolito.
Come risolvere i problemi di comunicazione
Automatizzate prima le attività ripetitive. Un assistente basato sull’intelligenza artificiale che risponde alle domande su spedizioni, resi e prodotti attingendo ai dati in tempo reale del negozio elimina le domande che non richiedono l’intervento umano, liberando il team per quelle che invece lo necessitano.
Per il recupero dei carrelli abbandonati, è consigliabile passare a un canale con tempi di lettura più rapidi. Per questo motivo, i commercianti stanno spostando il recupero dei carrelli abbandonati dall’email a WhatsApp: un messaggio letto entro pochi minuti ha una percentuale di successo maggiore rispetto a un messaggio letto il giorno successivo.
5. Problemi di espansione del canale
Quali sono i problemi della vendita multicanale?
I problemi di vendita multicanale sorgono quando un negozio pubblica i propri prodotti su marketplace o feed di shopping e non riesce a mantenere la coerenza del catalogo, dei prezzi e dell’inventario su tutte le piattaforme. Ne conseguono vendite eccessive, articoli rifiutati dai feed e discrepanze di prezzo evidenti.
Perché i canali si allontanano
Ogni canale impone la propria tassonomia, i propri requisiti di attributi e le proprie regole per le immagini. Un prodotto che supera la convalida sul tuo negozio potrebbe non essere valido su Google Shopping per la mancanza di un GTIN, oppure potrebbe non essere valido su un marketplace perché la mappatura della categoria è errata.
L’inserimento manuale dei prezzi rende inevitabile la discrepanza tra le due informazioni. Se un prezzo viene aggiornato in un punto e dimenticato in un altro, qualsiasi cliente che confronti i due prezzi non potrà che rendersi conto della negligenza del vostro negozio.
Come risolvere i problemi di coerenza del canale
Considera il catalogo del tuo negozio come l’unica fonte di verità e invia i dati da esso verso l’esterno, mai lateralmente tra i canali. La sincronizzazione automatica dei feed di prodotto mantiene quindi prezzi e scorte allineati secondo una pianificazione, anziché affidarsi alla memoria.
Considera i rifiuti dei feed come una diagnostica gratuita. Quando Google rifiuta un elemento per un attributo mancante, la stessa lacuna di solito ti sta costando conversioni anche sul tuo sito. I venditori che stanno valutando un nuovo canale troveranno utili le considerazioni pratiche da fare prima di vendere su Etsy.
Il divario di conversione mobile descrive la differenza tra il traffico che arriva su dispositivi mobili e il fatturato che genera. I dispositivi mobili rappresentano la stragrande maggioranza delle sessioni di e-commerce, ma il tasso di conversione è circa la metà rispetto ai dispositivi desktop.
Perché le prestazioni dei dispositivi mobili sono inferiori alla media
Le difficoltà tollerate da un utente desktop diventano un ostacolo insormontabile su smartphone. Moduli lunghi, aree di interazione pensate per il puntatore del mouse, rendering lento dei contenuti più grandi e opzioni di pagamento limitate: ognuno di questi elementi incide negativamente sul numero di completamenti.
Il design responsivo ha risolto il problema del layout, senza però risolverlo quello dell’interazione. Un modulo di pagamento progettato per desktop e ridimensionato per adattarsi a uno smartphone richiede comunque gli stessi quindici campi.
Come colmare il divario mobile
Correggi innanzitutto i Core Web Vitals sui dispositivi mobili, poiché è lì che si concentrano gli errori. Riduci il numero di campi da compilare al momento del pagamento, abilita il riempimento automatico e aggiungi Apple Pay e Google Pay come opzioni di pagamento.
Ridurre i passaggi del processo di acquisto su OpenCart genera un guadagno circa doppio su dispositivi mobili rispetto alla versione desktop. I negozi con tassi di riacquisto significativi dovrebbero anche analizzare come i concorrenti che privilegiano le app fidelizzano i clienti, perché un’app dedicata elimina gli ostacoli anziché gestirli.
7. Problemi di sicurezza, spam e integrità dei dati
Quali sono i problemi di sicurezza nell’e-commerce?
I problemi di sicurezza nell’e-commerce comprendono l’accesso non autorizzato ai dati dei clienti, le frodi nei pagamenti e gli abusi automatizzati come le registrazioni di bot, l’invio di moduli spam e il credential stuffing.
Perché i negozi vengono presi di mira
I negozi online contengono esattamente ciò che i malintenzionati desiderano: dati di pagamento, indirizzi e credenziali che i clienti riutilizzano altrove. I commercianti più piccoli attirano l’attenzione perché applicano controlli di sicurezza con minore costanza e li monitorano meno frequentemente.
Lo spam è il problema quotidiano più comune. Le registrazioni false intasano la tabella dei clienti, l’invio di moduli spazzatura consuma tempo dell’assistenza clienti e il traffico di bot può distorcere i dati analitici che sono alla base delle decisioni aziendali chiave.
Come ridurre l’esposizione
Aggiorna la piattaforma e ogni estensione installata secondo una pianificazione, anziché solo dopo che qualcosa si rompe. Imponi HTTPS su tutto il negozio, limita l’accesso amministrativo in base al ruolo e mantieni backup esterni che hai testato il ripristino almeno una volta. Il modulo di sicurezza dedicato copre gli strati che altrimenti verrebbero dimenticati.
Proteggi anche il frontend. Bloccare i bot e le registrazioni false a livello del modulo protegge sia il database dei clienti sia i report su cui basi le tue decisioni, e i moduli ben progettati riducono al contempo l’abbandono nelle pagine di registrazione e di contatto.
Trasformare i dati dei negozi in decisioni
Ciascuno dei problemi sopra descritti rimane invisibile finché non viene misurato. La maggior parte dei commercianti esporta ancora i dati degli ordini in fogli di calcolo, il che significa che le informazioni arrivano settimane dopo la perdita e quando il modello è già cambiato.
Interroga direttamente il negozio. Ottenere risposte dai dati del tuo negozio senza scrivere query SQL trasforma la reportistica settimanale in una domanda di due minuti, e un’analisi intelligente del negozio identifica quale di queste sette categorie sta costando di più in questo momento.
Monitoriamo settimanalmente quattro parametri: tasso di abbandono suddiviso per dispositivo, numero di feed rifiutati, completezza degli attributi per categoria e ticket di supporto raggruppati per tipologia di domanda.
Dove iniziare
Procedere in ordine di perdita misurabile, piuttosto che in ordine di visibilità.
Per la maggior parte dei negozi, questo significa prima la fase di pagamento, poi i dati del catalogo e infine la fase di scoperta. Le prime due contribuiscono a convertire i visitatori già acquisiti, rappresentando quindi la strategia più economica per ottenere risultati. La fase di scoperta, invece, attira nuovi visitatori e riempire un secchio che perde raramente porta a buoni risultati.
Knowband sviluppa moduli per tutte e sette le aree di PrestaShop, OpenCart, Magento e Shopify, che comprendono l’ottimizzazione del checkout, l’importazione e l’esportazione del catalogo, le integrazioni con i marketplace, le app per dispositivi mobili e il coinvolgimento dei clienti.
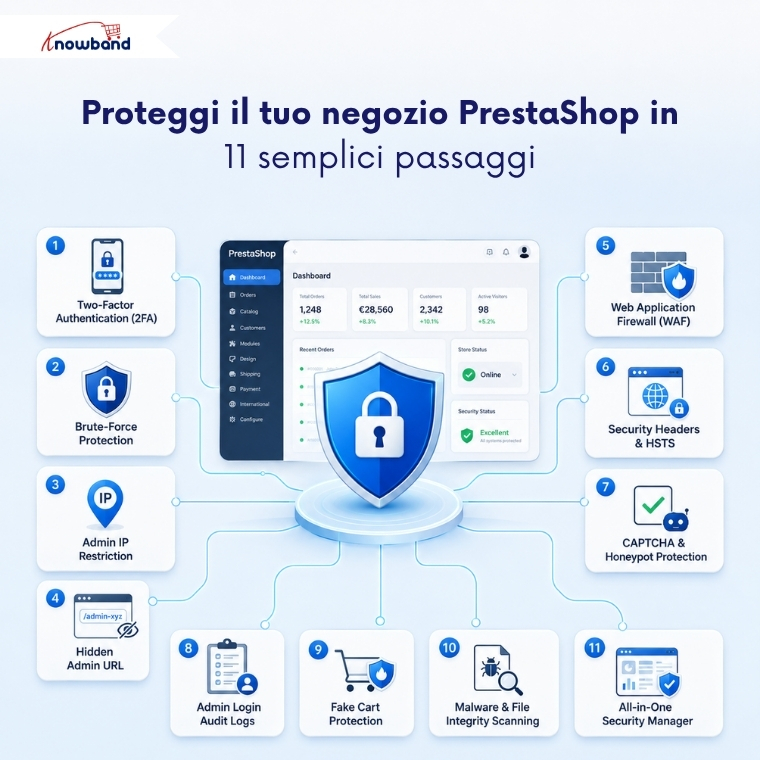
Un negozio PrestaShop raramente viene compromesso da un singolo attacco evidente. Al contrario, gli incidenti di sicurezza si sviluppano in genere gradualmente, con segnali di allarme sottili come un aumento delle registrazioni fraudolente, accessi all’area amministrativa più lenti del normale o modifiche inaspettate a file critici. Sebbene queste anomalie possano sembrare insignificanti prese singolarmente, spesso indicano un problema di sicurezza più profondo. Quando i segnali diventano impossibili da ignorare, gli aggressori hanno spesso già trovato un punto d’appoggio all’interno del sistema. La buona notizia è che la maggior parte di questi incidenti condivide le stesse poche cause principali e ognuno di essi ha una soluzione pratica nota. Una configurazione adeguatadella sicurezza di PrestaShop, come il modulo di sicurezza PrestaShop di Knowband, risolve quasi tutti questi problemi prima ancora che raggiungano i tuoi clienti o il tuo team di amministrazione.
Di seguito sono riportate undici misure pratiche per colmare queste lacune, a cominciare da quella che la maggior parte dei negozi trascura per prima: l’accesso amministrativo stesso.
1. Attiva l’autenticazione a due fattori per gli accessi degli amministratori.
Una password rubata o riutilizzata non dovrebbe essere sufficiente per accedere al back office. L’autenticazione a due fattori richiede un codice temporaneo fornito da un’app di autenticazione, oltre alla password, quindi una credenziale compromessa da sola non può garantire l’accesso, anche se è stata esposta in una violazione di dati non correlata.
Implementate inizialmente l’autenticazione a due fattori in modalità facoltativa (opt-in). Una volta che tutti gli utenti si saranno registrati con successo, rendetela obbligatoria per l’intero negozio. Durante l’implementazione, mantenete almeno un indirizzo IP attendibile nella whitelist e verificate che il link di ripristino di emergenza funzioni prima di attivarlo, poiché un’implementazione forzata dell’autenticazione a due fattori senza un meccanismo di fallback è il modo in cui i team rischiano di precludersi l’accesso al proprio negozio.
2. Blocca automaticamente i tentativi di accesso tramite attacchi di forza bruta
Gli script automatizzati non indovinano le password una alla volta manualmente. Tentano decine di volte al minuto di accedere alle tue credenziali di amministratore, sperando che una di queste vada a buon fine. Questo è esattamente il tipo di attacco che un modulo di sicurezza di PrestaShop è progettato per bloccare prima che abbia successo.
La protezione contro gli attacchi brute-force blocca un indirizzo IP dopo che questo ha superato un determinato numero di tentativi falliti entro un intervallo di tempo prestabilito, senza necessità di monitoraggio manuale. Se uno script di un malintenzionato tenta cinquanta combinazioni di password contro le tue credenziali di amministratore in meno di un minuto, il blocco si attiva automaticamente e si disattiva allo scadere del periodo di blocco, senza bisogno di alcuna operazione manuale da parte tua.
3. Limitare l’accesso al back-office tramite indirizzo IP
Se il tuo team effettua l’accesso da una serie di posizioni note, non c’è motivo di lasciare l’accesso amministrativo aperto a tutto Internet. Limitare l’accesso a specifici indirizzi IP blocca tutti gli altri visitatori prima ancora che visualizzino il modulo di accesso.
Questo è uno dei controlli singoli più efficaci contro i tentativi di attacco esterni, poiché avviene prima ancora che vengano verificate le credenziali. È necessario inserire il proprio indirizzo IP corrente nella whitelist nel momento stesso in cui si attiva la restrizione, per evitare di bloccare accidentalmente l’accesso.
4. Nascondi l’URL di amministrazione dagli scanner automatici
I bot cercano i percorsi comuni delle cartelle di amministrazione nello stesso modo in cui i ladri controllano le porte non chiuse a chiave in una strada. Rinominare la cartella di amministrazione con un URL privato e imprevedibile rimuove completamente il tuo negozio da questa lista di scansione.
Chi non conosce il nuovo indirizzo si imbatte in una pagina di errore 404, non in una schermata di accesso. È un passaggio semplice che permette di escludere il tuo negozio dai sistemi di scansione automatizzati, i quali non si preoccupano nemmeno di distinguere tra un piccolo negozio e uno grande.
5. Aggiungere un firewall per applicazioni web
Gli attacchi di SQL injection e cross-site scripting prendono di mira il codice sorgente del tuo negozio online, non la pagina di accesso. Un modulo firewall per PrestaShop analizza le richieste in entrata alla ricerca di questi schemi di attacco noti e blocca le corrispondenze prima che raggiungano la tua installazione di PrestaShop.
Questo singolo livello di sicurezza intercetta una grande quantità di tentativi di sfruttamento automatizzati che non arrivano nemmeno all’attenzione umana, ed è un elemento fondamentale di qualsiasi modulo di sicurezza PrestaShop che valga la pena installare.
6. Rafforzare le intestazioni di sicurezza HTTP per prevenire gli attacchi basati sul browser
Le intestazioni di sicurezza indicano ai browser dei visitatori come gestire il tuo sito in modo sicuro, ad esempio bloccando i tentativi di clickjacking e impedendo il caricamento del tuo negozio all’interno di un frame nascosto su un’altra pagina. Queste impostazioni sono invisibili agli acquirenti e, una volta configurate, non comportano alcun inconveniente.
Sono inoltre spesso richiesti per la conformità PCI e per gli audit di sicurezza, quindi questo passaggio ha una doppia funzione per qualsiasi negozio che utilizzi un modulo di sicurezza PrestaShop insieme alla sua configurazione di hosting esistente. L’abilitazione della navigazione solo HTTPS (HSTS) insieme a queste intestazioni garantisce che ogni visitatore si connetta tramite una connessione crittografata per impostazione predefinita, anziché dover fare affidamento sul fatto che noti l’assenza dell’icona del lucchetto.
7. Blocca lo spam e la creazione di account falsi con il CAPTCHA
I moduli di contatto e le pagine di registrazione sono un terreno fertile per lo spam automatico e la creazione fraudolenta di account. L’aggiunta della verifica CAPTCHA, tramite Cloudflare Turnstile, Google reCAPTCHA o hCaptcha, filtra i bot prima che possano inviare qualsiasi dato.
Anche in questo caso, un campo honeypot aggiunge un secondo livello invisibile: i visitatori reali non lo vedono mai, ma i bot che riempiono tutti i campi vengono individuati all’istante.
8. Conservare un registro di controllo di ogni accesso amministrativo.
Bloccare gli attacchi è importante, ma sapere cosa è già successo lo è altrettanto. Un registro scaricabile di ogni tentativo di accesso, riuscito o fallito, con indirizzo IP, data e ora e account coinvolto, trasforma un vago sospetto in qualcosa di concreto su cui indagare.
Abbinando questa funzione a un avviso via email per ogni accesso amministrativo andato a buon fine, saprai in pochi minuti se qualcuno effettua l’accesso da una posizione sconosciuta, ben prima che eventuali danni si aggravino e diventino più difficili da risolvere.
Guida rapida alla protezione dalle minacce per PrestaShop
Minaccia
Marchio
Tentativo di indovinare la password / furto di credenziali
Protezione contro gli attacchi di forza bruta + autenticazione a due fattori (2FA)
Bot in fase di scansione alla ricerca dell’URL di amministrazione
Cartella amministrativa nascosta
Iniezione SQL / XSS
Firewall per applicazioni web
Iscrizioni false e moduli spam
CAPTCHA + honeypot
Accessi amministrativi non rilevati o sospetti
Monitoraggio degli accessi + registro di controllo
Manipolazione del carrello tramite bot
Protezione contro i carrelli falsi
Modifiche ai file non rilevate
Scansione antivirus programmata
9. Manipolazione del carrello tramite robot a blocchi
Non tutti i bot prendono di mira la pagina di accesso. Alcuni scansionano il tuo negozio utilizzando parametri URL per precaricare i carrelli senza un effettivo clic su “aggiungi al carrello”, falsificando così i dati di inventario e le analisi.
Bloccare queste richieste di manipolazione del carrello basate sul metodo GET mantiene i dati del carrello puliti e riflette il comportamento reale dell’acquirente anziché un rumore generato da script, un dettaglio che la maggior parte dei plugin di sicurezza generici al di fuori di un modulo di sicurezza dedicato per PrestaShop tende a trascurare completamente.
10. Eseguire scansioni pianificate dell’integrità dei file
Un negozio compromesso non sempre si rivela immediatamente. Codice iniettato o un file di sistema modificato possono rimanere inosservati per settimane prima di comparire sulla vetrina del negozio.
La scansione antimalware programmata confronta la tua installazione con una baseline nota e sicura e segnala i file nuovi o modificati, spesso individuando una compromissione molto prima che i clienti se ne accorgano. Knowband integra questa scansione direttamente nel suo Modulo di sicurezza avanzato per PrestaShop piuttosto che considerarlo un componente aggiuntivo separato.
11. Riunire queste protezioni in un unico modulo
Gestire ciascuno dei dieci punti sopra elencati con un plugin separato significa avere dieci schermate di impostazioni diverse, dieci set di notifiche di aggiornamento e dieci potenziali conflitti di compatibilità. È qui che PrestaShop Advanced Security Manager si guadagna un posto in questa lista, anziché essere considerato un ripensamento.
Il modulo di Knowband integra autenticazione a due fattori (2FA), protezione dagli attacchi brute-force, restrizione IP per gli amministratori, firewall, intestazioni di sicurezza, CAPTCHA con honeypot, protezione dai carrelli falsi e scansione antimalware in un’unica schermata di back-office. Come modulo di sicurezza avanzato per PrestaShop, include anche una dashboard di sicurezza centralizzata che mostra a colpo d’occhio i tentativi di accesso, i ban attivi e gli indirizzi IP segnalati, evitando di dover ricostruire i dati di sicurezza del negozio da dieci log separati.
Integrare queste undici protezioni in una configurazione funzionante
Nessuna di queste undici misure funziona bene da sola. Un firewall senza monitoraggio degli accessi lascia comunque un account amministratore compromesso non rilevato, e l’autenticazione a due fattori senza un URL di recupero può bloccare l’accesso al tuo stesso team durante un’implementazione.
Un modulo di sicurezza PrestaShop che copre insieme la protezione dell’amministratore, la difesa del frontend e la scansione del malware elimina completamente il problema del coordinamento. I proprietari di negozi che valutano unModulo firewall di PrestaShop Come punto di partenza, di solito è meglio verificare se copre anche le altre dieci funzionalità di questo elenco prima di installare qualsiasi cosa.
PrestaShop Security Manager è un modulo di sicurezza completo per PrestaShop, sviluppato per sostituire i plugin singoli che la maggior parte dei commercianti finisce per installare uno alla volta: un plugin per l’autenticazione a due fattori, un plugin CAPTCHA, un’estensione firewall separata altrove. Questo modulo, invece, riunisce protezione lato amministratore, difesa lato front-end e scansione dell’integrità dei file in un’unica schermata di configurazione all’interno del back-office di PrestaShop.
Se stai cercando un Completo Modulo di autenticazione a due fattori per PrestaShopModulo firewall di PrestaShopModulo di protezione dagli attacchi brute force per PrestaShop, o semplicemente un modo per bloccare il tuo proteggere il backend senza destreggiarsi tra queste cinque diverse estensioni, questo PrestaShop Advanced Security Manager copre tutto.
Questo modulo è organizzato in tre aree funzionali, ognuna con il proprio set di schede:
Sicurezza amministrativa: Le misure di sicurezza per l’amministratore includono l’autenticazione a due fattori (2FA), la protezione dagli attacchi brute-force, la protezione dell’indirizzo IP dell’amministratore, la ridenominazione delle cartelle (tramite URL di amministrazione nascosto), l’autenticazione HTTP e il monitoraggio delle attività di accesso.
Sicurezza del frontend: Ciò include firewall per applicazioni web, intestazioni di sicurezza HTTP, protezione antispam (CAPTCHA), protezione dai carrelli falsi, protezione dei contenuti e autenticazione HTTP del negozio online.
Anti-malware: Scansione programmata, rilevamento delle minacce e reportistica storica delle scansioni.
Ciascuna di queste aree è descritta in dettaglio più avanti in questo manuale, con ogni campo spiegato in un linguaggio semplice, in modo che tu sappia sempre esattamente cosa stai accendendo prima di farlo.
Aggiornamento (8 luglio 2026): Nuove funzionalità aggiunte al modulo di sicurezza PrestaShop v1.0.1
L’ultimo aggiornamento di Knowband Modulo di sicurezza PrestaShop Introduce una dashboard e una funzionalità di sicurezza front-end che include un campo HoneyPot e un progetto sotto la protezione antispam. Queste aggiunte offrono ai proprietari dei negozi una visione più chiara della sicurezza del proprio negozio e una difesa più efficace contro gli attacchi automatizzati, il tutto senza alcuna difficoltà tecnica.
1. Nuova dashboard di sicurezza
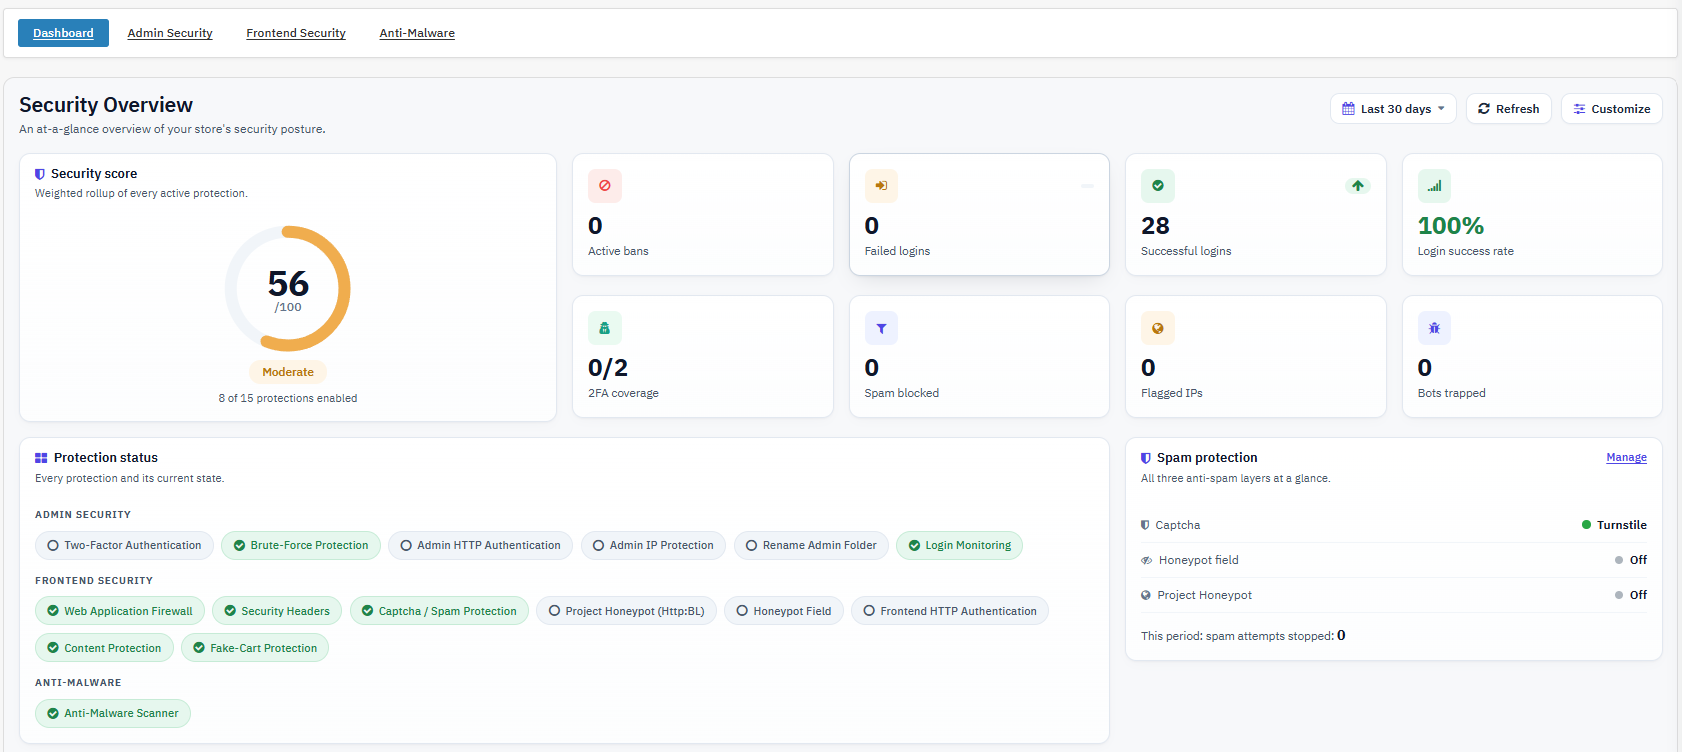
È stata aggiunta una dashboard di sicurezza centralizzata che consente agli amministratori del negozio di visualizzare lo stato di sicurezza completo del proprio punto vendita da un’unica schermata.
La dashboard mostra dettagli chiave come:
Punteggio di sicurezza
Protezioni di sicurezza attive
Tentativi di accesso riusciti e non riusciti
Tasso di successo dell’accesso
Copertura dell’autenticazione a due fattori
Blocchi IP attivi
Statistiche sulla protezione dallo spam
Indirizzi IP segnalati
Attività di cattura dei bot
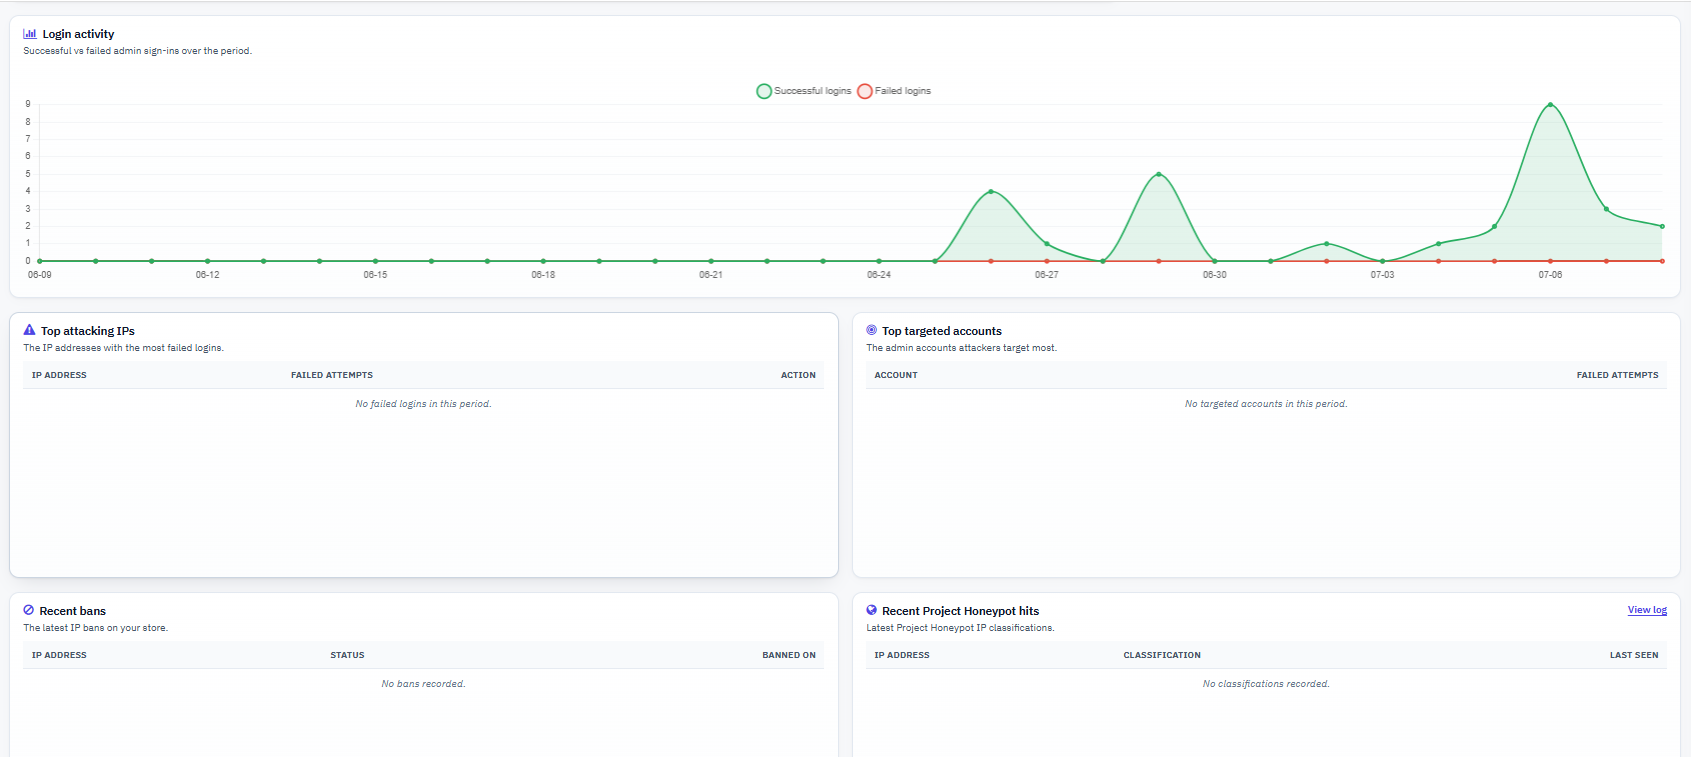
Recenti classificazioni del progetto Honeypot
Indirizzi IP più utilizzati negli attacchi
Principali account amministratori target
Questa nuova funzionalità consente ai commercianti di monitorare facilmente gli eventi di sicurezza in tempo reale e individuare i problemi prima che si aggravino.
2. Protezione Honeypot
Una nuova funzionalità Honeypot aggiunge un primo livello di difesa invisibile contro i bot. Funziona inserendo un campo nascosto all’interno di alcuni moduli del negozio online: i visitatori reali non se ne accorgono, ma i bot che compilano tutti i campi vengono automaticamente individuati all’istante.
Protegge i moduli di registrazione, accesso, contatto, iscrizione alla newsletter e commenti sui prodotti.
Funziona senza modificare il tema del tuo negozio.
Non necessita di servizi di terze parti
Rimane invisibile ai veri visitatori
Riduce gli accessi spam e le registrazioni false
Per risultati ancora più efficaci, Honeypot funziona bene insieme a Modulo Captcha di PrestaShop per fermare i bot più avanzati.
3. Integrazione del progetto Honeypot
Questo aggiornamento collega inoltre il modulo a Project Honeypot, un servizio globale affidabile che identifica gli spammer noti e gli indirizzi IP dannosi.
A differenza della protezione basata esclusivamente sui moduli, Project Honeypot verifica la reputazione di un visitatore prima ancora che questi acceda ai vostri moduli.
I punti salienti principali includono:
Controlli di reputazione IP in tempo reale tramite il servizio Http-bl
Modalità osservatore per monitorare i visitatori sospetti senza bloccarli
Modalità azione per bloccare automaticamente gli indirizzi IP segnalati
Impostazioni personalizzate della durata del ban
Supporto per whitelist IP per utenti attendibili, reti aziendali e servizi CDN
Registri chiari che mostrano la reputazione del visitatore e le azioni intraprese.
Richiede agli amministratori di confermare la propria identità con un codice monouso a tempo generato da un’app di autenticazione, oltre alla password. Ciò impedisce l’acquisizione dell’account anche in caso di fuga di dati, tentativi di indovinare la password o riutilizzo da una precedente violazione.
Protezione dalla forza bruta
Blocca temporaneamente un indirizzo IP che accumula troppi tentativi di accesso amministrativo falliti entro un intervallo di tempo definito, neutralizzando gli script automatizzati di credential stuffing e di indovinamento delle password senza richiedere alcun intervento manuale.
Se uno script di un utente malintenzionato tenta 50 combinazioni di password contro l’account amministratore in meno di un minuto, l’indirizzo IP viene bloccato automaticamente dopo il limite di tentativi configurato, per la durata del blocco configurato.
Protezione IP amministrativa
Limita l’accesso al back-office a un elenco definito di indirizzi IP; tutti gli altri vengono bloccati prima ancora di raggiungere la pagina di login. Questo è il sistema di controllo più efficace contro i tentativi di accesso amministrativo esterno, poiché blocca la richiesta prima ancora che vengano verificate le credenziali.
Rinominare la cartella (URL di amministrazione nascosto)
Questo modulo può nascondere la vera cartella di amministrazione dietro un URL virtuale segreto, in modo che il percorso effettivo del back-office restituisca un errore 404 a chiunque non conosca il nome virtuale. In questo modo, il tuo negozio viene escluso dall’elenco dei siti che i bot trovano scansionando i nomi comuni delle cartelle di amministrazione.
Autenticazione HTTP (amministrazione e frontend)
Utilizzando questo modulo, è possibile aggiungere un ulteriore prompt di nome utente e password a livello di browser, prima ancora che venga caricata la schermata di login di PrestaShop, sia per il back office che per il negozio online. Si tratta di un secondo livello di autenticazione che opera completamente al di fuori dell’applicazione, utile per ambienti di staging, negozi di prova o come ulteriore livello di controllo amministrativo.
Firewall per applicazioni Web (WAF)
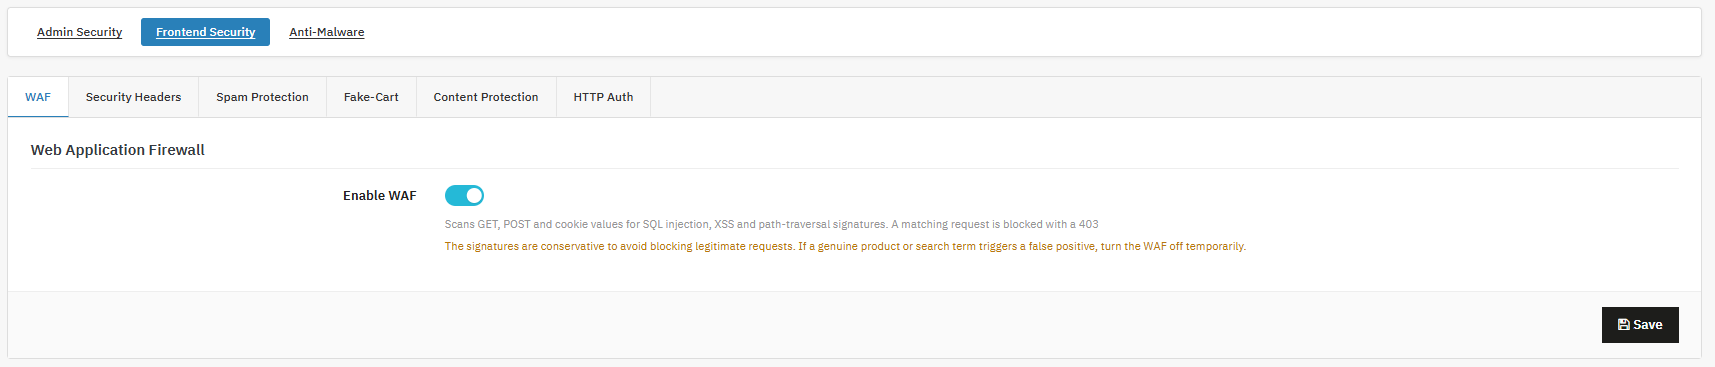
Analizza i dati in entrata provenienti da richieste GET, POST e cookie alla ricerca di noti schemi di attacco di SQL injection, cross-site scripting e path-traversal, bloccando le corrispondenze con una risposta HTTP 403. In questo modo, si intercetta una grande quantità di tentativi di sfruttamento automatizzati prima ancora che raggiungano il codice di PrestaShop.
Intestazioni di sicurezza HTTP
Aggiunge intestazioni di risposta (HSTS, protezione dal clickjacking, protezione dal content sniffing, policy referrer, policy autorizzazioni) che indicano ai browser di applicare ulteriori comportamenti di sicurezza. Questo è un metodo senza svantaggi per rafforzare la gestione del sito da parte dei browser ed è spesso richiesto per la conformità PCI e per le checklist di audit di sicurezza.
Protezione antispam (CAPTCHA)
Aggiunge la verifica CAPTCHA (Cloudflare Turnstile, Google reCAPTCHA o hCaptcha) al modulo di contatto e al modulo di registrazione clienti, riducendo gli invii di spam e la creazione fraudolenta di account senza richiedere alcuna modifica al tema.
Protezione contro le carte contraffatte
Blocca le richieste di manipolazione del carrello basate su GET, una tecnica comune dei bot che esegue la scansione e il precaricamento dei carrelli utilizzando parametri URL anziché azioni di aggiunta al carrello reali. In questo modo, i dati del carrello e dell’inventario rimangono puliti dal rumore generato dai bot, senza influire sui clienti reali.
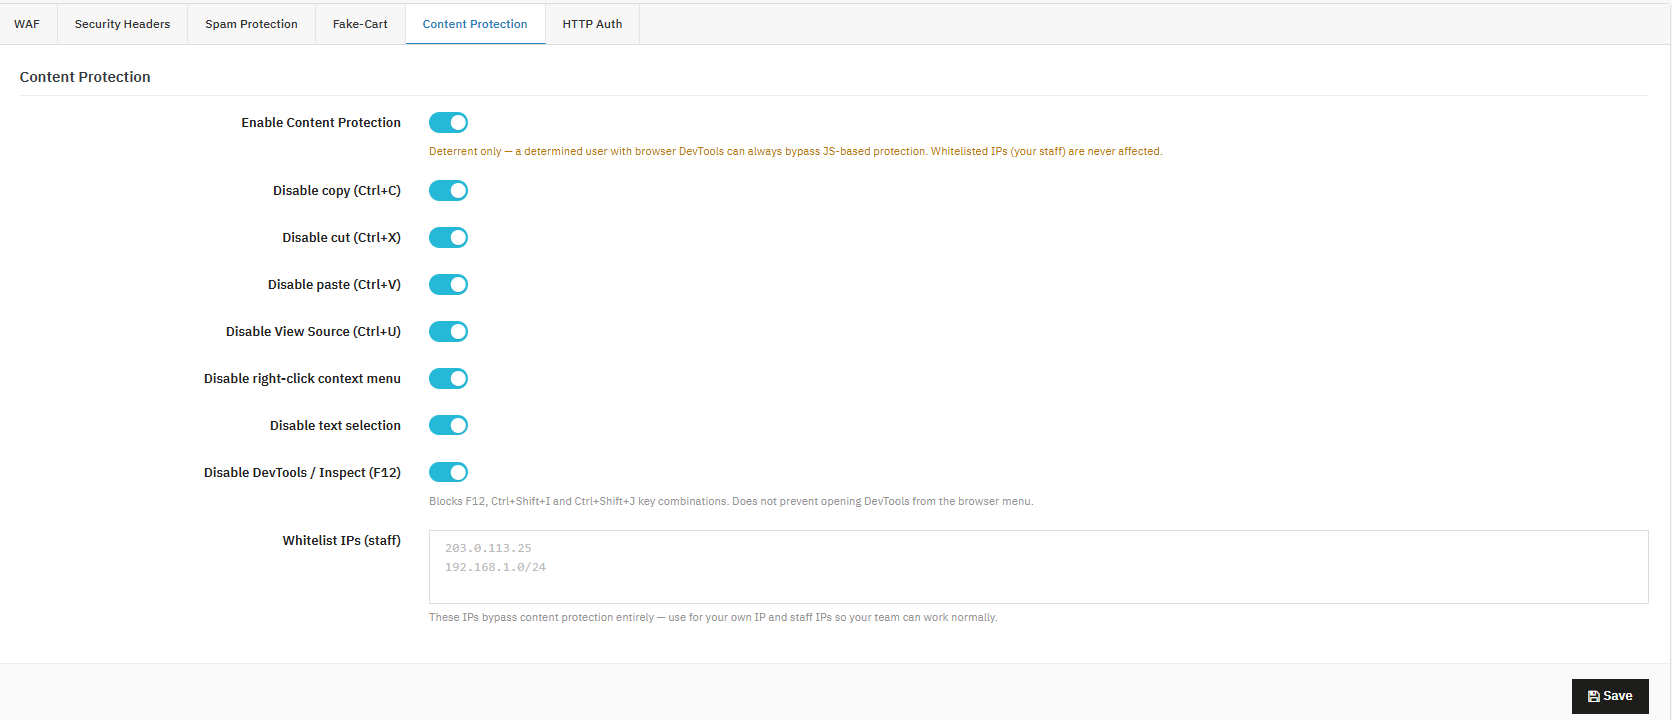
Protezione del contenuto
Scoraggia la copia occasionale di contenuti tramite il blocco delle combinazioni di tasti clic destro, copia e incolla, visualizzazione del codice sorgente e Strumenti per sviluppatori, aumentando lo sforzo necessario per l’estrazione occasionale di descrizioni e immagini di prodotti.
Scansione antimalware
Esegue scansioni programmate di integrità dei file della tua installazione di PrestaShop, confrontando i file con una baseline di riferimento nota e segnalando i file nuovi o modificati come potenziali minacce. Questo permette di individuare prove di una compromissione, come codice iniettato, file di sistema modificati o nuovi file inattesi, spesso ben prima che diventino visibili sul sito.
3. Installazione del modulo PrestaShop Security Manager
Caricamento del modulo
Accedi al back office di PrestaShop con un account amministratore.
Accedere a Moduli > Gestore moduli.
Clicchi Carica un modulo nell’angolo in alto a destra.
Seleziona il file ZIP del modulo che hai scaricato dopo l’acquisto.
Attendi che l’indicatore di avanzamento del caricamento completi. Non abbandonare la pagina durante questa fase, poiché ciò potrebbe interrompere il trasferimento del file in caso di connessioni lente.
Il modulo aggiunge una nuova voce al menu del back-office, in genere sotto i moduli installati o in una sezione dedicata alla sicurezza, a seconda del tema PrestaShop utilizzato. Aprendolo, si accede a una schermata di configurazione organizzata in tre aree principali, ciascuna suddivisa in schede separate:
Sicurezza amministrativa: Controlli applicabili alle sessioni di back-office e amministrative, tra cui autenticazione a due fattori (2FA), protezione dagli attacchi brute-force, protezione IP amministratore, ridenominazione cartelle, autenticazione HTTP e monitoraggio degli accessi, che comprende la sottosezione Dipendenti per la gestione delle singole iscrizioni all’autenticazione a due fattori.
Sicurezza del frontend: Controlli che si applicano al traffico rivolto ai clienti, tra cui il firewall per applicazioni web, le intestazioni di sicurezza HTTP, la protezione dallo spam, la protezione dai carrelli falsi, la protezione dei contenuti e l’autenticazione HTTP del negozio online.
Anti-malware: Configurazione della scansione e report storici delle scansioni, incluso l’URL CRON utilizzato per le scansioni pianificate e un registro ricercabile e filtrabile delle scansioni precedenti.
Nella parte superiore della pagina di configurazione, indipendentemente dalla scheda in cui ti trovi, troverai il URL di ripristino di emergenza, un collegamento permanente che disabilita le funzionalità restrittive del modulo con un solo clic, nel caso in cui dovessi rimanere bloccato fuori.
Importante: Questa è l’informazione più importante del modulo presente in questo manuale utente. Puoi copiarla ora, prima di configurare qualsiasi altra cosa, e salvarla al di fuori del pannello di amministrazione, in modo da potervi accedere in seguito.
5. Sicurezza amministrativa
La sicurezza amministrativa è il fulcro di questo modulo di sicurezza amministrativa PrestaShop: l’insieme di controlli che proteggono l’accesso al back-office, che rappresenta il singolo obiettivo di maggior valore per qualsiasi negozio. Un account amministratore compromesso offre a un aggressore una portata di gran lunga maggiore rispetto a qualsiasi vulnerabilità del front-end, pertanto questa sezione merita la massima attenzione durante la configurazione iniziale.
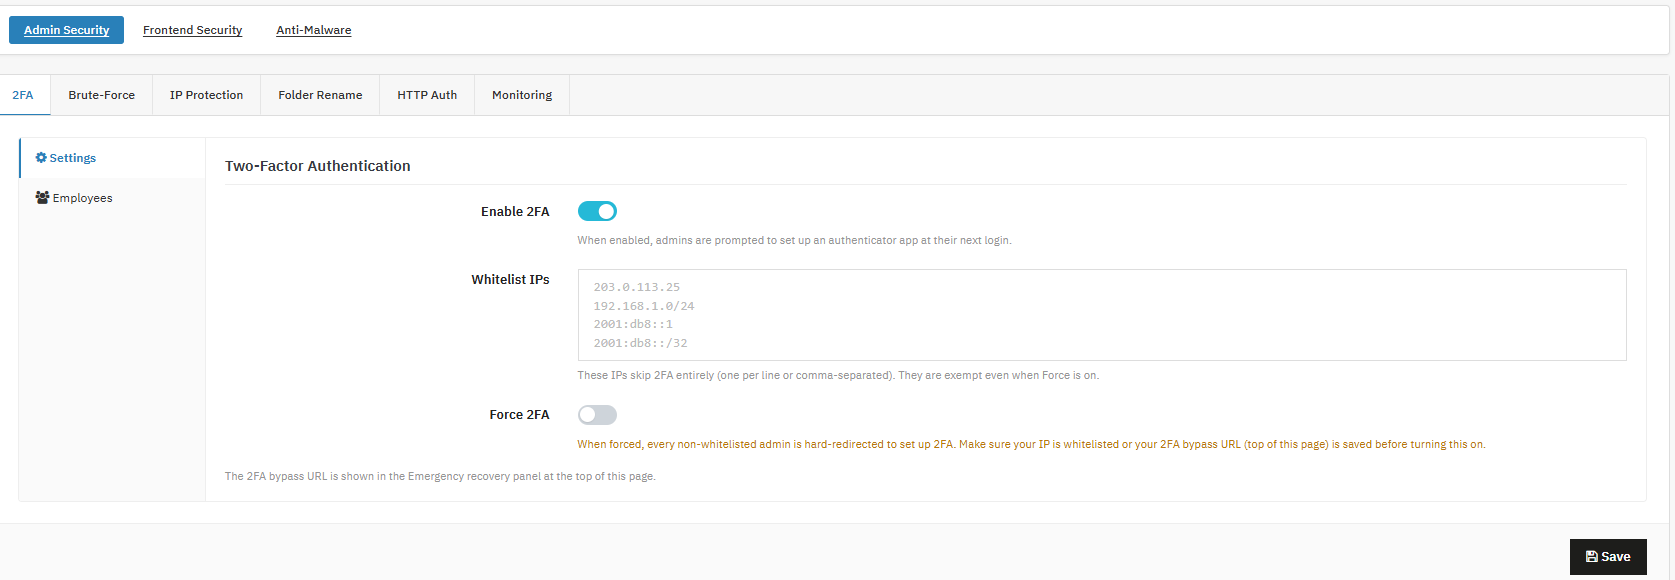
Autenticazione a due fattori (2FA)
Gli amministratori del negozio possono utilizzare questo Modulo di autenticazione a due fattori per PrestaShop richiedere un codice monouso basato sul tempo da un’app di autenticazione oltre alla normale password, chiudendo il
Abilita 2FA: Attiva il supporto per l’autenticazione a due fattori tramite l’interruttore; gli amministratori vengono reindirizzati alla pagina per configurare un’app di autenticazione al successivo accesso.
Abilita per tutti gli store, anche se non è ancora obbligatorio.
Inserisci gli indirizzi IP nella lista bianca: Amministratori del negozio con IP aggiunti che saltano completamente l’autenticazione a due fattori, uno per riga o separati da virgole; esentati anche quando l’opzione “Forza” è attiva.
Si consiglia di aggiungere l’ufficio o la casa come rete di sicurezza prima di forzare l’autenticazione a due fattori.
Forza 2FA: È possibile richiedere a tutti gli amministratori non inclusi nella whitelist di configurare l’autenticazione a due fattori prima di poter procedere.
Inoltre, abilita questa funzione solo dopo aver inserito un IP attendibile nella whitelist o aver confermato l’URL di ripristino.
b) Dipendenti
ID: Identifica l’account del dipendente.
Stato dell’autenticazione a due fattori: Mostra se l’autenticazione a due fattori (2FA) è attualmente configurata per quel dipendente, tramite la scheda Stato 2FA.
Si raccomanda di effettuare controlli periodici, soprattutto in seguito a cambi di personale.
Azioni: Reimposta (disabilita) un’iscrizione all’autenticazione a due fattori persa, consentendo al dipendente di configurarla nuovamente.
Da utilizzare immediatamente se un dipendente smarrisce il proprio dispositivo di autenticazione.
Il percorso di implementazione consigliato prevede di abilitare inizialmente l’autenticazione a due fattori (2FA) in modalità facoltativa, per poi attivare l’autenticazione a due fattori obbligatoria una volta che tutti gli utenti si siano registrati. In questo modo si impedisce l’accesso non autorizzato agli account tramite password rubate, indovinate o riutilizzate, poiché una password rubata da sola non è più sufficiente per accedere. Questa soluzione è particolarmente utile per i negozi con accesso remoto o da parte di collaboratori esterni, per le sedi amministrative con più dipendenti o per qualsiasi negozio che abbia già subito una violazione delle credenziali di accesso.
Importante: Non forzare mai l’autenticazione a due fattori (2FA) su tutto il sito senza prima aver inserito nella whitelist almeno un IP attendibile o aver verificato che l’URL di ripristino di emergenza funzioni. Mantieni l’elenco degli IP nella whitelist breve e rivedilo regolarmente, poiché tali indirizzi bypassano completamente la 2FA. La scheda Dipendenti ti consente di recuperare l’accesso all’account di un collega senza disabilitare la protezione 2FA per l’intero negozio, il che è utile in caso di smarrimento o sostituzione del telefono, reinstallazione dell’app e cessazione del rapporto di lavoro. Vale la pena aggiungere il ripristino dello stato della 2FA alla tua checklist standard di cessazione del rapporto di lavoro ogni volta che un dipendente lascia l’azienda.
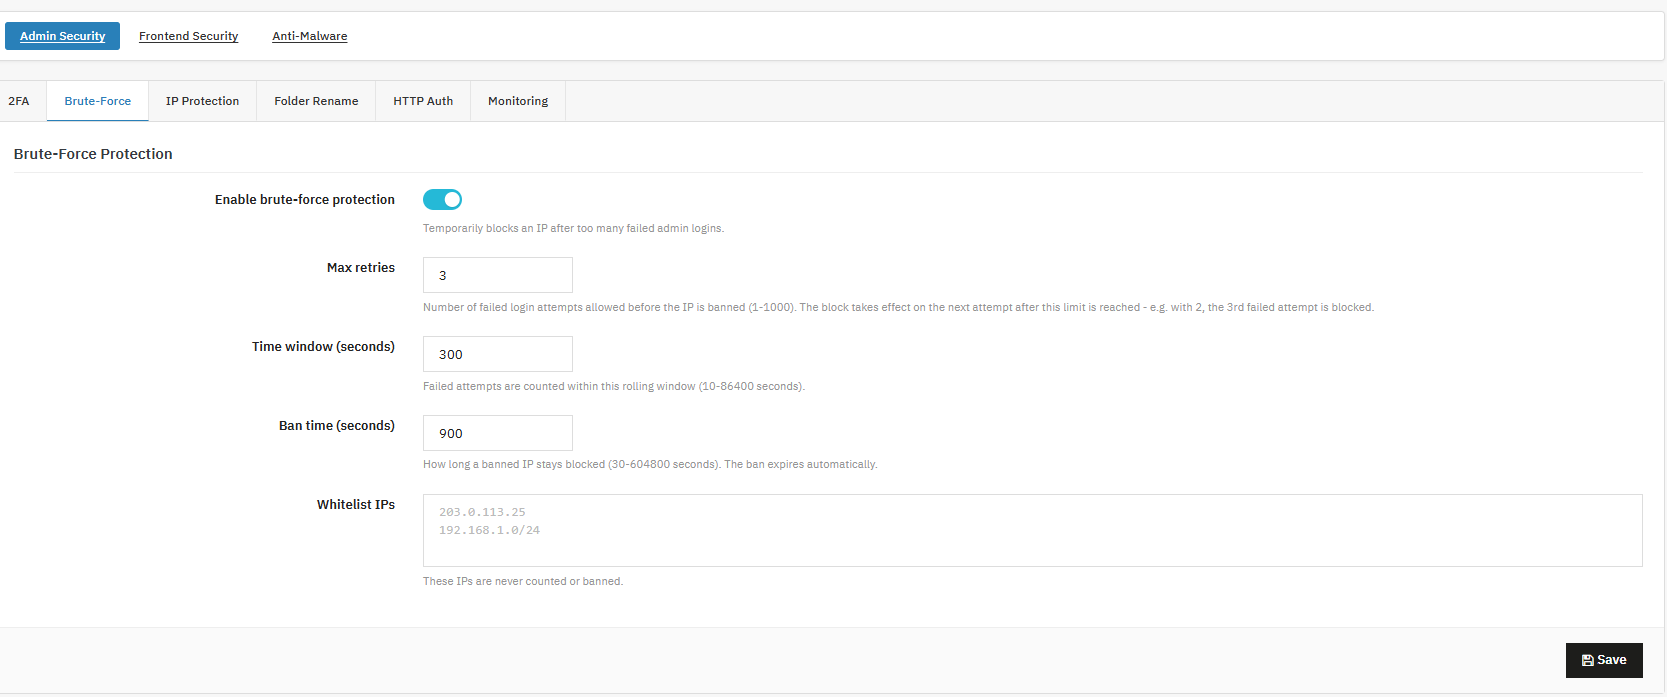
2. Protezione contro gli attacchi brute-force
Gli amministratori del negozio possono utilizzare questo Modulo di protezione dagli attacchi brute force per PrestaShop per bloccare automaticamente gli indirizzi IP che superano un numero predefinito di tentativi di accesso falliti, interrompendo gli script di credential stuffing senza necessità di monitoraggio manuale.
Abilita la protezione contro gli attacchi di forza brutaQuesta funzionalità blocca temporaneamente un indirizzo IP dopo troppi tentativi di accesso amministrativo non riusciti. Si consiglia di abilitare la protezione contro gli attacchi brute force sul proprio negozio di produzione.
Numero massimo di tentativi: Il numero massimo di tentativi è il numero di tentativi falliti consentiti prima che scatti il ban al tentativo successivo al raggiungimento del limite.
È possibile impostare il valore a 5 tentativi, in quanto si tratta di un valore predefinito ragionevole.
Intervallo di tempo (secondi): Questa finestra mobile è l’intervallo di tempo in cui vengono conteggiati i tentativi falliti.
Tempo di ban (secondi): Questo valore indica per quanto tempo un indirizzo IP bloccato rimane tale nel sistema; il blocco scade automaticamente.
Inserisci gli indirizzi IP nella lista bianca: Aggiungi gli IP mai conteggiati o bloccati e aggiungi gli IP di uffici/VPN affidabili.
Inizia con valori moderati, rivedi il registro dei tentativi di accesso dopo una settimana e restringi le impostazioni se continui a vedere schemi di attacco ripetuti da IP diversi. Questo è il nucleo del modulo di attacco brute force per PrestaShop Funzionalità: neutralizza direttamente i tentativi automatici di indovinare le password senza richiedere il monitoraggio dei log in tempo reale. È consigliabile combinarlo con l’autenticazione a due fattori (2FA) piuttosto che affidarsi esclusivamente alla protezione contro gli attacchi brute-force, poiché quest’ultima rallenta gli aggressori, mentre la 2FA li blocca completamente anche se la password viene indovinata. I blocchi sono automatici e a tempo limitato, quindi non è necessario sbloccare manualmente un indirizzo IP; il blocco si rimuove automaticamente allo scadere del periodo di tempo stabilito.
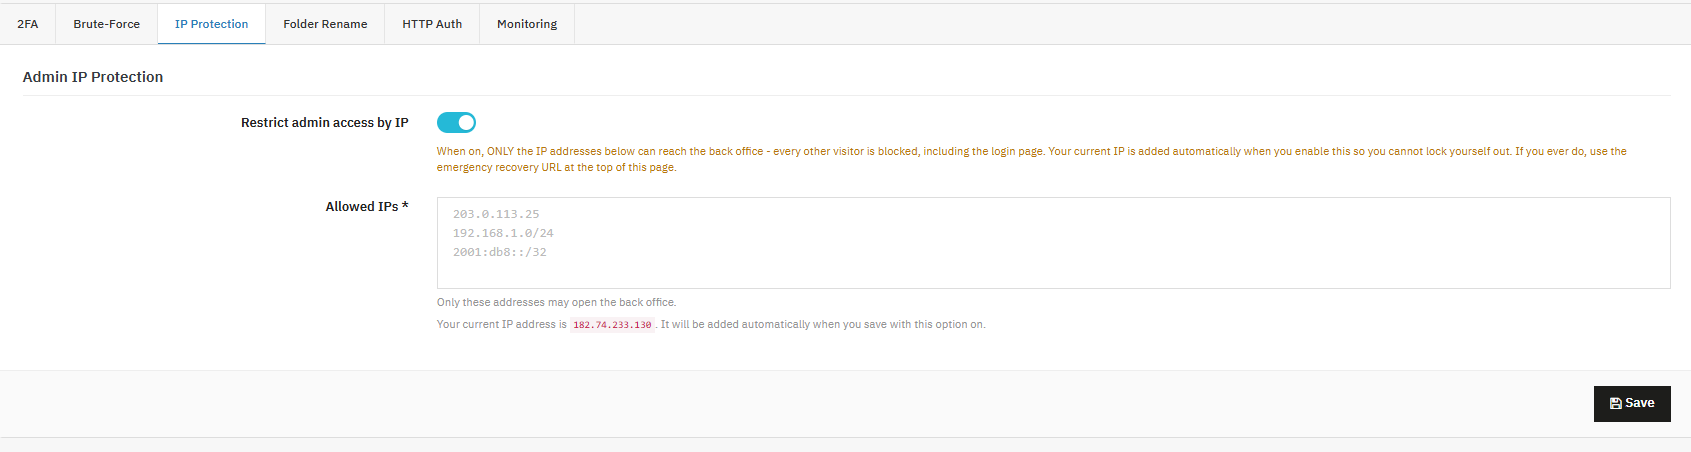
3. Protezione IP amministratore
Gli amministratori del negozio possono utilizzare questo Modulo di restrizione IP per PrestaShophttps://www.knowband.com/it/prestashop-security-manager limitare l’accesso al back-office a un elenco fisso di indirizzi IP attendibili, bloccando tutti gli altri visitatori, inclusi i bot che non riescono nemmeno a visualizzare la pagina di login.
Limita l’accesso amministrativo tramite IP: Questa funzione consente di limitare l’accesso al Back Office a un elenco specifico di indirizzi IP attendibili.
Come funziona:
Quando questa opzione è abilitata, solo gli indirizzi IP elencati di seguito potranno accedere al tuo Back Office; tutti gli altri visitatori, compresi coloro che tentano di accedere alla pagina di login, verranno bloccati.
Per la tua sicurezza, il tuo indirizzo IP attuale viene automaticamente aggiunto all’elenco degli indirizzi consentiti nel momento in cui abiliti questa opzione, in modo da evitare che tu ti blocchi accidentalmente l’accesso.
Indirizzi IP consentiti (obbligatorio): Solo gli indirizzi IP inseriti qui saranno autorizzati ad accedere al Back Office.
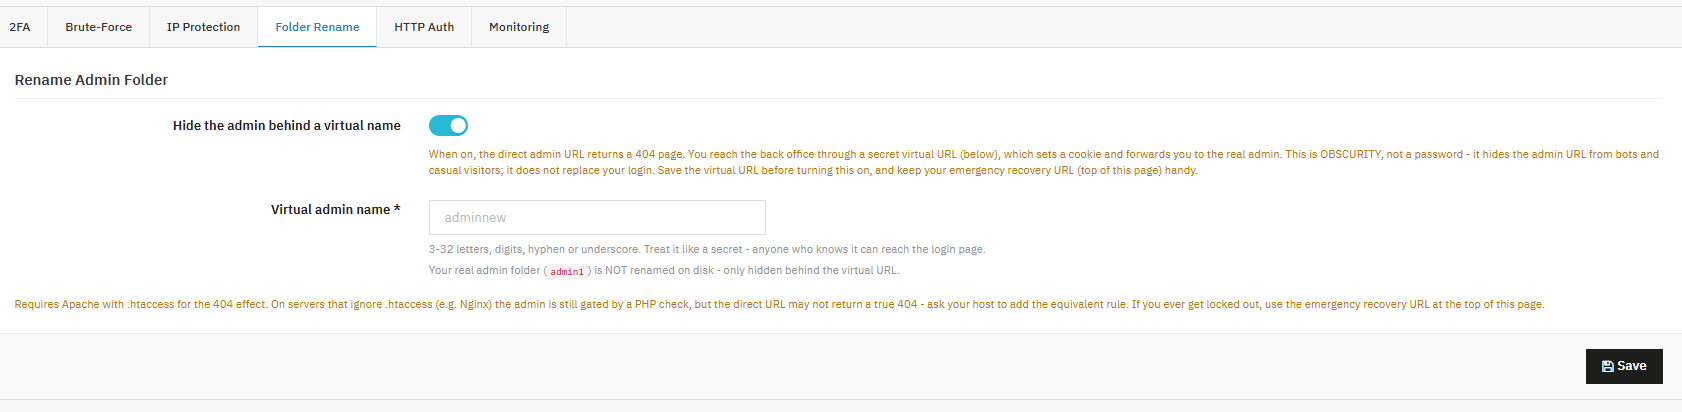
4. Rinominare la cartella Admin
Nascondi il nome della cartella amministratore: Gli amministratori del negozio possono utilizzare questa funzionalità, parte del modulo di sicurezza di PrestaShop, per nascondere l’URL reale del back-office dietro un indirizzo virtuale segreto. In questo modo, il tuo negozio viene escluso dall’elenco dei siti rilevati dagli scanner automatici che cercano di indovinare i nomi comuni delle cartelle amministrative.
Nascondi l’amministratore dietro un nome virtuale: Quando questa opzione è attiva, l’URL di amministrazione diretto restituisce un errore 404 e il back office è raggiungibile solo tramite l’URL virtuale impostato di seguito. Nome amministratore virtuale: inserisci un nome composto da 3 a 32 lettere, cifre, trattini o underscore. Usa questo nome come segreto, proprio come una password.
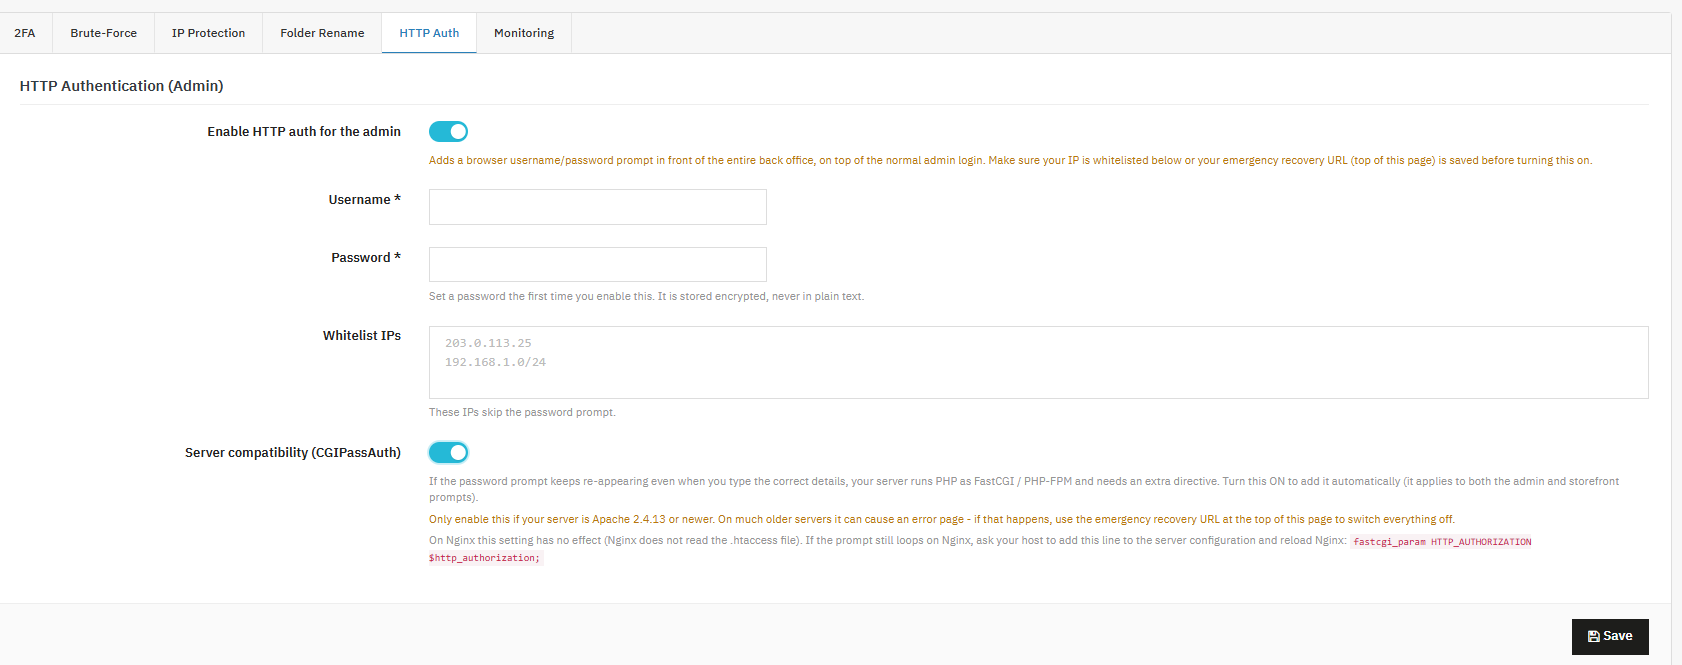
5. Autenticazione HTTP (Amministratore)
Gli amministratori del negozio possono utilizzare questa funzionalità per aggiungere una richiesta di nome utente e password a livello di browser, accessibile dall’intero back office, sovrapponendosi al normale login amministrativo di PrestaShop come ulteriore livello di protezione.
Abilita l’autenticazione HTTP per l’amministratore
Questa funzionalità fa parte del modulo di sicurezza di PrestaShop. Questa opzione specifica aggiunge una richiesta di nome utente e password prima ancora che venga caricata la schermata di accesso all’area amministrativa, offrendo un ulteriore livello di sicurezza oltre alle normali credenziali di amministratore.
Abilita l’autenticazione HTTP per l’amministratoreQuando questa opzione è attiva, i visitatori devono inserire nome utente e password in una finestra di dialogo del browser prima di poter visualizzare la schermata di accesso dell’amministratore.
Nome utente / Password: Queste sono le credenziali richieste per la richiesta di autenticazione HTTP. La password viene memorizzata in forma crittografata e non viene mai salvata in chiaro.
Inserisci gli indirizzi IP nella lista bianca: Gli indirizzi IP elencati qui salteranno completamente la richiesta di password.
Compatibilità del server (CGIPassAuth): Questo aggiunge una direttiva necessaria sui server che eseguono PHP come FastCGI/PHP-FPM, dove altrimenti l’intestazione di autenticazione non viene trasmessa correttamente.
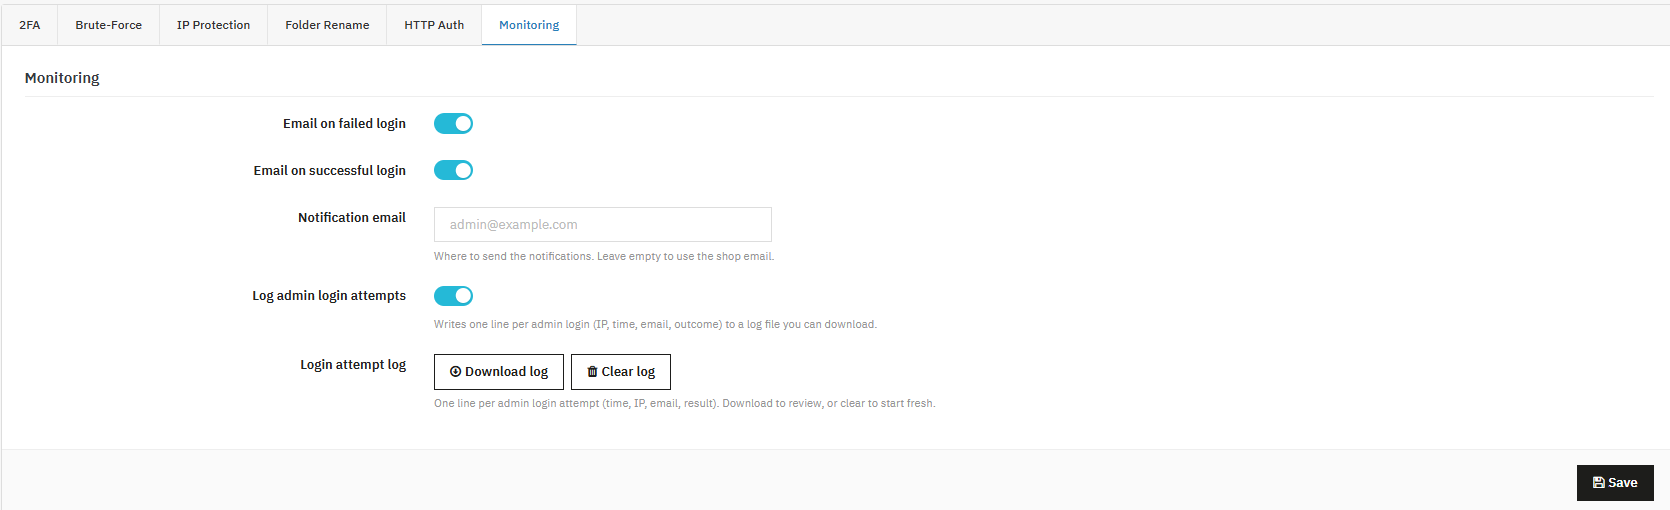
6. Monitoraggio degli accessi
Gli amministratori del negozio possono utilizzare questo modulo di sicurezza per l’accesso a PrestaShop Funzionalità per ricevere avvisi in caso di accesso riuscito e per mantenere un registro di controllo scaricabile di ogni tentativo di accesso amministratore.
Notifiche di accesso e registro di controllo
Email di conferma dell’accesso riuscito: Questa opzione invia un’email di notifica ogni volta che un amministratore effettua correttamente l’accesso al back office.
E-mail di notifica: Questo è l’indirizzo a cui vengono inviate le notifiche di accesso. Se lasciato vuoto, verrà utilizzato l’indirizzo email predefinito del tuo negozio.
Registra i tentativi di accesso dell’amministratore: Questa opzione registra una riga per ogni tentativo di accesso, includendo indirizzo IP, ora, email ed esito, in un file di registro scaricabile.
Registro dei tentativi di accesso: Questo è il registro vero e proprio. I pulsanti di download si attivano non appena vengono create delle voci.
6. Protezione del frontend
La sicurezza frontend protegge il tuo negozio online, la parte del tuo sito con cui ogni cliente e ogni bot interagiscono direttamente. È qui che un Modulo firewall di PrestaShopModulo captcha per PrestaShop, e un modulo di intestazioni di sicurezza PrestaShop Tutte le funzionalità coesistono, ognuna delle quali affronta una diversa categoria di minacce rivolte al cliente.
Firewall dell’applicazione Web
Gli amministratori del negozio possono utilizzare questo Modulo WAF di PrestaShop per bloccare automaticamente le richieste contenenti vulnerabilità note di SQL injection, cross-site scripting e path-traversal prima che raggiungano il codice sorgente del negozio online.
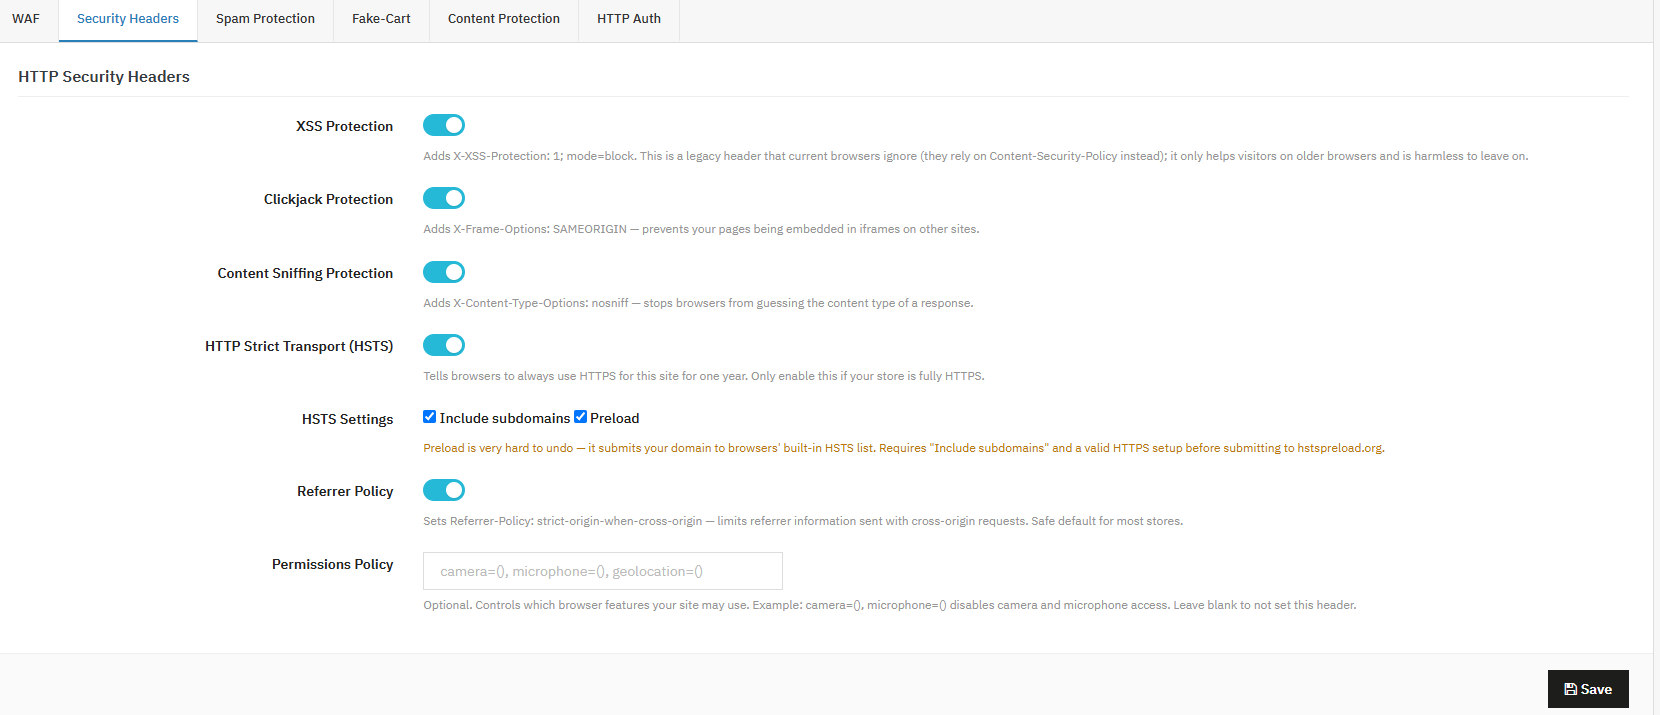
Intestazioni di sicurezza HTTP
Gli amministratori del negozio possono utilizzare questo modulo di intestazioni di sicurezza PrestaShop Istruire i browser dei visitatori ad applicare automaticamente protezioni aggiuntive, senza alcuna modifica visibile alla vetrina del negozio.
Intestazioni di sicurezza
Queste impostazioni aggiungono piccole istruzioni invisibili che indicano ai browser web come gestire il tuo negozio in modo sicuro. Non è necessario essere esperti di informatica per utilizzarle; la maggior parte è sicura e può essere attivata una volta per tutte.
Protezione XSS Si tratta di una vecchia funzionalità di sicurezza che aiuta a bloccare un certo tipo di attacco. La maggior parte dei browser moderni offre ora una protezione integrata migliore, ma attivarla non crea alcun problema; pensatela come un blocco di sicurezza aggiuntivo per i browser più datati.
Protezione anti-click Questo impedisce ad altri siti web di visualizzare segretamente il tuo negozio all’interno di un frame nascosto sulla propria pagina, un trucco a volte utilizzato per indurre i visitatori a cliccare su elementi che non intendevano cliccare.
Protezione contro l’intercettazione dei contenuti A volte i browser cercano di “indovinare” il tipo di file che stanno visualizzando, una vulnerabilità che può essere sfruttata dagli aggressori. Questa impostazione indica ai browser di fidarsi del tipo di file specificato dal tuo archivio, anziché tentare di indovinarlo.
Navigazione solo HTTPS (HSTS) Questo indica ai browser di connettersi sempre al tuo negozio utilizzando la versione sicura e crittografata del tuo sito (HTTPS), mai quella non protetta.
Includi sottodomini / Precarica Questo estende la stessa regola di connessione sicura a tutti i sottodomini che utilizzi (come blog.yourstore.com) e può facoltativamente registrare il tuo negozio in un elenco globale che i browser controllano automaticamente.
Politica di riferimento Quando qualcuno clicca su un link dal tuo negozio a un altro sito, i browser in genere condividono alcune informazioni sulla provenienza del visitatore. Questa impostazione limita la quantità di informazioni condivise.
Politica sulle autorizzazioni Questa impostazione consente di controllare quali funzionalità del dispositivo, come la fotocamera o il microfono, le pagine del tuo negozio possono utilizzare nel browser di un visitatore.
Protezione Spam
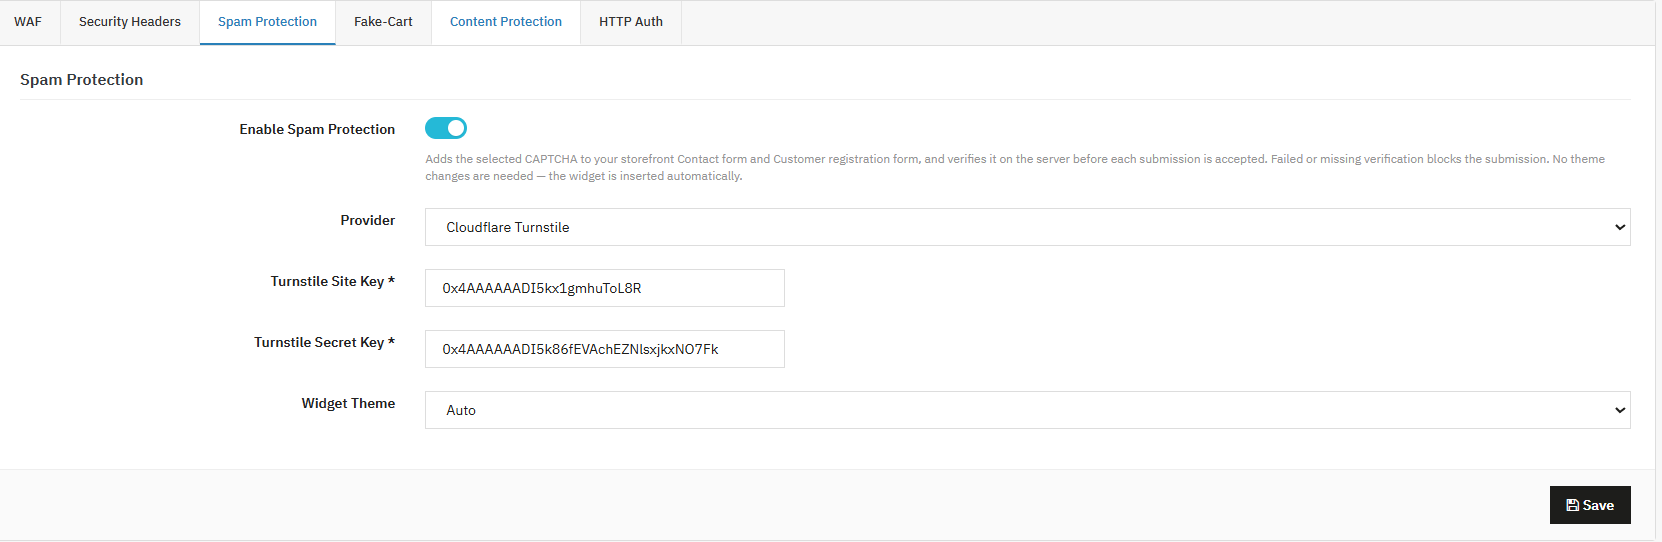
Gli amministratori del negozio possono utilizzare questo Modulo di protezione antispam per PrestaShop and Modulo captcha per PrestaShop Funzionalità per aggiungere automaticamente la verifica CAPTCHA ai moduli di contatto e di registrazione clienti.
1. Protezione antispam (CAPTCHA)
Questa caratteristica fa parte della Modulo di sicurezza PrestaShop, aiutando a impedire che bot e spammer inondino i moduli di contatto e di registrazione con invii indesiderati. Come integrato modulo antispam per PrestaShop and Modulo captcha per PrestaShop, funziona insieme ad altri strumenti come un Modulo reCAPTCHA per PrestaShop, Modulo tornello Cloudflare per PrestaShope Modulo hCaptcha per PrestaShop, tutto progettato per verificare che a inviare i moduli sia un visitatore reale e non un bot.
Abilita la protezione antispam Quando attivata, questa opzione aggiunge un controllo CAPTCHA ai moduli di contatto e di registrazione. Il controllo avviene sul server prima che il modulo venga accettato, quindi non può essere aggirato.
Provider Qui puoi scegliere quale servizio CAPTCHA utilizzare: Cloudflare Turnstile, Google reCAPTCHA o hCaptcha. Ognuno funziona in modo leggermente diverso, ma tutti hanno lo stesso scopo: bloccare lo spam automatico.
Chiave del sito / Chiave segreta Si tratta di codici speciali forniti dal servizio CAPTCHA da te scelto, che collegano in modo sicuro il tuo negozio a tale servizio.
Tema widget Questa opzione controlla l’aspetto della finestra CAPTCHA, ad esempio Automatico, Chiaro o Scuro.
2. [Nuovo] Campo di Honeypot
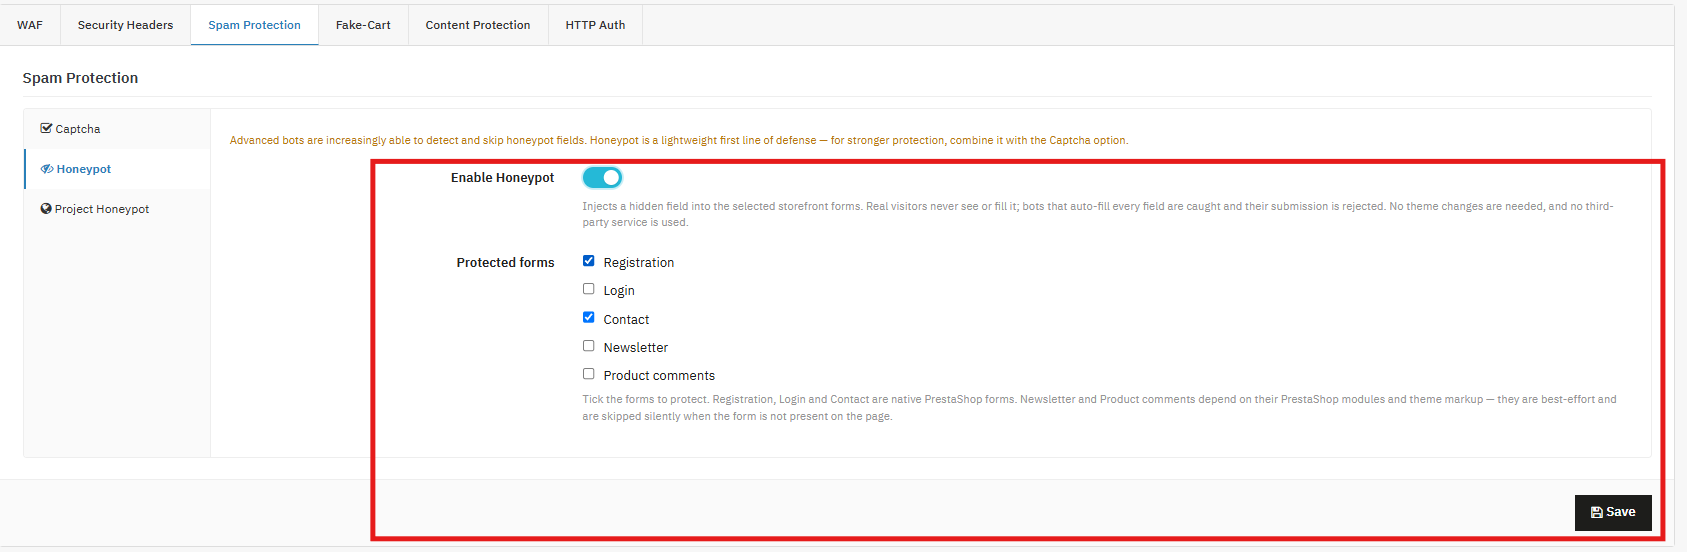
Honeypot aggiunge un ulteriore livello di protezione antispam al tuo frontend inserendo campi invisibili all’interno di moduli selezionati. I visitatori o i clienti reali non vedranno mai questi campi, ma i bot automatici che tentano di compilarli tutti possono essere individuati e bloccati. Questa protezione leggera e semplice riduce lo spam, gli account falsi e gli accessi non autorizzati, mantenendo al contempo un’esperienza di acquisto fluida per i clienti reali.
Honeypot abilitatoAttiva questa impostazione per abilitare la protezione Honeypot sul tuo negozio. Una volta attivata, il modulo aggiunge silenziosamente un campo nascosto ai moduli selezionati. Se un bot compila questo campo nascosto, l’invio viene contrassegnato come sospetto e bloccato prima ancora di essere elaborato.
Moduli protetti: Scegli quali moduli devono essere protetti dalla protezione Honeypot. Il modulo supporta:
Registrazione – Blocca la creazione automatica di account e le registrazioni false.
Accedi– Blocca i tentativi di accesso automatizzati e gli attacchi basati su bot.
Contatti Blocca i messaggi di spam e le richieste automatiche dalla tua casella di posta.
Newsletter– Impedisce iscrizioni false o automatiche alla newsletter. Nota: questo dipende dal modulo newsletter e dalla configurazione del tema. Se il modulo non viene trovato in una pagina, la protezione viene automaticamente ignorata.
Commenti sul prodotto– Protegge i moduli di recensione e commento da spam e inserimenti automatici. Nota: questa funzionalità dipende dal modulo Commenti prodotto e dalla configurazione del tema. Se il modulo non è disponibile, la protezione viene automaticamente disabilitata.
3.0 Progetti HoneyPot
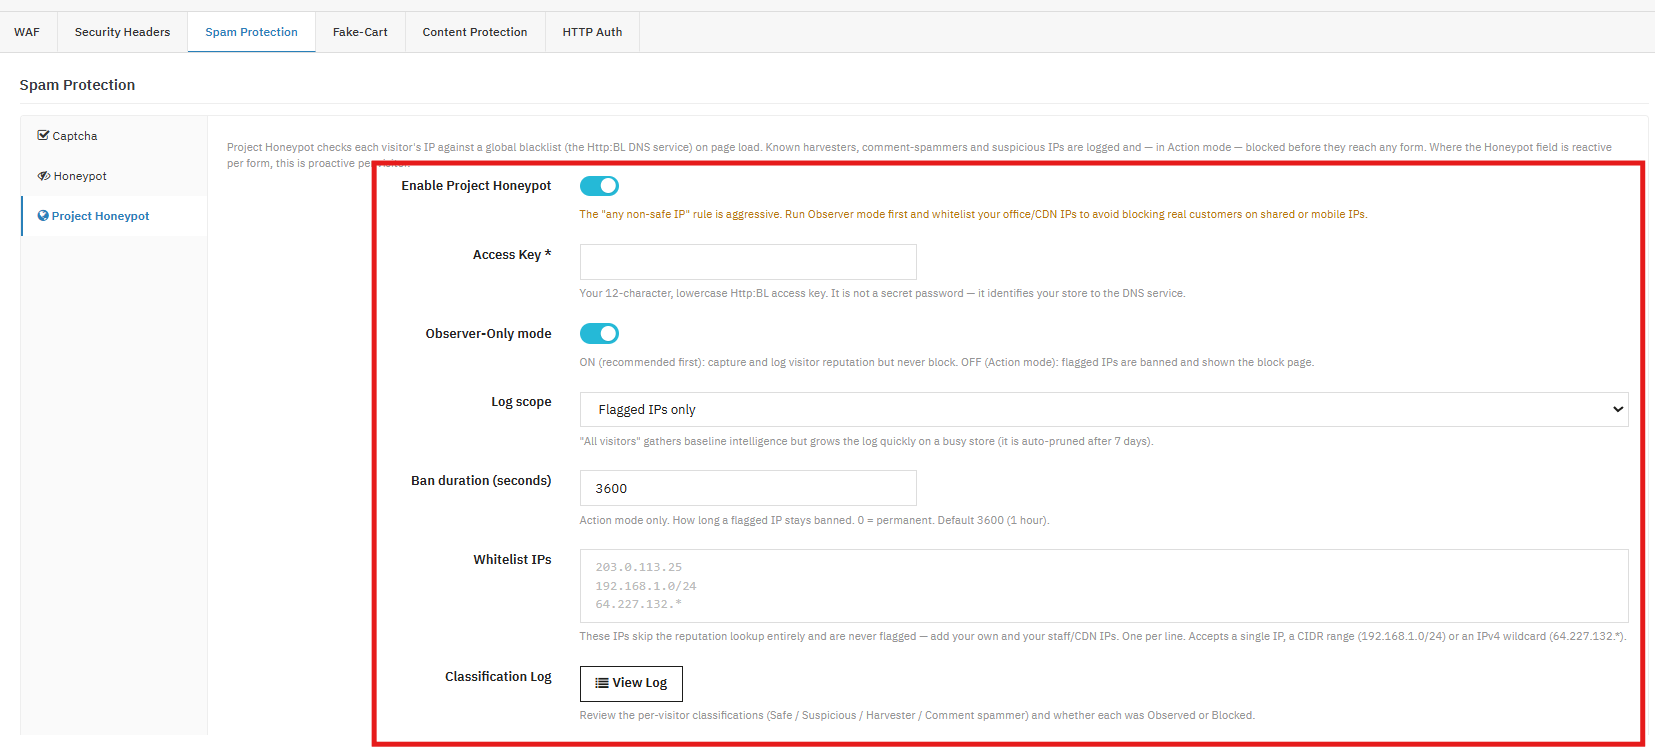
Abilitare il progetto Honeypot: Attiva/disattiva la scheda per l’intera funzionalità. Quando è abilitata, l’indirizzo IP di ogni visitatore viene controllato rispetto a Http: BL (la blacklist basata su DNS di Project Honeypot) non appena carica una pagina. Questo è ciò che la rende “proattiva” rispetto a un campo modulo honeypot, che reagisce solo quando qualcuno invia effettivamente un modulo. Chiave di accessoLa chiave di accesso è un identificativo di 12 caratteri minuscoli rilasciato da Project Honeypot che collega le tue ricerche HTTP:BL al tuo account. Non è una credenziale segreta (non garantisce l’accesso a nulla), ma indica semplicemente al servizio DNS quale sito sta effettuando la richiesta, in modo simile a una chiave API utilizzata per l’attribuzione/limitazione delle richieste anziché per l’autenticazione. Modalità solo osservatoreGli indirizzi IP vengono ricercati e classificati, e tutto viene registrato, ma nessuno viene mai bloccato. Questa è una fase di raccolta dati. Ambito del registro: Log Scope nel modulo di sicurezza di PrestaShop controlla la quantità di informazioni che vengono scritte nel registro di classificazione. Solo indirizzi IP segnalati: più leggero, registra solo i visitatori che Http: BL considera rischiosi. Tutti i visitatoriRegistra la classificazione di ogni visitatore, inclusi quelli “sicuri”, utile per creare un quadro di riferimento della reputazione complessiva del tuo traffico. Cresce rapidamente, quindi le voci vengono eliminate automaticamente dopo 7 giorni.
Durata del ban (secondi): Rilevante solo quando si è in modalità Azione (IP segnalato). Imposta per quanto tempo un IP bloccato rimane bloccato prima di poter riprovare.
IP da inserire nella whitelist- È possibile inserire gli IP nella whitelist in modo che non vengano mai bloccati. Registro di classificazione: questo registro mostra l’IP di ciascun visitatore, la sua classificazione (Sicuro, Sospetto, Raccoglitore o Spammer di commenti) e se il sistema lo ha semplicemente osservato o lo ha effettivamente bloccato. Questo è ciò che si esamina durante la fase di osservazione per verificare la presenza di falsi positivi prima di passare alla modalità di azione.
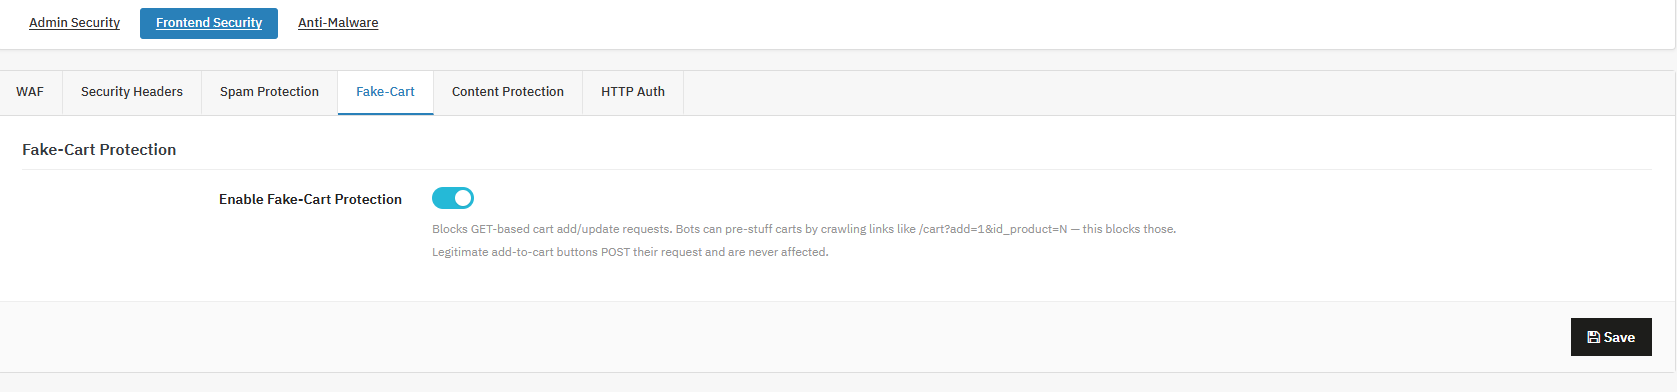
Protezione contro le carte contraffatte
Protezione contro la manomissione del carrello
Questa funzionalità viene utilizzata per bloccare la manipolazione automatizzata del carrello basata su GET, una tecnica comune basata su script che si distingue dalle azioni di aggiunta al carrello reali effettuate da acquirenti reali. Gli amministratori del negozio possono fare affidamento su questo Knowband una funzionalità per proteggere il loro negozio da bot o script che tentano di aggiungere articoli al carrello manipolando direttamente un URL, invece di cliccare normalmente sul sito del negozio.
Protezione del contenuto
Gli amministratori del negozio possono utilizzare questo modulo di protezione dei contenuti di PrestaShop per scoraggiare la copia non autorizzata di testi e immagini della vetrina.
Abilita la protezione dei contenuti Questa funzione funge da interruttore principale per la protezione dei contenuti. Tieni presente che funziona solo come deterrente: un utente determinato può comunque aggirarla utilizzando gli strumenti per sviluppatori del proprio browser.
Disabilita Copia / Taglia / Incolla Questa funzione serve a bloccare le scorciatoie da tastiera che i visitatori userebbero normalmente per copiare, tagliare o incollare contenuti dalle tue pagine.
Disattiva la visualizzazione del codice sorgente (Ctrl+U) Questa funzione serve a bloccare il collegamento rapido del browser che permette ai visitatori di visualizzare il codice sorgente della tua pagina.
Disabilita il menu contestuale del clic destro Questa funzione serve a rimuovere il menu contestuale che appare cliccando con il tasto destro del mouse, impedendo così ai visitatori di salvare immagini o copiare contenuti.
Disabilita la selezione del testo Questa funzione serve a impedire ai visitatori di evidenziare o selezionare il testo sulla pagina.
Disabilita gli Strumenti per sviluppatori / Ispeziona (F12) Questa funzione serve a bloccare le scorciatoie da tastiera F12, Ctrl+Shift+I e Ctrl+Shift+J. Si noti che non impedisce l’apertura degli Strumenti per sviluppatori tramite il menu del browser.
Indirizzi IP consentiti (Personale) Gli amministratori del negozio possono utilizzare questo campo per elencare gli indirizzi IP che aggirano tutte le restrizioni di protezione dei contenuti.
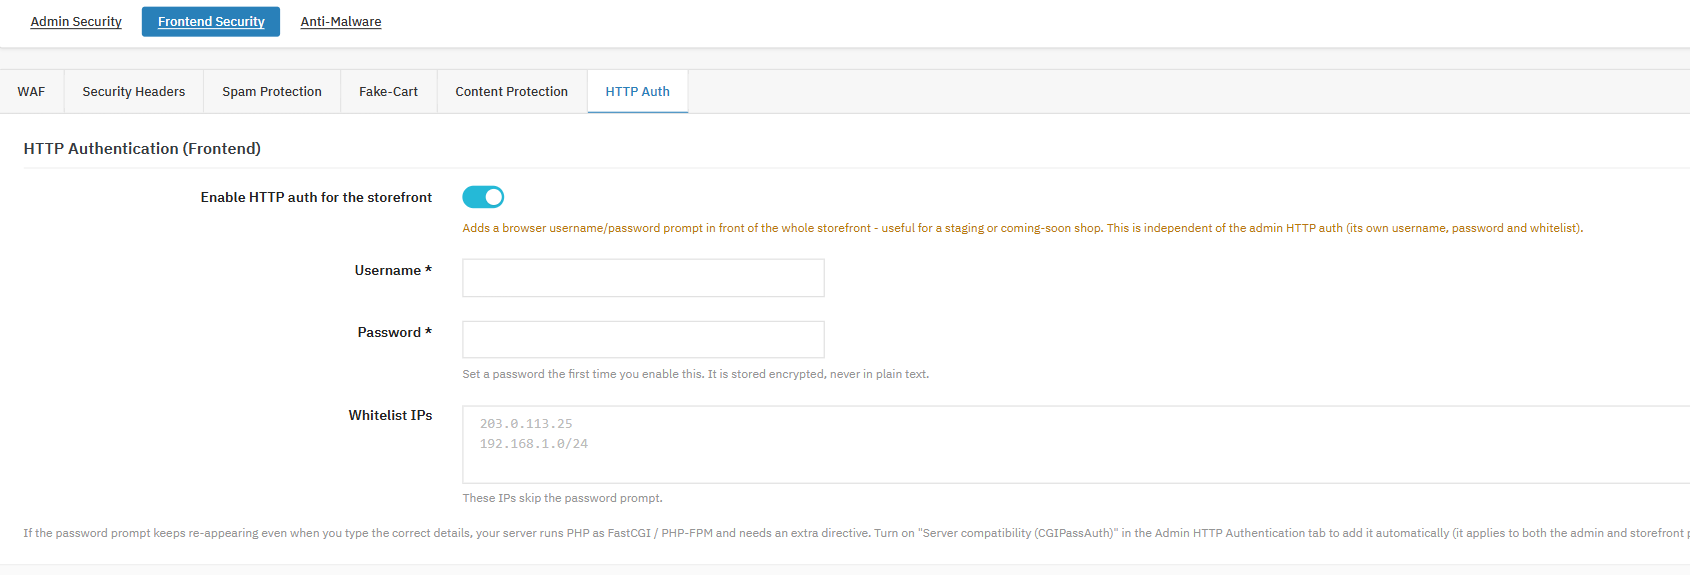
Autenticazione HTTP (Frontend)
Gli amministratori del negozio possono utilizzare questo Knowband Modulo di protezione con password per PrestaShop, che consente di proteggere l’intero negozio online tramite nome utente e password inseriti direttamente nel browser. Questo modulo è separato dall’autenticazione HTTP dell’amministratore, descritta nella Sezione 7.
Abilita l’autenticazione HTTP per il negozio online. Questa funzione viene utilizzata per aggiungere una richiesta di password davanti all’intero sito web, prima che sia possibile visualizzare qualsiasi pagina.
Nome utente / Password Gli amministratori del negozio possono utilizzare questo campo per impostare credenziali specifiche per il negozio online, che verranno memorizzate in forma crittografata.
IP della lista bianca Gli amministratori del negozio possono utilizzare questo campo per elencare gli indirizzi IP che ignorano completamente la richiesta di password del negozio.
Questa funzione serve a mantenere privato un negozio in fase di pre-lancio o di test, impedendone l’accesso ai motori di ricerca e ai visitatori occasionali. L’ostacolo è intenzionale: questa impostazione è pensata per bloccare completamente l’accesso, non per operare in modo invisibile in background.
Se la richiesta di password continua a ripetersi anche dopo l’inserimento corretto su un server che esegue FastCGI/PHP-FPM, gli amministratori del negozio possono abilitare l’impostazione CGIPassAuth nella sezione Autenticazione HTTP di amministrazione, nella scheda 5 della sezione 7. Tale impostazione si applica sia alla richiesta di password per l’area amministrativa che a quella per il negozio online.
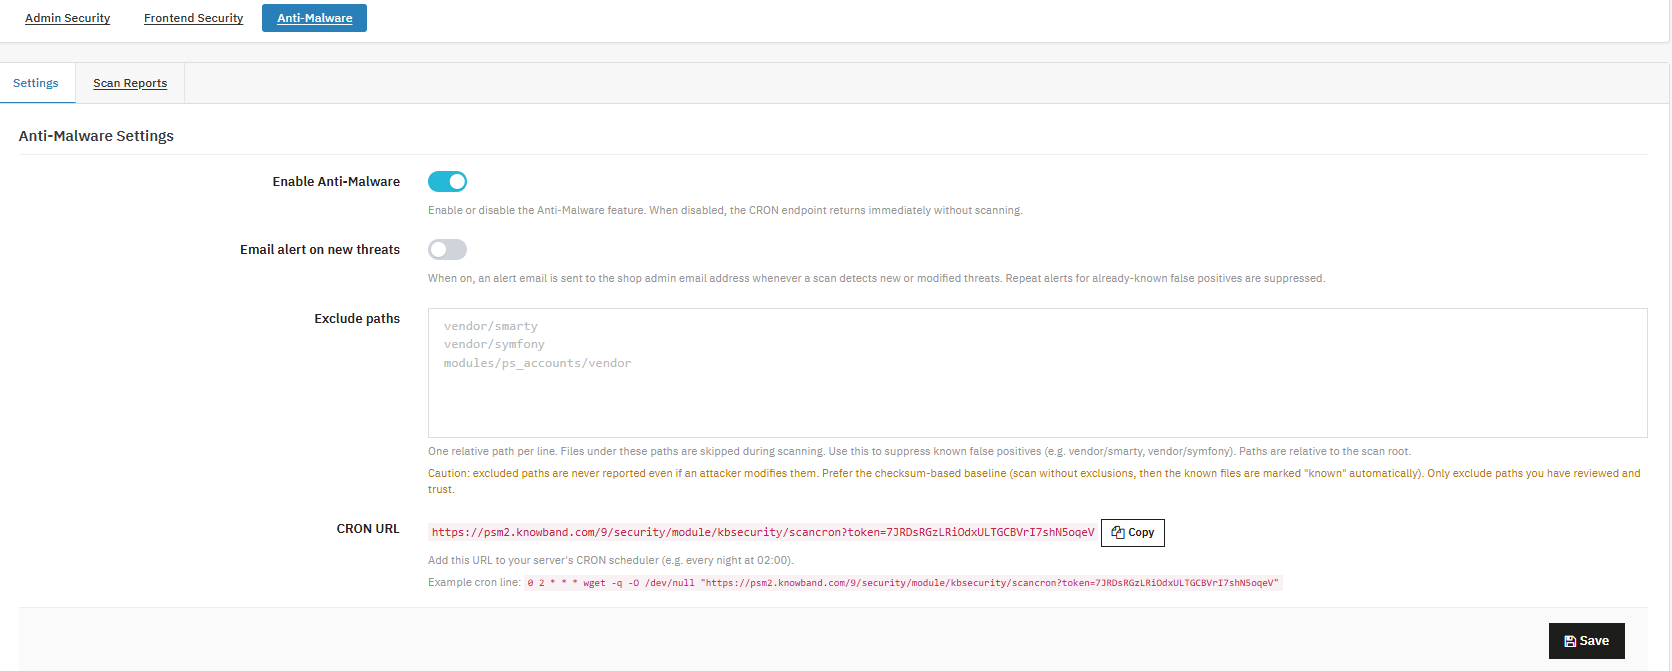
7. Protezione antimalware
La protezione antimalware completa il modulo con la scansione programmata dell’integrità dei file, un livello che opera indipendentemente dalla sicurezza dell’accesso e dalla protezione del negozio online, focalizzato esclusivamente sul rilevamento di modifiche non autorizzate ai file dell’installazione.
Impostazioni profilo
Abilita l’antimalware Questa funzione funge da interruttore principale per lo scanner antimalware. Quando è disabilitata, l’endpoint di scansione termina immediatamente senza eseguire alcuna scansione.
Avviso via email sulle nuove minacce Questa funzione viene utilizzata per inviare un avviso all’indirizzo email dell’amministratore del negozio ogni volta che una scansione rileva minacce nuove o modificate. Gli avvisi ripetuti per falsi positivi noti vengono automaticamente soppressi, quindi non riceverai due volte una notifica relativa allo stesso articolo.
Escludi percorsi Gli amministratori del negozio possono utilizzare questo campo per elencare i percorsi relativi, uno per riga, che devono essere ignorati durante la scansione. Ciò è utile per sopprimere i falsi positivi noti, come le directory dei fornitori.
URL CRON Questa funzionalità viene utilizzata per fornire un URL univoco protetto da token che attiva una scansione ogni volta che viene richiesto dallo scheduler del server.
Per configurare tutto correttamente, abilita la funzionalità, attiva gli avvisi via e-mail e aggiungi l’URL CRON alle attività pianificate del pannello di controllo del tuo hosting (o direttamente al crontab del tuo server se lo gestisci autonomamente), in genere programmate per le ore non di punta come le 2 del mattino. Gli avvisi vengono inviati solo per minacce effettivamente nuove o modificate; una volta che un file è stato rilevato e escluso o confermato, gli avvisi ripetuti per lo stesso elemento noto vengono soppressi, in modo che la tua casella di posta non venga inondata dallo stesso ritrovamento notte dopo notte.
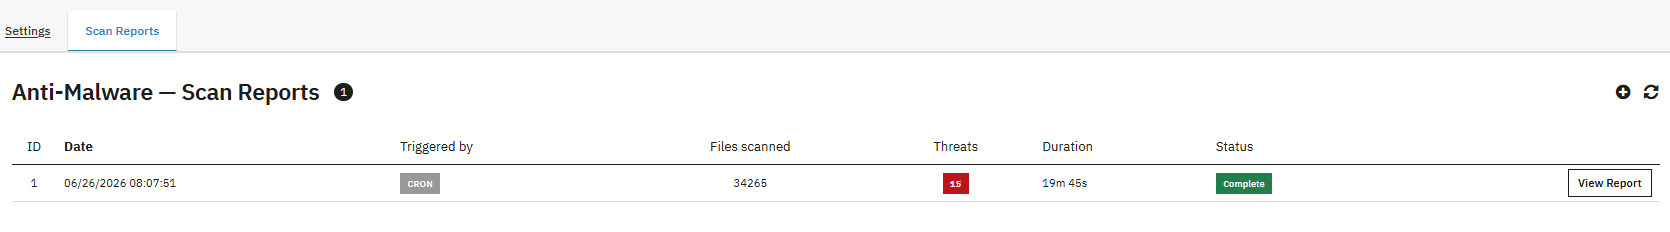
Rapporti di scansione
ID Questa funzione viene utilizzata per assegnare un identificatore sequenziale a ogni ciclo di scansione, rendendo facile il riferimento alle singole scansioni.
Data Questa funzione viene utilizzata per registrare quando è stata eseguita ciascuna scansione.
Innescato da Questa funzione viene utilizzata per mostrare se una scansione è stata eseguita manualmente o tramite un’attività CRON pianificata.
File scansionati Questa funzione viene utilizzata per visualizzare il numero totale di file controllati durante quella scansione.
Minacce Questa funzione viene utilizzata per mostrare il numero di file nuovi o modificati segnalati durante la scansione.
Durata Questa funzione viene utilizzata per registrare il tempo impiegato per completare la scansione.
Stato Questa funzione viene utilizzata per indicare lo stato di completamento della scansione.
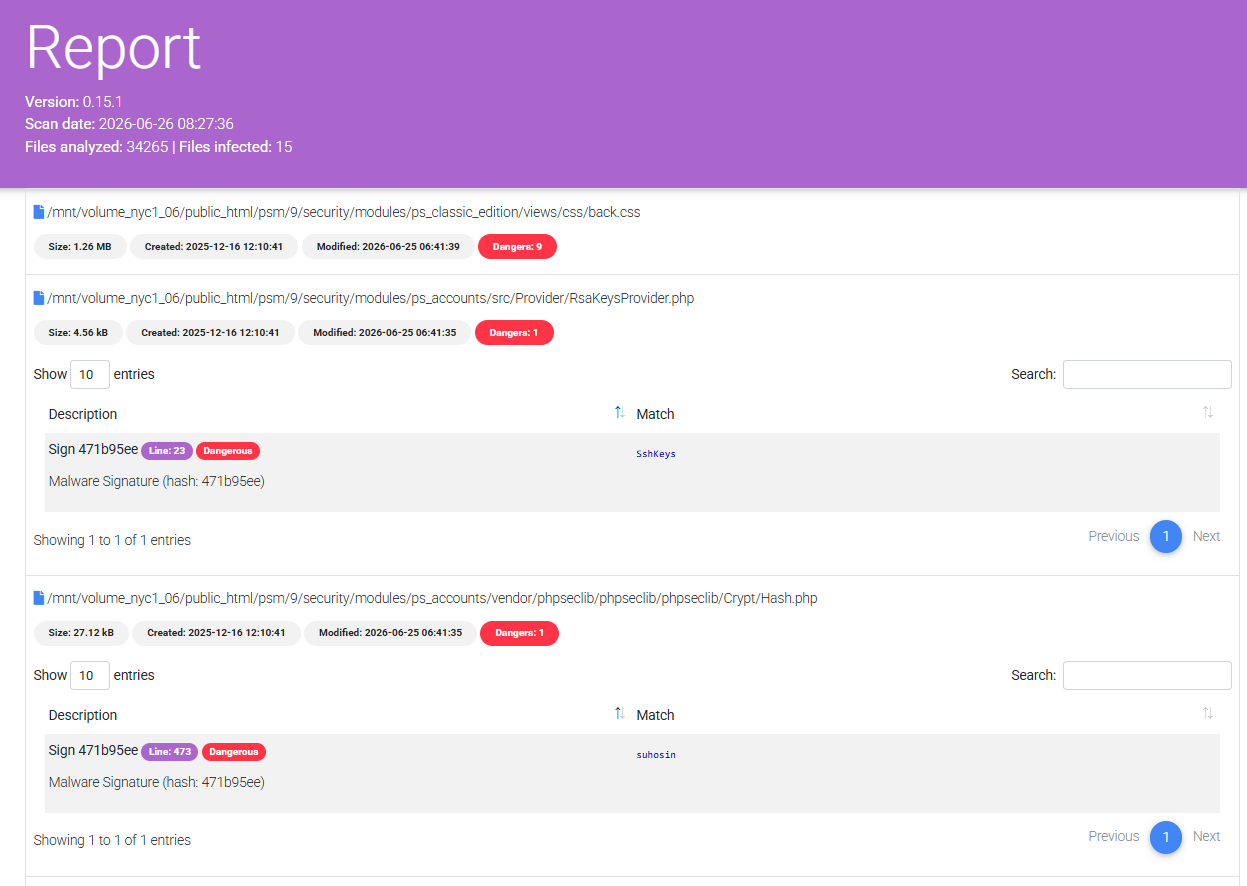
Visualizar relatório Gli amministratori del negozio possono utilizzare questa opzione per visualizzare i risultati dettagliati di quella specifica scansione.
8. CONCLUSIONE
PrestaShop Security Manager riunisce le protezioni di cui la maggior parte dei negozi finisce per aver bisogno singolarmente, tra cui un Modulo di autenticazione a due fattori per PrestaShopmodulo di attacco brute force per PrestaShopModulo firewall di PrestaShopModulo captcha per PrestaShope la scansione antimalware per l’integrità dei file, in un unico sistema configurato centralmente. backend sicuro di PrestaShopConfigurato con cura, a partire dal monitoraggio degli accessi e dall’URL di ripristino di emergenza, prima di aggiungere controlli più restrittivi, riduce significativamente le vie di attacco più comuni che prendono di mira i negozi PrestaShop, senza creare problemi né ai clienti né al tuo team.