Extension OpenCart Advanced Security Manager – Guide complet de l’utilisateur
Sécurisez votre boutique OpenCart avec Advanced Security Manager : ajoutez l'authentification à deux facteurs (2FA) ainsi qu'une protection contre les logiciels malveillants et les attaques par force brute. Installation facile, protection en temps réel. Essayez-le dès maintenant !
La plupart des propriétaires de boutiques OpenCart finissent par sécuriser leur site de manière complexe : une extension pour la double authentification, une autre pour bloquer les robots spammeurs, une troisième pour le CAPTCHA, et parfois même un ticket d’assistance auprès de leur hébergeur concernant un pare-feu. OpenCart Security Manager a été développé pour simplifier cette approche. Ce module centralise la protection côté administration, la sécurité de la boutique et la surveillance de l’intégrité des fichiers dans un seul écran de paramètres de votre panneau d’administration OpenCart.
Que vous recherchiez une extension d’authentification à deux facteurs pour OpenCart, une extension de pare-feu pour OpenCart, une protection contre les attaques par force brute sur les identifiants de connexion, ou un moyen de dissimuler votre répertoire d’administration sans superposer cinq modules complémentaires distincts, cette extension unique est conçue pour répondre à tous ces besoins.
Le Extension OpenCart Advanced Security Manager est organisé en trois sections, chacune divisée en ses propres onglets :
Protection de l’administrateur: Vérification en deux étapes, limitation des tentatives de connexion, accès administrateur restreint par adresse IP, masquage du répertoire d’administration, invite de connexion au niveau du serveur et suivi de l’activité de connexion.
Protection de la vitrinePare-feu d’applications Web, en-têtes de réponse de sécurité, filtrage anti-spam de formulaires (CAPTCHA), mesures de dissuasion de la copie/du scraping et invite d’accès à l’ensemble de la boutique.
Surveillance de l’intégrité des fichiersAnalyses planifiées, signalement des menaces et journal d’historique des analyses.
Chaque domaine est traité champ par champ plus loin dans ce document, vous comprendrez donc toujours le rôle d’un paramètre avant de l’activer.
Les attaquants ciblant les boutiques OpenCart s’attaquent généralement aux mêmes failles : mots de passe d’administrateur faciles à deviner, tentatives de connexion automatisées, répertoire d’administration situé à son emplacement par défaut, formulaires de contact/inscription non protégés et fichiers système modifiés discrètement. Cette extension vise à bloquer ces vulnérabilités sans nécessiter l’intervention d’un consultant en sécurité ni l’installation de nombreux modules complémentaires.
La protection est appliquée par couches indépendantes, et chaque couche couvre une surface différente : l’écran de connexion administrateur, les formulaires destinés à la boutique en ligne, les en-têtes que votre serveur renvoie aux navigateurs et les fichiers sur le disque.
En clair, le risque est le suivant : OpenCart, logiciel libre et largement utilisé, est une cible privilégiée des analyses automatisées. Les robots recherchent les chemins d’accès à l’administration par défaut, saturent les formulaires de connexion avec des listes d’identifiants et inondent les formulaires de contact de spam. Une seule connexion administrateur compromise peut entraîner le vol de données clients, l’injection de code malveillant ou la défiguration de la boutique en ligne ; des conséquences dont le coût en termes de nettoyage et de perte de confiance est bien supérieur au temps d’installation de cette extension.
Les principales caractéristiques de Extension Gestionnaire de sécurité OpenCart
Vérification en deux étapes (2FA)
Exige que l’administrateur fournisse, en plus de son mot de passe, un code à six chiffres renouvelé automatiquement via une application d’authentification. Ceci empêche la prise de contrôle du compte même en cas de fuite, de devinage ou de réutilisation du mot de passe suite à une autre violation de données.
Exemple : Une boutique disposant de trois administrateurs peut exiger l’authentification à deux facteurs pour tous, sauf pour l’adresse IP fixe du bureau d’un prestataire, qui en est exemptée. Conseil : avant d’activer l’authentification à deux facteurs pour l’ensemble du site, ajoutez vos adresses IP fiables à la liste blanche afin de ne jamais être invité à vous inscrire depuis une connexion inutilisable.
Limitation des tentatives de connexion
Bloque temporairement une adresse IP lorsqu’elle accumule trop de tentatives de connexion administrateur infructueuses dans un laps de temps défini – aucune surveillance manuelle n’est requise.
Exemple : si un script tente de se connecter à l’administrateur 50 fois en moins d’une minute, l’adresse IP source est automatiquement bannie une fois la limite de tentatives atteinte. Conseil : associez un nombre maximal de tentatives raisonnable (5 à 10) à une durée de bannissement suffisamment longue pour dissuader les réessais (15 à 30 minutes), et excluez l’adresse IP de votre bureau ou de votre VPN afin qu’une simple faute de frappe ne bloque pas l’accès à votre équipe.
Accès administrateur restreint par adresse IP
L’accès au panneau d’administration est limité à une liste d’adresses définies ; toute autre personne se voit refuser l’accès avant même le chargement du formulaire de connexion. Il s’agit du contrôle le plus efficace contre l’accès administrateur externe, car le blocage intervient avant toute vérification d’identité.
Masquage du répertoire d’administration
Cette fonctionnalité masque le véritable chemin d’accès à votre interface d’administration derrière une URL alternative secrète ; le chemin d’accès principal renvoie une erreur 404 à toute personne ne connaissant pas cette URL alternative. Votre boutique est ainsi exclue des listes de répertoires que les robots d’indexation trouvent en recherchant les noms de dossiers d’administration courants.
Invite de connexion au niveau du serveur (authentification HTTP)
Ajoute une invite de connexion (nom d’utilisateur/mot de passe) native au navigateur, avant le panneau d’administration, la boutique en ligne ou les deux, et ce, avant le chargement de l’écran de connexion d’OpenCart. Cette fonctionnalité est entièrement externe à l’application, ce qui est utile pour les environnements de test, les boutiques en pré-lancement ou comme point d’accès supplémentaire à l’administration.
Pare-feu d’application Web (WAF)
Analyse les données GET/POST entrantes et les cookies à la recherche de schémas connus d’injection SQL, de script intersite et de traversée de chemin, et bloque les correspondances avec un code HTTP 403 avant qu’elles n’atteignent le code d’OpenCart.
En-têtes de réponse de sécurité
Ajoute des en-têtes (HSTS, protection contre le détournement de clic, protection contre l’analyse MIME, politique de référent, politique d’autorisations) qui indiquent aux navigateurs d’appliquer des mesures de sécurité supplémentaires. Cette méthode à faible risque renforce la sécurité de votre site et est souvent exigée par les audits de sécurité et les normes PCI.
Filtrage des formulaires anti-spam (CAPTCHA)
Ajoute la vérification CAPTCHA (Cloudflare Turnstile, Google reCAPTCHA ou hCaptcha) au formulaire de contact et au formulaire d’inscription, réduisant ainsi les soumissions de spam et les fausses inscriptions sans aucune modification du thème.
Dispositifs de dissuasion de copie/grattage
Décourage la copie occasionnelle de contenu en désactivant les raccourcis clic droit, copier/coller, afficher la source et DevTools, ce qui augmente l’effort nécessaire pour extraire facilement le texte et les images des produits.
Surveillance de l’intégrité des fichiers
Exécute des analyses planifiées qui comparent votre installation OpenCart à une configuration de référence fiable, signalant les fichiers nouveaux ou modifiés comme des menaces potentielles – révélant souvent une compromission avant qu’elle n’apparaisse sur la boutique en ligne.
Présentation détaillée de l’extension de sécurité OpenCart
Protection de l’administrateur – Couvre votre connexion et vos sessions d’administrateur : authentification à deux facteurs, limitation du nombre de connexions, restriction d’adresse IP, masquage de répertoire, invite de connexion au niveau du serveur et surveillance des connexions (qui comprend une sous-vue Utilisateurs pour la gestion des inscriptions individuelles à l’authentification à deux facteurs).
Protection de la vitrine – couvre le trafic destiné aux clients : le pare-feu, les en-têtes de réponse, le filtrage anti-spam, le blocage des robots de panier, les mesures anti-copie et l’invite de connexion pour l’ensemble de la boutique en ligne.
Surveillance de l’intégrité des fichiers – Paramètres et historique d’analyse, y compris l’URL cron utilisée pour la planification et un journal consultable des analyses précédentes.
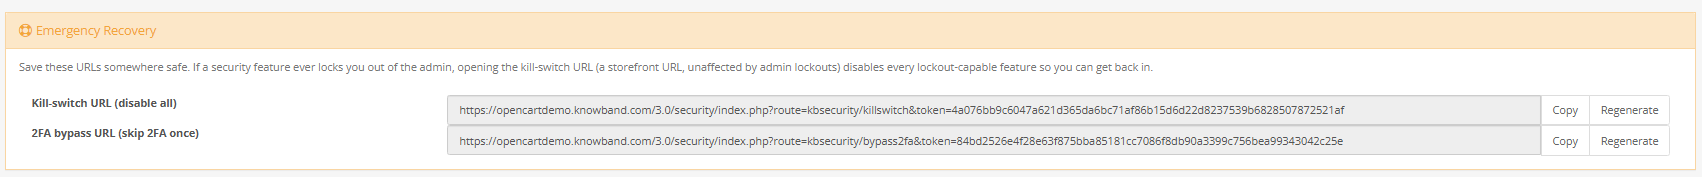
En haut de chaque onglet, vous trouverez le lien de récupération d’urgence : une URL permanente qui désactive en un clic les fonctionnalités restrictives de l’extension si jamais vous êtes bloqué. C’est l’information la plus importante de ce manuel : repérez-la maintenant, avant de modifier quoi que ce soit d’autre, et enregistrez-la en dehors du panneau d’administration. Tout administrateur doit impérativement connaître cette information.
La vue Utilisateurs sous Protection administrateur répertorie tous les comptes d’administrateur (ID, nom, e-mail, statut actuel de l’authentification à deux facteurs) et vous permet de réinitialiser un authentificateur perdu ou compromis afin que la personne puisse en enregistrer un nouveau lors de sa prochaine connexion.
Les rapports sont disponibles à deux endroits : le journal des tentatives de connexion sous Protection administrateur (adresse IP, horodatage, e-mail et résultat pour chaque tentative de connexion administrateur, une fois la journalisation activée) et le tableau Historique des analyses sous Surveillance de l’intégrité des fichiers (chaque analyse, manuelle ou planifiée, avec le nombre de fichiers, le nombre de menaces, la durée et un lien vers le rapport complet).
Comment chaque fonctionnalité fonctionne réellement
Two-Step vérification
Ce système utilise le protocole TOTP (mot de passe à usage unique basé sur le temps), le même que celui de Google Authenticator, Authy et autres applications similaires. Lorsqu’un administrateur active l’authentification à deux facteurs (2FA) ou que celle-ci est requise par une politique globale du site, il scanne un code QR avec son application d’authentification, qui génère alors un nouveau code à six chiffres toutes les 30 secondes. Ce code est ensuite saisi en plus du mot de passe habituel lors de chaque connexion.
Limitation des tentatives de connexion
Chaque tentative de connexion administrateur infructueuse est enregistrée pour l’adresse IP correspondante. Dès que le nombre d’échecs depuis une même adresse IP dépasse la limite configurée dans le délai imparti, cette adresse IP est bloquée jusqu’à la fin de la période de blocage.
Accès administrateur restreint par adresse IP
Une fois activée, cette fonctionnalité vérifie systématiquement chaque requête adressée au panneau d’administration par rapport à une liste blanche avant même que le système de routage d’OpenCart ne s’exécute. Toute personne ne figurant pas sur cette liste est bloquée d’emblée et n’accède jamais au formulaire de connexion.
Masquage du répertoire d’administration
L’extension intercepte les requêtes adressées à votre véritable chemin d’administration et renvoie une erreur 404, sauf si le visiteur a déjà accédé à une URL alias secrète, qui définit un cookie et le redirige discrètement vers l’emplacement réel.
Invite de connexion au niveau du serveur
Cela ajoute une invite distincte, native du navigateur — rendue par le navigateur lui-même plutôt que par un formulaire OpenCart — devant le panneau d’administration, la boutique en ligne ou les deux, appliquée au niveau du serveur web avant l’exécution de toute logique PHP.
Pare-feu d’applications Web
Le pare-feu applicatif web (WAF) vérifie les paramètres de requête entrants, les champs POST et les cookies en les comparant à une base de données de modèles connus d’injection, de XSS et de traversée de chemin. En cas de correspondance, une erreur 403 est immédiatement renvoyée avant même que la requête n’atteigne les contrôleurs d’OpenCart.
En-têtes de réponse de sécurité
Chaque option ici ajoute un en-tête spécifique indiquant au navigateur du visiteur d’imposer un comportement particulier : refuser d’afficher la page dans une iframe, refuser de deviner les types de fichiers, imposer le protocole HTTPS, etc.
Filtrage des formulaires anti-spam
Une fois activée, l’extension intègre automatiquement le widget CAPTCHA choisi dans les formulaires de contact et d’inscription de la boutique, sans aucune modification du thème, et vérifie la réponse côté serveur avant d’accepter une soumission.
Dispositifs de dissuasion de copie/grattage
Un ensemble de restrictions côté client – désactivation des fonctions copier/couper/coller, clic droit, sélection de texte, affichage du code source et raccourcis DevTools – est appliqué à l’ensemble de la boutique en ligne, avec une liste blanche d’adresses IP pour le personnel qui a besoin d’un comportement normal du navigateur.
Surveillance de l’intégrité des fichiers
Une tâche planifiée, déclenchée par le planificateur cron de votre serveur qui accède à une URL unique protégée par jeton, analyse chaque fichier de votre installation, le compare à une base de référence maintenue de fichiers de base OpenCart et d’extensions communes reconnus comme valides, et signale tout élément nouveau, manquant ou modifié.
Protection de l’administrateur 1.0.0
Two-Step vérification
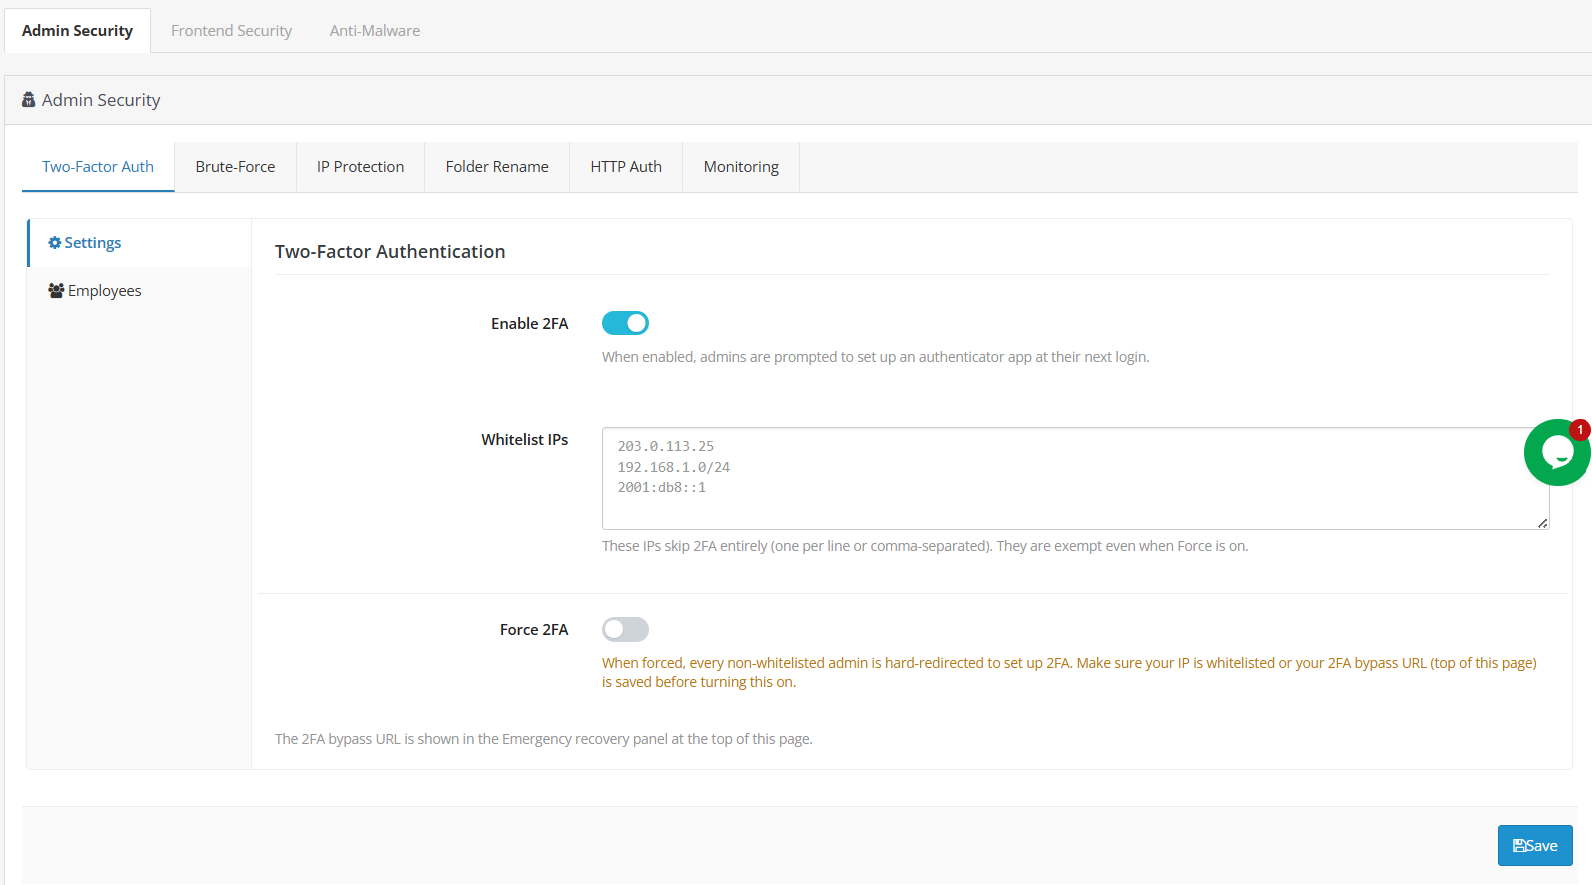
Activer l’authentification à deux facteurs (2FA) : active la prise en charge de l’authentification à deux facteurs ; les administrateurs sont invités à configurer une application d’authentification lors de leur prochaine connexion.
IP de la liste blanche – Adresses qui contournent complètement l’authentification à deux facteurs, même lorsque celle-ci est activée. Ajoutez votre réseau professionnel ou domestique comme filet de sécurité avant d’appliquer l’authentification à deux facteurs.
Forcer l’authentification à deux facteurs – Chaque administrateur non autorisé doit configurer l’authentification à deux facteurs avant de poursuivre. N’activez cette option qu’après avoir ajouté une adresse IP de confiance à la liste blanche ou vérifié le bon fonctionnement du lien de récupération.
ID – identifie le compte administrateur.
Statut 2FA – Indique si l’authentification à deux facteurs est actuellement activée pour ce compte. Il est conseillé de vérifier régulièrement, surtout après un changement de personnel.
Action – Réinitialise l’inscription à l’authentification à deux facteurs (2FA) perdue afin que l’utilisateur puisse enregistrer un nouvel appareil. À utiliser immédiatement en cas de perte du téléphone servant à l’authentification.
Déployer d’abord l’authentification à deux facteurs comme optionnelle, puis la rendre obligatoire une fois que tout le monde est inscrit, est la solution. chemin recommandé Cela empêche la prise de contrôle d’un compte suite à une fuite, une devinette ou une réutilisation du mot de passe, car ce dernier ne suffit plus. N’imposez jamais l’authentification à deux facteurs (2FA) à l’ensemble du site sans avoir préalablement autorisé au moins une adresse IP de confiance ou vérifié le bon fonctionnement du lien de récupération. Cette liste blanche doit être courte et régulièrement mise à jour, car ces adresses peuvent contourner complètement la 2FA. Ajoutez la réinitialisation de la 2FA à votre procédure de départ pour les employés qui quittent l’entreprise.
Protection de la force brute
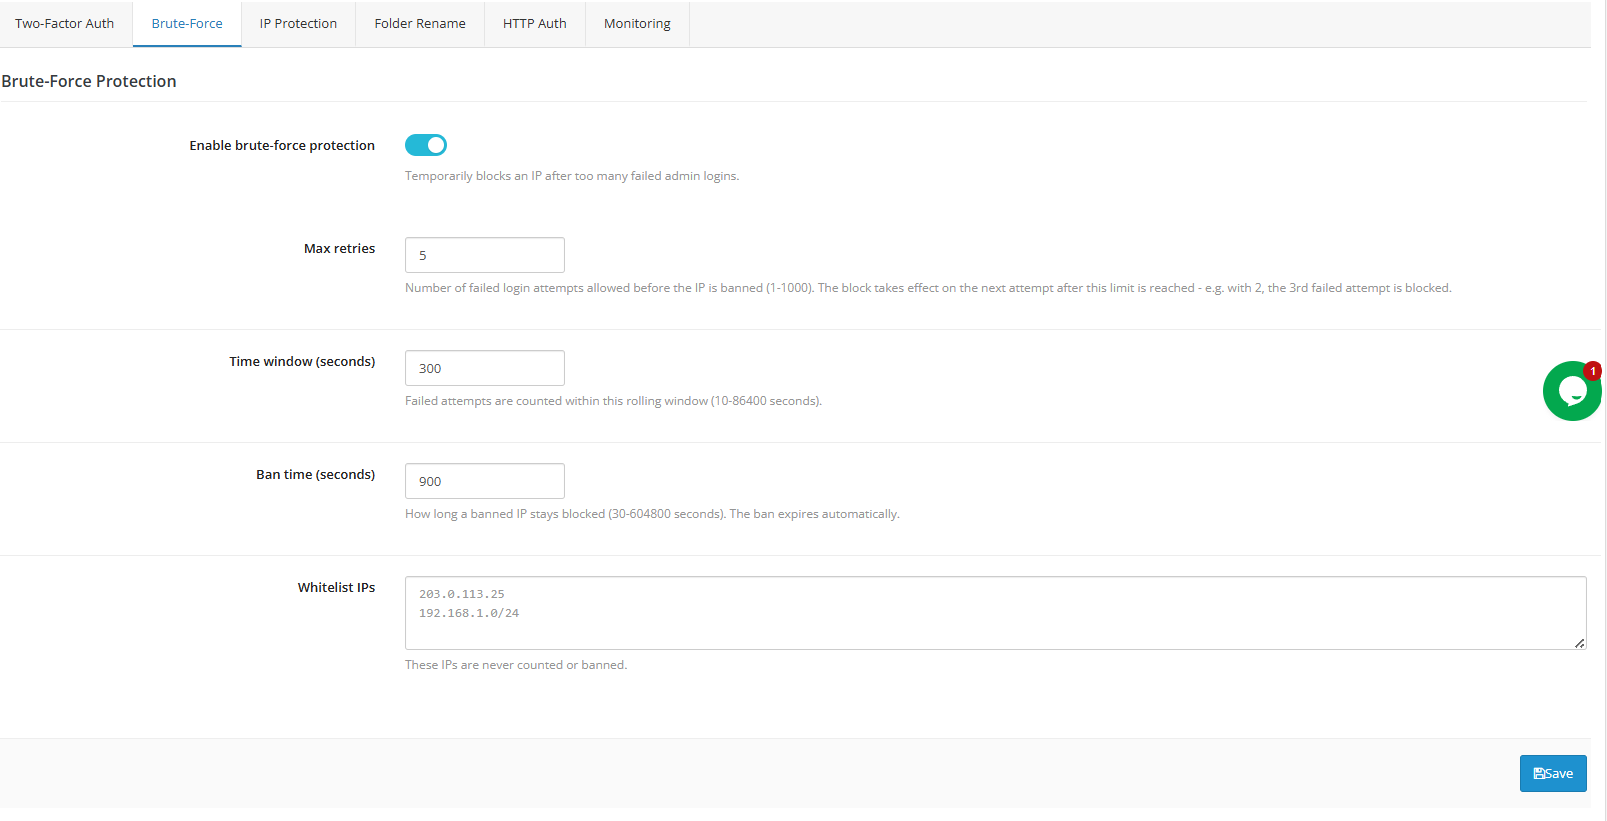
Activer la limitation de débit : bloque temporairement une adresse IP après trop de tentatives de connexion administrateur infructueuses. Recommandé pour toute boutique en production.
Nombre maximal de tentatives – Nombre de tentatives infructueuses autorisé avant le déclenchement d’une exclusion. 5 constitue une valeur par défaut raisonnable.
Fenêtre temporelle (secondes) : période glissante pendant laquelle les défaillances sont comptabilisées. 300 secondes (5 minutes) conviennent à la plupart des magasins.
Durée de la suspension (secondes)) – la durée pendant laquelle une adresse IP bannie reste bloquée ; elle expire automatiquement.
IP de la liste blanche – adresses qui n’ont jamais été prises en compte dans la limite ou qui sont interdites.
Commencez par des valeurs modérées, vérifiez votre journal de connexion après une semaine et renforcez-les si des attaques similaires se répètent depuis différentes adresses IP. Cette méthode est plus efficace combinée à l’authentification à deux facteurs (2FA) : la limitation de bande passante ralentit les attaquants, tandis que la 2FA les bloque complètement, même si un mot de passe est finalement deviné. Les bannissements sont levés automatiquement à la fin du délai imparti ; il n’est pas nécessaire de les débloquer manuellement.
Accès administrateur restreint par adresse IP
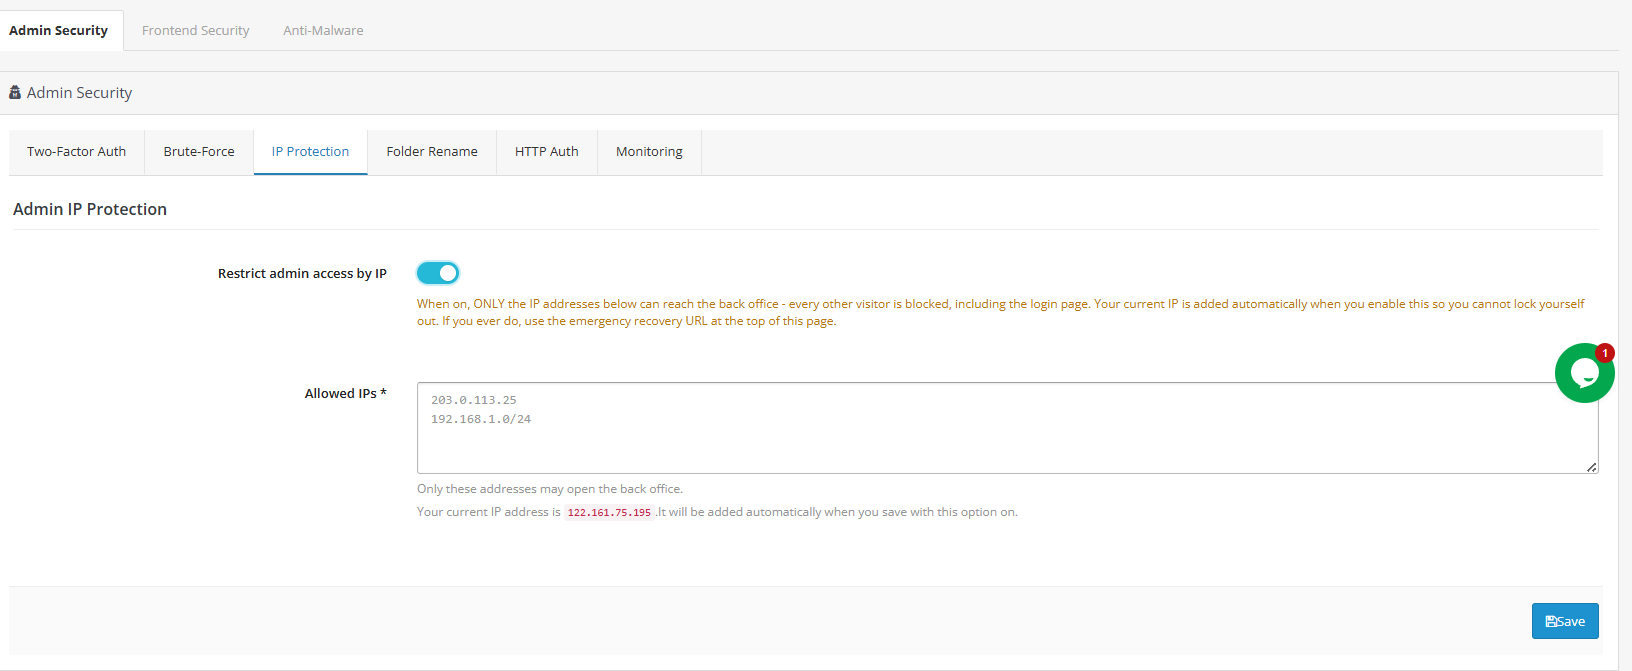
- Limiter l’accès administrateur par adresse IP: Limite l’accès au panneau d’administration à une liste spécifique d’adresses de confiance.
- FonctionnementUne fois activée, seules les adresses IP autorisées pourront accéder au panneau d’administration ; tout autre visiteur sera bloqué, y compris ceux qui tentent d’accéder à la page de connexion. Votre adresse IP actuelle est ajoutée automatiquement dès que vous activez cette option, vous ne risquez donc pas de vous bloquer l’accès.
- Adresses IP autorisées (obligatoire)Seules les adresses saisies ici seront autorisées.
Masquage du répertoire d’administration
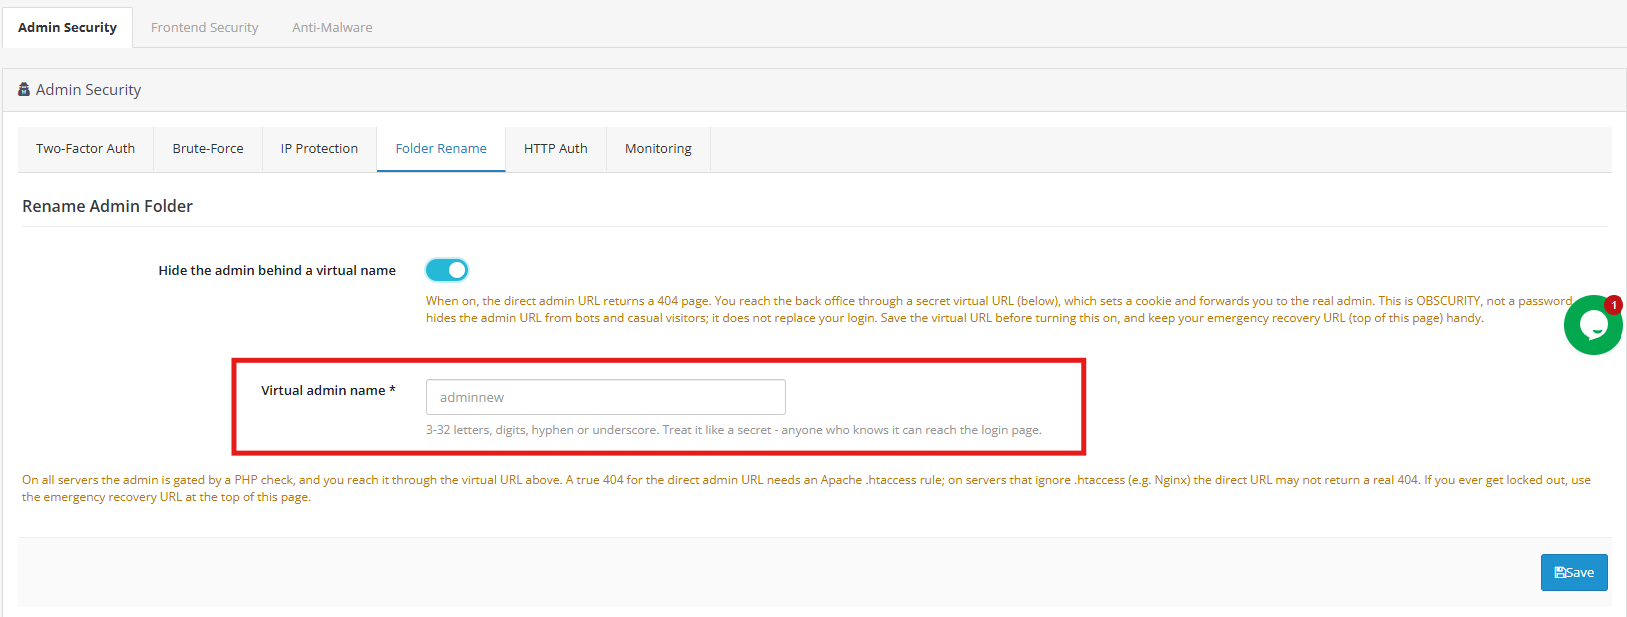
- Masquer le nom du répertoire d’administration: Remplace l’URL réelle de votre back-office par un alias secret, ce qui permet de soustraire votre boutique à la liste des sites que les scanners automatisés trouvent en devinant les chemins d’administration courants.
- FonctionnementLorsque cette option est activée, l’URL d’administration directe renvoie une réponse 404 et le panneau n’est accessible que via l’alias configuré ci-dessous.
- Alias: De 3 à 32 lettres, chiffres, tirets ou traits de soulignement. Considérez-le comme un secret, au même titre qu’un mot de passe.
Invite de connexion au niveau du serveur (Admin)
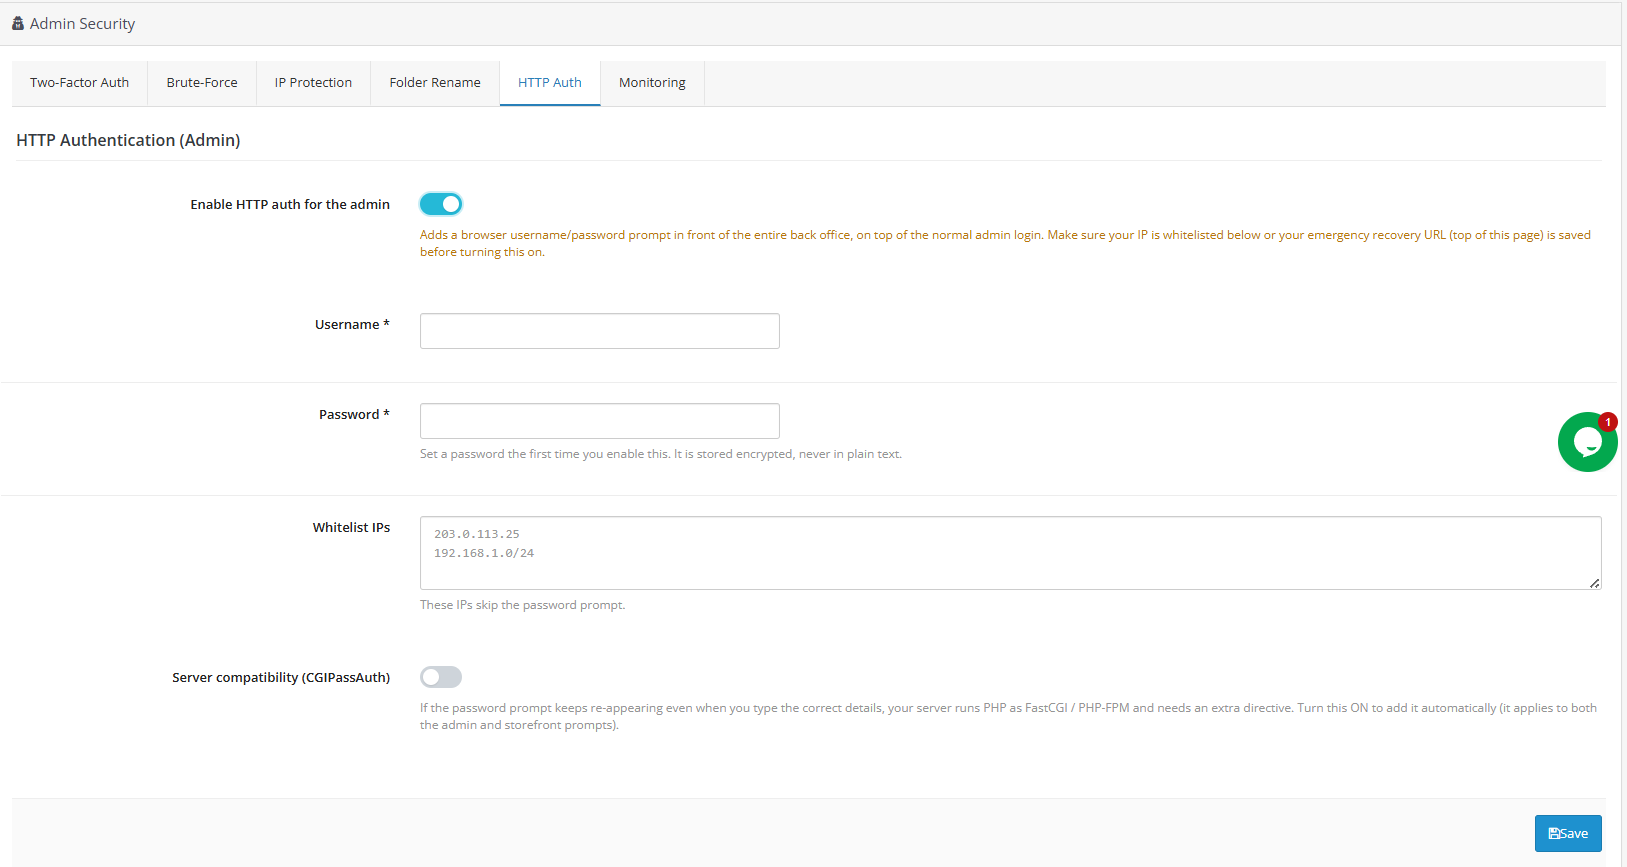
Une partie de l’ plugin de protection par mot de passe OpenCart Cette fonctionnalité intégrée à cette extension ajoute une couche d’authentification native du navigateur devant le panneau d’administration lui-même.
- Activer l’authentification HTTP pour l’administrateur: Ajoute une invite de nom d’utilisateur/mot de passe avant même le chargement de l’écran de connexion administrateur.
- Nom d’utilisateur / Mot de passe: Identifiants pour l’invite ; le mot de passe est stocké de manière cryptée et n’est jamais enregistré en clair.
- IP de la liste blanche: Adresses qui ignorent complètement l’invite.
- Compatibilité serveur (PHP-FPM/FastCGI)Ajoute une directive nécessaire sur les serveurs où l’en-tête d’authentification n’est pas transmis correctement.
Surveillance des connexions
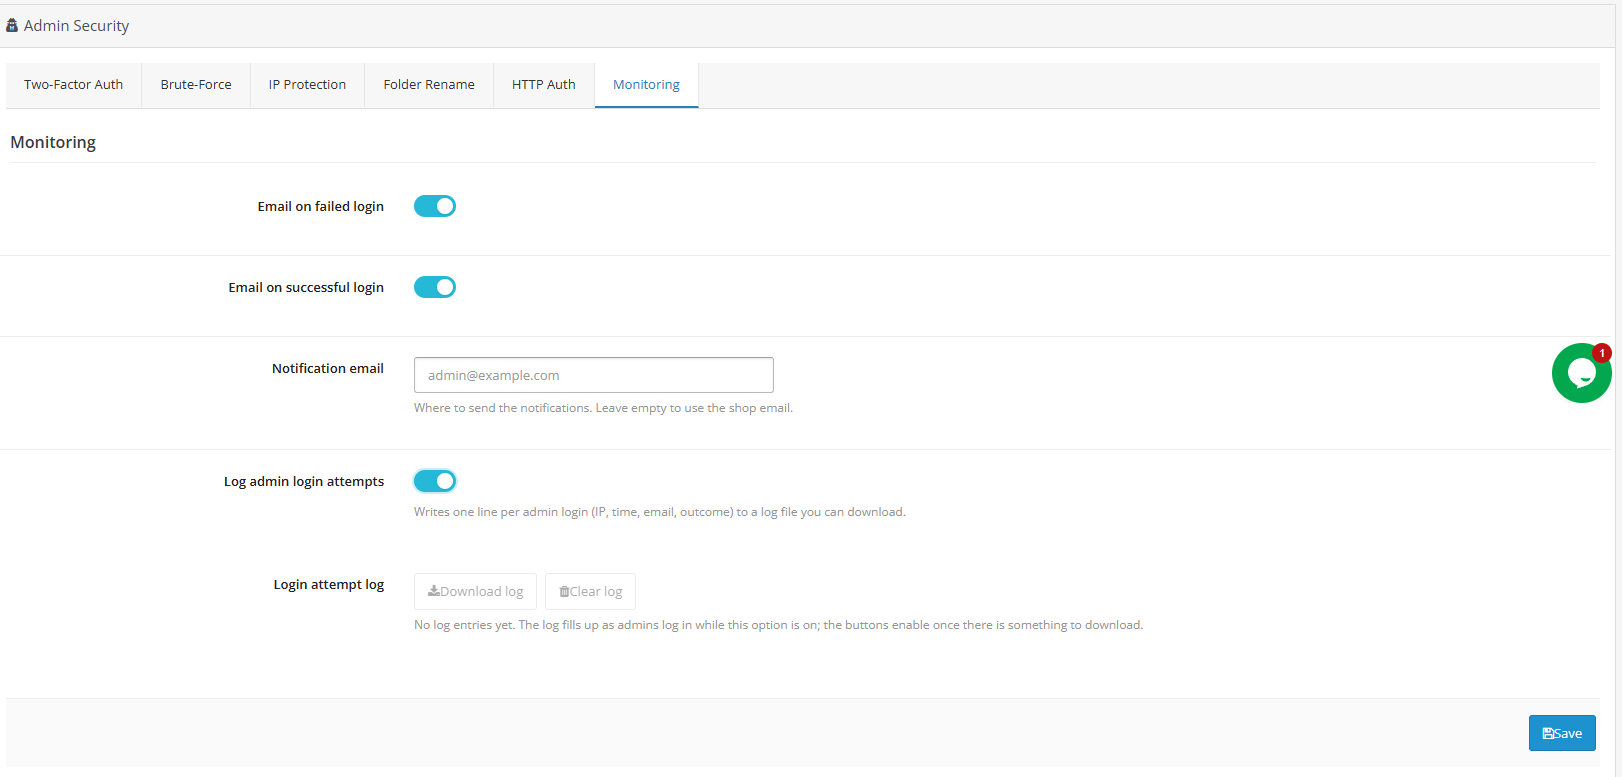
Une caractéristique essentielle de ceci plugin de sécurité de connexion OpenCartCet onglet vous permet de visualiser chaque tentative de connexion administrateur effectuée sur votre boutique.
- Courriel de confirmation de connexion réussie: Envoie une notification à chaque fois qu’un administrateur se connecte avec succès.
- Email de notificationAdresse d’envoi des alertes ; par défaut, l’adresse e-mail de votre magasin est utilisée si ce champ est laissé vide.
- Journal des tentatives de connexion de l’administrateur: Enregistre l’adresse IP, l’heure, l’adresse e-mail et le résultat de chaque tentative de connexion dans un journal téléchargeable.
- Journal des tentatives de connexionLe journal lui-même ; les boutons de téléchargement s’activent une fois les entrées créées.
Protection de la vitrine 2.0.0
Storefront Protection couvre tout ce avec quoi un client ou un bot interagit directement. C’est là qu’interviennent le pare-feu, le CAPTCHA et les fonctionnalités d’en-tête de sécurité de cette solution. extension de sécurité OpenCart Tous travaillent de concert, chacun s’attaquant à une menace différente pesant sur le client.
Pare-feu d’applications Web
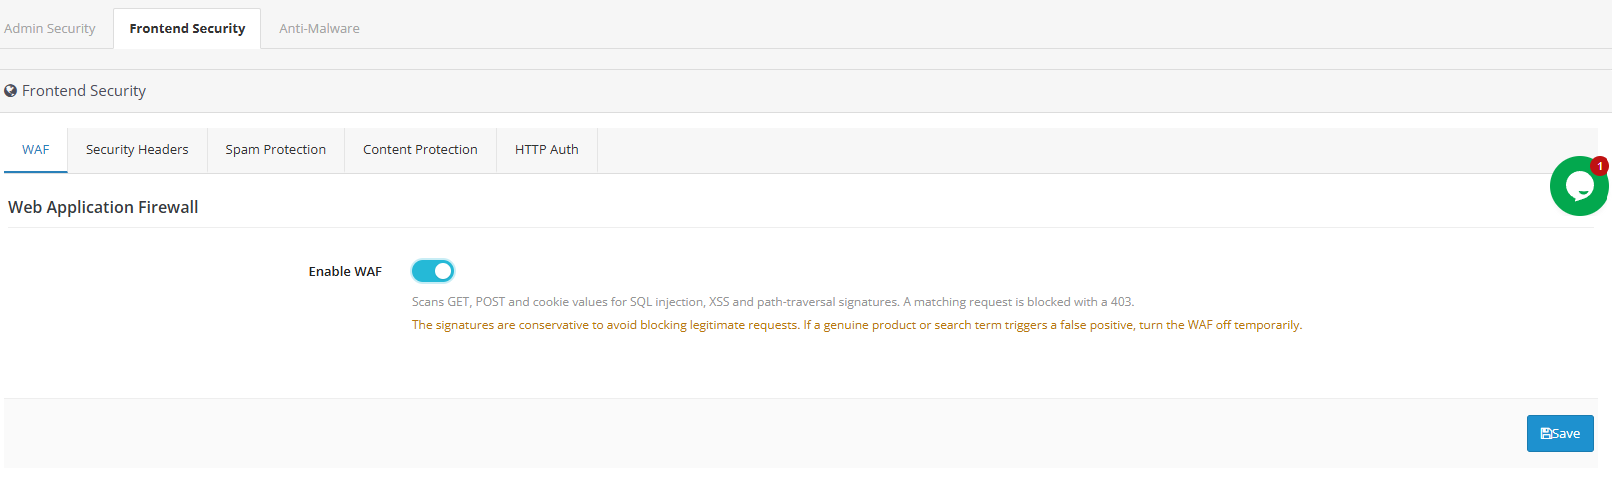
Fonctionnant comme un dédié Extension pare-feu OpenCartCette fonctionnalité bloque automatiquement les requêtes contenant des vulnérabilités connues telles que les injections SQL, les attaques XSS (Cross-Site Scripting) ou les traversées de répertoire avant qu’elles n’atteignent le code source de la boutique en ligne. Aucune configuration n’est requise, hormis son activation.
En-têtes de réponse de sécurité
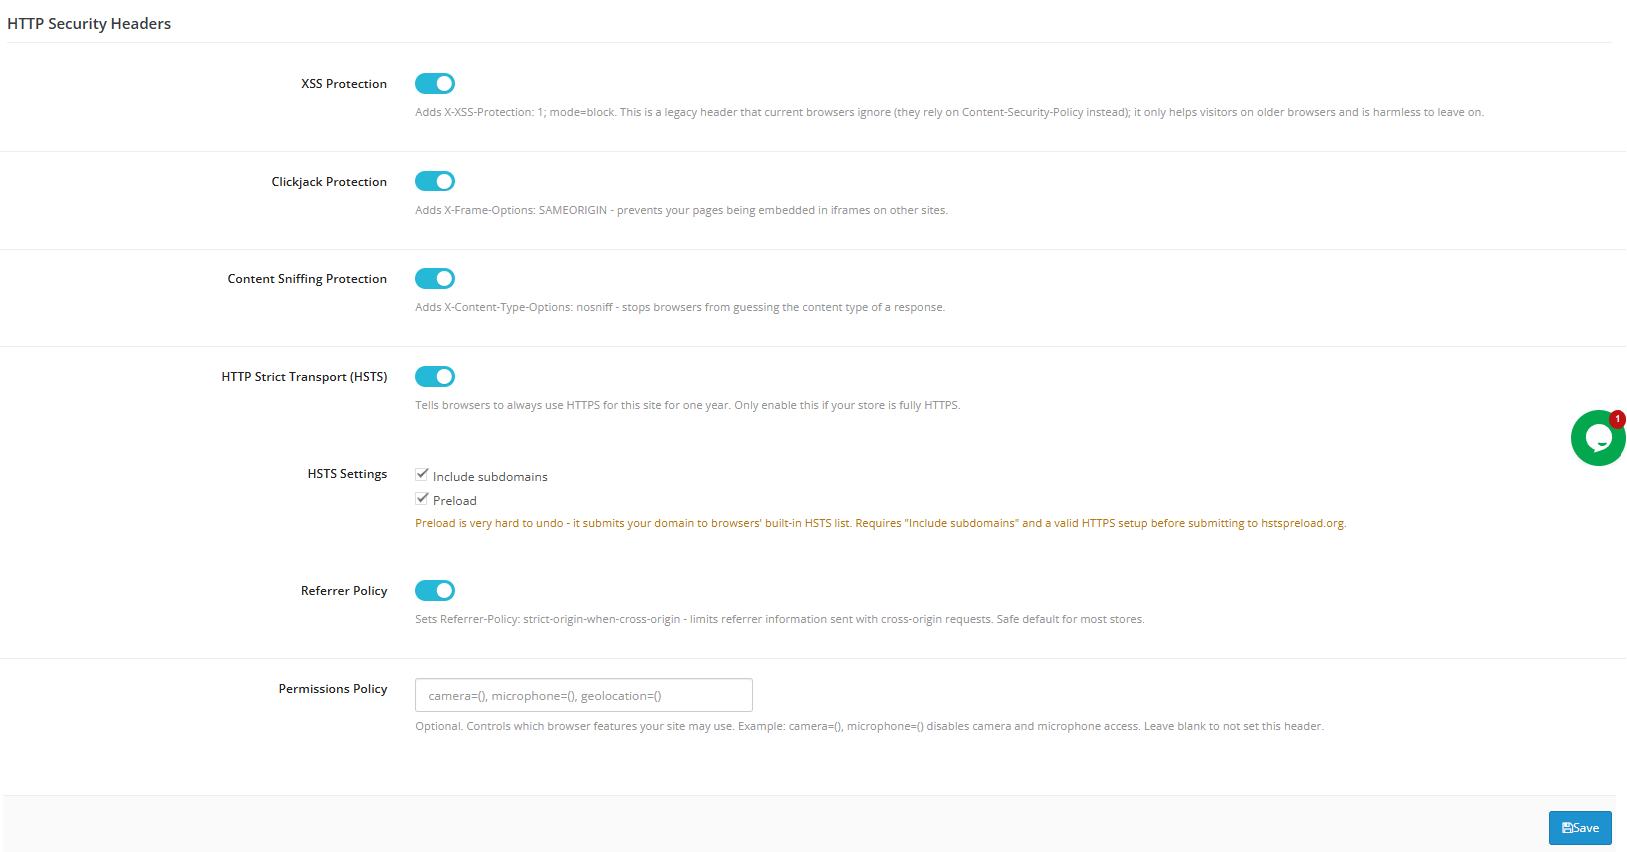
Ces paramètres ajoutent de petites instructions invisibles indiquant aux navigateurs comment gérer votre boutique en toute sécurité. La plupart peuvent être activés sans problème et laissés tels quels.
- Protection contre les attaques XSSUne ancienne mesure de protection contre un type d’attaque spécifique. Les navigateurs modernes intègrent une meilleure protection, mais la laisser activée ne présente aucun inconvénient ; considérez-la comme une sécurité supplémentaire pour les navigateurs plus anciens.
- Protection contre le détournement de clicEmpêche les autres sites d’afficher secrètement votre boutique dans un cadre caché, une astuce parfois utilisée pour tromper les visiteurs et les inciter à cliquer sur des éléments qu’ils ne souhaitaient pas sélectionner.
- Protection contre l’espionnage de contenu: Indique aux navigateurs de faire confiance au type de fichier déclaré par votre magasin au lieu de le deviner, fermant ainsi une faille que les attaquants exploitent parfois.
- Navigation HTTPS uniquement (HSTS)Indique aux navigateurs d’utiliser systématiquement la version sécurisée et chiffrée de votre site, et jamais la version non sécurisée.
- Inclure les sous-domaines / Précharger: Étend cette règle à tous les sous-domaines que vous utilisez et peut, en option, enregistrer votre boutique sur une liste globale que les navigateurs consultent automatiquement.
- Politique de référencement: Limite la quantité d’informations que les navigateurs partagent sur la provenance d’un visiteur lorsqu’il clique sur un lien qui le redirige hors de votre boutique.
- Politique d’autorisationContrôle les fonctionnalités (caméra, microphone, etc.) que les pages de votre boutique peuvent solliciter dans le navigateur d’un visiteur.
Filtrage des formulaires anti-spam
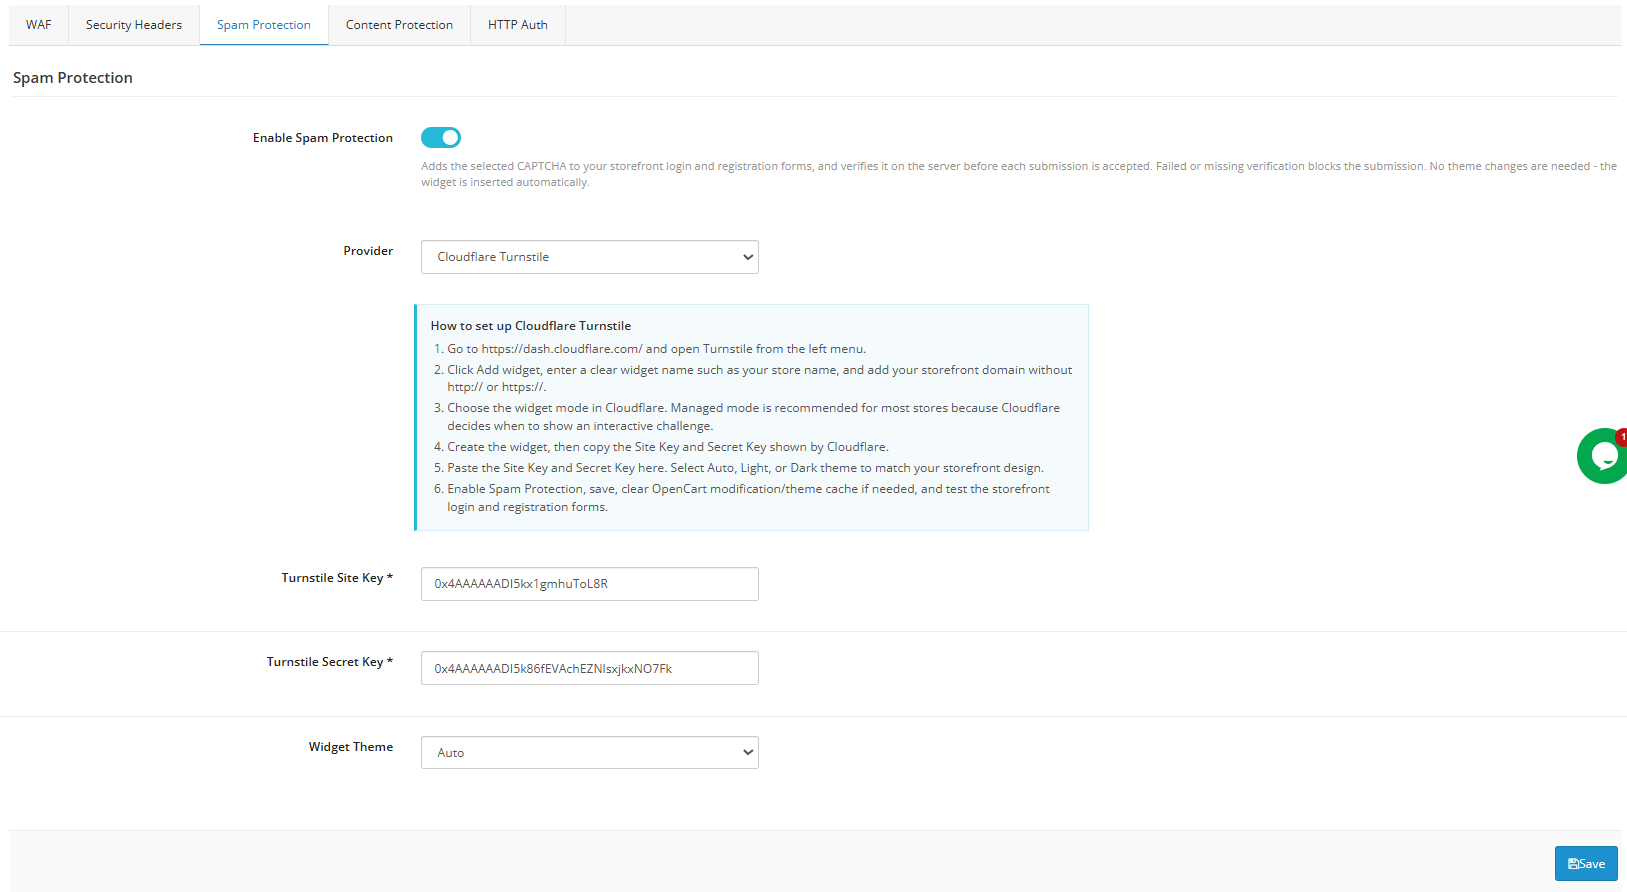
En tant que intégré extension de protection anti-spam OpenCart et Extension captcha OpenCartCette fonctionnalité empêche les robots et les spammeurs d’inonder vos formulaires de contact et d’inscription de soumissions indésirables. Elle est compatible avec des fournisseurs tels que Cloudflare Turnstile, Google reCAPTCHA et hCaptcha, qui vérifient chacun qu’un véritable visiteur, et non un robot, soumet votre formulaire.
- Activer la protection anti-spamAjoute un contrôle CAPTCHA à vos formulaires de contact et d’inscription, vérifié côté serveur afin qu’il ne puisse pas être contourné.
- ProviderChoisissez entre Turnstile, reCAPTCHA ou hCaptcha ; chacun fonctionne légèrement différemment, mais tous bloquent les spams automatisés.
- Clé du site / Clé secrète: Codes fournis par votre fournisseur de choix permettant de connecter votre magasin en toute sécurité.
- Thème Widget: Contrôle l’apparence de la boîte CAPTCHA (Auto, Clair ou Sombre).
Protection du contenu
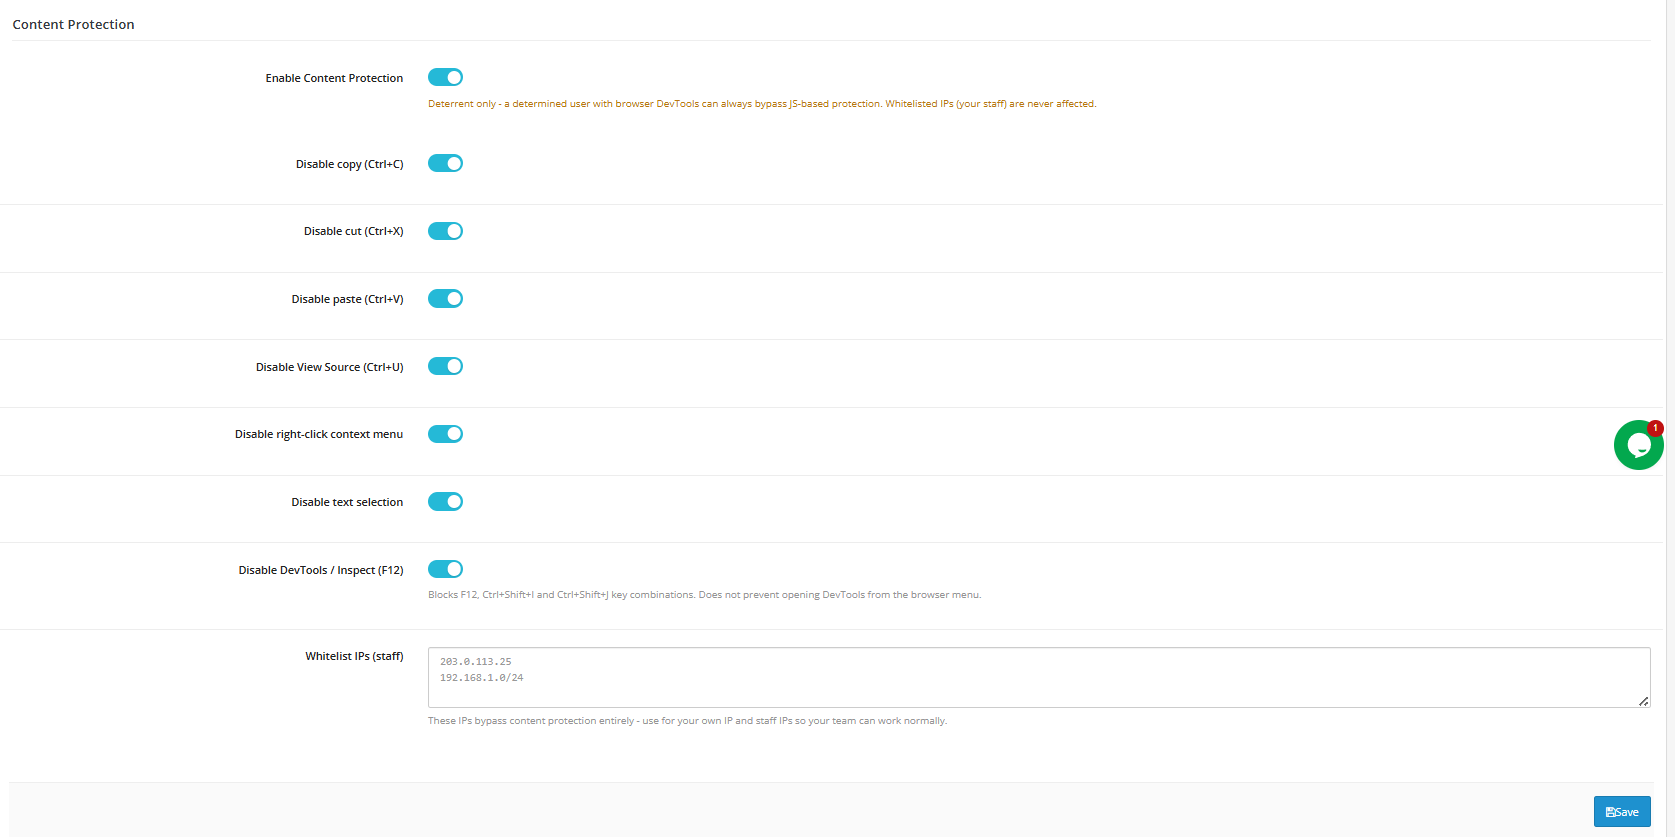
- Activer la protection du contenu: Bouton principal. Ceci ne sert qu’à dissuader ; un visiteur déterminé peut toujours le contourner en utilisant les outils de développement de son navigateur.
- Désactiver le copier-coller: Bloque les raccourcis clavier que les visiteurs utiliseraient pour copier ou coller le contenu de la page.
- Désactiver l’affichage du code source (Ctrl+U): Bloque le raccourci permettant d’afficher le code source d’une page.
- Désactiver le menu contextuel (clic droit)Supprime le menu contextuel que les visiteurs pouvaient utiliser pour enregistrer des images ou copier du contenu.
- Désactiver la sélection de texteEmpêche la mise en surbrillance ou la sélection de texte sur la page.
- Désactiver DevTools/Inspect (F12)Bloque les raccourcis F12, Ctrl+Maj+I et Ctrl+Maj+J. N’empêche pas l’ouverture des outils de développement via le menu du navigateur.
- Liste blanche des adresses IP (personnel)Adresses qui contournent toutes les restrictions de protection du contenu.
Message d’invite de connexion pour l’ensemble de la boutique
Une autre couche de ceci plugin de protection par mot de passe OpenCart, cette fonctionnalité protège l’ensemble de la boutique en ligne derrière une invite de nom d’utilisateur/mot de passe au niveau du navigateur, distincte de l’invite côté administrateur décrite dans la section 6.
- Activer l’authentification HTTP pour la boutique en ligne: Ajoute une invite de mot de passe avant que toute page de la boutique puisse être consultée.
- Nom d’utilisateur / Mot de passeIdentifiants spécifiques à la boutique, stockés de manière cryptée.
- IP de la liste blanche: Adresses qui ignorent complètement l’invite de magasin.
Ceci permet de protéger une boutique en phase de pré-lancement ou de test contre les moteurs de recherche et les visiteurs occasionnels. Ce comportement est intentionnel, contrairement à l’invite côté administration. Si l’invite continue de s’afficher en boucle malgré des identifiants corrects sur un serveur PHP-FPM/FastCGI, activez l’option de compatibilité dans la section « Protection de l’administrateur » pour résoudre le problème ; ce paramètre s’applique aux invites côté administration et côté boutique.
3.0.0 Surveillance de l’intégrité des fichiers
Paramètres
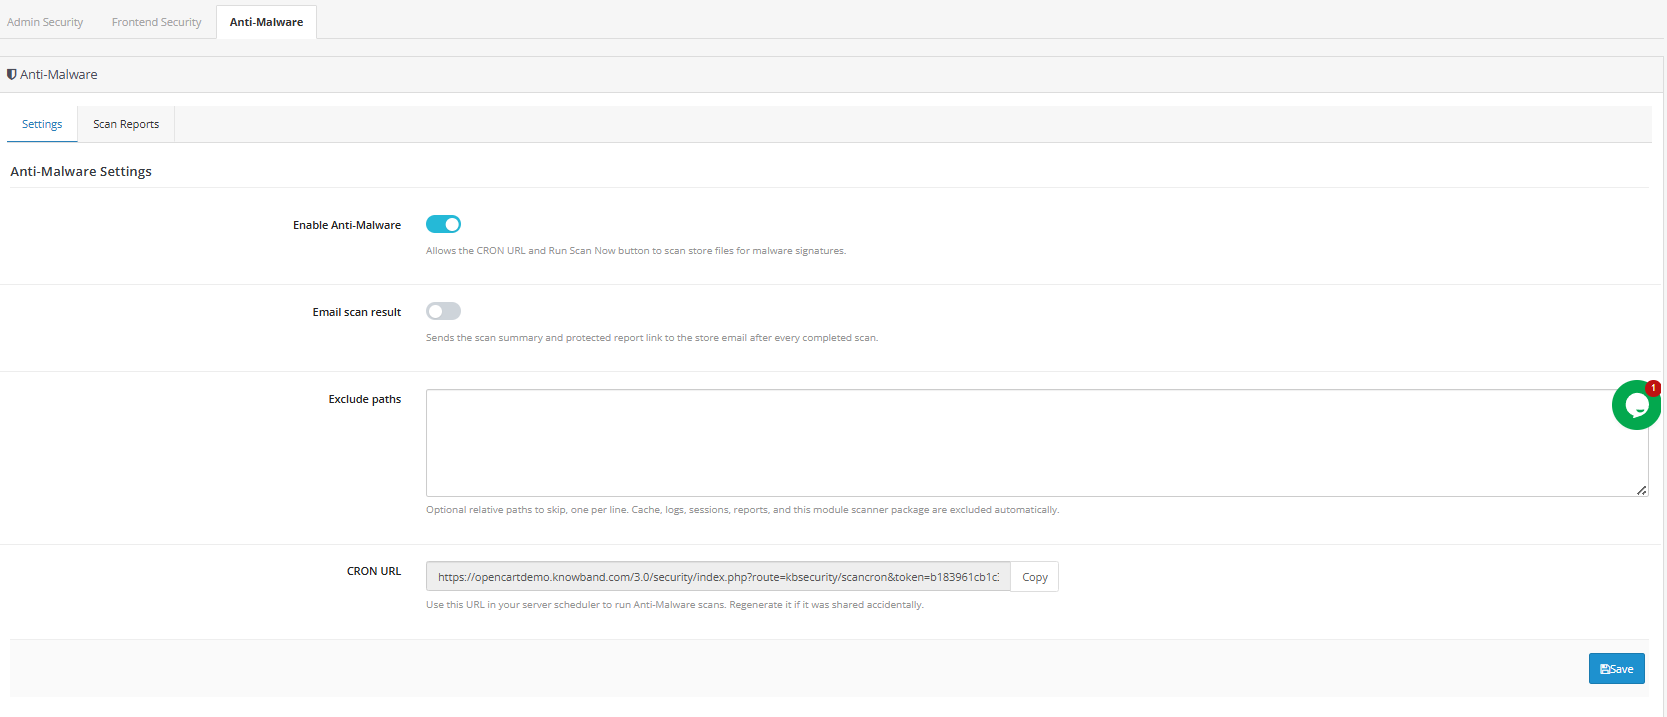
- Activer la surveillance de l’intégrité des fichiers: Interrupteur principal ; lorsqu’il est désactivé, le point de terminaison de numérisation retourne immédiatement sans rien numériser.
- Alerte par courriel sur les nouvelles menacesEnvoie une alerte à l’adresse e-mail de l’administrateur dès qu’une analyse détecte un élément nouveau ou modifié. Les alertes répétées concernant les faux positifs connus sont automatiquement supprimées.
- Exclure les chemins: Chemins relatifs, un par ligne, à ignorer lors de l’analyse, utiles pour supprimer les faux positifs connus tels que les répertoires de fournisseurs.
- URL Cron: Une URL unique, protégée par un jeton, qui déclenche une analyse chaque fois que votre planificateur le demande.
Pour configurer correctement cette fonctionnalité : activez-la, activez les alertes par e-mail et ajoutez l’URL cron aux tâches planifiées de votre panneau de contrôle d’hébergement (ou à votre propre crontab), généralement programmées aux heures creuses, par exemple à 2 h du matin. Les alertes ne sont déclenchées que pour les menaces réellement nouvelles ou modifiées. Une fois qu’un fichier a été détecté et soit exclu, soit validé, les alertes le concernant sont désactivées.
Historique de scan
- IDIdentifiant séquentiel pour chaque analyse.
- Date: Lorsque l’analyse a été exécutée.
- Déclenché par: Manuel ou planifié (cron).
- Fichiers scannés: Nombre total de fichiers vérifiés lors de cette exécution.
- Menaces: Nombre de fichiers nouveaux ou modifiés signalés.
- Durée: Combien de temps a duré le scan.
- Statut: État d’achèvement.
- Voir le rapport: Ouvre les résultats détaillés de cette analyse.
Cet onglet est purement historique et filtrable par plage de dates. Aucune configuration n’est requise. Consultez vos rapports après les premières analyses planifiées afin de déterminer ce qui est « normal » pour votre boutique, car la plupart des sites enregistrent quelques fichiers signalés liés aux mises à jour régulières du thème ou des extensions. Une fois cette base de référence établie, les anomalies réelles seront plus facilement repérables. Examinez attentivement toute analyse où le nombre de menaces dépasse largement votre base de référence, même si les fichiers individuels ne semblent pas manifestement malveillants au premier abord. C’est souvent le signe d’une compromission à ses débuts.
Conclusion
Gestionnaire de sécurité avancé OpenCart Ce système centralise les protections dont la plupart des boutiques ont besoin, souvent de manière fragmentaire : vérification en deux étapes, limitation du nombre de connexions, pare-feu, CAPTCHA et analyse de l’intégrité des fichiers. Une configuration réfléchie, commençant par la surveillance des connexions et le lien de récupération d’urgence avant d’ajouter des contrôles plus restrictifs, permet de réduire considérablement les vecteurs d’attaque les plus courants contre les boutiques OpenCart, sans impacter négativement l’expérience client ni votre équipe.
Le gestionnaire de sécurité avancé d’OpenCart est également disponible sur la place de marché OpenCart, et les propriétaires de boutiques peuvent y accéder en cliquant sur le bouton correspondant. ici
- Comment transformer votre blog OpenCart en une stratégie de contenu génératrice de revenus
- Intégration d’une passerelle de paiement personnalisée dans PrestaShop : exigences techniques, flux API et défis OPC concrets
- Knowband lance un gestionnaire de blog PrestaShop basé sur l’IA pour simplifier le contenu, le référencement et l’engagement.
- Comment préparez-vous votre boutique PrestaShop pour la recherche par IA (ChatGPT, Gemini et Perplexity) ?
- Sécurité de PrestaShop à l’ère de l’IA : quelles sont vos préoccupations ?