Der Betrieb eines Onlineshops bringt vielfältige Herausforderungen mit sich. Mangelhafte Produktdaten können die Sichtbarkeit in den Suchergebnissen beeinträchtigen, eine schwache Auffindbarkeit kann die Conversion-Rate mindern und ein langsamer Support kann Interessenten zu verlorenen Kunden machen. Diese Probleme hängen eng zusammen. Daher ist es entscheidend, das kostenintensivste Problem zu identifizieren und es zuerst anzugehen. Selbst kleine Schwachstellen in diesen Bereichen können erhebliche Auswirkungen auf den Umsatz haben.
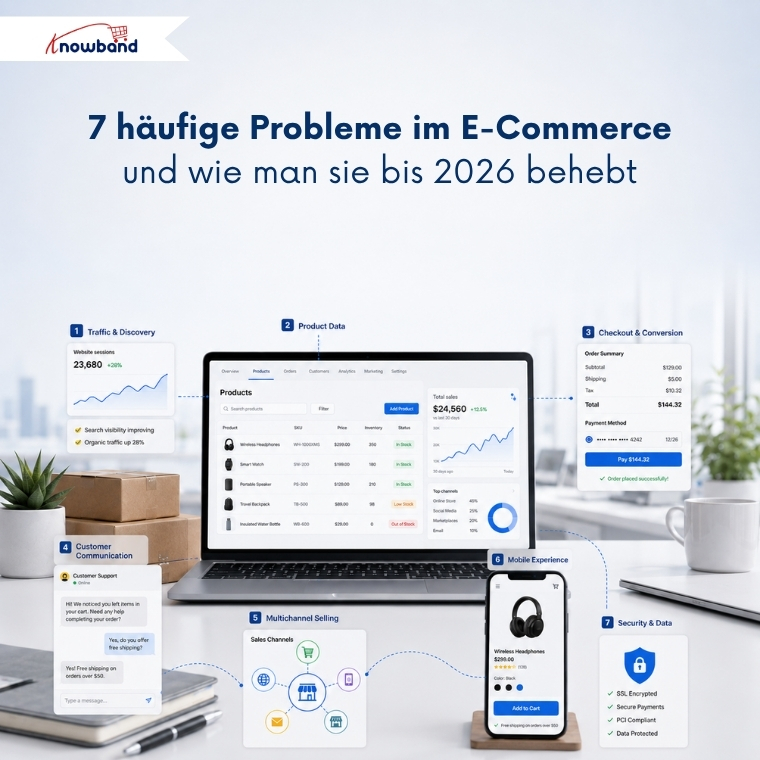
Dieser Leitfaden unterteilt diese Herausforderungen in sieben Kategorien. Jeder Abschnitt erläutert das Problem, seine Ursachen und Lösungsansätze. So können Sie diese Erkenntnisse für Ihre Geschäftsentscheidungen nutzen.
1. Verkehrs- und Entdeckungsprobleme
Was sind Probleme bei der E-Commerce-Auffindung?
Auffindbarkeitsprobleme entstehen, wenn potenzielle Käufer, die Ihr Produkt kaufen möchten, Ihren Shop nie erreichen. Die Platzierung in den Suchergebnissen sinkt, Kategorieseiten werden nicht mehr indexiert, oder das Produkt erscheint zwar bei Google, aber nie in den KI-generierten Suchergebnissen.
Warum Entdeckungen scheitern
Die Suche läuft heute auf zwei getrennten Ebenen, und die meisten Shops sind nur für eine optimiert. Traditionelle organische Suchergebnisse belohnen weiterhin Crawlbarkeit, interne Verlinkung und Inhaltstiefe. KI-gestützte Suche hingegen sucht nach etwas anderem. Sie basiert auf strukturierten, maschinenlesbaren Produktinformationen, die ein Modell zuverlässig wiedergeben kann.
Eine Produktseite kann daher auf der ersten Seite erscheinen und dennoch in den KI-gestützten Kaufempfehlungen unsichtbar bleiben. Da das Modell weder einen eindeutigen Preis noch verlässliche Verfügbarkeitsinformationen noch auswertbare Spezifikationen fand, empfahl es stattdessen ein Konkurrenzprodukt, dessen Daten es einsehen konnte.
Wie man Discovery-Probleme behebt
Prüfen Sie zunächst den Indexierungsstatus Ihrer Website in der Google Search Console. Ermitteln Sie, welche URLs Google ausgeschlossen hat, und beheben Sie die Ursache, anstatt die Sitemap erneut einzureichen. Facettennavigation erzeugt häufig Tausende ähnlicher URLs, die miteinander konkurrieren. Doppelte Kategoriepfade, die auf dasselbe Produkt verweisen, sind eine weitere häufige Ursache für Indexierungsprobleme.
Konzentrieren Sie sich als Nächstes darauf, Ihre Produktdaten für Suchmaschinen und KI-Systeme verständlicher zu machen. Jedes Produkt benötigt ein gültiges Produktschema, einen auflösbaren Preis, ein präzises Verfügbarkeitsfeld und Spezifikationsdaten in strukturierten Feldern, anstatt sie im HTML-Code der Beschreibung zu verstecken. Ein gründlicher Test mit einem KI-Crawler und eine Indexierungsprüfung zeigen Ihnen, was die Systeme tatsächlich abrufen. eine llms.txt-Datei, die KI-Crawler auf Ihre Produktdaten verweist. schließt die verbleibende Lücke.
2. Probleme mit Produktdaten und Katalog
Was versteht man unter mangelhafter Produktdatenqualität?
Mangelhafte Produktdatenqualität bedeutet, dass Produktinformationen unvollständig, kanalübergreifend inkonsistent oder sachlich falsch sind. Fehlende Attribute, widersprüchliche Spezifikationen, doppelte Artikelnummern und veraltete Lagerbestände gehören alle in diese Kategorie.
Warum Produktdaten fehlerhaft sind
Produktkataloge veralten mit der Zeit naturgemäß oft, ohne dass Händler es bemerken. Ein Lieferant ändert Spezifikationen ohne Vorwarnung, eine Massenaktualisierung wird ohne Validierung durchgeführt oder eine Produktvariante wird von ihrem übergeordneten Eintrag getrennt. Da diese Probleme selten sofortige Fehler auslösen, bleiben sie oft unbemerkt.
Die Kosten sind dokumentiert und hoch. Akeneo-Forschung: Eine Studie ergab, dass 66 % der Käufer einen Kauf abgebrochen haben, weil Produktinformationen fehlten oder fehlerhaft waren, und 43 % haben im vergangenen Jahr ein Produkt zurückgeschickt, weil sich die Informationen vor dem Kauf als falsch erwiesen. Laut einer Verbraucherstudie von Salsify aus dem Jahr 2025 brechen 54 % der Käufer den Kauf ab, wenn die Produktinformationen auf den verschiedenen Websites, die sie besuchen, inkonsistent sind.
Diese Zahlen repräsentieren Kunden, die Ihren Shop bereits gefunden haben. Sie waren am Kauf interessiert, haben den Kauf aber abgebrochen, weil sie die Produktdetails, die Kompatibilität oder die Eignung nicht sicher überprüfen konnten.
Wie man Katalogdatenprobleme behebt
Anstatt die Vollständigkeit des Katalogs anhand einzelner Produkte zu messen, sollte sie anhand der einzelnen Attribute bewertet werden. Beispielsweise kann ein Katalog, der insgesamt eine Vollständigkeit von 95 % aufweist, in den Kategorien, die die meisten Retouren generieren, dennoch Daten ohne Dimension enthalten.
Validieren Sie immer vor dem Import, nicht danach. Massenübertragungen, die mit gespeicherten Profilen und einem vollständigen Übertragungsprotokoll ausgeführt werden, ermöglichen die Rückverfolgung jedes Fehlers zu einem bestimmten Durchlauf, was bei manueller CSV-Bearbeitung nicht möglich ist. Für Shops, die häufige Massenaktualisierungen verarbeiten, wiederverwendbare Importprofile mit Validierung und detaillierten Übertragungsprotokollen helfen, zu verhindern, dass dieselben Fehler erneut auftreten.
3. Konversions- und Checkout-Probleme
Was ist ein abgebrochener Einkaufswagen?
Ein Warenkorbabbruch liegt vor, wenn ein Kunde ein Produkt in den Warenkorb legt und den Shop verlässt, ohne den Kauf abzuschließen. Metaanalyse des Baymard-Instituts von 50 Studien. Die dokumentierte durchschnittliche Abbruchrate von Warenkörben beträgt 70.22 %, was bedeutet, dass etwa sieben von zehn Warenkörben nie zu Bestellungen werden.
Warum Kunden den Bezahlvorgang abbrechen
Die Daten von Baymard trennen die Ursachen klar voneinander. Unerwartete Zusatzkosten, die erst spät im Kaufprozess auffallen, sind für 48 % der Abbrüche verantwortlich und damit mit Abstand die häufigste Ursache. Die erzwungene Kontoerstellung verursacht 26 % der Abbrüche, und ein langer oder komplizierter Bezahlvorgang weitere 22 %.
Keiner dieser drei Punkte ist auf Marktbedingungen oder ein Problem der Konkurrenz zurückzuführen. Jeder einzelne Punkt ist eine vom Händler getroffene Gestaltungsentscheidung, weshalb sich die Preise ändern, wenn Geschäfte darauf reagieren.
Wie man Warenkorbabbrüche reduziert
Zeigen Sie den Gesamtpreis inklusive Versandkosten und Steuern an, bevor der Kunde zur Kasse geht. Bieten Sie einen Gast-Checkout an und verschieben Sie die Kontoerstellung auf die Bestätigung nach dem Kauf, wenn der Kunde zufrieden und nicht ungeduldig ist. Vereinfachen Sie den Bestellvorgang, sodass Fortschritt und Gesamtbetrag in einer einzigen Ansicht sichtbar bleiben – das ist das Hauptargument für einen einseitigen Checkout in PrestaShop.
Baymard schätzt, dass allein Verbesserungen am Checkout-Design eine durchschnittliche Steigerung der Konversionsrate um 35.26 % bewirken könnten, was einem potenziellen Umsatz von rund 260 Milliarden Dollar in den USA und der EU entspricht.
4. Probleme in der Kundenkommunikation und -bindung
Welche Kommunikationsprobleme gibt es im E-Commerce?
Kommunikationsprobleme entstehen, wenn ein Geschäft einem Kunden nicht schnell genug antworten kann, um den Kauf abzuschließen, oder wenn ein Kunde nach dem Verlassen des Geschäfts nicht mehr erreichbar ist. Dazu gehören beispielsweise überlasteter Kundenservice, ignorierte Rückruf-E-Mails und sich wiederholende Fragen vor dem Kauf.
Warum die Kommunikation scheitert
Das Supportvolumen steigt mit der Kataloggröße, während die Anzahl der Supportmitarbeiter oft gleich bleibt. Immer wieder tauchen dieselben wenigen Fragen auf: Lieferzeiten, Rückgabefristen, Größen, Kompatibilität und Nachlieferungstermine. Jede Frage wird von einem Mitarbeiter beantwortet, meist erst Stunden nach der Anfrage und lange nachdem die Kaufentscheidung bereits gefallen ist.
Die Erinnerungs-E-Mails bergen ein damit zusammenhängendes Problem. E-Mails zu abgebrochenen Warenkörben erzielen zwar immer noch recht gute Öffnungsraten, doch die Konkurrenz im Posteingang führt dazu, dass die Erinnerung oft erst gelesen wird, nachdem das Kaufinteresse bereits verflogen ist.
Wie man Kommunikationsprobleme löst
Automatisieren Sie zunächst die sich wiederholenden Aufgaben. Ein KI-Assistent, der Anfragen zu Versand, Retouren und Produkten anhand von Echtzeit-Shopdaten beantwortet, beseitigt die Fragen, die nie eine menschliche Bearbeitung erforderten, und entlastet so das Team für die Aufgaben, die tatsächlich eine Person benötigen.
Um Warenkorb-Wiederherstellungen zu ermöglichen, sollten Sie auf einen Kanal mit schnellerer Lesegeschwindigkeit umsteigen. Händler verlagern die Warenkorb-Wiederherstellung aus diesem Grund zunehmend von E-Mail auf WhatsApp, da eine innerhalb weniger Minuten gelesene Nachricht eine deutlich höhere Erfolgsquote aufweist als eine, die erst am Folgetag gelesen wird.
5. Probleme der Kanalerweiterung
Welche Probleme treten im Multichannel-Vertrieb auf?
Probleme im Multichannel-Vertrieb entstehen, wenn ein Shop auf Marktplätzen oder Shopping-Feeds gelistet ist und Katalog, Preise und Lagerbestand nicht einheitlich gestalten kann. Überverkäufe, abgelehnte Artikel im Feed und sichtbare Preisunterschiede sind die Folge.
Warum Kanäle auseinanderdriften
Jeder Kanal verwendet seine eigene Taxonomie, Attributanforderungen und Bildrichtlinien. Ein Produkt, das in Ihrem eigenen Shop die Validierung besteht, scheitert bei Google Shopping aufgrund einer fehlenden GTIN oder auf einem Marktplatz, weil die Kategoriezuordnung fehlerhaft ist.
Manuelle Preisangaben führen unweigerlich zu Abweichungen. Sobald ein Preis an einer Stelle aktualisiert und an einer anderen vergessen wird, erfährt jeder Kunde, der die beiden Preise vergleicht, nur, dass Ihr Shop nachlässig ist.
Wie man die Kanalkonsistenz behebt
Behandeln Sie Ihren Shopkatalog als zentrale Datenquelle und übertragen Sie Daten ausschließlich von dort aus, niemals quer durch verschiedene Kanäle. Die automatisierte Produktfeed-Synchronisierung sorgt dann dafür, dass Preise und Lagerbestände regelmäßig aufeinander abgestimmt sind, anstatt sich auf das Gedächtnis zu verlassen.
Betrachten Sie abgelehnte Feeds als kostenlose Diagnose. Wenn Google einen Artikel aufgrund fehlender Attribute ablehnt, kostet Sie diese Lücke in der Regel auch Conversions auf Ihrer eigenen Website. Händler, die einen neuen Vertriebskanal in Betracht ziehen, finden in den praktischen Überlegungen vor dem Verkauf auf Etsy eine nützliche Orientierungshilfe.
Die mobile Conversion-Lücke beschreibt den Unterschied zwischen dem mobilen Traffic und dem daraus generierten Umsatz. Mobile Geräte generieren zwar den Großteil der E-Commerce-Sitzungen, die Conversion-Rate liegt jedoch nur bei etwa der Hälfte der Desktop-Conversion-Rate.
Warum mobile Geräte hinter den Erwartungen zurückbleiben
Was Desktop-Nutzer tolerieren, wird auf Smartphones zum Ausschlusskriterium. Lange Formulare, für den Mauszeiger optimierte Tippziele, langsame Darstellung des größten inhaltsreichen Bereichs und begrenzte Zahlungsoptionen führen jeweils zu einem messbaren Verlust an abgeschlossenen Transaktionen.
Responsives Design löste zwar das Layoutproblem, nicht aber die Interaktionsproblematik. Ein für Desktop-Computer optimierter und für Smartphones verkleinerter Checkout fragt weiterhin dieselben fünfzehn Felder ab.
Wie lässt sich die Mobilfunklücke schließen?
Beheben Sie die Core Web Vitals zuerst auf Mobilgeräten, da sich die Fehler dort konzentrieren. Reduzieren Sie die Anzahl der Felder im Checkout-Prozess, aktivieren Sie die Autofill-Funktion und fügen Sie Apple Pay und Google Pay als Zahlungsoptionen hinzu.
Die Reduzierung von Checkout-Schritten bei OpenCart bringt auf Mobilgeräten etwa doppelt so viel Gewinn wie auf Desktop-Computern. Shops mit einer hohen Wiederkaufsrate sollten zudem analysieren, wie App-basierte Wettbewerber Stammkunden gewinnen, denn eine dedizierte App beseitigt die Hürden, anstatt sie zu verwalten.
7. Sicherheits-, Spam- und Datenintegritätsprobleme
Welche Sicherheitsprobleme gibt es im E-Commerce?
Zu den Sicherheitsproblemen im E-Commerce zählen der unberechtigte Zugriff auf Kundendaten, Zahlungsbetrug und automatisierter Missbrauch wie Bot-Registrierungen, Spam-Formularübermittlungen und Credential Stuffing.
Warum Geschäfte ins Visier geraten
Online-Shops verfügen genau über das, was Angreifer suchen: Zahlungsdaten, Adressen und Zugangsdaten, die Kunden auch anderweitig verwenden. Kleinere Händler geraten ins Visier von Angreifern, da sie ihre Sicherheitsvorkehrungen weniger konsequent umsetzen und seltener überprüfen.
Spam ist das häufigere alltägliche Problem. Gefälschte Registrierungen füllen die Kundendatenbank, Spam-Formulareinsendungen beanspruchen Supportzeiten, und Bot-Traffic kann die Analysedaten verfälschen, die wichtige Geschäftsentscheidungen beeinflussen.
So reduzieren Sie die Exposition
Aktualisieren Sie die Plattform und alle installierten Erweiterungen regelmäßig, anstatt erst nach einem Fehler. Erzwingen Sie HTTPS im gesamten Store, beschränken Sie den Administratorzugriff rollenbasiert und erstellen Sie externe Backups, deren Wiederherstellung Sie mindestens einmal getestet haben. Das dedizierte Sicherheitsmodul umfasst die Schichten, die sonst in Vergessenheit geraten.
Sichern Sie auch das Frontend. Das Blockieren von Bots und gefälschten Registrierungen bereits auf Formularebene schützt sowohl die Kundendatenbank als auch die Berichte, auf deren Grundlage Sie Entscheidungen treffen. Gleichzeitig reduzieren gut gestaltete Formulare die Abbruchrate auf Registrierungs- und Kontaktseiten.
Umwandlung von Ladendaten in Entscheidungen
Alle oben genannten Probleme bleiben unsichtbar, bis man sie misst. Die meisten Händler exportieren Bestelldaten immer noch in Tabellenkalkulationen, was bedeutet, dass die Erkenntnisse erst Wochen nach dem Verlust und nachdem sich das Muster bereits verändert hat, eintreffen.
Fragen Sie stattdessen direkt im Geschäft nach. Antworten aus Ihren Geschäftsdaten zu erhalten, ohne SQL schreiben zu müssen, reduziert die wöchentliche Berichtserstellung auf eine zweiminütige Frage, und intelligente Geschäftsanalysen ermitteln, welche dieser sieben Kategorien aktuell die höchsten Kosten verursacht.
Erfassen Sie wöchentlich vier Kennzahlen: Abbruchrate aufgeschlüsselt nach Gerät, Anzahl der Feed-Ablehnungen, Vollständigkeit der Attribute nach Kategorie und Anzahl der Support-Tickets gruppiert nach Fragetyp.
Wo soll man anfangen
Arbeiten Sie in der Reihenfolge des messbaren Schadens und nicht in der Reihenfolge der Sichtbarkeit.
Für die meisten Shops bedeutet das: Checkout zuerst, Katalogdaten an zweiter Stelle und die Produktsuche an dritter Stelle. Die ersten beiden helfen, bereits gewonnene Besucher zu Kunden zu machen, was sie zu den kostengünstigsten Maßnahmen macht. Die Produktsuche bringt neue Besucher, und es ist selten von Vorteil, ein undichtes Gefäß zu füllen.
Knowband entwickelt Module für alle sieben Bereiche von PrestaShop, OpenCart, Magento und Shopify. Diese umfassen Checkout-Optimierung, Katalogimport und -export, Marktplatzintegrationen, mobile Apps und Kundenbindung.
Ein PrestaShop-Shop wird selten durch einen einzigen, offensichtlichen Angriff kompromittiert. Stattdessen entwickeln sich Sicherheitsvorfälle typischerweise schleichend, erkennbar an subtilen Warnsignalen wie einer Zunahme betrügerischer Registrierungen, ungewöhnlich langsamen Admin-Logins oder unerwarteten Änderungen an kritischen Dateien. Auch wenn diese Anomalien isoliert betrachtet unbedeutend erscheinen mögen, deuten sie oft auf ein tieferliegendes Sicherheitsproblem hin. Bis die Anzeichen unübersehbar werden, haben Angreifer häufig bereits Zugriff auf das System erlangt. Die gute Nachricht ist, dass die meisten dieser Vorfälle dieselben wenigen Hauptursachen haben und für jeden eine bekannte, praktische Lösung existiert. Korrekt konfiguriertePrestaShop-Sicherheitseinstellungen und Lösungen wie das PrestaShop Security Module von Knowband beheben nahezu alle diese Probleme, bevor sie Ihre Kunden oder Ihr Admin-Team erreichen.
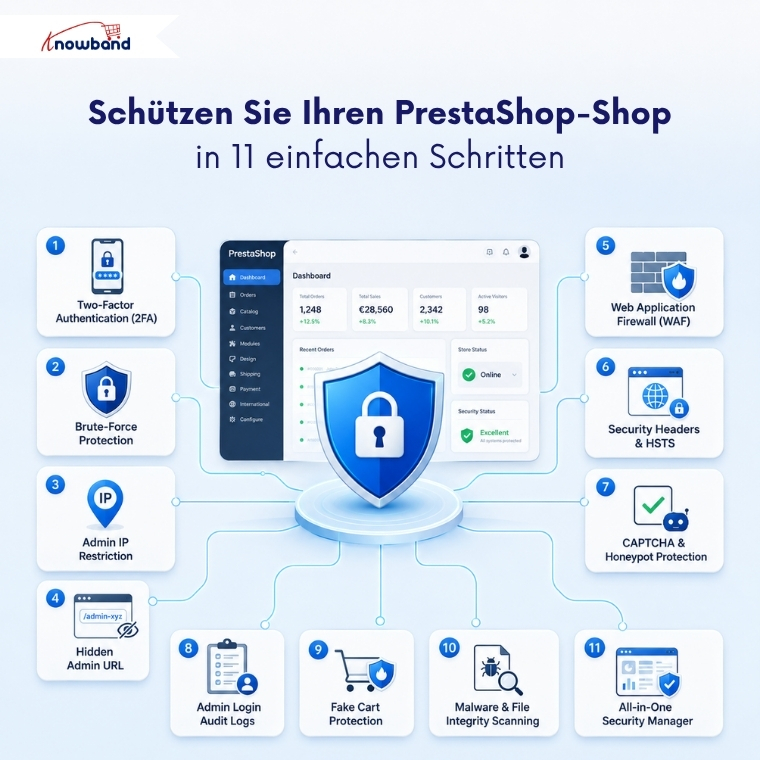
Nachfolgend finden Sie elf praktische Maßnahmen, um diese Lücken zu schließen, angefangen mit dem Punkt, den die meisten Shops zuerst übersehen: dem Admin-Login selbst.
1. Aktivieren Sie die Zwei-Faktor-Authentifizierung für Administratoranmeldungen
Ein gestohlenes oder wiederverwendetes Passwort reicht nicht aus, um Zugriff auf Ihr Backoffice zu erhalten. Die Zwei-Faktor-Authentifizierung erfordert zusätzlich zum Passwort einen zeitbasierten Code einer Authentifizierungs-App. Daher kann ein durchgesickertes Passwort allein keinen Zugriff gewähren, selbst wenn es bei einem anderen, damit nicht zusammenhängenden Datenleck offengelegt wurde.
Implementieren Sie die Zwei-Faktor-Authentifizierung zunächst optional (Opt-in). Sobald sich alle Nutzer erfolgreich registriert haben, machen Sie die Registrierung im gesamten Shop zur Pflicht. Halten Sie während der Implementierung mindestens eine vertrauenswürdige IP-Adresse auf der Whitelist und stellen Sie sicher, dass Ihr Notfallwiederherstellungslink funktioniert, bevor Sie die Zwei-Faktor-Authentifizierung aktivieren. Eine erzwungene Zwei-Faktor-Authentifizierung ohne Fallback kann dazu führen, dass sich Teams selbst aussperren.
2. Automatische Blockierung von Brute-Force-Anmeldeversuchen
Automatisierte Skripte erraten Passwörter nicht einzeln manuell. Sie versuchen dutzende Male pro Minute, sich in Ihrem Administrator-Login anzumelden, in der Hoffnung, dass einer der Versuche erfolgreich ist. Genau solche Angriffe soll ein PrestaShop-Sicherheitsmodul verhindern.
Der Brute-Force-Schutz sperrt eine IP-Adresse, sobald innerhalb eines bestimmten Zeitraums eine festgelegte Anzahl fehlgeschlagener Angriffsversuche überschritten wird. Eine manuelle Überwachung ist nicht erforderlich. Versucht ein Angreifer beispielsweise innerhalb einer Minute fünfzig Passwortkombinationen für Ihren Administratorzugang, wird die Sperre automatisch ausgelöst und nach Ablauf der Sperrfrist wieder aufgehoben. Sie müssen die Sperre nicht manuell aufheben.
3. Beschränken Sie den Backoffice-Zugriff nach IP-Adresse
Wenn sich Ihr Team von bestimmten Standorten aus anmeldet, gibt es keinen Grund, den Administratorzugang für das gesamte Internet freizugeben. Durch die Beschränkung des Zugriffs auf bestimmte IP-Adressen werden alle anderen Besucher blockiert, bevor sie überhaupt ein Anmeldeformular sehen.
Dies ist eine der wirksamsten Einzelmaßnahmen gegen externe Angriffe, da sie erfolgt, bevor überhaupt Anmeldeinformationen geprüft werden. Sie müssen Ihre aktuelle IP-Adresse sofort nach Aktivierung der Beschränkung auf die Whitelist setzen, damit Sie sich nicht versehentlich selbst aussperren.
4. Verbergen Sie Ihre Admin-URL vor automatisierten Scannern
Bots durchsuchen häufig genutzte Admin-Ordnerpfade, ähnlich wie Einbrecher unverschlossene Türen in einer Straße überprüfen. Durch die Umbenennung Ihres Admin-Ordners in eine private, unvorhersehbare URL wird Ihr Shop vollständig von dieser Scanliste entfernt.
Wer die neue Adresse nicht kennt, erhält eine 404-Fehlerseite, keine Anmeldeseite. Dieser einfache Schritt entfernt Ihr Geschäft aus den automatisierten Scans, die ohnehin nicht zwischen kleinen und großen Geschäften unterscheiden.
5. Fügen Sie eine Web Application Firewall hinzu.
SQL-Injection- und Cross-Site-Scripting-Angriffe zielen auf den Quellcode Ihres Shops ab, nicht auf die Anmeldeseite. Ein PrestaShop-Firewall-Modul prüft eingehende Anfragen auf diese bekannten Angriffsmuster und blockiert Treffer, bevor sie Ihre PrestaShop-Installation erreichen.
Diese einzelne Sicherheitsebene fängt einen Großteil der automatisierten Ausnutzungsversuche ab, die nie die Aufmerksamkeit eines Menschen erregen, und sie ist ein Kernbestandteil jedes PrestaShop-Sicherheitsmoduls, dessen Installation sich lohnt.
6. Stärkung der HTTP-Sicherheitsheader zur Verhinderung browserbasierter Angriffe
Sicherheitsheader weisen Besucherbrowser an, wie sie Ihre Website sicher handhaben sollen, beispielsweise durch das Blockieren von Clickjacking-Versuchen und das Verhindern des Ladens Ihres Shops in einem versteckten Frame auf einer anderen Seite. Diese Einstellungen sind für Käufer unsichtbar und haben nach der Konfiguration keinerlei Nachteile.
Sie werden außerdem häufig für PCI-Konformitätsprüfungen und Sicherheitsaudits benötigt, daher erfüllt dieser Schritt eine doppelte Funktion für jeden Shop, der neben seinem bestehenden Hosting-Setup ein PrestaShop-Sicherheitsmodul verwendet. Die Aktivierung von HTTPS-only-Browsing (HSTS) zusammen mit diesen Headern stellt sicher, dass jeder Besucher standardmäßig über eine verschlüsselte Verbindung verbunden wird, anstatt darauf angewiesen zu sein, dass er ein fehlendes Vorhängeschloss-Symbol bemerkt.
7. Spam und die Erstellung gefälschter Konten mit CAPTCHA verhindern
Kontaktformulare und Registrierungsseiten ziehen automatisierten Spam und betrügerische Kontoerstellungen magisch an. Die Hinzufügung einer CAPTCHA-Verifizierung, sei es über Cloudflare Turnstile, Google reCAPTCHA oder hCaptcha, filtert Bots heraus, bevor diese Daten absenden können.
Ein Honeypot-Feld fügt hier eine zweite, unsichtbare Ebene hinzu: Echte Besucher bekommen es nie zu Gesicht, aber Bots, die jedes Feld ausfüllen, werden sofort erwischt.
8. Führen Sie ein Protokoll aller Administratoranmeldungen.
Angriffe zu blockieren ist wichtig, aber genauso wichtig ist es zu wissen, was bereits geschehen ist. Ein herunterladbares Protokoll jedes Anmeldeversuchs – ob erfolgreich oder fehlgeschlagen – mit IP-Adresse, Zeitstempel und dem beteiligten Konto, macht aus einem vagen Verdacht etwas, das man tatsächlich untersuchen kann.
In Kombination mit einer E-Mail-Benachrichtigung bei jedem erfolgreichen Admin-Login erfahren Sie innerhalb von Minuten, ob sich jemand von einem unbekannten Ort aus anmeldet, lange bevor sich der Schaden zu etwas ausweitet, das schwerer rückgängig zu machen ist.
PrestaShop: Kurzübersicht – Bedrohungen und Schutzmaßnahmen
Bedrohung
Schutz
Passwort-Erraten / Credential Stuffing
Schutz vor Brute-Force-Angriffen + Zwei-Faktor-Authentifizierung
Bots suchen nach der Admin-URL
Versteckter Admin-Ordner
SQL-Injection / XSS
Webanwendungs-Firewall
Gefälschte Anmeldeformulare und Spam-Formulare
CAPTCHA + Honeypot
Unbemerkte oder verdächtige Administratoranmeldungen
Anmeldeüberwachung + Audit-Protokoll
Botgesteuerte Wagenmanipulation
Schutz vor gefälschten Warenkörben
Nicht erkannte Dateiänderungen
Geplante Malware-Scans
9. Blockierung der botgesteuerten Warenkorbmanipulation
Nicht jeder Bot zielt auf Ihre Anmeldeseite ab. Manche durchsuchen Ihren Shop mithilfe von URL-Parametern, um Warenkörbe vorzuladen, ohne dass tatsächlich Artikel in den Warenkorb gelegt werden. Dadurch werden Bestandsdaten und Analysen verfälscht.
Durch das Blockieren dieser GET-basierten Warenkorbmanipulationsanfragen bleiben die Warenkorbdaten sauber und spiegeln das tatsächliche Käuferverhalten wider anstatt programmierter Daten – ein Detail, das die meisten generischen Sicherheits-Plugins außerhalb eines dedizierten PrestaShop-Sicherheitsmoduls völlig außer Acht lassen.
10. Geplante Dateiintegritätsprüfungen ausführen
Ein kompromittierter Shop macht sich nicht immer sofort bemerkbar. Eingeschleuster Code oder eine veränderte Kerndatei können wochenlang unbemerkt bleiben, bevor sie im Shop sichtbar werden.
Die planmäßige Malware-Überprüfung vergleicht Ihre Installation mit einer bekannten, sicheren Referenzdatei und kennzeichnet neue oder geänderte Dateien. So wird eine Sicherheitslücke oft lange vor den Kunden erkannt. Knowband integriert diese Überprüfung direkt in seine Software. PrestaShop-Modul für erweiterte Sicherheit anstatt es als separates Add-on zu behandeln.
11. Diese Schutzmechanismen in einem Modul zusammenfassen
Die Behandlung jedes der zehn oben genannten Punkte mit einem separaten Plugin bedeutet zehn verschiedene Einstellungsbildschirme, zehn verschiedene Update-Benachrichtigungen und zehn potenzielle Kompatibilitätskonflikte. Genau deshalb verdient der PrestaShop Advanced Security Manager seinen Platz auf dieser Liste und nicht nur eine nachträgliche Überlegung.
Das Knowband-Modul vereint Zwei-Faktor-Authentifizierung, Schutz vor Brute-Force-Angriffen, IP-Beschränkung für Administratoren, Firewall, Sicherheits-Header, CAPTCHA mit Honeypot, Schutz vor gefälschten Warenkörben und Malware-Scanning in einer einzigen Backend-Oberfläche. Als PrestaShop Advanced Security Module bietet es zudem ein zentrales Sicherheits-Dashboard, das Anmeldeversuche, aktive Sperren und markierte IP-Adressen übersichtlich anzeigt. So müssen Sie die Sicherheitsdaten Ihres Shops nicht mehr aus zehn separaten Protokollen zusammensuchen.
Aufbau dieser elf Schutzmechanismen in ein funktionierendes System
Keine dieser elf Maßnahmen funktioniert isoliert betrachtet gut. Eine Firewall ohne Login-Überwachung lässt ein kompromittiertes Administratorkonto weiterhin unentdeckt, und 2FA ohne Wiederherstellungs-URL kann Ihr eigenes Team während einer Implementierung aussperren.
Ein PrestaShop-Sicherheitsmodul, das Administratorschutz, Frontend-Abwehr und Malware-Scanning vereint, beseitigt das Koordinationsproblem vollständig. Shopbetreiber, die ein solches Modul evaluieren, sollten Folgendes beachten:PrestaShop Firewall-Modul Als Ausgangspunkt empfiehlt es sich in der Regel, vor der Installation zu prüfen, ob auch die anderen zehn Funktionen auf dieser Liste abgedeckt sind.
Der PrestaShop Security Manager ist ein umfassendes Sicherheitsmodul für PrestaShop, das die Arbeit einzelner Plugins ersetzt, die Händler üblicherweise nacheinander installieren: ein Plugin für die Zwei-Faktor-Authentifizierung, ein CAPTCHA-Plugin und eine separate Firewall-Erweiterung. Dieses Modul vereint Schutz auf Administratorseite, Frontend-Sicherheit und Dateiintegritätsprüfung in einer einzigen Konfigurationsoberfläche in Ihrem PrestaShop-Backend.
Wenn Sie nach einem Komplettpaket suchen PrestaShop 2FA-Modulherunter, eine PrestaShop Firewall-Modulherunter, eine PrestaShop-Brute-Force-Schutzmoduloder einfach eine Möglichkeit, Ihre Daten zu sichern Backend sichern ohne diese fünf verschiedenen Erweiterungen jonglieren zu müssen, Prestashop Advanced Security Manager Umfasst alles.
Dieses Modul ist in drei Funktionsbereiche unterteilt, von denen jeder über eigene Registerkarten verfügt:
Administratorsicherheit: Die Sicherheit des Administrators umfasst die Zwei-Faktor-Authentifizierung (2FA), den Schutz vor Brute-Force-Angriffen, den Schutz der Administrator-IP-Adresse, die Umbenennung von Ordnern (versteckte Administrator-URL), die HTTP-Authentifizierung und die Überwachung der Anmeldeaktivitäten.
Frontend-Sicherheit: Dies umfasst Web Application Firewall, HTTP-Sicherheitsheader, Spamschutz (CAPTCHA), Schutz vor gefälschten Warenkörben, Inhaltsschutz und HTTP-Authentifizierung für den Shop.
Anti-Malware: Geplante Scans, Bedrohungserkennung und Berichtserstellung zu Scanverläufen.
Jeder dieser Bereiche wird später in diesem Handbuch ausführlich dokumentiert, wobei jedes Feld in einfacher Sprache erklärt wird, damit Sie immer genau wissen, was Sie einschalten, bevor Sie es einschalten.
Update (8. Juli 2026): Neue Funktionen im PrestaShop-Sicherheitsmodul v1.0.1 hinzugefügt.
Das neueste Update von Knowband PrestaShop-Sicherheitsmodul Es werden ein Dashboard und eine Frontend-Sicherheitsfunktion eingeführt, die als Honeypot-Feld und -Projekt unter Spamschutz fungiert. Diese Erweiterungen bieten Shop-Betreibern einen besseren Überblick über die Sicherheit ihres Shops und einen stärkeren Schutz vor automatisierten Angriffen – ganz ohne technischen Aufwand.
1. Neues Sicherheits-Dashboard
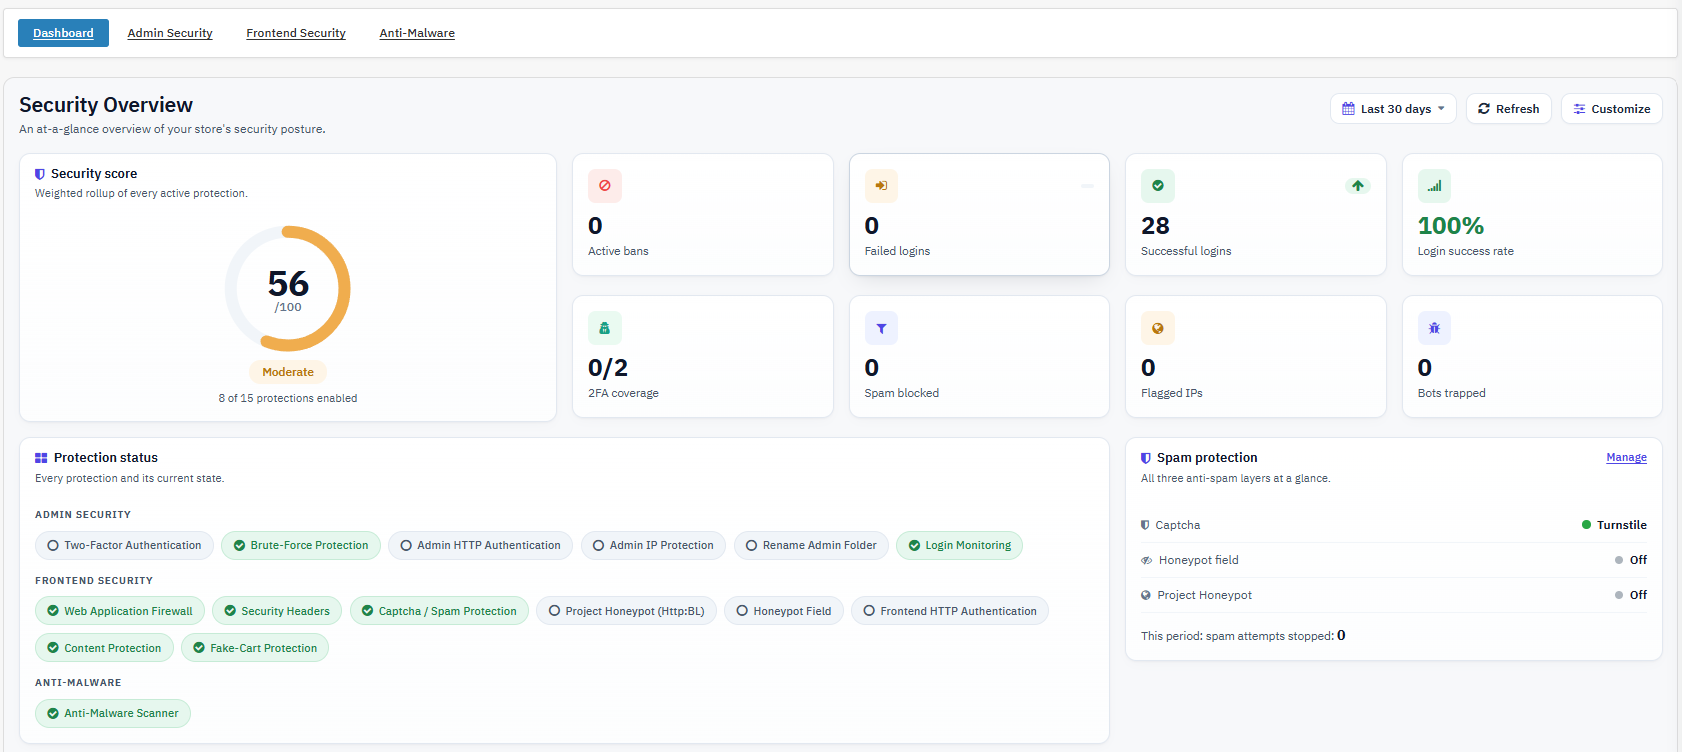
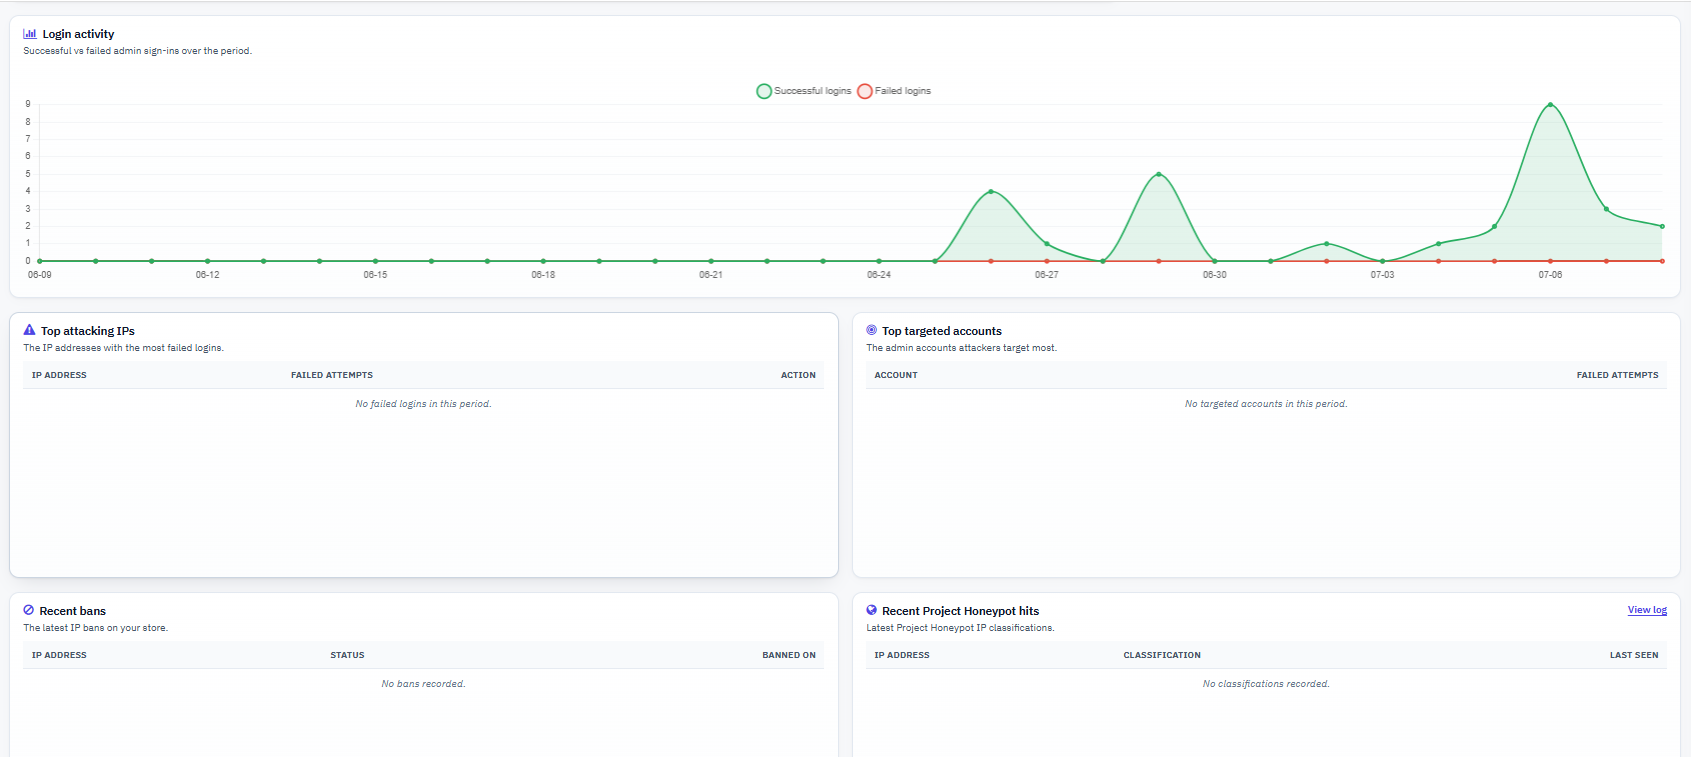
Es wurde ein zentrales Sicherheits-Dashboard hinzugefügt, damit Shop-Administratoren den kompletten Sicherheitsstatus ihres Shops auf einem einzigen Bildschirm einsehen können.
Das Dashboard zeigt wichtige Details wie:
Sicherheitsbewertung
Aktive Sicherheitsvorkehrungen
Fehlgeschlagene und erfolgreiche Anmeldeversuche
Anmeldeerfolgsrate
Abdeckung der Zwei-Faktor-Authentifizierung
Aktive IP-Sperren
Spamschutzstatistik
Markierte IP-Adressen
Bot-Fangaktivität
Aktuelle Honeypot-Klassifizierungen
Die häufigsten Angriffs-IP-Adressen
Top-Ziel-Administratorkonten
Diese neue Funktion erleichtert es Händlern, Sicherheitsereignisse in Echtzeit im Auge zu behalten und Probleme zu erkennen, bevor sie sich ausweiten.
2. Schutz vor Honeypots
Eine neue Honeypot-Funktion bietet eine unsichtbare erste Verteidigungslinie gegen Bots. Sie funktioniert, indem in ausgewählten Formularen des Online-Shops ein verstecktes Feld platziert wird. Echte Besucher bemerken es nicht, aber Bots, die alle Felder ausfüllen, werden sofort erkannt.
Schützt Registrierungs-, Anmelde-, Kontakt-, Newsletter- und Produktkommentarformulare
Funktioniert, ohne das Design Ihres Shops zu ändern.
Benötigt keinen Drittanbieterdienst
Bleibt für echte Besucher unsichtbar
Reduziert Spam-Einträge und gefälschte Anmeldungen
Für noch bessere Ergebnisse lässt sich Honeypot optimal mit folgendem kombinieren: PrestaShop Captcha-Modul um fortgeschrittenere Bots zu stoppen.
3. Projekt Honeypot-Integration
Dieses Update verbindet das Modul außerdem mit Project Honeypot, einem vertrauenswürdigen globalen Dienst, der bekannte Spammer und schädliche IP-Adressen erkennt.
Im Gegensatz zum rein formularbasierten Schutz prüft Project Honeypot die Reputation eines Besuchers, bevor dieser überhaupt Ihre Formulare erreicht.
Zu den wichtigsten Highlights gehören:
Echtzeit-IP-Reputationsprüfungen über den Http-bl-Dienst
Beobachtermodus zum Beobachten verdächtiger Besucher, ohne sie zu blockieren
Aktionsmodus zum automatischen Sperren markierter IP-Adressen
Benutzerdefinierte Einstellungen für die Sperrdauer
IP-Whitelist-Unterstützung für vertrauenswürdige Benutzer, Büronetzwerke und CDN-Dienste
Übersichtliche Protokolle, die die Reputation der Besucher und die ergriffenen Maßnahmen aufzeigen.
Administratoren müssen ihre Identität zusätzlich zu ihrem Passwort mit einem zeitlich begrenzten Einmalcode einer Authentifizierungs-App bestätigen. Dadurch wird eine Kontoübernahme verhindert, selbst wenn ein Passwort durchgesickert, erraten oder nach einem anderen Sicherheitsvorfall wiederverwendet wird.
Brute-Force-Schutz
Blockiert vorübergehend eine IP-Adresse, die innerhalb eines definierten Zeitfensters zu viele fehlgeschlagene Anmeldeversuche als Administrator verzeichnet, und neutralisiert so automatisierte Skripte zum Ausnutzen von Anmeldeinformationen und zum Erraten von Passwörtern, ohne dass ein manuelles Eingreifen erforderlich ist.
Wenn ein Angreifer-Skript innerhalb von weniger als einer Minute 50 Passwortkombinationen für den Administrator-Login ausprobiert, wird die IP-Adresse nach Erreichen des konfigurierten Wiederholungslimits automatisch für die konfigurierte Sperrfrist gesperrt.
Administrator-IP-Schutz
Beschränkt den Zugriff auf den Backend-Bereich auf eine definierte Liste von IP-Adressen; alle anderen werden blockiert, bevor sie überhaupt die Anmeldeseite erreichen. Dies ist die stärkste Einzelmaßnahme gegen externe Zugriffsversuche von Administratoren, da die Anfrage blockiert wird, bevor Anmeldeinformationen geprüft werden.
Ordner umbenennen (Versteckte Admin-URL)
Dieses Modul verbirgt den eigentlichen Admin-Ordner hinter einer geheimen virtuellen URL, sodass der tatsächliche Backend-Pfad für alle, die den virtuellen Namen nicht kennen, einen 404-Fehler zurückgibt. Dadurch wird Ihr Shop aus der Liste der Websites entfernt, die Bots durch Scannen nach gängigen Admin-Ordnernamen finden.
HTTP-Authentifizierung (Admin & Frontend)
Mit diesem Modul können Sie eine zusätzliche Benutzername- und Passwortabfrage im Browser einblenden, entweder im Backend, im Shop oder in beiden, noch bevor der PrestaShop-Anmeldebildschirm geladen wird. Dies ist eine zweite Authentifizierungsebene, die vollständig außerhalb der Anwendung arbeitet und sich für Testumgebungen, Pre-Launch-Shops oder als zusätzliche Administrationsebene eignet.
Webanwendungs-Firewall (WAF)
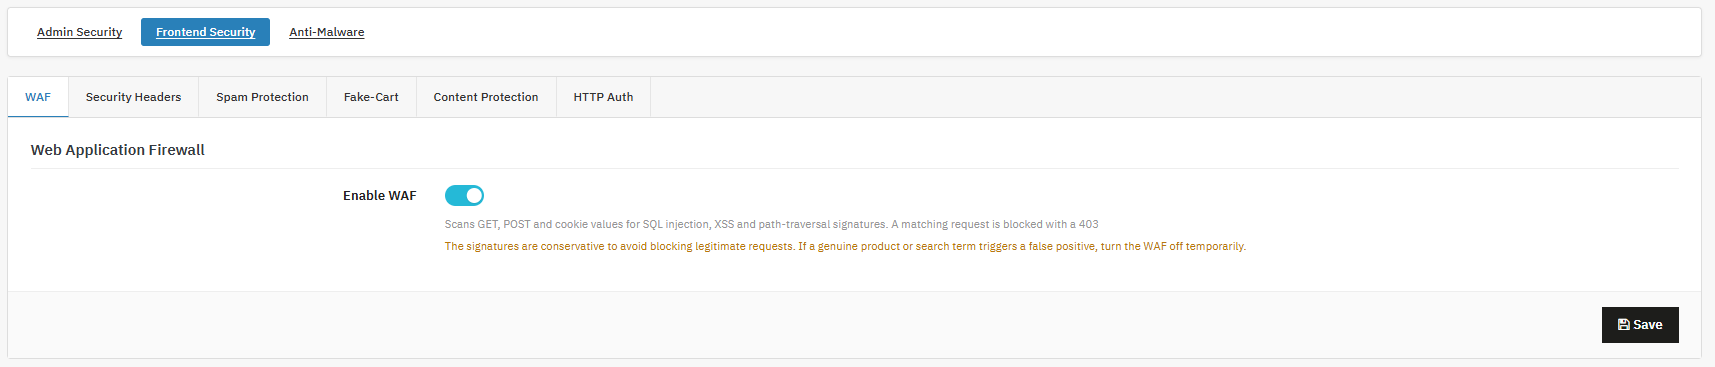
Prüft eingehende GET-, POST- und Cookie-Daten auf bekannte SQL-Injection-, Cross-Site-Scripting- und Path-Traversal-Angriffsmuster und blockiert Treffer mit einer HTTP-403-Antwort. Dadurch wird ein Großteil der automatisierten Angriffsversuche abgefangen, bevor sie den Code von PrestaShop erreichen.
HTTP-Sicherheitsheader
Fügt Antwort-Header (HSTS, Clickjacking-Schutz, Content-Sniffing-Schutz, Referrer-Richtlinie, Berechtigungsrichtlinie) hinzu, die Browser anweisen, zusätzliche Sicherheitsmaßnahmen zu erzwingen. Dies ist eine einfache Möglichkeit, die Browser-Verarbeitung Ihrer Website zu verbessern, und wird häufig für PCI- und Sicherheitsaudit-Checklisten gefordert.
Spamschutz (CAPTCHA)
Fügt dem Kontaktformular und dem Kundenregistrierungsformular eine CAPTCHA-Verifizierung (Cloudflare Turnstile, Google reCAPTCHA oder hCaptcha) hinzu, wodurch Spam-Einsendungen und die Erstellung betrügerischer Konten reduziert werden, ohne dass Änderungen am Design erforderlich sind.
Schutz vor gefälschten Warenkörben
Blockiert GET-basierte Warenkorbmanipulationsanfragen – eine gängige Bot-Technik, bei der Warenkörbe mithilfe von URL-Parametern anstatt tatsächlicher Warenkorb-Aktionen durchsucht und vorgeladen werden. Dadurch bleiben Warenkorb- und Bestandsdaten frei von Bot-verursachten Daten, ohne echte Kunden zu beeinträchtigen.
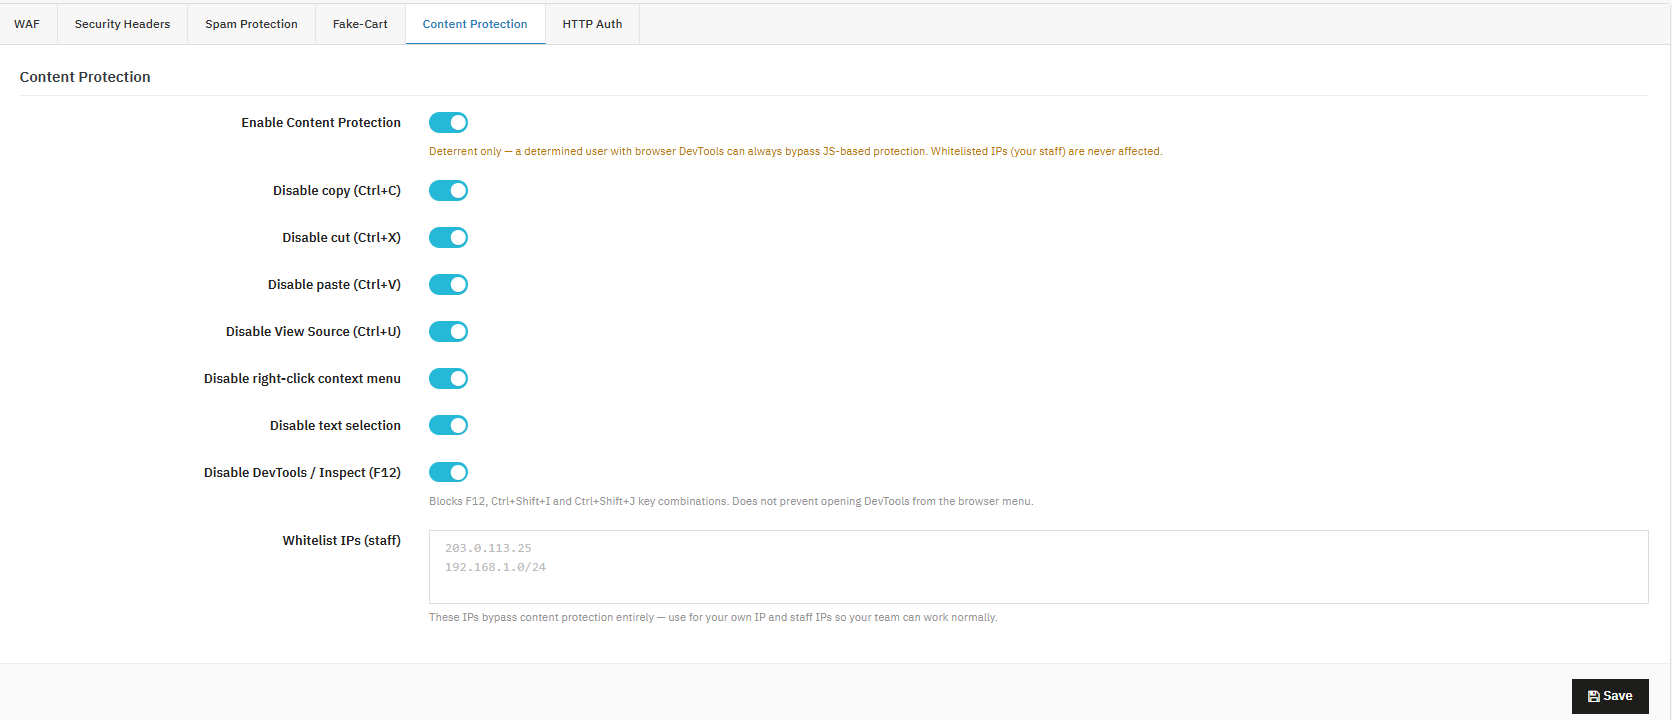
Inhalt Schutz
Durch die Blockierung von Rechtsklick, Kopieren und Einfügen, Quelltextansicht und Tastenkombinationen in den Entwicklertools wird das beiläufige Kopieren von Inhalten erschwert, wodurch der Aufwand für das zufällige Auslesen von Produktbeschreibungen und Bildern erhöht wird.
Anti-Malware-Scan
Führt regelmäßige Integritätsprüfungen Ihrer PrestaShop-Installation durch, vergleicht die Dateien mit einer bekannten, fehlerfreien Referenzdatei und kennzeichnet neue oder geänderte Dateien als potenzielle Bedrohungen. Dadurch werden Anzeichen einer Kompromittierung, wie z. B. eingeschleuster Code, veränderte Kerndateien oder unerwartete neue Dateien, oft lange bevor diese im Shop sichtbar werden, aufgedeckt.
3. Modulinstallation des PrestaShop Security Managers
Modul hochladen
Melden Sie sich mit einem Administratorkonto im PrestaShop-Backend an.
Navigieren Module > Modulmanager.
Klicken Sie auf Laden Sie ein Modul hoch in der oberen rechten Ecke.
Wählen Sie die Modul-ZIP-Datei aus, die Sie nach dem Kauf heruntergeladen haben.
Warten Sie, bis der Upload-Fortschritt vollständig angezeigt wird. Verlassen Sie die Seite währenddessen nicht, da dies bei langsameren Verbindungen die Dateiübertragung unterbrechen kann.
Das Modul fügt Ihrem Backend-Menü einen neuen Eintrag hinzu, üblicherweise unter Ihren installierten Modulen oder einem separaten Menüpunkt für Sicherheit, abhängig von Ihrem PrestaShop-Theme. Nach dem Öffnen gelangen Sie zu einem Konfigurationsbildschirm, der in drei Hauptbereiche unterteilt ist, die jeweils eigene Registerkarten enthalten:
Administratorsicherheit: Die Steuerungselemente beziehen sich auf Ihre Backoffice-Anmeldung und Administratorsitzungen, einschließlich 2FA, Brute-Force-Schutz, Schutz der Administrator-IP, Umbenennung von Ordnern, HTTP-Authentifizierung und Anmeldeüberwachung, einschließlich der Unteransicht „Mitarbeiter“ zur Verwaltung einzelner 2FA-Registrierungen.
Frontend-Sicherheit: Kontrollen, die für den kundenorientierten Datenverkehr gelten, einschließlich der Web Application Firewall, HTTP-Sicherheitsheader, Spamschutz, Schutz vor gefälschten Warenkörben, Inhaltsschutz und HTTP-Authentifizierung des Shops.
Anti-Malware: Scankonfiguration und historische Scanberichte, einschließlich der CRON-URL für geplante Scans und eines durchsuchbaren, filterbaren Protokolls vergangener Scans.
Ganz oben auf der Konfigurationsseite, unabhängig davon, welchen Tab Sie gerade auswählen, finden Sie die Notfallwiederherstellungs-URL, ein permanenter Link, der die einschränkenden Funktionen des Moduls mit einem Klick deaktiviert, falls Sie sich jemals aussperren sollten.
Wichtig: Dies ist die wichtigste Information zu diesem Modul in diesem Benutzerhandbuch. Sie können sie jetzt kopieren, bevor Sie weitere Einstellungen vornehmen, und außerhalb des Administrationsbereichs speichern, damit Sie jederzeit darauf zugreifen können.
5. Administratorsicherheit
Die Administrator-Sicherheit ist der Kern davon. PrestaShop-Admin-SicherheitsmodulDie Kontrollmechanismen schützen den Backend-Login selbst, der das wertvollste Angriffsziel in jedem Onlineshop darstellt. Ein kompromittiertes Administratorkonto bietet Angreifern deutlich mehr Möglichkeiten als jede Frontend-Schwachstelle. Daher verdient dieser Abschnitt bei der Ersteinrichtung höchste Aufmerksamkeit.
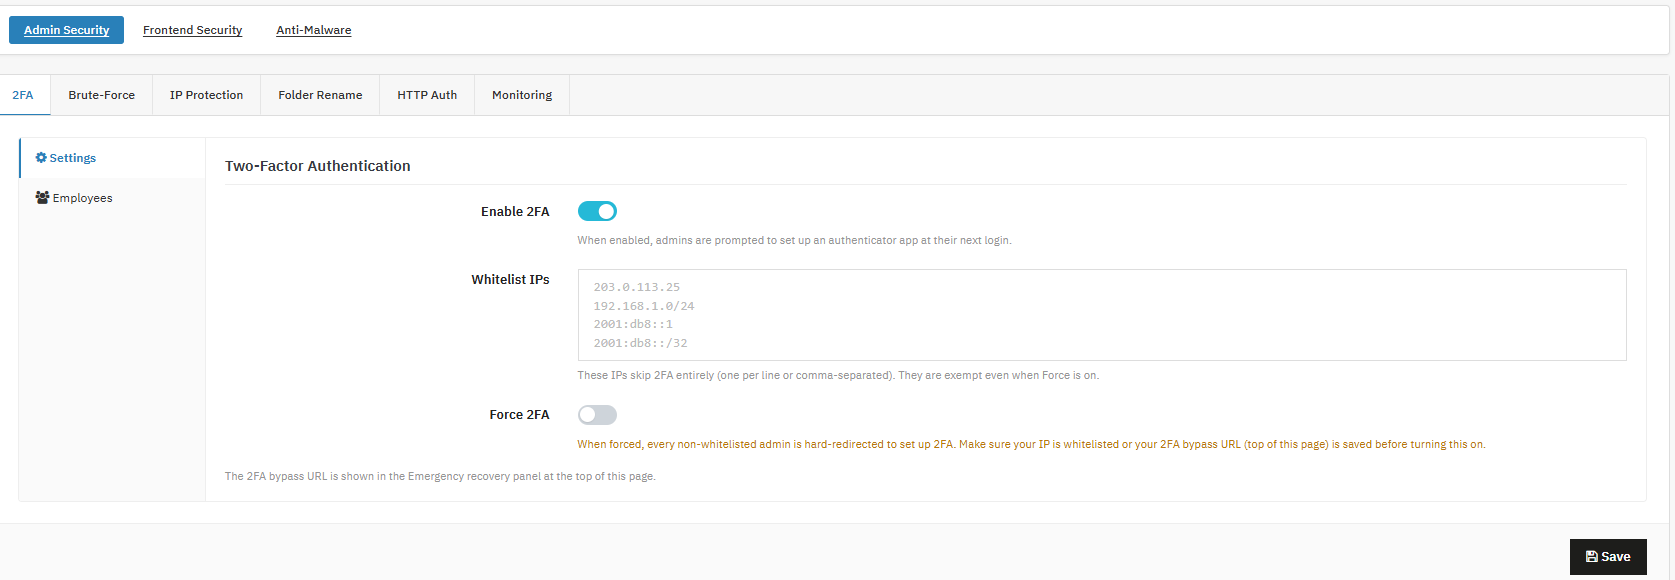
Zwei-Faktor-Authentifizierung (2FA)
Shop-Administratoren können dies nutzen. PrestaShop Zwei-Faktor-Authentifizierungsmodul um zusätzlich zum normalen Passwort einen zeitbasierten Einmalcode von einer Authentifizierungs-App zu verlangen und so die Verbindung zu schließen
Aktivieren Sie 2FA: Aktiviert die 2FA-Unterstützung über den Schalter; Administratoren werden beim nächsten Login aufgefordert, eine Authentifizierungs-App einzurichten.
Für alle Shops aktivieren, auch wenn dies noch nicht erzwungen wurde.
IPs auf die Whitelist setzen: Shop-Administratoren mit zusätzlichen IPs, die die Zwei-Faktor-Authentifizierung vollständig umgehen, eine pro Zeile oder durch Komma getrennt; auch dann ausgenommen, wenn Force aktiviert ist.
Es wird empfohlen, vor der Erzwingung der Zwei-Faktor-Authentifizierung (2FA) zunächst das Büro oder das Zuhause als Sicherheitsnetz hinzuzufügen.
Zwei-Faktor-Authentifizierung erzwingen: Sie können alle nicht auf der Whitelist stehenden Administratoren dazu auffordern, die Zwei-Faktor-Authentifizierung (2FA) einzurichten, bevor sie fortfahren können.
Aktivieren Sie diese Option außerdem erst, nachdem Sie eine vertrauenswürdige IP-Adresse auf die Whitelist gesetzt oder Ihre Wiederherstellungs-URL bestätigt haben.
b) Mitarbeiter
ID: Identifiziert das Mitarbeiterkonto.
2FA-Status: Zeigt anhand der Registerkarte „2FA-Status“ an, ob die Zwei-Faktor-Authentifizierung (2FA) für den jeweiligen Mitarbeiter aktuell eingerichtet ist oder nicht.
Es wird empfohlen, regelmäßig nachzusehen, insbesondere nach Personalwechseln.
Aktionen: Setzt eine verloren gegangene 2FA-Registrierung zurück (deaktiviert sie), damit der Mitarbeiter sie erneut einrichten kann.
Sofort anwenden, wenn ein Mitarbeiter sein Authentifizierungsgerät verliert.
Die empfohlene Vorgehensweise für die Einführung von 2FA ist, zunächst die optionale Aktivierung durchzuführen und anschließend die erzwungene 2FA einzuschalten, sobald alle Nutzer Zeit zur Anmeldung hatten. Dadurch wird die Übernahme von Konten durch durchgesickerte, erratene oder wiederverwendete Passwörter verhindert, da ein gestohlenes Passwort allein nicht mehr zum Anmelden ausreicht. Dies ist besonders wichtig für Geschäfte mit Fernzugriff oder Zugriff durch externe Dienstleister, für Backoffices mit mehreren Mitarbeitern oder für alle Geschäfte, die bereits Opfer eines Login-Sicherheitsvorfalls geworden sind.
Wichtig: Aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA) niemals für die gesamte Website, ohne zuvor mindestens eine vertrauenswürdige IP-Adresse auf die Whitelist gesetzt oder die Funktion der Notfallwiederherstellungs-URL überprüft zu haben. Halten Sie die Liste der Whitelist-IP-Adressen kurz und überprüfen Sie sie regelmäßig, da diese Adressen die 2FA vollständig umgehen. Über den Tab „Mitarbeiter“ können Sie den Kontozugriff eines Teammitglieds wiederherstellen, ohne den 2FA-Schutz für den gesamten Shop zu deaktivieren. Dies ist hilfreich bei verlorenen oder ersetzten Smartphones, Neuinstallationen von Apps und dem Ausscheiden von Mitarbeitern. Es empfiehlt sich, das Zurücksetzen des 2FA-Status in Ihre Standard-Checkliste für das Ausscheiden eines Mitarbeiters aufzunehmen.
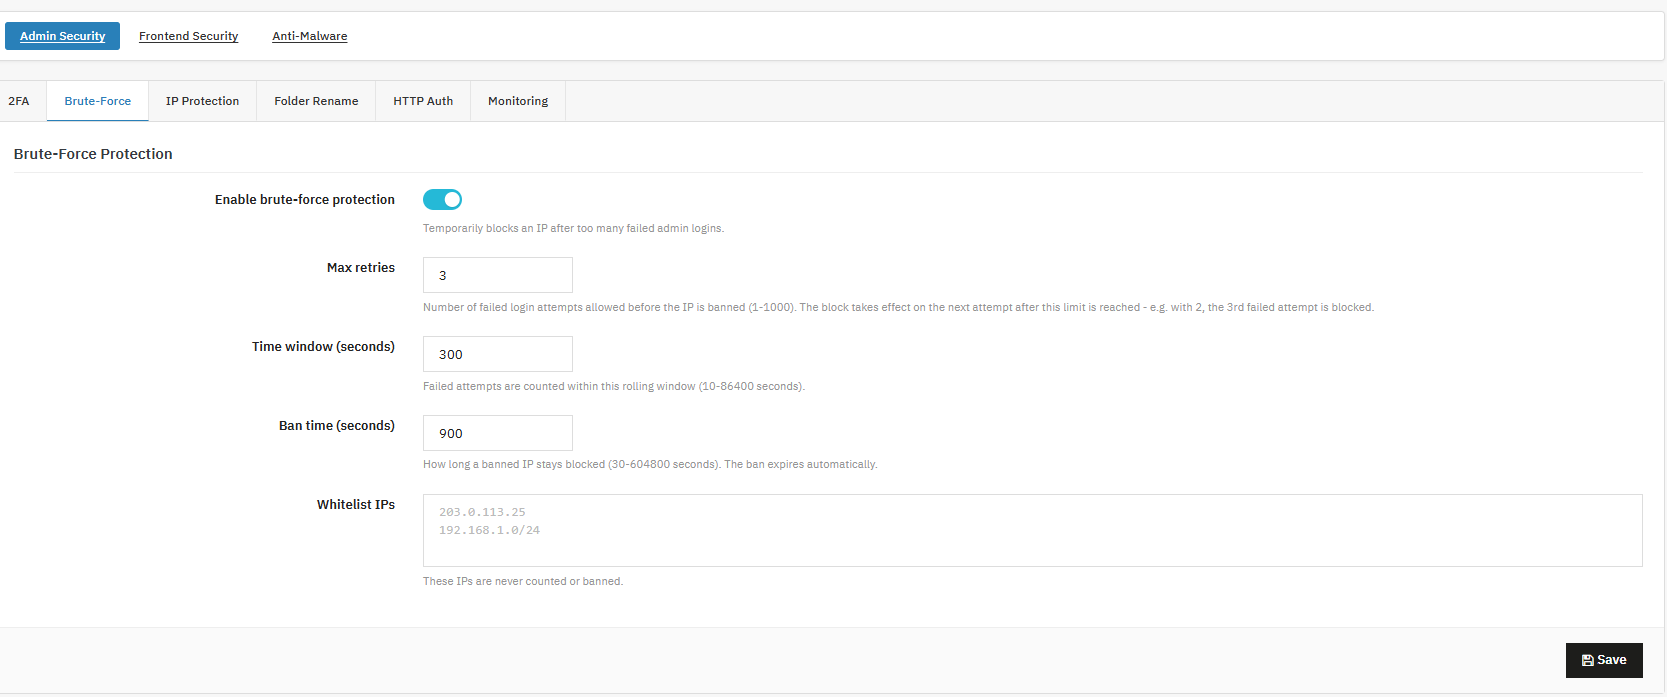
2. Schutz vor roher Gewalt
Shop-Administratoren können dies nutzen. PrestaShop-Brute-Force-Schutzmodul Automatische Sperrung von IP-Adressen, die eine definierte Anzahl fehlgeschlagener Anmeldeversuche überschreiten, wodurch Credential-Stuffing-Skripte ohne manuelle Überwachung gestoppt werden.
Brute-Force-Schutz aktivierenDiese Funktion blockiert vorübergehend eine IP-Adresse nach zu vielen fehlgeschlagenen Administrator-Anmeldeversuchen. Es wird empfohlen, den Brute-Force-Schutz in Ihrem Produktivsystem zu aktivieren.
Maximale Wiederholungsversuche: Die maximale Anzahl an Wiederholungsversuchen ist die Anzahl der zulässigen Fehlversuche, bevor beim nächsten Versuch nach Überschreiten des Limits eine Sperre ausgelöst wird.
Sie können den Wert auf 5 Versuche setzen, da dies ein sinnvoller Standardwert ist.
Zeitfenster (Sekunden): Dieses gleitende Fenster ist ein Zeitfenster, in dem Fehlversuche gezählt werden.
Sperrzeit (Sekunden): Diese Sperrzeit gibt an, wie lange eine gesperrte IP-Adresse im System gesperrt bleibt; sie läuft auch automatisch ab.
IPs auf die Whitelist setzen: Fügen Sie die IPs hinzu, die nie gezählt oder gesperrt wurden, und fügen Sie vertrauenswürdige Büro-/VPN-IPs hinzu.
Beginnen Sie mit moderaten Werten, überprüfen Sie Ihr Anmeldeversuchsprotokoll nach einer Woche und verschärfen Sie die Einstellungen, falls weiterhin wiederholte Angriffe von verschiedenen IP-Adressen erfolgen. Dies ist der Kern des Ganzen. PrestaShop Brute-Force-Modul Funktionalität: Es neutralisiert automatisierte Passwortversuche direkt, ohne dass Sie Protokolle in Echtzeit überwachen müssen. Es empfiehlt sich, es mit 2FA zu kombinieren, anstatt sich allein auf den Schutz vor Brute-Force-Angriffen zu verlassen. Der Schutz vor Brute-Force-Angriffen verlangsamt Angreifer lediglich, während 2FA sie sofort stoppt, selbst wenn ein Passwort letztendlich erraten wird. Sperren erfolgen automatisch und sind zeitlich begrenzt, sodass eine manuelle Entsperrung einer IP-Adresse nicht erforderlich ist; die Sperre wird nach Ablauf der Sperrfrist automatisch aufgehoben.
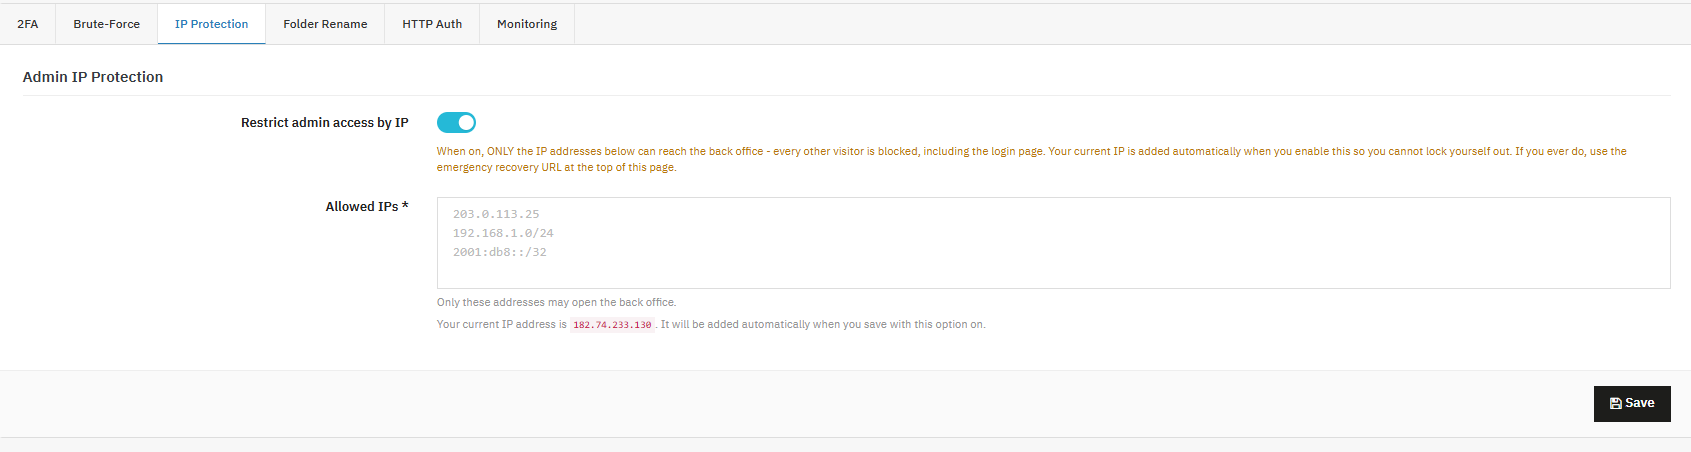
3. Schutz der Administrator-IP
Shop-Administratoren können dies nutzen. PrestaShop IP-Beschränkungsmodulhttps://www.knowband.com/prestashop-security-manager um den Backoffice-Zugriff auf eine feste Liste vertrauenswürdiger IP-Adressen zu beschränken und alle anderen Besucher, einschließlich Bots, die die Anmeldeseite gar nicht erst zu Gesicht bekommen, zu blockieren.
Administratorzugriff nach IP-Adresse beschränken: Mit dieser Funktion können Sie den Zugriff auf das Backoffice auf eine bestimmte Liste vertrauenswürdiger IP-Adressen beschränken.
Wie es funktioniert:
Wenn diese Option aktiviert ist, können nur die unten aufgeführten IP-Adressen Ihr Backoffice erreichen. Alle anderen Besucher, einschließlich aller, die versuchen, die Anmeldeseite aufzurufen, werden blockiert.
Zu Ihrer Sicherheit wird Ihre aktuelle IP-Adresse automatisch zur Liste der zulässigen Adressen hinzugefügt, sobald Sie diese Option aktivieren, damit Sie sich nicht versehentlich aussperren.
Zulässige IPs (erforderlich): Nur die hier eingegebenen IP-Adressen erhalten Zugriff auf das Backoffice.
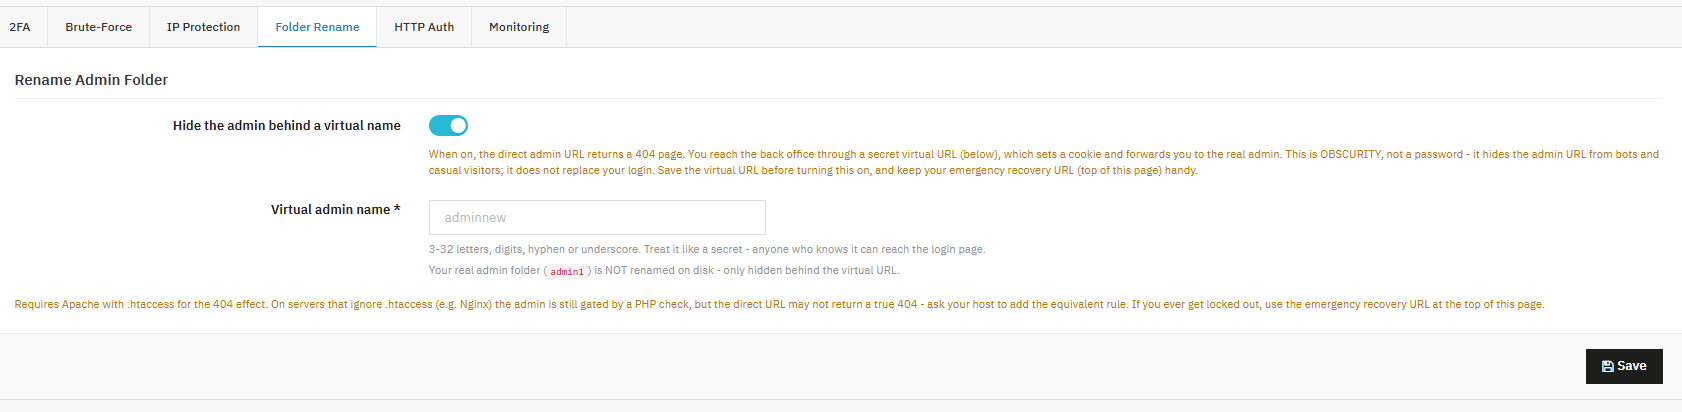
4. Admin-Ordner umbenennen
Name des Admin-Ordners ausblenden: Shop-Administratoren können diese Funktion des PrestaShop-Sicherheitsmoduls nutzen, um die echte Backend-URL hinter einer geheimen virtuellen Adresse zu verbergen. Dadurch wird Ihr Shop nicht mehr von automatisierten Scannern gefunden, die gängige Admin-Ordnernamen erraten.
Verbergen Sie den Administrator hinter einem virtuellen Namen: Wenn diese Option aktiviert ist, gibt die direkte Admin-URL einen 404-Fehler zurück, und das Backoffice ist nur über die unten festgelegte virtuelle URL erreichbar. Virtueller Administratorname: Geben Sie einen Namen mit 3 bis 32 Buchstaben, Ziffern, Bindestrichen oder Unterstrichen ein. Verwenden Sie diesen Namen geheim, genau wie ein Passwort.
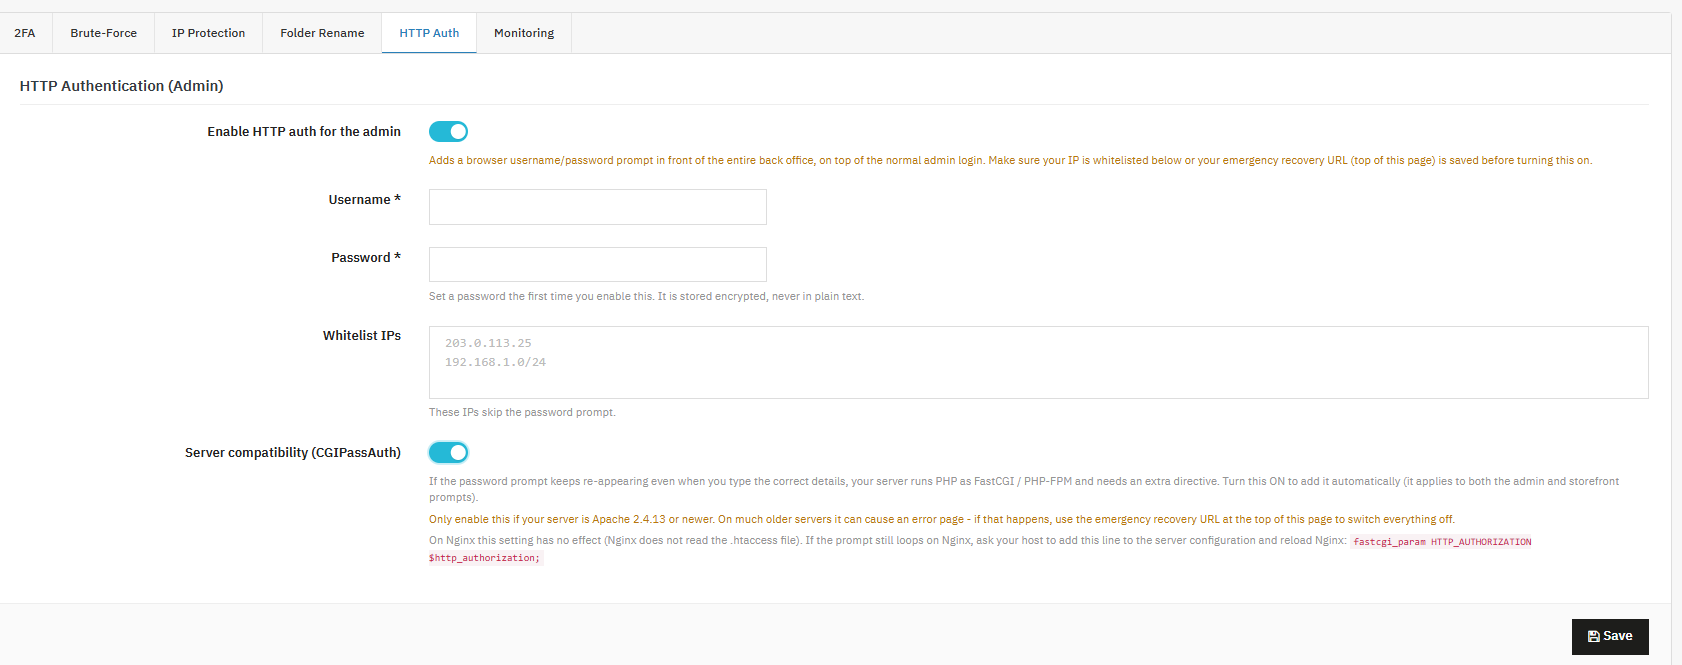
5. HTTP-Authentifizierung (Admin)
Shop-Administratoren können diese Funktion nutzen, um eine Benutzername- und Passwortabfrage auf Browserebene vor dem gesamten Backend einzufügen, die zusätzlich zur normalen PrestaShop-Admin-Anmeldung als zusätzliche Sicherheitsmaßnahme dient.
HTTP-Authentifizierung für den Administrator aktivieren
Diese Funktion ist Teil des PrestaShop-Sicherheitsmoduls. Diese Option fügt eine Benutzername-/Passwortabfrage hinzu, bevor die Administrator-Anmeldeseite überhaupt geladen wird, und bietet Ihnen somit eine zusätzliche Sicherheitsebene neben Ihren regulären Administrator-Zugangsdaten.
HTTP-Authentifizierung für den Administrator aktivierenWenn diese Option aktiviert ist, müssen Besucher einen Benutzernamen und ein Passwort in einer Browserabfrage eingeben, bevor sie überhaupt den Administrator-Anmeldebildschirm sehen können.
Benutzername / Passwort: Dies sind die Anmeldeinformationen, die für die HTTP-Authentifizierung benötigt werden. Das Passwort wird verschlüsselt gespeichert und niemals im Klartext abgelegt.
IPs auf die Whitelist setzen: Die hier aufgeführten IP-Adressen umgehen die Passwortabfrage vollständig.
Serverkompatibilität (CGIPassAuth): Dies fügt eine Direktive hinzu, die auf Servern benötigt wird, auf denen PHP als FastCGI/PHP-FPM ausgeführt wird, da der Authentifizierungsheader sonst nicht korrekt weitergeleitet wird.
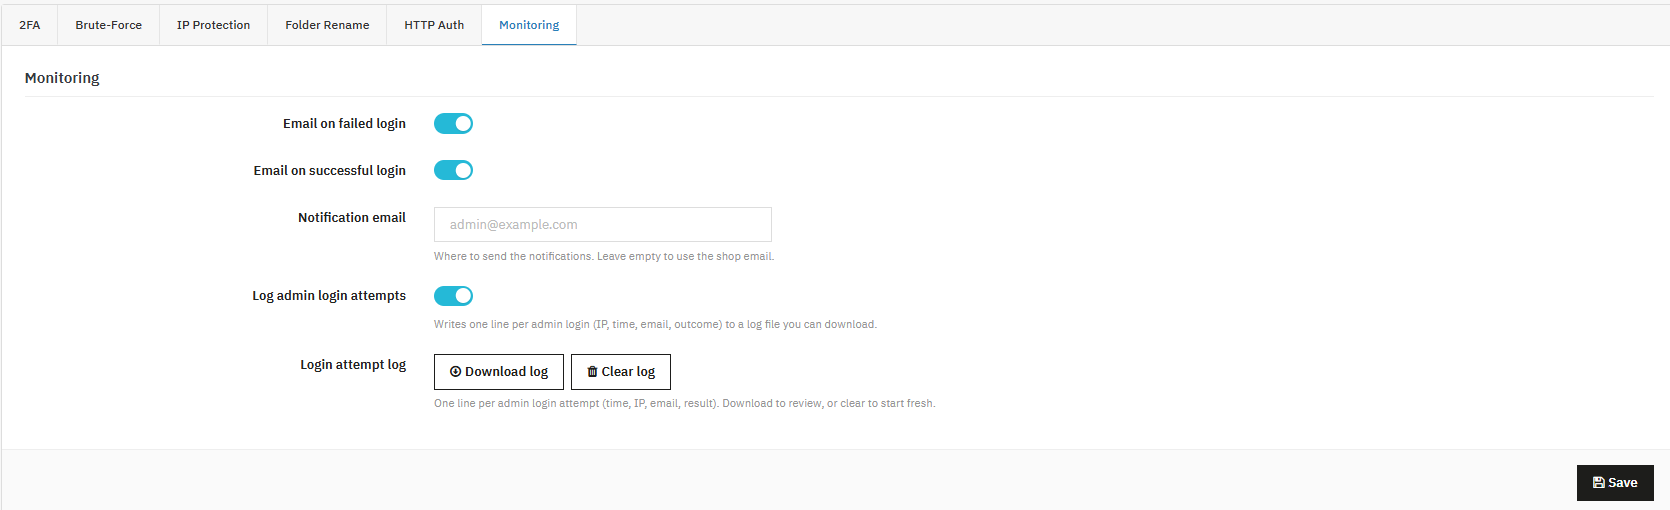
6. Überwachung der Anmeldungen
Shop-Administratoren können dies nutzen. PrestaShop-Anmeldesicherheitsmodul Funktion zum Empfangen von Benachrichtigungen bei erfolgreichen Anmeldungen und zum Führen eines herunterladbaren Protokolls aller Anmeldeversuche von Administratoren.
Anmeldebenachrichtigungen und Prüfprotokoll
E-Mail nach erfolgreicher Anmeldung: Diese Option versendet eine Benachrichtigungs-E-Mail, sobald sich ein Administrator erfolgreich im Backend anmeldet.
Benachrichtigungs-E-Mail: Dies ist die Adresse, an die Anmeldebenachrichtigungen gesendet werden. Wenn Sie dieses Feld leer lassen, wird standardmäßig die E-Mail-Adresse Ihres Shops verwendet.
Protokoll der Administrator-Anmeldeversuche: Diese Option speichert pro Anmeldeversuch eine Zeile mit IP-Adresse, Uhrzeit, E-Mail-Adresse und Ergebnis in einer herunterladbaren Protokolldatei.
Anmeldeversuchsprotokoll: Dies ist das Protokoll selbst. Die Download-Schaltflächen werden aktiv, sobald Einträge vorhanden sind.
6. Frontend-Schutz
Frontend-Sicherheit schützt Ihren Shop, also den Teil Ihrer Website, mit dem jeder Kunde und jeder Bot direkt interagiert. Hier kommt die Frontend-Sicherheit ins Spiel. PrestaShop Firewall-Modulherunter, eine PrestaShop Captcha-ModulUnd eine PrestaShop-Sicherheitsheader-Modul Alle Funktionen sind parallel verfügbar und decken jeweils eine andere Kategorie von Bedrohungen für den Kunden ab.
Firewall für Webanwendungen
Shop-Administratoren können dies nutzen. PrestaShop WAF-Modul Anfragen, die bekannte SQL-Injection-, Cross-Site-Scripting- und Path-Traversal-Muster enthalten, werden automatisch blockiert, bevor sie den Code des Online-Shops erreichen.
HTTP-Sicherheitsheader
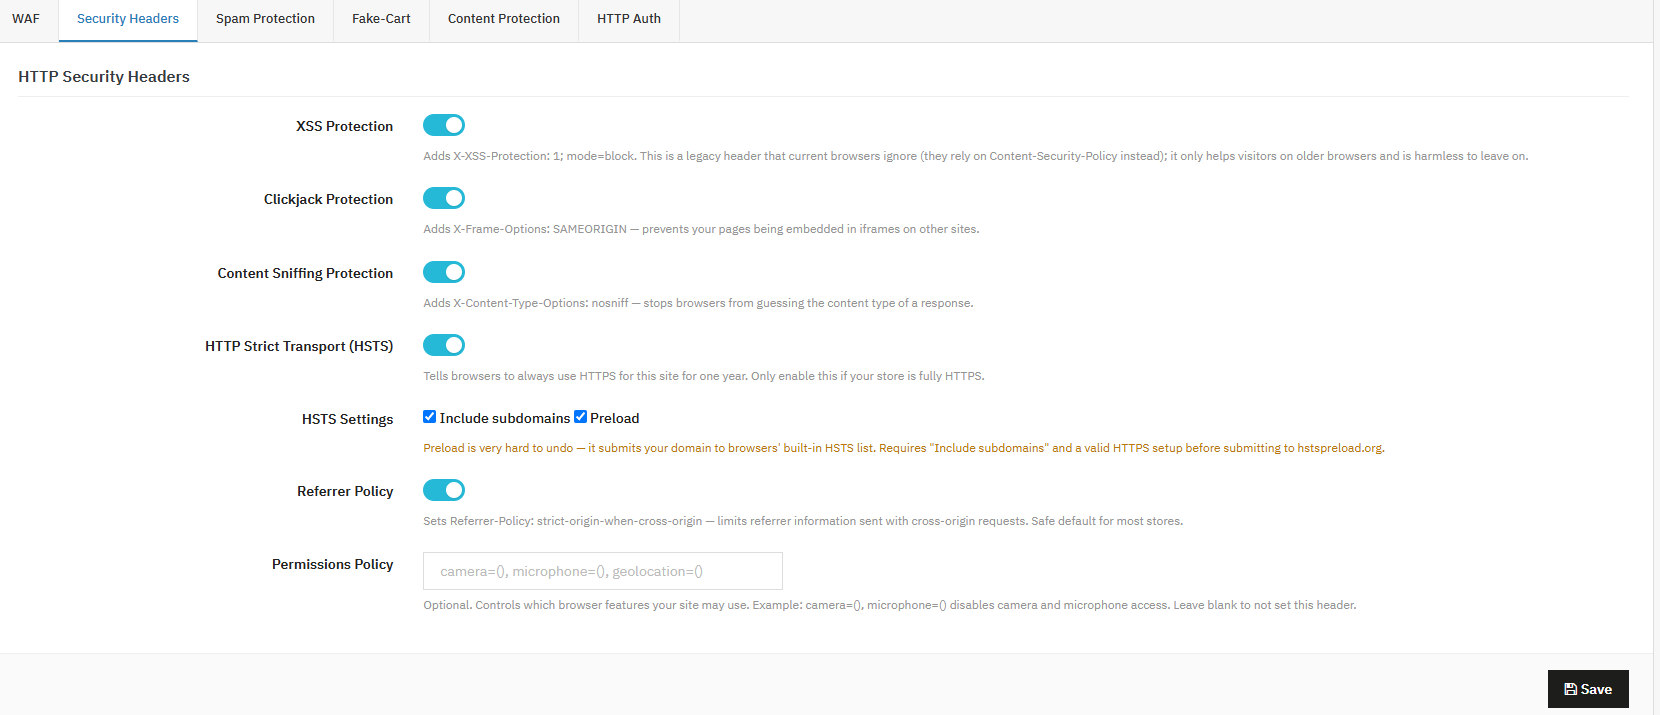
Shop-Administratoren können dies nutzen. PrestaShop-Sicherheitsheader-Modul Die Browser der Besucher werden angewiesen, zusätzliche Schutzmaßnahmen automatisch durchzusetzen, ohne dass sich dies sichtbar am Shop selbst ändert.
Sicherheits-Header
Diese Einstellungen fügen kleine, unsichtbare Anweisungen hinzu, die Webbrowsern mitteilen, wie sie Ihren Shop sicher handhaben sollen. Sie benötigen keine technischen Vorkenntnisse, um sie zu verwenden; die meisten können bedenkenlos aktiviert werden und müssen sich dann nicht mehr darum kümmern.
XSS-Schutz Dies ist eine ältere Sicherheitsfunktion, die bestimmte Angriffsarten abwehrt. Die meisten modernen Browser bieten mittlerweile einen besseren integrierten Schutz, aber die Aktivierung dieser Funktion schadet nicht; sie dient als zusätzliche Sicherheitsmaßnahme für ältere Browser.
Clickjack-Schutz Dadurch wird verhindert, dass andere Webseiten Ihren Shop heimlich in einem versteckten Frame auf ihrer eigenen Seite anzeigen – ein Trick, der manchmal verwendet wird, um Besucher dazu zu verleiten, auf Dinge zu klicken, die sie nicht anklicken wollten.
Schutz vor Inhaltsüberwachung Browser versuchen manchmal, den Dateityp zu „erraten“, was von Angreifern ausgenutzt werden kann. Diese Einstellung weist Browser an, dem vom Shop angegebenen Dateityp zu vertrauen, anstatt ihn zu erraten.
HTTPS-Only Browsing (HSTS) Dies weist Browser an, sich immer über die sichere, verschlüsselte Version Ihrer Website (HTTPS) mit Ihrem Shop zu verbinden, niemals über die ungesicherte Version.
Subdomains einbeziehen / Vorladen Dadurch wird die gleiche Regel für sichere Verbindungen auf alle von Ihnen verwendeten Subdomains (wie blog.yourstore.com) ausgedehnt und Ihr Shop kann optional in eine globale Liste eingetragen werden, die Browser automatisch überprüfen.
Empfehlungsrichtlinie Wenn jemand über einen Link in Ihrem Shop auf eine andere Website gelangt, übermitteln Browser normalerweise einige Informationen darüber, woher der Besucher kam. Diese Einstellung begrenzt, wie viele dieser Informationen weitergegeben werden.
Berechtigungsrichtlinie Mit dieser Einstellung können Sie steuern, welche Gerätefunktionen, wie z. B. Kamera oder Mikrofon, die Seiten Ihres Shops im Browser eines Besuchers verwenden dürfen.
SPAM-Schutz
Shop-Administratoren können dies nutzen. PrestaShop Spamschutzmodul und PrestaShop Captcha-Modul Funktionalität zum automatischen Hinzufügen einer CAPTCHA-Verifizierung zu den Kontakt- und Kundenregistrierungsformularen.
1. Spamschutz (CAPTCHA)
Diese Funktion ist Teil der PrestaShop-Sicherheitsmodulund hilft dabei, Bots und Spammer daran zu hindern, Ihre Kontakt- und Registrierungsformulare mit unerwünschten Eingaben zu überfluten. Als integrierte Funktion PrestaShop Anti-Spam-Modul und PrestaShop Captcha-ModulEs funktioniert zusammen mit anderen Werkzeugen wie z. B. PrestaShop reCAPTCHA-Modul, PrestaShop Cloudflare Turnstile-Modul und PrestaShop hCaptcha-ModulAlle diese Maßnahmen dienen dazu, zu überprüfen, ob ein echter Besucher und kein Bot Ihre Formulare absendet.
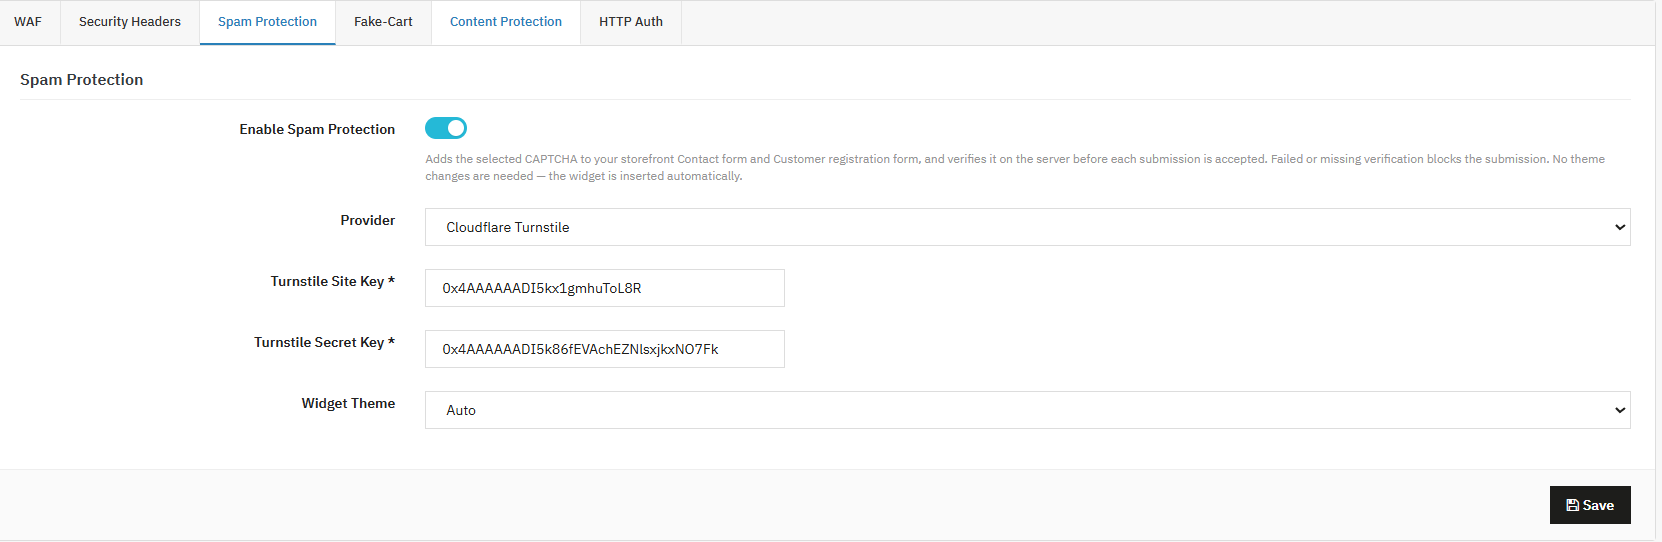
Spamschutz aktivieren Wenn diese Funktion aktiviert ist, wird Ihren Kontakt- und Registrierungsformularen eine CAPTCHA-Prüfung hinzugefügt. Die Prüfung erfolgt serverseitig, bevor das Formular akzeptiert wird, sodass sie nicht umgangen werden kann.
Provider Hier wählen Sie den gewünschten CAPTCHA-Dienst aus: Cloudflare Turnstile, Google reCAPTCHA oder hCaptcha. Jeder Dienst funktioniert etwas anders, dient aber demselben Zweck: automatisierten Spam zu blockieren.
Standortschlüssel / Geheimschlüssel Hierbei handelt es sich um spezielle Codes, die von Ihrem gewählten CAPTCHA-Dienst bereitgestellt werden und Ihren Shop sicher mit diesem Dienst verbinden.
Widget-Thema Hiermit wird gesteuert, wie das CAPTCHA-Fenster aussieht, zum Beispiel Auto, Hell oder Dunkel.
2. [Neu] Honeypot-Feld
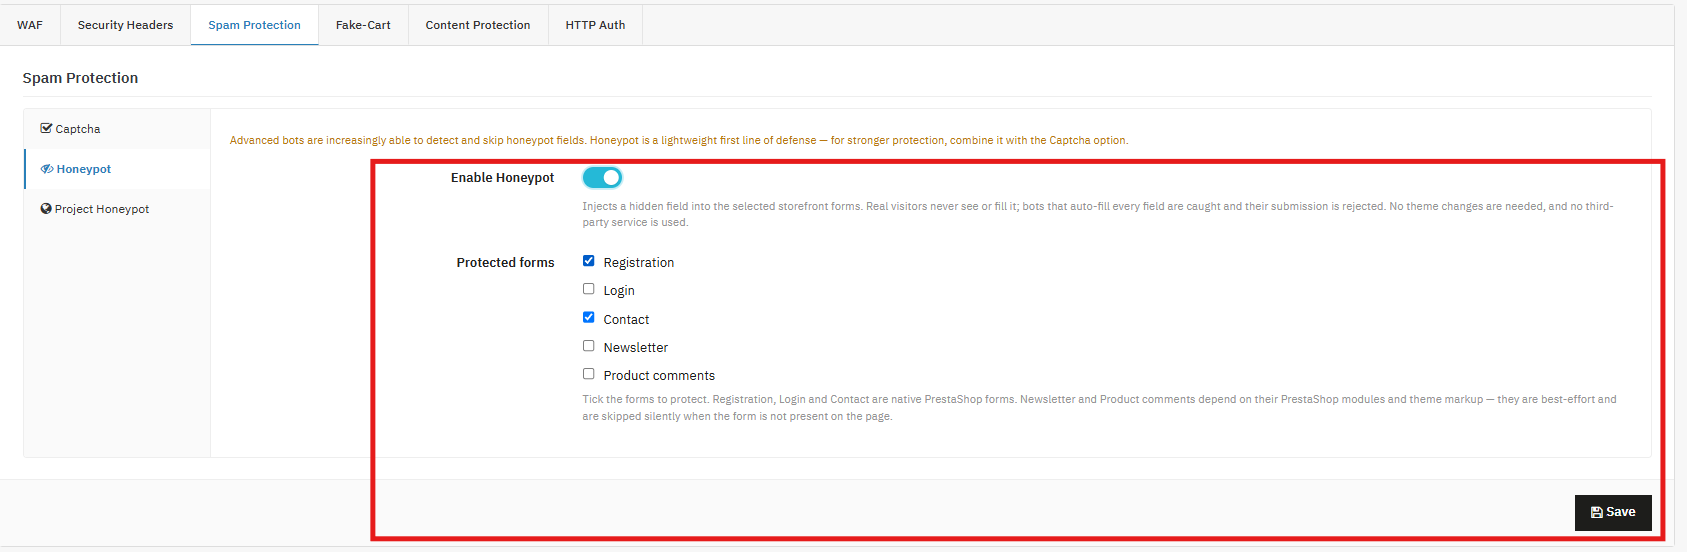
Honeypot bietet zusätzlichen Spamschutz für Ihr Frontend, indem unsichtbare Felder in ausgewählte Formulare eingefügt werden. Echte Besucher und Kunden sehen diese Felder nicht, aber automatisierte Bots, die versuchen, alle Felder auszufüllen, können erkannt und gestoppt werden. Dieser einfache und unkomplizierte Schutz reduziert Spam, Fake-Accounts und Bot-basierte Logins und sorgt gleichzeitig für ein reibungsloses Einkaufserlebnis für Ihre Kunden.
Honeypot aktivierenAktivieren Sie diese Einstellung, um den Honeypot-Schutz für Ihren Shop zu aktivieren. Nach der Aktivierung fügt das Modul den ausgewählten Formularen im Hintergrund ein verstecktes Feld hinzu. Füllt ein Bot dieses Feld aus, wird seine Eingabe als verdächtig markiert und blockiert, bevor sie verarbeitet wird.
Geschützte FormenWählen Sie aus, welche Formulare durch den Honeypot-Schutz abgedeckt werden sollen. Das Modul unterstützt:
Anmeldung – Verhindert die automatisierte Kontoerstellung und gefälschte Anmeldungen.
Login– Blockiert automatisierte Anmeldeversuche und botbasierte Angriffe.
Kontakt Hält Spam-Nachrichten und automatisierte Anfragen von Ihrem Posteingang fern.
NewsletterVerhindert gefälschte oder automatisierte Newsletter-Anmeldungen. Hinweis: Dies hängt von Ihrem Newsletter-Modul und den Einstellungen Ihres Themes ab. Wird das Formular auf einer Seite nicht gefunden, wird der Schutz automatisch übersprungen.
ProduktkommentareSchützt Bewertungs- und Kommentarformulare vor Spam und automatisierten Einträgen. Hinweis: Dies hängt vom Modul „Produktkommentare“ und den Theme-Einstellungen ab. Ist das Formular nicht verfügbar, wird der Schutz automatisch deaktiviert.
3.0 HoneyPot-Projekte
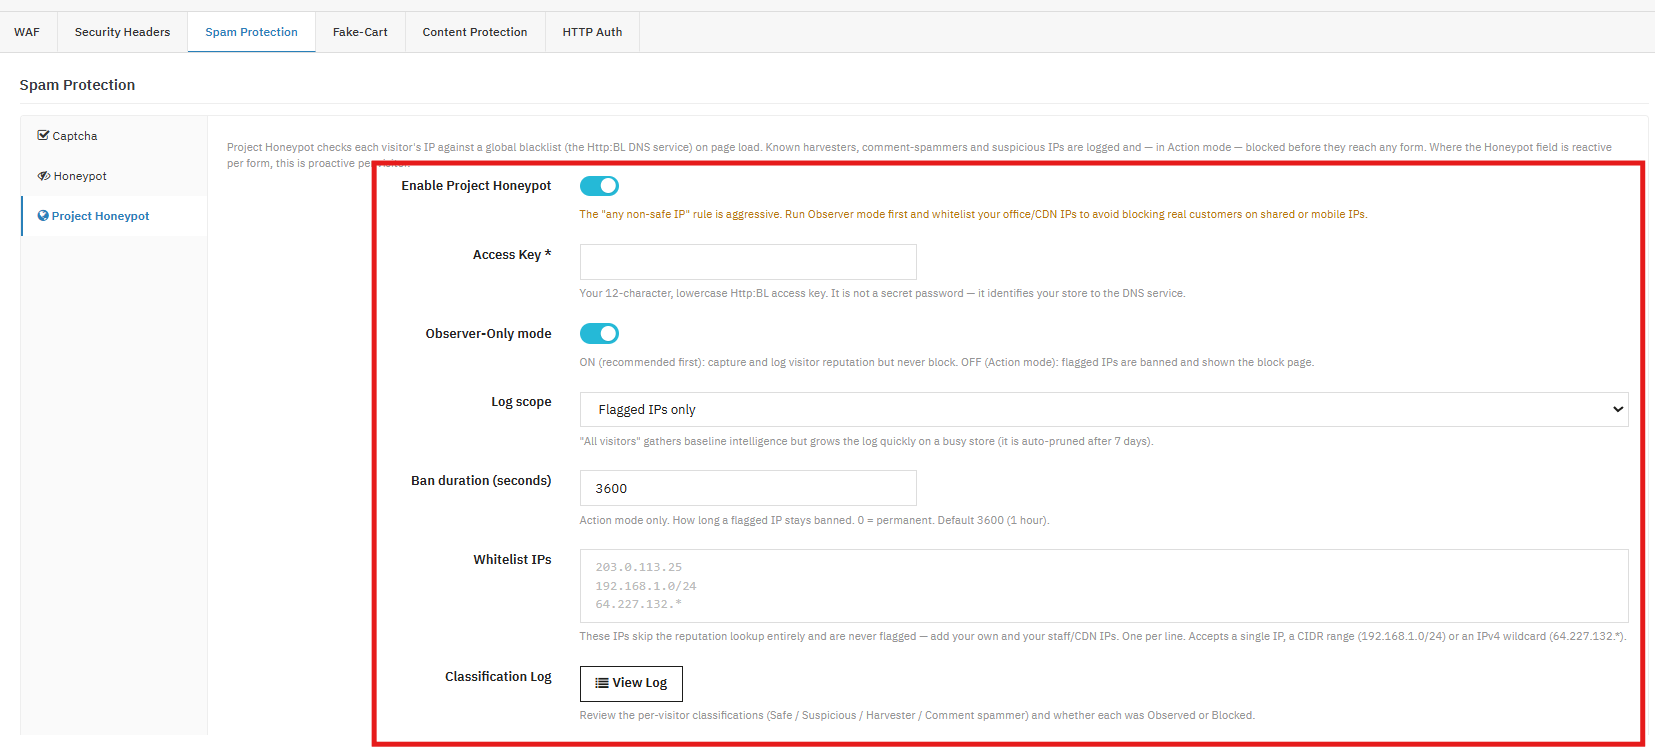
Projekt Honeypot aktivierenDie Registerkarte „Hauptmenü“ kann für die gesamte Funktion aktiviert/deaktiviert werden. Ist die Funktion aktiviert, wird die IP-Adresse jedes Besuchers beim Laden einer Seite anhand der HTTP-BL-Liste (der DNS-basierten Blacklist von Project Honeypot) überprüft. Dadurch ist die Funktion „proaktiv“ im Vergleich zu einem Honeypot-Formularfeld, das erst reagiert, wenn ein Formular tatsächlich abgeschickt wird. ZugangsschlüsselDer Zugriffsschlüssel ist eine 12-stellige, in Kleinbuchstaben geschriebene Kennung, die von Project Honeypot ausgestellt wird und Ihre HTTP:BL-Abfragen mit Ihrem Konto verknüpft. Es handelt sich nicht um geheime Anmeldeinformationen (er gewährt keinen Zugriff), sondern er teilt dem DNS-Dienst lediglich mit, welche Website die Anfrage stellt – ähnlich einem API-Schlüssel, der eher zur Zuordnung/Ratenbegrenzung als zur Authentifizierung verwendet wird. Nur-Beobachter-ModusDie IP-Adressen werden nachgeschlagen und klassifiziert, und alles wird protokolliert, aber niemand wird jemals gesperrt. Dies ist eine Datenerfassungsphase. ProtokollierungsbereichDer Protokollierungsbereich im PrestaShop-Sicherheitsmodul steuert, wie viel in das Klassifizierungsprotokoll geschrieben wird. Nur markierte IPs: leichtergewichtig, protokolliert nur Besucher, die Http:BL als riskant einstuft. Alle BesucherEs werden die Besucherklassifizierungen, einschließlich der „sicheren“, protokolliert. Dies ist hilfreich, um ein grundlegendes Bild der Reputation Ihres Traffics zu erstellen. Da die Daten schnell wachsen, werden die Einträge nach 7 Tagen automatisch gelöscht.
Dauer der Sperre (Sekunden): Diese Einstellung ist nur relevant, wenn Sie sich im Aktionsmodus befinden (gekennzeichnete IP-Adresse). Sie legt fest, wie lange eine blockierte IP-Adresse gesperrt bleibt, bevor sie einen erneuten Zugriff erhält.
IPs auf die Whitelist setzen Sie können IPs auf die Whitelist setzen, sodass diese IPs niemals blockiert werden. Klassifizierungsprotokoll: Hier werden die IP-Adresse jedes Besuchers, ihre Klassifizierung (Sicher, Verdächtig, Datensammler oder Kommentar-Spammer) und ob das System sie lediglich beobachtet oder tatsächlich blockiert hat, angezeigt. Dieses Protokoll überprüfen Sie während der Beobachtungsphase, um Fehlalarme auszuschließen, bevor Sie in den Aktionsmodus wechseln.
Schutz vor gefälschten Warenkörben
Schutz vor Wagenmanipulation
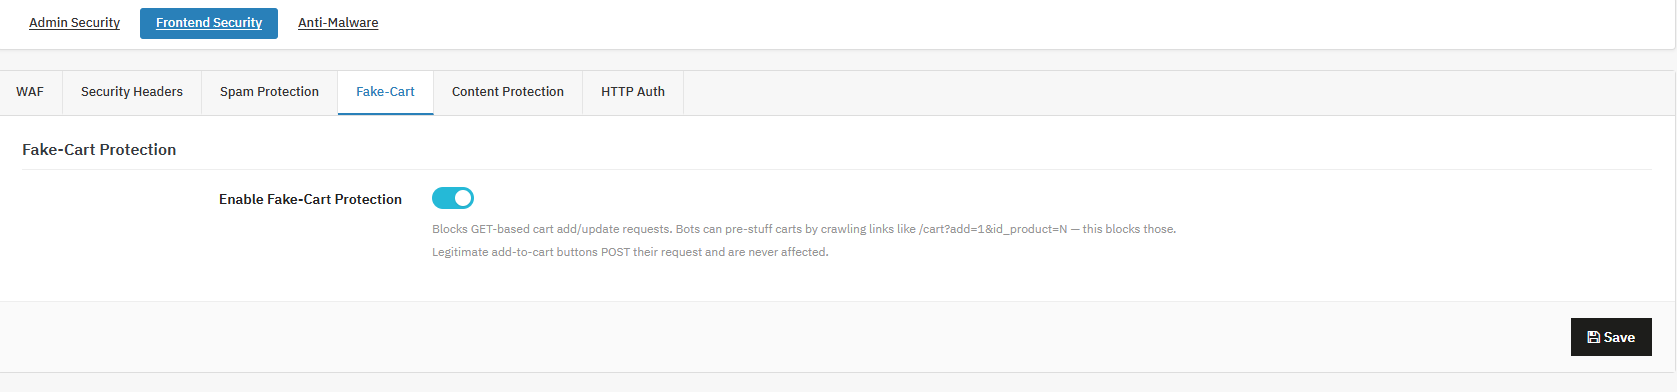
Diese Funktion dient dazu, automatisierte, GET-basierte Warenkorbmanipulationen zu blockieren – eine gängige, skriptbasierte Technik, die sich von echten Warenkorb-Aktionen realer Kunden unterscheidet. Shop-Administratoren können sich darauf verlassen. Wissensband Eine Funktion, die den Shop vor Bots oder Skripten schützt, die versuchen, Artikel in den Warenkorb zu legen, indem sie direkt eine URL manipulieren, anstatt sich normal durch die Shopseite zu klicken.
Inhalt Schutz
Shop-Administratoren können dieses PrestaShop-Inhaltsschutzmodul verwenden, um das unbedachte Kopieren von Shoptexten und Bildern zu verhindern.
Inhaltsschutz aktivieren Diese Funktion dient als Hauptschalter für den Inhaltsschutz. Beachten Sie jedoch, dass sie lediglich abschreckend wirkt; ein entschlossener Nutzer kann sie mithilfe der Entwicklertools seines Browsers umgehen.
Kopieren/Ausschneiden/Einfügen deaktivieren Diese Funktion dient dazu, die Tastenkombinationen zu blockieren, die Besucher normalerweise verwenden würden, um Inhalte von Ihren Seiten zu kopieren, auszuschneiden oder einzufügen.
Quelltextansicht deaktivieren (Strg+U) Diese Funktion dient dazu, die Browserverknüpfung zu blockieren, mit der Besucher den Quellcode Ihrer Seite einsehen können.
Rechtsklick-Kontextmenü deaktivieren Diese Funktion dient dazu, das Kontextmenü (Rechtsklickmenü) auszublenden, sodass Besucher es nicht zum Speichern von Bildern oder zum Kopieren von Inhalten verwenden können.
Textauswahl deaktivieren Diese Funktion dient dazu, zu verhindern, dass Besucher Text auf der Seite markieren oder auswählen.
Entwicklertools deaktivieren / Untersuchen (F12) Diese Funktion blockiert die Tastenkombinationen F12, Strg+Umschalt+I und Strg+Umschalt+J. Beachten Sie, dass sie nicht verhindert, dass die Entwicklertools über das Browsermenü geöffnet werden.
IPs auf die Whitelist setzen (Mitarbeiter) Shop-Administratoren können dieses Feld verwenden, um IP-Adressen aufzulisten, die alle Inhaltsschutzbeschränkungen umgehen.
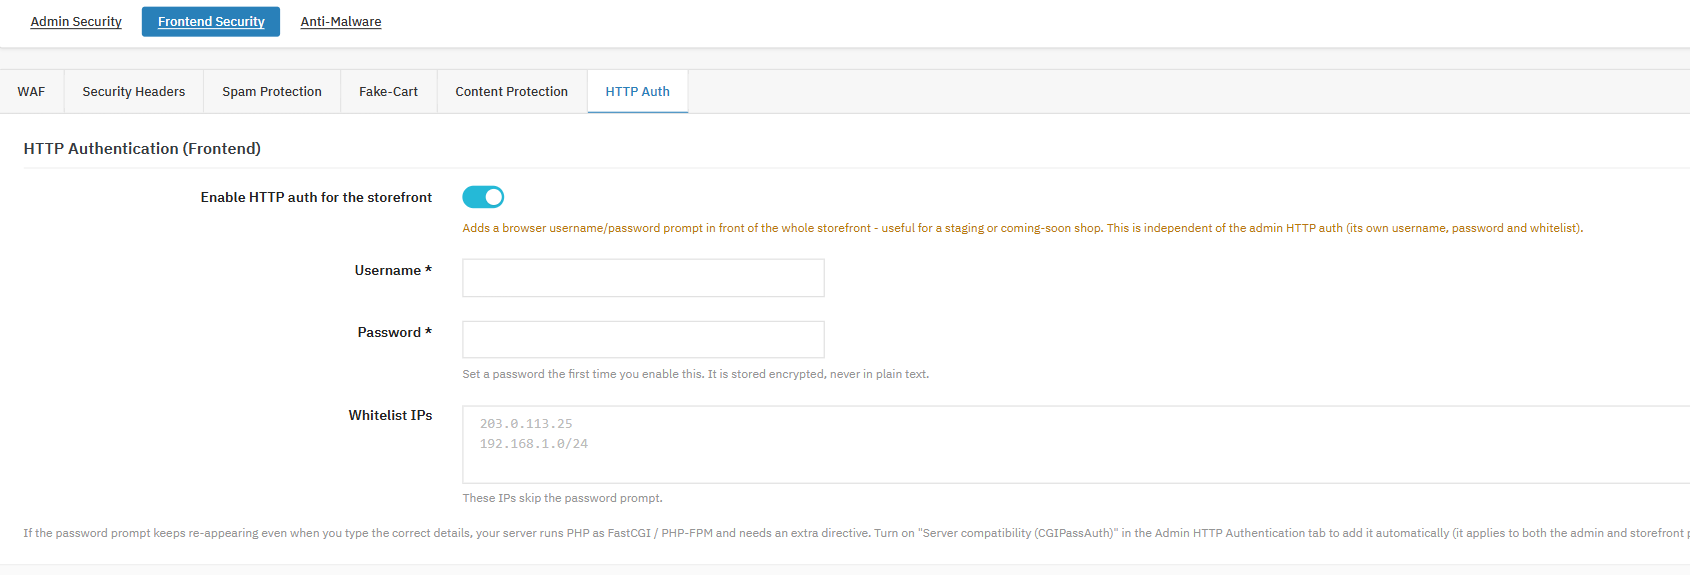
HTTP-Authentifizierung (Frontend)
Shop-Administratoren können dies nutzen. Wissensband Das PrestaShop-Passwortschutzmodul ermöglicht es, den gesamten Shop durch eine Benutzername- und Passwortabfrage im Browser zu schützen. Dies ist unabhängig von der in Abschnitt 7 beschriebenen HTTP-Admin-Authentifizierung.
Aktivieren Sie die HTTP-Authentifizierung für den Storefront. Diese Funktion dient dazu, eine Passwortabfrage vor dem gesamten Shop-Frontend anzuzeigen, bevor irgendeine Seite aufgerufen werden kann.
Benutzername Passwort Shop-Administratoren können dieses Feld verwenden, um shopspezifische Anmeldeinformationen festzulegen, die verschlüsselt gespeichert werden.
Whitelist-IPs Shop-Administratoren können dieses Feld verwenden, um IP-Adressen aufzulisten, die die Passwortabfrage im Shop komplett überspringen.
Diese Funktion dient dazu, einen Test- oder Vorab-Shop vor Suchmaschinen und Gelegenheitsbesuchern zu schützen. Die eingeschränkte Zugänglichkeit ist beabsichtigt; diese Einstellung soll den Zugriff vollständig verhindern und nicht unbemerkt im Hintergrund funktionieren.
Wenn die Passwortabfrage auch nach korrekter Eingabe auf einem Server mit FastCGI/PHP-FPM immer wieder erscheint, können Shop-Administratoren die Einstellung CGIPassAuth unter Admin-HTTP-Authentifizierung in Abschnitt 7, Registerkarte 5 aktivieren. Diese Einstellung gilt sowohl für die Administrator- als auch für die Shop-Abfrage.
7. Schutz vor Schadsoftware
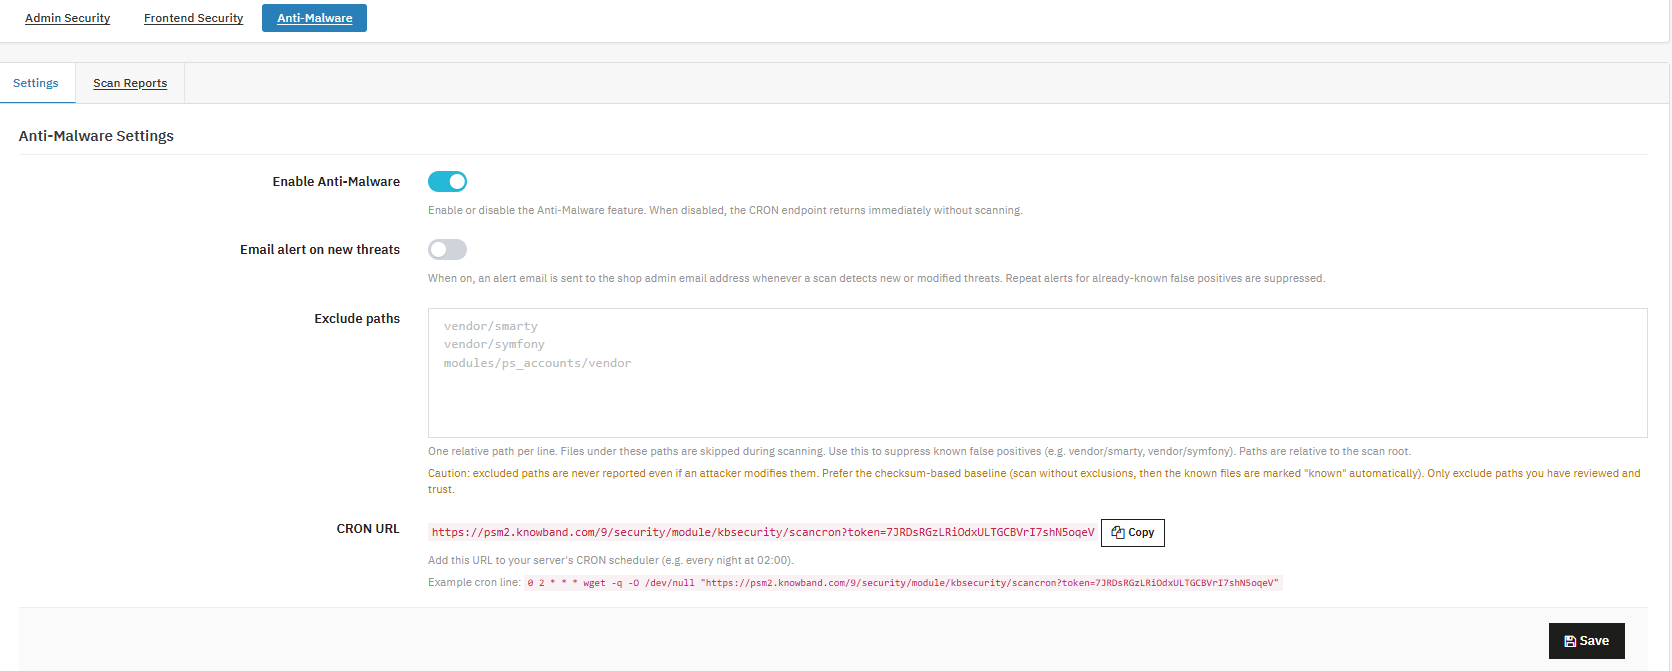
Der Anti-Malware-Schutz rundet das Modul mit einer zeitgesteuerten Dateiintegritätsprüfung ab. Diese Ebene arbeitet unabhängig von der Anmeldesicherheit und dem Shop-Schutz und konzentriert sich ausschließlich auf die Erkennung unautorisierter Änderungen an den Dateien Ihrer Installation.
Einstellungen
Anti-Malware aktivieren Diese Funktion dient als Hauptschalter für den Anti-Malware-Scanner. Wenn sie deaktiviert ist, kehrt der Scan-Endpunkt sofort zurück, ohne tatsächlich etwas zu scannen.
E-Mail-Benachrichtigung bei neuen Bedrohungen Diese Funktion sendet eine Benachrichtigung an die E-Mail-Adresse des Shop-Administrators, sobald ein Scan neue oder geänderte Bedrohungen findet. Wiederholte Benachrichtigungen aufgrund bekannter Fehlalarme werden automatisch unterdrückt, sodass Sie nicht zweimal über denselben Eintrag informiert werden.
Pfade ausschließen Shop-Administratoren können dieses Feld nutzen, um relative Pfade (einen pro Zeile) aufzulisten, die beim Scannen übersprungen werden sollen. Dies ist hilfreich, um bekannte Fehlalarme, wie z. B. auf Händlerverzeichnisse, zu unterdrücken.
CRON-URL Diese Funktion dient dazu, eine eindeutige, tokengeschützte URL bereitzustellen, die bei jeder Anfrage durch den Scheduler Ihres Servers einen Scan auslöst.
Um alles korrekt einzurichten, aktivieren Sie die Funktion, schalten Sie E-Mail-Benachrichtigungen ein und fügen Sie die CRON-URL zu den geplanten Aufgaben Ihres Hosting-Control-Panels hinzu (oder direkt zur Crontab Ihres Servers, falls Sie diesen selbst verwalten). Die Ausführung sollte typischerweise außerhalb der Spitzenzeiten, z. B. um 2 Uhr nachts, erfolgen. Benachrichtigungen werden nur bei tatsächlich neuen oder geänderten Bedrohungen ausgelöst. Sobald eine Datei erkannt und entweder ausgeschlossen oder bestätigt wurde, werden wiederholte Benachrichtigungen für dasselbe bekannte Element unterdrückt, sodass Ihr Posteingang nicht Nacht für Nacht mit denselben Meldungen überflutet wird.
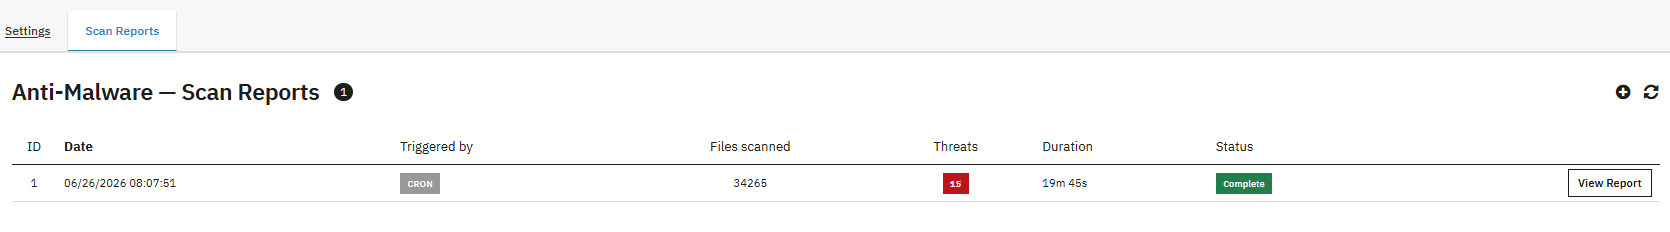
Berichte scannen
ID Diese Funktion dient dazu, jedem Scanlauf eine fortlaufende Kennung zuzuweisen, wodurch einzelne Scans leicht wiedergefunden werden können.
Datum Diese Funktion dient dazu, den Zeitpunkt der einzelnen Scans zu protokollieren.
Ausgelöst durch Diese Funktion dient dazu, anzuzeigen, ob ein Scan manuell oder durch den geplanten CRON-Job ausgeführt wurde.
Gescannte Dateien Diese Funktion dient dazu, die Gesamtzahl der während des Scanvorgangs überprüften Dateien anzuzeigen.
Threats
Diese Funktion dient dazu, die Anzahl der während des Scans als neu oder geändert markierten Dateien anzuzeigen.
Dauer Diese Funktion dient dazu, die Dauer des Scanvorgangs zu erfassen.
Status Diese Funktion dient dazu, den Abschlussstatus des Scans anzuzeigen.
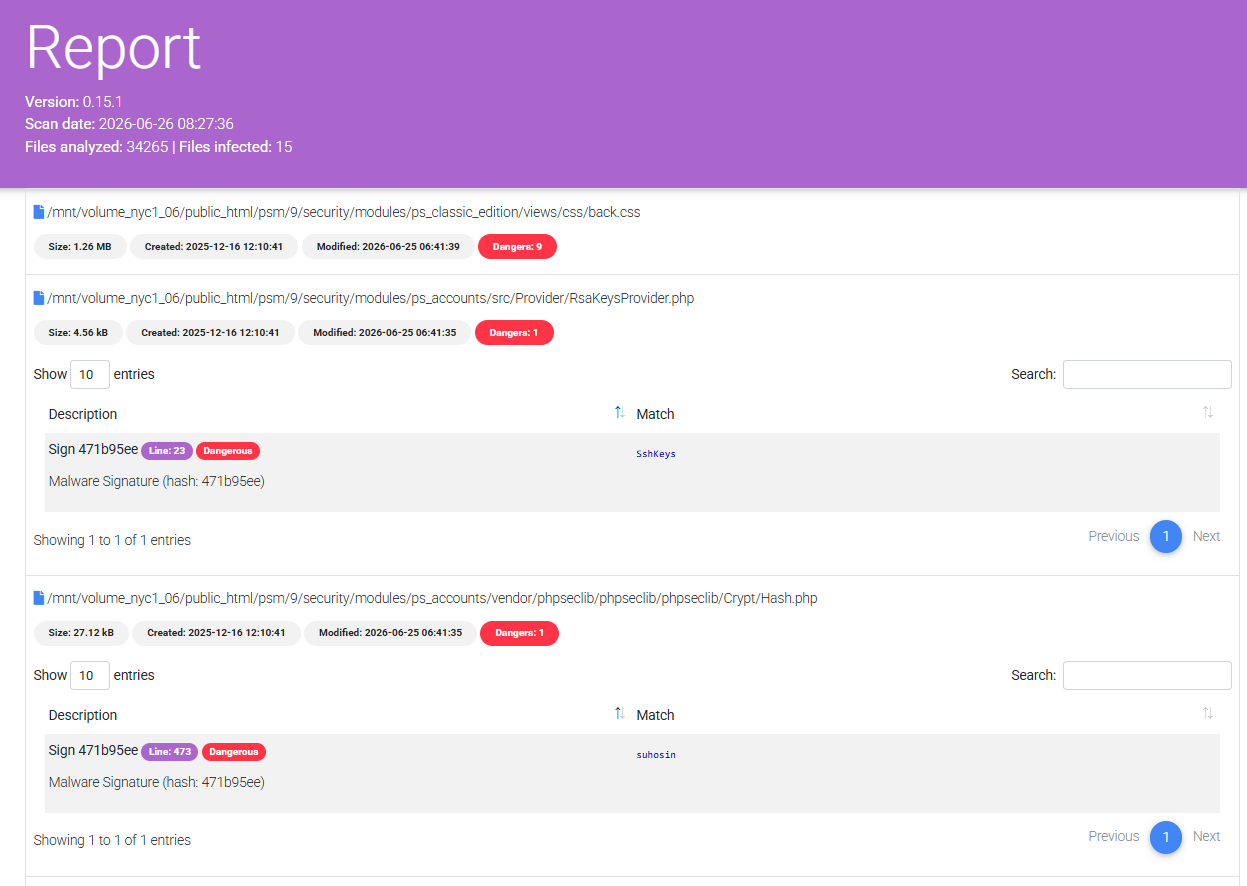
Bericht anzeigen Shop-Administratoren können diese Option nutzen, um die detaillierten Ergebnisse des jeweiligen Scans anzuzeigen.
8. Fazit
PrestaShop Security Manager vereint die Schutzmaßnahmen, die die meisten Shops sonst einzeln benötigen, einschließlich eines PrestaShop 2FA-Modulherunter, eine PrestaShop Brute-Force-Modulherunter, eine PrestaShop Firewall-Modulherunter, eine PrestaShop Captcha-Modulund Dateiintegritätsprüfung mit Malware-Schutz in einer einzigen, zentral konfigurierten PrestaShop sicheres BackendDurchdacht konfiguriert, angefangen bei der Überwachung der Anmeldung und der Notfallwiederherstellungs-URL, bevor restriktivere Kontrollmechanismen hinzugefügt werden, reduziert es die häufigsten Angriffswege auf PrestaShop-Shops sinnvoll, ohne dabei den Komfort für echte Kunden oder Ihr eigenes Team zu beeinträchtigen.