
A maioria dos proprietários de lojas OpenCart acaba protegendo seus sites da maneira mais difícil: uma extensão para verificação de login em duas etapas, outra para bloquear bots de spam, uma terceira para CAPTCHA e talvez um chamado de suporte para o provedor de hospedagem sobre um firewall. O OpenCart Security Manager foi desenvolvido para eliminar essa colcha de retalhos. Este módulo reúne proteção do lado do administrador, defesa da loja virtual e monitoramento da integridade dos arquivos em uma única tela de configurações dentro do painel de administração do OpenCart.
Se você está procurando por uma extensão de autenticação de dois fatores para OpenCart, uma extensão de firewall para OpenCart, proteção contra ataques de força bruta em logins ou uma maneira de disfarçar seu diretório de administração sem precisar usar cinco complementos diferentes, esta única extensão foi criada para atender a todas essas necessidades.
O Extensão OpenCart Advanced Security Manager Está organizado em três seções, cada uma dividida em seu próprio conjunto de abas:
Proteção do administradorVerificação em duas etapas, limitação de tentativas de login, acesso administrativo restrito por IP, ocultação do diretório administrativo, solicitação de login no nível do servidor e rastreamento da atividade de login.
Proteção de vitrineFirewall de aplicação web, cabeçalhos de resposta de segurança, filtragem de spam em formulários (CAPTCHA), mecanismos de prevenção de cópia/raspagem e um aviso de acesso em toda a loja virtual.
Monitoramento de integridade de arquivos: Verificações agendadas, sinalização de ameaças e um registro do histórico de verificações.
Cada área será abordada campo por campo mais adiante neste documento, para que você sempre entenda a função de uma configuração antes de ativá-la.
Os atacantes que visam lojas OpenCart tendem a explorar os mesmos pontos fracos: senhas de administrador fáceis de adivinhar, tentativas de login automatizadas, um diretório de administração no caminho padrão, formulários de contato/cadastro desprotegidos e arquivos principais alterados silenciosamente. Esta extensão foi criada para fechar essas brechas específicas sem exigir um consultor de segurança ou uma série de complementos desnecessários.
A proteção é aplicada em camadas independentes, e cada camada cobre uma superfície diferente: a tela de login do administrador, os formulários voltados para a loja virtual, os cabeçalhos que seu servidor envia de volta aos navegadores e os arquivos no disco.
Em termos simples: o OpenCart, por ser amplamente utilizado e de código aberto, é um alvo frequente de varreduras automatizadas. Bots sondam os caminhos administrativos padrão, bombardeiam formulários de login com listas de credenciais e inundam formulários de contato com spam. Um único login administrativo comprometido pode levar ao roubo de registros de clientes, injeção de código ou à desfiguração da loja virtual — consequências que custam muito mais em limpeza e perda de confiança do que o tempo de configuração necessário para esta extensão.
Características principais de Extensão OpenCart Security Manager
Verificação em duas etapas (2FA)
Exige que um administrador forneça um código rotativo de seis dígitos de um aplicativo autenticador, além de sua senha. Isso impede a invasão da conta mesmo quando a senha tiver sido vazada, adivinhada ou reutilizada em outra violação de segurança.
Exemplo: Uma loja com três usuários administradores pode exigir autenticação de dois fatores (2FA) para todos, exceto para o IP fixo do escritório de um prestador de serviços, que é isento. Dica: adicione seus próprios endereços IP confiáveis à lista de permissões antes de ativar a aplicação em todo o site, para que você nunca seja solicitado a se cadastrar a partir de uma conexão da qual não possa realizar ações.
Limitação de tentativas de login
Bloqueia temporariamente um endereço IP quando este acumula um número excessivo de tentativas de login de administrador falhas dentro de um determinado período de tempo – sem necessidade de monitoramento manual.
Exemplo: se um script disparar 50 tentativas de senha no login de administrador em menos de um minuto, o IP de origem será bloqueado automaticamente assim que o limite de tentativas for atingido. Dica: combine um limite moderado de tentativas (5 a 10 tentativas) com um bloqueio suficientemente longo para desencorajar novas tentativas (15 a 30 minutos) e isente o IP do seu escritório ou VPN para que um erro de digitação não bloqueie o acesso da sua equipe.
Acesso administrativo restrito por IP
Limita o acesso ao painel de administração a uma lista definida de endereços — qualquer outra pessoa é impedida de acessar antes mesmo do formulário de login ser carregado. Este é o controle mais eficaz contra acessos externos ao painel de administração, já que o bloqueio ocorre antes mesmo da verificação de quaisquer credenciais.
Ocultação do diretório de administração
Este recurso oculta o caminho administrativo real por trás de uma URL alternativa secreta; o caminho genuíno retorna um erro 404 para qualquer pessoa que não conheça o nome alternativo. Isso impede que sua loja seja encontrada por bots que buscam por nomes de pastas administrativas comuns.
Solicitação de login em nível de servidor (autenticação HTTP)
Adiciona uma solicitação de nome de usuário/senha nativa do navegador em frente ao painel de administração, à loja virtual ou a ambos, antes que a tela de login do OpenCart seja carregada. Isso é executado completamente fora do aplicativo, o que é útil para sites de teste, lojas em fase de pré-lançamento ou como uma barreira administrativa adicional.
WAF (Web Application Firewall)
Analisa os dados GET/POST e os cookies recebidos em busca de padrões conhecidos de injeção de SQL, cross-site scripting e path traversal, e bloqueia as correspondências com um HTTP 403 antes que elas cheguem ao código do OpenCart.
Cabeçalhos de resposta de segurança
Adiciona cabeçalhos (HSTS, proteção contra clickjacking, proteção contra MIME-sniffing, política de referenciador, política de permissões) que instruem os navegadores a aplicar medidas de segurança adicionais. Esta é uma forma de baixo risco para reforçar a maneira como os navegadores tratam seu site, e é frequentemente exigida em listas de verificação de PCI e auditorias de segurança.
Filtragem de spam em formulários (CAPTCHA)
Adiciona verificação CAPTCHA – Cloudflare Turnstile, Google reCAPTCHA ou hCaptcha – ao formulário de contato e ao formulário de registro, reduzindo envios de spam e cadastros falsos sem necessidade de alterações no tema.
Medidas de prevenção de cópia/raspagem
Desencoraja a cópia casual de conteúdo ao desativar os atalhos de clique com o botão direito, copiar/colar, exibir código-fonte e Ferramentas de Desenvolvedor, aumentando o esforço necessário para extrair textos e imagens de produtos de forma casual.
Monitoramento de integridade de arquivos
Executa verificações agendadas que comparam sua instalação do OpenCart com uma base de referência confiável, sinalizando arquivos novos ou alterados como possíveis ameaças – muitas vezes detectando uma violação de segurança antes que ela apareça na loja virtual.
Visão geral detalhada da extensão de segurança do OpenCart
Proteção do administrador – Abrange o login e as sessões de administrador: autenticação de dois fatores (2FA), limitação de logins, restrição de IP, ocultação de diretórios, solicitação de login no nível do servidor e monitoramento de logins (que inclui uma subvisualização de Usuários para gerenciar inscrições individuais de 2FA).
Proteção de vitrine – Abrange o tráfego voltado para o cliente: o firewall, os cabeçalhos de resposta, a filtragem de spam, o bloqueio de bots de carrinho, os mecanismos anti-cópia e a solicitação de login em toda a loja virtual.
Monitoramento de integridade de arquivos – Configurações e histórico de varreduras, incluindo a URL do cron usada para agendamento e um registro pesquisável de varreduras anteriores.
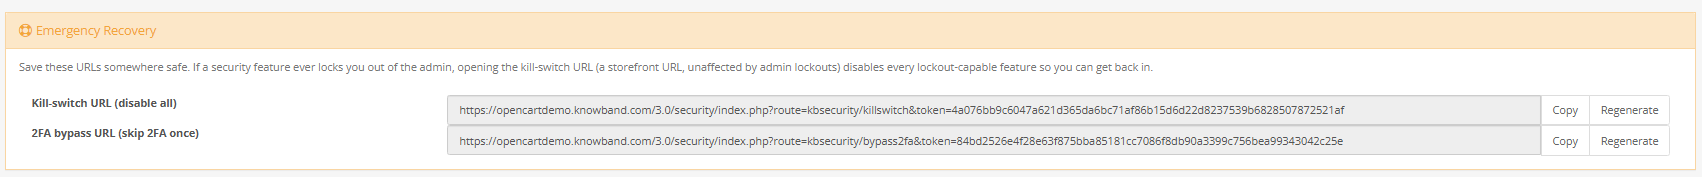
No topo de cada aba, você encontrará o link de recuperação de emergência — um URL permanente que desativa os recursos restritivos da extensão com um único clique, caso você fique bloqueado. Este é o detalhe mais importante deste manual: encontre-o agora, antes de alterar qualquer outra configuração, e salve-o em algum lugar fora do painel de administração. Esta é uma informação crucial que todo administrador deve ter em mente.
A visualização Usuários em Proteção de Administrador lista todas as contas de administrador (ID, nome, e-mail, status atual da autenticação de dois fatores) e permite redefinir um cadastro de autenticação perdido ou comprometido para que a pessoa possa registrar um novo no próximo login.
Os relatórios ficam armazenados em dois locais: o Log de Tentativas de Login em Proteção Administrativa (IP, data e hora, e-mail e resultado para cada tentativa de login de administrador, após a ativação do registro) e a tabela Histórico de Varreduras em Monitoramento de Integridade de Arquivos (cada execução de varredura, manual ou agendada, com contagem de arquivos, contagem de ameaças, duração e um link para o relatório completo).
Como cada recurso realmente funciona
Verificação em duas etapas
Este sistema utiliza o protocolo padrão TOTP (Time-based One-Time Password) — o mesmo usado pelo Google Authenticator, Authy e aplicativos similares. Quando um administrador ativa a autenticação de dois fatores (2FA) ou quando esta é exigida por meio de uma política de segurança em todo o site, ele escaneia um código QR em seu aplicativo autenticador, que gera um novo código de seis dígitos a cada 30 segundos. Esse código é inserido juntamente com a senha normal a cada login.
Limitação de tentativas de login
Cada tentativa de login de administrador malsucedida é registrada para o endereço IP de origem. Quando as falhas de um determinado IP ultrapassam o limite configurado dentro do período definido, esse IP é bloqueado para novas tentativas até o término do período de bloqueio.
Acesso administrativo restrito por IP
Uma vez ativada, toda solicitação ao painel de administração é verificada em relação a uma lista de permissões antes que o roteamento do OpenCart seja executado. Qualquer pessoa que não esteja na lista é bloqueada imediatamente — ela nunca chega ao formulário de login.
Ocultação do diretório de administração
A extensão intercepta as solicitações para o seu caminho administrativo real e retorna um erro 404, a menos que o visitante já tenha acessado uma URL secreta de alias, que define um cookie e o redireciona silenciosamente para o local real.
Prompt de login em nível de servidor
Isso adiciona um prompt separado, nativo do navegador – renderizado pelo próprio navegador em vez de um formulário do OpenCart – em frente ao painel de administração, à loja virtual ou a ambos, aplicado no nível do servidor web antes da execução de qualquer lógica PHP.
Firewall de Aplicação Web
O WAF verifica os parâmetros de consulta recebidos, os campos POST e os cookies em relação a uma biblioteca de padrões conhecidos de injeção, XSS e path traversal. Uma correspondência aciona um erro 403 imediato antes que a solicitação chegue aos controladores do OpenCart.
Cabeçalhos de resposta de segurança
Cada opção aqui adiciona um cabeçalho específico, instruindo o navegador do visitante a impor um comportamento específico — como recusar a renderização da página em um iframe, recusar a tentativa de adivinhação de tipos de arquivo, forçar o uso de HTTPS e assim por diante.
Filtragem de spam em formulários
Quando ativada, a extensão insere automaticamente o widget CAPTCHA escolhido nos formulários de contato e cadastro da loja, sem necessidade de editar o tema, e verifica a resposta no servidor antes de aceitar o envio.
Medidas de prevenção de cópia/raspagem
Um conjunto de restrições do lado do cliente — desativando copiar/recortar/colar, clique com o botão direito, seleção de texto, visualização do código-fonte e atalhos das Ferramentas de Desenvolvedor — foi aplicado em toda a loja virtual, com uma lista de permissões de IP para funcionários que precisam do comportamento normal do navegador.
Monitoramento de integridade de arquivos
Uma tarefa agendada, acionada pelo agendador cron do seu servidor ao acessar uma URL exclusiva e protegida por token, verifica todos os arquivos da sua instalação, compara-os com uma base de referência mantida de arquivos essenciais do OpenCart e extensões comuns, e sinaliza qualquer arquivo novo, ausente ou modificado.
1.0.0 Proteção do Administrador
Verificação em duas etapas
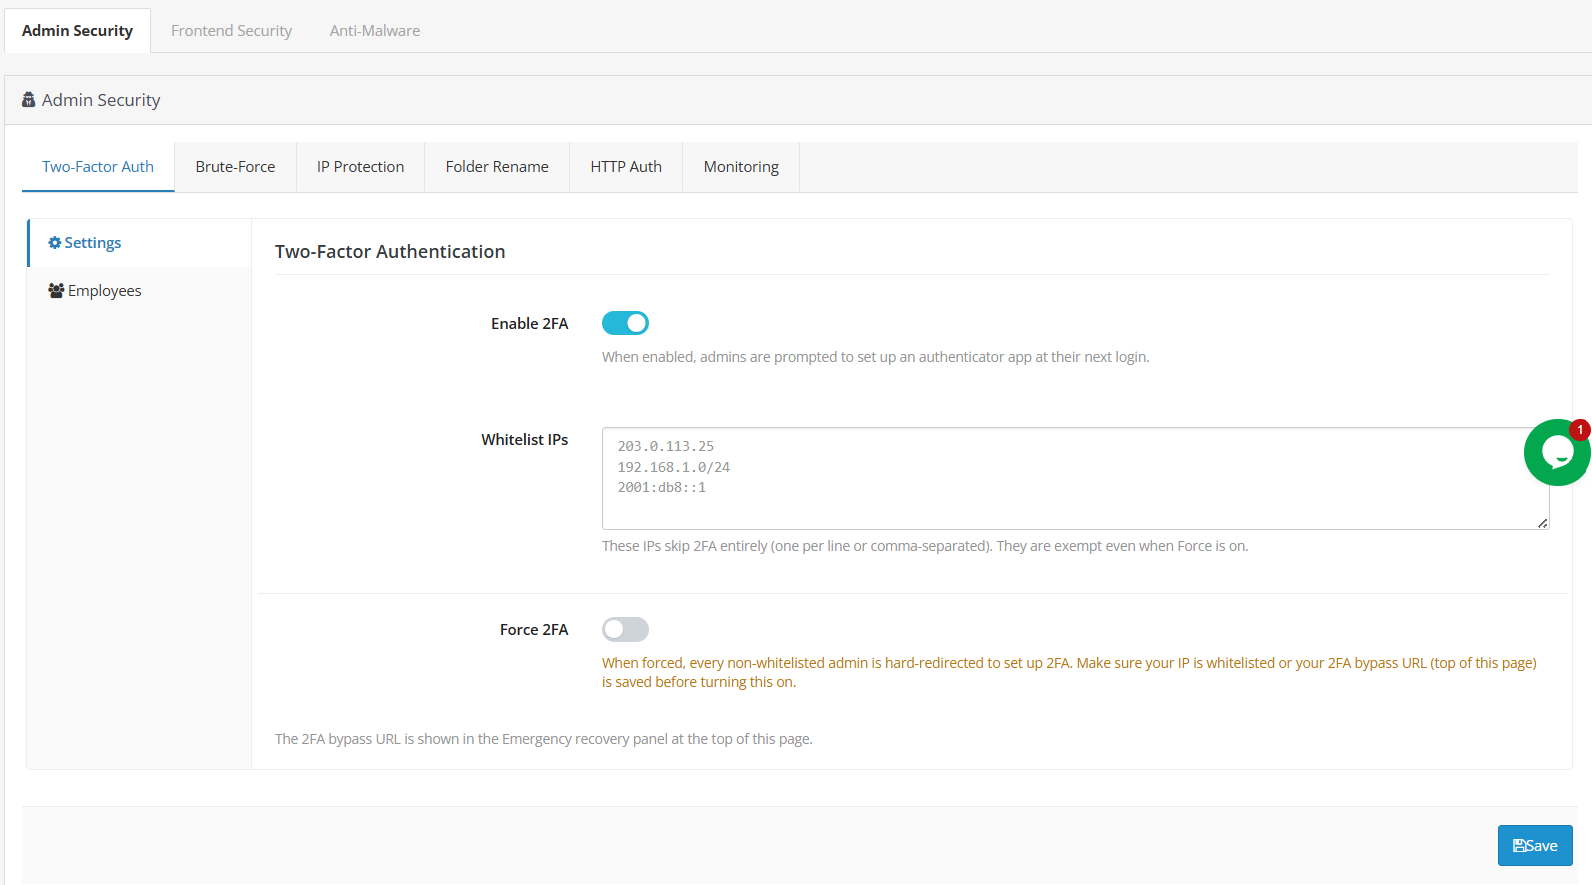
Habilitar 2FA – ativa o suporte à autenticação de dois fatores; os administradores serão orientados a configurar um aplicativo autenticador no próximo login.
IPs da lista de permissões – Endereços que ignoram completamente a autenticação de dois fatores (2FA), mesmo com a aplicação da política de segurança ativada. Adicione sua rede doméstica ou do escritório como medida de segurança antes de aplicar a política de segurança.
Forçar 2FA – Exige que todos os administradores que não estejam na lista de permissões configurem a autenticação de dois fatores (2FA) antes de prosseguir. Habilite somente após adicionar um endereço IP confiável à lista de permissões ou confirmar que o link de recuperação funciona.
ID – Identifica a conta de administrador.
Status da autenticação de dois fatores (2FA) – Mostra se a autenticação de dois fatores (2FA) está atualmente ativada nessa conta. Vale a pena verificar periodicamente, especialmente após mudanças na equipe.
Ação – Redefine um cadastro de autenticação de dois fatores (2FA) perdido para que o usuário possa registrar um novo dispositivo. Use imediatamente se alguém perder o celular autenticador.
Implementar a autenticação de dois fatores (2FA) inicialmente como opcional e, em seguida, torná-la obrigatória quando todos estiverem inscritos, é a melhor estratégia. caminho recomendado Isso impede a apropriação indevida de contas por meio de senhas vazadas, adivinhadas ou reutilizadas, já que a senha sozinha não é mais suficiente. Nunca imponha a autenticação de dois fatores (2FA) em todo o site sem antes adicionar pelo menos um endereço IP confiável à lista de permissões ou confirmar se o link de recuperação funciona. Mantenha essa lista de permissões curta e revisada regularmente, pois esses endereços ignoram completamente a 2FA. Adicione “redefinir 2FA” à sua lista de verificação de desligamento para funcionários que estão saindo da empresa.
Proteção de força bruta
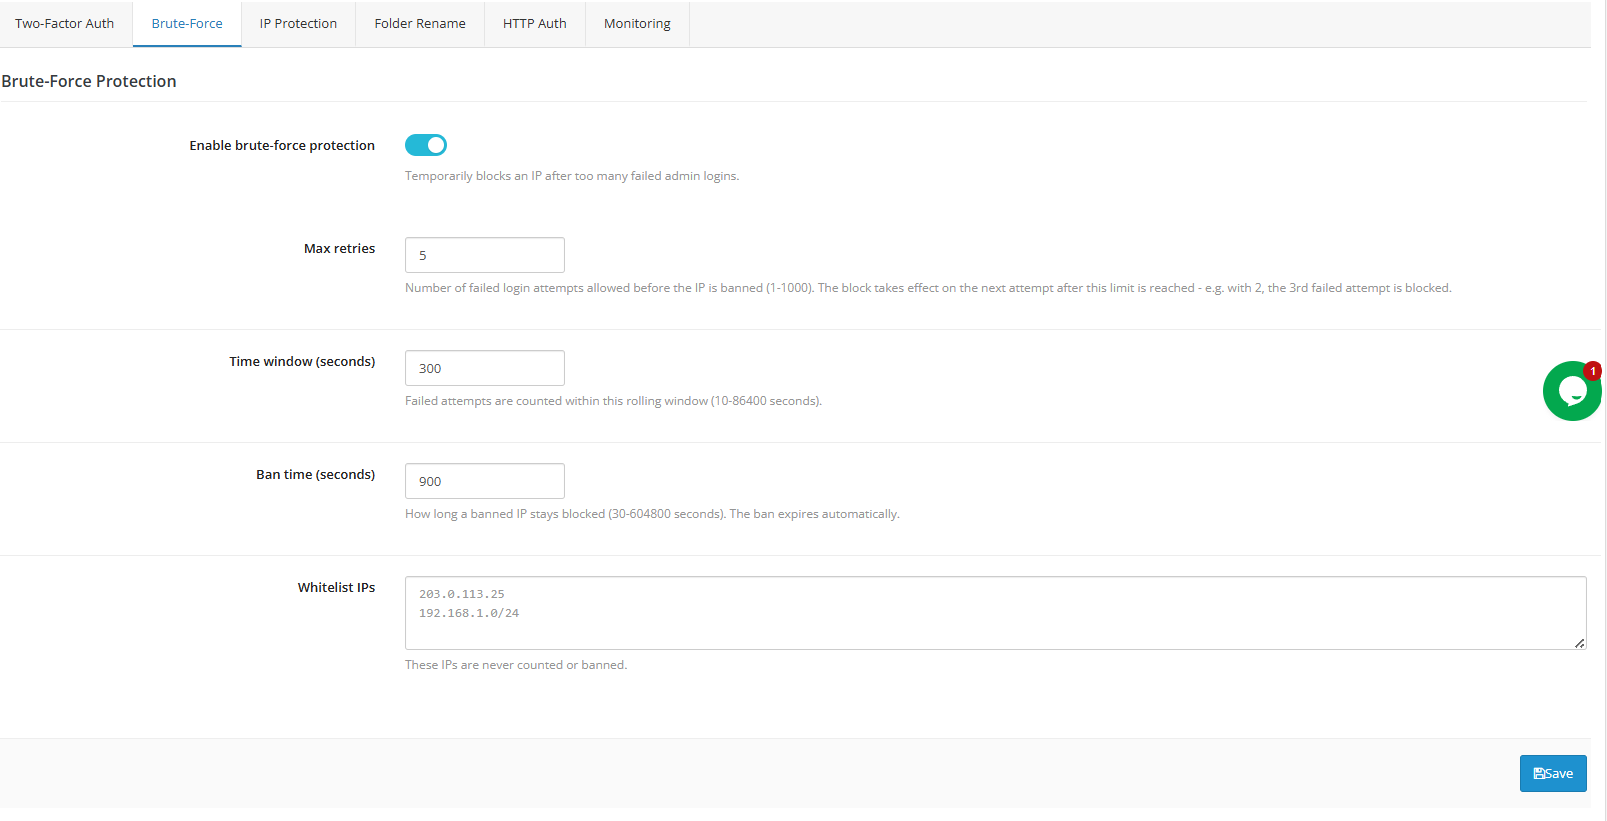
Ativar limitação de requisições – bloqueia temporariamente um endereço IP após um número excessivo de tentativas de login de administrador malsucedidas. Recomendado para qualquer loja em produção.
Máximo de tentativas – Número de tentativas falhas permitidas antes que uma suspensão seja aplicada. 5 é um valor padrão razoável.
Janela de tempo (segundos) – o período contínuo em que as falhas são contabilizadas. 300 segundos (5 minutos) funciona para a maioria das lojas.
Tempo de banimento (segundos)) – quanto tempo um IP banido permanece bloqueado; expira automaticamente.
IPs da lista de permissões – endereços nunca foram contabilizados no limite ou banidos.
Comece com valores moderados, verifique seu registro de login após uma semana e aumente a segurança se padrões de ataque repetidos continuarem aparecendo de IPs variados. Isso funciona melhor em conjunto com a autenticação de dois fatores (2FA) do que sozinha — a limitação de tráfego retarda os ataques, enquanto a 2FA os impede completamente, mesmo que a senha seja eventualmente descoberta. Os bloqueios são removidos automaticamente após o término do período; não é necessário remover o bloqueio manualmente.
Acesso administrativo restrito por IP
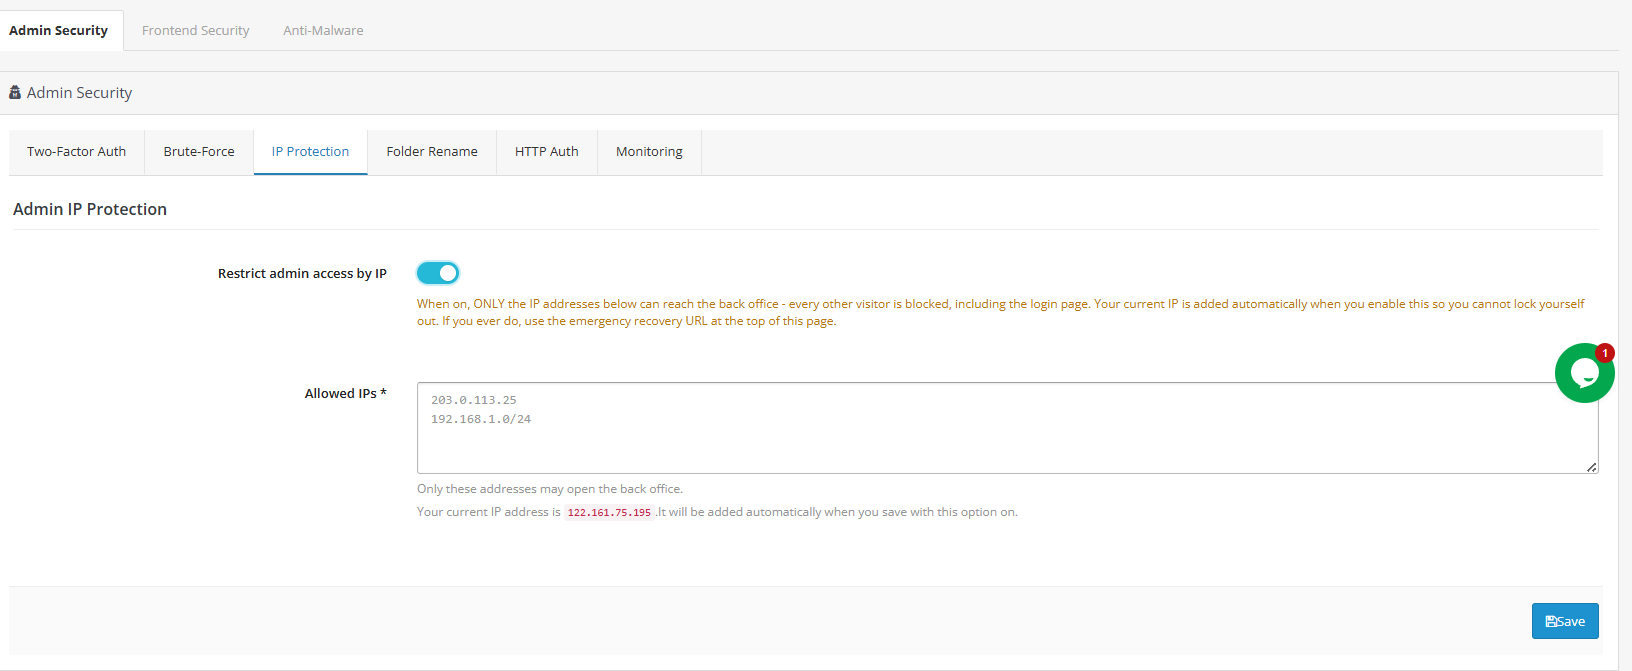
- Restringir o acesso de administrador por IP: Limita o acesso ao painel de administração a uma lista específica de endereços confiáveis.
- Como Funciona
Uma vez ativada, apenas os IPs listados poderão acessar o painel de administração; todos os outros visitantes serão bloqueados, incluindo qualquer pessoa que tente acessar a página de login. Seu IP atual é adicionado automaticamente assim que você ativa esta opção, portanto, você não se bloqueará. - IPs permitidos (obrigatório)Somente os endereços inseridos aqui serão permitidos.
Ocultação do diretório de administração
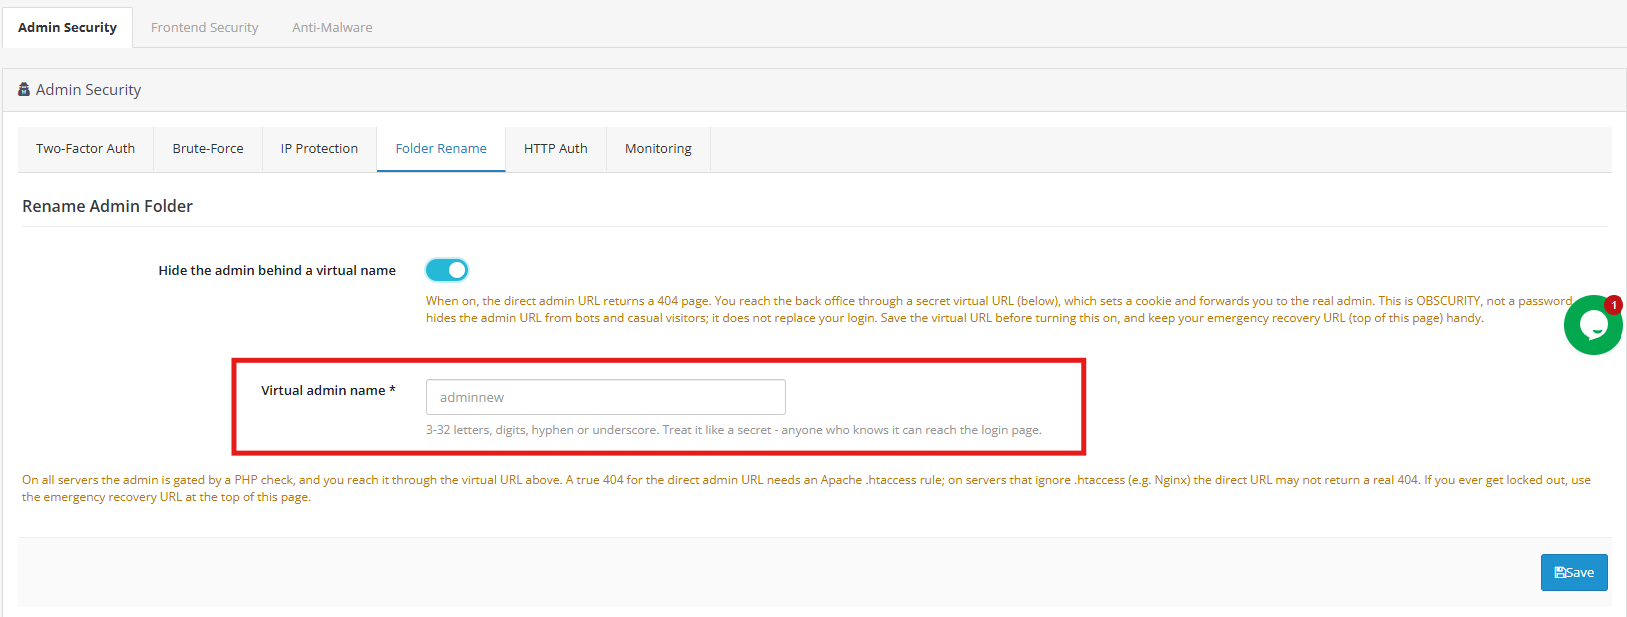
- Ocultar nome do diretório de administradoresSubstitui o URL real do seu painel administrativo por um alias secreto, removendo sua loja do conjunto de sites que os scanners automatizados encontram ao adivinhar caminhos administrativos comuns.
- Como Funciona
Quando ativada, a URL de administração direta retorna uma resposta 404 e o painel só pode ser acessado através do alias configurado abaixo. - Nome alternativo: De 3 a 32 letras, dígitos, hífens ou sublinhados. Trate isso como um segredo, da mesma forma que uma senha.
Solicitação de login em nível de servidor (Administrador)
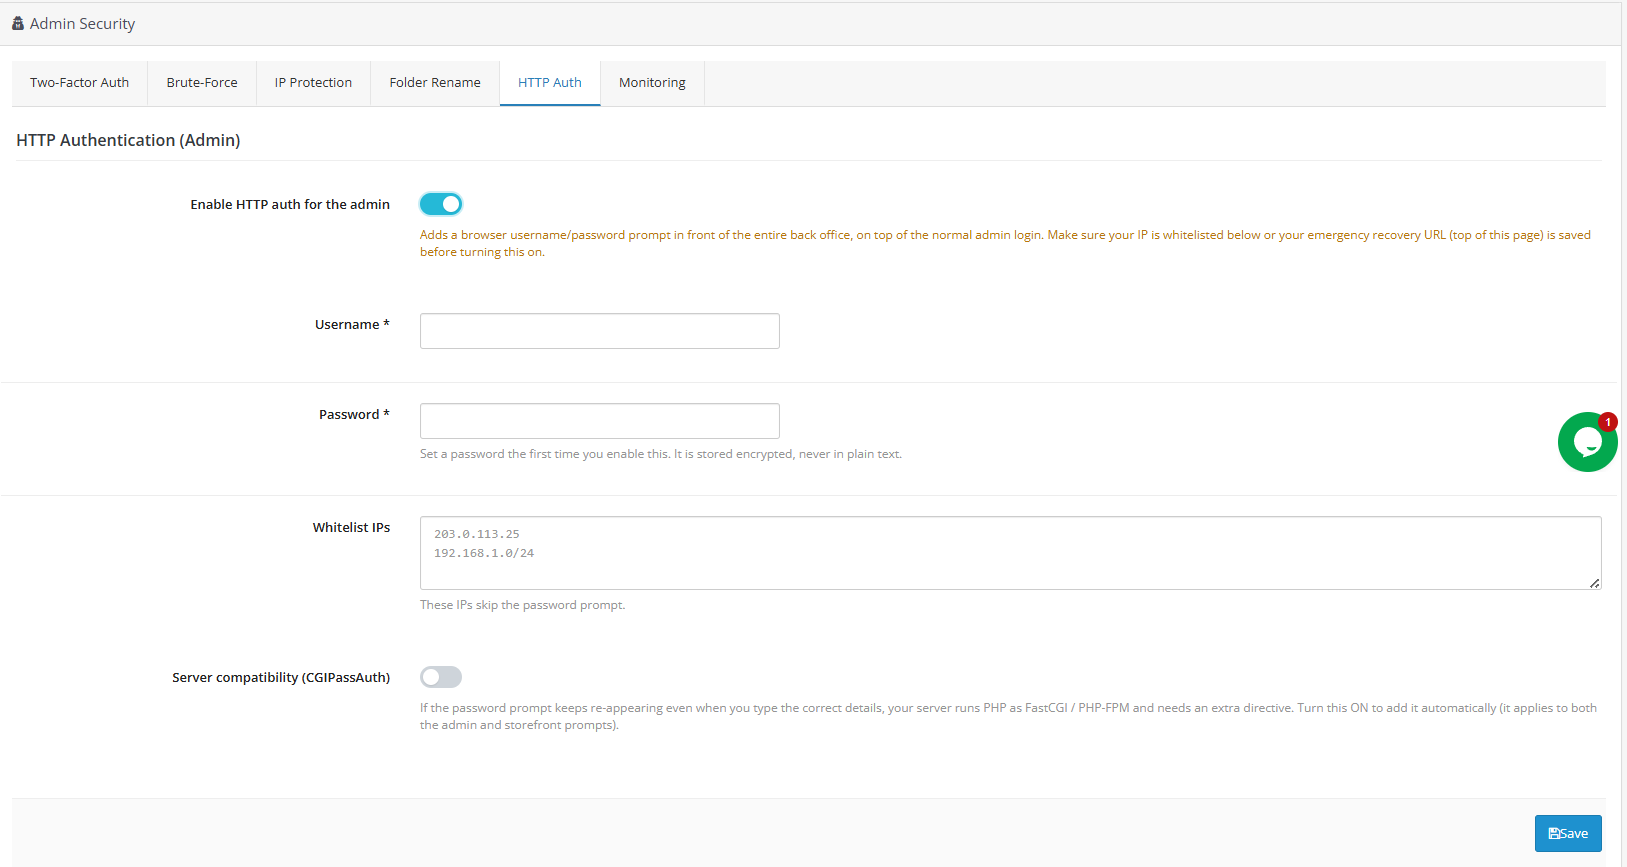
Parte da Plugin de proteção por senha para OpenCart Essa funcionalidade, integrada a esta extensão, adiciona uma camada de autenticação nativa do navegador em frente ao próprio painel de administração.
- Ative a autenticação HTTP para o administrador.Adiciona uma solicitação de nome de usuário/senha antes mesmo da tela de login do administrador ser carregada.
- Usuário senhaCredenciais para o prompt; a senha é armazenada criptografada e nunca salva em texto simples.
- IPs da lista de permissõesEndereços que ignoram completamente a solicitação.
- Compatibilidade com o servidor (PHP-FPM/FastCGI)Adiciona uma diretiva necessária em servidores onde o cabeçalho de autenticação não está sendo transmitido corretamente.
Monitoramento de login
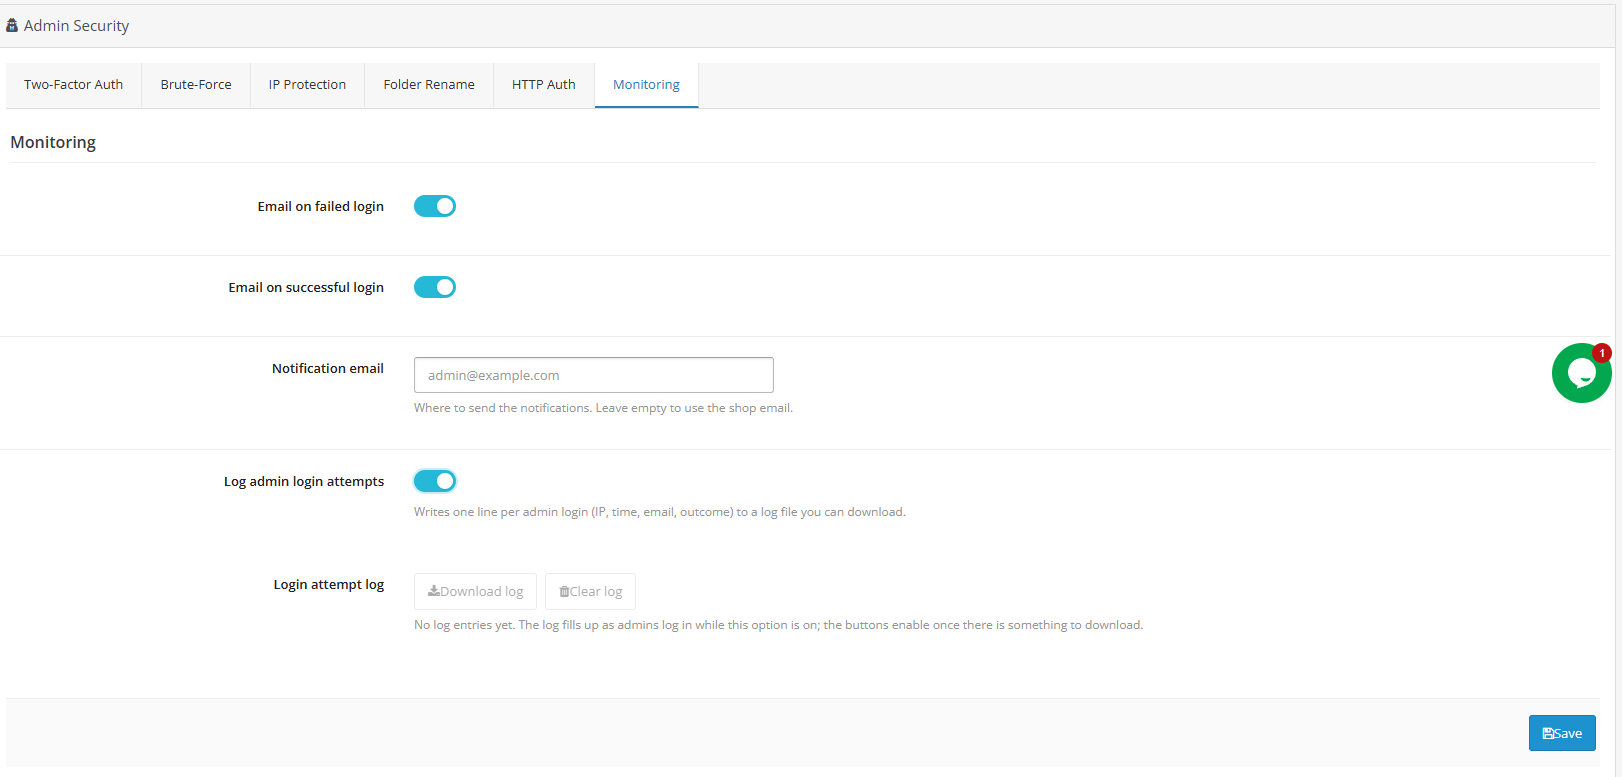
Uma característica fundamental disto Plugin de segurança de login para OpenCartEsta aba fornece visibilidade de todas as tentativas de login de administrador feitas em sua loja.
- E-mail de confirmação de loginEnvia uma notificação sempre que um administrador faz login com sucesso.
- Email de Notificação: Local para onde os alertas são enviados; por padrão, será usado o endereço de e-mail da sua loja se este campo for deixado em branco.
- Registrar tentativas de login do administradorRegistra o endereço IP, a hora, o e-mail e o resultado de cada tentativa de login em um arquivo de log que pode ser baixado.
- Registro de tentativas de loginO próprio registro; os botões de download são ativados assim que houver entradas.
2.0.0 Proteção de Vitrine
A Proteção da Loja Virtual abrange tudo com que um cliente ou um bot interage diretamente. É aqui que entram em ação o firewall, o CAPTCHA e a funcionalidade de cabeçalho de segurança. Extensão de segurança do OpenCart Todos trabalham lado a lado, cada um lidando com uma ameaça diferente que o cliente enfrenta.
Firewall de Aplicação Web
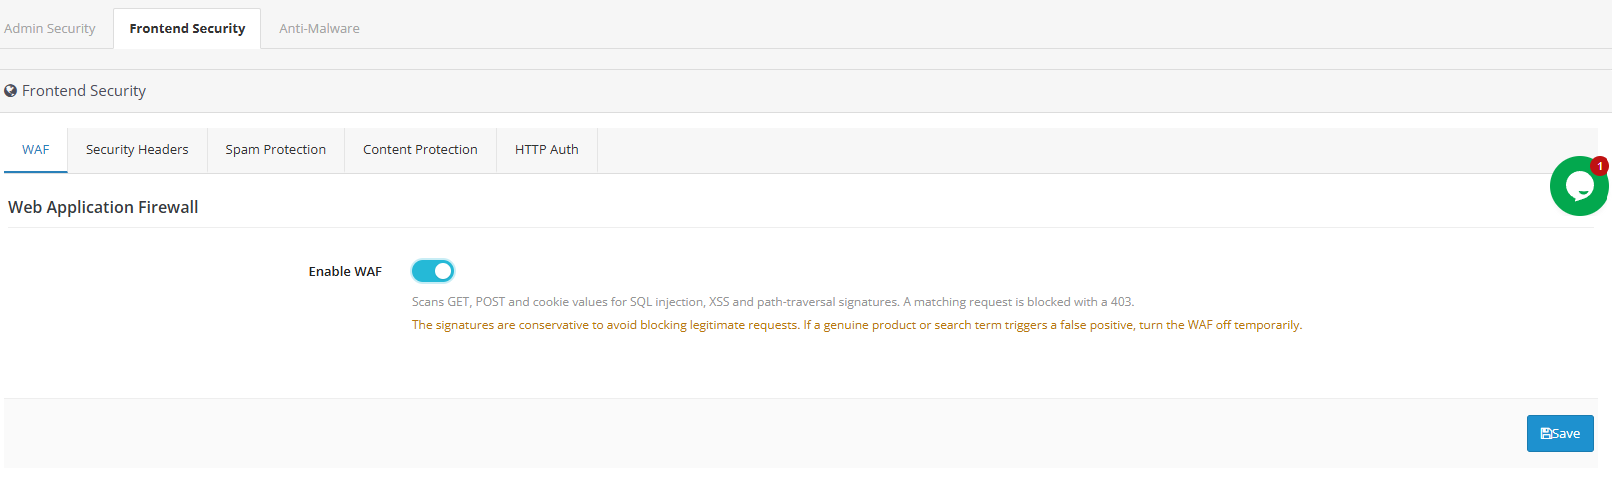
Funcionando como um dedicado Extensão de firewall do OpenCartEssa funcionalidade bloqueia automaticamente solicitações que contenham padrões conhecidos de injeção de SQL, cross-site scripting ou path traversal antes que elas cheguem ao código da loja virtual. Nenhuma configuração é necessária além de habilitá-la.
Cabeçalhos de resposta de segurança
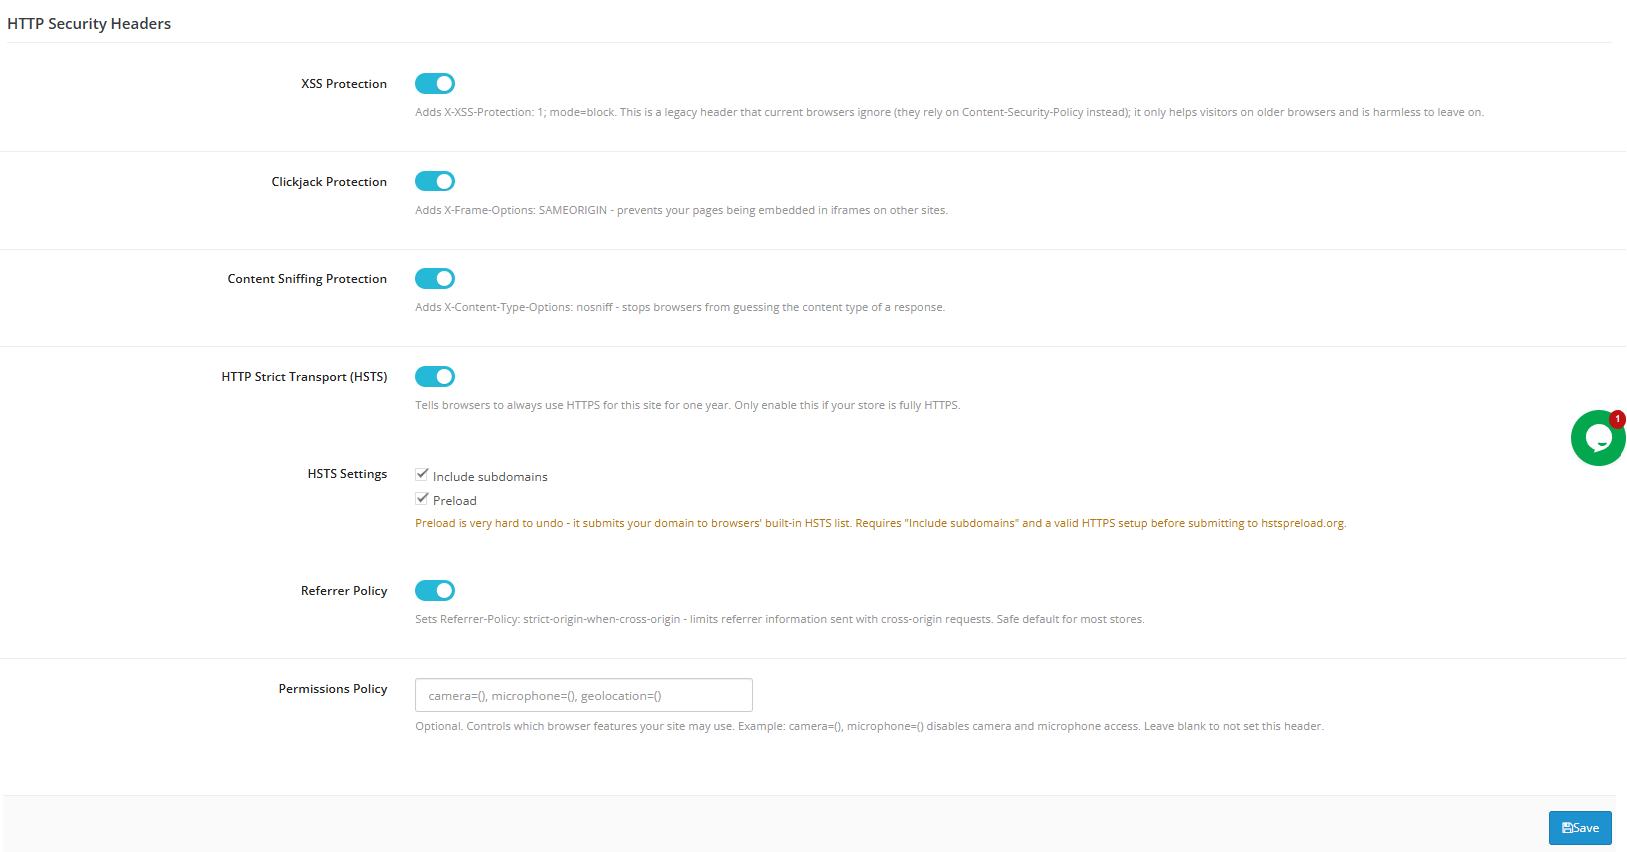
Essas configurações adicionam pequenas instruções invisíveis que informam aos navegadores como lidar com sua loja de forma segura. A maioria delas pode ser ativada sem problemas e deixada como está.
- Proteção XSSUma proteção antiga contra um tipo específico de ataque. Os navegadores modernos têm proteção integrada melhor, mas manter essa opção ativada não faz mal; considere-a como uma trava de segurança adicional para navegadores mais antigos.
- Proteção contra ClickjackImpede que outros sites exibam secretamente sua loja dentro de um frame oculto, um truque às vezes usado para enganar os visitantes e fazê-los clicar em coisas que não deveriam.
- Proteção contra detecção de conteúdo: Indica aos navegadores que confiem no tipo de arquivo declarado pelo seu armazenamento em vez de tentarem adivinhar, fechando uma brecha que os atacantes às vezes exploram.
- Navegação somente HTTPS (HSTS)Indica aos navegadores para sempre utilizarem a versão segura e criptografada do seu site, e nunca a versão não segura.
- Incluir subdomínios / Pré-carregar: Estende essa regra a quaisquer subdomínios que você utilize e, opcionalmente, pode registrar sua loja em uma lista global de verificação automática de navegadores.
- Política de referênciaLimita a quantidade de informações que os navegadores compartilham sobre a origem de um visitante quando ele clica em um link que o leva para fora da sua loja.
- Política de permissõesControla quais recursos do dispositivo (câmera, microfone, etc.) as páginas da sua loja podem solicitar no navegador do visitante.
Filtragem de spam em formulários
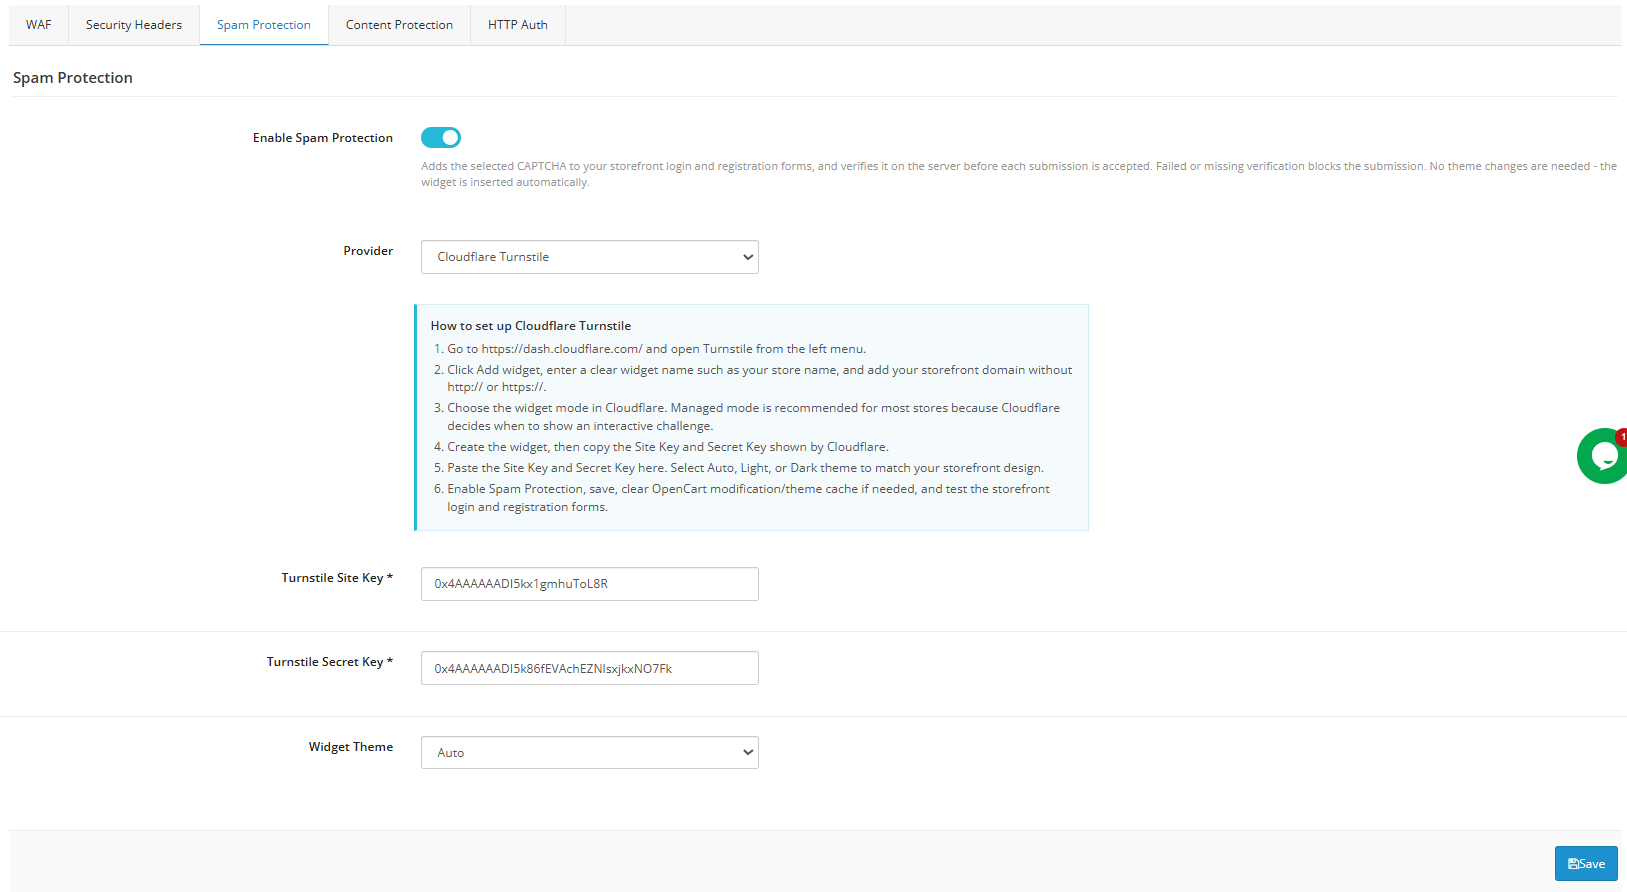
Como um recurso integrado Extensão de proteção contra spam para OpenCart e Extensão de captcha para OpenCartEssa funcionalidade impede que bots e spammers inundem seus formulários de contato e cadastro com envios indesejados. Ela funciona com provedores como Cloudflare Turnstile, Google reCAPTCHA e hCaptcha, cada um verificando se um visitante real, e não um bot, está enviando o formulário.
- Ativar proteção contra spamAdiciona uma verificação CAPTCHA aos seus formulários de contato e registro, verificada no servidor para que não possa ser burlada.
- ProvedorEscolha Turnstile, reCAPTCHA ou hCaptcha; cada um funciona de uma maneira um pouco diferente, mas todos bloqueiam spam automatizado.
- Chave do site / Chave secretaCódigos do seu provedor escolhido que conectam sua loja de forma segura.
- Tema do widgetControla a aparência da caixa CAPTCHA (Automático, Claro ou Escuro).
Proteção de Conteúdo
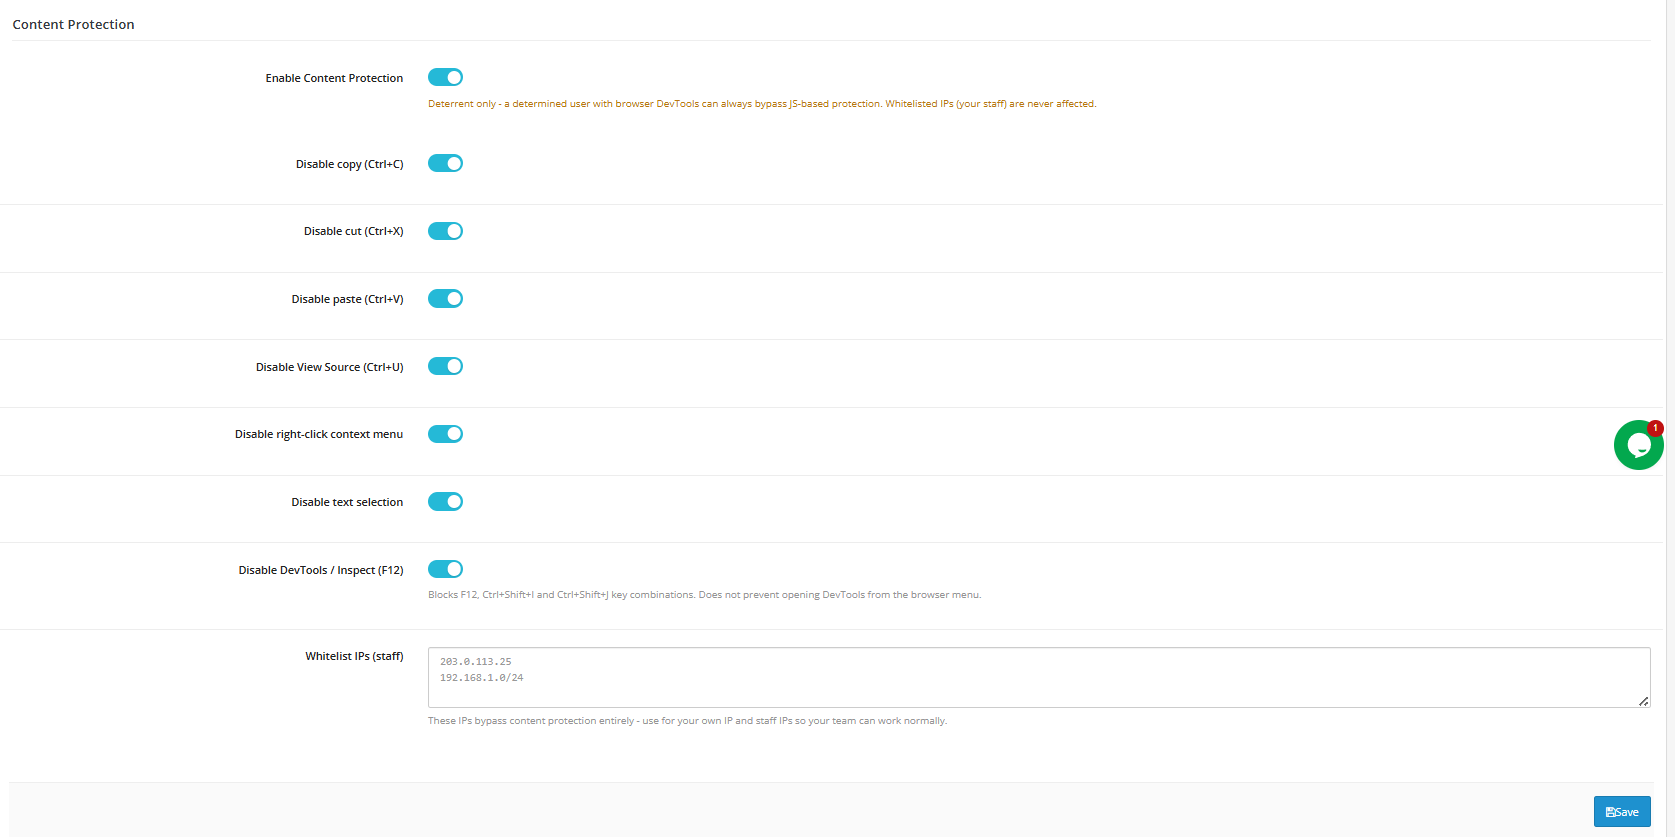
- Ativar proteção de conteúdo: Botão mestre de bloqueio. Isso funciona apenas como um impedimento; um visitante determinado ainda pode contorná-lo usando as ferramentas de desenvolvedor do navegador.
- Desativar Copiar/Recortar/ColarBloqueia os atalhos de teclado que os visitantes usariam para copiar ou colar o conteúdo da página.
- Desativar a visualização do código-fonte (Ctrl+U)Bloqueia o atalho para visualizar o código-fonte de uma página.
- Desativar o menu de contexto (clique com o botão direito do mouse).Remove o menu de contexto que os visitantes poderiam usar para salvar imagens ou copiar conteúdo.
- Desativar seleção de texto: Impede o realce ou a seleção de texto na página.
- Desativar DevTools/Inspecionar (F12)Bloqueia os atalhos F12, Ctrl+Shift+I e Ctrl+Shift+J. Não impede que alguém abra as Ferramentas de Desenvolvedor pelo menu do próprio navegador.
- Lista de IPs permitidos (Equipe)Endereços que ignoram todas as restrições de proteção de conteúdo.
Solicitação de login para toda a loja
Outra camada disso Plugin de proteção por senha para OpenCart, essa funcionalidade protege toda a loja virtual por meio de uma solicitação de nome de usuário/senha no nível do navegador, separada da solicitação do lado do administrador descrita na Seção 6.
- Ative a autenticação HTTP para a loja virtual.Adiciona uma solicitação de senha antes que qualquer página da loja possa ser visualizada.
- Usuário senhaCredenciais específicas da loja virtual, armazenadas criptografadas.
- IPs da lista de permissõesEndereços que ignoram completamente a solicitação da loja virtual.
Isso visa manter uma loja em fase de pré-lançamento ou de testes privada dos mecanismos de busca e visitantes casuais. A dificuldade aqui é intencional, ao contrário do aviso do lado do administrador. Se o aviso continuar aparecendo em loop mesmo com as credenciais corretas em um servidor PHP-FPM/FastCGI, habilite a configuração de compatibilidade em Proteção do Administrador para resolver o problema; essa configuração se aplica tanto aos avisos do administrador quanto aos da loja.
3.0.0 Monitoramento da Integridade de Arquivos
Configurações
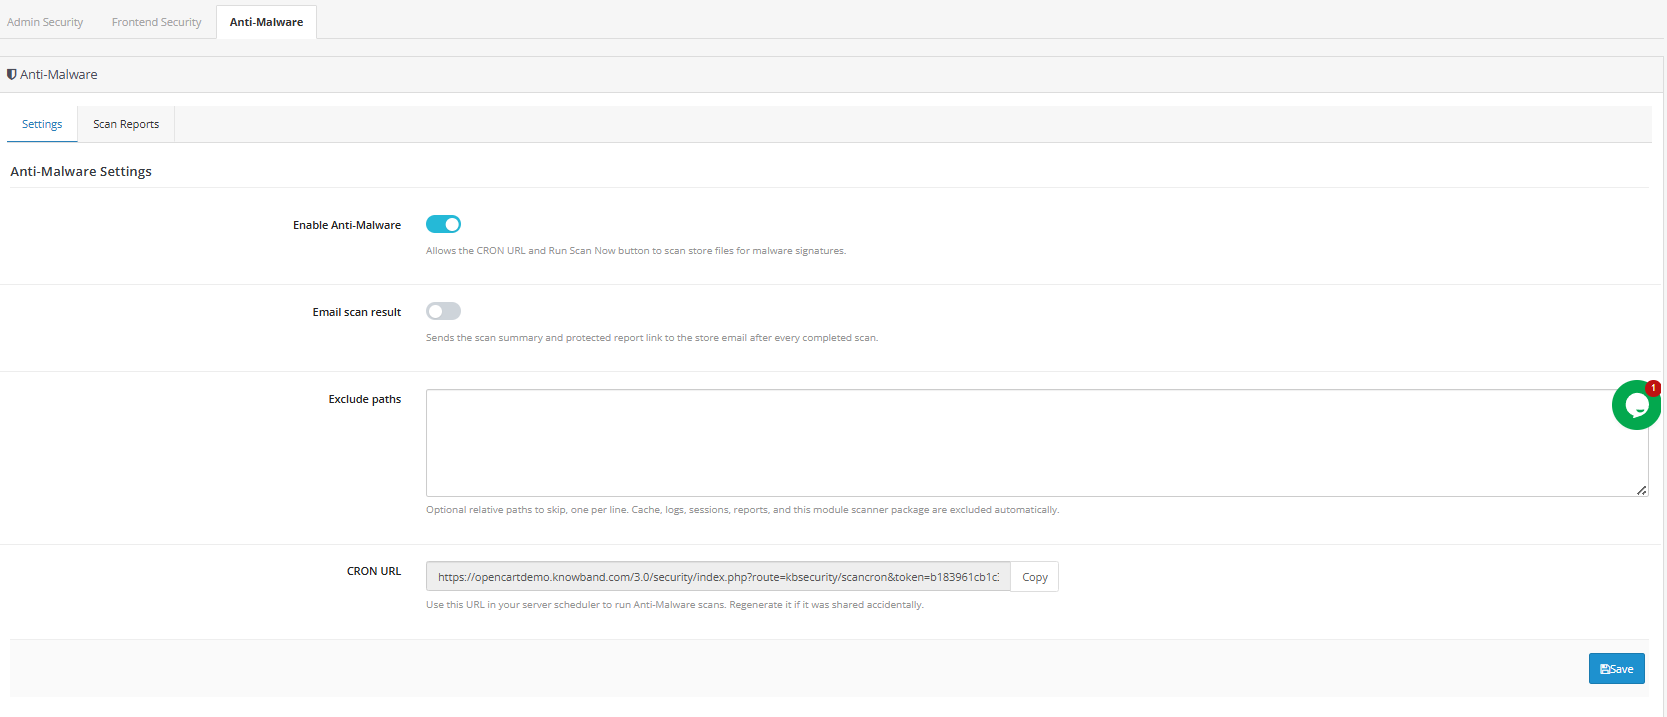
- Ativar o monitoramento de integridade de arquivos: Botão liga/desliga principal; quando desligado, o ponto de extremidade da varredura retorna imediatamente sem varrer nada.
- Alerta por e-mail sobre novas ameaçasEnvia um alerta para o e-mail do administrador sempre que uma verificação encontra algo novo ou modificado. Alertas repetidos para falsos positivos conhecidos são suprimidos automaticamente.
- Excluir CaminhosCaminhos relativos, um por linha, a serem ignorados durante a verificação, úteis para suprimir falsos positivos conhecidos, como diretórios de fornecedores.
- URL do cronUma URL exclusiva, protegida por token, que aciona uma verificação sempre que seu agendador a solicita.
Para configurar corretamente: habilite o recurso, ative os alertas por e-mail e adicione a URL do cron às tarefas agendadas do seu painel de controle de hospedagem (ou ao seu próprio crontab), geralmente agendadas para horários de menor movimento, como 2h da manhã. Os alertas são disparados apenas para ameaças genuinamente novas ou alteradas. Assim que um arquivo for detectado e excluído ou confirmado, os alertas subsequentes para esse item serão suprimidos.
Histórico de varredura
- IDIdentificador sequencial para cada execução de varredura.
- Data: Quando a varredura foi executada.
- Acionado por: Manual ou agendado (cron).
- Arquivos escaneadosTotal de arquivos verificados nessa execução.
- AmeaçasNúmero de arquivos novos ou modificados sinalizados.
- DuraçãoQuanto tempo demorou o exame?
- StatusEstado de conclusão.
- Visualizar relatório: Abre os resultados detalhados desse exame.
Esta aba é puramente histórica e pode ser filtrada por intervalo de datas. Nenhuma configuração é necessária. Analise seus relatórios após as primeiras verificações agendadas para entender o que é “normal” para sua loja, já que a maioria dos sites apresenta alguns arquivos sinalizados relacionados a atualizações rotineiras de temas ou extensões. Uma vez estabelecida essa base, descobertas realmente incomuns se destacarão com mais clareza. Investigue qualquer verificação em que a contagem de ameaças ultrapasse em muito sua base, mesmo que os arquivos individuais não pareçam obviamente maliciosos à primeira vista. Muitas vezes, é exatamente assim que uma invasão em estágio inicial se apresenta.
Conclusão
Gerenciador de Segurança Avançada do OpenCart Reúne as proteções que a maioria das lojas acaba precisando de forma fragmentada — verificação em duas etapas, limitação de tentativas de login, firewall, CAPTCHA e verificação de integridade de arquivos — em uma tela centralizada e configurada. Configurada cuidadosamente, começando com o monitoramento de logins e o link de recuperação de emergência antes de adicionar controles mais restritivos, ela reduz significativamente os caminhos de ataque mais comuns contra lojas OpenCart, sem adicionar atrito para os clientes reais ou para sua equipe.
O Gerenciador de Segurança Avançada do OpenCart também está disponível no OpenCart Marketplace, e os proprietários de lojas podem acessar o módulo clicando aqui. aqui.