
Leia isto primeiro. O PHP lançou correções em 21 de outubro para duas falhas críticas. Se sua loja estiver rodando em uma versão do PHP sem as correções, um invasor poderá executar código no servidor sem precisar fazer login. Nenhuma dessas falhas está presente no PrestaShop. Hoje, você precisa de três informações: qual versão do PHP está em execução, se sua hospedagem aplicou a correção (obtenha a confirmação por escrito) e se o PHP foi reiniciado desde então.
A maioria das notícias de segurança se concentra em plugins ou temas, e a solução é um botão com o rótulo “Atualizar”. Este caso é diferente. O problema está no mecanismo da sua loja, e a solução está no servidor, fora do alcance do painel administrativo. É por isso que é fácil passar despercebido, e é por isso que você precisa dedicar uma tarde para corrigi-lo com calma e de forma sistemática.
Como isso aconteceu
A equipe do PHP alertou em 20 de outubro sobre a chegada de atualizações de segurança. Elas foram descobertas em 21 de outubro e receberam os números CVE-2026-109618 e CVE-2026-109619. Ambas as vulnerabilidades têm pontuação 9.2 na escala CVSS v4.0, são consideradas bastante críticas e ganharam o apelido de “php2shell”. Um alerta conjunto foi emitido pela Comissão Europeia (DG CNECT), ENISA, CERT-EU, Europol EC3 e a rede CSIRTs.
A Comissão Europeia (DG CNECT), a ENISA, o CERT-EU, a Europol EC3 e a Rede CSIRTs emitiram então uma declaração conjunta instruindo as organizações a agirem.
Versões corrigidas: PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35.
O que está realmente quebrado?
Ambas as falhas podem resultar na execução remota de código sem autenticação. Traduzindo: um desconhecido na internet poderia fazer com que seu servidor executasse suas instruções.
A vulnerabilidade CVE-2026-109618 está relacionada a um problema de gerenciamento de memória. Imagine que o PHP esteja construindo o espaço de trabalho para uma requisição recebida e o servidor fique sem memória no meio do processo. O PHP para, mas a rotina de limpeza subsequente assume que o espaço de trabalho incompleto está completo e continua a processá-lo.
A vulnerabilidade CVE-2026-109619 está mais relacionada a um problema persistente. Algo que pertencia a uma requisição permanece ativo após a liberação da memória, e uma requisição posterior no mesmo processo pode acessá-lo e confiar nele.
Observe onde ambos residem: dentro do PHP. O PrestaShop não é o culpado e não pode se defender contra isso, já que o ataque pode ocorrer antes mesmo da execução de uma única linha de código do PrestaShop. Portanto, uma atualização de módulo ou do núcleo não altera nada nesse caso. A atualização do PHP resolve o problema.
De quem é o problema?
Todas as formas de executar PHP na web estão em questão: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP e LiteSpeed. O Apache com mod_php é o pior caso, pois o ataque pode ocorrer antes de qualquer código da aplicação.
O que você precisa fazer depende do seu ambiente de hospedagem e de quem gerencia sua instalação do PHP:
| Ambiente de hospedagem | Quem gerencia o PHP? | Ação recomendada |
|---|---|---|
| Alojamento Web | Seu provedor de hospedagem | Entre em contato com seu provedor de hospedagem e solicite a confirmação de que as correções de segurança relevantes do PHP foram aplicadas ao seu ambiente. |
| VPS ou Servidor Dedicado | Você ou o administrador do sistema | Instale as atualizações de segurança apropriadas para a sua versão do PHP ou pacote do sistema operacional e, em seguida, reinicie os serviços PHP relevantes, se necessário. |
| Docker ou hospedagem em contêineres | A equipe responsável pela imagem do contêiner | Recrie a imagem usando uma imagem base PHP com as correções de segurança aplicáveis e, em seguida, reimplemente e verifique o ambiente em execução. |
| Versões PHP antigas ou não suportadas | Seu provedor de hospedagem ou administrador do servidor | Verifique se existe uma versão compatível com as correções de segurança do fornecedor. Caso contrário, planeje a migração para uma versão do PHP suportada após verificar a compatibilidade com sua loja, tema e módulos. |
Sua lista de tarefas para hoje.
- Consulte a versão do PHP. Back Office, Parâmetros Avançados, Informações.
- Escreva para o seu anfitrião. Basta perguntar diretamente: “Nossos servidores foram corrigidos para as vulnerabilidades CVE-2026-109618 e CVE-2026-109619 e todos os nossos processos PHP foram reiniciados?” Anote a resposta. Dica: Algumas distribuições aplicam a correção silenciosamente, mantendo o número da versão inalterado; portanto, a idade do número da versão não pode ser usada para determinar se o servidor é vulnerável ou não.
- Atualize e reinicie. Use uma versão corrigida ou um pacote com patch do fornecedor. Reinicie todos os processos PHP. Reiniciar é uma etapa que as pessoas esquecem. No Docker, reconstrua as imagens.
- Em PHP 8.1 ou inferior? O projeto PHP publicou correções mínimas para as versões 7.4, 8.0 e 8.1, e muitas distribuições Linux e fornecedores de LTS incluem pacotes com essas correções. Verifique se a sua distribuição oferece esse tipo de pacote. De qualquer forma, comece a planejar a migração para uma versão com suporte.
- Considere o PrestaShop em seguida. Escolha uma versão que seja compatível com a sua versão do PHP (tabela abaixo). Isso deve ser feito após a aplicação do patch, não antes.
Ainda não consegue corrigir? As diretrizes da UE sugerem uma opção: isolar o aplicativo exposto da rede pública até que o problema seja resolvido. Uma medida drástica para uma loja, sem dúvida. Mesmo assim, vale a pena tê-la como alternativa.
Soluções provisórias enquanto você espera
A posição oficial do PHP é que nenhuma mitigação é completa e a atualização é a única opção segura. Considere tudo nesta seção como uma forma de reduzir a exposição por alguns dias, nada mais.
- Capa post_max_size com 8M (32M se forem necessários uploads), mantenha upload_max_filesize Abaixo disso, adicione limites de tamanho no servidor web ou proxy.
- Desative o progresso do upload com session.upload_progress.enabled=0Tem que ser inserido no php.ini, no pool FPM ou na configuração do servidor; ini_set e . User.ini Não vai funcionar. Reinicie os processos.
- Apenas PHP 8.5: rastreamentos de erros fatais=0Em seguida, reinicie os trabalhadores.
- Apenas para administradores: limite_de_memória=-1 via php_admin_valueE somente com um limite de memória de contêiner ou cgroup realmente aplicado. Ignore RLIMIT_AS e RLIMIT_DATA. Uma configuração incorreta aqui pode derrubar o servidor.
- Ocultar erros (error_reporting, display_errors, @) não oferece nenhuma proteção.
E quanto a um firewall na frente? O Cloudflare, por exemplo, implementou regras para o php2shell, o que é uma barreira extra valiosa. No entanto, ele só vê o tráfego que passa por ele. Portanto, o servidor de origem precisa bloquear todo o tráfego, exceto o que vem do WAF. É como ter um cinto de segurança e não um carro novo.
A única solução definitiva é atualizar o PHP.
Consertando corretamente
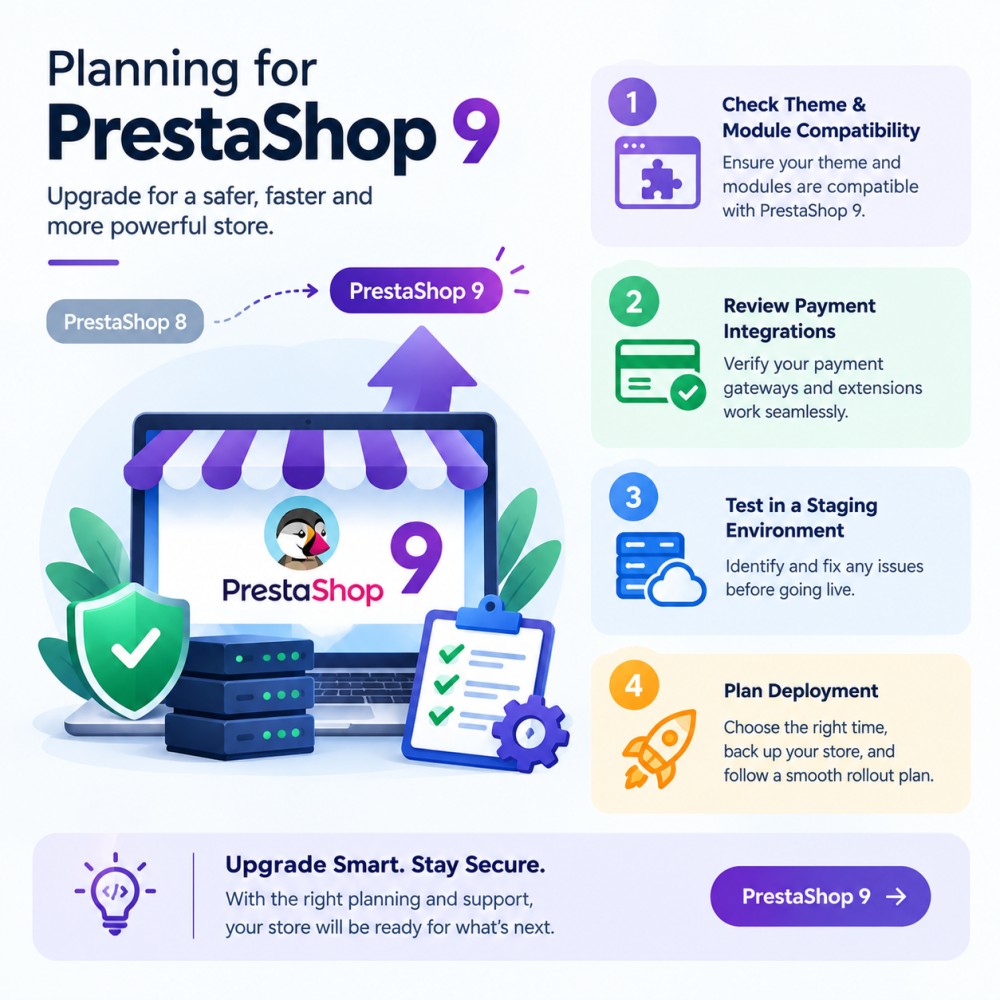
Como fazer da maneira correta? Após superar a situação de crise, certifique-se de usar uma versão do PHP compatível com sua loja e de combiná-la com uma versão do PrestaShop também compatível com esse PHP. Lembre-se do calendário, pois o PHP 8.2 chegará ao fim de seu ciclo de vida em dezembro de 2026. Antes de atualizar o PHP ou planejar uma atualização do PrestaShop, verifique o status de segurança da sua versão do PHP e confirme a compatibilidade com a versão do PrestaShop, o tema e os módulos instalados.
| Versão do PHP | Status de Segurança | Considerações sobre a compatibilidade com o PrestaShop |
|---|---|---|
| PHP 8.5 | Verifique a versão de segurança e o status dos patches aplicáveis. | Verifique a compatibilidade com o PrestaShop 9 e todos os temas e módulos instalados antes de atualizar. |
| PHP 8.4 | Verifique a versão de segurança e o status dos patches aplicáveis. | Confirme a compatibilidade com a sua versão do PrestaShop e extensões. |
| PHP 8.3 | Verifique a versão de segurança e o status dos patches aplicáveis. | Verifique os requisitos de versão do PrestaShop e a compatibilidade dos módulos antes de alterar as versões do PHP. |
| PHP 8.2 | Verifique as correções de segurança relevantes e o ciclo de suporte da filial. | Verifique a compatibilidade com sua loja atual e o caminho de atualização planejado. |
| PHP 8.1 | Verifique o suporte do fornecedor e se existem versões de segurança compatíveis (backports). | Confirme os requisitos de PHP da sua versão específica do PrestaShop antes de atualizar. |
| PHP 8.0, 7.4 e versões anteriores | Essas versões estão em fim de vida útil no código principal; verifique se seu fornecedor oferece atualizações de segurança (backports). | Planeje a migração para uma versão do PHP suportada e uma versão do PrestaShop compatível, após testar temas, módulos e integrações de pagamento. |
Importante: Uma versão mais recente do PHP não é automaticamente segura, e uma versão mais antiga não significa necessariamente que não esteja livre de patches se o fornecedor disponibilizar correções de segurança. Verifique o status real dos patches e a compatibilidade com sua loja antes de fazer alterações.
Uma grande atualização do PrestaShop é um projeto complexo e demorado. Não existe uma solução rápida para essas vulnerabilidades. Se o PrestaShop precisar esperar, aplique os patches no PHP agora e agende a atualização separadamente.
Precisa de ajuda para proteger ou atualizar sua loja virtual?
Manter a segurança da sua loja virtual exige atualizações de segurança em tempo hábil e uma plataforma bem mantida. Se precisar de ajuda para aplicar os patches de segurança PHP apropriados ou para planejar a atualização do seu PrestaShop 9 , a equipe da KnowBand está aqui para ajudar.
Nossa equipe pode ajudar você a avaliar os requisitos da sua loja, verificar a compatibilidade e planejar os próximos passos para manter sua loja segura e funcionando sem problemas. Além do suporte de segurança e atualização, você pode explorar A gama de módulos de comércio eletrónico da KnowBand Para melhorar a funcionalidade da sua loja, aprimorar a experiência de compra e apoiar o crescimento do seu negócio.
Precisa de assistência especializada? Entre em contato com a KnowBand Para discutir correções de segurança do PHP, atualizações do PrestaShop ou os módulos certos para sua loja.
Perguntas e Respostas Rápidas
Pergunta 1: Preciso atualizar meus módulos?
Resposta: Não, não por causa dessas vulnerabilidades CVE. Um módulo não pode corrigir o PHP. Verifique a compatibilidade do módulo antes de migrar para uma versão mais recente do PHP ou do PrestaShop.
Pergunta 2: Meu provedor de hospedagem compartilhada diz que isso está resolvido. É suficiente?
Resposta: Exija uma confirmação por escrito: ambas as vulnerabilidades CVE corrigidas, PHP reiniciado. Um simples “estamos trabalhando nisso” não é uma confirmação válida.
Pergunta 3: Um WAF (Web Application Firewall) pode fazer o trabalho em vez disso?
Resposta: Isso adiciona proteção, mas apenas para tráfego proxy, e payloads alterados podem passar despercebidos. Mesmo assim, aplique o patch.
Pergunta 4: Preciso atualizar o PrestaShop agora?
Resposta: Não. Esse é o caminho mais longo. Hoje, o que importa é o PHP.
Pergunta 5: Ainda estou usando o PHP 7.4.
Resposta: As atualizações oficiais terminaram, embora exista um backport mínimo e muitas distribuições e fornecedores de LTS forneçam pacotes corrigidos. Consulte seu provedor de hospedagem para verificar se você está coberto e, em seguida, planeje a migração para uma distribuição PHP com suporte.
Fontes
- Anúncio oficial do PHP: https://www.php.net/archive/2026.php
- Aviso sobre o PrestaShop: https://build.prestashop-project.org/news/2026/php-security-updates-october-2026/
- Declaração conjunta da UE (Comissão Europeia DG CNECT, ENISA, CERT-EU, Europol EC3, Rede CSIRT): https://www.enisa.europa.eu/news/joint-statement-on-critical-php-vulnerabilities
Está usando software de terceiros que inclui sua própria versão do PHP? A declaração da UE aponta para o repositório GitHub do php2shell do NCSC-NL.