
Uma loja PrestaShop raramente é comprometida por um único ataque óbvio. Em vez disso, os incidentes de segurança geralmente se desenvolvem gradualmente, com sinais de alerta sutis, como um aumento em cadastros fraudulentos, logins de administrador mais lentos que o normal ou alterações inesperadas em arquivos críticos. Embora essas anomalias possam parecer insignificantes isoladamente, elas frequentemente indicam um problema de segurança mais profundo. Quando os sinais se tornam impossíveis de ignorar, os invasores geralmente já estabeleceram uma base dentro do sistema. A boa notícia é que a maioria desses incidentes compartilha as mesmas causas principais, e cada um deles possui uma solução prática conhecida. Uma configuração adequada Configuração de segurança do PrestaShopSoluções como o módulo de segurança PrestaShop da Knowband resolvem praticamente todos esses problemas antes mesmo que eles cheguem aos seus clientes ou à sua equipe administrativa.
A seguir, apresentamos onze medidas práticas para sanar essas lacunas, começando pela que a maioria das lojas ignora: o próprio login de administrador.
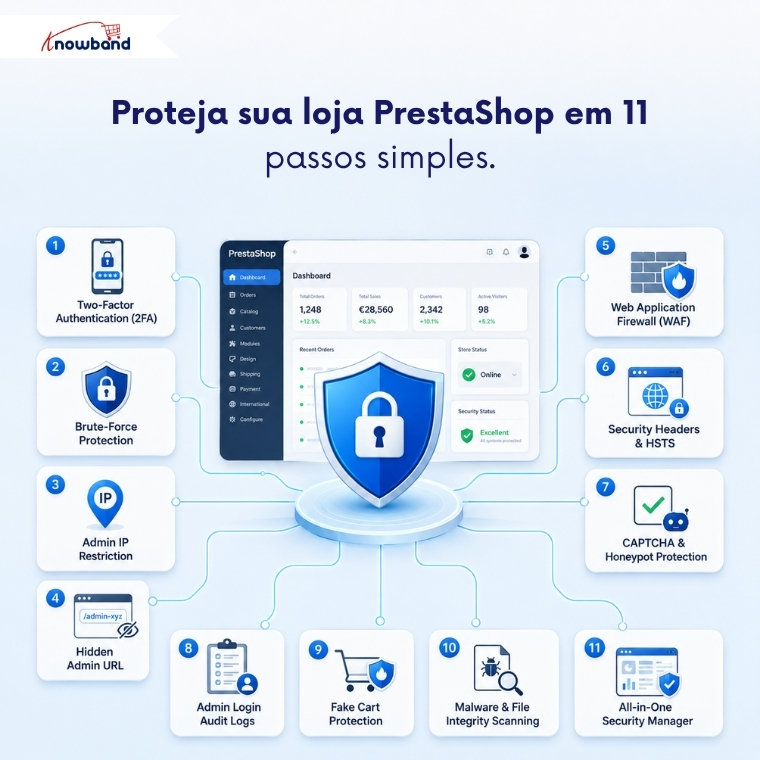
1. Ative a autenticação de dois fatores para logins de administrador.
Uma senha roubada ou reutilizada não deve ser suficiente para acessar seu painel administrativo. A autenticação de dois fatores exige um código temporário de um aplicativo autenticador, além da senha. Portanto, uma credencial vazada por si só não concede acesso, mesmo que tenha sido exposta em uma violação de segurança não relacionada.
Implemente a autenticação de dois fatores inicialmente em modo opcional (adesão automática). Após todos os usuários se cadastrarem com sucesso, torne-a obrigatória em toda a loja. Mantenha pelo menos um endereço IP confiável na lista de permissões durante a implementação e confirme se o link de recuperação de emergência funciona antes de ativá-lo, pois a implementação forçada da autenticação de dois fatores sem um plano de contingência é o que leva as equipes a se bloquearem no próprio acesso à loja.
2. Bloquear automaticamente tentativas de login por força bruta
Scripts automatizados não tentam adivinhar senhas manualmente, uma a uma. Eles realizam dezenas de tentativas por minuto contra o seu login de administrador, na esperança de que uma delas funcione. Este é exatamente o tipo de ataque que um Módulo de Segurança do PrestaShop foi desenvolvido para impedir antes que ele seja bem-sucedido.
A proteção contra ataques de força bruta bloqueia um endereço IP após ele ultrapassar um número predefinido de tentativas falhas dentro de um determinado período, sem necessidade de monitoramento manual. Se um script de um invasor tentar cinquenta combinações de senha contra seu login de administrador em menos de um minuto, o bloqueio é acionado automaticamente e removido assim que o período de bloqueio expirar, sem necessidade de desbloqueio manual da sua parte.
3. Restringir o acesso ao back-office por endereço IP
Se sua equipe acessa o sistema a partir de locais conhecidos, não há motivo para deixar o login de administrador aberto para toda a internet. Restringir o acesso a endereços IP específicos bloqueia todos os outros visitantes antes mesmo que eles vejam o formulário de login.
Este é um dos controles individuais mais eficazes contra tentativas de ataque externo, pois ocorre antes mesmo da verificação de quaisquer credenciais. Você deve adicionar seu endereço IP atual à lista de permissões assim que ativar a restrição, para evitar o bloqueio acidental do seu próprio sistema durante o processo.
4. Oculte seu URL de administrador de scanners automatizados
Os bots procuram caminhos comuns de pastas administrativas da mesma forma que ladrões verificam portas destrancadas na rua. Renomear sua pasta administrativa para um URL privado e imprevisível remove completamente sua loja dessa lista de buscas.
Quem não souber o novo endereço se depara com um erro 404, não com uma tela de login. É uma medida simples que remove sua loja das varreduras automatizadas que nunca se preocupam em distinguir uma pequena loja de uma grande.
5. Adicione um firewall de aplicativos da Web
Ataques de injeção de SQL e cross-site scripting visam o código por trás da sua loja virtual, não a página de login. Um módulo de firewall para PrestaShop inspeciona as solicitações recebidas em busca desses padrões de ataque conhecidos e bloqueia as correspondências antes que elas cheguem à sua instalação do PrestaShop.
Essa única camada detecta grande parte das tentativas de exploração automatizadas que sequer chegam ao conhecimento de um ser humano, sendo um componente essencial de qualquer módulo de segurança do PrestaShop que valha a pena instalar.
6. Reforçar os cabeçalhos de segurança HTTP para prevenir ataques baseados em navegador.
Os cabeçalhos de segurança informam aos navegadores visitantes como lidar com seu site de forma segura, bloqueando tentativas de clickjacking e impedindo o carregamento da sua loja dentro de um frame oculto em outra página. Essas configurações são invisíveis para os compradores e não apresentam nenhuma desvantagem depois de configuradas.
Eles também são frequentemente exigidos para conformidade com o PCI e auditorias de segurança, portanto, essa etapa tem dupla função para qualquer loja que execute um Módulo de Segurança do PrestaShop juntamente com sua configuração de hospedagem existente. Habilitar a navegação somente HTTPS (HSTS) juntamente com esses cabeçalhos garante que todos os visitantes se conectem por meio de uma conexão criptografada por padrão, em vez de depender de que eles percebam a ausência de um ícone de cadeado.
7. Impeça o spam e a criação de contas falsas com CAPTCHA
Formulários de contato e páginas de cadastro são alvos fáceis para spam automatizado e criação de contas fraudulentas. Adicionar verificação CAPTCHA, seja por meio do Cloudflare Turnstile, Google reCAPTCHA ou hCaptcha, filtra os bots antes que eles enviem qualquer coisa.
Um campo honeypot adiciona uma segunda camada invisível aqui também: visitantes reais nunca o veem, mas bots que preenchem todos os campos são pegos instantaneamente.
8. Mantenha um registro de auditoria de todos os logins de administrador.
Bloquear ataques é importante, mas saber o que já aconteceu é igualmente crucial. Um registro para download de cada tentativa de login, bem-sucedida ou não, com o endereço IP, o horário e a conta envolvida, transforma uma vaga suspeita em algo que você pode de fato investigar.
Ao combinar isso com um alerta por e-mail a cada login de administrador bem-sucedido, você saberá em minutos se alguém fizer login de um local desconhecido, bem antes que qualquer dano se agrave e se torne algo mais difícil de reverter.
Guia de Referência Rápida de Ameaças à Proteção do PrestaShop
| Ameaça | pós-colheita |
| Adivinhação de senhas / preenchimento de credenciais | Proteção contra ataques de força bruta + autenticação de dois fatores (2FA) |
| Bots estão procurando a URL de administração. | Pasta administrativa oculta |
| Injeção de SQL / XSS | Firewall de aplicativo da web |
| Cadastros falsos e formulários de spam | CAPTCHA + honeypot |
| Logins de administrador não detectados ou suspeitos | Monitoramento de login + registro de auditoria |
| Manipulação de carrinhos controlada por robôs | Proteção contra carrinhos falsificados |
| Alterações de arquivo não detectadas | Verificação agendada de malware |
9. Bloqueie a manipulação de carrinhos por bots
Nem todos os bots têm como alvo sua página de login. Alguns rastreiam sua loja usando parâmetros de URL para pré-carregar carrinhos sem um clique real de “adicionar ao carrinho”, distorcendo os dados de estoque e as análises no processo.
Bloquear essas solicitações de manipulação de carrinho baseadas em GET mantém os dados do carrinho limpos e reflete o comportamento real do comprador, em vez de ruído programado, um detalhe que a maioria dos plugins de segurança genéricos fora de um módulo de segurança dedicado do PrestaShop tende a ignorar completamente.
10. Execute verificações agendadas de integridade de arquivos
Uma loja comprometida nem sempre se revela imediatamente. Código injetado ou um arquivo principal modificado podem passar despercebidos por semanas antes de aparecerem na loja virtual.
A verificação antimalware agendada compara sua instalação com uma base de referência confiável e sinaliza arquivos novos ou alterados, muitas vezes detectando uma vulnerabilidade muito antes que os clientes a percebam. A Knowband integra essa verificação diretamente em seu sistema. Módulo de segurança avançada do PrestaShop em vez de tratá-lo como um complemento separado.
11. Reunir essas proteções em um único módulo
Gerenciar cada um dos dez pontos acima com um plugin separado significa dez telas de configurações diferentes, dez conjuntos de notificações de atualização e dez potenciais conflitos de compatibilidade. É aqui que o PrestaShop Advanced Security Manager conquista um lugar nesta lista, e não apenas como uma solução de última hora.
O módulo da Knowband reúne autenticação de dois fatores (2FA), proteção contra ataques de força bruta, restrição de IPs de administrador, firewall, cabeçalhos de segurança, CAPTCHA com honeypot, proteção contra carrinhos falsos e verificação de malware em uma única tela do painel administrativo. Como um módulo de segurança avançado para PrestaShop, ele também inclui um painel de segurança centralizado que exibe tentativas de login, bloqueios ativos e endereços IP sinalizados de forma clara e concisa, evitando que você precise reunir os dados de segurança da loja a partir de dez registros diferentes.
Incorporando essas onze proteções em uma configuração funcional
Nenhuma dessas onze medidas funciona bem isoladamente. Um firewall sem monitoramento de logins ainda deixa uma conta de administrador comprometida sem ser detectada, e a autenticação de dois fatores (2FA) sem um URL de recuperação pode bloquear o acesso da sua própria equipe durante uma implementação.
Um módulo de segurança para PrestaShop que abrange proteção administrativa, defesa do usuário e verificação de malware em conjunto elimina completamente o problema de coordenação. Proprietários de lojas que avaliam uma solução para o problema de segurança podem se beneficiar deste módulo. Módulo de firewall PrestaShop Como ponto de partida, geralmente é melhor verificar se o pacote também inclui os outros dez recursos desta lista antes de instalar qualquer coisa.

