Sklep PrestaShop rzadko zostaje naruszony w wyniku pojedynczego, oczywistego ataku. Incydenty bezpieczeństwa zazwyczaj rozwijają się stopniowo, z subtelnymi sygnałami ostrzegawczymi, takimi jak wzrost liczby fałszywych rejestracji, wolniejsze niż zwykle logowanie administratora czy nieoczekiwane zmiany w krytycznych plikach. Chociaż te anomalie mogą wydawać się nieistotne, często wskazują na poważniejszy problem z bezpieczeństwem. Zanim sygnały staną się nie do zignorowania, atakujący często zdobędą już dostęp do systemu. Dobra wiadomość jest taka, że większość tych incydentów ma te same, podstawowe przyczyny i każdy z nich ma znane, praktyczne rozwiązanie. Prawidłowo skonfigurowanyKonfiguracja zabezpieczeń PrestaShoptakie jak moduł bezpieczeństwa PrestaShop firmy Knowband, rozwiązują niemal wszystkie te problemy, zanim dotrą one do klientów lub zespołu administracyjnego.
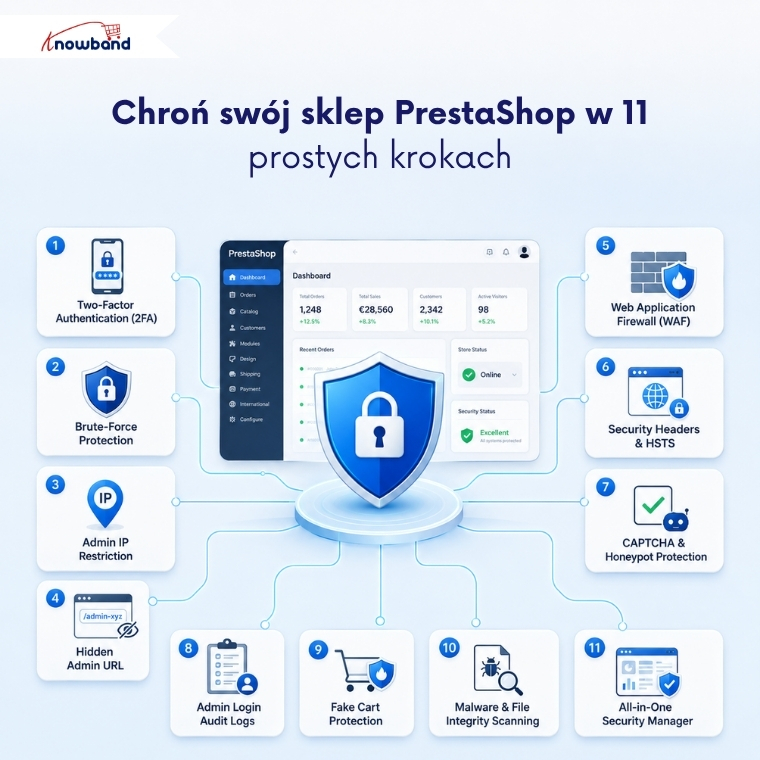
Poniżej przedstawiamy jedenaście praktycznych środków, które można zastosować, aby zniwelować te różnice. Zacznijmy od tego, na co większość sklepów zwraca uwagę: samego logowania administratora.
1. Włącz uwierzytelnianie dwuskładnikowe dla logowań administratora
Skradzione lub ponownie użyte hasło nie powinno wystarczyć, aby uzyskać dostęp do zaplecza. Uwierzytelnianie dwuskładnikowe wymaga podania kodu czasowego z aplikacji uwierzytelniającej, oprócz hasła, więc samo wykradzione dane uwierzytelniające nie zapewnią dostępu, nawet jeśli zostały ujawnione w innym, niezwiązanym z tym włamaniu.
Najpierw wdroż uwierzytelnianie dwuskładnikowe w trybie opcjonalnym (opcjonalnym). Po pomyślnej rejestracji wszystkich użytkowników, wprowadź je jako obowiązkowe w całym sklepie. Podczas wdrażania należy umieścić na białej liście co najmniej jeden zaufany adres IP i przed jego włączeniem upewnić się, że link odzyskiwania awaryjnego działa, ponieważ wymuszona implementacja uwierzytelniania dwuskładnikowego bez możliwości powrotu do poprzedniego stanu to sposób, w jaki zespoły blokują sobie dostęp do własnego sklepu.
2. Automatycznie blokuj próby logowania metodą brute-force
Zautomatyzowane skrypty nie odgadują haseł ręcznie pojedynczo. Podejmują dziesiątki prób na minutę, próbując zalogować się do administratora, licząc na to, że któraś z nich się powiedzie. To właśnie taki rodzaj ataku, który moduł bezpieczeństwa PrestaShop ma na celu powstrzymać, zanim się powiedzie.
Ochrona przed atakiem siłowym blokuje adres IP po przekroczeniu określonej liczby nieudanych prób w określonym przedziale czasowym, bez konieczności ręcznego monitorowania. Jeśli skrypt atakującego wypróbuje pięćdziesiąt kombinacji haseł na Twoim koncie administratora w czasie krótszym niż minuta, blokada zostanie aktywowana automatycznie i zniknie po upływie okresu blokady, bez konieczności ręcznego odblokowywania.
3. Ogranicz dostęp do zaplecza za pomocą adresu IP
Jeśli Twój zespół loguje się ze znanych lokalizacji, nie ma powodu, aby pozostawiać dostęp administratora dla całego internetu. Ograniczenie dostępu do określonych adresów IP blokuje dostęp wszystkich innych użytkowników, zanim jeszcze zobaczą formularz logowania.
To jedna z najsilniejszych pojedynczych metod ochrony przed atakami z zewnątrz, ponieważ ma miejsce jeszcze przed sprawdzeniem jakichkolwiek danych uwierzytelniających. Musisz dodać swój obecny adres IP do białej listy w momencie włączenia ograniczenia, aby przypadkowo nie zablokować sobie dostępu podczas jego włączania.
4. Ukryj adres URL administratora przed automatycznymi skanerami
Boty skanują popularne ścieżki do folderów administracyjnych w ten sam sposób, w jaki włamywacze sprawdzają otwarte drzwi na ulicy. Zmiana nazwy folderu administracyjnego na prywatny, nieprzewidywalny adres URL całkowicie usuwa Twój sklep z listy skanów.
Każdy, kto nie zna nowego adresu, wyświetla błąd 404, a nie ekran logowania. To prosty krok, który eliminuje Twój sklep z automatycznych skanów, które nie rozróżniają małych witryn sklepowych od dużych.
5. Dodaj zaporę sieciową aplikacji internetowej
Ataki typu SQL injection i cross-site scripting celują w kod witryny sklepowej, a nie w stronę logowania. Moduł zapory sieciowej PrestaShop sprawdza przychodzące żądania pod kątem znanych wzorców ataków i blokuje je, zanim dotrą do instalacji PrestaShop.
Ta pojedyncza warstwa wychwytuje znaczną liczbę zautomatyzowanych prób wykorzystania luk w zabezpieczeniach, które nigdy nie docierają do ludzkiej świadomości. Jest ona kluczowym elementem każdego modułu zabezpieczającego PrestaShop, który warto zainstalować.
6. Wzmocnij nagłówki zabezpieczeń HTTP, aby zapobiec atakom opartym na przeglądarce
Nagłówki bezpieczeństwa informują przeglądarki odwiedzające witrynę, jak bezpiecznie obsługiwać witrynę, na przykład blokując próby przechwytywania kliknięć i uniemożliwiając załadowanie sklepu w ukrytej ramce na innej stronie. Ustawienia te są niewidoczne dla kupujących i po skonfigurowaniu nie powodują żadnych problemów.
Są one również często wymagane do zgodności ze standardem PCI i audytów bezpieczeństwa, więc ten krok ma podwójne znaczenie dla każdego sklepu z modułem bezpieczeństwa PrestaShop i istniejącą konfiguracją hostingową. Włączenie przeglądania tylko przez HTTPS (HSTS) wraz z tymi nagłówkami gwarantuje, że każdy odwiedzający domyślnie łączy się przez szyfrowane połączenie, zamiast polegać na braku ikony kłódki.
7. Zatrzymaj spam i fałszywe tworzenie kont za pomocą CAPTCHA
Formularze kontaktowe i strony rejestracyjne to magnesy na automatyczny spam i próby oszustwa przy zakładaniu kont. Dodanie weryfikacji CAPTCHA, czy to za pośrednictwem Cloudflare Turnstile, Google reCAPTCHA, czy hCaptcha, odfiltrowuje boty, zanim cokolwiek wyślą.
Pole honeypot dodaje tutaj drugą, niewidoczną warstwę: prawdziwi użytkownicy nigdy jej nie widzą, ale boty wypełniające wszystkie pola są natychmiast wykrywane.
8. Prowadź dziennik audytu każdego logowania administratora
Blokowanie ataków ma znaczenie, ale równie ważna jest wiedza o tym, co już się wydarzyło. Możliwość pobrania dziennika każdej próby logowania, udanej lub nieudanej, wraz z adresem IP, znacznikiem czasu i kontem, które jej dotyczy, zamienia mgliste podejrzenie w coś, co można faktycznie zbadać.
W połączeniu z alertem e-mailowym o każdym udanym logowaniu administratora oznacza to, że w ciągu kilku minut dowiesz się, czy ktoś loguje się z nieznanej lokalizacji, na długo zanim szkody przerodzą się w coś trudniejszego do odwrócenia.
Szybki przewodnik po zagrożeniach dla ochrony w PrestaShop
Groźba
ochrona
Zgadywanie hasła / wypełnianie danych uwierzytelniających
Ochrona przed siłami natury + 2FA
Boty skanujące adres URL administratora
Ukryty folder administracyjny
Wstrzyknięcie SQL / XSS
Zapora aplikacji internetowej
Fałszywe rejestracje i formularze spamowe
CAPTCHA + pułapka na miód
Niezauważone lub podejrzane logowania administratora
Monitorowanie logowania + dziennik audytu
Manipulacja koszykiem za pomocą botów
Ochrona przed fałszywymi koszykami
Niewykryte zmiany plików
Zaplanowane skanowanie w poszukiwaniu złośliwego oprogramowania
9. Blokuj manipulację koszykiem przez boty
Nie każdy bot atakuje stronę logowania. Niektóre z nich przeszukują Twój sklep, używając parametrów URL, aby wstępnie załadować koszyki bez kliknięcia „Dodaj do koszyka”, zniekształcając w ten sposób dane o stanie magazynowym i analizy.
Blokowanie żądań manipulacji koszykiem opartych na GET sprawia, że dane koszyka są czyste i odzwierciedlają rzeczywiste zachowanie kupującego, a nie wymuszony szum — szczegół, którego większość ogólnych wtyczek zabezpieczających innych niż dedykowany moduł bezpieczeństwa PrestaShop ma tendencję do całkowitego pomijania.
Zainfekowany sklep nie zawsze od razu się ujawnia. Wstrzyknięty kod lub zmodyfikowany plik rdzeniowy mogą pozostać niezauważone przez tygodnie, zanim pojawią się w witrynie sklepu.
Zaplanowane skanowanie antywirusowe porównuje instalację z dobrze znaną, dobrą bazą i sygnalizuje nowe lub zmienione pliki, często wykrywając zagrożenie na długo przed klientami. Knowband wbudowuje to skanowanie bezpośrednio w swój system. Moduł PrestaShop Advanced Security zamiast traktować go jako osobny dodatek.
11. Połącz te zabezpieczenia w jednym module
Obsługa każdego z dziesięciu powyższych punktów za pomocą osobnej wtyczki oznacza dziesięć różnych ekranów ustawień, dziesięć zestawów powiadomień o aktualizacjach i dziesięć potencjalnych konfliktów zgodności. To właśnie tutaj PrestaShop Advanced Security Manager zasługuje na miejsce na tej liście, a nie jest jedynie dodatkiem.
Moduł Knowband oferuje uwierzytelnianie dwuskładnikowe (2FA), ochronę przed atakami bruteforce, ograniczenie adresów IP administratora, zaporę sieciową, nagłówki bezpieczeństwa, CAPTCHA z honeypotem, ochronę przed fałszywymi koszykami i skanowanie złośliwego oprogramowania na jednym ekranie back-office. Jako zaawansowany moduł bezpieczeństwa PrestaShop, zawiera również scentralizowany panel bezpieczeństwa, pokazujący na pierwszy rzut oka próby logowania, aktywne bany i oznaczone adresy IP, dzięki czemu nie musisz łączyć danych bezpieczeństwa sklepu z dziesięciu oddzielnych logów.
Budowanie działającej konfiguracji tych jedenastu zabezpieczeń
Żadna z tych jedenastu metod nie działa dobrze w izolacji. Zapora sieciowa bez monitorowania logowania nadal pozostawia naruszone konto administratora niewykryte, a uwierzytelnianie dwuskładnikowe bez adresu URL odzyskiwania może zablokować dostęp do własnego zespołu podczas wdrażania.
Moduł bezpieczeństwa PrestaShop, który obejmuje ochronę administratora, obronę frontendu i skanowanie w poszukiwaniu złośliwego oprogramowania, całkowicie eliminuje problem koordynacji. Właściciele sklepów oceniającyModuł zapory PrestaShop Na początek lepiej jest sprawdzić, czy program obejmuje również pozostałe dziesięć funkcji z tej listy, zanim zainstalujesz cokolwiek.
PrestaShop Security Manager to kompletny moduł bezpieczeństwa PrestaShop, opracowany w celu zastąpienia wtyczek o jednym przeznaczeniu, które większość sprzedawców instaluje pojedynczo: wtyczki do uwierzytelniania dwuskładnikowego, wtyczki CAPTCHA i osobnego rozszerzenia zapory sieciowej. Zamiast tego moduł ten łączy ochronę po stronie administratora, ochronę frontendu i skanowanie integralności plików na jednym ekranie konfiguracji w zapleczu PrestaShop.
Jeśli szukasz kompletnego Moduł PrestaShop 2FA, A Moduł zapory PrestaShop, A Moduł ochrony przed atakami brute force w PrestaShoplub po prostu sposób na zablokowanie dostępu do zabezpieczyć zaplecze bez żonglowania tymi pięcioma różnymi rozszerzeniami, to Menedżer zaawansowanych zabezpieczeń Prestashop obejmuje wszystko.
Moduł ten jest podzielony na trzy obszary funkcjonalne, z których każdy ma własny zestaw zakładek:
Bezpieczeństwo administratora: Bezpieczeństwo administratora obejmuje 2FA (uwierzytelnianie dwuskładnikowe), ochronę przed atakami brute-force, ochronę adresu IP administratora, zmianę nazwy folderu (ukryty adres URL administratora), uwierzytelnianie HTTP i monitorowanie aktywności logowania.
Bezpieczeństwo front-endu: Obejmuje to zaporę aplikacji internetowych, nagłówki bezpieczeństwa HTTP, ochronę przed spamem (CAPTCHA), ochronę przed fałszywymi koszykami, ochronę treści i uwierzytelnianie HTTP witryny sklepowej.
Ochrona przed złośliwym oprogramowaniem: Planowane skanowanie, wykrywanie zagrożeń i raportowanie historii skanowania.
Każdy z tych obszarów jest szczegółowo opisany w dalszej części tego podręcznika, a każde pole jest objaśnione prostym językiem, dzięki czemu zawsze będziesz wiedział, co włączasz, zanim to włączysz.
Aktualizacja (8 lipca 2026 r.): Nowe funkcje dodane do modułu bezpieczeństwa PrestaShop w wersji 1.0.1
Najnowsza aktualizacja Knowband Moduł bezpieczeństwa PrestaShop wprowadza panel sterowania i funkcję bezpieczeństwa front-endu, czyli pole HoneyPot i projekt objęty ochroną przed spamem. Te dodatki zapewniają właścicielom sklepów lepszy wgląd w bezpieczeństwo sklepu i skuteczniejszą ochronę przed zautomatyzowanymi atakami, bez żadnych problemów technicznych.
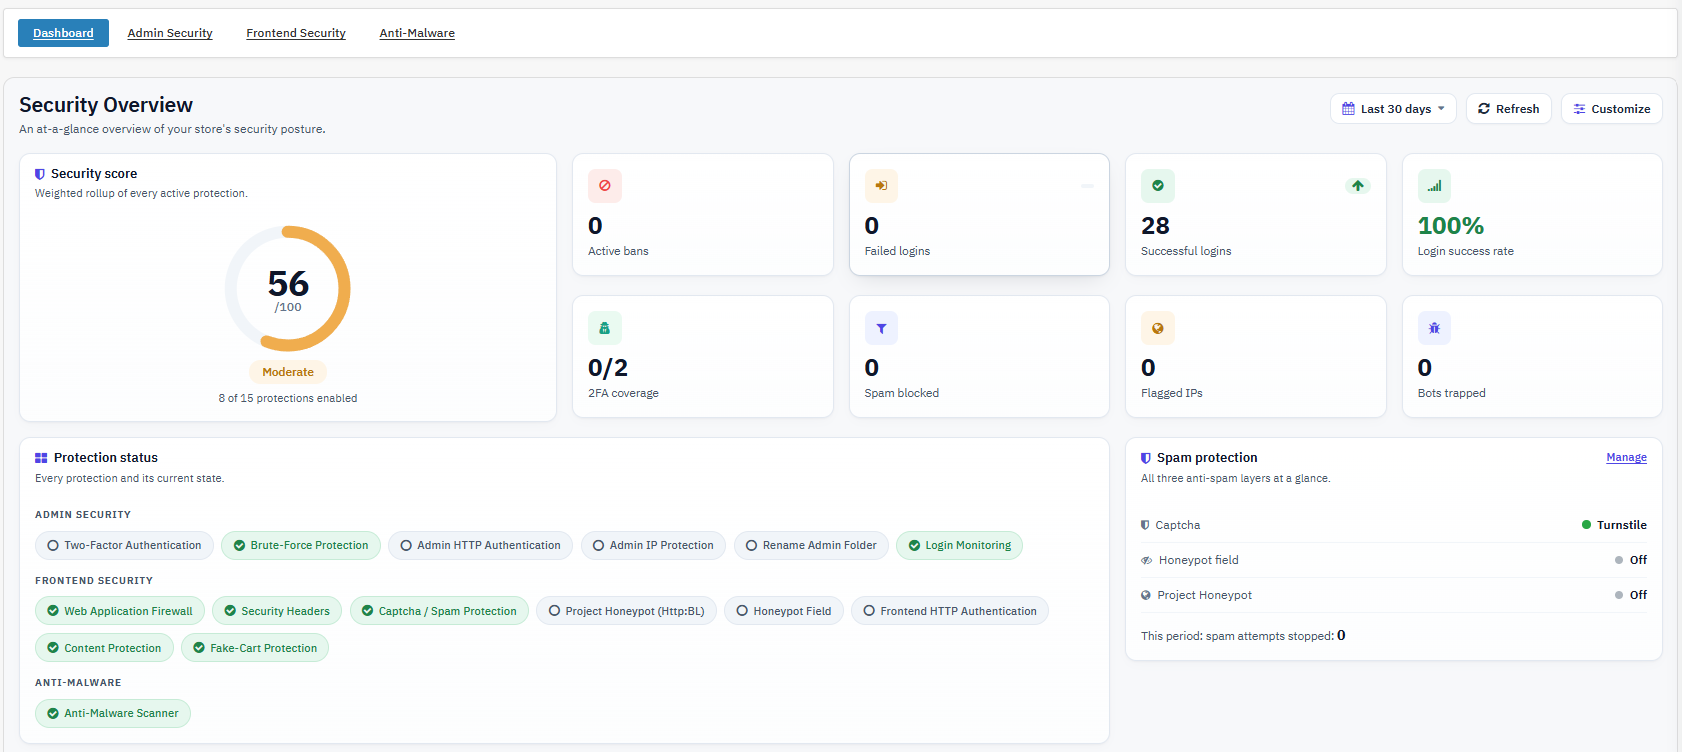
1. Nowy panel bezpieczeństwa
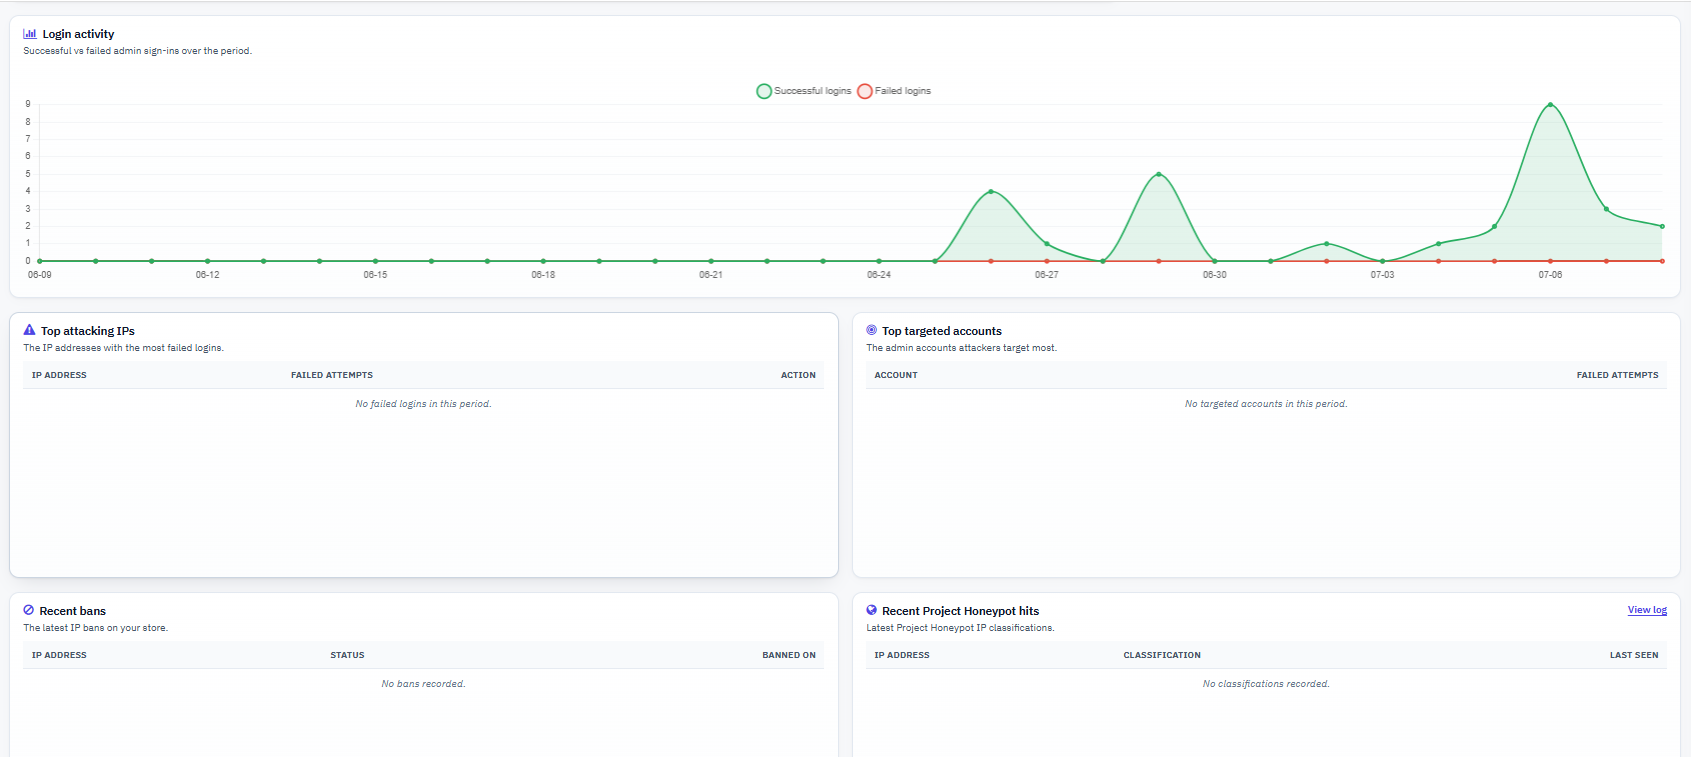
Dodano scentralizowany Panel bezpieczeństwa, dzięki któremu administratorzy sklepów mogą na jednym ekranie sprawdzać pełny stan zabezpieczeń sklepu.
Na pulpicie nawigacyjnym wyświetlane są najważniejsze szczegóły, takie jak:
Wynik bezpieczeństwa
Aktywne zabezpieczenia
Nieudane i udane próby logowania
Wskaźnik powodzenia logowania
Zasięg uwierzytelniania dwuskładnikowego
Aktywne bany IP
Statystyki ochrony przed spamem
Oznaczone adresy IP
Aktywność w zakresie łapania botów
Najnowsze klasyfikacje honeypotów projektu
Najczęściej atakujące adresy IP
Najczęściej atakowane konta administratorów
Dzięki tej nowej funkcji sprzedawcy mogą na bieżąco monitorować zdarzenia związane z bezpieczeństwem i wykrywać problemy, zanim się pojawią.
2. Ochrona przed honeypotami
Nowa funkcja Honeypot dodaje niewidzialną pierwszą warstwę obrony przed botami. Działa poprzez umieszczenie ukrytego pola w wybranych formularzach w witrynie. Prawdziwi użytkownicy nigdy go nie zauważają, ale boty, które wypełniają wszystkie pola automatycznie, są natychmiast wykrywane.
Chroni formularze rejestracji, logowania, kontaktu, newslettera i komentarzy do produktu
Działa bez zmiany motywu Twojego sklepu
Nie wymaga usług osób trzecich
Pozostaje niewidoczny dla prawdziwych gości
Ogranicza liczbę wpisów spamowych i fałszywych rejestracji
Aby uzyskać jeszcze lepsze rezultaty, Honeypot dobrze współpracuje z Moduł Captcha PrestaShop aby zatrzymać bardziej zaawansowane boty.
3. Integracja projektu Honeypot
Aktualizacja ta łączy również moduł z Project Honeypot, zaufaną globalną usługą, która rozpoznaje znanych spamerów i szkodliwe adresy IP.
W przeciwieństwie do ochrony opartej wyłącznie na formularzach, Project Honeypot sprawdza reputację użytkownika jeszcze przed dotarciem do formularzy.
Główne atrakcje obejmują:
Sprawdzanie reputacji IP w czasie rzeczywistym za pomocą usługi Http-bl
Tryb obserwatora umożliwiający obserwowanie podejrzanych gości bez blokowania ich
Tryb działania umożliwiający automatyczne blokowanie oflagowanych adresów IP
Ustawienia niestandardowego czasu trwania bana
Obsługa białej listy adresów IP dla zaufanych użytkowników, sieci biurowych i usług CDN
Wyczyść logi pokazujące reputację odwiedzających i podejmowane działania
Wymaga od administratorów potwierdzenia tożsamości jednorazowym kodem czasowym z aplikacji uwierzytelniającej, oprócz hasła. Zapobiega to przejęciu konta, nawet jeśli hasło zostanie ujawnione, odgadnięte lub użyte ponownie w wyniku innego włamania.
Ochrona przed brutalną siłą
Tymczasowo blokuje adres IP, z którego w określonym przedziale czasowym następuje zbyt wiele nieudanych prób logowania administratora, neutralizując automatyczne skrypty służące do wypełniania danych uwierzytelniających i zgadywania haseł bez konieczności ręcznej interwencji.
Jeżeli skrypt atakującego wypróbuje 50 kombinacji haseł dla konta administratora w czasie krótszym niż minuta, adres IP zostanie automatycznie zablokowany po upływie skonfigurowanego limitu ponownych prób na skonfigurowany okres blokady.
Ochrona adresu IP administratora
Ogranicza dostęp do zaplecza do zdefiniowanej listy adresów IP; wszyscy pozostali są blokowani, zanim jeszcze dotrą do strony logowania. Jest to najsilniejsza pojedyncza kontrola przed próbami dostępu administratora z zewnątrz, ponieważ blokuje żądanie przed sprawdzeniem jakichkolwiek danych uwierzytelniających.
Zmiana nazwy folderu (ukryty adres URL administratora)
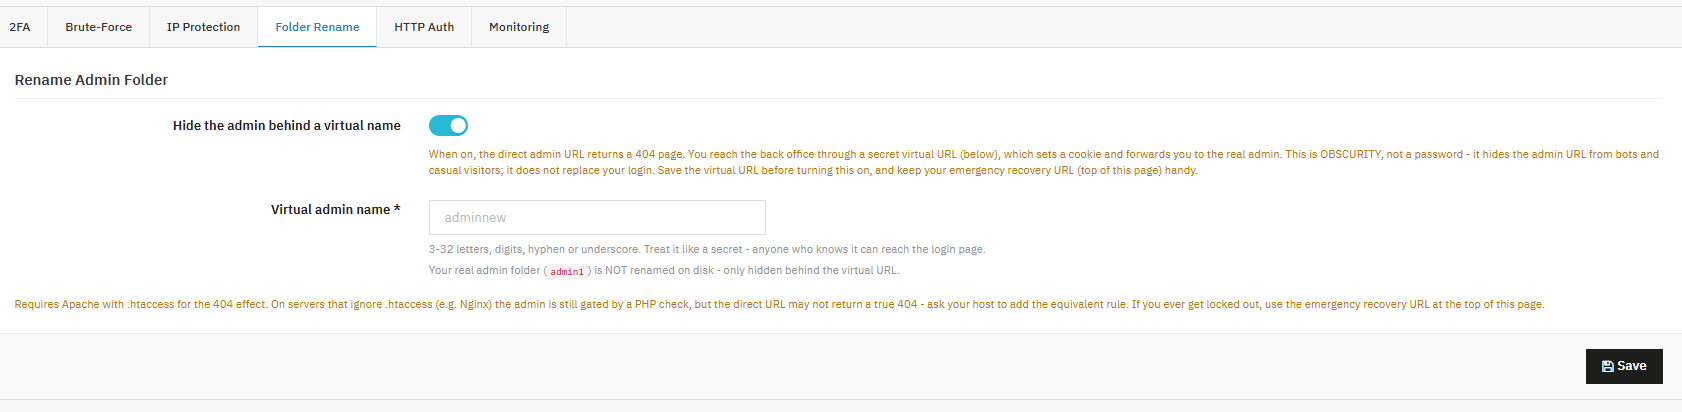
Ten moduł może ukryć prawdziwy folder administracyjny za tajnym wirtualnym adresem URL, dzięki czemu ścieżka dostępu do zaplecza zwraca błąd 404 każdemu, kto nie zna nazwy wirtualnej. Dzięki temu Twój sklep zostanie usunięty z puli witryn wyszukiwanych przez boty w poszukiwaniu popularnych nazw folderów administracyjnych.
Uwierzytelnianie HTTP (administrator i front-end)
Za pomocą tego modułu możesz dodać dodatkowy monit o podanie nazwy użytkownika i hasła na poziomie przeglądarki, wyświetlany przed panelem administracyjnym, sklepem lub obydwoma, jeszcze przed załadowaniem ekranu logowania PrestaShop. Jest to druga warstwa uwierzytelniania, która działa całkowicie poza aplikacją i jest przydatna w środowiskach testowych, sklepach przedpremierowych lub jako dodatkowa bramka administracyjna.
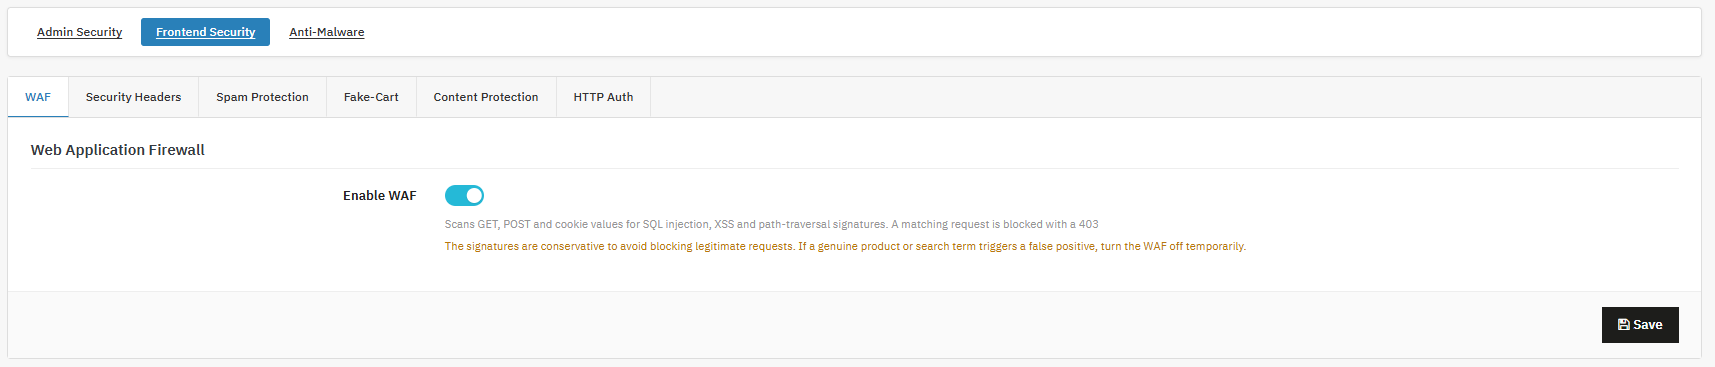
Zapora aplikacji sieci Web (WAF)
Sprawdza przychodzące dane GET, POST i cookie pod kątem znanych wzorców ataków typu SQL injection, cross-site scripting i pathtraversal, blokując dopasowania za pomocą odpowiedzi HTTP 403. Pozwala to wykryć znaczną część zautomatyzowanych prób wykorzystania luk w zabezpieczeniach, zanim dotrą one do kodu PrestaShop.
Nagłówki bezpieczeństwa HTTP
Dodaje nagłówki odpowiedzi (HSTS, ochrona przed przechwytywaniem kliknięć, ochrona przed podsłuchiwaniem treści, zasady dotyczące stron odsyłających, zasady dotyczące uprawnień), które instruują przeglądarki, aby egzekwowały dodatkowe zabezpieczenia. To bezproblemowy sposób na wzmocnienie zabezpieczeń witryny przez przeglądarki, często wymagany w przypadku list kontrolnych PCI i audytów bezpieczeństwa.
Ochrona przed spamem (CAPTCHA)
Dodaje weryfikację CAPTCHA (Cloudflare Turnstile, Google reCAPTCHA lub hCaptcha) do formularza kontaktowego i formularza rejestracji klienta, ograniczając liczbę przesyłanych spamu i tworzenia fałszywych kont bez konieczności wprowadzania zmian w motywie.
Ochrona przed fałszywymi koszykami
Blokuje żądania manipulacji koszykiem oparte na GET, czyli powszechną technikę botów, która skanuje i wstępnie ładuje koszyki za pomocą parametrów URL, a nie rzeczywistych akcji dodawania do koszyka. Dzięki temu dane o koszyku i asortymencie są wolne od szumu generowanego przez boty, bez wpływu na rzeczywistych klientów.
Ochrona zawartości
Zniechęca do okazjonalnego kopiowania treści za pomocą kliknięcia prawym przyciskiem myszy, kopiowania i wklejania, wyświetlania kodu źródłowego i blokowania kombinacji klawiszy DevTools, co zwiększa nakład pracy wymagany do okazjonalnego pozyskiwania opisów produktów i obrazów.
Skanowanie antymalware’owe
Wykonuje zaplanowane skanowanie integralności plików w instalacji PrestaShop, porównując pliki ze znanym, dobrym stanem bazowym i oznaczając nowe lub zmodyfikowane pliki jako potencjalne zagrożenia. Ujawnia to dowody naruszenia bezpieczeństwa, takie jak wstrzyknięty kod, zmodyfikowane pliki główne lub nieoczekiwane nowe pliki, często na długo przed ich pojawieniem się w witrynie sklepu.
3. Instalacja modułu PrestaShop Security Manager
Przesyłanie modułu
Zaloguj się do panelu administracyjnego PrestaShop.
Nawigować do Moduły > Menedżer modułów.
Kliknij Prześlij moduł w prawym górnym rogu.
Wybierz plik ZIP modułu, który pobrałeś po zakupie.
Poczekaj, aż wskaźnik postępu przesyłania się zapełni. Nie opuszczaj strony w trakcie tego kroku, ponieważ może to zakłócić przesyłanie plików przy wolniejszym połączeniu.
Moduł dodaje nowy wpis do menu zaplecza, zazwyczaj w zainstalowanych modułach lub w dedykowanym menu bezpieczeństwa, w zależności od motywu PrestaShop. Po jego otwarciu pojawia się ekran konfiguracji podzielony na trzy obszary najwyższego poziomu, z których każdy podzielony jest na osobne zakładki:
Bezpieczeństwo administratora: elementy sterujące dotyczące logowania do zaplecza i sesji administracyjnych, w tym uwierzytelnianie dwuskładnikowe (2FA), ochrona przed atakami siłowymi (Brute-Force), ochrona adresu IP administratora, zmiana nazwy folderu, uwierzytelnianie HTTP i monitorowanie logowania, obejmujące podwidok Pracownicy służący do zarządzania indywidualnymi rejestracjami uwierzytelniania dwuskładnikowego (2FA).
Bezpieczeństwo front-endu: kontrole dotyczące ruchu skierowanego do klientów, w tym zapora sieciowa aplikacji internetowych, nagłówki zabezpieczające HTTP, ochrona przed spamem, ochrona przed fałszywymi koszykami, ochrona treści i uwierzytelnianie HTTP w witrynie sklepowej.
Ochrona przed złośliwym oprogramowaniem: konfiguracja skanowania i raporty z historii skanowania, obejmujące adres URL CRON używany do zaplanowanego skanowania oraz przeszukiwalny i filtrowalny dziennik poprzednich skanów.
Na górze strony konfiguracji, niezależnie od tego, na której karcie się znajdujesz, znajdziesz adres URL odzyskiwania awaryjnego, stały link, który jednym kliknięciem wyłączy ograniczające funkcje modułu, jeśli kiedykolwiek się zamkniesz.
Ważne: To najważniejsza informacja o module zawarta w niniejszej instrukcji obsługi. Możesz ją skopiować teraz, przed przystąpieniem do konfiguracji, i zapisać poza panelem administracyjnym, gdzie będziesz mieć do niej dostęp.
5. Bezpieczeństwo administratora
Bezpieczeństwo administratora jest podstawą tego Moduł bezpieczeństwa administratora PrestaShop: zestaw mechanizmów zabezpieczających samo logowanie do zaplecza, które jest najważniejszym celem w każdym sklepie. Zhakowane konto administratora daje atakującemu znacznie większy zasięg niż jakakolwiek luka w zabezpieczeniach front-endu, dlatego ta sekcja zasługuje na szczególną uwagę podczas początkowej konfiguracji.
Uwierzytelnianie dwuskładnikowe (2FA)
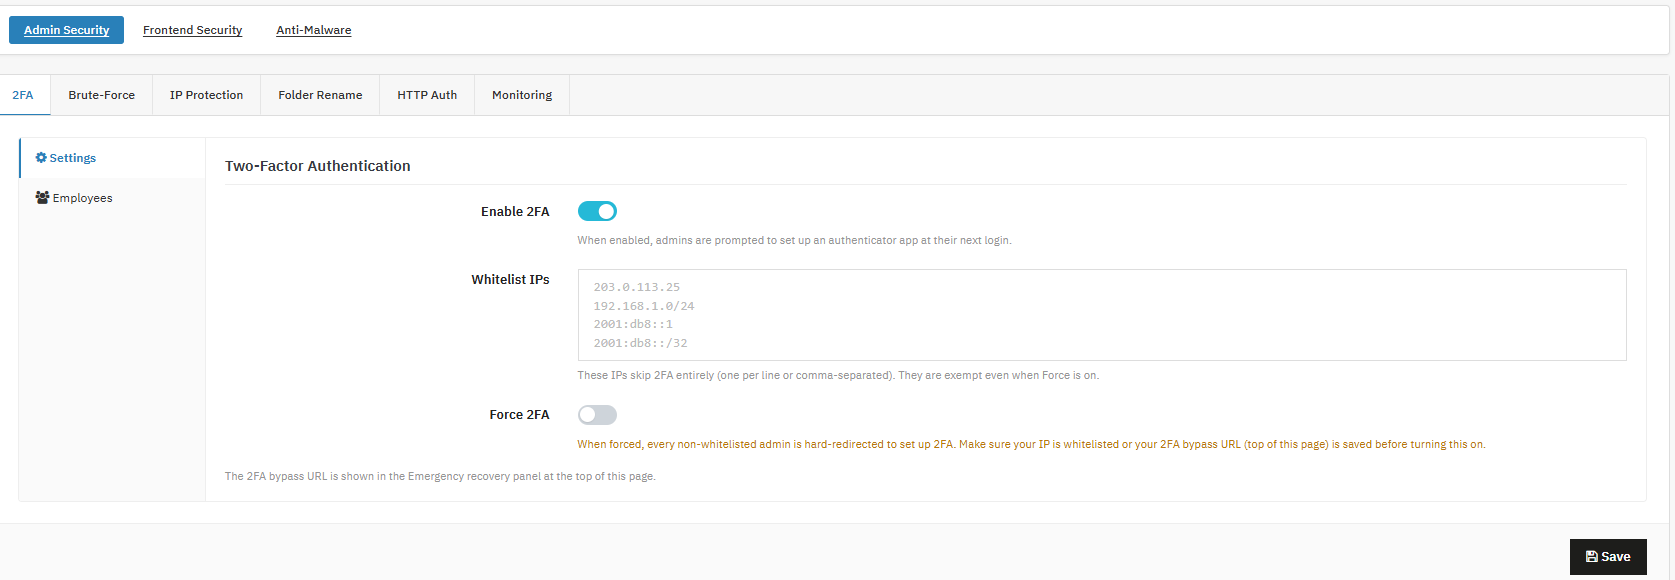
Administratorzy sklepu mogą z tego korzystać Moduł uwierzytelniania dwuskładnikowego PrestaShop wymagać podania jednorazowego kodu opartego na czasie z aplikacji uwierzytelniającej oprócz zwykłego hasła, zamykając
Włącz 2FA:Włącza obsługę 2FA za pomocą przełącznika. Administratorzy zostaną przekierowani do konfiguracji aplikacji uwierzytelniającej przy następnym logowaniu.
Włącz dla wszystkich sklepów, nawet jeśli nie zostało to jeszcze wymuszone.
Biała lista adresów IP: Administratorzy sklepu z dodanymi adresami IP całkowicie pomijają uwierzytelnianie dwuskładnikowe, jeden w wierszu lub rozdzieleni przecinkami; zwolnieni nawet wtedy, gdy włączona jest opcja Wymuś.
Zaleca się dodanie biura lub domu jako siatki bezpieczeństwa przed wymuszeniem uwierzytelniania dwuskładnikowego.
Wymuś 2FA: Możesz przekierować każdego administratora, który nie znajduje się na białej liście, do skonfigurowania uwierzytelniania dwuskładnikowego, zanim będzie mógł kontynuować.
Możesz włączyć tę opcję dopiero po dodaniu zaufanego adresu IP do białej listy lub potwierdzeniu adresu URL odzyskiwania.
b) Pracownicy
ID: Identyfikuje konto pracownika.
Status 2FA: Pokazuje, czy dla danego pracownika włączono uwierzytelnianie dwuskładnikowe (2FA), korzystając z zakładki Status uwierzytelniania dwuskładnikowego.
Zaleca się okresowe sprawdzanie, zwłaszcza po zmianach kadrowych.
Akcje: Resetuje (wyłącza) utraconą rejestrację 2FA, aby pracownik mógł ją ponownie skonfigurować.
Użyj natychmiast, jeśli pracownik zgubi urządzenie uwierzytelniające.
Zalecaną ścieżką wdrożenia jest najpierw włączenie uwierzytelniania dwuskładnikowego (2FA) w trybie opt-in, a następnie włączenie wymuszonego uwierzytelniania dwuskładnikowego (Forc 2FA), gdy wszyscy będą mieli czas na rejestrację. Takie postępowanie zapobiega przejęciu konta z powodu wycieku, odgadnięcia lub ponownego użycia haseł, ponieważ samo skradzione hasło nie wystarcza już do zalogowania. Jest to szczególnie przydatne w sklepach z dostępem zdalnym lub przez podwykonawców, w zapleczu wieloosobowym lub w sklepach, w których doszło do wcześniejszego włamania do systemu.
Ważne: Nigdy nie wymuszaj uwierzytelniania dwuskładnikowego (2FA) w całej witrynie bez uprzedniego umieszczenia na białej liście co najmniej jednego zaufanego adresu IP lub potwierdzenia, że awaryjny adres URL odzyskiwania działa. Pamiętaj, aby lista adresów IP umieszczonych na białej liście była krótka i regularnie sprawdzana, ponieważ te adresy całkowicie omijają uwierzytelnianie dwuskładnikowe. Karta „Pracownicy” umożliwia przywrócenie dostępu do konta członka zespołu bez wyłączania ochrony dwuskładnikowej dla całego sklepu, co jest przydatne w przypadku zgubienia lub wymiany telefonu, ponownej instalacji aplikacji i odejścia pracownika. Warto dodać resetowanie statusu uwierzytelniania dwuskładnikowego do standardowej listy kontrolnej odejścia pracownika.
2. Ochrona przed atakiem siłowym
Administratorzy sklepu mogą z tego korzystać Moduł ochrony przed atakami brute force w PrestaShop automatyczne blokowanie adresów IP, których liczba nieudanych prób logowania przekracza zdefiniowaną liczbę, dzięki czemu można zatrzymać skrypty służące do wypełniania danych uwierzytelniających bez konieczności ręcznego monitorowania.
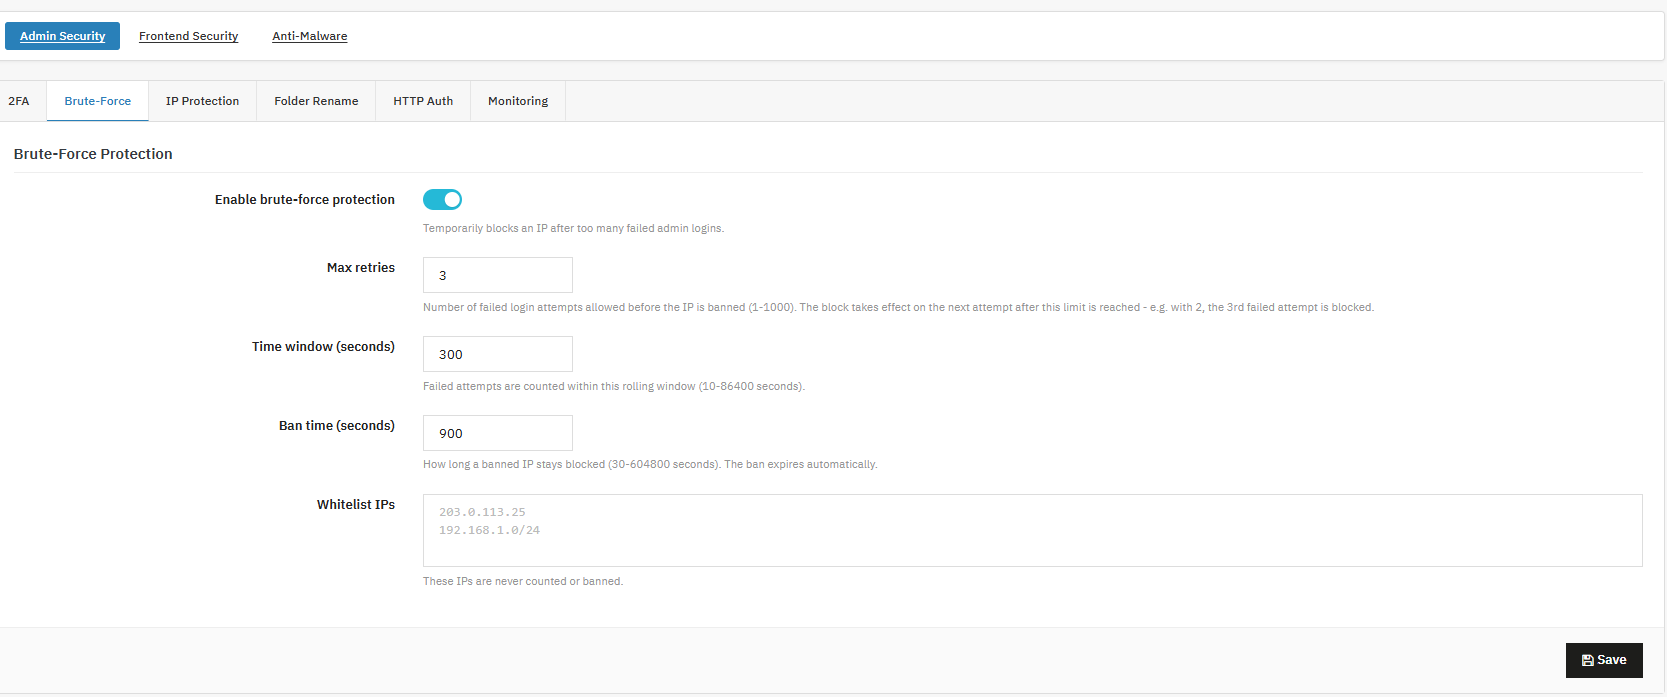
Włącz ochronę przed siłowym atakiem: Ta funkcja tymczasowo blokuje adres IP po zbyt wielu nieudanych logowaniach administratora. Zaleca się włączenie ochrony przed atakiem siłowym w sklepie produkcyjnym.
Maksymalna liczba ponownych prób: Maksymalna liczba ponownych prób to liczba nieudanych prób, po której ban zostanie aktywowany przy kolejnej próbie po limicie.
Możesz dodać wartość jako 5 prób, gdyż jest to rozsądna wartość domyślna.
Okno czasowe (sekundy): Okno toczące się to okno czasowe, w którym zliczane są nieudane próby.
Czas bana (sekundy): Czas blokady pokazuje, jak długo zablokowany adres IP pozostaje zablokowany w systemie. Czas blokady wygasa automatycznie.
Biała lista adresów IP: Dodaj adresy IP, które nigdy nie są liczone ani blokowane, a następnie dodaj zaufane adresy IP biura/VPN.
Zacznij od umiarkowanych wartości, przejrzyj rejestr prób logowania po tygodniu i zaostrz ustawienia, jeśli nadal widzisz powtarzające się wzorce ataków z różnych adresów IP. To jest sedno Moduł brute force PrestaShop Funkcjonalność: bezpośrednio neutralizuje automatyczne zgadywanie haseł bez konieczności monitorowania logów w czasie rzeczywistym. Warto połączyć to z uwierzytelnianiem dwuskładnikowym (2FA) zamiast polegać wyłącznie na ochronie przed atakami siłowymi, ponieważ ochrona przed atakami siłowymi spowalnia atakujących, a 2FA całkowicie ich powstrzymuje, nawet jeśli hasło zostanie w końcu odgadnięte. Bany są automatyczne i ograniczone czasowo, więc nie ma potrzeby ręcznego odblokowywania adresu IP; ban usuwa się automatycznie po upływie czasu blokady.
3. Ochrona adresu IP administratora
Administratorzy sklepu mogą z tego korzystać Moduł ograniczeń IP PrestaShophttps://www.knowband.com/pl/prestashop-security-manager aby ograniczyć dostęp do zaplecza do ustalonej listy zaufanych adresów IP, blokując każdego innego użytkownika, w tym boty, które nigdy nie zobaczą strony logowania.
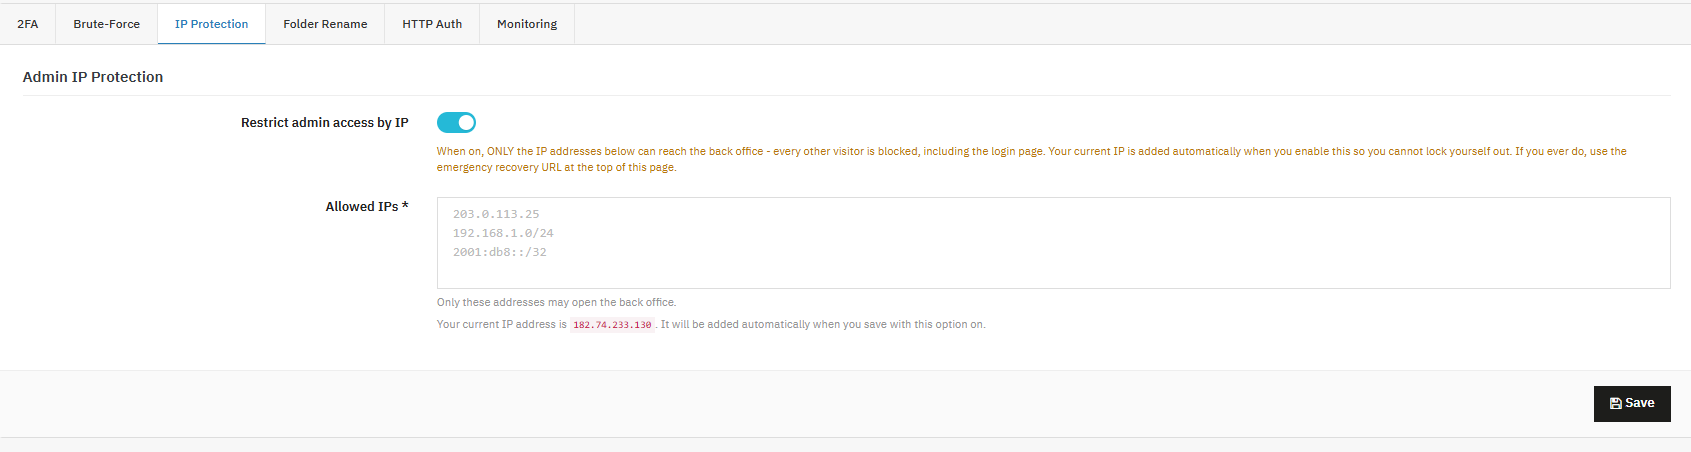
Ogranicz dostęp administratora według adresu IP: Funkcja ta umożliwia ograniczenie dostępu do Back Office do określonej listy zaufanych adresów IP.
Jak to działa:
Po włączeniu tej opcji, dostęp do Twojego Back Office będą miały wyłącznie adresy IP wymienione poniżej, a wszyscy inni użytkownicy, w tym osoby próbujące dotrzeć do strony logowania, zostaną zablokowani.
Dla Twojego bezpieczeństwa, Twój aktualny adres IP zostanie automatycznie dodany do listy dozwolonych adresów w chwili włączenia tej opcji, dzięki czemu nie zablokujesz sobie dostępu do niego przez przypadek.
Dozwolone adresy IP (wymagane): Dostęp do Back Office będzie możliwy wyłącznie z adresów IP wprowadzonych w tym miejscu.
4. Zmień nazwę folderu administratora
Ukryj nazwę folderu administracyjnego: Administratorzy sklepów mogą skorzystać z tej funkcji, będącej częścią modułu bezpieczeństwa PrestaShop, aby ukryć prawdziwy adres URL zaplecza pod tajnym adresem wirtualnym. Dzięki temu Twój sklep zostanie usunięty z puli witryn, które automatyczne skanery wyszukują, odgadując popularne nazwy folderów administracyjnych.
Ukryj administratora pod wirtualną nazwą: Po włączeniu tej opcji bezpośredni adres URL administratora zwraca błąd 404, a do zaplecza można uzyskać dostęp wyłącznie za pośrednictwem wirtualnego adresu URL ustawionego poniżej. Nazwa administratora wirtualnego: Wprowadź nazwę, używając od 3 do 32 liter, cyfr, myślników lub podkreśleń. Użyj tej nazwy jako tajnej, tak jak hasła.
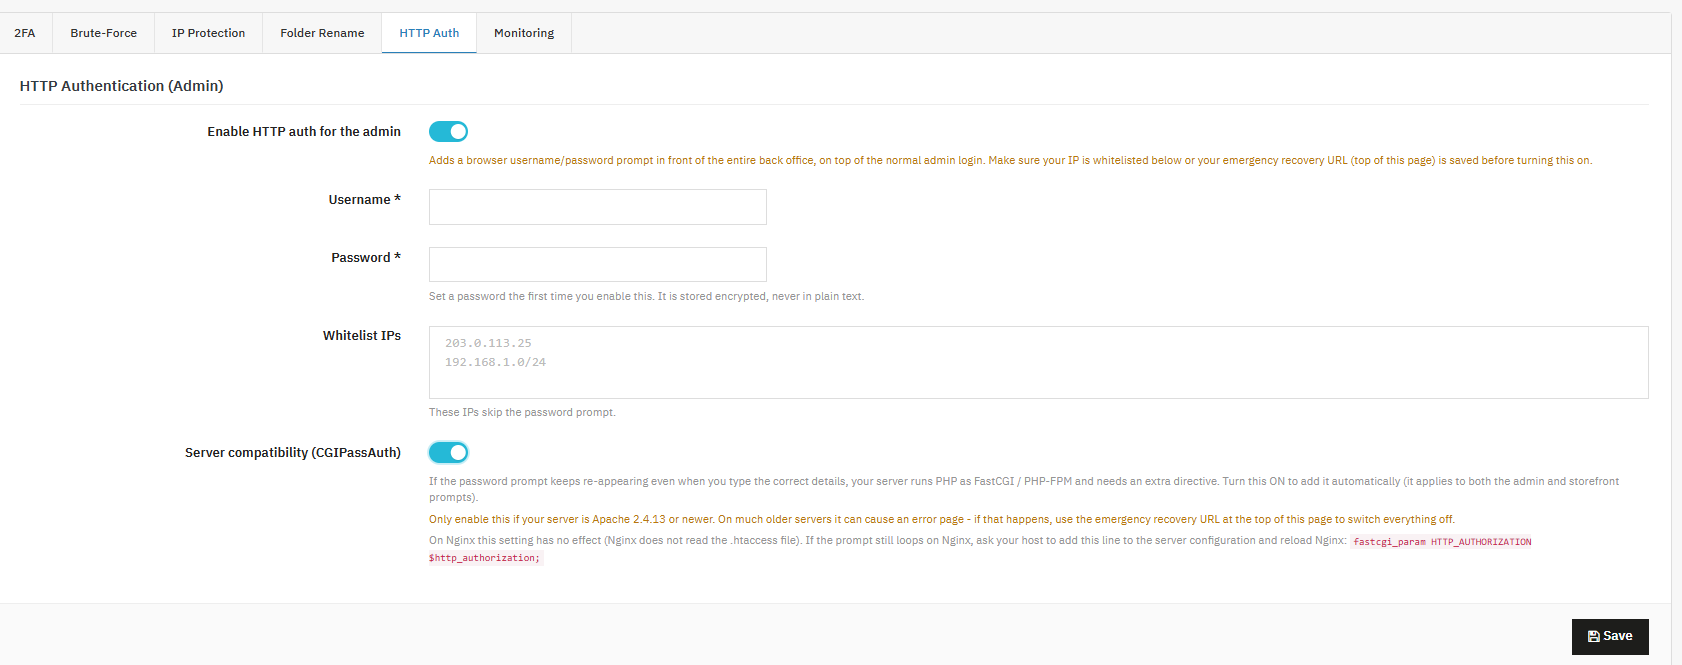
5. Uwierzytelnianie HTTP (administrator)
Administratorzy sklepu mogą użyć tej funkcji, aby dodać monit o podanie nazwy użytkownika i hasła na poziomie przeglądarki w całym panelu administracyjnym. Będzie to działać jako dodatkowa bramka nad standardowym logowaniem administratora PrestaShop.
Włącz uwierzytelnianie HTTP dla administratora
Ta funkcja jest częścią modułu bezpieczeństwa PrestaShop. Ta konkretna opcja dodaje monit o podanie nazwy użytkownika i hasła jeszcze przed załadowaniem ekranu logowania administratora, zapewniając dodatkową warstwę bezpieczeństwa, oprócz standardowych danych logowania administratora.
Włącz uwierzytelnianie HTTP dla administratora:Gdy ta opcja jest włączona, użytkownicy muszą wpisać nazwę użytkownika i hasło w oknie przeglądarki, zanim zobaczą ekran logowania administratora.
Nazwa użytkownika / Hasło: Oto dane uwierzytelniające wymagane do uwierzytelnienia HTTP. Hasło jest przechowywane w postaci zaszyfrowanej i nigdy nie jest zapisywane w postaci zwykłego tekstu.
Biała lista adresów IP: Adresy IP wymienione tutaj całkowicie pominą monit o podanie hasła.
Zgodność z serwerem (CGIPassAuth): Dodaje dyrektywę potrzebną na serwerach, na których PHP działa jako FastCGI/PHP-FPM, gdyż w przeciwnym razie nagłówek uwierzytelniania nie jest poprawnie przekazywany.
6. Monitorowanie logowania
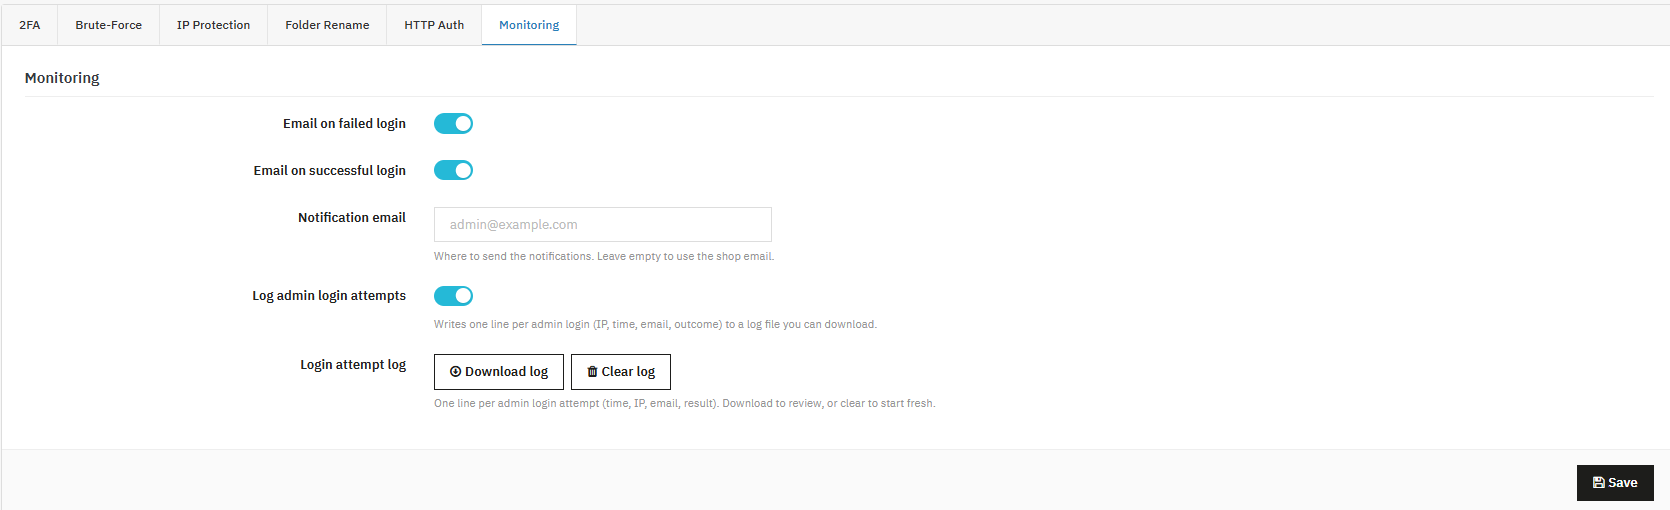
Administratorzy sklepu mogą z tego korzystać Moduł bezpieczeństwa logowania PrestaShop funkcja otrzymywania powiadomień o pomyślnych logowaniach i prowadzenia możliwego do pobrania dziennika audytu każdej próby logowania administratora.
Powiadomienia o logowaniu i dziennik audytu
E-mail po pomyślnym zalogowaniu: Ta opcja powoduje wysłanie powiadomienia e-mail za każdym razem, gdy administrator pomyślnie zaloguje się do zaplecza.
Powiadomienie e-mail: To jest adres, na który wysyłane są alerty logowania. Jeśli pozostawisz puste pole, domyślnie będzie to adres e-mail Twojego sklepu.
Rejestr prób logowania administratora: Ta opcja rejestruje jeden wiersz danych na każdą próbę logowania, zawierający adres IP, czas, adres e-mail i wynik, w pobieralnym pliku dziennika.
Rejestr prób logowania: To jest sam dziennik. Przyciski pobierania stają się aktywne po pojawieniu się wpisów.
6. Ochrona front-endu
Zabezpieczenia front-end chronią Twój sklep internetowy, czyli tę część witryny, z którą bezpośrednio wchodzi w interakcję każdy klient i bot. To właśnie tutaj Moduł zapory PrestaShop, A Moduł captcha PrestaShopI Moduł nagłówków bezpieczeństwa PrestaShop wszystkie funkcjonalności działają równolegle, a każda z nich służy do zwalczania innej kategorii zagrożeń dla klientów.
Zapora aplikacji WWW
Administratorzy sklepu mogą z tego korzystać Moduł PrestaShop WAF aby automatycznie blokować żądania zawierające znane wzorce ataków SQL injection, cross-site scripting i path-traversal zanim dotrą one do kodu witryny sklepowej.
Nagłówki bezpieczeństwa HTTP
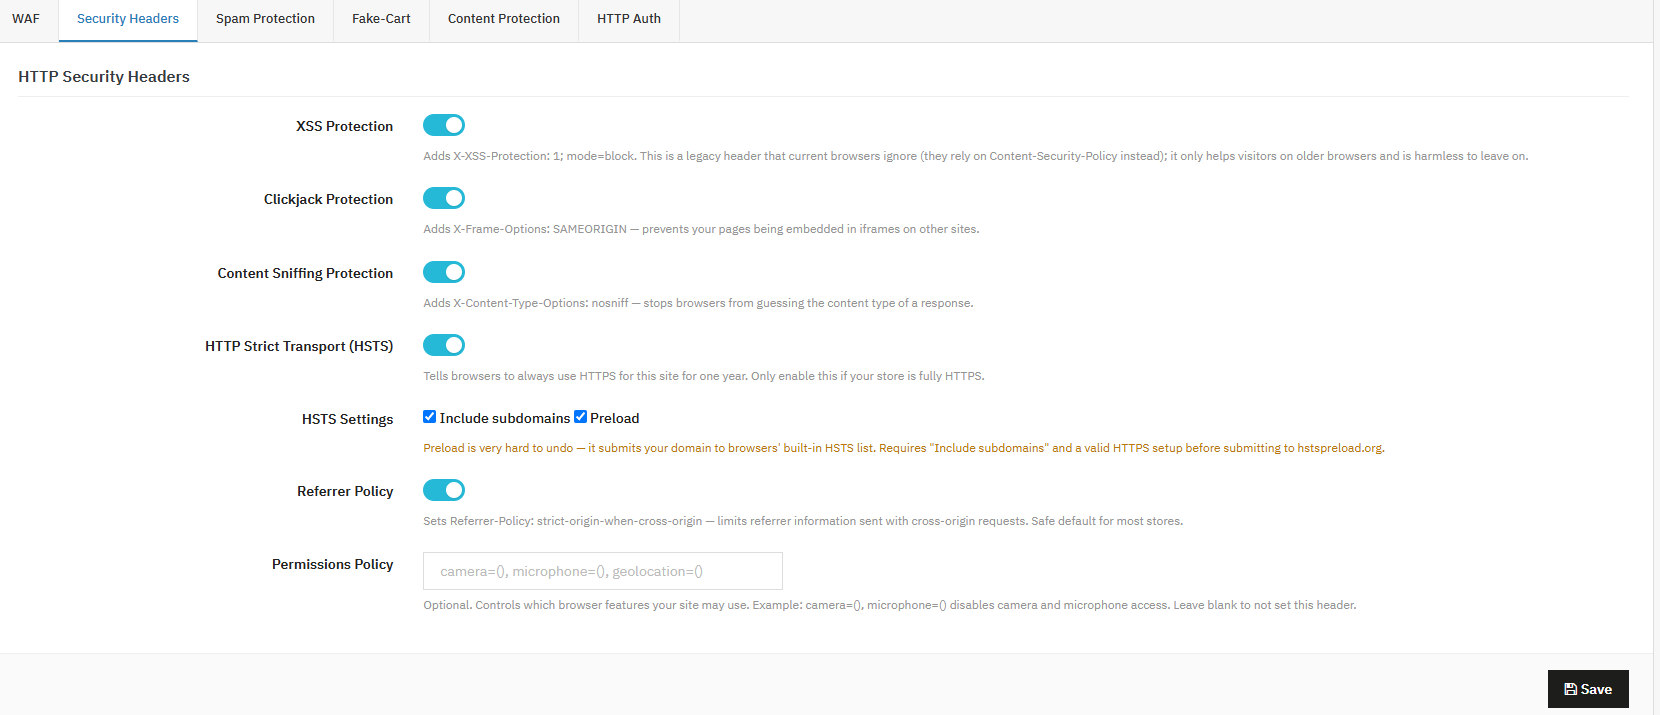
Administratorzy sklepu mogą z tego korzystać Moduł nagłówków bezpieczeństwa PrestaShop aby polecić przeglądarkom użytkowników automatyczne stosowanie dodatkowych zabezpieczeń bez widocznych zmian w samym sklepie.
Nagłówki zabezpieczeń
Te ustawienia dodają małe, niewidoczne instrukcje, które informują przeglądarki internetowe, jak bezpiecznie obsługiwać Twój sklep. Nie musisz być ekspertem technicznym, aby z nich korzystać; większość z nich można bezpiecznie włączyć i zapomnieć o nich.
Ochrona XSS To starsza funkcja bezpieczeństwa, która pomaga blokować określone typy ataków. Większość nowoczesnych przeglądarek ma teraz lepsze wbudowane zabezpieczenia, ale włączenie tej funkcji nie ma żadnego wpływu na bezpieczeństwo; można ją traktować jako zabezpieczenie awaryjne dla starszych przeglądarek.
Ochrona przed kliknięciami Dzięki temu inne witryny internetowe nie będą mogły potajemnie wyświetlać Twojego sklepu w ukrytej ramce na swojej stronie. Jest to sztuczka, która jest czasem stosowana w celu oszukania odwiedzających i skłonienia ich do kliknięcia czegoś, czego nie chcieli.
Ochrona przed podsłuchiwaniem treści Przeglądarki czasami próbują „zgadywać”, jaki typ pliku przeglądają, co może zostać wykorzystane przez atakujących. To ustawienie nakazuje przeglądarkom ufać typowi pliku określonemu przez sklep, zamiast zgadywać.
Przeglądanie tylko HTTPS (HSTS) Informuje przeglądarki, aby zawsze łączyły się ze sklepem przy użyciu bezpiecznej, szyfrowanej wersji witryny (HTTPS), a nigdy wersji niezabezpieczonej.
Uwzględnij subdomeny / Wstępne ładowanie Zasada bezpiecznego połączenia jest wówczas rozszerzana na wszystkie używane przez Ciebie subdomeny (np. blog.yourstore.com) i opcjonalnie możesz zarejestrować swój sklep na globalnej liście sprawdzanej automatycznie przez przeglądarki.
Polityka polecających Gdy ktoś kliknie link z Twojego sklepu do innej witryny, przeglądarki zazwyczaj udostępniają pewne informacje o tym, skąd pochodzi odwiedzający. To ustawienie ogranicza zakres udostępnianych informacji.
Polityka uprawnień To ustawienie pozwala kontrolować, z jakich funkcji urządzenia, np. aparatu lub mikrofonu, strony Twojego sklepu mogą korzystać w przeglądarce odwiedzającego.
Ochrona przed spamem
Administratorzy sklepu mogą z tego korzystać Moduł ochrony przed spamem PrestaShop oraz Moduł captcha PrestaShop funkcjonalność umożliwiająca automatyczne dodawanie weryfikacji CAPTCHA do formularzy kontaktowych i rejestracyjnych klientów.
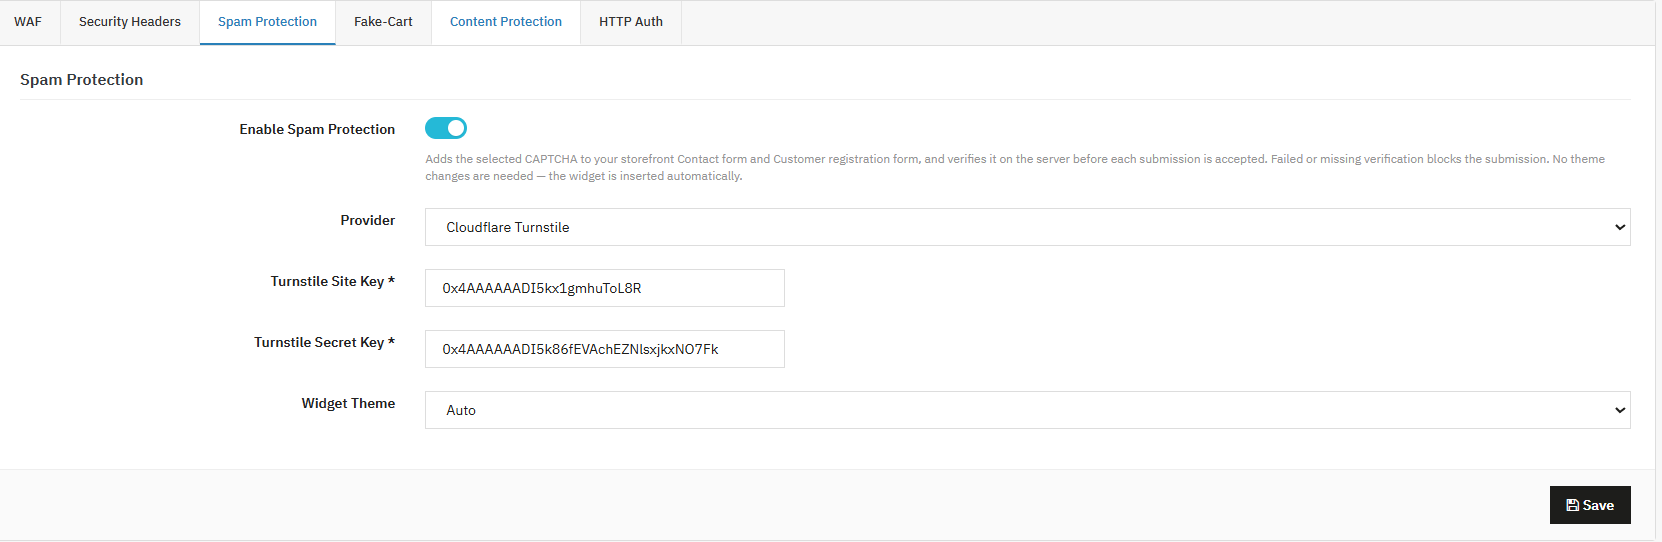
1. Ochrona przed spamem (CAPTCHA)
Ta funkcja jest częścią Moduł bezpieczeństwa PrestaShop, pomagając botom i spamerom zapobiegać zalewaniu formularzy kontaktowych i rejestracyjnych niechcianymi wiadomościami. Jako wbudowana Moduł antyspamowy PrestaShop oraz Moduł captcha PrestaShopdziała w połączeniu z innymi narzędziami, takimi jak Moduł PrestaShop reCAPTCHA, Moduł PrestaShop Cloudflare Turnstile, Moduł hCaptcha PrestaShop, wszystkie zaprojektowane tak, aby weryfikować, czy formularze przesyła prawdziwy użytkownik, a nie bot.
Włącz ochronę przed spamem Po włączeniu tej opcji do formularzy kontaktowych i rejestracyjnych zostanie dodany kod CAPTCHA. Weryfikacja odbywa się na serwerze przed zaakceptowaniem formularza, więc nie można jej ominąć.
Provider Tutaj wybierasz, z której usługi CAPTCHA chcesz skorzystać: Cloudflare Turnstile, Google reCAPTCHA czy hCaptcha. Każda z nich działa nieco inaczej, ale wszystkie mają ten sam cel: blokowanie automatycznego spamu.
Klucz witryny / klucz tajny Są to specjalne kody dostarczane przez wybraną usługę CAPTCHA, które bezpiecznie łączą Twój sklep z tą usługą.
Motyw widżetu Kontroluje wygląd pola CAPTCHA, na przykład Auto, Jasny lub Ciemny.
2. [Nowe] Pole Honeypot
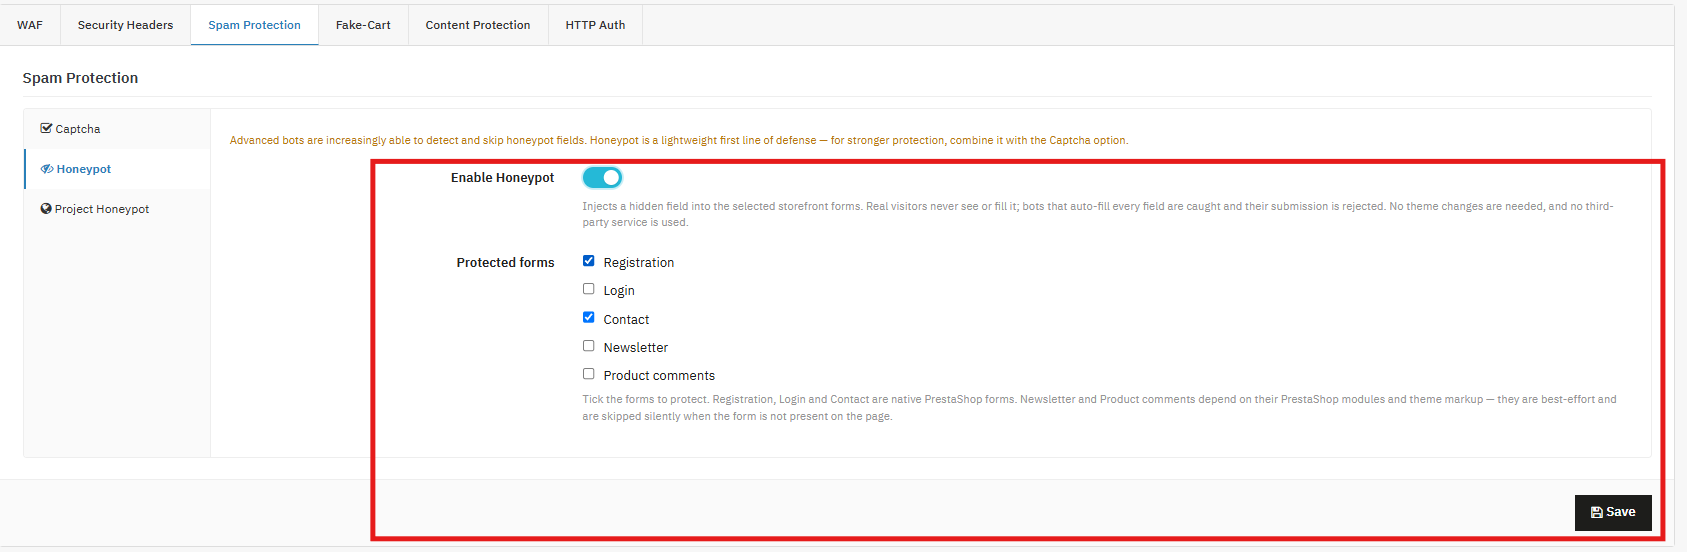
Honeypot dodaje dodatkową warstwę ochrony przed spamem w Twoim interfejsie, umieszczając niewidoczne pola w wybranych formularzach. Prawdziwi odwiedzający lub klienci nigdy nie widzą tych pól, ale zautomatyzowane boty próbujące wypełnić każde pole mogą zostać wykryte i zatrzymane. Ta lekka i prosta ochrona ogranicza spam, fałszywe konta i logowania sterowane przez boty, jednocześnie zapewniając płynne zakupy prawdziwym klientom.
Włącz HoneypotWłącz to ustawienie, aby aktywować ochronę Honeypot w swoim sklepie. Po włączeniu moduł dyskretnie dodaje ukryte pole do wybranych formularzy. Jeśli bot wypełni to ukryte pole, jego zgłoszenie zostanie oznaczone jako podejrzane i zablokowane, zanim zostanie przetworzone.
Formularze chronione: Wybierz formularze, które powinny być objęte ochroną Honeypot. Moduł obsługuje:
Rejestracja – Blokuje automatyczne tworzenie kont i fałszywe rejestracje.
Zaloguj– Blokuje próby automatycznego logowania i ataki botów.
Kontakt zapobiega otrzymywaniu wiadomości spam i zautomatyzowanych zapytań przez Twoją skrzynkę odbiorczą.
Newsletter– Zapobiega fałszywym lub automatycznym subskrypcjom newsletterów. Uwaga: Zależy to od modułu newslettera i konfiguracji motywu. Jeśli formularz nie zostanie znaleziony na stronie, ochrona zostanie automatycznie pominięta.
Komentarze do produktu– Chroni formularze recenzji i komentarzy przed spamem i automatycznymi wpisami. Uwaga: Zależy to od modułu komentarzy do produktu i konfiguracji motywu. Jeśli formularz jest niedostępny, ochrona jest automatycznie pomijana.
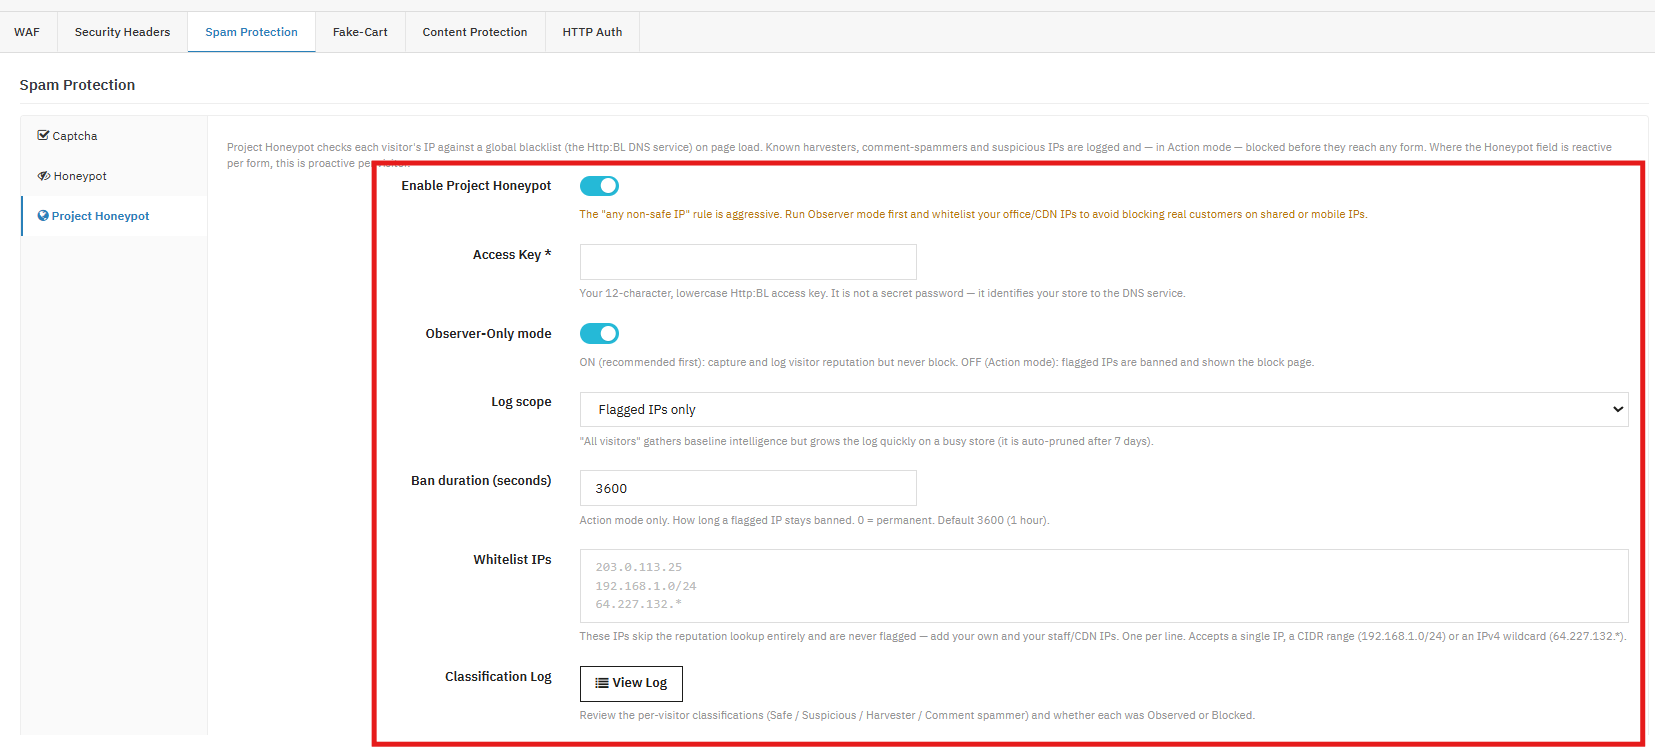
3.0 Projekty HoneyPot
Włącz projekt Honeypot: Włącz/wyłącz zakładkę dla całej funkcji. Po włączeniu, adres IP każdego odwiedzającego jest sprawdzany pod kątem protokołu Http:BL (czarnej listy DNS projektu Honeypot) zaraz po załadowaniu strony. To właśnie czyni tę funkcję „proaktywną” w porównaniu z polem formularza honeypot, które reaguje tylko wtedy, gdy ktoś faktycznie wyśle formularz. Klucz dostępuKlucz dostępu to 12-znakowy identyfikator pisany małymi literami, wydany przez Project Honeypot, który łączy wyszukiwania HTTP:BL z Twoim kontem. Nie jest to tajne dane uwierzytelniające (nie daje dostępu do niczego), a jedynie informuje usługę DNS, o którą witrynę pyta, podobnie jak klucz API używany do atrybucji/ograniczania przepustowości, a nie do uwierzytelniania. Tryb tylko dla obserwatora: Adresy IP są wyszukiwane i klasyfikowane, wszystko jest rejestrowane, ale nikt nie jest blokowany. To faza gromadzenia danych. Zakres dziennika:Zakres dziennika w module bezpieczeństwa PrestaShop kontroluje, ile danych zostanie zapisanych w dzienniku klasyfikacji. Tylko oznaczone adresy IP:lżejszy, rejestruje tylko tych odwiedzających, których Http:BL uważa za ryzykownych. Wszyscy odwiedzający: rejestruje klasyfikację każdego odwiedzającego, w tym tych „bezpiecznych”, co jest przydatne do zbudowania obrazu bazowego ogólnej reputacji ruchu. Rejestr rośnie szybciej, więc wpisy są automatycznie usuwane po 7 dniach.
Czas trwania bana (sekundy): Ważne tylko w trybie akcji (oznaczony adres IP). Ustawia, jak długo zablokowany adres IP pozostaje zablokowany, zanim będzie mógł spróbować ponownie.
Biała lista adresów IP- Możesz dodać adresy IP do białej listy, aby nigdy nie były blokowane. Dziennik klasyfikacji: Pokazuje adres IP każdego odwiedzającego, jego klasyfikację (Bezpieczny, Podejrzany, Harvester lub Spamer komentarzy) oraz informację, czy system go jedynie zaobserwował, czy faktycznie zablokował. To właśnie sprawdzasz w fazie Obserwatora, aby wykryć fałszywe alarmy przed przejściem do trybu Akcji.
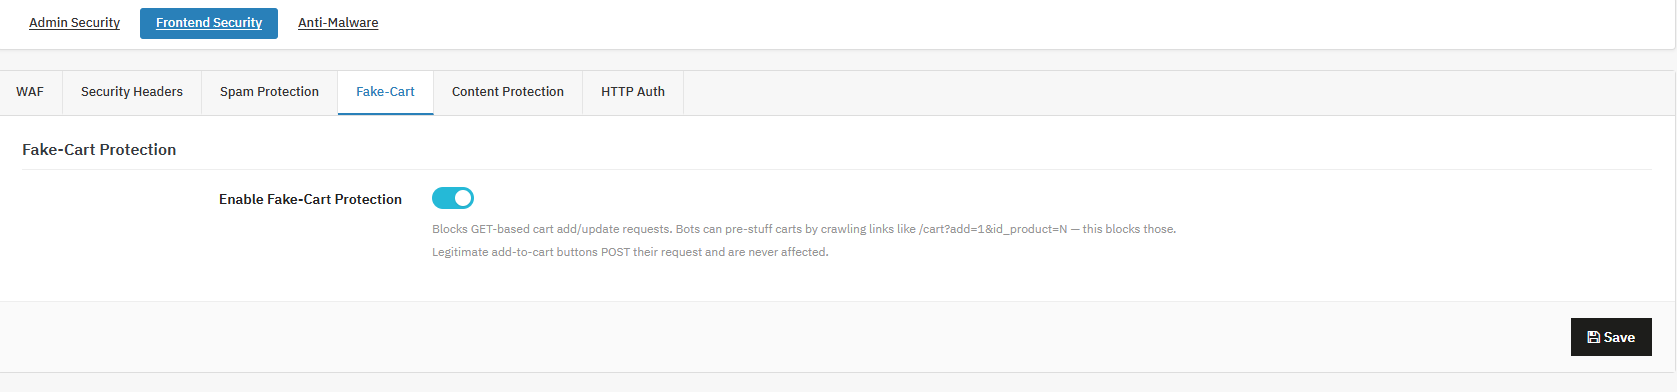
Ochrona przed fałszywymi koszykami
Ochrona przed manipulacją koszykiem
Ta funkcja służy do blokowania zautomatyzowanej manipulacji koszykiem opartej na GET, czyli powszechnej techniki skryptowej, różniącej się od rzeczywistych działań dodawania do koszyka podejmowanych przez prawdziwych kupujących. Administratorzy sklepów mogą na niej polegać. Knowband funkcja chroniąca sklep przed botami i skryptami, które próbują dodawać produkty do koszyka bezpośrednio manipulując adresem URL, zamiast klikać w witrynę sklepową w standardowy sposób.
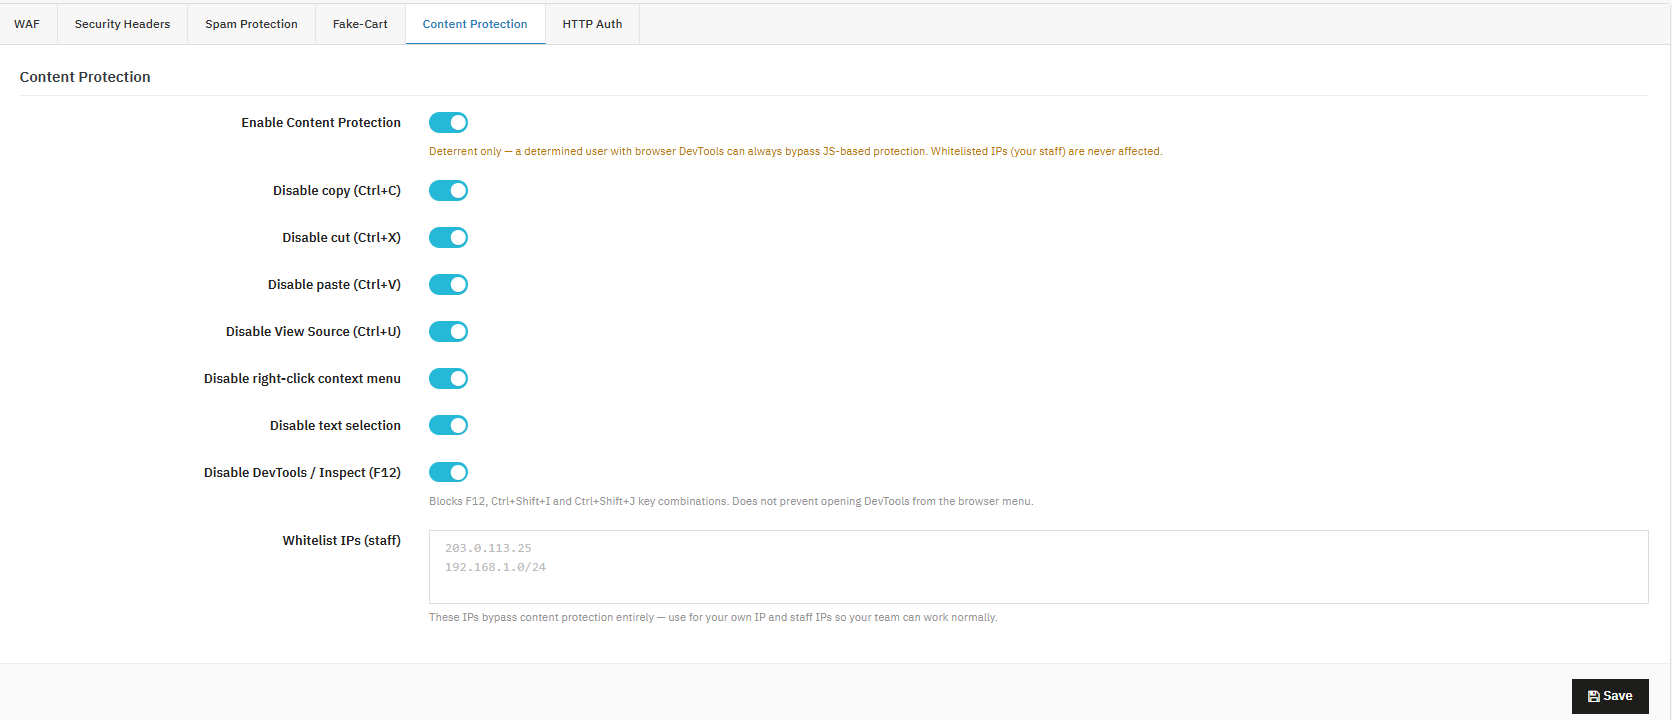
Ochrona zawartości
Administratorzy sklepów mogą używać tego modułu ochrony treści PrestaShop, aby zapobiegać przypadkowemu kopiowaniu tekstów i obrazów znajdujących się w witrynie sklepu.
Włącz ochronę treści Ta funkcja służy jako główny przełącznik ochrony treści. Należy pamiętać, że działa ona jedynie odstraszająco – zdeterminowany użytkownik może ją ominąć, korzystając z narzędzi programistycznych w przeglądarce.
Wyłącz kopiowanie/wycinanie/wklejanie Funkcja ta służy do blokowania skrótów klawiaturowych, których odwiedzający zazwyczaj używają do kopiowania, wycinania lub wklejania treści ze stron.
Wyłącz wyświetlanie źródła (Ctrl+U) Funkcja ta służy do blokowania skrótu przeglądarki, który umożliwia odwiedzającym przeglądanie kodu źródłowego Twojej strony.
Wyłącz menu kontekstowe prawego przycisku myszy Funkcja ta służy do usunięcia menu kontekstowego, aby odwiedzający nie mogli za jego pomocą zapisywać obrazów ani kopiować treści.
Wyłącz zaznaczanie tekstu Funkcja ta służy do zapobiegania podświetlaniu lub zaznaczaniu tekstu na stronie przez użytkowników.
Wyłącz narzędzia deweloperskie/inspektor (F12) Ta funkcja służy do blokowania skrótów klawiszowych F12, Ctrl+Shift+I i Ctrl+Shift+J. Należy pamiętać, że nie uniemożliwia ona otwierania Narzędzi Deweloperskich z poziomu menu przeglądarki.
Biała lista adresów IP (pracownicy) Administratorzy sklepu mogą używać tego pola do wyświetlania listy adresów IP, które omijają wszelkie ograniczenia ochrony treści.
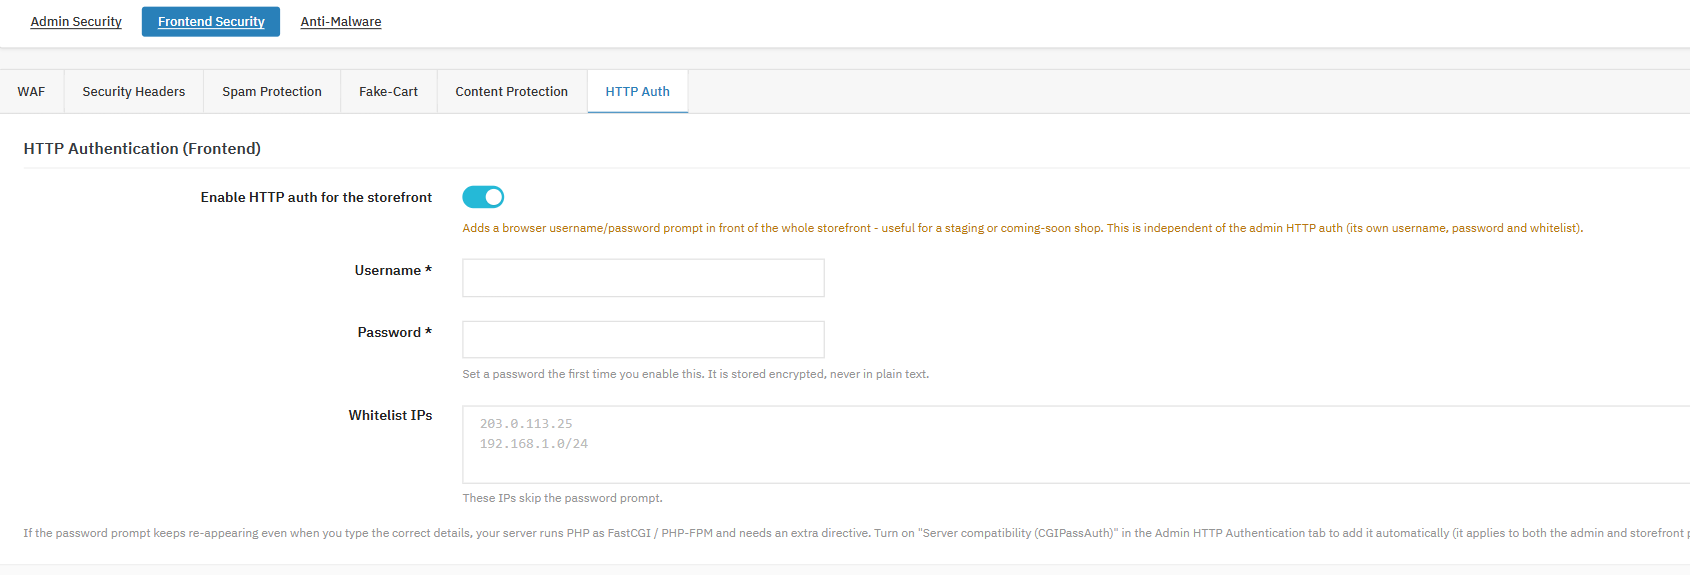
Uwierzytelnianie HTTP (Frontend)
Administratorzy sklepu mogą z tego korzystać Knowband Moduł ochrony hasłem Prestashop, który umożliwia zablokowanie całego sklepu za pomocą monitu o podanie nazwy użytkownika i hasła na poziomie przeglądarki. Jest to niezależne od uwierzytelniania HTTP administratora, o którym mowa w Sekcji 7.
Włącz uwierzytelnianie HTTP dla witryny sklepowej Funkcja ta umożliwia dodanie monitu o podanie hasła przed całą witryną sklepu, zanim będzie można wyświetlić dowolną stronę.
Nazwa użytkownika Hasło Administratorzy sklepu mogą używać tego pola do ustawiania danych uwierzytelniających specyficznych dla sklepu, które są przechowywane w postaci zaszyfrowanej.
Biała lista adresów IP Administratorzy sklepu mogą używać tego pola do wyświetlania listy adresów IP, które całkowicie pomijają monit o podanie hasła w witrynie sklepowej.
Ta funkcja służy do ochrony sklepu przedpremierowego lub testowego przed wyszukiwarkami i przypadkowymi użytkownikami. To ograniczenie jest celowe, to ustawienie ma całkowicie zablokować dostęp, a nie działać niewidocznie w tle.
Jeśli monit o podanie hasła wyświetla się w pętli nawet po jego poprawnym wpisaniu na serwerze z uruchomionym FastCGI/PHP-FPM, administratorzy sklepu mogą włączyć ustawienie CGIPassAuth w obszarze Uwierzytelnianie HTTP administratora w sekcji 7, karcie 5. Ustawienie to dotyczy zarówno monitu administratora, jak i monitu witryny sklepowej.
7. Ochrona antywirusowa
Moduł jest uzupełniany o funkcję ochrony przed złośliwym oprogramowaniem, która obejmuje zaplanowane skanowanie integralności plików. Jest to warstwa działająca niezależnie od zabezpieczeń logowania i ochrony witryny sklepowej, skoncentrowana wyłącznie na wykrywaniu nieautoryzowanych zmian w plikach instalacji.
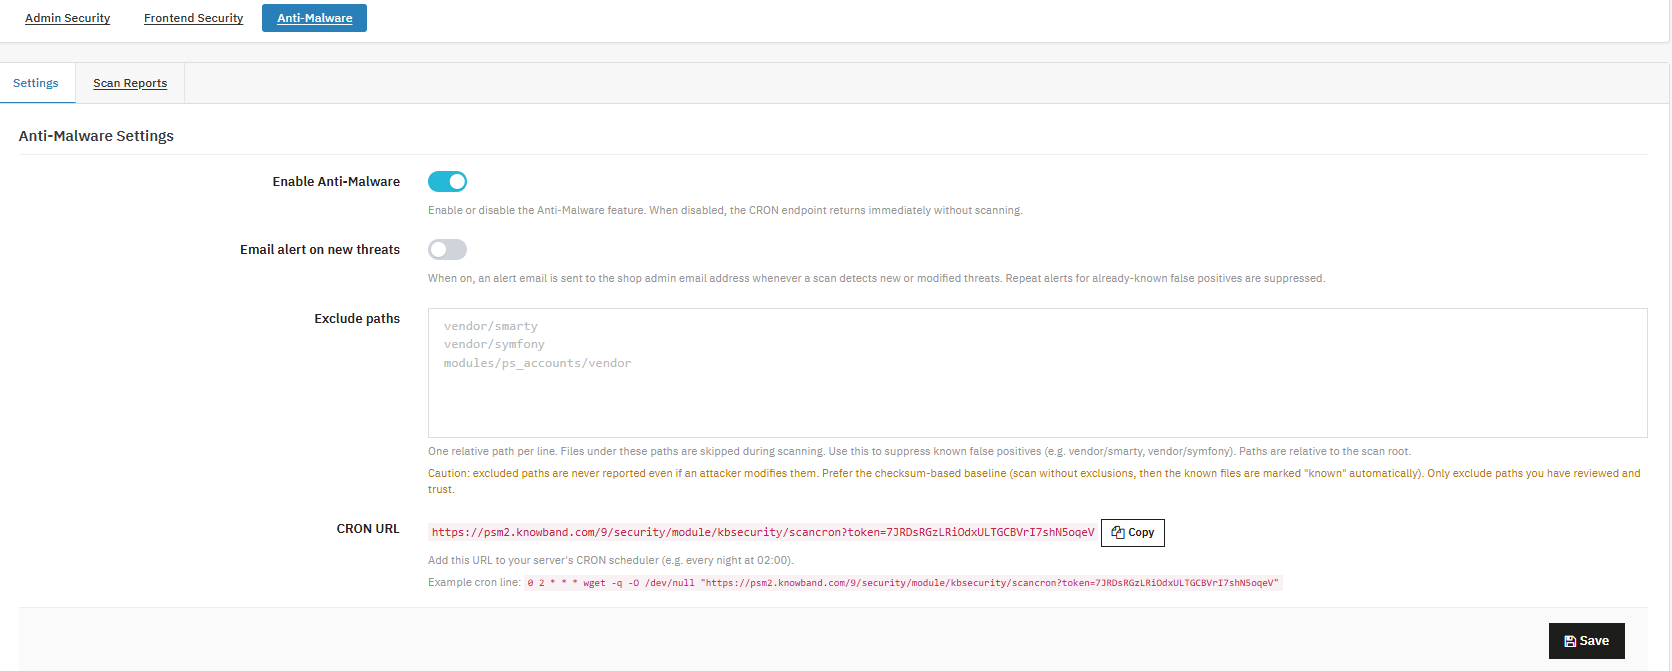
Ustawienia
Włącz ochronę antywirusową Ta funkcja służy jako główny przełącznik skanera antywirusowego. Po jej wyłączeniu punkt końcowy skanowania powraca natychmiast, nie skanując niczego.
Alert e-mailowy o nowych zagrożeniach Ta funkcja służy do wysyłania alertów na adres e-mail administratora sklepu za każdym razem, gdy skanowanie wykryje nowe lub zmodyfikowane zagrożenia. Powtarzające się alerty dotyczące znanych fałszywych alarmów są automatycznie blokowane, więc nie otrzymasz powiadomienia o tym samym przedmiocie dwa razy.
Wyklucz ścieżki Administratorzy sklepu mogą użyć tego pola, aby podać ścieżki względne, po jednej w każdym wierszu, które powinny zostać pominięte podczas skanowania. Jest to przydatne do eliminowania znanych fałszywych alarmów, takich jak katalogi dostawców.
Adres URL CRON Funkcja ta służy do dostarczania unikalnego, chronionego tokenem adresu URL, który uruchamia skanowanie za każdym razem, gdy zażąda tego harmonogram serwera.
Aby wszystko poprawnie skonfigurować, włącz tę funkcję, włącz powiadomienia e-mail i dodaj adres URL CRON do zaplanowanych zadań w panelu sterowania hostingiem (lub bezpośrednio do tabeli crontab na serwerze, jeśli zarządzasz nim samodzielnie), zwykle zaplanowanych na godziny poza szczytem, np. 2 w nocy. Powiadomienia są wysyłane tylko w przypadku nowych lub zmodyfikowanych zagrożeń. Po wykryciu pliku i wykluczeniu go lub potwierdzeniu, powtarzające się powiadomienia dotyczące tego samego znanego elementu są blokowane, więc Twoja skrzynka odbiorcza nie będzie zalewana tymi samymi znaleziskami każdej nocy.
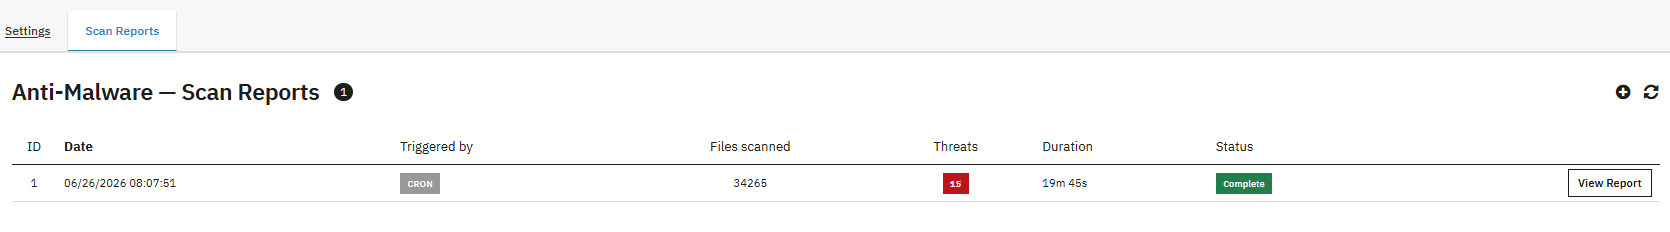
Raporty ze skanowania
ID Funkcja ta umożliwia przypisanie sekwencyjnego identyfikatora do każdego skanowania, dzięki czemu można łatwo odwoływać się do poszczególnych skanów.
Data Funkcja ta służy do rejestrowania czasu wykonania każdego skanowania.
Wywołane przez Funkcja ta pokazuje, czy skanowanie zostało wykonane ręcznie czy też za pomocą zaplanowanego zadania CRON.
Przeskanowane pliki Funkcja ta służy do wyświetlania łącznej liczby plików sprawdzonych podczas danego skanowania.
Zagrożenia Funkcja ta służy do wyświetlania liczby nowych lub zmodyfikowanych plików oznaczonych podczas skanowania.
Czas trwania: Funkcja ta służy do rejestrowania czasu trwania skanowania.
Status Funkcja ta służy do sygnalizowania stanu ukończenia skanowania.
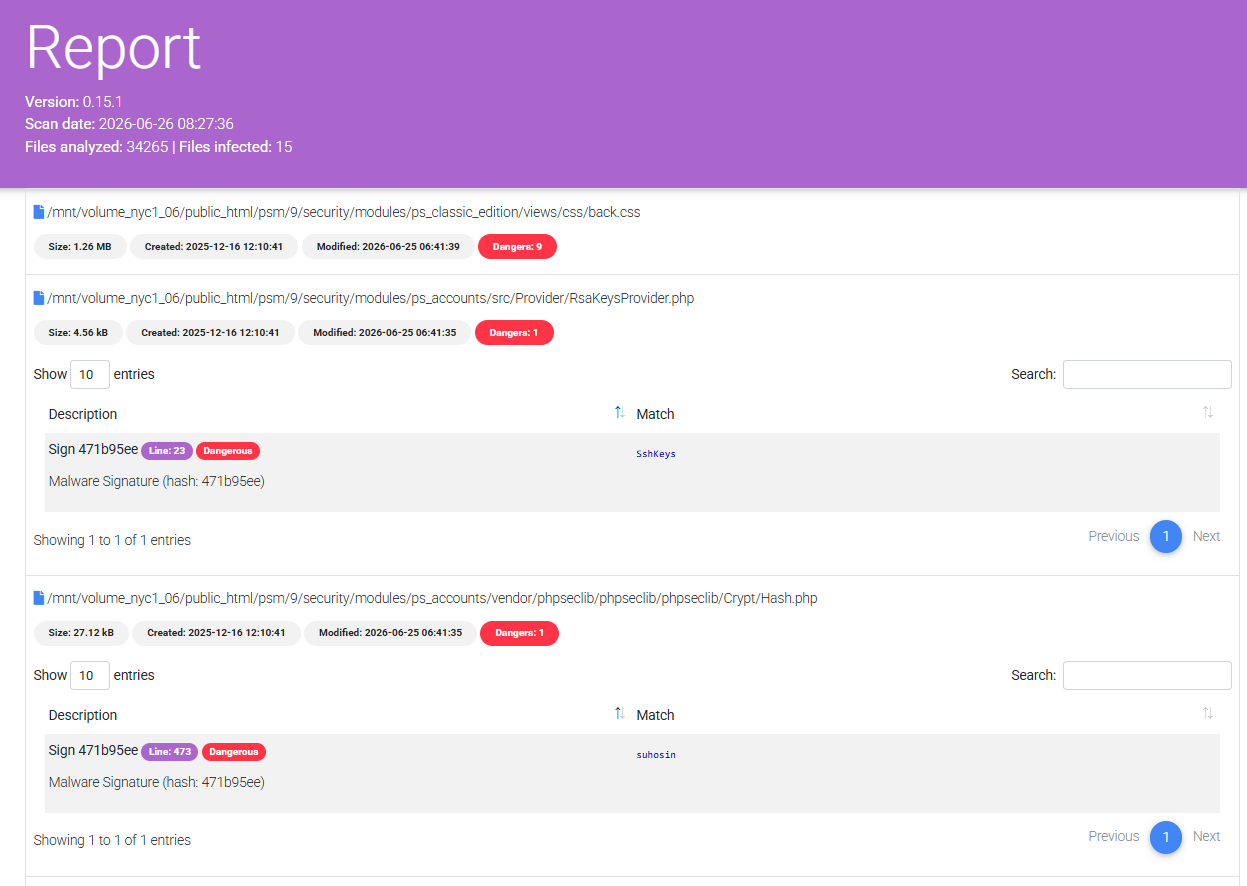
Zobacz raport Administratorzy sklepu mogą użyć tej opcji, aby wyświetlić szczegółowe wyniki dla konkretnego skanowania.
8. Wniosek
Menedżer bezpieczeństwa PrestaShop łączy w sobie zabezpieczenia, których większość sklepów potrzebuje fragmentarycznie, w tym: Moduł PrestaShop 2FA, A Moduł brute force PrestaShop, A Moduł zapory PrestaShop, A Moduł captcha PrestaShopi skanowanie integralności plików w celu ochrony przed złośliwym oprogramowaniem w jednym, centralnie skonfigurowanym Bezpieczny back-end PrestaShopPrzemyślana konfiguracja, zaczynając od monitorowania logowania i adresu URL odzyskiwania awaryjnego, a następnie nakładając bardziej restrykcyjne kontrole, znacząco redukuje najczęstsze ścieżki ataków na sklepy PrestaShop, nie powodując utrudnień dla prawdziwych klientów ani Twojego zespołu.