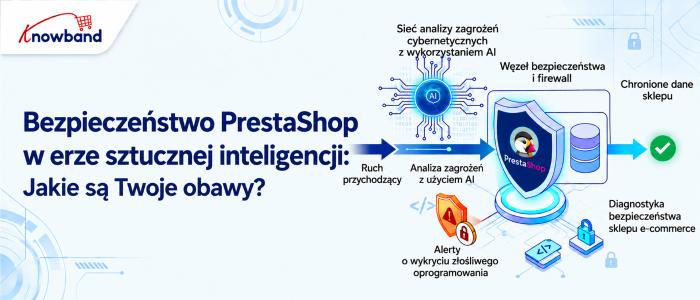
Prowadzenie sklepu PrestaShop oznacza ochronę czegoś więcej niż tylko witryny internetowej. Twój sklep przechowuje konta klientów, historie zamówień, adresy, dane logowania administratora oraz wszelkie podłączone usługi płatności, wysyłki, marketingu i analityki. Bezpieczeństwo PrestaShop nie jest więc kwestią techniczną. To ryzyko biznesowe i kropka.
Sztuczna inteligencja nie tyle zmieniła zagrożenia dla bezpieczeństwa, ile je przyspieszyła. Wiadomości phishingowe nie zawierają błędów gramatycznych ani dziwacznych sformułowań jak kiedyś; czytają się jak wiadomość od współpracownika. Przeskanowanie sklepu w poszukiwaniu przestarzałych, podatnych na ataki modułów zajmowało kiedyś mnóstwo czasu i wysiłku. Teraz jest zautomatyzowane i niemal natychmiastowe. To samo dotyczy upychania danych uwierzytelniających: to, co kiedyś wymagało ręcznego dopracowania, teraz może być realizowane na skalę, której jeden atakujący nie byłby w stanie osiągnąć kilka lat temu.
To, czy sztuczna inteligencja jest „dobra” czy „zła” dla bezpieczeństwa, jest w zasadzie nietrafioną debatą. Pytanie, które naprawdę ma znaczenie dla właściciela sklepu, jest prostsze: czy obecna konfiguracja jest przygotowana na ataki, które są szybsze i silniejsze niż te, z którymi miał do czynienia dwa lub trzy lata temu?
Sprowadza się to do prawidłowego wykonania. Nieaktualna wersja rdzenia i modułu PrestaShop nadal jest najczęstszym źródłem włamań do sklepu. Kontroluj dostęp do kont administratorów i ich uprawnień. Uwierzytelniaj się prawidłowo, a nie tylko za pomocą hasła. Uważaj na nietypowe działania, zamiast zakładać, że milczenie oznacza bezpieczeństwo. Regularnie skanuj systemy w poszukiwaniu złośliwego oprogramowania. Sprawdź integracje firm trzecich przed ich instalacją. I miej rzeczywisty plan odzyskiwania, przetestowany, a nie tylko zakładany, ponieważ w końcu coś się przedostanie, niezależnie od tego, czy będzie wspomagane przez sztuczną inteligencję, czy nie.
1.0 Dlaczego obawy dotyczące bezpieczeństwa PrestaShop się zmieniają
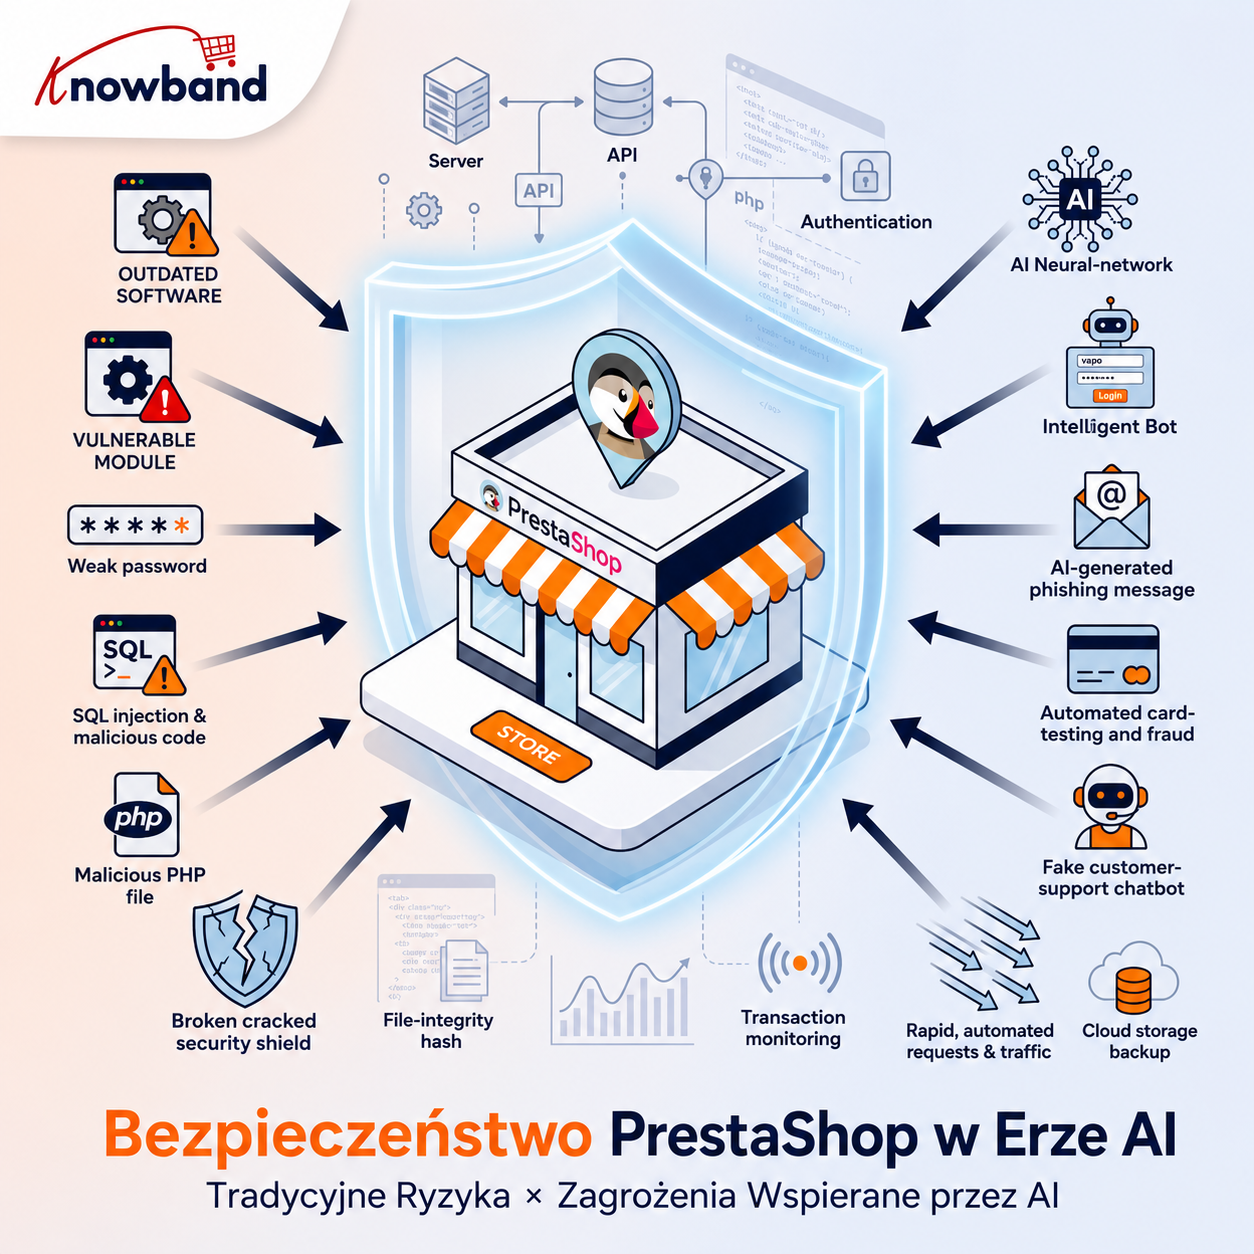
Problemy bezpieczeństwa nie stały się nagle czymś zupełnie nowym z powodu sztucznej inteligencji. Ataki typu SQL injection, XSS, kradzież haseł, złośliwe oprogramowanie, podatne moduły, złośliwe zmiany plików i ataki na strony płatności istnieją od lat.
Różnica polega na tym, jak szybko atakujący potrafią wykryć te luki i w jakiej liczbie.
Dzięki sztucznej inteligencji mogą zautomatyzować swoje działania rozpoznawcze, tworzyć wiarygodne materiały phishingowe, wykrywać luki w zabezpieczeniach i zwiększać liczbę ataków na dane uwierzytelniające.
W przypadku sklepu internetowego oznacza to, że luka, która w innym przypadku nie zostałaby zauważona, może zostać odkryta znacznie szybciej.
Typowy sklep PrestaShop może obejmować:
- Rdzeń PrestaShop
- Moduły płatności
- Integracje wysyłkowe
- Analityka i skrypty reklamowe
- Moduły niestandardowe
- Motywy innych firm
- Oprogramowanie serwerowe
- Usługi CDN lub WAF
- API i webhooki
- Konta administratorów
- Rachunki klientów
Każdy dodatkowy moduł/skrypt tworzy kolejną zależność, którą trzeba utrzymywać.
Nie oznacza to, że należy unikać integracji. Oznacza to, że potrzebujesz wglądu w to, co jest zainstalowane, co ma dostęp do Twojego sklepu i co się stanie, gdy jeden z komponentów stanie się podatny na ataki.
2.0 Największe obawy dotyczące bezpieczeństwa PrestaShop dla właścicieli sklepów
1. Przestarzałe jądro i moduły PrestaShop
Jedno z najbardziej podstawowych zabezpieczeń, o którym najłatwiej zapomnieć, to regularna aktualizacja oprogramowania.
PrestaShop stosuje procedurę doradczą w zakresie bezpieczeństwa, a zgodnie z aktualną polityką bezpieczeństwa aktualizacje zabezpieczeń są zazwyczaj instalowane w najnowszej wersji.
Staje się to szczególnie istotne, gdy luka dotyczy starszej wersji lub komponentu innej firmy.
Naprawa luk w zabezpieczeniach i czyszczenie zainfekowanej witryny internetowej to dwa różne zadania.
Jeśli odkryjesz podejrzane pliki PHP, nieoczekiwany kod JavaScript, zmodyfikowane szablony, nieznane konta administratorów lub niewyjaśnione przekierowania, nie zakładaj, że sama aktualizacja PrestaShop usunęła atakującego.
Najpierw sprawdź sklep.
2. Konta administratorów są celami o dużej wartości
Twój back-office PrestaShop zasługuje na taki sam poziom ochrony jak Twój sklep internetowy. Zhakowane konto administratora może dać atakującemu dostęp do poufnych ustawień, danych klientów, modułów i zawartości sklepu. Przy odpowiednich uprawnieniach mógłby nawet wprowadzić zmiany, które wprowadzą złośliwy kod lub przekierują elementy procesu zakupowego.
Dlatego coraz trudniej uzasadnić uwierzytelnianie wyłącznie za pomocą hasła w przypadku kont uprzywilejowanych.
Zastosowanie MSZ/2FA dla administratorów, gdzie to możliwe. Sprawdź również, którzy pracownicy faktycznie potrzebują dostępu administracyjnego i usuń nieaktywne konta.
Zasada jest prosta: udzielać każdej osobie tylko uprawnień niezbędnych do wykonywania jej obowiązków.
Dodatkowe mechanizmy kontroli również mogą się przydać. W zależności od środowiska możesz ograniczyć dostęp do zaplecza poprzez zaufane adresy IP, dostęp VPN, reguły zapory sieciowej lub dodatkowe warstwy uwierzytelniania.
Ukrycie adresu URL administratora może ograniczyć narażenie na niektóre automatyczne skanowanie, jednak nie należy traktować tej funkcji jako zamiennika uwierzytelniania, autoryzacji lub stosowania poprawek.
3. Wypełnianie danych uwierzytelniających i ataki polegające na automatycznym logowaniu
Wypełnianie danych uwierzytelniających jest szczególnie istotne w przypadku handlu elektronicznego.
Atakujący nie zawsze muszą odgadywać hasła. Mogą wykorzystać pary nazwa użytkownika/hasło skradzione w wyniku zupełnie innych włamań i wypróbować je na innych stronach.
Gdyby klient użył tego samego hasła ponownie, atakujący mógłby wybrać Twój sklep jako kolejną ofiarę.
Podobnie jest w przypadku kont administracyjnych i w tym przypadku sytuacja jest o wiele gorsza.
Należy stosować łącznie ograniczenia przepustowości, zabezpieczenia przed atakami siłowymi, silne hasła, uwierzytelnianie wieloskładnikowe, wykrywanie podejrzanych logowań i odpowiednie kontrole kont.
Sztuczna inteligencja i automatyzacja zwiększają istotność tego zjawiska, ponieważ atakujący mogą działać na dużą skalę. Wskazówki dotyczące cyberbezpieczeństwa w kontekście sztucznej inteligencji wskazują również na ataki typu credential stuffing (wypychanie danych uwierzytelniających) i ataki z wykorzystaniem haseł jako obszary, w których automatyzacja może zwiększyć zagrożenie.
4. Złośliwe oprogramowanie i nieoczekiwane zmiany plików
Sklep PrestaShop, który uległ uszkodzeniu, nie zawsze wygląda na zepsuty.
Witryna sklepowa może nadal ładować się normalnie, podczas gdy w motywie, module, pliku PHP, pliku JavaScript lub innej części aplikacji znajduje się złośliwy kod.
Dlatego skanowanie w poszukiwaniu złośliwego oprogramowania i monitorowanie zmian w plikach są tak ważne.
Szczególnie poważnym scenariuszem jest manipulacja stroną płatności. W lutym 2026 roku PrestaShop opublikował alert bezpieczeństwa, opisując cyfrowy skimmer, który mógł zastąpić legalne przyciski płatności fałszywymi. Złośliwy skrypt został załadowany za pośrednictwem zmodyfikowanego pliku motywu.
Dla sprzedawcy jest to przydatne przypomnienie, że „strona internetowa działa” nie oznacza, że „strona internetowa jest bezpieczna”.
Regularne skanowanie powinno być połączone z badaniem nieoczekiwanych zmian. Jeśli krytyczny plik ulegnie nieoczekiwanej zmianie, musisz wiedzieć:
- Co się zmieniło?
- Kiedy nastąpiła zmiana?
- Kto lub co to zmieniło?
- Czy zmiana była uzasadniona?
- Jakie inne pliki lub konta należy zbadać?
5. Moduły innych firm i kod niestandardowy
Jedną z zalet PrestaShop jest jego rozszerzalność, jednak każdy moduł i każde dostosowanie zwiększają powierzchnię ataku.
Testy bezpieczeństwa powinny zatem obejmować więcej niż tylko rdzeń PrestaShop.
Audyt bezpieczeństwa może obejmować podstawową aplikację, motywy, dodatki, kod niestandardowy, integracje, mechanizmy uwierzytelniania i konfigurację serwera. Wytyczne Astry dotyczące audytu PrestaShop również kładą nacisk na badanie szerszej aplikacji, a nie na traktowanie platformy głównej jako całościowej granicy bezpieczeństwa.
Ma to szczególne znaczenie w przypadku sklepów, które istnieją już od kilku lat.
Moduł zainstalowany pięć lat temu może być nadal aktywny, mimo że nikt nie pamięta, dlaczego został zainstalowany. Niestandardowe nadpisanie może pozostać po odejściu pierwotnego programisty. Porzucona integracja może nadal zawierać dane uwierzytelniające API.
Przydatnym ćwiczeniem konserwacyjnym jest stworzenie inwentarza:
- Zainstalowane moduły
- Aktywne motywy
- Niestandardowe nadpisania
- Zewnętrzne interfejsy API
- webhook
- Prace Cron
- Konta administratorów
- Usługi serwerowe
- Usługi DNS/CDN/bezpieczeństwa
Usuń to, czego już nie potrzebujesz.
3.0 Co tak naprawdę zmienia sztuczna inteligencja w zakresie bezpieczeństwa PrestaShop?
Sztuczna inteligencja nie zastąpi bezpiecznej instalacji PrestaShop. Pomyśl o sztucznej inteligencji jak o akceleratorze dla obu stron.
3.1 Atakujący mogą zautomatyzować więcej
Większym problemem dla sklepu internetowego jest szybkość. Atakujący nie musi już wykonywać każdego kroku ręcznie. Zautomatyzowane i wspomagane sztuczną inteligencją narzędzia mogą pomóc w badaniu celów, phishingu, testowaniu skradzionych danych uwierzytelniających i zwalczaniu botów na dużą skalę. W przypadku firm e-commerce może to oznaczać więcej prób przejęcia kont, oszustw płatniczych, wyłudzania danych uwierzytelniających i scrapingu.
3.2 Obrońcy mogą analizować więcej
Ta sama podstawowa umiejętność może pomóc obrońcom.
Systemy bezpieczeństwa potrafią analizować aktywność logowania, wzorce żądań, reputację adresów IP, aktywność interfejsu API, anomalie ruchu i inne zdarzenia znacznie szybciej niż gdyby człowiek ręcznie przeglądał surowe logi.
Na przykład menedżer zazwyczaj loguje się do systemu z kraju, z którego korzysta w godzinach pracy. Następnie dochodzi do wielu nieudanych logowań, po których następuje pomyślne logowanie z nietypowej lokalizacji. Jeśli system potrafi przeprowadzić analizę behawioralną, takie zdarzenie można wykryć znacznie szybciej niż analizując wczorajsze logi dostępu.
Sztuczna inteligencja może również pomóc w priorytetyzowaniu alertów. Jest to przydatne, ponieważ sklep generujący tysiące żądań na minutę nie może realistycznie pozwolić osobie na kontrolę każdego zdarzenia.
4.0 Najlepsze praktyki bezpieczeństwa PrestaShop: Praktyczne podejście wielowarstwowe
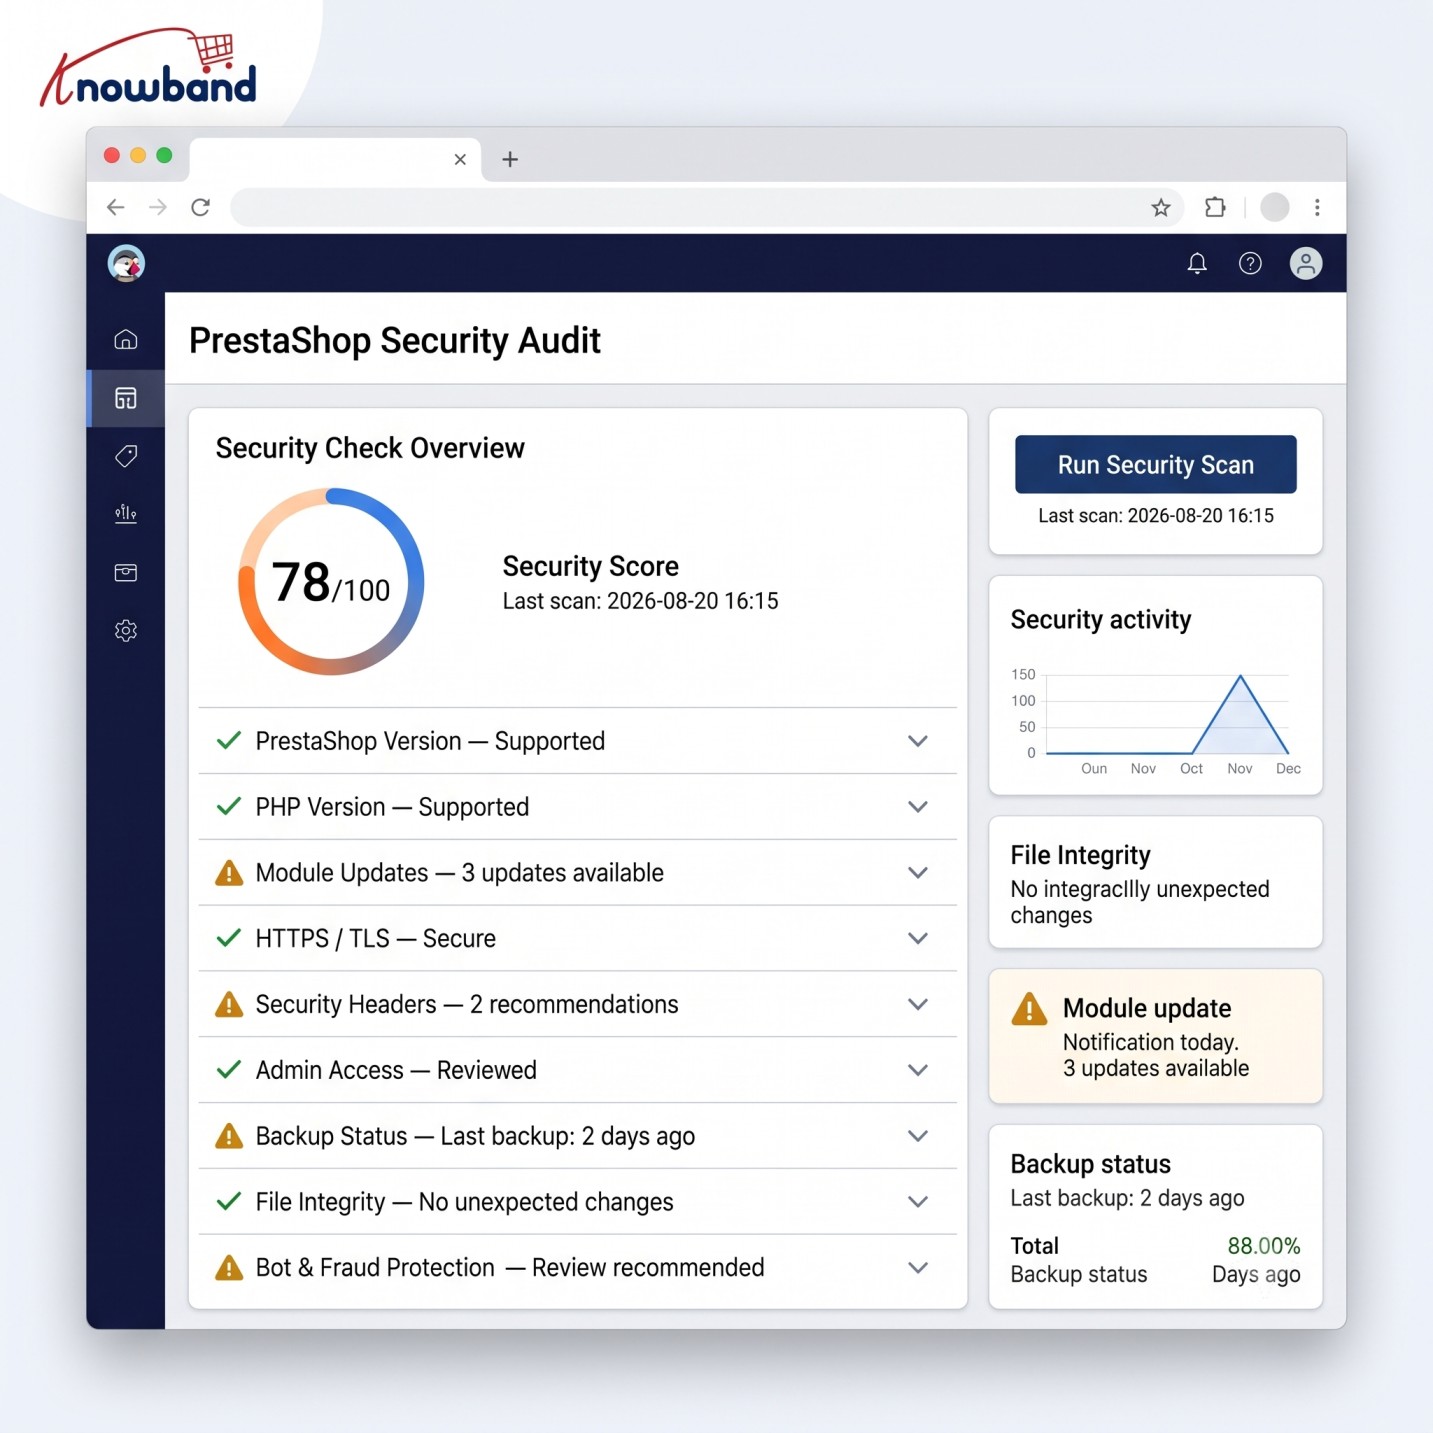
Bezpieczeństwo działa lepiej w formie warstw niż jako pojedyncza „wtyczka zabezpieczająca”.
Praktyczna konfiguracja sklepu PrestaShop powinna obejmować kilka poziomów.
Warstwa 1: Utrzymuj aktualność aplikacji
Utrzymuj obsługiwane wersje:
- PrestaShop
- PHP
- Oprogramowanie serwerowe
- Tematy
- Moduły
- biblioteki
Testuj aktualizacje w środowisku testowym, w którym sklep ma wprowadzone znaczące zmiany.
Nie odkładaj aktualizacji zabezpieczeń na czas nieokreślony, ponieważ standardowa aktualizacja funkcji jest niewygodna.
Warstwa 2: Chroń uprzywilejowany dostęp
W przypadku kont administratorów:
- Włącz MFA/2FA.
- Używaj unikalnych haseł.
- Usuń nieużywanych pracowników.
- Zastosuj uprawnienia o najmniejszych uprawnieniach.
- Należy wziąć pod uwagę ograniczenia IP/VPN w przypadku środowisk wrażliwych.
- Monitoruj udane i nieudane logowania.
Warstwa 3: Chroń aplikację
Zapora sieciowa WAF może pomóc filtrować złośliwe żądania HTTP, zanim dotrą do aplikacji. Nagłówki bezpieczeństwa mogą dodawać zabezpieczenia na poziomie przeglądarki. CAPTCHA lub kontrolki botów mogą ograniczyć automatyczne nadużycia w formularzach publicznych.
Kontrole te nie eliminują luk w zabezpieczeniach samej aplikacji, lecz raczej dodają warstwę obronną.
Warstwa 4: Monitorowanie systemu plików
Regularne skanowanie w poszukiwaniu złośliwego oprogramowania i monitorowanie zmian plików mogą pomóc w wykrywaniu zagrożeń niewidocznych z poziomu witryny sklepowej.
Zwróć szczególną uwagę na:
- Pliki motywów
- Pliki PHP
- JAVASCRIPT
- Pliki konfiguracyjne
- Prześlij katalogi
- Katalogi modułów
Nieoczekiwane modyfikacje wymagają zbadania.
Warstwa 5: Monitorowanie infrastruktury
Aplikacja PrestaShop to nie jedyna rzecz, która potrzebuje ochrony.
Review:
- Dostęp SSH
- Reguły zapory
- Ujawnienie bazy danych
- Użytkownicy serwera
- Uprawnienia do plików
- Prace Cron
- Konfiguracja SSL/TLS
- Dostęp do kopii zapasowej
- Poświadczenia w chmurze
- Konfiguracja CDN/WAF
Bezpieczna aplikacja na odsłoniętym lub źle utrzymywanym serwerze nadal jest podatna na ataki.
5.0 Gdzie zmieści się menedżer bezpieczeństwa PrestaShop
Właściciele sklepów często decydują się na tworzenie mechanizmów bezpieczeństwa z kilku niezależnych narzędzi. Może to prowadzić do problemów z konserwacją: różnych ustawień, harmonogramów aktualizacji, logów, problemów ze zgodnością i interfejsów konfiguracyjnych.
Knowband Menedżer zaawansowanych zabezpieczeń Prestashop to jedna z opcji wartych rozważenia w ramach wielowarstwowej konfiguracji zabezpieczeń PrestaShop. Aktualna dokumentacja produktu wymienia takie mechanizmy kontroli jak uwierzytelnianie dwuskładnikowe (2FA), ochrona przed atakami bruteforce, ograniczenia adresów IP administratora, WAF, nagłówki bezpieczeństwa, CAPTCHA, monitorowanie logowania i zaplanowane skanowanie w poszukiwaniu złośliwego oprogramowania. Według aktualnej dokumentacji dostawcy obsługuje PrestaShop 1.7, 8 i 9.
Ważne jest, aby nie traktować modułu bezpieczeństwa jako kompletnej strategii bezpieczeństwa.
Moduł może wzmocnić obronę na poziomie aplikacji, ale nie zastępuje:
- Bezpieczna konfiguracja serwera
- Terminowe łatanie
- Bezpieczne praktyki rozwojowe
- Kopie zapasowe
- Reagowania na incydenty
- Ocena podatności
- Bezpieczne integracje z rozwiązaniami innych firm
6.0 Nie zapomnij o kopiach zapasowych i odzyskiwaniu danych w Prestashop
Właściciele sklepów muszą mieć niezawodny plan działania na wypadek awarii.
Kopia zapasowa jest przydatna, gdy jest dostępna, chroniona i można ją przywrócić. Najlepiej przechowywać kopie zapasowe oddzielnie od środowiska produkcyjnego i okresowo testować przywracanie danych.
Powinieneś posiadać niezawodne kopie zapasowe:
- Baza danych
- Zdjęcia produktów i inne pliki sklepu
- Dane klientów i zamówień
- Konfiguracja
- Tematy
- Moduły niestandardowe
- Krytyczne pliki serwera
W przypadku właścicieli sklepów, którzy chcą zautomatyzować cały proces, jednym z najlepszych modułów zapasowych jest moduł kopii zapasowej i przywracania Prestashop. Można to uwzględnić. To oprogramowanie umożliwia użytkownikom tworzenie zaplanowanych kopii zapasowych baz danych i plików, a także zapewnia możliwość przechowywania danych poza siedzibą firmy, szyfrowania, przechowywania i przywracania.
7.0 Kiedy należy rozważyć przeprowadzenie audytu bezpieczeństwa?
Automatyczne skanowanie jest przydatne, ale nie jest tym samym co audyt bezpieczeństwa czy test penetracyjny.
Skanowanie luk w zabezpieczeniach pozwala na wykrywanie znanych błędów i informowanie o tym, co jest uszkodzone, ale nie pozwala określić, jak głęboko haker może sięgnąć.
Testy penetracyjne symulują prawdziwy atak. Łączy drobne błędy, aby włamać się głęboko do systemów i przetestować logikę biznesową.
W przypadku dojrzałego sklepu lub sklepu o wysokich przychodach należy rozważyć okresowe przeprowadzanie ocen bezpieczeństwa, szczególnie po:
- Główna aktualizacja PrestaShop
- Duży projekt rozwoju niestandardowego
- Nowa integracja płatności
- Instalacja głównego modułu
- Migracja serwera
- Incydent bezpieczeństwa
- Istotne zmiany w infrastrukturze
Prawidłowa ocena powinna obejmować aplikację i otoczenie, a nie koncentrować się wyłącznie na witrynie sklepowej.
8.0 Lista kontrolna bezpieczeństwa właściciela sklepu
Zanim uznasz, że Twoja witryna PrestaShop jest bezpieczna, sprawdź podstawowe kwestie:
- PrestaShop korzysta z aktualnej wersji obsługiwanej przez system, odpowiedniej dla Twojego środowiska.
- Moduły i motywy są utrzymywane i aktualizowane.
- Usunięto nieużywane moduły i konta.
- Konta administratorów korzystają z MFA/2FA.
- Uprawnienia administratora są przyznawane w kolejności odpowiadającej najmniejszym uprawnieniom.
- Monitorowane są udane i nieudane logowania administratora.
- Włączona jest ochrona przed atakami siłowymi.
- W razie potrzeby konfiguruje się zaporę WAF lub równoważną ochronę warstwy aplikacji.
- Nagłówki zabezpieczeń są poprawnie skonfigurowane.
- Formularze publiczne mają odpowiednią ochronę przed botami i spamem.
- Skanowanie w poszukiwaniu złośliwego oprogramowania jest przeprowadzane regularnie.
- Można wykryć nieoczekiwane zmiany plików.
- Dostęp do serwera jest ograniczony i monitorowany.
- Kopie zapasowe są odizolowane od środowiska produkcyjnego, a możliwość ich odzyskiwania została przetestowana.
- Przeanalizowano integracje płatności i usług stron trzecich.
- Istnieje udokumentowana procedura reagowania na incydenty.
- Audyt bezpieczeństwa lub test penetracyjny przeprowadza się wtedy, gdy ryzyko dla sklepu to uzasadnia.
9.0 Prawdziwy problem: szybkość ataku a szybkość reakcji
Największą zmianą, jaką przynosi sztuczna inteligencja, nie jest to, że każdy sklep PrestaShop nagle będzie musiał stawić czoła zupełnie nowej kategorii podatności.
Chodzi o to, że różnica między słabością, która staje się dostępna i którą ktoś wykorzystuje, może stać się mniejsza.
To zmienia sposób, w jaki właściciele sklepów powinni myśleć o bezpieczeństwie.
Czekanie, aż klient zgłosi podejrzaną stronę płatności, to nie monitorowanie. Odkrycie naruszonego konta administratora po złożeniu oszukańczego zamówienia to nie wykrycie. Zainstalowanie narzędzia zabezpieczającego, ale nieprzeglądanie jego alertów to nie proces bezpieczeństwa.
Bezpieczny sklep PrestaShop potrzebuje warstw, które działają przed, w trakcie i po ataku: poprawek w celu ograniczenia podatności na ataki, uwierzytelniania w celu ochrony kont, kontroli aplikacji w celu filtrowania złośliwego ruchu, monitorowania w celu wykrywania nietypowej aktywności, skanowania plików/złośliwego oprogramowania w celu identyfikacji zagrożeń oraz przetestowanych kopii zapasowych w celu wsparcia odzyskiwania danych.
Sztuczna inteligencja może sprawić, że systemy obronne będą szybsze i skuteczniejsze, ale fundament pozostaje ten sam: zmniejsz powierzchnię ataku, kontroluj dostęp, monitoruj zmiany i bądź przygotowany na odzyskiwanie danych.
Właściciele sklepów, którzy chcą wzmocnić ochronę na poziomie aplikacji, mogą rozważyć rozwiązanie takie jak Knowband PrestaShop Advanced Security Manager jako jeden z elementów tego wielowarstwowego podejścia. Właściwy wybór zależy od wersji PrestaShop, środowiska hostingowego, istniejącego stosu zabezpieczeń oraz wymagań operacyjnych.
Najlepszy moment na odkrycie słabości zabezpieczeń to ten, zanim zrobi to atakujący.