
Sklep PrestaShop rzadko zostaje naruszony w wyniku pojedynczego, oczywistego ataku. Incydenty bezpieczeństwa zazwyczaj rozwijają się stopniowo, z subtelnymi sygnałami ostrzegawczymi, takimi jak wzrost liczby fałszywych rejestracji, wolniejsze niż zwykle logowanie administratora czy nieoczekiwane zmiany w krytycznych plikach. Chociaż te anomalie mogą wydawać się nieistotne, często wskazują na poważniejszy problem z bezpieczeństwem. Zanim sygnały staną się nie do zignorowania, atakujący często zdobędą już dostęp do systemu. Dobra wiadomość jest taka, że większość tych incydentów ma te same, podstawowe przyczyny i każdy z nich ma znane, praktyczne rozwiązanie. Prawidłowo skonfigurowany Konfiguracja zabezpieczeń PrestaShoptakie jak moduł bezpieczeństwa PrestaShop firmy Knowband, rozwiązują niemal wszystkie te problemy, zanim dotrą one do klientów lub zespołu administracyjnego.
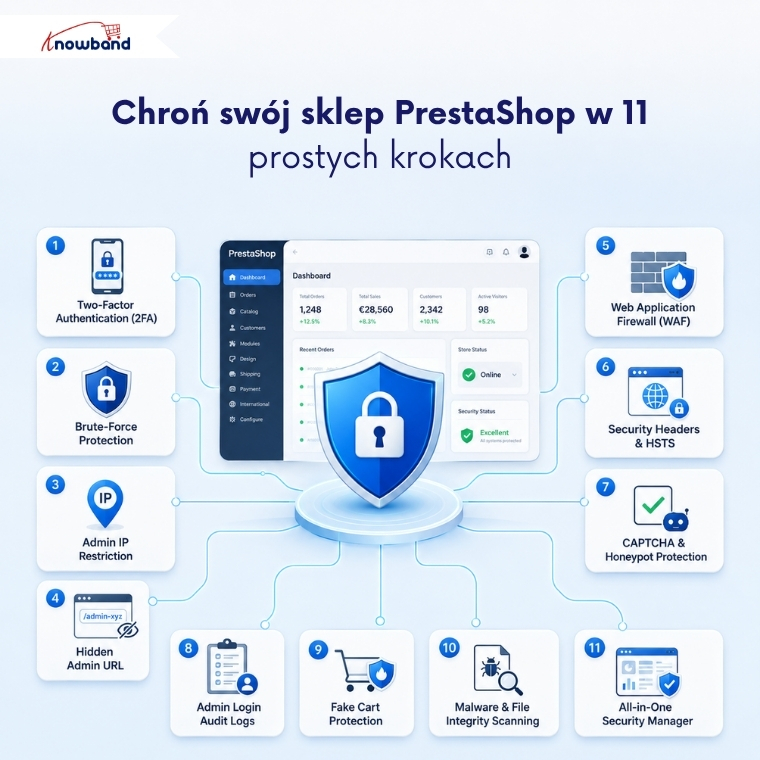
Poniżej przedstawiamy jedenaście praktycznych środków, które można zastosować, aby zniwelować te różnice. Zacznijmy od tego, na co większość sklepów zwraca uwagę: samego logowania administratora.
1. Włącz uwierzytelnianie dwuskładnikowe dla logowań administratora
Skradzione lub ponownie użyte hasło nie powinno wystarczyć, aby uzyskać dostęp do zaplecza. Uwierzytelnianie dwuskładnikowe wymaga podania kodu czasowego z aplikacji uwierzytelniającej, oprócz hasła, więc samo wykradzione dane uwierzytelniające nie zapewnią dostępu, nawet jeśli zostały ujawnione w innym, niezwiązanym z tym włamaniu.
Najpierw wdroż uwierzytelnianie dwuskładnikowe w trybie opcjonalnym (opcjonalnym). Po pomyślnej rejestracji wszystkich użytkowników, wprowadź je jako obowiązkowe w całym sklepie. Podczas wdrażania należy umieścić na białej liście co najmniej jeden zaufany adres IP i przed jego włączeniem upewnić się, że link odzyskiwania awaryjnego działa, ponieważ wymuszona implementacja uwierzytelniania dwuskładnikowego bez możliwości powrotu do poprzedniego stanu to sposób, w jaki zespoły blokują sobie dostęp do własnego sklepu.
2. Automatycznie blokuj próby logowania metodą brute-force
Zautomatyzowane skrypty nie odgadują haseł ręcznie pojedynczo. Podejmują dziesiątki prób na minutę, próbując zalogować się do administratora, licząc na to, że któraś z nich się powiedzie. To właśnie taki rodzaj ataku, który moduł bezpieczeństwa PrestaShop ma na celu powstrzymać, zanim się powiedzie.
Ochrona przed atakiem siłowym blokuje adres IP po przekroczeniu określonej liczby nieudanych prób w określonym przedziale czasowym, bez konieczności ręcznego monitorowania. Jeśli skrypt atakującego wypróbuje pięćdziesiąt kombinacji haseł na Twoim koncie administratora w czasie krótszym niż minuta, blokada zostanie aktywowana automatycznie i zniknie po upływie okresu blokady, bez konieczności ręcznego odblokowywania.
3. Ogranicz dostęp do zaplecza za pomocą adresu IP
Jeśli Twój zespół loguje się ze znanych lokalizacji, nie ma powodu, aby pozostawiać dostęp administratora dla całego internetu. Ograniczenie dostępu do określonych adresów IP blokuje dostęp wszystkich innych użytkowników, zanim jeszcze zobaczą formularz logowania.
To jedna z najsilniejszych pojedynczych metod ochrony przed atakami z zewnątrz, ponieważ ma miejsce jeszcze przed sprawdzeniem jakichkolwiek danych uwierzytelniających. Musisz dodać swój obecny adres IP do białej listy w momencie włączenia ograniczenia, aby przypadkowo nie zablokować sobie dostępu podczas jego włączania.
4. Ukryj adres URL administratora przed automatycznymi skanerami
Boty skanują popularne ścieżki do folderów administracyjnych w ten sam sposób, w jaki włamywacze sprawdzają otwarte drzwi na ulicy. Zmiana nazwy folderu administracyjnego na prywatny, nieprzewidywalny adres URL całkowicie usuwa Twój sklep z listy skanów.
Każdy, kto nie zna nowego adresu, wyświetla błąd 404, a nie ekran logowania. To prosty krok, który eliminuje Twój sklep z automatycznych skanów, które nie rozróżniają małych witryn sklepowych od dużych.
5. Dodaj zaporę sieciową aplikacji internetowej
Ataki typu SQL injection i cross-site scripting celują w kod witryny sklepowej, a nie w stronę logowania. Moduł zapory sieciowej PrestaShop sprawdza przychodzące żądania pod kątem znanych wzorców ataków i blokuje je, zanim dotrą do instalacji PrestaShop.
Ta pojedyncza warstwa wychwytuje znaczną liczbę zautomatyzowanych prób wykorzystania luk w zabezpieczeniach, które nigdy nie docierają do ludzkiej świadomości. Jest ona kluczowym elementem każdego modułu zabezpieczającego PrestaShop, który warto zainstalować.
6. Wzmocnij nagłówki zabezpieczeń HTTP, aby zapobiec atakom opartym na przeglądarce
Nagłówki bezpieczeństwa informują przeglądarki odwiedzające witrynę, jak bezpiecznie obsługiwać witrynę, na przykład blokując próby przechwytywania kliknięć i uniemożliwiając załadowanie sklepu w ukrytej ramce na innej stronie. Ustawienia te są niewidoczne dla kupujących i po skonfigurowaniu nie powodują żadnych problemów.
Są one również często wymagane do zgodności ze standardem PCI i audytów bezpieczeństwa, więc ten krok ma podwójne znaczenie dla każdego sklepu z modułem bezpieczeństwa PrestaShop i istniejącą konfiguracją hostingową. Włączenie przeglądania tylko przez HTTPS (HSTS) wraz z tymi nagłówkami gwarantuje, że każdy odwiedzający domyślnie łączy się przez szyfrowane połączenie, zamiast polegać na braku ikony kłódki.
7. Zatrzymaj spam i fałszywe tworzenie kont za pomocą CAPTCHA
Formularze kontaktowe i strony rejestracyjne to magnesy na automatyczny spam i próby oszustwa przy zakładaniu kont. Dodanie weryfikacji CAPTCHA, czy to za pośrednictwem Cloudflare Turnstile, Google reCAPTCHA, czy hCaptcha, odfiltrowuje boty, zanim cokolwiek wyślą.
Pole honeypot dodaje tutaj drugą, niewidoczną warstwę: prawdziwi użytkownicy nigdy jej nie widzą, ale boty wypełniające wszystkie pola są natychmiast wykrywane.
8. Prowadź dziennik audytu każdego logowania administratora
Blokowanie ataków ma znaczenie, ale równie ważna jest wiedza o tym, co już się wydarzyło. Możliwość pobrania dziennika każdej próby logowania, udanej lub nieudanej, wraz z adresem IP, znacznikiem czasu i kontem, które jej dotyczy, zamienia mgliste podejrzenie w coś, co można faktycznie zbadać.
W połączeniu z alertem e-mailowym o każdym udanym logowaniu administratora oznacza to, że w ciągu kilku minut dowiesz się, czy ktoś loguje się z nieznanej lokalizacji, na długo zanim szkody przerodzą się w coś trudniejszego do odwrócenia.
Szybki przewodnik po zagrożeniach dla ochrony w PrestaShop
| Groźba | ochrona |
| Zgadywanie hasła / wypełnianie danych uwierzytelniających | Ochrona przed siłami natury + 2FA |
| Boty skanujące adres URL administratora | Ukryty folder administracyjny |
| Wstrzyknięcie SQL / XSS | Zapora aplikacji internetowej |
| Fałszywe rejestracje i formularze spamowe | CAPTCHA + pułapka na miód |
| Niezauważone lub podejrzane logowania administratora | Monitorowanie logowania + dziennik audytu |
| Manipulacja koszykiem za pomocą botów | Ochrona przed fałszywymi koszykami |
| Niewykryte zmiany plików | Zaplanowane skanowanie w poszukiwaniu złośliwego oprogramowania |
9. Blokuj manipulację koszykiem przez boty
Nie każdy bot atakuje stronę logowania. Niektóre z nich przeszukują Twój sklep, używając parametrów URL, aby wstępnie załadować koszyki bez kliknięcia „Dodaj do koszyka”, zniekształcając w ten sposób dane o stanie magazynowym i analizy.
Blokowanie żądań manipulacji koszykiem opartych na GET sprawia, że dane koszyka są czyste i odzwierciedlają rzeczywiste zachowanie kupującego, a nie wymuszony szum — szczegół, którego większość ogólnych wtyczek zabezpieczających innych niż dedykowany moduł bezpieczeństwa PrestaShop ma tendencję do całkowitego pomijania.
10. Uruchom zaplanowane skanowanie integralności plików
Zainfekowany sklep nie zawsze od razu się ujawnia. Wstrzyknięty kod lub zmodyfikowany plik rdzeniowy mogą pozostać niezauważone przez tygodnie, zanim pojawią się w witrynie sklepu.
Zaplanowane skanowanie antywirusowe porównuje instalację z dobrze znaną, dobrą bazą i sygnalizuje nowe lub zmienione pliki, często wykrywając zagrożenie na długo przed klientami. Knowband wbudowuje to skanowanie bezpośrednio w swój system. Moduł PrestaShop Advanced Security zamiast traktować go jako osobny dodatek.
11. Połącz te zabezpieczenia w jednym module
Obsługa każdego z dziesięciu powyższych punktów za pomocą osobnej wtyczki oznacza dziesięć różnych ekranów ustawień, dziesięć zestawów powiadomień o aktualizacjach i dziesięć potencjalnych konfliktów zgodności. To właśnie tutaj PrestaShop Advanced Security Manager zasługuje na miejsce na tej liście, a nie jest jedynie dodatkiem.
Moduł Knowband oferuje uwierzytelnianie dwuskładnikowe (2FA), ochronę przed atakami bruteforce, ograniczenie adresów IP administratora, zaporę sieciową, nagłówki bezpieczeństwa, CAPTCHA z honeypotem, ochronę przed fałszywymi koszykami i skanowanie złośliwego oprogramowania na jednym ekranie back-office. Jako zaawansowany moduł bezpieczeństwa PrestaShop, zawiera również scentralizowany panel bezpieczeństwa, pokazujący na pierwszy rzut oka próby logowania, aktywne bany i oznaczone adresy IP, dzięki czemu nie musisz łączyć danych bezpieczeństwa sklepu z dziesięciu oddzielnych logów.
Budowanie działającej konfiguracji tych jedenastu zabezpieczeń
Żadna z tych jedenastu metod nie działa dobrze w izolacji. Zapora sieciowa bez monitorowania logowania nadal pozostawia naruszone konto administratora niewykryte, a uwierzytelnianie dwuskładnikowe bez adresu URL odzyskiwania może zablokować dostęp do własnego zespołu podczas wdrażania.
Moduł bezpieczeństwa PrestaShop, który obejmuje ochronę administratora, obronę frontendu i skanowanie w poszukiwaniu złośliwego oprogramowania, całkowicie eliminuje problem koordynacji. Właściciele sklepów oceniający Moduł zapory PrestaShop Na początek lepiej jest sprawdzić, czy program obejmuje również pozostałe dziesięć funkcji z tej listy, zanim zainstalujesz cokolwiek.

