Gestire un negozio PrestaShop significa proteggere molto più di un semplice sito web. Il tuo negozio contiene account cliente, cronologia degli ordini, indirizzi, credenziali di amministratore, oltre a tutti i servizi di pagamento, spedizione, marketing e analisi che hai integrato. Pertanto, la sicurezza di PrestaShop non è una semplice formalità tecnica, ma un rischio aziendale a tutti gli effetti.
L’intelligenza artificiale non ha tanto cambiato le minacce alla sicurezza quanto le ha accelerate. Le email di phishing non presentano più la grammatica scorretta e le frasi bizzarre di un tempo; ora sembrano scritte da un collega. La scansione di un negozio alla ricerca di moduli obsoleti e vulnerabili richiedeva tempo e impegno da parte di una persona. Ora è automatizzata e quasi istantanea. Lo stesso vale per il credential stuffing: ciò che prima richiedeva un lavoro manuale meticoloso ora può essere eseguito su una scala che un singolo attaccante non avrebbe mai potuto raggiungere qualche anno fa.
Discutere se l’IA sia “buona” o “cattiva” per la sicurezza è comunque un dibattito fuorviante. La domanda che conta davvero per un commerciante è più semplice: la tua attuale infrastruttura è progettata per gestire attacchi più rapidi e incisivi rispetto a quelli che dovevi affrontare due o tre anni fa?
Tutto si riduce alle basi, fatte correttamente. Una versione obsoleta del core di PrestaShop e dei moduli rimane la causa più comune di compromissione dei negozi online. Controlla l’accesso agli account amministratore e i relativi privilegi. Autenticati correttamente e non solo tramite password. Monitora eventuali attività insolite invece di presumere che il silenzio sia sinonimo di sicurezza. Esegui regolarmente scansioni antimalware. Verifica le integrazioni di terze parti prima di installarle. E predisponi un piano di ripristino effettivo, testato e non solo ipotizzato, perché prima o poi qualcosa riuscirà a penetrare, con o senza l’ausilio dell’intelligenza artificiale.
1.0 Perché le preoccupazioni relative alla sicurezza di PrestaShop stanno cambiando
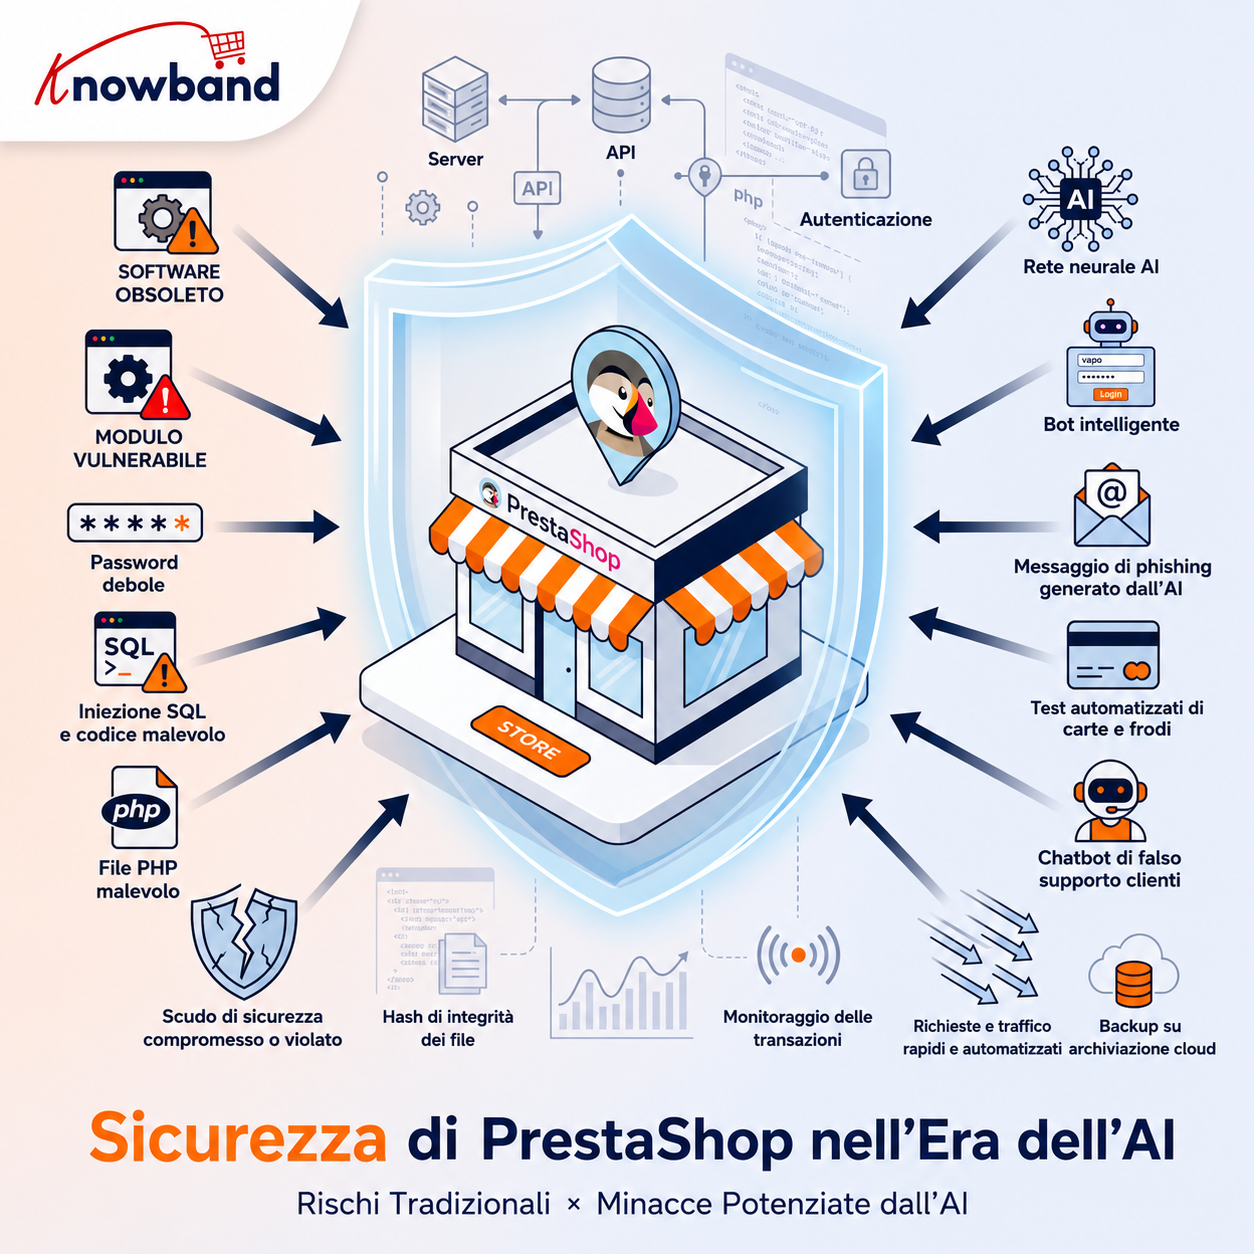
I problemi di sicurezza non sono diventati improvvisamente del tutto nuovi a causa dell’intelligenza artificiale. Iniezioni SQL, XSS, furto di password, malware, moduli vulnerabili, modifiche dannose ai file e attacchi alle pagine di pagamento esistono da anni.
La differenza sta nella rapidità e nella quantità con cui gli aggressori possono individuare queste vulnerabilità.
Grazie all’intelligenza artificiale, possono automatizzare le loro attività di ricognizione, produrre materiale di phishing credibile, individuare vulnerabilità e moltiplicare il numero di attacchi alle credenziali.
Per un negozio online, ciò significa che una vulnerabilità altrimenti inosservata può essere scoperta molto prima.
Un tipico negozio PrestaShop può includere:
- Core di PrestaShop
- Moduli di pagamento
- Integrazioni di spedizione
- Analisi e script pubblicitari
- Moduli personalizzati
- Temi di terze parti
- Software server
- Servizi CDN o WAF
- API e webhook
- Account amministratori
- Account del cliente
Ogni modulo/script aggiuntivo crea un’ulteriore dipendenza che deve essere gestita.
Questo non significa che dobbiate evitare le integrazioni. Significa che avete bisogno di visibilità su ciò che è installato, su ciò che ha accesso al vostro negozio e su cosa succede quando un componente diventa vulnerabile.
2.0 Le principali problematiche di sicurezza di PrestaShop per i proprietari di negozi
1. Core e moduli di PrestaShop obsoleti
Uno dei controlli di sicurezza più elementari è anche uno dei più facili da trascurare: mantenere il software aggiornato.
PrestaShop mantiene un processo di consulenza sulla sicurezza e la sua attuale politica di sicurezza stabilisce che gli aggiornamenti di sicurezza vengono generalmente applicati all’ultima versione.
Ciò diventa particolarmente importante quando una vulnerabilità interessa una versione precedente o un componente di terze parti.
Correggere una vulnerabilità e ripulire un sito web compromesso sono due cose diverse.
Se scoprite file PHP sospetti, codice JavaScript inatteso, template modificati, account amministratore sconosciuti o reindirizzamenti inspiegabili, non date per scontato che il solo aggiornamento di PrestaShop abbia eliminato l’attaccante.
Prima di tutto, ispeziona il negozio.
2. Gli account amministratore sono obiettivi di alto valore
Il back office di PrestaShop merita lo stesso livello di protezione del tuo negozio online. Un account amministratore compromesso può consentire a un malintenzionato di accedere a impostazioni sensibili, dati dei clienti, moduli e contenuti del negozio. Con autorizzazioni sufficienti, potrebbe persino apportare modifiche che introducono codice dannoso o reindirizzano parti dell’esperienza di acquisto.
Ecco perché l’autenticazione basata esclusivamente su password è sempre più difficile da giustificare per gli account privilegiati.
Usa il AMF/2FA per gli amministratori, ove possibile. Inoltre, verifica quali dipendenti necessitano effettivamente dell’accesso amministrativo e rimuovi gli account inattivi.
Il principio è semplice: Concedi a ciascuna persona solo le autorizzazioni necessarie per svolgere il proprio lavoro.
Anche i controlli aggiuntivi possono essere utili. A seconda del tuo ambiente, potresti limitare l’accesso al back-office tramite indirizzi IP attendibili, accesso VPN, regole firewall o ulteriori livelli di autenticazione.
Nascondere l’URL di amministrazione può ridurre l’esposizione ad alcuni tipi di scansione automatizzata, ma non deve essere considerato un sostituto dell’autenticazione, dell’autorizzazione o dell’applicazione di patch.
3. Attacchi di credential stuffing e di accesso automatizzato
Il furto di credenziali è particolarmente rilevante nel commercio elettronico.
Indovinare le password non è sempre necessario per gli hacker; possono utilizzare coppie nome utente/password rubate da violazioni di dati completamente diverse e provarle su altri siti.
Nel caso in cui il cliente riutilizzasse la password, l’aggressore potrebbe utilizzare il tuo negozio come prossima vittima.
Lo stesso vale anche per gli account amministratore, e in quel caso la situazione è decisamente peggiore.
È opportuno utilizzare congiuntamente misure quali la limitazione della frequenza delle richieste, la prevenzione degli attacchi brute-force, password complesse, l’autenticazione a più fattori (MFA), il rilevamento di accessi sospetti e controlli adeguati degli account.
L’intelligenza artificiale e l’automazione rendono questo aspetto ancora più rilevante, poiché gli aggressori possono operare su larga scala. Le linee guida sulla sicurezza informatica relative all’IA individuano inoltre il credential stuffing e gli attacchi alle password come aree in cui l’automazione può aumentare la minaccia.
4. Malware e modifiche impreviste ai file
Un negozio PrestaShop compromesso non sempre appare danneggiato.
Il negozio online potrebbe continuare a caricarsi normalmente anche se del codice dannoso è presente all’interno di un tema, un modulo, un file PHP, un file JavaScript o un’altra parte dell’applicazione.
Ecco perché la scansione antimalware e il monitoraggio delle modifiche ai file sono importanti.
Uno scenario particolarmente grave è la manipolazione della pagina di pagamento. PrestaShop ha emesso un avviso di sicurezza nel febbraio 2026 descrivendo uno skimmer digitale in grado di sostituire i pulsanti di pagamento legittimi con pulsanti fraudolenti. Lo script dannoso veniva caricato tramite un file del tema modificato.
Per un commerciante, questo è un utile promemoria del fatto che “il sito web funziona” non significa “il sito web è sicuro”.
È opportuno affiancare alla scansione periodica l’analisi di eventuali modifiche inattese. Se un file critico subisce modifiche impreviste, è necessario sapere:
- Che cosa è cambiato?
- Quando è avvenuto il cambiamento?
- Chi o cosa l’ha cambiato?
- Il cambiamento era legittimo?
- Quali altri file o account dovrebbero essere esaminati?
5. Moduli di terze parti e codice personalizzato
L’estensibilità di PrestaShop è uno dei suoi punti di forza, ma ogni modulo e personalizzazione amplia la superficie di attacco.
I test di sicurezza dovrebbero quindi prendere in considerazione più del semplice core di PrestaShop.
Un audit di sicurezza può esaminare l’applicazione principale, i temi, i componenti aggiuntivi, il codice personalizzato, le integrazioni, i controlli di autenticazione e la configurazione del server. Anche le linee guida di Astra per gli audit di PrestaShop sottolineano l’importanza di esaminare l’applicazione nel suo complesso, piuttosto che considerare la piattaforma principale come l’intero perimetro di sicurezza.
Questo è particolarmente importante per i negozi che esistono da diversi anni.
Un modulo installato cinque anni fa potrebbe essere ancora attivo anche se nessuno ricorda il motivo della sua installazione. Una personalizzazione potrebbe rimanere attiva anche dopo che lo sviluppatore originale ha lasciato il progetto. Un’integrazione abbandonata potrebbe conservare ancora le credenziali API.
Un utile esercizio di manutenzione consiste nel creare un inventario di:
- Moduli installati
- Temi attivi
- Sovrascritture personalizzate
- API esterne
- Webhooks
- Cron jobs
- Account amministratori
- Servizi server
- Servizi DNS/CDN/sicurezza
Rimuovi ciò che non ti serve più.
3.0 Cosa cambia concretamente l’intelligenza artificiale per la sicurezza di PrestaShop?
L’intelligenza artificiale non sostituisce un’installazione sicura di PrestaShop. Pensate all’IA come a un acceleratore per entrambi i lati.
3.1 Gli aggressori possono automatizzare di più
La preoccupazione maggiore per un negozio online è la velocità. Un attaccante non ha più bisogno di eseguire ogni passaggio manualmente. Gli strumenti automatizzati e assistiti dall’IA possono aiutare con la ricerca dei target, il phishing, il test delle credenziali rubate e l’attività di bot su larga scala. Per le aziende di e-commerce, questo può tradursi in più tentativi di acquisizione dell’account, frode sui pagamenti, credential stuffing e scraping,
3.2 I difensori possono analizzare di più
La stessa capacità di base può essere d’aiuto ai difensori.
I sistemi di sicurezza possono analizzare l’attività di accesso, i modelli di richiesta, la reputazione IP, l’attività API, le anomalie di traffico e altri eventi molto più velocemente di una persona che esamina manualmente i log grezzi.
Ad esempio, un manager di solito accede al sistema dal suo solito paese durante l’orario di lavoro. Successivamente, si verificano numerosi tentativi di accesso falliti, seguiti da un accesso riuscito da una posizione insolita. Se il sistema è in grado di eseguire un’analisi comportamentale, un evento del genere può essere rilevato molto più rapidamente rispetto all’analisi dei registri di accesso del giorno precedente.
L’intelligenza artificiale può anche aiutare a dare priorità agli avvisi. Questo è utile perché un negozio che genera migliaia di richieste al minuto non può realisticamente avere una persona che esamini ogni singolo evento.
4.0 Migliori pratiche di sicurezza per PrestaShop: un approccio pratico a più livelli
La sicurezza funziona meglio se applicata a più livelli piuttosto che come un singolo “plugin di sicurezza”.
Una configurazione pratica per un negozio PrestaShop dovrebbe includere diversi livelli.
Livello 1: Mantenere l’applicazione aggiornata
Mantenere le versioni supportate di:
- PrestaShop
- PHP
- Software server
- Temi
- moduli
- Biblioteche
Testa gli aggiornamenti in un ambiente di staging in cui il negozio presenta personalizzazioni sostanziali.
Non rimandate indefinitamente gli aggiornamenti di sicurezza solo perché un normale aggiornamento delle funzionalità risulta scomodo.
Livello 2: Proteggere l’accesso privilegiato
Per gli account amministratore:
- Abilitare l’autenticazione a più fattori (MFA) e l’autenticazione a due fattori (2FA).
- Utilizza password univoche.
- Rimuovere i dipendenti non utilizzati.
- Applicare le autorizzazioni con il minimo privilegio.
- Valutare la possibilità di limitare l’utilizzo di IP/VPN in ambienti sensibili.
- Monitorare gli accessi riusciti e non riusciti.
Livello 3: Proteggere l’applicazione
Un WAF può aiutare a filtrare le richieste HTTP dannose prima che raggiungano l’applicazione. Le intestazioni di sicurezza possono aggiungere protezioni a livello di browser. I CAPTCHA o i controlli anti-bot possono ridurre l’abuso automatizzato dei moduli pubblici.
Questi controlli non eliminano le vulnerabilità dell’applicazione stessa, bensì aggiungono un livello di protezione.
Livello 4: Monitorare il filesystem
Eseguire regolarmente scansioni antivirus e monitorare le modifiche ai file può aiutare a individuare le compromissioni non visibili dal sito web del negozio.
Prestare particolare attenzione a:
- File dei temi
- File PHP
- JavaScript
- File di configurazione
- Cartelle di caricamento
- Directory dei moduli
Le modifiche inattese meritano di essere esaminate.
Livello 5: Monitorare l’infrastruttura
L’applicazione PrestaShop non è l’unica cosa che necessita di protezione.
Revisione:
- Accesso SSH
- Regole del firewall
- Esposizione ai manga
- Utenti del server
- Autorizzazioni per i file
- Cron jobs
- Configurazione SSL/TLS
- Accesso di backup
- Credenziali cloud
- Configurazione CDN/WAF
Un’applicazione sicura su un server esposto o mal gestito rimane comunque vulnerabile.
5.0 Dove può essere utile PrestaShop Security Manager
Spesso i proprietari dei negozi si ritrovano ad assemblare controlli di sicurezza utilizzando diversi strumenti indipendenti. Questo può creare a sua volta problemi di manutenzione: impostazioni diverse, pianificazioni di aggiornamento, registri, problemi di compatibilità e interfacce di configurazione differenti.
Migliori Knowband PrestaShop Advanced Security Manager è un’opzione da valutare nell’ambito di una configurazione di sicurezza a più livelli per PrestaShop. La documentazione attuale del prodotto elenca controlli quali autenticazione a due fattori (2FA), protezione dagli attacchi brute-force, restrizioni IP per gli amministratori, un WAF, intestazioni di sicurezza, CAPTCHA, monitoraggio degli accessi e scansione antimalware programmata. È compatibile con PrestaShop 1.7, 8 e 9, secondo la documentazione del fornitore.
Il punto fondamentale è non considerare un modulo di sicurezza come una strategia di sicurezza completa.
Un modulo può rafforzare le difese a livello di applicazione, ma non le sostituisce:
- Configurazione sicura del server
- Patching tempestivo
- Pratiche di sviluppo sicure
- I backup
- Risposta agli incidenti
- Valutazione di vulnerabilità
- Integrazioni sicure con terze parti
6.0 Non dimenticare i backup e il ripristino in Prestashop
I proprietari dei negozi devono avere un piano di recupero affidabile nel caso in cui qualcosa vada storto.
Un backup è utile quando è disponibile, protetto e ripristinabile. Idealmente, è consigliabile tenere i backup separati dall’ambiente di produzione ed eseguire periodicamente dei test di ripristino.
È necessario disporre di backup affidabili di:
- Banca Dati
- Immagini dei prodotti e altri file del negozio
- Dati del cliente e dell’ordine
- Configurazione
- Temi
- Moduli personalizzati
- File critici del server
Nel caso in cui i proprietari di negozi vogliano automatizzare l’intero processo, uno dei migliori moduli di backup è Modulo di backup e ripristino per PrestaShop può essere preso in considerazione. Questo software consente agli utenti di effettuare backup programmati dei propri database e file, offre archiviazione offsite, crittografia, conservazione e funzionalità di ripristino.
7.0 Quando è opportuno valutare un audit di sicurezza?
La scansione automatizzata è utile, ma non è la stessa cosa di un audit di sicurezza o di un penetration test.
La scansione delle vulnerabilità individua i bug noti in superficie e segnala cosa non funziona, ma non può dire quanto in profondità un hacker può spingersi.
Test di penetrazione Simula un attacco reale. Collega piccole falle per penetrare in profondità nei sistemi e testa la logica aziendale.
Per un negozio consolidato o con un elevato fatturato, è consigliabile effettuare valutazioni periodiche della sicurezza, in particolare dopo:
- Un importante aggiornamento di PrestaShop
- Un grande progetto di sviluppo personalizzato
- Una nuova integrazione di pagamento
- Installazione di un modulo principale
- Migrazione del server
- Un incidente di sicurezza
- Cambiamenti infrastrutturali significativi
Una valutazione adeguata dovrebbe considerare sia l’applicazione che l’ambiente circostante, anziché concentrarsi esclusivamente sulla vetrina.
8.0 Lista di controllo per la sicurezza del proprietario di un negozio
Prima di considerare sicuro il tuo sito web PrestaShop, verifica gli aspetti fondamentali:
- PrestaShop utilizza una versione supportata/attuale, appropriata al tuo ambiente.
- I moduli e i temi vengono mantenuti e aggiornati.
- I moduli e gli account non utilizzati sono stati rimossi.
- Gli account amministratore utilizzano l’autenticazione a più fattori (MFA) e l’autenticazione a due fattori (2FA).
- I privilegi di amministratore seguono il principio del minimo privilegio.
- Vengono monitorati sia gli accessi amministrativi riusciti che quelli non riusciti.
- La protezione contro gli attacchi di forza bruta è attiva.
- Ove opportuno, viene configurato un WAF o una protezione equivalente a livello applicativo.
- Le intestazioni di sicurezza sono configurate correttamente.
- I moduli pubblici dispongono di un’adeguata protezione contro bot e spam.
- La scansione antimalware viene eseguita regolarmente.
- È possibile rilevare modifiche inattese ai file.
- L’accesso al server è limitato e monitorato.
- I backup sono isolati dall’ambiente di produzione e il ripristino è stato testato.
- Vengono esaminati i sistemi di pagamento e le integrazioni con terze parti.
- Esiste una procedura documentata per la gestione degli incidenti.
- Un audit di sicurezza o un penetration test vengono eseguiti quando il rischio per il negozio lo giustifica.
9.0 La vera preoccupazione: velocità di attacco contro velocità di risposta
Il cambiamento più significativo portato dall’intelligenza artificiale non è che ogni negozio PrestaShop si trovi improvvisamente ad affrontare una categoria di vulnerabilità completamente nuova.
È che il divario tra si crea una debolezza e qualcuno la sfrutta può diventare più piccolo.
Questo cambia il modo in cui i proprietari dei negozi dovrebbero considerare la sicurezza.
Aspettare che un cliente segnali una pagina di pagamento anomala non è monitoraggio. Scoprire un account amministratore compromesso dopo che sono stati effettuati ordini fraudolenti non è rilevamento. Installare uno strumento di sicurezza senza mai esaminarne gli avvisi non è un processo di sicurezza.
Un negozio PrestaShop sicuro necessita di diversi livelli di protezione che operino prima, durante e dopo un attacco: patch per ridurre le vulnerabilità, autenticazione per proteggere gli account, controlli applicativi per filtrare il traffico dannoso, monitoraggio per rilevare attività anomale, scansione di malware/file per identificare eventuali compromissioni e backup testati per supportare il ripristino.
L’intelligenza artificiale può rendere i sistemi di difesa più veloci e più efficienti, ma il principio di base rimane lo stesso: Riduci la superficie di attacco, controlla gli accessi, monitora i cambiamenti e preparati al ripristino.
Per i proprietari di negozi che desiderano rafforzare la protezione a livello di applicazione, una soluzione come Knowband Prestashop Advanced Security Manager può essere considerata un componente di un approccio multilivello. La scelta giusta dipende dalla versione di PrestaShop, dall’ambiente di hosting, dallo stack di sicurezza esistente e dai requisiti operativi.
Il momento migliore per scoprire una falla di sicurezza è prima che lo faccia un malintenzionato.