
La maggior parte dei proprietari di negozi OpenCart finisce per proteggere il proprio sito in modo improvvisato: un’estensione per la verifica dell’accesso in due passaggi, un’altra per bloccare i bot di spam, una terza per il CAPTCHA e magari una richiesta di assistenza al proprio provider di hosting per un firewall. OpenCart Security Manager è stato sviluppato per eliminare questa frammentazione. Questo modulo riunisce la protezione lato amministratore, la difesa del negozio online e il monitoraggio dell’integrità dei file in un’unica schermata di impostazioni all’interno del pannello di amministrazione di OpenCart.
Che tu stia cercando un’estensione per l’autenticazione a due fattori di OpenCart, un firewall, una protezione contro gli attacchi brute-force al login o un modo per mascherare la tua directory di amministrazione senza dover installare cinque componenti aggiuntivi separati, questa singola estensione è pensata per soddisfare tutte queste esigenze.
Migliori Estensione OpenCart Advanced Security Manager è organizzato in tre sezioni, ciascuna suddivisa in una propria serie di schede:
Protezione amministrativa: Verifica in due passaggi, limitazione dei tentativi di accesso, accesso amministrativo limitato tramite IP, occultamento della directory amministrativa, richiesta di accesso a livello di server e tracciamento delle attività di accesso.
Protezione della vetrinaFirewall per applicazioni web, intestazioni di risposta di sicurezza, filtro antispam per i moduli (CAPTCHA), sistemi di dissuasione per la copia/estrazione dati e richiesta di accesso a livello di negozio online.
Monitoraggio dell’integrità dei fileScansioni programmate, segnalazione delle minacce e registro della cronologia delle scansioni.
Ciascuna area verrà trattata nel dettaglio più avanti in questo documento, in modo che tu possa sempre comprendere la funzione di un’impostazione prima di attivarla.
Gli hacker che prendono di mira i negozi OpenCart tendono a concentrarsi sugli stessi punti deboli: password di amministratore facili da indovinare, tentativi di accesso automatizzati, una directory di amministrazione che si trova nel percorso predefinito, moduli di contatto/registrazione non protetti e file di sistema modificati silenziosamente. Questa estensione è pensata per chiudere queste specifiche falle di sicurezza senza richiedere l’intervento di un consulente di sicurezza o l’installazione di una serie di componenti aggiuntivi non correlati.
La protezione viene applicata a livelli indipendenti, e ogni livello copre una superficie diversa: la schermata di accesso dell’amministratore, i moduli visibili al negozio online, le intestazioni che il server invia ai browser e i file sul disco.
Il rischio in parole semplici: OpenCart, essendo ampiamente utilizzato e open-source, è un bersaglio frequente per le scansioni automatizzate. I bot cercano i percorsi di accesso predefiniti per gli amministratori, inondano i moduli di login con elenchi di credenziali e saturano i moduli di contatto con spam. Un singolo accesso amministrativo compromesso può portare al furto di dati dei clienti, all’iniezione di codice dannoso o alla manomissione della vetrina del negozio: conseguenze che costano molto di più in termini di ripristino e perdita di fiducia rispetto al tempo di configurazione richiesto da questa estensione.
Caratteristiche principali di Estensione per la gestione della sicurezza di OpenCart
Verifica in due passaggi (2FA)
Richiede all’amministratore di fornire un codice a sei cifre a rotazione da un’app di autenticazione, oltre alla password. Questo impedisce l’acquisizione dell’account anche quando la password è stata divulgata, indovinata o riutilizzata da una precedente violazione.
Esempio: un negozio con tre utenti amministratori potrebbe richiedere l’autenticazione a due fattori (2FA) per tutti tranne che per l’indirizzo IP fisso dell’ufficio di un collaboratore esterno, che è esentato. Consiglio: inserisci nella whitelist i tuoi indirizzi IP affidabili prima di attivare l’applicazione dell’autenticazione a due fattori a livello di sito, in modo da non ricevere mai la richiesta di registrarti da una connessione da cui non puoi agire.
Limitazione dei tentativi di accesso
Blocca temporaneamente un indirizzo IP quando accumula troppi tentativi di accesso amministrativo falliti entro un intervallo di tempo prestabilito, senza necessità di monitoraggio manuale.
Esempio: se uno script tenta 50 volte di indovinare la password dell’amministratore in meno di un minuto, l’indirizzo IP di origine viene bloccato automaticamente una volta raggiunto il limite di tentativi. Suggerimento: abbina un limite di tentativi moderato (5-10 tentativi) a un blocco sufficientemente lungo da scoraggiare ulteriori tentativi (15-30 minuti) ed escludi l’indirizzo IP del tuo ufficio o della VPN in modo che un errore di battitura non blocchi l’accesso al tuo team.
Accesso amministrativo limitato tramite IP
Limita l’accesso al pannello di amministrazione a un elenco predefinito di indirizzi: chiunque altro viene bloccato prima ancora che venga caricato il modulo di accesso. Questo rappresenta il sistema di controllo più efficace contro l’accesso amministrativo esterno, poiché il blocco avviene prima ancora che vengano verificate le credenziali.
Mascheramento della directory di amministrazione
Questa funzionalità nasconde il percorso di amministrazione reale dietro un URL alternativo segreto; il percorso autentico restituisce un errore 404 a chiunque non conosca il nome alternativo. In questo modo, il tuo negozio non viene rilevato dai bot che cercano i nomi comuni delle cartelle di amministrazione.
Richiesta di accesso a livello di server (autenticazione HTTP)
Aggiunge una richiesta di nome utente/password nativa del browser prima del pannello di amministrazione, del negozio online o di entrambi, prima del caricamento della schermata di accesso di OpenCart. Questa funzionalità viene eseguita interamente al di fuori dell’applicazione, risultando utile per siti di staging, negozi pre-lancio o come ulteriore punto di accesso per l’amministratore.
Firewall per applicazioni Web (WAF)
Analizza i dati GET/POST in entrata e i cookie alla ricerca di vulnerabilità note come SQL injection, cross-site scripting e path-traversal, bloccando le corrispondenze con un codice HTTP 403 prima che raggiungano il codice di OpenCart.
Intestazioni di risposta alla sicurezza
Aggiunge intestazioni (HSTS, protezione dal clickjacking, protezione dal MIME sniffing, policy referrer, policy per le autorizzazioni) che indicano ai browser di applicare ulteriori misure di sicurezza. Si tratta di un metodo a basso rischio per rafforzare il modo in cui i browser gestiscono il tuo sito ed è spesso richiesto nelle checklist PCI e negli audit di sicurezza.
Filtro antispam dei moduli (CAPTCHA)
Aggiunge la verifica CAPTCHA (Cloudflare Turnstile, Google reCAPTCHA o hCaptcha) al modulo di contatto e al modulo di registrazione, bloccando gli invii di spam e le registrazioni false senza richiedere modifiche al tema.
Dissuasori di copia/scraping
Scoraggia la copia casuale di contenuti disabilitando le scorciatoie da tastiera (clic destro, copia/incolla, visualizza sorgente e Strumenti per sviluppatori), aumentando lo sforzo necessario per estrarre casualmente testo e immagini dei prodotti.
Monitoraggio dell’integrità dei file
Esegue scansioni programmate che confrontano la tua installazione di OpenCart con una versione di riferimento sicura, segnalando i file nuovi o modificati come potenziali minacce, spesso individuando una violazione prima che venga visualizzata sul negozio online.
Panoramica dettagliata dell’estensione di sicurezza di OpenCart
Protezione amministrativa – Copre l’accesso e le sessioni amministrative: autenticazione a due fattori (2FA), limitazione degli accessi, restrizione IP, occultamento della directory, richiesta di accesso a livello di server e monitoraggio degli accessi (che include una sottosezione Utenti per la gestione delle singole registrazioni 2FA).
Protezione della vetrina – copre il traffico rivolto al cliente: firewall, intestazioni di risposta, filtro antispam, blocco dei bot per il carrello, sistemi di dissuasione dalla copia e richiesta di accesso per l’intero negozio online.
Monitoraggio dell’integrità dei file – Impostazioni e cronologia delle scansioni, incluso l’URL cron utilizzato per la pianificazione e un registro ricercabile delle scansioni precedenti.
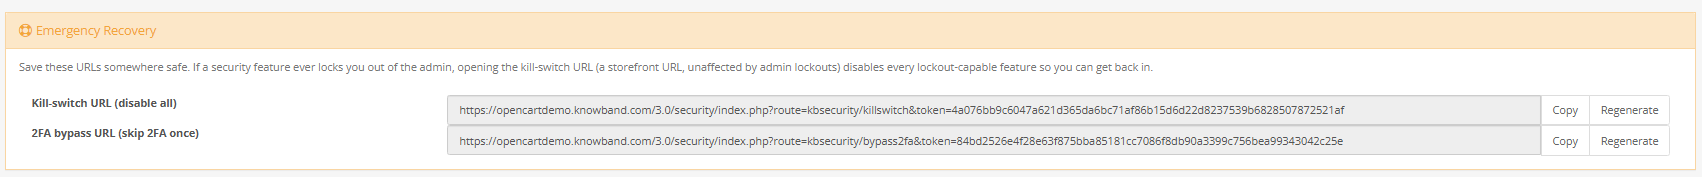
Nella parte superiore di ogni scheda troverai il link di ripristino d’emergenza: un URL permanente che disattiva le funzionalità restrittive dell’estensione con un solo clic, nel caso in cui dovessi rimanere bloccato fuori. Questo è il dettaglio più importante di questo manuale: trovalo ora, prima di modificare qualsiasi altra impostazione, e salvalo in un luogo esterno al pannello di amministrazione. Si tratta di un’informazione fondamentale che ogni amministratore dovrebbe conoscere.
La sezione Utenti nella sezione Protezione amministratore elenca tutti gli account amministratore (ID, nome, email, stato attuale dell’autenticazione a due fattori) e consente di reimpostare la registrazione di un autenticatore smarrito o compromesso, in modo che l’utente possa registrarne uno nuovo al successivo accesso.
I report sono disponibili in due posizioni: il registro dei tentativi di accesso nella sezione Protezione amministratori (indirizzo IP, data e ora, indirizzo email e risultato per ogni tentativo di accesso amministrativo, una volta attivata la registrazione) e la tabella Cronologia scansioni nella sezione Monitoraggio integrità file (ogni scansione eseguita, manuale o pianificata, con conteggio dei file, conteggio delle minacce, durata e un collegamento al report completo).
Come funziona concretamente ciascuna funzione
Verifica in due passaggi
Questo sistema utilizza il protocollo TOTP (Time-based One-Time Password), lo stesso impiegato da Google Authenticator, Authy e app simili. Quando un amministratore attiva l’autenticazione a due fattori (2FA) o è obbligato a farlo tramite un’impostazione a livello di sito, scansiona un codice QR con la propria app di autenticazione, che genera un nuovo codice a sei cifre ogni 30 secondi. Tale codice viene inserito insieme alla password normale a ogni accesso.
Limitazione dei tentativi di accesso
Ogni tentativo di accesso amministrativo fallito viene registrato e associato all’indirizzo IP di provenienza. Una volta superato il limite configurato di tentativi di accesso falliti da un determinato IP entro la finestra temporale definita, tale IP viene bloccato e non potrà essere utilizzato ulteriormente fino allo scadere del periodo di blocco.
Accesso amministrativo limitato tramite IP
Una volta attivata, ogni richiesta al pannello di amministrazione viene verificata rispetto a una lista di utenti consentiti prima ancora che il sistema di routing di OpenCart venga eseguito. Chiunque non sia presente nella lista viene bloccato immediatamente e non raggiungerà mai il modulo di accesso.
Mascheramento della directory di amministrazione
L’estensione intercetta le richieste dirette al tuo percorso amministrativo reale e restituisce un errore 404, a meno che il visitatore non abbia già raggiunto un URL alias segreto, che imposta un cookie e lo reindirizza silenziosamente alla posizione reale.
Richiesta di accesso a livello di server
Questo aggiunge un prompt separato, nativo del browser, visualizzato dal browser stesso anziché da un modulo OpenCart, davanti al pannello di amministrazione, al negozio online o a entrambi, e viene applicato a livello di server web prima dell’esecuzione di qualsiasi logica PHP.
Firewall dell’applicazione Web
Il WAF controlla i parametri di query in entrata, i campi POST e i cookie confrontandoli con una libreria di pattern noti di injection, XSS e path-traversal. In caso di corrispondenza, viene restituito immediatamente un errore 403 prima che la richiesta raggiunga i controller di OpenCart.
Intestazioni di risposta alla sicurezza
Ciascun interruttore qui presente aggiunge un’intestazione specifica che indica al browser del visitatore di imporre un comportamento particolare: rifiutare di visualizzare la pagina in un iframe, rifiutare di indovinare i tipi di file, forzare l’utilizzo di HTTPS e così via.
Filtro antispam dei moduli
Una volta attivata, l’estensione inserisce automaticamente il widget CAPTCHA scelto nei moduli di contatto e registrazione del negozio online, senza necessità di modificare il tema, e verifica la risposta lato server prima di accettare l’invio.
Dissuasori di copia/scraping
Un insieme di restrizioni lato client, che disabilitano le funzioni di copia/taglia/incolla, clic destro, selezione del testo, visualizzazione del codice sorgente e scorciatoie degli Strumenti per sviluppatori, viene applicato all’intero sito, con una whitelist di indirizzi IP per il personale che necessita di un comportamento normale del browser.
Monitoraggio dell’integrità dei file
Un’attività pianificata, attivata dallo scheduler cron del server che accede a un URL univoco protetto da token, analizza ogni file dell’installazione, lo confronta con una base di riferimento di file core e di estensioni comuni di OpenCart noti e funzionanti, e segnala eventuali file nuovi, mancanti o modificati.
1.0.0 Protezione amministratore
Verifica in due passaggi
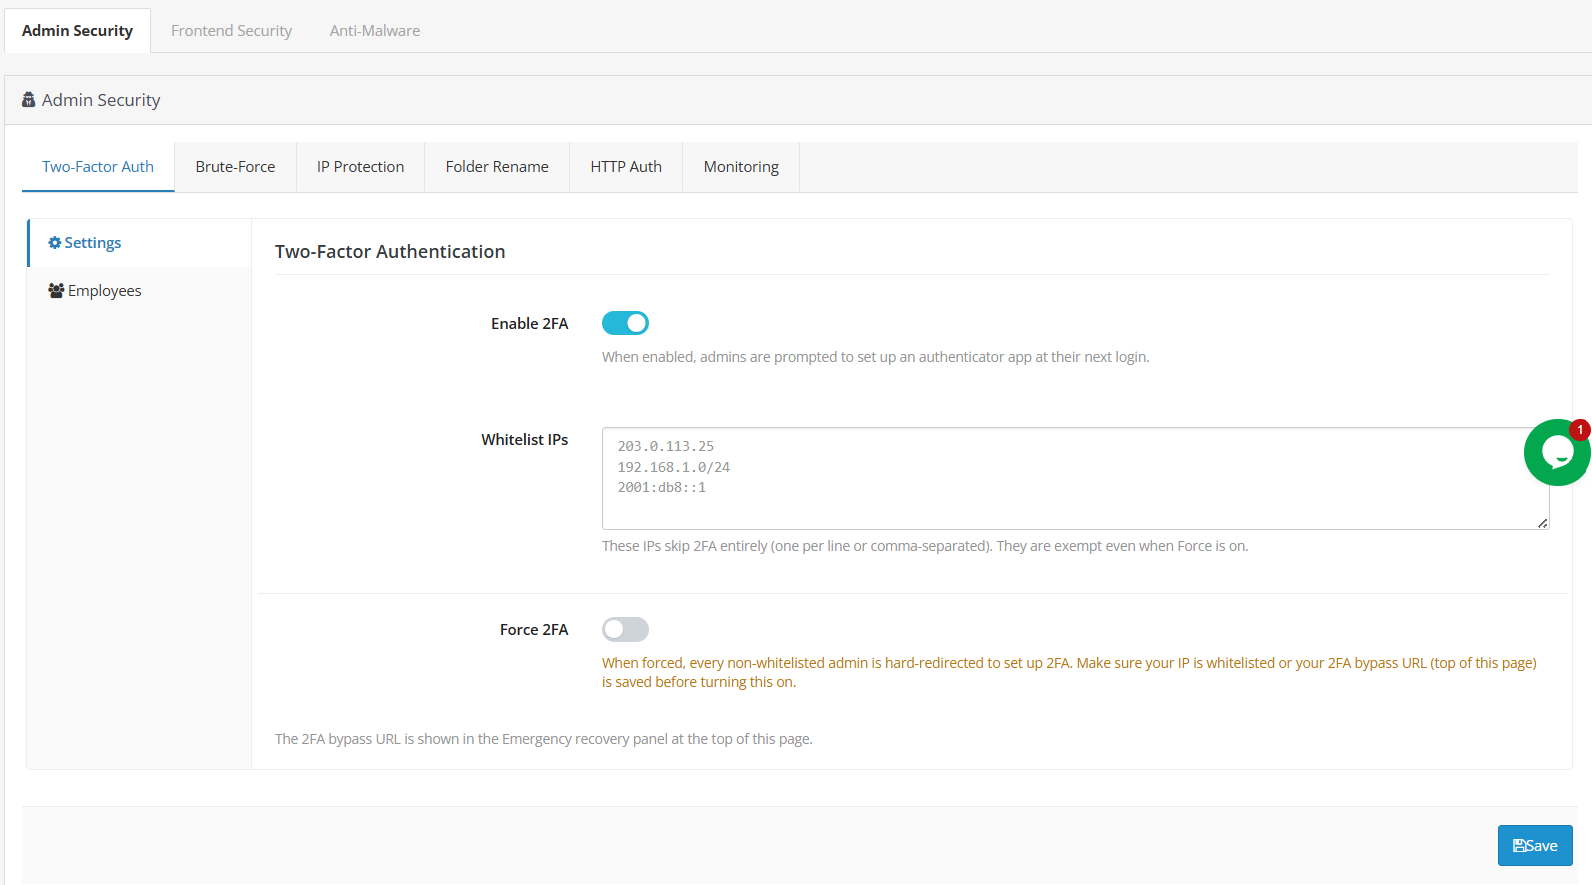
Abilita l’autenticazione a due fattori (2FA): attiva il supporto per l’autenticazione a due fattori; gli amministratori verranno guidati nella configurazione di un’app di autenticazione al successivo accesso.
IP della lista bianca – Indirizzi che saltano completamente l’autenticazione a due fattori, anche quando l’applicazione delle restrizioni è attiva. Aggiungi la rete domestica o dell’ufficio come rete di sicurezza prima di applicare le restrizioni.
Forza l’autenticazione a due fattori – Richiede a ogni amministratore non presente nella whitelist di configurare l’autenticazione a due fattori prima di procedere. Abilitare solo dopo aver inserito nella whitelist un IP attendibile o aver verificato che il link di ripristino funzioni.
ID – identifica l’account amministratore.
Stato 2FA – Indica se l’account ha attualmente l’autenticazione a due fattori (2FA) attiva. Vale la pena verificarlo periodicamente, soprattutto dopo un cambio di personale.
Azione – Reimposta una registrazione 2FA persa in modo che l’utente possa registrare un nuovo dispositivo. Da utilizzare immediatamente se qualcuno perde il telefono utilizzato per l’autenticazione.
L’implementazione dell’autenticazione a due fattori come facoltativa inizialmente, per poi renderla obbligatoria una volta che tutti si sono iscritti, è la soluzione migliore. percorso consigliato – Impedisce l’accesso non autorizzato all’account a causa di una password compromessa, indovinata o riutilizzata, poiché la sola password non è più sufficiente. Non imporre mai l’autenticazione a due fattori (2FA) a livello di sito senza prima aver inserito nella whitelist almeno un indirizzo IP attendibile o aver verificato il funzionamento del link di recupero, e mantieni la whitelist breve e rivedila regolarmente, poiché tali indirizzi bypassano completamente la 2FA. Aggiungi “reimposta la 2FA” alla checklist di cessazione del rapporto di lavoro per il personale in uscita.
Protezione della forza bruta
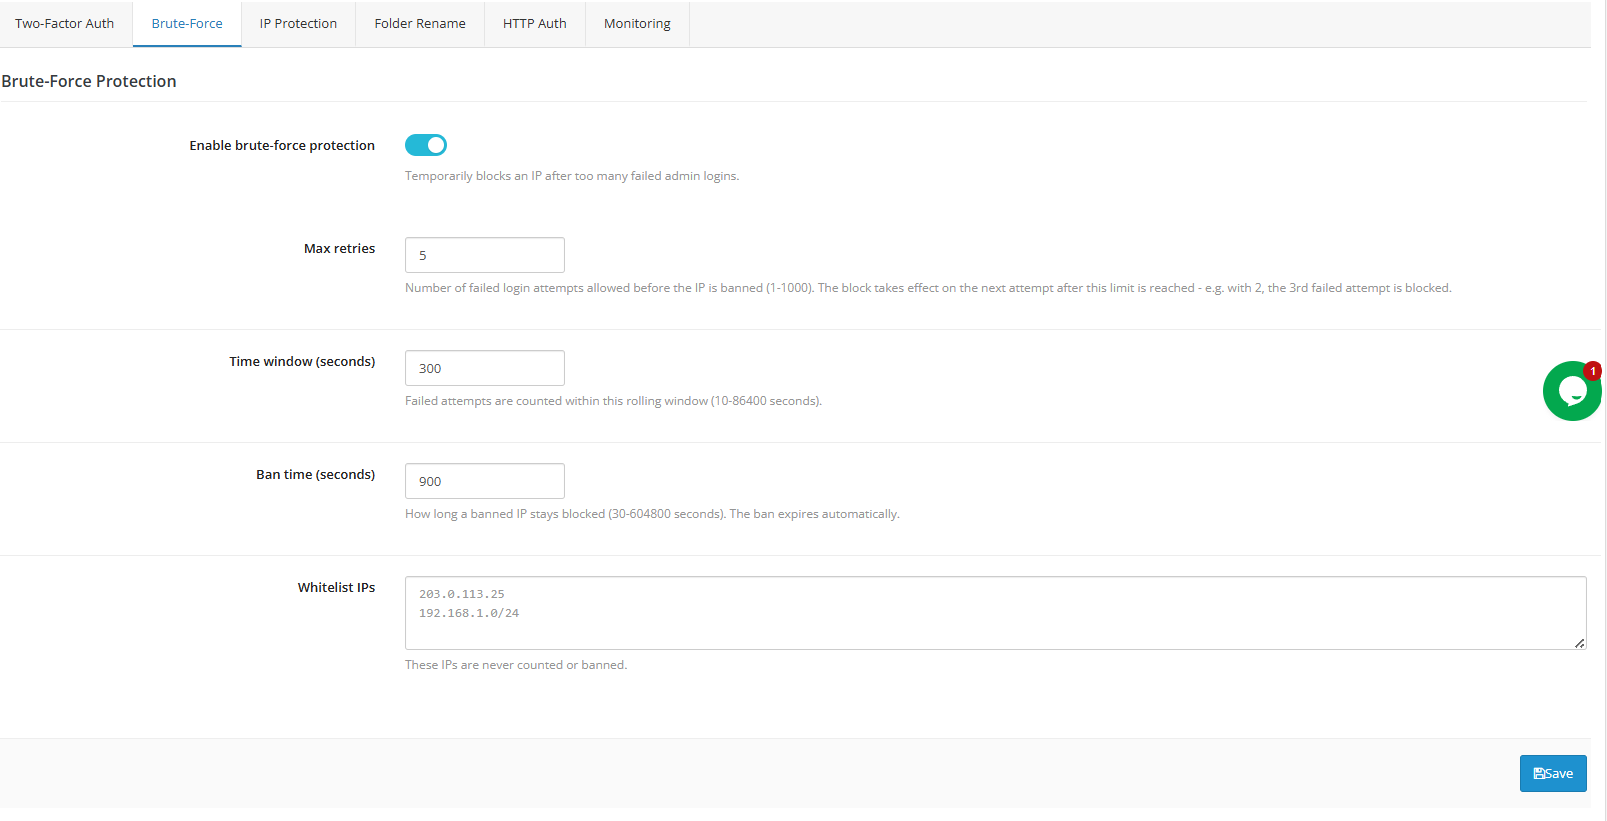
Abilita la limitazione delle richieste: blocca temporaneamente un indirizzo IP dopo troppi tentativi di accesso amministrativo non riusciti. Consigliato per qualsiasi negozio online attivo.
Numero massimo di tentativi – tentativi falliti consentiti prima che scatti il ban. 5 è un valore predefinito ragionevole.
Intervallo di tempo (secondi): l’intervallo di tempo mobile in cui vengono conteggiati i guasti. 300 secondi (5 minuti) sono sufficienti per la maggior parte dei negozi.
Tempo di ban (secondi)) – per quanto tempo un IP bannato rimane bloccato; scade automaticamente.
IP della lista bianca – gli indirizzi non sono mai stati conteggiati ai fini del limite né bloccati.
Iniziate con valori moderati, controllate il registro degli accessi dopo una settimana e inasprite le restrizioni se continuano a verificarsi attacchi ripetuti da indirizzi IP diversi. Questa soluzione funziona al meglio se abbinata all’autenticazione a due fattori (2FA) piuttosto che da sola: la limitazione della velocità rallenta gli aggressori, mentre la 2FA li blocca completamente, anche se la password viene indovinata. I ban vengono rimossi automaticamente allo scadere del timer; non è necessario sbloccare manualmente alcun utente.
Accesso amministrativo limitato tramite IP
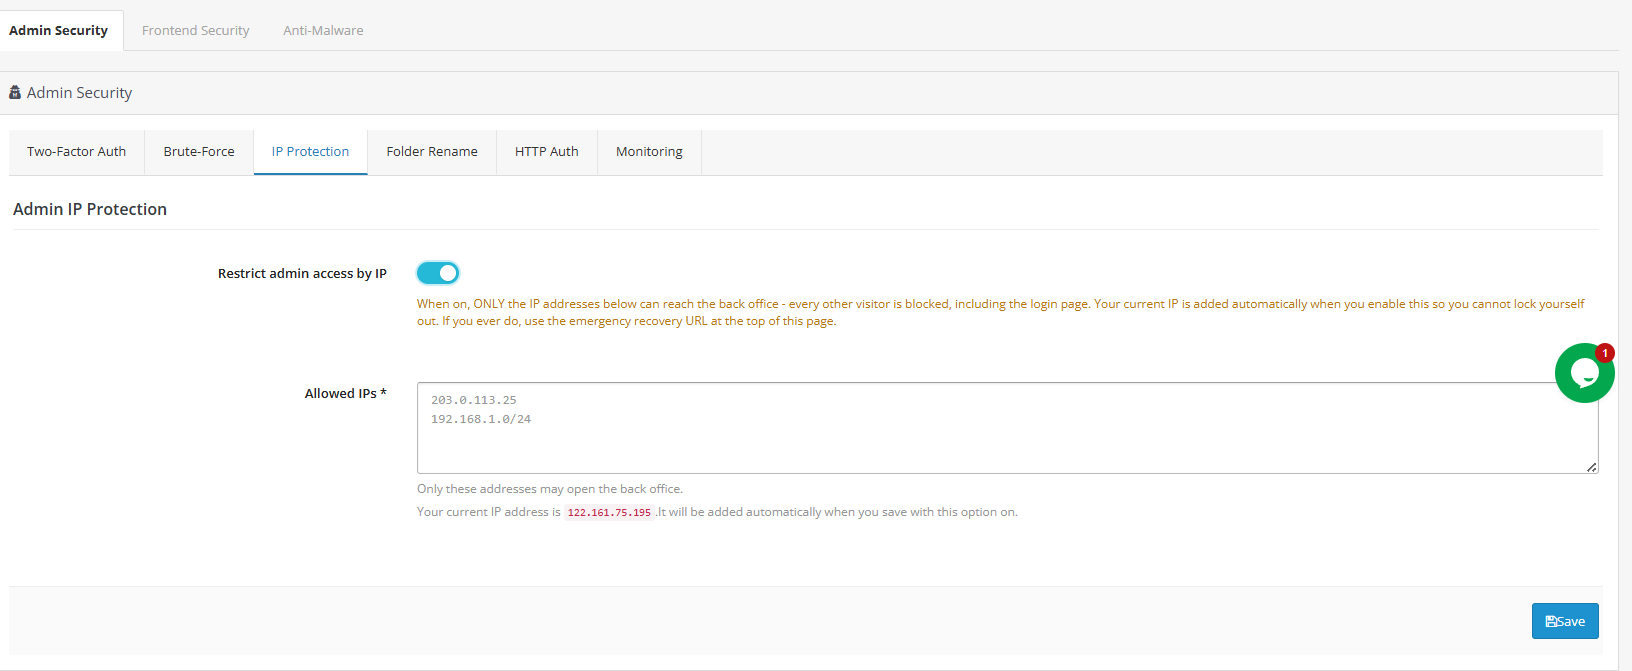
- Limita l’accesso amministrativo tramite IPLimita l’accesso al pannello di amministrazione a un elenco specifico di indirizzi attendibili.
- Come funzionaUna volta attivata, solo gli indirizzi IP elencati potranno accedere al pannello di amministrazione; tutti gli altri visitatori saranno bloccati, compresi coloro che tentano di raggiungere la pagina di login. Il tuo indirizzo IP attuale verrà aggiunto automaticamente non appena attiverai questa opzione, quindi non rischierai di rimanere fuori.
- Indirizzi IP consentiti (obbligatorio)Solo gli indirizzi inseriti qui sono ammessi.
Mascheramento della directory di amministrazione
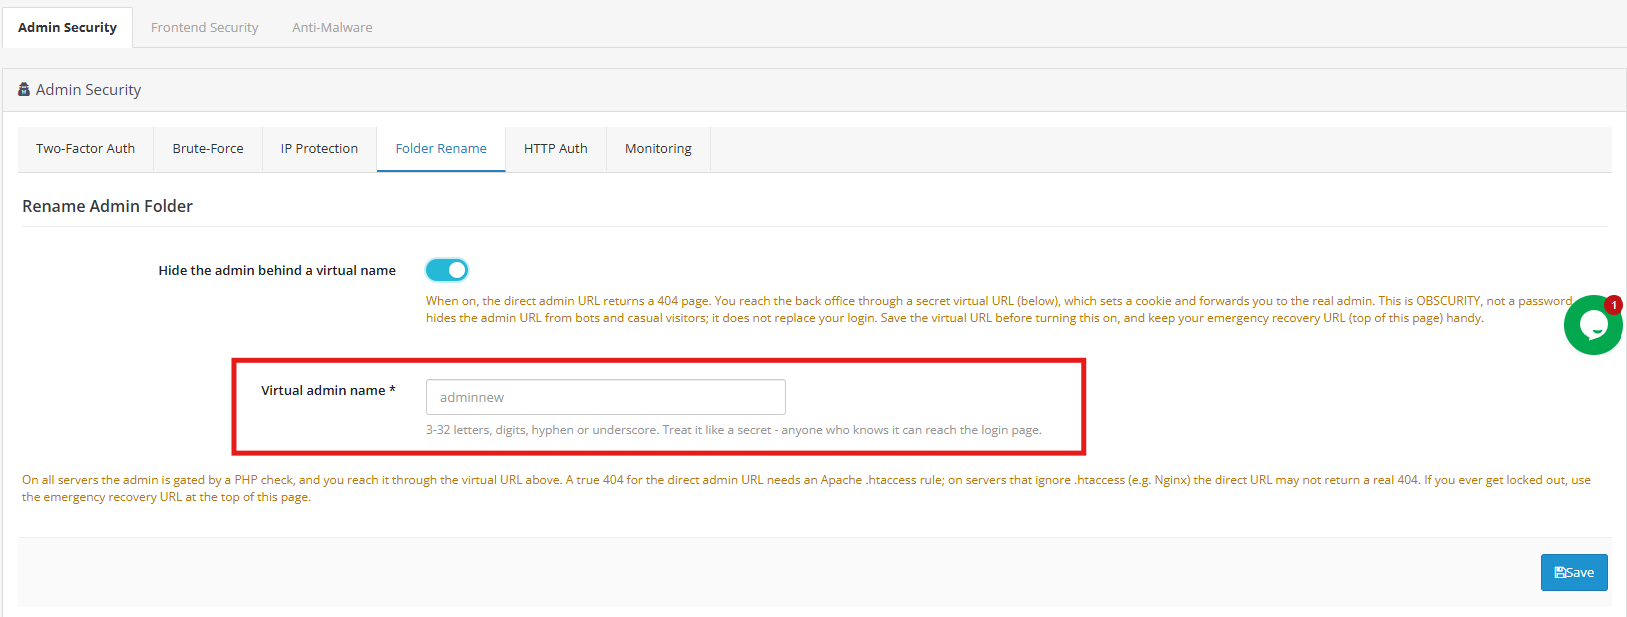
- Nascondi il nome della directory di amministrazioneSostituisce il tuo URL di back-office reale con un alias segreto, rimuovendo il tuo negozio dal pool di siti che gli scanner automatici trovano indovinando i percorsi di amministrazione più comuni.
- Come funzionaQuando abilitata, l’URL di amministrazione diretto restituisce una risposta 404 e il pannello è raggiungibile solo tramite l’alias configurato di seguito.
- PseudonimoDa 3 a 32 lettere, cifre, trattini o underscore. Trattala come un segreto, proprio come una password.
Richiesta di accesso a livello di server (Amministratore)
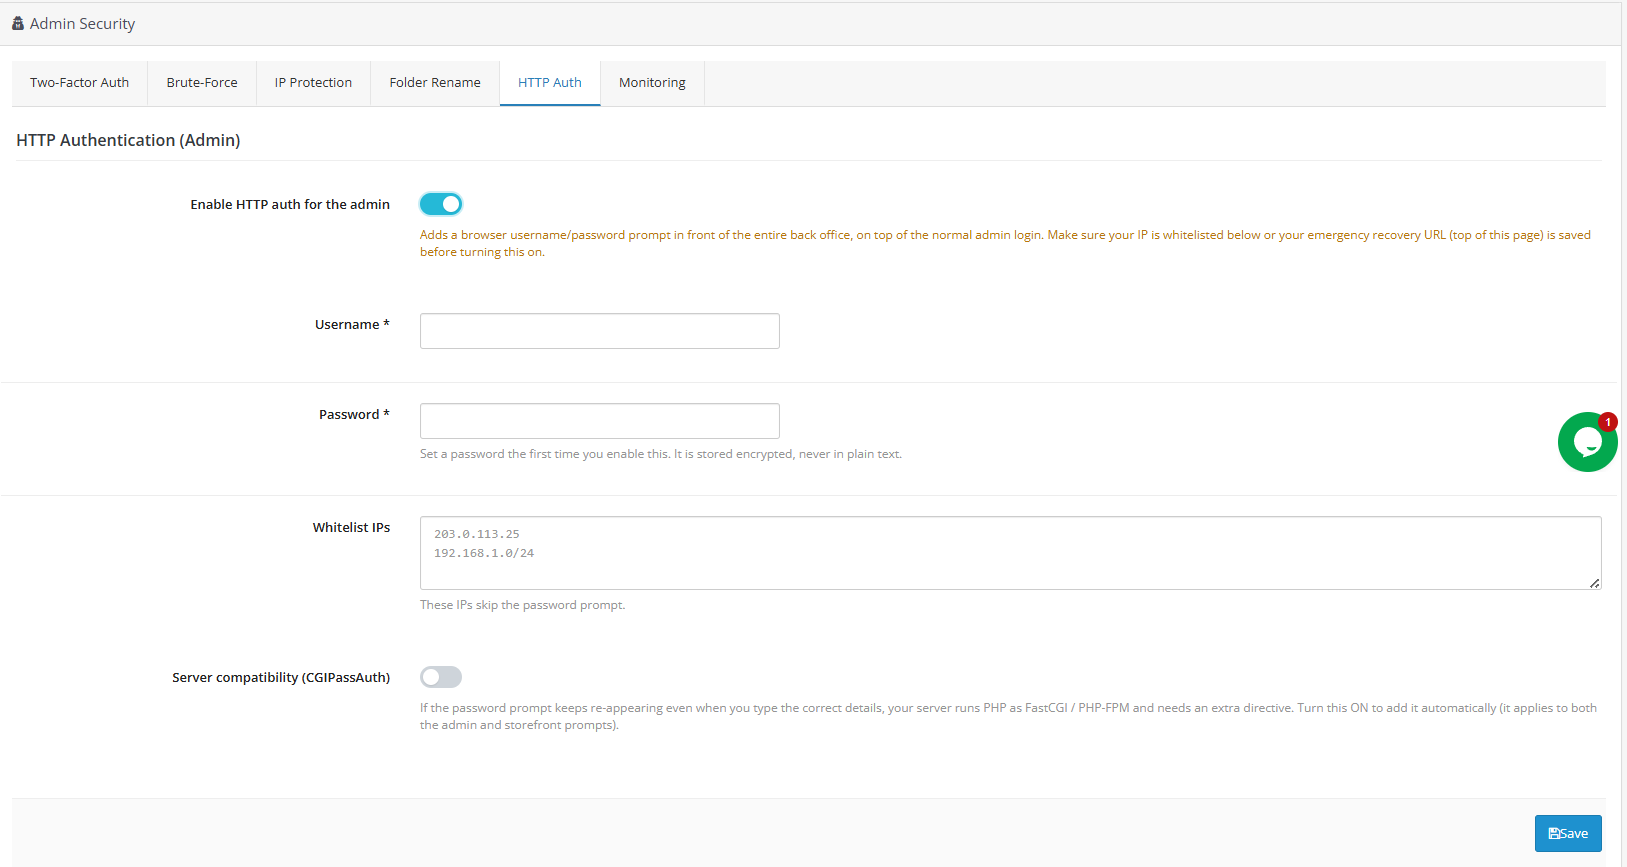
Parte della Plugin di protezione password per OpenCart Questa funzionalità, integrata nell’estensione, aggiunge un livello di autenticazione nativo del browser davanti al pannello di amministrazione.
- Abilita l’autenticazione HTTP per l’amministratoreAggiunge una richiesta di nome utente/password prima ancora che venga caricata la schermata di accesso dell’amministratore.
- Nome utente / Password: Credenziali per la richiesta; la password viene memorizzata in forma crittografata e non viene mai salvata in chiaro.
- IP della lista bianca: Indirizzi che saltano completamente la richiesta.
- Compatibilità con il server (PHP-FPM/FastCGI): Aggiunge una direttiva necessaria sui server in cui l’intestazione di autenticazione non viene altrimenti trasmessa correttamente.
Monitoraggio degli accessi
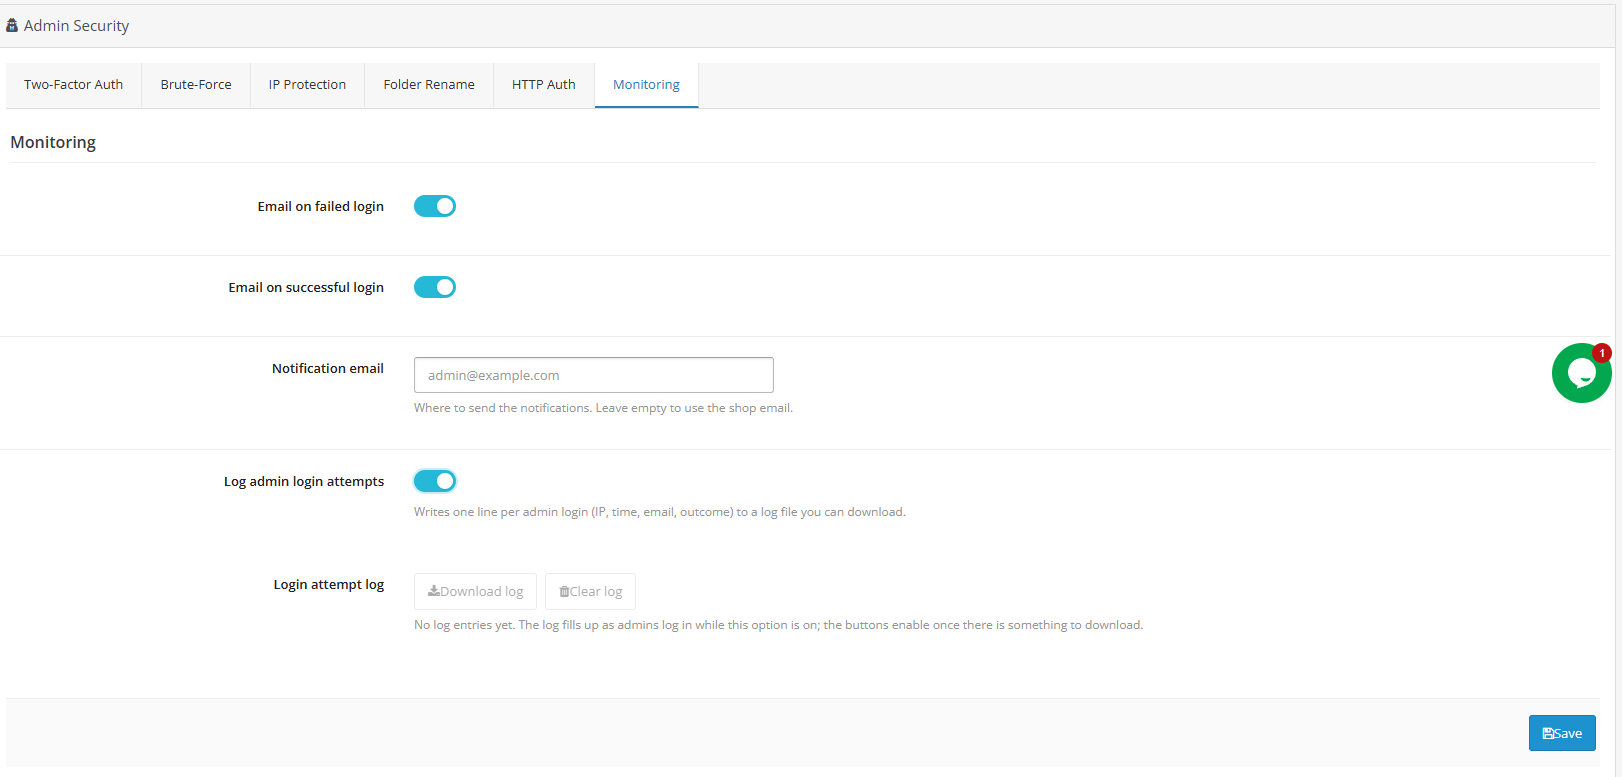
Una caratteristica fondamentale di questo Plugin di sicurezza per l’accesso a OpenCartQuesta scheda fornisce visibilità su ogni tentativo di accesso amministrativo effettuato al tuo negozio.
- Email di conferma dell’accesso riuscitoInvia una notifica ogni volta che un amministratore effettua l’accesso con successo.
- Email di notificaIndirizzo a cui vengono inviati gli avvisi; se lasciato vuoto, verrà utilizzato l’indirizzo email del tuo negozio.
- Accedi Tentativi di accesso amministratoreRegistra l’indirizzo IP, l’ora, l’indirizzo email e l’esito di ogni tentativo di accesso in un file di registro scaricabile.
- Registro dei tentativi di accesso: Il registro stesso; i pulsanti di download si attivano una volta che sono presenti delle voci.
2.0.0 Protezione della vetrina
La protezione del negozio copre tutto ciò con cui un cliente o un bot interagisce direttamente. È qui che entrano in gioco il firewall, il CAPTCHA e la funzionalità dell’intestazione di sicurezza di questo Estensione di sicurezza di OpenCart Tutti lavorano fianco a fianco, ognuno affrontando una diversa minaccia per il cliente.
Firewall dell’applicazione Web
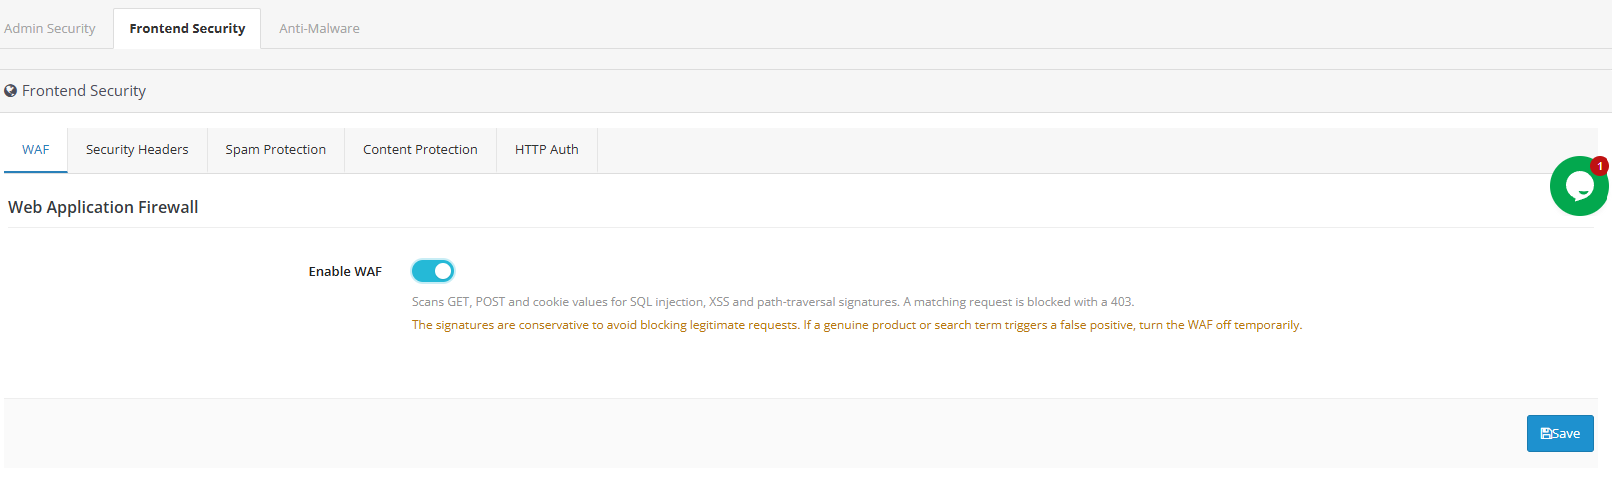
Funzionando come un dedicato Estensione firewall di OpenCartQuesta funzionalità blocca automaticamente le richieste contenenti vulnerabilità note di SQL injection, cross-site scripting o path-traversal prima che raggiungano il codice sorgente del negozio online. Non è richiesta alcuna configurazione, basta attivarla.
Intestazioni di risposta alla sicurezza
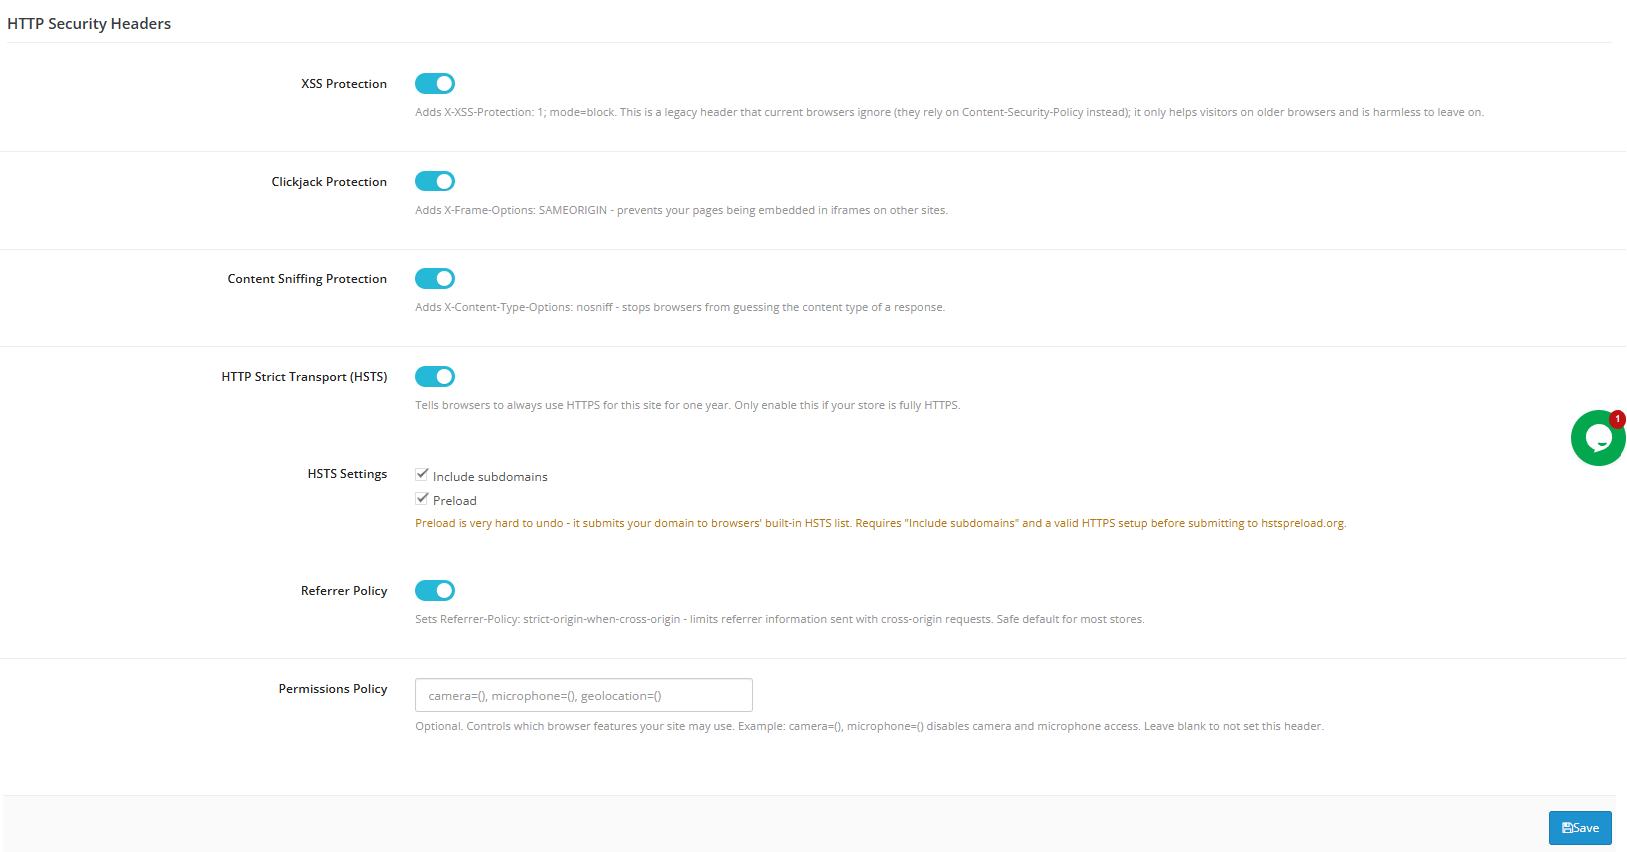
Queste impostazioni aggiungono piccole istruzioni invisibili che indicano ai browser come gestire il tuo negozio in modo sicuro. La maggior parte può essere attivata senza problemi e lasciata invariata.
- Protezione XSS: Una vecchia misura di sicurezza contro uno specifico tipo di attacco. I browser moderni hanno una protezione integrata migliore, ma lasciarla attiva non fa male; pensatela come un blocco di sicurezza aggiuntivo per i browser più vecchi.
- Protezione anti-click: Impedisce ad altri siti di visualizzare segretamente il tuo negozio all’interno di un frame nascosto, un trucco a volte utilizzato per indurre i visitatori a cliccare su elementi che non intendevano cliccare.
- Protezione contro l’intercettazione dei contenutiIndica ai browser di fidarsi del tipo di file dichiarato dal tuo archivio anziché indovinarlo, chiudendo una falla che a volte viene sfruttata dagli aggressori.
- Navigazione solo HTTPS (HSTS)Indica ai browser di utilizzare sempre la versione sicura e crittografata del tuo sito, mai quella non protetta.
- Includi sottodomini / Precarica: Estende tale regola a tutti i sottodomini utilizzati e può facoltativamente registrare il tuo negozio in un elenco globale che i browser controllano automaticamente.
- Politica di riferimentoLimita la quantità di informazioni che i browser condividono sulla provenienza di un visitatore quando quest’ultimo clicca su un link che lo porta fuori dal tuo negozio.
- Politica sulle autorizzazioniConsente di controllare quali funzionalità del dispositivo (fotocamera, microfono, ecc.) le pagine del tuo negozio possono richiedere nel browser di un visitatore.
Filtro antispam dei moduli
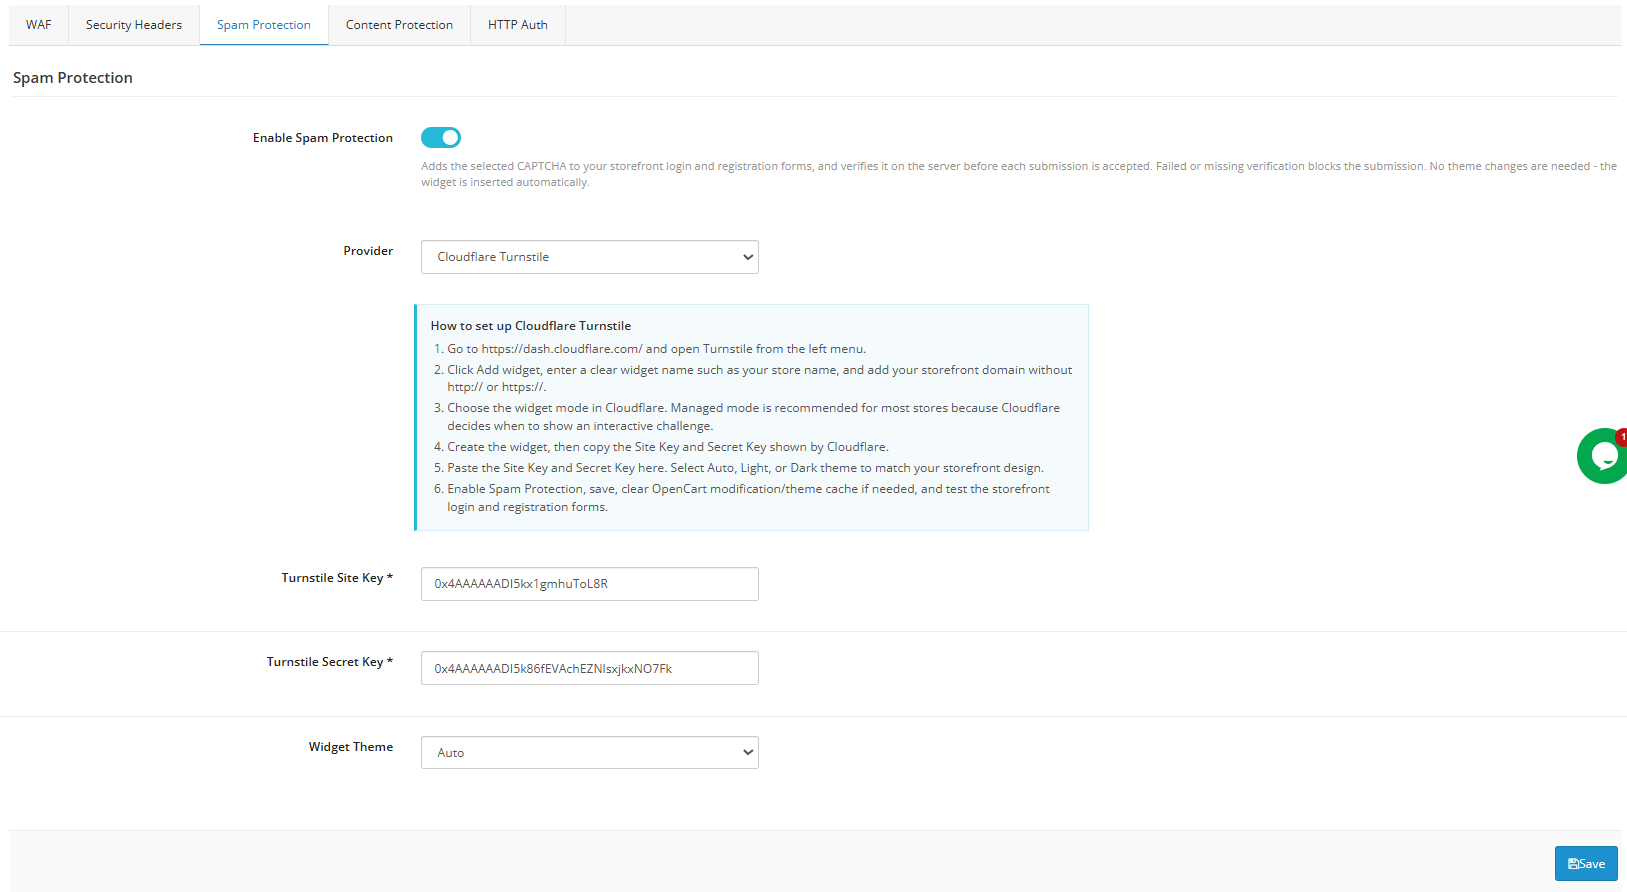
Come integrato Estensione antispam per OpenCart and Estensione captcha di OpenCartQuesta funzionalità impedisce a bot e spammer di inondare i moduli di contatto e registrazione con invii indesiderati. È compatibile con provider come Cloudflare Turnstile, Google reCAPTCHA e hCaptcha, ognuno dei quali verifica che a inviare il modulo sia un visitatore reale e non un bot.
- Abilita la protezione antispamAggiunge un controllo CAPTCHA ai moduli di contatto e di registrazione, verificato lato server in modo che non possa essere aggirato.
- ProviderScegli Turnstile, reCAPTCHA o hCaptcha; ognuno funziona in modo leggermente diverso, ma tutti bloccano lo spam automatico.
- Chiave del sito / Chiave segretaCodici forniti dal provider scelto che collegano il tuo negozio in modo sicuro.
- Tema widget: Controlla l’aspetto della casella CAPTCHA (Automatico, Chiaro o Scuro).
Protezione del contenuto
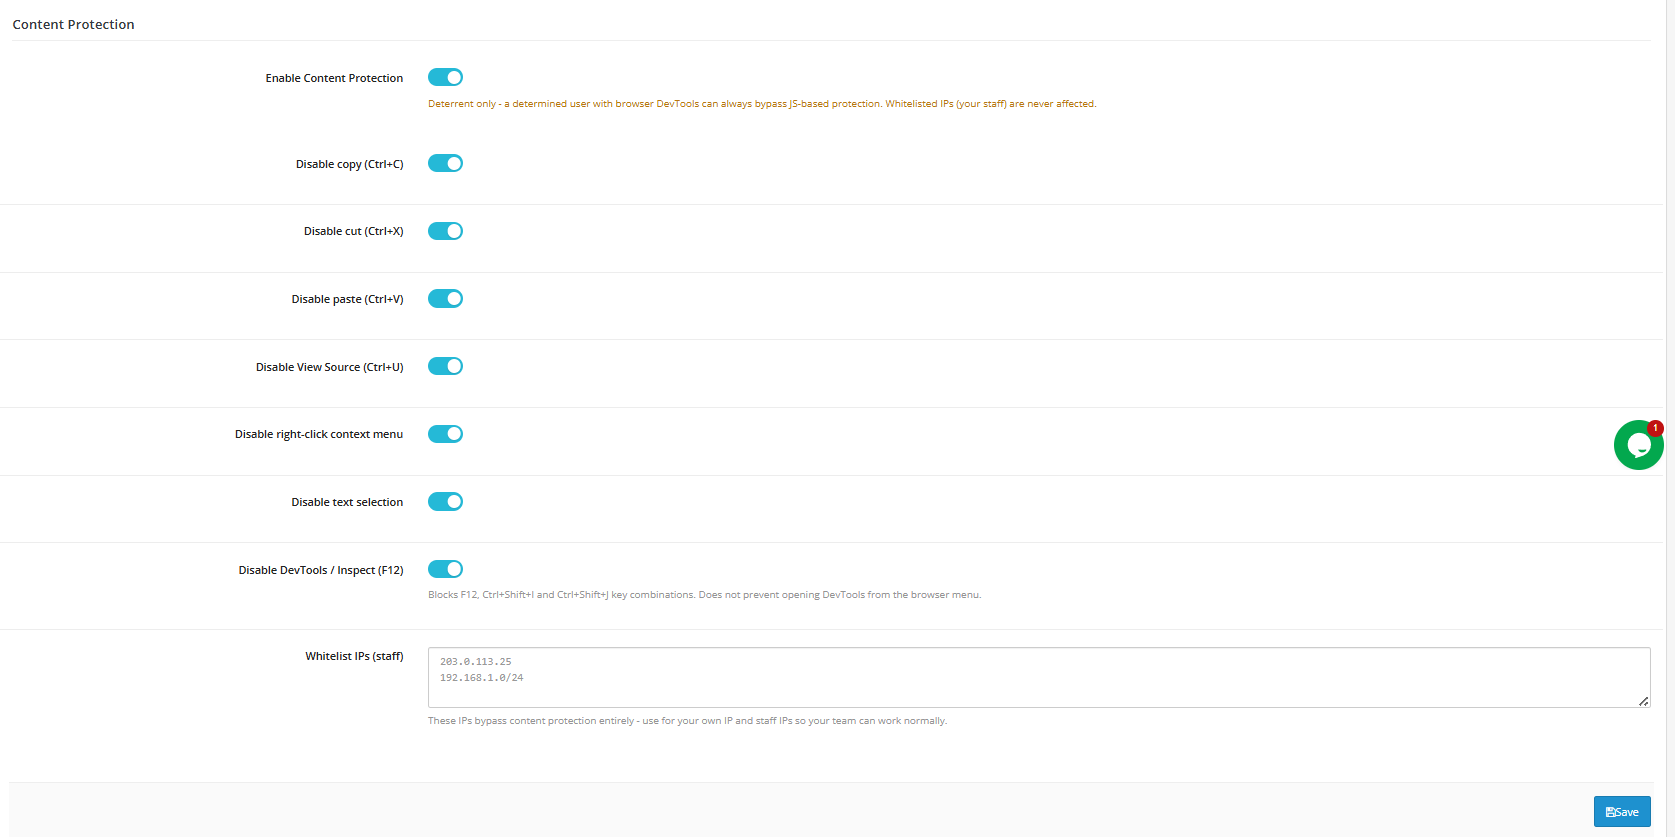
- Abilita la protezione dei contenutiInterruttore principale. Funziona solo come deterrente; un visitatore determinato può comunque aggirarlo utilizzando gli strumenti per sviluppatori del proprio browser.
- Disabilita Copia/Taglia/IncollaBlocca le scorciatoie da tastiera che i visitatori utilizzerebbero per copiare o incollare il contenuto della pagina.
- Disattiva la visualizzazione del codice sorgente (Ctrl+U): Blocca il collegamento per visualizzare il codice sorgente di una pagina.
- Disabilita il menu contestuale (clic destro)Rimuove il menu contestuale che i visitatori potevano utilizzare per salvare immagini o copiare contenuti.
- Disabilita la selezione del testo: Impedisce di evidenziare o selezionare il testo sulla pagina.
- Disabilita Strumenti per sviluppatori/Ispeziona (F12)Blocca le scorciatoie da tastiera F12, Ctrl+Shift+I e Ctrl+Shift+J. Non impedisce l’apertura degli Strumenti per sviluppatori tramite il menu del browser.
- Indirizzi IP consentiti (Personale)Indirizzi che aggirano tutte le restrizioni di protezione dei contenuti.
Richiesta di accesso a livello di negozio
Un altro strato di questo Plugin di protezione password per OpenCartQuesta funzionalità protegge l’intero negozio online con una richiesta di nome utente e password a livello di browser, separata dalla richiesta lato amministratore descritta nella Sezione 6.
- Abilita l’autenticazione HTTP per il negozio online.Aggiunge una richiesta di password prima che sia possibile visualizzare qualsiasi pagina del negozio.
- Nome utente / PasswordCredenziali specifiche del negozio online, memorizzate in forma crittografata.
- IP della lista bianca: Indirizzi che saltano completamente la richiesta di autorizzazione per l’accesso al negozio.
Questo serve a mantenere privato un negozio in fase di pre-lancio o di staging dai motori di ricerca e dai visitatori occasionali. L’attrito in questo caso è intenzionale, a differenza della richiesta lato amministratore. Se la richiesta continua a ripetersi anche con credenziali corrette su un server PHP-FPM/FastCGI, abilita l’impostazione di compatibilità in Protezione amministratore per risolvere il problema; tale impostazione si applica sia alla richiesta lato amministratore che a quella lato negozio.
3.0.0 Monitoraggio dell’integrità dei file
Impostazioni profilo
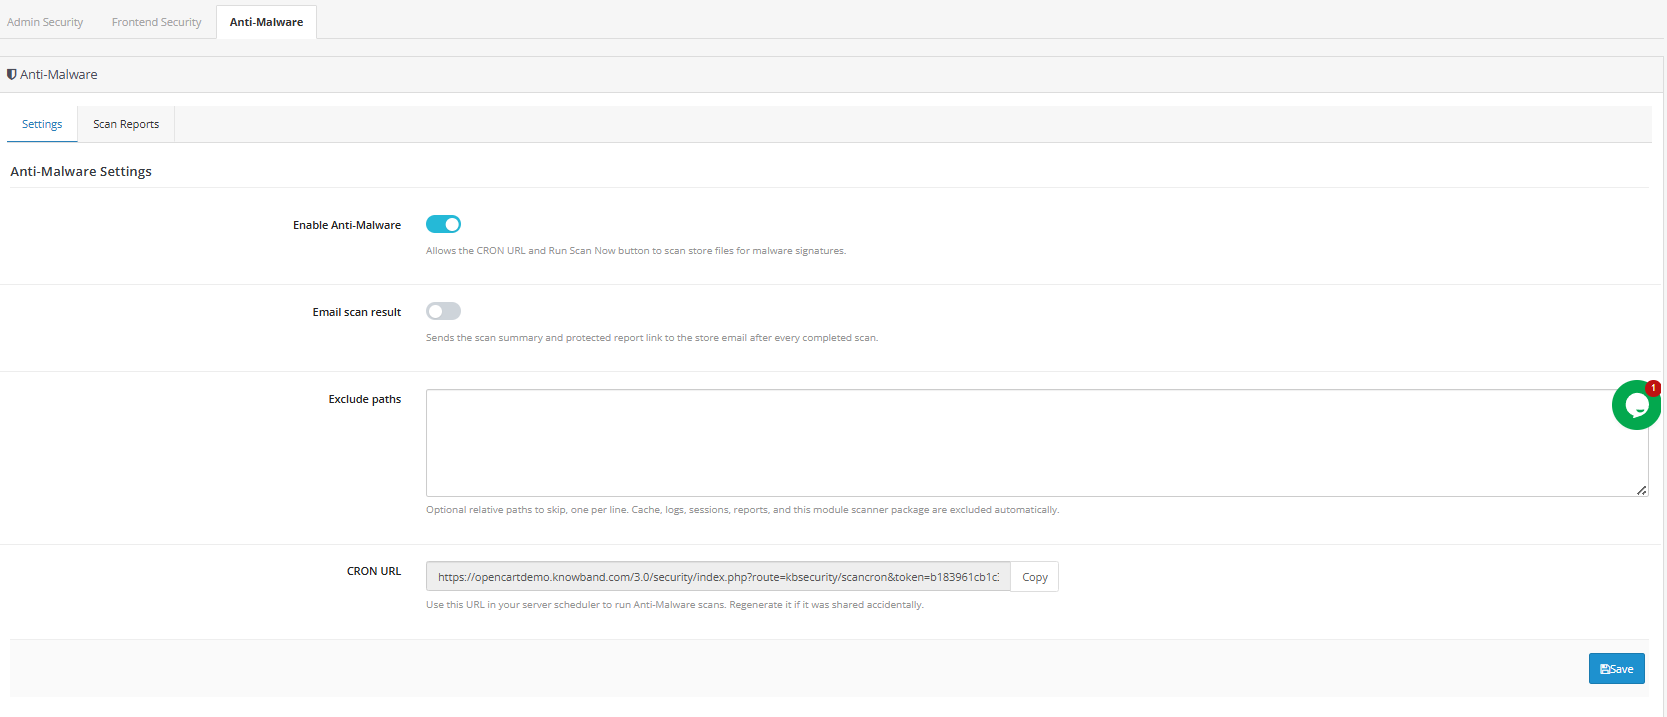
- Abilita il monitoraggio dell’integrità dei fileInterruttore principale: quando è disattivato, l’endpoint di scansione restituisce immediatamente il controllo senza eseguire alcuna scansione.
- Avviso via email sulle nuove minacce: Invia un avviso all’indirizzo email dell’amministratore ogni volta che una scansione rileva qualcosa di nuovo o modificato. Gli avvisi ripetuti per falsi positivi noti vengono automaticamente soppressi.
- Escludi percorsi: Percorsi relativi, uno per riga, da saltare durante la scansione, utili per sopprimere falsi positivi noti come le directory dei fornitori.
- URL Cron: Un URL univoco protetto da token che attiva una scansione ogni volta che il sistema di pianificazione lo richiede.
Per configurarlo correttamente: abilita la funzione, attiva gli avvisi via e-mail e aggiungi l’URL del cron alle attività pianificate del pannello di controllo del tuo hosting (o al tuo crontab), in genere programmate per le ore non di punta come le 2 del mattino. Gli avvisi vengono inviati solo per minacce effettivamente nuove o modificate. Una volta che un file è stato rilevato e escluso o confermato, gli avvisi ripetuti per quell’elemento vengono soppressi.
Scansiona la cronologia
- ID: Identificativo sequenziale per ogni ciclo di scansione.
- Data: Quando è stata eseguita la scansione.
- Innescato da: Manuale o programmato (cron).
- File scansionati: Numero totale di file controllati in quella esecuzione.
- Minacce: Numero di file nuovi o modificati contrassegnati.
- Durata: Durata della scansione.
- Stato: Stato di completamento.
- Visualizar relatório: Apre i risultati dettagliati di quella scansione.
Questa scheda è puramente storica e filtrabile per intervallo di date. Non è necessaria alcuna configurazione. Esamina i report dopo le prime scansioni programmate per capire cosa è “normale” per il tuo negozio, poiché la maggior parte dei siti rileva alcuni file segnalati in concomitanza con aggiornamenti di routine del tema o delle estensioni. Una volta stabilito questo valore di riferimento, i risultati realmente insoliti risulteranno più evidenti. Indaga su qualsiasi scansione in cui il numero di minacce superi di molto il tuo valore di riferimento, anche se i singoli file non sembrano palesemente dannosi a prima vista. Spesso è proprio così che si presenta una compromissione in fase iniziale.
Conclusione
Gestore avanzato della sicurezza di OpenCart Riunisce in un’unica schermata di configurazione centralizzata le protezioni di cui la maggior parte dei negozi ha bisogno singolarmente: verifica in due passaggi, limitazione degli accessi, firewall, CAPTCHA e scansione dell’integrità dei file. Se configurato con cura, partendo dal monitoraggio degli accessi e dal link di ripristino di emergenza prima di aggiungere controlli più restrittivi, riduce significativamente le vie di attacco più comuni contro i negozi OpenCart senza creare problemi ai clienti o al tuo team.
Il modulo OpenCart Advanced Security Manager è disponibile anche su OpenCart Marketplace e i proprietari dei negozi possono accedervi cliccando qui. Qui.