
Leggete prima questo. Il 21 ottobre PHP ha rilasciato delle patch per due vulnerabilità critiche. Se il vostro negozio utilizza una versione di PHP non aggiornata, un utente malintenzionato potrebbe essere in grado di eseguire codice sul server senza effettuare l’accesso. Nessuna delle due vulnerabilità è presente in PrestaShop. Oggi avete bisogno di tre informazioni: quale versione di PHP è in esecuzione, se il vostro provider di hosting ha applicato la patch (assicuratevelo per iscritto) e se PHP è stato riavviato da allora.
La maggior parte delle notizie sulla sicurezza riguarda un plugin o un tema, e la soluzione si riduce a un pulsante con la scritta “Aggiorna”. Questo caso è diverso. Il problema risiede nel motore del tuo negozio online, e la soluzione si trova sul server, al di fuori della portata del back office. Ecco perché è facile non accorgersene, ed ecco perché devi dedicare un pomeriggio a risolverlo con calma e metodo.
Come si sono svolti i fatti
Il team PHP ha avvertito il 20 ottobre dell’imminente rilascio di vulnerabilità di sicurezza. Queste sono state scoperte il 21 ottobre e hanno ricevuto i numeri CVE CVE-2026-109618 e CVE-2026-109619. Entrambe le vulnerabilità hanno ottenuto un punteggio di 9.2 sulla scala CVSS v4.0, sono considerate critiche e si sono guadagnate il soprannome di “php2shell”. Un avviso congiunto è stato emesso dalla Commissione europea (DG CNECT), ENISA, CERT-EU, Europol EC3 e CSIRTs Network.
La Commissione europea (DG CNECT), ENISA, CERT-EU, Europol EC3 e la rete CSIRTs hanno quindi rilasciato una dichiarazione congiunta invitando le organizzazioni ad agire.
Versioni corrette: PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35.
Cosa è effettivamente rotto?
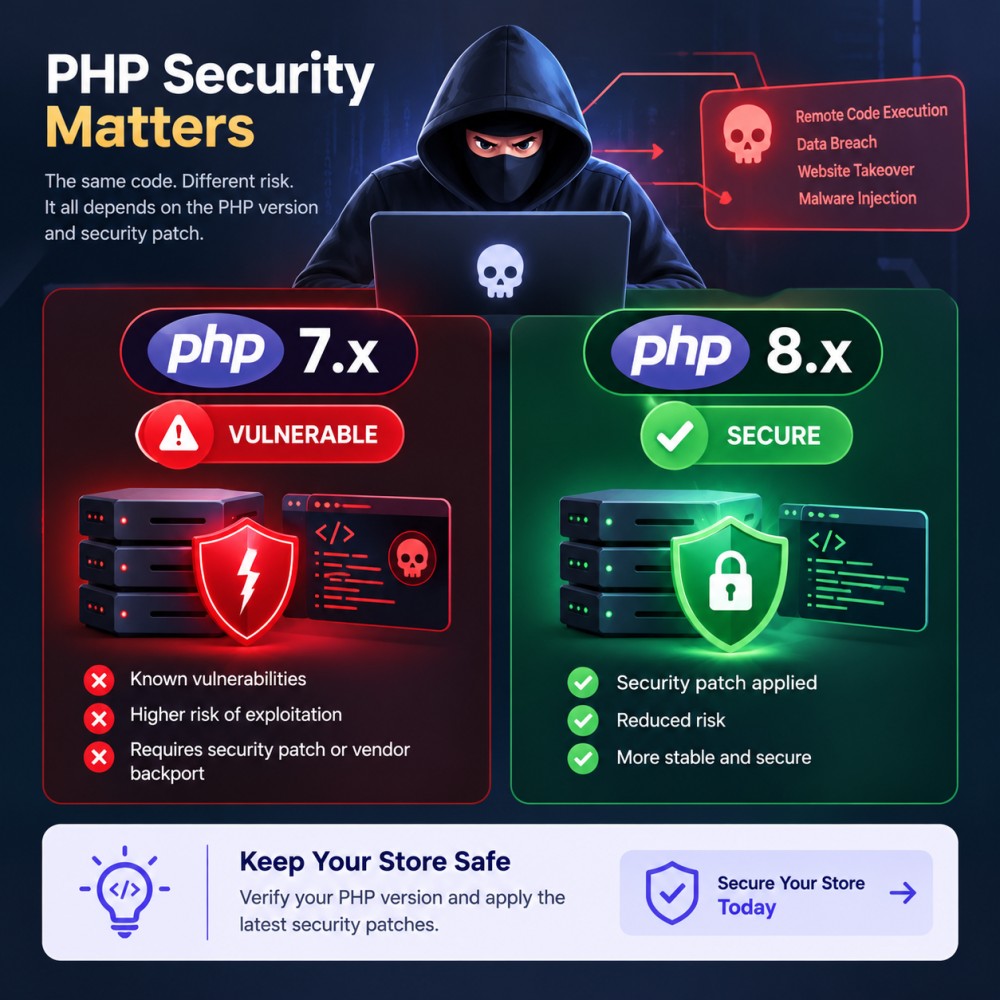
Entrambe le vulnerabilità possono portare all’esecuzione di codice remoto senza autenticazione. In altre parole: uno sconosciuto su internet potrebbe far sì che il tuo server esegua le sue istruzioni.
La vulnerabilità CVE-2026-109618 riguarda un problema di gestione della memoria. Immaginiamo che PHP stia creando l’area di lavoro per una richiesta in arrivo e che il server esaurisca la memoria a metà dell’operazione. PHP si arresta, ma la successiva routine di pulizia presuppone che l’area di lavoro parzialmente completata sia terminata e agisce di conseguenza.
La vulnerabilità CVE-2026-109619 è più simile a un residuo di una sbornia. Un elemento appartenuto a una richiesta rimane in memoria anche dopo che quest’ultima è stata rilasciata, e una richiesta successiva sullo stesso worker può recuperarlo e considerarlo attendibile.
Notate dove risiedono entrambi: all’interno di PHP. PrestaShop non è responsabile e non può difendersi da questo tipo di attacco, poiché può verificarsi prima ancora che venga eseguita una singola riga di codice di PrestaShop. Pertanto, un aggiornamento del modulo o del core non cambia nulla in questo caso. L’aggiornamento di PHP risolve il problema.
Di chi è il problema?
Sono inclusi tutti i metodi di esecuzione di PHP per il web: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP e LiteSpeed. Apache con mod_php rappresenta il caso peggiore, poiché l’attacco può essere eseguito prima di qualsiasi codice applicativo.
La procedura da seguire dipende dal tuo ambiente di hosting e da chi gestisce l’installazione di PHP:
| Ambiente ospitante | Chi gestisce PHP? | Azione raccomandata |
|---|---|---|
| Hosting Condiviso | Il tuo provider di hosting | Contatta il tuo provider di hosting e richiedi conferma dell’avvenuta applicazione delle patch di sicurezza PHP pertinenti al tuo ambiente. |
| VPS o Server Dedicato | Tu o il tuo amministratore di sistema | Installa gli aggiornamenti di sicurezza appropriati per la tua versione di PHP o per il pacchetto del sistema operativo, quindi riavvia i relativi servizi PHP se necessario. |
| Hosting basato su Docker o container | Il team responsabile dell’immagine del container | Ricrea l’immagine utilizzando un’immagine base PHP con le correzioni di sicurezza applicabili, quindi ridistribuiscila e verifica l’ambiente di esecuzione. |
| Versioni di PHP obsolete o non supportate | Il tuo provider di hosting o l’amministratore del server | Verifica se è disponibile un backport di sicurezza del fornitore. In caso contrario, pianifica il passaggio a una versione di PHP supportata dopo averne verificato la compatibilità con il tuo negozio, il tema e i moduli. |
La tua lista di cose da fare oggi
- Cerca la versione di PHP. Back Office, Parametri avanzati, Informazioni.
- Scrivi al tuo ospite. Chiedete direttamente: “I nostri server sono stati aggiornati per le vulnerabilità CVE-2026-109618 e CVE-2026-109619? Tutti i processi PHP sono stati riavviati?”. Conservate la risposta che ricevete. Suggerimento: alcune distribuzioni applicano la patch in modo silenzioso, lasciando invariato il numero di versione; pertanto, l’anzianità del numero di versione non può essere utilizzata per determinare se il server è vulnerabile o meno.
- Aggiorna, quindi riavvia. Passa a una versione stabile o a un pacchetto con patch del fornitore. Riavvia tutti i processi worker di PHP. Il riavvio è un passaggio che spesso viene dimenticato. Su Docker, ricostruisci le immagini.
- Utilizzi PHP 8.1 o versioni precedenti? Il progetto PHP ha pubblicato dei backport minimi per le versioni 7.4, 8.0 e 8.1, e molte distribuzioni Linux e fornitori di versioni LTS distribuiscono pacchetti patchati. Verifica se la tua lo fa. In ogni caso, inizia a pianificare il passaggio a una versione supportata.
- Prendi in considerazione PrestaShop in seguito. Scegli una versione che supporti la tua versione di PHP (vedi la tabella sottostante). Questa operazione va eseguita dopo l’applicazione della patch, non prima.
Impossibile applicare la patch? Le linee guida dell’UE suggeriscono una soluzione: isolare l’applicazione vulnerabile dalla rete pubblica fino a quando non viene corretta. Una soluzione drastica per un negozio, certo. Ma è comunque un’opzione da tenere in considerazione.
Soluzioni temporanee in attesa
La posizione ufficiale di PHP è che nessuna misura di mitigazione è completa e l’aggiornamento è l’unica via sicura. Considerate tutto ciò che è descritto in questa sezione come un modo per ridurre l’esposizione al rischio per alcuni giorni, niente di più.
- berretto post_max_size a 8M (32M se sono necessari caricamenti), mantieni upload_max_filesize Al di sotto di tale valore, è possibile aggiungere limiti di dimensione sul server web o sul proxy.
- Disattiva l’avanzamento del caricamento con session.upload_progress.enabled=0Deve essere inserito nel file php.ini, nel pool FPM o nella configurazione del server; ini_set and . User.ini Non lo farà. Riavvia i worker.
- Solo PHP 8.5: fatal_error_backtraces=0, quindi riavviare i worker.
- Solo per gli amministratori: limite_memoria=-1 via php_admin_valuee solo con un limite di memoria per container o cgroup effettivamente applicato. Ignora RLIMIT_AS e RLIMIT_DATA. Una configurazione errata in questi punti può mandare in crash il server.
- Nascondere gli errorierror_reporting, display_errors, @) non offre alcuna protezione.
Che ne dite di un firewall a monte? Cloudflare, ad esempio, ha implementato le regole php2shell, che rappresentano una valida barriera aggiuntiva. Tuttavia, questo firewall vede solo il traffico che lo attraversa. Pertanto, il server di origine deve bloccare tutto il traffico tranne quello proveniente dal WAF. È come avere la cintura di sicurezza ma non una macchina nuova.
L’unica soluzione definitiva è aggiornare PHP.
Ripararlo correttamente
Come farlo correttamente? Una volta superata la situazione di crisi, assicurati di utilizzare una versione di PHP supportata per il tuo negozio e di abbinarla a una versione di PrestaShop compatibile con tale versione di PHP. Tieni d’occhio il calendario, poiché il supporto per PHP 8.2 terminerà a dicembre 2026. Prima di aggiornare PHP o pianificare un upgrade di PrestaShop, verifica lo stato di sicurezza della tua versione di PHP e conferma la compatibilità con la tua versione di PrestaShop, il tema e i moduli installati.
| Versione PHP | Stato della sicurezza | Considerazioni sulla compatibilità con PrestaShop |
|---|---|---|
| PHP 8.5 | Verificare lo stato della versione di sicurezza e delle patch applicabili. | Prima di procedere con l’aggiornamento, verifica la compatibilità con PrestaShop 9 e con tutti i temi e moduli installati. |
| PHP 8.4 | Verificare lo stato della versione di sicurezza e delle patch applicabili. | Verifica la compatibilità con la tua versione di PrestaShop e le relative estensioni. |
| PHP 8.3 | Verificare lo stato della versione di sicurezza e delle patch applicabili. | Prima di modificare la versione di PHP, verifica i requisiti di rilascio e la compatibilità dei moduli di PrestaShop. |
| PHP 8.2 | Verifica gli aggiornamenti di sicurezza pertinenti e il ciclo di vita del supporto per il ramo. | Verifica la compatibilità con il tuo negozio attuale e con il percorso di aggiornamento pianificato. |
| PHP 8.1 | Verifica il supporto del fornitore e la disponibilità di backport di sicurezza. | Prima di procedere con l’aggiornamento, verifica i requisiti PHP specifici della tua versione di PrestaShop. |
| PHP 8.0, 7.4 e versioni precedenti | Questi rami sono giunti a fine ciclo di vita a monte; verifica se il tuo fornitore offre backport di sicurezza. | Pianifica il passaggio a una versione di PHP supportata e a una versione di PrestaShop compatibile, dopo aver testato temi, moduli e integrazioni di pagamento. |
Importante: Una versione più recente di PHP non è automaticamente sicura, e una versione precedente non è necessariamente priva di patch se il fornitore offre backport di sicurezza. Verifica lo stato effettivo delle patch e la compatibilità del tuo negozio prima di apportare modifiche.
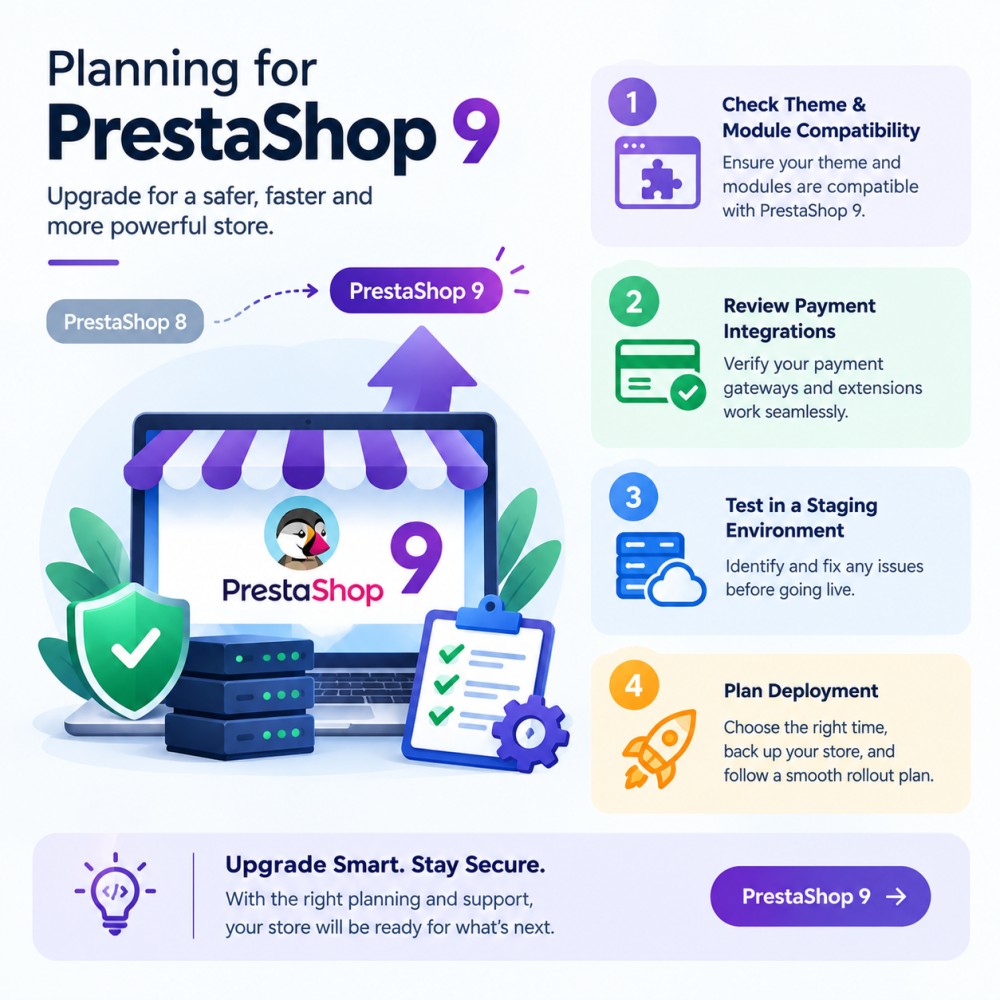
Un aggiornamento importante di PrestaShop è un progetto a sé stante e di lunga durata. Non rappresenta una soluzione rapida a queste vulnerabilità CVE. Se PrestaShop deve attendere, è consigliabile applicare subito le patch a PHP e programmare l’aggiornamento separatamente.
Hai bisogno di aiuto per proteggere o aggiornare il tuo negozio online?
Mantenere sicuro il tuo negozio online richiede aggiornamenti di sicurezza tempestivi e una piattaforma ben gestita. Se hai bisogno di assistenza per applicare le patch di sicurezza PHP appropriate o per pianificare l’aggiornamento a PrestaShop 9 , il team di KnowBand è a tua disposizione.
Il nostro team può aiutarti a valutare i requisiti del tuo negozio, verificarne la compatibilità e pianificare i passaggi successivi per mantenerlo sicuro e funzionante senza intoppi. Oltre al supporto per la sicurezza e gli aggiornamenti, puoi esplorare La gamma di moduli eCommerce di KnowBand per migliorare la funzionalità del tuo negozio, ottimizzare l’esperienza di acquisto e supportare la crescita della tua attività.
Hai bisogno dell’assistenza di un esperto? Contatta KnowBand per discutere di patch di sicurezza PHP, aggiornamenti di PrestaShop o moduli adatti al tuo negozio.
Domande e risposte rapide
Domanda 1: Devo aggiornare i miei moduli?
Risposta: No, non a causa di queste vulnerabilità CVE. Un modulo non può applicare patch a PHP. Verifica la compatibilità dei moduli prima di passare a una versione più recente di PHP o PrestaShop.
Domanda 2: Il mio provider di hosting condiviso dice di avere tutto sotto controllo. È sufficiente?
Risposta: Ottieni una conferma scritta: entrambe le vulnerabilità CVE sono state risolte e PHP è stato riavviato. Un cordiale “ci stiamo lavorando” non è una conferma.
Domanda 3: Un WAF può svolgere lo stesso compito?
Risposta: Aggiunge protezione, ma solo per il traffico instradato tramite proxy, e i payload modificati possono comunque passare. Applica comunque la patch.
Domanda 4: Devo aggiornare PrestaShop subito?
Risposta: No. Quella è la strada più lunga. Oggi è PHP che conta.
Domanda 5: Utilizzo ancora PHP 7.4.
Risposta: Gli aggiornamenti ufficiali sono terminati, sebbene esista un backport minimo e molte distribuzioni e fornitori di LTS distribuiscano pacchetti patchati. Chiedi al tuo provider di hosting se sei coperto, quindi pianifica il passaggio a una versione di PHP supportata.
fonti
- Annuncio ufficiale di PHP: https://www.php.net/archive/2026.php
- Avviso per PrestaShop: https://build.prestashop-project.org/news/2026/php-security-updates-october-2026/
- Dichiarazione congiunta dell’UE (Commissione europea DG CNECT, ENISA, CERT-EU, Europol EC3, rete CSIRTs): https://www.enisa.europa.eu/news/joint-statement-on-critical-php-vulnerabilities
Utilizzate software di terze parti che include una propria versione di PHP? La dichiarazione dell’UE rimanda al repository GitHub php2shell dell’NCSC-NL.

