Gérer une boutique PrestaShop, c’est protéger bien plus qu’un simple site web. Votre boutique héberge les comptes clients, l’historique des commandes, les adresses, les identifiants d’administrateur, ainsi que tous les services de paiement, de livraison, de marketing et d’analyse que vous avez intégrés. La sécurité de PrestaShop n’est donc pas une simple formalité technique. C’est un risque majeur pour votre entreprise, tout simplement.
L’IA n’a pas tant transformé les menaces de sécurité qu’elle ne les a accélérées. Les e-mails d’hameçonnage ne présentent plus les fautes de grammaire et les formulations étranges d’antan ; ils ressemblent désormais à ce qu’un collègue pourrait envoyer. Auparavant, l’analyse d’un magasin à la recherche de modules obsolètes et vulnérables exigeait du temps et des efforts considérables. Aujourd’hui, ce processus est automatisé et quasi instantané. Même constat pour le bourrage d’identifiants : ce qui nécessitait autrefois un traitement manuel intensif peut désormais être réalisé à une échelle qu’un seul attaquant n’aurait jamais pu atteindre il y a quelques années.
La question de savoir si l’IA est « bonne » ou « mauvaise » pour la sécurité est de toute façon un faux débat. Pour un commerçant, la question qui compte vraiment est plus simple : votre système actuel est-il conçu pour faire face à des attaques plus rapides et plus dévastatrices qu’il y a deux ou trois ans ?
En résumé, il s’agit de maîtriser les fondamentaux. Une version obsolète du noyau et des modules PrestaShop reste la principale source de piratage. Contrôlez l’accès aux comptes administrateurs et leurs privilèges. Utilisez une authentification robuste et pas seulement un mot de passe. Soyez vigilant face à toute activité inhabituelle : l’absence de sécurité ne signifie pas forcément le silence. Effectuez régulièrement des analyses antivirus. Vérifiez la fiabilité des intégrations tierces avant de les installer. Enfin, mettez en place un plan de reprise d’activité concret et testé, car une faille de sécurité finira toujours par se produire, qu’elle soit exploitée par l’IA ou non.
1.0 Pourquoi les préoccupations en matière de sécurité de PrestaShop évoluent
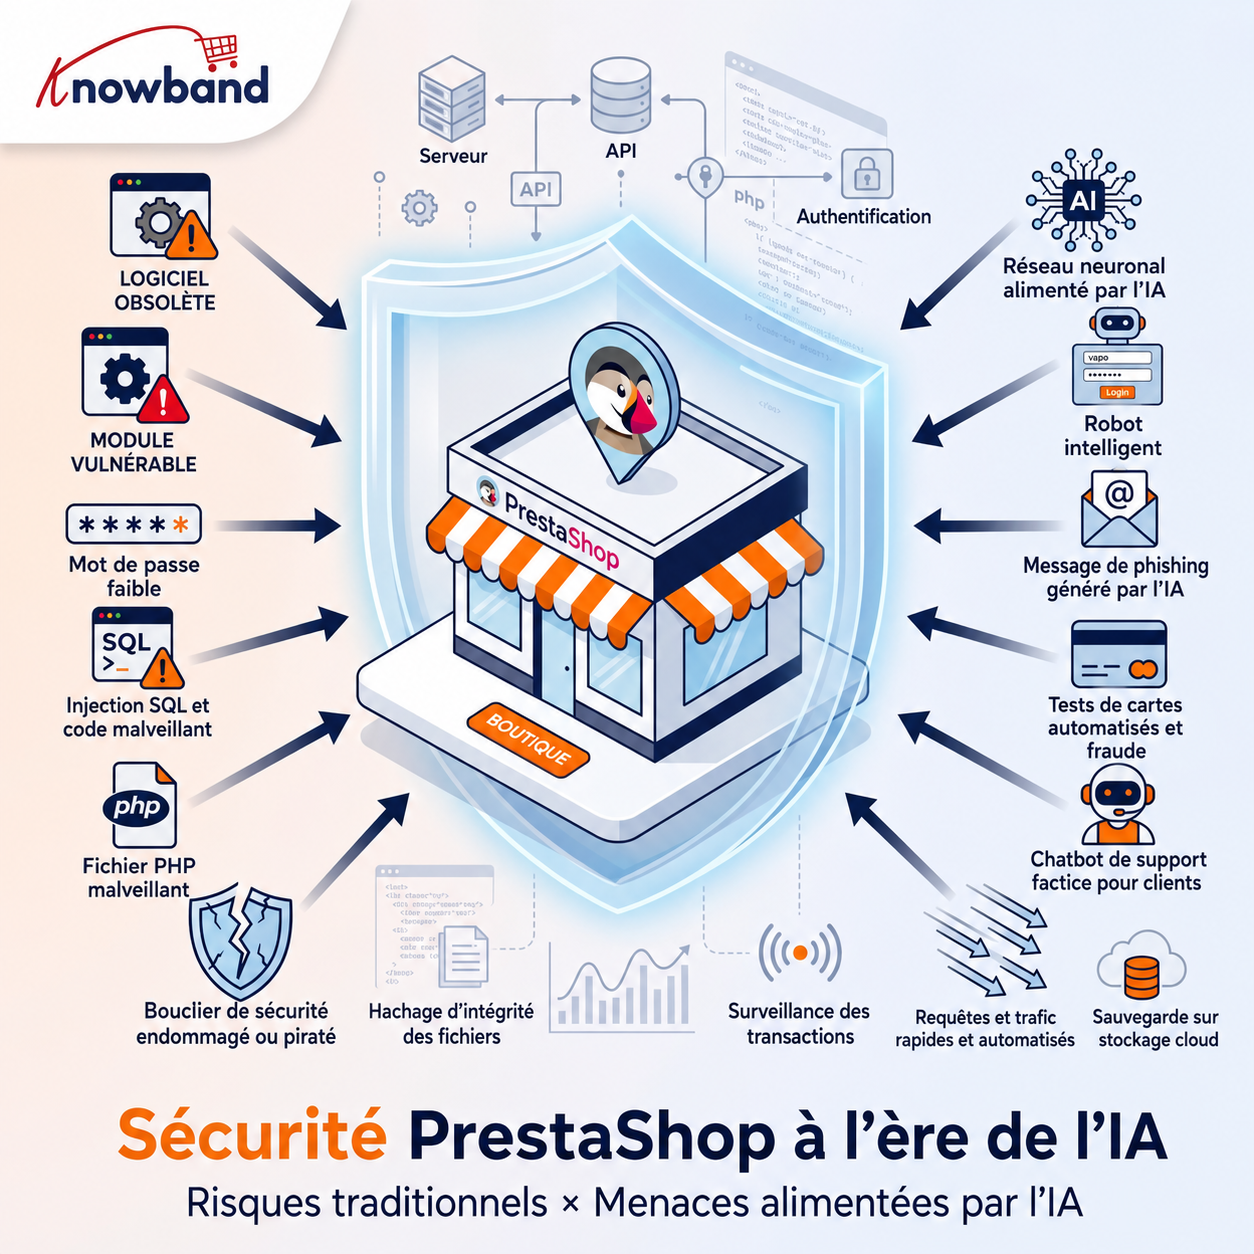
Les problèmes de sécurité ne sont pas apparus soudainement avec l’IA. Les injections SQL, les attaques XSS, le vol de mots de passe, les logiciels malveillants, les modules vulnérables, les modifications de fichiers malveillantes et les attaques sur les pages de paiement existent depuis des années.
La différence réside dans la rapidité avec laquelle les attaquants peuvent découvrir ces vulnérabilités et dans leur nombre.
Grâce à l’IA, ils peuvent automatiser leurs activités de reconnaissance, produire du matériel d’hameçonnage crédible, détecter les vulnérabilités et multiplier le nombre d’attaques par usurpation d’identifiants.
Pour une boutique en ligne, cela signifie qu’une vulnérabilité autrement inobservée peut être découverte beaucoup plus tôt.
Une boutique PrestaShop typique peut inclure :
- Noyau PrestaShop
- Modules de paiement
- Intégrations d’expédition
- Scripts d’analyse et de publicité
- Modules personnalisés
- Thèmes tiers
- Logiciel serveur
- Services CDN ou WAF
- API et webhooks
- Comptes administrateur
- Compte client
Chaque module/script supplémentaire crée une dépendance supplémentaire qui doit être maintenue.
Cela ne signifie pas qu’il faille éviter les intégrations. Cela signifie qu’il est essentiel de savoir ce qui est installé, qui a accès à votre boutique et ce qui se passe lorsqu’un composant devient vulnérable.
2.0 Les principales préoccupations en matière de sécurité PrestaShop pour les propriétaires de boutiques
1. Noyau et modules PrestaShop obsolètes
L’un des contrôles de sécurité les plus élémentaires est aussi l’un des plus faciles à négliger : la mise à jour des logiciels.
PrestaShop dispose d’un processus de conseil en matière de sécurité, et sa politique de sécurité actuelle stipule que les mises à jour de sécurité sont généralement appliquées à la dernière version.
Cela devient particulièrement important lorsqu’une vulnérabilité affecte une version plus ancienne ou un composant tiers.
Corriger une vulnérabilité et nettoyer un site web compromis sont deux tâches différentes.
Si vous découvrez des fichiers PHP suspects, du JavaScript inattendu, des modèles modifiés, des comptes d’administrateur inconnus ou des redirections inexpliquées, ne présumez pas que la mise à jour de PrestaShop a à elle seule éliminé l’attaquant.
Renseignez-vous d’abord sur le magasin.
2. Les comptes d’administrateur sont des cibles de grande valeur.
L’interface d’administration de votre PrestaShop mérite le même niveau de protection que votre boutique en ligne. Un compte administrateur compromis peut donner à un attaquant l’accès à des paramètres sensibles, aux données clients, aux modules et au contenu de la boutique. Avec des autorisations suffisantes, il pourrait même y introduire du code malveillant ou perturber l’expérience d’achat.
C’est pourquoi l’authentification par mot de passe uniquement est de plus en plus difficile à justifier pour les comptes privilégiés.
Utilisez le MFA/2FA pour les administrateurs, dans la mesure du possible. Vérifiez également quels employés ont réellement besoin d’un accès administrateur et supprimez les comptes inactifs.
Le principe est simple: N’accordez à chaque personne que les autorisations nécessaires à l’exercice de ses fonctions.
Des contrôles supplémentaires peuvent également s’avérer utiles. Selon votre environnement, vous pouvez limiter l’accès au back-office via des adresses IP de confiance, un VPN, des règles de pare-feu ou des couches d’authentification supplémentaires.
Masquer l’URL d’administration peut réduire l’exposition à certains scans automatisés, mais cela ne doit pas être considéré comme un substitut à l’authentification, à l’autorisation ou à la mise à jour des correctifs.
3. Bourrage d’identifiants et attaques de connexion automatisées
Le bourrage d’identifiants est particulièrement pertinent dans le domaine du commerce électronique.
Les attaquants n’ont pas toujours besoin de deviner les mots de passe ; ils peuvent utiliser des paires nom d’utilisateur/mot de passe volées lors de violations de données complètement différentes et les essayer sur d’autres sites.
Si le client réutilise le mot de passe, l’attaquant pourrait cibler votre magasin comme prochaine victime.
C’est également le cas pour les comptes administrateurs, et la situation est bien pire dans ce cas.
La limitation du débit, la prévention des attaques par force brute, les mots de passe forts, l’authentification multifacteur, la détection des connexions suspectes et des contrôles de compte appropriés doivent être utilisés conjointement.
L’IA et l’automatisation rendent ce phénomène d’autant plus pertinent que les attaquants peuvent agir à grande échelle. Les recommandations en matière de cybersécurité liées à l’IA identifient également le bourrage d’identifiants et les attaques par mot de passe comme des domaines où l’automatisation peut accroître la menace.
4. Logiciels malveillants et modifications de fichiers inattendues
Une boutique PrestaShop compromis n’a pas toujours l’air défectueuse.
La boutique en ligne peut continuer à se charger normalement même si un code malveillant se trouve dans un thème, un module, un fichier PHP, un fichier JavaScript ou une autre partie de l’application.
C’est pourquoi l’analyse des logiciels malveillants et la surveillance des modifications de fichiers sont importantes.
Un scénario particulièrement grave est la manipulation des pages de paiement. PrestaShop a émis une alerte de sécurité en février 2026 concernant un dispositif de skimming numérique capable de remplacer les boutons de paiement légitimes par des boutons frauduleux. Le script malveillant était chargé via un fichier de thème modifié.
Pour un commerçant, cela rappelle utilement que « le site web fonctionne » ne signifie pas « le site web est sécurisé ».
Il convient de combiner une analyse régulière avec une investigation des modifications inattendues. Si un fichier critique subit une modification inattendue, vous devez en être informé :
- QQu’est-cequi a changé?
- Quand a-t-il changé ?
- Qui ou quoi a changé cela ?
- Ce changement était-il légitime ?
- Quels autres fichiers ou comptes devraient faire l’objet d’une enquête ?
5. Modules tiers et code personnalisé
L’extensibilité de PrestaShop est l’un de ses points forts, mais chaque module et chaque personnalisation augmentent la surface d’attaque.
Les tests de sécurité doivent donc prendre en compte plus que le noyau de PrestaShop.
Un audit de sécurité peut examiner l’application principale, les thèmes, les extensions, le code personnalisé, les intégrations, les contrôles d’authentification et la configuration du serveur. De même, les recommandations d’Astra concernant l’audit PrestaShop insistent sur l’importance d’examiner l’application dans son ensemble plutôt que de considérer la plateforme principale comme l’unique rempart de sécurité.
Cela est particulièrement important pour les magasins qui existent depuis plusieurs années.
Un module installé il y a cinq ans peut encore être actif, même si personne ne se souvient pourquoi il a été installé. Une personnalisation peut subsister après le départ du développeur d’origine. Une intégration abandonnée peut encore posséder des identifiants API.
Un exercice de maintenance utile consiste à dresser un inventaire de :
- Modules installés
- Thèmes actifs
- remplacements personnalisés
- API externes
- Crochets Web
- Cron emplois
- Comptes administrateur
- Services serveur
- Services DNS/CDN/sécurité
Supprimez ce dont vous n’avez plus besoin.
3.0 Que change réellement l’IA pour la sécurité de PrestaShop ?
L’IA ne remplace pas une installation PrestaShop sécurisée. Considérez-la plutôt comme un accélérateur pour les deux parties.
3.1 Les attaquants peuvent automatiser davantage de tâches
Pour une boutique en ligne, la rapidité est devenue primordiale. Un attaquant n’a plus besoin d’effectuer chaque étape manuellement. Les outils automatisés et basés sur l’IA facilitent la recherche de cibles, le phishing, les tests d’identifiants volés et les attaques de bots à grande échelle. Pour les entreprises d’e-commerce, cela peut se traduire par une augmentation des tentatives de prise de contrôle de comptes, de fraudes aux paiements, de bourrage d’identifiants et de web scraping.
3.2 Les défenseurs peuvent analyser davantage
Cette même capacité de base peut aider les défenseurs.
Les systèmes de sécurité peuvent analyser l’activité de connexion, les modèles de requêtes, la réputation des adresses IP, l’activité des API, les anomalies de trafic et d’autres événements beaucoup plus rapidement qu’une personne examinant manuellement les journaux bruts.
Par exemple, un responsable se connecte généralement au système depuis son pays habituel pendant les heures de bureau. Ensuite, de nombreuses tentatives de connexion infructueuses surviennent, suivies d’une connexion réussie depuis un lieu inhabituel. Si le système est capable d’effectuer une analyse comportementale, un tel événement peut être détecté beaucoup plus rapidement qu’en analysant les journaux d’accès de la veille.
L’IA peut également aider à prioriser les alertes. C’est utile car dans un magasin générant des milliers de requêtes par minute, il est impossible qu’une personne examine chaque événement.
4.0 Bonnes pratiques de sécurité pour PrestaShop : une approche pratique et multicouche
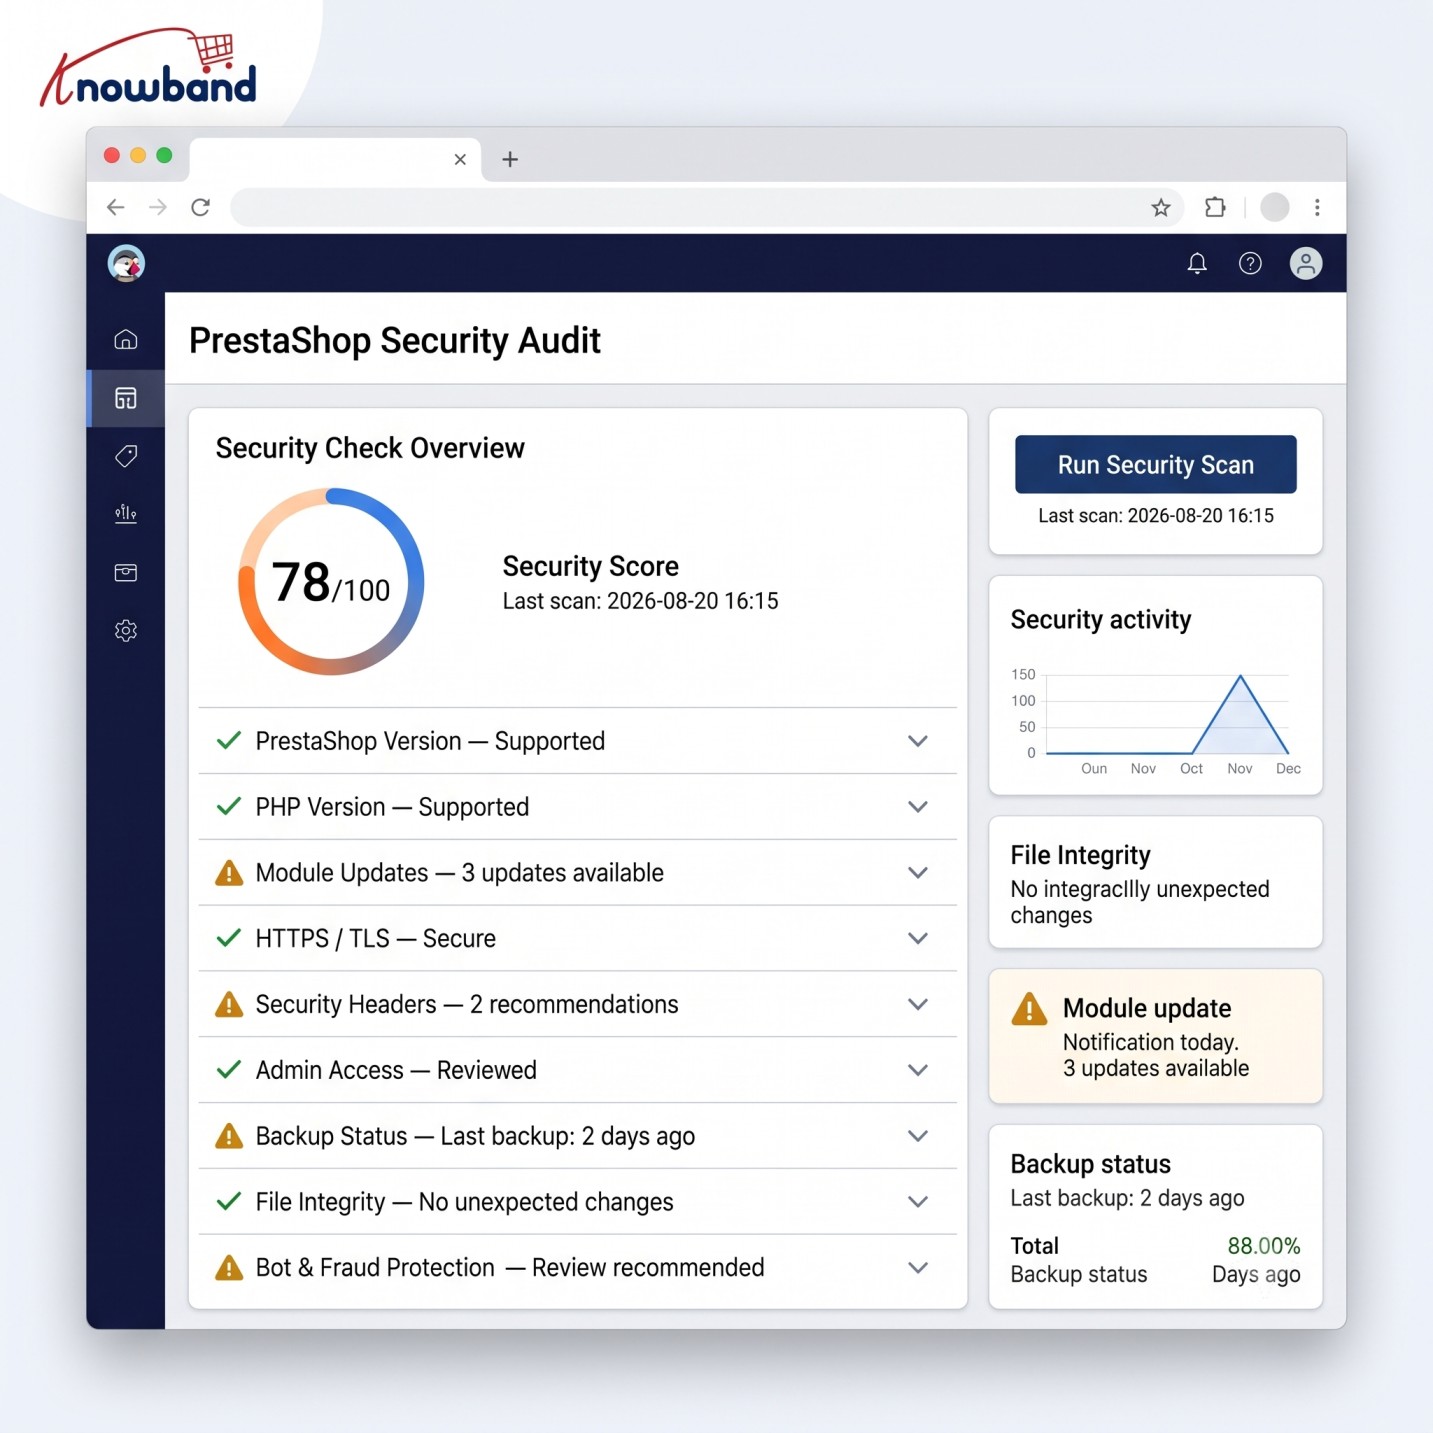
La sécurité fonctionne mieux par couches successives que par un simple « plugin de sécurité ».
Une configuration pratique pour une boutique PrestaShop devrait comprendre plusieurs niveaux.
Couche 1 : Maintenir l’application à jour
Maintenir les versions prises en charge de :
- PrestaShop
- PHP
- Logiciel serveur
- Thèmes
- Modules
- Bibliothèques
Effectuez les mises à jour de test dans un environnement de préproduction où la boutique présente des personnalisations importantes.
Ne reportez pas indéfiniment les mises à jour de sécurité sous prétexte qu’une mise à jour fonctionnelle classique est contraignante.
Couche 2 : Protéger l’accès privilégié
Pour les comptes d’administrateur :
- Activer l’authentification multifacteur/à deux facteurs.
- Utilisez des mots de passe uniques.
- Supprimer les employés inutilisés.
- Appliquer le principe du moindre privilège.
- Envisagez des restrictions IP/VPN pour les environnements sensibles.
- Surveiller les connexions réussies et échouées.
Couche 3 : Protéger l’application
Un pare-feu applicatif web (WAF) peut filtrer les requêtes HTTP malveillantes avant qu’elles n’atteignent l’application. Les en-têtes de sécurité peuvent renforcer la protection au niveau du navigateur. Les systèmes CAPTCHA ou de contrôle des robots peuvent limiter l’utilisation abusive des formulaires publics.
Ces contrôles n’éliminent pas les vulnérabilités de l’application elle-même ;ils ajoutent plutôt une couche de défense.
Couche 4 : Surveiller le système de fichiers
Des analyses régulières de logiciels malveillants et une surveillance des modifications de fichiers peuvent aider à détecter les compromissions qui ne sont pas visibles depuis la plateforme de vente.
Portez une attention particulière à :
- Fichiers de thème
- Fichiers PHP
- JavaScript
- Fichiers de configuration
- Répertoires de téléchargement
- Répertoires de modules
Ces modifications inattendues méritent une enquête.
Couche 5 : Surveiller l’infrastructure
L’application PrestaShop n’est pas la seule chose qui a besoin d’être protégée.
Review:
- Accès SSH
- Règles de pare-feu
- Exposition de la base de données
- Utilisateurs du serveur
- Les autorisations de fichier
- Cron emplois
- Configuration SSL/TLS
- Accès de sauvegarde
- Identifiants cloud
- Configuration CDN/WAF
Une application sécurisée hébergée sur un serveur exposé ou mal entretenu reste vulnérable.
5.0 Où un gestionnaire de sécurité PrestaShop peut s’intégrer
Les commerçants finissent souvent par assembler leurs systèmes de sécurité à partir de plusieurs outils indépendants. Cela peut engendrer des problèmes de maintenance : paramètres différents, calendriers de mise à jour, journaux, problèmes de compatibilité et interfaces de configuration.
Le Groupe de connaissances Gestionnaire de sécurité avancé Prestashop Cette solution mérite d’être évaluée dans le cadre d’une configuration de sécurité multicouche pour PrestaShop. Sa documentation produit actuelle mentionne des contrôles tels que l’authentification à deux facteurs (2FA), la protection contre les attaques par force brute, les restrictions d’accès à l’adresse IP de l’administrateur, un pare-feu applicatif web (WAF), les en-têtes de sécurité, un CAPTCHA, la surveillance des connexions et l’analyse régulière des logiciels malveillants. D’après la documentation du fournisseur, elle est compatible avec PrestaShop 1.7, 8 et 9.
L’important est de ne pas considérer un module de sécurité comme une stratégie de sécurité complète.
Un module peut renforcer les défenses au niveau de l’application, mais il ne remplace pas :
- Configuration du serveur sécurisé
- Correctifs en temps opportun
- pratiques de développement sûres
- sauvegardes
- Réponse aux incidents
- Évaluation de la vulnérabilité
- Intégrations tierces sécurisées
6.0 N’oubliez pas les sauvegardes et la restauration dans PrestaShop
Les commerçants doivent disposer d’un plan de reprise fiable en cas de problème.
Une sauvegarde est utile lorsqu’elle est disponible, protégée et restaurable. Idéalement, conservez vos sauvegardes séparément de l’environnement de production et testez régulièrement la restauration.
Vous devriez disposer de sauvegardes fiables de :
- Base de données
- Images de produits et autres fichiers de la boutique
- Données client et commande
- Configuration
- Thèmes
- Modules personnalisés
- Fichiers critiques du serveur
Dans le cas des commerçants qui cherchent à automatiser l’ensemble du processus, l’un des meilleurs modules de sauvegarde est le module de sauvegarde et de restauration Prestashop. Il convient d’en tenir compte. Ce logiciel permet aux utilisateurs d’effectuer des sauvegardes programmées de leurs bases de données et fichiers, et offre des services de stockage hors site, de chiffrement, de conservation et de restauration.
7.0 Quand devriez-vous envisager un audit de sécurité ?
L’analyse automatisée est utile, mais elle ne remplace pas un audit de sécurité ou un test d’intrusion.
L’analyse des vulnérabilités détecte les bugs connus en surface et indique ce qui ne fonctionne pas, mais ne peut pas vous dire jusqu’où un pirate informatique peut aller.
Tests de pénétration : ils simulent une véritable attaque. Il exploite de petites failles pour s’introduire profondément dans vos systèmes et tester la logique métier.
Pour un magasin établi ou à fort chiffre d’affaires, envisagez des évaluations de sécurité périodiques, notamment après :
- Une mise à jour majeure de PrestaShop
- Un important projet de développement sur mesure
- Une nouvelle intégration de paiement
- Installation d’un module majeur
- Migration de serveur
- Un incident de sécurité
- Changements importants dans les infrastructures
Une évaluation appropriée devrait couvrir l’application et son environnement plutôt que de se concentrer exclusivement sur la façade du magasin.
8.0 Liste de contrôle de sécurité pour un propriétaire de magasin
Avant de considérer votre site web PrestaShop comme sécurisé, vérifiez les points essentiels :
- PrestaShop utilise une version prise en charge/actuelle adaptée à votre environnement.
- Les modules et les thèmes sont maintenus et mis à jour.
- Les modules et comptes inutilisés ont été supprimés.
- Les comptes administrateurs utilisent l’authentification multifacteur/à deux facteurs.
- Les privilèges d’administrateur sont soumis au principe du moindre privilège.
- Les tentatives de connexion administrateur, réussies ou non, sont surveillées.
- La protection contre les attaques par force brute est activée.
- Un pare-feu applicatif web (WAF) ou une protection équivalente au niveau de la couche application est configuré le cas échéant.
- Les en-têtes de sécurité sont correctement configurés.
- Les formulaires publics disposent d’une protection adéquate contre les robots et les spams.
- Une analyse régulière des logiciels malveillants est effectuée.
- Des modifications de fichiers inattendues peuvent être détectées.
- L’accès au serveur est restreint et surveillé.
- Les sauvegardes sont isolées de la production et la restauration a été testée.
- Les systèmes de paiement et les intégrations tierces sont examinés.
- Il existe une procédure documentée de réponse aux incidents.
- Un audit de sécurité ou un test d’intrusion est réalisé lorsque le niveau de risque du magasin le justifie.
9.0 Le véritable enjeu : rapidité d’attaque contre rapidité de réaction
Le plus grand changement apporté par l’IA n’est pas que chaque boutique PrestaShop soit soudainement confrontée à une toute nouvelle catégorie de vulnérabilité.
C’est l’écart où une faille de sécurité est exploitée. Peut devenir plus petit.
Cela change la façon dont les commerçants doivent envisager la sécurité.
Attendre qu’un client signale une page de paiement suspecte ne constitue pas une surveillance. Découvrir un compte administrateur compromis après la passation de commandes frauduleuses ne constitue pas une détection. Installer un outil de sécurité sans jamais consulter ses alertes ne constitue pas une démarche de sécurité.
Une boutique PrestaShop sécurisée nécessite plusieurs niveaux de protection qui fonctionnent avant, pendant et après une attaque : des correctifs pour réduire les vulnérabilités, l’authentification pour protéger les comptes, des contrôles d’application pour filtrer le trafic malveillant, une surveillance pour détecter les activités anormales, une analyse des logiciels malveillants et des fichiers pour identifier les compromissions, et des sauvegardes testées pour faciliter la récupération.
L’IA peut rendre les systèmes de défense plus rapides et plus performants, mais les fondements restent les mêmes : réduisez la surface d’attaque, contrôlez les accès, surveillez les changements et soyez prêt à rétablir le système.
Pour les e-commerçants souhaitant renforcer la sécurité de leurs applications, une solution comme Knowband Prestashop Advanced Security Manager peut constituer un élément de leur stratégie de sécurité multicouche. Le choix de la solution la plus adaptée dépend de votre version de PrestaShop, de votre environnement d’hébergement, de votre infrastructure de sécurité existante et de vos besoins opérationnels.
Le meilleur moment pour découvrir une faille de sécurité, c’est avant qu’un attaquant ne la découvre.