
Veuillez lire ceci en premier. PHP a déployé des correctifs le 21 octobre pour deux failles critiques. Si votre boutique utilise une version de PHP non mise à jour, un attaquant pourrait exécuter du code sur le serveur sans aucune authentification. Ces failles ne concernent pas PrestaShop. Vous devez aujourd’hui obtenir trois informations : la version de PHP utilisée, la confirmation écrite de l’application du correctif par votre hébergeur et le redémarrage de PHP depuis.
La plupart des actualités en matière de sécurité concernent un plugin ou un thème, et la solution se résume à un bouton « Mettre à jour ». Ici, c’est différent. Votre problème se situe au niveau du moteur de votre boutique, et la solution se trouve sur le serveur, hors de portée du back-office. C’est pourquoi il est facile de passer à côté, et c’est pourquoi vous devez prendre un après-midi pour le résoudre calmement et méthodiquement.
Comment cela s’est déroulé
L’équipe PHP avait prévenu le 20 octobre de la publication imminente de correctifs de sécurité. Découverts le 21 octobre, ces problèmes ont reçu les numéros CVE-2026-109618 et CVE-2026-109619. Ces vulnérabilités, notées 9.2 sur l’échelle CVSS v4.0, sont critiques et ont été baptisées « php2shell ». Un avis conjoint a été publié par la Commission européenne (DG CNECT), l’ENISA, le CERT-EU, Europol EC3 et le réseau CSIRT.
La Commission européenne (DG CNECT), l’ENISA, le CERT-EU, Europol EC3 et le réseau CSIRTs ont ensuite publié une déclaration commune demandant aux organisations de déménager.
Versions corrigées : PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35.
Qu’est-ce qui est réellement cassé ?
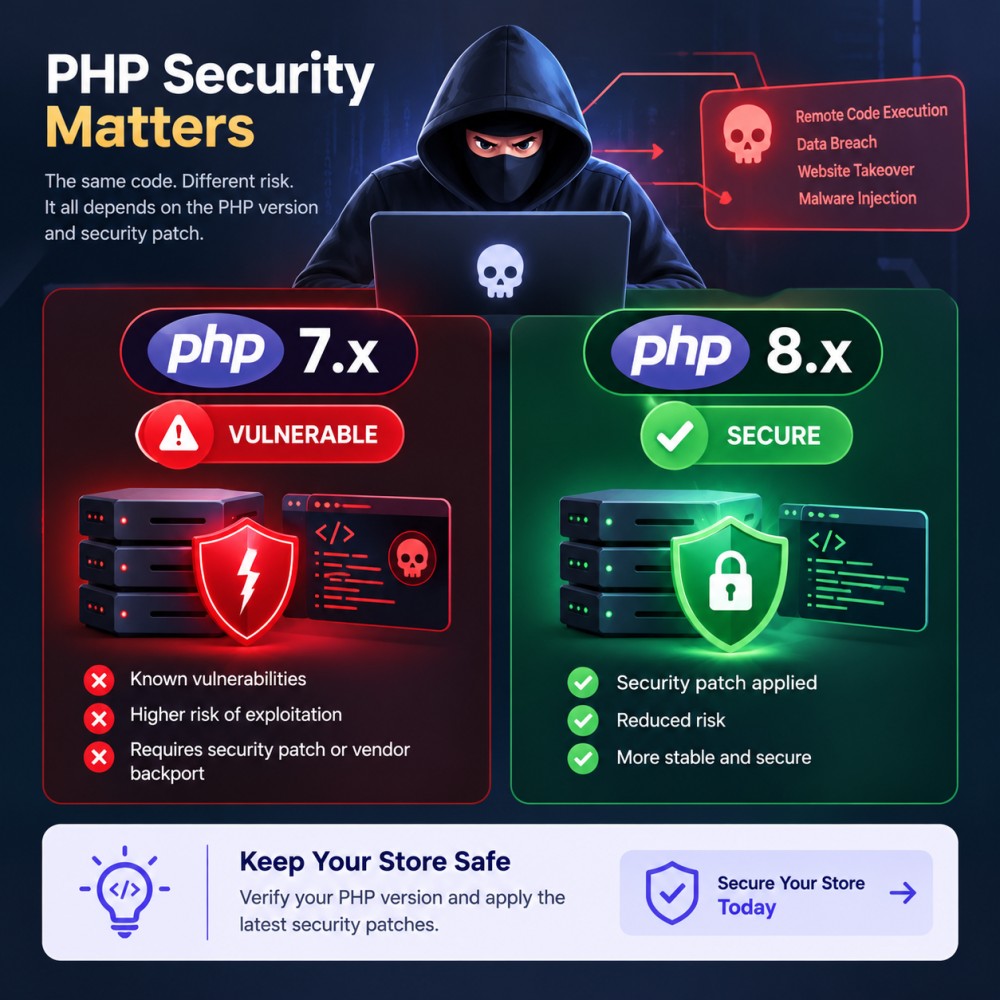
Ces deux failles peuvent permettre l’exécution de code à distance sans authentification. Autrement dit : un inconnu sur Internet pourrait amener votre serveur à exécuter ses instructions.
La vulnérabilité CVE-2026-109618 est un problème de gestion de la mémoire. Imaginons que PHP soit en train de créer l’espace de travail pour une requête entrante et que le serveur manque de mémoire en cours de route. PHP s’arrête, mais la routine de nettoyage qui suit considère l’espace de travail incomplet comme terminé et l’utilise.
La vulnérabilité CVE-2026-109619 s’apparente davantage à une gueule de bois. Des données ayant appartenu à une requête restent présentes après la libération de leur mémoire, et une requête ultérieure sur le même nœud de calcul peut les récupérer et leur faire confiance.
Notez que ces deux éléments se trouvent dans PHP. PrestaShop n’est pas en cause et ne peut pas s’en protéger, car l’attaque peut se produire avant même qu’une seule ligne de code PrestaShop ne soit exécutée. Par conséquent, une mise à jour de module ou du noyau ne change rien. La mise à jour de PHP corrige le problème.
Le problème, c’est à qui ?
Toutes les méthodes d’exécution de PHP pour le web sont concernées : PHP-FPM, Apache mod_php, php-cgi, FrankenPHP et LiteSpeed. Apache avec mod_php représente le pire scénario, car l’attaque peut se déclencher avant même l’exécution du code applicatif.
Ce que vous devez faire dépend de votre environnement d’hébergement et de la personne qui gère votre installation PHP :
| Environnement d’hébergement | Qui gère PHP ? | Action recommandée |
|---|---|---|
| Offres mutualisés | Votre fournisseur d’hébergement | Contactez votre hébergeur et demandez-lui de confirmer que les correctifs de sécurité PHP pertinents ont bien été appliqués à votre environnement. |
| VPS ou serveur dédié | Vous ou votre administrateur système | Installez les mises à jour de sécurité appropriées pour votre version de PHP ou votre système d’exploitation, puis redémarrez les services PHP concernés si nécessaire. |
| Hébergement Docker ou conteneurisé | L’équipe responsable de l’image du conteneur | Reconstruisez l’image à l’aide d’une image de base PHP avec les correctifs de sécurité applicables, puis redéployez-la et vérifiez l’environnement d’exécution. |
| Versions PHP anciennes ou non prises en charge | Votre fournisseur d’hébergement ou administrateur de serveur | Vérifiez si un correctif de sécurité du fournisseur est disponible. Dans le cas contraire, prévoyez une migration vers une version PHP prise en charge après avoir vérifié la compatibilité avec votre boutique, votre thème et vos modules. |
Votre liste de choses à faire aujourd’hui
- Vérifiez la version de PHP. Back Office, Paramètres avancés, Informations.
- Écrivez à votre hôte. Posez directement la question : « Nos serveurs ont-ils été corrigés pour les vulnérabilités CVE-2026-109618 et CVE-2026-109619 ? Tous nos processus PHP ont-ils été redémarrés ? » Conservez la réponse. Remarque : certaines distributions appliquent le correctif silencieusement, sans modifier le numéro de version ; par conséquent, l’ancienneté de ce numéro ne permet pas de déterminer si le serveur est vulnérable.
- Mettez à jour, puis redémarrez. Utilisez une version corrigée ou un package patché par le fournisseur. Redémarrez tous les processus PHP. Le redémarrage est une étape souvent négligée. Sur Docker, reconstruisez les images.
- Sur PHP 8.1 ou une version antérieure ? Le projet PHP a publié des correctifs minimaux pour les versions 7.4, 8.0 et 8.1, et de nombreuses distributions Linux et fournisseurs de logiciels à support long terme (LTS) proposent des paquets corrigés. Vérifiez si votre distribution en propose. Dans tous les cas, commencez à planifier la migration vers une version prise en charge.
- Pensez ensuite à PrestaShop. Choisissez une version compatible avec votre version cible de PHP (voir tableau ci-dessous). Cette version sera installée après le correctif, et non avant.
Impossible de corriger le problème pour l’instant ? Les recommandations de l’UE proposent une solution : isoler l’application vulnérable du réseau public jusqu’à ce qu’elle soit réparée. Radicale pour un commerce, certes. Mais il est toujours bon de la garder en réserve.
Des solutions temporaires en attendant
La position officielle de PHP est qu’aucune mesure d’atténuation n’est infaillible et que la mise à jour est la seule solution sûre. Considérez les informations de cette section comme un moyen de réduire l’exposition aux risques pendant quelques jours seulement.
- Casquettes post_max_size à 8 Mo (32 Mo si des chargements sont nécessaires), conservez upload_max_filesize En dessous, ajoutez des limites de taille au niveau du serveur web ou du proxy.
- Désactiver la progression du téléchargement avec session.upload_progress.enabled=0Il doit être placé dans php.ini, le pool FPM ou la configuration du serveur ; ini_set et . User.ini Je ne le ferai pas. Redémarrez les travailleurs.
- PHP 8.5 uniquement : traces d’erreurs fatales=0, puis redémarrez les travailleurs.
- Réservé aux administrateurs : limite_mémoire=-1 via valeur php_adminet uniquement si une limite de mémoire pour conteneur ou cgroup est effectivement appliquée. Ignorez RLIMIT_AS et RLIMIT_DATA. Une mauvaise configuration à ce niveau peut entraîner l’arrêt du serveur.
- Masquer les erreurs (error_reporting, display_errors, @) n’offre aucune protection.
Et un pare-feu en amont ? Cloudflare, par exemple, a déployé des règles php2shell, ce qui constitue une barrière supplémentaire utile. Cependant, ce pare-feu ne voit que le trafic qui le traverse. Par conséquent, le serveur d’origine doit bloquer tout le trafic, à l’exception de celui provenant du WAF. C’est comme avoir une ceinture de sécurité sans une voiture neuve.
La seule solution définitive consiste à mettre à jour PHP.
Le réparer correctement
Comment procéder correctement ? Une fois la crise passée, assurez-vous d’utiliser une version PHP prise en charge pour votre boutique et de la combiner avec une version de PrestaShop compatible. Notez que PHP 8.2 ne sera plus supporté en décembre 2026. Avant de mettre à jour PHP ou de planifier une mise à niveau de PrestaShop, vérifiez l’état de sécurité de votre version PHP et assurez-vous de sa compatibilité avec votre version de PrestaShop, votre thème et vos modules installés.
| Version de PHP | Statut de sécurité | Considérations relatives à la compatibilité avec PrestaShop |
|---|---|---|
| PHP 8.5 | Vérifiez l’état de la version de sécurité et des correctifs applicables. | Vérifiez la compatibilité avec PrestaShop 9 et tous les thèmes et modules installés avant la mise à niveau. |
| PHP 8.4 | Vérifiez l’état de la version de sécurité et des correctifs applicables. | Vérifiez la compatibilité avec votre version de PrestaShop et vos extensions. |
| PHP 8.3 | Vérifiez l’état de la version de sécurité et des correctifs applicables. | Vérifiez les exigences de version de votre PrestaShop et la compatibilité des modules avant de modifier les versions de PHP. |
| PHP 8.2 | Vérifiez les correctifs de sécurité pertinents et le cycle de vie du support de la branche. | Vérifiez la compatibilité avec votre boutique actuelle et votre plan de mise à niveau. |
| PHP 8.1 | Vérifiez la prise en charge par le fournisseur et la disponibilité des correctifs de sécurité. | Veuillez vérifier les exigences PHP de votre version spécifique de PrestaShop avant de procéder à la mise à niveau. |
| PHP 8.0, 7.4 et versions antérieures | Ces branches sont en fin de vie en amont ; vérifiez si votre fournisseur propose des correctifs de sécurité. | Après avoir testé les thèmes, les modules et les intégrations de paiement, prévoyez une migration vers une version PHP prise en charge et une version PrestaShop compatible. |
Important: Une version plus récente de PHP n’est pas automatiquement sécurisée, et une version plus ancienne n’est pas nécessairement exempte de correctifs si un fournisseur propose des correctifs de sécurité. Vérifiez l’état actuel des correctifs et la compatibilité avec votre boutique avant d’effectuer des modifications.
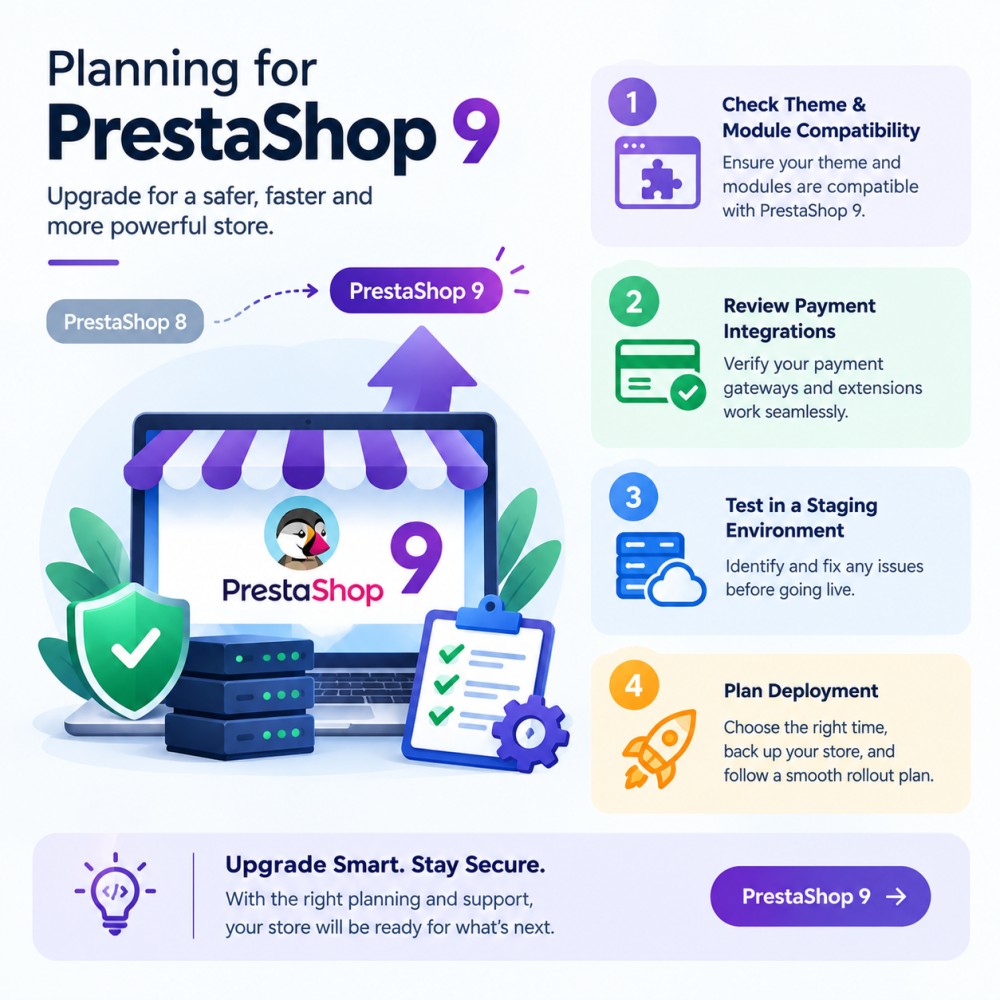
Une mise à jour majeure de PrestaShop constitue un projet à part entière et de longue haleine. Elle ne résout pas rapidement ces vulnérabilités. Si PrestaShop doit attendre, corrigez PHP dès maintenant et planifiez la mise à jour séparément.
Besoin d’aide pour sécuriser ou mettre à niveau votre boutique e-commerce ?
Pour assurer la sécurité de votre boutique en ligne, il est essentiel de procéder régulièrement aux mises à jour de sécurité et de maintenir une plateforme performante. Si vous avez besoin d’aide pour appliquer les correctifs de sécurité PHP appropriés ou pour planifier votre migration vers PrestaShop 9 , l’équipe KnowBand est là pour vous accompagner.
Notre équipe peut vous aider à évaluer les besoins de votre boutique, à vérifier la compatibilité et à planifier les prochaines étapes pour garantir sa sécurité et son bon fonctionnement. Outre l’assistance en matière de sécurité et de mises à jour, vous pouvez explorer La gamme de modules de commerce électronique de KnowBand pour optimiser la fonctionnalité de votre magasin, améliorer l’expérience d’achat et soutenir la croissance de votre entreprise.
Besoin d’une assistance d’expert ? Contactez KnowBand pour discuter des correctifs de sécurité PHP, des mises à jour de PrestaShop ou des modules adaptés à votre boutique.
Questions et réponses rapides
Question 1 : Dois-je mettre à jour mes modules ?
Réponse : Non, pas à cause de ces CVE. Un module ne peut pas corriger PHP. Vérifiez la compatibilité des modules avant de passer à une version plus récente de PHP ou de PrestaShop.
Question 2 : Mon hébergeur m’assure que c’est pris en charge. Est-ce suffisant ?
Réponse : Obtenez une confirmation écrite : les deux vulnérabilités CVE doivent être corrigées et PHP doit être redémarré. Un simple « nous y travaillons » ne suffit pas.
Question 3 : Un WAF peut-il faire le travail à la place ?
Réponse : Cela renforce la protection, mais uniquement pour le trafic transitant par proxy ; des données modifiées peuvent donc passer entre les mailles du filet. Appliquez quand même le correctif.
Question 4 : Dois-je mettre à jour PrestaShop immédiatement ?
Réponse : Non. C’est une solution plus longue. Aujourd’hui, c’est le PHP qui compte.
Question 5 : Je suis toujours sous PHP 7.4.
Réponse : Les mises à jour officielles ne sont plus disponibles, mais une version minimale rétrocompatible existe et de nombreuses distributions et fournisseurs LTS proposent des paquets corrigés. Vérifiez auprès de votre hébergeur si votre système est compatible, puis prévoyez une migration vers une version de PHP prise en charge.
Références
- Annonce officielle de PHP : https://www.php.net/archive/2026.php
- Avis concernant PrestaShop : https://build.prestashop-project.org/news/2026/php-security-updates-october-2026/
- Déclaration conjointe de l’UE (Commission européenne DG CNECT, ENISA, CERT-EU, Europol EC3, réseau CSIRTs) : https://www.enisa.europa.eu/news/joint-statement-on-critical-php-vulnerabilities
Vous utilisez un logiciel tiers qui intègre sa propre version de PHP ? La déclaration de l’UE renvoie au dépôt GitHub php2shell du NCSC-NL.

