
La mayoría de los propietarios de tiendas OpenCart terminan protegiendo su sitio de la manera más complicada: una extensión para la verificación de inicio de sesión en dos pasos, otra para bloquear bots de spam, una tercera para CAPTCHA y, tal vez, una solicitud de soporte a su proveedor de hosting por un firewall. OpenCart Security Manager se desarrolló para eliminar este sistema improvisado. Este módulo integra la protección del administrador, la defensa de la tienda y la monitorización de la integridad de los archivos en una sola pantalla de configuración dentro del panel de administración de OpenCart.
Tanto si buscas una extensión de autenticación de dos factores para OpenCart, una extensión de firewall para OpenCart, protección contra ataques de fuerza bruta para iniciar sesión o una forma de ocultar tu directorio de administración sin tener que instalar cinco complementos diferentes, esta única extensión está diseñada para cubrir todas esas necesidades.
El Extensión OpenCart Advanced Security Manager Está organizado en tres secciones, cada una dividida en su propio conjunto de pestañas:
Protección del administrador: Verificación en dos pasos, limitación de intentos de inicio de sesión, acceso de administrador restringido por IP, ocultación del directorio de administración, solicitud de inicio de sesión a nivel de servidor y seguimiento de la actividad de inicio de sesión.
Protección de escaparates: Cortafuegos para aplicaciones web, encabezados de respuesta de seguridad, filtrado de spam en formularios (CAPTCHA), medidas disuasorias contra la copia y extracción de datos, y una solicitud de acceso para toda la tienda.
Monitoreo de integridad de archivos: Escaneos programados, detección de amenazas y registro del historial de escaneos.
Cada área se trata campo por campo más adelante en este documento, para que siempre comprenda qué hace una configuración antes de activarla.
Los atacantes que se dirigen a tiendas OpenCart suelen aprovechar los mismos puntos débiles: contraseñas de administrador fáciles de adivinar, intentos de inicio de sesión automatizados, un directorio de administración en su ruta predeterminada, formularios de contacto/registro sin protección y archivos principales modificados silenciosamente. Esta extensión está diseñada para cerrar esas puertas específicas sin necesidad de un consultor de seguridad ni de una gran cantidad de complementos adicionales.
La protección se aplica en capas independientes, y cada capa cubre una superficie diferente: la pantalla de inicio de sesión del administrador, los formularios orientados a la tienda, los encabezados que su servidor envía a los navegadores y los archivos en el disco.
El riesgo en pocas palabras: OpenCart, al ser de código abierto y ampliamente utilizado, es un objetivo habitual para el escaneo automatizado. Los bots buscan rutas de administrador predeterminadas, saturan los formularios de inicio de sesión con listas de credenciales e inundan los formularios de contacto con spam. Un solo acceso de administrador comprometido puede resultar en el robo de datos de clientes, la inyección de código o la alteración de la página web de la tienda; consecuencias que cuestan mucho más en limpieza y pérdida de confianza que el tiempo de configuración que requiere esta extensión.
Características principales de Extensión del administrador de seguridad de OpenCart
Verificación en dos pasos (2FA)
Requiere que el administrador proporcione un código rotatorio de seis dígitos de una aplicación de autenticación, además de su contraseña. Esto impide el acceso no autorizado a la cuenta, incluso si la contraseña se ha filtrado, adivinado o reutilizado de otra brecha de seguridad.
Ejemplo: Una tienda con tres administradores podría requerir la autenticación de dos factores (2FA) para todos, excepto para la IP fija de la oficina de un contratista, que queda exenta. Consejo: Añade tus direcciones IP fiables a la lista blanca antes de activar la aplicación de la autenticación en todo el sitio, para que nunca se te solicite que te registres desde una conexión desde la que no puedas operar.
Limitación de intentos de inicio de sesión
Bloquea temporalmente una dirección IP cuando acumula demasiados intentos fallidos de inicio de sesión de administrador dentro de un período de tiempo determinado; no requiere supervisión manual.
Ejemplo: si un script intenta adivinar la contraseña 50 veces en el inicio de sesión de administrador en menos de un minuto, la IP de origen se bloquea automáticamente una vez que se alcanza el límite de reintentos. Consejo: combine un límite de reintentos moderado (5-10 intentos) con un bloqueo lo suficientemente largo como para desalentar los reintentos (15-30 minutos), y excluya la IP de su oficina o VPN para que un error tipográfico no bloquee el acceso a su propio equipo.
Acceso de administrador restringido por IP
Limita el acceso al panel de administración a una lista definida de direcciones; cualquier otra persona será rechazada incluso antes de que se cargue el formulario de inicio de sesión. Este es el control más estricto contra el acceso de administradores externos, ya que el bloqueo se produce antes de que se verifiquen las credenciales.
Enmascaramiento del directorio de administración
Esta función oculta la ruta de administración real tras una URL alternativa secreta; la ruta original devuelve un error 404 a cualquiera que desconozca el nombre alternativo. De esta forma, tu tienda queda fuera del alcance de los bots que buscan nombres de carpetas de administración comunes.
Solicitud de inicio de sesión a nivel de servidor (autenticación HTTP)
Agrega una solicitud de nombre de usuario y contraseña nativa del navegador frente al panel de administración, la tienda en línea o ambos, antes de que se cargue la pantalla de inicio de sesión de OpenCart. Esto se ejecuta completamente fuera de la aplicación, lo cual es útil para sitios de prueba, tiendas en fase de prelanzamiento o como un control de acceso administrativo adicional.
Firewall de aplicaciones web (WAF)
Analiza los datos GET/POST entrantes y las cookies en busca de patrones conocidos de inyección SQL, secuencias de comandos entre sitios y recorrido de rutas, y bloquea las coincidencias con un código HTTP 403 antes de que lleguen al código de OpenCart.
Encabezados de respuesta de seguridad
Agrega encabezados (HSTS, protección contra clickjacking, protección contra detección de MIME, política de referencias, política de permisos) que instruyen a los navegadores a aplicar medidas de seguridad adicionales. Esta es una forma de bajo riesgo de reforzar el trato que los navegadores dan a su sitio, y suele ser un requisito en las listas de verificación de PCI y auditorías de seguridad.
Filtrado de spam en formularios (CAPTCHA)
Agrega verificación CAPTCHA (Cloudflare Turnstile, Google reCAPTCHA o hCaptcha) al formulario de contacto y al formulario de registro, lo que reduce los envíos de spam y los registros falsos sin necesidad de editar el tema.
Medidas disuasorias contra la copia y el raspado
Desincentiva la copia informal de contenido al deshabilitar los accesos directos de clic derecho, copiar/pegar, ver código fuente y herramientas para desarrolladores, lo que aumenta el esfuerzo necesario para extraer texto e imágenes de productos de forma informal.
Monitoreo de integridad de archivos
Realiza análisis programados que comparan tu instalación de OpenCart con una base de referencia segura, señalando los archivos nuevos o modificados como posibles amenazas, lo que a menudo permite detectar una vulnerabilidad antes de que aparezca en la tienda online.
Descripción detallada de la extensión de seguridad de OpenCart
Protección del administrador – Cubre el inicio de sesión y las sesiones de administrador: autenticación de dos factores (2FA), limitación de inicio de sesión, restricción de IP, ocultación de directorio, solicitud de inicio de sesión a nivel de servidor y supervisión de inicio de sesión (que incluye una subvista de Usuarios para administrar las inscripciones individuales de 2FA).
Protección de escaparates – Cubre el tráfico orientado al cliente: el cortafuegos, los encabezados de respuesta, el filtrado de spam, el bloqueo de bots de carrito, las medidas anticopia y la solicitud de inicio de sesión para toda la tienda.
Monitoreo de integridad de archivos – Configuración e historial de escaneo, incluyendo la URL de cron utilizada para la programación y un registro de escaneos anteriores que permite realizar búsquedas.
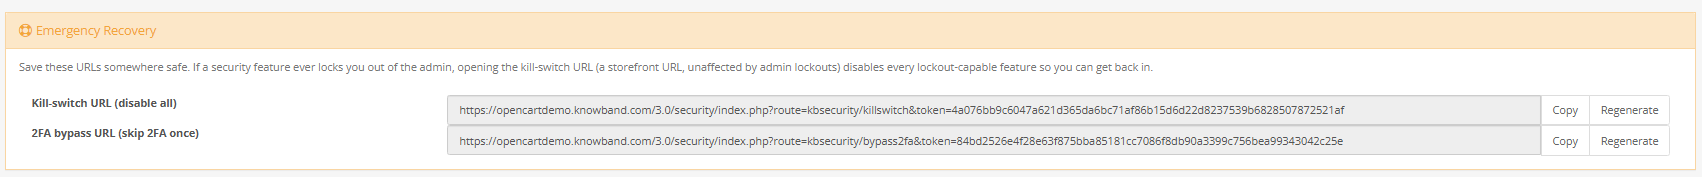
En la parte superior de cada pestaña encontrarás el enlace de recuperación de emergencia: una URL permanente que desactiva las funciones restrictivas de la extensión con un solo clic si alguna vez te quedas sin acceso. Este es el detalle más importante de este manual: encuéntralo ahora, antes de modificar cualquier otra configuración, y guárdalo en algún lugar fuera del panel de administración. Esta es la información crucial que todo administrador debe conocer.
La vista Usuarios, dentro de Protección de administrador, muestra todas las cuentas de administrador (ID, nombre, correo electrónico, estado actual de la autenticación de dos factores) y permite restablecer una inscripción de autenticador perdida o comprometida para que esa persona pueda registrar una nueva en su próximo inicio de sesión.
Los informes se encuentran en dos lugares: el Registro de intentos de inicio de sesión en Protección de administrador (dirección IP, marca de tiempo, correo electrónico y resultado de cada intento de inicio de sesión de administrador, una vez que se activa el registro) y la tabla Historial de escaneo en Supervisión de integridad de archivos (cada ejecución de escaneo, manual o programada, con recuentos de archivos, recuentos de amenazas, duración y un enlace al informe completo).
Cómo funciona realmente cada función
Verificación de dos pasos
Este sistema utiliza el protocolo TOTP (contraseña de un solo uso basada en el tiempo), el mismo que emplean Google Authenticator, Authy y aplicaciones similares. Cuando un administrador activa la autenticación de dos factores (2FA) o se le exige hacerlo mediante una política de seguridad para todo el sitio, escanea un código QR con su aplicación de autenticación, que genera un nuevo código de seis dígitos cada 30 segundos. Este código se introduce junto con la contraseña habitual en cada inicio de sesión.
Limitación de intentos de inicio de sesión
Cada intento de inicio de sesión de administrador fallido se registra con la dirección IP de origen. Una vez que los intentos fallidos desde una dirección IP superan el límite configurado dentro del período establecido, dicha dirección IP se bloquea y no se permiten más intentos hasta que finalice el período de bloqueo.
Acceso de administrador restringido por IP
Una vez activada, cada solicitud al panel de administración se verifica con una lista de permitidos antes de que se ejecute el enrutamiento de OpenCart. Cualquier usuario que no esté en la lista queda bloqueado directamente y nunca llega al formulario de inicio de sesión.
Enmascaramiento del directorio de administración
La extensión intercepta las solicitudes dirigidas a tu ruta de administración real y devuelve un error 404, a menos que el visitante ya haya accedido a una URL de alias secreta, que establece una cookie y lo redirige discretamente a la ubicación real.
Solicitud de inicio de sesión a nivel de servidor
Esto añade un aviso independiente, nativo del navegador (generado por el propio navegador en lugar de un formulario de OpenCart), delante del panel de administración, la tienda online o ambos, que se aplica a nivel del servidor web antes de que se ejecute cualquier lógica PHP.
Firewall de aplicaciones web
El WAF verifica los parámetros de consulta entrantes, los campos POST y las cookies comparándolos con una biblioteca de patrones conocidos de inyección, XSS y recorrido de rutas. Si encuentra una coincidencia, se genera un error 403 inmediato antes de que la solicitud llegue a los controladores de OpenCart.
Encabezados de respuesta de seguridad
Cada interruptor añade un encabezado específico que le indica al navegador del visitante que imponga un comportamiento determinado: negarse a mostrar la página en un iframe, negarse a adivinar los tipos de archivo, forzar HTTPS, etc.
Filtrado de spam en formularios
Cuando está habilitada, la extensión inserta automáticamente el widget CAPTCHA seleccionado en los formularios de contacto y registro de la tienda online, sin necesidad de editar el tema, y verifica la respuesta en el servidor antes de aceptar el envío.
Medidas disuasorias contra la copia y el raspado
Se aplicó un conjunto de restricciones del lado del cliente (que deshabilitan copiar/cortar/pegar, clic derecho, selección de texto, ver código fuente y accesos directos a las herramientas para desarrolladores) en toda la tienda, con una lista blanca de IP para el personal que necesita un comportamiento normal del navegador.
Monitoreo de integridad de archivos
Una tarea programada, que se activa cuando el programador cron de su servidor accede a una URL única protegida por un token, escanea todos los archivos de su instalación, los compara con una base de datos mantenida de archivos principales de OpenCart y archivos de extensión comunes que se sabe que funcionan correctamente, e identifica cualquier archivo nuevo, faltante o modificado.
1.0.0 Protección del administrador
Verificación de dos pasos
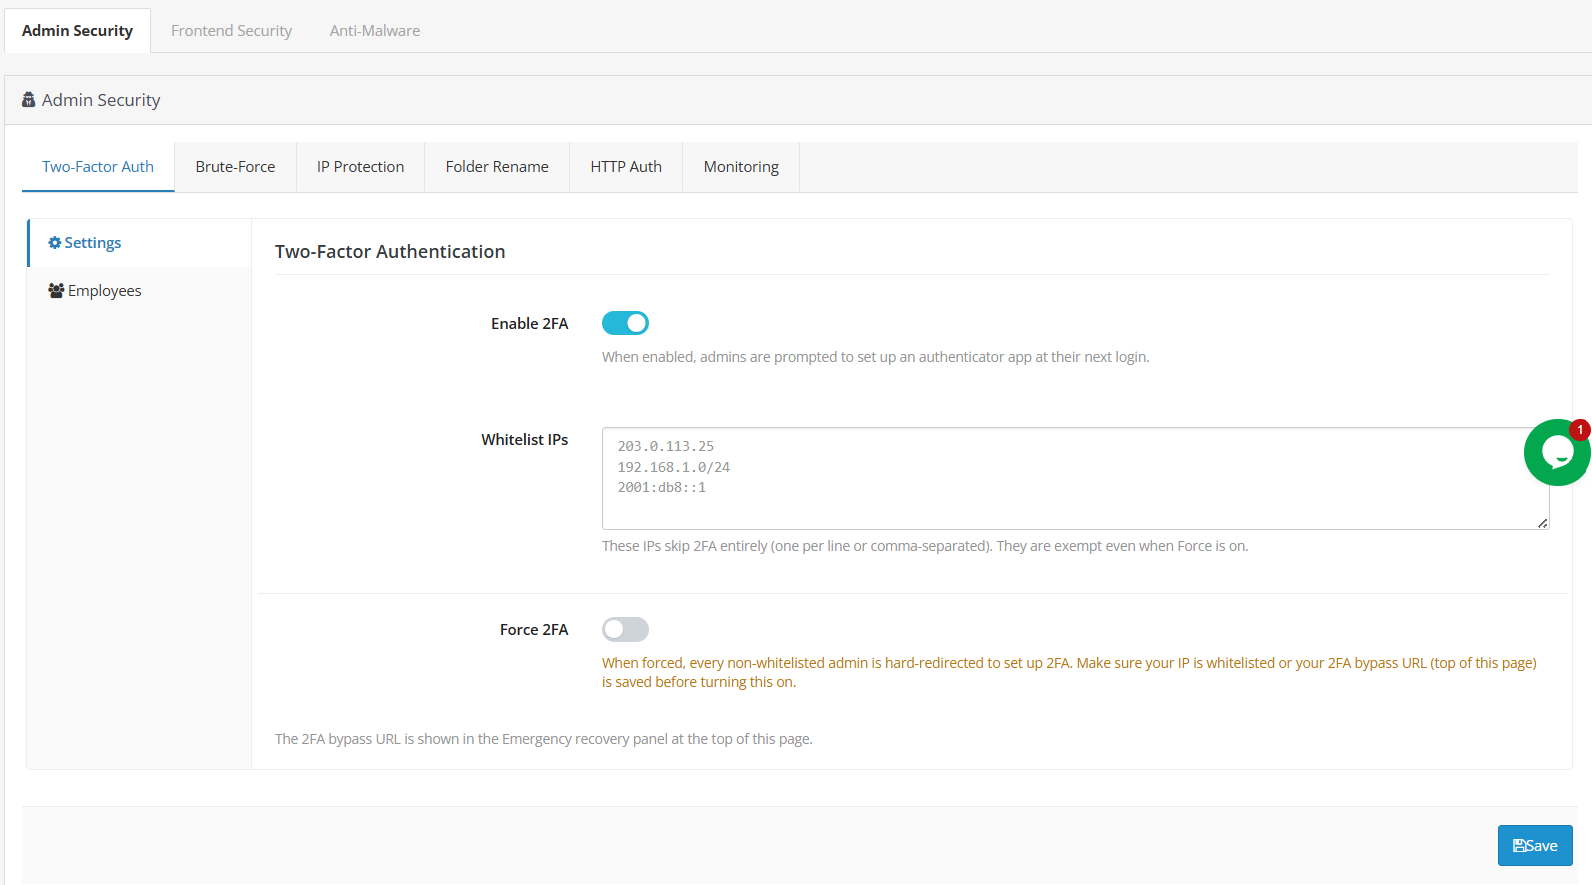
Habilitar la autenticación de dos factores (2FA): activa la compatibilidad con 2FA; los administradores recibirán instrucciones para configurar una aplicación de autenticación en su próximo inicio de sesión.
IP de la lista blanca – Direcciones que omiten por completo la autenticación de dos factores, incluso cuando la aplicación está activada. Agregue su red de oficina o doméstica como medida de seguridad antes de aplicar la autenticación.
Fuerza 2FA – Requiere que todos los administradores que no estén en la lista blanca configuren la autenticación de dos factores (2FA) antes de continuar. Habilítela solo después de agregar una IP de confianza a la lista blanca o confirmar que el enlace de recuperación funciona.
ID – Identifica la cuenta de administrador.
Estado 2FA – Indica si la cuenta tiene activada la autenticación de dos factores (2FA). Conviene revisarla periódicamente, sobre todo después de cambios de personal.
Acciones Restablece una inscripción de autenticación de dos factores perdida para que el usuario pueda registrar un nuevo dispositivo. Úselo de inmediato si alguien pierde su teléfono de autenticación.
Implementar la autenticación de dos factores (2FA) como opcional primero, y luego cambiarla a obligatoria una vez que todos estén inscritos, es la estrategia. ruta recomendada – Evita el acceso no autorizado a cuentas mediante contraseñas filtradas, adivinadas o reutilizadas, ya que la contraseña por sí sola ya no es suficiente. Nunca implementes la autenticación de dos factores (2FA) en todo el sitio sin antes incluir en la lista blanca al menos una IP de confianza o confirmar que el enlace de recuperación funciona. Mantén esa lista blanca corta y revísala periódicamente, ya que esas direcciones eluden completamente la 2FA. Agrega la opción “restablecer la 2FA” a tu lista de verificación de desvinculación para el personal que se marcha.
Protección de fuerza bruta
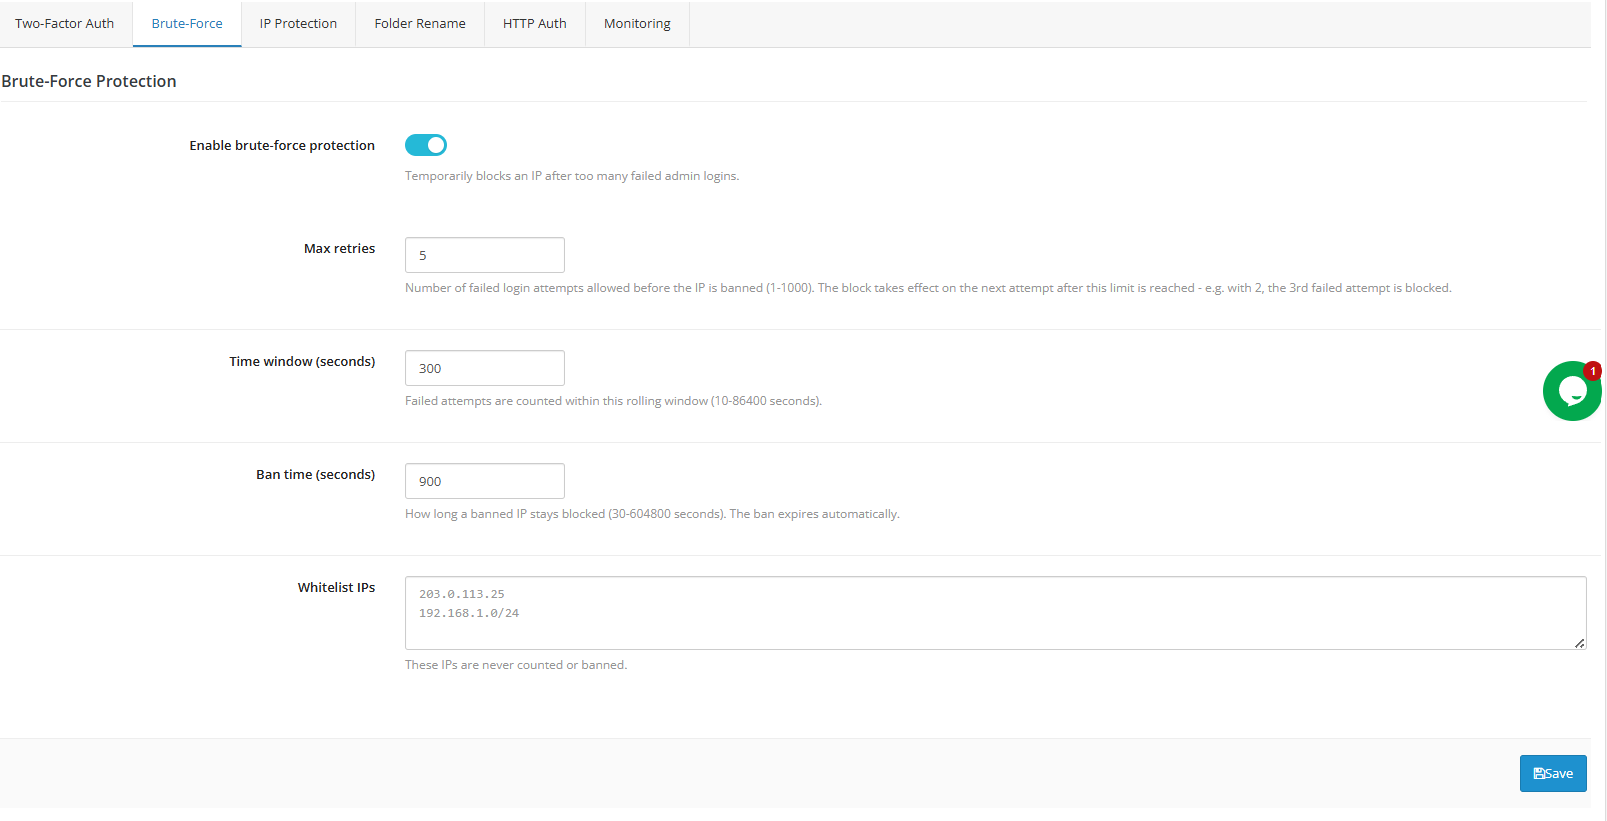
Habilitar la limitación de velocidad: bloquea temporalmente una IP tras demasiados intentos fallidos de inicio de sesión como administrador. Recomendado para cualquier tienda en línea.
Reintentos máximos – Intentos fallidos permitidos antes de que se active la prohibición. 5 es un valor predeterminado razonable.
Ventana de tiempo (segundos): el intervalo de tiempo en el que se contabilizan los fallos. 300 segundos (5 minutos) funciona para la mayoría de las tiendas.
Tiempo de prohibición (segundos)) – cuánto tiempo permanece bloqueada una IP prohibida; expira automáticamente.
IP de la lista blanca – Las direcciones nunca se contabilizaron para el límite o fueron bloqueadas.
Empiece con valores moderados, revise el registro de inicio de sesión después de una semana y ajústelos si se repiten patrones de ataque desde distintas direcciones IP. Esto funciona mejor combinado con la autenticación de dos factores (2FA) que por sí solo: la limitación de acceso ralentiza a los atacantes, mientras que la 2FA los detiene por completo, incluso si finalmente adivinan la contraseña. Los bloqueos se eliminan automáticamente una vez que finaliza el temporizador; no es necesario desbloquear a nadie manualmente.
Acceso de administrador restringido por IP
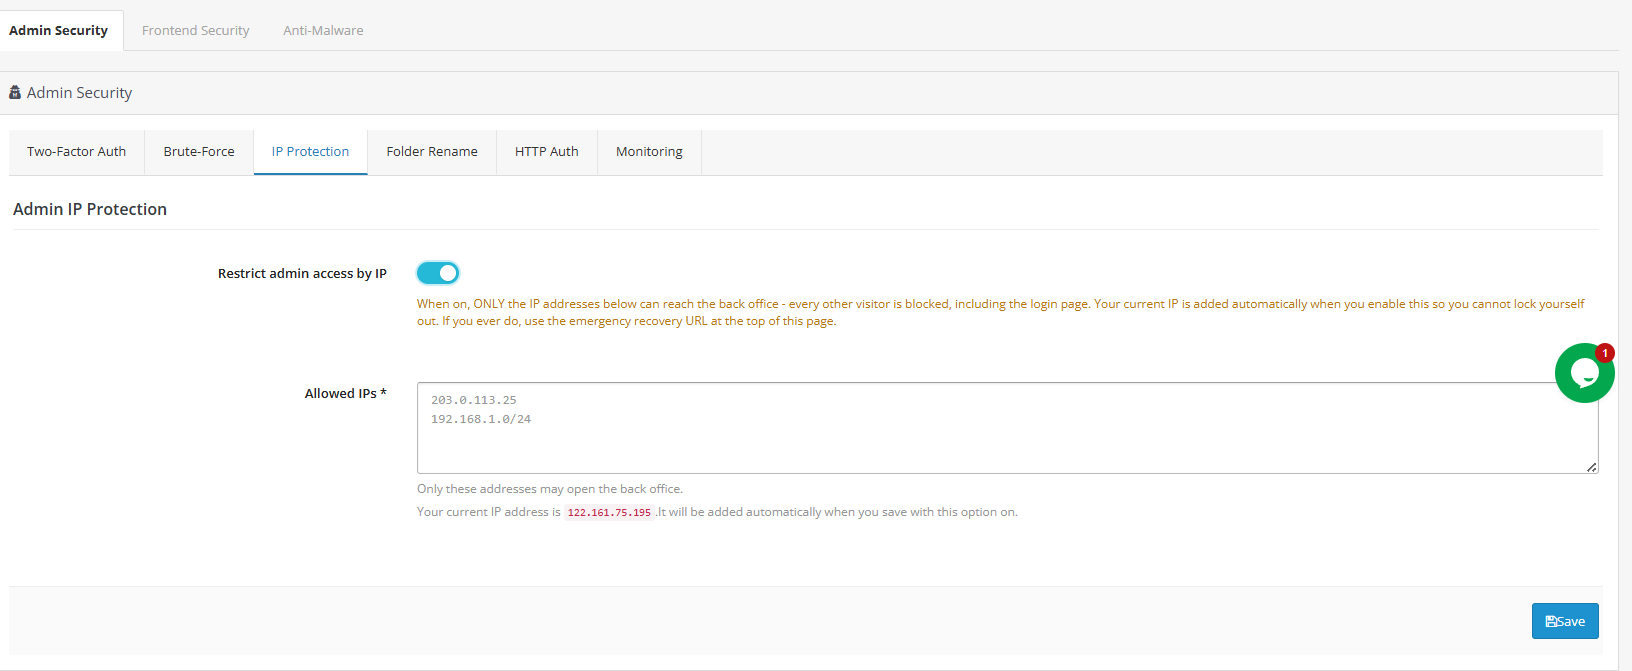
- Restringir el acceso de administrador por IP: Limita el acceso al panel de administración a una lista específica de direcciones de confianza.
- Cómo FuncionaUna vez activada, solo las direcciones IP indicadas podrán acceder al panel de administración; el resto de visitantes quedarán bloqueados, incluyendo a quienes intenten acceder a la página de inicio de sesión. Tu dirección IP actual se añadirá automáticamente al activar esta opción, por lo que no perderás el acceso.
- Direcciones IP permitidas (obligatorio): Solo se permiten las direcciones ingresadas aquí.
Enmascaramiento del directorio de administración
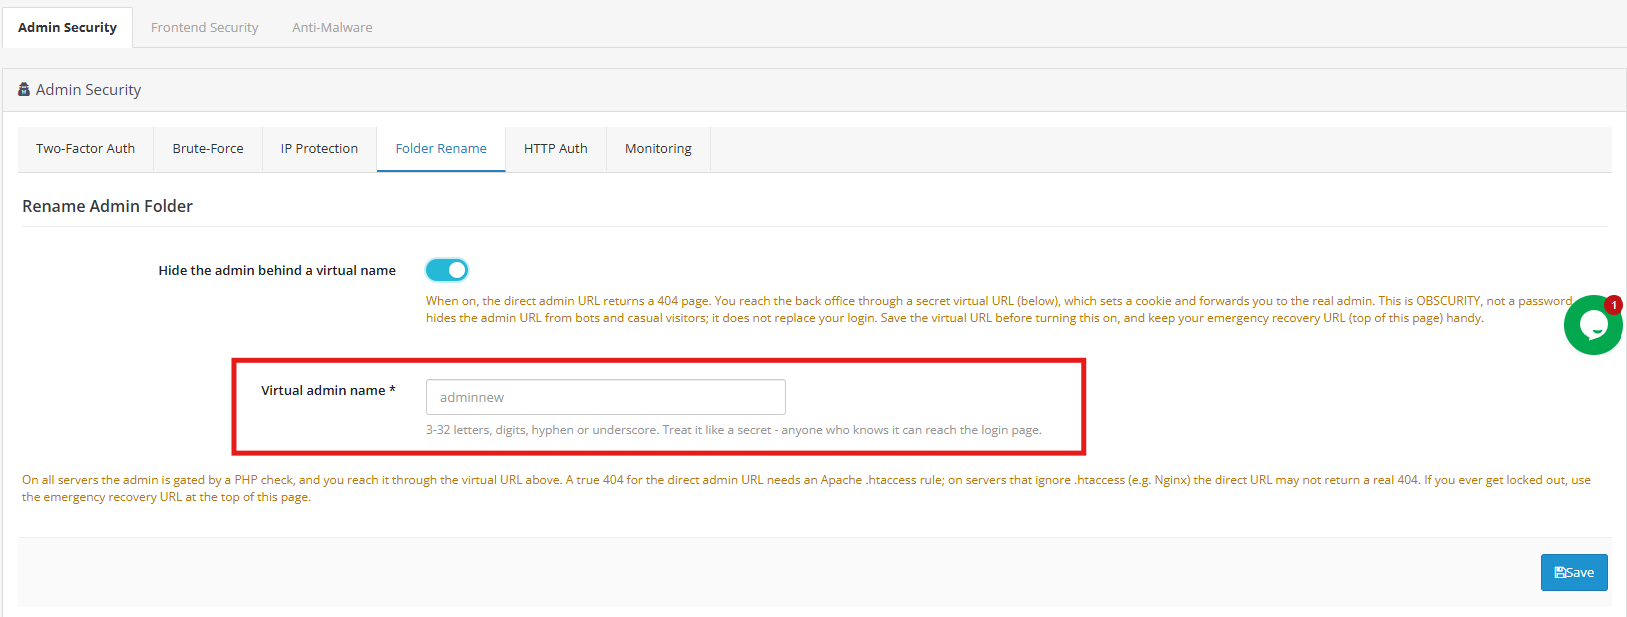
- Ocultar el nombre del directorio de administración: Reemplaza la URL real de tu panel de administración con un alias secreto, eliminando tu tienda del conjunto de sitios que los escáneres automatizados encuentran al adivinar las rutas de administración comunes.
- Cómo FuncionaCuando está habilitada, la URL de administración directa devuelve una respuesta 404, y el panel solo es accesible a través del alias configurado a continuación.
- Nombre de aliasDe 3 a 32 letras, dígitos, guiones o guiones bajos. Trátelo como un secreto, igual que una contraseña.
Solicitud de inicio de sesión a nivel de servidor (Administrador)
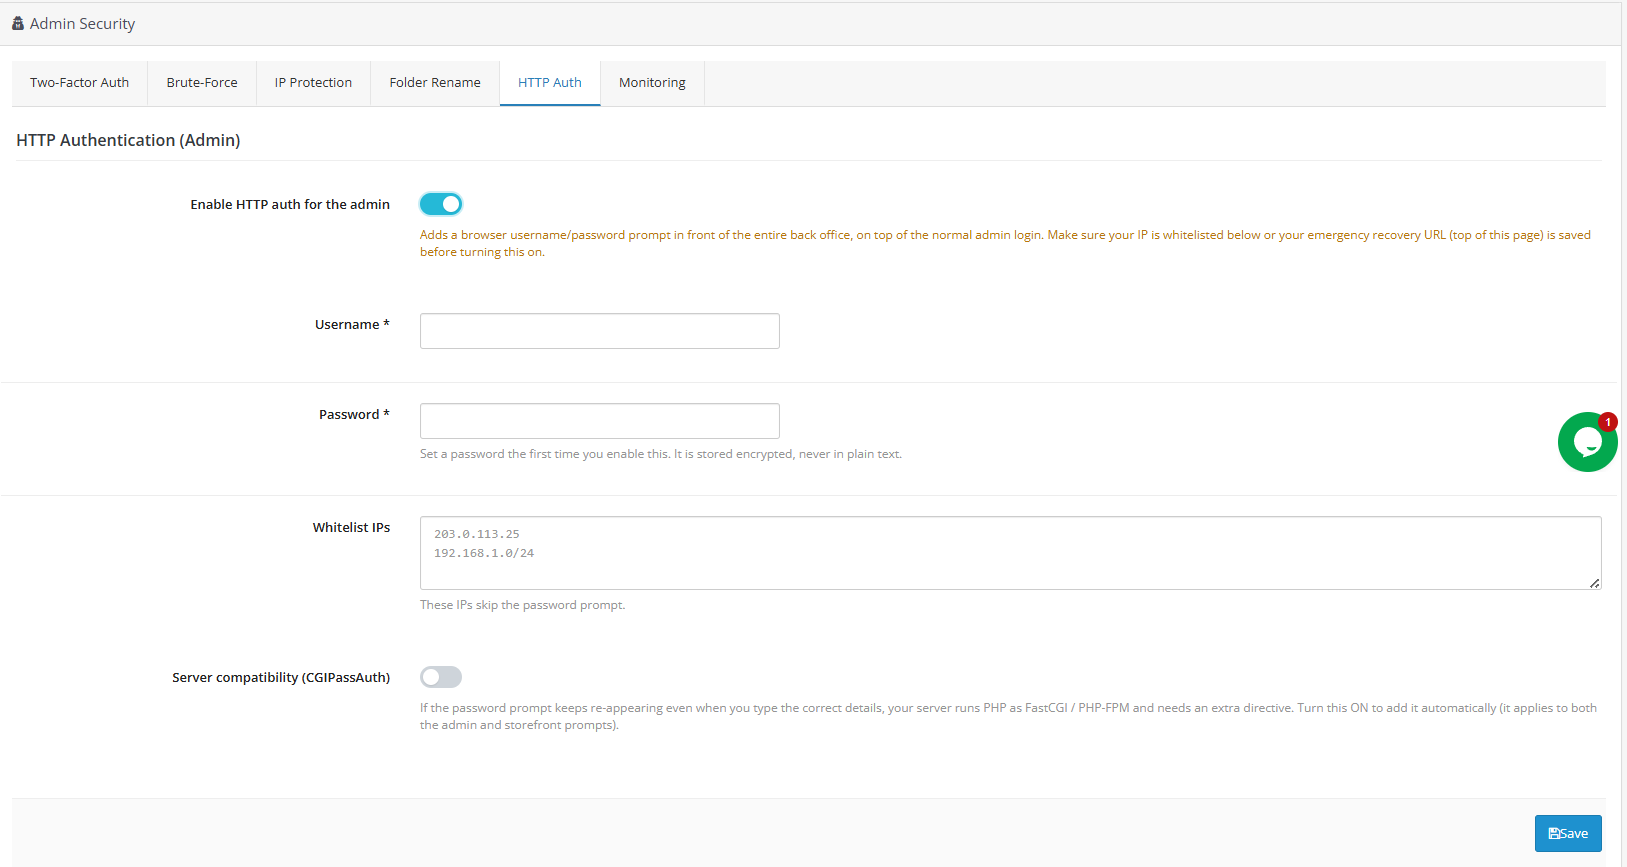
Parte de los Plugin de protección de contraseñas para OpenCart Esta funcionalidad, integrada en esta extensión, añade una capa de autenticación nativa del navegador delante del propio panel de administración.
- Habilitar la autenticación HTTP para el administrador.: Agrega una solicitud de nombre de usuario/contraseña antes incluso de que se cargue la pantalla de inicio de sesión de administrador.
- Nombre de usuario / Contraseña: Credenciales para la solicitud; la contraseña se almacena cifrada y nunca se guarda en texto plano.
- IP de la lista blanca: Direcciones que omiten por completo la solicitud.
- Compatibilidad con servidores (PHP-FPM/FastCGI): Agrega una directiva necesaria en servidores donde el encabezado de autenticación no se transmite correctamente de otra manera.
Monitoreo de inicio de sesión
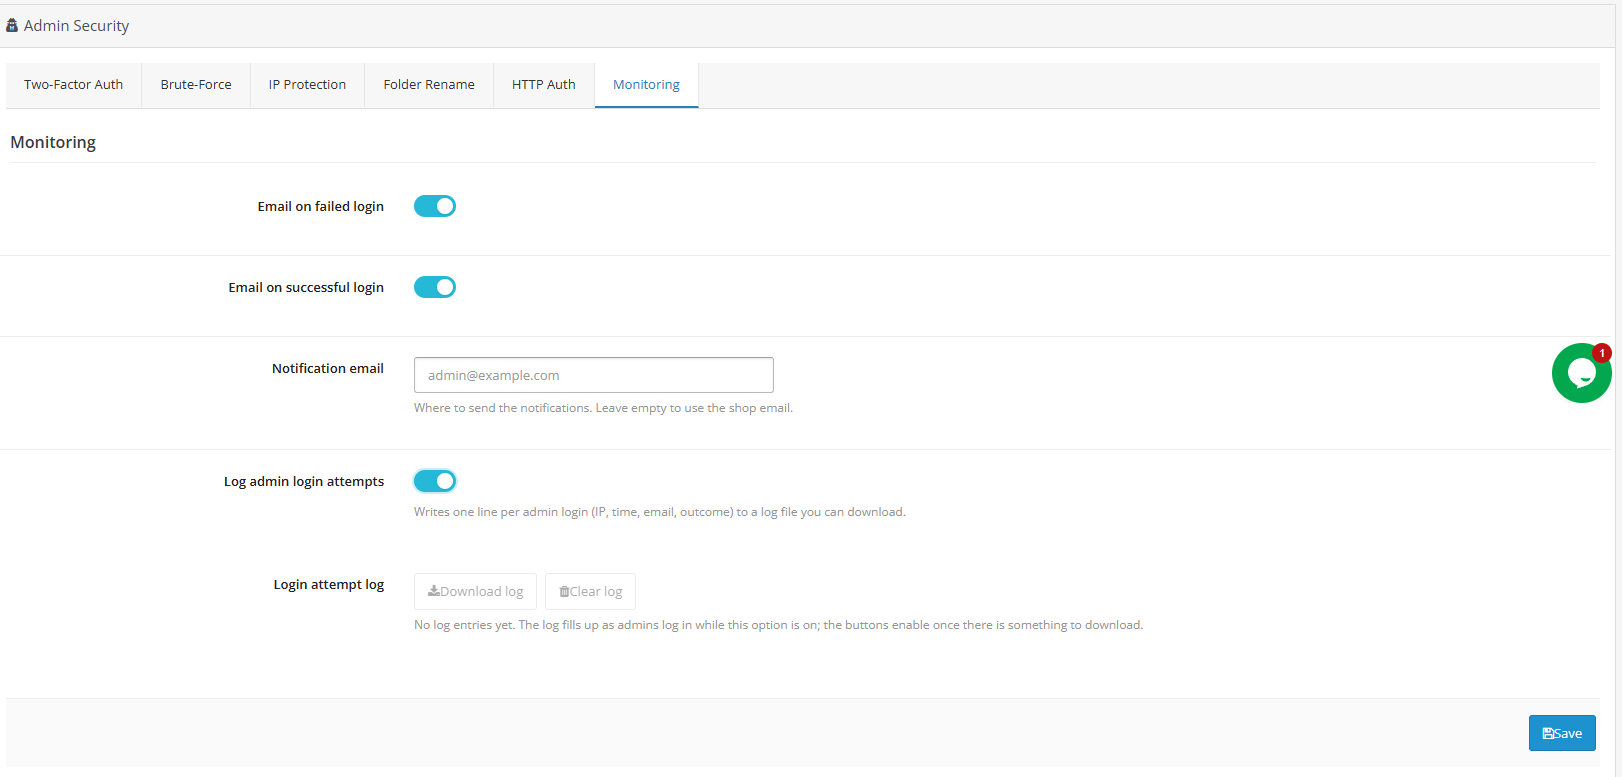
Una característica fundamental de este Plugin de seguridad de inicio de sesión de OpenCartEsta pestaña proporciona visibilidad de cada intento de inicio de sesión de administrador realizado en su tienda.
- Correo electrónico tras un inicio de sesión exitoso: Envía una notificación cada vez que un administrador inicia sesión correctamente.
- Correo electrónico de notificación: Dónde se envían las alertas; si se deja en blanco, se utiliza por defecto la dirección de correo electrónico de su tienda.
- Registrar intentos de inicio de sesión de administrador: Registra la dirección IP, la hora, el correo electrónico y el resultado de cada intento de inicio de sesión en un archivo de registro descargable.
- Registro de intentos de inicio de sesión: El registro en sí; los botones de descarga se activan una vez que existen entradas.
2.0.0 Protección de la tienda
La protección de la tienda online cubre todo con lo que un cliente o un bot interactúa directamente. Aquí es donde entra en juego la funcionalidad de firewall, CAPTCHA y encabezado de seguridad de esta Extensión de seguridad de OpenCart Todos trabajan en paralelo, cada uno abordando una amenaza diferente para el cliente.
Firewall de aplicaciones web
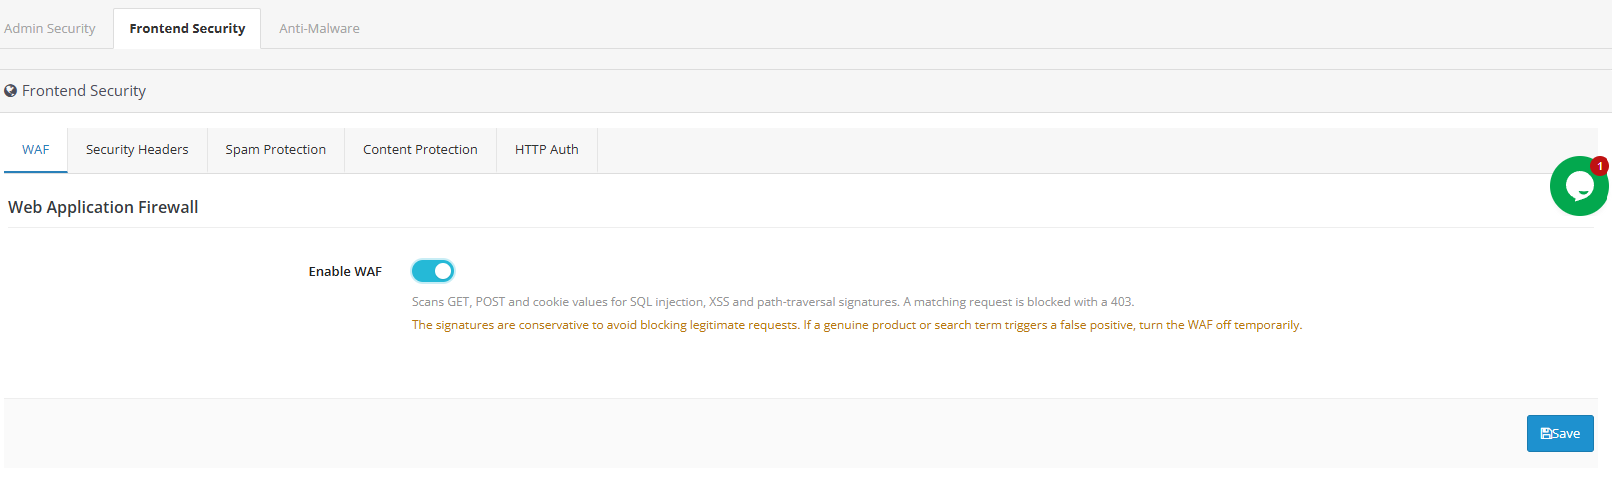
Funcionando como un dedicado Extensión de firewall de OpenCartEsta función bloquea automáticamente las solicitudes que contienen patrones conocidos de inyección SQL, secuencias de comandos entre sitios o recorrido de rutas antes de que lleguen al código de la tienda en línea. No se requiere ninguna configuración adicional más allá de habilitarla.
Encabezados de respuesta de seguridad
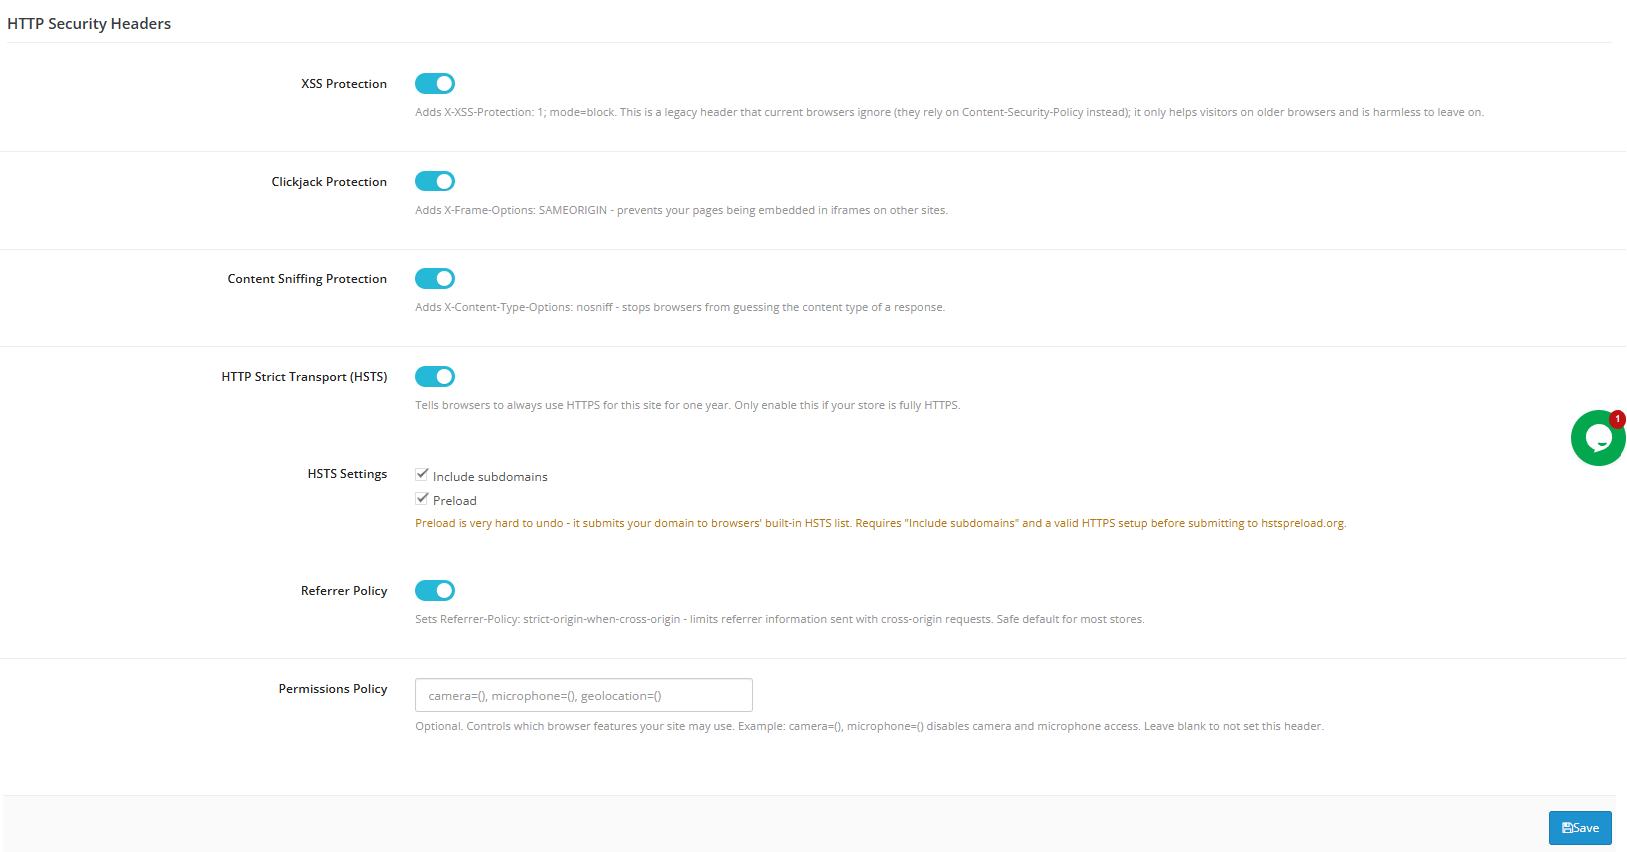
Estas configuraciones añaden pequeñas instrucciones invisibles que indican a los navegadores cómo gestionar tu tienda de forma segura. La mayoría son seguras y se pueden activar sin problemas.
- Protección XSSUna medida de seguridad antigua contra un tipo de ataque específico. Los navegadores modernos cuentan con una mejor protección integrada, pero dejar esta activada no supone ningún problema; considérelo como un bloqueo de respaldo para navegadores más antiguos.
- Protección contra clickjackingImpide que otros sitios web muestren secretamente tu tienda dentro de un marco oculto, un truco que a veces se utiliza para engañar a los visitantes y hacer que hagan clic en cosas que no querían.
- Protección contra la detección de contenidoIndica a los navegadores que confíen en el tipo de archivo que declara tu tienda en lugar de adivinarlo, cerrando así una vía que los atacantes a veces aprovechan.
- Navegación solo mediante HTTPS (HSTS)Indica a los navegadores que utilicen siempre la versión segura y cifrada de su sitio web, nunca la versión no segura.
- Incluir subdominios / Precarga: Extiende esa regla a cualquier subdominio que utilice y, opcionalmente, puede registrar su tienda en una lista global que los navegadores comprueban automáticamente.
- Política de referenciasLimita la cantidad de información que los navegadores comparten sobre la procedencia de un visitante cuando hace clic en un enlace que lo aleja de su tienda.
- Política de permisos: Controla qué funciones del dispositivo (cámara, micrófono, etc.) pueden solicitar las páginas de tu tienda en el navegador del visitante.
Filtrado de spam en formularios
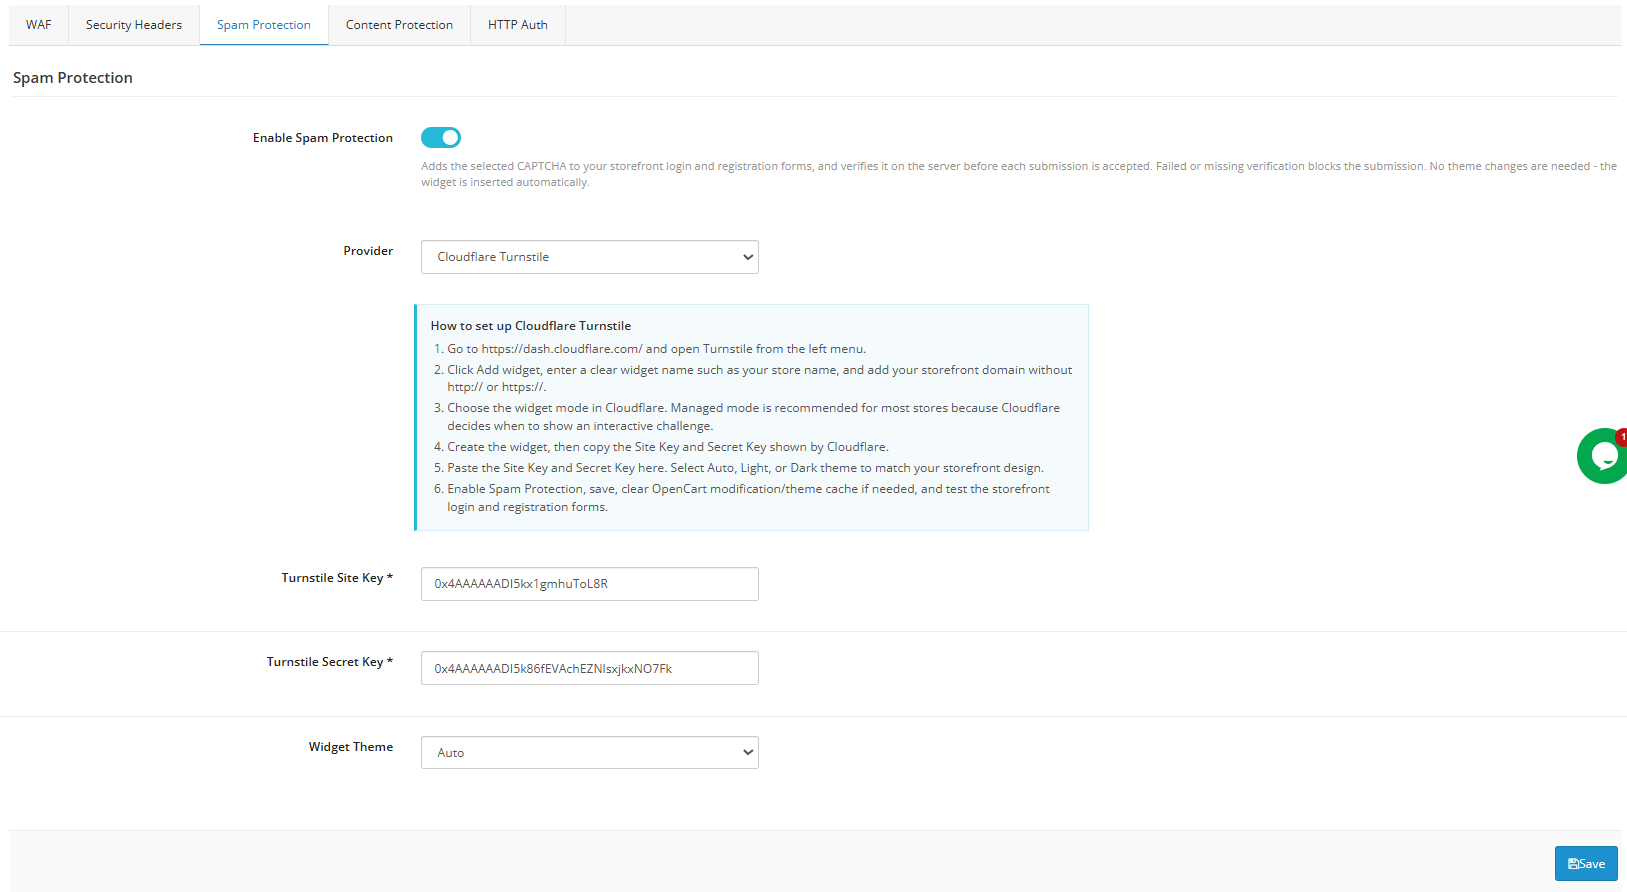
Como parte integrada Extensión de protección contra spam para OpenCart y Extensión captcha de OpenCartEsta función evita que los bots y los spammers saturen tus formularios de contacto y registro con envíos basura. Es compatible con proveedores como Cloudflare Turnstile, Google reCAPTCHA y hCaptcha, que verifican que quien envía el formulario sea un visitante real, no un bot.
- Habilitar la protección contra spam: Agrega una verificación CAPTCHA a tus formularios de contacto y registro, verificada en el servidor para que no pueda ser eludida.
- Proveedor: Elija entre Turnstile, reCAPTCHA o hCaptcha; cada uno funciona de manera ligeramente diferente, pero todos bloquean el spam automatizado.
- Clave del sitio / Clave secreta: Códigos del proveedor que hayas elegido para conectar tu tienda de forma segura.
- Tema del widget: Controla el aspecto del cuadro CAPTCHA (Automático, Claro u Oscuro).
Protección de contenido
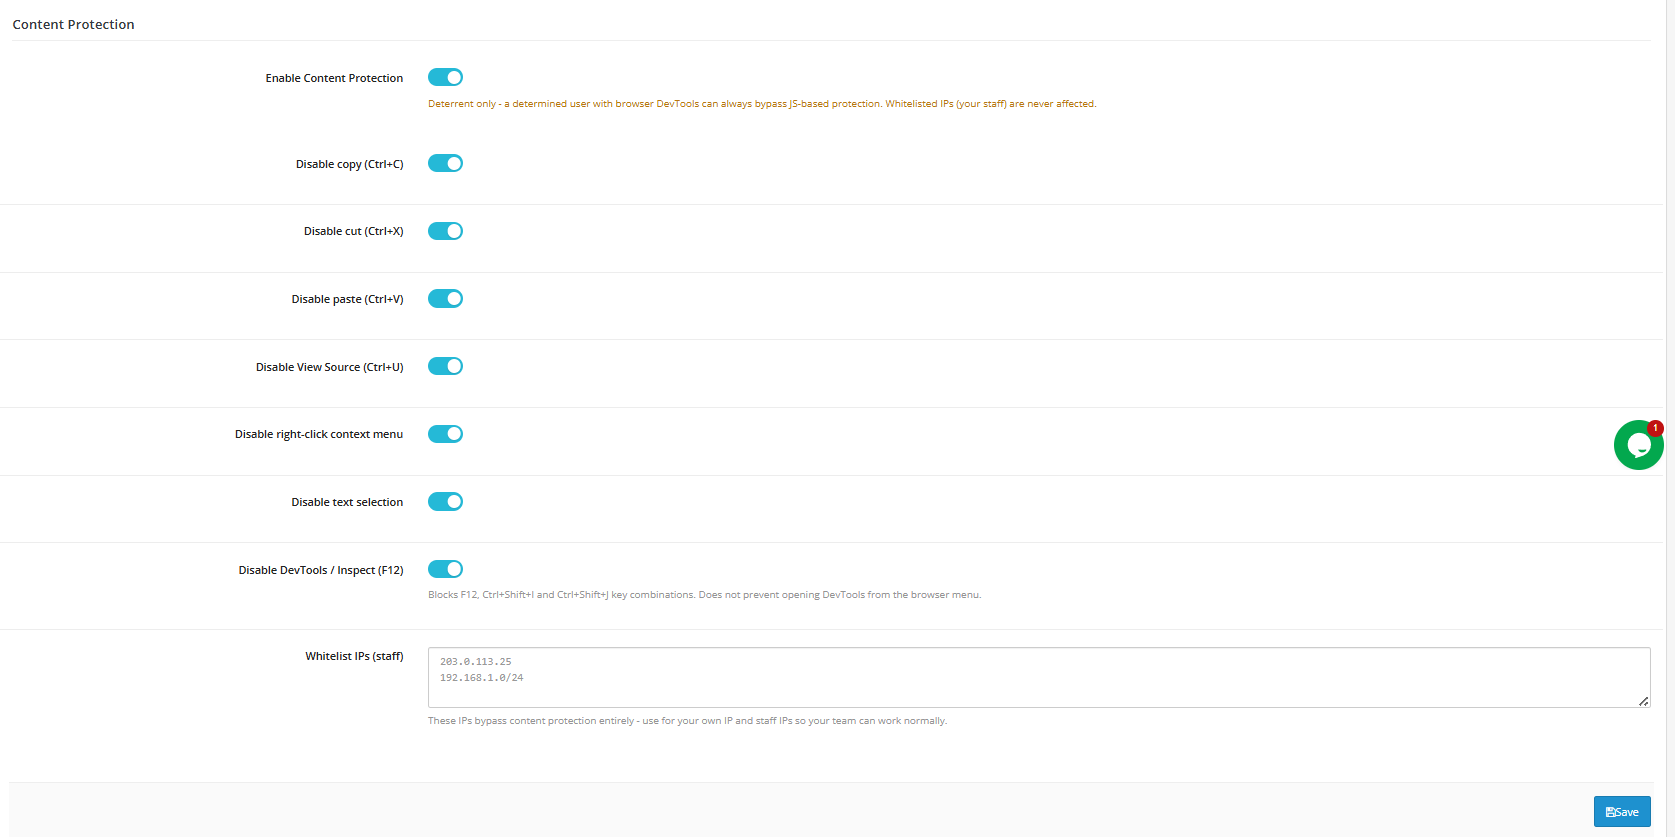
- Habilitar la protección de contenido: Interruptor principal. Esto funciona únicamente como medida disuasoria; un visitante decidido aún puede eludirlo utilizando las herramientas para desarrolladores de su navegador.
- Deshabilitar copiar/cortar/pegar: Bloquea los atajos de teclado que los visitantes usarían para copiar o pegar el contenido de la página.
- Deshabilitar la visualización del código fuente (Ctrl+U): Bloquea el acceso directo para ver el código fuente de una página.
- Deshabilitar el menú contextual (clic derecho)Elimina el menú contextual que los visitantes podían usar para guardar imágenes o copiar contenido.
- Deshabilitar la selección de texto: Impide resaltar o seleccionar texto en la página.
- Deshabilitar DevTools/Inspeccionar (F12)Bloquea los atajos de teclado F12, Ctrl+Shift+I y Ctrl+Shift+J. No impide que se abran las herramientas para desarrolladores desde el menú del navegador.
- Lista blanca de direcciones IP (personal)Direcciones que eluden todas las restricciones de protección de contenido.
Solicitud de inicio de sesión para toda la tienda
Otra capa de esto Plugin de protección de contraseñas para OpenCartEsta función restringe el acceso a toda la tienda a través de una solicitud de nombre de usuario/contraseña a nivel del navegador, independiente de la solicitud del lado del administrador descrita en la Sección 6.
- Habilitar la autenticación HTTP para la tienda en línea.: Agrega una solicitud de contraseña antes de que se pueda ver cualquier página de la tienda.
- Nombre de usuario / Contraseña: Credenciales específicas de la tienda en línea, almacenadas cifradas.
- IP de la lista blanca: Direcciones que omiten por completo la solicitud de la tienda en línea.
Esto sirve para proteger una tienda en fase de prelanzamiento o de prueba de los motores de búsqueda y los visitantes ocasionales. La dificultad que presenta este sistema es intencionada, a diferencia del mensaje del panel de administración. Si el mensaje se repite incluso con las credenciales correctas en un servidor PHP-FPM/FastCGI, active la configuración de compatibilidad en Protección de administrador para solucionarlo; esta configuración se aplica tanto al panel de administración como al de la tienda.
3.0.0 Monitoreo de la integridad de archivos
Configuración
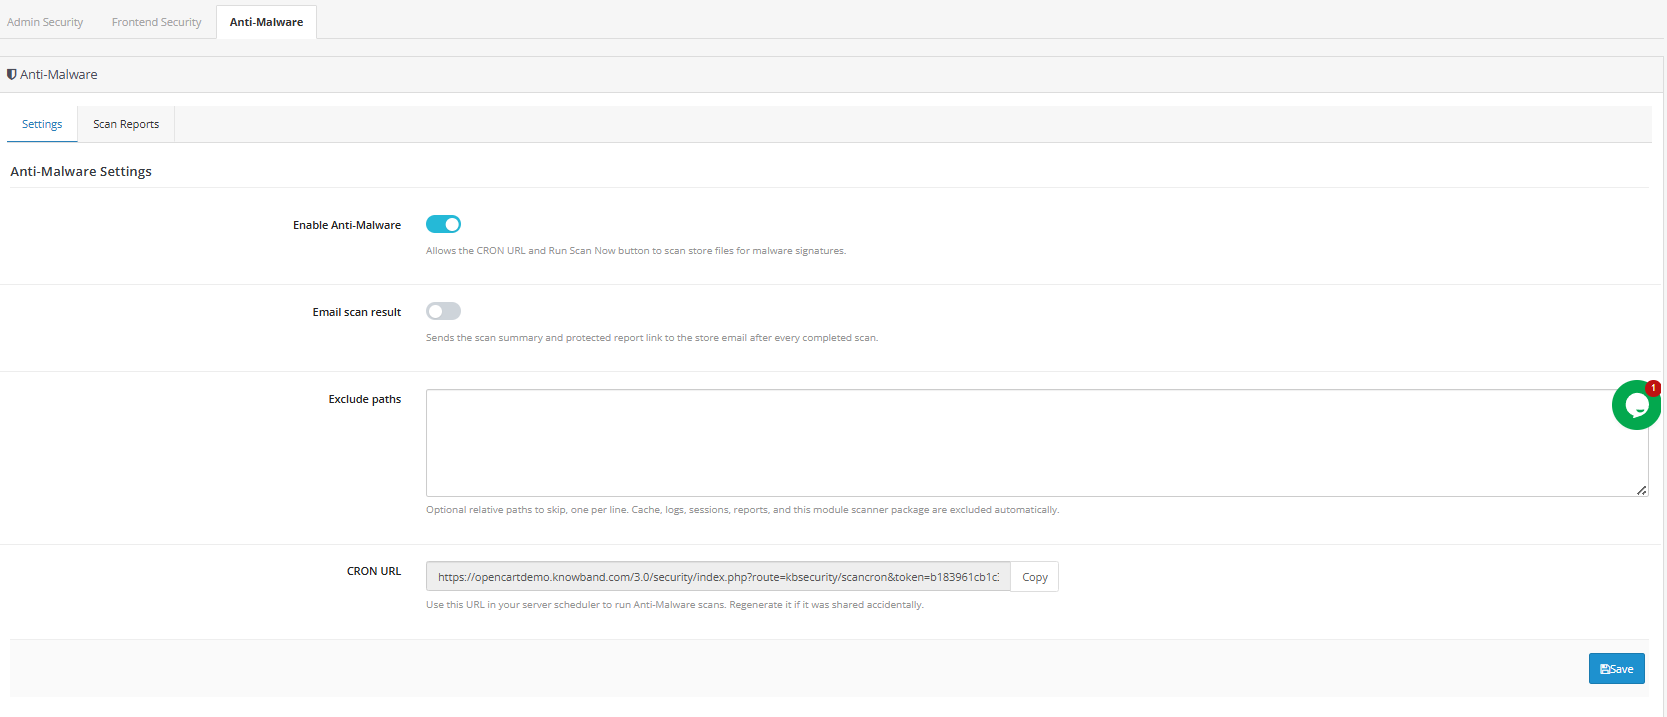
- Habilitar la monitorización de la integridad de los archivos: Interruptor principal; cuando está desactivado, el punto final de escaneo regresa inmediatamente sin escanear nada.
- Alerta por correo electrónico sobre nuevas amenazasEnvía una alerta al correo electrónico del administrador cada vez que un análisis detecta algo nuevo o modificado. Las alertas repetidas por falsos positivos conocidos se suprimen automáticamente.
- Excluir rutas: Rutas relativas, una por línea, para omitir durante el escaneo, útiles para suprimir falsos positivos conocidos, como directorios de proveedores.
- URL de Cron: Una URL única, protegida mediante token, que activa un escaneo cada vez que su planificador la solicita.
Para configurarlo correctamente: habilite la función, active las alertas por correo electrónico y agregue la URL de cron a las tareas programadas de su panel de control de alojamiento (o a su propio crontab), generalmente programadas para horas de menor actividad, como las 2 a. m. Las alertas solo se activan para amenazas realmente nuevas o modificadas. Una vez que se ha detectado un archivo y se ha excluido o confirmado, se suprimen las alertas repetidas para ese elemento.
Historial de escaneo
- ID: Identificador secuencial para cada ejecución de escaneo.
- Fecha: Cuando se ejecutó el escaneo.
- Desencadenado por: Manual o programado (cron).
- Archivos escaneados: Número total de archivos revisados en esa ejecución.
- Amenazas: Número de archivos nuevos o modificados marcados.
- Duración: ¿Cuánto tiempo duró el escaneo?
- Estado: Estado de finalización.
- Ver informe: Abre los resultados detallados de ese escaneo.
Esta pestaña es puramente histórica y se puede filtrar por rango de fechas. No se requiere configuración. Revise sus informes después de los primeros análisis programados para saber qué es “normal” para su tienda, ya que la mayoría de los sitios presentan algunos archivos marcados relacionados con actualizaciones rutinarias de temas o extensiones. Una vez que se establezca esa base, los hallazgos realmente inusuales destacarán con mayor claridad. Investigue cualquier análisis donde el número de amenazas supere con creces su base, incluso si los archivos individuales no parecen obviamente maliciosos a primera vista. A menudo, así es como se ve una intrusión en etapa temprana.
Conclusión
Administrador de seguridad avanzada de OpenCart Reúne las protecciones que la mayoría de las tiendas necesitan de forma individual (verificación en dos pasos, limitación de accesos, cortafuegos, CAPTCHA y análisis de integridad de archivos) en una pantalla centralizada. Su configuración, que comienza con la monitorización de accesos y el enlace de recuperación de emergencia antes de añadir controles más restrictivos, reduce significativamente las vías de ataque más comunes contra las tiendas OpenCart sin generar inconvenientes para los clientes ni para su equipo.
El Administrador de seguridad avanzada de OpenCart también está disponible en OpenCart Marketplace, y los propietarios de tiendas pueden acceder al módulo haciendo clic aquí. aquí