Una tienda PrestaShop rara vez se ve comprometida por un único ataque evidente. En cambio, los incidentes de seguridad suelen desarrollarse gradualmente, con señales de alerta sutiles como un aumento en los registros fraudulentos, inicios de sesión de administrador más lentos de lo normal o cambios inesperados en archivos críticos. Si bien estas anomalías pueden parecer insignificantes de forma aislada, a menudo indican un problema de seguridad más profundo. Para cuando las señales se vuelven imposibles de ignorar, los atacantes con frecuencia ya han logrado infiltrarse en el sistema. La buena noticia es que la mayoría de estos incidentes comparten el mismo puñado de causas raíz, y cada uno tiene una solución práctica y conocida. Una configuración adecuadade seguridad de PrestaShop, como el Módulo de Seguridad de PrestaShop de Knowband, aborda casi todos estos problemas antes de que lleguen a sus clientes o a su equipo de administración.
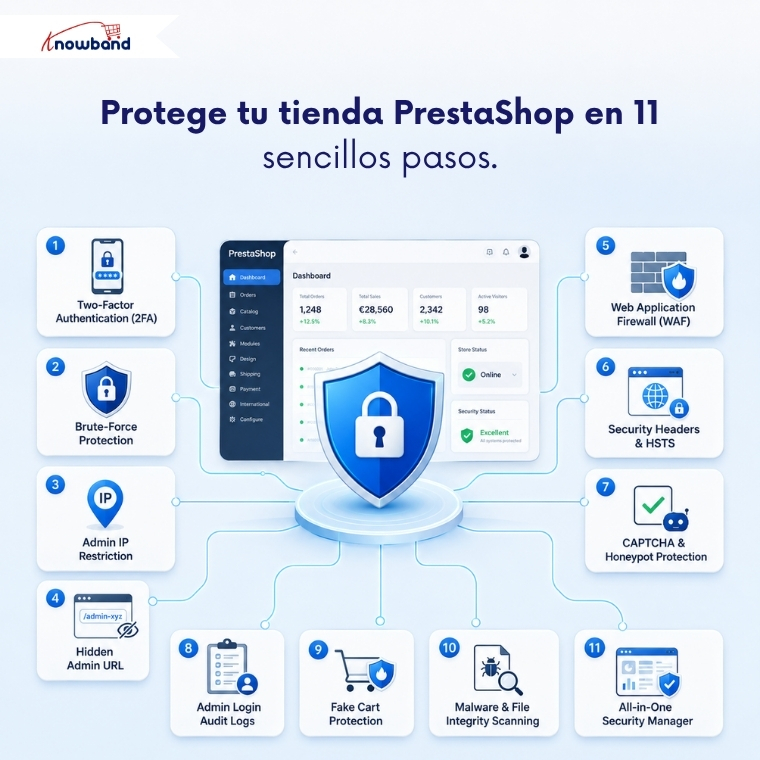
A continuación, se presentan once medidas prácticas para subsanar esas deficiencias, comenzando por la que la mayoría de las tiendas pasan por alto: el propio inicio de sesión del administrador.
1. Habilitar la autenticación de dos factores para los inicios de sesión de administrador.
Una contraseña robada o reutilizada no debería ser suficiente para acceder a tu panel de administración. La autenticación de dos factores requiere un código temporal de una aplicación de autenticación, además de la contraseña, por lo que una credencial filtrada por sí sola no puede otorgar acceso, incluso si se expuso en una brecha de seguridad externa.
Implementa primero la autenticación de dos factores en modo opcional (con consentimiento del usuario). Una vez que todos los usuarios se hayan registrado correctamente, conviértela en un requisito obligatorio en toda la tienda. Mantén al menos una IP de confianza en la lista blanca durante la implementación y confirma que tu enlace de recuperación de emergencia funcione antes de activarlo, ya que una implementación forzada de la autenticación de dos factores sin una alternativa puede provocar que los equipos se queden sin acceso a su propia tienda.
2. Bloquear automáticamente los intentos de inicio de sesión por fuerza bruta.
Los scripts automatizados no intentan adivinar las contraseñas una por una manualmente. Realizan decenas de intentos por minuto contra tu cuenta de administrador, con la esperanza de que alguno funcione. Este es precisamente el tipo de ataque que un módulo de seguridad de PrestaShop está diseñado para detener antes de que tenga éxito.
La protección contra ataques de fuerza bruta bloquea una dirección IP tras superar un número determinado de intentos fallidos en un periodo de tiempo establecido, sin necesidad de supervisión manual. Si un script de un atacante intenta cincuenta combinaciones de contraseñas contra tu cuenta de administrador en menos de un minuto, el bloqueo se activa automáticamente y se elimina una vez transcurrido dicho periodo, sin necesidad de desbloquearla manualmente.
3. Restringir el acceso al back-office por dirección IP.
Si tu equipo inicia sesión desde ubicaciones específicas, no hay razón para dejar el acceso de administrador abierto a todo internet. Restringir el acceso a direcciones IP concretas bloquea a todos los demás visitantes antes incluso de que vean el formulario de inicio de sesión.
Este es uno de los controles individuales más robustos contra intentos de ataque externos, ya que se ejecuta antes de que se verifiquen las credenciales. Debes incluir tu IP actual en la lista blanca en el momento en que actives la restricción, para evitar bloquearte el acceso accidentalmente al activarla.
4. Oculta tu URL de administrador a los escáneres automatizados.
Los bots buscan rutas comunes a las carpetas de administración, del mismo modo que los ladrones revisan las puertas sin llave de la calle. Cambiar el nombre de tu carpeta de administración a una URL privada e impredecible elimina por completo tu tienda de esa lista de escaneo.
Quien no conozca la nueva dirección verá un error 404, no una pantalla de inicio de sesión. Es un paso sencillo que evita que tu tienda sea detectada por los sistemas de escaneo automatizados, que no distinguen entre un local pequeño y uno grande.
5. Agregar un firewall de aplicaciones web
Los ataques de inyección SQL y secuencias de comandos entre sitios (XSS) se dirigen al código de tu tienda online, no a la página de inicio de sesión. Un módulo de firewall para PrestaShop inspecciona las solicitudes entrantes en busca de estos patrones de ataque conocidos y bloquea las coincidencias antes de que lleguen a tu instalación de PrestaShop.
Esta única capa detecta una gran parte de los intentos de explotación automatizados que ni siquiera llegan a ser detectados por un ser humano, y es una pieza fundamental de cualquier módulo de seguridad de PrestaShop que valga la pena instalar.
6. Reforzar los encabezados de seguridad HTTP para prevenir ataques basados en el navegador.
Los encabezados de seguridad indican a los navegadores visitantes cómo gestionar tu sitio de forma segura, por ejemplo, bloqueando los intentos de clickjacking y evitando que tu tienda se cargue dentro de un marco oculto en otra página. Estos ajustes son invisibles para los compradores y no conllevan ningún inconveniente una vez configurados.
Además, suelen ser necesarios para el cumplimiento de la normativa PCI y las auditorías de seguridad, por lo que este paso cumple una doble función para cualquier tienda que utilice el Módulo de Seguridad de PrestaShop junto con su configuración de alojamiento existente. Habilitar la navegación solo HTTPS (HSTS) junto con estos encabezados garantiza que todos los visitantes se conecten a través de una conexión cifrada por defecto, en lugar de depender de que se den cuenta de que falta el icono del candado.
7. Detén el spam y la creación de cuentas falsas con CAPTCHA
Los formularios de contacto y las páginas de registro son un imán para el spam automatizado y la creación de cuentas fraudulentas. Añadir la verificación CAPTCHA, ya sea mediante Cloudflare Turnstile, Google reCAPTCHA o hCaptcha, filtra los bots antes de que envíen cualquier información.
Un campo trampa añade una segunda capa invisible: los visitantes reales nunca lo ven, pero los bots que rellenan todos los campos son detectados al instante.
8. Mantenga un registro de auditoría de cada inicio de sesión de administrador.
Bloquear los ataques es importante, pero saber qué sucedió ya lo es igualmente. Un registro descargable de cada intento de inicio de sesión, tanto exitoso como fallido, con la dirección IP, la fecha y hora y la cuenta involucrada, convierte una vaga sospecha en algo que se puede investigar a fondo.
Si a esto le sumamos una alerta por correo electrónico cada vez que un administrador inicie sesión correctamente, sabrá en cuestión de minutos si alguien inicia sesión desde una ubicación desconocida, mucho antes de que cualquier daño se agrave y se convierta en algo más difícil de revertir.
Guía de referencia rápida sobre amenazas y protección de PrestaShop
Interna
Protección:
Adivinación de contraseñas / relleno de credenciales
Protección contra ataques de fuerza bruta + autenticación de dos factores (2FA)
Bots que buscan la URL de administración
Carpeta de administración oculta
Inyección SQL / XSS
Firewall de aplicaciones web
Formularios de registro falsos y de spam
CAPTCHA + honeypot
Inicios de sesión de administrador inadvertidos o sospechosos
Monitorización de inicios de sesión + registro de auditoría
Manipulación de carritos mediante bots
Protección contra carritos falsos
Cambios de archivos no detectados
Análisis programado de malware
9. Bloquear la manipulación del carrito mediante bots
No todos los bots atacan tu página de inicio de sesión. Algunos rastrean tu tienda usando parámetros de URL para precargar carritos sin un clic real en “añadir al carrito”, distorsionando así los datos de inventario y los análisis.
Bloquear estas solicitudes de manipulación del carrito basadas en GET mantiene limpios los datos del carrito y refleja el comportamiento real del comprador en lugar de ruido programado, un detalle que la mayoría de los complementos de seguridad genéricos fuera de un módulo de seguridad específico de PrestaShop tienden a pasar por alto por completo.
10. Ejecutar análisis programados de integridad de archivos
Una tienda comprometida no siempre se da a conocer de inmediato. El código inyectado o un archivo principal modificado puede pasar desapercibido durante semanas antes de que aparezca en la página principal de la tienda.
El análisis programado de malware compara su instalación con una línea base conocida y segura, y marca los archivos nuevos o modificados, detectando a menudo una vulnerabilidad mucho antes que los clientes. Knowband integra este análisis directamente en su sistema. Módulo de seguridad avanzada de PrestaShop en lugar de tratarlo como un complemento separado.
11. Reúna estas protecciones en un solo módulo.
Gestionar cada uno de los diez puntos anteriores con un plugin independiente implica diez pantallas de configuración distintas, diez conjuntos de notificaciones de actualización y diez posibles conflictos de compatibilidad. Es aquí donde PrestaShop Advanced Security Manager se gana un lugar en esta lista, en lugar de ser una opción secundaria.
El módulo de Knowband integra autenticación de dos factores (2FA), protección contra ataques de fuerza bruta, restricción de IP de administrador, cortafuegos, encabezados de seguridad, CAPTCHA con honeypot, protección contra carritos falsos y análisis de malware en una única pantalla de administración. Como módulo de seguridad avanzada para PrestaShop, también incluye un panel de seguridad centralizado que muestra de un vistazo los intentos de inicio de sesión, los bloqueos activos y las direcciones IP marcadas, evitando así tener que recopilar los datos de seguridad de la tienda de diez registros distintos.
Cómo integrar estas once medidas de protección en un sistema funcional.
Ninguna de estas once medidas funciona bien de forma aislada. Un cortafuegos sin monitorización de inicios de sesión deja sin detectar una cuenta de administrador comprometida, y la autenticación de dos factores sin una URL de recuperación puede bloquear tu propio equipo durante una implementación.
Un módulo de seguridad de PrestaShop que abarca la protección del administrador, la defensa del frontend y el escaneo de malware en conjunto elimina por completo el problema de coordinación. Los propietarios de tiendas que evalúan unmódulo de cortafuegos de PrestaShop, como punto de partida, suelen comprobar si también incluye las otras diez funciones de esta lista antes de instalar nada.
PrestaShop Security Manager es un módulo de seguridad completo para PrestaShop, diseñado para reemplazar los plugins de un solo propósito que la mayoría de los comerciantes terminan instalando uno por uno: un plugin de autenticación de dos factores, un plugin CAPTCHA, una extensión de firewall independiente en otro lugar. En cambio, este módulo integra la protección del administrador, la defensa del frontend y el análisis de la integridad de los archivos en una única pantalla de configuración dentro del panel de administración de PrestaShop.
Si buscas un completo Módulo PrestaShop 2FA, una Módulo de cortafuegos de PrestaShop, una Módulo de protección contra ataques de fuerza bruta de PrestaShop, o simplemente una forma de bloquear su asegurar el backend sin hacer malabarismos con estas cinco extensiones diferentes, esto Gestor de seguridad avanzada de PrestaShop Cubre todo.
Este módulo está organizado en tres áreas funcionales, cada una con su propio conjunto de pestañas:
Seguridad del administrador: La seguridad del administrador incluye la autenticación de dos factores (2FA), protección contra ataques de fuerza bruta, protección de la IP del administrador, cambio de nombre de carpeta (URL de administrador oculta), autenticación HTTP y supervisión de la actividad de inicio de sesión.
Seguridad del frontend: Esto incluye el firewall de aplicaciones web, los encabezados de seguridad HTTP, la protección contra spam (CAPTCHA), la protección contra carritos de compra falsos, la protección de contenido y la autenticación HTTP de la tienda en línea.
Anti-malware: Escaneo programado, detección de amenazas e informes históricos de escaneo.
Cada una de estas áreas se documenta en detalle más adelante en este manual, y cada campo se explica en un lenguaje sencillo para que siempre sepa exactamente qué está activando antes de hacerlo.
Actualización (8 de julio de 2026): Nuevas funciones añadidas al módulo de seguridad de PrestaShop v1.0.1
La última actualización de Knowband Módulo de seguridad de PrestaShop Se introduce un panel de control y una función de seguridad de interfaz que funciona como un campo y proyecto HoneyPot dentro de la protección contra spam. Estas incorporaciones ofrecen a los propietarios de tiendas una visión más clara de la seguridad de su tienda y una defensa más sólida contra ataques automatizados, todo ello sin complicaciones técnicas.
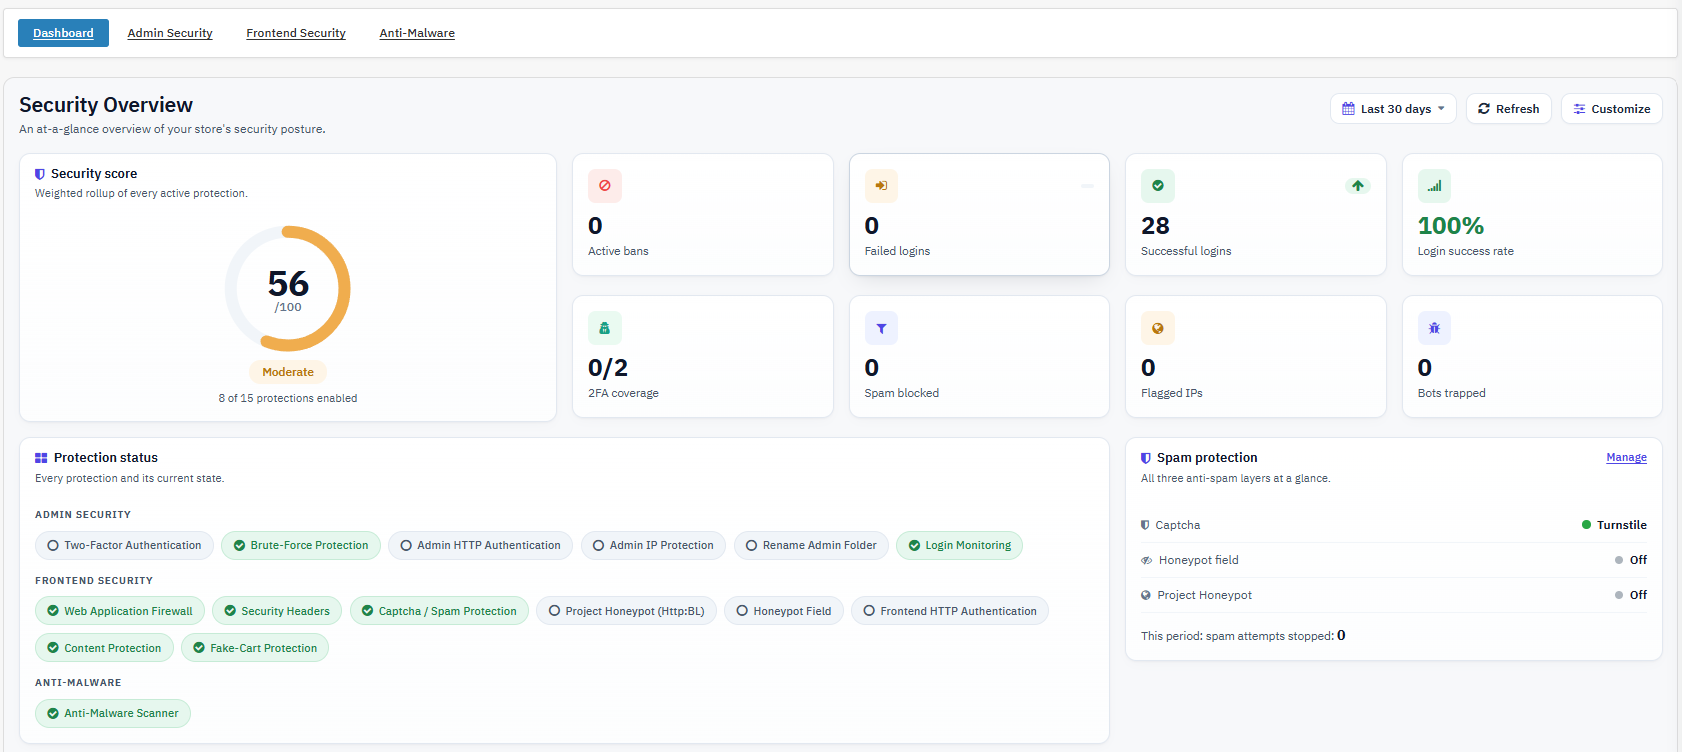
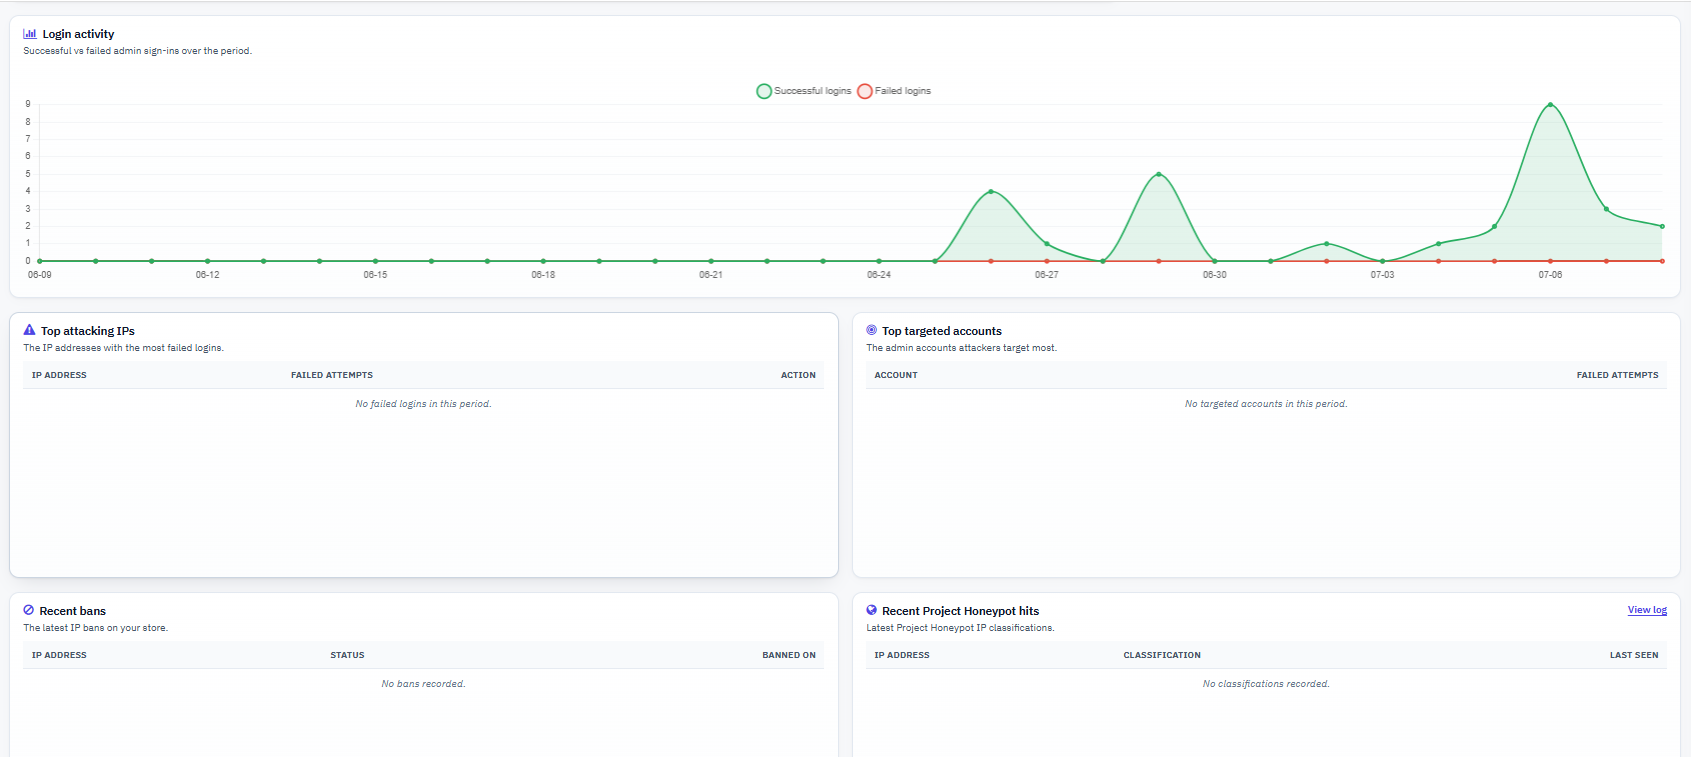
1. Nuevo panel de seguridad
Se ha añadido un panel de seguridad centralizado para que los administradores de las tiendas puedan ver el estado de seguridad completo de su tienda desde una sola pantalla.
El panel de control muestra detalles clave como:
Puntuación de seguridad
Medidas de seguridad activas
Intentos de inicio de sesión fallidos y exitosos
Tasa de éxito de inicio de sesión
Cobertura de autenticación de dos factores
Bloqueos de IP activos
Estadísticas de protección contra spam
Direcciones IP marcadas
Actividad de captura de bots
Clasificaciones recientes de proyectos Honeypot
Direcciones IP más atacadas
Cuentas de administrador más buscadas
Esta nueva función facilita a los comerciantes el seguimiento en tiempo real de los eventos de seguridad y la detección de problemas antes de que se agraven.
2. Protección contra trampas de miel
Una nueva función de Honeypot añade una primera capa de defensa invisible contra los bots. Funciona colocando un campo oculto dentro de ciertos formularios de la tienda en línea; los visitantes reales nunca lo notan, pero los bots que completan todos los campos automáticamente son detectados de inmediato.
Protege los formularios de registro, inicio de sesión, contacto, boletín informativo y comentarios sobre productos.
Funciona sin cambiar el tema de tu tienda.
No necesita servicio de terceros
Permanece invisible para los visitantes genuinos.
Reduce las entradas de spam y los registros falsos.
Para obtener resultados aún mejores, Honeypot funciona bien junto con el Módulo Captcha de PrestaShop para detener a los bots más avanzados.
3. Integración del proyecto Honeypot
Esta actualización también conecta el módulo con Project Honeypot, un servicio global de confianza que reconoce a los remitentes de spam conocidos y las direcciones IP maliciosas.
A diferencia de la protección basada únicamente en formularios, Project Honeypot comprueba la reputación del visitante incluso antes de que acceda a tus formularios.
Los principales aspectos destacados incluyen:
Verificaciones de reputación de IP en tiempo real a través del servicio Http-bl.
Modo observador para vigilar a los visitantes sospechosos sin bloquearlos.
Modo de acción para bloquear automáticamente las direcciones IP marcadas.
Configuración personalizada de la duración de la prohibición
Compatibilidad con listas blancas de IP para usuarios de confianza, redes de oficina y servicios CDN.
Registros claros que muestran la reputación del visitante y las acciones tomadas.
Requiere que los administradores confirmen su identidad con un código de un solo uso basado en el tiempo, generado por una aplicación de autenticación, además de su contraseña. Esto evita el acceso no autorizado a la cuenta, incluso si la contraseña se filtra, se adivina o se reutiliza de otra brecha de seguridad.
Protección de fuerza bruta
Bloquea temporalmente una dirección IP que acumula demasiados intentos fallidos de inicio de sesión de administrador dentro de un período de tiempo definido, neutralizando los scripts automatizados de relleno de credenciales y adivinación de contraseñas sin necesidad de intervención manual.
Si el script de un atacante intenta 50 combinaciones de contraseñas contra el inicio de sesión de administrador en menos de un minuto, la IP se bloquea automáticamente después del límite de reintentos configurado, durante el período de bloqueo configurado.
Protección de IP del administrador
Restringe el acceso al panel de administración a una lista definida de direcciones IP; el acceso de cualquier otro usuario se bloquea antes incluso de que llegue a la página de inicio de sesión. Este es el control más estricto contra los intentos de acceso de administrador externo, ya que bloquea la solicitud antes de que se verifiquen las credenciales.
Cambiar nombre de carpeta (URL de administrador oculta)
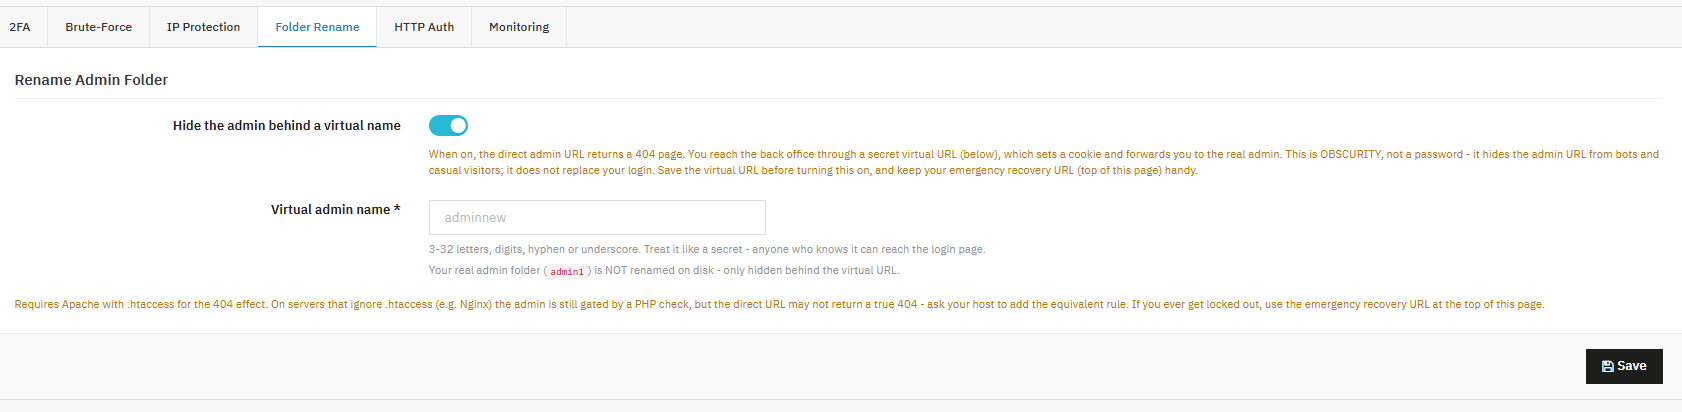
Este módulo oculta la carpeta de administración real tras una URL virtual secreta, de modo que la ruta real del panel de administración devuelve un error 404 a cualquiera que desconozca el nombre virtual. Esto evita que tu tienda aparezca entre los sitios que los bots detectan al buscar nombres comunes de carpetas de administración.
Autenticación HTTP (Administración y Frontend)
Mediante este módulo, puedes añadir una solicitud adicional de nombre de usuario y contraseña a nivel del navegador, tanto para el panel de administración como para la tienda online, o ambas, incluso antes de que se cargue la pantalla de inicio de sesión de PrestaShop. Se trata de una segunda capa de autenticación que funciona completamente fuera de la aplicación, útil para entornos de prueba, tiendas en fase de prelanzamiento o como puerta de enlace de administración adicional.
Firewall de aplicaciones web (WAF)
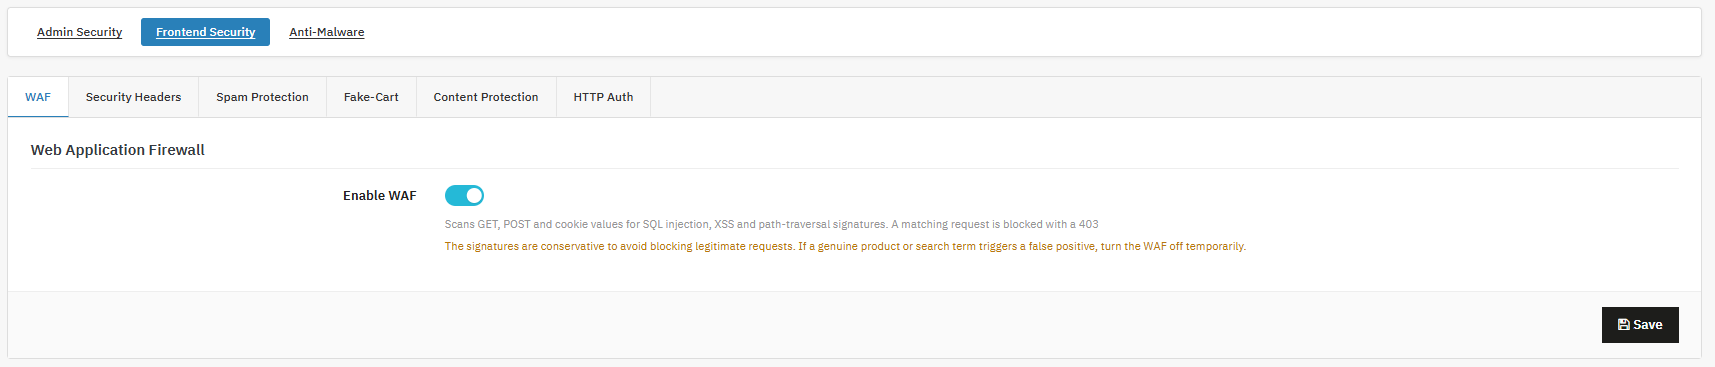
Inspecciona los datos entrantes de GET, POST y cookies en busca de patrones conocidos de inyección SQL, secuencias de comandos entre sitios (XSS) y ataques de recorrido de ruta (path-traversal), bloqueando las coincidencias con una respuesta HTTP 403. Esto detecta una gran parte de los intentos de explotación automatizados antes de que lleguen al código de PrestaShop.
Encabezados de seguridad HTTP
Agrega encabezados de respuesta (HSTS, protección contra clickjacking, protección contra detección de contenido, política de referencia, política de permisos) que instruyen a los navegadores para que apliquen medidas de seguridad adicionales. Esta es una forma segura de reforzar la seguridad de tu sitio web y, a menudo, es un requisito para las listas de verificación de PCI y auditorías de seguridad.
Protección contra spam (CAPTCHA)
Agrega la verificación CAPTCHA (Cloudflare Turnstile, Google reCAPTCHA o hCaptcha) al formulario de contacto y al formulario de registro de clientes, lo que reduce el envío de spam y la creación de cuentas fraudulentas sin necesidad de realizar cambios en el tema.
Protección contra carritos falsos
Bloquea las solicitudes de manipulación de carritos basadas en GET, una técnica común de los bots que rastrean y precargan los carritos utilizando parámetros de URL en lugar de acciones reales de añadir al carrito. Esto mantiene los datos del carrito y del inventario libres de ruido generado por bots sin afectar a los clientes reales.
Protección de contenido
Desincentiva la copia informal de contenido mediante el bloqueo de combinaciones de teclas con el botón derecho, copiar y pegar, ver el código fuente y las herramientas para desarrolladores, lo que aumenta el esfuerzo necesario para la extracción informal de descripciones e imágenes de productos.
Análisis antimalware
Realiza análisis programados de integridad de archivos en tu instalación de PrestaShop, comparando los archivos con una base de referencia segura y marcando los archivos nuevos o modificados como posibles amenazas. Esto revela indicios de una vulnerabilidad, como código inyectado, archivos principales modificados o archivos nuevos inesperados, a menudo mucho antes de que sea visible en la tienda online.
3. Instalación del módulo PrestaShop Security Manager
Cargando el módulo
Inicie sesión en el panel de administración de PrestaShop con una cuenta de administrador.
Navegue a Módulos> Administrador de módulos.
Haga clic en Cargar un módulo en la esquina superior derecha.
Seleccione el archivo ZIP del módulo que descargó después de la compra.
Espere a que finalice el indicador de progreso de la carga. No abandone la página durante este paso, ya que podría interrumpir la transferencia de archivos en conexiones lentas.
El módulo añade una nueva entrada al menú de tu panel de administración, normalmente debajo de los módulos instalados o en un elemento de menú de seguridad específico, según el tema de PrestaShop que utilices. Al abrirlo, accederás a una pantalla de configuración organizada en tres áreas principales, cada una dividida en sus propias pestañas:
Seguridad del administrador: Controles que se aplican a las sesiones de inicio de sesión y administración de la oficina administrativa, incluyendo la autenticación de dos factores (2FA), la protección contra ataques de fuerza bruta, la protección de la IP del administrador, el cambio de nombre de carpetas, la autenticación HTTP y la supervisión de inicios de sesión, que incluye la subvista de empleados para administrar las inscripciones individuales de 2FA.
Seguridad del frontend: Controles que se aplican al tráfico orientado al cliente, incluidos el cortafuegos de la aplicación web, los encabezados de seguridad HTTP, la protección contra spam, la protección contra carritos de compra falsos, la protección de contenido y la autenticación HTTP de la tienda en línea.
Anti-malware: Configuración del escaneo e informes históricos de escaneo, incluida la URL CRON utilizada para el escaneo programado y un registro de escaneos anteriores que permite realizar búsquedas y filtrar datos.
En la parte superior de la página de configuración, independientemente de la pestaña en la que se encuentre, encontrará la URL de recuperación de emergencia, un enlace permanente que desactiva las funciones restrictivas del módulo con un solo clic si alguna vez te quedas sin acceso.
Importante: Esta es la información más importante del módulo en este manual de usuario. Puede copiarla ahora, antes de configurar nada más, y guardarla fuera del panel de administración, donde puede acceder a esta información.
5. Seguridad del administrador
La seguridad del administrador es el núcleo de esto. Módulo de seguridad de administración de PrestaShopEl conjunto de controles que protegen el acceso al panel de administración, que es el objetivo más valioso de cualquier tienda online, es fundamental. Una cuenta de administrador comprometida ofrece a un atacante un alcance mucho mayor que cualquier vulnerabilidad en la interfaz de usuario. Por ello, esta sección merece la máxima atención durante la configuración inicial.
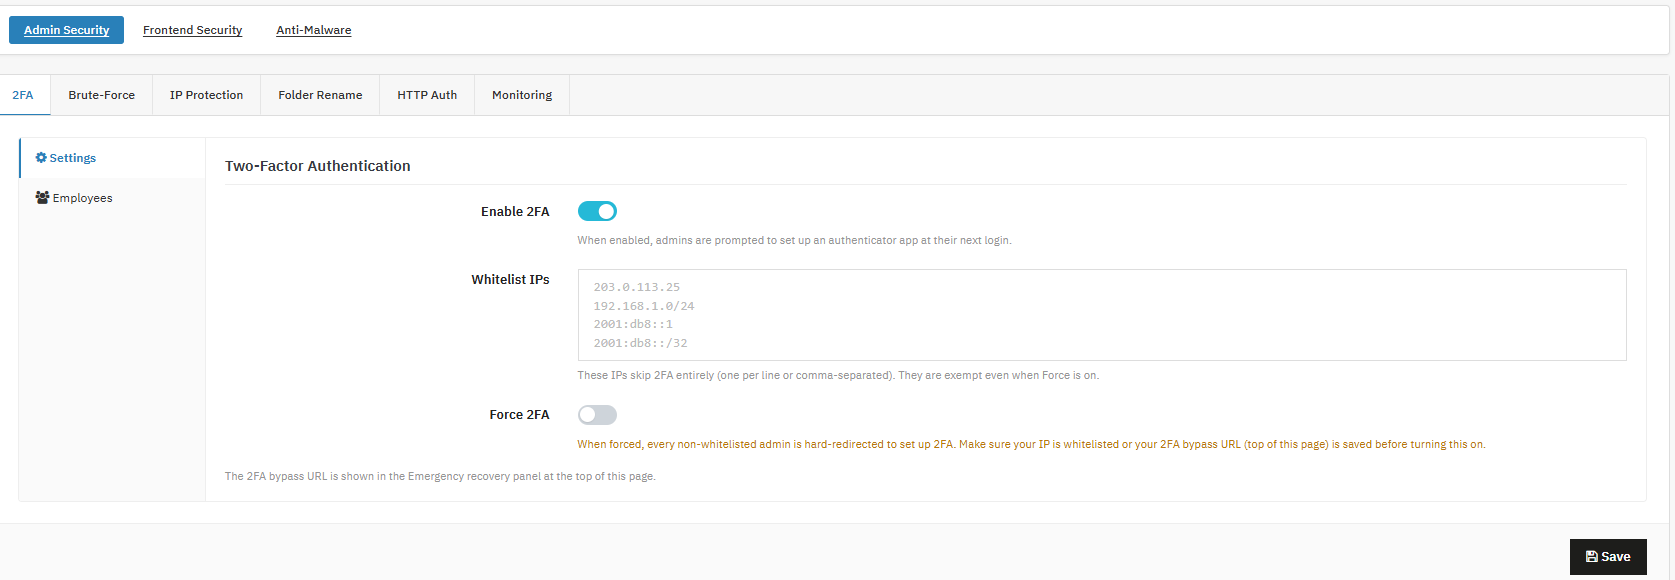
Autenticación de dos factores (2FA)
Los administradores de la tienda pueden usar esto Módulo de autenticación de dos factores de PrestaShop requerir un código de un solo uso basado en el tiempo de una aplicación de autenticación además de la contraseña normal, cerrando el
Habilitar 2FA: Activa la compatibilidad con la autenticación de dos factores (2FA) mediante el interruptor; los administradores son redirigidos para configurar una aplicación de autenticación en su próximo inicio de sesión.
Habilitar para todas las tiendas, incluso si aún no es obligatorio.
Direcciones IP en la lista blanca: Administradores de tiendas con direcciones IP añadidas que omiten la autenticación de dos factores por completo, una por línea o separadas por comas; exentos incluso cuando la opción “Forzar” está activada.
Se recomienda añadir su oficina o su casa como medida de seguridad antes de activar la autenticación de dos factores (2FA).
Fuerza de autenticación de dos factores: Puedes redirigir a todos los administradores que no estén en la lista blanca para que configuren la autenticación de dos factores antes de que puedan continuar.
Además, habilítelo solo después de agregar una IP de confianza a la lista blanca o confirmar su URL de recuperación.
b) Empleados
ID: Identifica la cuenta del empleado.
Estado de la autenticación de dos factores: Muestra si la autenticación de dos factores (2FA) está configurada actualmente para ese empleado o no, utilizando la pestaña de estado de 2FA.
Se recomienda realizar comprobaciones periódicas, especialmente después de cambios de personal.
Comportamiento: Restablece (deshabilita) una inscripción de 2FA perdida para que el empleado pueda configurarla de nuevo.
Úselo inmediatamente si un empleado pierde su dispositivo de autenticación.
La estrategia de implementación recomendada consiste en habilitar primero la autenticación de dos factores (2FA) en modo opcional y, posteriormente, activarla una vez que todos los usuarios se hayan registrado. Esto evita el acceso no autorizado a cuentas mediante contraseñas filtradas, adivinadas o reutilizadas, ya que una contraseña robada por sí sola ya no es suficiente para iniciar sesión. Resulta especialmente útil para tiendas con acceso remoto o de contratistas, oficinas administrativas con varios empleados o cualquier tienda que haya sufrido una vulneración de acceso previamente.
Importante: Nunca fuerces la autenticación de dos factores (2FA) en todo el sitio sin antes incluir en la lista blanca al menos una IP de confianza o confirmar que la URL de recuperación de emergencia funciona. Mantén la lista de IPs en la lista blanca corta y revísala periódicamente, ya que esas direcciones eluden la 2FA por completo. La pestaña Empleados te permite recuperar el acceso a la cuenta de un compañero sin desactivar la protección 2FA para toda la tienda, lo cual es útil en caso de pérdida o reemplazo de teléfonos, reinstalaciones de aplicaciones y desvinculación de empleados. Restablecer el estado de la 2FA es recomendable incluirlo en tu lista de verificación estándar de desvinculación cada vez que un empleado se vaya.
2. Protección contra fuerza bruta
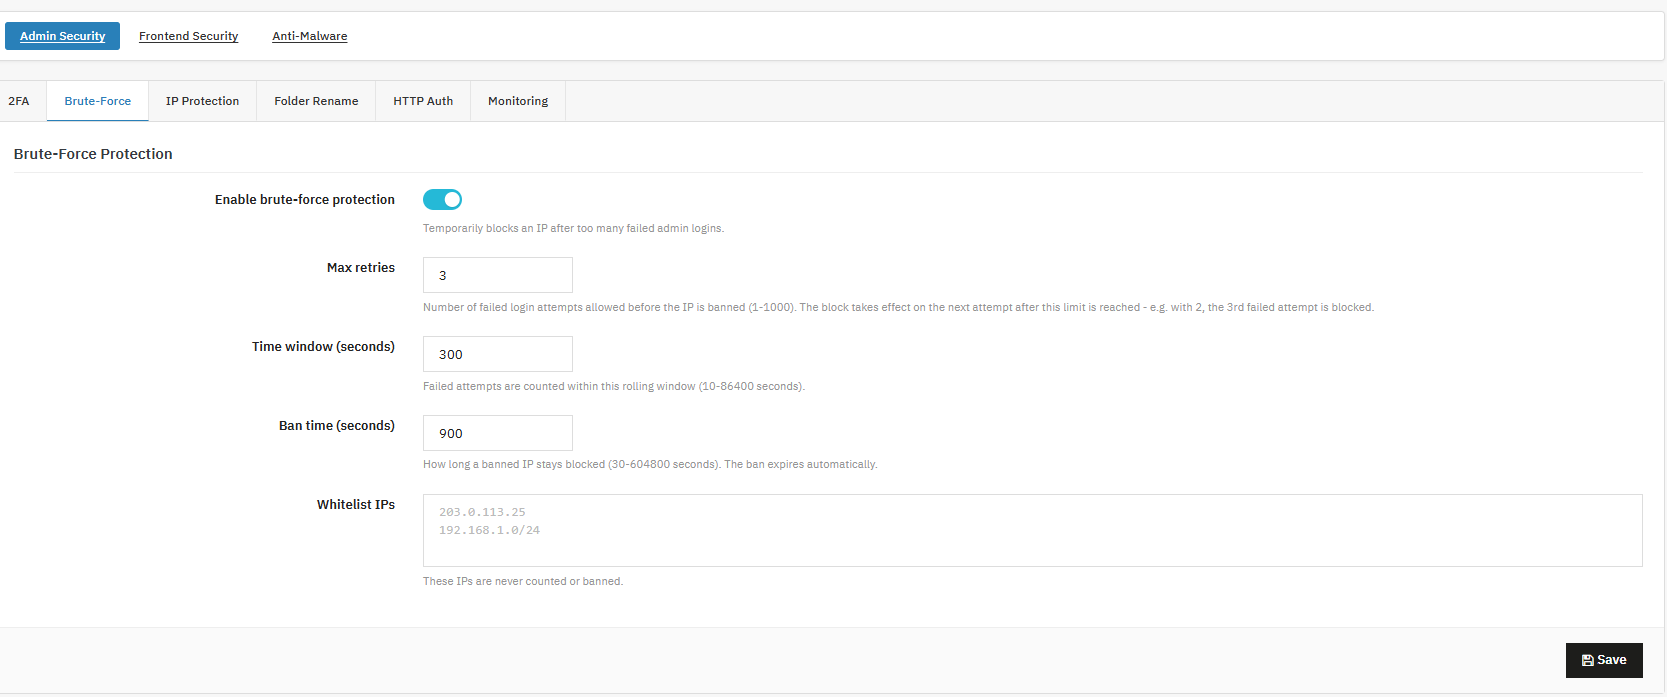
Los administradores de la tienda pueden usar esto Módulo de protección contra ataques de fuerza bruta de PrestaShop Bloquear automáticamente las direcciones IP que superen un número definido de intentos de inicio de sesión fallidos, deteniendo los scripts de relleno de credenciales sin necesidad de supervisión manual.
Habilitar la protección contra ataques de fuerza brutaEsta función bloquea temporalmente una IP tras demasiados intentos fallidos de inicio de sesión como administrador. Se recomienda activar la protección contra ataques de fuerza bruta en su tienda de producción.
Máximo de reintentos: El número máximo de reintentos es la cantidad de intentos fallidos permitidos antes de que se active una prohibición en el siguiente intento después de alcanzar el límite.
Puedes añadir el valor de 5 intentos, ya que es un valor predeterminado razonable.
Ventana de tiempo (segundos): Esta ventana deslizante es un intervalo de tiempo en el que se contabilizan los intentos fallidos.
Tiempo de prohibición (segundos): Este tiempo de bloqueo muestra cuánto tiempo permanece bloqueada una IP en el sistema; además, expira automáticamente.
Direcciones IP en la lista blanca: Agregue las direcciones IP que nunca se han contabilizado o que han sido bloqueadas, y agregue las direcciones IP de oficina/VPN de confianza.
Comience con valores moderados, revise su registro de intentos de inicio de sesión después de una semana y ajuste la configuración si aún observa patrones de ataque repetidos desde diferentes direcciones IP. Este es el núcleo de la Módulo de fuerza bruta de PrestaShop Funcionalidad: neutraliza directamente los intentos automatizados de adivinar contraseñas sin necesidad de monitorizar los registros en tiempo real. Es recomendable combinarlo con la autenticación de dos factores (2FA) en lugar de depender únicamente de la protección contra ataques de fuerza bruta, ya que esta última ralentiza a los atacantes, mientras que la 2FA los detiene por completo, incluso si finalmente se adivina la contraseña. Los bloqueos son automáticos y temporales, por lo que no es necesario desbloquear manualmente una IP; se elimina automáticamente una vez transcurrido el plazo del bloqueo.
3. Protección de la IP del administrador
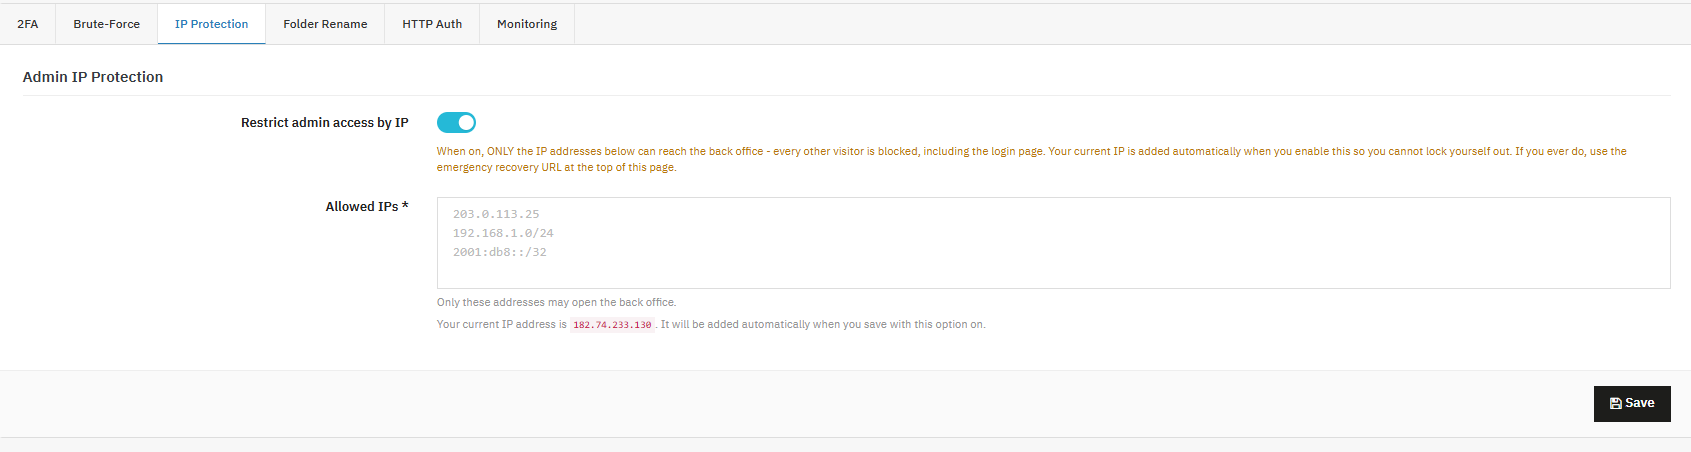
Los administradores de la tienda pueden usar esto Módulo de restricción de IP de PrestaShophttps://www.knowband.com/es/prestashop-security-manager Limitar el acceso a la administración interna a una lista fija de direcciones IP de confianza, bloqueando a todos los demás visitantes, incluidos los bots que ni siquiera llegan a ver la página de inicio de sesión.
Restringir el acceso de administrador por IP: Esta función le permite limitar el acceso a la administración a una lista específica de direcciones IP de confianza.
Cómo funciona:
Cuando esta opción esté habilitada, solo las direcciones IP que se enumeran a continuación podrán acceder a su Back Office; cualquier otro visitante, incluido cualquiera que intente acceder a la página de inicio de sesión, será bloqueado.
Para su seguridad, su dirección IP actual se añade automáticamente a la lista de direcciones permitidas en el momento en que activa esta opción, para que no se quede sin acceso accidentalmente.
Direcciones IP permitidas (obligatorio): Solo las direcciones IP introducidas aquí podrán acceder al Back Office.
4. Cambiar el nombre de la carpeta de administración.
Ocultar nombre de la carpeta de administración: Los administradores de la tienda pueden usar esta función, que forma parte del Módulo de Seguridad de PrestaShop, para ocultar la URL real del panel de administración tras una dirección virtual secreta. Esto evita que su tienda sea detectada por los escáneres automatizados que intentan adivinar los nombres comunes de las carpetas de administración.
Oculta al administrador tras un nombre virtual: Cuando esta opción está activada, la URL de administración directa devuelve un error 404 y solo se puede acceder al panel de administración a través de la URL virtual que configure a continuación. Nombre de administrador virtual: Introduzca un nombre de entre 3 y 32 letras, dígitos, guiones o guiones bajos. Utilice este nombre como secreto, al igual que una contraseña.
5. Autenticación HTTP (Administrador)
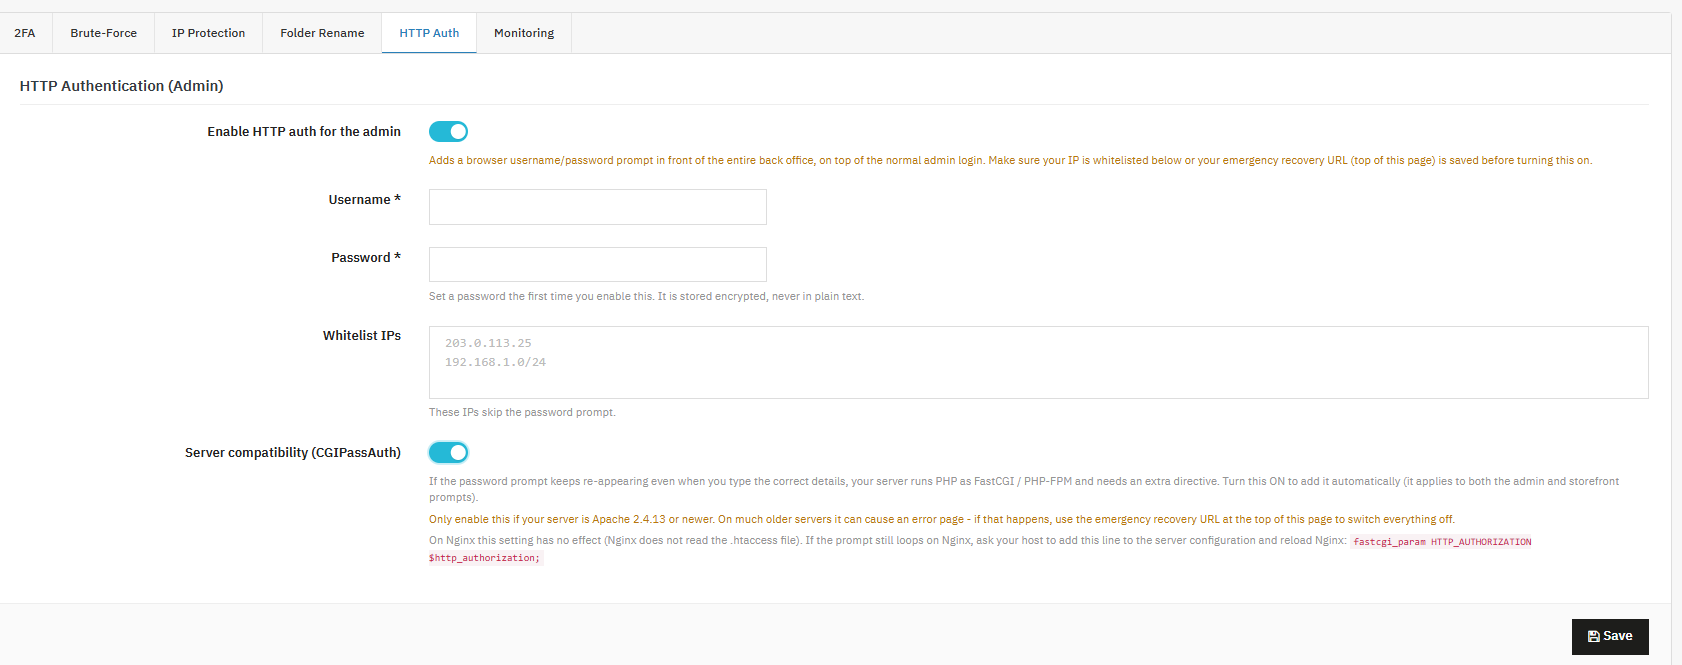
Los administradores de la tienda pueden usar esta función para agregar una solicitud de nombre de usuario y contraseña a nivel del navegador, justo delante de todo el panel de administración, superpuesta al inicio de sesión normal del administrador de PrestaShop como una puerta de acceso adicional.
Habilitar la autenticación HTTP para el administrador.
Esta función forma parte del módulo de seguridad de PrestaShop. Esta opción en particular añade una solicitud de nombre de usuario y contraseña antes incluso de que se cargue la pantalla de inicio de sesión de administrador, lo que proporciona una capa adicional de seguridad además de las credenciales de administrador habituales.
Habilitar la autenticación HTTP para el administradorCuando esta opción está activada, los visitantes deben introducir un nombre de usuario y una contraseña en una ventana emergente del navegador antes de poder ver la pantalla de inicio de sesión de administrador.
Nombre de usuario / Contraseña: Estas son las credenciales necesarias para la solicitud de autenticación HTTP. La contraseña se almacena cifrada y nunca se guarda en texto plano.
Direcciones IP en la lista blanca: Las direcciones IP que aparecen aquí omitirán por completo la solicitud de contraseña.
Compatibilidad del servidor (CGIPassAuth): Esto añade una directiva necesaria en los servidores que ejecutan PHP como FastCGI/PHP-FPM, donde de otro modo el encabezado de autenticación no se transmite correctamente.
6. Monitoreo de inicios de sesión
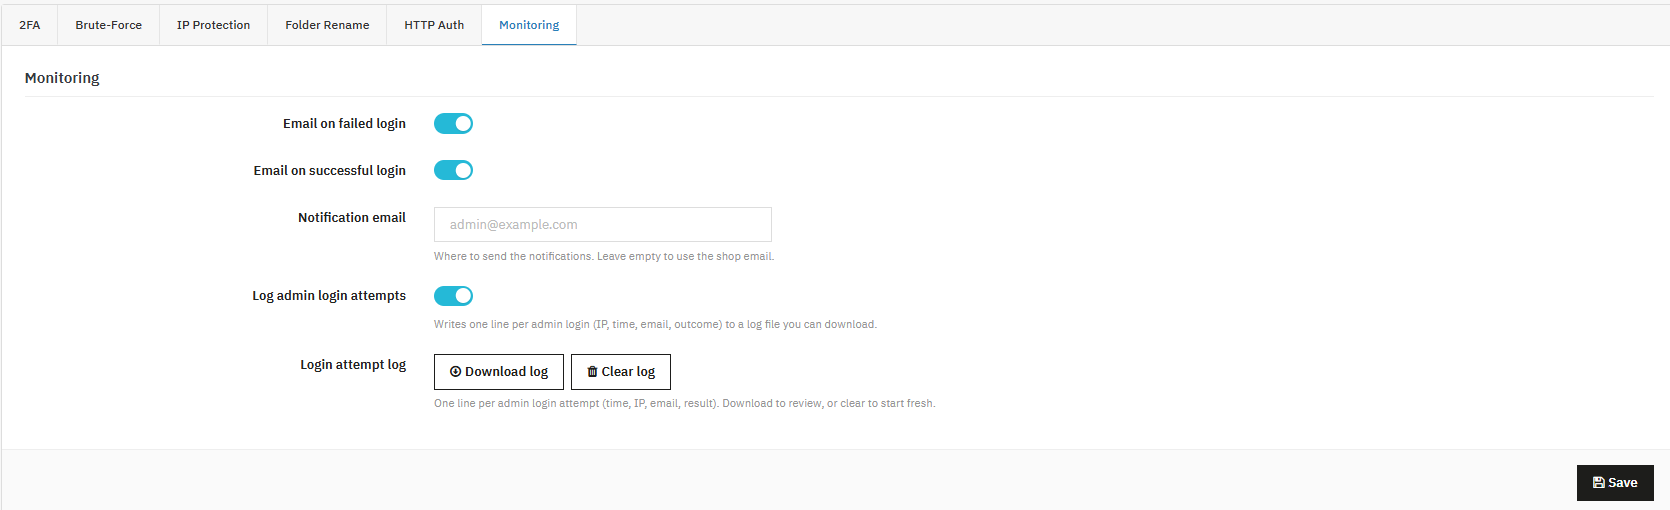
Los administradores de la tienda pueden usar esto Módulo de seguridad de inicio de sesión de PrestaShop Función para recibir alertas sobre inicios de sesión exitosos y mantener un registro de auditoría descargable de cada intento de inicio de sesión de administrador.
Notificaciones de inicio de sesión y registro de auditoría
Correo electrónico tras un inicio de sesión exitoso: Esta opción envía un correo electrónico de notificación cada vez que un administrador inicia sesión correctamente en el panel de administración.
Correo electrónico de notificación: Esta es la dirección a la que se envían las alertas de inicio de sesión. Si se deja en blanco, se utilizará por defecto la dirección de correo electrónico de tu tienda.
Intentos de inicio de sesión de administrador registrados: Esta opción registra una línea por cada intento de inicio de sesión, incluyendo la dirección IP, la hora, el correo electrónico y el resultado, en un archivo de registro descargable.
Registro de intentos de inicio de sesión: Este es el registro propiamente dicho. Los botones de descarga se activan una vez que existen entradas.
6. Protección del frontend
La seguridad del frontend protege su tienda online, la parte de su sitio con la que interactúan directamente todos los clientes y todos los bots. Aquí es donde entra en juego la seguridad del frontend. Módulo de cortafuegos de PrestaShop, una Módulo captcha de PrestaShop, y un Módulo de encabezados de seguridad de PrestaShop Todas las funcionalidades coexisten, cada una abordando una categoría diferente de amenazas para el cliente.
Firewall de aplicaciones web
Los administradores de la tienda pueden usar esto Módulo WAF de PrestaShop para bloquear automáticamente las solicitudes que contengan patrones conocidos de inyección SQL, secuencias de comandos entre sitios y recorrido de rutas antes de que lleguen al código de la propia tienda online.
Encabezados de seguridad HTTP
Los administradores de la tienda pueden usar esto Módulo de encabezados de seguridad de PrestaShop para instruir a los navegadores de los visitantes para que apliquen automáticamente protecciones adicionales, sin ningún cambio visible en la propia tienda online.
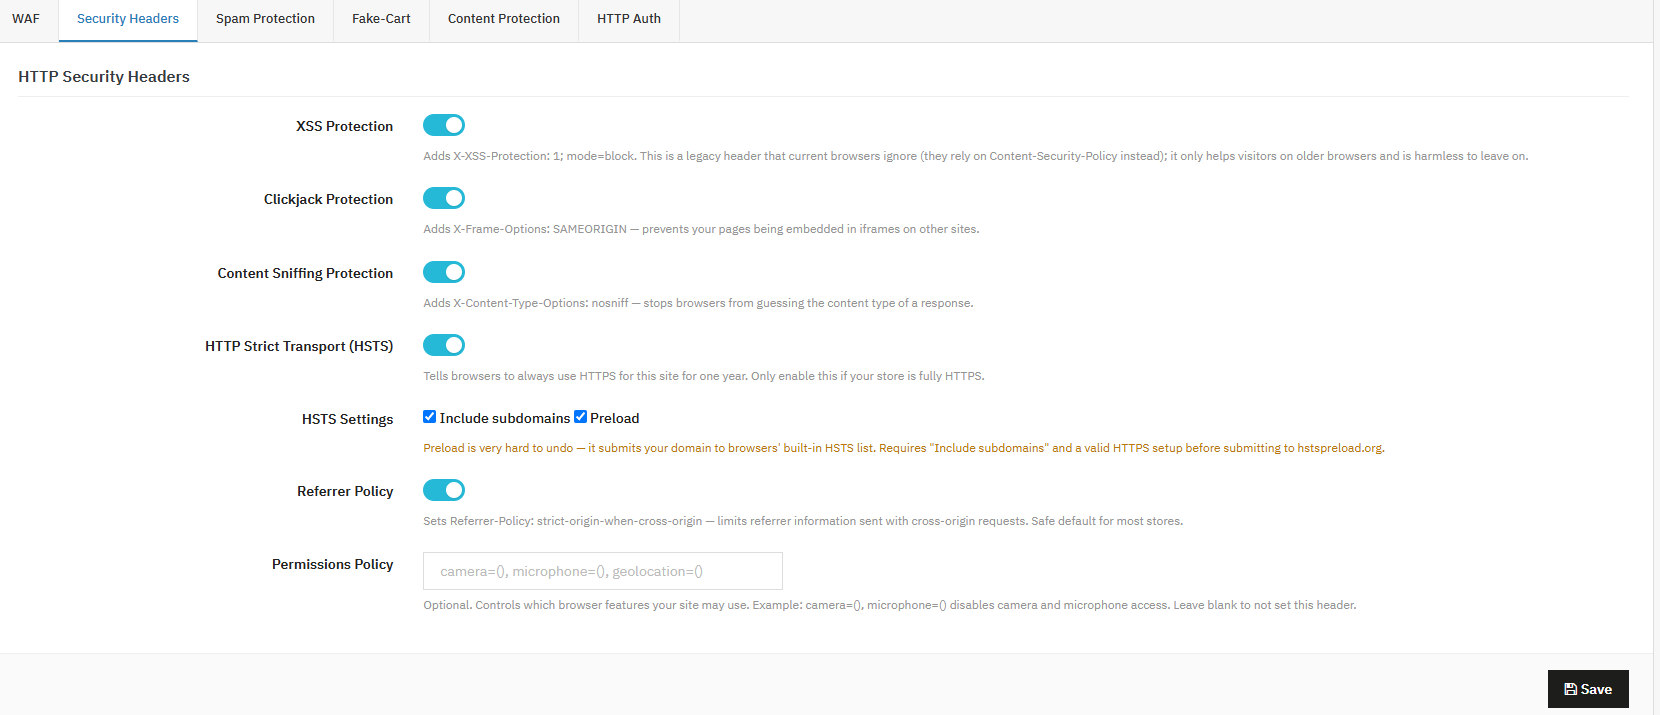
Encabezados de seguridad
Estas configuraciones añaden instrucciones pequeñas e invisibles que indican a los navegadores web cómo gestionar tu tienda de forma segura. No necesitas conocimientos técnicos para usarlas; la mayoría son seguras y puedes activarlas sin preocuparte por ellas.
Protección XSS Esta es una función de seguridad antigua que ayuda a bloquear cierto tipo de ataque. La mayoría de los navegadores modernos ahora cuentan con una mejor protección integrada, pero activarla no supone ningún problema; considérelo como un bloqueo de respaldo para navegadores más antiguos.
Protección contra clickjacking Esto impide que otros sitios web muestren secretamente tu tienda dentro de un marco oculto en su propia página, un truco que a veces se utiliza para engañar a los visitantes y hacer que hagan clic en cosas que no querían.
Protección contra la detección de contenido En ocasiones, los navegadores intentan adivinar el tipo de archivo que están viendo, lo cual puede ser aprovechado por atacantes. Esta configuración indica a los navegadores que confíen en el tipo de archivo especificado por tu tienda, en lugar de intentar adivinarlo.
Navegación solo mediante HTTPS (HSTS) Esto indica a los navegadores que siempre se conecten a tu tienda utilizando la versión segura y cifrada de tu sitio (HTTPS), y nunca la versión no segura.
Incluir subdominios / Precarga Esto extiende esa misma regla de conexión segura a cualquier subdominio que utilice (como blog.yourstore.com) y, opcionalmente, puede registrar su tienda en una lista global que los navegadores comprueban automáticamente.
Política de referencias Cuando alguien hace clic en un enlace de tu tienda a otro sitio web, los navegadores suelen compartir información sobre la procedencia del visitante. Esta configuración limita la cantidad de información que se comparte.
Política de permisos Esta configuración te permite controlar qué funciones del dispositivo, como la cámara o el micrófono, pueden utilizar las páginas de tu tienda en el navegador del visitante.
Protección Anti-Spam
Los administradores de la tienda pueden usar esto Módulo de protección contra spam de PrestaShop y Módulo captcha de PrestaShop Funcionalidad para añadir automáticamente la verificación CAPTCHA a los formularios de contacto y registro de clientes.
1. Protección contra spam (CAPTCHA)
Esta función es parte de la Módulo de seguridad de PrestaShop, ayudando a evitar que los bots y los spammers inunden sus formularios de contacto y registro con envíos basura. Como una función integrada Módulo antispam de PrestaShop y Módulo captcha de PrestaShop, funciona junto con otras herramientas como una Módulo reCAPTCHA de PrestaShop, Módulo de torniquete Cloudflare para PrestaShop, y Módulo hCaptcha de PrestaShopTodo ello diseñado para verificar que quien envía los formularios es un visitante real, y no un bot.
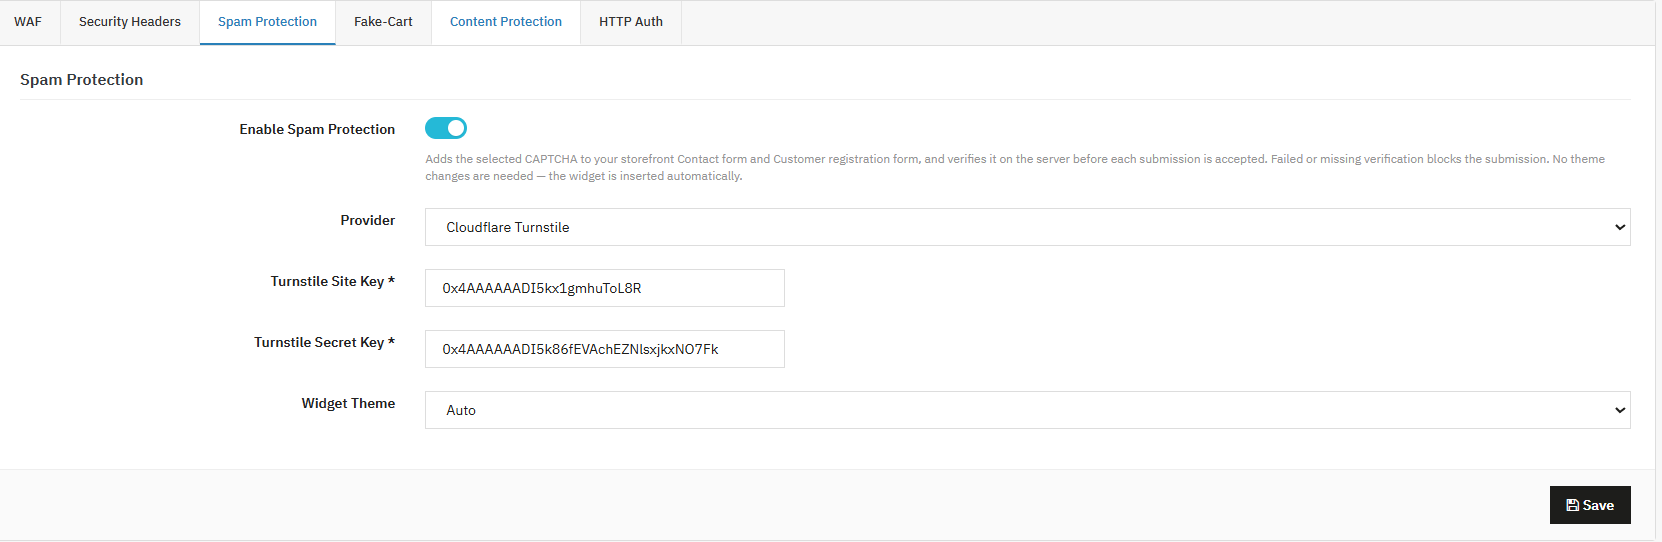
Habilitar la protección contra spam Al activarse, esta opción añade una verificación CAPTCHA a tus formularios de contacto y registro. La verificación se realiza en el servidor antes de que se acepte el formulario, por lo que no se puede eludir.
Proveedor Aquí es donde eliges qué servicio CAPTCHA usar: Cloudflare Turnstile, Google reCAPTCHA o hCaptcha. Cada uno funciona de forma ligeramente diferente, pero todos cumplen la misma función: bloquear el spam automatizado.
Clave del sitio / Clave secreta Se trata de códigos especiales proporcionados por el servicio CAPTCHA que hayas elegido, que conectan tu tienda de forma segura con dicho servicio.
Tema del widget Esto controla el aspecto del cuadro CAPTCHA, por ejemplo, Automático, Claro u Oscuro.
2. [Nuevo] Campo de trampas para miel
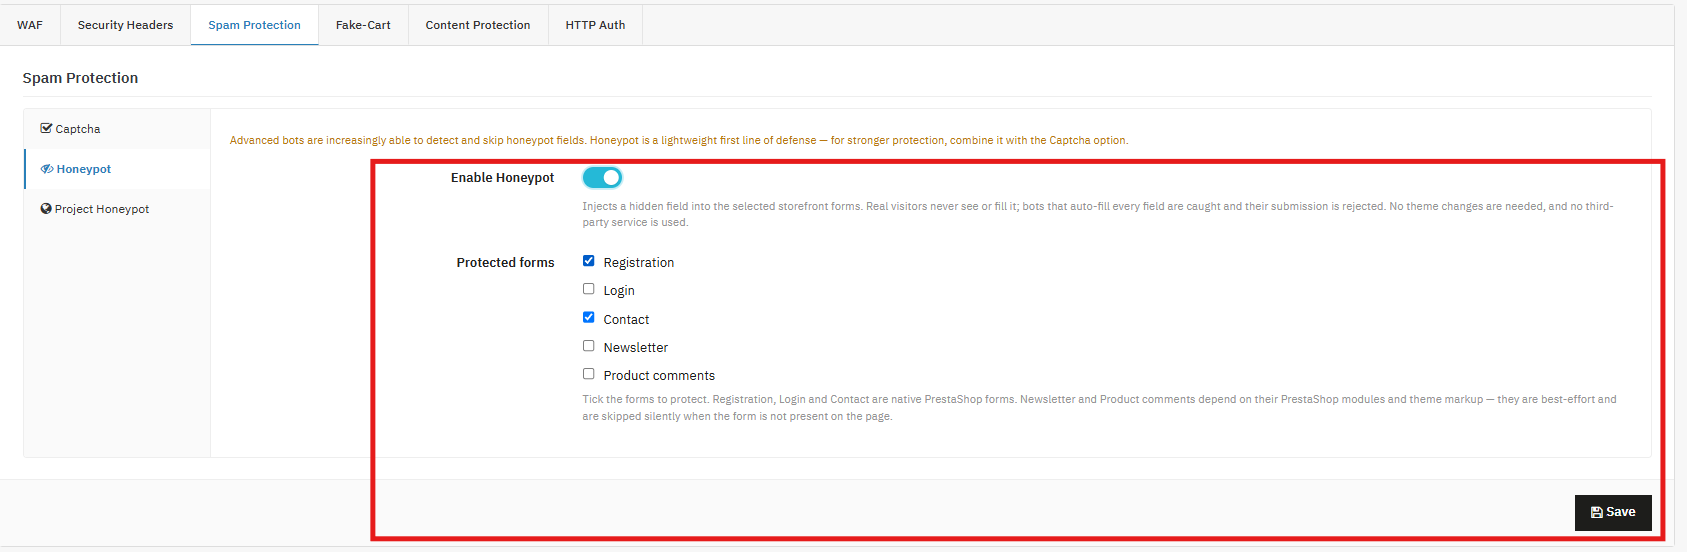
Honeypot añade una capa adicional de protección contra el spam en tu interfaz de usuario mediante la inserción de campos invisibles en los formularios seleccionados. Los visitantes o clientes reales nunca ven estos campos, pero los bots automatizados que intentan rellenarlos todos pueden detectarse y bloquearse. Esta protección sencilla y eficaz reduce el spam, las cuentas falsas y los inicios de sesión automatizados, a la vez que mantiene una experiencia de compra fluida para los clientes reales.
Habilitar HoneypotActiva esta opción para habilitar la protección Honeypot en tu tienda. Una vez activada, el módulo añade discretamente un campo oculto a los formularios que selecciones. Si un bot rellena ese campo, su envío se marca como sospechoso y se bloquea antes de procesarse.
Formularios protegidos: Elija qué formularios deben estar cubiertos por la protección Honeypot. El módulo admite:
Registración de – Impide la creación automática de cuentas y los registros falsos.
Iniciar sesión– Bloquea los intentos de inicio de sesión automatizados y los ataques basados en bots.
Contacto Mantiene los mensajes de spam y las consultas automatizadas fuera de tu bandeja de entrada.
Boletín informativo– Evita suscripciones falsas o automatizadas al boletín informativo. Nota: Esto depende de la configuración de tu módulo de boletín y tema. Si el formulario no se encuentra en la página, la protección se omite automáticamente.
Comentarios del productoProtege los formularios de reseñas y comentarios contra el spam y las entradas automáticas. Nota: Esto depende del módulo de comentarios de productos y de la configuración del tema. Si el formulario no está disponible, la protección se omite automáticamente.
3.0 Proyectos HoneyPot
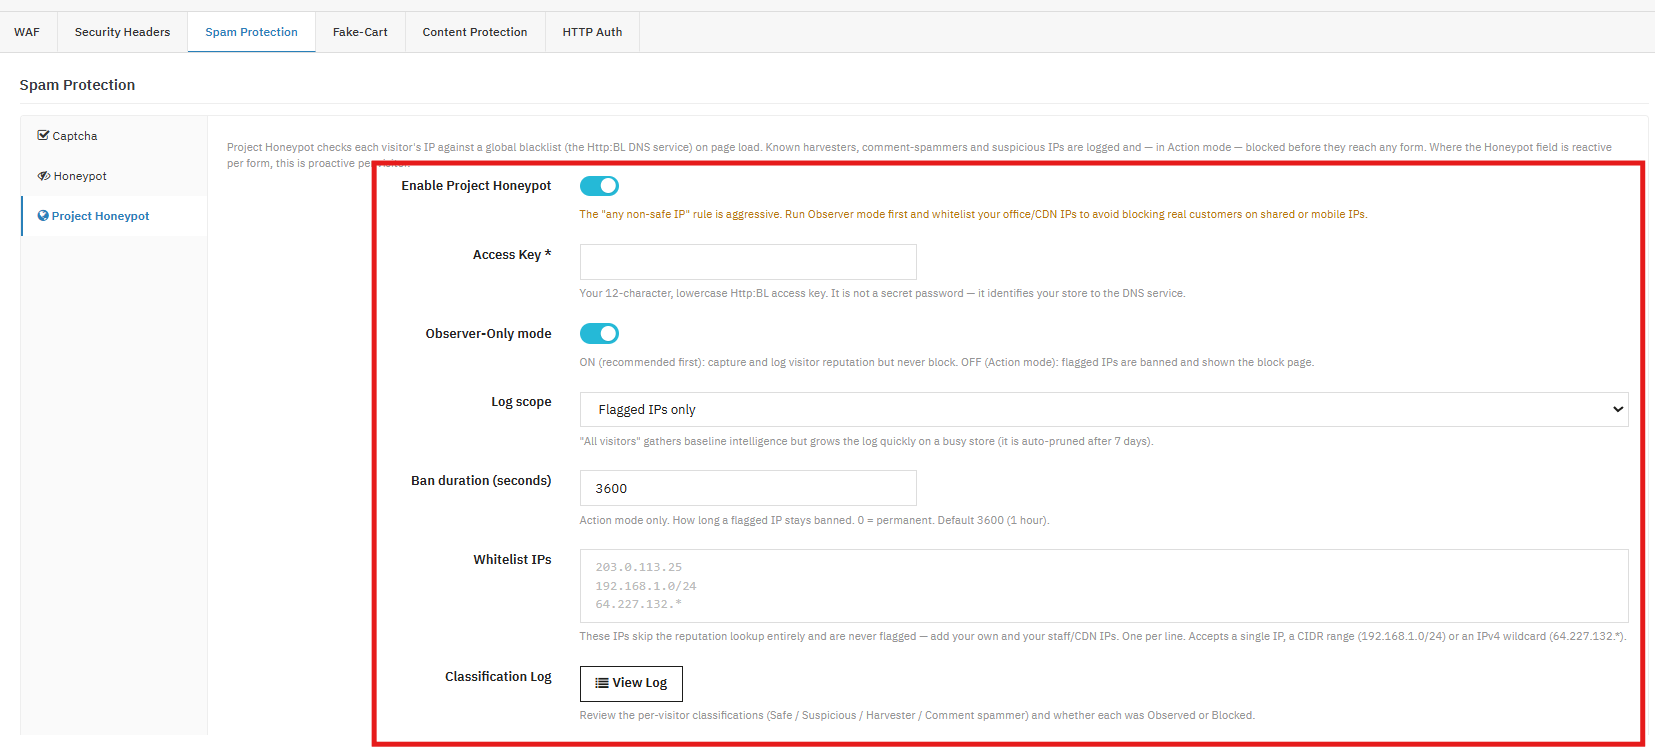
Habilitar el proyecto Honeypot: Controla la pestaña para controlar toda la función. Cuando está habilitada, la IP de cada visitante se verifica con Http: BL (la lista negra basada en DNS de Project Honeypot) tan pronto como carga una página. Esto es lo que la hace “proactiva” en comparación con un campo de formulario honeypot, que solo reacciona cuando alguien envía un formulario. Llave de accesoLa clave de acceso es un identificador de 12 caracteres en minúsculas emitido por Project Honeypot que vincula tus consultas HTTP:BL con tu cuenta. No es una credencial secreta (no otorga acceso a nada), simplemente le indica al servicio DNS qué sitio está realizando la consulta, de forma similar a una clave API utilizada para la atribución/limitación de velocidad en lugar de la autenticación. Modo solo para observadoresSe buscan y clasifican las direcciones IP, y se registra toda la información, pero nunca se bloquea a nadie. Esta es una fase de recopilación de datos. Alcance del registro: El ámbito del registro en el módulo de seguridad de PrestaShop controla la cantidad de información que se escribe en el registro de clasificación. Solo direcciones IP marcadas: más ligero, solo registra a los visitantes que Http: BL considera riesgosos. Todos los visitantesRegistra la clasificación de cada visitante, incluyendo los considerados “seguros”, lo cual es útil para obtener una visión general de la reputación de tu tráfico. Crece rápidamente, por lo que las entradas se eliminan automáticamente después de 7 días.
Duración de la prohibición (segundos): Solo es relevante cuando estás en modo de acción (IP marcada). Establece cuánto tiempo permanece bloqueada una IP antes de que se le permita intentarlo de nuevo.
Lista blanca de direcciones IP Puedes incluir las direcciones IP en la lista blanca para que nunca se bloqueen. Registro de clasificación: Muestra la IP de cada visitante, su clasificación (Segura, Sospechosa, Recolectora o Spammer de comentarios) y si el sistema solo la observó o la bloqueó. Esto es lo que revisas durante la fase de Observación para comprobar si hay falsos positivos antes de pasar al modo de Acción.
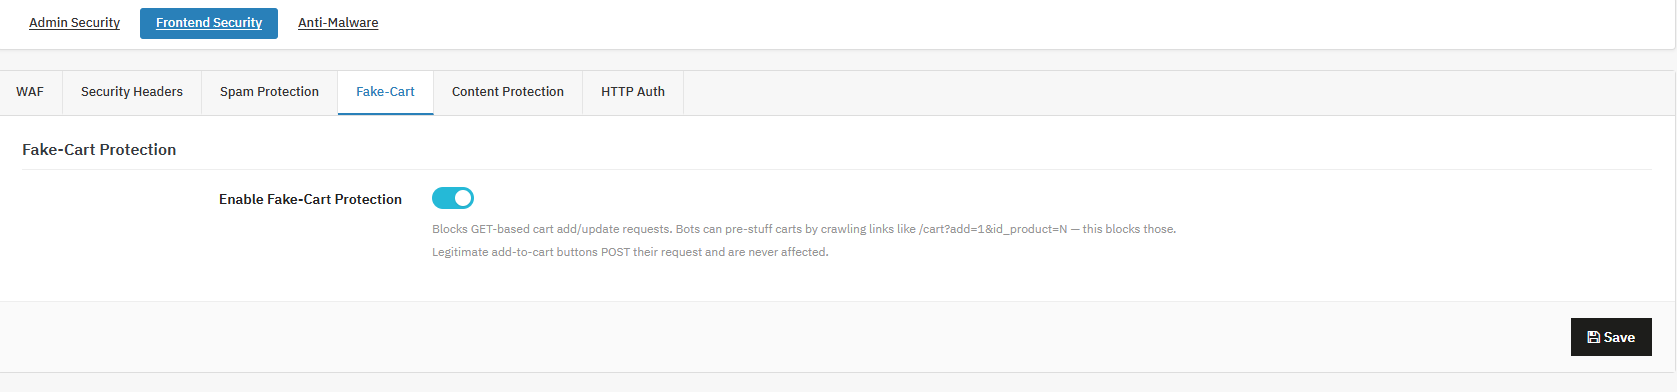
Protección contra carritos falsos
Protección contra manipulación de carros
Esta función se utiliza para bloquear la manipulación automatizada del carrito basada en GET, una técnica común mediante scripts que es distinta de las acciones genuinas de agregar al carrito realizadas por compradores reales. Los administradores de la tienda pueden confiar en esto. Knowband Esta función protege su tienda de bots o scripts que intentan agregar artículos a un carrito manipulando directamente una URL, en lugar de navegar por la tienda de forma normal.
Protección de contenido
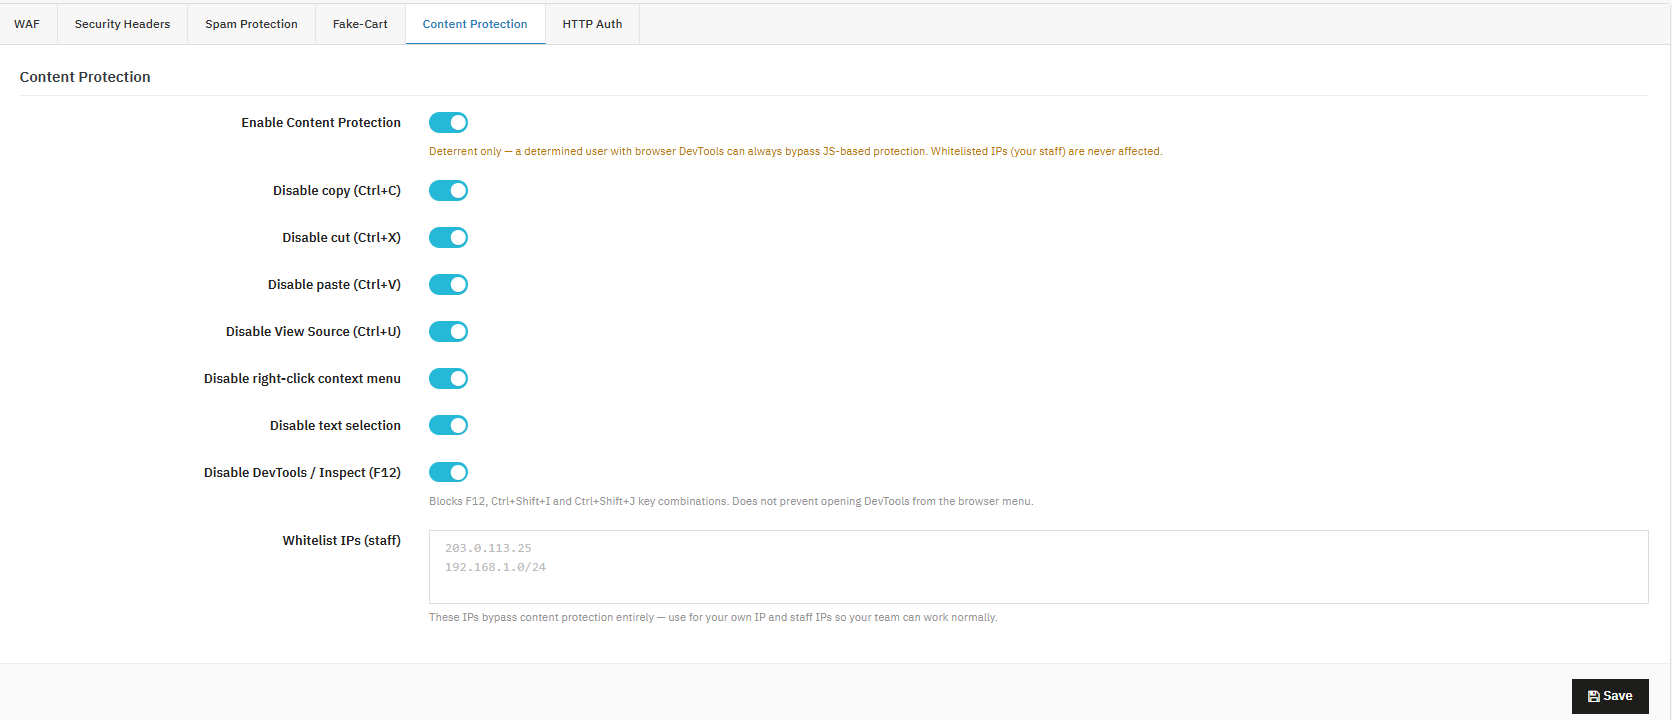
Los administradores de la tienda pueden utilizar este módulo de protección de contenido de PrestaShop para evitar la copia indiscriminada de textos e imágenes del escaparate.
Habilitar la protección de contenido Esta función actúa como interruptor principal para la protección de contenido. Ten en cuenta que solo sirve como medida disuasoria; un usuario decidido aún puede eludirla utilizando las herramientas para desarrolladores de su navegador.
Deshabilitar copiar / cortar / pegar Esta función se utiliza para bloquear los atajos de teclado que los visitantes usarían normalmente para copiar, cortar o pegar contenido de sus páginas.
Deshabilitar la visualización del código fuente (Ctrl+U) Esta función se utiliza para bloquear el acceso directo del navegador que permite a los visitantes ver el código fuente de su página.
Deshabilitar el menú contextual del clic derecho Esta función se utiliza para eliminar el menú contextual (clic derecho), de modo que los visitantes no puedan usarlo para guardar imágenes o copiar contenido.
Deshabilitar la selección de texto Esta función se utiliza para evitar que los visitantes resalten o seleccionen texto en la página.
Deshabilitar DevTools / Inspeccionar (F12) Esta función se utiliza para bloquear los atajos de teclado F12, Ctrl+Mayús+I y Ctrl+Mayús+J. Tenga en cuenta que esto no impide que se abran las Herramientas para desarrolladores a través del menú del navegador.
Lista blanca de direcciones IP (personal) Los administradores de la tienda pueden usar este campo para listar las direcciones IP que eluden todas las restricciones de protección de contenido.
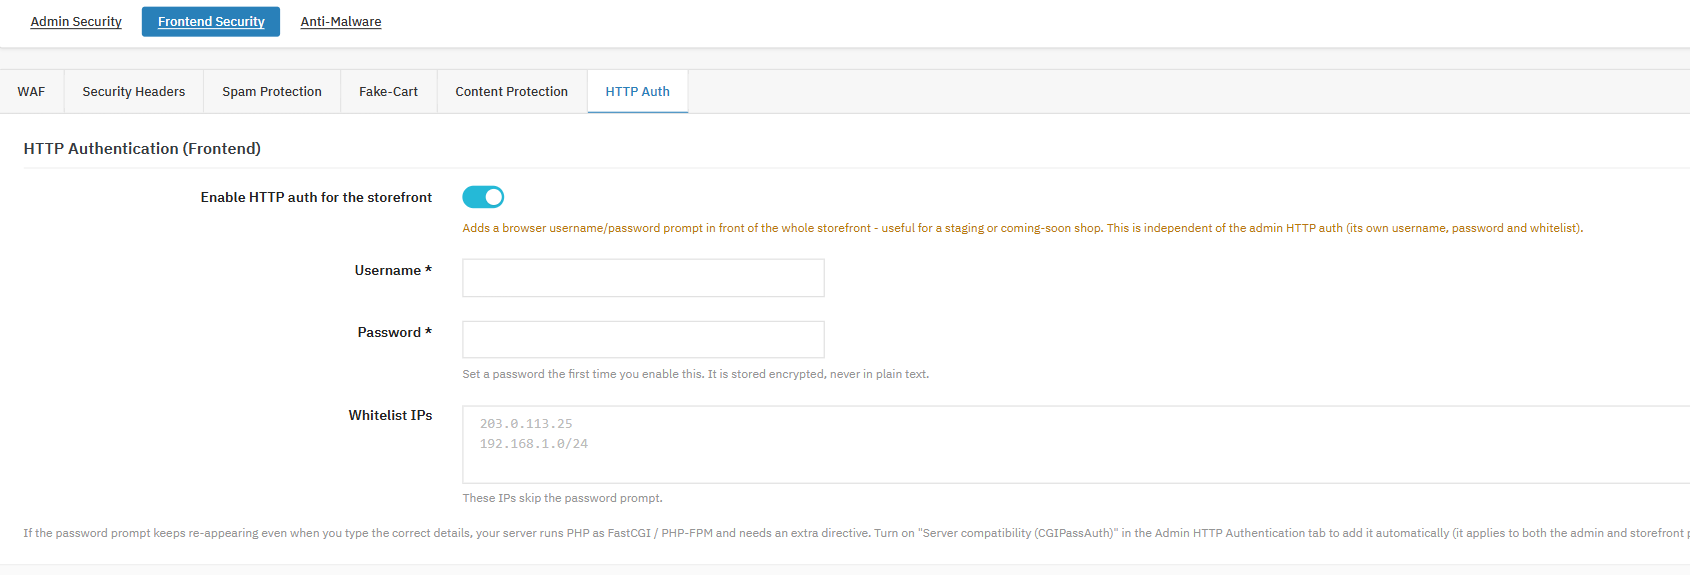
Autenticación HTTP (Frontend)
Los administradores de la tienda pueden usar esto Knowband Módulo de protección con contraseña de PrestaShop para restringir el acceso a toda la tienda online mediante una solicitud de nombre de usuario y contraseña a nivel de navegador. Esto es independiente de la autenticación HTTP de administrador que se describe en la Sección 7.
Habilitar la autenticación HTTP para la tienda en línea. Esta función se utiliza para añadir una solicitud de contraseña delante de toda la página principal de la tienda, antes de que se pueda visualizar cualquier página.
Nombre de usuario / Contraseña Los administradores de la tienda pueden usar este campo para configurar credenciales específicas para cada tienda, que se almacenarán cifradas.
IP de la lista blanca Los administradores de la tienda pueden usar este campo para listar las direcciones IP que omiten por completo la solicitud de contraseña en la página principal.
Esta función se utiliza para mantener privada una tienda en fase de prelanzamiento o de prueba, evitando su acceso a los motores de búsqueda y a los visitantes ocasionales. La restricción de acceso es intencionada; esta configuración está diseñada para limitar completamente el acceso, no para funcionar de forma invisible en segundo plano.
Si la solicitud de contraseña se repite continuamente incluso después de ingresar la contraseña correctamente en un servidor que ejecuta FastCGI/PHP-FPM, los administradores de la tienda pueden habilitar la configuración CGIPassAuth en Autenticación HTTP de administrador, en la Sección 7, Pestaña 5. Esta configuración se aplica tanto a las solicitudes de administrador como a las de la tienda en línea.
7. Protección contra malware
La protección antimalware completa el módulo con un análisis programado de la integridad de los archivos, una capa que funciona independientemente de la seguridad de inicio de sesión y la protección de la tienda online, centrada exclusivamente en detectar cambios no autorizados en los archivos de su instalación.
Configuración
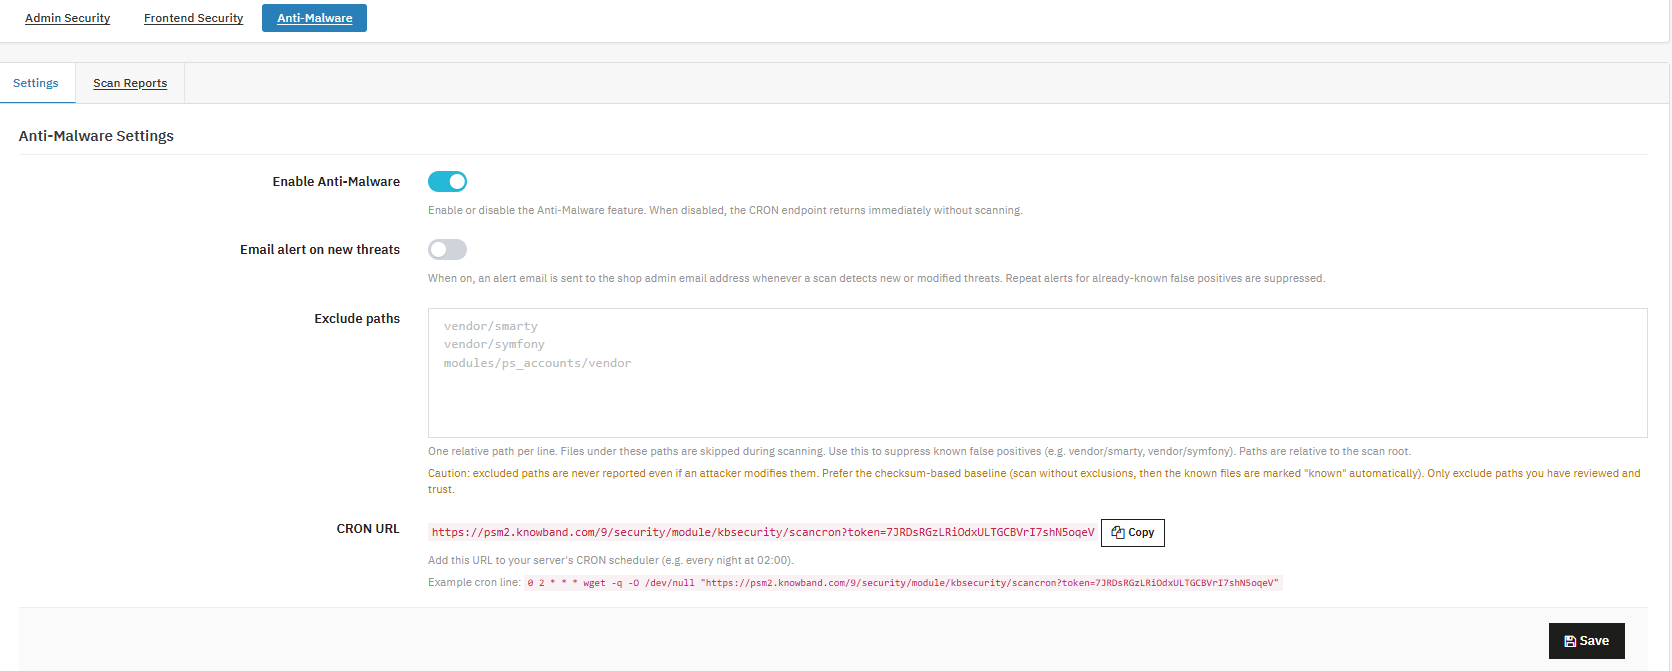
Habilitar el antivirus Esta función actúa como interruptor principal del escáner antimalware. Cuando está desactivada, el punto final de escaneo regresa inmediatamente sin escanear nada.
Alerta por correo electrónico sobre nuevas amenazas Esta función se utiliza para enviar una alerta al correo electrónico del administrador de la tienda cada vez que un análisis detecta amenazas nuevas o modificadas. Las alertas repetidas por falsos positivos conocidos se suprimen automáticamente, por lo que no recibirá notificaciones sobre el mismo elemento dos veces.
Excluir rutas Los administradores de la tienda pueden usar este campo para listar las rutas relativas, una por línea, que deben omitirse durante el escaneo. Esto es útil para evitar falsos positivos conocidos, como los directorios de proveedores.
URL de CRON Esta función se utiliza para proporcionar una URL única y protegida mediante un token que activa un escaneo cada vez que el planificador de su servidor la solicita.
Para configurarlo correctamente, habilite la función, active las alertas por correo electrónico y agregue la URL de CRON a las tareas programadas de su panel de control de alojamiento (o directamente al crontab de su servidor si lo administra usted mismo), generalmente programadas para horas de menor actividad, como las 2 a. m. Las alertas solo se activan para amenazas realmente nuevas o modificadas; una vez que se ha detectado un archivo y se ha excluido o confirmado, se suprimen las alertas repetidas para ese mismo elemento conocido, por lo que su bandeja de entrada no se inundará con el mismo hallazgo noche tras noche.
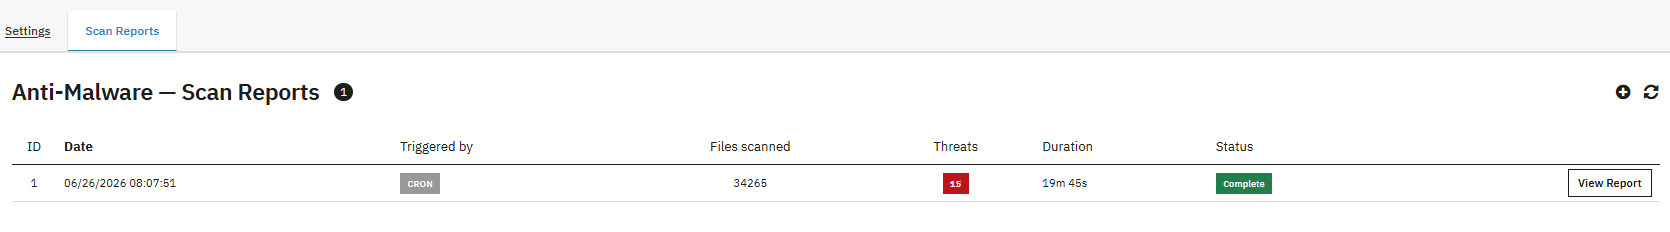
Escanear informes
ID Esta función se utiliza para asignar un identificador secuencial a cada ejecución de escaneo, lo que facilita la consulta de los escaneos individuales.
Fecha Esta función se utiliza para registrar cuándo se realizó cada escaneo.
Desencadenado por Esta función se utiliza para mostrar si un análisis se ejecutó manualmente o mediante la tarea programada CRON.
Archivos escaneados Esta función se utiliza para mostrar el número total de archivos comprobados durante esa ejecución del análisis.
Amenazas Esta función se utiliza para mostrar el número de archivos nuevos o modificados detectados durante el análisis.
Duración Esta función se utiliza para registrar cuánto tiempo tardó en completarse el escaneo.
Estado Esta función se utiliza para indicar el estado de finalización del escaneo.
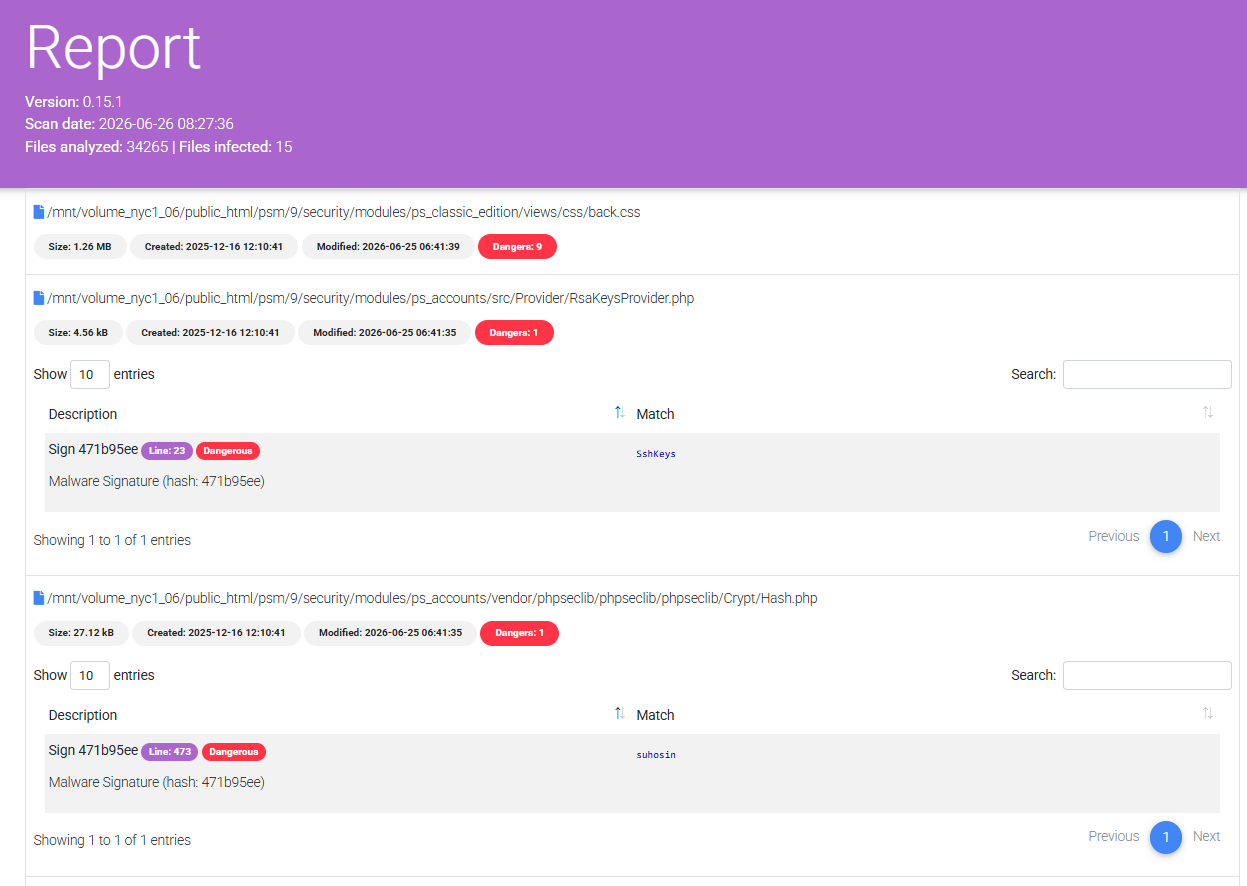
Ver informe Los administradores de la tienda pueden usar esta opción para abrir los resultados detallados de ese análisis específico.
8. Conclusión
PrestaShop Security Manager reúne las protecciones que la mayoría de las tiendas terminan necesitando por partes, incluyendo una Módulo PrestaShop 2FA, una Módulo de fuerza bruta de PrestaShop, una Módulo de cortafuegos de PrestaShop, una Módulo captcha de PrestaShopy el análisis de integridad de archivos y antimalware, en una única configuración centralizada. Backend seguro de PrestaShopConfigurado cuidadosamente, comenzando con la monitorización de inicios de sesión y la URL de recuperación de emergencia antes de añadir controles más restrictivos, reduce significativamente las rutas de ataque más comunes dirigidas a las tiendas PrestaShop sin generar inconvenientes para los clientes legítimos ni para su propio equipo.