
Gestionar una tienda PrestaShop implica proteger mucho más que un sitio web. Tu tienda almacena cuentas de clientes, historiales de pedidos, direcciones, credenciales de administrador y todos los servicios de pago, envío, marketing y análisis que hayas integrado. Por lo tanto, la seguridad en PrestaShop no es una simple casilla de verificación técnica. Es un riesgo empresarial, sin duda alguna.
La IA no ha cambiado tanto las amenazas de seguridad como las ha acelerado. Los correos electrónicos de phishing ya no tienen la gramática deficiente ni la redacción extraña de antes; ahora parecen mensajes que enviaría un compañero de trabajo. Analizar una tienda en busca de módulos obsoletos y vulnerables solía requerir tiempo y esfuerzo. Ahora es un proceso automatizado y casi instantáneo. Lo mismo ocurre con el robo de credenciales: lo que antes requería un esfuerzo manual ahora puede ejecutarse a una escala que un solo atacante jamás habría podido alcanzar hace unos años.
Debatir si la IA es “buena” o “mala” para la seguridad es, en cierto modo, un debate equivocado. La pregunta que realmente importa para el dueño de una tienda es más sencilla: ¿su sistema actual está preparado para afrontar ataques más rápidos y contundentes que los que sufría hace dos o tres años?
Todo se reduce a lo básico si se hace correctamente. Una versión obsoleta del núcleo de PrestaShop y de los módulos sigue siendo la causa más común de vulnerabilidades en las tiendas. Controla el acceso a las cuentas de administrador y sus privilegios. Autentícate correctamente y no solo con contraseña. Mantente alerta ante cualquier actividad inusual en lugar de asumir que el silencio significa seguridad. Realiza análisis de malware periódicamente. Verifica las integraciones de terceros antes de instalarlas. Y ten un plan de recuperación real, probado, no solo supuesto, porque tarde o temprano algo logrará infiltrarse, con o sin ayuda de IA.
1.0 Por qué están cambiando las preocupaciones de seguridad de PrestaShop
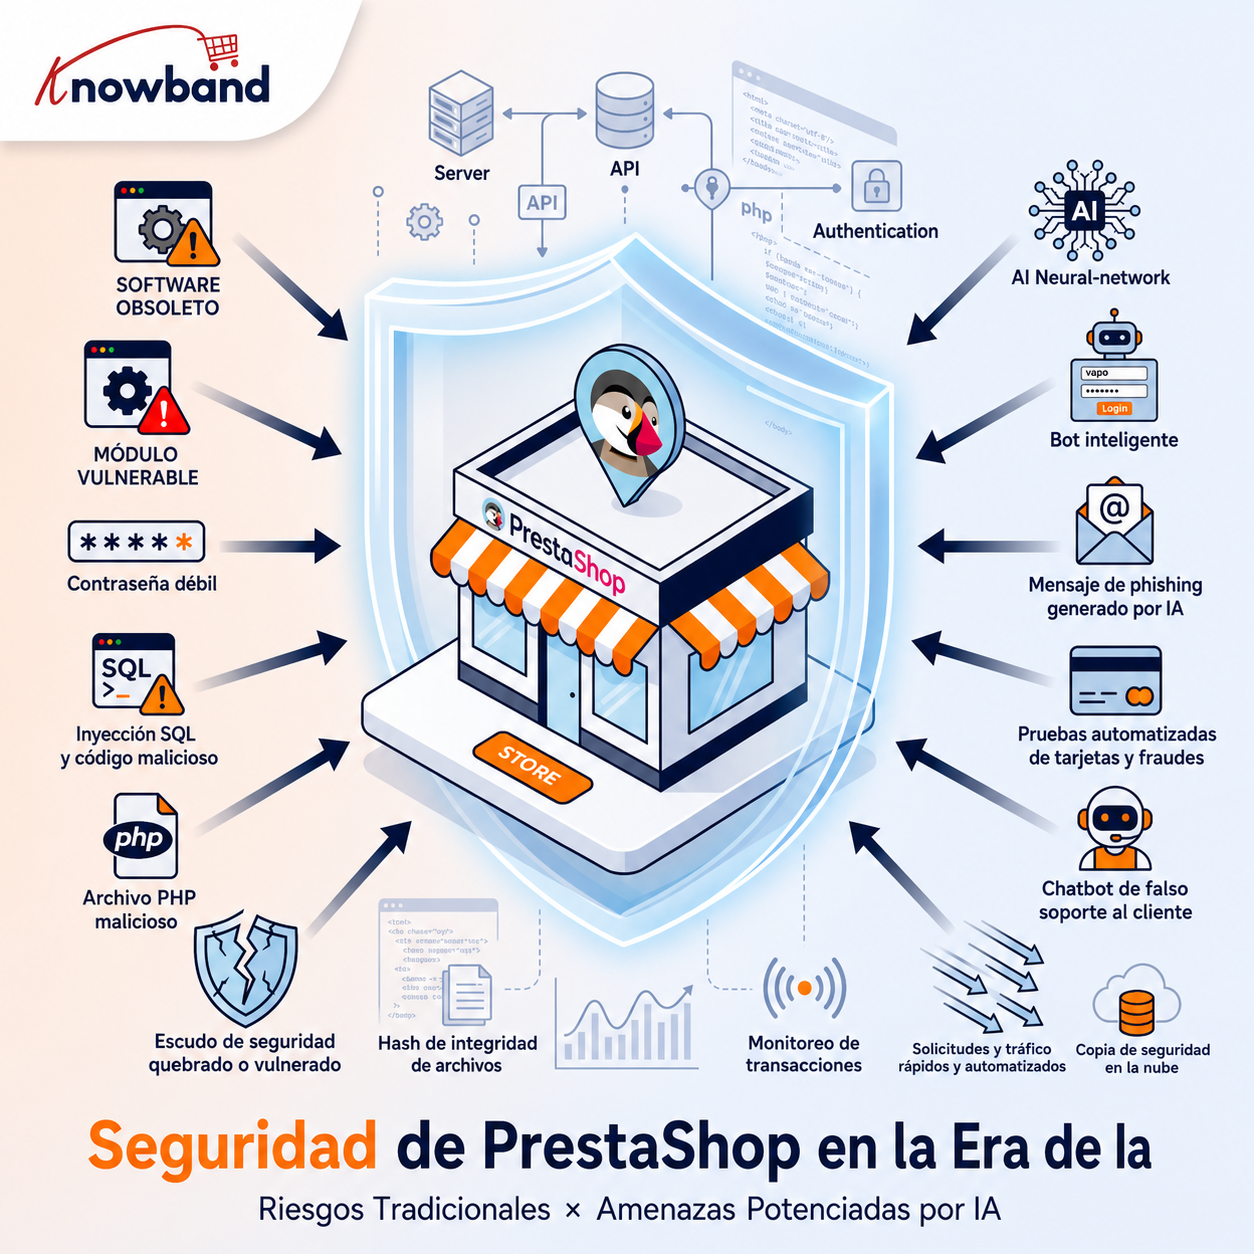
Los problemas de seguridad no se han vuelto completamente nuevos de repente debido a la IA. La inyección SQL, el XSS, el robo de contraseñas, el malware, los módulos vulnerables, las modificaciones maliciosas de archivos y los ataques a las páginas de pago existen desde hace años.
La diferencia radica en la rapidez y la cantidad con que los atacantes pueden encontrar estas vulnerabilidades.
Con la ayuda de la IA, pueden automatizar sus actividades de reconocimiento, producir material de phishing creíble, detectar vulnerabilidades y multiplicar el número de ataques de credenciales.
Para una tienda online, esto significa que una vulnerabilidad que de otro modo pasaría desapercibida podría descubrirse mucho antes.
Una tienda PrestaShop típica puede incluir:
- Núcleo de PrestaShop
- Módulos de pago
- Integraciones de envío
- Análisis y scripts publicitarios
- Módulos personalizados
- Temas de terceros
- Software de servidor
- Servicios CDN o WAF
- API y webhooks
- Cuentas de administrador
- Cuentas de clientes
Cada módulo/script adicional crea otra dependencia que necesita mantenimiento.
Eso no significa que debas evitar las integraciones. Significa que necesitas tener visibilidad sobre qué está instalado, qué tiene acceso a tu tienda y qué sucede cuando un componente se vuelve vulnerable.
2.0 Las mayores preocupaciones de seguridad de PrestaShop para los propietarios de tiendas
1. Núcleo y módulos de PrestaShop obsoletos
Uno de los controles de seguridad más básicos sigue siendo uno de los más fáciles de descuidar: mantener el software actualizado.
PrestaShop mantiene un proceso de asesoramiento sobre seguridad y su política de seguridad actual establece que las actualizaciones de seguridad se aplican normalmente a la última versión.
Esto cobra especial importancia cuando una vulnerabilidad afecta a una versión anterior o a un componente de terceros.
Corregir una vulnerabilidad y limpiar un sitio web comprometido son dos tareas diferentes.
Si descubre archivos PHP sospechosos, código JavaScript inesperado, plantillas modificadas, cuentas de administrador desconocidas o redirecciones inexplicables, no dé por sentado que actualizar PrestaShop por sí solo habrá eliminado al atacante.
Primero investiga la tienda.
2. Las cuentas de administrador son objetivos de alto valor.
El panel de administración de PrestaShop merece el mismo nivel de protección que tu tienda online. Una cuenta de administrador comprometida puede dar acceso a un atacante a configuraciones confidenciales, datos de clientes, módulos y contenido de la tienda. Con los permisos suficientes, incluso podría realizar cambios que introduzcan código malicioso o redirigir partes de la experiencia de compra.
Por eso, cada vez es más difícil justificar la autenticación basada únicamente en contraseñas para las cuentas con privilegios.
Usar MFA/2FA para los administradores siempre que sea posible. Asimismo, revise qué empleados realmente necesitan acceso administrativo y elimine las cuentas inactivas.
El principio es simple: otorgar a cada persona únicamente los permisos necesarios para desempeñar su trabajo.
Los controles adicionales también pueden ser útiles. Dependiendo de su entorno, podría restringir el acceso a la administración mediante direcciones IP de confianza, acceso VPN, reglas de firewall o capas de autenticación adicionales.
Ocultar la URL de administrador puede reducir la exposición a algunos análisis automatizados, pero no debe considerarse un sustituto de la autenticación, la autorización o la aplicación de parches.
3. Relleno de credenciales y ataques de inicio de sesión automatizados
El relleno de credenciales es especialmente relevante para el comercio electrónico.
Los atacantes no siempre necesitan adivinar las contraseñas; pueden usar pares de nombre de usuario y contraseña robados de filtraciones completamente diferentes e intentar usarlos en otros sitios.
En caso de que el cliente reutilice la contraseña, el atacante podría usar su tienda como próxima víctima.
Esto también ocurre con las cuentas de administrador, y en ese caso la situación es mucho peor.
Se deben utilizar conjuntamente la limitación de velocidad, la prevención de ataques de fuerza bruta, contraseñas seguras, la autenticación multifactor (MFA), la detección de inicios de sesión sospechosos y los controles de cuenta adecuados.
La IA y la automatización hacen que esto sea más relevante, ya que los atacantes pueden operar a gran escala. Las directrices de ciberseguridad relacionadas con la IA también identifican el relleno de credenciales y los ataques de contraseñas como áreas donde la automatización puede aumentar la amenaza.
4. Malware y cambios inesperados en los archivos
Una tienda PrestaShop comprometida no siempre parece estar rota.
La tienda online puede seguir cargándose con normalidad aunque haya código malicioso alojado en un tema, módulo, archivo PHP, archivo JavaScript u otra parte de la aplicación.
Por eso son importantes el análisis de malware y la monitorización de los cambios en los archivos.
Un escenario particularmente grave es la manipulación de la página de pago. PrestaShop emitió una alerta de seguridad en febrero de 2026 describiendo un programa malicioso que podía reemplazar los botones de pago legítimos por otros fraudulentos. El script malicioso se cargaba a través de un archivo de tema modificado.
Para un comerciante, esto sirve como un recordatorio útil de que “el sitio web funciona” no significa “el sitio web es seguro”.
El escaneo regular debe combinarse con la investigación de cambios inesperados. Si un archivo crítico cambia inesperadamente, debe saber:
- ¿Qué cambió?
- ¿Cuándo cambió?
- ¿Quién o qué lo cambió?
- ¿Fue legítimo el cambio?
- ¿Qué otros archivos o cuentas deberían investigarse?
5. Módulos de terceros y código personalizado
La extensibilidad de PrestaShop es uno de sus puntos fuertes, pero cada módulo y personalización amplían la superficie de ataque.
Por lo tanto, las pruebas de seguridad deberían tener en cuenta más que el núcleo de PrestaShop.
Una auditoría de seguridad puede examinar la aplicación principal, los temas, los complementos, el código personalizado, las integraciones, los controles de autenticación y la configuración del servidor. De manera similar, la guía de auditoría de PrestaShop de Astra hace hincapié en examinar la aplicación en su conjunto, en lugar de considerar la plataforma principal como el único límite de seguridad.
Esto es especialmente importante para las tiendas que llevan varios años en funcionamiento.
Un módulo instalado hace cinco años puede seguir activo aunque nadie recuerde por qué se instaló. Una modificación personalizada puede permanecer activa incluso después de que el desarrollador original se haya marchado. Una integración abandonada puede conservar las credenciales de la API.
Un ejercicio de mantenimiento útil consiste en crear un inventario de:
- Módulos instalados
- Temas activos
- Anulaciones personalizadas
- API externas
- Webhooks
- Trabajos de cron
- Cuentas de administrador
- Servicios de servidor
- Servicios DNS/CDN/de seguridad
Elimina lo que ya no necesites.
3.0 ¿Qué cambios reales introduce la IA en la seguridad de PrestaShop?
La IA no sustituye a una instalación segura de PrestaShop. Piensa en la IA como un acelerador en ambos sentidos.
3.1 Los atacantes pueden automatizar más
La mayor preocupación para una tienda en línea es la velocidad. Un atacante ya no necesita realizar cada paso manualmente. Las herramientas automatizadas y asistidas por IA pueden ayudar con la investigación de objetivos, el phishing, las pruebas de credenciales robadas y la actividad de bots a gran escala. Para las empresas de comercio electrónico, esto puede traducirse en más intentos de toma de cuentas, fraude de pagos, relleno de credenciales y web scraping.
3.2 Los defensores pueden analizar más
Esa misma capacidad básica puede ayudar a los defensores.
Los sistemas de seguridad pueden analizar la actividad de inicio de sesión, los patrones de solicitud, la reputación de IP, la actividad de la API, las anomalías de tráfico y otros eventos mucho más rápido que una persona que revise manualmente los registros sin procesar.
Por ejemplo, un gerente suele iniciar sesión en el sistema desde su país habitual durante el horario laboral. Posteriormente, se producen varios intentos fallidos de inicio de sesión, seguidos de un inicio de sesión exitoso desde una ubicación inusual. Si el sistema puede realizar un análisis de comportamiento, este tipo de incidentes se pueden detectar mucho más rápido que analizando los registros de acceso del día anterior.
La IA también puede ayudar a priorizar las alertas. Esto es útil porque una tienda que genera miles de solicitudes por minuto no puede, en la práctica, contar con una persona para revisar cada evento.
4.0 Mejores prácticas de seguridad de PrestaShop: Un enfoque práctico por capas
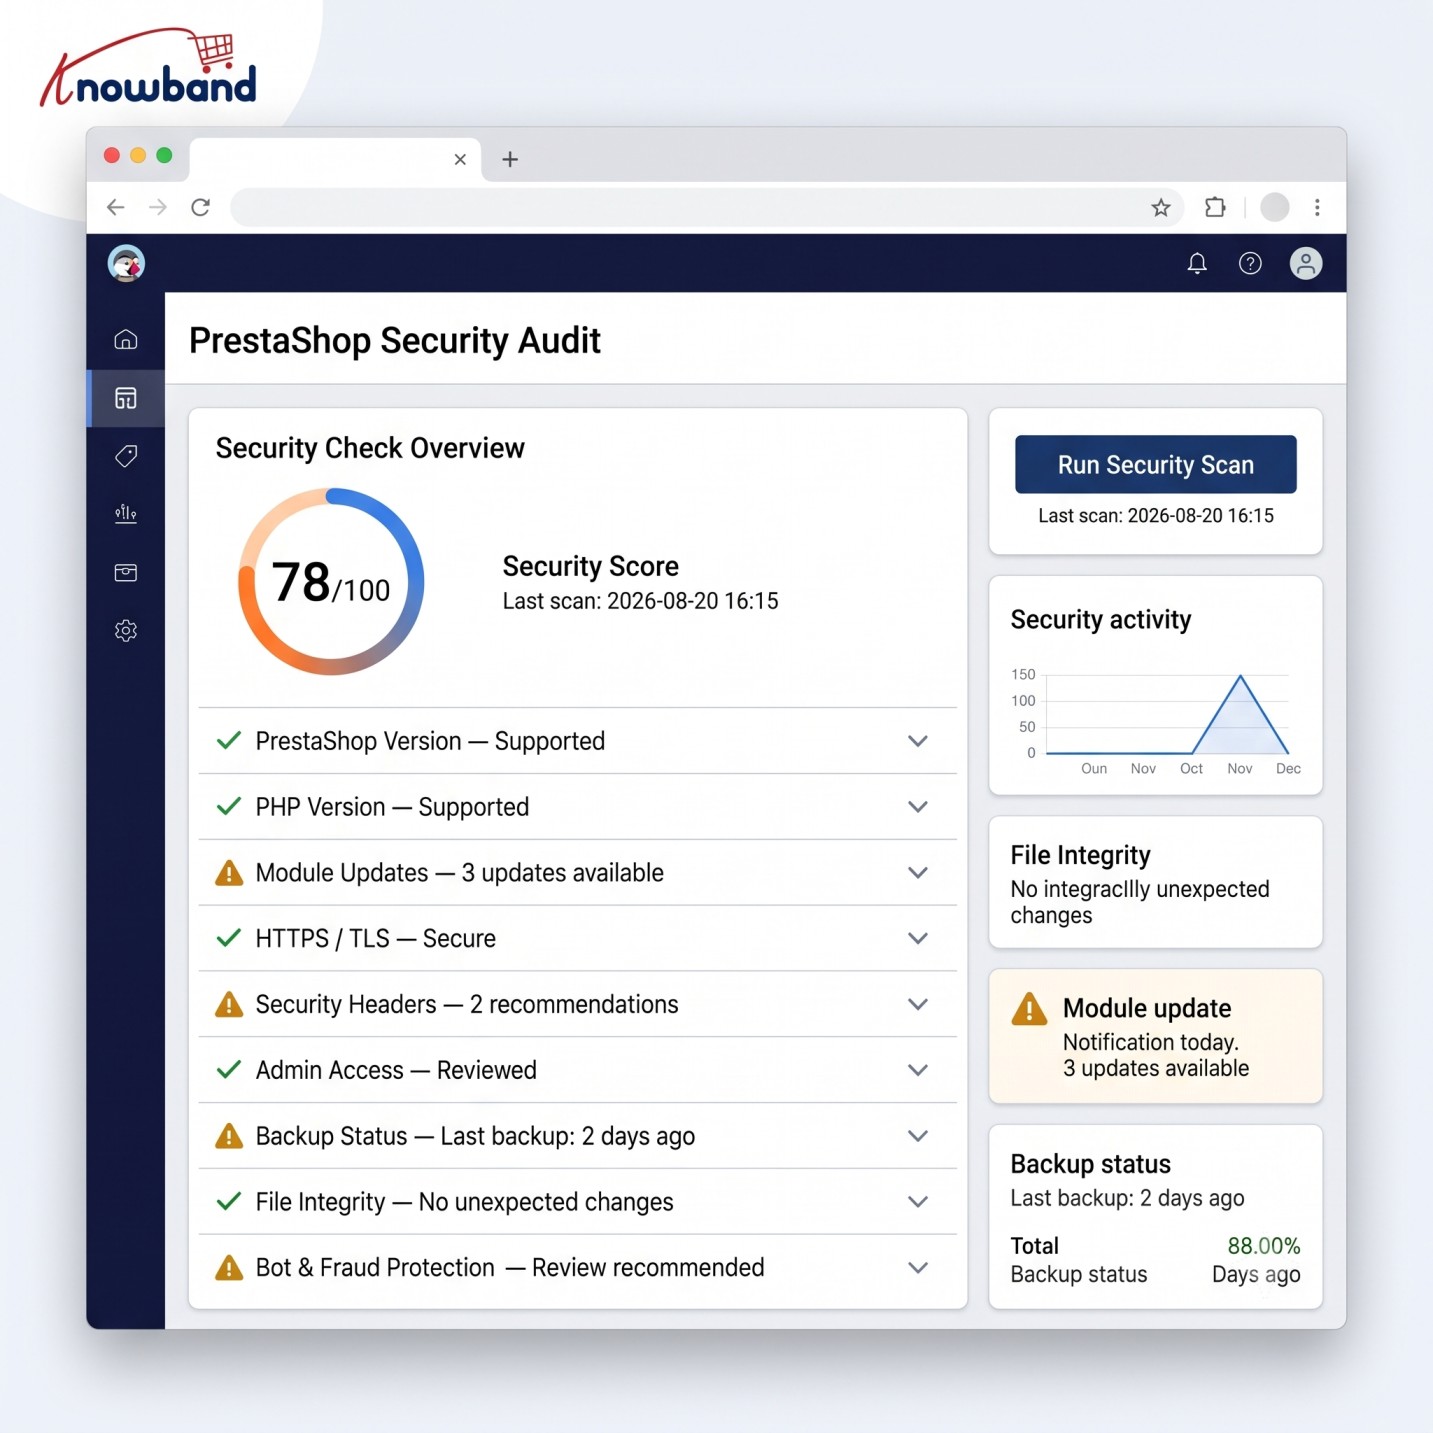
La seguridad funciona mejor por capas que como un único “complemento de seguridad”.
Una configuración práctica para una tienda PrestaShop debería incluir varios niveles.
Capa 1: Mantener la aplicación actualizada
Mantener las versiones compatibles de:
- PrestaShop
- PHP
- Software de servidor
- Temas
- Módulos
- Bibliotecas
Pruebe las actualizaciones en un entorno de prueba donde la tienda tenga personalizaciones sustanciales.
No posponga indefinidamente las actualizaciones de seguridad solo porque una actualización de funciones normal resulte inconveniente.
Capa 2: Proteger el acceso privilegiado
Para cuentas de administrador:
- Habilitar MFA/2FA.
- Utilice contraseñas únicas.
- Eliminar a los empleados que no se utilizan.
- Aplicar permisos de mínimo privilegio.
- Considere las restricciones de IP/VPN para entornos sensibles.
- Supervise los inicios de sesión exitosos y fallidos.
Capa 3: Proteger la aplicación
Un WAF puede ayudar a filtrar las solicitudes HTTP maliciosas antes de que lleguen a la aplicación. Los encabezados de seguridad pueden añadir protecciones a nivel de navegador. Los CAPTCHA o los controles de bots pueden reducir el abuso automatizado de formularios públicos.
Estos controles no eliminan las vulnerabilidades de la propia aplicación, sino que añaden una capa de protección.
Capa 4: Monitorear el sistema de archivos
Los análisis periódicos de malware y la monitorización de los cambios en los archivos pueden ayudar a detectar las vulnerabilidades que no son visibles desde la tienda online.
Preste especial atención a:
- Archivos temáticos
- Archivos PHP
- JavaScript
- Archivos de configuración
- Subir directorios
- Directorios de módulos
Las modificaciones inesperadas merecen ser investigadas.
Capa 5: Monitorear la infraestructura
La aplicación PrestaShop no es lo único que necesita protección.
Revisión:
- Acceso SSH
- Reglas de firewall
- Exposición de bases de datos
- Usuarios del servidor
- Permisos de archivo
- Trabajos de cron
- Configuración SSL/TLS
- Acceso a la copia de seguridad
- Credenciales en la nube
- Configuración de CDN/WAF
Una aplicación segura en un servidor expuesto o con un mantenimiento deficiente sigue siendo vulnerable.
5.0 Dónde puede encajar un gestor de seguridad de PrestaShop
Los propietarios de tiendas suelen acabar implementando controles de seguridad a partir de varias herramientas independientes. Esto puede generar sus propios problemas de mantenimiento: diferentes configuraciones, calendarios de actualización, registros, problemas de compatibilidad e interfaces de configuración.
El Knowband Gestor de seguridad avanzada de PrestaShop es una opción que vale la pena evaluar como parte de una configuración de seguridad por capas para PrestaShop. Su documentación actual incluye controles como autenticación de dos factores (2FA), protección contra ataques de fuerza bruta, restricciones de IP de administrador, un firewall de aplicaciones web (WAF), encabezados de seguridad, CAPTCHA, monitoreo de inicio de sesión y análisis programado de malware. Según la documentación del proveedor, es compatible con PrestaShop 1.7, 8 y 9.
Lo importante es no considerar un módulo de seguridad como una estrategia de seguridad completa.
Un módulo puede reforzar las defensas a nivel de aplicación, pero no las reemplaza:
- Configuración segura del servidor
- Aplicación oportuna de parches
- Prácticas de desarrollo seguras
- Copias de seguridad
- Respuesta al incidente
- Evaluación de vulnerabilidad
- Integraciones seguras con terceros
6.0 No olvides las copias de seguridad y la recuperación en Prestashop.
Los dueños de las tiendas necesitan tener un plan de recuperación confiable cuando algo sale mal.
Una copia de seguridad es útil cuando está disponible, protegida y se puede restaurar. Lo ideal es mantener las copias de seguridad separadas del entorno de producción y probar la restauración periódicamente.
Debes tener copias de seguridad fiables de:
- Database
- Imágenes de productos y otros archivos de la tienda
- Datos de clientes y pedidos
- Configuration
- Temas
- Módulos personalizados
- Archivos críticos del servidor
En caso de que los dueños de tiendas busquen automatizar todo el proceso, uno de los mejores módulos de respaldo es el Módulo de copia de seguridad y restauración de Prestashop. Se puede tener en cuenta. Este software permite a los usuarios realizar copias de seguridad programadas de sus bases de datos y archivos, y proporciona almacenamiento externo, cifrado, retención y funciones de restauración.
7.0 ¿Cuándo debería considerar una auditoría de seguridad?
El escaneo automatizado es útil, pero no es lo mismo que una auditoría de seguridad o una prueba de penetración.
El análisis de vulnerabilidades detecta fallos conocidos en la superficie e informa sobre lo que está roto, pero no puede indicar hasta dónde puede llegar un hacker.
Pruebas de penetración: Simula un ataque real. Encadena pequeñas vulnerabilidades para infiltrarse profundamente en tus sistemas y pone a prueba la lógica de negocio.
Para una tienda consolidada o con altos ingresos, considere realizar evaluaciones de seguridad periódicas, especialmente después de:
- Una importante actualización de PrestaShop
- Un gran proyecto de desarrollo a medida
- Una nueva integración de pagos
- Instalación de un módulo principal
- Migración de servidor
- Un incidente de seguridad
- Cambios significativos en la infraestructura
Una evaluación adecuada debe abarcar la solicitud y el entorno circundante, en lugar de centrarse exclusivamente en la fachada del local.
8.0 Lista de verificación de seguridad para el propietario de una tienda
Antes de considerar que tu sitio web PrestaShop es seguro, comprueba lo básico:
- PrestaShop está ejecutando una versión compatible/actual adecuada para su entorno.
- Los módulos y temas se mantienen y actualizan.
- Se han eliminado los módulos y las cuentas que no se utilizaban.
- Las cuentas de administrador utilizan MFA/2FA.
- Los privilegios de administrador siguen el principio de mínimo privilegio.
- Se realiza un seguimiento tanto de los inicios de sesión de administrador fallidos como de los exitosos.
- La protección contra ataques de fuerza bruta está activada.
- Se configura un WAF o una protección equivalente a nivel de aplicación cuando corresponde.
- Los encabezados de seguridad están configurados correctamente.
- Los formularios públicos cuentan con la protección adecuada contra bots y spam.
- Se realizan análisis de malware periódicamente.
- Se pueden detectar cambios inesperados en los archivos.
- El acceso al servidor está restringido y supervisado.
- Las copias de seguridad están aisladas del sistema de producción y se ha probado la restauración.
- Se revisan los sistemas de pago y las integraciones con terceros.
- Existe un procedimiento documentado de respuesta ante incidentes.
- Se realiza una auditoría de seguridad o una prueba de penetración cuando el riesgo de la tienda lo justifica.
9.0 La verdadera preocupación: Velocidad de ataque frente a velocidad de respuesta.
El mayor cambio que ha traído la IA no es que todas las tiendas PrestaShop se enfrenten de repente a una categoría de vulnerabilidad completamente nueva.
Es que la brecha entre una debilidad que se hace evidente y alguien que la explota puede hacerse más pequeña.
Eso cambia la forma en que los dueños de las tiendas deben pensar sobre la seguridad.
Esperar a que un cliente reporte una página de pago sospechosa no es monitorizar. Descubrir una cuenta de administrador comprometida después de que se hayan realizado pedidos fraudulentos no es detectar. Instalar una herramienta de seguridad pero no revisar nunca sus alertas no es un proceso de seguridad.
Una tienda PrestaShop segura necesita capas que funcionen antes, durante y después de un ataque: parches para reducir las vulnerabilidades, autenticación para proteger las cuentas, controles de la aplicación para filtrar el tráfico malicioso, monitorización para detectar actividad anormal, análisis de malware/archivos para identificar vulneraciones y copias de seguridad probadas para facilitar la recuperación.
La IA puede hacer que los sistemas defensivos sean más rápidos y capaces, pero la base sigue siendo la misma: reduzca la superficie de ataque, controle el acceso, supervise los cambios y prepárese para la recuperación.
Para los propietarios de tiendas que buscan reforzar la protección a nivel de aplicación, una solución como Knowband Prestashop Advanced Security Manager puede considerarse un componente clave de este enfoque por capas. La elección adecuada dependerá de su versión de PrestaShop, entorno de alojamiento, infraestructura de seguridad existente y requisitos operativos.
El mejor momento para descubrir una vulnerabilidad de seguridad es antes de que lo haga un atacante.
