
Lea esto primero. PHP lanzó correcciones el 21 de octubre para dos vulnerabilidades críticas. Si su tienda utiliza una versión de PHP sin parchear, un atacante podría ejecutar código en el servidor sin necesidad de iniciar sesión. Ninguna de estas vulnerabilidades afecta a PrestaShop. Hoy necesita saber tres cosas: qué versión de PHP está utilizando, si su proveedor de alojamiento web ha aplicado la corrección (consígala por escrito) y si PHP se ha reiniciado desde entonces.
La mayoría de las noticias sobre seguridad tratan sobre un plugin o un tema, y la solución se reduce a un botón de “Actualizar”. Este caso es diferente. El problema reside en el motor subyacente de tu tienda, y la solución está en el servidor, fuera del alcance del panel de administración. Por eso es fácil pasarlo por alto, y por eso necesitas dedicar una tarde a solucionarlo con calma y de forma sistemática.
Cómo se desarrollaron los acontecimientos
El equipo de PHP advirtió el 20 de octubre sobre la próxima publicación de actualizaciones de seguridad. Estas vulnerabilidades fueron descubiertas el 21 de octubre y se les asignaron los números CVE CVE-2026-109618 y CVE-2026-109619. Ambas vulnerabilidades obtienen una puntuación de 9.2 en la escala CVSS v4.0, son bastante críticas y se las conoce como “php2shell”. La Comisión Europea (DG CNECT), ENISA, CERT-EU, Europol EC3 y la Red CSIRT emitieron un aviso conjunto.
La Comisión Europea (DG CNECT), ENISA, CERT-EU, Europol EC3 y la Red CSIRT emitieron entonces un comunicado conjunto en el que instaban a las organizaciones a trasladarse.
Versiones corregidas: PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35.
Lo que realmente está roto
Ambas vulnerabilidades pueden provocar la ejecución remota de código sin autenticación. En otras palabras: un desconocido en internet podría lograr que tu servidor ejecute sus instrucciones.
La vulnerabilidad CVE-2026-109618 es un problema de gestión de memoria. Imaginemos que PHP está creando el espacio de trabajo para una solicitud entrante y el servidor se queda sin memoria a mitad del proceso. PHP se detiene, pero la rutina de limpieza posterior asume que el espacio de trabajo parcialmente terminado está completo y actúa sobre él.
CVE-2026-109619 se asemeja más a una resaca. Algo que pertenecía a una solicitud permanece allí después de que se liberó su memoria, y una solicitud posterior en el mismo proceso puede recuperarlo y confiar en él.
Fíjese dónde residen ambos: dentro de PHP. PrestaShop no tiene la culpa, y PrestaShop no puede defenderse, ya que el ataque puede producirse antes de que se ejecute una sola línea de código de PrestaShop. Por lo tanto, una actualización de módulo o del núcleo no cambia nada en este caso. La actualización de PHP es la solución.
¿De quién es el problema?
Todas las formas de ejecutar PHP para la web están incluidas: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP y LiteSpeed. Apache con mod_php es el peor caso, ya que el ataque puede ejecutarse antes que cualquier código de la aplicación.
Lo que debes hacer depende de tu entorno de alojamiento y de quién gestione tu instalación de PHP:
| Entorno de alojamiento | ¿Quién gestiona PHP? | Acción sugerida |
|---|---|---|
| Alojamiento web | Tu proveedor de alojamiento | Póngase en contacto con su proveedor de alojamiento y solicite confirmación de que se han aplicado las correcciones de seguridad de PHP pertinentes a su entorno. |
| VPS o Servidor Dedicado | Usted o su administrador del sistema | Instale las actualizaciones de seguridad adecuadas para su versión de PHP o paquete del sistema operativo y, si es necesario, reinicie los servicios de PHP pertinentes. |
| Docker o alojamiento en contenedores | El equipo responsable de la imagen del contenedor | Reconstruya la imagen utilizando una imagen base de PHP con las correcciones de seguridad aplicables, luego vuelva a implementarla y verifique el entorno de ejecución. |
| Versiones de PHP antiguas o no compatibles | Su proveedor de alojamiento o administrador del servidor | Comprueba si existe una versión de seguridad para el proveedor. De no ser así, planifica la migración a una versión de PHP compatible tras verificar la compatibilidad con tu tienda, tema y módulos. |
Tu lista de tareas para hoy
- Consulta la versión de PHP. Oficina administrativa, parámetros avanzados, información.
- Escribe a tu anfitrión. Pregunte directamente: “¿Se han aplicado los parches a nuestros servidores para las vulnerabilidades CVE-2026-109618 y CVE-2026-109619, y se han reiniciado todos nuestros procesos PHP?”. Guarde la respuesta. Consejo: Algunas distribuciones aplican el parche de forma silenciosa, sin modificar el número de versión; por lo tanto, la antigüedad de la versión no permite determinar si el servidor es vulnerable o no.
- Actualiza y luego reinicia. Utilice una versión corregida o un paquete con parches del proveedor. Reinicie todos los procesos PHP. El reinicio es un paso que a menudo se olvida. En Docker, vuelva a construir las imágenes.
- ¿Utiliza PHP 8.1 o una versión anterior? El proyecto PHP publicó algunas actualizaciones para las versiones 7.4, 8.0 y 8.1, y muchas distribuciones de Linux y proveedores de soporte a largo plazo (LTS) incluyen paquetes parcheados. Averigua si la tuya lo hace. En cualquier caso, empieza a planificar la migración a una versión compatible.
- Piensa en PrestaShop a continuación. Seleccione una versión que sea compatible con su versión de PHP (consulte la tabla a continuación). Esta versión se aplica después del parche, no antes.
¿Aún no se puede aplicar el parche? La guía de la UE plantea una opción: aislar la aplicación afectada de la red pública hasta que se solucione el problema. Una medida drástica para una tienda, sí. Aun así, conviene tenerla en cuenta.
Soluciones provisionales mientras espera
La postura de PHP es que ninguna mitigación es completa y que la actualización es la única vía segura. Considere todo lo que se menciona en esta sección como una forma de reducir la exposición durante unos días, nada más.
- Gorra post_max_size a 8M (32M si se necesitan cargas), mantener upload_max_filesize Debajo de eso, agregue límites de tamaño en el servidor web o proxy.
- Desactivar el progreso de la carga con session.upload_progress.enabled=0. Debe ir en php.ini, en el pool de FPM o en la configuración del servidor; conjunto_ini y .user.ini No lo haré. Reiniciar los trabajadores.
- Solo PHP 8.5: fatal_error_backtraces=0, luego reiniciar los trabajadores.
- Solo para administradores: límite_memoria=-1 vía php_admin_valuey solo si se aplica realmente un límite de memoria para contenedores o grupos de control. Omita RLIMIT_AS y RLIMIT_DATA. Una mala configuración aquí puede provocar la caída del servidor.
- Ocultar errores (error_reporting, display_errors, @) no ofrece protección.
¿Qué tal un cortafuegos? Cloudflare, por ejemplo, ha implementado reglas para php2shell, lo cual constituye una barrera adicional útil. Sin embargo, solo detecta el tráfico que lo atraviesa. Por lo tanto, el servidor de origen debe denegar todo el tráfico excepto el que proviene del WAF. Es como tener un cinturón de seguridad en lugar de un coche nuevo.
La única solución definitiva es actualizar PHP.
Repararlo correctamente
¿Cómo hacerlo correctamente? Una vez superada la crisis, asegúrese de usar una versión de PHP compatible con su tienda y combínela con una versión de PrestaShop que sea compatible con dicha versión. Tenga en cuenta el calendario, ya que PHP 8.2 dejará de recibir soporte en diciembre de 2026. Antes de actualizar PHP o planificar una actualización de PrestaShop, verifique el estado de seguridad de su versión de PHP y confirme la compatibilidad con su versión de PrestaShop, tema y módulos instalados.
| Versión de PHP | Estado de seguridad | Consideraciones de compatibilidad con PrestaShop |
|---|---|---|
| PHP 8.5 | Verifique el estado de la versión de seguridad y los parches aplicables. | Antes de actualizar, compruebe la compatibilidad con PrestaShop 9 y con todos los temas y módulos instalados. |
| PHP 8.4 | Verifique el estado de la versión de seguridad y los parches aplicables. | Confirma la compatibilidad con tu versión de PrestaShop y tus extensiones. |
| PHP 8.3 | Verifique el estado de la versión de seguridad y los parches aplicables. | Antes de cambiar las versiones de PHP, compruebe los requisitos de la versión de PrestaShop y la compatibilidad de los módulos. |
| PHP 8.2 | Verifique las correcciones de seguridad pertinentes y el ciclo de vida de soporte de la rama. | Verifique la compatibilidad con su tienda actual y la ruta de actualización prevista. |
| PHP 8.1 | Verifique la compatibilidad con el proveedor y si existen versiones anteriores de seguridad disponibles. | Antes de actualizar, verifique los requisitos de PHP de su versión específica de PrestaShop. |
| PHP 8.0, 7.4 y versiones anteriores | Estas ramas han llegado al final de su ciclo de vida en la versión principal; compruebe si su proveedor ofrece versiones anteriores de seguridad. | Tras probar los temas, los módulos y las integraciones de pago, planifique la migración a una versión de PHP compatible y a una versión de PrestaShop que sea compatible con ella. |
Importante: Una versión más reciente de PHP no es automáticamente segura, y una versión anterior no necesariamente está libre de parches si el proveedor ofrece actualizaciones de seguridad. Verifique el estado de los parches y la compatibilidad de su tienda antes de realizar cambios.
Una actualización importante de PrestaShop es un proyecto complejo y a largo plazo. No ofrece una solución rápida a estas vulnerabilidades (CVE). Si PrestaShop tiene que esperar, aplique el parche PHP ahora y programe la actualización por separado.
¿Necesitas ayuda para proteger o actualizar tu tienda de comercio electrónico?
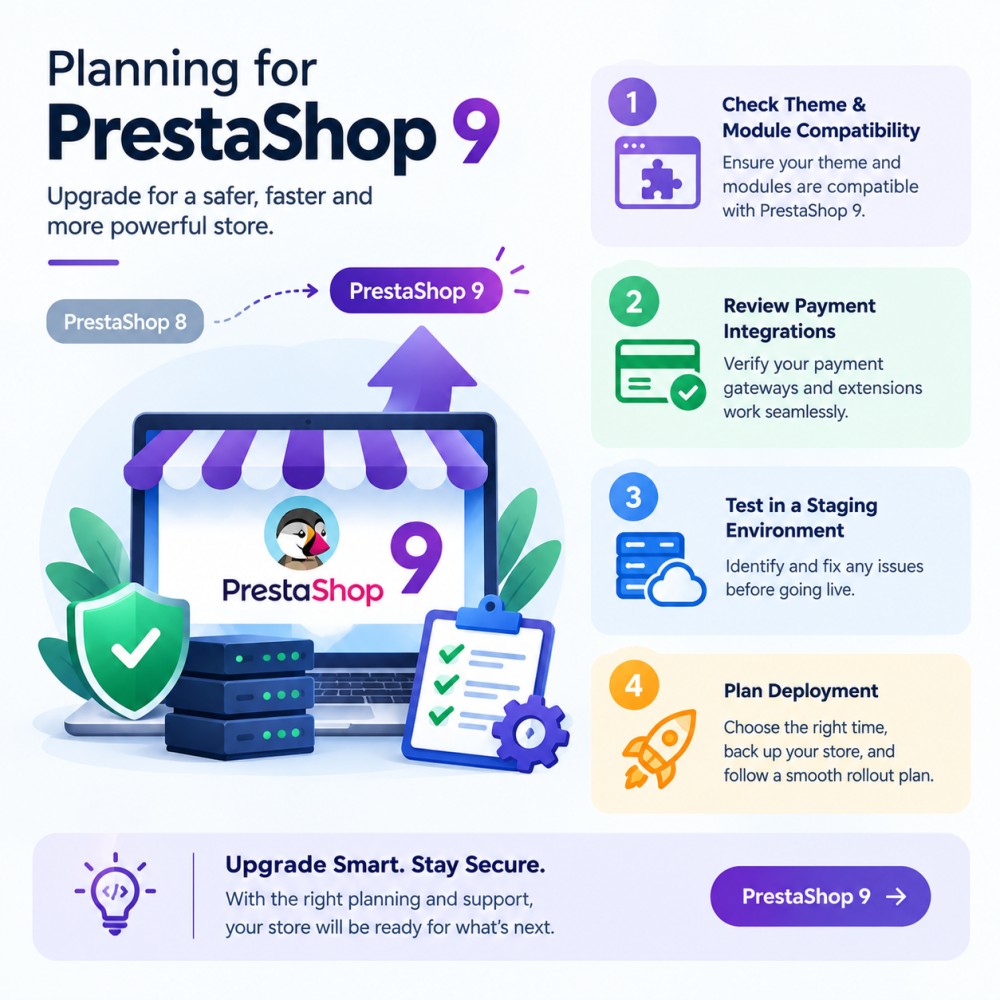
Para mantener la seguridad de tu tienda online, necesitas actualizaciones de seguridad periódicas y una plataforma bien mantenida. Si necesitas ayuda para aplicar los parches de seguridad PHP adecuados o planificar la actualización a PrestaShop 9 , el equipo de KnowBand está aquí para ayudarte.
Nuestro equipo puede ayudarle a evaluar los requisitos de su tienda, comprobar la compatibilidad y planificar los próximos pasos para mantener su tienda segura y funcionando sin problemas. Además de la seguridad y el soporte para actualizaciones, puede explorar Gama de módulos de comercio electrónico de KnowBand Para mejorar la funcionalidad de su tienda, optimizar la experiencia de compra y respaldar el crecimiento de su negocio.
¿Necesita ayuda de un experto? Contacta con KnowBand para hablar sobre la aplicación de parches de seguridad a PHP, las actualizaciones de PrestaShop o los módulos adecuados para su tienda.
Preguntas y respuestas rápidas
Pregunta 1: ¿Tengo que actualizar mis módulos?
Respuesta: No, no por estas vulnerabilidades (CVE). Un módulo no puede modificar PHP. Compruebe la compatibilidad del módulo antes de actualizar a una versión más reciente de PHP o PrestaShop.
Pregunta 2: Mi proveedor de alojamiento compartido dice que lo tienen todo cubierto. ¿Es suficiente?
Respuesta: Consíguelo por escrito: ambos CVE solucionados, PHP reiniciado. Un simple “estamos trabajando en ello” no es una confirmación.
Pregunta 3: ¿Puede un WAF realizar el trabajo en su lugar?
Respuesta: Proporciona protección, pero solo para el tráfico que pasa por un proxy, y las cargas útiles modificadas pueden colarse. Aplícalo de todos modos.
Pregunta 4: ¿Debo actualizar PrestaShop ahora mismo?
Respuesta: No. Ese es el camino más largo. Hoy en día lo que importa es PHP.
Pregunta 5: Todavía estoy usando PHP 7.4.
Respuesta: Las actualizaciones oficiales han finalizado, aunque existe una versión retrocompatible mínima y muchas distribuciones y proveedores de soporte a largo plazo (LTS) incluyen paquetes parcheados. Consulta con tu proveedor de hosting si tienes cobertura y, a continuación, planifica la migración a una versión de PHP compatible.
Fuentes
- Anuncio oficial de PHP: https://www.php.net/archive/2026.php
- Aviso de PrestaShop: https://build.prestashop-project.org/news/2026/php-security-updates-october-2026/
- Declaración conjunta de la UE (Comisión Europea, DG CNECT, ENISA, CERT-EU, Europol EC3, Red CSIRT): https://www.enisa.europa.eu/news/joint-statement-on-critical-php-vulnerabilities
¿Utiliza software de terceros que incluye su propio PHP? La declaración de la UE remite al repositorio de GitHub php2shell del NCSC-NL.

