
Una tienda PrestaShop rara vez se ve comprometida por un único ataque evidente. En cambio, los incidentes de seguridad suelen desarrollarse gradualmente, con señales de alerta sutiles como un aumento en los registros fraudulentos, inicios de sesión de administrador más lentos de lo normal o cambios inesperados en archivos críticos. Si bien estas anomalías pueden parecer insignificantes de forma aislada, a menudo indican un problema de seguridad más profundo. Para cuando las señales se vuelven imposibles de ignorar, los atacantes con frecuencia ya han logrado infiltrarse en el sistema. La buena noticia es que la mayoría de estos incidentes comparten el mismo puñado de causas raíz, y cada uno tiene una solución práctica y conocida. Una configuración adecuada de seguridad de PrestaShop, como el Módulo de Seguridad de PrestaShop de Knowband, aborda casi todos estos problemas antes de que lleguen a sus clientes o a su equipo de administración.
A continuación, se presentan once medidas prácticas para subsanar esas deficiencias, comenzando por la que la mayoría de las tiendas pasan por alto: el propio inicio de sesión del administrador.
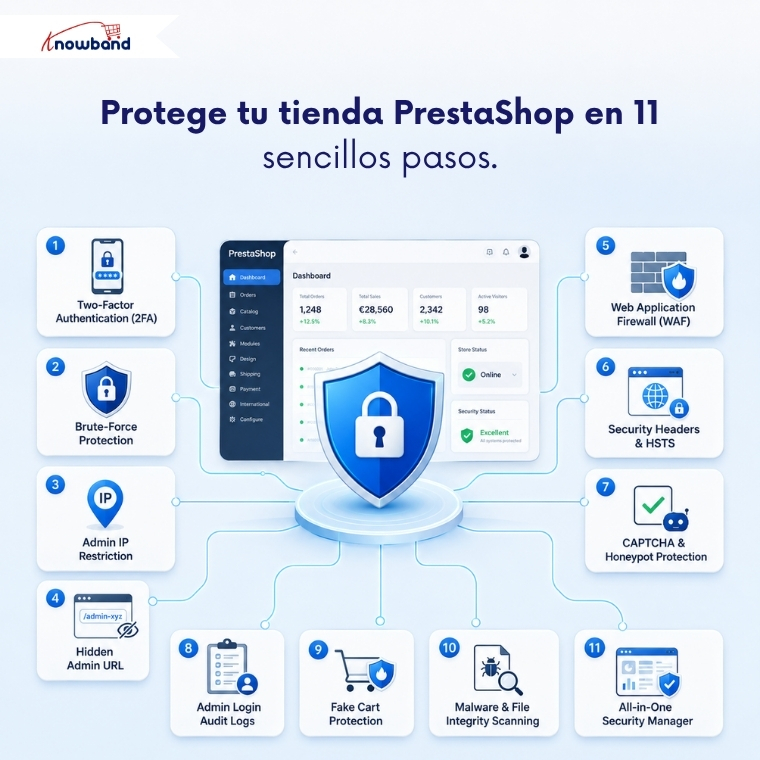
1. Habilitar la autenticación de dos factores para los inicios de sesión de administrador.
Una contraseña robada o reutilizada no debería ser suficiente para acceder a tu panel de administración. La autenticación de dos factores requiere un código temporal de una aplicación de autenticación, además de la contraseña, por lo que una credencial filtrada por sí sola no puede otorgar acceso, incluso si se expuso en una brecha de seguridad externa.
Implementa primero la autenticación de dos factores en modo opcional (con consentimiento del usuario). Una vez que todos los usuarios se hayan registrado correctamente, conviértela en un requisito obligatorio en toda la tienda. Mantén al menos una IP de confianza en la lista blanca durante la implementación y confirma que tu enlace de recuperación de emergencia funcione antes de activarlo, ya que una implementación forzada de la autenticación de dos factores sin una alternativa puede provocar que los equipos se queden sin acceso a su propia tienda.
2. Bloquear automáticamente los intentos de inicio de sesión por fuerza bruta.
Los scripts automatizados no intentan adivinar las contraseñas una por una manualmente. Realizan decenas de intentos por minuto contra tu cuenta de administrador, con la esperanza de que alguno funcione. Este es precisamente el tipo de ataque que un módulo de seguridad de PrestaShop está diseñado para detener antes de que tenga éxito.
La protección contra ataques de fuerza bruta bloquea una dirección IP tras superar un número determinado de intentos fallidos en un periodo de tiempo establecido, sin necesidad de supervisión manual. Si un script de un atacante intenta cincuenta combinaciones de contraseñas contra tu cuenta de administrador en menos de un minuto, el bloqueo se activa automáticamente y se elimina una vez transcurrido dicho periodo, sin necesidad de desbloquearla manualmente.
3. Restringir el acceso al back-office por dirección IP.
Si tu equipo inicia sesión desde ubicaciones específicas, no hay razón para dejar el acceso de administrador abierto a todo internet. Restringir el acceso a direcciones IP concretas bloquea a todos los demás visitantes antes incluso de que vean el formulario de inicio de sesión.
Este es uno de los controles individuales más robustos contra intentos de ataque externos, ya que se ejecuta antes de que se verifiquen las credenciales. Debes incluir tu IP actual en la lista blanca en el momento en que actives la restricción, para evitar bloquearte el acceso accidentalmente al activarla.
4. Oculta tu URL de administrador a los escáneres automatizados.
Los bots buscan rutas comunes a las carpetas de administración, del mismo modo que los ladrones revisan las puertas sin llave de la calle. Cambiar el nombre de tu carpeta de administración a una URL privada e impredecible elimina por completo tu tienda de esa lista de escaneo.
Quien no conozca la nueva dirección verá un error 404, no una pantalla de inicio de sesión. Es un paso sencillo que evita que tu tienda sea detectada por los sistemas de escaneo automatizados, que no distinguen entre un local pequeño y uno grande.
5. Agregar un firewall de aplicaciones web
Los ataques de inyección SQL y secuencias de comandos entre sitios (XSS) se dirigen al código de tu tienda online, no a la página de inicio de sesión. Un módulo de firewall para PrestaShop inspecciona las solicitudes entrantes en busca de estos patrones de ataque conocidos y bloquea las coincidencias antes de que lleguen a tu instalación de PrestaShop.
Esta única capa detecta una gran parte de los intentos de explotación automatizados que ni siquiera llegan a ser detectados por un ser humano, y es una pieza fundamental de cualquier módulo de seguridad de PrestaShop que valga la pena instalar.
6. Reforzar los encabezados de seguridad HTTP para prevenir ataques basados en el navegador.
Los encabezados de seguridad indican a los navegadores visitantes cómo gestionar tu sitio de forma segura, por ejemplo, bloqueando los intentos de clickjacking y evitando que tu tienda se cargue dentro de un marco oculto en otra página. Estos ajustes son invisibles para los compradores y no conllevan ningún inconveniente una vez configurados.
Además, suelen ser necesarios para el cumplimiento de la normativa PCI y las auditorías de seguridad, por lo que este paso cumple una doble función para cualquier tienda que utilice el Módulo de Seguridad de PrestaShop junto con su configuración de alojamiento existente. Habilitar la navegación solo HTTPS (HSTS) junto con estos encabezados garantiza que todos los visitantes se conecten a través de una conexión cifrada por defecto, en lugar de depender de que se den cuenta de que falta el icono del candado.
7. Detén el spam y la creación de cuentas falsas con CAPTCHA
Los formularios de contacto y las páginas de registro son un imán para el spam automatizado y la creación de cuentas fraudulentas. Añadir la verificación CAPTCHA, ya sea mediante Cloudflare Turnstile, Google reCAPTCHA o hCaptcha, filtra los bots antes de que envíen cualquier información.
Un campo trampa añade una segunda capa invisible: los visitantes reales nunca lo ven, pero los bots que rellenan todos los campos son detectados al instante.
8. Mantenga un registro de auditoría de cada inicio de sesión de administrador.
Bloquear los ataques es importante, pero saber qué sucedió ya lo es igualmente. Un registro descargable de cada intento de inicio de sesión, tanto exitoso como fallido, con la dirección IP, la fecha y hora y la cuenta involucrada, convierte una vaga sospecha en algo que se puede investigar a fondo.
Si a esto le sumamos una alerta por correo electrónico cada vez que un administrador inicie sesión correctamente, sabrá en cuestión de minutos si alguien inicia sesión desde una ubicación desconocida, mucho antes de que cualquier daño se agrave y se convierta en algo más difícil de revertir.
Guía de referencia rápida sobre amenazas y protección de PrestaShop
| Interna | Protección: |
| Adivinación de contraseñas / relleno de credenciales | Protección contra ataques de fuerza bruta + autenticación de dos factores (2FA) |
| Bots que buscan la URL de administración | Carpeta de administración oculta |
| Inyección SQL / XSS | Firewall de aplicaciones web |
| Formularios de registro falsos y de spam | CAPTCHA + honeypot |
| Inicios de sesión de administrador inadvertidos o sospechosos | Monitorización de inicios de sesión + registro de auditoría |
| Manipulación de carritos mediante bots | Protección contra carritos falsos |
| Cambios de archivos no detectados | Análisis programado de malware |
9. Bloquear la manipulación del carrito mediante bots
No todos los bots atacan tu página de inicio de sesión. Algunos rastrean tu tienda usando parámetros de URL para precargar carritos sin un clic real en “añadir al carrito”, distorsionando así los datos de inventario y los análisis.
Bloquear estas solicitudes de manipulación del carrito basadas en GET mantiene limpios los datos del carrito y refleja el comportamiento real del comprador en lugar de ruido programado, un detalle que la mayoría de los complementos de seguridad genéricos fuera de un módulo de seguridad específico de PrestaShop tienden a pasar por alto por completo.
10. Ejecutar análisis programados de integridad de archivos
Una tienda comprometida no siempre se da a conocer de inmediato. El código inyectado o un archivo principal modificado puede pasar desapercibido durante semanas antes de que aparezca en la página principal de la tienda.
El análisis programado de malware compara su instalación con una línea base conocida y segura, y marca los archivos nuevos o modificados, detectando a menudo una vulnerabilidad mucho antes que los clientes. Knowband integra este análisis directamente en su sistema. Módulo de seguridad avanzada de PrestaShop en lugar de tratarlo como un complemento separado.
11. Reúna estas protecciones en un solo módulo.
Gestionar cada uno de los diez puntos anteriores con un plugin independiente implica diez pantallas de configuración distintas, diez conjuntos de notificaciones de actualización y diez posibles conflictos de compatibilidad. Es aquí donde PrestaShop Advanced Security Manager se gana un lugar en esta lista, en lugar de ser una opción secundaria.
El módulo de Knowband integra autenticación de dos factores (2FA), protección contra ataques de fuerza bruta, restricción de IP de administrador, cortafuegos, encabezados de seguridad, CAPTCHA con honeypot, protección contra carritos falsos y análisis de malware en una única pantalla de administración. Como módulo de seguridad avanzada para PrestaShop, también incluye un panel de seguridad centralizado que muestra de un vistazo los intentos de inicio de sesión, los bloqueos activos y las direcciones IP marcadas, evitando así tener que recopilar los datos de seguridad de la tienda de diez registros distintos.
Cómo integrar estas once medidas de protección en un sistema funcional.
Ninguna de estas once medidas funciona bien de forma aislada. Un cortafuegos sin monitorización de inicios de sesión deja sin detectar una cuenta de administrador comprometida, y la autenticación de dos factores sin una URL de recuperación puede bloquear tu propio equipo durante una implementación.
Un módulo de seguridad de PrestaShop que abarca la protección del administrador, la defensa del frontend y el escaneo de malware en conjunto elimina por completo el problema de coordinación. Los propietarios de tiendas que evalúan un módulo de cortafuegos de PrestaShop, como punto de partida, suelen comprobar si también incluye las otras diez funciones de esta lista antes de instalar nada.


