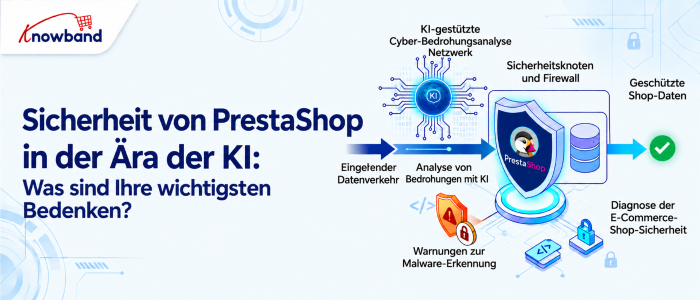
Einen PrestaShop-Shop zu betreiben bedeutet, mehr als nur eine Website zu schützen. Ihr Shop speichert Kundenkonten, Bestellhistorien, Adressen, Administratorzugangsdaten sowie alle von Ihnen eingebundenen Zahlungs-, Versand-, Marketing- und Analysedienste. Daher ist die Sicherheit von PrestaShop keine bloße technische Angelegenheit, sondern ein existenzielles Geschäftsrisiko.
Künstliche Intelligenz hat die Sicherheitsbedrohungen nicht so sehr verändert, sondern lediglich beschleunigt. Phishing-E-Mails weisen nicht mehr die fehlerhafte Grammatik und die seltsamen Formulierungen von früher auf; sie lesen sich wie Nachrichten von Kollegen. Das Scannen eines Geschäfts nach veralteten, anfälligen Modulen erforderte früher viel Zeit und Mühe. Heute ist es automatisiert und nahezu in Echtzeit erledigt. Dasselbe gilt für Credential Stuffing: Was früher mühsame Handarbeit erforderte, kann heute in einem Ausmaß durchgeführt werden, das ein einzelner Angreifer vor wenigen Jahren noch nicht hätte bewältigen können.
Ob KI für die Sicherheit „gut“ oder „schlecht“ ist, ist ohnehin die falsche Debatte. Die für einen Ladenbesitzer wirklich relevante Frage ist viel einfacher: Ist Ihre aktuelle IT-Infrastruktur darauf ausgelegt, Angriffe abzuwehren, die schneller und heftiger sind als die, mit denen Sie vor zwei oder drei Jahren zu tun hatten?
Letztendlich kommt es auf die Grundlagen an, die korrekt umgesetzt werden müssen. Eine veraltete PrestaShop-Core- und Modulversion ist nach wie vor die häufigste Ursache für Sicherheitslücken in Onlineshops. Kontrollieren Sie den Zugriff auf Administratorkonten und deren Berechtigungen. Authentifizieren Sie sich ordnungsgemäß und nicht nur mit einem Passwort. Achten Sie auf ungewöhnliche Aktivitäten, anstatt sich in falscher Sicherheit zu wiegen. Führen Sie regelmäßig Malware-Scans durch. Prüfen Sie Drittanbieterintegrationen sorgfältig, bevor Sie sie installieren. Und halten Sie einen echten, getesteten Wiederherstellungsplan bereit, nicht nur eine Annahme, denn irgendwann gelingt es einem Sicherheitsvorfall, ob mit KI-Unterstützung oder nicht.
1.0 Warum sich die Sicherheitsbedenken bei PrestaShop ändern
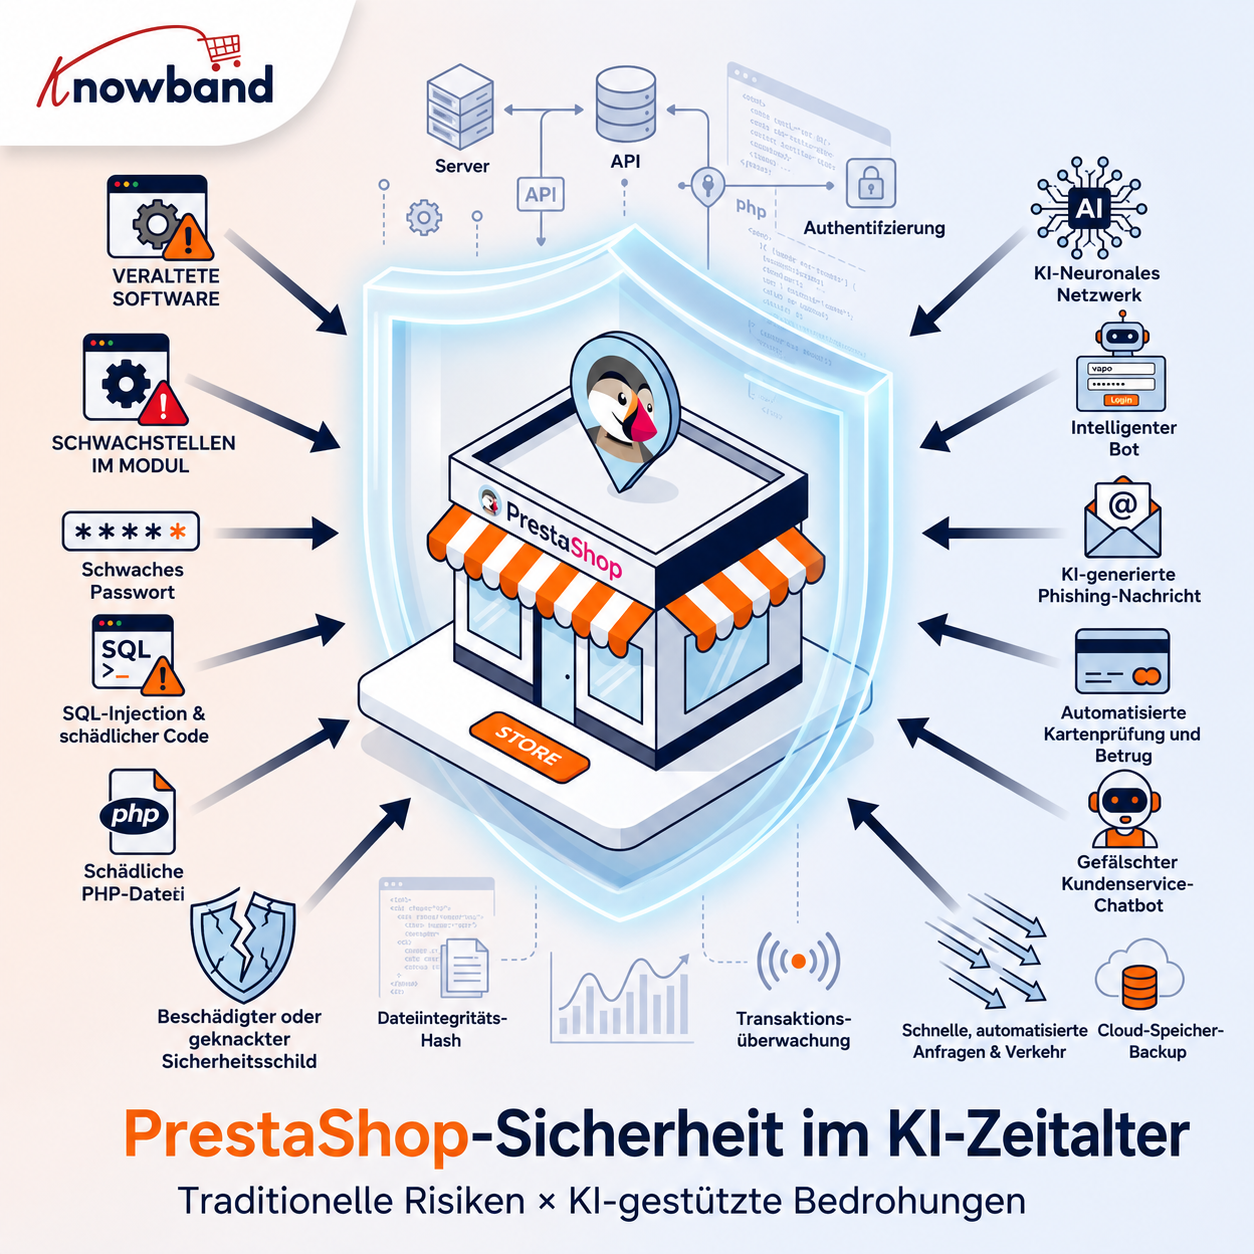
Sicherheitsprobleme sind nicht erst durch KI völlig neu geworden. SQL-Injection, XSS, gestohlene Passwörter, Malware, anfällige Module, bösartige Dateiänderungen und Angriffe auf Zahlungsseiten existieren schon seit Jahren.
Der Unterschied liegt darin, wie schnell und in welcher Zahl diese Schwachstellen von den Angreifern gefunden werden können.
Mithilfe von KI können sie ihre Aufklärungsaktivitäten automatisieren, glaubwürdiges Phishing-Material erstellen, Schwachstellen aufdecken und die Anzahl der Angriffe auf Zugangsdaten vervielfachen.
Für einen Webshop bedeutet dies, dass eine ansonsten unentdeckte Sicherheitslücke viel früher entdeckt werden kann.
Ein typischer PrestaShop-Shop kann Folgendes umfassen:
- PrestaShop-Kern
- Zahlungsmodule
- Versandintegrationen
- Analyse- und Werbeskripte
- Benutzerdefinierte Module
- Themen von Drittanbietern
- Server-Software
- CDN- oder WAF-Dienste
- APIs und Webhooks
- Administratorkonten
- Kundenkonten
Jedes zusätzliche Modul/Skript erzeugt eine weitere Abhängigkeit, die verwaltet werden muss.
Das heißt nicht, dass Sie Integrationen vermeiden sollten. Es bedeutet, dass Sie Einblick benötigen, was installiert ist, was Zugriff auf Ihren Shop hat und was passiert, wenn eine Komponente angreifbar wird.
2.0 Die größten Sicherheitsbedenken von PrestaShop für Shop-Betreiber
1. Veralteter PrestaShop-Kern und Module
Eine der grundlegendsten Sicherheitsmaßnahmen wird dennoch am leichtesten vernachlässigt: die Aktualisierung der Software.
PrestaShop unterhält einen Prozess zur Bereitstellung von Sicherheitshinweisen, und in seiner aktuellen Sicherheitsrichtlinie ist festgelegt, dass Sicherheitsupdates in der Regel auf die neueste Version angewendet werden.
Dies ist besonders wichtig, wenn eine Sicherheitslücke eine ältere Version oder eine Komponente eines Drittanbieters betrifft.
Das Schließen einer Sicherheitslücke und die Bereinigung einer kompromittierten Website sind zwei unterschiedliche Aufgaben.
Wenn Sie verdächtige PHP-Dateien, unerwartetes JavaScript, veränderte Vorlagen, unbekannte Administratorkonten oder unerklärliche Weiterleitungen entdecken, gehen Sie nicht davon aus, dass ein Upgrade von PrestaShop allein den Angreifer entfernt hat.
Untersuchen Sie den Laden zunächst genauer.
2. Administratorkonten sind wertvolle Ziele.
Ihr PrestaShop-Backend verdient denselben Schutz wie Ihr Shop. Ein kompromittiertes Administratorkonto kann Angreifern Zugriff auf sensible Einstellungen, Kundendaten, Module und Shop-Inhalte ermöglichen. Mit ausreichenden Berechtigungen könnten sie sogar Änderungen vornehmen, die Schadcode einschleusen oder Teile des Einkaufserlebnisses manipulieren.
Deshalb lässt sich die alleinige Authentifizierung mit Passwörtern für privilegierte Konten zunehmend nur noch schwer rechtfertigen.
Arbeiten jederzeit weiterbearbeiten können. Jede Präsentation und jeder KI-Avatar, die/der Sie von Grund auf neu erstellen oder hochladen, MFA/2FA für Administratoren, wo immer möglich. Prüfen Sie außerdem, welche Mitarbeiter tatsächlich Administratorrechte benötigen, und löschen Sie inaktive Konten.
Das Prinzip ist einfach: Jeder Person sollten nur die Berechtigungen erteilt werden, die zur Ausübung ihrer Tätigkeit erforderlich sind.
Zusätzliche Kontrollmechanismen können ebenfalls hilfreich sein. Je nach Ihrer Umgebung können Sie den Backoffice-Zugriff über vertrauenswürdige IP-Adressen, VPN-Zugang, Firewall-Regeln oder zusätzliche Authentifizierungsebenen einschränken.
Das Verbergen einer Administrator-URL kann die Gefährdung durch automatisierte Scans verringern, sollte aber nicht als Ersatz für Authentifizierung, Autorisierung oder Patching angesehen werden.
3. Credential Stuffing und automatisierte Anmeldeangriffe
Credential Stuffing ist insbesondere für den E-Commerce relevant.
Das Erraten von Passwörtern ist für Angreifer nicht immer notwendig; sie können gestohlene Benutzernamen/Passwort-Paare aus völlig anderen Datenlecks verwenden und diese auf anderen Websites ausprobieren.
Falls der Kunde das Passwort wiederverwendet, könnte der Angreifer Ihren Shop als nächstes Opfer ins Visier nehmen.
Dasselbe gilt für Administratorkonten, und in diesem Fall ist die Situation noch viel schlimmer.
Ratenbegrenzung, Schutz vor Brute-Force-Angriffen, starke Passwörter, MFA, Erkennung verdächtiger Anmeldeversuche und angemessene Kontokontrollen sollten in Kombination eingesetzt werden.
KI und Automatisierung verstärken diese Problematik, da Angreifer so in großem Umfang agieren können. Leitlinien zur Cybersicherheit im Zusammenhang mit KI identifizieren zudem Credential Stuffing und Passwortangriffe als Bereiche, in denen Automatisierung die Bedrohung erhöhen kann.
4. Schadsoftware und unerwartete Dateiänderungen
Ein kompromittierter PrestaShop-Shop sieht nicht immer kaputt aus.
Der Shop kann weiterhin normal geladen werden, während sich bösartiger Code in einem Theme, einem Modul, einer PHP-Datei, einer JavaScript-Datei oder einem anderen Teil der Anwendung befindet.
Deshalb sind Malware-Scans und die Überwachung von Dateiänderungen so wichtig.
Ein besonders schwerwiegendes Szenario ist die Manipulation von Zahlungsseiten. PrestaShop veröffentlichte im Februar 2026 eine Sicherheitswarnung, in der ein digitaler Skimmer beschrieben wurde, der legitime Zahlungsbuttons durch Betrügerische ersetzen konnte. Das Schadprogramm wurde über eine modifizierte Theme-Datei geladen.
Für einen Händler ist dies eine nützliche Erinnerung daran, dass „die Website funktioniert“ nicht bedeutet, dass „die Website sicher ist“.
Regelmäßige Scans sollten mit der Untersuchung unerwarteter Änderungen kombiniert werden. Wenn sich eine wichtige Datei unerwartet ändert, müssen Sie Folgendes wissen:
- Was hat sich geändert?
- Wann hat es sich geändert?
- Wer oder was hat das geändert?
- War die Änderung rechtmäßig?
- Welche anderen Dateien oder Konten sollten untersucht werden?
5. Drittanbietermodule und benutzerdefinierter Code
Die Erweiterbarkeit von PrestaShop ist eine seiner Stärken, aber jedes Modul und jede Anpassung vergrößern die Angriffsfläche.
Sicherheitstests sollten daher mehr als nur den PrestaShop-Kern berücksichtigen.
Ein Sicherheitsaudit kann die Kernanwendung, Themes, Add-ons, benutzerdefinierten Code, Integrationen, Authentifizierungskontrollen und die Serverkonfiguration untersuchen. Auch die PrestaShop-Audit-Richtlinien von Astra betonen die Bedeutung der Untersuchung der gesamten Anwendung, anstatt die Kernplattform als alleinige Sicherheitsgrenze zu betrachten.
Dies ist besonders wichtig für Geschäfte, die bereits seit mehreren Jahren bestehen.
Ein vor fünf Jahren installiertes Modul kann noch aktiv sein, obwohl sich niemand mehr an den Installationsgrund erinnert. Eine benutzerdefinierte Überschreibung kann auch nach dem Ausscheiden des ursprünglichen Entwicklers bestehen bleiben. Eine verwaiste Integration kann noch API-Zugangsdaten enthalten.
Eine sinnvolle Wartungsmaßnahme ist die Erstellung eines Inventars von:
- Installierte Module
- Aktive Designs
- Benutzerdefinierte Überschreibungen
- Externe APIs
- Webhooks
- Zeitgesteuerte Aufgaben
- Administratorkonten
- Serverdienste
- DNS-/CDN-/Sicherheitsdienste
Entfernen Sie, was Sie nicht mehr benötigen.
3.0 Was ändert KI tatsächlich für die Sicherheit von PrestaShop?
KI ist kein Ersatz für eine sichere PrestaShop-Installation. Betrachten Sie KI vielmehr als Beschleuniger auf beiden Seiten.
3.1 Angreifer können mehr automatisieren
Die größte Sorge für Online-Shops ist die Geschwindigkeit. Angreifer müssen nicht mehr jeden Schritt manuell ausführen. Automatisierte und KI-gestützte Tools unterstützen die Zielrecherche, Phishing-Angriffe, das Testen gestohlener Zugangsdaten und groß angelegte Bot-Aktivitäten. Für E-Commerce-Unternehmen kann dies zu mehr Versuchen der Kontoübernahme, des Zahlungsbetrugs, des Credential Stuffings und des Web-Scrapings führen.
3.2 Verteidiger können mehr analysieren
Dieselbe grundlegende Fähigkeit kann auch Verteidigern helfen.
Sicherheitssysteme können Anmeldeaktivitäten, Anfragemuster, IP-Reputation, API-Aktivitäten, Verkehrsanomalien und andere Ereignisse viel schneller analysieren als eine Person, die Rohdaten manuell durchsieht.
Ein Manager meldet sich beispielsweise üblicherweise während der Bürozeiten von seinem gewohnten Land aus im System an. Anschließend treten zahlreiche Anmeldefehler auf, gefolgt von einer erfolgreichen Anmeldung von einem ungewöhnlichen Standort. Kann das System Verhaltensanalysen durchführen, lässt sich ein solches Ereignis deutlich schneller erkennen als durch die Analyse der Zugriffsprotokolle vom Vortag.
KI kann auch bei der Priorisierung von Warnmeldungen helfen. Das ist nützlich, da ein Geschäft, das Tausende von Anfragen pro Minute generiert, realistischerweise nicht jedes Ereignis von einer Person überprüfen lassen kann.
4.0 PrestaShop-Sicherheits-Best Practices: Ein praktischer, mehrschichtiger Ansatz
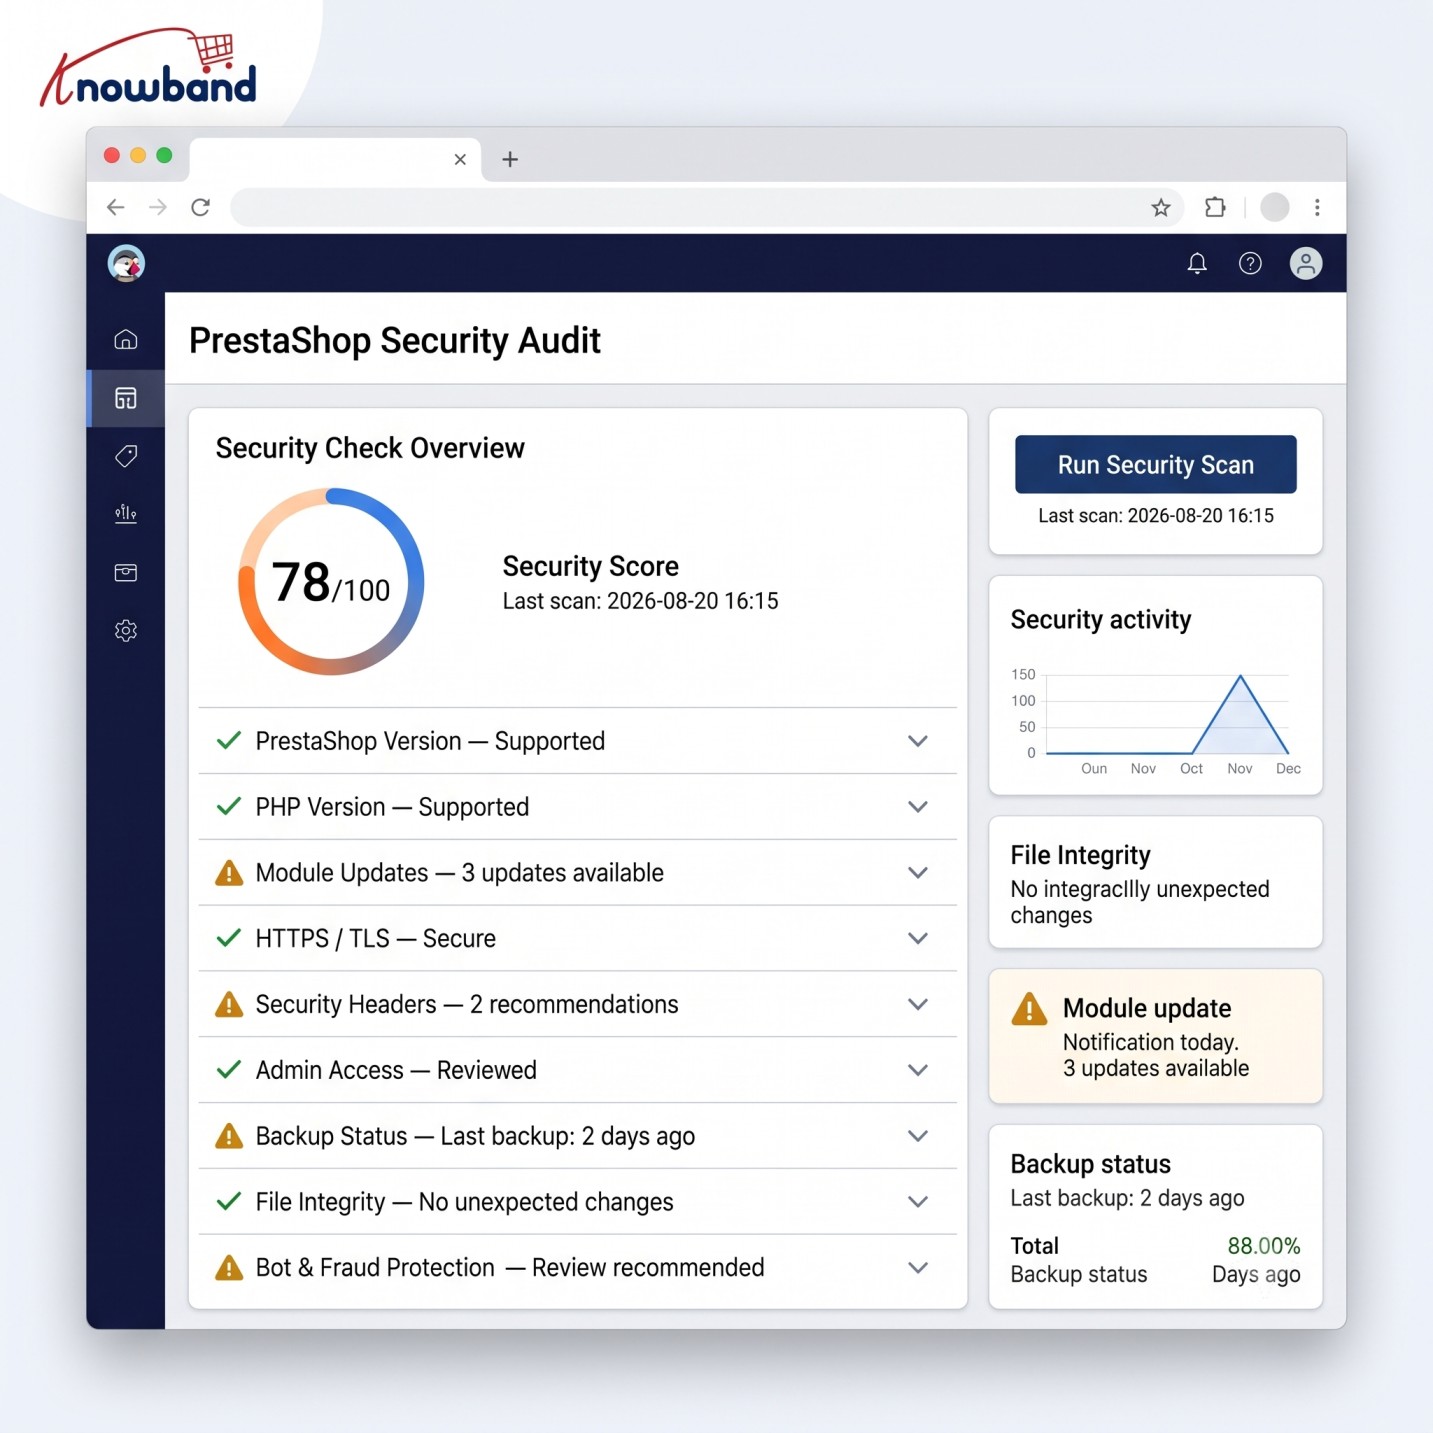
Sicherheit funktioniert als mehrschichtiges System besser als einzelnes „Sicherheits-Plugin“.
Ein praktischer Aufbau für einen PrestaShop-Shop sollte mehrere Ebenen umfassen.
Ebene 1: Halten Sie die Anwendung aktuell
Unterstützte Versionen von Folgendem beibehalten:
- PrestaShop
- PHP
- Server-Software
- Themen
- Module
- Bibliotheken
Testen Sie Updates in einer Testumgebung, in der der Shop umfangreiche Anpassungen aufweist.
Verschieben Sie Sicherheitsupdates nicht auf unbestimmte Zeit, nur weil ein normales Funktionsupdate unpraktisch ist.
Schicht 2: Schutz privilegierter Zugriffe
Für Administratorkonten:
- MFA/2FA aktivieren.
- Verwenden Sie individuelle Passwörter.
- Nicht benötigte Mitarbeiter entfernen.
- Berechtigungen nach dem Prinzip der minimalen Rechtevergabe anwenden.
- Beachten Sie die IP/VPN-Beschränkungen für sensible Umgebungen.
- Überwachen Sie erfolgreiche und fehlgeschlagene Anmeldevorgänge.
Ebene 3: Die Anwendung schützen
Eine Web Application Firewall (WAF) kann schädliche HTTP-Anfragen filtern, bevor diese die Anwendung erreichen. Sicherheitsheader bieten zusätzlichen Schutz auf Browserebene. CAPTCHAs oder Bot-Kontrollen können den automatisierten Missbrauch öffentlicher Formulare reduzieren.
Diese Kontrollmechanismen beseitigen keine Schwachstellen in der Anwendung selbst, sondern fügen eine zusätzliche Schutzebene hinzu.
Schicht 4: Überwachen Sie das Dateisystem
Regelmäßige Malware-Scans und die Überwachung von Dateiänderungen können helfen, Sicherheitslücken aufzudecken, die von der Shop-Oberfläche aus nicht sichtbar sind.
Achten Sie besonders auf:
- Themendateien
- PHP-Dateien
- JavaScript
- Konfigurationsdateien
- Upload-Verzeichnisse
- Modulverzeichnisse
Unerwartete Änderungen bedürfen einer Untersuchung.
Schicht 5: Überwachung der Infrastruktur
Die PrestaShop-Anwendung ist nicht das Einzige, das Schutz benötigt.
Bewertung:
- SSH-Zugang
- Firewall-Regeln
- Datenbankverfügbarkeit
- Serverbenutzer
- Dateiberechtigungen
- Zeitgesteuerte Aufgaben
- SSL/TLS-Konfiguration
- Backup-Zugriff
- Cloud-Zugangsdaten
- CDN/WAF-Konfiguration
Eine als sicher geltende Anwendung auf einem ungeschützten oder schlecht gewarteten Server ist dennoch angreifbar.
5.0 Wo ein PrestaShop Security Manager passen kann
Ladenbesitzer greifen häufig auf verschiedene, voneinander unabhängige Tools zurück, um ihre Sicherheitskontrollen zusammenzustellen. Dies kann wiederum eigene Wartungsprobleme verursachen: unterschiedliche Einstellungen, Aktualisierungszeitpläne, Protokolle, Kompatibilitätsprobleme und Konfigurationsschnittstellen.
Das Wissensband Prestashop Advanced Security Manager ist eine Option, die im Rahmen eines mehrstufigen Sicherheitskonzepts für PrestaShop geprüft werden sollte. Die aktuelle Produktdokumentation listet Kontrollfunktionen wie Zwei-Faktor-Authentifizierung (2FA), Schutz vor Brute-Force-Angriffen, IP-Beschränkungen für Administratoren, eine Web Application Firewall (WAF), Sicherheitsheader, CAPTCHA, Login-Überwachung und geplante Malware-Scans auf. Laut Herstellerangaben unterstützt es PrestaShop 1.7, 8 und 9.
Wichtig ist, dass man ein Sicherheitsmodul nicht als vollständige Sicherheitsstrategie betrachtet.
Ein Modul kann die Abwehrmechanismen auf Anwendungsebene verstärken, aber es ersetzt sie nicht:
- Sichere Serverkonfiguration
- Rechtzeitiges Patchen
- Sichere Entwicklungspraktiken
- Backups
- Reaktion auf Vorfälle
- Schwachstellenanalyse
- Sichere Integrationen von Drittanbietern
6.0 Backups und Wiederherstellung in Prestashop nicht vergessen!
Ladenbesitzer brauchen einen verlässlichen Notfallplan, falls etwas schiefgeht.
Ein Backup ist dann nützlich, wenn es verfügbar, geschützt und wiederherstellbar ist. Idealerweise sollten Backups getrennt von der Produktionsumgebung aufbewahrt und die Wiederherstellung regelmäßig getestet werden.
Sie sollten zuverlässige Sicherungskopien folgender Daten haben:
- Datenbank
- Produktbilder und andere Shop-Dateien
- Kunden- und Bestelldaten
- Konfiguration
- Themen
- Benutzerdefinierte Module
- Kritische Serverdateien
Für Ladenbesitzer, die den gesamten Prozess automatisieren möchten, ist eines der besten Backup-Module Folgendes: Prestashop Backup- und Wiederherstellungsmodul. Dies kann berücksichtigt werden. Diese Software ermöglicht es Benutzern, geplante Backups ihrer Datenbanken und Dateien zu erstellen und bietet Funktionen für externe Speicherung, Verschlüsselung, Aufbewahrung und Wiederherstellung.
7.0 Wann sollten Sie ein Sicherheitsaudit in Betracht ziehen?
Automatisierte Scans sind zwar nützlich, aber nicht dasselbe wie ein Sicherheitsaudit oder ein Penetrationstest.
Die Schwachstellensuche findet bekannte Fehler an der Oberfläche und informiert darüber, was kaputt ist, kann aber nicht sagen, wie tief ein Hacker eindringen kann.
Penetrationstests: Sie simulieren einen realen Angriff. Dabei werden kleine Schwachstellen miteinander verknüpft, um tief in Ihre Systeme einzudringen und die Geschäftslogik zu testen.
Für ein etabliertes oder umsatzstarkes Geschäft sollten Sie regelmäßige Sicherheitsüberprüfungen in Betracht ziehen, insbesondere nach:
- Ein großes PrestaShop-Upgrade
- Ein großes kundenspezifisches Entwicklungsprojekt
- Eine neue Zahlungsintegration
- Eine große Modulinstallation
- Eine Servermigration
- Ein Sicherheitsvorfall
- Wesentliche Infrastrukturänderungen
Eine sachgerechte Beurteilung sollte sowohl den Antrag als auch das Umfeld umfassen und sich nicht ausschließlich auf das Ladenlokal konzentrieren.
8.0 Sicherheitscheckliste für Ladenbesitzer
Bevor Sie Ihre PrestaShop-Website als sicher betrachten, überprüfen Sie die Grundlagen:
- PrestaShop verwendet eine unterstützte/aktuelle Version, die für Ihre Umgebung geeignet ist.
- Module und Themes werden gepflegt und aktualisiert.
- Nicht verwendete Module und Konten wurden entfernt.
- Administratorkonten verwenden MFA/2FA.
- Administratorrechte werden nach dem Prinzip der minimalen Berechtigung vergeben.
- Fehlgeschlagene und erfolgreiche Administratoranmeldungen werden überwacht.
- Der Schutz vor Brute-Force-Angriffen ist aktiviert.
- Eine WAF oder eine gleichwertige Schutzschicht wird gegebenenfalls konfiguriert.
- Die Sicherheitsheader sind korrekt konfiguriert.
- Öffentliche Formulare verfügen über einen angemessenen Bot-/Spamschutz.
- Es werden regelmäßig Malware-Scans durchgeführt.
- Unerwartete Dateiänderungen können erkannt werden.
- Der Serverzugriff ist beschränkt und wird überwacht.
- Die Backups sind vom Produktivsystem isoliert und die Wiederherstellung wurde getestet.
- Zahlungsabwicklung und Integrationen von Drittanbietern werden überprüft.
- Es gibt ein dokumentiertes Verfahren zur Reaktion auf Zwischenfälle.
- Ein Sicherheitsaudit oder Penetrationstest wird durchgeführt, wenn das Risiko des Geschäfts dies rechtfertigt.
9.0 Die eigentliche Herausforderung: Angriffsgeschwindigkeit versus Reaktionsgeschwindigkeit
Die größte Veränderung, die KI mit sich bringt, ist nicht, dass jeder PrestaShop-Shop plötzlich mit einer völlig neuen Kategorie von Schwachstellen konfrontiert ist.
Es ist die Kluft zwischen Eine Schwäche wird sichtbar und jemand nutzt sie aus können kleiner werden.
Das verändert die Art und Weise, wie Ladenbesitzer über Sicherheit denken sollten.
Auf die Meldung eines Kunden über eine verdächtige Checkout-Seite zu warten, ist keine Überwachung. Die Entdeckung eines kompromittierten Administratorkontos nach betrügerischen Bestellungen ist keine Erkennung. Die Installation eines Sicherheitstools ohne dessen Warnmeldungen ist kein Sicherheitsprozess.
Ein sicherer PrestaShop-Shop benötigt mehrere Sicherheitsebenen, die vor, während und nach einem Angriff funktionieren: Patches zur Reduzierung von Sicherheitslücken, Authentifizierung zum Schutz von Konten, Anwendungskontrollen zum Filtern von schädlichem Datenverkehr, Überwachung zur Erkennung abnormaler Aktivitäten, Malware-/Datei-Scanning zur Identifizierung von Kompromittierungen und getestete Backups zur Unterstützung der Wiederherstellung.
Künstliche Intelligenz kann Verteidigungssysteme schneller und leistungsfähiger machen, aber die Grundlage bleibt dieselbe: Verringern Sie die Angriffsfläche, kontrollieren Sie den Zugriff, überwachen Sie die Änderungen und seien Sie auf die Wiederherstellung vorbereitet.
Für Shopbetreiber, die den Schutz ihrer Anwendung verstärken möchten, kann eine Lösung wie Knowband Prestashop Advanced Security Manager als ein Baustein dieses mehrstufigen Sicherheitskonzepts in Betracht gezogen werden. Die richtige Wahl hängt von Ihrer PrestaShop-Version, Ihrer Hosting-Umgebung, Ihrer bestehenden Sicherheitsarchitektur und Ihren betrieblichen Anforderungen ab.
Der beste Zeitpunkt, eine Sicherheitslücke zu entdecken, ist, bevor ein Angreifer sie entdeckt.