
Die meisten OpenCart-Shopbetreiber sichern ihre Website aufwendig: Sie benötigen eine Erweiterung für die Zwei-Faktor-Authentifizierung, eine weitere zum Blockieren von Spam-Bots, eine dritte für CAPTCHAs und müssen eventuell noch ein Support-Ticket beim Hosting-Anbieter wegen einer Firewall-Anfrage einreichen. Der OpenCart Security Manager wurde entwickelt, um diese Flickwerk-Lösung zu beseitigen. Dieses Modul vereint Schutzfunktionen für die Administration, die Sicherheit des Shops und die Überwachung der Dateiintegrität in einer einzigen Einstellungsseite innerhalb Ihres OpenCart-Adminbereichs.
Egal, ob Sie nach einer OpenCart-Zwei-Faktor-Authentifizierungserweiterung, einer OpenCart-Firewall-Erweiterung, Schutz vor Brute-Force-Angriffen auf die Anmeldung oder einer Möglichkeit gesucht haben, Ihr Admin-Verzeichnis zu verschleiern, ohne fünf separate Add-ons zu installieren – diese einzelne Erweiterung wurde entwickelt, um all diese Anforderungen zu erfüllen.
Das OpenCart Advanced Security Manager-Erweiterung ist in drei Abschnitte unterteilt, die jeweils in eigene Registerkarten gegliedert sind:
AdministratorschutzZwei-Faktor-Authentifizierung, Drosselung der Anmeldeversuche, IP-beschränkter Administratorzugriff, Verschleierung des Administratorverzeichnisses, Anmeldeaufforderung auf Serverebene und Nachverfolgung der Anmeldeaktivitäten.
Storefront-Schutz: Web Application Firewall, Sicherheitsantwort-Header, Formular-Spamfilter (CAPTCHA), Kopier-/Scraping-Schutz und eine Zugriffsabfrage für den gesamten Shop.
Überwachung der Dateiintegrität: Geplante Scans, Bedrohungskennzeichnung und ein Scanverlaufsprotokoll.
Jeder Bereich wird im weiteren Verlauf dieses Dokuments Feld für Feld behandelt, sodass Sie immer verstehen, was eine Einstellung bewirkt, bevor Sie sie aktivieren.
Angreifer, die es auf OpenCart-Shops abgesehen haben, zielen in der Regel auf dieselben wenigen Schwachstellen ab: leicht zu erratende Administratorpasswörter, automatisierte Anmeldeversuche, ein Administratorverzeichnis im Standardpfad, ungeschützte Kontakt- und Registrierungsformulare sowie unbemerkt veränderte Kerndateien. Diese Erweiterung schließt genau diese Sicherheitslücken, ohne dass ein Sicherheitsberater oder eine Vielzahl zusätzlicher Add-ons erforderlich ist.
Der Schutz wird in unabhängigen Schichten angewendet, wobei jede Schicht eine andere Oberfläche abdeckt – den Admin-Anmeldebildschirm, die Formulare für den Shop, die Header, die Ihr Server an die Browser zurücksendet, und die Dateien auf der Festplatte.
Das Risiko in Klartext: OpenCart ist weit verbreitet und Open Source und daher ein häufiges Ziel automatisierter Scans. Bots suchen nach Standard-Admin-Pfaden, überfluten Anmeldeformulare mit Listen von Zugangsdaten und senden Spam über Kontaktformulare aus. Ein einziger kompromittierter Admin-Login kann zu gestohlenen Kundendaten, eingeschleustem Code oder einem verunstalteten Online-Shop führen – Folgen, deren Bereinigung und Vertrauensverlust weitaus teurer sind als der Einrichtungsaufwand dieser Erweiterung.
Hauptmerkmale von OpenCart Security Manager-Erweiterung
Zwei-Schritt-Verifizierung (2FA)
Erfordert, dass ein Administrator zusätzlich zu seinem Passwort einen sich ständig ändernden sechsstelligen Code von einer Authentifizierungs-App angibt. Dies verhindert die Übernahme eines Kontos, selbst wenn ein Passwort durchgesickert, erraten oder nach einem anderen Sicherheitsvorfall wiederverwendet wurde.
Beispiel: Ein Shop mit drei Administratoren könnte die Zwei-Faktor-Authentifizierung für alle Benutzer außer dem fest installierten Büro-IP-Adresse eines externen Dienstleisters vorschreiben, der davon ausgenommen ist. Tipp: Fügen Sie Ihre eigenen zuverlässigen IP-Adressen zur Whitelist hinzu, bevor Sie die unternehmensweite Durchsetzung aktivieren, damit Sie nie von einer Verbindung aus zur Registrierung aufgefordert werden, von der aus Sie keine Aktionen ausführen können.
Drosselung von Anmeldeversuchen
Sperrt vorübergehend eine IP-Adresse, sobald innerhalb eines festgelegten Zeitraums zu viele fehlgeschlagene Admin-Anmeldeversuche auftreten – eine manuelle Überwachung ist nicht erforderlich.
Beispiel: Wenn ein Skript innerhalb einer Minute 50 Passwortversuche beim Admin-Login unternimmt, wird die Quell-IP-Adresse automatisch gesperrt, sobald das Limit für die Wiederholungsversuche erreicht ist. Tipp: Kombinieren Sie ein moderates Limit für Wiederholungsversuche (5–10 Versuche) mit einer ausreichend langen Sperre (15–30 Minuten), um weitere Versuche zu verhindern. Schließen Sie außerdem Ihre Büro- oder VPN-IP-Adresse von der Sperre aus, damit ein Tippfehler nicht Ihr eigenes Team aussperrt.
IP-beschränkter Administratorzugriff
Der Zugriff auf das Admin-Panel ist auf eine definierte Liste von Adressen beschränkt – alle anderen werden abgewiesen, noch bevor das Anmeldeformular geladen wird. Dies ist die stärkste Schutzmaßnahme gegen externen Admin-Zugriff, da die Sperre erfolgt, bevor die Anmeldedaten überprüft werden.
Verschleierung des Admin-Verzeichnisses
Diese Funktion verbirgt Ihren eigentlichen Admin-Pfad hinter einer geheimen alternativen URL. Der echte Pfad liefert einen 404-Fehler für alle, die den alternativen Namen nicht kennen. Dadurch wird Ihr Shop aus dem Suchfeld von Bots entfernt, die nach gängigen Admin-Ordnernamen suchen.
Anmeldeaufforderung auf Serverebene (HTTP-Authentifizierung)
Fügt eine browserbasierte Benutzername-/Passwortabfrage vor dem Admin-Panel, dem Shop oder beiden hinzu – bevor der OpenCart-Anmeldebildschirm geladen wird. Dies läuft vollständig außerhalb der Anwendung und ist nützlich für Testumgebungen, Shops vor dem offiziellen Start oder als zusätzliche Administrationsschnittstelle.
Webanwendungs-Firewall (WAF)
Prüft eingehende GET/POST-Daten und Cookies auf bekannte SQL-Injection-, Cross-Site-Scripting- und Path-Traversal-Muster und blockiert Treffer mit einem HTTP 403-Fehler, bevor sie den OpenCart-Code erreichen.
Sicherheitsantwort-Header
Fügt Header (HSTS, Clickjacking-Schutz, MIME-Sniffing-Schutz, Referrer-Richtlinie, Berechtigungsrichtlinie) hinzu, die Browser anweisen, zusätzliche Sicherheitsvorkehrungen zu treffen. Dies ist eine risikoarme Methode, um die Behandlung Ihrer Website durch Browser zu verbessern, und wird häufig in PCI- und Sicherheitsaudit-Checklisten gefordert.
Formular-Spamfilter (CAPTCHA)
Fügt dem Kontakt- und Registrierungsformular eine CAPTCHA-Verifizierung hinzu – Cloudflare Turnstile, Google reCAPTCHA oder hCaptcha – und reduziert so Spam-Einsendungen und gefälschte Anmeldungen, ohne dass Änderungen am Design erforderlich sind.
Kopier-/Ausleseschutzmaßnahmen
Erschwert das beiläufige Kopieren von Inhalten durch Deaktivierung der Tastenkombinationen für Rechtsklick, Kopieren/Einfügen, Quelltext anzeigen und Entwicklertools, wodurch der Aufwand für das zufällige Sammeln von Produkttexten und -bildern erhöht wird.
Überwachung der Dateiintegrität
Führt planmäßige Scans durch, die Ihre OpenCart-Installation mit einer bekannten, funktionierenden Basisversion vergleichen und neue oder veränderte Dateien als mögliche Bedrohungen kennzeichnen – wodurch eine Sicherheitslücke oft aufgedeckt wird, bevor sie im Shop sichtbar wird.
Detaillierte Übersicht der OpenCart-Sicherheitserweiterung
Administratorschutz – Umfasst Ihre Administratoranmeldung und -sitzungen: 2FA, Anmeldedrosselung, IP-Beschränkung, Verzeichnisverschleierung, Anmeldeaufforderung auf Serverebene und Anmeldeüberwachung (einschließlich einer Unteransicht „Benutzer“ zur Verwaltung einzelner 2FA-Registrierungen).
Storefront-Schutz – umfasst den kundenseitigen Datenverkehr: die Firewall, Antwort-Header, Spamfilterung, Blockierung von Warenkorb-Bots, Kopierschutz und die für den gesamten Shop geltende Anmeldeaufforderung.
Überwachung der Dateiintegrität – Scan-Einstellungen und -Verlauf, einschließlich der für die Planung verwendeten Cron-URL und eines durchsuchbaren Protokolls vergangener Scans.
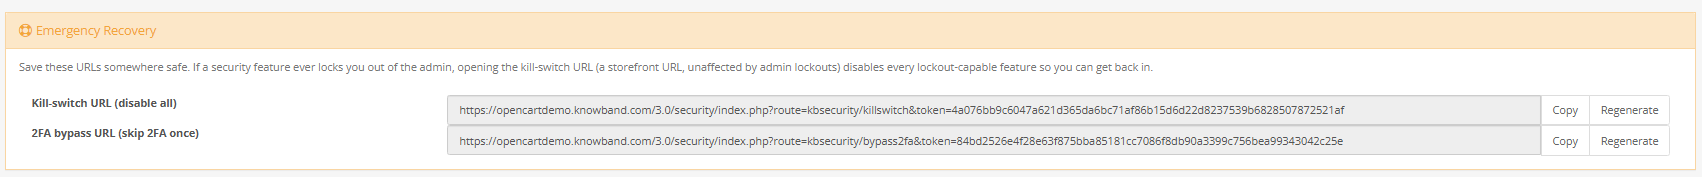
Ganz oben auf jedem Tab finden Sie den Notfall-Wiederherstellungslink – eine permanente URL, mit der Sie die einschränkenden Funktionen der Erweiterung mit einem Klick deaktivieren können, falls Sie ausgesperrt werden. Dies ist der wichtigste Punkt in diesem Handbuch: Suchen Sie ihn jetzt, bevor Sie andere Einstellungen ändern, und speichern Sie ihn außerhalb des Admin-Bereichs. Diese Information ist für Administratoren unerlässlich.
Die Ansicht „Benutzer“ unter „Admin-Schutz“ listet alle Administratorkonten auf (ID, Name, E-Mail, aktueller 2FA-Status) und ermöglicht es Ihnen, eine verlorene oder kompromittierte Authentifizierungsregistrierung zurückzusetzen, damit sich die betreffende Person bei ihrer nächsten Anmeldung neu registrieren kann.
Die Berichtsfunktion befindet sich an zwei Stellen: im Anmeldeversuchsprotokoll unter Administratorschutz (IP-Adresse, Zeitstempel, E-Mail-Adresse und Ergebnis für jeden Anmeldeversuch eines Administrators, sobald die Protokollierung aktiviert ist) und in der Scanverlaufstabelle unter Dateiintegritätsüberwachung (jeder Scanlauf, manuell oder geplant, mit Dateianzahl, Bedrohungsanzahl, Dauer und einem Link zum vollständigen Bericht).
Wie die einzelnen Funktionen funktionieren
Two-Step Verification
Hierbei kommt das Standard-TOTP-Protokoll (zeitbasiertes Einmalpasswort) zum Einsatz – dasselbe, das auch Google Authenticator, Authy und ähnliche Apps verwenden. Wenn ein Administrator die Zwei-Faktor-Authentifizierung (2FA) aktiviert oder dies aufgrund einer Website-weiten Vorgabe erforderlich ist, scannt er einen QR-Code mit seiner Authentifizierungs-App. Diese generiert dann alle 30 Sekunden einen neuen sechsstelligen Code. Dieser Code wird bei jeder Anmeldung zusammen mit dem normalen Passwort eingegeben.
Drosselung von Anmeldeversuchen
Jeder fehlgeschlagene Administrator-Login wird der zugehörigen IP-Adresse zugeordnet. Sobald die Anzahl der Fehlversuche einer IP-Adresse innerhalb des festgelegten Zeitraums das konfigurierte Limit überschreitet, wird diese IP-Adresse für weitere Versuche gesperrt, bis die Sperrfrist abgelaufen ist.
IP-beschränkter Administratorzugriff
Sobald diese Funktion aktiviert ist, wird jede Anfrage an das Admin-Panel anhand einer Zulassungsliste geprüft, bevor das Routing von OpenCart überhaupt ausgeführt wird. Alle Anfragen, die nicht auf der Liste stehen, werden sofort blockiert – sie gelangen gar nicht erst zum Anmeldeformular.
Verschleierung des Admin-Verzeichnisses
Die Erweiterung fängt Anfragen an Ihren eigentlichen Admin-Pfad ab und gibt einen 404-Fehler zurück, es sei denn, der Besucher hat bereits eine geheime Alias-URL erreicht, die ein Cookie setzt und ihn im Hintergrund an den eigentlichen Speicherort weiterleitet.
Anmeldeaufforderung auf Serverebene
Dadurch wird eine separate, browsereigene Eingabeaufforderung hinzugefügt – die vom Browser selbst und nicht von einem OpenCart-Formular gerendert wird – vor dem Admin-Panel, dem Shopfront oder beiden, und zwar auf Webserver-Ebene, bevor irgendeine PHP-Logik ausgeführt wird.
Firewall für Webanwendungen
Die WAF prüft eingehende Abfrageparameter, POST-Felder und Cookies anhand einer Bibliothek bekannter Injection-, XSS- und Path-Traversal-Muster. Bei einer Übereinstimmung wird sofort ein 403-Fehler zurückgegeben, bevor die Anfrage die OpenCart-Controller erreicht.
Sicherheitsantwort-Header
Jeder Schalter fügt hier einen spezifischen Header hinzu, der dem Browser des Besuchers mitteilt, ein bestimmtes Verhalten zu erzwingen – z. B. die Seite nicht in einem iFrame darzustellen, Dateitypen nicht zu erraten, HTTPS zu erzwingen usw.
Formular-Spamfilterung
Ist die Erweiterung aktiviert, fügt sie das ausgewählte CAPTCHA-Widget automatisch in die Kontakt- und Registrierungsformulare des Shops ein, ohne dass eine Theme-Anpassung erforderlich ist, und überprüft die Antwort serverseitig, bevor eine Übermittlung akzeptiert wird.
Kopier-/Ausleseschutzmaßnahmen
Eine Reihe von clientseitigen Einschränkungen – Deaktivierung von Kopieren/Ausschneiden/Einfügen, Rechtsklick, Textauswahl, Quelltextansicht und DevTools-Tastenkombinationen – werden im gesamten Shop angewendet, mit einer IP-Whitelist für Mitarbeiter, die normales Browserverhalten benötigen.
Überwachung der Dateiintegrität
Ein geplanter Job, der durch den Cron-Scheduler Ihres Servers ausgelöst wird, indem er eine eindeutige, tokengeschützte URL aufruft, scannt jede Datei in Ihrer Installation, vergleicht sie mit einer gepflegten Basislinie bekanntermaßen funktionierender OpenCart-Kerndateien und gängiger Erweiterungsdateien und kennzeichnet alles Neue, Fehlende oder Geänderte.
1.0.0 Administratorschutz
Two-Step Verification
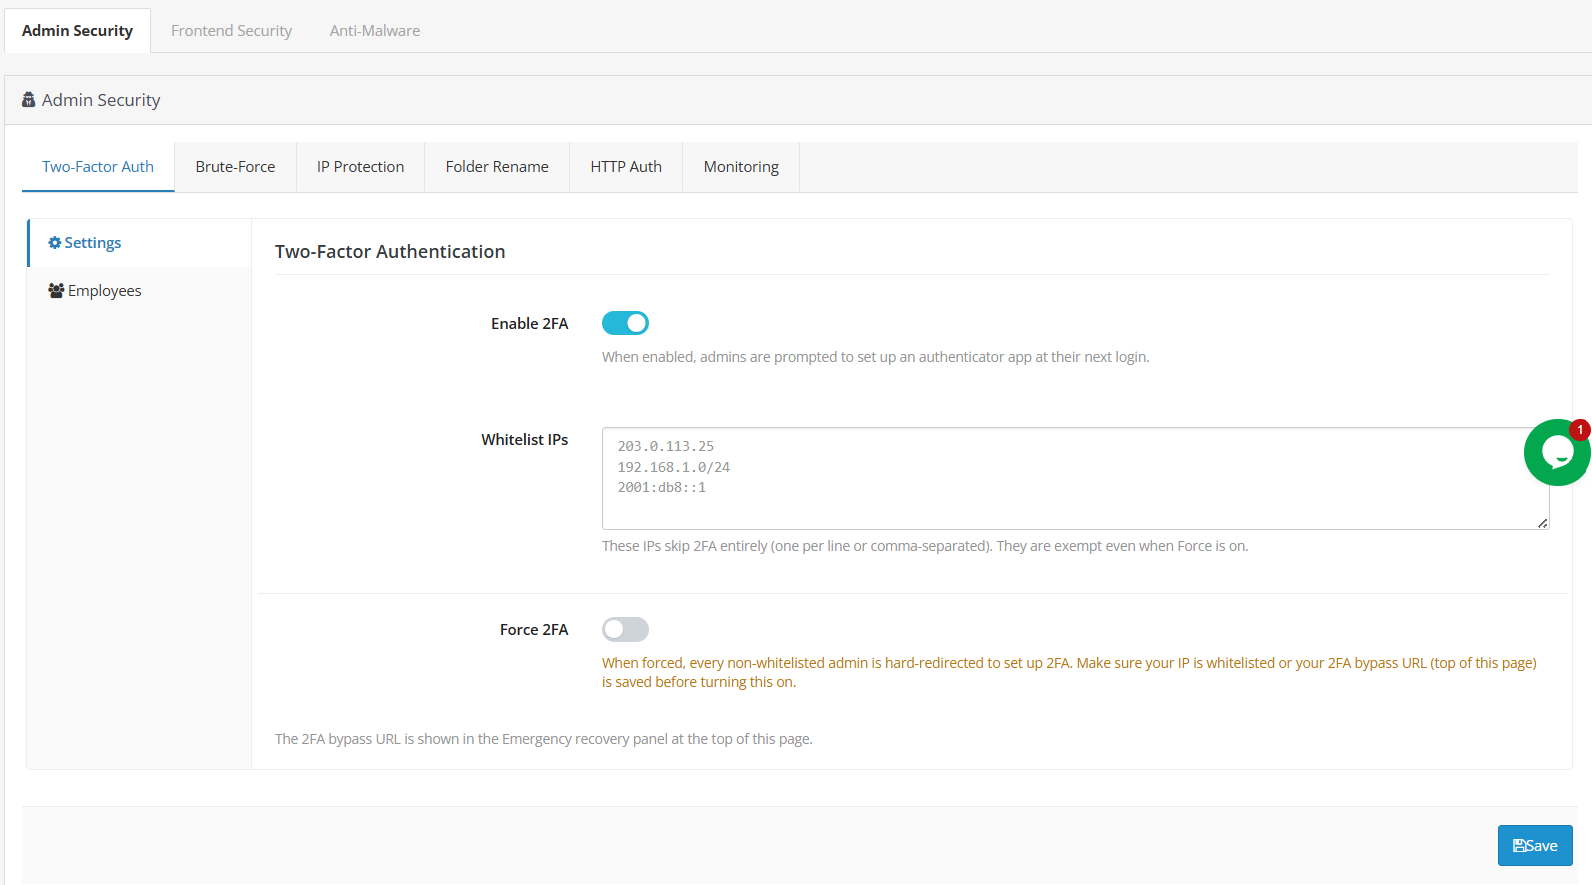
2FA aktivieren – schaltet die 2FA-Unterstützung ein; Administratoren werden beim nächsten Login aufgefordert, eine Authentifizierungs-App einzurichten.
Whitelist-IPs – Adressen, die die Zwei-Faktor-Authentifizierung vollständig umgehen, selbst wenn diese aktiviert ist. Fügen Sie Ihr Büro- oder Heimnetzwerk als zusätzliche Sicherheitsmaßnahme hinzu, bevor Sie die Zwei-Faktor-Authentifizierung erzwingen.
2FA erzwingen – Erfordert, dass jeder nicht auf der Whitelist stehende Administrator die Zwei-Faktor-Authentifizierung (2FA) vor dem Fortfahren einrichtet. Aktivieren Sie diese Funktion erst, nachdem Sie eine vertrauenswürdige IP-Adresse auf die Whitelist gesetzt oder die Funktionsfähigkeit des Wiederherstellungslinks bestätigt haben.
ID – kennzeichnet das Administratorkonto.
2FA-Status Zeigt an, ob für dieses Konto aktuell die Zwei-Faktor-Authentifizierung aktiviert ist. Eine regelmäßige Überprüfung, insbesondere nach Personalwechseln, ist empfehlenswert.
Aktion – Setzt eine verloren gegangene 2FA-Registrierung zurück, damit der Benutzer ein neues Gerät registrieren kann. Sofort verwenden, wenn jemand sein Authentifizierungstelefon verliert.
Die Einführung der Zwei-Faktor-Authentifizierung als optionale Lösung, gefolgt von der verpflichtenden Einführung, sobald alle Nutzer registriert sind, ist der richtige Weg. empfohlener Weg Es verhindert die Übernahme von Konten durch ein durchgesickertes, erratenes oder wiederverwendetes Passwort, da das Passwort allein nicht mehr ausreicht. Erzwingen Sie die Zwei-Faktor-Authentifizierung (2FA) niemals seitenweit, ohne zuvor mindestens eine vertrauenswürdige IP-Adresse auf die Whitelist zu setzen oder die Funktionsfähigkeit des Wiederherstellungslinks zu bestätigen. Halten Sie diese Whitelist kurz und überprüfen Sie sie regelmäßig, da diese Adressen die 2FA vollständig umgehen. Fügen Sie „2FA zurücksetzen“ Ihrer Checkliste für ausscheidende Mitarbeiter hinzu.
Brute-Force-Schutz
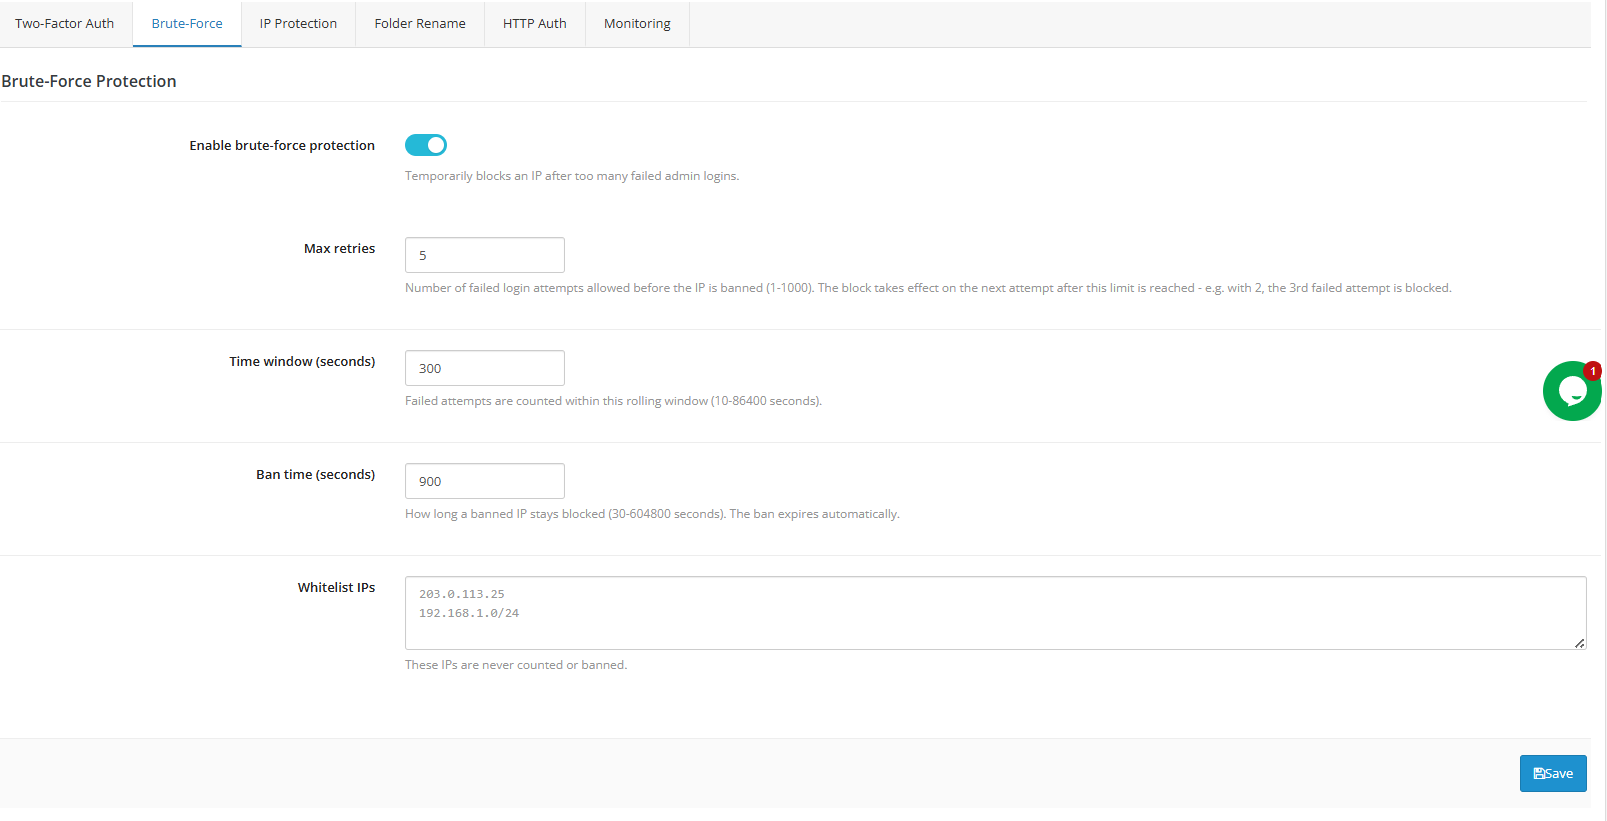
Drosselung aktivieren – blockiert vorübergehend eine IP-Adresse nach zu vielen fehlgeschlagenen Administrator-Anmeldungen. Empfohlen für jeden Live-Shop.
Max versucht es noch einmal – Fehlversuche sind zulässig, bevor eine Sperre erfolgt. 5 ist ein angemessener Standardwert.
Zeitfenster (Sekunden) – der gleitende Zeitraum, in dem Fehler gezählt werden. 300 Sekunden (5 Minuten) sind für die meisten Geschäfte ausreichend.
Sperrzeit (Sekunden)) – wie lange eine gesperrte IP-Adresse gesperrt bleibt; die Sperre läuft automatisch ab.
Whitelist-IPs – Adressen wurden nie auf das Limit angerechnet oder gesperrt.
Beginnen Sie mit moderaten Werten, überprüfen Sie Ihr Anmeldeprotokoll nach einer Woche und erhöhen Sie die Einstellungen, falls wiederholt Angriffe von verschiedenen IP-Adressen auftreten. Dies funktioniert am besten in Kombination mit 2FA (Zwei-Faktor-Authentifizierung) – die Drosselung verlangsamt Angreifer, 2FA stoppt sie vollständig, selbst wenn ein Passwort erraten wird. Sperren werden nach Ablauf des Timers automatisch aufgehoben; eine manuelle Entsperrung ist nicht erforderlich.
IP-beschränkter Administratorzugriff
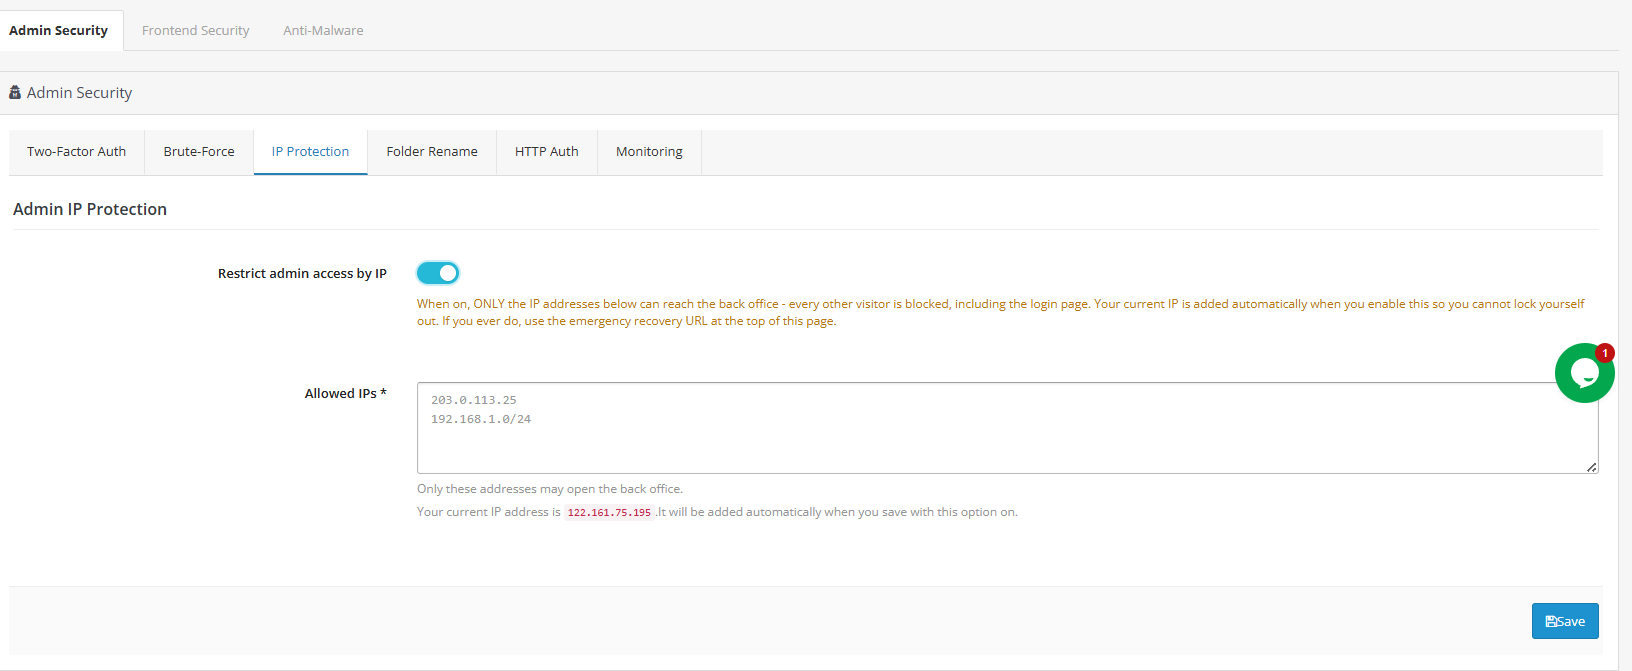
- Administratorzugriff nach IP-Adresse beschränken: Beschränkt den Zugriff auf das Admin-Panel auf eine bestimmte Liste vertrauenswürdiger Adressen.
- FunktionsweiseNach der Aktivierung haben nur noch die aufgeführten IP-Adressen Zugriff auf das Admin-Panel; alle anderen Besucher werden blockiert, einschließlich derjenigen, die versuchen, die Anmeldeseite aufzurufen. Ihre aktuelle IP-Adresse wird automatisch hinzugefügt, sobald Sie diese Option aktivieren, sodass Sie sich nicht selbst aussperren.
- Zulässige IPs (erforderlich)Nur hier eingegebene Adressen werden durchgelassen.
Verschleierung des Admin-Verzeichnisses
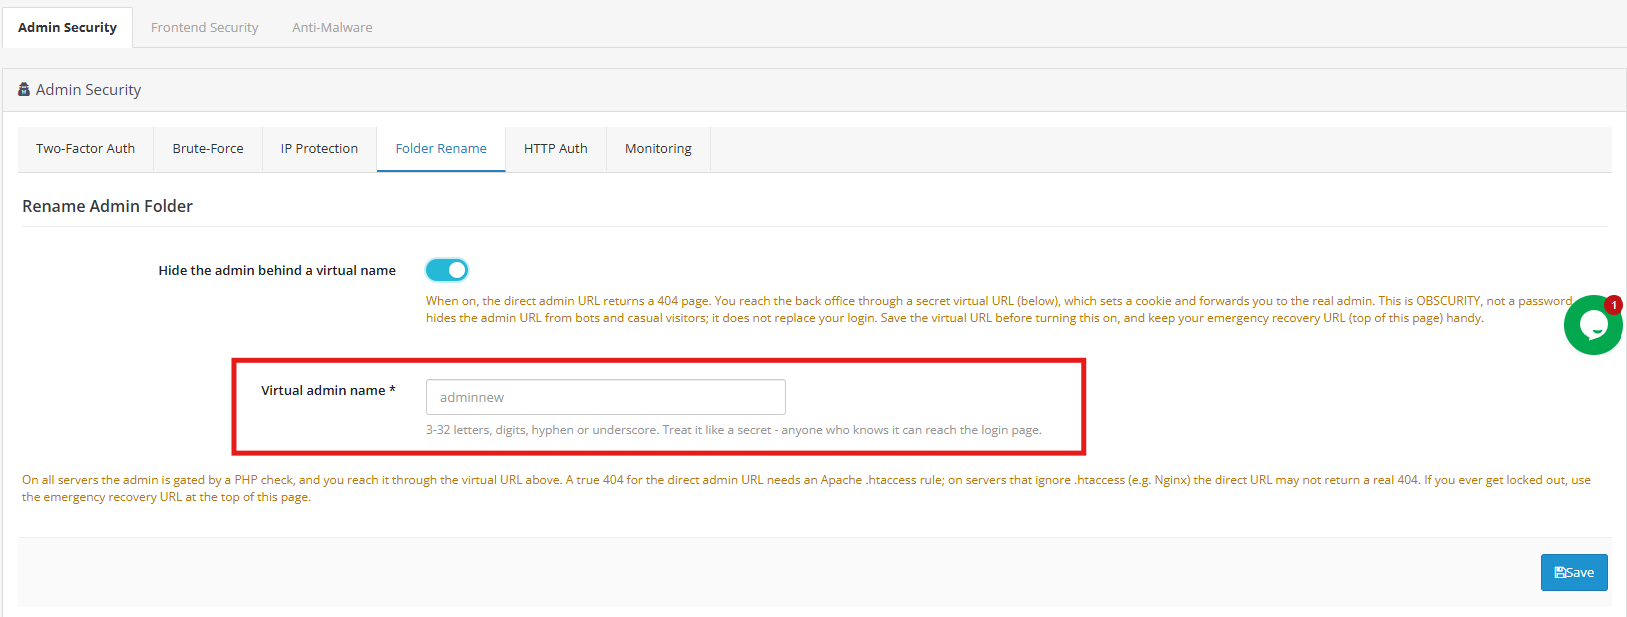
- Admin-Verzeichnisnamen ausblenden: Ersetzt Ihre echte Backoffice-URL durch einen geheimen Alias und entfernt so Ihren Shop aus dem Pool der Websites, die automatisierte Scanner durch Erraten gängiger Admin-Pfade finden.
- FunktionsweiseWenn diese Option aktiviert ist, liefert die direkte Admin-URL eine 404-Antwort, und das Panel ist nur über den unten konfigurierten Alias erreichbar.
- Aliasname: 3 bis 32 Buchstaben, Ziffern, Bindestriche oder Unterstriche. Behandeln Sie dies wie ein Geheimnis, genau wie ein Passwort.
Anmeldeaufforderung auf Serverebene (Administrator)
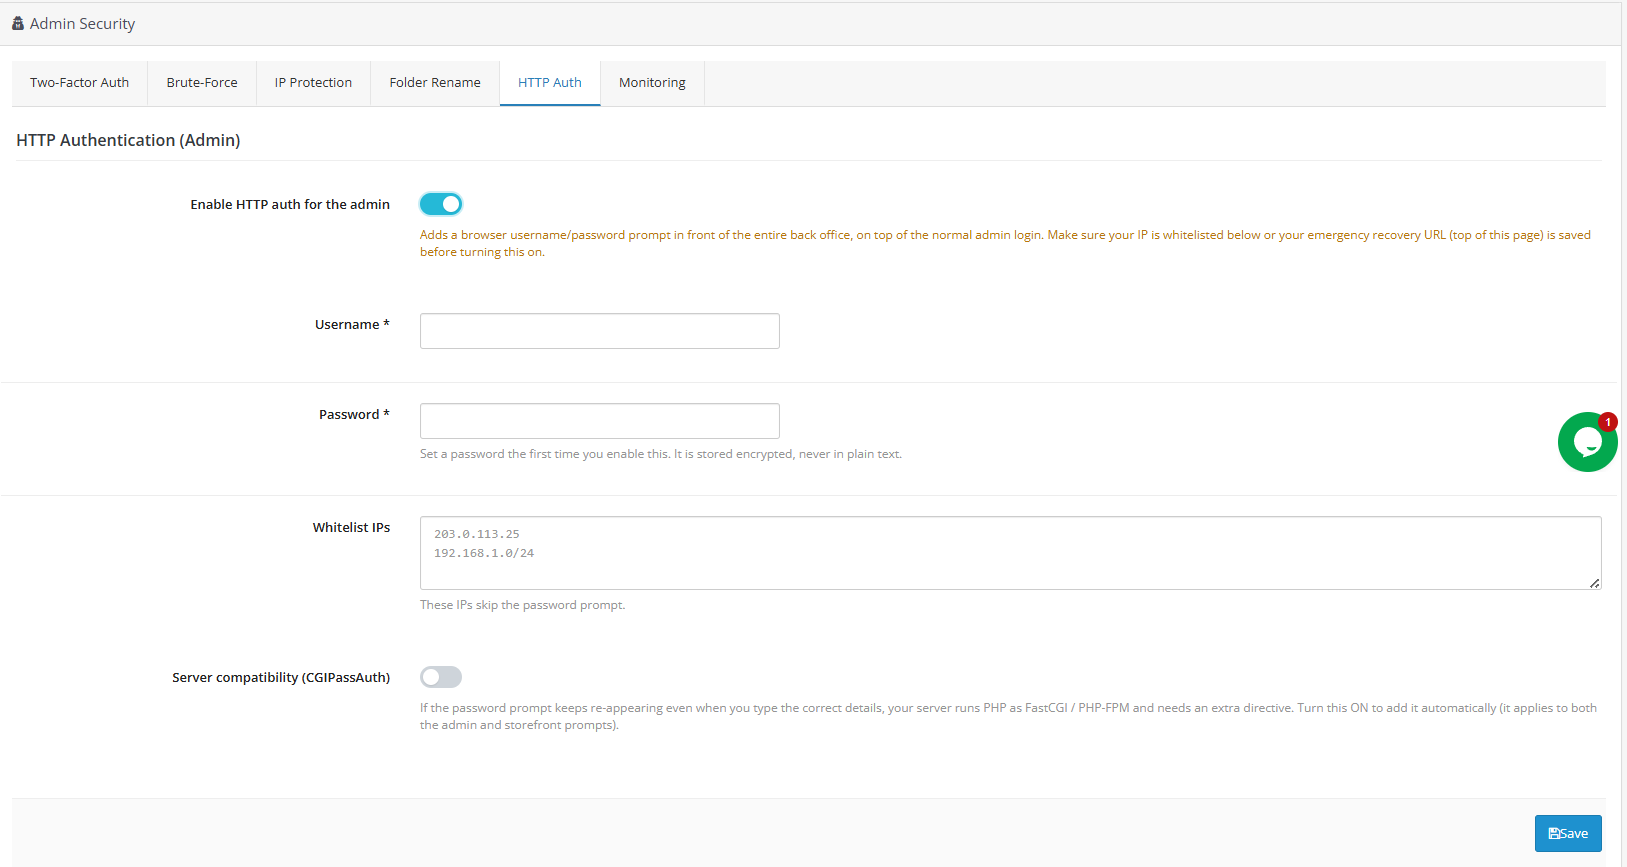
Ein Teil des OpenCart-Passwortschutz-Plugin Diese in die Erweiterung integrierte Funktion fügt eine browsernative Authentifizierungsebene vor dem Admin-Panel selbst hinzu.
- HTTP-Authentifizierung für den Administrator aktivieren: Fügt eine Benutzername/Passwort-Abfrage hinzu, bevor der Administrator-Anmeldebildschirm überhaupt geladen wird.
- Benutzername Passwort: Anmeldeinformationen für die Eingabeaufforderung; das Passwort wird verschlüsselt gespeichert und niemals im Klartext abgelegt.
- Whitelist-IPs: Adressen, die die Eingabeaufforderung vollständig überspringen.
- Serverkompatibilität (PHP-FPM/FastCGI): Fügt eine Direktive hinzu, die auf Servern benötigt wird, auf denen der Authentifizierungsheader nicht korrekt weitergeleitet wird.
Anmeldeüberwachung
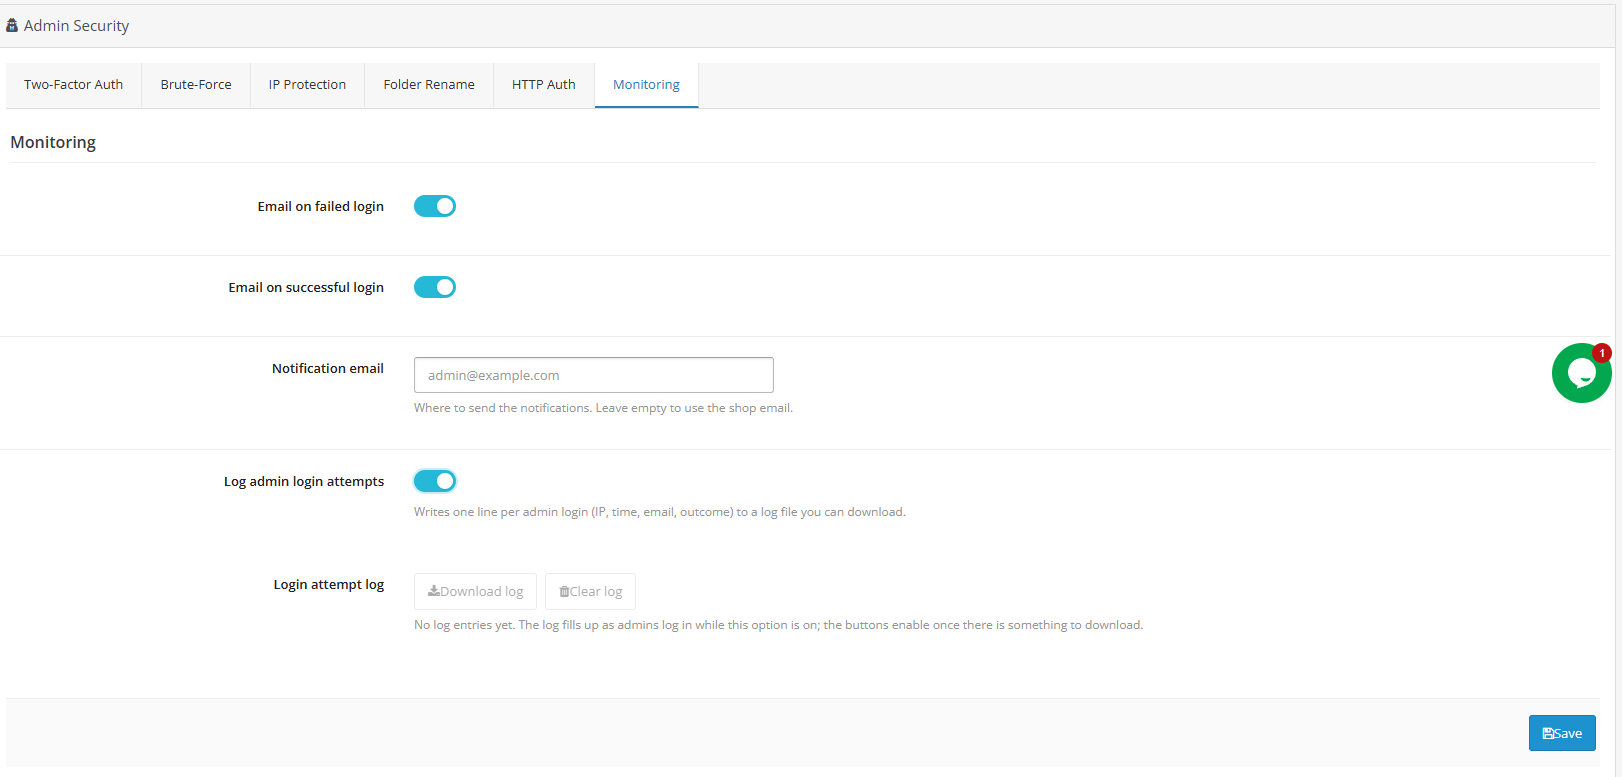
Ein Kernmerkmal davon OpenCart-Anmeldesicherheits-PluginDieser Tab bietet Einblick in jeden Anmeldeversuch eines Administrators in Ihrem Shop.
- E-Mail nach erfolgreicher AnmeldungSendet eine Benachrichtigung, sobald sich ein Administrator erfolgreich anmeldet.
- Benachrichtigungsemail: Hierhin werden Benachrichtigungen gesendet; standardmäßig wird die E-Mail-Adresse Ihres Shops verwendet, wenn dieses Feld leer gelassen wird.
- Protokollierung der Administrator-Anmeldeversuche: Speichert die IP-Adresse, die Uhrzeit, die E-Mail-Adresse und das Ergebnis jedes Anmeldeversuchs in einem herunterladbaren Protokoll.
- Anmeldeversuchsprotokoll: Das Protokoll selbst; Download-Buttons werden aktiviert, sobald Einträge vorhanden sind.
2.0.0 Ladenfrontschutz
Der Shop-Schutz umfasst alles, womit ein Kunde oder ein Bot direkt interagiert. Hier kommen die Firewall-, CAPTCHA- und Sicherheitsheader-Funktionen zum Einsatz. OpenCart-Sicherheitserweiterung Alle arbeiten Hand in Hand und jeder von ihnen befasst sich mit einer anderen Bedrohung für den Kunden.
Firewall für Webanwendungen
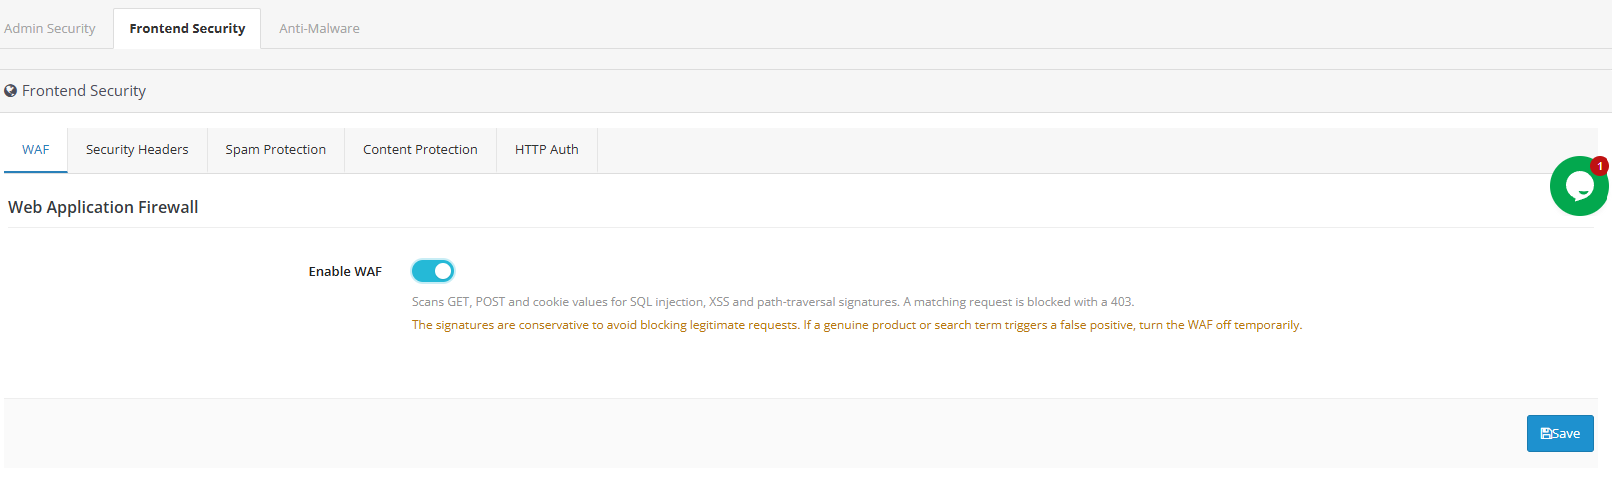
Als engagierter OpenCart-Firewall-ErweiterungDiese Funktion blockiert automatisch Anfragen, die bekannte SQL-Injection-, Cross-Site-Scripting- oder Path-Traversal-Muster enthalten, bevor sie den Code des Online-Shops erreichen. Es ist keine weitere Konfiguration erforderlich, außer der Aktivierung.
Sicherheitsantwort-Header
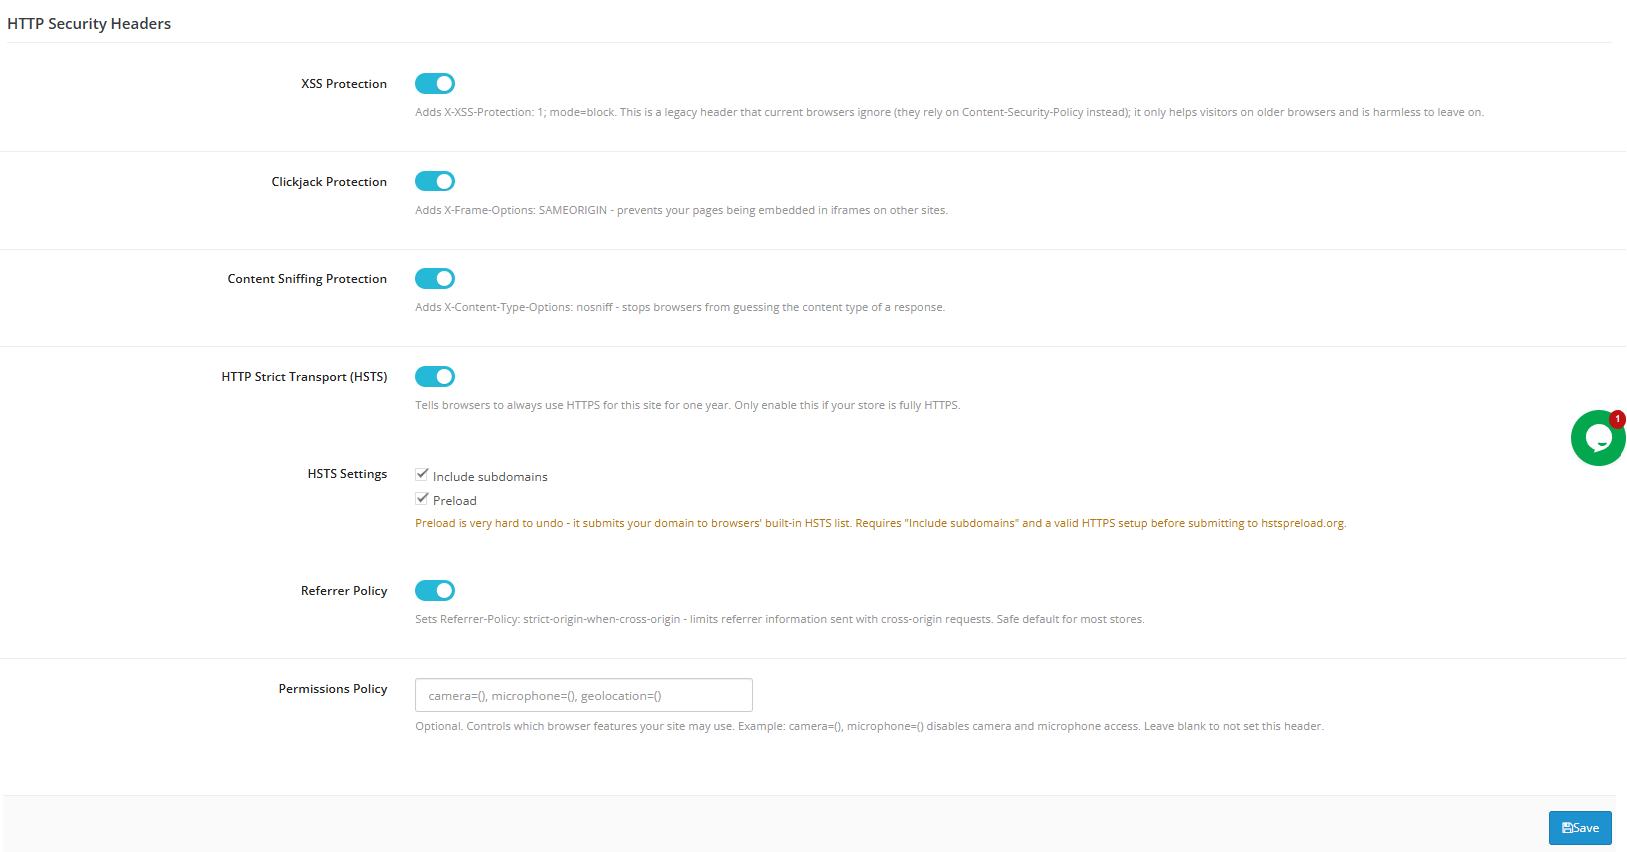
Diese Einstellungen fügen kleine, unsichtbare Anweisungen hinzu, die Browsern mitteilen, wie sie Ihren Shop sicher handhaben sollen. Die meisten können bedenkenlos aktiviert und anschließend nicht verändert werden.
- XSS-SchutzEine ältere Schutzmaßnahme gegen eine bestimmte Angriffsart. Moderne Browser verfügen über einen besseren integrierten Schutz, aber es schadet nicht, diese Maßnahme aktiviert zu lassen; betrachten Sie sie als zusätzliche Sicherheitsfunktion für ältere Browser.
- Clickjack-SchutzVerhindert, dass andere Websites Ihren Shop heimlich in einem versteckten Frame anzeigen – ein Trick, der manchmal verwendet wird, um Besucher dazu zu verleiten, auf Dinge zu klicken, die sie nicht anklicken wollten.
- Schutz vor InhaltsüberwachungWeist Browser an, dem vom Shop deklarierten Dateityp zu vertrauen, anstatt ihn zu erraten, und schließt damit eine Sicherheitslücke, die Angreifer manchmal ausnutzen.
- HTTPS-Only Browsing (HSTS)Weist Browser an, immer die sichere, verschlüsselte Version Ihrer Website zu verwenden, niemals die ungesicherte.
- Subdomains einbeziehen / Vorladen: Erweitert diese Regel auf alle von Ihnen verwendeten Subdomains und ermöglicht optional die Registrierung Ihres Shops in einer globalen Liste, die Browser automatisch überprüfen.
- Empfehlungsrichtlinie: Beschränkt den Umfang der Informationen, die Browser über die Herkunft eines Besuchers weitergeben, wenn dieser auf einen Link klickt, der ihn von Ihrem Shop wegführt.
- Berechtigungsrichtlinie: Steuert, welche Gerätefunktionen (Kamera, Mikrofon usw.) die Seiten Ihres Shops im Browser eines Besuchers anfordern können.
Formular-Spamfilterung
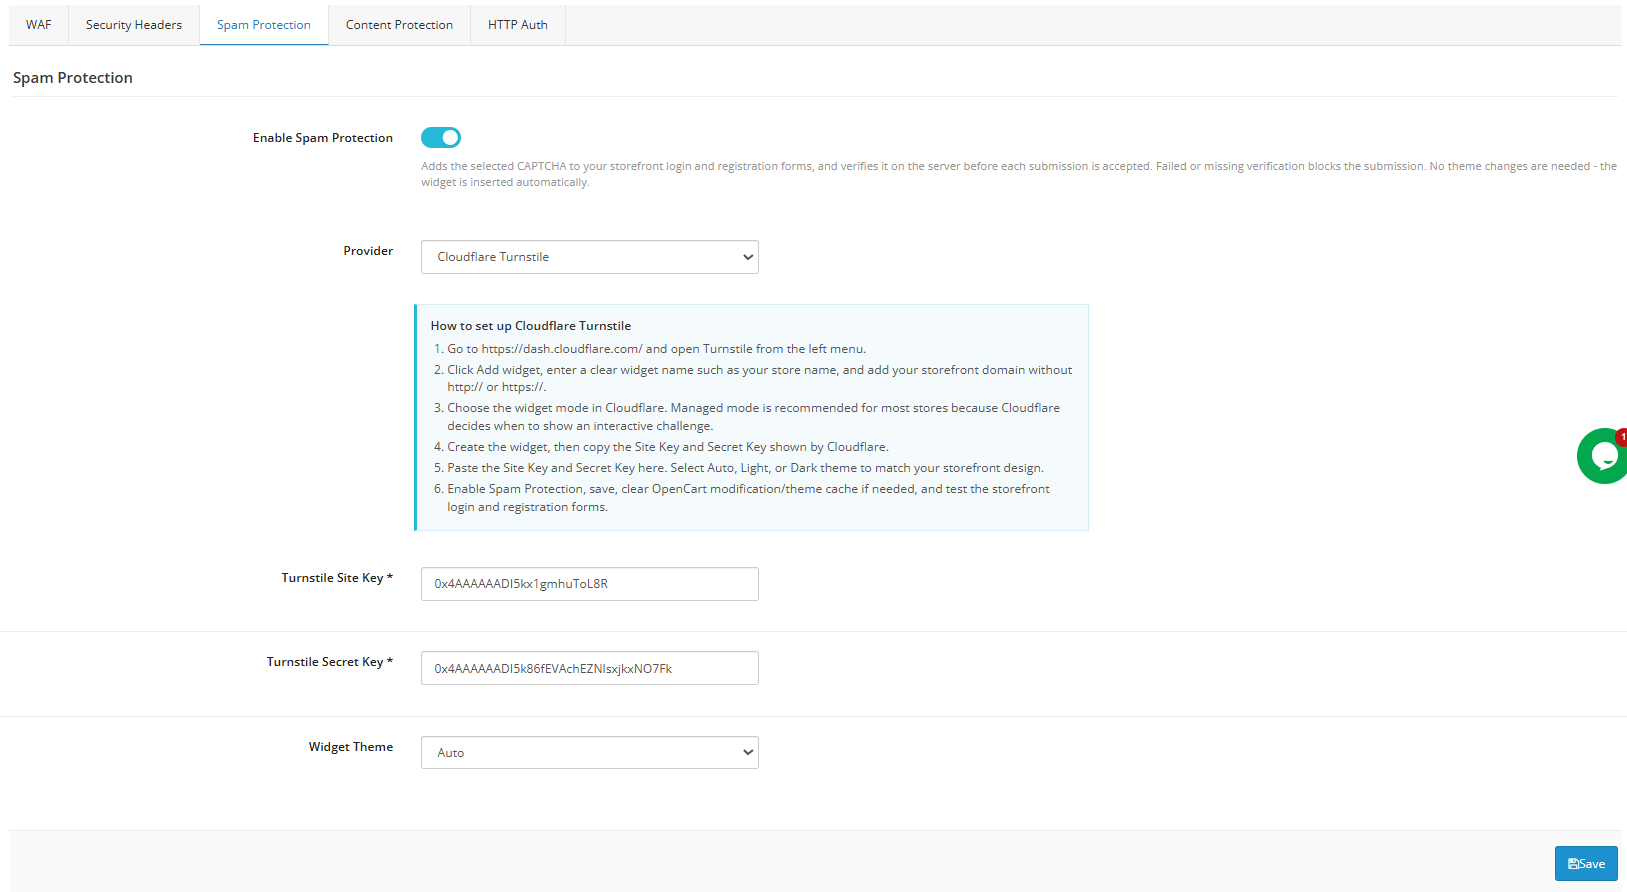
Als eingebaut OpenCart-Spamschutzerweiterung und OpenCart Captcha-ErweiterungDiese Funktion verhindert, dass Bots und Spammer Ihre Kontakt- und Registrierungsformulare mit unerwünschten Eingaben überfluten. Sie arbeitet mit Anbietern wie Cloudflare Turnstile, Google reCAPTCHA und hCaptcha zusammen, die jeweils bestätigen, dass ein echter Besucher und kein Bot Ihr Formular ausfüllt.
- Spamschutz aktivieren: Fügt Ihren Kontakt- und Registrierungsformularen eine CAPTCHA-Prüfung hinzu, die serverseitig verifiziert wird, sodass sie nicht umgangen werden kann.
- ProviderWählen Sie Turnstile, reCAPTCHA oder hCaptcha; jede Lösung funktioniert etwas anders, aber alle blockieren automatisierten Spam.
- Standortschlüssel / Geheimschlüssel: Codes Ihres gewählten Anbieters, die Ihren Shop sicher verbinden.
- Widget-Thema: Steuert das Aussehen des CAPTCHA-Fensters (Auto, Hell oder Dunkel).
Inhalt Schutz
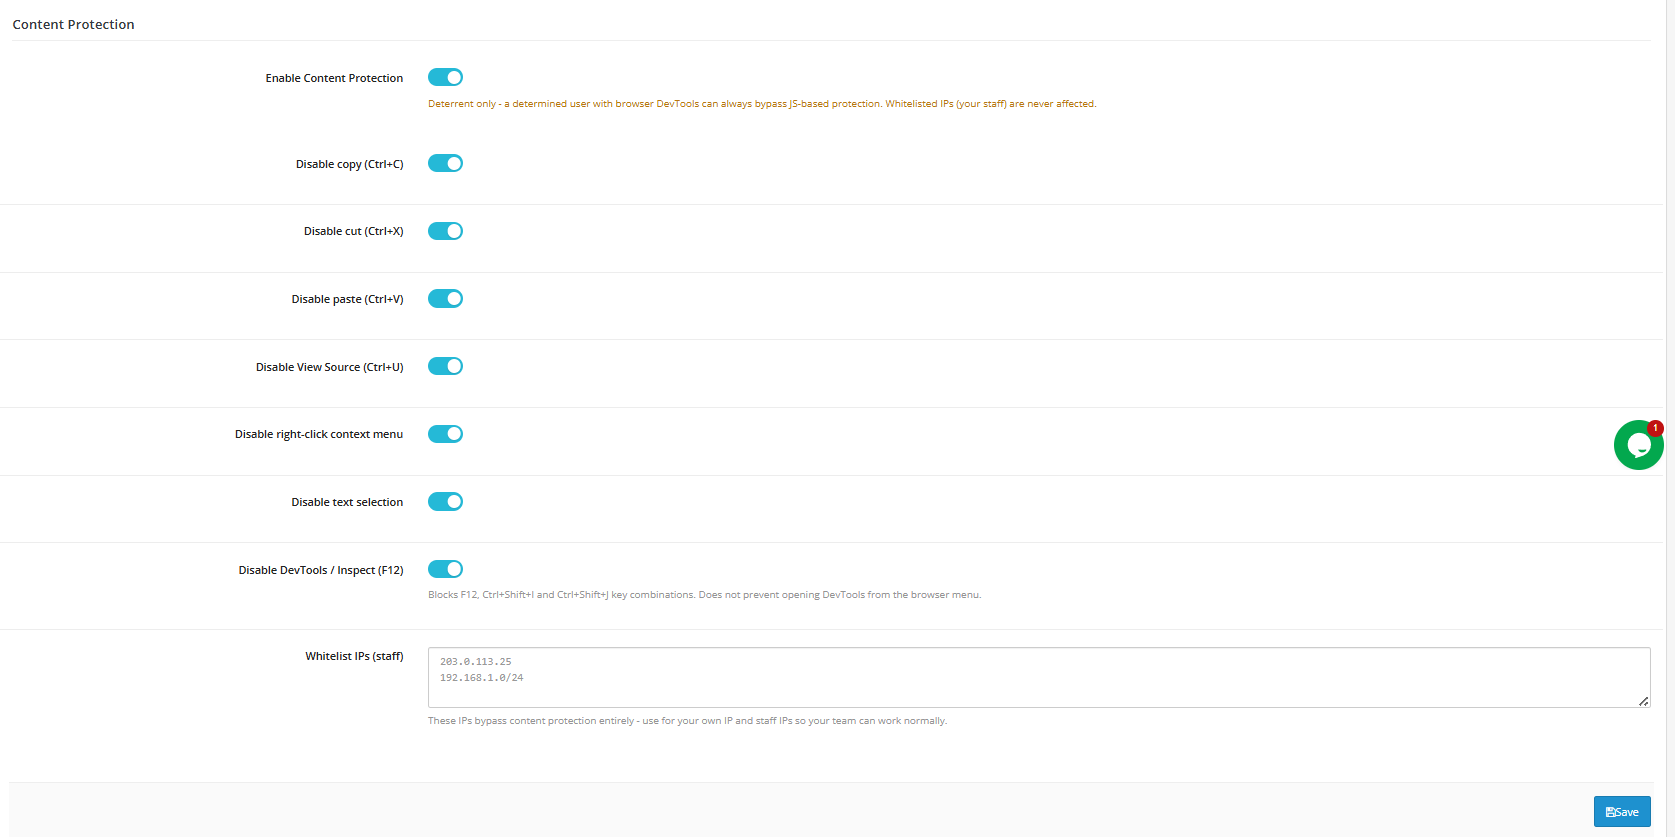
- Inhaltsschutz aktivieren: Hauptschalter. Dieser dient lediglich als Abschreckungsmittel; ein entschlossener Besucher kann ihn mithilfe der Entwicklertools seines Browsers umgehen.
- Kopieren/Ausschneiden/Einfügen deaktivieren: Blockiert die Tastenkombinationen, die Besucher zum Kopieren oder Einfügen von Seiteninhalten verwenden würden.
- Quelltextansicht deaktivieren (Strg+U): Blockiert die Verknüpfung zum Anzeigen des Quellcodes einer Seite.
- Rechtsklickmenü deaktivieren: Entfernt das Kontextmenü, über das Besucher Bilder speichern oder Inhalte kopieren konnten.
- Textauswahl deaktivierenVerhindert das Markieren oder Auswählen von Text auf der Seite.
- Entwicklertools/Inspektion deaktivieren (F12)Blockiert die Tastenkombinationen F12, Strg+Umschalt+I und Strg+Umschalt+J. Verhindert jedoch nicht, dass die Entwicklertools über das Browsermenü geöffnet werden.
- IPs auf die Whitelist setzen (Mitarbeiter): Adressen, die alle Inhaltsschutzbeschränkungen umgehen.
Anmeldeaufforderung für den gesamten Shop
Eine weitere Ebene davon OpenCart-Passwortschutz-PluginDiese Funktion schützt den gesamten Shop vor einer Benutzername/Passwort-Abfrage auf Browserebene, die von der in Abschnitt 6 beschriebenen Administrator-Abfrage getrennt ist.
- Aktivieren Sie die HTTP-Authentifizierung für den Storefront.: Fügt eine Passwortabfrage hinzu, bevor eine Shopseite angezeigt werden kann.
- Benutzername Passwort: Shopspezifische Zugangsdaten, verschlüsselt gespeichert.
- Whitelist-IPs: Adressen, die die Shopfront-Aufforderung vollständig überspringen.
Dies dient dazu, einen Test- oder Vorab-Shop vor Suchmaschinen und Gelegenheitsbesuchern zu schützen. Die hier entstehende Hürde ist beabsichtigt, anders als bei der Eingabeaufforderung im Adminbereich. Falls die Eingabeaufforderung trotz korrekter Anmeldedaten auf einem PHP-FPM/FastCGI-Server in einer Endlosschleife erscheint, aktivieren Sie die Kompatibilitätseinstellung unter „Admin-Schutz“, um das Problem zu beheben. Diese Einstellung gilt sowohl für die Eingabeaufforderung im Adminbereich als auch im Shop.
3.0.0 Dateiintegritätsüberwachung
Einstellungen
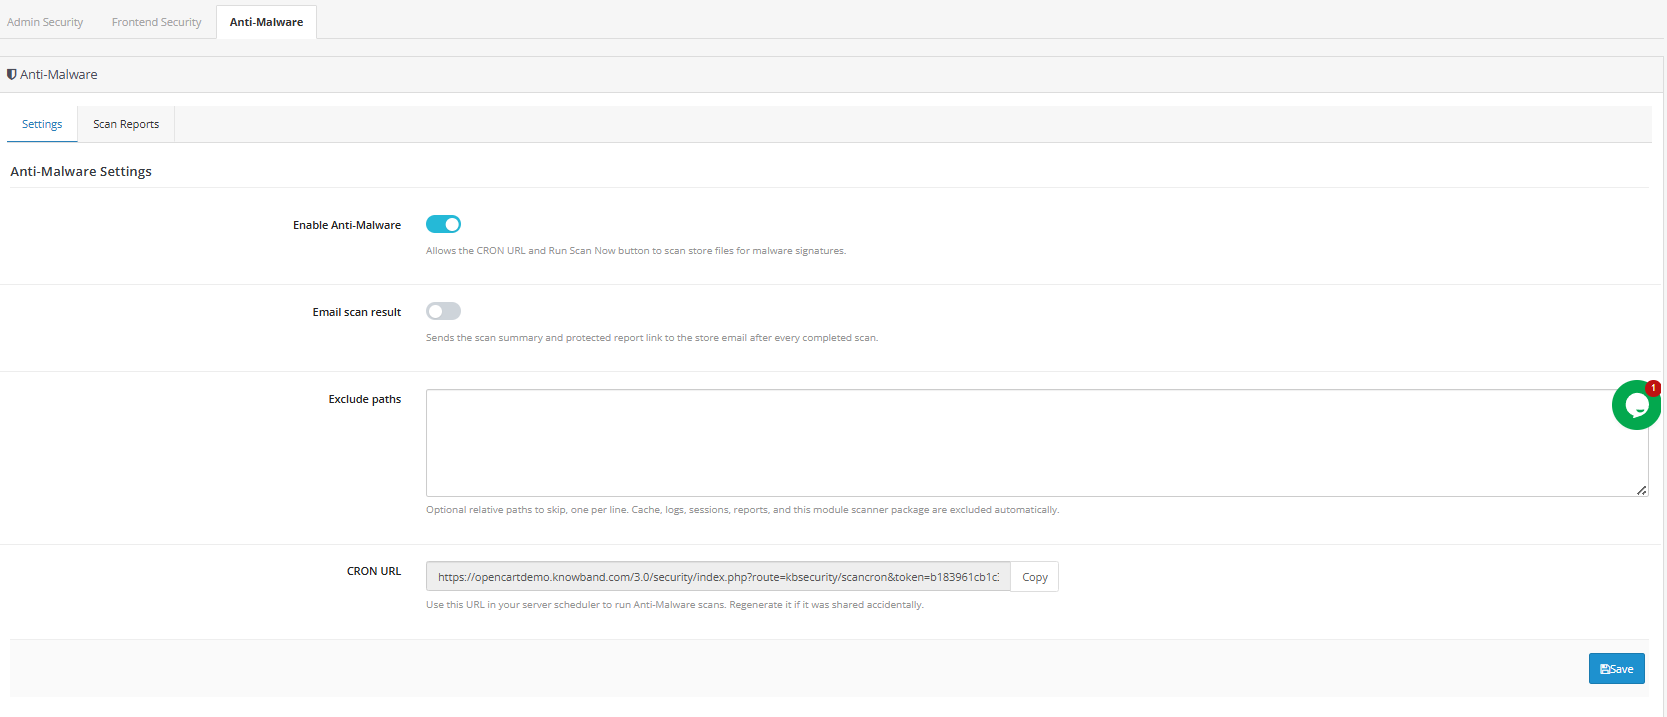
- Dateiintegritätsüberwachung aktivieren: Hauptschalter; wenn deaktiviert, kehrt der Scan-Endpunkt sofort zurück, ohne etwas zu scannen.
- E-Mail-Benachrichtigung bei neuen BedrohungenSendet eine Benachrichtigung an die Administrator-E-Mail-Adresse, sobald ein Scan etwas Neues oder Geändertes findet. Wiederholte Benachrichtigungen für bekannte Fehlalarme werden automatisch unterdrückt.
- Pfade ausschließen: Relative Pfade, einer pro Zeile, die beim Scannen übersprungen werden sollen; nützlich, um bekannte Fehlalarme wie z. B. Herstellerverzeichnisse zu unterdrücken.
- Cron-URLEine eindeutige, tokengeschützte URL, die einen Scan auslöst, sobald Ihr Scheduler dies anfordert.
Um dies korrekt zu konfigurieren: Aktivieren Sie die Funktion, schalten Sie E-Mail-Benachrichtigungen ein und fügen Sie die Cron-URL zu den geplanten Aufgaben Ihres Hosting-Control-Panels (oder Ihrer eigenen Crontab) hinzu. Die Ausführung sollte typischerweise außerhalb der Spitzenzeiten, z. B. um 2 Uhr nachts, erfolgen. Benachrichtigungen werden nur bei tatsächlich neuen oder geänderten Bedrohungen ausgelöst. Sobald eine Datei erkannt und entweder ausgeschlossen oder bestätigt wurde, werden wiederholte Benachrichtigungen für dieses Element unterdrückt.
Scan-Verlauf
- ID: Laufende Kennung für jeden Scanlauf.
- Datum: Als der Scan ausgeführt wurde.
- Ausgelöst durchManuell oder planmäßig (Cronjob).
- Gescannte Dateien: Gesamtzahl der in diesem Durchlauf überprüften Dateien.
- ThreatsAnzahl der markierten neuen oder geänderten Dateien.
- Dauer: Wie lange der Scan gedauert hat.
- StatusAbschlussstatus.
- Bericht anzeigen: Öffnet die detaillierten Ergebnisse des Scans.
Dieser Tab dient ausschließlich der Anzeige historischer Daten und kann nach Datumsbereich gefiltert werden. Es ist keine Konfiguration erforderlich. Überprüfen Sie Ihre Berichte nach den ersten geplanten Scans, um zu erfahren, was für Ihren Shop „normal“ ist, da die meisten Websites einige wenige markierte Dateien im Zusammenhang mit routinemäßigen Theme- oder Erweiterungsaktualisierungen feststellen. Sobald dieser Ausgangswert ermittelt ist, fallen wirklich ungewöhnliche Befunde deutlicher auf. Untersuchen Sie jeden Scan, bei dem die Anzahl der Bedrohungen Ihren Ausgangswert deutlich übersteigt, selbst wenn einzelne Dateien auf den ersten Blick nicht offensichtlich schädlich erscheinen. Genau das deutet oft auf eine beginnende Sicherheitslücke hin.
Fazit
OpenCart Advanced Security Manager Diese Lösung vereint die Schutzmaßnahmen, die die meisten Shops einzeln benötigen – Zwei-Faktor-Authentifizierung, Anmeldedrosselung, Firewall, CAPTCHA und Dateiintegritätsprüfung – in einer zentral konfigurierten Oberfläche. Durchdacht eingerichtet, beginnend mit der Anmeldeüberwachung und dem Notfallwiederherstellungslink, bevor restriktivere Kontrollen hinzugefügt werden, reduziert sie die häufigsten Angriffswege auf OpenCart-Shops effektiv, ohne die Benutzerfreundlichkeit für Kunden oder Ihr Team zu beeinträchtigen.
Der OpenCart Advanced Security Manager ist auch auf dem OpenCart Marketplace verfügbar, und Shop-Betreiber können über einen Klick auf das Modul darauf zugreifen. werden auf dieser Seite erläutert