
Ein PrestaShop-Shop wird selten durch einen einzigen, offensichtlichen Angriff kompromittiert. Stattdessen entwickeln sich Sicherheitsvorfälle typischerweise schleichend, erkennbar an subtilen Warnsignalen wie einer Zunahme betrügerischer Registrierungen, ungewöhnlich langsamen Admin-Logins oder unerwarteten Änderungen an kritischen Dateien. Auch wenn diese Anomalien isoliert betrachtet unbedeutend erscheinen mögen, deuten sie oft auf ein tieferliegendes Sicherheitsproblem hin. Bis die Anzeichen unübersehbar werden, haben Angreifer häufig bereits Zugriff auf das System erlangt. Die gute Nachricht ist, dass die meisten dieser Vorfälle dieselben wenigen Hauptursachen haben und für jeden eine bekannte, praktische Lösung existiert. Korrekt konfigurierte PrestaShop-Sicherheitseinstellungen und Lösungen wie das PrestaShop Security Module von Knowband beheben nahezu alle diese Probleme, bevor sie Ihre Kunden oder Ihr Admin-Team erreichen.
Nachfolgend finden Sie elf praktische Maßnahmen, um diese Lücken zu schließen, angefangen mit dem Punkt, den die meisten Shops zuerst übersehen: dem Admin-Login selbst.
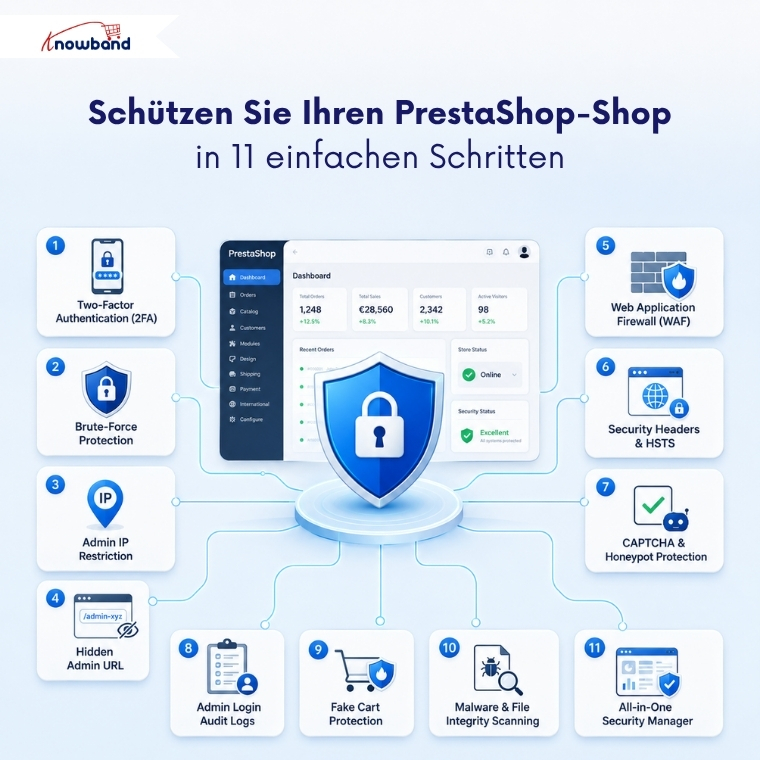
1. Aktivieren Sie die Zwei-Faktor-Authentifizierung für Administratoranmeldungen
Ein gestohlenes oder wiederverwendetes Passwort reicht nicht aus, um Zugriff auf Ihr Backoffice zu erhalten. Die Zwei-Faktor-Authentifizierung erfordert zusätzlich zum Passwort einen zeitbasierten Code einer Authentifizierungs-App. Daher kann ein durchgesickertes Passwort allein keinen Zugriff gewähren, selbst wenn es bei einem anderen, damit nicht zusammenhängenden Datenleck offengelegt wurde.
Implementieren Sie die Zwei-Faktor-Authentifizierung zunächst optional (Opt-in). Sobald sich alle Nutzer erfolgreich registriert haben, machen Sie die Registrierung im gesamten Shop zur Pflicht. Halten Sie während der Implementierung mindestens eine vertrauenswürdige IP-Adresse auf der Whitelist und stellen Sie sicher, dass Ihr Notfallwiederherstellungslink funktioniert, bevor Sie die Zwei-Faktor-Authentifizierung aktivieren. Eine erzwungene Zwei-Faktor-Authentifizierung ohne Fallback kann dazu führen, dass sich Teams selbst aussperren.
2. Automatische Blockierung von Brute-Force-Anmeldeversuchen
Automatisierte Skripte erraten Passwörter nicht einzeln manuell. Sie versuchen dutzende Male pro Minute, sich in Ihrem Administrator-Login anzumelden, in der Hoffnung, dass einer der Versuche erfolgreich ist. Genau solche Angriffe soll ein PrestaShop-Sicherheitsmodul verhindern.
Der Brute-Force-Schutz sperrt eine IP-Adresse, sobald innerhalb eines bestimmten Zeitraums eine festgelegte Anzahl fehlgeschlagener Angriffsversuche überschritten wird. Eine manuelle Überwachung ist nicht erforderlich. Versucht ein Angreifer beispielsweise innerhalb einer Minute fünfzig Passwortkombinationen für Ihren Administratorzugang, wird die Sperre automatisch ausgelöst und nach Ablauf der Sperrfrist wieder aufgehoben. Sie müssen die Sperre nicht manuell aufheben.
3. Beschränken Sie den Backoffice-Zugriff nach IP-Adresse
Wenn sich Ihr Team von bestimmten Standorten aus anmeldet, gibt es keinen Grund, den Administratorzugang für das gesamte Internet freizugeben. Durch die Beschränkung des Zugriffs auf bestimmte IP-Adressen werden alle anderen Besucher blockiert, bevor sie überhaupt ein Anmeldeformular sehen.
Dies ist eine der wirksamsten Einzelmaßnahmen gegen externe Angriffe, da sie erfolgt, bevor überhaupt Anmeldeinformationen geprüft werden. Sie müssen Ihre aktuelle IP-Adresse sofort nach Aktivierung der Beschränkung auf die Whitelist setzen, damit Sie sich nicht versehentlich selbst aussperren.
4. Verbergen Sie Ihre Admin-URL vor automatisierten Scannern
Bots durchsuchen häufig genutzte Admin-Ordnerpfade, ähnlich wie Einbrecher unverschlossene Türen in einer Straße überprüfen. Durch die Umbenennung Ihres Admin-Ordners in eine private, unvorhersehbare URL wird Ihr Shop vollständig von dieser Scanliste entfernt.
Wer die neue Adresse nicht kennt, erhält eine 404-Fehlerseite, keine Anmeldeseite. Dieser einfache Schritt entfernt Ihr Geschäft aus den automatisierten Scans, die ohnehin nicht zwischen kleinen und großen Geschäften unterscheiden.
5. Fügen Sie eine Web Application Firewall hinzu.
SQL-Injection- und Cross-Site-Scripting-Angriffe zielen auf den Quellcode Ihres Shops ab, nicht auf die Anmeldeseite. Ein PrestaShop-Firewall-Modul prüft eingehende Anfragen auf diese bekannten Angriffsmuster und blockiert Treffer, bevor sie Ihre PrestaShop-Installation erreichen.
Diese einzelne Sicherheitsebene fängt einen Großteil der automatisierten Ausnutzungsversuche ab, die nie die Aufmerksamkeit eines Menschen erregen, und sie ist ein Kernbestandteil jedes PrestaShop-Sicherheitsmoduls, dessen Installation sich lohnt.
6. Stärkung der HTTP-Sicherheitsheader zur Verhinderung browserbasierter Angriffe
Sicherheitsheader weisen Besucherbrowser an, wie sie Ihre Website sicher handhaben sollen, beispielsweise durch das Blockieren von Clickjacking-Versuchen und das Verhindern des Ladens Ihres Shops in einem versteckten Frame auf einer anderen Seite. Diese Einstellungen sind für Käufer unsichtbar und haben nach der Konfiguration keinerlei Nachteile.
Sie werden außerdem häufig für PCI-Konformitätsprüfungen und Sicherheitsaudits benötigt, daher erfüllt dieser Schritt eine doppelte Funktion für jeden Shop, der neben seinem bestehenden Hosting-Setup ein PrestaShop-Sicherheitsmodul verwendet. Die Aktivierung von HTTPS-only-Browsing (HSTS) zusammen mit diesen Headern stellt sicher, dass jeder Besucher standardmäßig über eine verschlüsselte Verbindung verbunden wird, anstatt darauf angewiesen zu sein, dass er ein fehlendes Vorhängeschloss-Symbol bemerkt.
7. Spam und die Erstellung gefälschter Konten mit CAPTCHA verhindern
Kontaktformulare und Registrierungsseiten ziehen automatisierten Spam und betrügerische Kontoerstellungen magisch an. Die Hinzufügung einer CAPTCHA-Verifizierung, sei es über Cloudflare Turnstile, Google reCAPTCHA oder hCaptcha, filtert Bots heraus, bevor diese Daten absenden können.
Ein Honeypot-Feld fügt hier eine zweite, unsichtbare Ebene hinzu: Echte Besucher bekommen es nie zu Gesicht, aber Bots, die jedes Feld ausfüllen, werden sofort erwischt.
8. Führen Sie ein Protokoll aller Administratoranmeldungen.
Angriffe zu blockieren ist wichtig, aber genauso wichtig ist es zu wissen, was bereits geschehen ist. Ein herunterladbares Protokoll jedes Anmeldeversuchs – ob erfolgreich oder fehlgeschlagen – mit IP-Adresse, Zeitstempel und dem beteiligten Konto, macht aus einem vagen Verdacht etwas, das man tatsächlich untersuchen kann.
In Kombination mit einer E-Mail-Benachrichtigung bei jedem erfolgreichen Admin-Login erfahren Sie innerhalb von Minuten, ob sich jemand von einem unbekannten Ort aus anmeldet, lange bevor sich der Schaden zu etwas ausweitet, das schwerer rückgängig zu machen ist.
PrestaShop: Kurzübersicht – Bedrohungen und Schutzmaßnahmen
| Bedrohung | Schutz |
| Passwort-Erraten / Credential Stuffing | Schutz vor Brute-Force-Angriffen + Zwei-Faktor-Authentifizierung |
| Bots suchen nach der Admin-URL | Versteckter Admin-Ordner |
| SQL-Injection / XSS | Webanwendungs-Firewall |
| Gefälschte Anmeldeformulare und Spam-Formulare | CAPTCHA + Honeypot |
| Unbemerkte oder verdächtige Administratoranmeldungen | Anmeldeüberwachung + Audit-Protokoll |
| Botgesteuerte Wagenmanipulation | Schutz vor gefälschten Warenkörben |
| Nicht erkannte Dateiänderungen | Geplante Malware-Scans |
9. Blockierung der botgesteuerten Warenkorbmanipulation
Nicht jeder Bot zielt auf Ihre Anmeldeseite ab. Manche durchsuchen Ihren Shop mithilfe von URL-Parametern, um Warenkörbe vorzuladen, ohne dass tatsächlich Artikel in den Warenkorb gelegt werden. Dadurch werden Bestandsdaten und Analysen verfälscht.
Durch das Blockieren dieser GET-basierten Warenkorbmanipulationsanfragen bleiben die Warenkorbdaten sauber und spiegeln das tatsächliche Käuferverhalten wider anstatt programmierter Daten – ein Detail, das die meisten generischen Sicherheits-Plugins außerhalb eines dedizierten PrestaShop-Sicherheitsmoduls völlig außer Acht lassen.
10. Geplante Dateiintegritätsprüfungen ausführen
Ein kompromittierter Shop macht sich nicht immer sofort bemerkbar. Eingeschleuster Code oder eine veränderte Kerndatei können wochenlang unbemerkt bleiben, bevor sie im Shop sichtbar werden.
Die planmäßige Malware-Überprüfung vergleicht Ihre Installation mit einer bekannten, sicheren Referenzdatei und kennzeichnet neue oder geänderte Dateien. So wird eine Sicherheitslücke oft lange vor den Kunden erkannt. Knowband integriert diese Überprüfung direkt in seine Software. PrestaShop-Modul für erweiterte Sicherheit anstatt es als separates Add-on zu behandeln.
11. Diese Schutzmechanismen in einem Modul zusammenfassen
Die Behandlung jedes der zehn oben genannten Punkte mit einem separaten Plugin bedeutet zehn verschiedene Einstellungsbildschirme, zehn verschiedene Update-Benachrichtigungen und zehn potenzielle Kompatibilitätskonflikte. Genau deshalb verdient der PrestaShop Advanced Security Manager seinen Platz auf dieser Liste und nicht nur eine nachträgliche Überlegung.
Das Knowband-Modul vereint Zwei-Faktor-Authentifizierung, Schutz vor Brute-Force-Angriffen, IP-Beschränkung für Administratoren, Firewall, Sicherheits-Header, CAPTCHA mit Honeypot, Schutz vor gefälschten Warenkörben und Malware-Scanning in einer einzigen Backend-Oberfläche. Als PrestaShop Advanced Security Module bietet es zudem ein zentrales Sicherheits-Dashboard, das Anmeldeversuche, aktive Sperren und markierte IP-Adressen übersichtlich anzeigt. So müssen Sie die Sicherheitsdaten Ihres Shops nicht mehr aus zehn separaten Protokollen zusammensuchen.
Aufbau dieser elf Schutzmechanismen in ein funktionierendes System
Keine dieser elf Maßnahmen funktioniert isoliert betrachtet gut. Eine Firewall ohne Login-Überwachung lässt ein kompromittiertes Administratorkonto weiterhin unentdeckt, und 2FA ohne Wiederherstellungs-URL kann Ihr eigenes Team während einer Implementierung aussperren.
Ein PrestaShop-Sicherheitsmodul, das Administratorschutz, Frontend-Abwehr und Malware-Scanning vereint, beseitigt das Koordinationsproblem vollständig. Shopbetreiber, die ein solches Modul evaluieren, sollten Folgendes beachten: PrestaShop Firewall-Modul Als Ausgangspunkt empfiehlt es sich in der Regel, vor der Installation zu prüfen, ob auch die anderen zehn Funktionen auf dieser Liste abgedeckt sind.

